

#blockstream
blockstream
39,432 次浏览
130 人讨论中
热门
最新内容
·
--
🚨 历史上最昂贵的“白帽”悬赏?🚨
Liquid Network 刚刚遭到掏空,总额 3.2 亿美元。袭击者却白拿走了 4700 万美元。💀
下面是事情真正发生了什么——以及为什么这应该让每一个此刻持有已包装或桥接资产的人都感到害怕。👇
🔓 最可怕的部分:没有窃取任何私钥。没有绕过多重签名。袭击者利用 Elements 软件中的漏洞,凭空铸造了约 4,000 个“假”的 FAKE L-BTC——随后通过正常的赎回/兑付(peg-out)系统把它们换成了真正的比特币。
联邦(federation)钱包在 23 分钟内从 4,205 $BTC 变成了 197 BTC。这相当于储备的 95%——直接没了。GONE。
📅 时间线(足以让你心惊):
• 9 月 6 日 13:53 UTC — 袭击者铸造 4,000 个无背书的 L-BTC
• 9 月 6 日 14:28 UTC — 联邦释放 3,996 个真实 BTC
• 总耗时:35 分钟
软件告诉每一个验证者这笔交易是干净的。每一份签名都有效。系统按设计正常运行——只是它被设计成可以被“骗”。
💬 然后事情变得很怪:
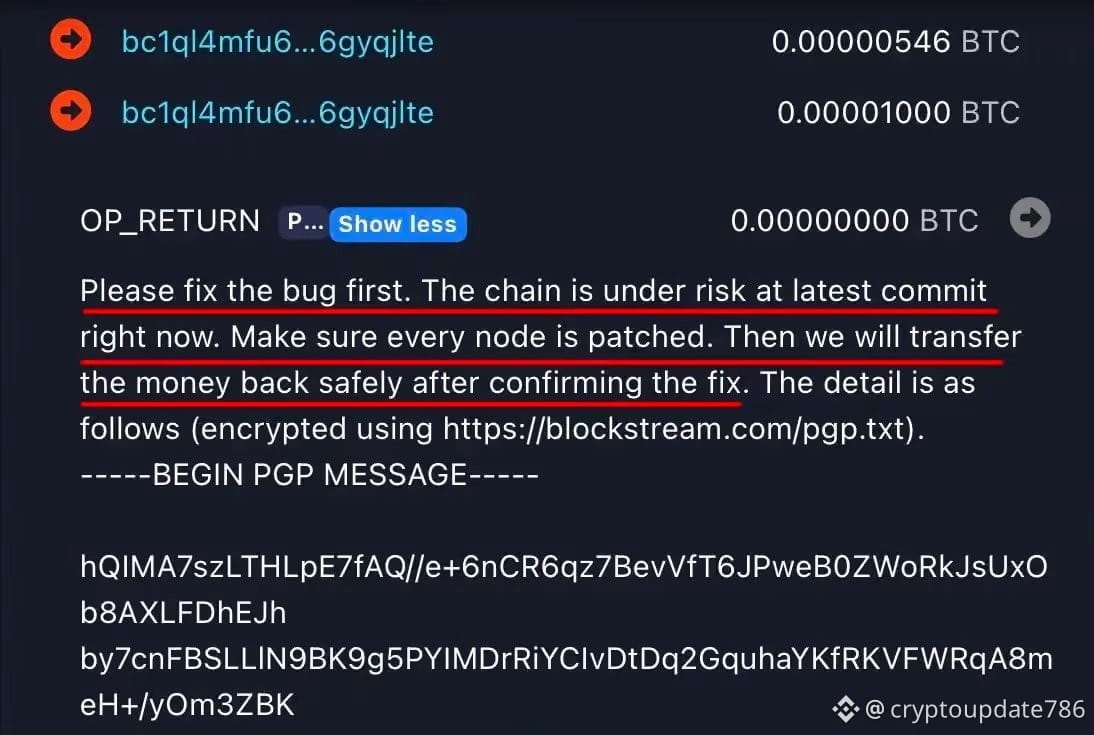
袭击者在链上留下了一条消息:“我们是白帽。请在链上联系。”他们要求 Blockstream 先打补丁,之后才会归还资金。
他们归还了 3,400 BTC——并为自己留下了 598.5 BTC(约 4,700 万美元)。
🔴 Blockstream 的回应:“我们不会支付赎金。未经授权获取资产并隐瞒其归还是犯罪行为,而不是白帽活动。”
🔴 Ledger CTO 的看法:“白帽不会先掏空一个桥,然后再征求一个‘链上’联系。也就是说,这更接近勒索/敲诈。”
⚡ 真正的教训:比特币本身从未被黑。基础层完美无损。漏洞发生在其上构建的那一层——侧链、桥、以及“包装”资产。
每一座桥。每一个侧链。每一个被包装的代币。新功能 = 新的攻击面。
而这一次,有人从“零”铸造了 3.2 亿美元,并以“打赏(tip)”的名义扬长而去,拿走了 4700 万美元。
自己多查(DYOR)。弄清楚你到底在信任什么。🎯
#LiquidNetwork #Bitcoin #Blockstream #CryptoSecurity
17

·
--
📰 Liquid Network 攻击事件又有新进展:Blockstream 拒绝了黑客提出的 10% 赎金要求,并要求对方归还剩余的约 598.5 枚 BTC。
🔥 Blockstream 的态度很硬,直接表示,未经授权获取资产后拒绝归还,这属于犯罪行为,不是所谓的负责任披露,也不算白帽黑客行为,本质上就是盗窃。
其实这件事最让人纠结的地方在于,攻击者此前已经归还了 3,400 枚 BTC,但在确认桥接节点漏洞修复后,仍然保留了约 598.5 枚 BTC,这部分资产价值约 4,730 万美元。
💡 现在双方卡在了一个很现实的问题上:是接受赎金换回资产,还是坚持不向黑客妥协?Blockstream 选择了后者,剩余 BTC 能不能被追回,就成了后续最大的悬念。
🤔 如果是你,会接受 10% 赎金尽快拿回资产,还是坚持追责、拒绝给钱?
#LiquidNetwork #Blockstream #BTC #加密安全

92

·
--
🚨 BLOCKSTREAM 在 $BTC EXPLOIT 之后拒绝支付赎金,链上取证进一步趋严!🛡️
在近期 Liquid Network 发生漏洞事件后,Blockstream 采取了强硬的机构立场,拒绝满足赎金要求。基础设施团队并未与未经授权的漏洞利用者和解,而是借助链上取证与一流的交易所追踪来锁定被盗的 $BTC ledger 资金流向。📊
公开账本会留下永久痕迹,使得高频的非法转账极难在不触发自动合规风控的情况下被顺利套现。🔍 同时请当心冒充“资产恢复”的二次钓鱼骗局,试图借用户恐慌实施诈骗。⚠️
💬 你认为机构“不接受谈判”的政策最终会遏制未来的协议漏洞被利用吗?👇
⚠️ 不构成投资建议。请始终管理你的风险。🛡️
🏷️ #BTC #Blockstream #OnChain #Security
🛡️ 🔍
13

·
--
#LiquidNetworkHacked
#Blockstream
在9月6日此前被盗4000 BTC之后恢复区块,并且Blockstream对这家公司遭窃BTC的赎金付款一概不管 😳😳😳😳😳😳😳😳😳
哈哈哈 被偷了你就偷,偷了就归你了
$BTC
#LiquidNetworkHacked
#Blockstream
在9月6日此前被盗4000 BTC之后恢复区块,并且Blockstream对这家公司遭窃BTC的赎金付款一概不管 😳😳😳😳😳😳😳😳😳
哈哈哈 被偷了你就偷,偷了就归你了
$BTC
#Blockstream
在9月6日此前被盗4000 BTC之后恢复区块,并且Blockstream对这家公司遭窃BTC的赎金付款一概不管 😳😳😳😳😳😳😳😳😳
哈哈哈 被偷了你就偷,偷了就归你了
$BTC


209
·
--
#blockstreamrefusestopayransomtoliquidattacker
🚨 Blockstream 表示,它不会为 Liquid 网络遭攻击后剩余的 BTC 支付赎金。
攻击者最初转走了约 4,000 BTC(约 3.2 亿美元),并据称要求支付 10% 的赏金以归还资金。
截至目前,已有约 3,400 BTC 被归还,仍有大约 600 BTC 在攻击者手中。
Blockstream 表示,它不会进行谈判或支付赏金。
但这里还有更大的问题 👀
此次事件凸显了侧链安全性、软件漏洞以及基于联邦(federation)的托管模式。
对于交易者以及更广泛的生态系统而言,重点现在是追踪剩余的 BTC,并弄清楚该漏洞是如何被利用的。
更关键的问题是:拒绝谈判是否有助于阻止未来的攻击,还是会让追回变得更困难?
$SAGA
{spot}(SAGAUSDT)
$LSK
{spot}(LSKUSDT)
$FF
{spot}(FFUSDT)
#bitcoin #LiquidNetwork #CryptoSecurity #Blockstream #CryptoNews
#blockstreamrefusestopayransomtoliquidattacker
🚨 Blockstream 表示,它不会为 Liquid 网络遭攻击后剩余的 BTC 支付赎金。
攻击者最初转走了约 4,000 BTC(约 3.2 亿美元),并据称要求支付 10% 的赏金以归还资金。
截至目前,已有约 3,400 BTC 被归还,仍有大约 600 BTC 在攻击者手中。
Blockstream 表示,它不会进行谈判或支付赏金。
但这里还有更大的问题 👀
此次事件凸显了侧链安全性、软件漏洞以及基于联邦(federation)的托管模式。
对于交易者以及更广泛的生态系统而言,重点现在是追踪剩余的 BTC,并弄清楚该漏洞是如何被利用的。
更关键的问题是:拒绝谈判是否有助于阻止未来的攻击,还是会让追回变得更困难?
$SAGA
$LSK
$FF
#bitcoin #LiquidNetwork #CryptoSecurity #Blockstream #CryptoNews

1
341

#blockstreamrefusestopayransomtoliquidattacker
🛑 不要与黑客/海盗交易!🛑
不要开玩笑。Blockstream。Liquid Network 网络遭到巨大利用(约 4,000 枚 $BTC 被拿走)之后,攻击者带着 3,400 BTC 回来了,但他们试图把剩下的部分扣作筹码,索要“10% 的‘赎金’”(约 598 BTC)。
Blockstream 的回应?毫不妥协。🚫
他们正式声明:这就是公然盗窃,完全拒绝将黑客行为辩解为“白帽”。Blockstream 不会支付赎金,而是召集大人物——与执法机构及取证专家合作,把每一枚硬币追踪到最后。
对行业的巨大表态:对加密货币犯罪零容忍!🚔🔒
请继续关注
#CPIWatch #USToSanctionBigBankMonday #Blockstream
$MARSCOIN $MET

2
1.7k
#blockstreamrefusestopayransomtoliquidattacker
🛑 不与黑客交易!🛑
Blockstream 没在开玩笑。继大规模 Liquid Network 漏洞被曝(~4,000 $BTC taken)之后,攻击者归还了 3,400 BTC,但却试图扣住其余资金当作人质,要求支付 10% 的“赏金”(约 598 BTC)。
Blockstream 的回应?明确的“不”。 🚫
他们官方直接点名:这就是赤裸裸的盗窃,完全否认黑客的“白帽”借口。Blockstream 并没有选择支付赎金,而是出动“大杀器”——与执法部门和取证专家合作,追查每一枚硬币。
这是一则对行业空间的巨大声明:对加密犯罪零容忍! 🚔🔒
#CPIWatch #USToSanctionBigBankMonday #Blockstream
$MARSCOIN $MET
{future}(MARSCOINUSDT)
{future}(BTCUSDT)
{future}(METUSDT)
#blockstreamrefusestopayransomtoliquidattacker
🛑 不与黑客交易!🛑
Blockstream 没在开玩笑。继大规模 Liquid Network 漏洞被曝(~4,000 $BTC taken)之后,攻击者归还了 3,400 BTC,但却试图扣住其余资金当作人质,要求支付 10% 的“赏金”(约 598 BTC)。
Blockstream 的回应?明确的“不”。 🚫
他们官方直接点名:这就是赤裸裸的盗窃,完全否认黑客的“白帽”借口。Blockstream 并没有选择支付赎金,而是出动“大杀器”——与执法部门和取证专家合作,追查每一枚硬币。
这是一则对行业空间的巨大声明:对加密犯罪零容忍! 🚔🔒
#CPIWatch #USToSanctionBigBankMonday #Blockstream
$MARSCOIN $MET

1
216
#blockstreamrefusestopayransomtoliquidattacker
🚨 BLOCKSTREAM拒绝支付赎金!⚠️
据称,在Liquid遭遇大规模漏洞利用之后,区块链安全公司Blockstream拒绝支付Liquid攻击者索要的赎金。
💰 考虑到涉案资金约为3.2亿美元,此决定可能对受影响资金以及更广泛的加密社区产生重大影响。
尽管拒绝支付可能释放出强烈信号,反对奖励攻击者,但交易者正密切关注下一步被盗资金将如何处理。👀
🔥 不付赎金。无交易。现在市场等待下一步行动。
#Blockstream #liquidnetwork #crypto
#blockstreamrefusestopayransomtoliquidattacker
🚨 BLOCKSTREAM拒绝支付赎金!⚠️
据称,在Liquid遭遇大规模漏洞利用之后,区块链安全公司Blockstream拒绝支付Liquid攻击者索要的赎金。
💰 考虑到涉案资金约为3.2亿美元,此决定可能对受影响资金以及更广泛的加密社区产生重大影响。
尽管拒绝支付可能释放出强烈信号,反对奖励攻击者,但交易者正密切关注下一步被盗资金将如何处理。👀
🔥 不付赎金。无交易。现在市场等待下一步行动。
#Blockstream #liquidnetwork #crypto
🚨 BLOCKSTREAM拒绝支付赎金!⚠️
据称,在Liquid遭遇大规模漏洞利用之后,区块链安全公司Blockstream拒绝支付Liquid攻击者索要的赎金。
💰 考虑到涉案资金约为3.2亿美元,此决定可能对受影响资金以及更广泛的加密社区产生重大影响。
尽管拒绝支付可能释放出强烈信号,反对奖励攻击者,但交易者正密切关注下一步被盗资金将如何处理。👀
🔥 不付赎金。无交易。现在市场等待下一步行动。
#Blockstream #liquidnetwork #crypto
153


🔍 Blockstream正在重新设计比特币与Liquid区块浏览器
Blockstream宣布已对其比特币与Liquid网络的区块浏览器进行全面改版。此次更新旨在提升透明度与对开发者和用户的易用性,这可能有助于改善用户与这些网络数据的交互。
━━━━━━━━━━━━━━
📊 影响:📊 中等
🏷️ BITCOIN
#Bitcoin #Blockstream #Blockchain #CryptoNews #LiquidNetwork
📰 来源:cryptobriefing.com
🔍 Blockstream正在重新设计比特币与Liquid区块浏览器
Blockstream宣布已对其比特币与Liquid网络的区块浏览器进行全面改版。此次更新旨在提升透明度与对开发者和用户的易用性,这可能有助于改善用户与这些网络数据的交互。
━━━━━━━━━━━━━━
📊 影响:📊 中等
🏷️ BITCOIN
#Bitcoin #Blockstream #Blockchain #CryptoNews #LiquidNetwork
📰 来源:cryptobriefing.com
Blockstream宣布已对其比特币与Liquid网络的区块浏览器进行全面改版。此次更新旨在提升透明度与对开发者和用户的易用性,这可能有助于改善用户与这些网络数据的交互。
━━━━━━━━━━━━━━
📊 影响:📊 中等
🏷️ BITCOIN
#Bitcoin #Blockstream #Blockchain #CryptoNews #LiquidNetwork
📰 来源:cryptobriefing.com
15
🚨 Blockstream 的 Liquid Network 遭遇 4,000 枚 BTC 被盗,白帽漏洞利用案涉资 3.2 亿美元!🚨
比特币 Layer-2 侧链 Liquid Network(@Liquid_BTC)遭遇了一起重大安全事件,约 4,000 枚 BTC 受到影响!📉⚠️
关键信息:
🔹 漏洞利用:据称白帽黑客通过一个漏洞,从 Liquid Federation 储备钱包中转走了约 4,000 枚 BTC(约 3.2 亿美元)。
🔹 链上沟通:黑客留下了一条 OP_RETURN 信息,声称自己是白帽,并正在通过 PGP 加密消息进行协商,待漏洞完全修补后归还资金。
🔹 运营暂停:Liquid Network 已暂时暂停新的跨链桥交易和相关操作,等待 Federation 成员修复该漏洞。
这名黑客会安全归还这 4,000 枚 $BTC 吗,还是这会拖累比特币 L2 的采用?欢迎在下方留言说说你的看法!👇
#BitcoinDunyamiz #BTC☀ #Blockstream #CryptoNews🔒📰🚫 #BinanceSquareTalks
---
关注 crypto update786,获取更多加密货币更新和市场洞察!🚀
{spot}(BTCUSDT)
🚨 Blockstream 的 Liquid Network 遭遇 4,000 枚 BTC 被盗,白帽漏洞利用案涉资 3.2 亿美元!🚨
比特币 Layer-2 侧链 Liquid Network(@Liquid_BTC)遭遇了一起重大安全事件,约 4,000 枚 BTC 受到影响!📉⚠️
关键信息:
🔹 漏洞利用:据称白帽黑客通过一个漏洞,从 Liquid Federation 储备钱包中转走了约 4,000 枚 BTC(约 3.2 亿美元)。
🔹 链上沟通:黑客留下了一条 OP_RETURN 信息,声称自己是白帽,并正在通过 PGP 加密消息进行协商,待漏洞完全修补后归还资金。
🔹 运营暂停:Liquid Network 已暂时暂停新的跨链桥交易和相关操作,等待 Federation 成员修复该漏洞。
这名黑客会安全归还这 4,000 枚 $BTC 吗,还是这会拖累比特币 L2 的采用?欢迎在下方留言说说你的看法!👇
#BitcoinDunyamiz #BTC☀ #Blockstream #CryptoNews🔒📰🚫 #BinanceSquareTalks
---
关注 crypto update786,获取更多加密货币更新和市场洞察!🚀
29
你们有没有曾经担心过量子计算机的风险,可能会破解比特币钱包?
就在 $BTC 目前横盘,徘徊在 78.806,1 美元附近(撰写时的价格)之际,Blockstream Research 刚刚提出了 SHRINCS——一种混合型后量子签名方案,旨在在不显著增加区块容量负担、也不把交易费用推得过高的前提下,保护网络安全。以 SHA-256 作为基础,有助于在 $BTC 上保持长期安全性,而不必去尝试尚未被充分验证的算法。
从我个人的角度来看,升级这一核心技术,就像给大型资金流动的信心“加固钢筋混凝土”。不过,$BTC 的价格反应相当平静,说明人群仍更偏向短期观察,而不是被长期消息带节奏。
此刻做期货的话,无论消息多么利好,短期的风险管理仍然放在第一位。大家在市场尚未出现明确突破信号之前,务必控制高杠杆。
你们觉得这 $BTC 的价格点位是机会还是风险?下面看一下 $BTC 的走势图吧!👇
#Bitcoin #BTC #Crypto #Blockstream
86
#bstrendscantorspacgopublicplan
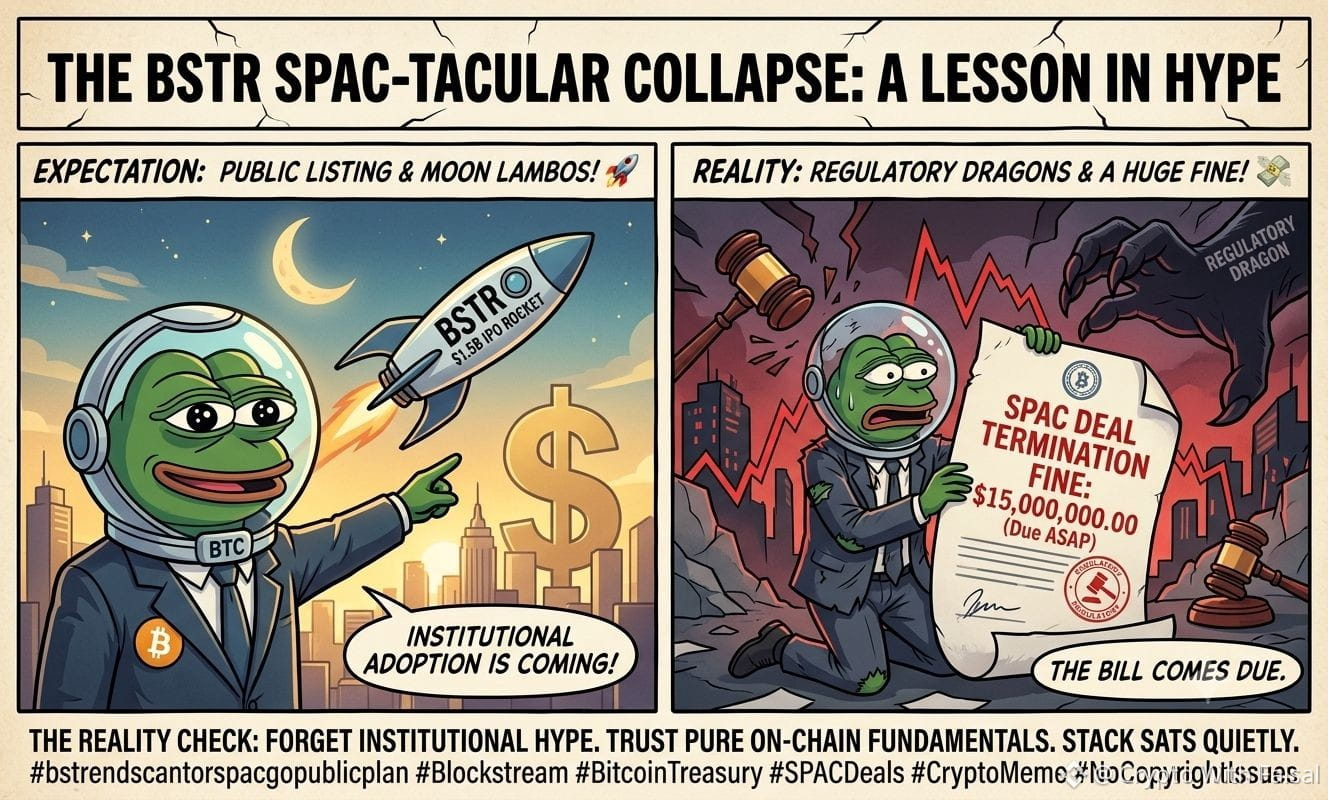
🚨 15 亿美元 SPAC 梦想已破灭!🚨
BSTR 备受期待的通过 Cantor 的 SPAC 在华尔街的首次亮相已正式告吹。监管障碍并未给他们带来规模巨大的公开上市,反而直接让他们面临残酷的 1,500 万美元终止罚金(1,000 万美元需在 9 月 19 日前支付,另外 500 万美元在 12 月 1 日前支付)。Blockstream 甚至可能不得不出面帮忙弥补这片“灾后现场”!💸
终极交易者要点:🛡️
别再拿公司公告和机构炒作当赌注。把董事会里的戏码屏蔽掉,相信纯粹的链上数据,然后悄悄地把你的 sats 一点点堆起来。
⚠️ 不构成财务建议。
#Blockstream #BitcoinTreasury #SPACDeals
$BTC $TUT $ZRO
{future}(ZROUSDT)
{future}(BTCUSDT)
{future}(TUTUSDT)
#bstrendscantorspacgopublicplan
🚨 15 亿美元 SPAC 梦想已破灭!🚨
BSTR 备受期待的通过 Cantor 的 SPAC 在华尔街的首次亮相已正式告吹。监管障碍并未给他们带来规模巨大的公开上市,反而直接让他们面临残酷的 1,500 万美元终止罚金(1,000 万美元需在 9 月 19 日前支付,另外 500 万美元在 12 月 1 日前支付)。Blockstream 甚至可能不得不出面帮忙弥补这片“灾后现场”!💸
终极交易者要点:🛡️
别再拿公司公告和机构炒作当赌注。把董事会里的戏码屏蔽掉,相信纯粹的链上数据,然后悄悄地把你的 sats 一点点堆起来。
⚠️ 不构成财务建议。
#Blockstream #BitcoinTreasury #SPACDeals
$BTC $TUT $ZRO
145

·
--
看涨
#bstrendscantorspacgopublicplan
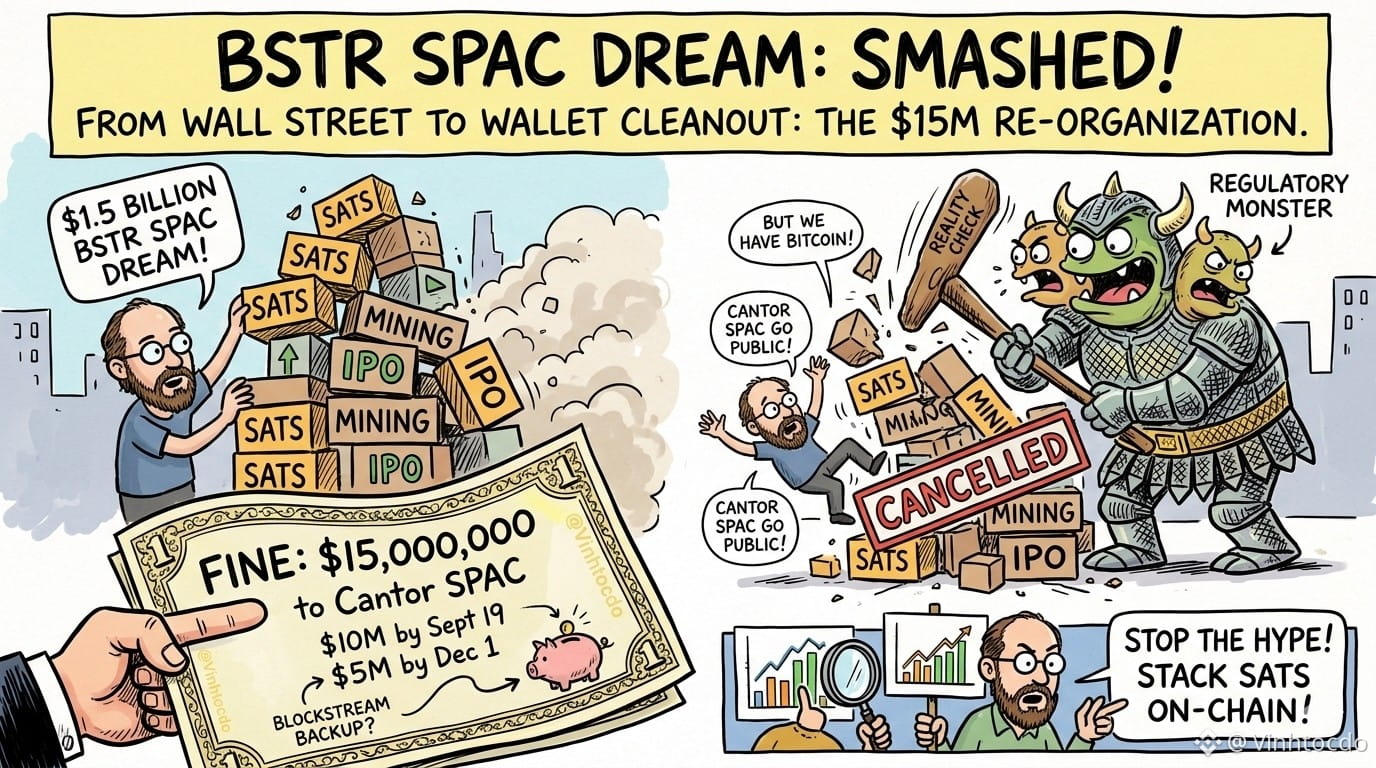
为15亿的梦想RIP!🛑
所以,亚当·贝克(Adam Back)通过Cantor的SPAC上市的大计划正式宣告死亡!与其乘坐华尔街的浪潮,BSTR现在反而要向Cantor支付高达1500万美元的罚金。
1️⃣ 现实检查:上市并不像“印制比特币”那么简单。监管怪物赢下了这一局。
2️⃣ 巨额账单:在9月19日前先付1000万美元,并在12月1日前再付500万美元;否则就得找Blockstream求援备份。说真的,这分手也太贵了!💸
交易者该做什么?
🛡️ 别再被机构的炒作带节奏。坚持只看纯粹的链上图表,忽略企业戏剧,安静地囤积sats。
重建你的投资组合,并通过我的链接[Binance Registration](https://www.binance.com/register?ref=VINHTOCDO)注册,或使用代码VINHTOCDO!
非财务建议。⚠️
#Blockstream #BitcoinTreasury #VINHTOCDO #SPACDeals
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
$BNB
{future}(BNBUSDT)
#bstrendscantorspacgopublicplan
为15亿的梦想RIP!🛑
所以,亚当·贝克(Adam Back)通过Cantor的SPAC上市的大计划正式宣告死亡!与其乘坐华尔街的浪潮,BSTR现在反而要向Cantor支付高达1500万美元的罚金。
1️⃣ 现实检查:上市并不像“印制比特币”那么简单。监管怪物赢下了这一局。
2️⃣ 巨额账单:在9月19日前先付1000万美元,并在12月1日前再付500万美元;否则就得找Blockstream求援备份。说真的,这分手也太贵了!💸
交易者该做什么?
🛡️ 别再被机构的炒作带节奏。坚持只看纯粹的链上图表,忽略企业戏剧,安静地囤积sats。
重建你的投资组合,并通过我的链接Binance Registration注册,或使用代码VINHTOCDO!
非财务建议。⚠️
#Blockstream #BitcoinTreasury #VINHTOCDO #SPACDeals
$BTC
$ETH
$BNB
3
125
真实
#bstrendscantorspacgopublicplan
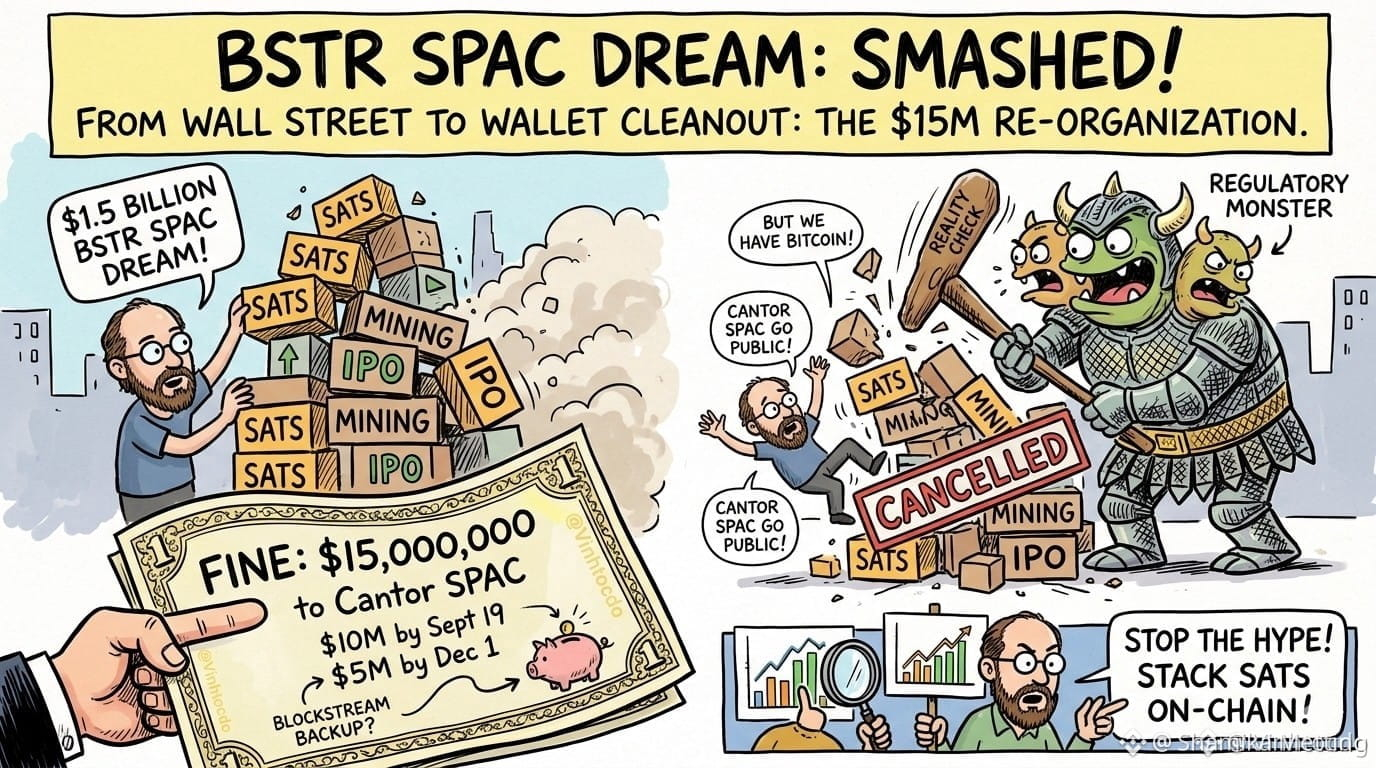
离开15亿美元的梦想!🛑
因此,亚当·贝克(Adam Back)通过 Cantor 旗下的 SPAC 走向公开上市的“大计划”如今已正式成为过去式!与其搭上华尔街的浪潮,如今 BSTR 已欠 Cantor 一大笔款项——高达 1500 万美元的“罚金”。
1️⃣ 现实核查:公开上市可不是像“印刷比特币”那么简单。监管怪兽赢下了这一局。
2️⃣ 沉重账单:必须在 9 月 19 日前支付 1000 万美元,并在 12 月 1 日前再支付 500 万美元,或者联系 Blockstream 获取支持。这样真的很昂贵!💸
交易者该怎么做?
🛡️ 停止在机构噪音上买单。只遵循干净的链上(on-chain)走势,忽略机构戏剧化的内容,静静存下你的聪(Satoshi)。
这不是金融建议。⚠️
请继续关注
#Blockstream #BitcoinTreasury #SPACDeals
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
$BNB
{future}(BNBUSDT)
#bstrendscantorspacgopublicplan
离开15亿美元的梦想!🛑
因此,亚当·贝克(Adam Back)通过 Cantor 旗下的 SPAC 走向公开上市的“大计划”如今已正式成为过去式!与其搭上华尔街的浪潮,如今 BSTR 已欠 Cantor 一大笔款项——高达 1500 万美元的“罚金”。
1️⃣ 现实核查:公开上市可不是像“印刷比特币”那么简单。监管怪兽赢下了这一局。
2️⃣ 沉重账单:必须在 9 月 19 日前支付 1000 万美元,并在 12 月 1 日前再支付 500 万美元,或者联系 Blockstream 获取支持。这样真的很昂贵!💸
交易者该怎么做?
🛡️ 停止在机构噪音上买单。只遵循干净的链上(on-chain)走势,忽略机构戏剧化的内容,静静存下你的聪(Satoshi)。
这不是金融建议。⚠️
请继续关注
#Blockstream #BitcoinTreasury #SPACDeals
$BTC
$ETH
$BNB
2
536
·
--
已按 Twitter 格式优化,可直接发布:
Blockstream 拒绝为 Liquid Network 被盗的 4000 枚 BTC 支付赎金。
#Blockstream #LiquidNetwork #BTC
已按 Twitter 格式优化,可直接发布:
Blockstream 拒绝为 Liquid Network 被盗的 4000 枚 BTC 支付赎金。
#Blockstream #LiquidNetwork #BTC
Blockstream 拒绝为 Liquid Network 被盗的 4000 枚 BTC 支付赎金。
#Blockstream #LiquidNetwork #BTC
61
·
--
🚨 Blockstream 拒绝赎金:598.5 $BTC 仍在勒索者手中!🔍
在涉及约 4,000 $BTC 的 Liquid Network 漏洞事件后,攻击者退回了 3,400 枚硬币,但同时扣留了 598.5 $BTC ,作为其要求的 10% 骇客赏金。🏦 Blockstream 已明确拒绝协商,并在链上划下对勒索行为的清楚界线。🔍
从机构层级的结构观点来看,尚未回收且存放在活跃勒索者钱包中的资金,会在订单簿中形成局部性的风险溢出。📊 市场参与者正密切追踪这些特定的 UTXO 集群,留意其可能进行的流动性扫荡或分发尝试。💡
💬 你认为这种拒绝将如何影响机构对侧链安全性的信心?👇
⚠️ 非理财建议。请务必管理好你的风险。🛡️
🏷️ #BTC #Blockstream #LiquidNetwork #OnChain #Crypto
🛡️ ⚖️
9
登录解锁更多内容
加入币安广场,与全球加密货币用户互动
⚡️ 获取关于加密货币的最新实用信息。
💬 受到全球最大加密货币交易平台的信赖。
👍 发现来自认证创作者的真知灼见。
邮箱/手机号码
热门话题
1
#比特币跌破8.3万美元
11,857 次浏览
92 人讨论中
2
#美联储拟定支付稳定币规则
22,633 次浏览
145 人讨论中
3
#中国或允许阿里字节买英伟达芯片
18,409 次浏览
116 人讨论中
4
#中美公布300亿美元关税减免清单
29,870 次浏览
89 人讨论中
5
#韩国FSC考虑引入虚拟资产做市商制度
18,301 次浏览
73 人讨论中
6
#中国工业利润增速连续四月放缓
32,738 次浏览
82 人讨论中
7
#Quant将支持清算所区块链支付网络
35,170 次浏览
81 人讨论中
8
#Bitwise提交NEAR现货ETF最终招股书
139,967 次浏览
540 人讨论中
9
#Bitget黑客转移8300万美元被盗XRP
293,491 次浏览
693 人讨论中
10
#SOL现货ETF周净流入1.88亿美元
124,591 次浏览
535 人讨论中