

撸毛研究院
1.6k Bài đăng
撸毛研究院
Báo cáo
Chặn người dùng

Người nắm giữ BNB
Trader tần suất cao
{thời gian} năm
63 Đang theo dõi
2.4K+ Người theo dõi
6.6K+ Đã thích
Bài đăng
Tất cả
Trích dẫn
Video
Live
·
--
#dusk $DUSK @Dusk_Foundation 盯着 tài liệu của Dusk suốt gần bốn mươi phút, tôi cứ lặp đi lặp lại một câu hỏi: Moonlight và Phoenix rốt cuộc giải quyết vấn đề này theo cách nào?
Moonlight đi theo lộ trình tài khoản công khai. Số dư, người gửi, người nhận và cả số tiền đều được ghi thẳng lên chuỗi—ai cũng xem được. Thứ này phù hợp cho các kịch bản như nạp tiền ở sàn giao dịch hoặc đối soát giữa các tổ chức, nơi mọi thứ phải minh bạch. Phoenix lại hoàn toàn là logic khác: tài sản được chuyển thành một note được mã hoá, ẩn trong cây Merkle. Khi bạn chi một khoản tiền, bạn không lộ rõ cụ thể mình đang tiêu tờ note nào; thay vào đó, bạn chỉ ném vào một nullifier kèm một bằng chứng ZKP. Mạng có thể xác minh rằng bạn có tiền và không bị chi hai lần (double spend), nhưng không thấy được số tiền hay người gửi. Khi cần kiểm toán thì có thể dùng viewing key để tiết lộ chọn lọc.
Đầu tháng tôi từng vướng một vấn đề tương tự khi viết ghi chú về chuyển khoản SEPA: giữa hai hệ thống ngân hàng, đối soát mà trạng thái không khớp thì đau đầu thế nào—hồi đó tôi bị quần đến tận hai giờ sáng.
Nếu blockchain cũng đem làm hai sổ cái tách biệt cô lập như vậy, thì thà làm theo tài chính truyền thống còn hơn.
Lúc ấy tôi hơi bực, cảm thấy tài liệu giải thích cho vấn đề này chưa đủ rõ ràng. Tôi lật đến phần kiến trúc hợp đồng của module Rusk, hai đoạn đầu đọc xong không thấy gì đặc biệt—chỉ là mô tả cấu trúc dữ liệu của Moonlight và Phoenix. Cho đến khi lật sang đoạn thứ tư, thấy trong phần định nghĩa interface của Transfer Contract có dùng kiểu enum cho payload, tôi mới nhận ra ý đồ thiết kế của nó.
Transfer Contract chính là một cổng điều phối. Nó nhận payload với nhiều định dạng khác nhau—có định dạng của Moonlight, có định dạng của Phoenix. Hợp đồng không quan tâm bạn đến từ đâu; nó chỉ quan tâm payload mang những trường dữ liệu gì, rồi chuyển tiếp (route) sang logic xác thực tương ứng. Xác thực của Moonlight thì đọc trực tiếp trạng thái tài khoản công khai, còn xác thực của Phoenix thì chạy ZK proof. Khi cả hai phía xác thực đều thành công, thì kết quả được ghi vào cùng một cây trạng thái toàn cục. Tôi phải ngẫm khá lâu mới hiểu được điểm mấu chốt ở bước này: nếu bạn gộp hai cây trạng thái lại thành một cây, thì việc chuyển một khoản tiền từ tài khoản công khai sang một note riêng tư về bản chất chỉ là một lần chuyển đổi payload—không cần cầu nối liên chuỗi (cross-chain bridge), cũng không cần giao thức đồng bộ phức tạp. Cập nhật trạng thái mang tính nguyên tử: hoặc tất cả đều thành công, hoặc tất cả đều quay lại (rollback).
#dusk $DUSK @Dusk 盯着 tài liệu của Dusk suốt gần bốn mươi phút, tôi cứ lặp đi lặp lại một câu hỏi: Moonlight và Phoenix rốt cuộc giải quyết vấn đề này theo cách nào?
Moonlight đi theo lộ trình tài khoản công khai. Số dư, người gửi, người nhận và cả số tiền đều được ghi thẳng lên chuỗi—ai cũng xem được. Thứ này phù hợp cho các kịch bản như nạp tiền ở sàn giao dịch hoặc đối soát giữa các tổ chức, nơi mọi thứ phải minh bạch. Phoenix lại hoàn toàn là logic khác: tài sản được chuyển thành một note được mã hoá, ẩn trong cây Merkle. Khi bạn chi một khoản tiền, bạn không lộ rõ cụ thể mình đang tiêu tờ note nào; thay vào đó, bạn chỉ ném vào một nullifier kèm một bằng chứng ZKP. Mạng có thể xác minh rằng bạn có tiền và không bị chi hai lần (double spend), nhưng không thấy được số tiền hay người gửi. Khi cần kiểm toán thì có thể dùng viewing key để tiết lộ chọn lọc.
Đầu tháng tôi từng vướng một vấn đề tương tự khi viết ghi chú về chuyển khoản SEPA: giữa hai hệ thống ngân hàng, đối soát mà trạng thái không khớp thì đau đầu thế nào—hồi đó tôi bị quần đến tận hai giờ sáng.
Nếu blockchain cũng đem làm hai sổ cái tách biệt cô lập như vậy, thì thà làm theo tài chính truyền thống còn hơn.
Lúc ấy tôi hơi bực, cảm thấy tài liệu giải thích cho vấn đề này chưa đủ rõ ràng. Tôi lật đến phần kiến trúc hợp đồng của module Rusk, hai đoạn đầu đọc xong không thấy gì đặc biệt—chỉ là mô tả cấu trúc dữ liệu của Moonlight và Phoenix. Cho đến khi lật sang đoạn thứ tư, thấy trong phần định nghĩa interface của Transfer Contract có dùng kiểu enum cho payload, tôi mới nhận ra ý đồ thiết kế của nó.
Transfer Contract chính là một cổng điều phối. Nó nhận payload với nhiều định dạng khác nhau—có định dạng của Moonlight, có định dạng của Phoenix. Hợp đồng không quan tâm bạn đến từ đâu; nó chỉ quan tâm payload mang những trường dữ liệu gì, rồi chuyển tiếp (route) sang logic xác thực tương ứng. Xác thực của Moonlight thì đọc trực tiếp trạng thái tài khoản công khai, còn xác thực của Phoenix thì chạy ZK proof. Khi cả hai phía xác thực đều thành công, thì kết quả được ghi vào cùng một cây trạng thái toàn cục. Tôi phải ngẫm khá lâu mới hiểu được điểm mấu chốt ở bước này: nếu bạn gộp hai cây trạng thái lại thành một cây, thì việc chuyển một khoản tiền từ tài khoản công khai sang một note riêng tư về bản chất chỉ là một lần chuyển đổi payload—không cần cầu nối liên chuỗi (cross-chain bridge), cũng không cần giao thức đồng bộ phức tạp. Cập nhật trạng thái mang tính nguyên tử: hoặc tất cả đều thành công, hoặc tất cả đều quay lại (rollback).
Moonlight đi theo lộ trình tài khoản công khai. Số dư, người gửi, người nhận và cả số tiền đều được ghi thẳng lên chuỗi—ai cũng xem được. Thứ này phù hợp cho các kịch bản như nạp tiền ở sàn giao dịch hoặc đối soát giữa các tổ chức, nơi mọi thứ phải minh bạch. Phoenix lại hoàn toàn là logic khác: tài sản được chuyển thành một note được mã hoá, ẩn trong cây Merkle. Khi bạn chi một khoản tiền, bạn không lộ rõ cụ thể mình đang tiêu tờ note nào; thay vào đó, bạn chỉ ném vào một nullifier kèm một bằng chứng ZKP. Mạng có thể xác minh rằng bạn có tiền và không bị chi hai lần (double spend), nhưng không thấy được số tiền hay người gửi. Khi cần kiểm toán thì có thể dùng viewing key để tiết lộ chọn lọc.
Đầu tháng tôi từng vướng một vấn đề tương tự khi viết ghi chú về chuyển khoản SEPA: giữa hai hệ thống ngân hàng, đối soát mà trạng thái không khớp thì đau đầu thế nào—hồi đó tôi bị quần đến tận hai giờ sáng.
Nếu blockchain cũng đem làm hai sổ cái tách biệt cô lập như vậy, thì thà làm theo tài chính truyền thống còn hơn.
Lúc ấy tôi hơi bực, cảm thấy tài liệu giải thích cho vấn đề này chưa đủ rõ ràng. Tôi lật đến phần kiến trúc hợp đồng của module Rusk, hai đoạn đầu đọc xong không thấy gì đặc biệt—chỉ là mô tả cấu trúc dữ liệu của Moonlight và Phoenix. Cho đến khi lật sang đoạn thứ tư, thấy trong phần định nghĩa interface của Transfer Contract có dùng kiểu enum cho payload, tôi mới nhận ra ý đồ thiết kế của nó.
Transfer Contract chính là một cổng điều phối. Nó nhận payload với nhiều định dạng khác nhau—có định dạng của Moonlight, có định dạng của Phoenix. Hợp đồng không quan tâm bạn đến từ đâu; nó chỉ quan tâm payload mang những trường dữ liệu gì, rồi chuyển tiếp (route) sang logic xác thực tương ứng. Xác thực của Moonlight thì đọc trực tiếp trạng thái tài khoản công khai, còn xác thực của Phoenix thì chạy ZK proof. Khi cả hai phía xác thực đều thành công, thì kết quả được ghi vào cùng một cây trạng thái toàn cục. Tôi phải ngẫm khá lâu mới hiểu được điểm mấu chốt ở bước này: nếu bạn gộp hai cây trạng thái lại thành một cây, thì việc chuyển một khoản tiền từ tài khoản công khai sang một note riêng tư về bản chất chỉ là một lần chuyển đổi payload—không cần cầu nối liên chuỗi (cross-chain bridge), cũng không cần giao thức đồng bộ phức tạp. Cập nhật trạng thái mang tính nguyên tử: hoặc tất cả đều thành công, hoặc tất cả đều quay lại (rollback).
263
·
--
#dusk $DUSK @Dusk_Foundation 2026年1月7号,Dusk主网上线。六年磨一个专门给受监管金融做隐私的Layer 1,PLONK零知识证明背书。我当时刷到推送,扫了眼就划过去了。
真正让我坐不住是四月底。那天在Dusk的Discord里瞎逛,有人甩了条OtterSec的报告链接。点开一看,我靠,后背发凉。
报告说dusk-plonk的验证器有个大坑——验证者在最终验证方程里直接用了证明者给的四个选择子多项式求值,但从来没对这些求值做过KZG打开验证。啥概念?证明者可以把这四个值设成任何能让方程通过的数,验证器照单全收。攻击者能凭空伪造零知识证明,绕过交易电路里所有约束,直接铸造DUSK。当时整个Dusk隐私层保护着大概6000万美金。
我半信半疑,自己去翻PLONK的论文,又去GitHub上扒Dusk的源码。这玩意儿说白了是这样:PLONK把电路拆成一个个门,每个门有左输入、右输入和输出。每个门施加一条约束,PLONK用选择子值(比如设q_M=1表示乘法门,设q_L=1表示加法项)把所有门类型统一成一个表达式。验证方程必须确认这些选择子跟验证者密钥里的可信承诺对得上。结果dusk-plonk压根没做这个检查。等于说门卫从来不看你证件,你说你是谁就是谁。
以前我总觉得,零知识证明这种学术界反复捶打过的东西,数学上没问题,工程上自然就安全。这下我才回过味来,全隐私链就是个黑盒,逻辑漏洞从外面根本摸不着。数学证明只解决“能不能证明”,“证明有没有被正确验证”那是另一码事,中间那条缝宽得能跑马。
我又去翻Porter Adams之前那份审计报告,里面只标了两个低危问题——这种“少写一行检查”的漏洞压根没覆盖到。
Dusk反应倒不算慢,2月14号就提交了修复。NPEX上数亿欧元真实资产在跑,大方向我没意见。但往后谁再跟我提隐私链,我第一句肯定问:你们的验证代码,到底验证了没有
#dusk $DUSK @Dusk 2026年1月7号,Dusk主网上线。六年磨一个专门给受监管金融做隐私的Layer 1,PLONK零知识证明背书。我当时刷到推送,扫了眼就划过去了。
真正让我坐不住是四月底。那天在Dusk的Discord里瞎逛,有人甩了条OtterSec的报告链接。点开一看,我靠,后背发凉。
报告说dusk-plonk的验证器有个大坑——验证者在最终验证方程里直接用了证明者给的四个选择子多项式求值,但从来没对这些求值做过KZG打开验证。啥概念?证明者可以把这四个值设成任何能让方程通过的数,验证器照单全收。攻击者能凭空伪造零知识证明,绕过交易电路里所有约束,直接铸造DUSK。当时整个Dusk隐私层保护着大概6000万美金。
我半信半疑,自己去翻PLONK的论文,又去GitHub上扒Dusk的源码。这玩意儿说白了是这样:PLONK把电路拆成一个个门,每个门有左输入、右输入和输出。每个门施加一条约束,PLONK用选择子值(比如设q_M=1表示乘法门,设q_L=1表示加法项)把所有门类型统一成一个表达式。验证方程必须确认这些选择子跟验证者密钥里的可信承诺对得上。结果dusk-plonk压根没做这个检查。等于说门卫从来不看你证件,你说你是谁就是谁。
以前我总觉得,零知识证明这种学术界反复捶打过的东西,数学上没问题,工程上自然就安全。这下我才回过味来,全隐私链就是个黑盒,逻辑漏洞从外面根本摸不着。数学证明只解决“能不能证明”,“证明有没有被正确验证”那是另一码事,中间那条缝宽得能跑马。
我又去翻Porter Adams之前那份审计报告,里面只标了两个低危问题——这种“少写一行检查”的漏洞压根没覆盖到。
Dusk反应倒不算慢,2月14号就提交了修复。NPEX上数亿欧元真实资产在跑,大方向我没意见。但往后谁再跟我提隐私链,我第一句肯定问:你们的验证代码,到底验证了没有
真正让我坐不住是四月底。那天在Dusk的Discord里瞎逛,有人甩了条OtterSec的报告链接。点开一看,我靠,后背发凉。
报告说dusk-plonk的验证器有个大坑——验证者在最终验证方程里直接用了证明者给的四个选择子多项式求值,但从来没对这些求值做过KZG打开验证。啥概念?证明者可以把这四个值设成任何能让方程通过的数,验证器照单全收。攻击者能凭空伪造零知识证明,绕过交易电路里所有约束,直接铸造DUSK。当时整个Dusk隐私层保护着大概6000万美金。
我半信半疑,自己去翻PLONK的论文,又去GitHub上扒Dusk的源码。这玩意儿说白了是这样:PLONK把电路拆成一个个门,每个门有左输入、右输入和输出。每个门施加一条约束,PLONK用选择子值(比如设q_M=1表示乘法门,设q_L=1表示加法项)把所有门类型统一成一个表达式。验证方程必须确认这些选择子跟验证者密钥里的可信承诺对得上。结果dusk-plonk压根没做这个检查。等于说门卫从来不看你证件,你说你是谁就是谁。
以前我总觉得,零知识证明这种学术界反复捶打过的东西,数学上没问题,工程上自然就安全。这下我才回过味来,全隐私链就是个黑盒,逻辑漏洞从外面根本摸不着。数学证明只解决“能不能证明”,“证明有没有被正确验证”那是另一码事,中间那条缝宽得能跑马。
我又去翻Porter Adams之前那份审计报告,里面只标了两个低危问题——这种“少写一行检查”的漏洞压根没覆盖到。
Dusk反应倒不算慢,2月14号就提交了修复。NPEX上数亿欧元真实资产在跑,大方向我没意见。但往后谁再跟我提隐私链,我第一句肯定问:你们的验证代码,到底验证了没有
177
·
--
Xem bản dịch
#dusk $DUSK @Dusk_Foundation 前两天试着跑了下Dusk的节点。装完node-installer,敲下启动命令的时候手停在回车键上犹豫了一下。不是怕操作失误,是怕跟前几次一样——日志滚了几行就卡住,然后发现又是文档跟代码对不上。
启动之后rusk开始滚日志。Validation和Ratification两个阶段交替执行。Validation阶段先来,一组委员会成员检查候选区块的有效性;然后Ratification阶段跟上,另一组委员会确认验证结果并最终敲定区块。日志里每一轮都标着Round和Iteration编号,出块间隔稳定。我盯着屏幕看了十几分钟,区块高度一直在涨,没断过。前几次跑别的测试网那种“滚到一半卡死”的阴影,到这儿才算散了。
然后去翻了rusk仓库。8025个commit,CI流水线跑clippy加nightly test,团队还自己写了cargo-dusk-analyzer做静态分析。部署工具dsk-deploy-cli里我发现一个细节:Phoenix和Moonlight是分开的命令行参数,同一条链上两种交易路径各自独立调用。我翻到一个issue里贴的gas数据,Moonlight转账约8万gas,从Moonlight转到Phoenix要2556万gas——300倍的差价,这就是ZK证明的真实计算成本。
又翻了网络层,Kadcast是官方Rust实现,107个仓库全是Rust。plonk仓库872个commit也是团队自己写的,不是拿现成库改一改就上的那种。
然后去查了NPEX的背景。AFM监管的荷兰交易所,持有MTF、Broker和ECSP牌照,管理3亿欧元资产。Dusk Trade候补名单已经开了,真在搭RWA交易平台。
从2018年做到现在,七年时间,8025个commit,107个仓库,全是Rust。这种工程纪律,我是真服。
#dusk $DUSK @Dusk 前两天试着跑了下Dusk的节点。装完node-installer,敲下启动命令的时候手停在回车键上犹豫了一下。不是怕操作失误,是怕跟前几次一样——日志滚了几行就卡住,然后发现又是文档跟代码对不上。
启动之后rusk开始滚日志。Validation和Ratification两个阶段交替执行。Validation阶段先来,一组委员会成员检查候选区块的有效性;然后Ratification阶段跟上,另一组委员会确认验证结果并最终敲定区块。日志里每一轮都标着Round和Iteration编号,出块间隔稳定。我盯着屏幕看了十几分钟,区块高度一直在涨,没断过。前几次跑别的测试网那种“滚到一半卡死”的阴影,到这儿才算散了。
然后去翻了rusk仓库。8025个commit,CI流水线跑clippy加nightly test,团队还自己写了cargo-dusk-analyzer做静态分析。部署工具dsk-deploy-cli里我发现一个细节:Phoenix和Moonlight是分开的命令行参数,同一条链上两种交易路径各自独立调用。我翻到一个issue里贴的gas数据,Moonlight转账约8万gas,从Moonlight转到Phoenix要2556万gas——300倍的差价,这就是ZK证明的真实计算成本。
又翻了网络层,Kadcast是官方Rust实现,107个仓库全是Rust。plonk仓库872个commit也是团队自己写的,不是拿现成库改一改就上的那种。
然后去查了NPEX的背景。AFM监管的荷兰交易所,持有MTF、Broker和ECSP牌照,管理3亿欧元资产。Dusk Trade候补名单已经开了,真在搭RWA交易平台。
从2018年做到现在,七年时间,8025个commit,107个仓库,全是Rust。这种工程纪律,我是真服。
启动之后rusk开始滚日志。Validation和Ratification两个阶段交替执行。Validation阶段先来,一组委员会成员检查候选区块的有效性;然后Ratification阶段跟上,另一组委员会确认验证结果并最终敲定区块。日志里每一轮都标着Round和Iteration编号,出块间隔稳定。我盯着屏幕看了十几分钟,区块高度一直在涨,没断过。前几次跑别的测试网那种“滚到一半卡死”的阴影,到这儿才算散了。
然后去翻了rusk仓库。8025个commit,CI流水线跑clippy加nightly test,团队还自己写了cargo-dusk-analyzer做静态分析。部署工具dsk-deploy-cli里我发现一个细节:Phoenix和Moonlight是分开的命令行参数,同一条链上两种交易路径各自独立调用。我翻到一个issue里贴的gas数据,Moonlight转账约8万gas,从Moonlight转到Phoenix要2556万gas——300倍的差价,这就是ZK证明的真实计算成本。
又翻了网络层,Kadcast是官方Rust实现,107个仓库全是Rust。plonk仓库872个commit也是团队自己写的,不是拿现成库改一改就上的那种。
然后去查了NPEX的背景。AFM监管的荷兰交易所,持有MTF、Broker和ECSP牌照,管理3亿欧元资产。Dusk Trade候补名单已经开了,真在搭RWA交易平台。
从2018年做到现在,七年时间,8025个commit,107个仓库,全是Rust。这种工程纪律,我是真服。
163
·
--
Xem bản dịch
#dusk $DUSK @Dusk_Foundation
昨晚熬到三点扒Dusk的源码,越看越后背发凉——不是害怕,是被技术深度震到了。之前把 $DUSK 当普通隐私链,实际它的架构跟Zcash完全是两个物种。
核心是双交易模型:Phoenix走note-based加ZK证明,金额和交易对手全藏住;Moonlight走透明账户路径,给监管审计用。两条道并行,隐私和合规不互斥。PLONK证明系统团队用Rust从零写的,GitHub 633星,自己加了custom gate和POSEIDON哈希优化。我逐行看电路约束,设计是真有东西的,不是套模板。
Citadel SDK做ZKP级KYC验证,还投了Outdid用NFC加零知识验护照身份。共识层是自家SBA——隔离拜占庭协议,盲拍质押让出块节点本身也匿名。Piecrust VM跑WASM合约,2.0版本速度提了500%。Kadcast做P2P传播层,107个仓库全Rust实现,工程纪律很强。
合作方也验证了:NPEX是荷兰AFM持牌的MTF,Quantoz发MiCA合规EURQ。真对接MiFID II跑合规结算的,不是画饼。
#dusk $DUSK @Dusk
昨晚熬到三点扒Dusk的源码,越看越后背发凉——不是害怕,是被技术深度震到了。之前把 $DUSK 当普通隐私链,实际它的架构跟Zcash完全是两个物种。
核心是双交易模型:Phoenix走note-based加ZK证明,金额和交易对手全藏住;Moonlight走透明账户路径,给监管审计用。两条道并行,隐私和合规不互斥。PLONK证明系统团队用Rust从零写的,GitHub 633星,自己加了custom gate和POSEIDON哈希优化。我逐行看电路约束,设计是真有东西的,不是套模板。
Citadel SDK做ZKP级KYC验证,还投了Outdid用NFC加零知识验护照身份。共识层是自家SBA——隔离拜占庭协议,盲拍质押让出块节点本身也匿名。Piecrust VM跑WASM合约,2.0版本速度提了500%。Kadcast做P2P传播层,107个仓库全Rust实现,工程纪律很强。
合作方也验证了:NPEX是荷兰AFM持牌的MTF,Quantoz发MiCA合规EURQ。真对接MiFID II跑合规结算的,不是画饼。
昨晚熬到三点扒Dusk的源码,越看越后背发凉——不是害怕,是被技术深度震到了。之前把 $DUSK 当普通隐私链,实际它的架构跟Zcash完全是两个物种。
核心是双交易模型:Phoenix走note-based加ZK证明,金额和交易对手全藏住;Moonlight走透明账户路径,给监管审计用。两条道并行,隐私和合规不互斥。PLONK证明系统团队用Rust从零写的,GitHub 633星,自己加了custom gate和POSEIDON哈希优化。我逐行看电路约束,设计是真有东西的,不是套模板。
Citadel SDK做ZKP级KYC验证,还投了Outdid用NFC加零知识验护照身份。共识层是自家SBA——隔离拜占庭协议,盲拍质押让出块节点本身也匿名。Piecrust VM跑WASM合约,2.0版本速度提了500%。Kadcast做P2P传播层,107个仓库全Rust实现,工程纪律很强。
合作方也验证了:NPEX是荷兰AFM持牌的MTF,Quantoz发MiCA合规EURQ。真对接MiFID II跑合规结算的,不是画饼。
190
·
--
#dusk $DUSK @Dusk_Foundation Hôm qua tôi đọc được một tin nhắn: NPEX đã ra mắt một giải pháp lưu ký (custody) do Dusk cung cấp. Tôi lướt tiếp xuống và càng xem càng thấy thú vị. Nó khác hoàn toàn với mọi giải pháp lưu ký ngoài thị trường—tài sản nằm trên chuỗi, khóa cá nhân nằm trong tay bạn, và cơ quan quản lý vẫn có thể kiểm tra được.
Trước đây tôi chưa từng thấy kiểu này.
Ai đã tìm hiểu về ngành lưu ký đều biết rằng lâu nay chỉ có hai hướng. Hoặc bạn giao khóa cá nhân cho bên thứ ba để đáp ứng yêu cầu quản lý, nhưng về bản chất tài sản không còn nằm trong tay bạn nữa. Hoặc bạn tự quản lý khóa cá nhân—an toàn thì an toàn, nhưng khi cơ quan quản lý hỏi về tính tuân thủ, bạn lại không chứng minh được. Luôn phải chọn một trong hai, không có lựa chọn thứ ba.
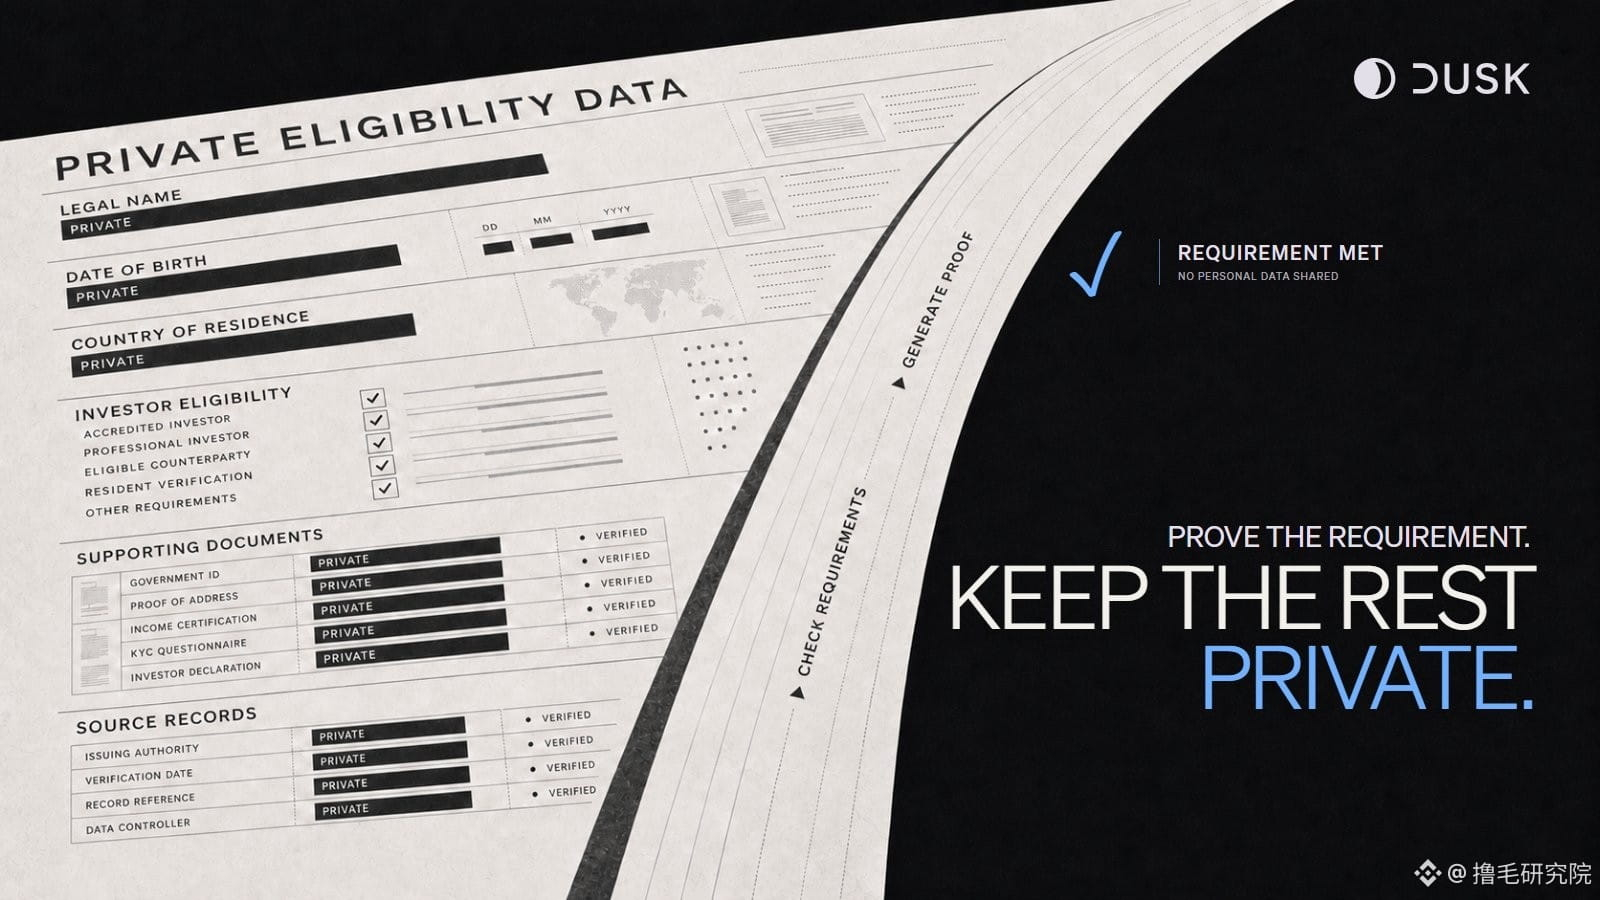
Dusk cùng với giải pháp lưu ký zero-trust mà Cordial đề xuất đã mở ra đúng “hướng thứ ba” đó. Đây không phải lưu ký bởi bên thứ ba, mà là một bộ công nghệ ví tự lưu ký mang tên Cordial Treasury: tổ chức tự triển khai, tự quản lý, và khóa cá nhân luôn nằm trong ví phần cứng của chính tổ chức. Khi một sàn giao dịch được cấp phép như NPEX triển khai bộ giải pháp này, cơ quan quản lý có thể xác minh vị thế của tổ chức có tuân thủ hay không thông qua chứng minh không kiến thức (zero-knowledge proof). Xác minh xong là họ rời đi ngay—không chạm tới khóa cá nhân.
Bạn không cần phải giao khóa đi, cũng không cần đưa tài sản cho mọi người xem. Bạn có thể chứng minh mình tuân thủ quy tắc, nhưng không phải bày hết “gia tài” ra. Hai nút thắt đã quấn nhau suốt mười năm—“tự lưu ký” và “tuân thủ”—lần đầu tiên được tháo gỡ.
Trước đây tôi luôn nghĩ rằng chứng minh không kiến thức còn rất xa thực tiễn, kiểu như thứ của giới học thuật. Nhưng lần này Dusk lại nhét nó vào một kịch bản lưu ký thực sự, và còn chạy trên một nền tảng được quản lý. Không phải thử nghiệm khái niệm, không phải testnet—mà là thứ đang được dùng thật.
Chuyện này khiến tôi có cái nhìn khác về Dusk. Trước đó, khi xem các cơ chế đồng thuận, kiến trúc và mô hình kinh tế của nó, tôi thấy đó đều là các vấn đề mang tính kỹ thuật. Nhưng giải pháp lưu ký này cho tôi thấy nó đang giải quyết một vấn đề cụ thể và kéo dài—niềm tin rốt cuộc nên được tái thiết lập trên blockchain như thế nào?
Câu trả lời của Dusk là: niềm tin không được tạo ra bằng cách từ bỏ quyền kiểm soát, mà bằng khả năng xác minh. Bạn không cần giao khóa đi, nhưng vẫn có thể khiến người khác tin bạn.
#dusk $DUSK @Dusk Hôm qua tôi đọc được một tin nhắn: NPEX đã ra mắt một giải pháp lưu ký (custody) do Dusk cung cấp. Tôi lướt tiếp xuống và càng xem càng thấy thú vị. Nó khác hoàn toàn với mọi giải pháp lưu ký ngoài thị trường—tài sản nằm trên chuỗi, khóa cá nhân nằm trong tay bạn, và cơ quan quản lý vẫn có thể kiểm tra được.
Trước đây tôi chưa từng thấy kiểu này.
Ai đã tìm hiểu về ngành lưu ký đều biết rằng lâu nay chỉ có hai hướng. Hoặc bạn giao khóa cá nhân cho bên thứ ba để đáp ứng yêu cầu quản lý, nhưng về bản chất tài sản không còn nằm trong tay bạn nữa. Hoặc bạn tự quản lý khóa cá nhân—an toàn thì an toàn, nhưng khi cơ quan quản lý hỏi về tính tuân thủ, bạn lại không chứng minh được. Luôn phải chọn một trong hai, không có lựa chọn thứ ba.
Dusk cùng với giải pháp lưu ký zero-trust mà Cordial đề xuất đã mở ra đúng “hướng thứ ba” đó. Đây không phải lưu ký bởi bên thứ ba, mà là một bộ công nghệ ví tự lưu ký mang tên Cordial Treasury: tổ chức tự triển khai, tự quản lý, và khóa cá nhân luôn nằm trong ví phần cứng của chính tổ chức. Khi một sàn giao dịch được cấp phép như NPEX triển khai bộ giải pháp này, cơ quan quản lý có thể xác minh vị thế của tổ chức có tuân thủ hay không thông qua chứng minh không kiến thức (zero-knowledge proof). Xác minh xong là họ rời đi ngay—không chạm tới khóa cá nhân.
Bạn không cần phải giao khóa đi, cũng không cần đưa tài sản cho mọi người xem. Bạn có thể chứng minh mình tuân thủ quy tắc, nhưng không phải bày hết “gia tài” ra. Hai nút thắt đã quấn nhau suốt mười năm—“tự lưu ký” và “tuân thủ”—lần đầu tiên được tháo gỡ.
Trước đây tôi luôn nghĩ rằng chứng minh không kiến thức còn rất xa thực tiễn, kiểu như thứ của giới học thuật. Nhưng lần này Dusk lại nhét nó vào một kịch bản lưu ký thực sự, và còn chạy trên một nền tảng được quản lý. Không phải thử nghiệm khái niệm, không phải testnet—mà là thứ đang được dùng thật.
Chuyện này khiến tôi có cái nhìn khác về Dusk. Trước đó, khi xem các cơ chế đồng thuận, kiến trúc và mô hình kinh tế của nó, tôi thấy đó đều là các vấn đề mang tính kỹ thuật. Nhưng giải pháp lưu ký này cho tôi thấy nó đang giải quyết một vấn đề cụ thể và kéo dài—niềm tin rốt cuộc nên được tái thiết lập trên blockchain như thế nào?
Câu trả lời của Dusk là: niềm tin không được tạo ra bằng cách từ bỏ quyền kiểm soát, mà bằng khả năng xác minh. Bạn không cần giao khóa đi, nhưng vẫn có thể khiến người khác tin bạn.
Trước đây tôi chưa từng thấy kiểu này.
Ai đã tìm hiểu về ngành lưu ký đều biết rằng lâu nay chỉ có hai hướng. Hoặc bạn giao khóa cá nhân cho bên thứ ba để đáp ứng yêu cầu quản lý, nhưng về bản chất tài sản không còn nằm trong tay bạn nữa. Hoặc bạn tự quản lý khóa cá nhân—an toàn thì an toàn, nhưng khi cơ quan quản lý hỏi về tính tuân thủ, bạn lại không chứng minh được. Luôn phải chọn một trong hai, không có lựa chọn thứ ba.
Dusk cùng với giải pháp lưu ký zero-trust mà Cordial đề xuất đã mở ra đúng “hướng thứ ba” đó. Đây không phải lưu ký bởi bên thứ ba, mà là một bộ công nghệ ví tự lưu ký mang tên Cordial Treasury: tổ chức tự triển khai, tự quản lý, và khóa cá nhân luôn nằm trong ví phần cứng của chính tổ chức. Khi một sàn giao dịch được cấp phép như NPEX triển khai bộ giải pháp này, cơ quan quản lý có thể xác minh vị thế của tổ chức có tuân thủ hay không thông qua chứng minh không kiến thức (zero-knowledge proof). Xác minh xong là họ rời đi ngay—không chạm tới khóa cá nhân.
Bạn không cần phải giao khóa đi, cũng không cần đưa tài sản cho mọi người xem. Bạn có thể chứng minh mình tuân thủ quy tắc, nhưng không phải bày hết “gia tài” ra. Hai nút thắt đã quấn nhau suốt mười năm—“tự lưu ký” và “tuân thủ”—lần đầu tiên được tháo gỡ.
Trước đây tôi luôn nghĩ rằng chứng minh không kiến thức còn rất xa thực tiễn, kiểu như thứ của giới học thuật. Nhưng lần này Dusk lại nhét nó vào một kịch bản lưu ký thực sự, và còn chạy trên một nền tảng được quản lý. Không phải thử nghiệm khái niệm, không phải testnet—mà là thứ đang được dùng thật.
Chuyện này khiến tôi có cái nhìn khác về Dusk. Trước đó, khi xem các cơ chế đồng thuận, kiến trúc và mô hình kinh tế của nó, tôi thấy đó đều là các vấn đề mang tính kỹ thuật. Nhưng giải pháp lưu ký này cho tôi thấy nó đang giải quyết một vấn đề cụ thể và kéo dài—niềm tin rốt cuộc nên được tái thiết lập trên blockchain như thế nào?
Câu trả lời của Dusk là: niềm tin không được tạo ra bằng cách từ bỏ quyền kiểm soát, mà bằng khả năng xác minh. Bạn không cần giao khóa đi, nhưng vẫn có thể khiến người khác tin bạn.
416
·
--
Xem bản dịch
#termmax @termmax 上周整理持仓的时候,顺手把BNB Chain和Arbitrum两个链上的TermMax市场同时打开了。同一笔USDC资产,同样的三十天期限,同样的协议规则,两边的年化利率差了整整一个多点。我第一反应是“我眼花了?”刷新了三次成交面板,又把近三十天的127条成交记录翻出来,一条一条对滑点数值,确认不是缓存的问题,是真的利率不一样。
我当时脑子里的想法是,这不可能啊,同一个协议,同一个产品,怎么换个链价格就不一样了?然后我就开始怀疑自己是不是漏掉了什么。跑去翻官方文档,发现TermMax目前上了8条链,Ethereum、Arbitrum、BNB Chain、Base、Berachain这些都在。每条链的资金池是独立运行的,定价模块不会跨链同步数据。不同链上的做市商和借贷用户各自形成独立的供需关系,自然就跑出了完全不同的利率曲线。看到这里我才松了一口气,不是我算错了,是这套架构本身就长这样。
但新的问题又来了,这玩意儿能套吗?我之前踩过跨链协议的假套利坑,那种看着有利差、一操作就被滑点吃光的坑我熟。这次我特意核对了两个链的资金池合约地址,确认是完全独立的隔离池,两边没有共享流动性,不存在那种“看着差一个点、一跨链就被磨平”的隐藏机制。
当天就转了三千U过去试水,没用跨链桥来回折腾,走的LI.FI的聚合器,从BNB Chain直接划到Arbitrum。到账之后看了一眼,gas费扣了大概几个U,剩下的全部存进高利率那边的市场。没开杠杆,没碰合约,就是最朴素的“低价链存钱、高价链借钱”的差价逻辑。跑完一轮算下来,额外多拿了接近一个百分点的年化收益,不多但稳,没有额外承担智能合约风险,纯粹是吃两条链上资金供需错位的红利。
大部分人都没注意到这种独立资金池带来的定价错位,它不是漏洞,是不同链上真实资金供需关系的直接反映。
#termmax @TermMax 上周整理持仓的时候,顺手把BNB Chain和Arbitrum两个链上的TermMax市场同时打开了。同一笔USDC资产,同样的三十天期限,同样的协议规则,两边的年化利率差了整整一个多点。我第一反应是“我眼花了?”刷新了三次成交面板,又把近三十天的127条成交记录翻出来,一条一条对滑点数值,确认不是缓存的问题,是真的利率不一样。
我当时脑子里的想法是,这不可能啊,同一个协议,同一个产品,怎么换个链价格就不一样了?然后我就开始怀疑自己是不是漏掉了什么。跑去翻官方文档,发现TermMax目前上了8条链,Ethereum、Arbitrum、BNB Chain、Base、Berachain这些都在。每条链的资金池是独立运行的,定价模块不会跨链同步数据。不同链上的做市商和借贷用户各自形成独立的供需关系,自然就跑出了完全不同的利率曲线。看到这里我才松了一口气,不是我算错了,是这套架构本身就长这样。
但新的问题又来了,这玩意儿能套吗?我之前踩过跨链协议的假套利坑,那种看着有利差、一操作就被滑点吃光的坑我熟。这次我特意核对了两个链的资金池合约地址,确认是完全独立的隔离池,两边没有共享流动性,不存在那种“看着差一个点、一跨链就被磨平”的隐藏机制。
当天就转了三千U过去试水,没用跨链桥来回折腾,走的LI.FI的聚合器,从BNB Chain直接划到Arbitrum。到账之后看了一眼,gas费扣了大概几个U,剩下的全部存进高利率那边的市场。没开杠杆,没碰合约,就是最朴素的“低价链存钱、高价链借钱”的差价逻辑。跑完一轮算下来,额外多拿了接近一个百分点的年化收益,不多但稳,没有额外承担智能合约风险,纯粹是吃两条链上资金供需错位的红利。
大部分人都没注意到这种独立资金池带来的定价错位,它不是漏洞,是不同链上真实资金供需关系的直接反映。
我当时脑子里的想法是,这不可能啊,同一个协议,同一个产品,怎么换个链价格就不一样了?然后我就开始怀疑自己是不是漏掉了什么。跑去翻官方文档,发现TermMax目前上了8条链,Ethereum、Arbitrum、BNB Chain、Base、Berachain这些都在。每条链的资金池是独立运行的,定价模块不会跨链同步数据。不同链上的做市商和借贷用户各自形成独立的供需关系,自然就跑出了完全不同的利率曲线。看到这里我才松了一口气,不是我算错了,是这套架构本身就长这样。
但新的问题又来了,这玩意儿能套吗?我之前踩过跨链协议的假套利坑,那种看着有利差、一操作就被滑点吃光的坑我熟。这次我特意核对了两个链的资金池合约地址,确认是完全独立的隔离池,两边没有共享流动性,不存在那种“看着差一个点、一跨链就被磨平”的隐藏机制。
当天就转了三千U过去试水,没用跨链桥来回折腾,走的LI.FI的聚合器,从BNB Chain直接划到Arbitrum。到账之后看了一眼,gas费扣了大概几个U,剩下的全部存进高利率那边的市场。没开杠杆,没碰合约,就是最朴素的“低价链存钱、高价链借钱”的差价逻辑。跑完一轮算下来,额外多拿了接近一个百分点的年化收益,不多但稳,没有额外承担智能合约风险,纯粹是吃两条链上资金供需错位的红利。
大部分人都没注意到这种独立资金池带来的定价错位,它不是漏洞,是不同链上真实资金供需关系的直接反映。
299
·
--
#dusk $DUSK @Dusk_Foundation Nửa đêm không ngủ được lại lật “sách trắng”, lật tới trang phần cơ chế xác minh KYC, tôi ngớ người luôn. Không phải vì nội dung làm tôi chấn động—mà là vì bỗng dưng tôi nghĩ ra một câu hỏi: liệu tôi có dám để tiền của mình trên một chuỗi hoàn toàn ẩn danh không? Nghĩ mười giây, câu trả lời là không. Rồi tôi nhận ra: những tổ chức nắm mấy trăm tỷ kia, có lẽ cũng giống tôi, không dám.
Trong đầu tôi thoáng qua một cảnh tượng: nếu tôi thật sự gửi tiền lên một chuỗi ẩn danh, ngày hôm sau cái “hồ” bị rút sạch, tôi đứng trước địa chỉ ví đó mà gào “Trả tiền lại cho tôi”. Đối phương dù có thể trả lời “Tôi là ẩn danh”, thì tôi cũng coi như họ biết điều đôi chút. Rồi sao nữa? Không có gì nữa. Ngân hàng truyền thống mất ít tiền của bạn thì bạn gọi điện được, ra quầy đập bàn được, kiện được. Trên chuỗi thì bạn chỉ có thể nhìn chằm chằm trình duyệt blockchain, nhìn cái địa chỉ đó phát đi phát lại mà thôi.
Dusk yêu cầu người xác minh phải định danh thực. Nhìn thì giống như “phi tập trung” bị thụt lùi. Nhưng nếu đứng trong đôi giày của một tổ chức mà nghĩ thì, họ căn bản không cần thứ “ẩn danh tự do”. Thứ họ cần là khi có sự cố thì có thể tìm ra người thật.
Sau đó tôi thông suốt: Dusk không phải chỉ muốn ẩn danh tuyệt đối hay công khai tuyệt đối. Nó muốn một trạng thái trung gian—bạn có thể chứng minh mình là ai, nhưng không phải dán giấy tờ căn cước thẳng lên mặt. Hệ thống nhận dạng của Citadel phối hợp với bằng chứng không kiến thức để làm điều này. Cũng giống như vào một câu lạc bộ cao cấp: bảo vệ ở cửa biết bạn là ai, còn khách bên trong thì không cần moi hết “cả nhà” ra lộ mặt nhau. Kết hợp với khung quản lý kiểu MiCA và MiFID II, giải pháp này còn phức tạp hơn nhiều so với thứ tôi vừa mới hình dung ban đầu, nhưng lại cũng thực tế và vững vàng hơn.
Ngày 7/1/2026, mainnet chính thức được đưa vào vận hành. Chu kỳ phát triển sáu năm cuối cùng cũng đã được triển khai xong. DuskEVM chạy đồng bộ lên, các nhà phát triển Solidity có thể trực tiếp xây dựng trên nền tảng đó. Các thành phần cốt lõi như DEX và cầu nối liên chuỗi cũng đã được nâng cấp hoàn tất. Mạng yêu cầu hơn một phần ba số người đặt cược phải tuân thủ quy định; kẻ làm loạn hoặc cắm mặt đi lâu ngày sẽ bị phạt bằng cách cắt đặt cược. Thời gian khối 10 giây—với tài sản được token hóa thì tốc độ này là đủ.
Trước đây khi đọc sách trắng, tôi lướt qua kiểu “chương cơ chế xác minh” nhắm mắt cho qua, vì tôi nghĩ chẳng liên quan gì tới mình. Trang của Dusk thì tôi lật đi lật lại vài lần. Không phải vì nó viết hay lắm, mà vì nó làm tôi hiểu ra một điều: đánh giá một dự án có tốt hay không, không phải nhìn khẩu hiệu nó hô to cỡ nào, mà là xem nó có dám thay người dùng giải quyết trước điều mà họ “không dám” hay không.
#dusk $DUSK @Dusk Nửa đêm không ngủ được lại lật “sách trắng”, lật tới trang phần cơ chế xác minh KYC, tôi ngớ người luôn. Không phải vì nội dung làm tôi chấn động—mà là vì bỗng dưng tôi nghĩ ra một câu hỏi: liệu tôi có dám để tiền của mình trên một chuỗi hoàn toàn ẩn danh không? Nghĩ mười giây, câu trả lời là không. Rồi tôi nhận ra: những tổ chức nắm mấy trăm tỷ kia, có lẽ cũng giống tôi, không dám.
Trong đầu tôi thoáng qua một cảnh tượng: nếu tôi thật sự gửi tiền lên một chuỗi ẩn danh, ngày hôm sau cái “hồ” bị rút sạch, tôi đứng trước địa chỉ ví đó mà gào “Trả tiền lại cho tôi”. Đối phương dù có thể trả lời “Tôi là ẩn danh”, thì tôi cũng coi như họ biết điều đôi chút. Rồi sao nữa? Không có gì nữa. Ngân hàng truyền thống mất ít tiền của bạn thì bạn gọi điện được, ra quầy đập bàn được, kiện được. Trên chuỗi thì bạn chỉ có thể nhìn chằm chằm trình duyệt blockchain, nhìn cái địa chỉ đó phát đi phát lại mà thôi.
Dusk yêu cầu người xác minh phải định danh thực. Nhìn thì giống như “phi tập trung” bị thụt lùi. Nhưng nếu đứng trong đôi giày của một tổ chức mà nghĩ thì, họ căn bản không cần thứ “ẩn danh tự do”. Thứ họ cần là khi có sự cố thì có thể tìm ra người thật.
Sau đó tôi thông suốt: Dusk không phải chỉ muốn ẩn danh tuyệt đối hay công khai tuyệt đối. Nó muốn một trạng thái trung gian—bạn có thể chứng minh mình là ai, nhưng không phải dán giấy tờ căn cước thẳng lên mặt. Hệ thống nhận dạng của Citadel phối hợp với bằng chứng không kiến thức để làm điều này. Cũng giống như vào một câu lạc bộ cao cấp: bảo vệ ở cửa biết bạn là ai, còn khách bên trong thì không cần moi hết “cả nhà” ra lộ mặt nhau. Kết hợp với khung quản lý kiểu MiCA và MiFID II, giải pháp này còn phức tạp hơn nhiều so với thứ tôi vừa mới hình dung ban đầu, nhưng lại cũng thực tế và vững vàng hơn.
Ngày 7/1/2026, mainnet chính thức được đưa vào vận hành. Chu kỳ phát triển sáu năm cuối cùng cũng đã được triển khai xong. DuskEVM chạy đồng bộ lên, các nhà phát triển Solidity có thể trực tiếp xây dựng trên nền tảng đó. Các thành phần cốt lõi như DEX và cầu nối liên chuỗi cũng đã được nâng cấp hoàn tất. Mạng yêu cầu hơn một phần ba số người đặt cược phải tuân thủ quy định; kẻ làm loạn hoặc cắm mặt đi lâu ngày sẽ bị phạt bằng cách cắt đặt cược. Thời gian khối 10 giây—với tài sản được token hóa thì tốc độ này là đủ.
Trước đây khi đọc sách trắng, tôi lướt qua kiểu “chương cơ chế xác minh” nhắm mắt cho qua, vì tôi nghĩ chẳng liên quan gì tới mình. Trang của Dusk thì tôi lật đi lật lại vài lần. Không phải vì nó viết hay lắm, mà vì nó làm tôi hiểu ra một điều: đánh giá một dự án có tốt hay không, không phải nhìn khẩu hiệu nó hô to cỡ nào, mà là xem nó có dám thay người dùng giải quyết trước điều mà họ “không dám” hay không.
Trong đầu tôi thoáng qua một cảnh tượng: nếu tôi thật sự gửi tiền lên một chuỗi ẩn danh, ngày hôm sau cái “hồ” bị rút sạch, tôi đứng trước địa chỉ ví đó mà gào “Trả tiền lại cho tôi”. Đối phương dù có thể trả lời “Tôi là ẩn danh”, thì tôi cũng coi như họ biết điều đôi chút. Rồi sao nữa? Không có gì nữa. Ngân hàng truyền thống mất ít tiền của bạn thì bạn gọi điện được, ra quầy đập bàn được, kiện được. Trên chuỗi thì bạn chỉ có thể nhìn chằm chằm trình duyệt blockchain, nhìn cái địa chỉ đó phát đi phát lại mà thôi.
Dusk yêu cầu người xác minh phải định danh thực. Nhìn thì giống như “phi tập trung” bị thụt lùi. Nhưng nếu đứng trong đôi giày của một tổ chức mà nghĩ thì, họ căn bản không cần thứ “ẩn danh tự do”. Thứ họ cần là khi có sự cố thì có thể tìm ra người thật.
Sau đó tôi thông suốt: Dusk không phải chỉ muốn ẩn danh tuyệt đối hay công khai tuyệt đối. Nó muốn một trạng thái trung gian—bạn có thể chứng minh mình là ai, nhưng không phải dán giấy tờ căn cước thẳng lên mặt. Hệ thống nhận dạng của Citadel phối hợp với bằng chứng không kiến thức để làm điều này. Cũng giống như vào một câu lạc bộ cao cấp: bảo vệ ở cửa biết bạn là ai, còn khách bên trong thì không cần moi hết “cả nhà” ra lộ mặt nhau. Kết hợp với khung quản lý kiểu MiCA và MiFID II, giải pháp này còn phức tạp hơn nhiều so với thứ tôi vừa mới hình dung ban đầu, nhưng lại cũng thực tế và vững vàng hơn.
Ngày 7/1/2026, mainnet chính thức được đưa vào vận hành. Chu kỳ phát triển sáu năm cuối cùng cũng đã được triển khai xong. DuskEVM chạy đồng bộ lên, các nhà phát triển Solidity có thể trực tiếp xây dựng trên nền tảng đó. Các thành phần cốt lõi như DEX và cầu nối liên chuỗi cũng đã được nâng cấp hoàn tất. Mạng yêu cầu hơn một phần ba số người đặt cược phải tuân thủ quy định; kẻ làm loạn hoặc cắm mặt đi lâu ngày sẽ bị phạt bằng cách cắt đặt cược. Thời gian khối 10 giây—với tài sản được token hóa thì tốc độ này là đủ.
Trước đây khi đọc sách trắng, tôi lướt qua kiểu “chương cơ chế xác minh” nhắm mắt cho qua, vì tôi nghĩ chẳng liên quan gì tới mình. Trang của Dusk thì tôi lật đi lật lại vài lần. Không phải vì nó viết hay lắm, mà vì nó làm tôi hiểu ra một điều: đánh giá một dự án có tốt hay không, không phải nhìn khẩu hiệu nó hô to cỡ nào, mà là xem nó có dám thay người dùng giải quyết trước điều mà họ “không dám” hay không.
1
182
·
--
#termmax @termmax Bản thảo trắng Mục 6 có một chi tiết: khi so sánh khớp lệnh lãi suất cố định và AMM lãi suất thả nổi, họ muốn chứng minh “an toàn hơn”. Nhưng đọc kỹ sẽ thấy rằng tính an toàn của việc thanh toán theo từng kỳ hạn lại bị trói chặt với hiệu quả thanh lý.
Ta có thể thấy LTV đạt ngưỡng được Chainlink tự động kích hoạt: đặt cửa sổ mở 2 giờ, bất kỳ người thanh lý nào tham gia đều được thưởng 5%. Sau khi thanh lý một phần, tài sản thế chấp còn lại sẽ được hoàn trả cho bên vay; chỉ khi trong cửa sổ 2 giờ mà không được thanh lý hoàn toàn, thì mới kích hoạt giao dịch vật chất—người nắm giữ FT sẽ nhận tài sản thế chấp theo tỷ lệ. Vấn đề nằm ở 2 giờ: trong biến động cực đoan, giá có thể lại rơi thêm một lớp nữa; nếu người thanh lý đứng ngoài quan sát, cuối cùng nợ xấu sẽ do toàn bộ người dùng trong pool gánh. Bản thảo trắng nói “giao dịch vật chất” đóng vai trò bảo hiểm, nhưng bản chất là dùng lợi nhuận của lenders để bù cho tài sản thế chấp, chứ không phải “không tổn thất”.
Giống như cửa sổ giảm giá hàng tươi sắp hết hạn 2 giờ: lúc thị trường ổn định thì ổn, nhưng khi lao dốc mạnh thì hoặc là không đủ thời gian, hoặc là lãng phí. TermMax đúng là “dẫm” vào thế lưỡng nan này: cửa sổ quá ngắn thì thanh lý chưa đủ; quá dài thì nợ xấu tích lũy—không có lựa chọn hoàn hảo.
Bản thảo trắng nói quyền hạn bị giới hạn ở các tham số như đường cong lãi suất, tỷ lệ phí,... còn việc thanh lý do oracles và người thực thi quyết định. Nhưng tham số chính là lợi ích—phạt thanh lý 10%, trong đó 5% cho người thanh lý và 5% vào kho dự trữ của giao thức. Công dụng của kho do quản trị TMX quyết định, đây mới là điểm cần soi.
May là giao thức có cơ chế kiềm chế: thay đổi các tham số quan trọng phải qua thời gian chờ khóa timelock (tối thiểu 1 ngày, tối đa 30 ngày); trong thời gian đó, người giám sát có thể rà soát và hủy bỏ. Nhưng khi quyền lực—đặt cược—tập trung, hướng quản trị vẫn có thể nghiêng về phía “cá mập”; cơ chế kiềm chế chỉ có thể trì hoãn, không thể đảo ngược.
Nếu bạn hỏi quan điểm của tôi, tôi nghĩ đừng bị “công thức toán học của lãi suất cố định” dọa—mỗi thiết lập tham số đều là sự phân phối lợi ích. Khi phân tán quyền lực, cơ chế có thể tiệm cận “gần như không rủi ro”; khi quyền lực tập trung, thì đó là một “pool tiền ẩn” được mạ vàng.
DYOR, hãy xem tham số do ai đặt và cách điều chỉnh thế nào. Cửa sổ thanh lý là để người dùng có thêm sự an toàn, hay để dành khoảng trống vận hành cho người nắm quyền lớn? Hẹn gặp bạn ở phần bình luận.
#termmax @TermMax Bản thảo trắng Mục 6 có một chi tiết: khi so sánh khớp lệnh lãi suất cố định và AMM lãi suất thả nổi, họ muốn chứng minh “an toàn hơn”. Nhưng đọc kỹ sẽ thấy rằng tính an toàn của việc thanh toán theo từng kỳ hạn lại bị trói chặt với hiệu quả thanh lý.
Ta có thể thấy LTV đạt ngưỡng được Chainlink tự động kích hoạt: đặt cửa sổ mở 2 giờ, bất kỳ người thanh lý nào tham gia đều được thưởng 5%. Sau khi thanh lý một phần, tài sản thế chấp còn lại sẽ được hoàn trả cho bên vay; chỉ khi trong cửa sổ 2 giờ mà không được thanh lý hoàn toàn, thì mới kích hoạt giao dịch vật chất—người nắm giữ FT sẽ nhận tài sản thế chấp theo tỷ lệ. Vấn đề nằm ở 2 giờ: trong biến động cực đoan, giá có thể lại rơi thêm một lớp nữa; nếu người thanh lý đứng ngoài quan sát, cuối cùng nợ xấu sẽ do toàn bộ người dùng trong pool gánh. Bản thảo trắng nói “giao dịch vật chất” đóng vai trò bảo hiểm, nhưng bản chất là dùng lợi nhuận của lenders để bù cho tài sản thế chấp, chứ không phải “không tổn thất”.
Giống như cửa sổ giảm giá hàng tươi sắp hết hạn 2 giờ: lúc thị trường ổn định thì ổn, nhưng khi lao dốc mạnh thì hoặc là không đủ thời gian, hoặc là lãng phí. TermMax đúng là “dẫm” vào thế lưỡng nan này: cửa sổ quá ngắn thì thanh lý chưa đủ; quá dài thì nợ xấu tích lũy—không có lựa chọn hoàn hảo.
Bản thảo trắng nói quyền hạn bị giới hạn ở các tham số như đường cong lãi suất, tỷ lệ phí,... còn việc thanh lý do oracles và người thực thi quyết định. Nhưng tham số chính là lợi ích—phạt thanh lý 10%, trong đó 5% cho người thanh lý và 5% vào kho dự trữ của giao thức. Công dụng của kho do quản trị TMX quyết định, đây mới là điểm cần soi.
May là giao thức có cơ chế kiềm chế: thay đổi các tham số quan trọng phải qua thời gian chờ khóa timelock (tối thiểu 1 ngày, tối đa 30 ngày); trong thời gian đó, người giám sát có thể rà soát và hủy bỏ. Nhưng khi quyền lực—đặt cược—tập trung, hướng quản trị vẫn có thể nghiêng về phía “cá mập”; cơ chế kiềm chế chỉ có thể trì hoãn, không thể đảo ngược.
Nếu bạn hỏi quan điểm của tôi, tôi nghĩ đừng bị “công thức toán học của lãi suất cố định” dọa—mỗi thiết lập tham số đều là sự phân phối lợi ích. Khi phân tán quyền lực, cơ chế có thể tiệm cận “gần như không rủi ro”; khi quyền lực tập trung, thì đó là một “pool tiền ẩn” được mạ vàng.
DYOR, hãy xem tham số do ai đặt và cách điều chỉnh thế nào. Cửa sổ thanh lý là để người dùng có thêm sự an toàn, hay để dành khoảng trống vận hành cho người nắm quyền lớn? Hẹn gặp bạn ở phần bình luận.
Ta có thể thấy LTV đạt ngưỡng được Chainlink tự động kích hoạt: đặt cửa sổ mở 2 giờ, bất kỳ người thanh lý nào tham gia đều được thưởng 5%. Sau khi thanh lý một phần, tài sản thế chấp còn lại sẽ được hoàn trả cho bên vay; chỉ khi trong cửa sổ 2 giờ mà không được thanh lý hoàn toàn, thì mới kích hoạt giao dịch vật chất—người nắm giữ FT sẽ nhận tài sản thế chấp theo tỷ lệ. Vấn đề nằm ở 2 giờ: trong biến động cực đoan, giá có thể lại rơi thêm một lớp nữa; nếu người thanh lý đứng ngoài quan sát, cuối cùng nợ xấu sẽ do toàn bộ người dùng trong pool gánh. Bản thảo trắng nói “giao dịch vật chất” đóng vai trò bảo hiểm, nhưng bản chất là dùng lợi nhuận của lenders để bù cho tài sản thế chấp, chứ không phải “không tổn thất”.
Giống như cửa sổ giảm giá hàng tươi sắp hết hạn 2 giờ: lúc thị trường ổn định thì ổn, nhưng khi lao dốc mạnh thì hoặc là không đủ thời gian, hoặc là lãng phí. TermMax đúng là “dẫm” vào thế lưỡng nan này: cửa sổ quá ngắn thì thanh lý chưa đủ; quá dài thì nợ xấu tích lũy—không có lựa chọn hoàn hảo.
Bản thảo trắng nói quyền hạn bị giới hạn ở các tham số như đường cong lãi suất, tỷ lệ phí,... còn việc thanh lý do oracles và người thực thi quyết định. Nhưng tham số chính là lợi ích—phạt thanh lý 10%, trong đó 5% cho người thanh lý và 5% vào kho dự trữ của giao thức. Công dụng của kho do quản trị TMX quyết định, đây mới là điểm cần soi.
May là giao thức có cơ chế kiềm chế: thay đổi các tham số quan trọng phải qua thời gian chờ khóa timelock (tối thiểu 1 ngày, tối đa 30 ngày); trong thời gian đó, người giám sát có thể rà soát và hủy bỏ. Nhưng khi quyền lực—đặt cược—tập trung, hướng quản trị vẫn có thể nghiêng về phía “cá mập”; cơ chế kiềm chế chỉ có thể trì hoãn, không thể đảo ngược.
Nếu bạn hỏi quan điểm của tôi, tôi nghĩ đừng bị “công thức toán học của lãi suất cố định” dọa—mỗi thiết lập tham số đều là sự phân phối lợi ích. Khi phân tán quyền lực, cơ chế có thể tiệm cận “gần như không rủi ro”; khi quyền lực tập trung, thì đó là một “pool tiền ẩn” được mạ vàng.
DYOR, hãy xem tham số do ai đặt và cách điều chỉnh thế nào. Cửa sổ thanh lý là để người dùng có thêm sự an toàn, hay để dành khoảng trống vận hành cho người nắm quyền lớn? Hẹn gặp bạn ở phần bình luận.
1.1k
·
--
Xem bản dịch
#dusk $DUSK 我这周把 @Dusk_Foundation 的资料重新过了一遍,本来想先看它的隐私叙事,结果最后停得最久的反而是它的披露边界。以前我总觉得隐私协议的核心是“藏起来”,只要加密、匿名、证明这些东西够强,系统就能成立。但真往下看,我发现更现实的问题不是“能不能隐藏”,而是到底在什么条件下必须被看见。
Dusk 把隐私和合规放在一起,本质上是在追求一种可控披露。这种设计的好处很明显:机构不必为了合规放弃链上效率,开发者也不用把所有逻辑塞进一个笨重的统一结构里。可代价也开始显现:哪些信息能保留、哪些必须暴露、暴露给谁、暴露到什么粒度,这些都不是单靠“隐私技术”四个字能直接解决的。真正难的不是加密,而是披露权到底握在谁手里。
这个沉默点其实很像币圈最常见的剧本。很多项目都爱讲“隐私保护”,但真正一落地,最先冒出来的往往不是技术问题,而是控制问题。谁决定什么时候解锁信息,谁就拥有了新的解释权;谁掌握例外,谁就可能变成新的中心点。表面上看这是合规友好,往深了看,它也可能把“去中心化隐私”重新拉回一套审批式结构。
我不否认这种设计是有价值的。冷启动阶段总得有人先把规则草稿写出来,跟房子刚交付时要先定门禁和访客权限一个道理。但币圈有太多项目把“可控披露”讲成了万能答案,最后只是多了一套更复杂的授权层。Dusk 现在最值得盯的,不是它能不能把隐私说得漂亮,而是它会不会把披露权做成一个新的中心。
技术架构可以被审计,披露边界背后的权力分配才更难审计。DYOR,隐私可以加密,边界却不会自己消失。你觉得可控披露,最后会不会变成新的中心化入口?
#dusk $DUSK 我这周把 @Dusk 的资料重新过了一遍,本来想先看它的隐私叙事,结果最后停得最久的反而是它的披露边界。以前我总觉得隐私协议的核心是“藏起来”,只要加密、匿名、证明这些东西够强,系统就能成立。但真往下看,我发现更现实的问题不是“能不能隐藏”,而是到底在什么条件下必须被看见。
Dusk 把隐私和合规放在一起,本质上是在追求一种可控披露。这种设计的好处很明显:机构不必为了合规放弃链上效率,开发者也不用把所有逻辑塞进一个笨重的统一结构里。可代价也开始显现:哪些信息能保留、哪些必须暴露、暴露给谁、暴露到什么粒度,这些都不是单靠“隐私技术”四个字能直接解决的。真正难的不是加密,而是披露权到底握在谁手里。
这个沉默点其实很像币圈最常见的剧本。很多项目都爱讲“隐私保护”,但真正一落地,最先冒出来的往往不是技术问题,而是控制问题。谁决定什么时候解锁信息,谁就拥有了新的解释权;谁掌握例外,谁就可能变成新的中心点。表面上看这是合规友好,往深了看,它也可能把“去中心化隐私”重新拉回一套审批式结构。
我不否认这种设计是有价值的。冷启动阶段总得有人先把规则草稿写出来,跟房子刚交付时要先定门禁和访客权限一个道理。但币圈有太多项目把“可控披露”讲成了万能答案,最后只是多了一套更复杂的授权层。Dusk 现在最值得盯的,不是它能不能把隐私说得漂亮,而是它会不会把披露权做成一个新的中心。
技术架构可以被审计,披露边界背后的权力分配才更难审计。DYOR,隐私可以加密,边界却不会自己消失。你觉得可控披露,最后会不会变成新的中心化入口?
Dusk 把隐私和合规放在一起,本质上是在追求一种可控披露。这种设计的好处很明显:机构不必为了合规放弃链上效率,开发者也不用把所有逻辑塞进一个笨重的统一结构里。可代价也开始显现:哪些信息能保留、哪些必须暴露、暴露给谁、暴露到什么粒度,这些都不是单靠“隐私技术”四个字能直接解决的。真正难的不是加密,而是披露权到底握在谁手里。
这个沉默点其实很像币圈最常见的剧本。很多项目都爱讲“隐私保护”,但真正一落地,最先冒出来的往往不是技术问题,而是控制问题。谁决定什么时候解锁信息,谁就拥有了新的解释权;谁掌握例外,谁就可能变成新的中心点。表面上看这是合规友好,往深了看,它也可能把“去中心化隐私”重新拉回一套审批式结构。
我不否认这种设计是有价值的。冷启动阶段总得有人先把规则草稿写出来,跟房子刚交付时要先定门禁和访客权限一个道理。但币圈有太多项目把“可控披露”讲成了万能答案,最后只是多了一套更复杂的授权层。Dusk 现在最值得盯的,不是它能不能把隐私说得漂亮,而是它会不会把披露权做成一个新的中心。
技术架构可以被审计,披露边界背后的权力分配才更难审计。DYOR,隐私可以加密,边界却不会自己消失。你觉得可控披露,最后会不会变成新的中心化入口?
1
1
145
·
--
Xem bản dịch
#dusk $DUSK @Dusk_Foundation 这几年看链上协议出问题,我养成了一个习惯:不太关心黑客有没有暴力破解,反而先看掌握网络共识安全的核心组件,到底靠什么机制把验证者死死按住了。见过太多节点作恶,根子不是算法被攻破,是共识设计从一开始就默认“验证者会老实听话”,这个默认只要失效一次,罚没机制就会沦为空谈。
最近拆解 Dusk 的 SA 共识与 Slashing 设计时,让我停下来的正是这一层。@Dusk
Dusk 的 Succinct Attestation(SA)共识采用委员会型 PoS 模型,通过确定性抽签算法选出出块者和投票委员会。它把恶意行为和过失行为分开处理,对应 Hard Slashing 和 Soft Slashing 两套机制。Soft Slashing 针对节点未出块这类非恶意过失——第一次警告,之后每次连续违规扣除 N×10% 的质押权益并从共识中移除 N 个 epoch,但罚没的 DUSK 不销毁,只是从活跃质押中移除,节点仍可提取。Hard Slashing 则针对明确恶意行为:生成无效区块扣 10% 质押并销毁,双重投票或双倍出块扣 20% 并销毁。这套设计让 Dusk 具备可追责性,但验证者一旦作恶代价极重。
我也不会把它捧上天。架构再精妙,如果验证者为了降低运维成本而集中托管节点,或者长期在线率低于 95% 触发 Soft Slashing 累积扣减,协议精心构建的安全边界就会面临真正考验。未来若为了省事把验证节点集中在少数几个实体手里,所谓的“去中心化”就只剩心理安慰。
在我看来 $DUSK 的价值最终看有多少验证者愿意为了安全牺牲便利。以后合规资产上链会越来越多,我更在意的不是收益率有多高,是谁能证明在巨大的利益诱惑面前,这套让作恶者付出真金白银代价的机制依然能被严格执行。
#dusk $DUSK @Dusk 这几年看链上协议出问题,我养成了一个习惯:不太关心黑客有没有暴力破解,反而先看掌握网络共识安全的核心组件,到底靠什么机制把验证者死死按住了。见过太多节点作恶,根子不是算法被攻破,是共识设计从一开始就默认“验证者会老实听话”,这个默认只要失效一次,罚没机制就会沦为空谈。
最近拆解 Dusk 的 SA 共识与 Slashing 设计时,让我停下来的正是这一层。@Dusk
Dusk 的 Succinct Attestation(SA)共识采用委员会型 PoS 模型,通过确定性抽签算法选出出块者和投票委员会。它把恶意行为和过失行为分开处理,对应 Hard Slashing 和 Soft Slashing 两套机制。Soft Slashing 针对节点未出块这类非恶意过失——第一次警告,之后每次连续违规扣除 N×10% 的质押权益并从共识中移除 N 个 epoch,但罚没的 DUSK 不销毁,只是从活跃质押中移除,节点仍可提取。Hard Slashing 则针对明确恶意行为:生成无效区块扣 10% 质押并销毁,双重投票或双倍出块扣 20% 并销毁。这套设计让 Dusk 具备可追责性,但验证者一旦作恶代价极重。
我也不会把它捧上天。架构再精妙,如果验证者为了降低运维成本而集中托管节点,或者长期在线率低于 95% 触发 Soft Slashing 累积扣减,协议精心构建的安全边界就会面临真正考验。未来若为了省事把验证节点集中在少数几个实体手里,所谓的“去中心化”就只剩心理安慰。
在我看来 $DUSK 的价值最终看有多少验证者愿意为了安全牺牲便利。以后合规资产上链会越来越多,我更在意的不是收益率有多高,是谁能证明在巨大的利益诱惑面前,这套让作恶者付出真金白银代价的机制依然能被严格执行。
最近拆解 Dusk 的 SA 共识与 Slashing 设计时,让我停下来的正是这一层。@Dusk
Dusk 的 Succinct Attestation(SA)共识采用委员会型 PoS 模型,通过确定性抽签算法选出出块者和投票委员会。它把恶意行为和过失行为分开处理,对应 Hard Slashing 和 Soft Slashing 两套机制。Soft Slashing 针对节点未出块这类非恶意过失——第一次警告,之后每次连续违规扣除 N×10% 的质押权益并从共识中移除 N 个 epoch,但罚没的 DUSK 不销毁,只是从活跃质押中移除,节点仍可提取。Hard Slashing 则针对明确恶意行为:生成无效区块扣 10% 质押并销毁,双重投票或双倍出块扣 20% 并销毁。这套设计让 Dusk 具备可追责性,但验证者一旦作恶代价极重。
我也不会把它捧上天。架构再精妙,如果验证者为了降低运维成本而集中托管节点,或者长期在线率低于 95% 触发 Soft Slashing 累积扣减,协议精心构建的安全边界就会面临真正考验。未来若为了省事把验证节点集中在少数几个实体手里,所谓的“去中心化”就只剩心理安慰。
在我看来 $DUSK 的价值最终看有多少验证者愿意为了安全牺牲便利。以后合规资产上链会越来越多,我更在意的不是收益率有多高,是谁能证明在巨大的利益诱惑面前,这套让作恶者付出真金白银代价的机制依然能被严格执行。
133
·
--
#termmax @termmax 翻TermMax主网V2的链上交互日志时,最先让我停下来的不是TVL破亿的增长数据,是 nó 把「资金归集」和「到期计息」拆成了两个完全独立的权限域。
入金进来的资产先落在公共Deposit Pool里,这是个仅支持充值、提现的中转账户,不能直接生成计息头寸。想参与固定收益策略得手动把指定金额划转进对应到期日的Term Segment分片,这步操作会自动触发链上时间锁校验,没有任何后门可以跳过。资金全程待在隔离的静态池,计息权限单独开了一道独立的执行门。
这套权限逻辑我在券商固收托管系统里见得很多,之前帮朋友做资管系统外包的时候,光资金隔离这块就改了三版需求,机构做大额资金管理,资金调拨和产品计息清算从来不会共用同一套密钥。但链上绝大多数借贷协议默认钱包地址等于全量操作权限,上个月群里还有个兄弟私钥漏了半仓USDC直接被转空,连申诉的地方都找不到。TermMax文档里标注的TBAC时间基访问控制,走的就是这个隔离思路,和Aave的全局统一权限体系完全不同,连治理多签都没有修改Term Segment到期参数的权限,让每一步操作只对应它该有的最小权限。
顺着这条线看它的固定到期原语架构,逻辑完全自洽。上层产品组合层开放接口,对接各类结构化收益工具做玩法延伸;底层清算层完全锚定Term Auction荷兰拍卖模块做最终链上执行。专业资金不用为了稳定收益牺牲资产隔离性,所有到期状态又能全节点可验证。
我觉得TermMax真正在解决的,对大额资金来说,缺的从来不是年化收益,是一套能完全信任的时间边界规则。
当然假如,极端行情下大量头寸同步到期时,系统能不能扛住集中清算的压力,还要再观察。但这个设计思路让我觉得,链上固收要承接更大体量的资金,从来不是单纯拼收益率这么简单。
#termmax @TermMax 翻TermMax主网V2的链上交互日志时,最先让我停下来的不是TVL破亿的增长数据,是 nó 把「资金归集」和「到期计息」拆成了两个完全独立的权限域。
入金进来的资产先落在公共Deposit Pool里,这是个仅支持充值、提现的中转账户,不能直接生成计息头寸。想参与固定收益策略得手动把指定金额划转进对应到期日的Term Segment分片,这步操作会自动触发链上时间锁校验,没有任何后门可以跳过。资金全程待在隔离的静态池,计息权限单独开了一道独立的执行门。
这套权限逻辑我在券商固收托管系统里见得很多,之前帮朋友做资管系统外包的时候,光资金隔离这块就改了三版需求,机构做大额资金管理,资金调拨和产品计息清算从来不会共用同一套密钥。但链上绝大多数借贷协议默认钱包地址等于全量操作权限,上个月群里还有个兄弟私钥漏了半仓USDC直接被转空,连申诉的地方都找不到。TermMax文档里标注的TBAC时间基访问控制,走的就是这个隔离思路,和Aave的全局统一权限体系完全不同,连治理多签都没有修改Term Segment到期参数的权限,让每一步操作只对应它该有的最小权限。
顺着这条线看它的固定到期原语架构,逻辑完全自洽。上层产品组合层开放接口,对接各类结构化收益工具做玩法延伸;底层清算层完全锚定Term Auction荷兰拍卖模块做最终链上执行。专业资金不用为了稳定收益牺牲资产隔离性,所有到期状态又能全节点可验证。
我觉得TermMax真正在解决的,对大额资金来说,缺的从来不是年化收益,是一套能完全信任的时间边界规则。
当然假如,极端行情下大量头寸同步到期时,系统能不能扛住集中清算的压力,还要再观察。但这个设计思路让我觉得,链上固收要承接更大体量的资金,从来不是单纯拼收益率这么简单。
入金进来的资产先落在公共Deposit Pool里,这是个仅支持充值、提现的中转账户,不能直接生成计息头寸。想参与固定收益策略得手动把指定金额划转进对应到期日的Term Segment分片,这步操作会自动触发链上时间锁校验,没有任何后门可以跳过。资金全程待在隔离的静态池,计息权限单独开了一道独立的执行门。
这套权限逻辑我在券商固收托管系统里见得很多,之前帮朋友做资管系统外包的时候,光资金隔离这块就改了三版需求,机构做大额资金管理,资金调拨和产品计息清算从来不会共用同一套密钥。但链上绝大多数借贷协议默认钱包地址等于全量操作权限,上个月群里还有个兄弟私钥漏了半仓USDC直接被转空,连申诉的地方都找不到。TermMax文档里标注的TBAC时间基访问控制,走的就是这个隔离思路,和Aave的全局统一权限体系完全不同,连治理多签都没有修改Term Segment到期参数的权限,让每一步操作只对应它该有的最小权限。
顺着这条线看它的固定到期原语架构,逻辑完全自洽。上层产品组合层开放接口,对接各类结构化收益工具做玩法延伸;底层清算层完全锚定Term Auction荷兰拍卖模块做最终链上执行。专业资金不用为了稳定收益牺牲资产隔离性,所有到期状态又能全节点可验证。
我觉得TermMax真正在解决的,对大额资金来说,缺的从来不是年化收益,是一套能完全信任的时间边界规则。
当然假如,极端行情下大量头寸同步到期时,系统能不能扛住集中清算的压力,还要再观察。但这个设计思路让我觉得,链上固收要承接更大体量的资金,从来不是单纯拼收益率这么简单。
122
·
--
Đúng một phần
Xem bản dịch
#termmax @termmax 翻完TermMax V2的技术文档,最戳我的其实是昨晚蹲在沙发上啃文档,半杯冰可乐洒在键盘上,擦屏幕的时候才扫到的那句很容易被划走的说明:TermMax本身不是一个借贷产品,只是个固定到期资产原语,真正的收益产品、结构化工具是外面接的那些。
我当时擦着可乐印盯着屏幕愣了半分钟,顺着往下读才明白,一笔固定期限的借贷合约一创建,到期时间、清算阈值、结算币种三样就直接锁死在链上,不是先存进去再动态调参数。等于说这个合约从生下来就知道自己哪天到期、怎么清算、用什么结算,跟以前Aave、Compound这类永续借贷“先存进去再说,利率随时变、清算线随时调”的路数完全不一样,去年我在Aave上存ETH半夜被插针清算走半仓的阴影瞬间就上来了,用户根本不用担心中途突然被插针清算或者利率暴跌。
行业数据说现在DeFi里90%以上的借贷都是浮动利率的永续模式,固定收益类占比不到10%,看完这套设计我大概能懂为什么之前固定收益一直做不起来——不是用户不需要,是底层原语就没做对。
拿它最近上线的阶梯收益结构化产品顺一遍就更好懂:USDC存进TermMax这边的90天固定期合约,状态在外部结构化协议那头变成分层收益凭证,优先级拿固定利息,劣后吃超额收益。到期自动本息结算,不用用户手动赎回;要是底层抵押品跌破清算线,合约会自动触发荷兰拍卖清算,全程不用治理投票,也不用人工干预。这套清算能做到这么顺滑,底子是它原生的时间锁+链上拍卖模块,把清算逻辑直接写进合约底层,比传统借贷靠第三方清算人抢跑的模式稳太多,Gas成本低60%以上,跟活期借贷那套实时喂价、实时清算的逻辑完全是两条路,别搞混了。
产品交给别人接”这个设计思路,才是它能不停长出新玩法、不用每次都重新造轮子的根本原因。
#termmax @TermMax 翻完TermMax V2的技术文档,最戳我的其实是昨晚蹲在沙发上啃文档,半杯冰可乐洒在键盘上,擦屏幕的时候才扫到的那句很容易被划走的说明:TermMax本身不是一个借贷产品,只是个固定到期资产原语,真正的收益产品、结构化工具是外面接的那些。
我当时擦着可乐印盯着屏幕愣了半分钟,顺着往下读才明白,一笔固定期限的借贷合约一创建,到期时间、清算阈值、结算币种三样就直接锁死在链上,不是先存进去再动态调参数。等于说这个合约从生下来就知道自己哪天到期、怎么清算、用什么结算,跟以前Aave、Compound这类永续借贷“先存进去再说,利率随时变、清算线随时调”的路数完全不一样,去年我在Aave上存ETH半夜被插针清算走半仓的阴影瞬间就上来了,用户根本不用担心中途突然被插针清算或者利率暴跌。
行业数据说现在DeFi里90%以上的借贷都是浮动利率的永续模式,固定收益类占比不到10%,看完这套设计我大概能懂为什么之前固定收益一直做不起来——不是用户不需要,是底层原语就没做对。
拿它最近上线的阶梯收益结构化产品顺一遍就更好懂:USDC存进TermMax这边的90天固定期合约,状态在外部结构化协议那头变成分层收益凭证,优先级拿固定利息,劣后吃超额收益。到期自动本息结算,不用用户手动赎回;要是底层抵押品跌破清算线,合约会自动触发荷兰拍卖清算,全程不用治理投票,也不用人工干预。这套清算能做到这么顺滑,底子是它原生的时间锁+链上拍卖模块,把清算逻辑直接写进合约底层,比传统借贷靠第三方清算人抢跑的模式稳太多,Gas成本低60%以上,跟活期借贷那套实时喂价、实时清算的逻辑完全是两条路,别搞混了。
产品交给别人接”这个设计思路,才是它能不停长出新玩法、不用每次都重新造轮子的根本原因。
我当时擦着可乐印盯着屏幕愣了半分钟,顺着往下读才明白,一笔固定期限的借贷合约一创建,到期时间、清算阈值、结算币种三样就直接锁死在链上,不是先存进去再动态调参数。等于说这个合约从生下来就知道自己哪天到期、怎么清算、用什么结算,跟以前Aave、Compound这类永续借贷“先存进去再说,利率随时变、清算线随时调”的路数完全不一样,去年我在Aave上存ETH半夜被插针清算走半仓的阴影瞬间就上来了,用户根本不用担心中途突然被插针清算或者利率暴跌。
行业数据说现在DeFi里90%以上的借贷都是浮动利率的永续模式,固定收益类占比不到10%,看完这套设计我大概能懂为什么之前固定收益一直做不起来——不是用户不需要,是底层原语就没做对。
拿它最近上线的阶梯收益结构化产品顺一遍就更好懂:USDC存进TermMax这边的90天固定期合约,状态在外部结构化协议那头变成分层收益凭证,优先级拿固定利息,劣后吃超额收益。到期自动本息结算,不用用户手动赎回;要是底层抵押品跌破清算线,合约会自动触发荷兰拍卖清算,全程不用治理投票,也不用人工干预。这套清算能做到这么顺滑,底子是它原生的时间锁+链上拍卖模块,把清算逻辑直接写进合约底层,比传统借贷靠第三方清算人抢跑的模式稳太多,Gas成本低60%以上,跟活期借贷那套实时喂价、实时清算的逻辑完全是两条路,别搞混了。
产品交给别人接”这个设计思路,才是它能不停长出新玩法、不用每次都重新造轮子的根本原因。
200
·
--
Đã xác minh
Xem bản dịch
#dusk $DUSK @Dusk_Foundation 第一次看到 Dusk 提到 Selective Disclosure(选择性披露)时,我其实没有太在意。当时我的理解很简单:隐私协议不就是隐藏交易信息吗?把金额、地址、交易关系保护起来,让别人看不到,不就完成隐私保护了吗?
直到前几天整理 Dusk 白皮书笔记,我把 Phoenix 交易模型和合规资产场景放到一起重新梳理。看到 Selective Disclosure 这一部分时,我停了下来。因为我发现一个之前忽略的问题:如果 Phoenix 已经隐藏交易状态,那么机构、审计方和监管者,到底如何确认这笔交易符合规则?
这个问题让我重新理解了 Dusk 的设计。我原本以为隐私的核心是“不让别人看到”,但研究之后才发现,机构真正需要的不是完全隐藏,而是控制信息在什么时候、向谁、以什么方式被验证。
Phoenix解决的是交易隐私本身。通过 shielded notes 和零知识证明,网络可以验证交易有效性,而不需要公开完整余额、交易关系和资产状态。但对于证券、基金等受监管资产来说,仅隐藏信息还不够,金融市场需要审计,需要确认规则执行,也需要在特定情况下提供证明。
这就是 Selective Disclosure 存在的意义。它不是打破隐私,而是在隐私基础上建立验证出口:默认保护交易数据,当授权主体需要检查时,只披露必要信息,而不是公开全部交易历史。
重新把这两个机制连接起来后,我才理解 Phoenix 和 Selective Disclosure 并不是两个独立模块。前者解决“如何隐藏并证明交易正确”,后者解决“隐藏之后如何满足现实金融规则”。过去公开区块链的问题是透明但缺少隐私,传统金融的问题是信息可控但依赖中心化验证。
它改变的不是简单的信息隐藏方式,而是链上金融里的信任边界。未来 RWA 真正进入链上,挑战不会只是发行Token,而是如何让资产同时满足隐私、监管和自动执行。
#dusk $DUSK @Dusk 第一次看到 Dusk 提到 Selective Disclosure(选择性披露)时,我其实没有太在意。当时我的理解很简单:隐私协议不就是隐藏交易信息吗?把金额、地址、交易关系保护起来,让别人看不到,不就完成隐私保护了吗?
直到前几天整理 Dusk 白皮书笔记,我把 Phoenix 交易模型和合规资产场景放到一起重新梳理。看到 Selective Disclosure 这一部分时,我停了下来。因为我发现一个之前忽略的问题:如果 Phoenix 已经隐藏交易状态,那么机构、审计方和监管者,到底如何确认这笔交易符合规则?
这个问题让我重新理解了 Dusk 的设计。我原本以为隐私的核心是“不让别人看到”,但研究之后才发现,机构真正需要的不是完全隐藏,而是控制信息在什么时候、向谁、以什么方式被验证。
Phoenix解决的是交易隐私本身。通过 shielded notes 和零知识证明,网络可以验证交易有效性,而不需要公开完整余额、交易关系和资产状态。但对于证券、基金等受监管资产来说,仅隐藏信息还不够,金融市场需要审计,需要确认规则执行,也需要在特定情况下提供证明。
这就是 Selective Disclosure 存在的意义。它不是打破隐私,而是在隐私基础上建立验证出口:默认保护交易数据,当授权主体需要检查时,只披露必要信息,而不是公开全部交易历史。
重新把这两个机制连接起来后,我才理解 Phoenix 和 Selective Disclosure 并不是两个独立模块。前者解决“如何隐藏并证明交易正确”,后者解决“隐藏之后如何满足现实金融规则”。过去公开区块链的问题是透明但缺少隐私,传统金融的问题是信息可控但依赖中心化验证。
它改变的不是简单的信息隐藏方式,而是链上金融里的信任边界。未来 RWA 真正进入链上,挑战不会只是发行Token,而是如何让资产同时满足隐私、监管和自动执行。
直到前几天整理 Dusk 白皮书笔记,我把 Phoenix 交易模型和合规资产场景放到一起重新梳理。看到 Selective Disclosure 这一部分时,我停了下来。因为我发现一个之前忽略的问题:如果 Phoenix 已经隐藏交易状态,那么机构、审计方和监管者,到底如何确认这笔交易符合规则?
这个问题让我重新理解了 Dusk 的设计。我原本以为隐私的核心是“不让别人看到”,但研究之后才发现,机构真正需要的不是完全隐藏,而是控制信息在什么时候、向谁、以什么方式被验证。
Phoenix解决的是交易隐私本身。通过 shielded notes 和零知识证明,网络可以验证交易有效性,而不需要公开完整余额、交易关系和资产状态。但对于证券、基金等受监管资产来说,仅隐藏信息还不够,金融市场需要审计,需要确认规则执行,也需要在特定情况下提供证明。
这就是 Selective Disclosure 存在的意义。它不是打破隐私,而是在隐私基础上建立验证出口:默认保护交易数据,当授权主体需要检查时,只披露必要信息,而不是公开全部交易历史。
重新把这两个机制连接起来后,我才理解 Phoenix 和 Selective Disclosure 并不是两个独立模块。前者解决“如何隐藏并证明交易正确”,后者解决“隐藏之后如何满足现实金融规则”。过去公开区块链的问题是透明但缺少隐私,传统金融的问题是信息可控但依赖中心化验证。
它改变的不是简单的信息隐藏方式,而是链上金融里的信任边界。未来 RWA 真正进入链上,挑战不会只是发行Token,而是如何让资产同时满足隐私、监管和自动执行。
2
155
·
--
Xem bản dịch
#termmax @termmax 上周刷链上收益榜单偶然刷到TermMax的时候,它的TVL才刚摸到7100万,我对着它的借贷利率曲线翻了十分钟,觉得产品逻辑挺顺但毕竟是新项目,总觉得"再观察两周,等数据稳点再进",随手把合约地址存进了我的观察钱包,转头就去忙别的事了。
上周刷链上数据看板,看见它TVL冲到9000万的时候,我盯着观察钱包里的空地址犹豫了五分钟,手指都放到确认转账的按钮上了,最后还是缩了回来,总觉得"涨这么快肯定有回调空间,再等等能拿到更舒服的仓位",还自我安慰反正没踏空行情,晚两天进也不亏。
昨晚刷官方公告看见它TVL正式破亿,我坐起来翻完了它的全量链上数据。翻到产品架构那一页我真正看进去了——FT以折扣价买入、到期按面值赎回,GT把抵押物和债务打包成独立头寸。以前我看固定利率协议最怕资金闲置,挂单等匹配时钱就卡着不动。TermMax直接把底层接到Morpho,挂单时自动跑浮动收益,撮合成功无缝切固定利率。这套逻辑比我预想的成熟得多,但越成熟,我越后悔——当初怎么就没下手呢?上线才一年就从主网迭代到V2版本,已经部署了10条EVM链,总用户直接破了110万,这完全不是靠短期挖矿激励堆出来的虚高数据,是真的有大量用户在高频使用它的借贷产品。
之前炒山寨币浮亏几万我都没这么难受,亏钱是自己踩坑认栽,割肉就能重来。但这种遗憾完全不一样,你明明从最早期就看见了它,两次站在车门口都没抬脚上去,眼睁睁看着它从"有潜力的新项目"长成赛道头部,每一步增长你都看在眼里,却全因为自己的犹豫错过了。
我现在又盯着观察钱包的空地址发呆,有没有老玩家说句实话,现在上车$TMX还来得及不?@termmax
#termmax @TermMax 上周刷链上收益榜单偶然刷到TermMax的时候,它的TVL才刚摸到7100万,我对着它的借贷利率曲线翻了十分钟,觉得产品逻辑挺顺但毕竟是新项目,总觉得"再观察两周,等数据稳点再进",随手把合约地址存进了我的观察钱包,转头就去忙别的事了。
上周刷链上数据看板,看见它TVL冲到9000万的时候,我盯着观察钱包里的空地址犹豫了五分钟,手指都放到确认转账的按钮上了,最后还是缩了回来,总觉得"涨这么快肯定有回调空间,再等等能拿到更舒服的仓位",还自我安慰反正没踏空行情,晚两天进也不亏。
昨晚刷官方公告看见它TVL正式破亿,我坐起来翻完了它的全量链上数据。翻到产品架构那一页我真正看进去了——FT以折扣价买入、到期按面值赎回,GT把抵押物和债务打包成独立头寸。以前我看固定利率协议最怕资金闲置,挂单等匹配时钱就卡着不动。TermMax直接把底层接到Morpho,挂单时自动跑浮动收益,撮合成功无缝切固定利率。这套逻辑比我预想的成熟得多,但越成熟,我越后悔——当初怎么就没下手呢?上线才一年就从主网迭代到V2版本,已经部署了10条EVM链,总用户直接破了110万,这完全不是靠短期挖矿激励堆出来的虚高数据,是真的有大量用户在高频使用它的借贷产品。
之前炒山寨币浮亏几万我都没这么难受,亏钱是自己踩坑认栽,割肉就能重来。但这种遗憾完全不一样,你明明从最早期就看见了它,两次站在车门口都没抬脚上去,眼睁睁看着它从"有潜力的新项目"长成赛道头部,每一步增长你都看在眼里,却全因为自己的犹豫错过了。
我现在又盯着观察钱包的空地址发呆,有没有老玩家说句实话,现在上车$TMX还来得及不?@TermMax
上周刷链上数据看板,看见它TVL冲到9000万的时候,我盯着观察钱包里的空地址犹豫了五分钟,手指都放到确认转账的按钮上了,最后还是缩了回来,总觉得"涨这么快肯定有回调空间,再等等能拿到更舒服的仓位",还自我安慰反正没踏空行情,晚两天进也不亏。
昨晚刷官方公告看见它TVL正式破亿,我坐起来翻完了它的全量链上数据。翻到产品架构那一页我真正看进去了——FT以折扣价买入、到期按面值赎回,GT把抵押物和债务打包成独立头寸。以前我看固定利率协议最怕资金闲置,挂单等匹配时钱就卡着不动。TermMax直接把底层接到Morpho,挂单时自动跑浮动收益,撮合成功无缝切固定利率。这套逻辑比我预想的成熟得多,但越成熟,我越后悔——当初怎么就没下手呢?上线才一年就从主网迭代到V2版本,已经部署了10条EVM链,总用户直接破了110万,这完全不是靠短期挖矿激励堆出来的虚高数据,是真的有大量用户在高频使用它的借贷产品。
之前炒山寨币浮亏几万我都没这么难受,亏钱是自己踩坑认栽,割肉就能重来。但这种遗憾完全不一样,你明明从最早期就看见了它,两次站在车门口都没抬脚上去,眼睁睁看着它从"有潜力的新项目"长成赛道头部,每一步增长你都看在眼里,却全因为自己的犹豫错过了。
我现在又盯着观察钱包的空地址发呆,有没有老玩家说句实话,现在上车$TMX还来得及不?@TermMax
195
·
--
Đúng một phần
#dusk $DUSK Những năm gần đây nhìn “privacy chain” (chuỗi quyền riêng tư) gặp sự cố, tôi dần hình thành một thói quen: không quá quan tâm liệu các thuật toán mã hóa có bị bẻ khóa hay không, mà ngược lại, trước hết xem người giữ lại “cửa sau hợp规” rốt cuộc có bị ràng buộc ở mức nào. Đã thấy quá nhiều dự án về quyền riêng tư “nổ”/bể kèo, gốc rễ không phải là bằng chứng không tri thức (zero-knowledge) bị tấn công phá hỏng, mà là thiết kế quyền ngay từ đầu đã mặc định rằng “đội dự án sẽ không bừa bãi đụng vào dữ liệu người dùng”. Chỉ cần một lần mặc định ấy không còn đúng, tài sản của người dùng và dữ liệu giao dịch sẽ bị lộ trần trụi chỉ là sớm hay muộn.
Việc tôi dừng lại đến từ quy trình thực thi ZkKYC của phiên bản RC trên mainnet của <a>@dusk_foundation</a>. Nó không phải là thêm một “khối hợp规” cho privacy chain, mà là biến thẳng “ai có thể xem dữ liệu của tôi” thành những quy tắc cứng mà mạch (circuit) điện toán không tri thức có thể tự kiểm chứng. Trước khi người dùng bật quyền kiểm toán (audit), các quy tắc đã phải vượt qua phán đoán mạch của mô-đun Citadel nguyên sinh: thông tin/giấy tờ danh tính tự người dùng giữ cục bộ, còn trạng thái giao dịch được mã hóa bằng cam kết Pedersen; logic kiểm chứng thì được công khai trên toàn bộ chuỗi. Dù là phía dự án cũng không thể lách mạch để tự ý trích xuất dữ liệu người dùng. Chứng minh không tri thức đảm bảo chính bản thân quá trình kiểm tra quyền không bị can thiệp; ngoài phạm vi ủy quyền mà người dùng đã thiết lập, mọi yêu cầu kiểm toán đều không thể truy xuất dữ liệu dạng văn bản rõ (plaintext).
#dusk Cách nghĩ này giống như đi ngân hàng để xin “giấy xác nhận tài sản”: nhân viên quầy không thể lật xem toàn bộ lịch sử giao dịch của bạn, mà chỉ có thể cấp chứng từ tương ứng theo số tiền và mục đích bạn yêu cầu, nhiều hơn thì không lấy được. Trên chuỗi trước đây vẫn thiếu “cửa ải xác quyền về quyền riêng tư” này; Dusk muốn bổ sung không phải là tính ẩn danh mạnh đến đâu, mà là kẻ ranh giới cho việc sử dụng quyền riêng tư phải được người dùng kiểm soát.
Tôi cũng sẽ không “thần thánh hóa” nó. Nếu người dùng làm mất chứng chỉ/giấy tờ KYC lưu cục bộ thì sẽ không thể mở được chứng từ kiểm toán hợp规 nữa; còn nếu mạch không tri thức có bug logic, việc kiểm tra quyền vẫn có thể để lọt lỗ hổng. Thứ cần xác thực không phải là câu chuyện đẹp hay không, mà là sau khi tài sản RWA thật sự được đưa lên chạy trên nền tảng này, các ràng buộc quyền riêng tư đó có chịu được hay không.
Sau này tài sản hợp规 trên chuỗi sẽ ngày càng nhiều. Điều tôi quan tâm không phải liệu nó có làm được giao dịch ẩn danh hay không, mà là: người nào có thể chứng minh được rằng quyền riêng tư của bạn chỉ do chính bạn quyết định. @Dusk_Foundation
#dusk $DUSK Những năm gần đây nhìn “privacy chain” (chuỗi quyền riêng tư) gặp sự cố, tôi dần hình thành một thói quen: không quá quan tâm liệu các thuật toán mã hóa có bị bẻ khóa hay không, mà ngược lại, trước hết xem người giữ lại “cửa sau hợp规” rốt cuộc có bị ràng buộc ở mức nào. Đã thấy quá nhiều dự án về quyền riêng tư “nổ”/bể kèo, gốc rễ không phải là bằng chứng không tri thức (zero-knowledge) bị tấn công phá hỏng, mà là thiết kế quyền ngay từ đầu đã mặc định rằng “đội dự án sẽ không bừa bãi đụng vào dữ liệu người dùng”. Chỉ cần một lần mặc định ấy không còn đúng, tài sản của người dùng và dữ liệu giao dịch sẽ bị lộ trần trụi chỉ là sớm hay muộn.
Việc tôi dừng lại đến từ quy trình thực thi ZkKYC của phiên bản RC trên mainnet của <a>@dusk_foundation</a>. Nó không phải là thêm một “khối hợp规” cho privacy chain, mà là biến thẳng “ai có thể xem dữ liệu của tôi” thành những quy tắc cứng mà mạch (circuit) điện toán không tri thức có thể tự kiểm chứng. Trước khi người dùng bật quyền kiểm toán (audit), các quy tắc đã phải vượt qua phán đoán mạch của mô-đun Citadel nguyên sinh: thông tin/giấy tờ danh tính tự người dùng giữ cục bộ, còn trạng thái giao dịch được mã hóa bằng cam kết Pedersen; logic kiểm chứng thì được công khai trên toàn bộ chuỗi. Dù là phía dự án cũng không thể lách mạch để tự ý trích xuất dữ liệu người dùng. Chứng minh không tri thức đảm bảo chính bản thân quá trình kiểm tra quyền không bị can thiệp; ngoài phạm vi ủy quyền mà người dùng đã thiết lập, mọi yêu cầu kiểm toán đều không thể truy xuất dữ liệu dạng văn bản rõ (plaintext).
#dusk Cách nghĩ này giống như đi ngân hàng để xin “giấy xác nhận tài sản”: nhân viên quầy không thể lật xem toàn bộ lịch sử giao dịch của bạn, mà chỉ có thể cấp chứng từ tương ứng theo số tiền và mục đích bạn yêu cầu, nhiều hơn thì không lấy được. Trên chuỗi trước đây vẫn thiếu “cửa ải xác quyền về quyền riêng tư” này; Dusk muốn bổ sung không phải là tính ẩn danh mạnh đến đâu, mà là kẻ ranh giới cho việc sử dụng quyền riêng tư phải được người dùng kiểm soát.
Tôi cũng sẽ không “thần thánh hóa” nó. Nếu người dùng làm mất chứng chỉ/giấy tờ KYC lưu cục bộ thì sẽ không thể mở được chứng từ kiểm toán hợp规 nữa; còn nếu mạch không tri thức có bug logic, việc kiểm tra quyền vẫn có thể để lọt lỗ hổng. Thứ cần xác thực không phải là câu chuyện đẹp hay không, mà là sau khi tài sản RWA thật sự được đưa lên chạy trên nền tảng này, các ràng buộc quyền riêng tư đó có chịu được hay không.
Sau này tài sản hợp规 trên chuỗi sẽ ngày càng nhiều. Điều tôi quan tâm không phải liệu nó có làm được giao dịch ẩn danh hay không, mà là: người nào có thể chứng minh được rằng quyền riêng tư của bạn chỉ do chính bạn quyết định. @Dusk
Việc tôi dừng lại đến từ quy trình thực thi ZkKYC của phiên bản RC trên mainnet của <a>@dusk_foundation</a>. Nó không phải là thêm một “khối hợp规” cho privacy chain, mà là biến thẳng “ai có thể xem dữ liệu của tôi” thành những quy tắc cứng mà mạch (circuit) điện toán không tri thức có thể tự kiểm chứng. Trước khi người dùng bật quyền kiểm toán (audit), các quy tắc đã phải vượt qua phán đoán mạch của mô-đun Citadel nguyên sinh: thông tin/giấy tờ danh tính tự người dùng giữ cục bộ, còn trạng thái giao dịch được mã hóa bằng cam kết Pedersen; logic kiểm chứng thì được công khai trên toàn bộ chuỗi. Dù là phía dự án cũng không thể lách mạch để tự ý trích xuất dữ liệu người dùng. Chứng minh không tri thức đảm bảo chính bản thân quá trình kiểm tra quyền không bị can thiệp; ngoài phạm vi ủy quyền mà người dùng đã thiết lập, mọi yêu cầu kiểm toán đều không thể truy xuất dữ liệu dạng văn bản rõ (plaintext).
#dusk Cách nghĩ này giống như đi ngân hàng để xin “giấy xác nhận tài sản”: nhân viên quầy không thể lật xem toàn bộ lịch sử giao dịch của bạn, mà chỉ có thể cấp chứng từ tương ứng theo số tiền và mục đích bạn yêu cầu, nhiều hơn thì không lấy được. Trên chuỗi trước đây vẫn thiếu “cửa ải xác quyền về quyền riêng tư” này; Dusk muốn bổ sung không phải là tính ẩn danh mạnh đến đâu, mà là kẻ ranh giới cho việc sử dụng quyền riêng tư phải được người dùng kiểm soát.
Tôi cũng sẽ không “thần thánh hóa” nó. Nếu người dùng làm mất chứng chỉ/giấy tờ KYC lưu cục bộ thì sẽ không thể mở được chứng từ kiểm toán hợp规 nữa; còn nếu mạch không tri thức có bug logic, việc kiểm tra quyền vẫn có thể để lọt lỗ hổng. Thứ cần xác thực không phải là câu chuyện đẹp hay không, mà là sau khi tài sản RWA thật sự được đưa lên chạy trên nền tảng này, các ràng buộc quyền riêng tư đó có chịu được hay không.
Sau này tài sản hợp规 trên chuỗi sẽ ngày càng nhiều. Điều tôi quan tâm không phải liệu nó có làm được giao dịch ẩn danh hay không, mà là: người nào có thể chứng minh được rằng quyền riêng tư của bạn chỉ do chính bạn quyết định. @Dusk
172
·
--
#dusk $DUSK Tối qua hai giờ, tôi nằm gọn trong căn phòng thuê trước bàn làm việc, lật “whitepaper” số @Dusk_Foundation . Góc bàn mở hé đúng nửa tiếng đồng hồ, nước ngọt cola đá chảy ra cả máy, cạn sạch. Những giọt nước đọng trên thành cốc nhỏ xuống tấm lót chuột, loang thành một vệt đậm màu nhỏ.
Dusk tập trung vào bối cảnh tài chính với lớp quyền riêng tư Layer1. Cơ chế đồng thuận Succinct Attestation do họ tự nghiên cứu; nói thẳng ra là chuyên “chữa” PoS khỏi ba thứ tôi từng vấp vô số lần: gã cá mập nắm độc quyền cướp khối, nguồn ngẫu nhiên dễ bị thao túng, và thời gian xác nhận khối chậm. Nói chung là: họ cam kết “tính tất định trong 3 giây”, chịu được tấn công 51% và sẽ không để vài đại gia giữ quyền phát khối quyết định mọi thứ.
Nghe thì thật sự chẳng có gì sai.
Phi tập trung, an toàn, hiệu năng cao—ba nỗi đau ngành đã cãi nhau bao nhiêu năm qua, nó nói mình gom hết? Nhưng khi lật tới phần tạo hạt giống theo bốc thăm ngẫu nhiên, “whitepaper” lại viết đặc biệt mơ hồ: chỉ ném một câu “tạo ra bằng cách tổng hợp dựa trên băm của các khối trước”. Tôi đẩy chuột qua một bên, nhìn màn hình đờ ra hai giây không nhúc nhích. Nếu hiệu năng ngẫu nhiên của cơ chế rút thăm ở các node phát khối bị một vài đại node sờ trước ra được quy luật—thậm chí thông đồng thao túng—thì cái gọi là “ngẫu nhiên công bằng chọn validator” chẳng qua chỉ là màn kịch. Thuộc tính phi tập trung của các node cốt lõi trong chuỗi riêng tư bị bẻ đôi ngay. Câu hỏi “nguồn hạt giống ngẫu nhiên có bị thông đồng sửa đổi được không” thì người làm đồng thuận phân tán đều hiểu—nó còn khó hơn nhiều so với việc chỉ tăng tốc độ phát khối. Chỉ cần thiết kế nguồn ngẫu nhiên có lỗ hổng, thì những khẩu hiệu về hiệu năng cao và khả năng chống tấn công sẽ mâu thuẫn với nhau, chẳng thể đứng vững trong thực tế. @Dusk_Foundation
Ở đây có một xung đột cốt lõi: một giao thức được cho là nhằm phục vụ thanh toán tài sản cấp tổ chức. Nếu logic rút thăm chọn ngẫu nhiên và phần có thể kiểm chứng không được giải thích trọn vẹn, thì độ tin cậy của đồng thuận SA thực chất vẫn phải được kiểm chứng bằng dữ liệu chạy dài hạn trên mainnet, chứ không thể dựa vào những tuyên bố chữ nghĩa trong whitepaper.
Giá trị lâu dài của $DUSK , ở một mức độ nào đó, cũng đang được “buộc” vào việc cơ chế đồng thuận này có thực sự vận hành trơn tru hay không.
Khi nghiên cứu một dự án, phần nào trong whitepaper là thứ bạn sợ nhất viết quá mơ hồ? Hãy cùng trò chuyện ở phần bình luận.
#dusk $DUSK Tối qua hai giờ, tôi nằm gọn trong căn phòng thuê trước bàn làm việc, lật “whitepaper” số @Dusk . Góc bàn mở hé đúng nửa tiếng đồng hồ, nước ngọt cola đá chảy ra cả máy, cạn sạch. Những giọt nước đọng trên thành cốc nhỏ xuống tấm lót chuột, loang thành một vệt đậm màu nhỏ.
Dusk tập trung vào bối cảnh tài chính với lớp quyền riêng tư Layer1. Cơ chế đồng thuận Succinct Attestation do họ tự nghiên cứu; nói thẳng ra là chuyên “chữa” PoS khỏi ba thứ tôi từng vấp vô số lần: gã cá mập nắm độc quyền cướp khối, nguồn ngẫu nhiên dễ bị thao túng, và thời gian xác nhận khối chậm. Nói chung là: họ cam kết “tính tất định trong 3 giây”, chịu được tấn công 51% và sẽ không để vài đại gia giữ quyền phát khối quyết định mọi thứ.
Nghe thì thật sự chẳng có gì sai.
Phi tập trung, an toàn, hiệu năng cao—ba nỗi đau ngành đã cãi nhau bao nhiêu năm qua, nó nói mình gom hết? Nhưng khi lật tới phần tạo hạt giống theo bốc thăm ngẫu nhiên, “whitepaper” lại viết đặc biệt mơ hồ: chỉ ném một câu “tạo ra bằng cách tổng hợp dựa trên băm của các khối trước”. Tôi đẩy chuột qua một bên, nhìn màn hình đờ ra hai giây không nhúc nhích. Nếu hiệu năng ngẫu nhiên của cơ chế rút thăm ở các node phát khối bị một vài đại node sờ trước ra được quy luật—thậm chí thông đồng thao túng—thì cái gọi là “ngẫu nhiên công bằng chọn validator” chẳng qua chỉ là màn kịch. Thuộc tính phi tập trung của các node cốt lõi trong chuỗi riêng tư bị bẻ đôi ngay. Câu hỏi “nguồn hạt giống ngẫu nhiên có bị thông đồng sửa đổi được không” thì người làm đồng thuận phân tán đều hiểu—nó còn khó hơn nhiều so với việc chỉ tăng tốc độ phát khối. Chỉ cần thiết kế nguồn ngẫu nhiên có lỗ hổng, thì những khẩu hiệu về hiệu năng cao và khả năng chống tấn công sẽ mâu thuẫn với nhau, chẳng thể đứng vững trong thực tế. @Dusk
Ở đây có một xung đột cốt lõi: một giao thức được cho là nhằm phục vụ thanh toán tài sản cấp tổ chức. Nếu logic rút thăm chọn ngẫu nhiên và phần có thể kiểm chứng không được giải thích trọn vẹn, thì độ tin cậy của đồng thuận SA thực chất vẫn phải được kiểm chứng bằng dữ liệu chạy dài hạn trên mainnet, chứ không thể dựa vào những tuyên bố chữ nghĩa trong whitepaper.
Giá trị lâu dài của $DUSK , ở một mức độ nào đó, cũng đang được “buộc” vào việc cơ chế đồng thuận này có thực sự vận hành trơn tru hay không.
Khi nghiên cứu một dự án, phần nào trong whitepaper là thứ bạn sợ nhất viết quá mơ hồ? Hãy cùng trò chuyện ở phần bình luận.
Dusk tập trung vào bối cảnh tài chính với lớp quyền riêng tư Layer1. Cơ chế đồng thuận Succinct Attestation do họ tự nghiên cứu; nói thẳng ra là chuyên “chữa” PoS khỏi ba thứ tôi từng vấp vô số lần: gã cá mập nắm độc quyền cướp khối, nguồn ngẫu nhiên dễ bị thao túng, và thời gian xác nhận khối chậm. Nói chung là: họ cam kết “tính tất định trong 3 giây”, chịu được tấn công 51% và sẽ không để vài đại gia giữ quyền phát khối quyết định mọi thứ.
Nghe thì thật sự chẳng có gì sai.
Phi tập trung, an toàn, hiệu năng cao—ba nỗi đau ngành đã cãi nhau bao nhiêu năm qua, nó nói mình gom hết? Nhưng khi lật tới phần tạo hạt giống theo bốc thăm ngẫu nhiên, “whitepaper” lại viết đặc biệt mơ hồ: chỉ ném một câu “tạo ra bằng cách tổng hợp dựa trên băm của các khối trước”. Tôi đẩy chuột qua một bên, nhìn màn hình đờ ra hai giây không nhúc nhích. Nếu hiệu năng ngẫu nhiên của cơ chế rút thăm ở các node phát khối bị một vài đại node sờ trước ra được quy luật—thậm chí thông đồng thao túng—thì cái gọi là “ngẫu nhiên công bằng chọn validator” chẳng qua chỉ là màn kịch. Thuộc tính phi tập trung của các node cốt lõi trong chuỗi riêng tư bị bẻ đôi ngay. Câu hỏi “nguồn hạt giống ngẫu nhiên có bị thông đồng sửa đổi được không” thì người làm đồng thuận phân tán đều hiểu—nó còn khó hơn nhiều so với việc chỉ tăng tốc độ phát khối. Chỉ cần thiết kế nguồn ngẫu nhiên có lỗ hổng, thì những khẩu hiệu về hiệu năng cao và khả năng chống tấn công sẽ mâu thuẫn với nhau, chẳng thể đứng vững trong thực tế. @Dusk
Ở đây có một xung đột cốt lõi: một giao thức được cho là nhằm phục vụ thanh toán tài sản cấp tổ chức. Nếu logic rút thăm chọn ngẫu nhiên và phần có thể kiểm chứng không được giải thích trọn vẹn, thì độ tin cậy của đồng thuận SA thực chất vẫn phải được kiểm chứng bằng dữ liệu chạy dài hạn trên mainnet, chứ không thể dựa vào những tuyên bố chữ nghĩa trong whitepaper.
Giá trị lâu dài của $DUSK , ở một mức độ nào đó, cũng đang được “buộc” vào việc cơ chế đồng thuận này có thực sự vận hành trơn tru hay không.
Khi nghiên cứu một dự án, phần nào trong whitepaper là thứ bạn sợ nhất viết quá mơ hồ? Hãy cùng trò chuyện ở phần bình luận.
179
·
--
Xem bản dịch
#dusk $DUSK 昨晚刷新Dusk官网,导航栏全换了。
翻了快一年的旧入口消失得干干净净,我在"技术栈"和"开发者"两个板块之间来回切了四五次才找到节点文档。说实话有点恼火——但顺着新官网从底层协议一路往上捋,看完三个核心更新之后,我反而庆幸这一晚上没白费。
先说DuskEVM——这个我最想吐槽也最惊喜的。
我之前一直觉得Rusk虚拟机隐私性拉满,但原生Rust合约开发门槛太高。结果这次DuskEVM直接把我之前的抱怨堵回去了——它不是跨链桥,是内置了一个字节码转译器。什么意思?我把原来的Solidity合约丢进去,它自动转成符合PLONK电路约束的隐私执行代码,我压根不用管ZK底层。
实际操作更直接。我昨晚连测试网,拿一个之前的Swap合约试了下,从编译到部署花了12分钟。对比之前啃Rust写原生合约,效率差了不止一个量级。这个转译器是我今天最想安利的点。
Dusk Trade是第二个让我意外的。
它基于Phoenix zkUTXO架构——我看了半天才弄明白,你可以理解为每笔交易都是一张独立加密票据,只有持有密钥才能看到内容。没有公开Mempool,夹子机器人根本抢不了跑。同时内置了定向视图密钥接口,机构做市要过欧盟MiCA审计时,可以定向授权查看交易记录。合规和隐私,这次没二选一。
合规市场工作流直接把KYC、限售期编译进ZK证明里。 交易上链时自动验证合规,人工审核直接省掉。
以前总说隐私和合规只能选一个。Dusk这套打完,二选一不存在了。
唯一的问题是——当初因为开发门槛太高放弃搭链上应用的,现在准备什么时候回来?@Dusk_Foundation
#dusk $DUSK 昨晚刷新Dusk官网,导航栏全换了。
翻了快一年的旧入口消失得干干净净,我在"技术栈"和"开发者"两个板块之间来回切了四五次才找到节点文档。说实话有点恼火——但顺着新官网从底层协议一路往上捋,看完三个核心更新之后,我反而庆幸这一晚上没白费。
先说DuskEVM——这个我最想吐槽也最惊喜的。
我之前一直觉得Rusk虚拟机隐私性拉满,但原生Rust合约开发门槛太高。结果这次DuskEVM直接把我之前的抱怨堵回去了——它不是跨链桥,是内置了一个字节码转译器。什么意思?我把原来的Solidity合约丢进去,它自动转成符合PLONK电路约束的隐私执行代码,我压根不用管ZK底层。
实际操作更直接。我昨晚连测试网,拿一个之前的Swap合约试了下,从编译到部署花了12分钟。对比之前啃Rust写原生合约,效率差了不止一个量级。这个转译器是我今天最想安利的点。
Dusk Trade是第二个让我意外的。
它基于Phoenix zkUTXO架构——我看了半天才弄明白,你可以理解为每笔交易都是一张独立加密票据,只有持有密钥才能看到内容。没有公开Mempool,夹子机器人根本抢不了跑。同时内置了定向视图密钥接口,机构做市要过欧盟MiCA审计时,可以定向授权查看交易记录。合规和隐私,这次没二选一。
合规市场工作流直接把KYC、限售期编译进ZK证明里。 交易上链时自动验证合规,人工审核直接省掉。
以前总说隐私和合规只能选一个。Dusk这套打完,二选一不存在了。
唯一的问题是——当初因为开发门槛太高放弃搭链上应用的,现在准备什么时候回来?@Dusk
翻了快一年的旧入口消失得干干净净,我在"技术栈"和"开发者"两个板块之间来回切了四五次才找到节点文档。说实话有点恼火——但顺着新官网从底层协议一路往上捋,看完三个核心更新之后,我反而庆幸这一晚上没白费。
先说DuskEVM——这个我最想吐槽也最惊喜的。
我之前一直觉得Rusk虚拟机隐私性拉满,但原生Rust合约开发门槛太高。结果这次DuskEVM直接把我之前的抱怨堵回去了——它不是跨链桥,是内置了一个字节码转译器。什么意思?我把原来的Solidity合约丢进去,它自动转成符合PLONK电路约束的隐私执行代码,我压根不用管ZK底层。
实际操作更直接。我昨晚连测试网,拿一个之前的Swap合约试了下,从编译到部署花了12分钟。对比之前啃Rust写原生合约,效率差了不止一个量级。这个转译器是我今天最想安利的点。
Dusk Trade是第二个让我意外的。
它基于Phoenix zkUTXO架构——我看了半天才弄明白,你可以理解为每笔交易都是一张独立加密票据,只有持有密钥才能看到内容。没有公开Mempool,夹子机器人根本抢不了跑。同时内置了定向视图密钥接口,机构做市要过欧盟MiCA审计时,可以定向授权查看交易记录。合规和隐私,这次没二选一。
合规市场工作流直接把KYC、限售期编译进ZK证明里。 交易上链时自动验证合规,人工审核直接省掉。
以前总说隐私和合规只能选一个。Dusk这套打完,二选一不存在了。
唯一的问题是——当初因为开发门槛太高放弃搭链上应用的,现在准备什么时候回来?@Dusk
1
187
·
--
Xem bản dịch
#dusk $DUSK 前阵子冲Dusk的测试网激励,入金环节被弹了个资金来源验证,我当时都做好准备导半年的地址交易记录了——之前玩Zcash做同类合规证明,光传截图就折腾了20分钟,Gas烧了快0.1个币,还把我整个地址的持仓全露给验证方了,每次碰到这种要求都头大。结果我在Dusk钱包里点了三下,两分钟就过了验证,连我地址里剩多少测试币,验证方都没看到。
我之前对Dusk的认知就停留在“做隐私的公链”,甚至默认它和其他匿名链一样,为了隐私放弃可审计性,翻了快两小时Phoenix交易模型的Rust源码,翻到眼酸才搞明白它的设计是真的戳痛点。
它根本没做非黑即白的“全公开/全匿名”开关,而是在zk-SNARKs证明层做了可验证加密凭证(VEP)设计,用Plookup算法把单份证明体积压到了1KB以内。别的ZK隐私链做同类证明至少要生成10KB以上的证明,验证要等十几秒,它的链上验证只需要2毫秒:你要证明资金来自正规交易所,只需要针对这一笔入金生成定向证明,不需要暴露完整地址、总持仓、其他交易记录,甚至不用告诉对方你的收款地址是什么。我当时生成证明只花了0.0003DUSK的Gas,比普通转账还便宜,验证方直接在链上调合约就能验真伪,连我上传截图的步骤都省了。翻区块浏览器看,这笔交易里只有证明哈希,半分明文数据都没有。
之前所有隐私链都卡在“要隐私就没法合规,要合规就丢隐私”的死胡同,Dusk这套设计把隐私控制权完全交回给用户:需要藏交易时链上查不到任何明文,要做合规证明时只给对方看最少的必要信息,半分多余隐私都不用漏。
你们有没有过为了做链上认证,被迫暴露全部持仓的尴尬经历?@Dusk_Foundation
#dusk $DUSK 前阵子冲Dusk的测试网激励,入金环节被弹了个资金来源验证,我当时都做好准备导半年的地址交易记录了——之前玩Zcash做同类合规证明,光传截图就折腾了20分钟,Gas烧了快0.1个币,还把我整个地址的持仓全露给验证方了,每次碰到这种要求都头大。结果我在Dusk钱包里点了三下,两分钟就过了验证,连我地址里剩多少测试币,验证方都没看到。
我之前对Dusk的认知就停留在“做隐私的公链”,甚至默认它和其他匿名链一样,为了隐私放弃可审计性,翻了快两小时Phoenix交易模型的Rust源码,翻到眼酸才搞明白它的设计是真的戳痛点。
它根本没做非黑即白的“全公开/全匿名”开关,而是在zk-SNARKs证明层做了可验证加密凭证(VEP)设计,用Plookup算法把单份证明体积压到了1KB以内。别的ZK隐私链做同类证明至少要生成10KB以上的证明,验证要等十几秒,它的链上验证只需要2毫秒:你要证明资金来自正规交易所,只需要针对这一笔入金生成定向证明,不需要暴露完整地址、总持仓、其他交易记录,甚至不用告诉对方你的收款地址是什么。我当时生成证明只花了0.0003DUSK的Gas,比普通转账还便宜,验证方直接在链上调合约就能验真伪,连我上传截图的步骤都省了。翻区块浏览器看,这笔交易里只有证明哈希,半分明文数据都没有。
之前所有隐私链都卡在“要隐私就没法合规,要合规就丢隐私”的死胡同,Dusk这套设计把隐私控制权完全交回给用户:需要藏交易时链上查不到任何明文,要做合规证明时只给对方看最少的必要信息,半分多余隐私都不用漏。
你们有没有过为了做链上认证,被迫暴露全部持仓的尴尬经历?@Dusk
我之前对Dusk的认知就停留在“做隐私的公链”,甚至默认它和其他匿名链一样,为了隐私放弃可审计性,翻了快两小时Phoenix交易模型的Rust源码,翻到眼酸才搞明白它的设计是真的戳痛点。
它根本没做非黑即白的“全公开/全匿名”开关,而是在zk-SNARKs证明层做了可验证加密凭证(VEP)设计,用Plookup算法把单份证明体积压到了1KB以内。别的ZK隐私链做同类证明至少要生成10KB以上的证明,验证要等十几秒,它的链上验证只需要2毫秒:你要证明资金来自正规交易所,只需要针对这一笔入金生成定向证明,不需要暴露完整地址、总持仓、其他交易记录,甚至不用告诉对方你的收款地址是什么。我当时生成证明只花了0.0003DUSK的Gas,比普通转账还便宜,验证方直接在链上调合约就能验真伪,连我上传截图的步骤都省了。翻区块浏览器看,这笔交易里只有证明哈希,半分明文数据都没有。
之前所有隐私链都卡在“要隐私就没法合规,要合规就丢隐私”的死胡同,Dusk这套设计把隐私控制权完全交回给用户:需要藏交易时链上查不到任何明文,要做合规证明时只给对方看最少的必要信息,半分多余隐私都不用漏。
你们有没有过为了做链上认证,被迫暴露全部持仓的尴尬经历?@Dusk
1
1
226
·
--
#dusk $DUSK Ông bạn cũ nói chuyện từ nửa đêm ném tới hai đoạn ghi âm 60 giây, giọng gấp như hồi xưa hô tôi lao vào nuôi chó đất: Mainnet Dusk ra mắt rồi, node staking chạy được, còn đường đua quyền riêng tư thì đầu tư mỏ—đua kiếm sớm.
Tôi nghĩ chắc cũng giống như thời Sui và Aptos thôi, cứ nhúng nhị phân là chạy. Ai ngờ ba ngày thức trắng mới gặm hiểu ra.
Ngày đầu đã kẹt. Chạy ./dusk-node, từ khâu tạo chứng minh ZK tới 87% là vỡ luôn, terminal phun một câu "witness construction failed", bộ nhớ từ 4G vọt lên 12G, quạt chạy ồn như cái máy hút dầu ở quán ăn đêm dưới lầu. Cài lại chương trình năm lần, tải lại snapshot ba lần, vẫn không được. Cuối cùng lật GitHub ví dụ, một dòng chú thích nhỏ xíu suýt nữa thì bỏ qua: "key expects BigInt, string will break witness construction." Xong đổi cách truyền tham số, khởi động lại—chứng minh chạy được trong 8 giây.
Tĩnh tâm lật mã nguồn mới hiểu. Phương án quyền riêng tư của Dusk không phải bọc EVM bằng một lớp vỏ, mà là máy ảo nguyên thủy Rusk: nhét sẵn các thành phần mật mã như mạch chứng minh ZK PLONK, hàm băm Poseidon, chữ ký BLS vào bên trong. Khi viết hợp đồng, dev không phải tự xử lý logic mã hóa thủ công; biên dịch xong sẽ ra bytecode WASM thân thiện với zero-knowledge. Mã hợp đồng tự động chuyển thành mạch ràng buộc; nhiều giao dịch có thể được gom đệ quy thành một chứng minh theo lô. Node chỉ cần xác thực hash của chứng minh; địa chỉ và số tiền suốt quá trình không lên on-chain, nhưng tính tuân thủ của từng giao dịch vẫn được toán học chứng minh kiểm tra được.
Lớp đồng thuận là SBA (giao thức Byzantine cô lập). Bên xác thực tối thiểu phải khóa 1000 DUSK; mỗi vòng tạo khối không chỉ đóng gói giao dịch mà còn phải đính kèm một chứng minh ZK cho hành vi tạo khối là hợp lệ. Việc phạt của Dusk có hai loại: phạt mềm không nhắm vào việc bỏ sót khối—sẽ tạm thời bị trục xuất khỏi đồng thuận và giảm mức staking hiệu dụng; phạt cứng không nhắm vào hành vi xấu—tạo khối vô hiệu bị phạt 10%, double-sign hoặc double-block bị phạt 20%, và trực tiếp bị hủy (tiêu hủy). Về phần cứng, khuyến nghị chính thức bắt đầu từ CPU 4 nhân, RAM 8GB.
Chạy ba tuần rồi, lợi nhuận không phóng đại như mấy trang marketing thổi. Nhưng đêm chạy thông xong, quạt trong case yên ắng lại; nhìn về ba ngày đó—đáng, không phải vì kiếm được bao nhiêu, mà vì đã gặm từ đầu nền tảng của một chain mới. @Dusk_Foundation
#dusk $DUSK Ông bạn cũ nói chuyện từ nửa đêm ném tới hai đoạn ghi âm 60 giây, giọng gấp như hồi xưa hô tôi lao vào nuôi chó đất: Mainnet Dusk ra mắt rồi, node staking chạy được, còn đường đua quyền riêng tư thì đầu tư mỏ—đua kiếm sớm.
Tôi nghĩ chắc cũng giống như thời Sui và Aptos thôi, cứ nhúng nhị phân là chạy. Ai ngờ ba ngày thức trắng mới gặm hiểu ra.
Ngày đầu đã kẹt. Chạy ./dusk-node, từ khâu tạo chứng minh ZK tới 87% là vỡ luôn, terminal phun một câu "witness construction failed", bộ nhớ từ 4G vọt lên 12G, quạt chạy ồn như cái máy hút dầu ở quán ăn đêm dưới lầu. Cài lại chương trình năm lần, tải lại snapshot ba lần, vẫn không được. Cuối cùng lật GitHub ví dụ, một dòng chú thích nhỏ xíu suýt nữa thì bỏ qua: "key expects BigInt, string will break witness construction." Xong đổi cách truyền tham số, khởi động lại—chứng minh chạy được trong 8 giây.
Tĩnh tâm lật mã nguồn mới hiểu. Phương án quyền riêng tư của Dusk không phải bọc EVM bằng một lớp vỏ, mà là máy ảo nguyên thủy Rusk: nhét sẵn các thành phần mật mã như mạch chứng minh ZK PLONK, hàm băm Poseidon, chữ ký BLS vào bên trong. Khi viết hợp đồng, dev không phải tự xử lý logic mã hóa thủ công; biên dịch xong sẽ ra bytecode WASM thân thiện với zero-knowledge. Mã hợp đồng tự động chuyển thành mạch ràng buộc; nhiều giao dịch có thể được gom đệ quy thành một chứng minh theo lô. Node chỉ cần xác thực hash của chứng minh; địa chỉ và số tiền suốt quá trình không lên on-chain, nhưng tính tuân thủ của từng giao dịch vẫn được toán học chứng minh kiểm tra được.
Lớp đồng thuận là SBA (giao thức Byzantine cô lập). Bên xác thực tối thiểu phải khóa 1000 DUSK; mỗi vòng tạo khối không chỉ đóng gói giao dịch mà còn phải đính kèm một chứng minh ZK cho hành vi tạo khối là hợp lệ. Việc phạt của Dusk có hai loại: phạt mềm không nhắm vào việc bỏ sót khối—sẽ tạm thời bị trục xuất khỏi đồng thuận và giảm mức staking hiệu dụng; phạt cứng không nhắm vào hành vi xấu—tạo khối vô hiệu bị phạt 10%, double-sign hoặc double-block bị phạt 20%, và trực tiếp bị hủy (tiêu hủy). Về phần cứng, khuyến nghị chính thức bắt đầu từ CPU 4 nhân, RAM 8GB.
Chạy ba tuần rồi, lợi nhuận không phóng đại như mấy trang marketing thổi. Nhưng đêm chạy thông xong, quạt trong case yên ắng lại; nhìn về ba ngày đó—đáng, không phải vì kiếm được bao nhiêu, mà vì đã gặm từ đầu nền tảng của một chain mới. @Dusk
Tôi nghĩ chắc cũng giống như thời Sui và Aptos thôi, cứ nhúng nhị phân là chạy. Ai ngờ ba ngày thức trắng mới gặm hiểu ra.
Ngày đầu đã kẹt. Chạy ./dusk-node, từ khâu tạo chứng minh ZK tới 87% là vỡ luôn, terminal phun một câu "witness construction failed", bộ nhớ từ 4G vọt lên 12G, quạt chạy ồn như cái máy hút dầu ở quán ăn đêm dưới lầu. Cài lại chương trình năm lần, tải lại snapshot ba lần, vẫn không được. Cuối cùng lật GitHub ví dụ, một dòng chú thích nhỏ xíu suýt nữa thì bỏ qua: "key expects BigInt, string will break witness construction." Xong đổi cách truyền tham số, khởi động lại—chứng minh chạy được trong 8 giây.
Tĩnh tâm lật mã nguồn mới hiểu. Phương án quyền riêng tư của Dusk không phải bọc EVM bằng một lớp vỏ, mà là máy ảo nguyên thủy Rusk: nhét sẵn các thành phần mật mã như mạch chứng minh ZK PLONK, hàm băm Poseidon, chữ ký BLS vào bên trong. Khi viết hợp đồng, dev không phải tự xử lý logic mã hóa thủ công; biên dịch xong sẽ ra bytecode WASM thân thiện với zero-knowledge. Mã hợp đồng tự động chuyển thành mạch ràng buộc; nhiều giao dịch có thể được gom đệ quy thành một chứng minh theo lô. Node chỉ cần xác thực hash của chứng minh; địa chỉ và số tiền suốt quá trình không lên on-chain, nhưng tính tuân thủ của từng giao dịch vẫn được toán học chứng minh kiểm tra được.
Lớp đồng thuận là SBA (giao thức Byzantine cô lập). Bên xác thực tối thiểu phải khóa 1000 DUSK; mỗi vòng tạo khối không chỉ đóng gói giao dịch mà còn phải đính kèm một chứng minh ZK cho hành vi tạo khối là hợp lệ. Việc phạt của Dusk có hai loại: phạt mềm không nhắm vào việc bỏ sót khối—sẽ tạm thời bị trục xuất khỏi đồng thuận và giảm mức staking hiệu dụng; phạt cứng không nhắm vào hành vi xấu—tạo khối vô hiệu bị phạt 10%, double-sign hoặc double-block bị phạt 20%, và trực tiếp bị hủy (tiêu hủy). Về phần cứng, khuyến nghị chính thức bắt đầu từ CPU 4 nhân, RAM 8GB.
Chạy ba tuần rồi, lợi nhuận không phóng đại như mấy trang marketing thổi. Nhưng đêm chạy thông xong, quạt trong case yên ắng lại; nhìn về ba ngày đó—đáng, không phải vì kiếm được bao nhiêu, mà vì đã gặm từ đầu nền tảng của một chain mới. @Dusk
146
·
--
#baby $BABY Đêm hôm trước tôi đã làm một việc: đem UTXO mà chính mình đã dùng để stake trên testnet ra thử nghiệm script staking của Babylon.
Tôi muốn xem rốt cuộc ba cách “thoát/exit” đó chạy như thế nào.
Trước hết thử cách đơn giản nhất — sau khi kết thúc thời hạn stake, chỉ dùng chữ ký của chính tôi để mở khóa UTXO đó, rồi phát (broadcast) lên testnet Bitcoin. Nút xác thực thành công, giao dịch được đóng gói. Không cần Finality Provider gật đầu, không cần Babylon chain online; chỉ chữ ký của tôi là đủ. Lúc đó tôi nghĩ: đây chính là cảm giác an toàn “nguyên thủy” — miễn là mạng Bitcoin còn chạy, người stake vẫn có thể lấy lại tiền của mình.
Sau đó thử cách thứ hai: mô phỏng việc không muốn chờ trọn vòng đời stake, muốn thoát sớm. Lần này cần chữ ký của chính tôi, cộng thêm chữ ký của ủy ban Covenant. Phần chữ ký bên tôi thì dễ; còn phía ủy ban, tôi cũng mô phỏng quy trình ký. Phát lên rồi, nút xác thực thông qua, UTXO được mở khóa thành công. Tôi hiểu ra: ủy ban chỉ có nhiệm vụ xác nhận “yêu cầu thoát sớm này có đúng quy tắc không”, chứ không tiếp quản tài sản, cũng không nắm quyền kiểm soát.
Đến khi thử cách thứ ba, tôi bị kẹt. Đường dẫn phạt (slash) cần tới ba chìa khóa: chữ ký của tôi, chữ ký EOTS của Finality Provider, và chữ ký của ủy ban Covenant. Lúc đó tôi nghĩ: tại sao phạt lại còn cần chữ ký của chính tôi nữa? Chẳng phải là buộc tôi tham gia việc phạt chính mình sao?
Sau đó tôi xem lại báo cáo kiểm toán mới biết lý do. Chữ ký của ủy ban Covenant là chữ ký adapter — sau khi mã hóa thì nó trỏ tới Finality Provider. Tôi đã ký trước cho đường dẫn phạt, nhưng chữ ký này trong tình huống bình thường sẽ bị “khóa”. Chỉ khi FP dùng **cùng một số ngẫu nhiên (random nonce)** để ký hai chữ ký cho **hai block khác nhau tại cùng một độ cao**, khiến lộ khóa bí mật, thì chữ ký adapter mới được giải mã và trở nên có hiệu lực.
Điều đó có nghĩa là tôi không cần tin bất kỳ ai sẽ không làm điều xấu. FP làm điều xấu → lộ khóa bí mật về mặt toán học → chữ ký adapter tự động được giải mã → đường dẫn phạt được mở khóa. Tôi không cần người quản trị phải phán “có nên phạt hay không”, cũng không cần bất kỳ sự chấp thuận nào từ ai.
Tôi đã thử cả ba cách thoát. Việc đi theo đường nào không do con người quyết định; tất cả phụ thuộc vào việc các điều kiện đã “đóng cứng” trong script có được thỏa mãn hay không.
@babylonlabs_io
#baby $BABY Đêm hôm trước tôi đã làm một việc: đem UTXO mà chính mình đã dùng để stake trên testnet ra thử nghiệm script staking của Babylon.
Tôi muốn xem rốt cuộc ba cách “thoát/exit” đó chạy như thế nào.
Trước hết thử cách đơn giản nhất — sau khi kết thúc thời hạn stake, chỉ dùng chữ ký của chính tôi để mở khóa UTXO đó, rồi phát (broadcast) lên testnet Bitcoin. Nút xác thực thành công, giao dịch được đóng gói. Không cần Finality Provider gật đầu, không cần Babylon chain online; chỉ chữ ký của tôi là đủ. Lúc đó tôi nghĩ: đây chính là cảm giác an toàn “nguyên thủy” — miễn là mạng Bitcoin còn chạy, người stake vẫn có thể lấy lại tiền của mình.
Sau đó thử cách thứ hai: mô phỏng việc không muốn chờ trọn vòng đời stake, muốn thoát sớm. Lần này cần chữ ký của chính tôi, cộng thêm chữ ký của ủy ban Covenant. Phần chữ ký bên tôi thì dễ; còn phía ủy ban, tôi cũng mô phỏng quy trình ký. Phát lên rồi, nút xác thực thông qua, UTXO được mở khóa thành công. Tôi hiểu ra: ủy ban chỉ có nhiệm vụ xác nhận “yêu cầu thoát sớm này có đúng quy tắc không”, chứ không tiếp quản tài sản, cũng không nắm quyền kiểm soát.
Đến khi thử cách thứ ba, tôi bị kẹt. Đường dẫn phạt (slash) cần tới ba chìa khóa: chữ ký của tôi, chữ ký EOTS của Finality Provider, và chữ ký của ủy ban Covenant. Lúc đó tôi nghĩ: tại sao phạt lại còn cần chữ ký của chính tôi nữa? Chẳng phải là buộc tôi tham gia việc phạt chính mình sao?
Sau đó tôi xem lại báo cáo kiểm toán mới biết lý do. Chữ ký của ủy ban Covenant là chữ ký adapter — sau khi mã hóa thì nó trỏ tới Finality Provider. Tôi đã ký trước cho đường dẫn phạt, nhưng chữ ký này trong tình huống bình thường sẽ bị “khóa”. Chỉ khi FP dùng **cùng một số ngẫu nhiên (random nonce)** để ký hai chữ ký cho **hai block khác nhau tại cùng một độ cao**, khiến lộ khóa bí mật, thì chữ ký adapter mới được giải mã và trở nên có hiệu lực.
Điều đó có nghĩa là tôi không cần tin bất kỳ ai sẽ không làm điều xấu. FP làm điều xấu → lộ khóa bí mật về mặt toán học → chữ ký adapter tự động được giải mã → đường dẫn phạt được mở khóa. Tôi không cần người quản trị phải phán “có nên phạt hay không”, cũng không cần bất kỳ sự chấp thuận nào từ ai.
Tôi đã thử cả ba cách thoát. Việc đi theo đường nào không do con người quyết định; tất cả phụ thuộc vào việc các điều kiện đã “đóng cứng” trong script có được thỏa mãn hay không.
@BabylonLabs_io
Tôi muốn xem rốt cuộc ba cách “thoát/exit” đó chạy như thế nào.
Trước hết thử cách đơn giản nhất — sau khi kết thúc thời hạn stake, chỉ dùng chữ ký của chính tôi để mở khóa UTXO đó, rồi phát (broadcast) lên testnet Bitcoin. Nút xác thực thành công, giao dịch được đóng gói. Không cần Finality Provider gật đầu, không cần Babylon chain online; chỉ chữ ký của tôi là đủ. Lúc đó tôi nghĩ: đây chính là cảm giác an toàn “nguyên thủy” — miễn là mạng Bitcoin còn chạy, người stake vẫn có thể lấy lại tiền của mình.
Sau đó thử cách thứ hai: mô phỏng việc không muốn chờ trọn vòng đời stake, muốn thoát sớm. Lần này cần chữ ký của chính tôi, cộng thêm chữ ký của ủy ban Covenant. Phần chữ ký bên tôi thì dễ; còn phía ủy ban, tôi cũng mô phỏng quy trình ký. Phát lên rồi, nút xác thực thông qua, UTXO được mở khóa thành công. Tôi hiểu ra: ủy ban chỉ có nhiệm vụ xác nhận “yêu cầu thoát sớm này có đúng quy tắc không”, chứ không tiếp quản tài sản, cũng không nắm quyền kiểm soát.
Đến khi thử cách thứ ba, tôi bị kẹt. Đường dẫn phạt (slash) cần tới ba chìa khóa: chữ ký của tôi, chữ ký EOTS của Finality Provider, và chữ ký của ủy ban Covenant. Lúc đó tôi nghĩ: tại sao phạt lại còn cần chữ ký của chính tôi nữa? Chẳng phải là buộc tôi tham gia việc phạt chính mình sao?
Sau đó tôi xem lại báo cáo kiểm toán mới biết lý do. Chữ ký của ủy ban Covenant là chữ ký adapter — sau khi mã hóa thì nó trỏ tới Finality Provider. Tôi đã ký trước cho đường dẫn phạt, nhưng chữ ký này trong tình huống bình thường sẽ bị “khóa”. Chỉ khi FP dùng **cùng một số ngẫu nhiên (random nonce)** để ký hai chữ ký cho **hai block khác nhau tại cùng một độ cao**, khiến lộ khóa bí mật, thì chữ ký adapter mới được giải mã và trở nên có hiệu lực.
Điều đó có nghĩa là tôi không cần tin bất kỳ ai sẽ không làm điều xấu. FP làm điều xấu → lộ khóa bí mật về mặt toán học → chữ ký adapter tự động được giải mã → đường dẫn phạt được mở khóa. Tôi không cần người quản trị phải phán “có nên phạt hay không”, cũng không cần bất kỳ sự chấp thuận nào từ ai.
Tôi đã thử cả ba cách thoát. Việc đi theo đường nào không do con người quyết định; tất cả phụ thuộc vào việc các điều kiện đã “đóng cứng” trong script có được thỏa mãn hay không.
@BabylonLabs_io
142
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại