

Butter 666
13 Bài đăng
Butter 666
Báo cáo
Chặn người dùng
0 Đang theo dõi
3 Người theo dõi
13 Đã thích
Bài đăng
·
--
Standard Chartered: Vụ Binance bị tấn công có thể đẩy nhanh dòng vốn chảy sang DEXCác sàn giao dịch tập trung lại trở thành tâm điểm chú ý. Sau vụ tấn công lần này nhằm vào Binance, Geoffrey Kendrick của ngân hàng Standard Chartered đưa ra nhận định rất thẳng thắn: những sự cố bảo mật như vậy có thể đẩy nhanh quá trình người dùng chuyển từ sàn giao dịch tập trung sang giao dịch phi tập trung (DEX).
Thực ra, logic không phức tạp. Sự tiện lợi của CEX về bản chất dựa trên việc “giao tài sản cho nền tảng lưu giữ”. Một khi khâu lưu ký gặp sự cố, phản ứng đầu tiên của người dùng sẽ là: rốt cuộc tài sản của tôi đang nằm trong tay ai? Mỗi sự cố bảo mật đều là một bài kiểm tra sức chịu đựng đối với mô hình niềm tin này, và kết quả thường không giúp CEX ghi điểm.
Standard Chartered: Vụ Binance bị tấn công có thể đẩy nhanh dòng vốn chảy sang DEX
Các sàn giao dịch tập trung lại trở thành tâm điểm chú ý. Sau vụ tấn công lần này nhằm vào Binance, Geoffrey Kendrick của ngân hàng Standard Chartered đưa ra nhận định rất thẳng thắn: những sự cố bảo mật như vậy có thể đẩy nhanh quá trình người dùng chuyển từ sàn giao dịch tập trung sang giao dịch phi tập trung (DEX).
Thực ra, logic không phức tạp. Sự tiện lợi của CEX về bản chất dựa trên việc “giao tài sản cho nền tảng lưu giữ”. Một khi khâu lưu ký gặp sự cố, phản ứng đầu tiên của người dùng sẽ là: rốt cuộc tài sản của tôi đang nằm trong tay ai? Mỗi sự cố bảo mật đều là một bài kiểm tra sức chịu đựng đối với mô hình niềm tin này, và kết quả thường không giúp CEX ghi điểm.
Thực ra, logic không phức tạp. Sự tiện lợi của CEX về bản chất dựa trên việc “giao tài sản cho nền tảng lưu giữ”. Một khi khâu lưu ký gặp sự cố, phản ứng đầu tiên của người dùng sẽ là: rốt cuộc tài sản của tôi đang nằm trong tay ai? Mỗi sự cố bảo mật đều là một bài kiểm tra sức chịu đựng đối với mô hình niềm tin này, và kết quả thường không giúp CEX ghi điểm.
7
2
2
5.2k
·
--
Xem bản dịch
比特币跌破7.7万美元,币安安全事件拖累BNB比特币跌破7.7万美元,BNB同步走弱。据The Block报道,BNB在这轮下跌中跌了7.1%,跌幅明显大于BTC。这个背离本身就说明问题:市场关注的并不主要是宏观面,而更多是在为币安的风险定价。
导火索是币安遭遇黑客攻击。消息出来后,第一反应永远是先卖出、再问细节,这在加密市场已经成了习惯性的操作。BNB作为平台币,天然承载着交易所的全部声誉风险,一旦出事,它就是最直接的情绪出口。
币安联合CEO何一已经表态,交易所会承担用户因这次攻击造成的全部损失。这句话很重要,等于把用户端的损失包了下来,短期内能稳住一部分恐慌盘。但换个角度看,需要公开承诺全额赔付,也说明这次事件的量级不算小。
我的看法是:短期看情绪修复,中期看执行。赔付到不到位、资金流出数据好不好看,才是判断BNB能不能补回这7.1%的关键。中心化交易所的系统性风险又一次被摆到台面上,CEX平台币的估值里,本来就该有一块“信任折价”。
以上内容不构成投资建议,请自行做好风险控制。
#BTC #BNB #Bitcoin #BinanceHack
比特币跌破7.7万美元,币安安全事件拖累BNB
比特币跌破7.7万美元,BNB同步走弱。据The Block报道,BNB在这轮下跌中跌了7.1%,跌幅明显大于BTC。这个背离本身就说明问题:市场关注的并不主要是宏观面,而更多是在为币安的风险定价。
导火索是币安遭遇黑客攻击。消息出来后,第一反应永远是先卖出、再问细节,这在加密市场已经成了习惯性的操作。BNB作为平台币,天然承载着交易所的全部声誉风险,一旦出事,它就是最直接的情绪出口。
币安联合CEO何一已经表态,交易所会承担用户因这次攻击造成的全部损失。这句话很重要,等于把用户端的损失包了下来,短期内能稳住一部分恐慌盘。但换个角度看,需要公开承诺全额赔付,也说明这次事件的量级不算小。
我的看法是:短期看情绪修复,中期看执行。赔付到不到位、资金流出数据好不好看,才是判断BNB能不能补回这7.1%的关键。中心化交易所的系统性风险又一次被摆到台面上,CEX平台币的估值里,本来就该有一块“信任折价”。
以上内容不构成投资建议,请自行做好风险控制。
#BTC #BNB #Bitcoin #BinanceHack
·
--
Bản ChatGPT desktop giả mạo đang lén dùng card đồ họa của bạn để đào tiền mã hóaNgày càng có nhiều người dùng ChatGPT và Claude, và ngoài các đối thủ trong ngành, tin tặc cũng nhắm mắt vào thị trường này. Tổ chức nghiên cứu bảo mật Check Point Research tiết lộ có người đóng gói các ứng dụng desktop ChatGPT và Claude giả mạo thành bộ cài, bên trong cài cắm trojan đào tiền mã hóa. U.Today đưa tin về sự việc.
Chiêu trò này không mới nhưng vẫn rất hiệu quả: nạn nhân thường tìm “trang tải chính thức” trên công cụ tìm kiếm, nhấp vào một trang web bên thứ ba được ngụy trang tinh vi, rồi sau khi cài đặt, thấy phần mềm thực sự hoạt động và giao diện cũng khá giống thật nên mất cảnh giác. Hành vi thực sự diễn ra ở chế độ nền — trojan âm thầm tận dụng sức mạnh xử lý của card đồ họa và CPU để đào tiền mã hóa. Tiền lời chảy vào túi tin tặc, còn hóa đơn tiền điện và hao mòn phần cứng thì bạn phải gánh.
Bản ChatGPT desktop giả mạo đang lén dùng card đồ họa của bạn để đào tiền mã hóa
Ngày càng có nhiều người dùng ChatGPT và Claude, và ngoài các đối thủ trong ngành, tin tặc cũng nhắm mắt vào thị trường này. Tổ chức nghiên cứu bảo mật Check Point Research tiết lộ có người đóng gói các ứng dụng desktop ChatGPT và Claude giả mạo thành bộ cài, bên trong cài cắm trojan đào tiền mã hóa. U.Today đưa tin về sự việc.
Chiêu trò này không mới nhưng vẫn rất hiệu quả: nạn nhân thường tìm “trang tải chính thức” trên công cụ tìm kiếm, nhấp vào một trang web bên thứ ba được ngụy trang tinh vi, rồi sau khi cài đặt, thấy phần mềm thực sự hoạt động và giao diện cũng khá giống thật nên mất cảnh giác. Hành vi thực sự diễn ra ở chế độ nền — trojan âm thầm tận dụng sức mạnh xử lý của card đồ họa và CPU để đào tiền mã hóa. Tiền lời chảy vào túi tin tặc, còn hóa đơn tiền điện và hao mòn phần cứng thì bạn phải gánh.
Chiêu trò này không mới nhưng vẫn rất hiệu quả: nạn nhân thường tìm “trang tải chính thức” trên công cụ tìm kiếm, nhấp vào một trang web bên thứ ba được ngụy trang tinh vi, rồi sau khi cài đặt, thấy phần mềm thực sự hoạt động và giao diện cũng khá giống thật nên mất cảnh giác. Hành vi thực sự diễn ra ở chế độ nền — trojan âm thầm tận dụng sức mạnh xử lý của card đồ họa và CPU để đào tiền mã hóa. Tiền lời chảy vào túi tin tặc, còn hóa đơn tiền điện và hao mòn phần cứng thì bạn phải gánh.
1
233
·
--
CEO Blockaid: Vụ việc Binance giống lạm dụng khóa riêng hơn là đánh cắpCointelegraph vừa đăng một bài viết khá thú vị. CEO Ido Ben-Natan của Blockaid đưa ra một nhận định khác thường về vụ Binance bị tấn công lần này: ông nghi ngờ kẻ tấn công không trực tiếp đánh cắp khóa riêng, mà đã thao túng hạ tầng ký giao dịch của Binance. Nói cách khác, chìa khóa có thể vẫn còn nguyên, nhưng quy trình ký đã bị can thiệp.
Sự khác biệt này thực ra rất quan trọng. Khóa riêng bị “đánh cắp” nghe giống một vụ trộm đơn lẻ: thay khóa, tăng cường bảo mật nơi lưu trữ là xong. Nhưng nếu khâu ký bị lạm dụng thì vấn đề nằm ở cấp độ thiết kế hệ thống — kẻ tấn công không cần lấy được chìa khóa, chỉ cần khiến hệ thống ký vào giao dịch sai, vào thời điểm sai là đủ. Trường hợp đầu là mất đồ, trường hợp sau là bị lợi dụng quy tắc; mức độ khó khăn khi khắc phục hoàn toàn khác nhau.
CEO Blockaid: Vụ việc Binance giống lạm dụng khóa riêng hơn là đánh cắp
Cointelegraph vừa đăng một bài viết khá thú vị. CEO Ido Ben-Natan của Blockaid đưa ra một nhận định khác thường về vụ Binance bị tấn công lần này: ông nghi ngờ kẻ tấn công không trực tiếp đánh cắp khóa riêng, mà đã thao túng hạ tầng ký giao dịch của Binance. Nói cách khác, chìa khóa có thể vẫn còn nguyên, nhưng quy trình ký đã bị can thiệp.
Sự khác biệt này thực ra rất quan trọng. Khóa riêng bị “đánh cắp” nghe giống một vụ trộm đơn lẻ: thay khóa, tăng cường bảo mật nơi lưu trữ là xong. Nhưng nếu khâu ký bị lạm dụng thì vấn đề nằm ở cấp độ thiết kế hệ thống — kẻ tấn công không cần lấy được chìa khóa, chỉ cần khiến hệ thống ký vào giao dịch sai, vào thời điểm sai là đủ. Trường hợp đầu là mất đồ, trường hợp sau là bị lợi dụng quy tắc; mức độ khó khăn khi khắc phục hoàn toàn khác nhau.
Sự khác biệt này thực ra rất quan trọng. Khóa riêng bị “đánh cắp” nghe giống một vụ trộm đơn lẻ: thay khóa, tăng cường bảo mật nơi lưu trữ là xong. Nhưng nếu khâu ký bị lạm dụng thì vấn đề nằm ở cấp độ thiết kế hệ thống — kẻ tấn công không cần lấy được chìa khóa, chỉ cần khiến hệ thống ký vào giao dịch sai, vào thời điểm sai là đủ. Trường hợp đầu là mất đồ, trường hợp sau là bị lợi dụng quy tắc; mức độ khó khăn khi khắc phục hoàn toàn khác nhau.
1
861
·
--
Xem bản dịch
CFTC主席:以后冰箱也能质押以太坊、发meme币这条新闻乍一听像个段子——CFTC 主席 Mike Selig 说,未来你家冰箱可能自己去质押以太坊,甚至顺手发个 meme 币。但他其实是在讲一件挺严肃的事:自主 AI 代理正在成为市场参与者,而监管规则还是围绕“人类交易员”设计的。
现有金融监管的底层假设,是每笔交易背后都站着一个可追责的人。开户要 KYC,交易要留痕,违规要能找到人。可当执行交易的是一个没人实时盯着、自己会做决策的 AI agent,这套逻辑就开始松动——出了事找谁?写 prompt 的人?部署合约的开发者?还是冰箱的主人?Selig 自己也说,监管需要适应。
我的看法是,这番话等于官方承认了现实:加密轨道天然适合机器之间的支付和结算。稳定币、智能合约、链上身份,本来就是为“非人类账户”准备的。监管挡不挡是一回事,agents 已经在链上跑了是另一回事。
所以真正值得盯的,不是冰箱会不会发币这种画面感,而是接下来会不会冒出“AI 代理牌照”、代理行为边界、链上身份层这类基础设施。谁能定义并证明一个 agent 的行为范围,谁就拿到了下一轮的入场券。这块目前还没几个人认真在做。
以上内容不构成投资建议。
#AI #DeFi #监管
CFTC主席:以后冰箱也能质押以太坊、发meme币
这条新闻乍一听像个段子——CFTC 主席 Mike Selig 说,未来你家冰箱可能自己去质押以太坊,甚至顺手发个 meme 币。但他其实是在讲一件挺严肃的事:自主 AI 代理正在成为市场参与者,而监管规则还是围绕“人类交易员”设计的。
现有金融监管的底层假设,是每笔交易背后都站着一个可追责的人。开户要 KYC,交易要留痕,违规要能找到人。可当执行交易的是一个没人实时盯着、自己会做决策的 AI agent,这套逻辑就开始松动——出了事找谁?写 prompt 的人?部署合约的开发者?还是冰箱的主人?Selig 自己也说,监管需要适应。
我的看法是,这番话等于官方承认了现实:加密轨道天然适合机器之间的支付和结算。稳定币、智能合约、链上身份,本来就是为“非人类账户”准备的。监管挡不挡是一回事,agents 已经在链上跑了是另一回事。
所以真正值得盯的,不是冰箱会不会发币这种画面感,而是接下来会不会冒出“AI 代理牌照”、代理行为边界、链上身份层这类基础设施。谁能定义并证明一个 agent 的行为范围,谁就拿到了下一轮的入场券。这块目前还没几个人认真在做。
以上内容不构成投资建议。
#AI #DeFi #监管
1
180
·
--
Xem bản dịch
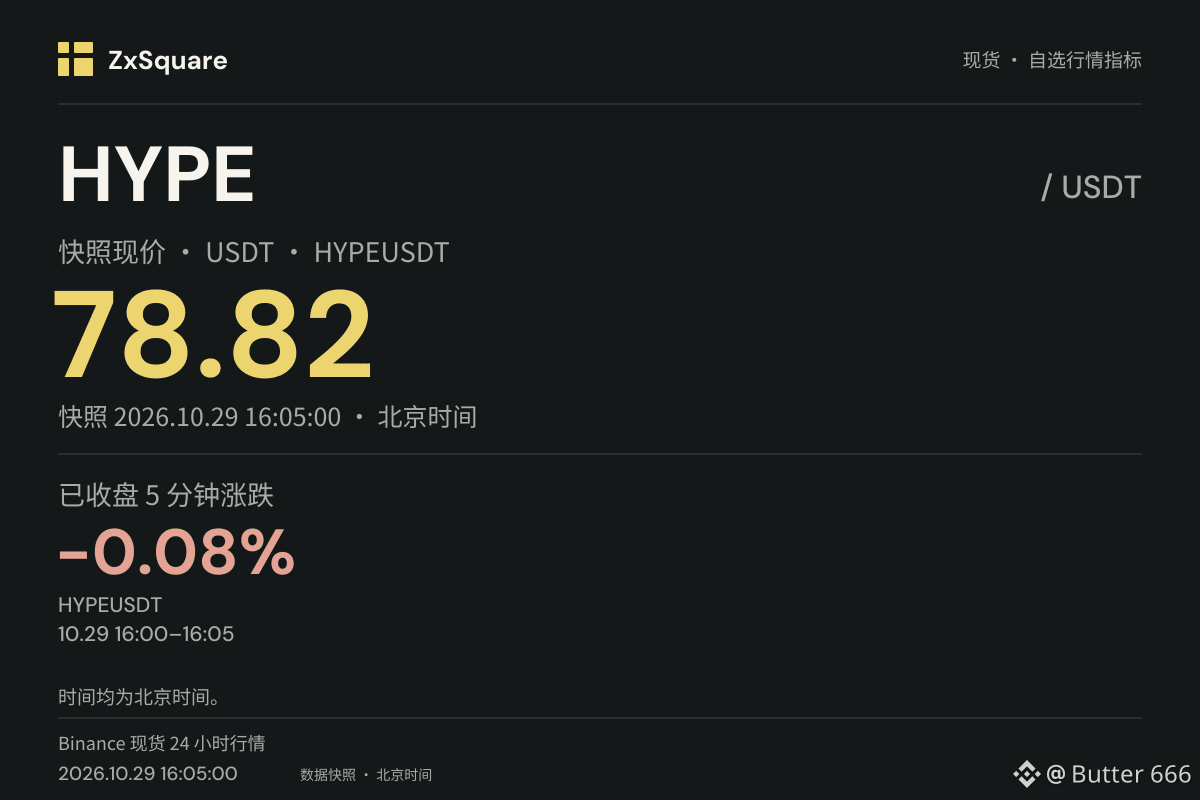
📊 $HYPE 数据
· 现价 78.82 USDT
· 24 小时 -2.94%
· 24 小时区间 78.19–82.51 USDT
· 24 小时成交额 19,167,088.48772 USDT
24小时-2.94%,最近一根完整15分钟K线反倒+0.19%,$HYPE 这几个窗口谁也没说服谁。现价78.82 USDT,1小时口径还是-0.27%,最近一根完整5分钟K线又小幅回落。价格离24小时低点78.19不远,成交却先冷了下来:最近完整1小时成交额77.86万USDT,比前一个小时下降15.46%。跌得不干脆,弹得也没力气,这种盘面比单边行情还难盯。
📊 $HYPE 数据
· 现价 78.82 USDT
· 24 小时 -2.94%
· 24 小时区间 78.19–82.51 USDT
· 24 小时成交额 19,167,088.48772 USDT
24小时-2.94%,最近一根完整15分钟K线反倒+0.19%,$HYPE 这几个窗口谁也没说服谁。现价78.82 USDT,1小时口径还是-0.27%,最近一根完整5分钟K线又小幅回落。价格离24小时低点78.19不远,成交却先冷了下来:最近完整1小时成交额77.86万USDT,比前一个小时下降15.46%。跌得不干脆,弹得也没力气,这种盘面比单边行情还难盯。
· 现价 78.82 USDT
· 24 小时 -2.94%
· 24 小时区间 78.19–82.51 USDT
· 24 小时成交额 19,167,088.48772 USDT
24小时-2.94%,最近一根完整15分钟K线反倒+0.19%,$HYPE 这几个窗口谁也没说服谁。现价78.82 USDT,1小时口径还是-0.27%,最近一根完整5分钟K线又小幅回落。价格离24小时低点78.19不远,成交却先冷了下来:最近完整1小时成交额77.86万USDT,比前一个小时下降15.46%。跌得不干脆,弹得也没力气,这种盘面比单边行情还难盯。
1
103
·
--
Xem bản dịch
据 Whale Alert 监测,北京时间 10:23,USDC Treasury 在 Solana 链上新增铸造 2.5 亿枚 $USDC。该消息发布于 10 月 28 日。
这则消息确认的只是链上新增铸造这一动作,这批 $USDC 的用途和去向尚未说明。后续值得留意的是:新增铸造是否进入流通、Solana 上 USDC 供应量随之变化多少,以及短期内是否出现连续铸造。
据 Whale Alert 监测,北京时间 10:23,USDC Treasury 在 Solana 链上新增铸造 2.5 亿枚 $USDC 。该消息发布于 10 月 28 日。
这则消息确认的只是链上新增铸造这一动作,这批 $USDC 的用途和去向尚未说明。后续值得留意的是:新增铸造是否进入流通、Solana 上 USDC 供应量随之变化多少,以及短期内是否出现连续铸造。
这则消息确认的只是链上新增铸造这一动作,这批 $USDC 的用途和去向尚未说明。后续值得留意的是:新增铸造是否进入流通、Solana 上 USDC 供应量随之变化多少,以及短期内是否出现连续铸造。
2
1
90
·
--
Xem bản dịch
加密行业在本轮美国中期选举中已花费约1.76亿美元Fairshake 今年在初选或特别选举中支持的58名候选人里,有53人获胜,将参加11月3日投票。路透社报道了这一结果,PANews 10月28日援引该报道给出了相关支出规模:加密行业在本轮美国中期选举中已花费约1.76亿美元,参与超过100场选举。
这笔钱的目标,被描述为建立跨党派的国会盟友联盟,以便在特朗普离任后继续推进其利益。Fairshake 作为加密行业最大的超级政治行动委员会,再次主导策略。Fairshake 及其关联 PAC 截至10月20日已为中期选举花费约1.508亿美元,其他加密团体花费约2500万美元;Coinbase、Ripple 和 Andreessen Horowitz 是主要出资方。
路透社报道还提到,行业策略不仅是寻找盟友,也包括挑选已有胜算的候选人。另一个值得放在一起看的条件是,Fairshake 在参议院选举中仅支持共和党人,原因是民主党阻挠了 Clarity 法案。
对关注 $BTC 的人来说,比起总额本身,更值得观察的是这些支出最终如何落到具体立法上:
- 11月3日投票中,这53名候选人有多少能胜出并进入国会,以及他们此后在加密相关法案上的实际立场。
- “跨党派盟友联盟”的目标与参议院只支持共和党人的做法如何并存。报道给出的解释是 Clarity 法案受阻,但投票后这一策略是否调整,报道没有展开。
- Clarity 法案的后续进展。目前报道只提到民主党阻挠该法案,没有给出进一步立法时间表。
- Coinbase、Ripple 和 Andreessen Horowitz 的投入是否延续到选举之后。目前披露的支出统计截至10月20日。
加密行业在本轮美国中期选举中已花费约1.76亿美元
Fairshake 今年在初选或特别选举中支持的58名候选人里,有53人获胜,将参加11月3日投票。路透社报道了这一结果,PANews 10月28日援引该报道给出了相关支出规模:加密行业在本轮美国中期选举中已花费约1.76亿美元,参与超过100场选举。
这笔钱的目标,被描述为建立跨党派的国会盟友联盟,以便在特朗普离任后继续推进其利益。Fairshake 作为加密行业最大的超级政治行动委员会,再次主导策略。Fairshake 及其关联 PAC 截至10月20日已为中期选举花费约1.508亿美元,其他加密团体花费约2500万美元;Coinbase、Ripple 和 Andreessen Horowitz 是主要出资方。
路透社报道还提到,行业策略不仅是寻找盟友,也包括挑选已有胜算的候选人。另一个值得放在一起看的条件是,Fairshake 在参议院选举中仅支持共和党人,原因是民主党阻挠了 Clarity 法案。
对关注 $BTC 的人来说,比起总额本身,更值得观察的是这些支出最终如何落到具体立法上:
- 11月3日投票中,这53名候选人有多少能胜出并进入国会,以及他们此后在加密相关法案上的实际立场。
- “跨党派盟友联盟”的目标与参议院只支持共和党人的做法如何并存。报道给出的解释是 Clarity 法案受阻,但投票后这一策略是否调整,报道没有展开。
- Clarity 法案的后续进展。目前报道只提到民主党阻挠该法案,没有给出进一步立法时间表。
- Coinbase、Ripple 和 Andreessen Horowitz 的投入是否延续到选举之后。目前披露的支出统计截至10月20日。
1
63
·
--
Xem bản dịch
$BNB 24小时最高754.29,最低734.09,最后滚动24小时涨幅是+0.06%,现价744.01 USDT。这一趟白折腾,行情快要把“持平”两个字写脸上了。
再看细一点,最近一个完整1小时成交额174.4万USDT,比前一个小时下降35.8%,可同一小时价格还涨了0.25%。成交额缩成这样,价格还能往上抬一点,这组合看着确实别扭。不过成交额只说明交易活跃度降了,别顺手脑补成“没人卖”。
$BNB 24小时最高754.29,最低734.09,最后滚动24小时涨幅是+0.06%,现价744.01 USDT。这一趟白折腾,行情快要把“持平”两个字写脸上了。
再看细一点,最近一个完整1小时成交额174.4万USDT,比前一个小时下降35.8%,可同一小时价格还涨了0.25%。成交额缩成这样,价格还能往上抬一点,这组合看着确实别扭。不过成交额只说明交易活跃度降了,别顺手脑补成“没人卖”。
再看细一点,最近一个完整1小时成交额174.4万USDT,比前一个小时下降35.8%,可同一小时价格还涨了0.25%。成交额缩成这样,价格还能往上抬一点,这组合看着确实别扭。不过成交额只说明交易活跃度降了,别顺手脑补成“没人卖”。
1
78
·
--
Xem bản dịch
最容易弄错的,是把 Gas 费当成一笔固定手续费。Gas 本身是以太坊上衡量计算资源消耗的计量单位,并不等于你要付的钱。
你实际付的费用,是这次操作消耗的 Gas 数量,乘以每单位 Gas 的价格。操作越复杂,消耗的 Gas 越多;网络越拥堵,单位价格越高。所以同样是转一笔账,费用也会变。
这个单位价格里分两块:基础费会被销毁,优先费给验证者,作为打包交易的激励。基础费并不付给某个人。
还有个常被忽略的条件:钱包里只有代币是不够的。发代币之前得留够 $ETH 付 Gas,不然交易连发都发不出去。其他网络的计价方式和用来付费的原生资产可能完全不同,这套算法不能直接套过去。
最容易弄错的,是把 Gas 费当成一笔固定手续费。Gas 本身是以太坊上衡量计算资源消耗的计量单位,并不等于你要付的钱。
你实际付的费用,是这次操作消耗的 Gas 数量,乘以每单位 Gas 的价格。操作越复杂,消耗的 Gas 越多;网络越拥堵,单位价格越高。所以同样是转一笔账,费用也会变。
这个单位价格里分两块:基础费会被销毁,优先费给验证者,作为打包交易的激励。基础费并不付给某个人。
还有个常被忽略的条件:钱包里只有代币是不够的。发代币之前得留够 $ETH 付 Gas,不然交易连发都发不出去。其他网络的计价方式和用来付费的原生资产可能完全不同,这套算法不能直接套过去。
你实际付的费用,是这次操作消耗的 Gas 数量,乘以每单位 Gas 的价格。操作越复杂,消耗的 Gas 越多;网络越拥堵,单位价格越高。所以同样是转一笔账,费用也会变。
这个单位价格里分两块:基础费会被销毁,优先费给验证者,作为打包交易的激励。基础费并不付给某个人。
还有个常被忽略的条件:钱包里只有代币是不够的。发代币之前得留够 $ETH 付 Gas,不然交易连发都发不出去。其他网络的计价方式和用来付费的原生资产可能完全不同,这套算法不能直接套过去。
1
34
·
--
Bài viết
Xem bản dịch
转 BTC 时,找零输出是什么?只给一个人转 $BTC,区块浏览器却列出好几个输出地址,金额加起来还超过实际转账额。这通常是找零输出。
BTC 的记账方式不是账户余额,而是一笔笔未花费交易输出,也就是 UTXO。一个 UTXO 只能花费一次,被选作输入后不能只花掉其中一部分、把剩下的留在原处。所以当你要付的金额小于手里某个 UTXO 的面额时,钱包会把它整个作为输入,然后产生两笔输出:一笔付给收款方,一笔作为找零回到自己的地址。输入总额与这两笔输出之和的差额,就是手续费。
找零容易被误会成“又给别人付了一笔”,其实它只是交易输出之一,接收地址仍由你的钱包控制。手续费也不是找零,它不会作为一笔付款出现在输出列表里。
核对一笔 $BTC 转账时,真正要看的是三样不同的东西:收款输出、属于你自己的找零输出、手续费。区块浏览器会把所有输出都列出来,但这不等于这些钱都付给了对方;把所有输出金额相加当成转账金额,就会把找零算进去。找零地址通常由钱包自动生成,和原来的地址不一定相同,这也是它常被误认成收款方的原因。
找零出现在输入金额大于收款金额加手续费的时候。如果钱包刚好凑出精确金额,也可能没有找零输出。这是 UTXO 记账方式带来的结果,不是 BTC 独有的特性,但理解它,是看懂一笔 BTC 转账的前提。
转 BTC 时,找零输出是什么?
只给一个人转 $BTC ,区块浏览器却列出好几个输出地址,金额加起来还超过实际转账额。这通常是找零输出。
BTC 的记账方式不是账户余额,而是一笔笔未花费交易输出,也就是 UTXO。一个 UTXO 只能花费一次,被选作输入后不能只花掉其中一部分、把剩下的留在原处。所以当你要付的金额小于手里某个 UTXO 的面额时,钱包会把它整个作为输入,然后产生两笔输出:一笔付给收款方,一笔作为找零回到自己的地址。输入总额与这两笔输出之和的差额,就是手续费。
找零容易被误会成“又给别人付了一笔”,其实它只是交易输出之一,接收地址仍由你的钱包控制。手续费也不是找零,它不会作为一笔付款出现在输出列表里。
核对一笔 $BTC 转账时,真正要看的是三样不同的东西:收款输出、属于你自己的找零输出、手续费。区块浏览器会把所有输出都列出来,但这不等于这些钱都付给了对方;把所有输出金额相加当成转账金额,就会把找零算进去。找零地址通常由钱包自动生成,和原来的地址不一定相同,这也是它常被误认成收款方的原因。
找零出现在输入金额大于收款金额加手续费的时候。如果钱包刚好凑出精确金额,也可能没有找零输出。这是 UTXO 记账方式带来的结果,不是 BTC 独有的特性,但理解它,是看懂一笔 BTC 转账的前提。
1
42
·
--
Bài viết
Xem bản dịch
波动与风险看到 $BTC 的波动率数字,先不要把它当成唯一标准答案。波动率描述的是价格在一段时间内的变化程度;如果换一个统计周期,或者换一种计算方法,得出的数值就可能不同。把两个统计方法不同的数字放在一起比较,很容易得出相反结论。
所以,看波动率时至少要同时确认两件事:这个数字覆盖了多长时间,以及它是用什么方法算出来的。按日计算的价格变化,与按月观察的价格变化,本来就不是同一回事;数值高低只是相对概念,因此脱离统计范围单独谈“高”或“低”,意义有限。
更容易被忽略的是,波动率只描述价格这一个方面。流动性、杠杆、托管安排,以及项目本身的风险,都不会体现在这个数字里。价格波动小,也不代表未来不会突然剧烈变化;过去一段时间的平稳,只能说明那段历史,不能为下一段行情作担保。
对 $BTC 持有者来说,波动率更适合作为理解价格历史变化程度的工具,而不是一张风险清单。有没有使用杠杆、资产放在哪里、需要时能不能顺利进出,这些都是波动率数字之外的条件,却可能比数字本身更影响结果。
你平时看到波动率时,会先确认它按什么周期统计吗?
波动与风险
看到 $BTC 的波动率数字,先不要把它当成唯一标准答案。波动率描述的是价格在一段时间内的变化程度;如果换一个统计周期,或者换一种计算方法,得出的数值就可能不同。把两个统计方法不同的数字放在一起比较,很容易得出相反结论。
所以,看波动率时至少要同时确认两件事:这个数字覆盖了多长时间,以及它是用什么方法算出来的。按日计算的价格变化,与按月观察的价格变化,本来就不是同一回事;数值高低只是相对概念,因此脱离统计范围单独谈“高”或“低”,意义有限。
更容易被忽略的是,波动率只描述价格这一个方面。流动性、杠杆、托管安排,以及项目本身的风险,都不会体现在这个数字里。价格波动小,也不代表未来不会突然剧烈变化;过去一段时间的平稳,只能说明那段历史,不能为下一段行情作担保。
对 $BTC 持有者来说,波动率更适合作为理解价格历史变化程度的工具,而不是一张风险清单。有没有使用杠杆、资产放在哪里、需要时能不能顺利进出,这些都是波动率数字之外的条件,却可能比数字本身更影响结果。
你平时看到波动率时,会先确认它按什么周期统计吗?
1
58
·
--
Bài viết
Xem bản dịch
BTC 转账已广播,就算确认了吗?广播了,不等于确认了。
一笔 $BTC 转账已经广播,只说明它被发到网络中传播,并不表示它已经被写进区块。这个阶段常说的“零确认”,指的就是交易尚未包含在任何区块里。确认也不是广播后自动完成的一步,而是交易进入区块后才开始累积:交易所在区块,加上后面继续接上的区块,共同构成确认进展,后续区块越多,确认数越高。
看交易状态时,先分清它是“未确认”还是“已进入区块”,再去看确认数。更多确认通常意味着重写这笔交易需要更多工作,对双花的防护更强;但这是保护程度,不是任何情况下都绝对不可逆,也不该被当成固定到账时间的依据。
还有一个容易混在一起的地方:确认数描述的是链上进展,不等于交易平台已经完成入账。平台是否入账是另一层状态;仅凭确认数,也无法推算出一个保证到账的时间。
BTC 转账已广播,就算确认了吗?
广播了,不等于确认了。
一笔 $BTC 转账已经广播,只说明它被发到网络中传播,并不表示它已经被写进区块。这个阶段常说的“零确认”,指的就是交易尚未包含在任何区块里。确认也不是广播后自动完成的一步,而是交易进入区块后才开始累积:交易所在区块,加上后面继续接上的区块,共同构成确认进展,后续区块越多,确认数越高。
看交易状态时,先分清它是“未确认”还是“已进入区块”,再去看确认数。更多确认通常意味着重写这笔交易需要更多工作,对双花的防护更强;但这是保护程度,不是任何情况下都绝对不可逆,也不该被当成固定到账时间的依据。
还有一个容易混在一起的地方:确认数描述的是链上进展,不等于交易平台已经完成入账。平台是否入账是另一层状态;仅凭确认数,也无法推算出一个保证到账的时间。
1
69
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
TheoDõiFOMC
309,034 lượt xem
1,311 đang thảo luận
LÃI SUẤT: Warsh cho biết lạm phát vẫn còn quá cao và Fed sẽ không chấp nhận bất kỳ điều gì vượt quá mục tiêu 2% của mình.
- NHIỀU CUỘC ĐI LƯỢT TỶ LỆ HẠN CHẾ HƠN: Cục Dự trữ Liên bang (Fed) sẵn sàng hành động một lần nữa nếu cần thiết nhưng muốn có thêm dữ liệu kinh tế trước khi quyết định bước đi tiếp theo.
- TĂNG TRƯỞNG KINH TẾ: GDP quý 3 có khả năng tăng hơn 3%, trong khi đầu tư kinh doanh đang tăng với tốc độ gấp đôi con số.
- BIẾN ĐỘNG THỊ TRƯỜNG: Warsh cho biết anh ấy không ngạc nhiên trước sự biến động gần đây trên thị trường tài chính.
- NỀN KINH TẾ NÓNG BỎNG: Hầu hết các quan chức Fed không tin rằng nền kinh tế đang hoạt động quá nóng, bất chấp sự tăng trưởng mạnh mẽ.
- THAY ĐỔI CỦA FOMC: Fed dự định thay đổi lịch họp, dự kiến chỉ có sáu cuộc họp thiết lập chính sách mỗi năm từ năm 2028.
- ÁP LỰC CHÍNH TRỊ: Warsh từ chối phản hồi lại những chỉ trích của Trump và cho biết cuộc bầu cử giữa nhiệm kỳ sắp tới không đóng vai trò gì trong quyết định về tỷ giá.
Mối lo ngại lớn nhất là lạm phát vẫn còn quá cao ngay cả khi nền kinh tế tiếp tục tăng trưởng mạnh mẽ.
Warsh đã làm rõ rằng Fed sẵn sàng hành động một lần nữa nhưng không sẵn sàng cam kết tăng lãi suất thêm một lần nữa mà không có thêm dữ liệu.
#TheoDõiFOMC
Sherell
·0 lượt thích
·435 lượt xem
TinFed
374,659 lượt xem
1,036 đang thảo luận
UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax
42,362 lượt xem
919 đang thảo luận