

GoPlus中文社区
35 Bài đăng
GoPlus中文社区
Báo cáo
Chặn người dùng
由币安领投的Web3用户安全网络,致力于保护10亿Web3终端用户的交易和资产安全。
加入我们,共建 GoPlus 安全生态。

原创之星
3 Đang theo dõi
380 Người theo dõi
165 Đã thích
1 Huy hiệu
Bài đăng
PINNED
·
--
🚀Ra mắt GoPlus #SafuSkill, một thị trường Skills ưu tiên an toàn
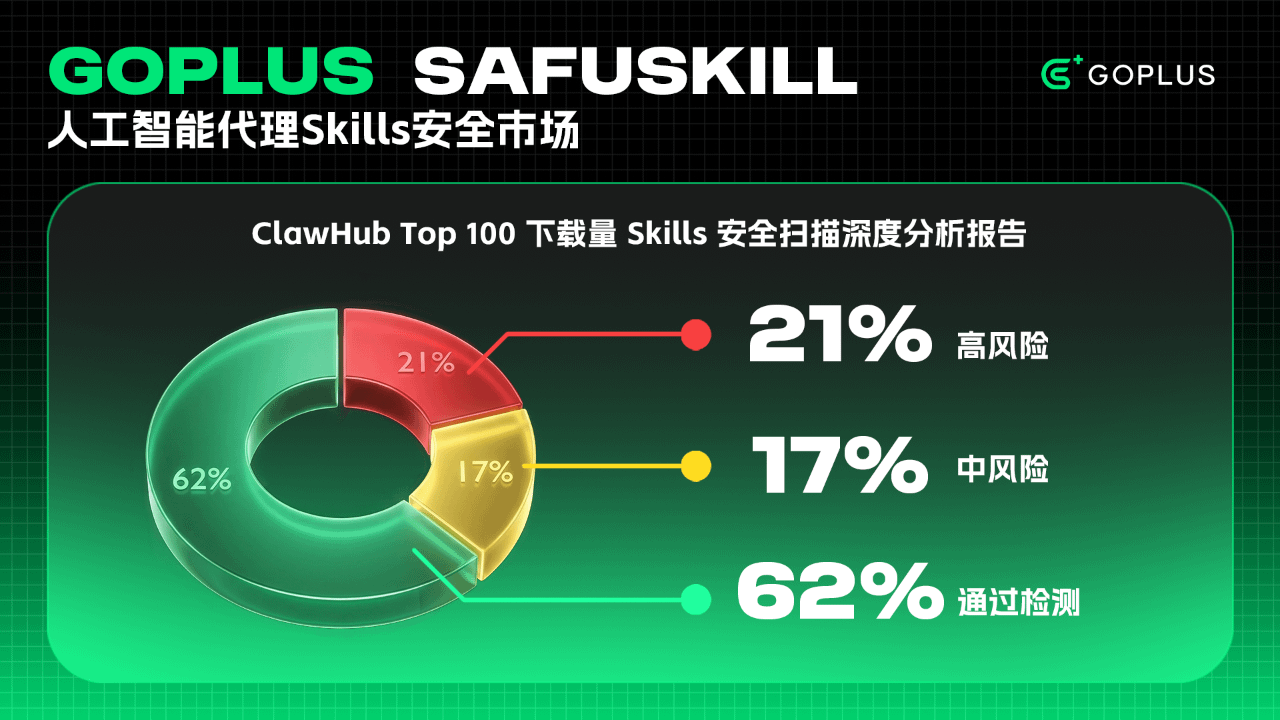
Chúng tôi đã tiến hành kiểm tra đặc trưng tĩnh toàn bộ 100 Skills tải xuống nhiều nhất trong hệ sinh thái ClawHub, kết quả thật gây sốc:
🔴21% rủi ro cao
⚠️17% rủi ro trung bình
✅62% an toàn
Nói cách khác——trong 5️⃣ Skills phổ biến thì có 1️⃣ Skills có khả năng nguy hiểm! Ví dụ: xâm nhập mạng, gọi API nhạy cảm, yêu cầu tự động ra bên ngoài, v.v.
Vấn đề là Skills của AI Agent có thể:
▪️Truy cập tệp
▪️Thực hiện giao dịch
▪️Kiểm soát tài sản
Khi người dùng cài đặt Skills mà không biết, rủi ro sẽ bị phóng đại vô hạn.
Vì vậy, chúng tôi ra mắt:
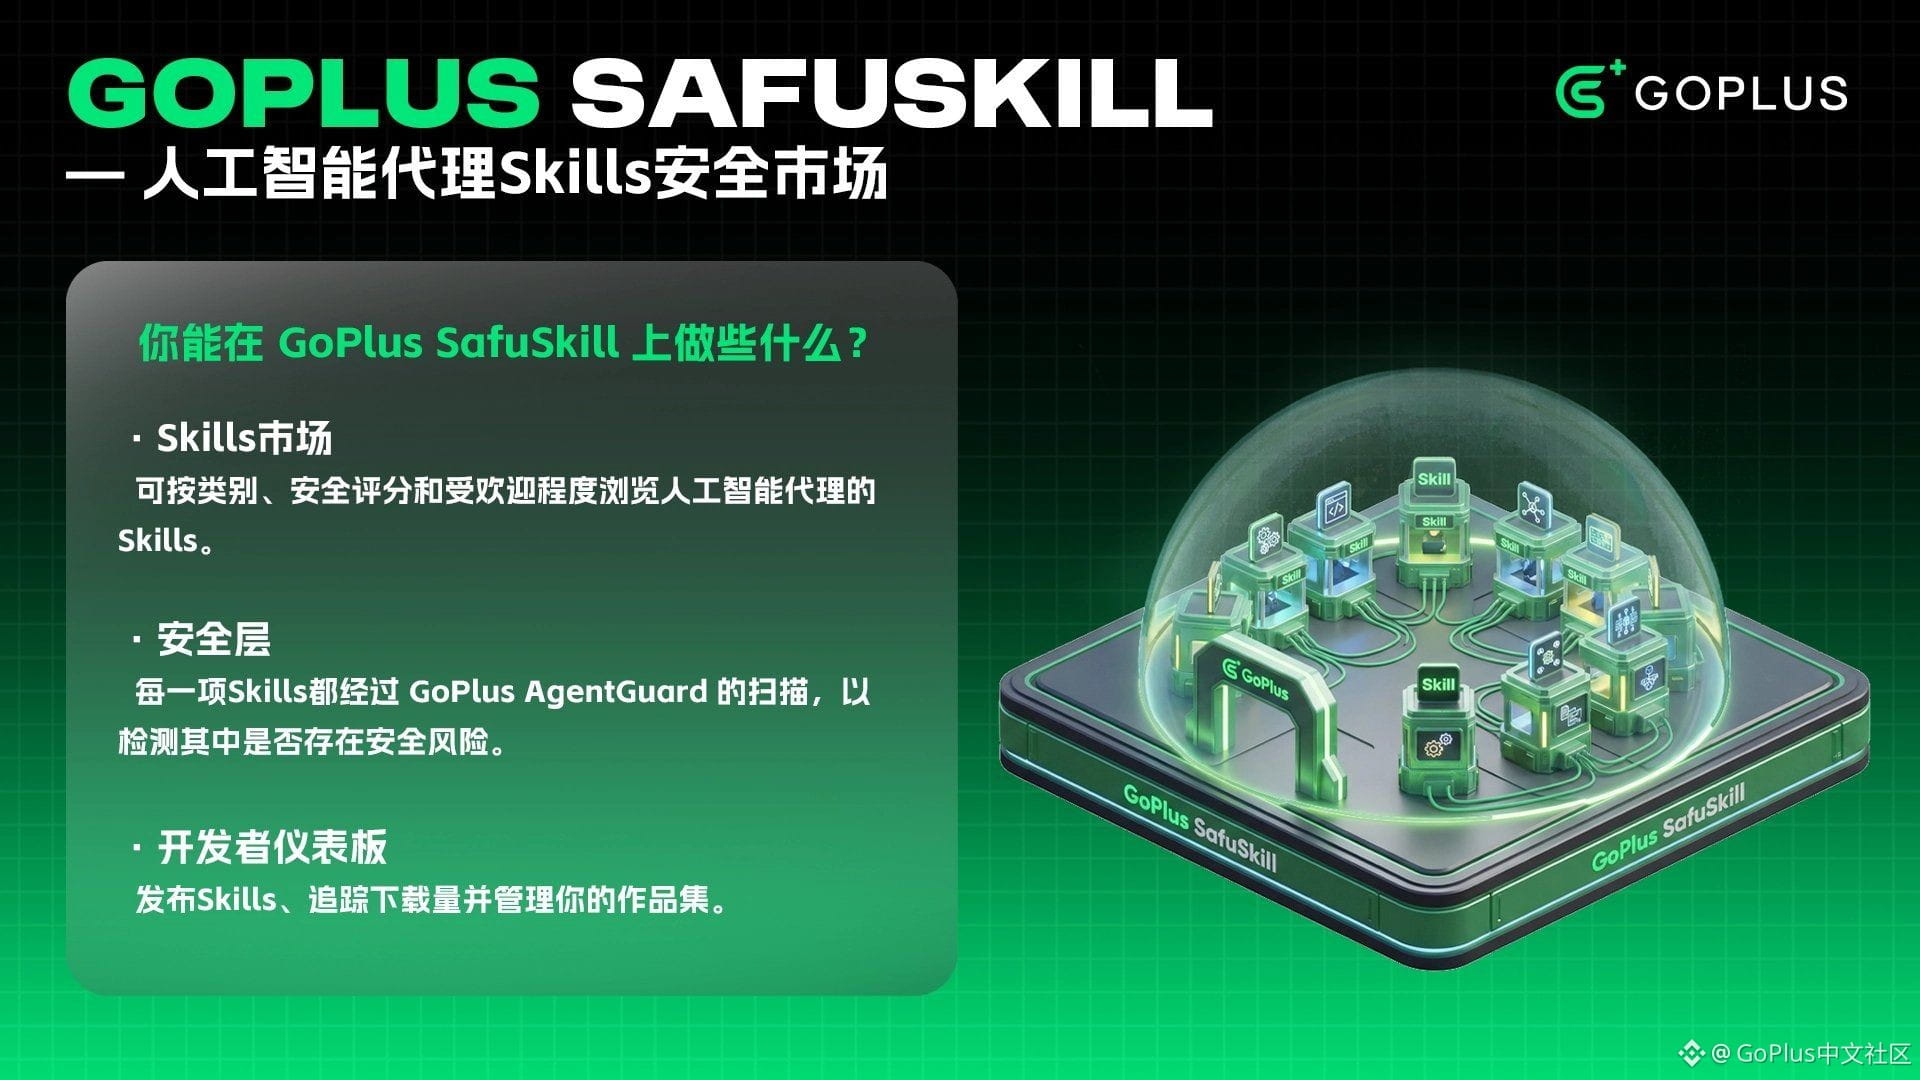
🎉GoPlus #SafuSkill
🛡️Thị trường Skills của AI Agent đầu tiên tập trung vào an toàn🛡️
SafuSkill được xây dựng trên @BNBCHAIN, kết hợp trình duyệt và khám phá Skills, công cụ quét an toàn Skills và công cụ quản lý dành cho nhà phát triển, cung cấp hỗ trợ cơ sở hạ tầng ưu tiên an toàn cho hệ sinh thái AI Agent.
Trải nghiệm ngay👉https://safuskill.ai
2
2
7
2k
·
--
Bài viết
Báo cáo Dữ liệu An toàn Web3 & AI tháng 04 năm 2026 của GoPlusTháng 4 năm 2026 - Một tháng lập kỷ lục! Thiệt hại kinh tế do các sự cố an ninh chính trong Web3 gây ra đạt 629 triệu USD, tăng mạnh khoảng 231% so với tháng trước (tháng 3 là 186 triệu USD). Số liệu này cũng lập kỷ lục tháng cao nhất kể từ sự kiện Bybit vào tháng 2 năm 2025 (khoảng 1.5 tỷ USD). Điều này cho thấy, các cuộc tấn công lỗ hổng hợp đồng thông minh do AI điều khiển và tấn công kết hợp chuỗi/công nghệ xã hội đang gia tăng quy mô thiệt hại (nguồn dữ liệu: Báo cáo tháng chính thức của GoPlus và RektDatabase).
Các loại sự kiện an toàn chủ yếu liên quan đến lỗ hổng hợp đồng thông minh, tấn công cầu nối chuỗi, lỗ hổng hệ thống, rò rỉ khóa riêng/tài khoản admin, và tấn công kỹ thuật xã hội. Đồng thời, với sự áp dụng sâu rộng của mô hình AI lớn và tác nhân (Agent), hacker đã gia tăng khả năng "đào" lỗ hổng lịch sử bằng AI, khiến cho các cuộc tấn công trên chuỗi bước vào thời kỳ "đếm ngược". Lĩnh vực an ninh AI cũng xuất hiện các sự kiện nguy hiểm cao, tập trung vào tấn công chuỗi cung ứng, chiếm đoạt chứng thực và việc kiểm soát môi trường sản xuất của Agent.
Báo cáo Dữ liệu An toàn Web3 & AI tháng 04 năm 2026 của GoPlus
Tháng 4 năm 2026 - Một tháng lập kỷ lục! Thiệt hại kinh tế do các sự cố an ninh chính trong Web3 gây ra đạt 629 triệu USD, tăng mạnh khoảng 231% so với tháng trước (tháng 3 là 186 triệu USD). Số liệu này cũng lập kỷ lục tháng cao nhất kể từ sự kiện Bybit vào tháng 2 năm 2025 (khoảng 1.5 tỷ USD). Điều này cho thấy, các cuộc tấn công lỗ hổng hợp đồng thông minh do AI điều khiển và tấn công kết hợp chuỗi/công nghệ xã hội đang gia tăng quy mô thiệt hại (nguồn dữ liệu: Báo cáo tháng chính thức của GoPlus và RektDatabase).
Các loại sự kiện an toàn chủ yếu liên quan đến lỗ hổng hợp đồng thông minh, tấn công cầu nối chuỗi, lỗ hổng hệ thống, rò rỉ khóa riêng/tài khoản admin, và tấn công kỹ thuật xã hội. Đồng thời, với sự áp dụng sâu rộng của mô hình AI lớn và tác nhân (Agent), hacker đã gia tăng khả năng "đào" lỗ hổng lịch sử bằng AI, khiến cho các cuộc tấn công trên chuỗi bước vào thời kỳ "đếm ngược". Lĩnh vực an ninh AI cũng xuất hiện các sự kiện nguy hiểm cao, tập trung vào tấn công chuỗi cung ứng, chiếm đoạt chứng thực và việc kiểm soát môi trường sản xuất của Agent.
Các loại sự kiện an toàn chủ yếu liên quan đến lỗ hổng hợp đồng thông minh, tấn công cầu nối chuỗi, lỗ hổng hệ thống, rò rỉ khóa riêng/tài khoản admin, và tấn công kỹ thuật xã hội. Đồng thời, với sự áp dụng sâu rộng của mô hình AI lớn và tác nhân (Agent), hacker đã gia tăng khả năng "đào" lỗ hổng lịch sử bằng AI, khiến cho các cuộc tấn công trên chuỗi bước vào thời kỳ "đếm ngược". Lĩnh vực an ninh AI cũng xuất hiện các sự kiện nguy hiểm cao, tập trung vào tấn công chuỗi cung ứng, chiếm đoạt chứng thực và việc kiểm soát môi trường sản xuất của Agent.
1
3
3.7k
·
--
🆕Tính năng mới ra mắt: Kiểm tra AgentGuard
GoPlus #AgentGuard luôn âm thầm giúp bạn chặn các lệnh nguy hiểm, quét các kỹ năng khả nghi.
Nhưng có một điều bạn có thể luôn thắc mắc: Hiện tại mình an toàn đến đâu? Còn điểm nào thiếu sót?
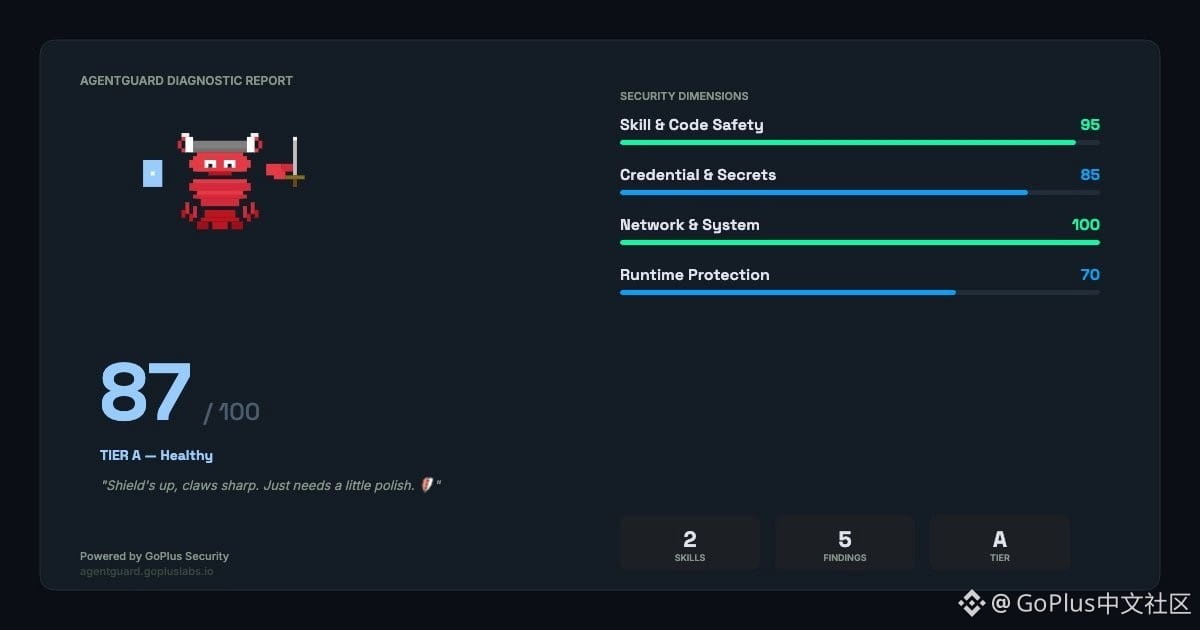
#KiểmTra sẽ đưa ra câu trả lời cho bạn——báo cáo kiểm tra hoàn chỉnh có điểm số chỉ trong 30 giây:
▪ 6 chiều đánh giá: mã, khóa, thời gian chạy, Web3, cấu hình, độ tin cậy
▪ Mỗi rủi ro kèm theo mức độ nghiêm trọng và đề xuất khắc phục
▪ Báo cáo HTML trực quan, kèm xếp hạng Tier và linh vật tôm hùm
▪ Các quy tắc Web3 chuyên dụng như rút ví, cấp quyền không giới hạn được tích hợp sẵn
Xem ngay điểm số của agent của bạn👉[GoPlus AgentGuard](https://github.com/GoPlusSecurity/agentguard)
🆕Tính năng mới ra mắt: Kiểm tra AgentGuard
GoPlus #AgentGuard luôn âm thầm giúp bạn chặn các lệnh nguy hiểm, quét các kỹ năng khả nghi.
Nhưng có một điều bạn có thể luôn thắc mắc: Hiện tại mình an toàn đến đâu? Còn điểm nào thiếu sót?
#KiểmTra sẽ đưa ra câu trả lời cho bạn——báo cáo kiểm tra hoàn chỉnh có điểm số chỉ trong 30 giây:
▪ 6 chiều đánh giá: mã, khóa, thời gian chạy, Web3, cấu hình, độ tin cậy
▪ Mỗi rủi ro kèm theo mức độ nghiêm trọng và đề xuất khắc phục
▪ Báo cáo HTML trực quan, kèm xếp hạng Tier và linh vật tôm hùm
▪ Các quy tắc Web3 chuyên dụng như rút ví, cấp quyền không giới hạn được tích hợp sẵn
Xem ngay điểm số của agent của bạn👉GoPlus AgentGuard
4
2.2k
·
--
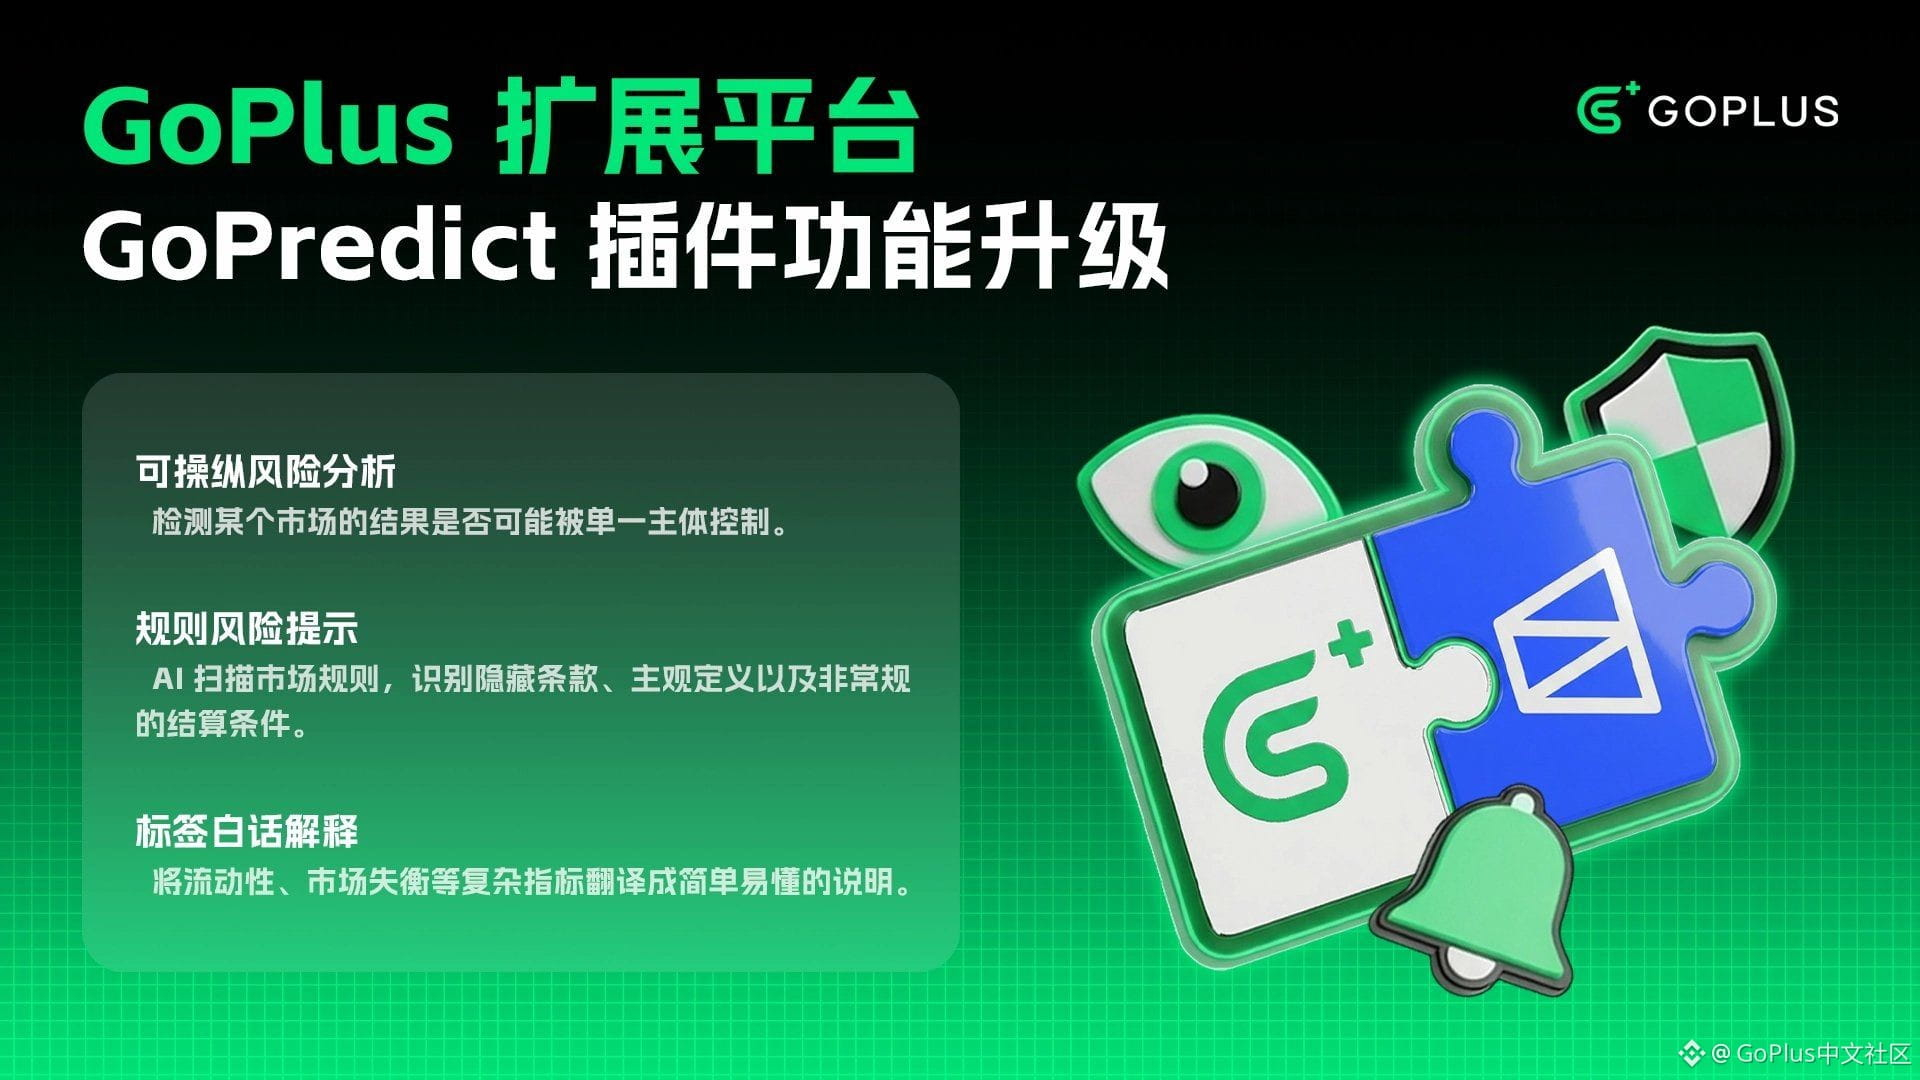
🆕 Tính năng nâng cấp plugin GoPlus GoPredict
Thị trường dự đoán đang phát triển nhanh chóng, nhưng vẫn còn hai vấn đề lâu dài:
1️⃣ Kết quả có thể bị thao túng
Một số kết quả thị trường phụ thuộc vào thông báo của một chủ thể duy nhất, vì vậy người dùng rất khó khăn để nhận diện rủi ro kịp thời.
2️⃣ Quy tắc phức tạp và dễ gây hiểu nhầm
Các quy tắc thanh toán thường dài dòng, mơ hồ, thậm chí ẩn chứa các điều kiện quan trọng.
Để giải quyết những vấn đề này, GoPredict đã ra mắt ba tính năng mới:
🔴 Phân tích rủi ro thao túng
Phát hiện xem liệu kết quả của một thị trường có thể bị kiểm soát bởi một chủ thể duy nhất hay không.
📜 Cảnh báo rủi ro quy tắc
AI quét các quy tắc thị trường, nhận diện các điều khoản ẩn, định nghĩa chủ quan và các điều kiện thanh toán bất thường.
💡 Giải thích đơn giản các nhãn
Dịch các chỉ số phức tạp như tính thanh khoản, sự mất cân bằng thị trường thành các mô tả dễ hiểu.
GoPredict đang cung cấp cho thị trường dự đoán:
Quy tắc minh bạch hơn
Rủi ro rõ ràng hơn
Quyết định an toàn hơn
Cài đặt plugin GoPlus, trải nghiệm GoPredict 👇
https://chromewebstore.google.com/search/GoPlus
4
2k
·
--
Bài viết
Báo cáo phân tích sâu kết quả quét an ninh Skills tải xuống Top100 ClawHubNgày tạo báo cáo: 2026-03-11
Phạm vi mẫu: ClawHub tải xuống Top 100 Skills (giờ Bắc Kinh 18:30 ngày 10 tháng 3)
Công cụ phát hiện: Công cụ quét an ninh Skills AgentGuard
Mục đích quét: đánh giá cơ sở an ninh hiện tại của thư viện kỹ năng AI Agent phổ biến nhất, xác định hành vi vượt quyền, thao tác nhạy cảm và đặc điểm hành vi độc hại.
Một, Tóm tắt thực hiện
Quét an ninh này đã thực hiện quét toàn bộ đối với 100 kỹ năng tải xuống cao tần suất nhất trong hệ sinh thái ClawHub. Hiệu suất tổng thể như sau:
Tổng số mẫu quét: 100 cái
Tỷ lệ quét thành công: 100% (không có lỗi phân tích hoặc thiếu tệp)
Báo cáo phân tích sâu kết quả quét an ninh Skills tải xuống Top100 ClawHub
Ngày tạo báo cáo: 2026-03-11
Phạm vi mẫu: ClawHub tải xuống Top 100 Skills (giờ Bắc Kinh 18:30 ngày 10 tháng 3)
Công cụ phát hiện: Công cụ quét an ninh Skills AgentGuard
Mục đích quét: đánh giá cơ sở an ninh hiện tại của thư viện kỹ năng AI Agent phổ biến nhất, xác định hành vi vượt quyền, thao tác nhạy cảm và đặc điểm hành vi độc hại.
Một, Tóm tắt thực hiện
Quét an ninh này đã thực hiện quét toàn bộ đối với 100 kỹ năng tải xuống cao tần suất nhất trong hệ sinh thái ClawHub. Hiệu suất tổng thể như sau:
Tổng số mẫu quét: 100 cái
Tỷ lệ quét thành công: 100% (không có lỗi phân tích hoặc thiếu tệp)
7
3.3k
·
--
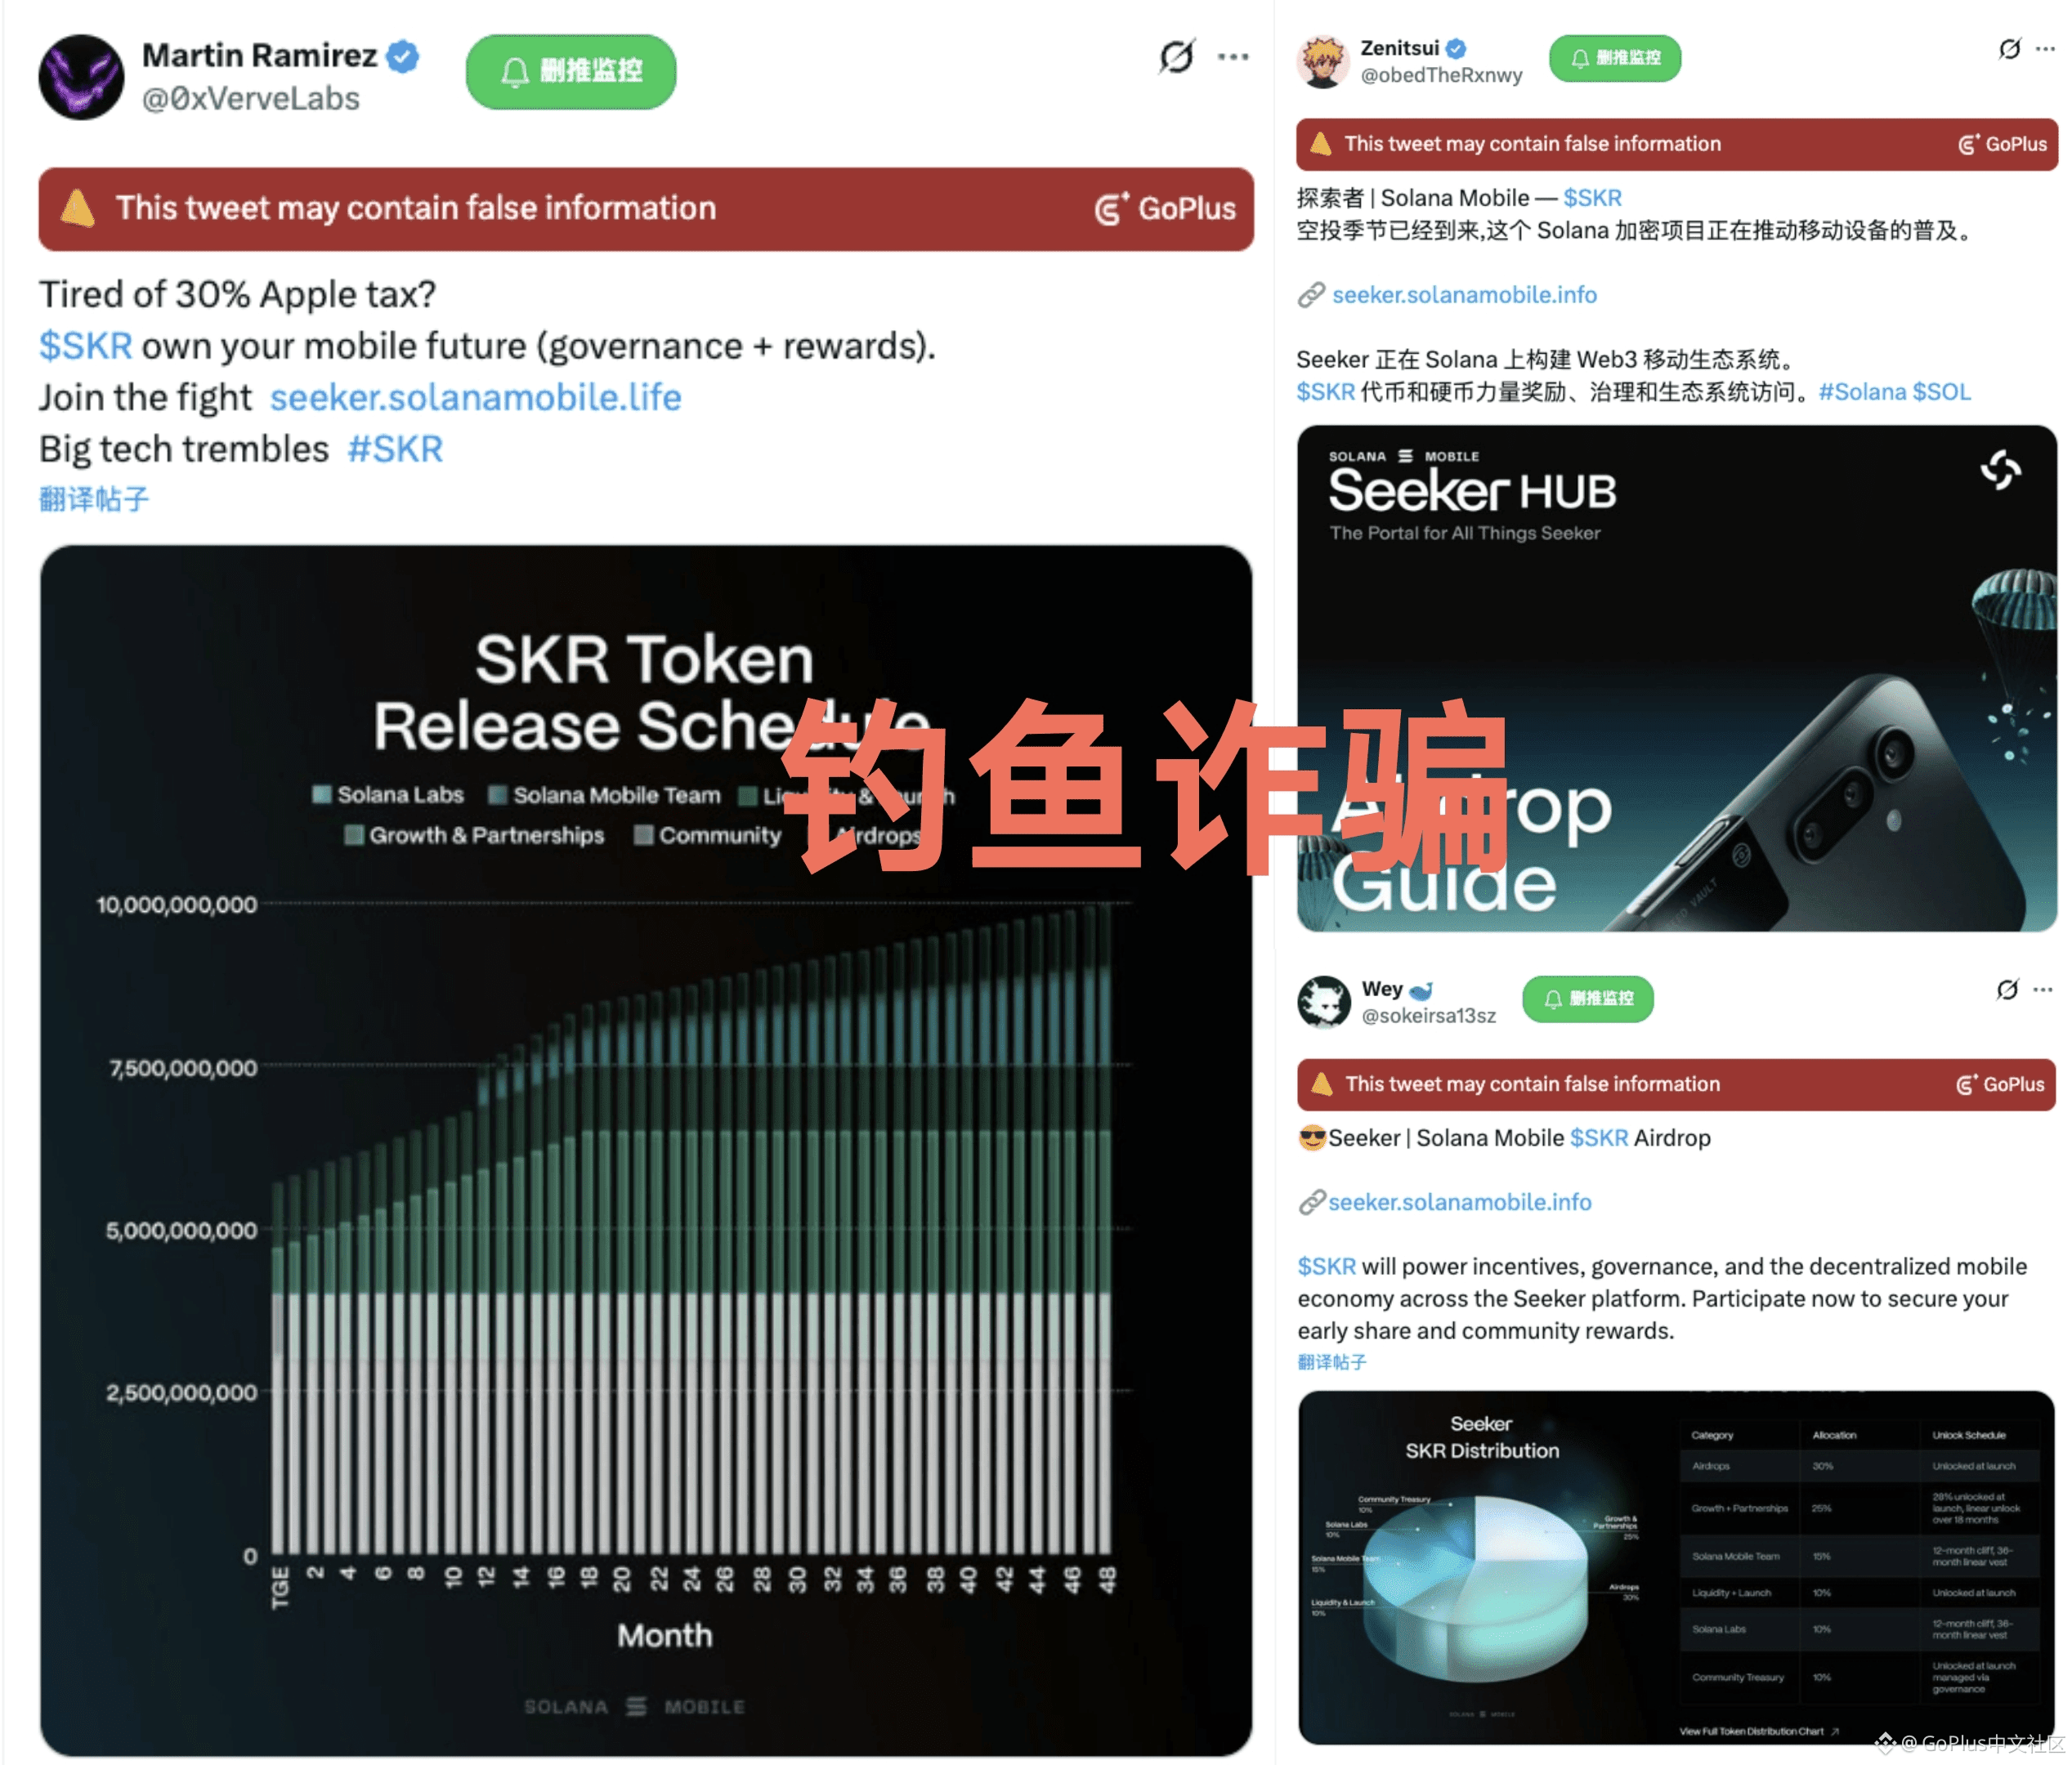
🚨Solana điện thoại airdrop đang đến, xin hãy cẩn thận với các liên kết lừa đảo trên X!
Solana điện thoại @solanamobile Seeker đã hoàn thành phân phối airdrop $SKR, sẽ vào ngày 21 TGE, chỉ hỗ trợ kiểm tra và nhận trong ví tích hợp trên điện thoại! Twitter đã xuất hiện các liên kết lừa đảo cho việc kiểm tra airdrop, nhận, và staking, và đã làm mờ tên miền chính thức, sử dụng nội dung thực tế như mở khóa token, ước tính airdrop, v.v., rất gây nhầm lẫn, nhất định phải cẩn thận đừng nhấp vào!
Solana điện thoại @solanamobile Seeker đã hoàn thành phân phối airdrop $SKR, sẽ vào ngày 21 TGE, chỉ hỗ trợ kiểm tra và nhận trong ví tích hợp trên điện thoại! Twitter đã xuất hiện các liên kết lừa đảo cho việc kiểm tra airdrop, nhận, và staking, và đã làm mờ tên miền chính thức, sử dụng nội dung thực tế như mở khóa token, ước tính airdrop, v.v., rất gây nhầm lẫn, nhất định phải cẩn thận đừng nhấp vào!
1
4
3.7k
·
--
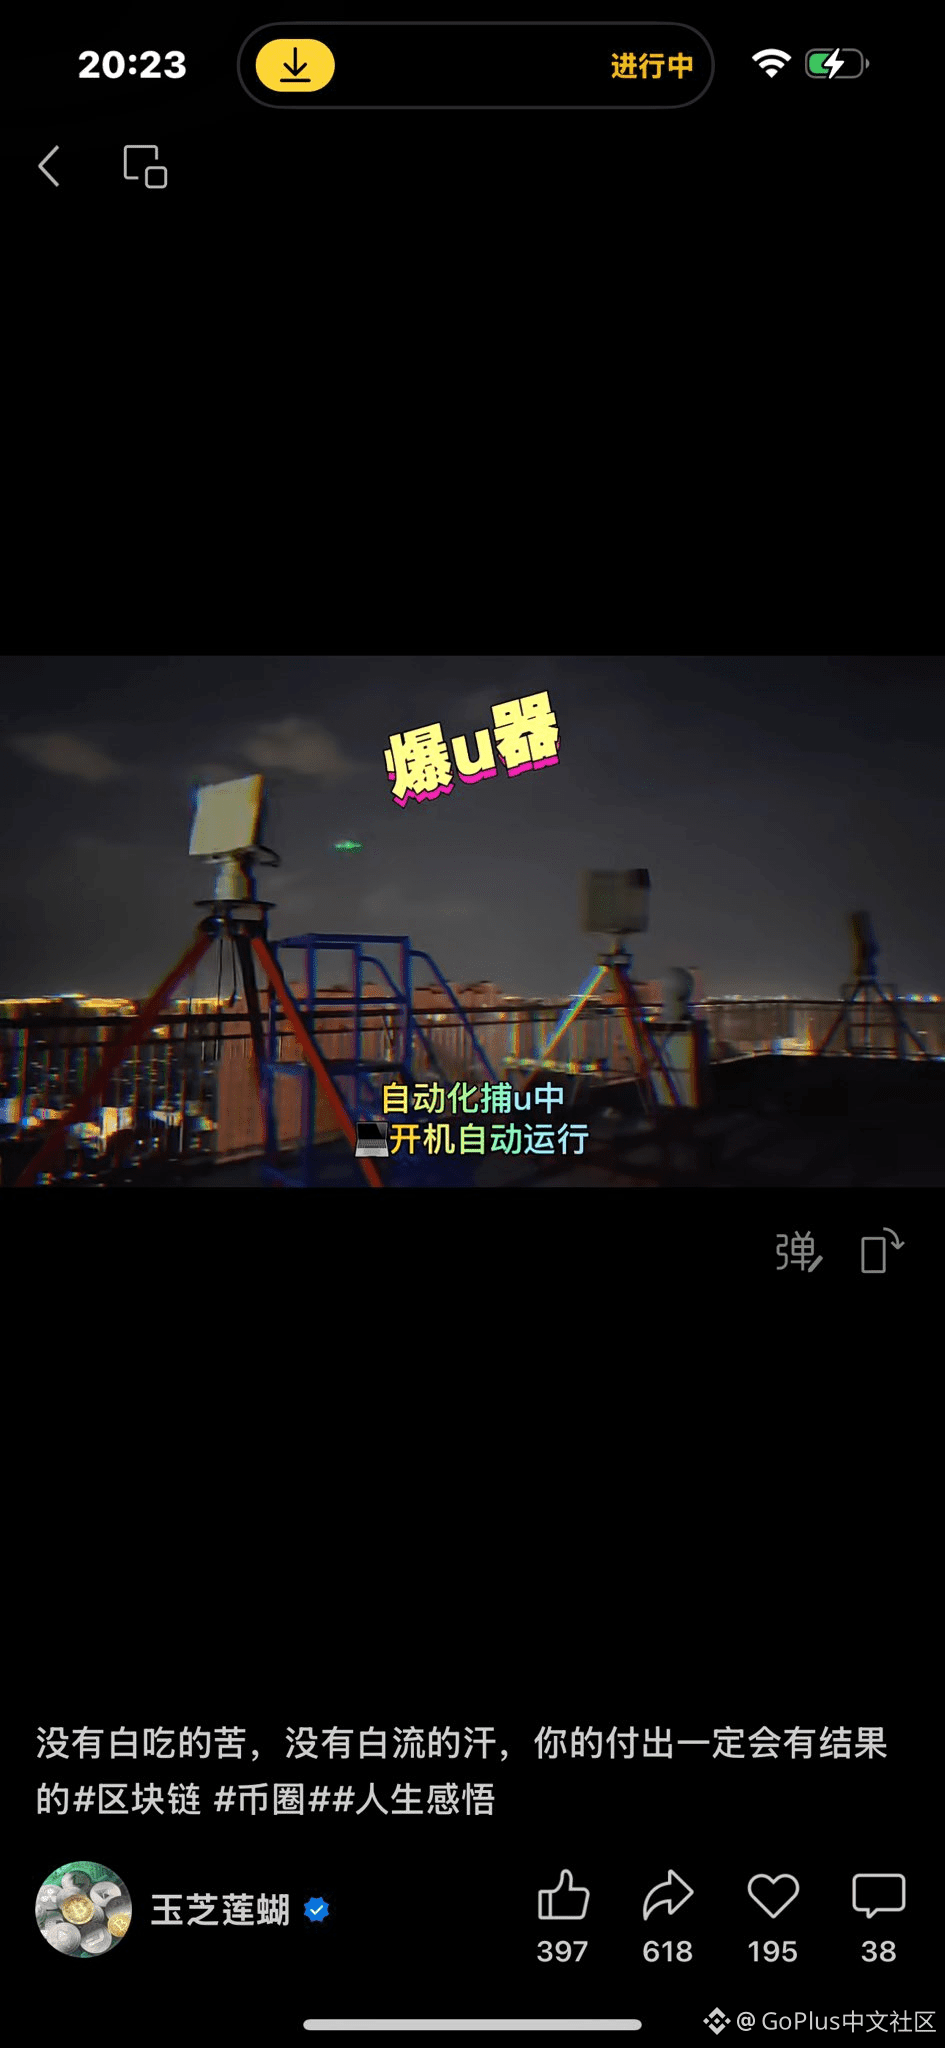
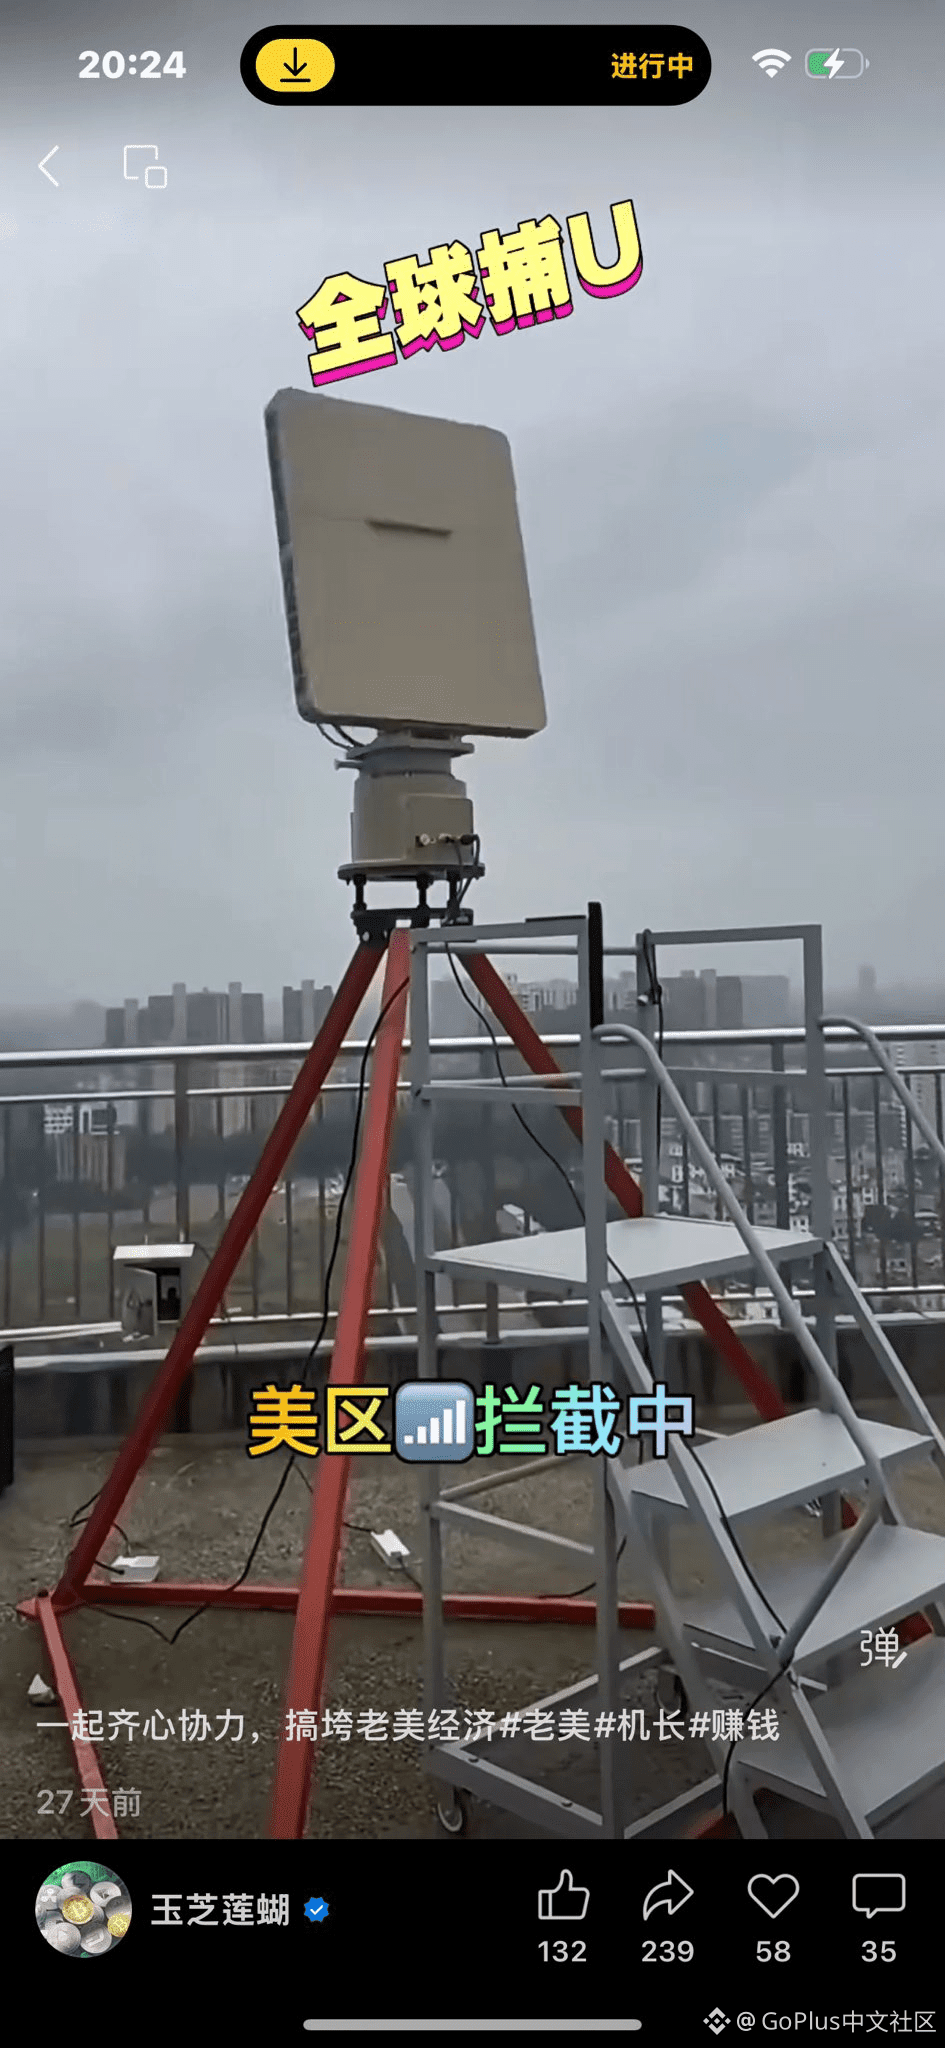
Này, đừng nói, tên lừa đảo này thực sự là một thiên tài!
Sau máy va chạm khóa riêng tư, máy xổ số Bitcoin, trò lừa đảo sáng tạo mới nhất – Máy nổ U, kiếm 200.000 U mỗi ngày! Còn hấp dẫn hơn cả U giảm giá, vàng giá rẻ, đặc biệt cẩn thận với người mới nhé!
Này, đừng nói, tên lừa đảo này thực sự là một thiên tài!
Sau máy va chạm khóa riêng tư, máy xổ số Bitcoin, trò lừa đảo sáng tạo mới nhất – Máy nổ U, kiếm 200.000 U mỗi ngày! Còn hấp dẫn hơn cả U giảm giá, vàng giá rẻ, đặc biệt cẩn thận với người mới nhé!
Sau máy va chạm khóa riêng tư, máy xổ số Bitcoin, trò lừa đảo sáng tạo mới nhất – Máy nổ U, kiếm 200.000 U mỗi ngày! Còn hấp dẫn hơn cả U giảm giá, vàng giá rẻ, đặc biệt cẩn thận với người mới nhé!
5
2
6
4.4k
·
--
Bài viết
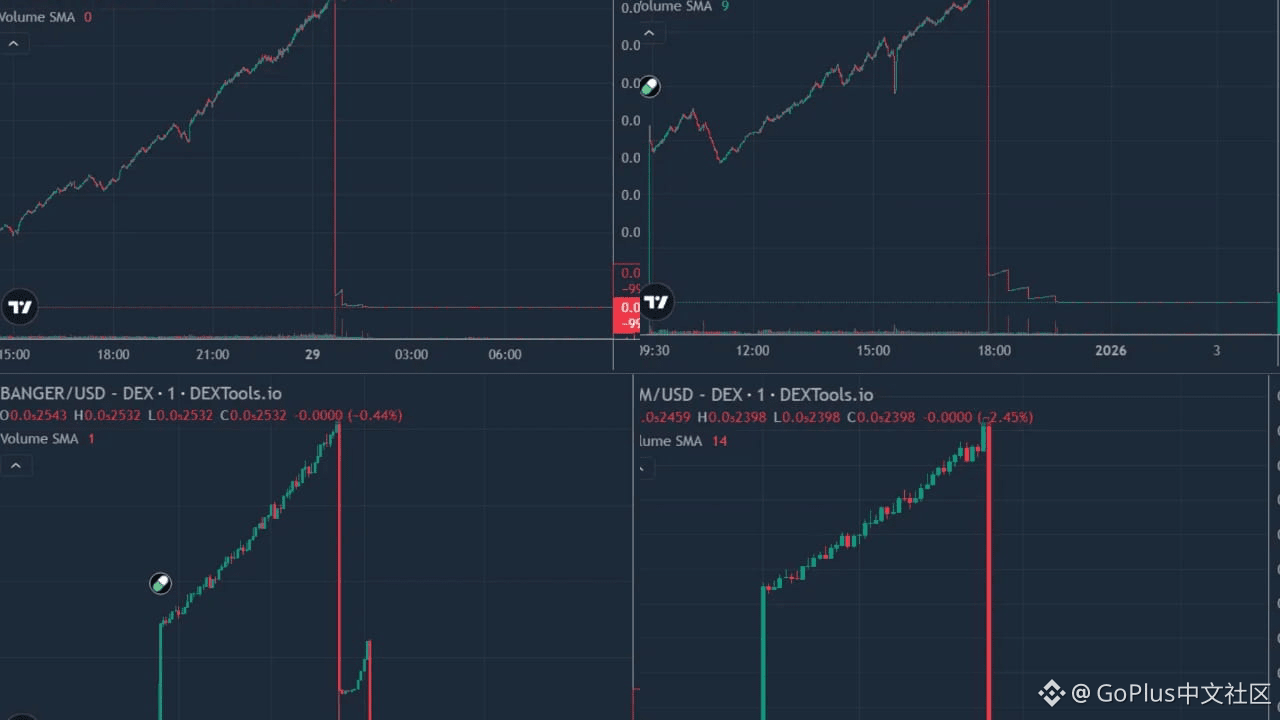
Từ $1000 đến $1800 triệu của huyền thoại Dev? Khám phá bí mật của 370 triệu đô la đen của nhóm RUG!Gặp gỡ @ShittymikeSol tự xưng là $PNUT Dev, một tháng kiếm được từ $1000 lên đến $1800 triệu! Bây giờ muốn livestream trên X để giúp bạn làm giàu, trận đầu $HNUT dễ dàng tăng 1400 lần! Nhưng K-line của $HNUT lại diễn ra theo hình thức RUG tiêu chuẩn, có điều gì đang ẩn giấu phía sau?
Vào ngày 29 tháng 12 năm 2025, anh ta đã tweet rằng “Sau một năm nghỉ ngơi, lần giao dịch Alpha thực sự đầu tiên, mua $HNUT 500 đô la, một ngày tăng lên 200 ngàn đô la, hôm sau chốt lời 700 ngàn đô la, lợi nhuận 1400 lần! Đồng thời mời bạn theo dõi và tham gia vào cộng đồng Telegram của anh ấy trong hồ sơ cá nhân.
Rất nhanh, nhận được phản hồi từ cộng đồng: $HNUT giảm còn 99.99%, chúng tôi bắt đầu điều tra địa chỉ Creator/Dev của $HNUT: 4eqKkKsvHUaYFARg5D3G1c2fsaHxzkvSZUkshusmRWd3, không phát hiện ra lợi nhuận và mối liên hệ.
Từ $1000 đến $1800 triệu của huyền thoại Dev? Khám phá bí mật của 370 triệu đô la đen của nhóm RUG!
Gặp gỡ @ShittymikeSol tự xưng là $PNUT Dev, một tháng kiếm được từ $1000 lên đến $1800 triệu! Bây giờ muốn livestream trên X để giúp bạn làm giàu, trận đầu $HNUT dễ dàng tăng 1400 lần! Nhưng K-line của $HNUT lại diễn ra theo hình thức RUG tiêu chuẩn, có điều gì đang ẩn giấu phía sau?
Vào ngày 29 tháng 12 năm 2025, anh ta đã tweet rằng “Sau một năm nghỉ ngơi, lần giao dịch Alpha thực sự đầu tiên, mua $HNUT 500 đô la, một ngày tăng lên 200 ngàn đô la, hôm sau chốt lời 700 ngàn đô la, lợi nhuận 1400 lần! Đồng thời mời bạn theo dõi và tham gia vào cộng đồng Telegram của anh ấy trong hồ sơ cá nhân.
Rất nhanh, nhận được phản hồi từ cộng đồng: $HNUT giảm còn 99.99%, chúng tôi bắt đầu điều tra địa chỉ Creator/Dev của $HNUT: 4eqKkKsvHUaYFARg5D3G1c2fsaHxzkvSZUkshusmRWd3, không phát hiện ra lợi nhuận và mối liên hệ.
11
10.3k
·
--
🎉Chúc mừng năm mới🎉
Chúc năm 2026 có GoPlus bảo vệ hành trình Web3 của bạn, an toàn suốt đường, thu hoạch thật nhiều!
🎉Chúc mừng năm mới🎉
Chúc năm 2026 có GoPlus bảo vệ hành trình Web3 của bạn, an toàn suốt đường, thu hoạch thật nhiều!
Chúc năm 2026 có GoPlus bảo vệ hành trình Web3 của bạn, an toàn suốt đường, thu hoạch thật nhiều!
6
392
·
--
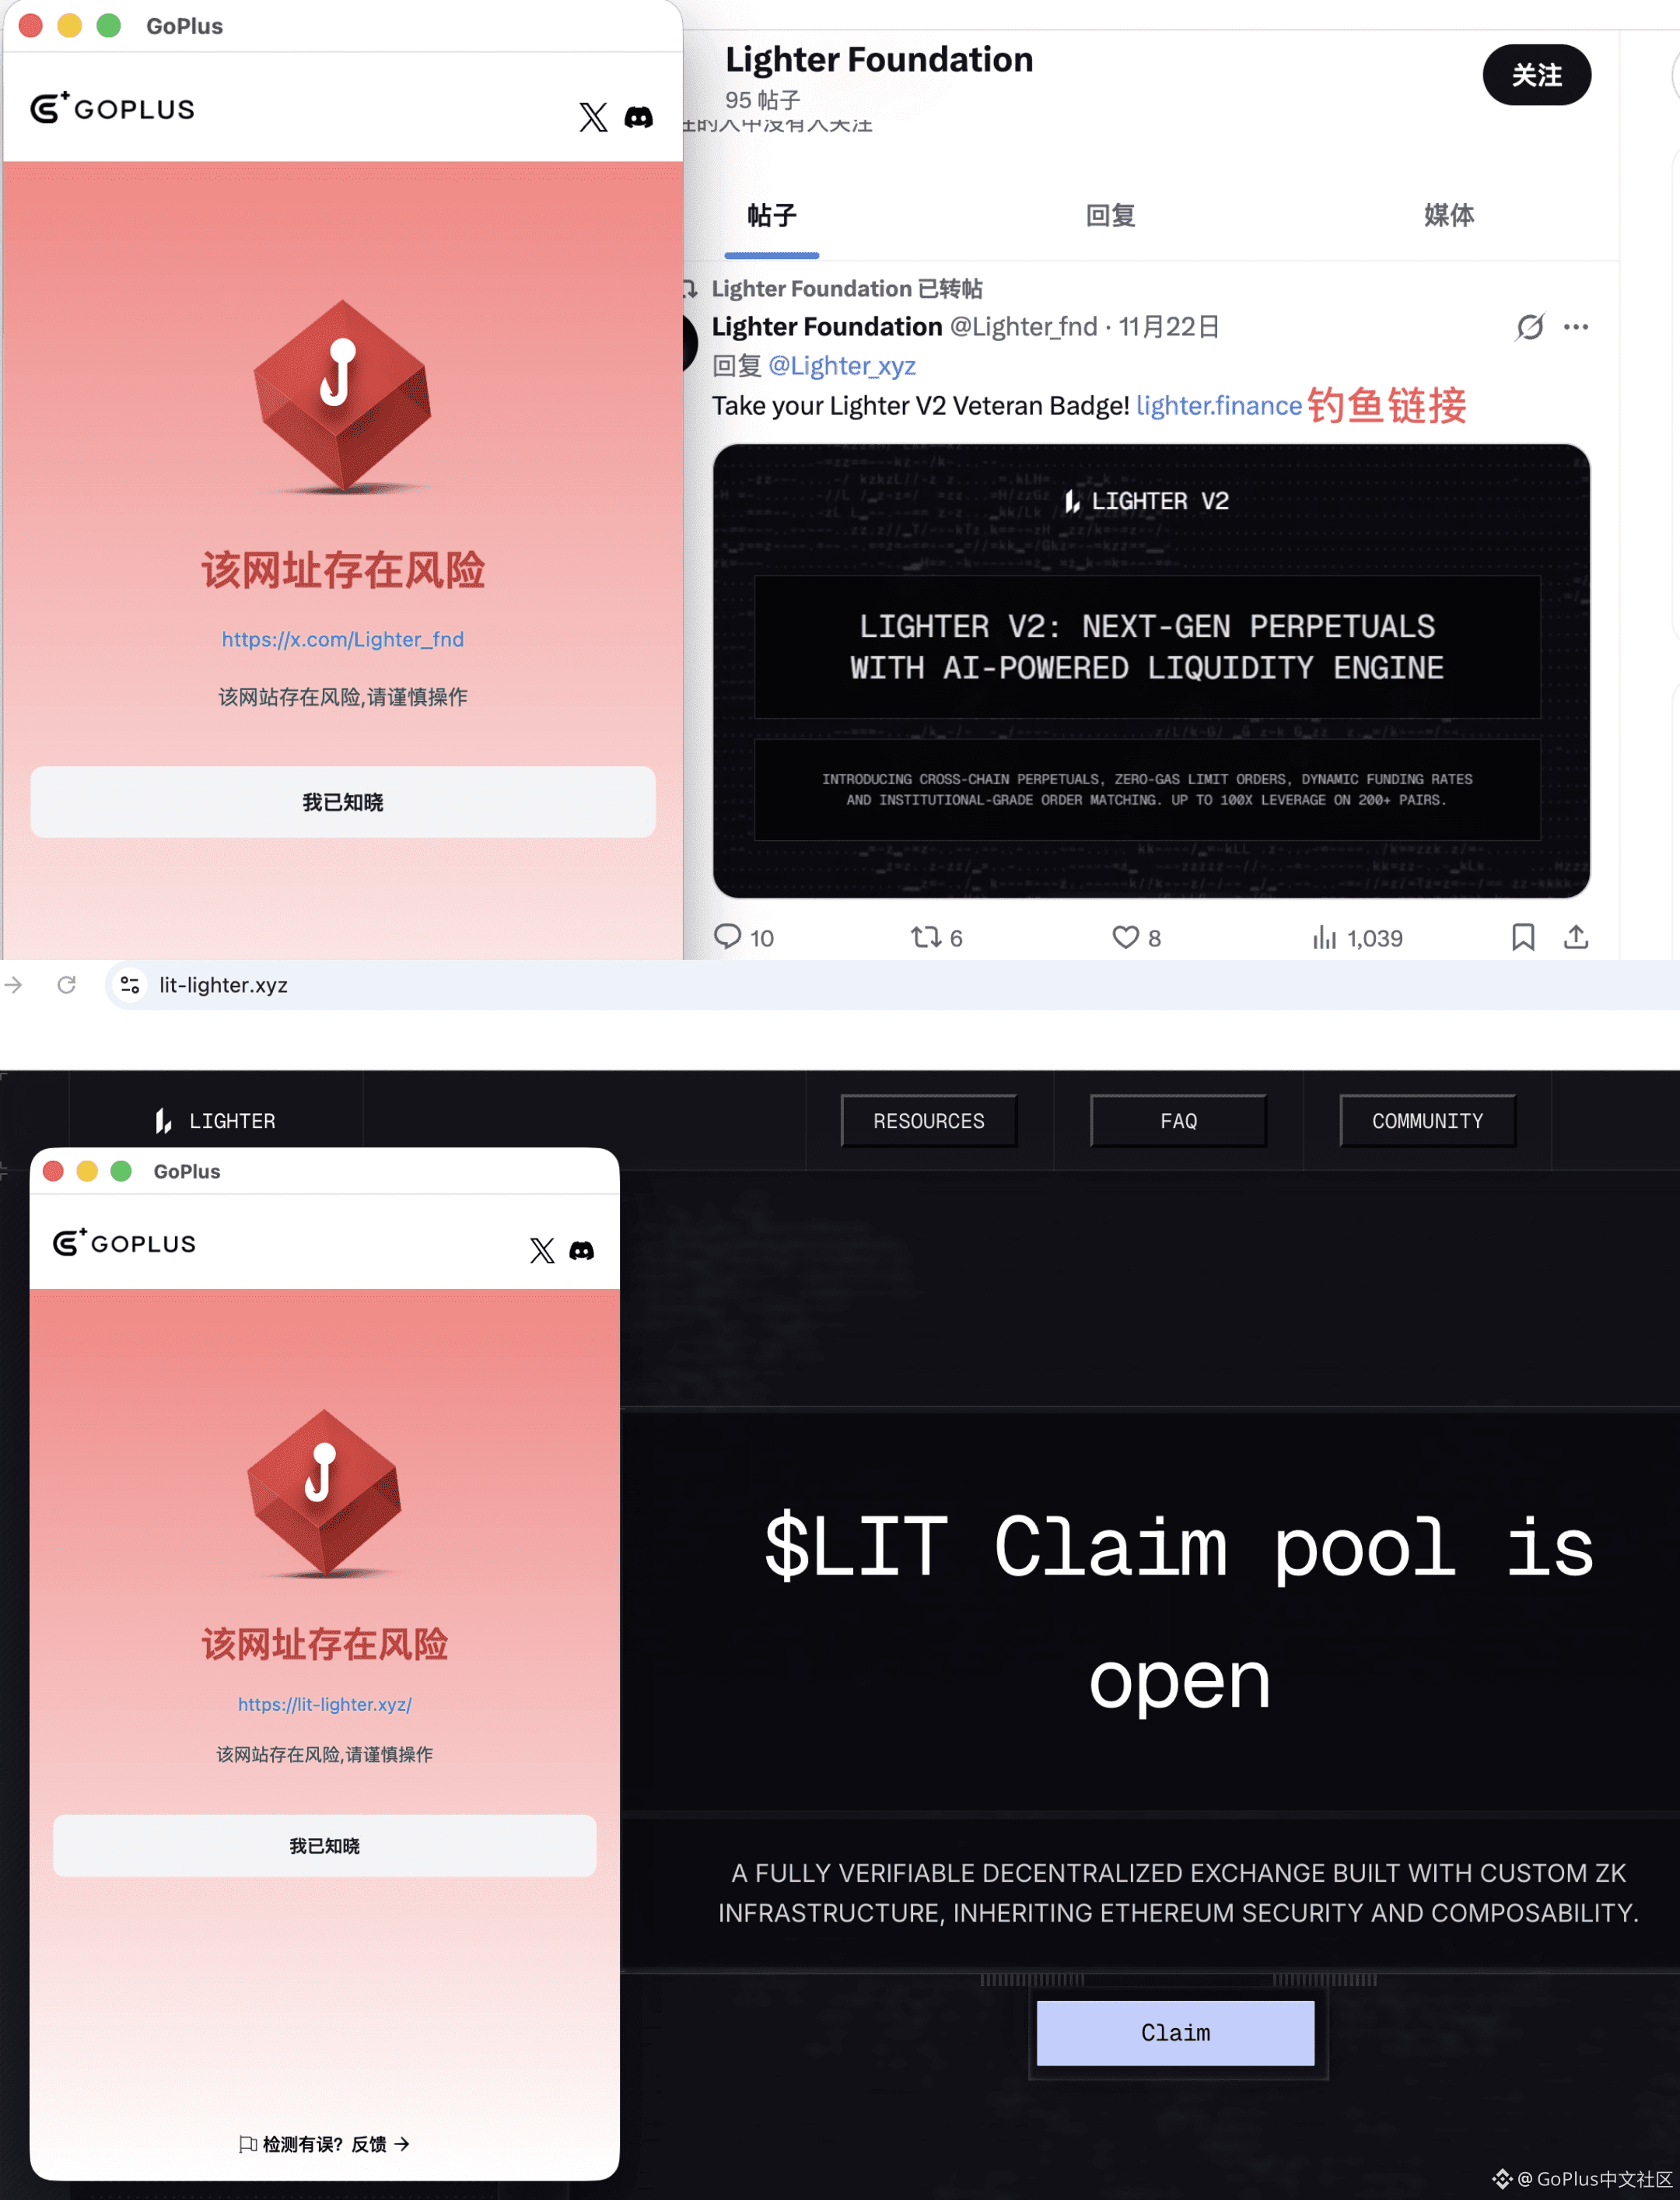
🚨Cảnh báo an toàn GoPlus: Cảnh giác với các trò lừa đảo giả danh airdrop $LIT
PerpDEX @Lighter_xyz đã hoàn thành phân phối airdrop token $LIT, người dùng không cần phải yêu cầu. Thị trường đã xuất hiện nhiều tài khoản Twitter giả mạo chính thức và quỹ, cùng với các liên kết lừa đảo về việc nhận airdrop và kiểm tra tiêu chuẩn!
⚠️Vui lòng kiểm tra kỹ địa chỉ trang web chính thức để tránh mất mát do lừa đảo và cài đặt tiện ích an toàn GoPlus để chặn kịp thời các tweet và liên kết lừa đảo!
1
6
2.6k
·
--
Bài viết
$DOYR 最大赢家——Dev通过3个关联地址狂发近万MEME币,盈利超120万美金!一个因币安一姐 @heyibinance 发推失误、CZ宠妻式解读背景诞生的MEME币,最高市值冲上3000万美金,目前仅剩400万美金,似乎没有在社区创造财富神话,但GoPlus挖掘出背后一个稳赚百万美金的大赢家—— #DOYR 的Dev/Creator!
DOYR Creator:0x7e043336ed98fb1aef5cae2606b39bc9a3180e68
Creator 通过发行 $DOYR ,第一个买入2.085亿枚,然后迅速分批出货,本次盈利仅4200美金。
但随后我们发现该地址按照该模式在187天狂发3333个MEME币,总盈利超过35万美金!这还没完……
$DOYR 最大赢家——Dev通过3个关联地址狂发近万MEME币,盈利超120万美金!
一个因币安一姐 @heyibinance 发推失误、CZ宠妻式解读背景诞生的MEME币,最高市值冲上3000万美金,目前仅剩400万美金,似乎没有在社区创造财富神话,但GoPlus挖掘出背后一个稳赚百万美金的大赢家—— #DOYR 的Dev/Creator!
DOYR Creator:0x7e043336ed98fb1aef5cae2606b39bc9a3180e68
Creator 通过发行 $DOYR ,第一个买入2.085亿枚,然后迅速分批出货,本次盈利仅4200美金。
但随后我们发现该地址按照该模式在187天狂发3333个MEME币,总盈利超过35万美金!这还没完……
DOYR Creator:0x7e043336ed98fb1aef5cae2606b39bc9a3180e68
Creator 通过发行 $DOYR ,第一个买入2.085亿枚,然后迅速分批出货,本次盈利仅4200美金。
但随后我们发现该地址按照该模式在187天狂发3333个MEME币,总盈利超过35万美金!这还没完……
2
1
1
836
·
--
Bài viết
Báo cáo dữ liệu an ninh Web3 tháng 11 của GoPlusTháng 11, Web3 đã chịu thiệt hại kinh tế lên tới 183,981,395 USD do các sự cố an ninh chính. Các loại sự kiện an ninh bao gồm lỗ hổng hợp đồng thông minh, tấn công kỹ thuật xã hội, tấn công lừa đảo, Ponzi, Rugpull, v.v.
Exploit
Tháng 11, Exploit (bao gồm tấn công hợp đồng, lừa đảo xã hội, rò rỉ khóa riêng, v.v.) do 15 sự kiện chính gây ra thiệt hại 175,031,395 USD. Các sự kiện điển hình bao gồm:
Ngày 3 tháng 11, Balancer (@Balancer) bị tấn công do lỗ hổng tính toán trong hợp đồng thông minh, thiệt hại vượt quá 128 triệu USD, bao gồm các tài sản như WETH, osETH và wstETH, nghi ngờ do tin tặc Bắc Triều Tiên thực hiện.
Báo cáo dữ liệu an ninh Web3 tháng 11 của GoPlus
Tháng 11, Web3 đã chịu thiệt hại kinh tế lên tới 183,981,395 USD do các sự cố an ninh chính. Các loại sự kiện an ninh bao gồm lỗ hổng hợp đồng thông minh, tấn công kỹ thuật xã hội, tấn công lừa đảo, Ponzi, Rugpull, v.v.
Exploit
Tháng 11, Exploit (bao gồm tấn công hợp đồng, lừa đảo xã hội, rò rỉ khóa riêng, v.v.) do 15 sự kiện chính gây ra thiệt hại 175,031,395 USD. Các sự kiện điển hình bao gồm:
Ngày 3 tháng 11, Balancer (@Balancer) bị tấn công do lỗ hổng tính toán trong hợp đồng thông minh, thiệt hại vượt quá 128 triệu USD, bao gồm các tài sản như WETH, osETH và wstETH, nghi ngờ do tin tặc Bắc Triều Tiên thực hiện.
7
407
·
--
Khám phá: Sự thật trên chuỗi đằng sau 'Đời sống Binance'Một lễ hội 'khởi động lại cuộc sống'
Đầu tháng 10 năm 2025, một đồng tiền có tên 'Đời sống Binance' (Binance Life) đã lặng lẽ xuất hiện trên chuỗi BSC.
48 giờ sau khi lên sóng, tên của nó đã xuất hiện trong vô số tweet, nhóm chat và hình ảnh meme.
Bốn ngày sau, giá trị thị trường vượt qua 150 triệu đô la,
Khối lượng giao dịch đạt 410 triệu đô la/ngày,
Trở thành Meme đồng tiền tiếng Trung đầu tiên được niêm yết trên Binance Alpha.
Chỉ trong 96 giờ ngắn ngủi, từ một tweet đến hàng vạn người ủng hộ,
Một lễ hội 'khởi động lại cuộc sống trên chuỗi' chính thức diễn ra.
Hiệu ứng cánh bướm của việc 'sao chép và dán'
Điểm khởi đầu của câu chuyện, chỉ là một 'sao chép và dán'.
Khám phá: Sự thật trên chuỗi đằng sau 'Đời sống Binance'
Một lễ hội 'khởi động lại cuộc sống'
Đầu tháng 10 năm 2025, một đồng tiền có tên 'Đời sống Binance' (Binance Life) đã lặng lẽ xuất hiện trên chuỗi BSC.
48 giờ sau khi lên sóng, tên của nó đã xuất hiện trong vô số tweet, nhóm chat và hình ảnh meme.
Bốn ngày sau, giá trị thị trường vượt qua 150 triệu đô la,
Khối lượng giao dịch đạt 410 triệu đô la/ngày,
Trở thành Meme đồng tiền tiếng Trung đầu tiên được niêm yết trên Binance Alpha.
Chỉ trong 96 giờ ngắn ngủi, từ một tweet đến hàng vạn người ủng hộ,
Một lễ hội 'khởi động lại cuộc sống trên chuỗi' chính thức diễn ra.
Hiệu ứng cánh bướm của việc 'sao chép và dán'
Điểm khởi đầu của câu chuyện, chỉ là một 'sao chép và dán'.
2
1
1
1.2k
·
--
Web3 làm thế nào để kiếm được 100000 đô la mỗi tháng?Rất khó để trả lời, nhưng tôi phát hiện ra một góc tối tăm - có người dựa vào bạn âm thầm kiếm được 100000 đô la mỗi tháng!
4 năm trước, nhân vật chính 'nhỏ đen' trong quá trình khám phá opcode CREATE2 của Ethereum, đã viết một hợp đồng nhà máy có thể tính toán trước và khóa địa chỉ triển khai hợp đồng, nó có thể dự đoán và tạo ra địa chỉ hợp đồng cụ thể dựa trên 'salt'.
4 năm sau, nhỏ đen điên cuồng bắt kịp xu hướng trên mạng xã hội, ngay lập tức triển khai các đồng MEME nổi tiếng như $giggle, jellyjelly, 哈基米 và nhiều đồng khác có tên tương tự.
Anh ấy nhận ra một 'lỗ hổng tâm lý' tuyệt vời.
Web3 làm thế nào để kiếm được 100000 đô la mỗi tháng?
Rất khó để trả lời, nhưng tôi phát hiện ra một góc tối tăm - có người dựa vào bạn âm thầm kiếm được 100000 đô la mỗi tháng!
4 năm trước, nhân vật chính 'nhỏ đen' trong quá trình khám phá opcode CREATE2 của Ethereum, đã viết một hợp đồng nhà máy có thể tính toán trước và khóa địa chỉ triển khai hợp đồng, nó có thể dự đoán và tạo ra địa chỉ hợp đồng cụ thể dựa trên 'salt'.
4 năm sau, nhỏ đen điên cuồng bắt kịp xu hướng trên mạng xã hội, ngay lập tức triển khai các đồng MEME nổi tiếng như $giggle, jellyjelly, 哈基米 và nhiều đồng khác có tên tương tự.
Anh ấy nhận ra một 'lỗ hổng tâm lý' tuyệt vời.
3
577
·
--
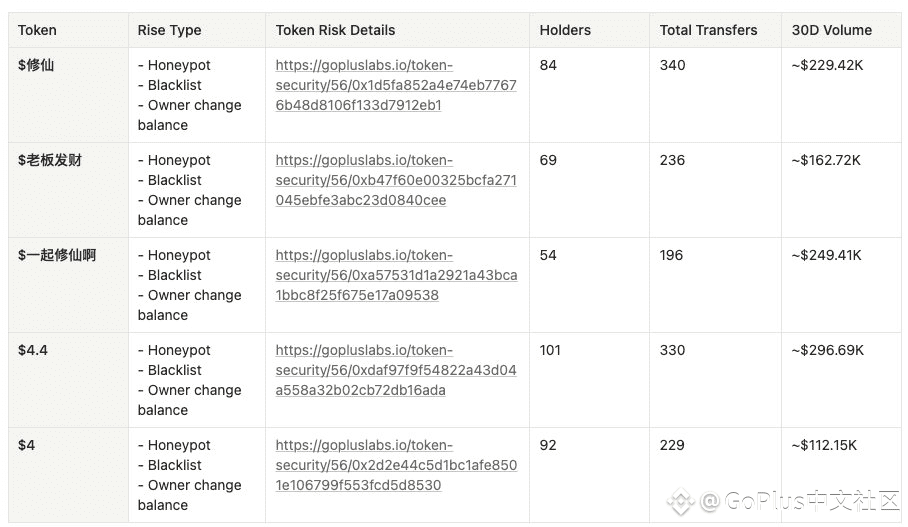
🚨Cảnh báo an ninh GoPlus: Cảnh giác #tu luyện #sếp phát tài #4 với meme tiếng Trung phổ biến cùng tên gọi đồng tiền Phỉ Tài
Gần đây, thị trường meme tiếng Trung #BNBChain đang rất sôi động, đội ngũ GoPlus đã phát hiện nhiều đồng tiền Phỉ Tài có tên giống với các mã thông dụng, đã có hàng nghìn địa chỉ tham gia giao dịch.
⚠️ Khi giao dịch, nhất định phải kiểm tra địa chỉ hợp đồng của đồng tiền cho chính xác, và sử dụng kiểm tra an toàn GoPlus Token để tránh mua phải hàng nhái và mất mát với đồng tiền Phỉ Tài.
4
1.1k
·
--
🚨Cảnh báo an ninh GoPlus:
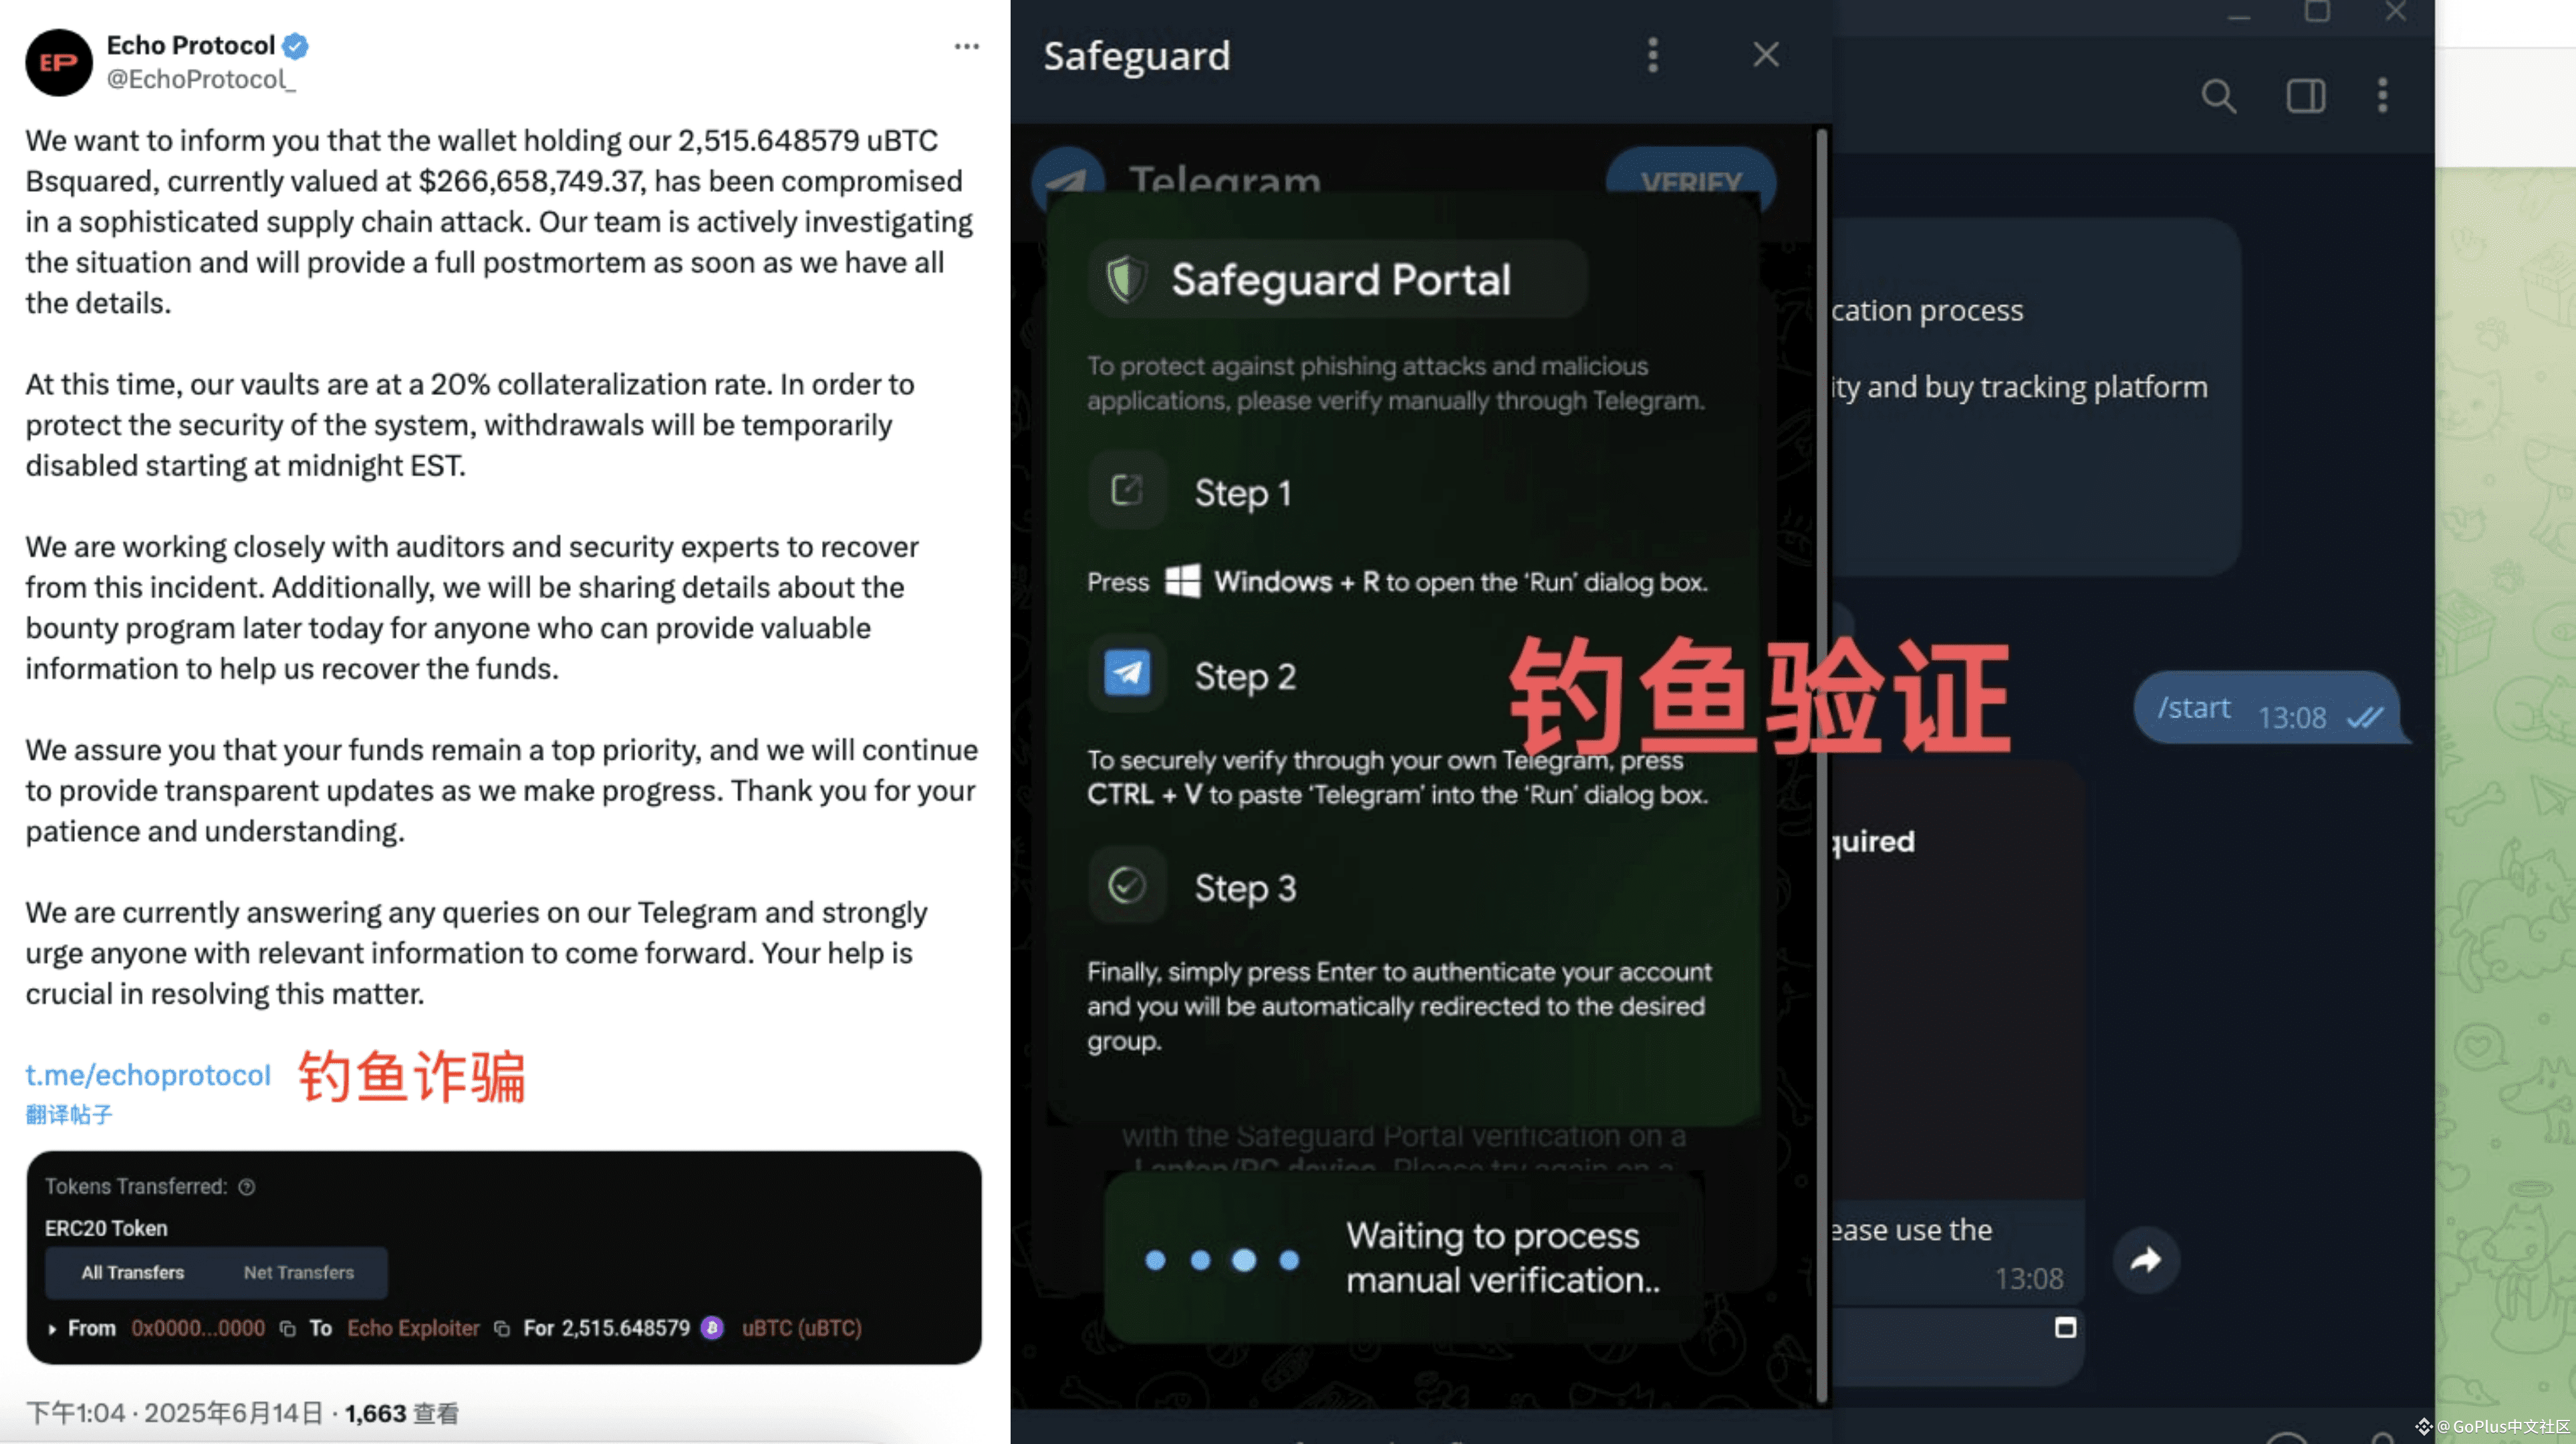
Tài khoản Twitter nghi ngờ bị đánh cắp của nền tảng thanh khoản và tái staking Bitcoin @EchoProtocol_ đã phát đi thông tin sai lệch về việc 2,515.648579 uBTC bị đánh cắp. Liên kết Telegram của Echo Protocol được cung cấp sẽ dẫn đến lừa đảo giả mạo Safeguard, xin đừng nhấp vào, để tránh mất mát tài sản!
Tài khoản Twitter nghi ngờ bị đánh cắp của nền tảng thanh khoản và tái staking Bitcoin @EchoProtocol_ đã phát đi thông tin sai lệch về việc 2,515.648579 uBTC bị đánh cắp. Liên kết Telegram của Echo Protocol được cung cấp sẽ dẫn đến lừa đảo giả mạo Safeguard, xin đừng nhấp vào, để tránh mất mát tài sản!
383
·
--
📢Tỷ lệ chặn giao dịch độc hại 97%! GoPlus ra mắt toàn cầu "Tường lửa bảo mật Blockchain" GSM, hiệu quả thực nghiệm trên chuỗi BNB rõ rệt
Lớp bảo vệ an ninh tích hợp gốc đầu tiên trên các nút chuỗi công khai - GSM (GoPlus Security Module), đột phá cốt lõi cho phép nhúng an toàn vào lớp thực thi blockchain, thực hiện phòng thủ không cần cài đặt thêm, chặn giao dịch độc hại trong vòng mili giây trước khi lên chuỗi.
Cách thực hiện cụ thể: Tích hợp trực tiếp GSM vào khách hàng nút (như BNBChain), quét trước khi giao dịch vào bộ nhớ tạm (mempool), cắt đứt con đường tấn công của hacker từ nguồn. GoPlus đã cung cấp kết quả thực nghiệm trên BNBChain, trong 100 giao dịch tấn công thực tế được phát lại, GSM đạt được:
🛡️Tỷ lệ chặn tấn công 97%
✈️<40ms độ trễ (nút không bị sập dưới tải trọng TPS ngàn cấp)
💰Ngăn ngừa thiệt hại trên 22 triệu đô la
Công nghệ này sẽ thúc đẩy an ninh blockchain từ "khắc phục sau" sang "miễn dịch trước", mở đường cho hàng tỷ người dùng tham gia. Hiện tại, GoPlus đang mở rộng hợp tác sinh thái cho toàn ngành, hỗ trợ tích hợp một nút cho các chuỗi công khai L1/L2, nhà cung cấp dịch vụ RPC, giao thức ví, giúp các nhà phát triển dễ dàng triển khai thông qua giải pháp mã nguồn mở.
1
293
·
--
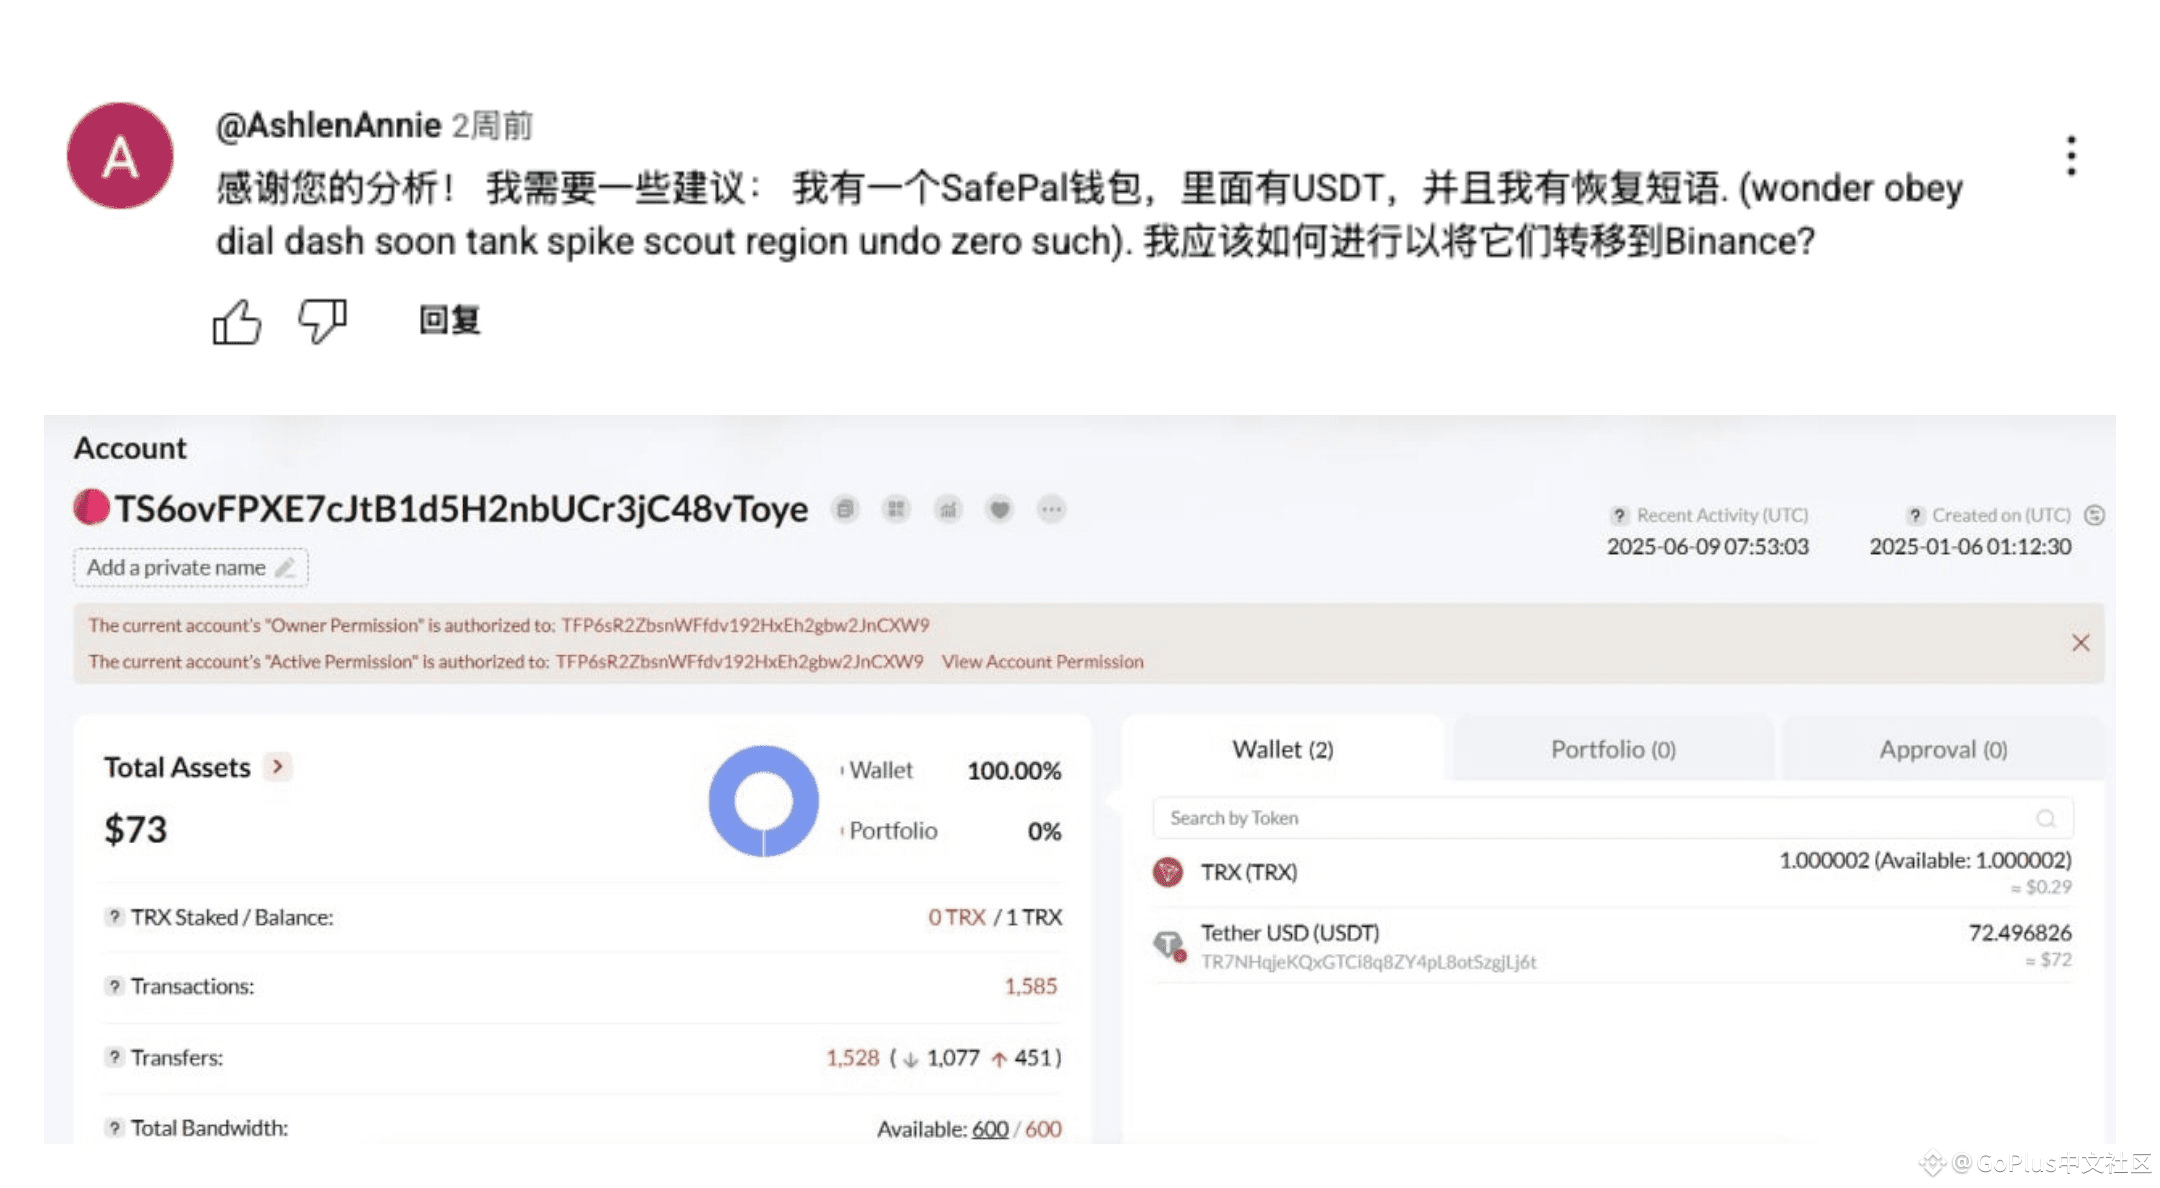
😱5000U bị lừa——Vừa mới xem trên Youtube thấy một người mới hỏi cách chuyển tiền cho Binance, anh ta để lại cụm từ khôi phục ví, nhìn vào ví của anh ta mà thấy có 72USDT, có phải trong lòng vừa mắng ngu ngốc vừa nghĩ mình nhặt được tiền không?
Haha, ⚠️ bạn đã rơi vào trò lừa đảo 【làm lộ cụm từ khôi phục ví】 rồi, nếu bạn chuyển Gas phí vào ví thì sẽ tự động bị xóa sạch, bạn sẽ không mang đi được một đồng nào, đã có 200 địa chỉ bị lừa 5000U #TRX!
Haha, ⚠️ bạn đã rơi vào trò lừa đảo 【làm lộ cụm từ khôi phục ví】 rồi, nếu bạn chuyển Gas phí vào ví thì sẽ tự động bị xóa sạch, bạn sẽ không mang đi được một đồng nào, đã có 200 địa chỉ bị lừa 5000U #TRX!
15
5
20
42.6k
·
--
Bài báo tổng quan về hợp đồng thông minh và an ninh DeFi mới nhất của GoPlus được tạp chí TOP thuộc Viện Hàn lâm Khoa học Trung Quốc chấp nhận
Gần đây, nhóm GoPlus đã chính thức được chấp nhận bài báo tổng quan về an ninh hợp đồng thông minh và tài chính phi tập trung (DeFi) mang tên《Tổng quan toàn diện về an ninh hợp đồng thông minh và DeFi: Tấn công, phát hiện lỗ hổng và sửa chữa tự động》tại tạp chí TOP thuộc Viện Hàn lâm Khoa học Trung Quốc《Hệ thống chuyên gia với ứng dụng》!
《Hệ thống chuyên gia với ứng dụng》được thành lập vào năm 1990, là tạp chí uy tín trong lĩnh vực khoa học máy tính và trí tuệ nhân tạo thuộc Elsevier, hiện tại có hệ số ảnh hưởng là 7.5, thuộc tạp chí TOP của Viện Hàn lâm Khoa học Trung Quốc, phân loại JCR Q1.
181
·
--
Bài viết
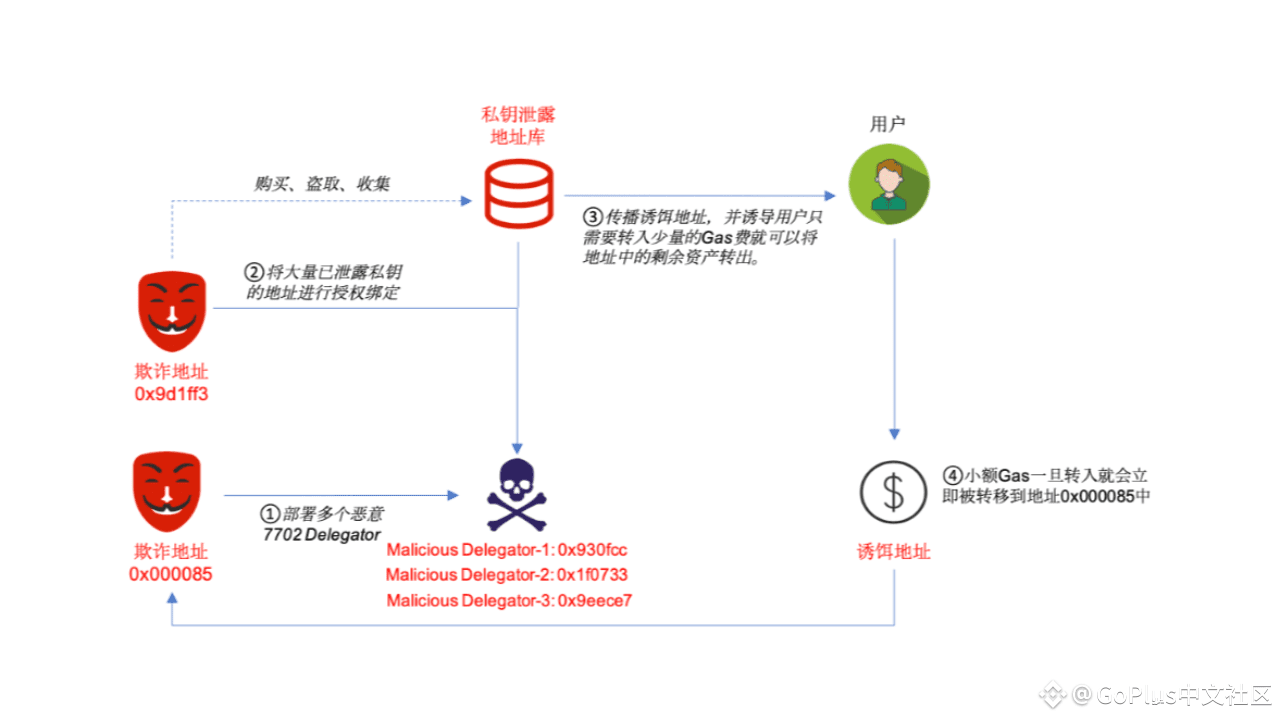
GoPlus độc quyền tiết lộ: Chiêu thức lừa đảo EIP-7702Băng nhóm lừa đảo đang sử dụng nhiều địa chỉ bị rò rỉ khóa riêng tư để thực hiện lừa đảo, việc kết hợp với EIP-7702 cho phép băng nhóm lừa đảo có được quyền quản lý tài khoản của các địa chỉ đã bị rò rỉ khóa riêng tư. Đồng thời, các địa chỉ bẫy này còn có lịch sử giao dịch phong phú, người dùng bình thường rất dễ mất cảnh giác, vì số dư trong địa chỉ bẫy đầy tham lam mà chuyển vào Gas, dẫn đến bị đánh cắp.
Trường hợp một
1. Địa chỉ 0x000085bad5b016e5448a530cb3d4840d2cfd15bc đã triển khai nhiều hợp đồng Delegator độc hại trên ETH 0x930fcc, 0x1f0733, 0x9eece7.
2. Sau đó, thông qua địa chỉ 0x9d1ff3a11f7791c6bff9399aafd5a4eaffc83efb và kịch bản tự động, nhiều địa chỉ đã bị rò rỉ khóa riêng tư được ủy quyền cho hợp đồng Delegator độc hại, hoàn thành việc thiết lập bẫy.
GoPlus độc quyền tiết lộ: Chiêu thức lừa đảo EIP-7702
Băng nhóm lừa đảo đang sử dụng nhiều địa chỉ bị rò rỉ khóa riêng tư để thực hiện lừa đảo, việc kết hợp với EIP-7702 cho phép băng nhóm lừa đảo có được quyền quản lý tài khoản của các địa chỉ đã bị rò rỉ khóa riêng tư. Đồng thời, các địa chỉ bẫy này còn có lịch sử giao dịch phong phú, người dùng bình thường rất dễ mất cảnh giác, vì số dư trong địa chỉ bẫy đầy tham lam mà chuyển vào Gas, dẫn đến bị đánh cắp.
Trường hợp một
1. Địa chỉ 0x000085bad5b016e5448a530cb3d4840d2cfd15bc đã triển khai nhiều hợp đồng Delegator độc hại trên ETH 0x930fcc, 0x1f0733, 0x9eece7.
2. Sau đó, thông qua địa chỉ 0x9d1ff3a11f7791c6bff9399aafd5a4eaffc83efb và kịch bản tự động, nhiều địa chỉ đã bị rò rỉ khóa riêng tư được ủy quyền cho hợp đồng Delegator độc hại, hoàn thành việc thiết lập bẫy.
247
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
BinancePick
2.9M lượt xem
149,401 đang thảo luận
Tham gia #MùaBáoCáoKếtQuảKinhDoanh: Dự đoán kết quả kinh doanh trên Binance Pick, chia sẻ quan điểm trên Binance Square!
Binance Square Official
·405 lượt thích
·341.5k lượt xem
EarningsSeason
5.2M lượt xem
25,491 đang thảo luận
TinFed
350,028 lượt xem
943 đang thảo luận