

Tháng 11, Web3 đã chịu thiệt hại kinh tế lên tới 183,981,395 USD do các sự cố an ninh chính. Các loại sự kiện an ninh bao gồm lỗ hổng hợp đồng thông minh, tấn công kỹ thuật xã hội, tấn công lừa đảo, Ponzi, Rugpull, v.v.
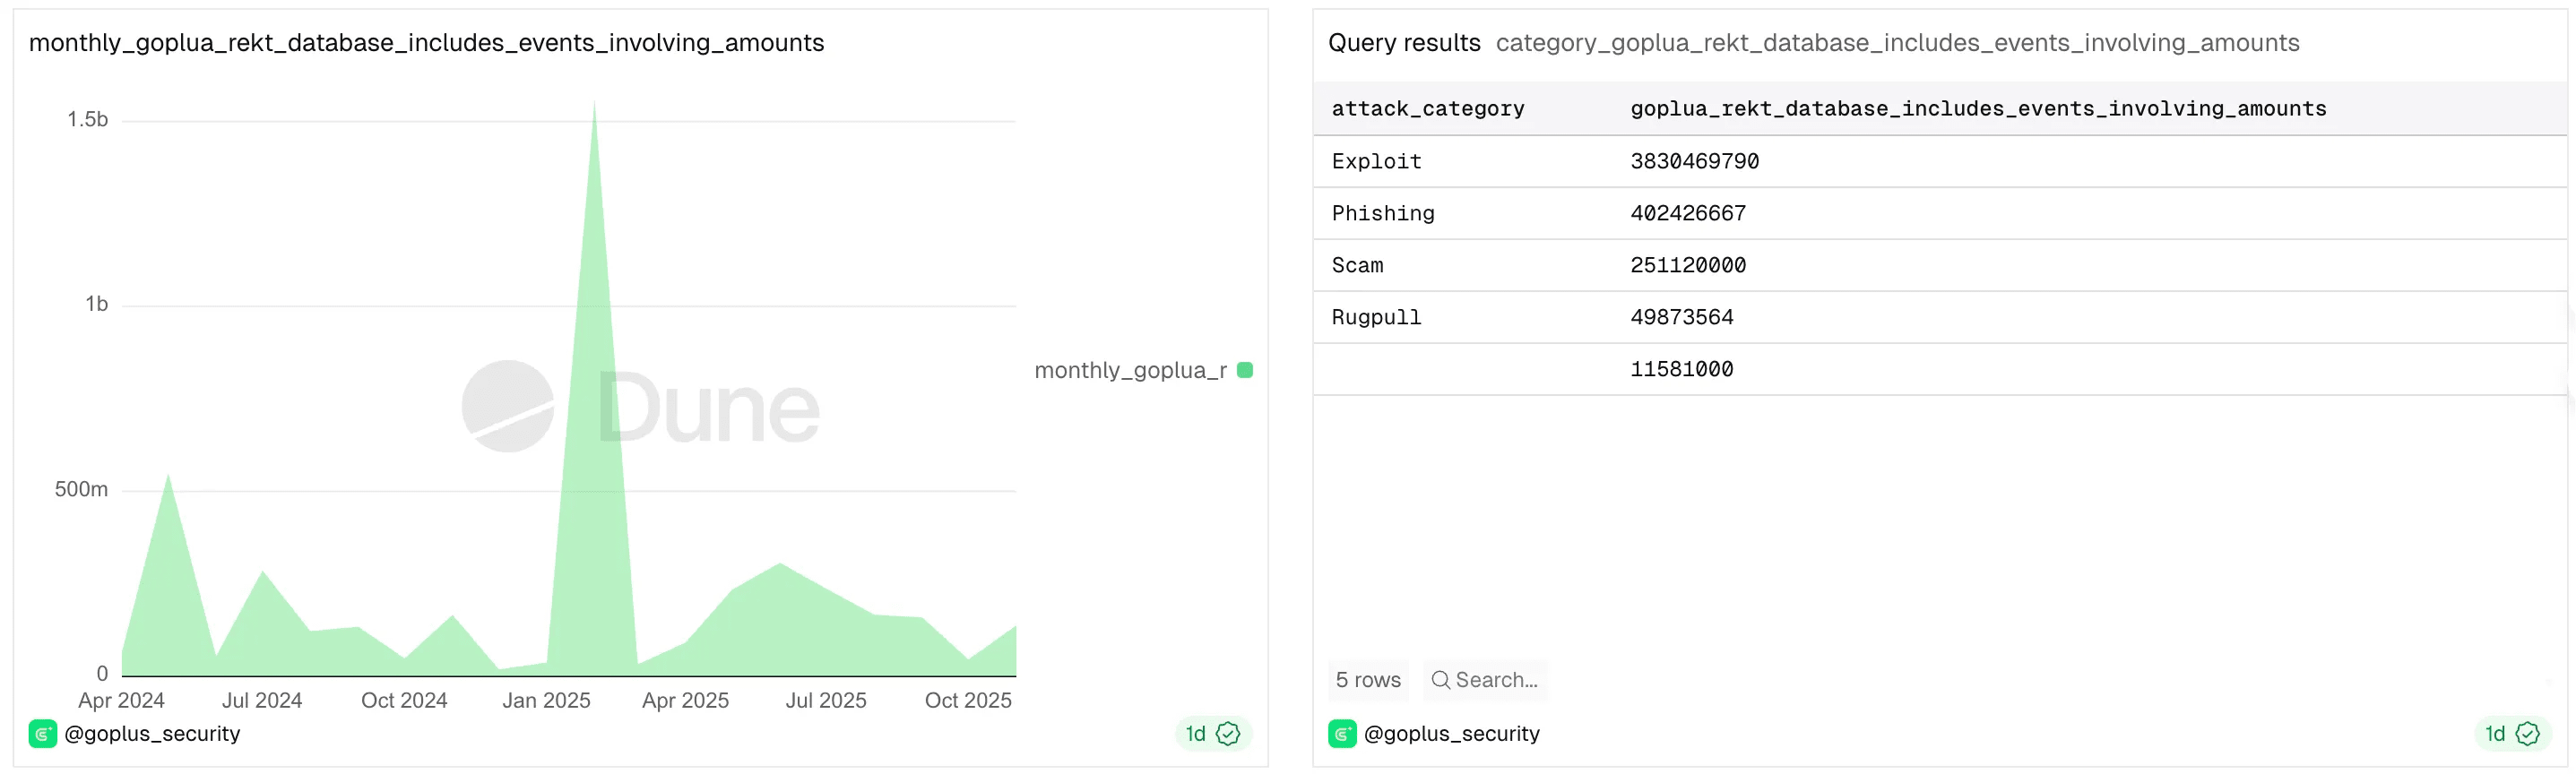
Exploit
Tháng 11, Exploit (bao gồm tấn công hợp đồng, lừa đảo xã hội, rò rỉ khóa riêng, v.v.) do 15 sự kiện chính gây ra thiệt hại 175,031,395 USD. Các sự kiện điển hình bao gồm:
Ngày 3 tháng 11, Balancer (@Balancer) bị tấn công do lỗ hổng tính toán trong hợp đồng thông minh, thiệt hại vượt quá 128 triệu USD, bao gồm các tài sản như WETH, osETH và wstETH, nghi ngờ do tin tặc Bắc Triều Tiên thực hiện.
Ngày 4 tháng 11, @VenusProtocol (BSC) @TakaraLend (SEI) @MoonwellDeFi (Base) @orbiterone (MoonbeamNetwork) và nhiều thị trường cho vay khác đã bị tấn công “mất kết nối giá do oracle” với tổng tổn thất trên 2 triệu đô la Mỹ.
Ngày 20 tháng 11, GANA PayFi (@GANA_PayFi) bị tấn công, tổn thất khoảng 3,15 triệu đô la BUSD trên #BSC, và giá token $GANA đã giảm hơn 90%.
Ngày 7 tháng 11, sàn giao dịch tiền điện tử lớn nhất Hàn Quốc Upbit (@Official_Upbit) đã bị đánh cắp ví nóng, bị đánh cắp khoảng 54 tỷ won Hàn Quốc (36,8 triệu đô la Mỹ) trên #Solana, tài sản bị đánh cắp bao gồm 24 loại tài sản tiền điện tử như SOL, USDC, DOOD, SONIC, SOON và TRUMP.
Ngày 30 tháng 11, hợp đồng thông minh yETH LST của Yearn (@yearnfi) đã bị tấn công do lỗ hổng trong tính toán nghiệp vụ, tổn thất khoảng 9 triệu đô la trên #Ethereum, trong đó 2,4 triệu đô la đã được cứu hộ.
Lừa đảo
Trong tháng 11, do tấn công lừa đảo, tổng tổn thất khoảng 8 triệu đô la, số lượng nạn nhân khoảng 7000 người.
Ngày 7 tháng 11, một người dùng đã mất khoảng $1.22M USDC và aPlaUSDT0 do ký vào quyền hạn độc hại “permit”.
Ngày 24 tháng 11, một người dùng đã mất khoảng $838K PT-LP tUSDe do ký vào quyền hạn độc hại “approve”.
Kẻ tấn công đã sử dụng “Dịch vụ lừa đảo (Phishing-as-a-Service)” và công nghệ AI, làm giảm đáng kể chi phí tạo ra các trang lừa đảo, thực hiện các cuộc tấn công lừa đảo rộng rãi vào các cộng đồng sinh thái.
Đối với người dùng, cần phải hình thành nhận thức an ninh không tin cậy và thói quen thao tác. Nhớ nguyên tắc “bốn không” của #GoPlus để chống lừa đảo — — Không nhấp, không cài, không ký, không chuyển: Không nhấp vào liên kết lạ, không cài phần mềm không rõ nguồn gốc, (ví) không ký vào giao dịch nội dung không rõ ràng, không chuyển tiền đến địa chỉ chưa được xác minh.
Đồng thời cài đặt plugin bảo mật GoPlus, chặn liên kết lừa đảo, chữ ký rủi ro, quyền hạn và giao dịch theo thời gian thực.
HoneyPot & Lừa đảo
Trong tháng 11, đã phát hiện 836 token Phì Xù mới (HoneyPot) trên ETH, Base, BSC, giảm so với tháng 10, trong đó:
Số lượng token Phì Xù mới trên ETH: 21 cái.
Số lượng token Phì Xù mới trên Base: 115 cái.
Số lượng token Phì Xù mới trên BSC: 710 cái.
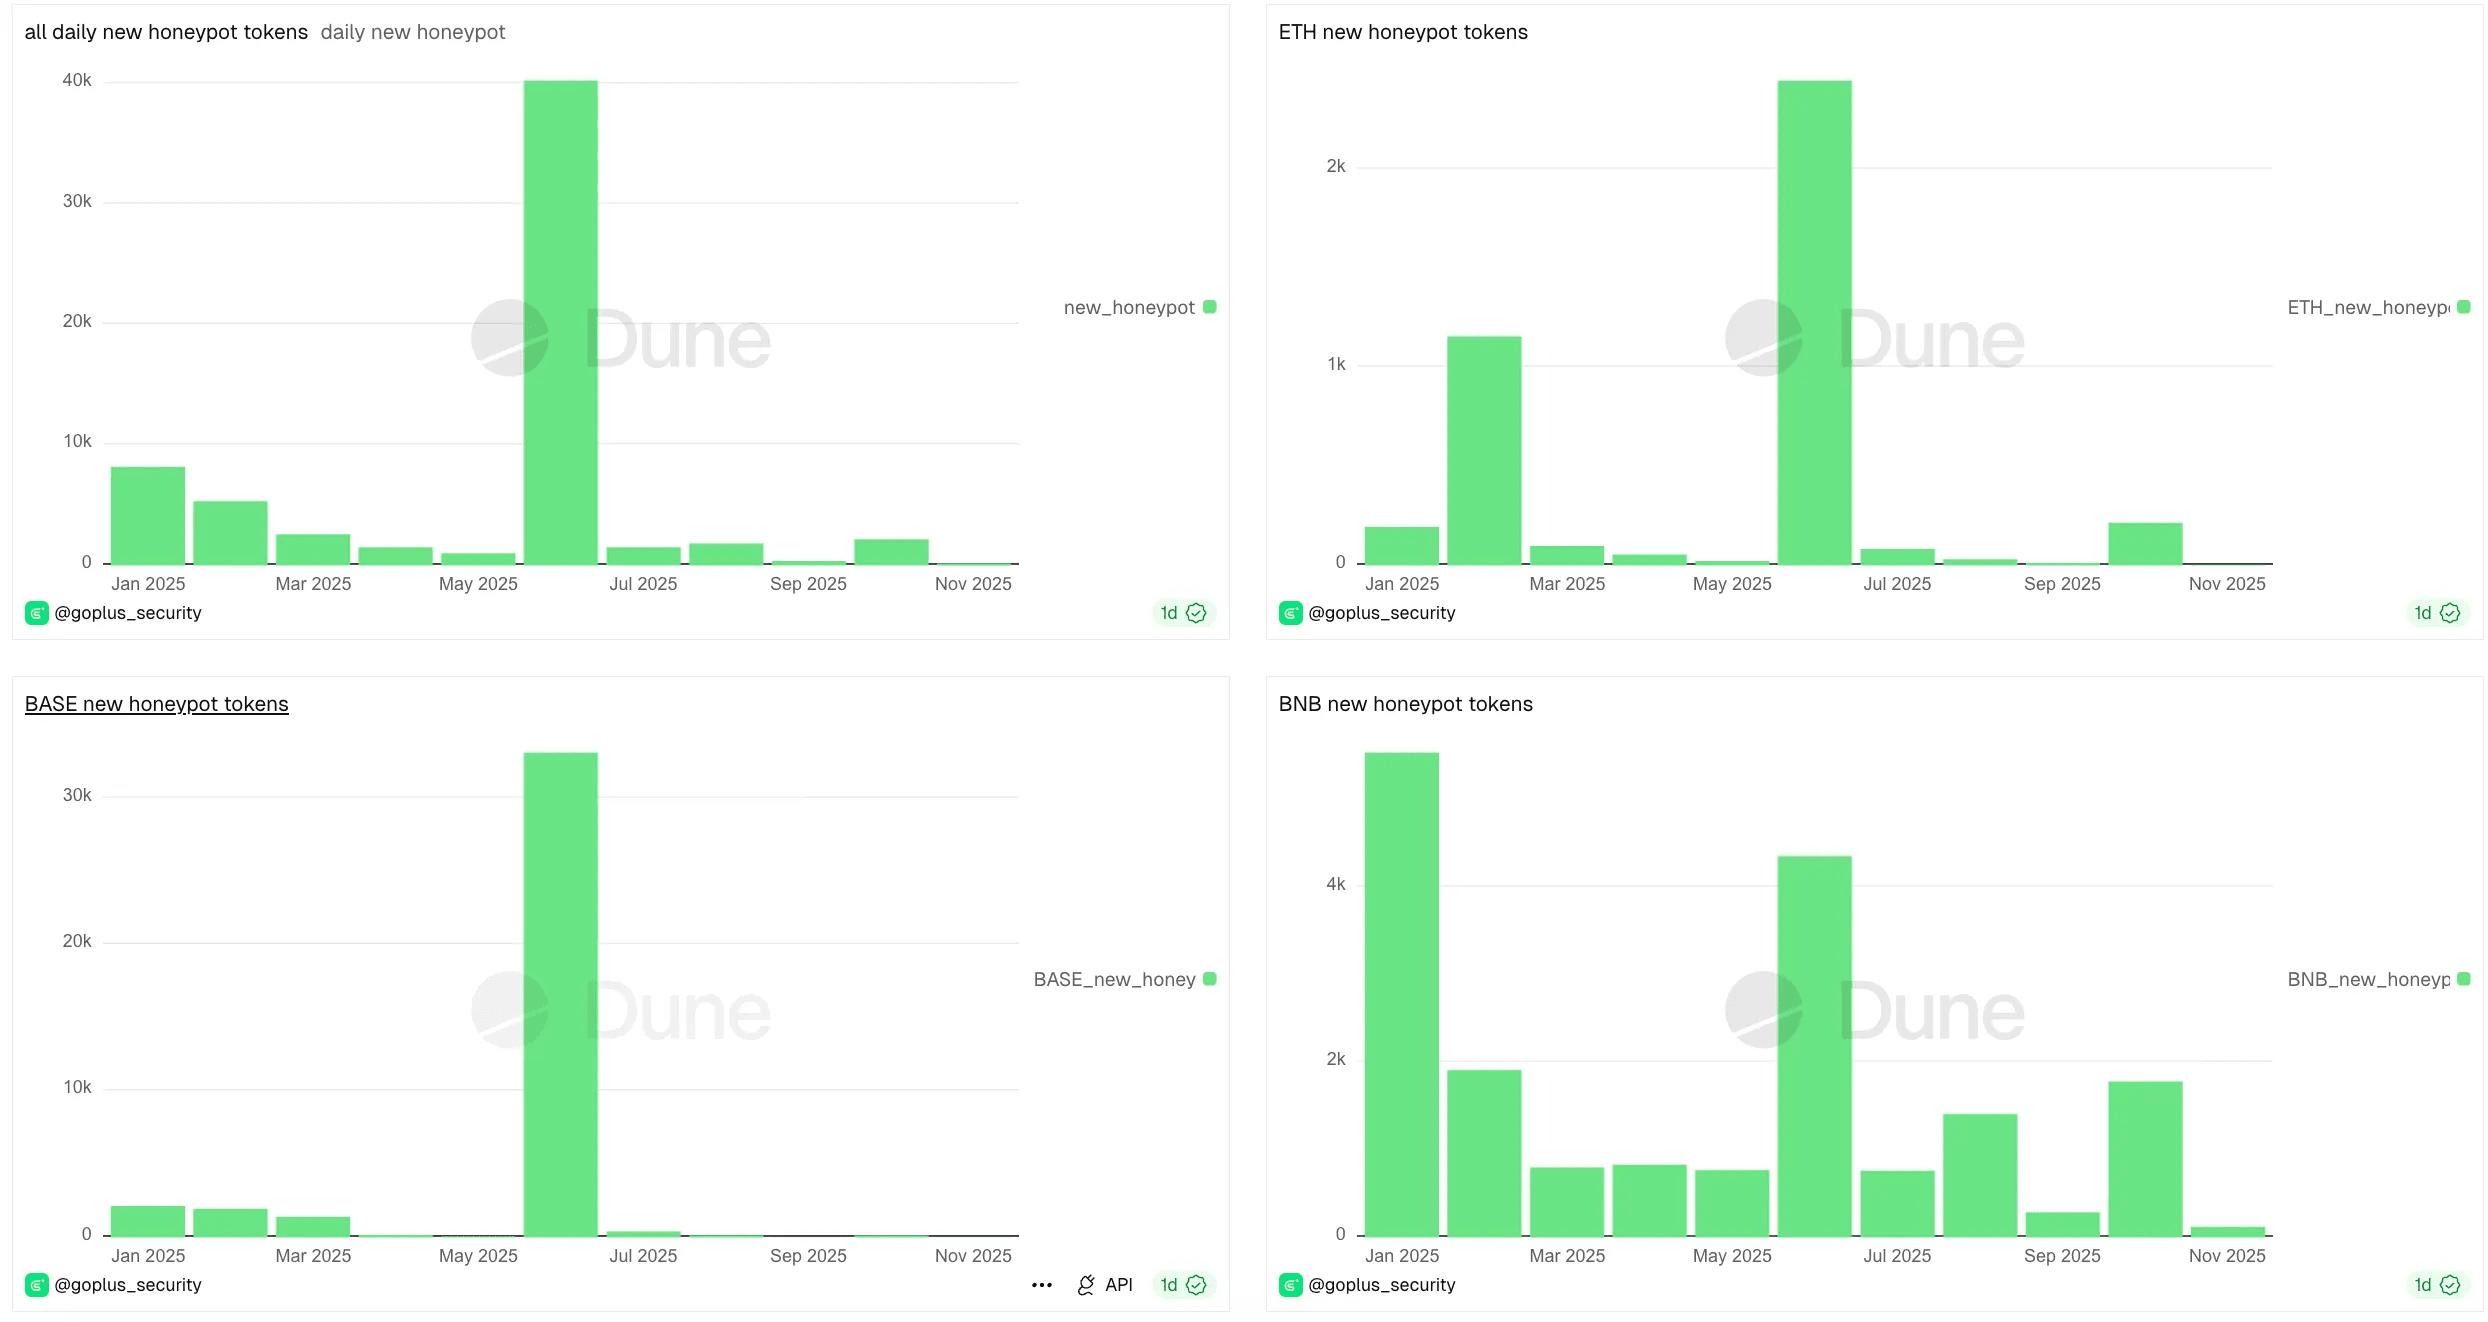
Ngày 21 tháng 11, GoPlus đã công bố mô hình lừa đảo thực sự “nhà máy Phì Xù”. Kẻ lừa đảo đã thực hiện: tạo token hàng loạt → thêm thanh khoản → ra mắt giao dịch giả mạo hoạt động → đẩy giá → rút hết thanh khoản, trung bình thu hoạch sau vài phút đến nửa giờ, trong tháng 11 đã triển khai hơn 700 Phì Xù, thu lợi trên 100.000 đô la Mỹ.