
Salus Re-poster
17 Bài đăng
Salus Re-poster
Báo cáo
Chặn người dùng
Our research-driven approach tackles the toughest security challenges in Web3 while pioneering innovative ZK solutions.
0 Đang theo dõi
0 Người theo dõi
1 Đã thích
Bài đăng
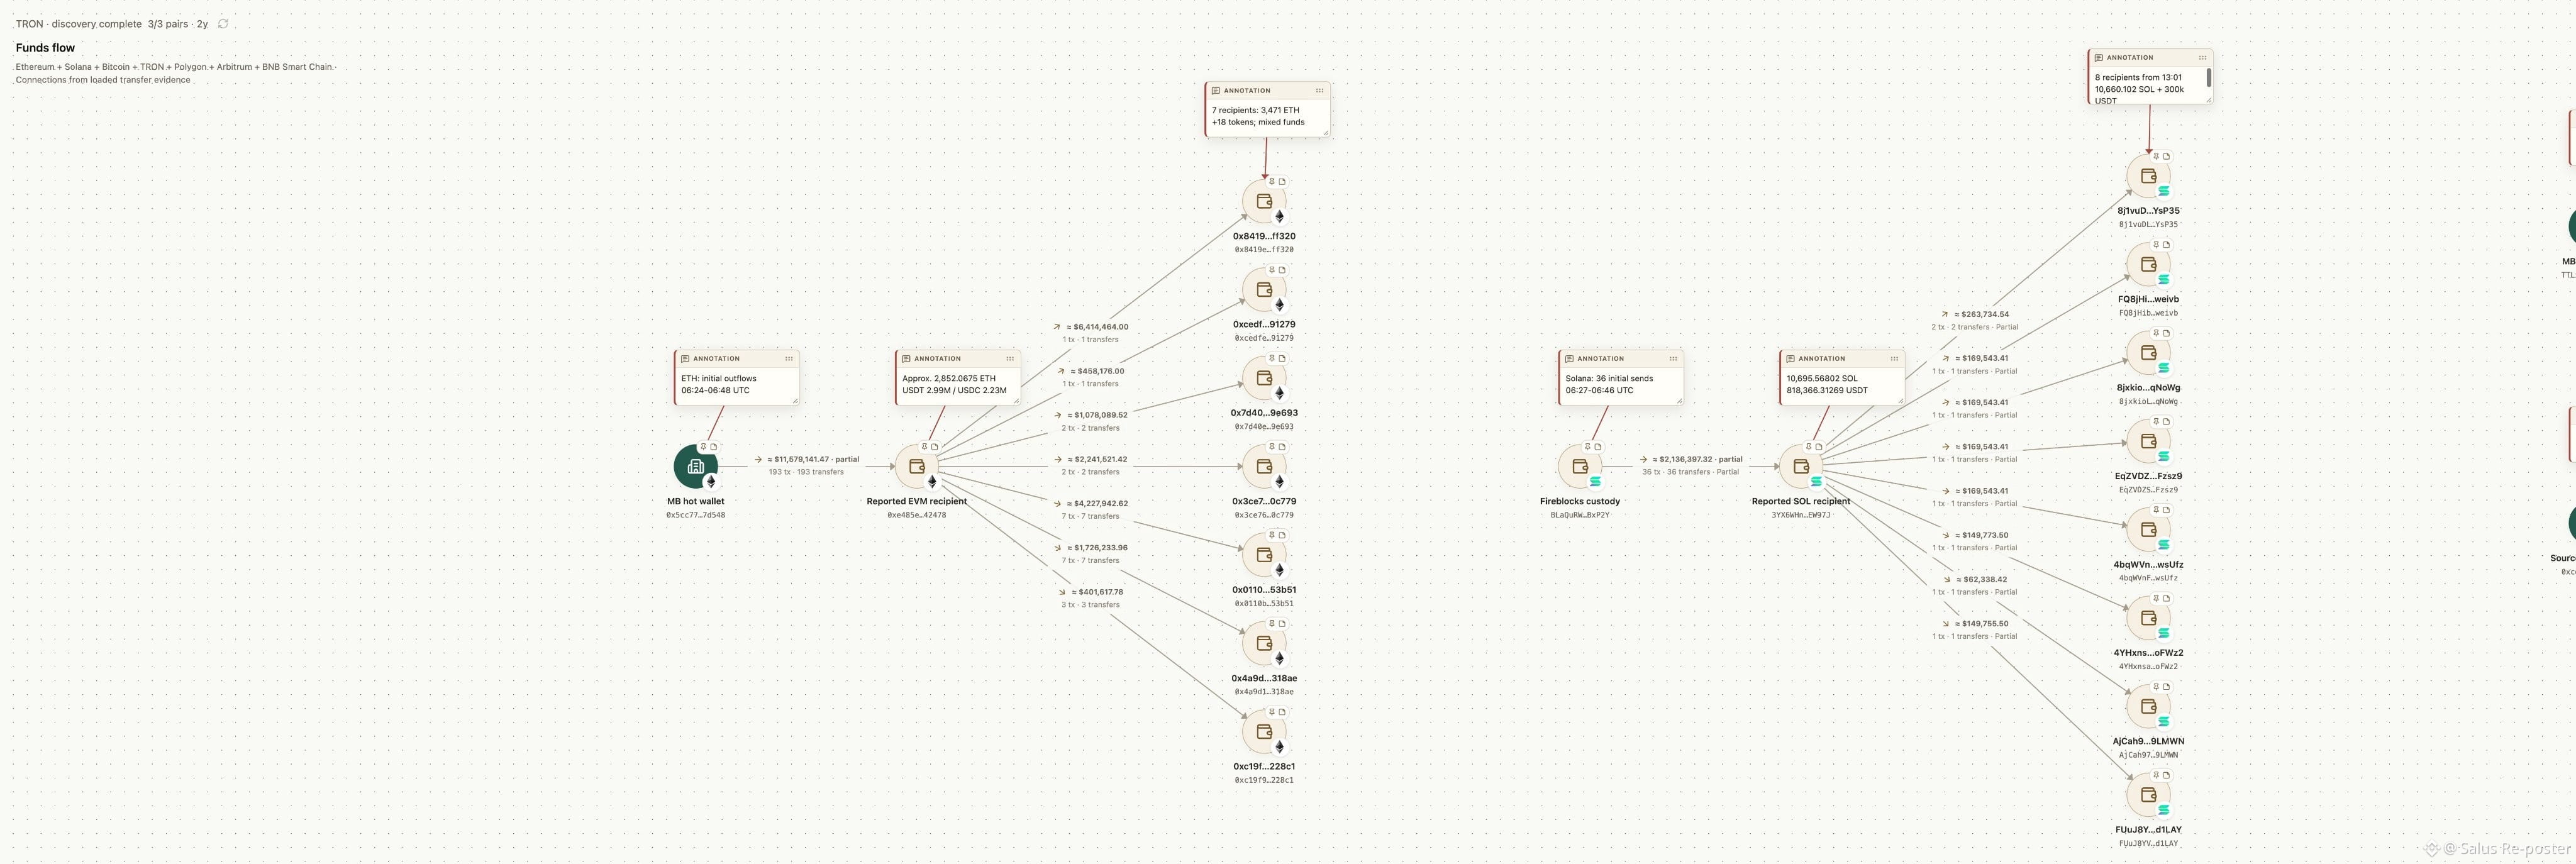
1/3 Chúng tôi muốn chia sẻ thông tin cập nhật về @MercadoBitcoin và một số hoạt động on-chain gần đây. Các ví nóng liên kết với nền tảng này được ghi nhận đang di chuyển tài sản qua nhiều blockchain bằng các giao dịch được ký theo cách thông thường.
Trong khoảng thời gian từ 06:24 đến 06:48 UTC trên mạng Ethereum, chúng tôi đã theo dõi các khoản tiền rút chuyển đến địa chỉ EVM đã công bố. Sau khi đến địa chỉ đó, khoảng 3,5 nghìn ETH cùng một số token khác nhau đã được phân tán vào 7 ví tiếp theo.
Cũng trong chính khoảng thời gian đó trên blockchain Solana, dịch vụ lưu ký Fireblocks đã thực hiện 36 giao dịch chuyển tiền. Ban đầu, số tiền này được chuyển đến địa chỉ SOL đã công bố, rồi tiếp tục được chuyển đến 8 ví khác.
Rõ ràng là tài sản đã bắt đầu được chia nhỏ và phân tán ra ngoài điểm chuyển đầu tiên.
1/3 Chúng tôi muốn chia sẻ thông tin cập nhật về @MercadoBitcoin và một số hoạt động on-chain gần đây. Các ví nóng liên kết với nền tảng này được ghi nhận đang di chuyển tài sản qua nhiều blockchain bằng các giao dịch được ký theo cách thông thường.
Trong khoảng thời gian từ 06:24 đến 06:48 UTC trên mạng Ethereum, chúng tôi đã theo dõi các khoản tiền rút chuyển đến địa chỉ EVM đã công bố. Sau khi đến địa chỉ đó, khoảng 3,5 nghìn ETH cùng một số token khác nhau đã được phân tán vào 7 ví tiếp theo.
Cũng trong chính khoảng thời gian đó trên blockchain Solana, dịch vụ lưu ký Fireblocks đã thực hiện 36 giao dịch chuyển tiền. Ban đầu, số tiền này được chuyển đến địa chỉ SOL đã công bố, rồi tiếp tục được chuyển đến 8 ví khác.
Rõ ràng là tài sản đã bắt đầu được chia nhỏ và phân tán ra ngoài điểm chuyển đầu tiên.
Trong khoảng thời gian từ 06:24 đến 06:48 UTC trên mạng Ethereum, chúng tôi đã theo dõi các khoản tiền rút chuyển đến địa chỉ EVM đã công bố. Sau khi đến địa chỉ đó, khoảng 3,5 nghìn ETH cùng một số token khác nhau đã được phân tán vào 7 ví tiếp theo.
Cũng trong chính khoảng thời gian đó trên blockchain Solana, dịch vụ lưu ký Fireblocks đã thực hiện 36 giao dịch chuyển tiền. Ban đầu, số tiền này được chuyển đến địa chỉ SOL đã công bố, rồi tiếp tục được chuyển đến 8 ví khác.
Rõ ràng là tài sản đã bắt đầu được chia nhỏ và phân tán ra ngoài điểm chuyển đầu tiên.
1
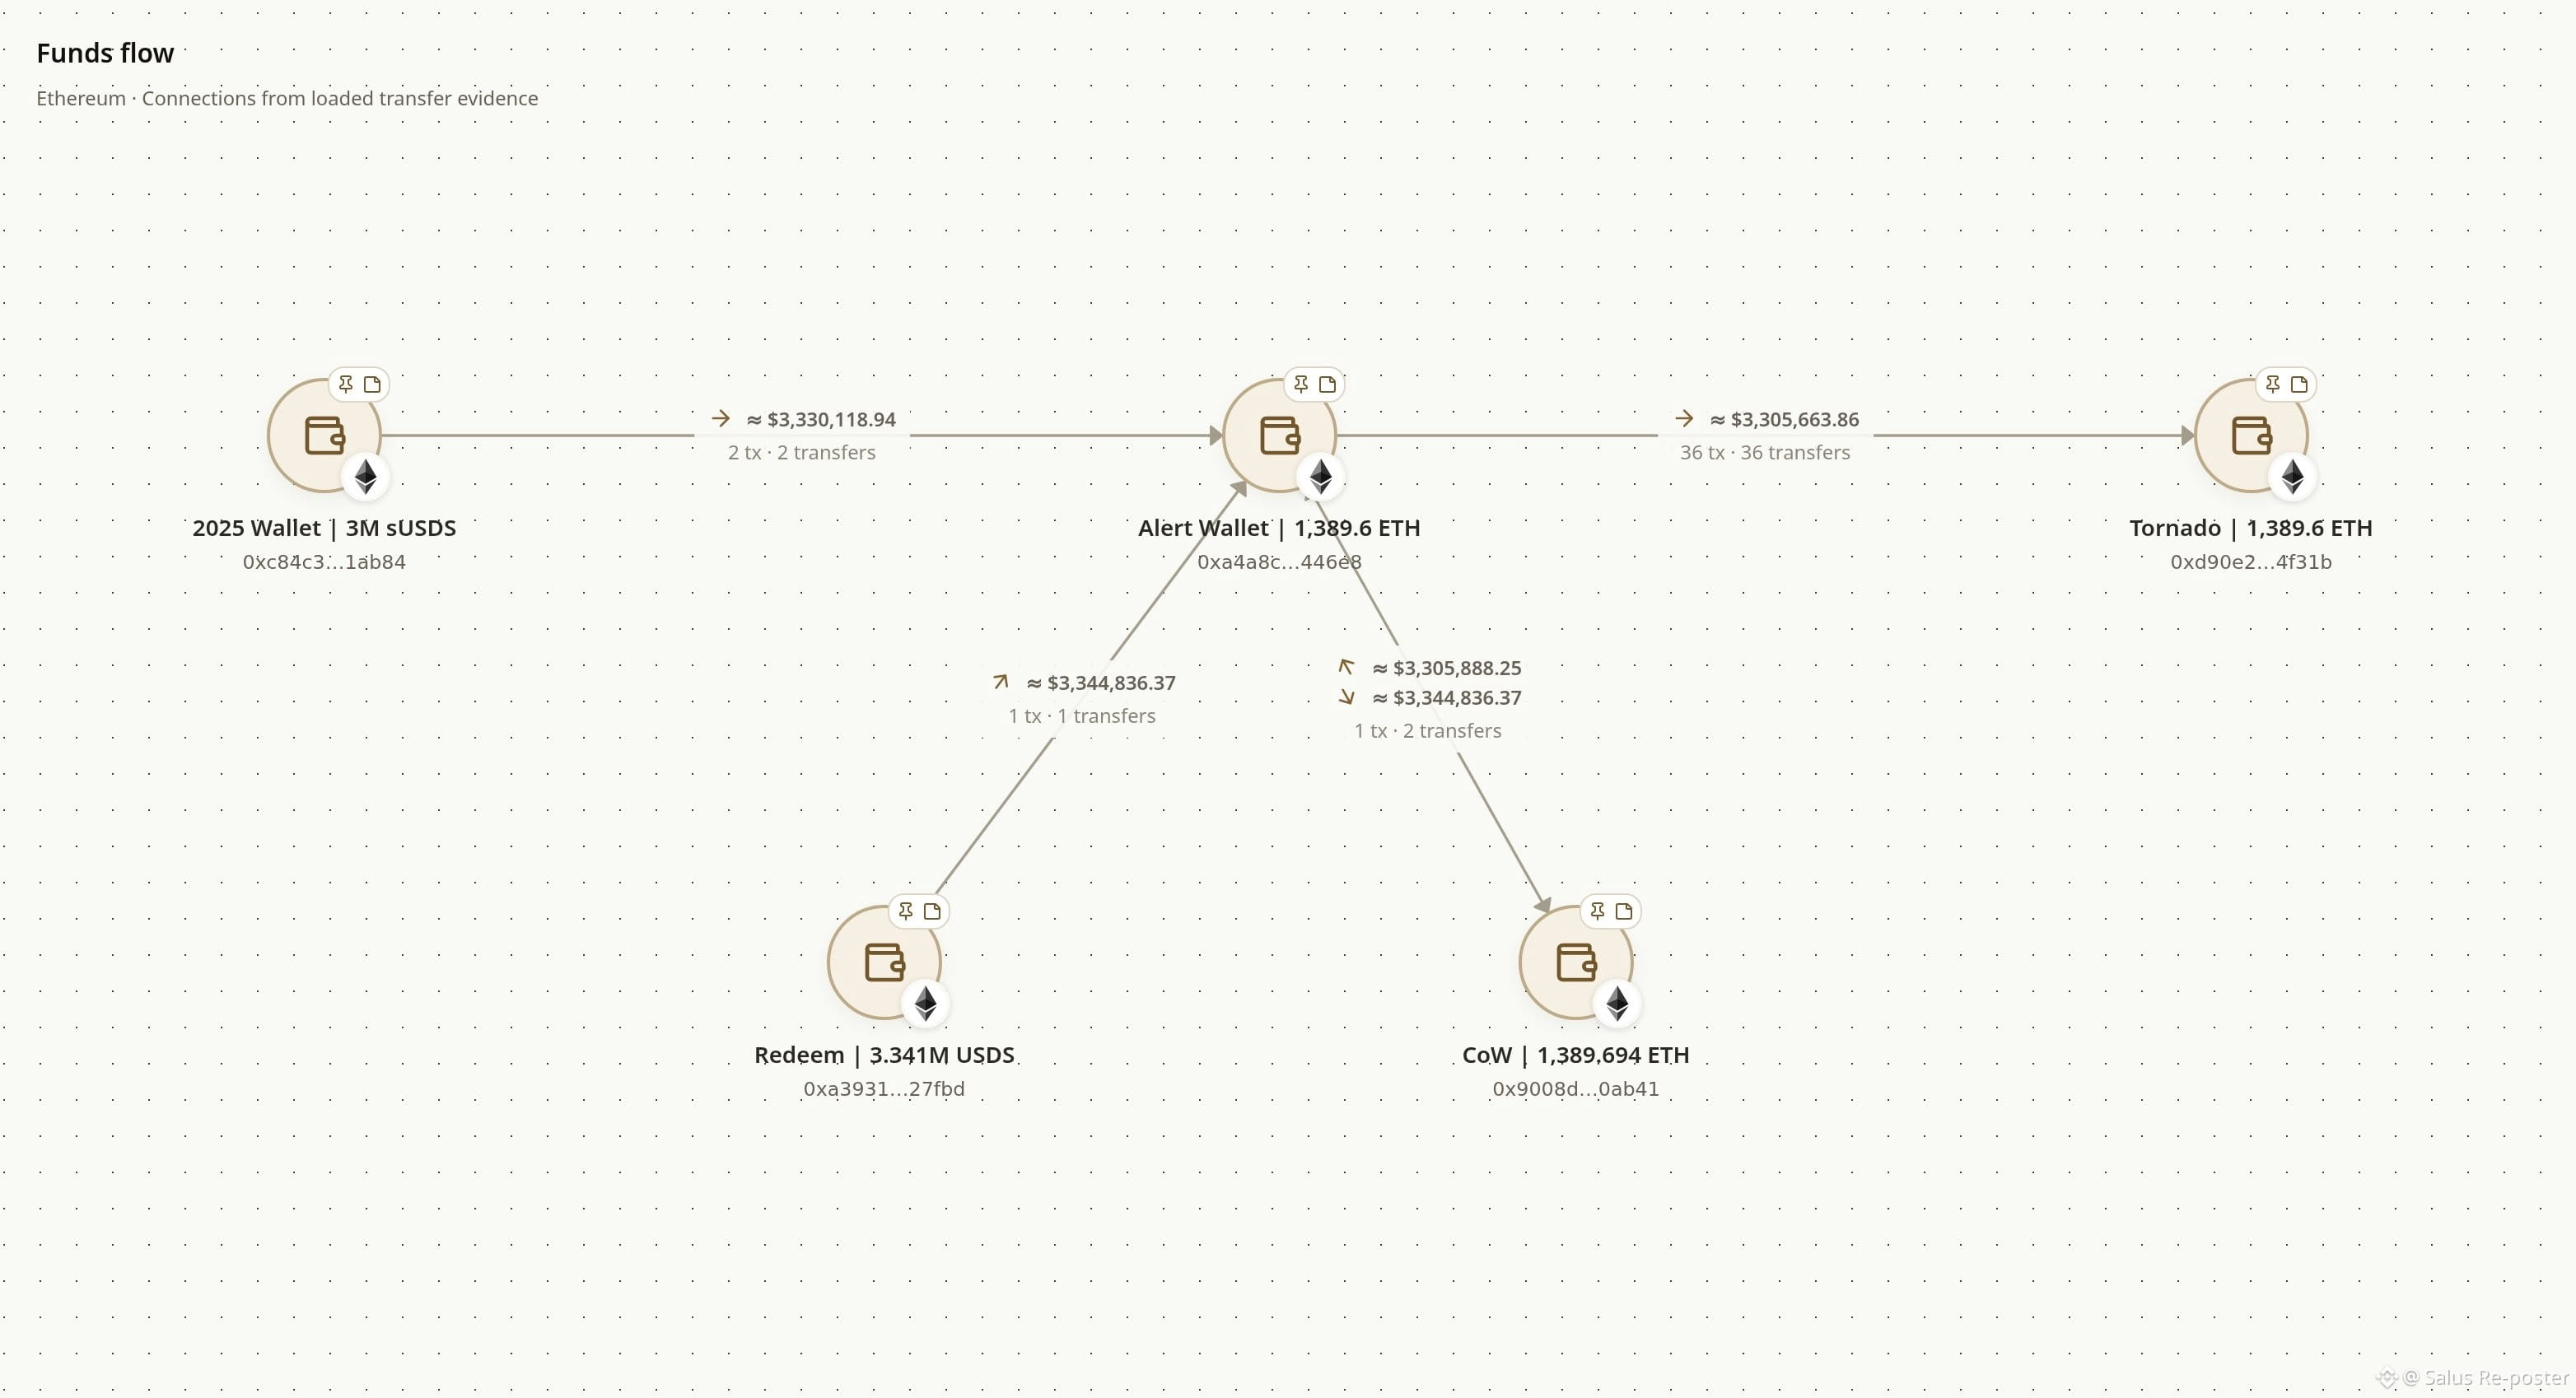
Gần đây, nhóm chúng tôi đã phát hiện các giao dịch mới phát sinh từ một địa chỉ được xác định trong các báo cáo năm 2025 là có liên quan đến các hoạt động lừa đảo nhắm vào khách hàng @coinbase.
Tài khoản được đề cập, có địa chỉ 0xc84c…ab84, đã chuyển 3M sUSDS vào một ví mới được tạo. Sau khi số tiền này được chuyển đổi, chúng tiếp tục được gửi đến Tornado Cash qua 36 khoản nạp riêng lẻ, với tổng khối lượng đạt 1,389.6 ETH.
Để tìm hiểu sâu hơn về lịch sử vụ việc này, bạn có thể tham khảo bài viết tổng quan trước đó tại đây:
https://www.theblock.co/news/regulation/2025-05-22-wallet-tied-to-coinbase-phishing-campaigns-launders-funds-taunts-zachxbt-after-42-5m-thorchain-swap-355354
Gần đây, nhóm chúng tôi đã phát hiện các giao dịch mới phát sinh từ một địa chỉ được xác định trong các báo cáo năm 2025 là có liên quan đến các hoạt động lừa đảo nhắm vào khách hàng @coinbase.
Tài khoản được đề cập, có địa chỉ 0xc84c…ab84, đã chuyển 3M sUSDS vào một ví mới được tạo. Sau khi số tiền này được chuyển đổi, chúng tiếp tục được gửi đến Tornado Cash qua 36 khoản nạp riêng lẻ, với tổng khối lượng đạt 1,389.6 ETH.
Để tìm hiểu sâu hơn về lịch sử vụ việc này, bạn có thể tham khảo bài viết tổng quan trước đó tại đây:
https://www.theblock.co/news/regulation/2025-05-22-wallet-tied-to-coinbase-phishing-campaigns-launders-funds-taunts-zachxbt-after-42-5m-thorchain-swap-355354
Tài khoản được đề cập, có địa chỉ 0xc84c…ab84, đã chuyển 3M sUSDS vào một ví mới được tạo. Sau khi số tiền này được chuyển đổi, chúng tiếp tục được gửi đến Tornado Cash qua 36 khoản nạp riêng lẻ, với tổng khối lượng đạt 1,389.6 ETH.
Để tìm hiểu sâu hơn về lịch sử vụ việc này, bạn có thể tham khảo bài viết tổng quan trước đó tại đây:
https://www.theblock.co/news/regulation/2025-05-22-wallet-tied-to-coinbase-phishing-campaigns-launders-funds-taunts-zachxbt-after-42-5m-thorchain-swap-355354
86
Ngày 11 tháng 10, một nhà sáng tạo nội dung trực tuyến trở thành mục tiêu của một âm mưu lừa đảo núp bóng buổi quay video quảng cáo với thù lao rất cao. Những kẻ tổ chức đã tạo dựng lòng tin bằng cách trả trước một khoản tiền, rồi dụ người này sang Thái Lan. Tình hình lập tức chuyển biến xấu sau khi nhà sáng tạo đến nơi. Người này bị đưa đến một địa điểm hẻo lánh và phải đối mặt với sự thật kinh hoàng: bị buôn bán cho một bên thứ ba.
Nhận thấy nguy hiểm cận kề, nhà sáng tạo âm thầm liên lạc với bạn bè và người thân, đồng thời giả vờ bị ốm để câu giờ với những kẻ bắt giữ. Sự nhanh trí này khiến những kẻ định mua nạn nhân tranh cãi về giá vì tình trạng sức khỏe có vẻ không tốt. Bất đồng của chúng tạm thời khiến vụ mua bán bất hợp pháp bị đình lại, tạo ra khoảng thời gian quý báu để can thiệp. Sau khi những người thân quen của nạn nhân khẩn thiết cầu cứu, đội ngũ của chúng tôi đã phối hợp với lực lượng thực thi pháp luật để xác định chính xác tọa độ nơi nạn nhân bị giữ. Bằng cách phân tích manh mối từ điện thoại di động có liên quan đến các nghi phạm, xem lại những bức ảnh nhà sáng tạo chụp trong chuyến đi và kiểm tra ảnh chụp biên lai giao đồ ăn, chúng tôi đã hỗ trợ giải cứu nạn nhân an toàn.
Sau chiến dịch, nhà chức trách đã đưa các nghi phạm về thẩm vấn. Cảnh sát hiện đang rà soát hồ sơ xuất nhập cảnh của các nghi phạm, tìm hiểu hoạt động của họ gần khu vực biên giới và điều tra khả năng họ có liên quan đến việc vượt biên trái phép. Cuộc điều tra chính thức này vẫn đang được tiến hành.
Chúng tôi muốn nhắc mọi người rằng cơ hội can thiệp trước khi một người bị bắt cóc đưa qua biên giới Thái Lan–Myanmar vô cùng ngắn ngủi. Việc giải cứu sẽ trở nên đặc biệt khó khăn một khi nạn nhân bị đưa sang lãnh thổ nước láng giềng. Ngay cả khi nhận được khoản tiền ứng trước cho một công việc ở nước ngoài, hãy luôn dành thời gian tìm hiểu kỹ địa điểm làm việc thực tế, danh tính của nhà tuyển dụng và những người điều phối chuyến đi.
Ngày 11 tháng 10, một nhà sáng tạo nội dung trực tuyến trở thành mục tiêu của một âm mưu lừa đảo núp bóng buổi quay video quảng cáo với thù lao rất cao. Những kẻ tổ chức đã tạo dựng lòng tin bằng cách trả trước một khoản tiền, rồi dụ người này sang Thái Lan. Tình hình lập tức chuyển biến xấu sau khi nhà sáng tạo đến nơi. Người này bị đưa đến một địa điểm hẻo lánh và phải đối mặt với sự thật kinh hoàng: bị buôn bán cho một bên thứ ba.
Nhận thấy nguy hiểm cận kề, nhà sáng tạo âm thầm liên lạc với bạn bè và người thân, đồng thời giả vờ bị ốm để câu giờ với những kẻ bắt giữ. Sự nhanh trí này khiến những kẻ định mua nạn nhân tranh cãi về giá vì tình trạng sức khỏe có vẻ không tốt. Bất đồng của chúng tạm thời khiến vụ mua bán bất hợp pháp bị đình lại, tạo ra khoảng thời gian quý báu để can thiệp. Sau khi những người thân quen của nạn nhân khẩn thiết cầu cứu, đội ngũ của chúng tôi đã phối hợp với lực lượng thực thi pháp luật để xác định chính xác tọa độ nơi nạn nhân bị giữ. Bằng cách phân tích manh mối từ điện thoại di động có liên quan đến các nghi phạm, xem lại những bức ảnh nhà sáng tạo chụp trong chuyến đi và kiểm tra ảnh chụp biên lai giao đồ ăn, chúng tôi đã hỗ trợ giải cứu nạn nhân an toàn.
Sau chiến dịch, nhà chức trách đã đưa các nghi phạm về thẩm vấn. Cảnh sát hiện đang rà soát hồ sơ xuất nhập cảnh của các nghi phạm, tìm hiểu hoạt động của họ gần khu vực biên giới và điều tra khả năng họ có liên quan đến việc vượt biên trái phép. Cuộc điều tra chính thức này vẫn đang được tiến hành.
Chúng tôi muốn nhắc mọi người rằng cơ hội can thiệp trước khi một người bị bắt cóc đưa qua biên giới Thái Lan–Myanmar vô cùng ngắn ngủi. Việc giải cứu sẽ trở nên đặc biệt khó khăn một khi nạn nhân bị đưa sang lãnh thổ nước láng giềng. Ngay cả khi nhận được khoản tiền ứng trước cho một công việc ở nước ngoài, hãy luôn dành thời gian tìm hiểu kỹ địa điểm làm việc thực tế, danh tính của nhà tuyển dụng và những người điều phối chuyến đi.
Nhận thấy nguy hiểm cận kề, nhà sáng tạo âm thầm liên lạc với bạn bè và người thân, đồng thời giả vờ bị ốm để câu giờ với những kẻ bắt giữ. Sự nhanh trí này khiến những kẻ định mua nạn nhân tranh cãi về giá vì tình trạng sức khỏe có vẻ không tốt. Bất đồng của chúng tạm thời khiến vụ mua bán bất hợp pháp bị đình lại, tạo ra khoảng thời gian quý báu để can thiệp. Sau khi những người thân quen của nạn nhân khẩn thiết cầu cứu, đội ngũ của chúng tôi đã phối hợp với lực lượng thực thi pháp luật để xác định chính xác tọa độ nơi nạn nhân bị giữ. Bằng cách phân tích manh mối từ điện thoại di động có liên quan đến các nghi phạm, xem lại những bức ảnh nhà sáng tạo chụp trong chuyến đi và kiểm tra ảnh chụp biên lai giao đồ ăn, chúng tôi đã hỗ trợ giải cứu nạn nhân an toàn.
Sau chiến dịch, nhà chức trách đã đưa các nghi phạm về thẩm vấn. Cảnh sát hiện đang rà soát hồ sơ xuất nhập cảnh của các nghi phạm, tìm hiểu hoạt động của họ gần khu vực biên giới và điều tra khả năng họ có liên quan đến việc vượt biên trái phép. Cuộc điều tra chính thức này vẫn đang được tiến hành.
Chúng tôi muốn nhắc mọi người rằng cơ hội can thiệp trước khi một người bị bắt cóc đưa qua biên giới Thái Lan–Myanmar vô cùng ngắn ngủi. Việc giải cứu sẽ trở nên đặc biệt khó khăn một khi nạn nhân bị đưa sang lãnh thổ nước láng giềng. Ngay cả khi nhận được khoản tiền ứng trước cho một công việc ở nước ngoài, hãy luôn dành thời gian tìm hiểu kỹ địa điểm làm việc thực tế, danh tính của nhà tuyển dụng và những người điều phối chuyến đi.
71
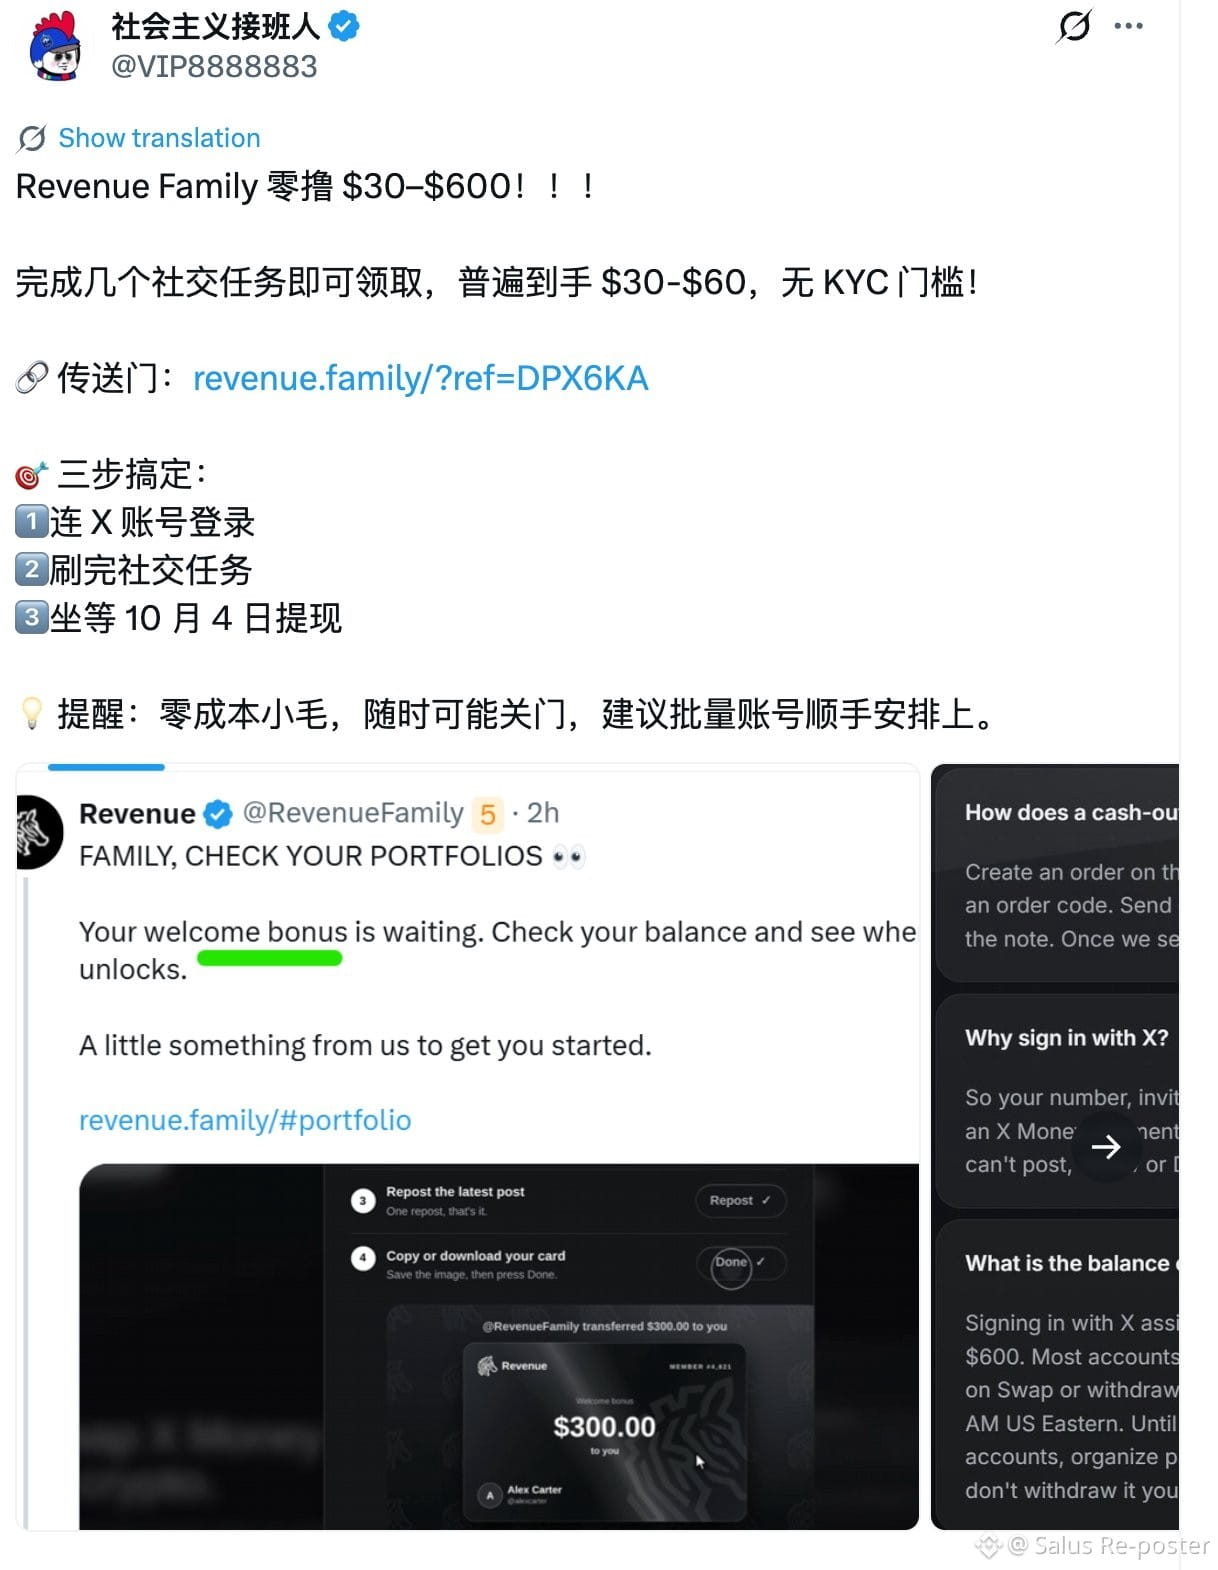
Chúng tôi muốn thông báo với cộng đồng rằng 🚨@RevenueFamily hiện có liên quan đến các hoạt động cấp quyền độc hại. Trong những vụ việc này, các đối tượng xấu sử dụng chữ ký permit của người dùng để giành quyền không giới hạn trong việc chi tiêu USDG của họ. Sau đó, chúng lập tức thực thi lệnh transferFrom. Vì việc cấp quyền và chuyển tiền tiếp theo diễn ra cùng lúc chỉ trong một giao dịch, ví của những người bị ảnh hưởng nhanh chóng bị rút sạch.
Sau khi tài sản bị lấy đi, chúng được chia cho hai địa chỉ của tin tặc theo tỷ lệ 20%/80%. Cách phân chia tiền này rất giống mô hình drainer-as-a-service mà Inferno sử dụng. Tương tự, chiến lược tận dụng KOL để quảng bá và thực hiện các vụ lừa đảo này hoàn toàn khớp với mô hình do FomoPeek thiết lập.
Chúng tôi muốn thông báo với cộng đồng rằng 🚨@RevenueFamily hiện có liên quan đến các hoạt động cấp quyền độc hại. Trong những vụ việc này, các đối tượng xấu sử dụng chữ ký permit của người dùng để giành quyền không giới hạn trong việc chi tiêu USDG của họ. Sau đó, chúng lập tức thực thi lệnh transferFrom. Vì việc cấp quyền và chuyển tiền tiếp theo diễn ra cùng lúc chỉ trong một giao dịch, ví của những người bị ảnh hưởng nhanh chóng bị rút sạch.
Sau khi tài sản bị lấy đi, chúng được chia cho hai địa chỉ của tin tặc theo tỷ lệ 20%/80%. Cách phân chia tiền này rất giống mô hình drainer-as-a-service mà Inferno sử dụng. Tương tự, chiến lược tận dụng KOL để quảng bá và thực hiện các vụ lừa đảo này hoàn toàn khớp với mô hình do FomoPeek thiết lập.
Sau khi tài sản bị lấy đi, chúng được chia cho hai địa chỉ của tin tặc theo tỷ lệ 20%/80%. Cách phân chia tiền này rất giống mô hình drainer-as-a-service mà Inferno sử dụng. Tương tự, chiến lược tận dụng KOL để quảng bá và thực hiện các vụ lừa đảo này hoàn toàn khớp với mô hình do FomoPeek thiết lập.
69
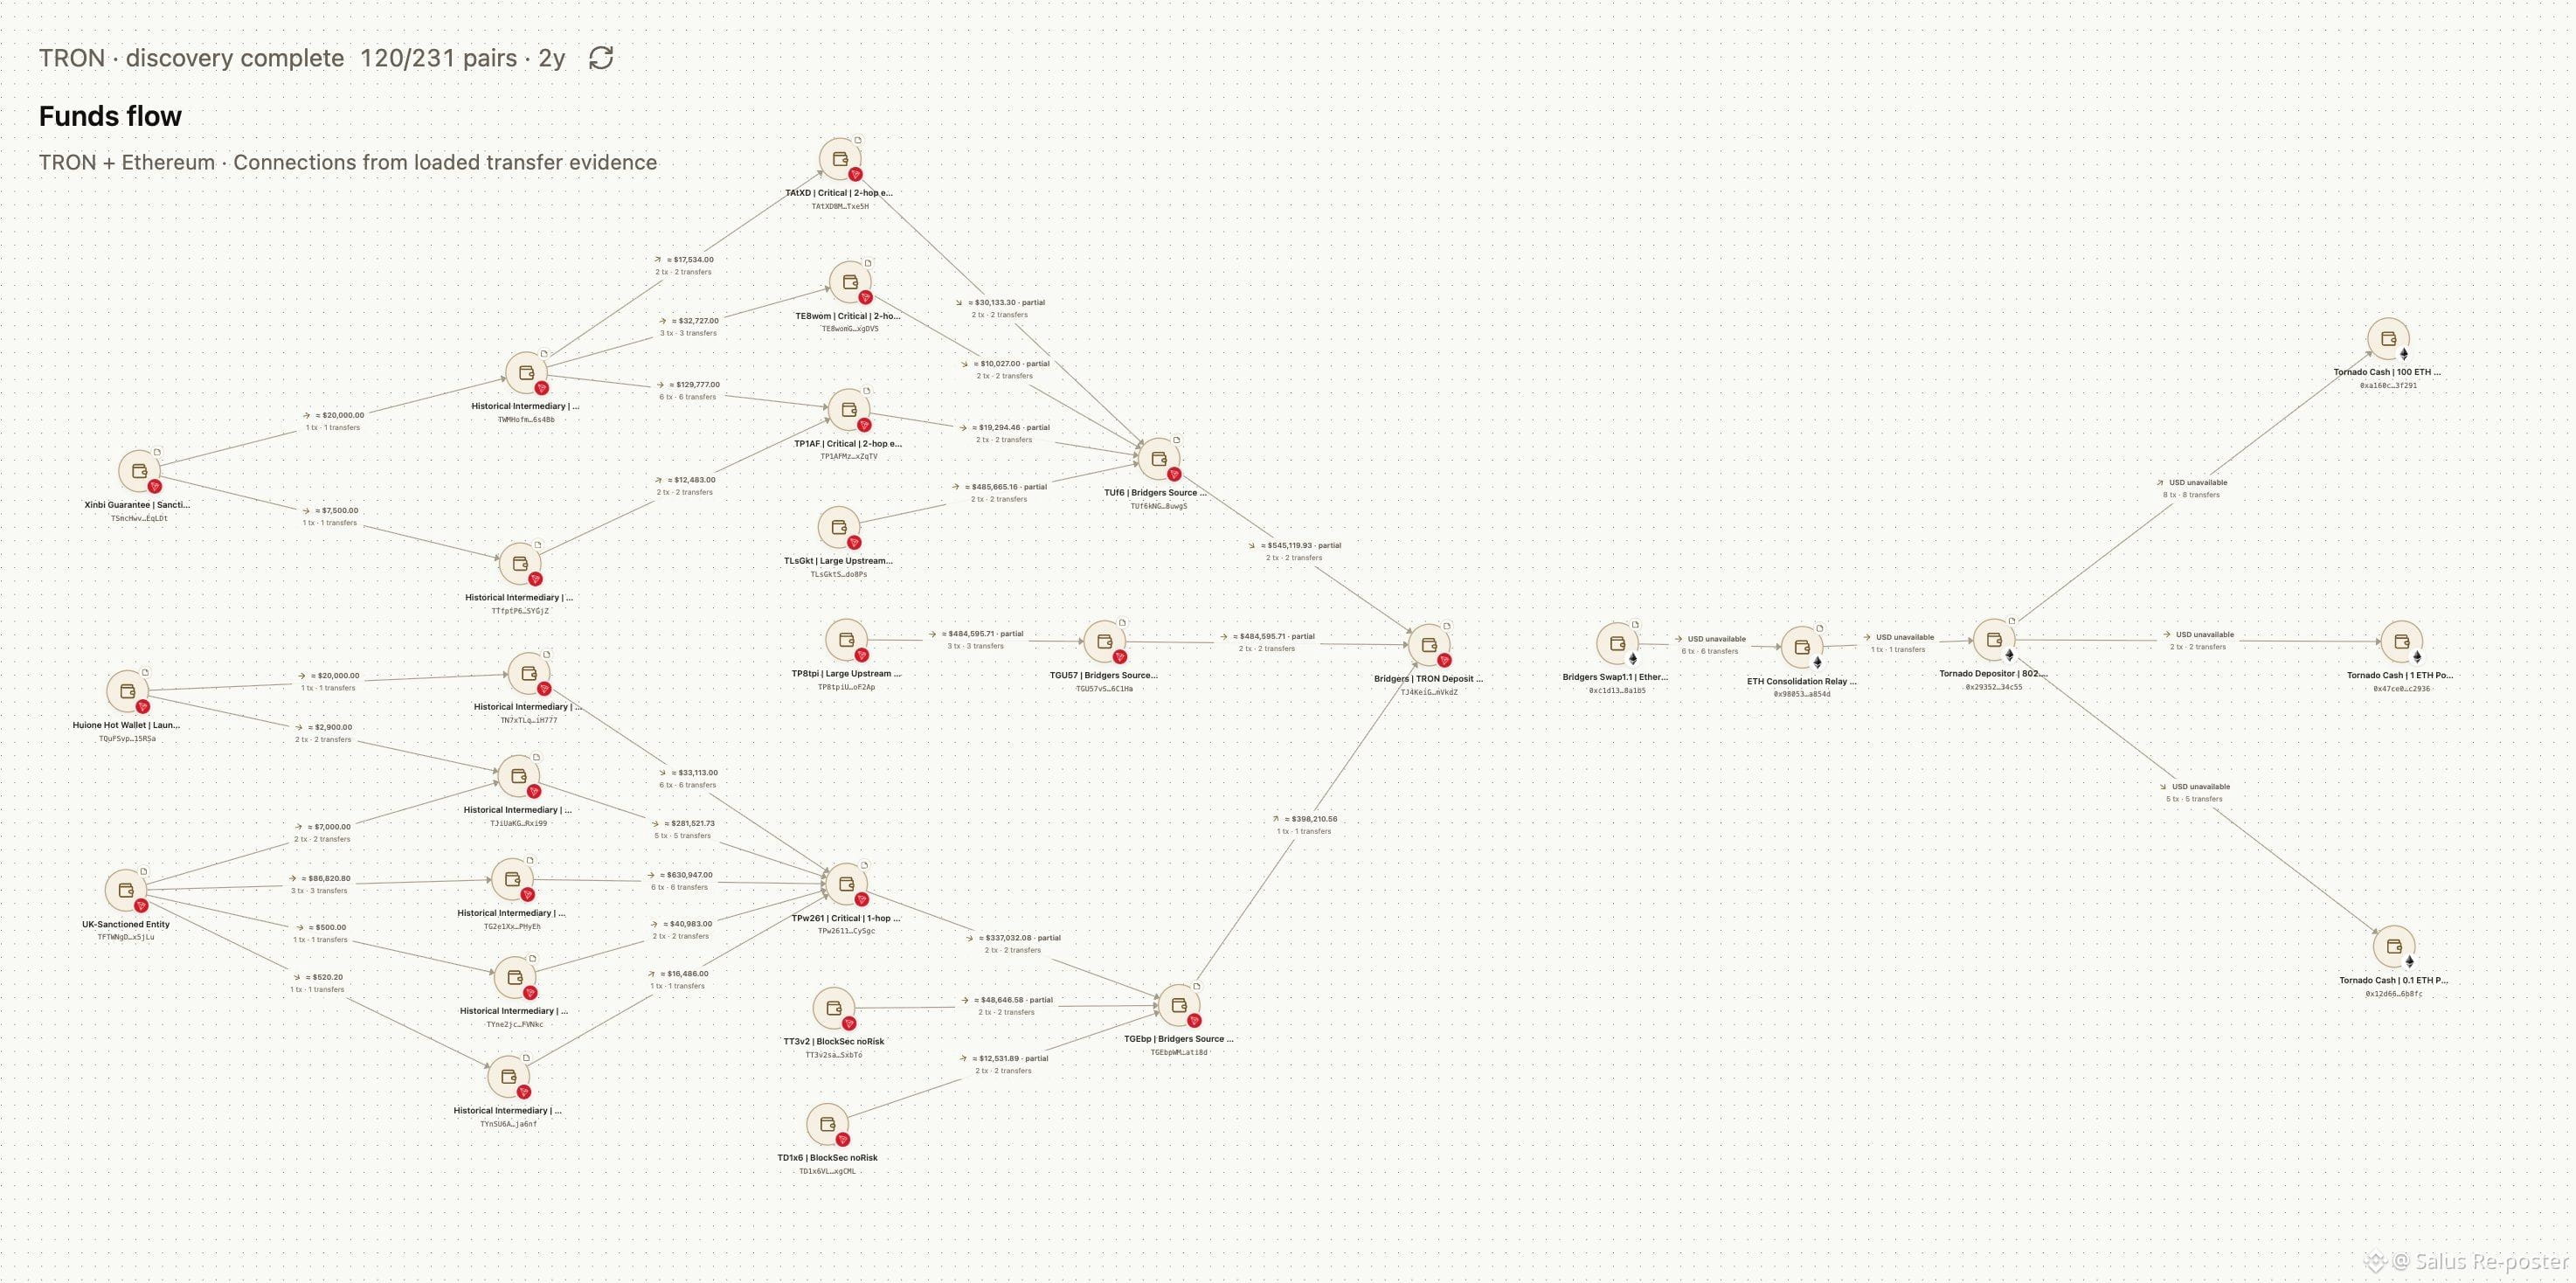
Vào ngày 23 tháng 9 năm 2026, đúng 802,5 ETH đã được nạp vào Tornado Cash. Giao dịch này diễn ra trong khoảng từ 19:32 đến 19:51 UTC và được định tuyến thông qua địa chỉ 0x29352a44cf77f276a52c1275c564a7530ba34c55. Bằng cách áp dụng các kỹ thuật truy vết dòng tiền và tái thiết liên chuỗi, các nhà điều tra đã có thể lập bản đồ một cách cẩn thận lịch sử giao dịch. Phân tích của họ đã phát hiện ra các mối liên hệ rõ ràng nối các địa chỉ ở nguồn lên tới Xinbi, Huione và một cụm các địa chỉ bị trừng phạt.
Vào ngày 23 tháng 9 năm 2026, đúng 802,5 ETH đã được nạp vào Tornado Cash. Giao dịch này diễn ra trong khoảng từ 19:32 đến 19:51 UTC và được định tuyến thông qua địa chỉ 0x29352a44cf77f276a52c1275c564a7530ba34c55. Bằng cách áp dụng các kỹ thuật truy vết dòng tiền và tái thiết liên chuỗi, các nhà điều tra đã có thể lập bản đồ một cách cẩn thận lịch sử giao dịch. Phân tích của họ đã phát hiện ra các mối liên hệ rõ ràng nối các địa chỉ ở nguồn lên tới Xinbi, Huione và một cụm các địa chỉ bị trừng phạt.
72
Salus đã hoàn tất thành công một cuộc kiểm toán bảo mật hợp đồng thông minh cho dự án KEYFlexibleStake, thuộc về @KeyFlow_EN.
Được tạo bởi đội ngũ KeyFlow và triển khai trên @BNBCHAIN, hợp đồng này được thiết kế để hỗ trợ nhiều cấu hình tài sản khác nhau. Bằng cách cung cấp các tùy chọn này, hợp đồng mang lại cho người dùng trải nghiệm linh hoạt cao trong việc staking trên chuỗi cũng như quản lý tài sản.
Trong suốt quá trình rà soát, trọng tâm chính được đặt vào các luồng thực thi quan trọng, logic kinh doanh cốt lõi, cơ chế kiểm soát truy cập và xác minh chữ ký. Việc xem xét chi tiết này đã giúp đội ngũ phát hiện các rủi ro tiềm ẩn, từ đó nâng cao mức độ tin cậy và bảo mật tổng thể của hợp đồng.
Thật tuyệt vời khi báo cáo rằng không phát hiện lỗ hổng nào thuộc mức độ nghiêm trọng cao hoặc trung bình trong phạm vi đã được đánh giá.
Mời bạn đọc toàn bộ báo cáo kiểm toán tại liên kết bên dưới:
https://github.com/Salusec/Salus-audit/blob/main/2026/KEYFlexibleStake_audit_report_2026-09-21.pdf
Salus đã hoàn tất thành công một cuộc kiểm toán bảo mật hợp đồng thông minh cho dự án KEYFlexibleStake, thuộc về @KeyFlow_EN.
Được tạo bởi đội ngũ KeyFlow và triển khai trên @BNBCHAIN, hợp đồng này được thiết kế để hỗ trợ nhiều cấu hình tài sản khác nhau. Bằng cách cung cấp các tùy chọn này, hợp đồng mang lại cho người dùng trải nghiệm linh hoạt cao trong việc staking trên chuỗi cũng như quản lý tài sản.
Trong suốt quá trình rà soát, trọng tâm chính được đặt vào các luồng thực thi quan trọng, logic kinh doanh cốt lõi, cơ chế kiểm soát truy cập và xác minh chữ ký. Việc xem xét chi tiết này đã giúp đội ngũ phát hiện các rủi ro tiềm ẩn, từ đó nâng cao mức độ tin cậy và bảo mật tổng thể của hợp đồng.
Thật tuyệt vời khi báo cáo rằng không phát hiện lỗ hổng nào thuộc mức độ nghiêm trọng cao hoặc trung bình trong phạm vi đã được đánh giá.
Mời bạn đọc toàn bộ báo cáo kiểm toán tại liên kết bên dưới:
https://github.com/Salusec/Salus-audit/blob/main/2026/KEYFlexibleStake_audit_report_2026-09-21.pdf
Được tạo bởi đội ngũ KeyFlow và triển khai trên @BNBCHAIN, hợp đồng này được thiết kế để hỗ trợ nhiều cấu hình tài sản khác nhau. Bằng cách cung cấp các tùy chọn này, hợp đồng mang lại cho người dùng trải nghiệm linh hoạt cao trong việc staking trên chuỗi cũng như quản lý tài sản.
Trong suốt quá trình rà soát, trọng tâm chính được đặt vào các luồng thực thi quan trọng, logic kinh doanh cốt lõi, cơ chế kiểm soát truy cập và xác minh chữ ký. Việc xem xét chi tiết này đã giúp đội ngũ phát hiện các rủi ro tiềm ẩn, từ đó nâng cao mức độ tin cậy và bảo mật tổng thể của hợp đồng.
Thật tuyệt vời khi báo cáo rằng không phát hiện lỗ hổng nào thuộc mức độ nghiêm trọng cao hoặc trung bình trong phạm vi đã được đánh giá.
Mời bạn đọc toàn bộ báo cáo kiểm toán tại liên kết bên dưới:
https://github.com/Salusec/Salus-audit/blob/main/2026/KEYFlexibleStake_audit_report_2026-09-21.pdf
64
Chúng tôi đang tuyển dụng Chuyên viên Phát triển Kinh doanh Kênh (part-time) để gia nhập đội Quan hệ Đối tác & Phát triển Kinh doanh của chúng tôi!
Salus chuyên về kiểm toán smart contract, pentest Web3 và dịch vụ thu hồi tài sản, cung cấp hỗ trợ bảo mật chuyên nghiệp cho các dự án Web3.
Dấu mốc bảo mật của chúng tôi:
🟠 300+
Các dự án đã được phục vụ và bảo vệ
🔴 0 REKT
Công khai hồ sơ bảo mật của các dự án đã được bảo vệ
🟠 100%
Tỷ lệ bảo mật dự án được công bố trên website chính thức của chúng tôi
🔴 100%
Tỷ lệ thành công của kiểm thử xâm nhập được công bố trên website chính thức của chúng tôi
Bạn sẽ làm việc cùng chúng tôi để:
• Hỗ trợ các dự án Web3 chất lượng cao có nhu cầu về bảo mật
• Phát triển các kênh đối tác thông qua cộng đồng và các đối tác trong hệ sinh thái
• Theo dõi với các khách hàng tiềm năng và cơ hội hợp tác
• Giúp xây dựng các mối quan hệ đối tác hệ sinh thái bền vững, dài hạn
Ưu tiên nếu bạn có kinh nghiệm về phát triển kinh doanh, quan hệ đối tác theo kênh hoặc vận hành cộng đồng.
Part-time · Làm việc hoàn toàn từ xa
Mức lương và chế độ khuyến khích cạnh tranh theo ngành
Gửi CV hoặc một lời giới thiệu ngắn đến hr@salusec.io. Để phản hồi nhanh nhất, bạn cũng có thể nhắn tin trực tiếp cho @Jack24klove hoặc @DarcyAri.
Tiêu đề email: Part-time Channel BD
Bạn có biết ai có thể phù hợp không? Hãy thoải mái chia sẻ cơ hội này hoặc giới thiệu họ đến với chúng tôi!
Chúng tôi đang tuyển dụng Chuyên viên Phát triển Kinh doanh Kênh (part-time) để gia nhập đội Quan hệ Đối tác & Phát triển Kinh doanh của chúng tôi!
Salus chuyên về kiểm toán smart contract, pentest Web3 và dịch vụ thu hồi tài sản, cung cấp hỗ trợ bảo mật chuyên nghiệp cho các dự án Web3.
Dấu mốc bảo mật của chúng tôi:
🟠 300+
Các dự án đã được phục vụ và bảo vệ
🔴 0 REKT
Công khai hồ sơ bảo mật của các dự án đã được bảo vệ
🟠 100%
Tỷ lệ bảo mật dự án được công bố trên website chính thức của chúng tôi
🔴 100%
Tỷ lệ thành công của kiểm thử xâm nhập được công bố trên website chính thức của chúng tôi
Bạn sẽ làm việc cùng chúng tôi để:
• Hỗ trợ các dự án Web3 chất lượng cao có nhu cầu về bảo mật
• Phát triển các kênh đối tác thông qua cộng đồng và các đối tác trong hệ sinh thái
• Theo dõi với các khách hàng tiềm năng và cơ hội hợp tác
• Giúp xây dựng các mối quan hệ đối tác hệ sinh thái bền vững, dài hạn
Ưu tiên nếu bạn có kinh nghiệm về phát triển kinh doanh, quan hệ đối tác theo kênh hoặc vận hành cộng đồng.
Part-time · Làm việc hoàn toàn từ xa
Mức lương và chế độ khuyến khích cạnh tranh theo ngành
Gửi CV hoặc một lời giới thiệu ngắn đến hr@salusec.io. Để phản hồi nhanh nhất, bạn cũng có thể nhắn tin trực tiếp cho @Jack24klove hoặc @DarcyAri.
Tiêu đề email: Part-time Channel BD
Bạn có biết ai có thể phù hợp không? Hãy thoải mái chia sẻ cơ hội này hoặc giới thiệu họ đến với chúng tôi!
Salus chuyên về kiểm toán smart contract, pentest Web3 và dịch vụ thu hồi tài sản, cung cấp hỗ trợ bảo mật chuyên nghiệp cho các dự án Web3.
Dấu mốc bảo mật của chúng tôi:
🟠 300+
Các dự án đã được phục vụ và bảo vệ
🔴 0 REKT
Công khai hồ sơ bảo mật của các dự án đã được bảo vệ
🟠 100%
Tỷ lệ bảo mật dự án được công bố trên website chính thức của chúng tôi
🔴 100%
Tỷ lệ thành công của kiểm thử xâm nhập được công bố trên website chính thức của chúng tôi
Bạn sẽ làm việc cùng chúng tôi để:
• Hỗ trợ các dự án Web3 chất lượng cao có nhu cầu về bảo mật
• Phát triển các kênh đối tác thông qua cộng đồng và các đối tác trong hệ sinh thái
• Theo dõi với các khách hàng tiềm năng và cơ hội hợp tác
• Giúp xây dựng các mối quan hệ đối tác hệ sinh thái bền vững, dài hạn
Ưu tiên nếu bạn có kinh nghiệm về phát triển kinh doanh, quan hệ đối tác theo kênh hoặc vận hành cộng đồng.
Part-time · Làm việc hoàn toàn từ xa
Mức lương và chế độ khuyến khích cạnh tranh theo ngành
Gửi CV hoặc một lời giới thiệu ngắn đến hr@salusec.io. Để phản hồi nhanh nhất, bạn cũng có thể nhắn tin trực tiếp cho @Jack24klove hoặc @DarcyAri.
Tiêu đề email: Part-time Channel BD
Bạn có biết ai có thể phù hợp không? Hãy thoải mái chia sẻ cơ hội này hoặc giới thiệu họ đến với chúng tôi!
1
2
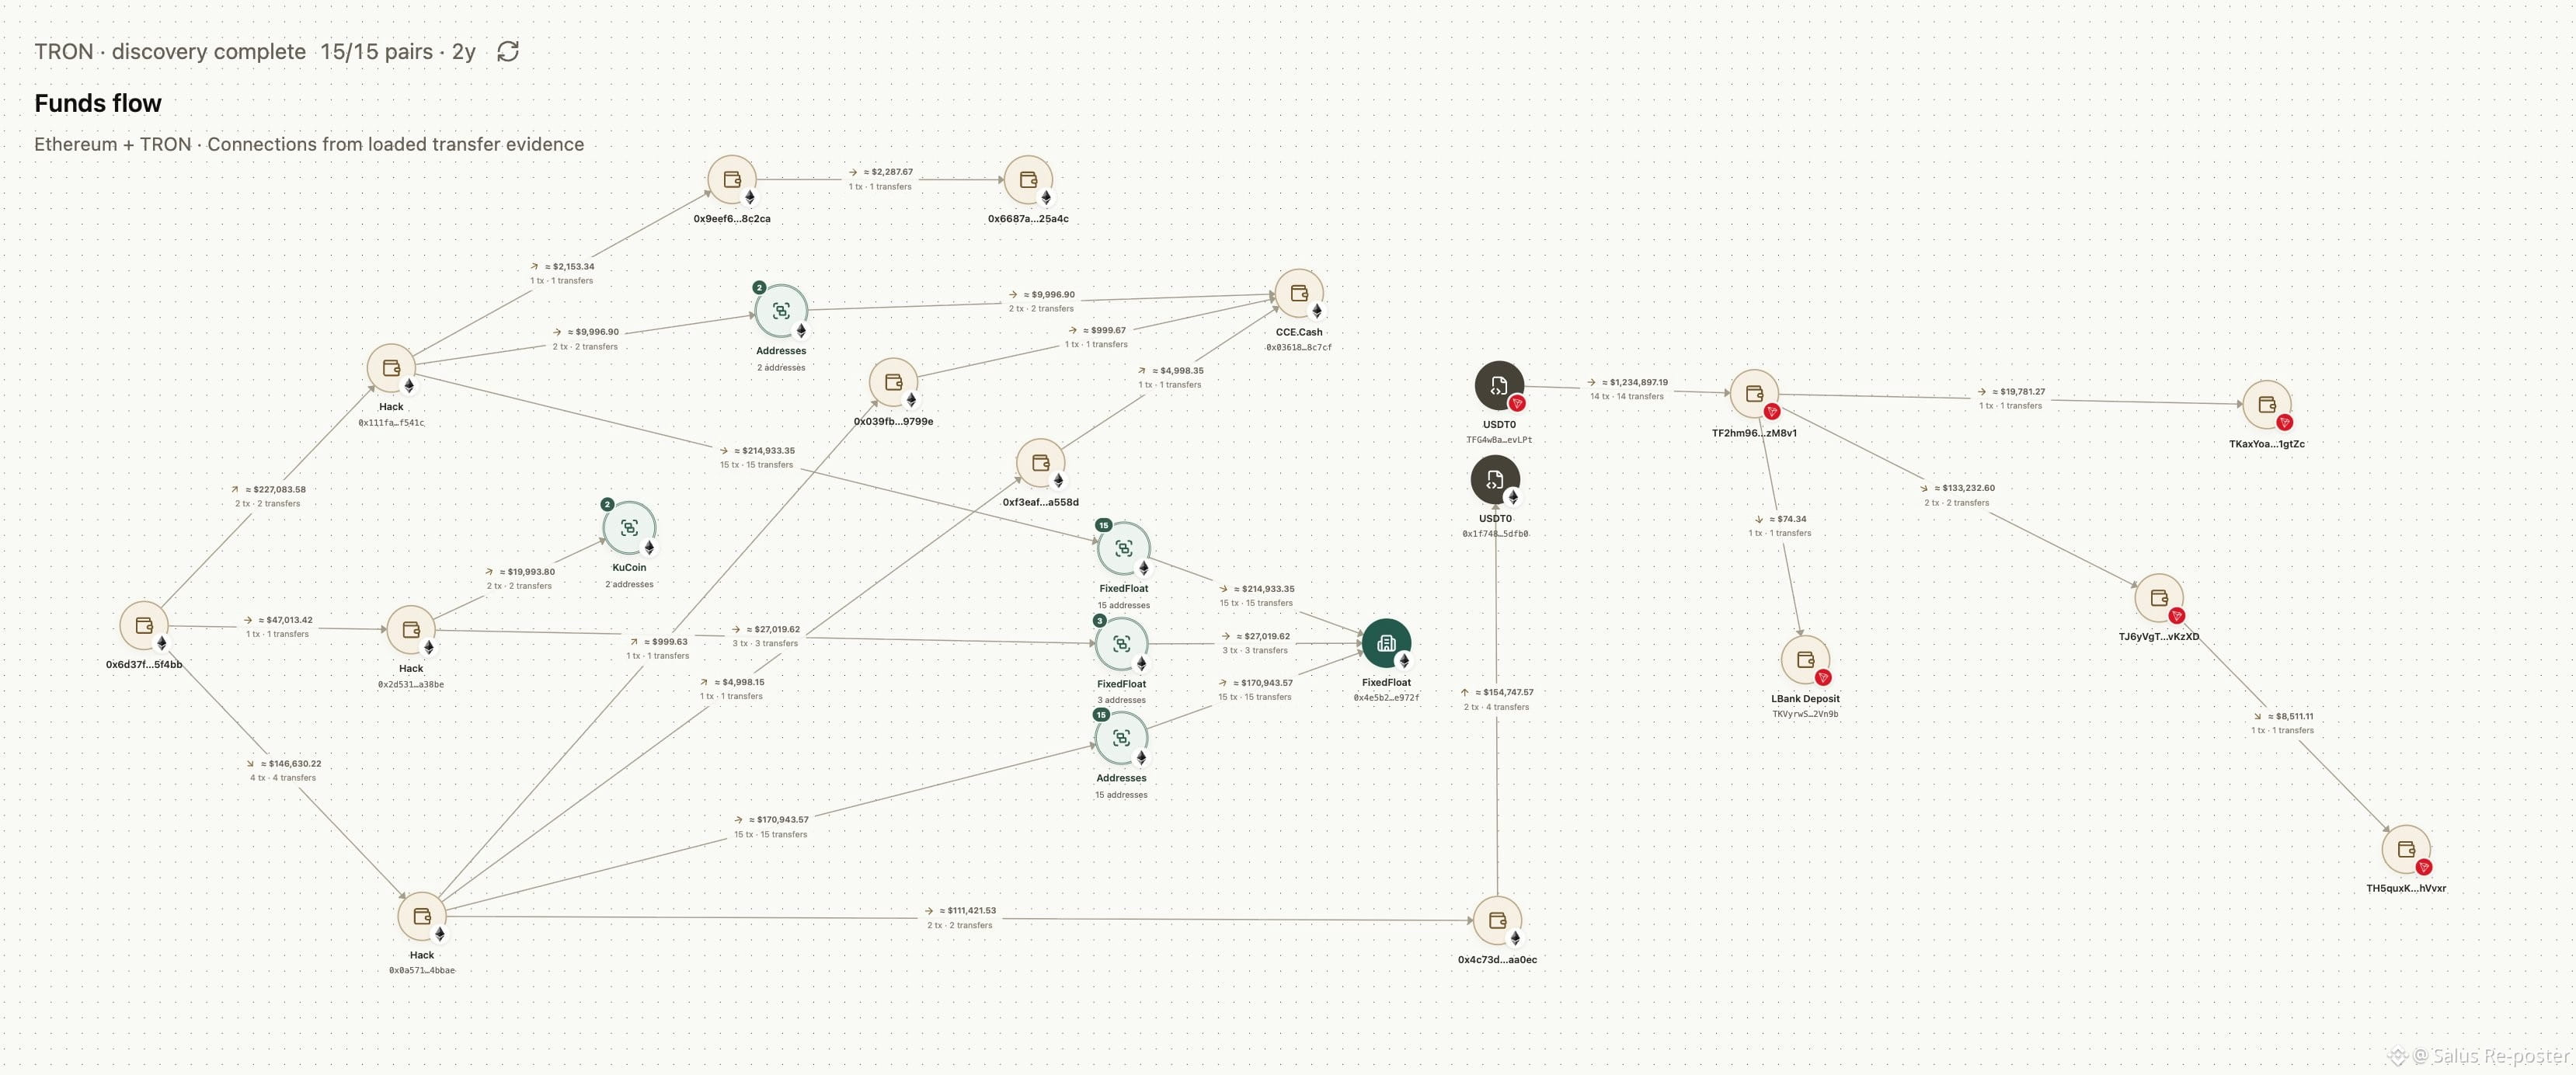
Phân tích liên tục của chúng tôi về tình huống FomoPeek cho thấy ví kẻ tấn công đã được xác nhận là 0x6d37f2C5e8F8546b648D317295565dA95975f4BB. Trong sự việc này, thủ phạm đã chiếm đoạt tổng cộng ước tính khoảng 579.900 USDT. Đi sâu tìm hiểu về bối cảnh của nhóm đứng sau vụ xâm nhập này, chúng tôi phát hiện họ từng liên quan đến một vụ trộm khóa riêng vào tháng 6 trước đó. Hiện tại, đội ngũ của chúng tôi vẫn đang tích cực điều tra liệu họ có sử dụng đúng phương pháp tương tự cho vụ khai thác mới nhất này hay không.
Sau đó, số tiền thu được trái phép đã được chuyển ra ngoài thông qua ba kênh chính. Một phần đáng kể được chuyển qua tuyến FixedFloat, nơi đã xử lý tổng cộng 401.028 USDT. Để thực hiện việc này, kẻ tấn công đã chia số vốn thành ba ví trung gian. Cụ thể, 215.000 USDT được chuyển qua 0x111faeb95cd0786593433bcc762dc5c1debf541c, trong khi 159.000 USDT chảy qua 0x0df6ac2e2856114228756947d1b1d9ff63ea3e68. Địa chỉ thứ ba, 0x2d53113c89c83c520c17b8bbcdc22aa0518a38be, đã xử lý số còn lại 27.028 USDT cho tuyến chuyển này.
Địa chỉ đó, 0x2d53113c89c83c520c17b8bbcdc22aa0518a38be, cũng tham gia vào kênh chuyển lớn thứ hai, nhắm tới KuCoin. Từ ví này, một khoản 20.000 USDT được khởi tạo thành hai giao dịch riêng biệt, mỗi giao dịch 10.000 USDT. Các tài sản này đi qua một cặp địa chỉ nạp tiền trước khi cuối cùng được gom lại thành một ví KuCoin dạng nóng.
Kênh chuyển thứ ba và cũng là kênh cuối cùng liên quan đến một nền tảng ủy thác (escrow). Ở giai đoạn này, 111.458,3085 USDT được truyền qua ví 0x4c73d7e8ef0e61129403e219debc597fd43aa0ec trước khi đến các đích gắn với dịch vụ escrow. Ngoài ra, 10.000 USDT được gửi vào dịch vụ trộn CCE thông qua 0x0361897d757d13a4afad64a2e1bc561b96a8c7cf, sau đó tuyến đường tiếp tục chuyển các tài sản đến các địa chỉ cũng liên quan đến cùng nền tảng escrow đó.
Trong thời gian tới, chúng tôi đang thực hiện một hoạt động truy vết cực kỳ toàn diện nhằm theo dõi tất cả các địa chỉ còn lại liên quan đến sự cố này.
Phân tích liên tục của chúng tôi về tình huống FomoPeek cho thấy ví kẻ tấn công đã được xác nhận là 0x6d37f2C5e8F8546b648D317295565dA95975f4BB. Trong sự việc này, thủ phạm đã chiếm đoạt tổng cộng ước tính khoảng 579.900 USDT. Đi sâu tìm hiểu về bối cảnh của nhóm đứng sau vụ xâm nhập này, chúng tôi phát hiện họ từng liên quan đến một vụ trộm khóa riêng vào tháng 6 trước đó. Hiện tại, đội ngũ của chúng tôi vẫn đang tích cực điều tra liệu họ có sử dụng đúng phương pháp tương tự cho vụ khai thác mới nhất này hay không.
Sau đó, số tiền thu được trái phép đã được chuyển ra ngoài thông qua ba kênh chính. Một phần đáng kể được chuyển qua tuyến FixedFloat, nơi đã xử lý tổng cộng 401.028 USDT. Để thực hiện việc này, kẻ tấn công đã chia số vốn thành ba ví trung gian. Cụ thể, 215.000 USDT được chuyển qua 0x111faeb95cd0786593433bcc762dc5c1debf541c, trong khi 159.000 USDT chảy qua 0x0df6ac2e2856114228756947d1b1d9ff63ea3e68. Địa chỉ thứ ba, 0x2d53113c89c83c520c17b8bbcdc22aa0518a38be, đã xử lý số còn lại 27.028 USDT cho tuyến chuyển này.
Địa chỉ đó, 0x2d53113c89c83c520c17b8bbcdc22aa0518a38be, cũng tham gia vào kênh chuyển lớn thứ hai, nhắm tới KuCoin. Từ ví này, một khoản 20.000 USDT được khởi tạo thành hai giao dịch riêng biệt, mỗi giao dịch 10.000 USDT. Các tài sản này đi qua một cặp địa chỉ nạp tiền trước khi cuối cùng được gom lại thành một ví KuCoin dạng nóng.
Kênh chuyển thứ ba và cũng là kênh cuối cùng liên quan đến một nền tảng ủy thác (escrow). Ở giai đoạn này, 111.458,3085 USDT được truyền qua ví 0x4c73d7e8ef0e61129403e219debc597fd43aa0ec trước khi đến các đích gắn với dịch vụ escrow. Ngoài ra, 10.000 USDT được gửi vào dịch vụ trộn CCE thông qua 0x0361897d757d13a4afad64a2e1bc561b96a8c7cf, sau đó tuyến đường tiếp tục chuyển các tài sản đến các địa chỉ cũng liên quan đến cùng nền tảng escrow đó.
Trong thời gian tới, chúng tôi đang thực hiện một hoạt động truy vết cực kỳ toàn diện nhằm theo dõi tất cả các địa chỉ còn lại liên quan đến sự cố này.
Sau đó, số tiền thu được trái phép đã được chuyển ra ngoài thông qua ba kênh chính. Một phần đáng kể được chuyển qua tuyến FixedFloat, nơi đã xử lý tổng cộng 401.028 USDT. Để thực hiện việc này, kẻ tấn công đã chia số vốn thành ba ví trung gian. Cụ thể, 215.000 USDT được chuyển qua 0x111faeb95cd0786593433bcc762dc5c1debf541c, trong khi 159.000 USDT chảy qua 0x0df6ac2e2856114228756947d1b1d9ff63ea3e68. Địa chỉ thứ ba, 0x2d53113c89c83c520c17b8bbcdc22aa0518a38be, đã xử lý số còn lại 27.028 USDT cho tuyến chuyển này.
Địa chỉ đó, 0x2d53113c89c83c520c17b8bbcdc22aa0518a38be, cũng tham gia vào kênh chuyển lớn thứ hai, nhắm tới KuCoin. Từ ví này, một khoản 20.000 USDT được khởi tạo thành hai giao dịch riêng biệt, mỗi giao dịch 10.000 USDT. Các tài sản này đi qua một cặp địa chỉ nạp tiền trước khi cuối cùng được gom lại thành một ví KuCoin dạng nóng.
Kênh chuyển thứ ba và cũng là kênh cuối cùng liên quan đến một nền tảng ủy thác (escrow). Ở giai đoạn này, 111.458,3085 USDT được truyền qua ví 0x4c73d7e8ef0e61129403e219debc597fd43aa0ec trước khi đến các đích gắn với dịch vụ escrow. Ngoài ra, 10.000 USDT được gửi vào dịch vụ trộn CCE thông qua 0x0361897d757d13a4afad64a2e1bc561b96a8c7cf, sau đó tuyến đường tiếp tục chuyển các tài sản đến các địa chỉ cũng liên quan đến cùng nền tảng escrow đó.
Trong thời gian tới, chúng tôi đang thực hiện một hoạt động truy vết cực kỳ toàn diện nhằm theo dõi tất cả các địa chỉ còn lại liên quan đến sự cố này.
41
Bạn đang phát triển dự án tiếp theo của mình trên @BNBCHAIN và tìm kiếm sự hỗ trợ bảo mật đáng tin cậy? Bạn có thể dễ dàng kết nối với Salus thông qua AvengerDAO.
Chúng tôi giúp các đội ngũ nhận diện các rủi ro tiềm ẩn trước khi ra mắt và phản ứng nhanh hơn nhiều mỗi khi xảy ra sự cố. Các giải pháp toàn diện của chúng tôi bao gồm mọi thứ từ pentest và kiểm toán hợp đồng thông minh đến thu hồi tài sản và điều tra trên chuỗi.
Khám phá thêm chi tiết bằng cách truy cập marketplace tại đây:
https://www.avengerdao.org/marketplace
Bạn đang phát triển dự án tiếp theo của mình trên @BNBCHAIN và tìm kiếm sự hỗ trợ bảo mật đáng tin cậy? Bạn có thể dễ dàng kết nối với Salus thông qua AvengerDAO.
Chúng tôi giúp các đội ngũ nhận diện các rủi ro tiềm ẩn trước khi ra mắt và phản ứng nhanh hơn nhiều mỗi khi xảy ra sự cố. Các giải pháp toàn diện của chúng tôi bao gồm mọi thứ từ pentest và kiểm toán hợp đồng thông minh đến thu hồi tài sản và điều tra trên chuỗi.
Khám phá thêm chi tiết bằng cách truy cập marketplace tại đây:
https://www.avengerdao.org/marketplace
Chúng tôi giúp các đội ngũ nhận diện các rủi ro tiềm ẩn trước khi ra mắt và phản ứng nhanh hơn nhiều mỗi khi xảy ra sự cố. Các giải pháp toàn diện của chúng tôi bao gồm mọi thứ từ pentest và kiểm toán hợp đồng thông minh đến thu hồi tài sản và điều tra trên chuỗi.
Khám phá thêm chi tiết bằng cách truy cập marketplace tại đây:
https://www.avengerdao.org/marketplace

54
Cập nhật vụ khai thác Term Labs liên quan đến 600 ETH được chuyển sang Tornado Cash
Đội ngũ của chúng tôi đã duy trì theo dõi chặt chẽ các tài sản bị đánh cắp liên quan đến vụ khai thác Term Labs. Trong suốt hai ngày qua, chúng tôi nhận thấy những khoản tiền bất hợp pháp này đang được chuyển vào các bộ trộn tiền điện tử.
Một diễn biến đáng chú ý đã xảy ra cách đây khoảng 4 giờ khi 600 ETH được chuyển vào Tornado Cash. Hoạt động này xuất phát trực tiếp từ địa chỉ ví 0xc14007663a5bb9f13d4d2aee8c6fe9075ef1d83e. Quá trình chuyển diễn ra nhanh chóng, được thực hiện qua 6 giao dịch riêng biệt trong một khoảng thời gian ngắn khoảng 2 phút.
Bạn có thể yên tâm rằng hệ thống giải trộn chuyên dụng của chúng tôi đang xử lý vụ việc, tự động truy vết các lộ trình của số tiền này. Chúng tôi sẽ tiếp tục theo dõi chặt chẽ tình hình và giám sát mọi động thái tiếp theo.
Để biết thêm chi tiết, có thể xem địa chỉ cụ thể tại đây:
https://etherscan.io/address/0xc14007663a5bb9f13d4d2aee8c6fe9075ef1d83e
Cập nhật vụ khai thác Term Labs liên quan đến 600 ETH được chuyển sang Tornado Cash
Đội ngũ của chúng tôi đã duy trì theo dõi chặt chẽ các tài sản bị đánh cắp liên quan đến vụ khai thác Term Labs. Trong suốt hai ngày qua, chúng tôi nhận thấy những khoản tiền bất hợp pháp này đang được chuyển vào các bộ trộn tiền điện tử.
Một diễn biến đáng chú ý đã xảy ra cách đây khoảng 4 giờ khi 600 ETH được chuyển vào Tornado Cash. Hoạt động này xuất phát trực tiếp từ địa chỉ ví 0xc14007663a5bb9f13d4d2aee8c6fe9075ef1d83e. Quá trình chuyển diễn ra nhanh chóng, được thực hiện qua 6 giao dịch riêng biệt trong một khoảng thời gian ngắn khoảng 2 phút.
Bạn có thể yên tâm rằng hệ thống giải trộn chuyên dụng của chúng tôi đang xử lý vụ việc, tự động truy vết các lộ trình của số tiền này. Chúng tôi sẽ tiếp tục theo dõi chặt chẽ tình hình và giám sát mọi động thái tiếp theo.
Để biết thêm chi tiết, có thể xem địa chỉ cụ thể tại đây:
https://etherscan.io/address/0xc14007663a5bb9f13d4d2aee8c6fe9075ef1d83e
Đội ngũ của chúng tôi đã duy trì theo dõi chặt chẽ các tài sản bị đánh cắp liên quan đến vụ khai thác Term Labs. Trong suốt hai ngày qua, chúng tôi nhận thấy những khoản tiền bất hợp pháp này đang được chuyển vào các bộ trộn tiền điện tử.
Một diễn biến đáng chú ý đã xảy ra cách đây khoảng 4 giờ khi 600 ETH được chuyển vào Tornado Cash. Hoạt động này xuất phát trực tiếp từ địa chỉ ví 0xc14007663a5bb9f13d4d2aee8c6fe9075ef1d83e. Quá trình chuyển diễn ra nhanh chóng, được thực hiện qua 6 giao dịch riêng biệt trong một khoảng thời gian ngắn khoảng 2 phút.
Bạn có thể yên tâm rằng hệ thống giải trộn chuyên dụng của chúng tôi đang xử lý vụ việc, tự động truy vết các lộ trình của số tiền này. Chúng tôi sẽ tiếp tục theo dõi chặt chẽ tình hình và giám sát mọi động thái tiếp theo.
Để biết thêm chi tiết, có thể xem địa chỉ cụ thể tại đây:
https://etherscan.io/address/0xc14007663a5bb9f13d4d2aee8c6fe9075ef1d83e

87
Hoạt động trên @BNBCHAIN, TapeOut Protocol là một dự án do @Blonskr tạo ra, cho phép người dùng thiết kế các mạch sử dụng các thành phần LATCH và NAND trước khi phát hành các phiên bản hoàn thiện của họ lên chuỗi.
Chúng tôi rất vui mừng thông báo rằng Salus đã hoàn tất thành công một đánh giá bảo mật toàn diện đối với hợp đồng thông minh cho nền tảng này. Trong quá trình đánh giá, chúng tôi tập trung cụ thể vào các tuyến đường thực thi quan trọng và logic hợp đồng cốt lõi trong phạm vi dự án. Quy trình này giúp chúng tôi hỗ trợ nhóm xác định các lỗ hổng có thể tồn tại, từ đó củng cố độ tin cậy và bảo mật tổng thể của giao thức.
Để khám phá các phát hiện chi tiết của chúng tôi, bạn có thể đọc toàn bộ tài liệu kiểm toán tại đây:
https://github.com/Salusec/Salus-audit/blob/main/2026/Tapeout_audit_report_2026-09-04.pdf
Hoạt động trên @BNBCHAIN, TapeOut Protocol là một dự án do @Blonskr tạo ra, cho phép người dùng thiết kế các mạch sử dụng các thành phần LATCH và NAND trước khi phát hành các phiên bản hoàn thiện của họ lên chuỗi.
Chúng tôi rất vui mừng thông báo rằng Salus đã hoàn tất thành công một đánh giá bảo mật toàn diện đối với hợp đồng thông minh cho nền tảng này. Trong quá trình đánh giá, chúng tôi tập trung cụ thể vào các tuyến đường thực thi quan trọng và logic hợp đồng cốt lõi trong phạm vi dự án. Quy trình này giúp chúng tôi hỗ trợ nhóm xác định các lỗ hổng có thể tồn tại, từ đó củng cố độ tin cậy và bảo mật tổng thể của giao thức.
Để khám phá các phát hiện chi tiết của chúng tôi, bạn có thể đọc toàn bộ tài liệu kiểm toán tại đây:
https://github.com/Salusec/Salus-audit/blob/main/2026/Tapeout_audit_report_2026-09-04.pdf
Chúng tôi rất vui mừng thông báo rằng Salus đã hoàn tất thành công một đánh giá bảo mật toàn diện đối với hợp đồng thông minh cho nền tảng này. Trong quá trình đánh giá, chúng tôi tập trung cụ thể vào các tuyến đường thực thi quan trọng và logic hợp đồng cốt lõi trong phạm vi dự án. Quy trình này giúp chúng tôi hỗ trợ nhóm xác định các lỗ hổng có thể tồn tại, từ đó củng cố độ tin cậy và bảo mật tổng thể của giao thức.
Để khám phá các phát hiện chi tiết của chúng tôi, bạn có thể đọc toàn bộ tài liệu kiểm toán tại đây:
https://github.com/Salusec/Salus-audit/blob/main/2026/Tapeout_audit_report_2026-09-04.pdf

85
Vào ngày 27 tháng 8 lúc 16:51 (UTC+8), đã xảy ra một sự cố đáng chú ý trên mạng Flow EVM, mà bạn có thể biết qua tài khoản mạng xã hội @flow_blockchain. Tại thời điểm đó, giao thức AnkrRatioFeed do @ankr vận hành đã cập nhật tỷ lệ ankrFLOW lên đúng 0.833437.
Ngay cả khi tỷ lệ mới này đã được thiết lập, hệ thống chịu trách nhiệm chuyển đổi aFLOWEVMb thành ankrFLOW vẫn tiếp tục xử lý các phần (shares) theo cơ chế nghiêm ngặt tỷ lệ 1:1. Xem xét logic của hợp đồng, nó thực hiện việc đốt (burn) cho msg.sender và shares, sau đó ngay lập tức thực hiện chuyển khoản certificateToken cho msg.sender và shares. Cuối cùng, logic này có nghĩa là 1 FLOW được trao đổi hoàn hảo lấy 1 aFLOWEVMb, rồi aFLOWEVMb được chuyển đổi trực tiếp thành 1 ankrFLOW.
Lỗ hổng cốt lõi xuất hiện khi MORE Markets, hoạt động dưới @MORE_DeFi, đánh giá giá trị của tài sản bằng cách sử dụng tỷ lệ vừa được cập nhật đó. Trong hệ thống của họ, phép tính quy đổi 1 ankrFLOW bằng 1 chia cho 0.833437, tương đương xấp xỉ 1.19985 FLOW.
Chênh lệch này đã làm phóng đại giá trị tài sản thế chấp được nhận định lên khoảng 20%. Khi giá trị được thổi phồng này kết hợp với E-Mode LTV của giao thức là 97%, phép tính tạo ra 1.19985 nhân với 97%, cho ra giá trị xấp xỉ 1.16385.
Bằng cách tận dụng sai sót toán học này, kẻ tấn công có thể chạy một vòng lặp liên tục. Với mỗi lần lặp, khả năng vay của chúng lại tiếp tục được mở rộng. Cuối cùng, chuỗi khai thác này đã dẫn đến việc rút cạn khoảng 15.488M WFLOW khỏi nền tảng.
Đối với những ai quan tâm đến việc xem lại dữ liệu on-chain, bạn có thể tìm giao dịch cụ thể chịu trách nhiệm cập nhật tỷ lệ tại địa chỉ sau:
https://evm.flow.com/tx/0x0377c9732da5eeea0696bc66514db89beacc0ff68b5d27428a3f2883f65d1911
Vào ngày 27 tháng 8 lúc 16:51 (UTC+8), đã xảy ra một sự cố đáng chú ý trên mạng Flow EVM, mà bạn có thể biết qua tài khoản mạng xã hội @flow_blockchain. Tại thời điểm đó, giao thức AnkrRatioFeed do @ankr vận hành đã cập nhật tỷ lệ ankrFLOW lên đúng 0.833437.
Ngay cả khi tỷ lệ mới này đã được thiết lập, hệ thống chịu trách nhiệm chuyển đổi aFLOWEVMb thành ankrFLOW vẫn tiếp tục xử lý các phần (shares) theo cơ chế nghiêm ngặt tỷ lệ 1:1. Xem xét logic của hợp đồng, nó thực hiện việc đốt (burn) cho msg.sender và shares, sau đó ngay lập tức thực hiện chuyển khoản certificateToken cho msg.sender và shares. Cuối cùng, logic này có nghĩa là 1 FLOW được trao đổi hoàn hảo lấy 1 aFLOWEVMb, rồi aFLOWEVMb được chuyển đổi trực tiếp thành 1 ankrFLOW.
Lỗ hổng cốt lõi xuất hiện khi MORE Markets, hoạt động dưới @MORE_DeFi, đánh giá giá trị của tài sản bằng cách sử dụng tỷ lệ vừa được cập nhật đó. Trong hệ thống của họ, phép tính quy đổi 1 ankrFLOW bằng 1 chia cho 0.833437, tương đương xấp xỉ 1.19985 FLOW.
Chênh lệch này đã làm phóng đại giá trị tài sản thế chấp được nhận định lên khoảng 20%. Khi giá trị được thổi phồng này kết hợp với E-Mode LTV của giao thức là 97%, phép tính tạo ra 1.19985 nhân với 97%, cho ra giá trị xấp xỉ 1.16385.
Bằng cách tận dụng sai sót toán học này, kẻ tấn công có thể chạy một vòng lặp liên tục. Với mỗi lần lặp, khả năng vay của chúng lại tiếp tục được mở rộng. Cuối cùng, chuỗi khai thác này đã dẫn đến việc rút cạn khoảng 15.488M WFLOW khỏi nền tảng.
Đối với những ai quan tâm đến việc xem lại dữ liệu on-chain, bạn có thể tìm giao dịch cụ thể chịu trách nhiệm cập nhật tỷ lệ tại địa chỉ sau:
https://evm.flow.com/tx/0x0377c9732da5eeea0696bc66514db89beacc0ff68b5d27428a3f2883f65d1911
Ngay cả khi tỷ lệ mới này đã được thiết lập, hệ thống chịu trách nhiệm chuyển đổi aFLOWEVMb thành ankrFLOW vẫn tiếp tục xử lý các phần (shares) theo cơ chế nghiêm ngặt tỷ lệ 1:1. Xem xét logic của hợp đồng, nó thực hiện việc đốt (burn) cho msg.sender và shares, sau đó ngay lập tức thực hiện chuyển khoản certificateToken cho msg.sender và shares. Cuối cùng, logic này có nghĩa là 1 FLOW được trao đổi hoàn hảo lấy 1 aFLOWEVMb, rồi aFLOWEVMb được chuyển đổi trực tiếp thành 1 ankrFLOW.
Lỗ hổng cốt lõi xuất hiện khi MORE Markets, hoạt động dưới @MORE_DeFi, đánh giá giá trị của tài sản bằng cách sử dụng tỷ lệ vừa được cập nhật đó. Trong hệ thống của họ, phép tính quy đổi 1 ankrFLOW bằng 1 chia cho 0.833437, tương đương xấp xỉ 1.19985 FLOW.
Chênh lệch này đã làm phóng đại giá trị tài sản thế chấp được nhận định lên khoảng 20%. Khi giá trị được thổi phồng này kết hợp với E-Mode LTV của giao thức là 97%, phép tính tạo ra 1.19985 nhân với 97%, cho ra giá trị xấp xỉ 1.16385.
Bằng cách tận dụng sai sót toán học này, kẻ tấn công có thể chạy một vòng lặp liên tục. Với mỗi lần lặp, khả năng vay của chúng lại tiếp tục được mở rộng. Cuối cùng, chuỗi khai thác này đã dẫn đến việc rút cạn khoảng 15.488M WFLOW khỏi nền tảng.
Đối với những ai quan tâm đến việc xem lại dữ liệu on-chain, bạn có thể tìm giao dịch cụ thể chịu trách nhiệm cập nhật tỷ lệ tại địa chỉ sau:
https://evm.flow.com/tx/0x0377c9732da5eeea0696bc66514db89beacc0ff68b5d27428a3f2883f65d1911
84
Khi nói đến phần cứng di động mà họ chọn, những người đam mê thực sự thích sử dụng iPhone.
Khi nói đến phần cứng di động mà họ chọn, những người đam mê thực sự thích sử dụng iPhone.
9
Các tổ chức tội phạm đã bắt đầu nhắm mục tiêu vào người dùng tiền điện tử trên các thiết bị iOS bằng cách sử dụng Coruna, một công cụ hack được coi là cấp quân sự. Trước đây, phần mềm này đã được một tác nhân quốc gia Nga được xác định là UNC6353 sử dụng để thực hiện các cuộc tấn công watering-hole chống lại Ukraine. Theo phân tích mới nhất về các mẫu và hạ tầng, chuỗi công cụ này đã vượt ra ngoài phạm vi ban đầu và hiện đang được các tác nhân độc hại sử dụng để rút cạn tài sản ví crypto.
Hoạt động của bộ khai thác này rất tinh vi. Nó bắt đầu bằng cách xác định dấu vân tay của một thiết bị mục tiêu để xác định phiên bản iOS đã được cài đặt, sau đó nó tự động chọn một chuỗi khai thác WebKit phù hợp. Các tiêu chí để kích hoạt cuộc tấn công rất tối thiểu, chỉ cần một chuyến thăm vào một trang web độc hại.
Khi cuộc tấn công đang diễn ra, payload tìm kiếm dữ liệu nhạy cảm bằng cách quét các ứng dụng cụ thể như Trust Wallet, Phantom và MetaMask. Nó cũng tìm kiếm qua mã QR, Ghi chú và Ảnh để tìm các mục như artefact cụm từ hạt giống hoặc khóa riêng. Lỗ hổng ảnh hưởng đến các phiên bản từ iOS 13.0–17.2.1. Để bảo vệ thiết bị của bạn khỏi chuỗi tấn công đã biết này, bạn nên kích hoạt Chế độ Khóa và đảm bảo bạn đã cập nhật lên phiên bản iOS mới nhất.
Các tổ chức tội phạm đã bắt đầu nhắm mục tiêu vào người dùng tiền điện tử trên các thiết bị iOS bằng cách sử dụng Coruna, một công cụ hack được coi là cấp quân sự. Trước đây, phần mềm này đã được một tác nhân quốc gia Nga được xác định là UNC6353 sử dụng để thực hiện các cuộc tấn công watering-hole chống lại Ukraine. Theo phân tích mới nhất về các mẫu và hạ tầng, chuỗi công cụ này đã vượt ra ngoài phạm vi ban đầu và hiện đang được các tác nhân độc hại sử dụng để rút cạn tài sản ví crypto.
Hoạt động của bộ khai thác này rất tinh vi. Nó bắt đầu bằng cách xác định dấu vân tay của một thiết bị mục tiêu để xác định phiên bản iOS đã được cài đặt, sau đó nó tự động chọn một chuỗi khai thác WebKit phù hợp. Các tiêu chí để kích hoạt cuộc tấn công rất tối thiểu, chỉ cần một chuyến thăm vào một trang web độc hại.
Khi cuộc tấn công đang diễn ra, payload tìm kiếm dữ liệu nhạy cảm bằng cách quét các ứng dụng cụ thể như Trust Wallet, Phantom và MetaMask. Nó cũng tìm kiếm qua mã QR, Ghi chú và Ảnh để tìm các mục như artefact cụm từ hạt giống hoặc khóa riêng. Lỗ hổng ảnh hưởng đến các phiên bản từ iOS 13.0–17.2.1. Để bảo vệ thiết bị của bạn khỏi chuỗi tấn công đã biết này, bạn nên kích hoạt Chế độ Khóa và đảm bảo bạn đã cập nhật lên phiên bản iOS mới nhất.
Hoạt động của bộ khai thác này rất tinh vi. Nó bắt đầu bằng cách xác định dấu vân tay của một thiết bị mục tiêu để xác định phiên bản iOS đã được cài đặt, sau đó nó tự động chọn một chuỗi khai thác WebKit phù hợp. Các tiêu chí để kích hoạt cuộc tấn công rất tối thiểu, chỉ cần một chuyến thăm vào một trang web độc hại.
Khi cuộc tấn công đang diễn ra, payload tìm kiếm dữ liệu nhạy cảm bằng cách quét các ứng dụng cụ thể như Trust Wallet, Phantom và MetaMask. Nó cũng tìm kiếm qua mã QR, Ghi chú và Ảnh để tìm các mục như artefact cụm từ hạt giống hoặc khóa riêng. Lỗ hổng ảnh hưởng đến các phiên bản từ iOS 13.0–17.2.1. Để bảo vệ thiết bị của bạn khỏi chuỗi tấn công đã biết này, bạn nên kích hoạt Chế độ Khóa và đảm bảo bạn đã cập nhật lên phiên bản iOS mới nhất.
11
Chúng tôi rất vui mừng xác nhận rằng cuộc kiểm toán bảo mật cho @paythefly đã được hoàn tất thành công. Hoạt động như một Giao thức Thanh toán Trực tuyến Dựa trên Ý định, PayTheFly cho phép bạn xác nhận một lần cho các khoản thanh toán mượt mà 1 bước. Chúng tôi chúc đội ngũ những điều tốt đẹp nhất khi họ tiến tới kỷ nguyên mới của các khoản thanh toán Web3 dễ dàng! 🚀
Chúng tôi rất vui mừng xác nhận rằng cuộc kiểm toán bảo mật cho @paythefly đã được hoàn tất thành công. Hoạt động như một Giao thức Thanh toán Trực tuyến Dựa trên Ý định, PayTheFly cho phép bạn xác nhận một lần cho các khoản thanh toán mượt mà 1 bước. Chúng tôi chúc đội ngũ những điều tốt đẹp nhất khi họ tiến tới kỷ nguyên mới của các khoản thanh toán Web3 dễ dàng! 🚀
31
Chúng tôi rất vui mừng thông báo về việc hoàn thành thành công cuộc kiểm toán an ninh cho https://t.co/QU0Az7r83D (PermaDex), nền tảng giao dịch đa chuỗi được hỗ trợ bởi @CodexField.
PermaDex phục vụ như một nền tảng giao dịch đa chuỗi tốc độ cao được thiết kế để rõ ràng, hiệu quả và thực hiện liền mạch trên các mạng được hỗ trợ.
Chúng tôi chúc đội ngũ PermaDex tiếp tục thành công khi họ định nghĩa lại giao dịch kỹ thuật số và mở rộng tương lai của các thị trường trên chuỗi! 🚀
Chúng tôi rất vui mừng thông báo về việc hoàn thành thành công cuộc kiểm toán an ninh cho https://t.co/QU0Az7r83D (PermaDex), nền tảng giao dịch đa chuỗi được hỗ trợ bởi @CodexField.
PermaDex phục vụ như một nền tảng giao dịch đa chuỗi tốc độ cao được thiết kế để rõ ràng, hiệu quả và thực hiện liền mạch trên các mạng được hỗ trợ.
Chúng tôi chúc đội ngũ PermaDex tiếp tục thành công khi họ định nghĩa lại giao dịch kỹ thuật số và mở rộng tương lai của các thị trường trên chuỗi! 🚀
PermaDex phục vụ như một nền tảng giao dịch đa chuỗi tốc độ cao được thiết kế để rõ ràng, hiệu quả và thực hiện liền mạch trên các mạng được hỗ trợ.
Chúng tôi chúc đội ngũ PermaDex tiếp tục thành công khi họ định nghĩa lại giao dịch kỹ thuật số và mở rộng tương lai của các thị trường trên chuỗi! 🚀
31
Chúng tôi rất vui mừng thông báo về việc hoàn thành thành công cuộc kiểm tra an ninh cho https://t.co/QU0Az7r83D (PermaDex), nền tảng giao dịch đa chuỗi được hỗ trợ bởi @CodexField.
Được thiết kế để rõ ràng, hiệu quả và thực hiện liền mạch qua các mạng được hỗ trợ, PermaDex hoạt động như một nền tảng giao dịch đa chuỗi tốc độ cao.
Chúng tôi chúc đội ngũ PermaDex tiếp tục thành công khi họ định nghĩa lại giao dịch kỹ thuật số và mở rộng tương lai của các thị trường trên chuỗi! 🚀
Chúng tôi rất vui mừng thông báo về việc hoàn thành thành công cuộc kiểm tra an ninh cho https://t.co/QU0Az7r83D (PermaDex), nền tảng giao dịch đa chuỗi được hỗ trợ bởi @CodexField.
Được thiết kế để rõ ràng, hiệu quả và thực hiện liền mạch qua các mạng được hỗ trợ, PermaDex hoạt động như một nền tảng giao dịch đa chuỗi tốc độ cao.
Chúng tôi chúc đội ngũ PermaDex tiếp tục thành công khi họ định nghĩa lại giao dịch kỹ thuật số và mở rộng tương lai của các thị trường trên chuỗi! 🚀
Được thiết kế để rõ ràng, hiệu quả và thực hiện liền mạch qua các mạng được hỗ trợ, PermaDex hoạt động như một nền tảng giao dịch đa chuỗi tốc độ cao.
Chúng tôi chúc đội ngũ PermaDex tiếp tục thành công khi họ định nghĩa lại giao dịch kỹ thuật số và mở rộng tương lai của các thị trường trên chuỗi! 🚀
26
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
TinFed
384,985 lượt xem
1,076 đang thảo luận
Fed giữ nguyên lãi suất, Bitcoin quay đầu về dưới 80.000 USD Sau phiên họp kéo dài hai ngày, Ủy ban Thị trường Mở Liên bang (FOMC) đã bỏ phiếu với tỷ lệ 10-2 để duy trì lãi suất tham chiếu trong phạm vi 3,75-4%. Thống đốc Fed Lisa Cook và Chủ tịch Fed chi nhánh Cleveland Beth Hammack đã phản đối, đề xuất tăng lãi suất thêm 0,25 điểm cơ bản ngay lập tức.
Trong buổi họp báo sau đó, Chủ tịch Fed Kevin Warsh Fed nâng đánh giá hoạt động kinh tế Mỹ từ mức tăng trưởng ổn định lên tăng trưởng mạnh. Chi tiêu trong nước vẫn bền bỉ, năng suất lao động tăng, đầu tư vốn duy trì tích cực và thị trường việc làm tiếp tục hấp thụ lực lượng lao động.
#TinFed #TheoDõiFOMC #BinanceUpdatesProofofReservesAddresses #CZDismissesClaimsBinanceHackWasPredicted #CZDismissesClaimsBinanceHackWasPredicted $AAPLB $NVDAB $MSFTB
kynfoolishupdate
·0 lượt thích
·143 lượt xem
TheoDõiFOMC
315,293 lượt xem
1,353 đang thảo luận
BinanceWithdrawalScamWarning
13,313 lượt xem
421 đang thảo luận