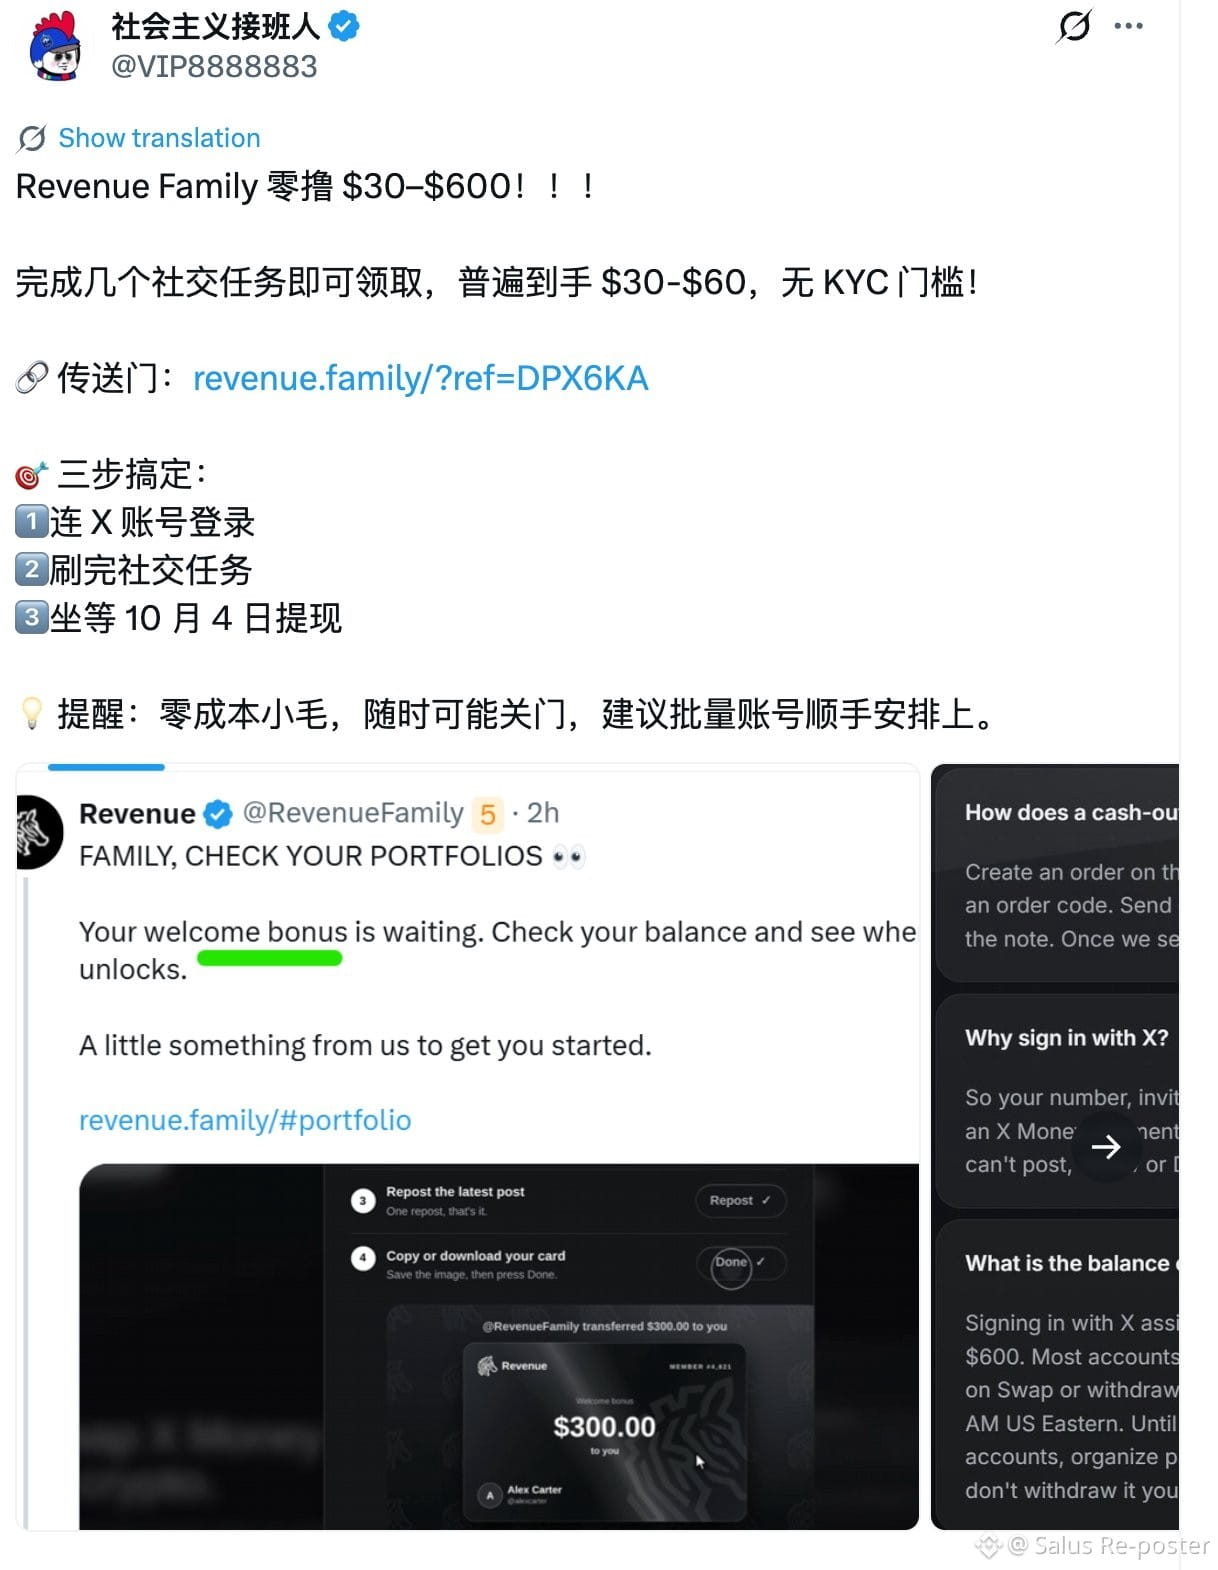
Chúng tôi muốn thông báo với cộng đồng rằng 🚨@RevenueFamily hiện có liên quan đến các hoạt động cấp quyền độc hại. Trong những vụ việc này, các đối tượng xấu sử dụng chữ ký permit của người dùng để giành quyền không giới hạn trong việc chi tiêu USDG của họ. Sau đó, chúng lập tức thực thi lệnh transferFrom. Vì việc cấp quyền và chuyển tiền tiếp theo diễn ra cùng lúc chỉ trong một giao dịch, ví của những người bị ảnh hưởng nhanh chóng bị rút sạch.
Sau khi tài sản bị lấy đi, chúng được chia cho hai địa chỉ của tin tặc theo tỷ lệ 20%/80%. Cách phân chia tiền này rất giống mô hình drainer-as-a-service mà Inferno sử dụng. Tương tự, chiến lược tận dụng KOL để quảng bá và thực hiện các vụ lừa đảo này hoàn toàn khớp với mô hình do FomoPeek thiết lập.
Sau khi tài sản bị lấy đi, chúng được chia cho hai địa chỉ của tin tặc theo tỷ lệ 20%/80%. Cách phân chia tiền này rất giống mô hình drainer-as-a-service mà Inferno sử dụng. Tương tự, chiến lược tận dụng KOL để quảng bá và thực hiện các vụ lừa đảo này hoàn toàn khớp với mô hình do FomoPeek thiết lập.