#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents 🚨 Trezor phát cảnh báo bảo mật: Nghi có cấy ghép phần cứng trong ví của bên thứ ba
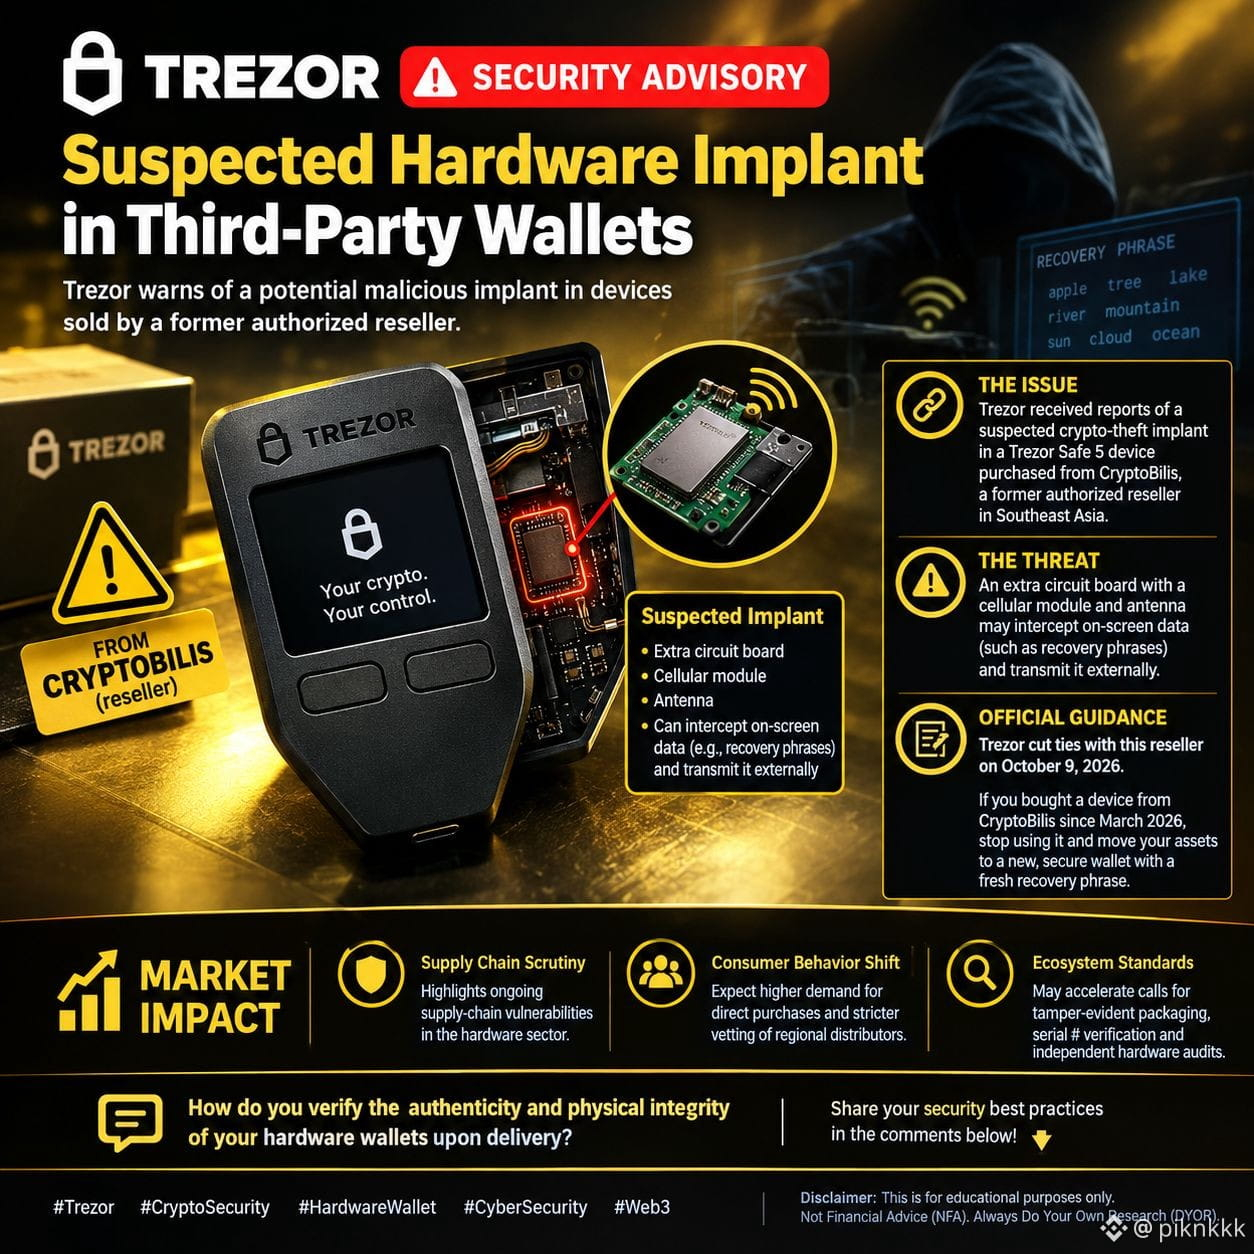
Bảo mật ví phần cứng đang đối mặt với thách thức mới trong chuỗi cung ứng. Trezor đã đưa ra cảnh báo khẩn cấp về nghi vấn có cấy ghép phần cứng độc hại trong các thiết bị do một đại lý ủy quyền trước đây bán.
🔹 Sự cố Trezor nhận được các báo cáo đáng tin cậy về nghi vấn có cấy ghép nhằm đánh cắp tiền mã hóa bên trong thiết bị Trezor Safe 5 được mua từ CryptoBilis, một đại lý ủy quyền trước đây tại Đông Nam Á [[2]].
🔹 Mối đe dọa Việc can thiệp được báo cáo có liên quan đến một bảng mạch bổ sung được trang bị mô-đun di động và ăng-ten, bị cho là có khả năng chặn dữ liệu hiển thị trên màn hình (chẳng hạn như cụm từ khôi phục) và truyền dữ liệu ra bên ngoài [[2]].
🔹 Hướng dẫn chính thức**: Trezor chính thức chấm dứt quan hệ với đại lý này vào ngày 9 tháng 10 năm 2026 [[1]]. Người dùng đã mua thiết bị từ CryptoBilis kể từ tháng 3 năm 2026 được khuyến cáo mạnh mẽ ngừng sử dụng thiết bị và chuyển tài sản sang ví bảo mật mới tạo với cụm từ khôi phục mới [[2]].
📊 Tác động thị trường
📉 Giám sát chuỗi cung ứng Sự cố này làm nổi bật những lỗ hổng dai dẳng trong chuỗi cung ứng của lĩnh vực phần cứng tiền mã hóa, đồng thời phản ánh những lo ngại gần đây trên toàn ngành về hoạt động phân phối của bên thứ ba.
🛡️ Thay đổi hành vi người tiêu dùng Hãy dự đoán nhu cầu mua trực tiếp từ nhà sản xuất chính thức sẽ tăng cao, cùng với việc thẩm định nghiêm ngặt hơn các nhà phân phối trong khu vực.
🔍Tiêu chuẩn hệ sinh thái Sự kiện này có thể thúc đẩy ngành áp dụng rộng rãi bao bì chống giả mạo, xác minh bằng mã sê-ri và kiểm toán phần cứng độc lập.
Bạn xác minh tính xác thực và nguyên vẹn về mặt vật lý của ví phần cứng như thế nào khi nhận hàng? Hãy chia sẻ các biện pháp bảo mật tốt nhất của bạn trong phần bình luận bên dưới! 👇
#Trezor #CryptoSecurity #HardwareWallet #CyberSecurity #Web3
$INTWB $INTCB $RDDTB