

#wax
wax
79,897 lượt xem
223 đang thảo luận
Phổ biến
Mới nhất
·
--
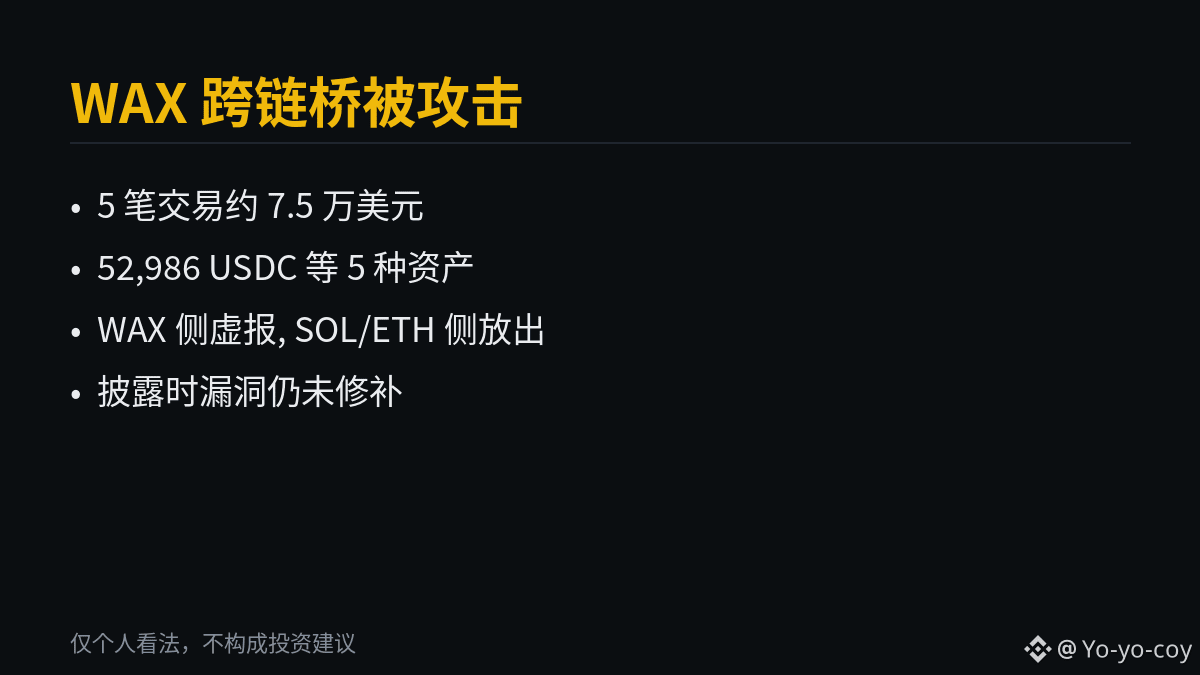
Cầu nối cross-chain WAX bị tấn công: 5 giao dịch chuyển đi khoảng 75.000 USD, lỗ hổng vẫn chưa được vá khi công bố $WAXP
Nói kết luận trước: đây là kiểu tấn công cầu nối cross-chain điển hình “chuỗi nguồn khai gian, chuỗi đích thực thi đúng theo thông tin nhận được”. Thiệt hại không lớn, nhưng cấu trúc lỗ hổng đáng để ghi nhớ.
1. Diễn biến. Lúc 09:06 (UTC), kẻ tấn công tạo tài khoản mới fasdfas.al trên WAX; lúc 09:46, rút 52.986,50 USDC phiên bản được ánh xạ; lúc 09:47, tiếp tục rút USDT, DAI, WETH và WBTC phiên bản được ánh xạ theo cách tương tự. Lúc 10:00 (UTC), phía Solana giải ngân 52.986,50 USDC theo chỉ thị; lúc 10:05 (UTC), phía Ethereum giải ngân lượng tài sản tương ứng.
2. Cơ cấu số tiền. Tổng cộng 5 giao dịch gồm 52.986 USDC, 21.558 USDT, 840 DAI, 2,55 WETH và 0,11 WBTC. Ước tính ban đầu của Blockaid là khoảng 75.000 USD; ước tính cập nhật của TokenPost ngày 23 tháng 10 là khoảng 90.000 USD.
3. Nguyên nhân gốc rễ. Vấn đề không nằm ở phía nhận. Theo phân tích của Blockaid, các hợp đồng ở phía Solana và Ethereum đã thực thi “đúng” theo thông tin nhận được; sai sót nằm ở khai báo sổ cái phía WAX — kẻ tấn công không thanh toán tài sản tương ứng trên WAX, nhưng cầu nối lại xác định đây là yêu cầu rút tiền hợp lệ. Chênh lệch giữa sổ cái phía WAX và lượng tài sản thực tế vào khoảng 1.522 USD.
4. Tình trạng hiện tại. Khi công bố thông tin, Blockaid xếp sự việc vào loại khai thác lỗ hổng đang diễn ra; các báo cáo theo dõi vào sáng ngày 23 tháng 10 cho biết lỗ hổng vẫn chưa được vá, và phạm vi thiệt hại có thể tiếp tục gia tăng.
Quan điểm của tôi: bề mặt tấn công của cầu nối cross-chain thường không nằm ở logic xác minh của chuỗi đích, mà ở độ tin cậy của khâu khai báo trên chuỗi nguồn. Người dùng đang nắm giữ tài sản trong cầu nối chỉ có thể chờ đợi một cách thụ động cho đến khi có thông báo khắc phục.
#WAX #Bảo mật cầu nối cross-chain
Chỉ là quan điểm cá nhân, không cấu thành lời khuyên đầu tư
Cầu nối cross-chain WAX bị tấn công: 5 giao dịch chuyển đi khoảng 75.000 USD, lỗ hổng vẫn chưa được vá khi công bố $WAXP
Nói kết luận trước: đây là kiểu tấn công cầu nối cross-chain điển hình “chuỗi nguồn khai gian, chuỗi đích thực thi đúng theo thông tin nhận được”. Thiệt hại không lớn, nhưng cấu trúc lỗ hổng đáng để ghi nhớ.
1. Diễn biến. Lúc 09:06 (UTC), kẻ tấn công tạo tài khoản mới fasdfas.al trên WAX; lúc 09:46, rút 52.986,50 USDC phiên bản được ánh xạ; lúc 09:47, tiếp tục rút USDT, DAI, WETH và WBTC phiên bản được ánh xạ theo cách tương tự. Lúc 10:00 (UTC), phía Solana giải ngân 52.986,50 USDC theo chỉ thị; lúc 10:05 (UTC), phía Ethereum giải ngân lượng tài sản tương ứng.
2. Cơ cấu số tiền. Tổng cộng 5 giao dịch gồm 52.986 USDC, 21.558 USDT, 840 DAI, 2,55 WETH và 0,11 WBTC. Ước tính ban đầu của Blockaid là khoảng 75.000 USD; ước tính cập nhật của TokenPost ngày 23 tháng 10 là khoảng 90.000 USD.
3. Nguyên nhân gốc rễ. Vấn đề không nằm ở phía nhận. Theo phân tích của Blockaid, các hợp đồng ở phía Solana và Ethereum đã thực thi “đúng” theo thông tin nhận được; sai sót nằm ở khai báo sổ cái phía WAX — kẻ tấn công không thanh toán tài sản tương ứng trên WAX, nhưng cầu nối lại xác định đây là yêu cầu rút tiền hợp lệ. Chênh lệch giữa sổ cái phía WAX và lượng tài sản thực tế vào khoảng 1.522 USD.
4. Tình trạng hiện tại. Khi công bố thông tin, Blockaid xếp sự việc vào loại khai thác lỗ hổng đang diễn ra; các báo cáo theo dõi vào sáng ngày 23 tháng 10 cho biết lỗ hổng vẫn chưa được vá, và phạm vi thiệt hại có thể tiếp tục gia tăng.
Quan điểm của tôi: bề mặt tấn công của cầu nối cross-chain thường không nằm ở logic xác minh của chuỗi đích, mà ở độ tin cậy của khâu khai báo trên chuỗi nguồn. Người dùng đang nắm giữ tài sản trong cầu nối chỉ có thể chờ đợi một cách thụ động cho đến khi có thông báo khắc phục.
#WAX #Bảo mật cầu nối cross-chain
Chỉ là quan điểm cá nhân, không cấu thành lời khuyên đầu tư
Nói kết luận trước: đây là kiểu tấn công cầu nối cross-chain điển hình “chuỗi nguồn khai gian, chuỗi đích thực thi đúng theo thông tin nhận được”. Thiệt hại không lớn, nhưng cấu trúc lỗ hổng đáng để ghi nhớ.
1. Diễn biến. Lúc 09:06 (UTC), kẻ tấn công tạo tài khoản mới fasdfas.al trên WAX; lúc 09:46, rút 52.986,50 USDC phiên bản được ánh xạ; lúc 09:47, tiếp tục rút USDT, DAI, WETH và WBTC phiên bản được ánh xạ theo cách tương tự. Lúc 10:00 (UTC), phía Solana giải ngân 52.986,50 USDC theo chỉ thị; lúc 10:05 (UTC), phía Ethereum giải ngân lượng tài sản tương ứng.
2. Cơ cấu số tiền. Tổng cộng 5 giao dịch gồm 52.986 USDC, 21.558 USDT, 840 DAI, 2,55 WETH và 0,11 WBTC. Ước tính ban đầu của Blockaid là khoảng 75.000 USD; ước tính cập nhật của TokenPost ngày 23 tháng 10 là khoảng 90.000 USD.
3. Nguyên nhân gốc rễ. Vấn đề không nằm ở phía nhận. Theo phân tích của Blockaid, các hợp đồng ở phía Solana và Ethereum đã thực thi “đúng” theo thông tin nhận được; sai sót nằm ở khai báo sổ cái phía WAX — kẻ tấn công không thanh toán tài sản tương ứng trên WAX, nhưng cầu nối lại xác định đây là yêu cầu rút tiền hợp lệ. Chênh lệch giữa sổ cái phía WAX và lượng tài sản thực tế vào khoảng 1.522 USD.
4. Tình trạng hiện tại. Khi công bố thông tin, Blockaid xếp sự việc vào loại khai thác lỗ hổng đang diễn ra; các báo cáo theo dõi vào sáng ngày 23 tháng 10 cho biết lỗ hổng vẫn chưa được vá, và phạm vi thiệt hại có thể tiếp tục gia tăng.
Quan điểm của tôi: bề mặt tấn công của cầu nối cross-chain thường không nằm ở logic xác minh của chuỗi đích, mà ở độ tin cậy của khâu khai báo trên chuỗi nguồn. Người dùng đang nắm giữ tài sản trong cầu nối chỉ có thể chờ đợi một cách thụ động cho đến khi có thông báo khắc phục.
#WAX #Bảo mật cầu nối cross-chain
Chỉ là quan điểm cá nhân, không cấu thành lời khuyên đầu tư
36

Cầu nối cross-chain lại bị «dạy cho một bài học»: cầu nối cross-chain của WAX, hacker không tốn một xu ở phía WAX, còn phía Solana và Ethereum thì duyệt hết. Chỉ với 5 giao dịch, hắn đã cuỗm khoảng 90.000 đô la. Blockaid vẫn đang cảnh báo cuộc tấn công tiếp diễn, lỗ hổng chưa được vá.
Một câu nói phũ phàng: hacker chuyển tài sản cross-chain còn mượt hơn bạn chuyển khoản. Người thì đổ lỗi thiết kế cầu nối quá tệ, người thì bảo hacker quá mạnh — phần bình luận bắt đầu khẩu chiến.
$BTC $ETH $SOL
#WAX #跨链桥 #黑客
Cầu nối cross-chain lại bị «dạy cho một bài học»: cầu nối cross-chain của WAX, hacker không tốn một xu ở phía WAX, còn phía Solana và Ethereum thì duyệt hết. Chỉ với 5 giao dịch, hắn đã cuỗm khoảng 90.000 đô la. Blockaid vẫn đang cảnh báo cuộc tấn công tiếp diễn, lỗ hổng chưa được vá.
Một câu nói phũ phàng: hacker chuyển tài sản cross-chain còn mượt hơn bạn chuyển khoản. Người thì đổ lỗi thiết kế cầu nối quá tệ, người thì bảo hacker quá mạnh — phần bình luận bắt đầu khẩu chiến.
$BTC $ETH $SOL
#WAX #跨链桥 #黑客
Một câu nói phũ phàng: hacker chuyển tài sản cross-chain còn mượt hơn bạn chuyển khoản. Người thì đổ lỗi thiết kế cầu nối quá tệ, người thì bảo hacker quá mạnh — phần bình luận bắt đầu khẩu chiến.
$BTC $ETH $SOL
#WAX #跨链桥 #黑客
202

·
--
🌐 MẠNG XÃ HỘI VÀ NỘI DUNG PHI TẬP TRUNG: NGƯỜI DÙNG CÓ THỂ QUAY TRỞ LẠI?
$WAXP | $HIVE | $STEEM
WAX tập trung vào NFT và tài sản số, Hive hỗ trợ các ứng dụng xã hội phi tập trung, còn Steem có lịch sử trao thưởng nội dung dựa trên blockchain. Việc người dùng chấp nhận và tiếp tục sử dụng có ý nghĩa hơn một đợt tăng giá chóng vánh.
🔎 Theo dõi: Tài khoản hoạt động, mức độ tương tác thực và tính thanh khoản của token.
#WAX #Hive #Steem #SocialFi #Web3
Không phải lời khuyên tài chính. Tự nghiên cứu.
🌐 MẠNG XÃ HỘI VÀ NỘI DUNG PHI TẬP TRUNG: NGƯỜI DÙNG CÓ THỂ QUAY TRỞ LẠI?
$WAXP | $HIVE | $STEEM
WAX tập trung vào NFT và tài sản số, Hive hỗ trợ các ứng dụng xã hội phi tập trung, còn Steem có lịch sử trao thưởng nội dung dựa trên blockchain. Việc người dùng chấp nhận và tiếp tục sử dụng có ý nghĩa hơn một đợt tăng giá chóng vánh.
🔎 Theo dõi: Tài khoản hoạt động, mức độ tương tác thực và tính thanh khoản của token.
#WAX #Hive #Steem #SocialFi #Web3
Không phải lời khuyên tài chính. Tự nghiên cứu.
$WAXP | $HIVE | $STEEM
WAX tập trung vào NFT và tài sản số, Hive hỗ trợ các ứng dụng xã hội phi tập trung, còn Steem có lịch sử trao thưởng nội dung dựa trên blockchain. Việc người dùng chấp nhận và tiếp tục sử dụng có ý nghĩa hơn một đợt tăng giá chóng vánh.
🔎 Theo dõi: Tài khoản hoạt động, mức độ tương tác thực và tính thanh khoản của token.
#WAX #Hive #Steem #SocialFi #Web3
Không phải lời khuyên tài chính. Tự nghiên cứu.
1
12
·
--
Tăng giá
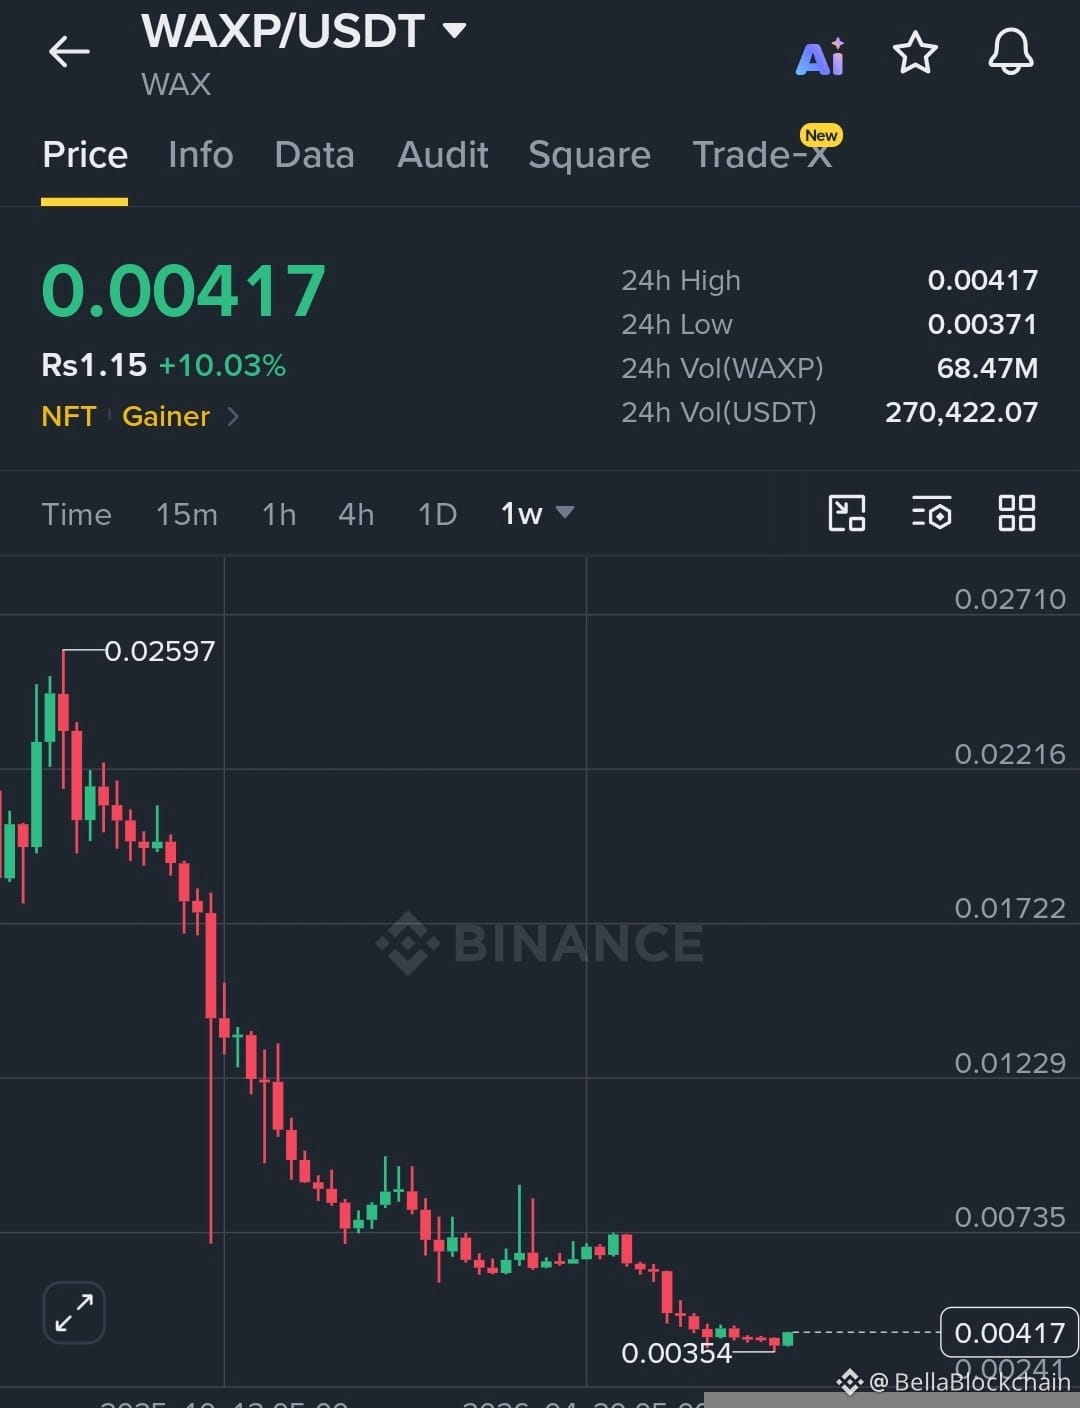
$WAXP đang cho thấy dấu hiệu của khả năng đảo chiều đáy tiềm năng, tăng hơn 10% sau khi bật lên rõ ràng từ vùng hỗ trợ quanh mốc 0.00354. Khi khối lượng giao dịch theo tuần màu xanh tiếp tục quay trở lại một cách nhất quán, giá đang định vị cho một đợt phục hồi rộng hơn nhằm hướng tới các mức kháng cự quan trọng phía trên khi đà tăng chuyển sang xu hướng tích cực.
Mục tiêu 1: 0.00730
Mục tiêu 2: 0.01220
Mục tiêu 3: 0.01750
#WAXP #WAX #Crypto
$WAXP
{future}(WAXPUSDT)
$WAXP đang cho thấy dấu hiệu của khả năng đảo chiều đáy tiềm năng, tăng hơn 10% sau khi bật lên rõ ràng từ vùng hỗ trợ quanh mốc 0.00354. Khi khối lượng giao dịch theo tuần màu xanh tiếp tục quay trở lại một cách nhất quán, giá đang định vị cho một đợt phục hồi rộng hơn nhằm hướng tới các mức kháng cự quan trọng phía trên khi đà tăng chuyển sang xu hướng tích cực.
Mục tiêu 1: 0.00730
Mục tiêu 2: 0.01220
Mục tiêu 3: 0.01750
#WAXP #WAX #Crypto
$WAXP
Mục tiêu 1: 0.00730
Mục tiêu 2: 0.01220
Mục tiêu 3: 0.01750
#WAXP #WAX #Crypto
$WAXP
1
116
·
--
Tăng giá
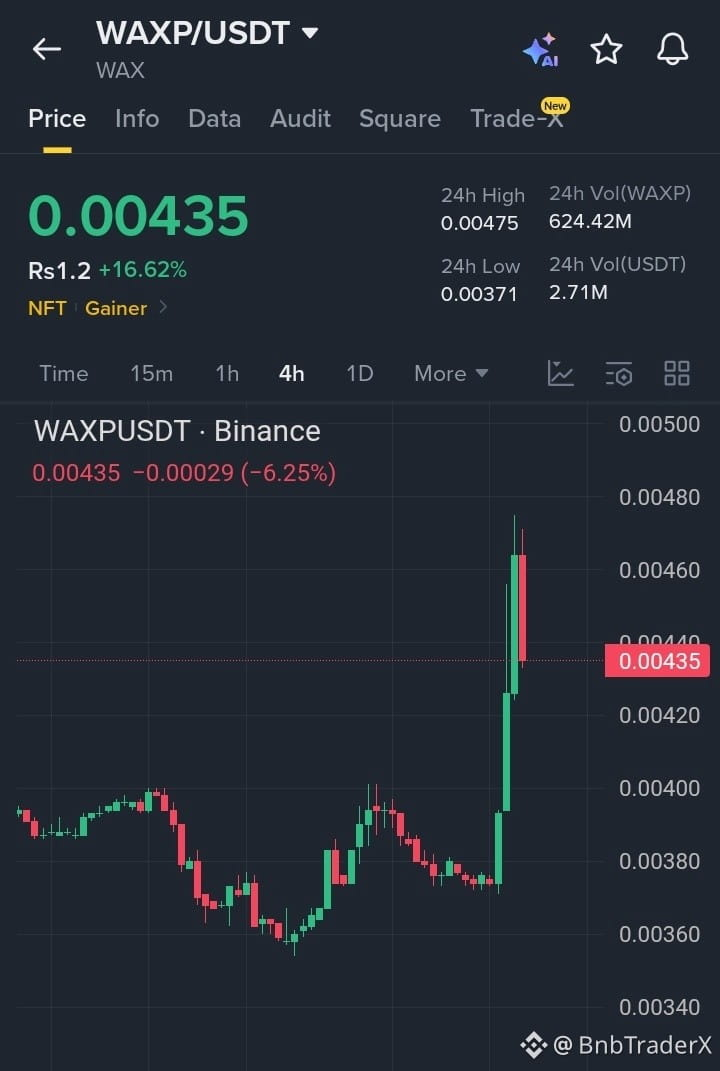
$WAXP đang trải qua một nhịp điều chỉnh lành mạnh sau một đợt tăng mạnh, đồng thời vẫn tiếp tục giao dịch trên các mức hỗ trợ quan trọng. Khối lượng giao dịch mạnh cho thấy người mua vẫn còn tích cực, và việc giành lại thành công mức đỉnh gần đây có thể thổi bùng lại đà tăng giá hướng tới các vùng kháng cự tiếp theo.
🎯 Mục tiêu 1: $0.00460
🎯 Mục tiêu 2: $0.00480
🎯 Mục tiêu 3: $0.00500
#WAXP #WAX #NFT #BTC
{spot}(WAXPUSDT)
$WAXP đang trải qua một nhịp điều chỉnh lành mạnh sau một đợt tăng mạnh, đồng thời vẫn tiếp tục giao dịch trên các mức hỗ trợ quan trọng. Khối lượng giao dịch mạnh cho thấy người mua vẫn còn tích cực, và việc giành lại thành công mức đỉnh gần đây có thể thổi bùng lại đà tăng giá hướng tới các vùng kháng cự tiếp theo.
🎯 Mục tiêu 1: $0.00460
🎯 Mục tiêu 2: $0.00480
🎯 Mục tiêu 3: $0.00500
#WAXP #WAX #NFT #BTC
🎯 Mục tiêu 1: $0.00460
🎯 Mục tiêu 2: $0.00480
🎯 Mục tiêu 3: $0.00500
#WAXP #WAX #NFT #BTC
2
96

🚨$WAXP CẢNH BÁO WAXP/USDT
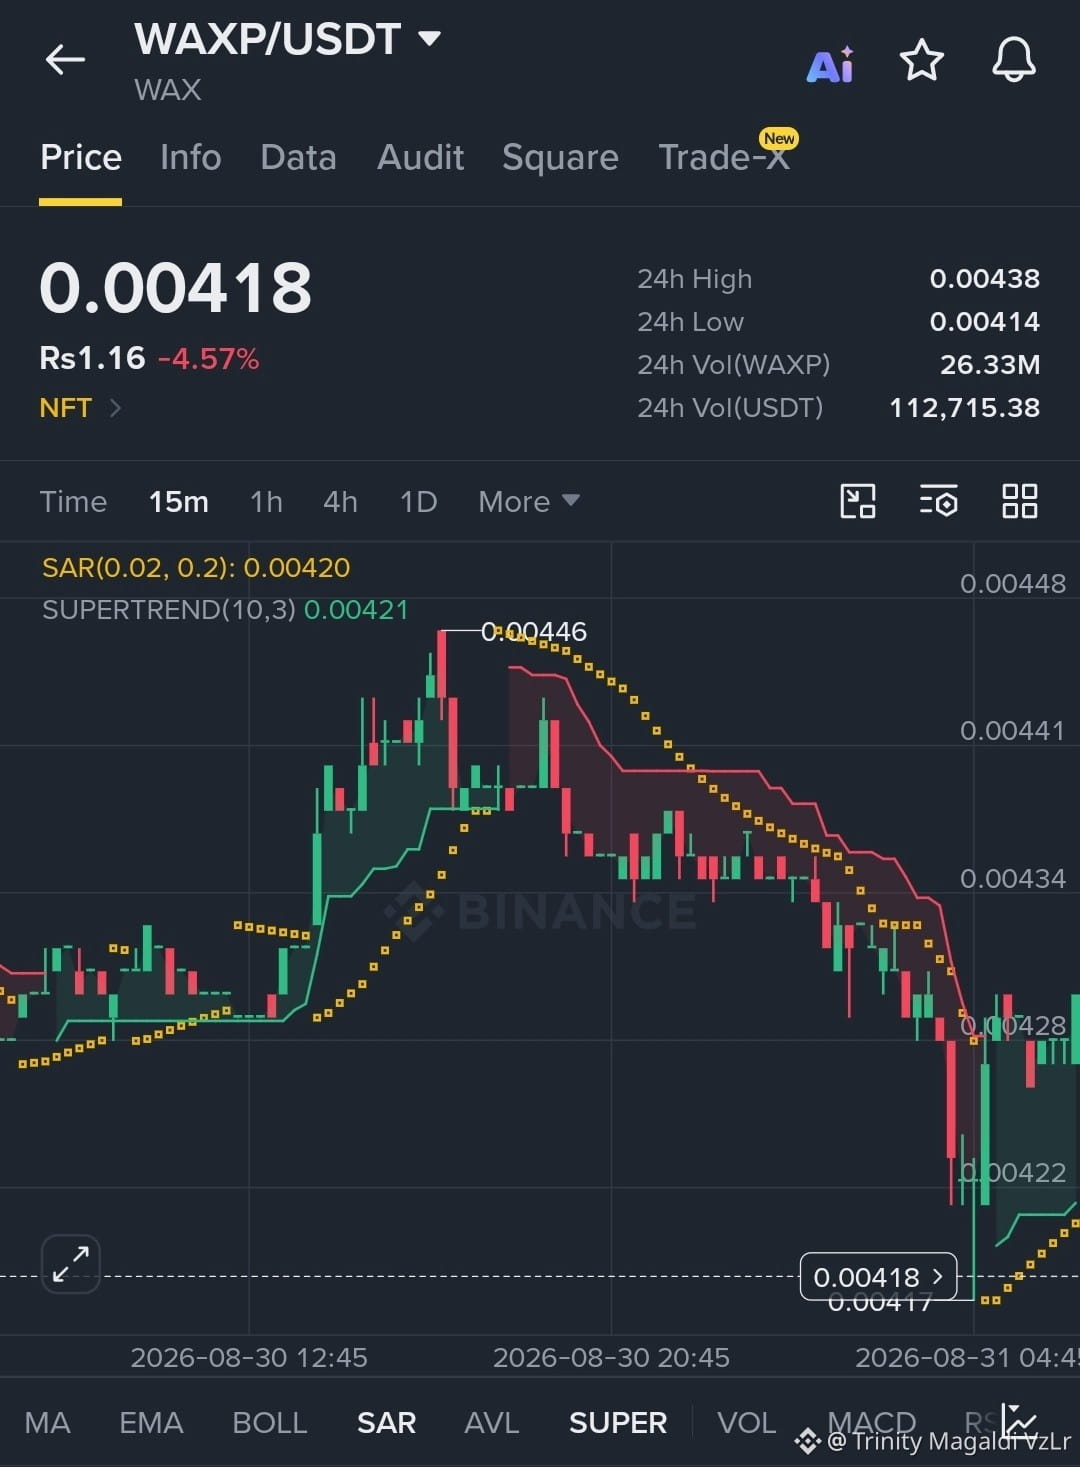
WAXP đang chịu áp lực tại $0.00418, giảm 4.57%, trong khi giá đang nằm dưới SAR và ngưỡng kháng cự của Supertrend quanh $0.00420–$0.00421. Việc giành lại mức có thể kích hoạt một nhịp bật trở lại, nhưng nếu mất $0.00414 thì có nguy cơ tạo ra một nhịp giảm tiếp theo.
#WAXP #WAX #Crypto #Binance
$GIGGLE
{spot}(GIGGLEUSDT)
$RIVER
{future}(RIVERUSDT)
🚨$WAXP CẢNH BÁO WAXP/USDT
WAXP đang chịu áp lực tại $0.00418, giảm 4.57%, trong khi giá đang nằm dưới SAR và ngưỡng kháng cự của Supertrend quanh $0.00420–$0.00421. Việc giành lại mức có thể kích hoạt một nhịp bật trở lại, nhưng nếu mất $0.00414 thì có nguy cơ tạo ra một nhịp giảm tiếp theo.
#WAXP #WAX #Crypto #Binance
$GIGGLE
$RIVER
WAXP đang chịu áp lực tại $0.00418, giảm 4.57%, trong khi giá đang nằm dưới SAR và ngưỡng kháng cự của Supertrend quanh $0.00420–$0.00421. Việc giành lại mức có thể kích hoạt một nhịp bật trở lại, nhưng nếu mất $0.00414 thì có nguy cơ tạo ra một nhịp giảm tiếp theo.
#WAXP #WAX #Crypto #Binance
$GIGGLE
$RIVER
1
279
CẢNH BÁO 🚨 Swipe ( $SXP ) tăng mạnh khi các order block xác nhận động lực đi lên. WAX ( $WAXP ) bứt phá nhờ khối lượng giao dịch mạnh; dòng tiền thanh khoản tăng lên cho thấy mức độ áp dụng hệ sinh thái đang ngày càng mở rộng. zkSync ( $ZK ) thể hiện sự đổi mới với khả năng mở rộng layer 2, thu hút hoạt động giao dịch của các nhà đầu tư tổ chức. Tâm lý nhà đầu tư chuyển sang xu hướng tích cực, gợi ý khả năng mua mạnh trên cả bộ ba. #Swipe #WAX #zkSync #CryptoTrends
CẢNH BÁO 🚨 Swipe ( $SXP ) tăng mạnh khi các order block xác nhận động lực đi lên. WAX ( $WAXP ) bứt phá nhờ khối lượng giao dịch mạnh; dòng tiền thanh khoản tăng lên cho thấy mức độ áp dụng hệ sinh thái đang ngày càng mở rộng. zkSync ( $ZK ) thể hiện sự đổi mới với khả năng mở rộng layer 2, thu hút hoạt động giao dịch của các nhà đầu tư tổ chức. Tâm lý nhà đầu tư chuyển sang xu hướng tích cực, gợi ý khả năng mua mạnh trên cả bộ ba. #Swipe #WAX #zkSync #CryptoTrends
81
Hệ sinh thái PXAW kết hợp hai nền tảng cốt lõi nhất trong tài chính Web3 hiện đại:
$WAXP
🎯 Dự đoán PXAW: Vào lệnh không phí, dự báo kết hợp AMM lai + Sổ lệnh Giới hạn.
🏦 Cho vay PXAW: Các thị trường tiền tệ được tự động hóa, có tài sản thế chấp, phục vụ vay và tạo lợi nhuận.
Tất cả được xây dựng để vận hành minh bạch trên chuỗi với chi phí tối thiểu và tốc độ tối đa.
💬 Nền tảng nào tạo ra giá trị nhiều hơn cho một hệ sinh thái: Thị trường tiền tệ hay Giao thức Dự đoán? Hãy tranh luận bên dưới! 👇
#WAX #PXAW #DeFi #PredictionMarket #CryptoNews
Hệ sinh thái PXAW kết hợp hai nền tảng cốt lõi nhất trong tài chính Web3 hiện đại:
$WAXP
🎯 Dự đoán PXAW: Vào lệnh không phí, dự báo kết hợp AMM lai + Sổ lệnh Giới hạn.
🏦 Cho vay PXAW: Các thị trường tiền tệ được tự động hóa, có tài sản thế chấp, phục vụ vay và tạo lợi nhuận.
Tất cả được xây dựng để vận hành minh bạch trên chuỗi với chi phí tối thiểu và tốc độ tối đa.
💬 Nền tảng nào tạo ra giá trị nhiều hơn cho một hệ sinh thái: Thị trường tiền tệ hay Giao thức Dự đoán? Hãy tranh luận bên dưới! 👇
#WAX #PXAW #DeFi #PredictionMarket #CryptoNews
$WAXP
🎯 Dự đoán PXAW: Vào lệnh không phí, dự báo kết hợp AMM lai + Sổ lệnh Giới hạn.
🏦 Cho vay PXAW: Các thị trường tiền tệ được tự động hóa, có tài sản thế chấp, phục vụ vay và tạo lợi nhuận.
Tất cả được xây dựng để vận hành minh bạch trên chuỗi với chi phí tối thiểu và tốc độ tối đa.
💬 Nền tảng nào tạo ra giá trị nhiều hơn cho một hệ sinh thái: Thị trường tiền tệ hay Giao thức Dự đoán? Hãy tranh luận bên dưới! 👇
#WAX #PXAW #DeFi #PredictionMarket #CryptoNews
1
54
·
--
Tăng giá
🔥 Cảnh báo Game-Changer: Hệ sinh thái PXAW đạt $WAXP
Logic DeFi kết hợp giao dịch tần suất cao. PXAW đang giới thiệu một lớp tài chính mới cho WAX Blockchain thông qua hai sản phẩm mạnh mẽ:
🎯 Thị trường Dự đoán: Giao dịch các sự kiện ngoài đời thực được hỗ trợ bởi mô hình AMM lai + Sổ Lệnh Giới hạn—đảm bảo không bị bẫy thanh khoản và thực thi công bằng.
🏦 Cho vay Phi tập trung: Khóa tài sản thế chấp, nhận thanh khoản tức thì và giữ cho các khoản nắm giữ cốt lõi của bạn vẫn sinh lợi.
Miễn phí gas. Độ trễ xác nhận 500ms. Tính minh bạch toàn bộ trên chuỗi.
Bạn sẽ dùng sản phẩm nào trước—Dự đoán hay Cho vay? Hãy thả chiến lược của bạn bên dưới! 👇
#WAX #PXAW #DeFi #CryptoNews #Web3
{spot}(WAXPUSDT)
🔥 Cảnh báo Game-Changer: Hệ sinh thái PXAW đạt $WAXP
Logic DeFi kết hợp giao dịch tần suất cao. PXAW đang giới thiệu một lớp tài chính mới cho WAX Blockchain thông qua hai sản phẩm mạnh mẽ:
🎯 Thị trường Dự đoán: Giao dịch các sự kiện ngoài đời thực được hỗ trợ bởi mô hình AMM lai + Sổ Lệnh Giới hạn—đảm bảo không bị bẫy thanh khoản và thực thi công bằng.
🏦 Cho vay Phi tập trung: Khóa tài sản thế chấp, nhận thanh khoản tức thì và giữ cho các khoản nắm giữ cốt lõi của bạn vẫn sinh lợi.
Miễn phí gas. Độ trễ xác nhận 500ms. Tính minh bạch toàn bộ trên chuỗi.
Bạn sẽ dùng sản phẩm nào trước—Dự đoán hay Cho vay? Hãy thả chiến lược của bạn bên dưới! 👇
#WAX #PXAW #DeFi #CryptoNews #Web3
Logic DeFi kết hợp giao dịch tần suất cao. PXAW đang giới thiệu một lớp tài chính mới cho WAX Blockchain thông qua hai sản phẩm mạnh mẽ:
🎯 Thị trường Dự đoán: Giao dịch các sự kiện ngoài đời thực được hỗ trợ bởi mô hình AMM lai + Sổ Lệnh Giới hạn—đảm bảo không bị bẫy thanh khoản và thực thi công bằng.
🏦 Cho vay Phi tập trung: Khóa tài sản thế chấp, nhận thanh khoản tức thì và giữ cho các khoản nắm giữ cốt lõi của bạn vẫn sinh lợi.
Miễn phí gas. Độ trễ xác nhận 500ms. Tính minh bạch toàn bộ trên chuỗi.
Bạn sẽ dùng sản phẩm nào trước—Dự đoán hay Cho vay? Hãy thả chiến lược của bạn bên dưới! 👇
#WAX #PXAW #DeFi #CryptoNews #Web3
1
93
·
--
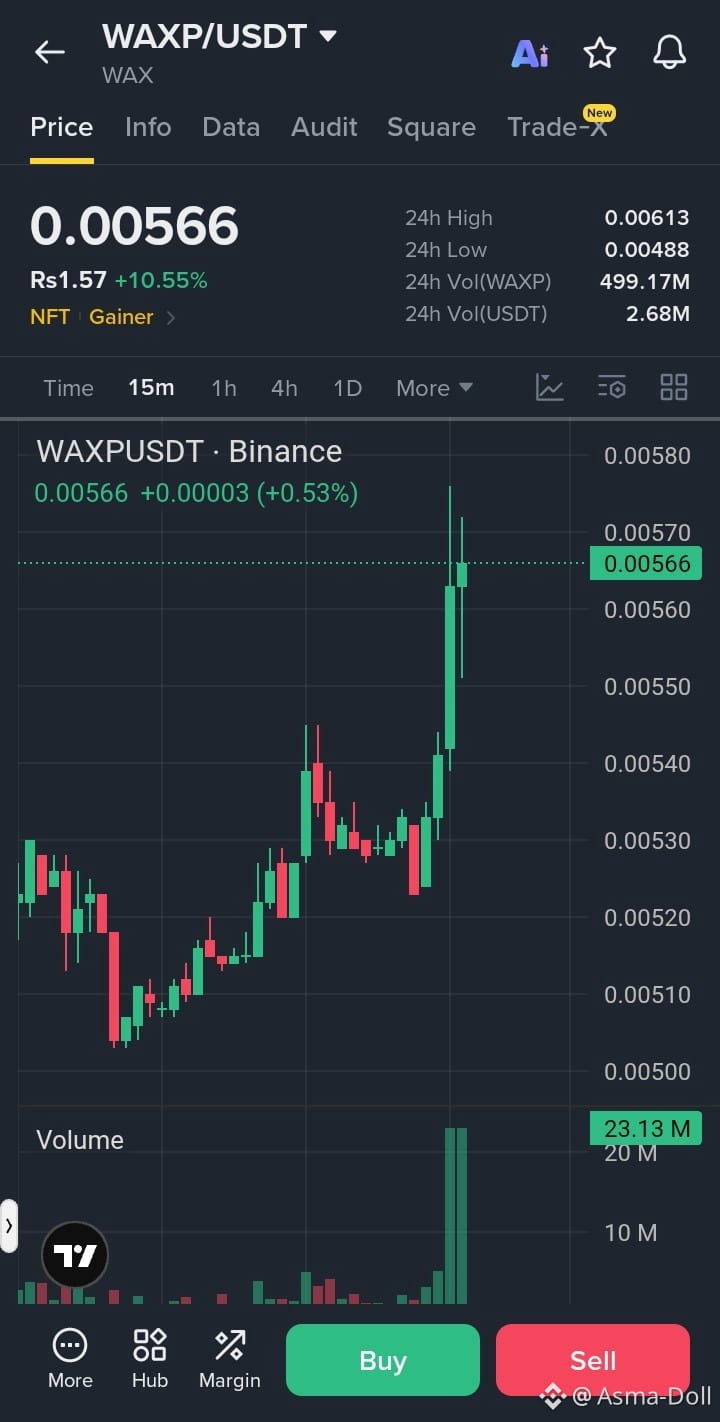
🔻 $WAXP /USDT — TÍN HIỆU SHORT
Vào lệnh: 0.00560 – 0.00570
Cắt lỗ: 0.00592
TP1: 0.00545
TP2: 0.00525
TP3: 0.00505
Giao dịch tại $WAXP
{future}(WAXPUSDT)
Phân tích:
Giá đang tăng mạnh và giao dịch gần đỉnh 24h là 0.00613.
Khu vực hiện tại quanh 0.00560–0.00570 có thể đóng vai trò như vùng bị từ chối/kháng cự.
Sau khi tăng +10%, có thể xảy ra chốt lời và điều chỉnh giảm (pullback).
Nếu giá phá xuống dưới 0.00550 sẽ củng cố kịch bản tiếp diễn giảm giá (bearish).
Nếu giá phá vỡ và giữ vững phía trên 0.00592, hủy kịch bản short.
Xác nhận: Từ chối sạch từ 0.00570–0.00580 + phá vỡ xuống dưới 0.00550.
⚠️ Thiết lập biến động cao; sử dụng đòn bẩy có kiểm soát và quản lý rủi ro.
#WAXP #WAX #Crypto #Binance #ShortSignal
🔻 $WAXP /USDT — TÍN HIỆU SHORT
Vào lệnh: 0.00560 – 0.00570
Cắt lỗ: 0.00592
TP1: 0.00545
TP2: 0.00525
TP3: 0.00505
Giao dịch tại $WAXP
Phân tích:
Giá đang tăng mạnh và giao dịch gần đỉnh 24h là 0.00613.
Khu vực hiện tại quanh 0.00560–0.00570 có thể đóng vai trò như vùng bị từ chối/kháng cự.
Sau khi tăng +10%, có thể xảy ra chốt lời và điều chỉnh giảm (pullback).
Nếu giá phá xuống dưới 0.00550 sẽ củng cố kịch bản tiếp diễn giảm giá (bearish).
Nếu giá phá vỡ và giữ vững phía trên 0.00592, hủy kịch bản short.
Xác nhận: Từ chối sạch từ 0.00570–0.00580 + phá vỡ xuống dưới 0.00550.
⚠️ Thiết lập biến động cao; sử dụng đòn bẩy có kiểm soát và quản lý rủi ro.
#WAXP #WAX #Crypto #Binance #ShortSignal
Vào lệnh: 0.00560 – 0.00570
Cắt lỗ: 0.00592
TP1: 0.00545
TP2: 0.00525
TP3: 0.00505
Giao dịch tại $WAXP
Phân tích:
Giá đang tăng mạnh và giao dịch gần đỉnh 24h là 0.00613.
Khu vực hiện tại quanh 0.00560–0.00570 có thể đóng vai trò như vùng bị từ chối/kháng cự.
Sau khi tăng +10%, có thể xảy ra chốt lời và điều chỉnh giảm (pullback).
Nếu giá phá xuống dưới 0.00550 sẽ củng cố kịch bản tiếp diễn giảm giá (bearish).
Nếu giá phá vỡ và giữ vững phía trên 0.00592, hủy kịch bản short.
Xác nhận: Từ chối sạch từ 0.00570–0.00580 + phá vỡ xuống dưới 0.00550.
⚠️ Thiết lập biến động cao; sử dụng đòn bẩy có kiểm soát và quản lý rủi ro.
#WAXP #WAX #Crypto #Binance #ShortSignal
37
·
--
Tăng giá
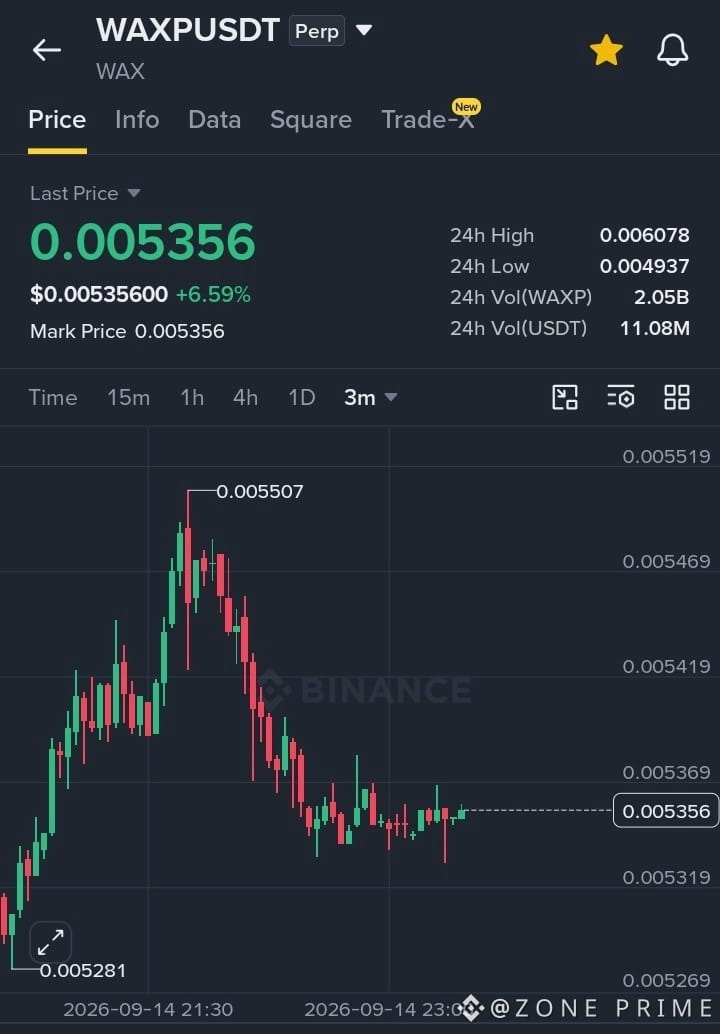
$WAXP /USDT — THIẾT LẬP LONG Đi 📈 🚀 💯
Vào lệnh: 0.005281 - 0.005356
TP1: 0.005369
TP2: 0.005419
TP3: 0.005469
Cắt lỗ: 0.005269
Giá đang tích lũy chặt chẽ sau khi bảo vệ thành công mốc hỗ trợ 0.005281.
Biến động được nén có kiểm soát và dòng lệnh spot mới xuất hiện đang tạo điều kiện cho một nỗ lực bứt phá tiếp diễn có độ tin cậy cao.
#waxp #waxpusdt #wax #crypto #Write2Earn $WAXP
{future}(WAXPUSDT)
$WAXP /USDT — THIẾT LẬP LONG Đi 📈 🚀 💯
Vào lệnh: 0.005281 - 0.005356
TP1: 0.005369
TP2: 0.005419
TP3: 0.005469
Cắt lỗ: 0.005269
Giá đang tích lũy chặt chẽ sau khi bảo vệ thành công mốc hỗ trợ 0.005281.
Biến động được nén có kiểm soát và dòng lệnh spot mới xuất hiện đang tạo điều kiện cho một nỗ lực bứt phá tiếp diễn có độ tin cậy cao.
#waxp #waxpusdt #wax #crypto #Write2Earn $WAXP
Vào lệnh: 0.005281 - 0.005356
TP1: 0.005369
TP2: 0.005419
TP3: 0.005469
Cắt lỗ: 0.005269
Giá đang tích lũy chặt chẽ sau khi bảo vệ thành công mốc hỗ trợ 0.005281.
Biến động được nén có kiểm soát và dòng lệnh spot mới xuất hiện đang tạo điều kiện cho một nỗ lực bứt phá tiếp diễn có độ tin cậy cao.
#waxp #waxpusdt #wax #crypto #Write2Earn $WAXP
1
288
·
--
Tăng giá
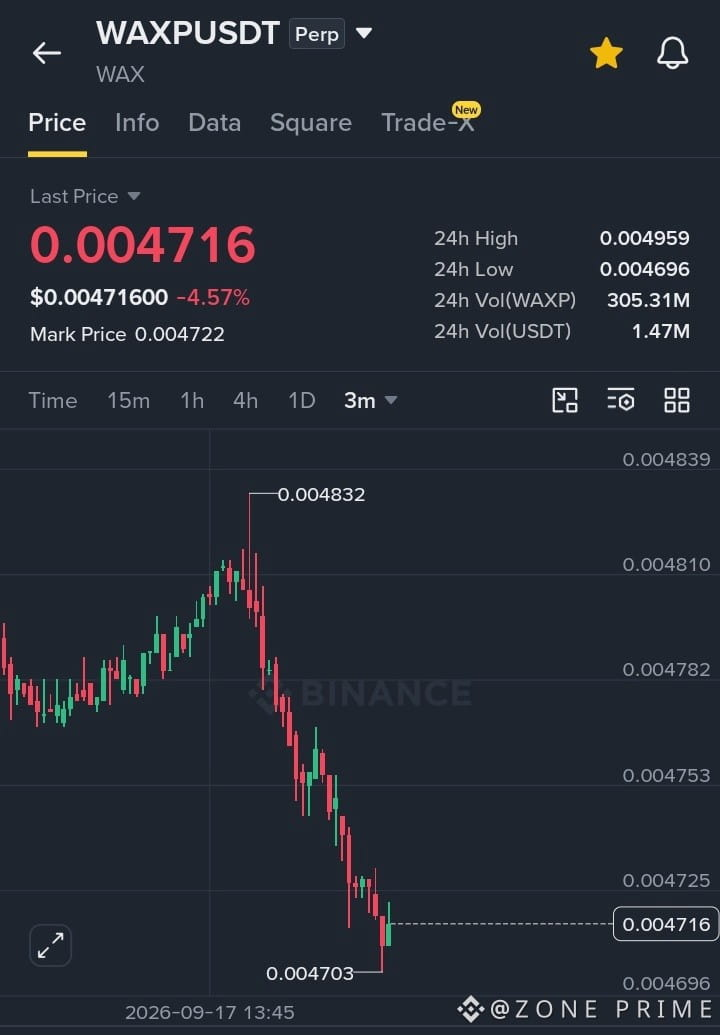
$WAXP /USDT — THIẾT LẬP LONG Go 📈 🚀 💯
Vào lệnh: 0.004703 - 0.004725
TP1: 0.004753
TP2: 0.004782
TP3: 0.004832
Cắt lỗ: 0.004680
Đợt bán tháo mạnh đang chậm lại một cách gọn gàng quanh vùng thấp đầu hàng quan trọng 0.004703.
Lệnh giới hạn mua vào phòng thủ mạnh và điều kiện sổ lệnh quá bán đã tạo tiền đề cho một nhịp phục hồi nhanh theo hướng ngược xu thế.
#waxp #waxpusdt #wax #crypto #Write2Earn $WAXP
{future}(WAXPUSDT)
$WAXP /USDT — THIẾT LẬP LONG Go 📈 🚀 💯
Vào lệnh: 0.004703 - 0.004725
TP1: 0.004753
TP2: 0.004782
TP3: 0.004832
Cắt lỗ: 0.004680
Đợt bán tháo mạnh đang chậm lại một cách gọn gàng quanh vùng thấp đầu hàng quan trọng 0.004703.
Lệnh giới hạn mua vào phòng thủ mạnh và điều kiện sổ lệnh quá bán đã tạo tiền đề cho một nhịp phục hồi nhanh theo hướng ngược xu thế.
#waxp #waxpusdt #wax #crypto #Write2Earn $WAXP
Vào lệnh: 0.004703 - 0.004725
TP1: 0.004753
TP2: 0.004782
TP3: 0.004832
Cắt lỗ: 0.004680
Đợt bán tháo mạnh đang chậm lại một cách gọn gàng quanh vùng thấp đầu hàng quan trọng 0.004703.
Lệnh giới hạn mua vào phòng thủ mạnh và điều kiện sổ lệnh quá bán đã tạo tiền đề cho một nhịp phục hồi nhanh theo hướng ngược xu thế.
#waxp #waxpusdt #wax #crypto #Write2Earn $WAXP
158
·
--
𝗟𝗼𝗮𝗱𝗶𝗻𝗴 𝘂𝗽 𝗼𝗻 @𝘄𝗮𝘅_𝗶𝗼 𝘄𝗵𝗮𝗹𝗲𝘀 𝗮𝗿𝗲 𝗮𝗰𝗰𝘂𝗺𝘂𝗹𝗮𝘁𝗶𝗻𝗴 𝗯𝗲𝗳𝗼𝗿𝗲 𝘁𝗵𝗲 𝗯𝗿𝗲𝗮𝗸𝗶𝗻𝗴 𝗼𝘂𝘁 ⚠️
Các danh sách cuối cùng vẫn tiếp tục xoay vòng: Nơi ẩn dật của Phù thủy Xanh Cái Ngọc Sủng $24, Tập Lời Tiên Tri Đại Biến Hóa $3.33
Khi các ví lớn bắt đầu gửi lại, sàn thường tỉnh dậy nhanh—hãy hành động trước khi nó bắt đầu gửi 💎 #WAX #NFTs @AtomicHub
𝗟𝗼𝗮𝗱𝗶𝗻𝗴 𝘂𝗽 𝗼𝗻 @𝘄𝗮𝘅_𝗶𝗼 𝘄𝗵𝗮𝗹𝗲𝘀 𝗮𝗿𝗲 𝗮𝗰𝗰𝘂𝗺𝘂𝗹𝗮𝘁𝗶𝗻𝗴 𝗯𝗲𝗳𝗼𝗿𝗲 𝘁𝗵𝗲 𝗯𝗿𝗲𝗮𝗸𝗶𝗻𝗴 𝗼𝘂𝘁 ⚠️
Các danh sách cuối cùng vẫn tiếp tục xoay vòng: Nơi ẩn dật của Phù thủy Xanh Cái Ngọc Sủng $24, Tập Lời Tiên Tri Đại Biến Hóa $3.33
Khi các ví lớn bắt đầu gửi lại, sàn thường tỉnh dậy nhanh—hãy hành động trước khi nó bắt đầu gửi 💎 #WAX #NFTs @AtomicHub
Các danh sách cuối cùng vẫn tiếp tục xoay vòng: Nơi ẩn dật của Phù thủy Xanh Cái Ngọc Sủng $24, Tập Lời Tiên Tri Đại Biến Hóa $3.33
Khi các ví lớn bắt đầu gửi lại, sàn thường tỉnh dậy nhanh—hãy hành động trước khi nó bắt đầu gửi 💎 #WAX #NFTs @AtomicHub
41
·
--
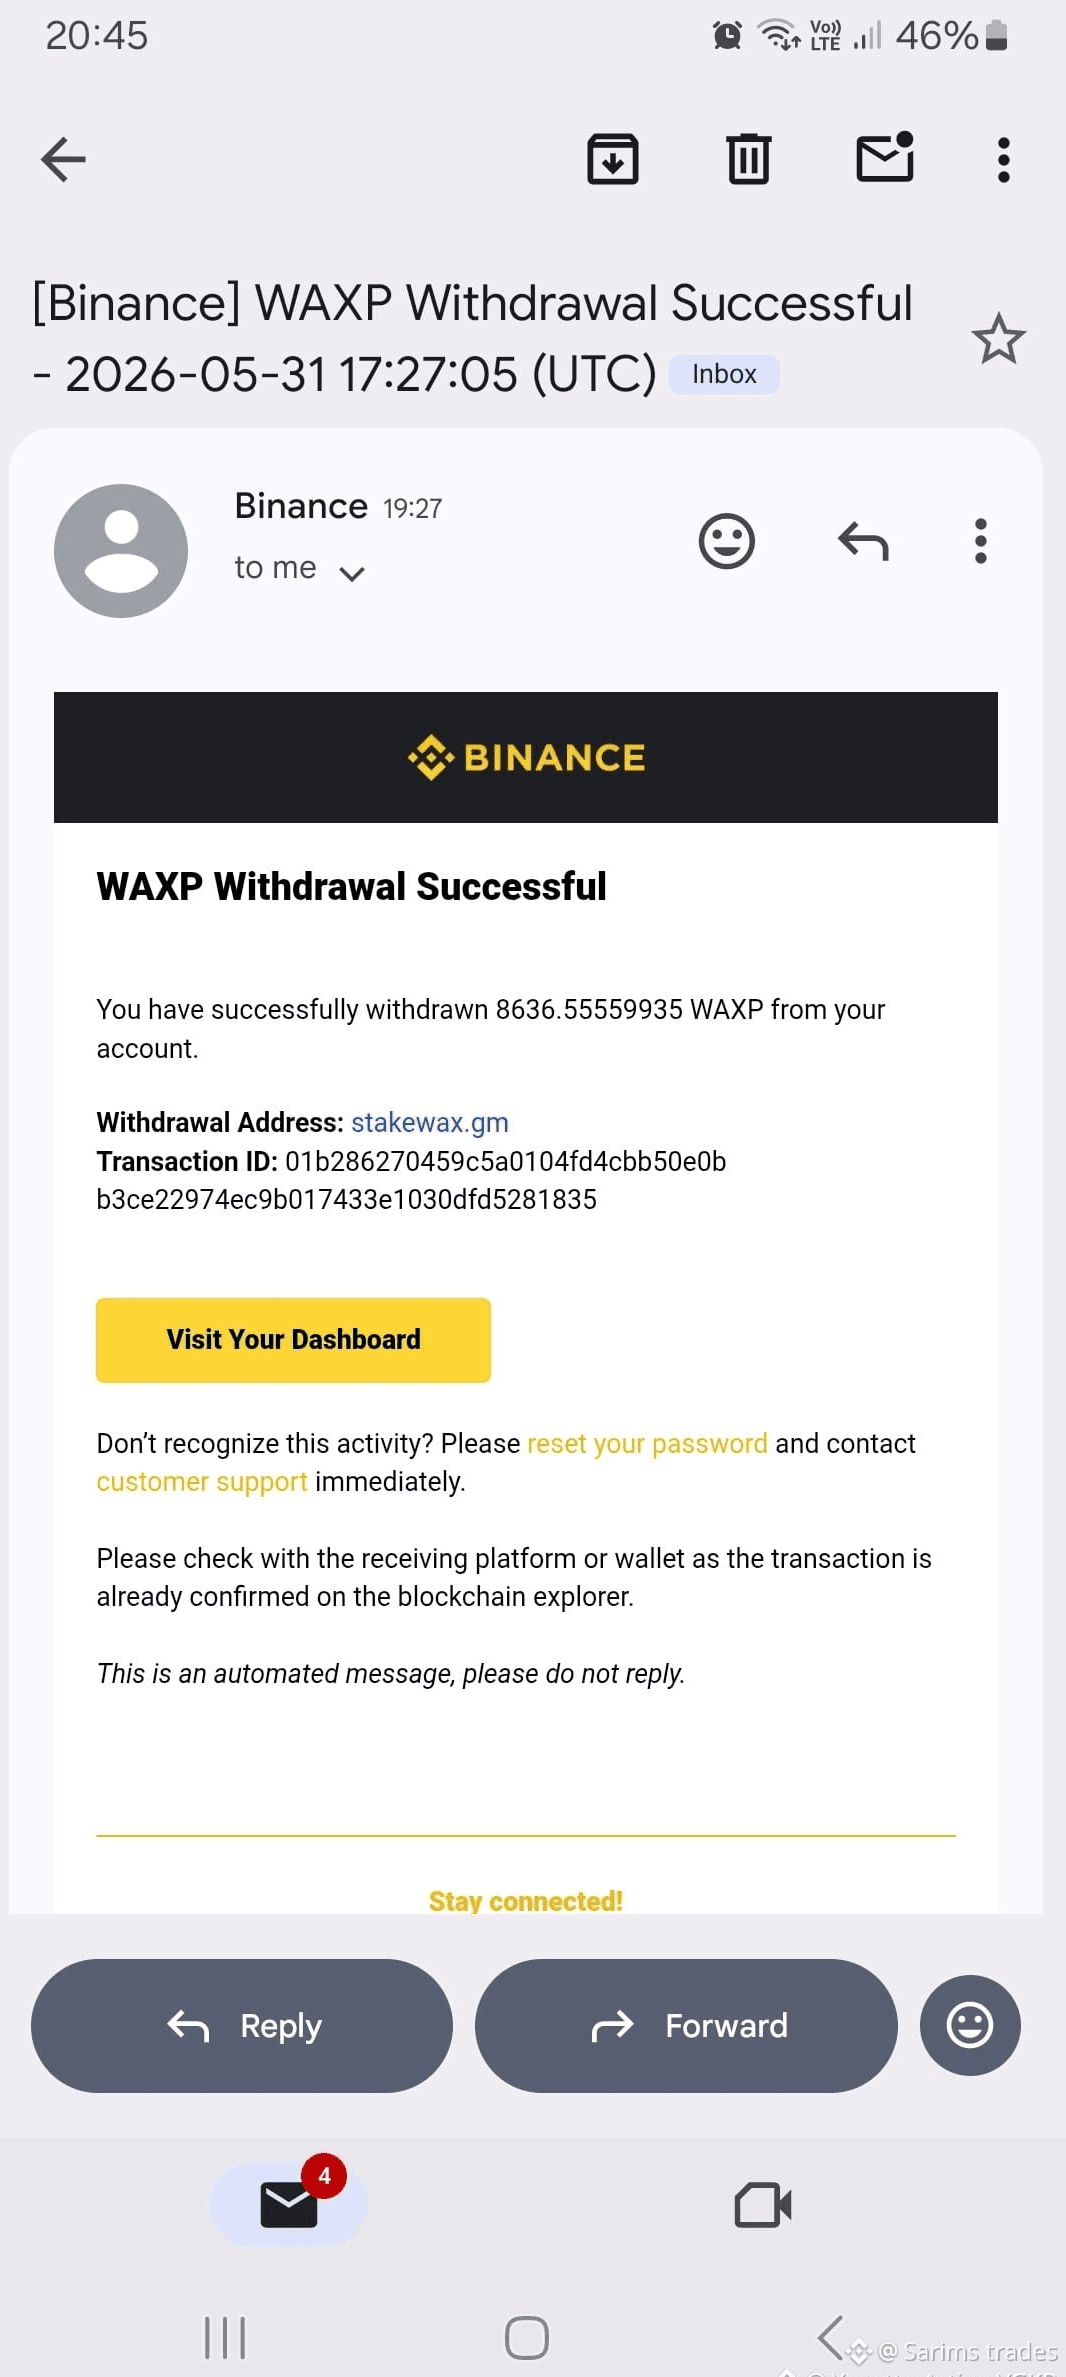
🚨 CẢNH BÁO LỪA ĐẢO 🚨
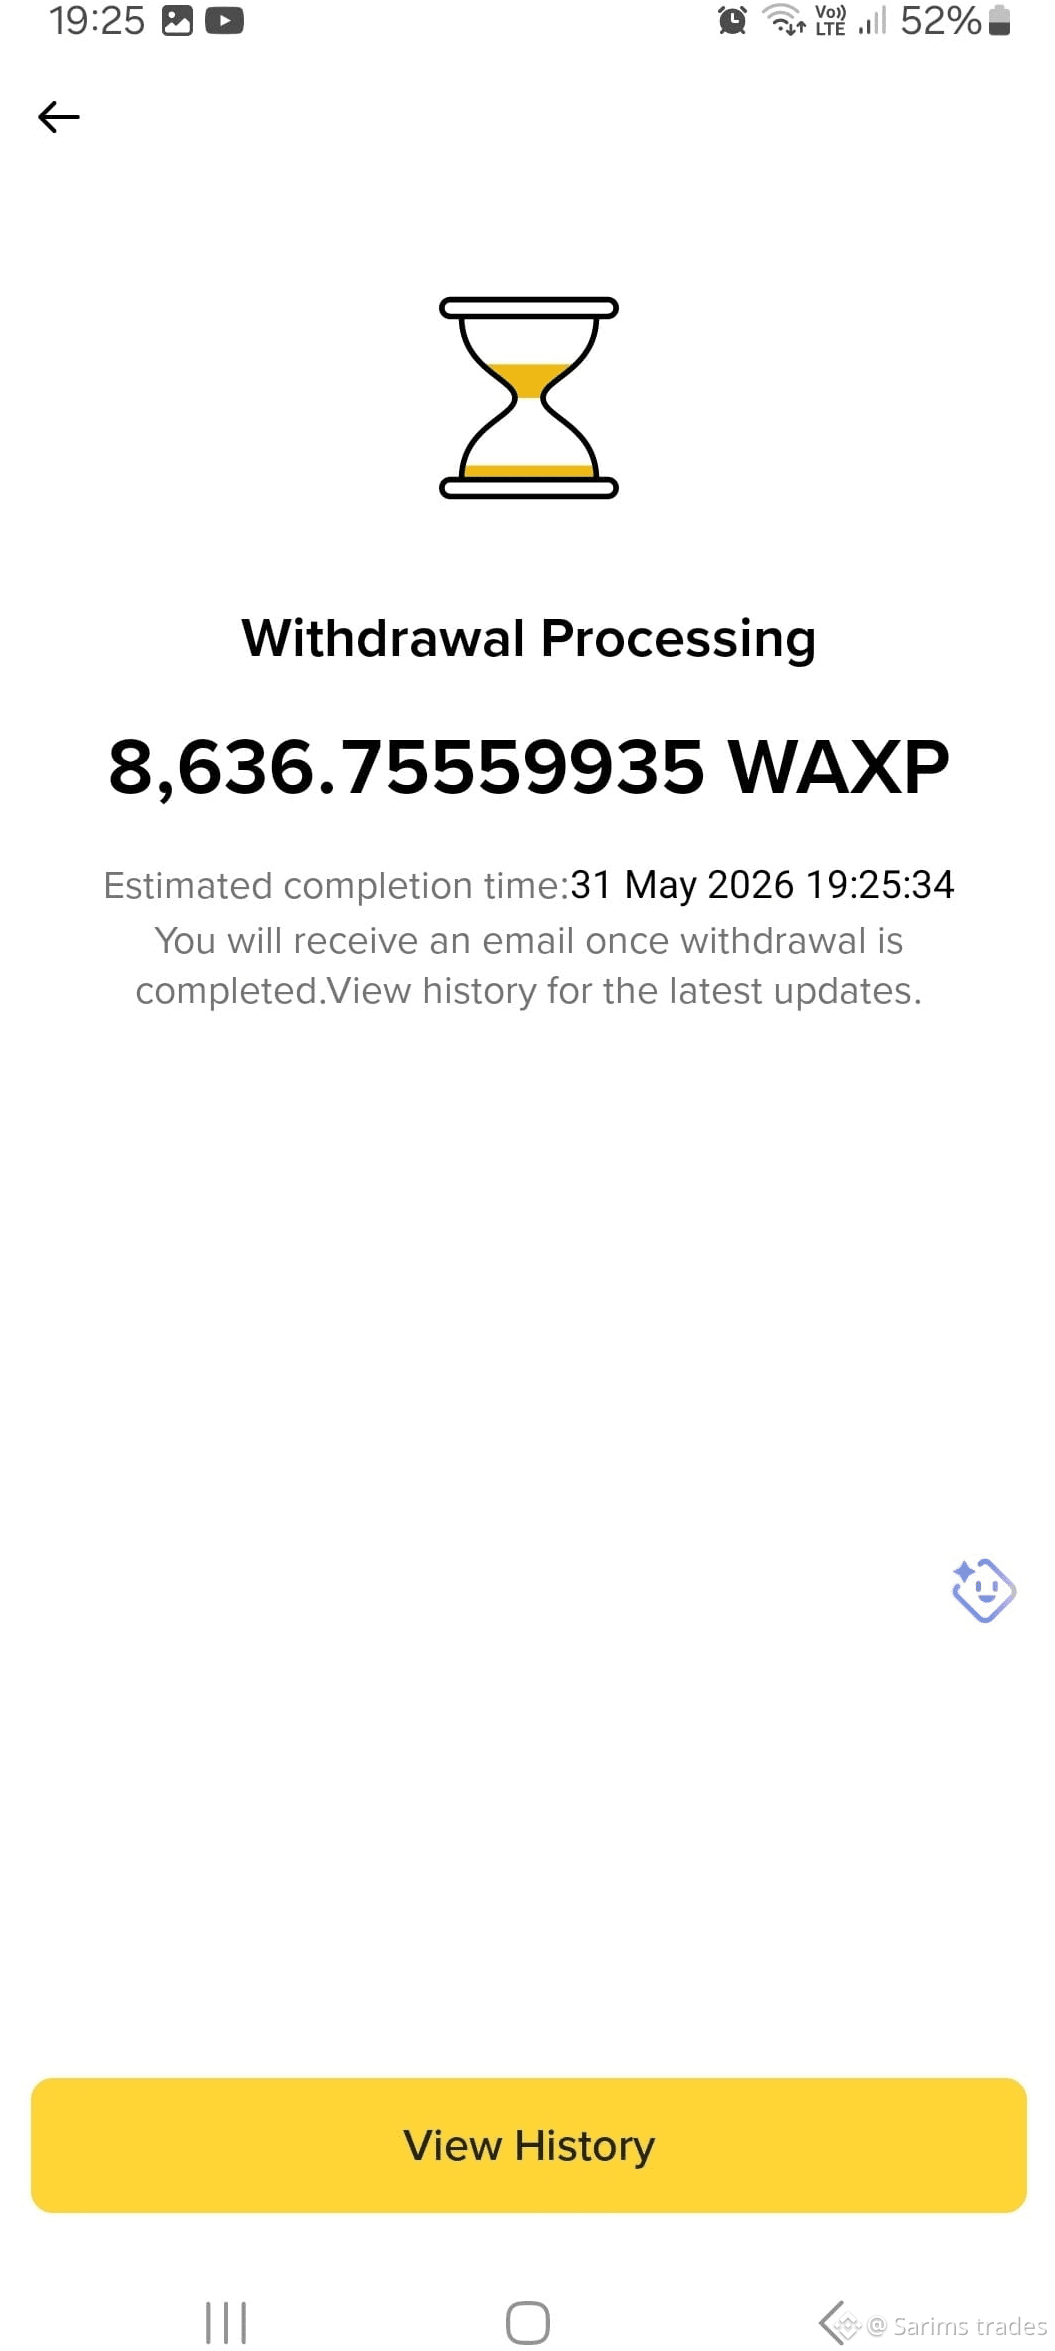
Tôi đã chuyển đổi $52 thành WaxStakeCoin ($WAXP ) và gửi nó đến stakewax.gm sau khi xem các video trên Facebook nói về lợi nhuận dễ dàng trong 15–30 phút.
Giao dịch đã hoàn tất, nhưng sau khi chờ đợi lâu hơn, không có gì xuất hiện trong tài khoản Binance của tôi.
Người này đã liên hệ với tôi qua Facebook và Telegram và liên tục đưa ra lý do, thậm chí còn nhắc đến tên của một công ty khác. Tại thời điểm này, có vẻ như đây là một vụ lừa đảo.
⚠️ Hãy cẩn thận với WaxStakeCoin, stakewax.gm và bất kỳ video nào trên mạng xã hội hứa hẹn lợi nhuận nhanh chóng và đảm bảo. Luôn tự nghiên cứu trước khi gửi tiền.
#ScamAlert #WAX #BlackRockDepositsBTCAndETHToCEX
{future}(WAXPUSDT)
🚨 CẢNH BÁO LỪA ĐẢO 🚨
Tôi đã chuyển đổi $52 thành WaxStakeCoin ($WAXP ) và gửi nó đến stakewax.gm sau khi xem các video trên Facebook nói về lợi nhuận dễ dàng trong 15–30 phút.
Giao dịch đã hoàn tất, nhưng sau khi chờ đợi lâu hơn, không có gì xuất hiện trong tài khoản Binance của tôi.
Người này đã liên hệ với tôi qua Facebook và Telegram và liên tục đưa ra lý do, thậm chí còn nhắc đến tên của một công ty khác. Tại thời điểm này, có vẻ như đây là một vụ lừa đảo.
⚠️ Hãy cẩn thận với WaxStakeCoin, stakewax.gm và bất kỳ video nào trên mạng xã hội hứa hẹn lợi nhuận nhanh chóng và đảm bảo. Luôn tự nghiên cứu trước khi gửi tiền.
#ScamAlert #WAX #BlackRockDepositsBTCAndETHToCEX
Tôi đã chuyển đổi $52 thành WaxStakeCoin ($WAXP ) và gửi nó đến stakewax.gm sau khi xem các video trên Facebook nói về lợi nhuận dễ dàng trong 15–30 phút.
Giao dịch đã hoàn tất, nhưng sau khi chờ đợi lâu hơn, không có gì xuất hiện trong tài khoản Binance của tôi.
Người này đã liên hệ với tôi qua Facebook và Telegram và liên tục đưa ra lý do, thậm chí còn nhắc đến tên của một công ty khác. Tại thời điểm này, có vẻ như đây là một vụ lừa đảo.
⚠️ Hãy cẩn thận với WaxStakeCoin, stakewax.gm và bất kỳ video nào trên mạng xã hội hứa hẹn lợi nhuận nhanh chóng và đảm bảo. Luôn tự nghiên cứu trước khi gửi tiền.
#ScamAlert #WAX #BlackRockDepositsBTCAndETHToCEX
1
314
·
--
Tổng quan nhanh về tình hình WAX(WAXP) 👀
Giá hiện tại $0.00378, khối lượng giao dịch 24 giờ $724,450, vốn hóa khoảng $17.4M. Tổng thể quy mô khá nhỏ, thanh khoản chủ yếu tập trung trong hệ sinh thái game nhỏ lẻ và NFT, nên mức độ quan tâm còn hạn chế.
Trong các cuộc thảo luận gần đây trên thị trường, từ “wax” chủ yếu được dùng như động từ tiếng Anh hoặc các trích dẫn không liên quan, chứ không phải đề cập đến tiến triển on-chain, cập nhật phiên bản hay tin tức hợp tác nhắm trực tiếp tới token WAXP. Vì vậy, hiện chưa xuất hiện sự kiện nào tác động trực tiếp đến giá.
Trong ngắn hạn, giá thường đi theo tâm lý của toàn thị trường, thiếu các chất xúc tác độc lập.
Về mặt thao tác, gợi ý:
- Tài sản vốn hóa nhỏ biến động mạnh, nên giữ vị thế nhẹ
- Theo dõi kênh chính thức xem có thông báo nâng cấp giao thức hoặc hợp tác hệ sinh thái hay không
- Theo dõi biến động khối lượng giao dịch; chỉ khi “khối lượng và giá” cùng tăng mới là tín hiệu có hiệu lực
Nhìn chung ngắn hạn chưa thấy động lực rõ ràng, có thể duy trì quan sát.
#WAX #Theo dõi thị trường crypto
Tổng quan nhanh về tình hình WAX(WAXP) 👀
Giá hiện tại $0.00378, khối lượng giao dịch 24 giờ $724,450, vốn hóa khoảng $17.4M. Tổng thể quy mô khá nhỏ, thanh khoản chủ yếu tập trung trong hệ sinh thái game nhỏ lẻ và NFT, nên mức độ quan tâm còn hạn chế.
Trong các cuộc thảo luận gần đây trên thị trường, từ “wax” chủ yếu được dùng như động từ tiếng Anh hoặc các trích dẫn không liên quan, chứ không phải đề cập đến tiến triển on-chain, cập nhật phiên bản hay tin tức hợp tác nhắm trực tiếp tới token WAXP. Vì vậy, hiện chưa xuất hiện sự kiện nào tác động trực tiếp đến giá.
Trong ngắn hạn, giá thường đi theo tâm lý của toàn thị trường, thiếu các chất xúc tác độc lập.
Về mặt thao tác, gợi ý:
- Tài sản vốn hóa nhỏ biến động mạnh, nên giữ vị thế nhẹ
- Theo dõi kênh chính thức xem có thông báo nâng cấp giao thức hoặc hợp tác hệ sinh thái hay không
- Theo dõi biến động khối lượng giao dịch; chỉ khi “khối lượng và giá” cùng tăng mới là tín hiệu có hiệu lực
Nhìn chung ngắn hạn chưa thấy động lực rõ ràng, có thể duy trì quan sát.
#WAX #Theo dõi thị trường crypto
Giá hiện tại $0.00378, khối lượng giao dịch 24 giờ $724,450, vốn hóa khoảng $17.4M. Tổng thể quy mô khá nhỏ, thanh khoản chủ yếu tập trung trong hệ sinh thái game nhỏ lẻ và NFT, nên mức độ quan tâm còn hạn chế.
Trong các cuộc thảo luận gần đây trên thị trường, từ “wax” chủ yếu được dùng như động từ tiếng Anh hoặc các trích dẫn không liên quan, chứ không phải đề cập đến tiến triển on-chain, cập nhật phiên bản hay tin tức hợp tác nhắm trực tiếp tới token WAXP. Vì vậy, hiện chưa xuất hiện sự kiện nào tác động trực tiếp đến giá.
Trong ngắn hạn, giá thường đi theo tâm lý của toàn thị trường, thiếu các chất xúc tác độc lập.
Về mặt thao tác, gợi ý:
- Tài sản vốn hóa nhỏ biến động mạnh, nên giữ vị thế nhẹ
- Theo dõi kênh chính thức xem có thông báo nâng cấp giao thức hoặc hợp tác hệ sinh thái hay không
- Theo dõi biến động khối lượng giao dịch; chỉ khi “khối lượng và giá” cùng tăng mới là tín hiệu có hiệu lực
Nhìn chung ngắn hạn chưa thấy động lực rõ ràng, có thể duy trì quan sát.
#WAX #Theo dõi thị trường crypto
80
·
--
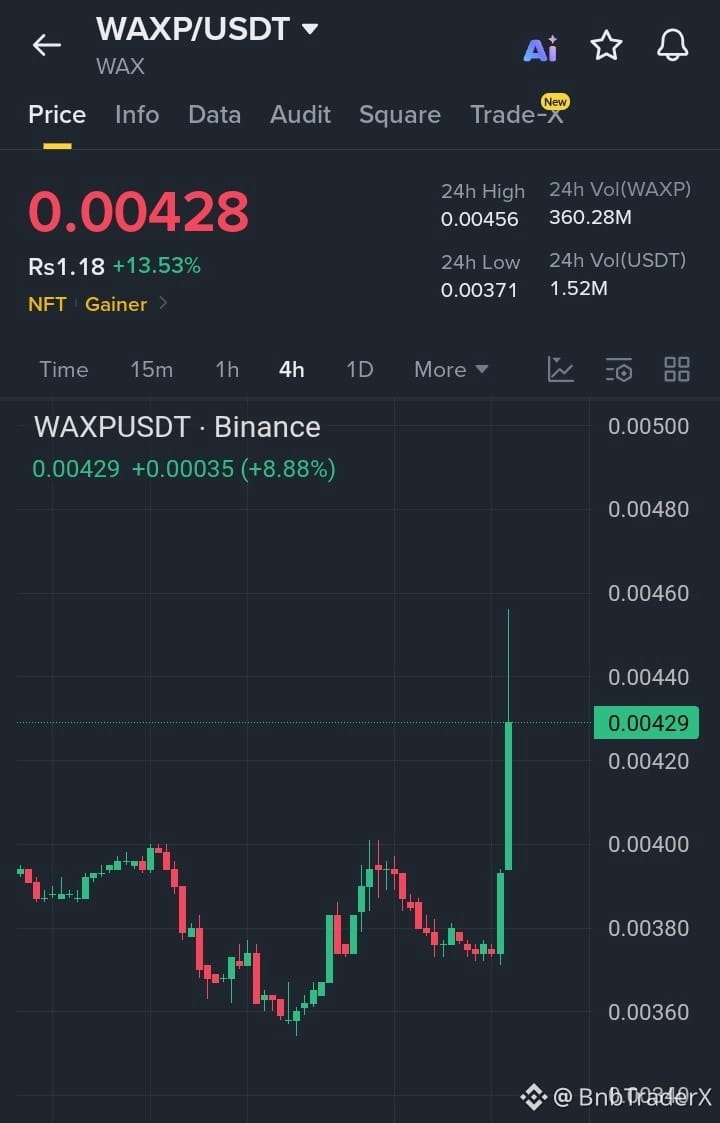
Tăng giá
$WAXP đang duy trì đà tăng mạnh sau khi vượt lên trên mức $0.0042, được hỗ trợ bởi khối lượng giao dịch tăng lên và lực mua bền vững. Chừng nào giá vẫn nằm trên vùng hỗ trợ quan trọng, xu hướng hiện tại vẫn có lợi cho một đợt đẩy giá lên các mức kháng cự cao hơn.
🎯 Mục tiêu 1: $0.00450
🎯 Mục tiêu 2: $0.00480
🎯 Mục tiêu 3: $0.00500
#WAXP #WAX #NFT #BTC
{spot}(WAXPUSDT)
$WAXP đang duy trì đà tăng mạnh sau khi vượt lên trên mức $0.0042, được hỗ trợ bởi khối lượng giao dịch tăng lên và lực mua bền vững. Chừng nào giá vẫn nằm trên vùng hỗ trợ quan trọng, xu hướng hiện tại vẫn có lợi cho một đợt đẩy giá lên các mức kháng cự cao hơn.
🎯 Mục tiêu 1: $0.00450
🎯 Mục tiêu 2: $0.00480
🎯 Mục tiêu 3: $0.00500
#WAXP #WAX #NFT #BTC
🎯 Mục tiêu 1: $0.00450
🎯 Mục tiêu 2: $0.00480
🎯 Mục tiêu 3: $0.00500
#WAXP #WAX #NFT #BTC
1
73
#WAX
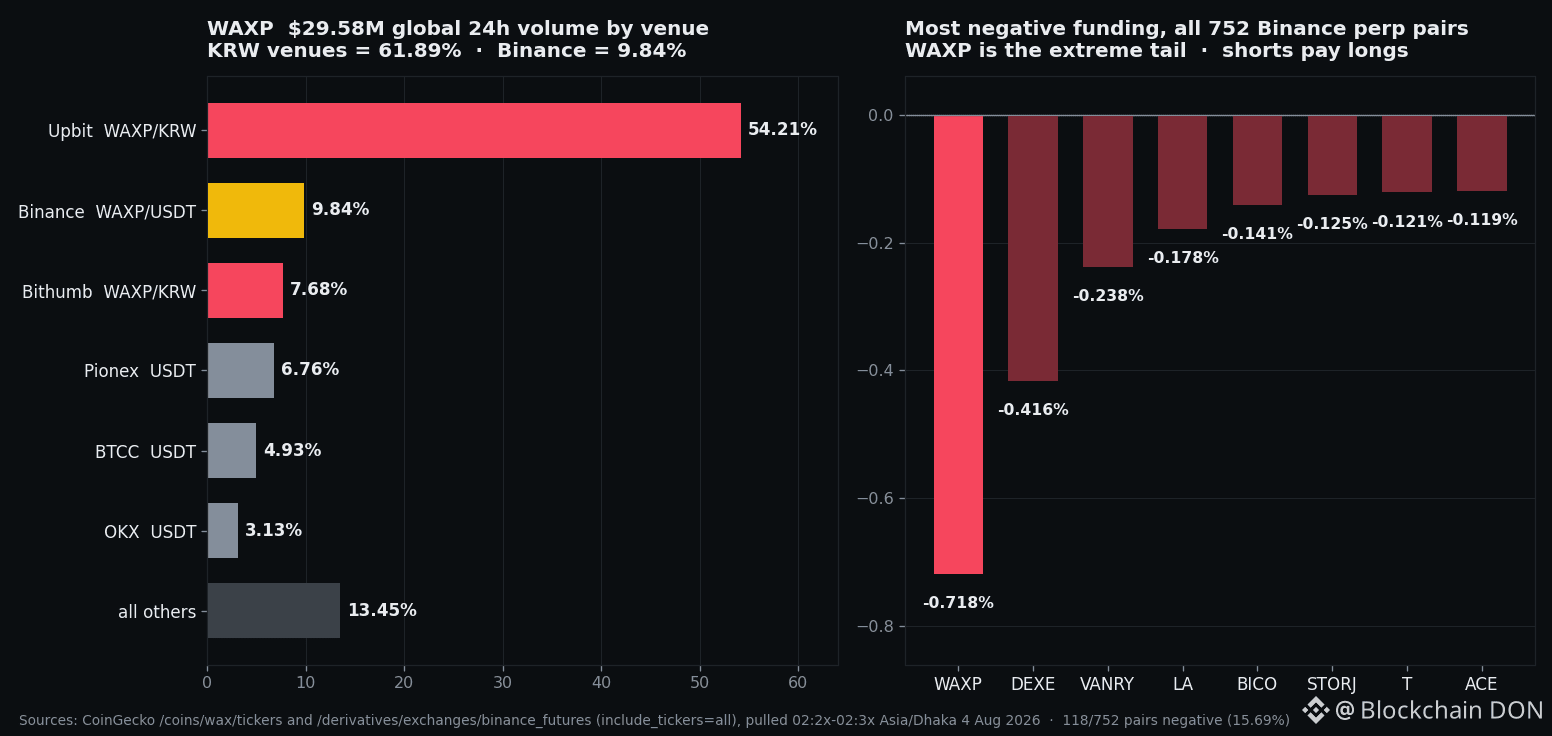
WAXP đang +12,0% trên Binance spot tối nay và có mức funding âm cao nhất trong tất cả 752 cặp perp trên Binance: −0,718%. Bên short đang trả cho bên long để giữ một vị thế short sang một ngày xanh. Trước đó, nó từng là −0,916% chỉ cách đây hai giờ, cùng nguồn và cùng phương pháp — không phải một lỗi thoáng qua một tick.
Nhưng biểu đồ Binance không phải nơi đang quyết định giá của WAXP.
Cơ cấu sàn theo khối lượng $29,58M toàn cầu trong 24h, đã quy đổi USD:
Upbit KRW 54,21% | Bithumb KRW 7,68% | Binance USDT 9,84% → 61,89% tổng khối lượng giao dịch là ở đồng won Hàn
Cùng phương pháp vào ngày 3/8 cho kết quả 62,2%. Hai lần đo, một phương pháp, cùng cấu trúc — bền vững, không phải ngẫu nhiên.
Thực tế: các mốc giá trên Binance của bạn là của người “đặt lệnh ăn khớp” (price-taker). Bên mua nằm ở Seoul, và tâm lý rủi ro giảm trong phiên Hàn là một yếu tố có thể kiểm chứng gây ra đợt sụt giảm của WAXP mà không biểu đồ chỉ trên Binance nào có thể cảnh báo bạn.
Không phải lời kêu gọi, và đây là lý do trong một dòng: ATR(14d) là 5,33%, nên một điểm dừng “thẳng thắn” sẽ nằm thấp hơn giá vào lệnh 7,99%, trong khi kháng cự thực sự đầu tiên ở $0,00425 — cao hơn spot 0,95%. Tỷ lệ rủi ro/lợi nhuận 0,12:1. Nó thất bại về mặt hình học trước khi tôi mở phần cơ bản.
Và nó đã bắt đầu suy yếu: đỉnh 24h là $0,00475, hiện tại là $0,00420, giảm 11,6% so với đỉnh. Một đợt siết funding có thể bung ra dữ dội theo cả hai hướng.
Không phải lời khuyên tài chính.
$WAXP $BICO $ENA
#WAX
WAXP đang +12,0% trên Binance spot tối nay và có mức funding âm cao nhất trong tất cả 752 cặp perp trên Binance: −0,718%. Bên short đang trả cho bên long để giữ một vị thế short sang một ngày xanh. Trước đó, nó từng là −0,916% chỉ cách đây hai giờ, cùng nguồn và cùng phương pháp — không phải một lỗi thoáng qua một tick.
Nhưng biểu đồ Binance không phải nơi đang quyết định giá của WAXP.
Cơ cấu sàn theo khối lượng $29,58M toàn cầu trong 24h, đã quy đổi USD:
Upbit KRW 54,21% | Bithumb KRW 7,68% | Binance USDT 9,84% → 61,89% tổng khối lượng giao dịch là ở đồng won Hàn
Cùng phương pháp vào ngày 3/8 cho kết quả 62,2%. Hai lần đo, một phương pháp, cùng cấu trúc — bền vững, không phải ngẫu nhiên.
Thực tế: các mốc giá trên Binance của bạn là của người “đặt lệnh ăn khớp” (price-taker). Bên mua nằm ở Seoul, và tâm lý rủi ro giảm trong phiên Hàn là một yếu tố có thể kiểm chứng gây ra đợt sụt giảm của WAXP mà không biểu đồ chỉ trên Binance nào có thể cảnh báo bạn.
Không phải lời kêu gọi, và đây là lý do trong một dòng: ATR(14d) là 5,33%, nên một điểm dừng “thẳng thắn” sẽ nằm thấp hơn giá vào lệnh 7,99%, trong khi kháng cự thực sự đầu tiên ở $0,00425 — cao hơn spot 0,95%. Tỷ lệ rủi ro/lợi nhuận 0,12:1. Nó thất bại về mặt hình học trước khi tôi mở phần cơ bản.
Và nó đã bắt đầu suy yếu: đỉnh 24h là $0,00475, hiện tại là $0,00420, giảm 11,6% so với đỉnh. Một đợt siết funding có thể bung ra dữ dội theo cả hai hướng.
Không phải lời khuyên tài chính.
$WAXP $BICO $ENA
WAXP đang +12,0% trên Binance spot tối nay và có mức funding âm cao nhất trong tất cả 752 cặp perp trên Binance: −0,718%. Bên short đang trả cho bên long để giữ một vị thế short sang một ngày xanh. Trước đó, nó từng là −0,916% chỉ cách đây hai giờ, cùng nguồn và cùng phương pháp — không phải một lỗi thoáng qua một tick.
Nhưng biểu đồ Binance không phải nơi đang quyết định giá của WAXP.
Cơ cấu sàn theo khối lượng $29,58M toàn cầu trong 24h, đã quy đổi USD:
Upbit KRW 54,21% | Bithumb KRW 7,68% | Binance USDT 9,84% → 61,89% tổng khối lượng giao dịch là ở đồng won Hàn
Cùng phương pháp vào ngày 3/8 cho kết quả 62,2%. Hai lần đo, một phương pháp, cùng cấu trúc — bền vững, không phải ngẫu nhiên.
Thực tế: các mốc giá trên Binance của bạn là của người “đặt lệnh ăn khớp” (price-taker). Bên mua nằm ở Seoul, và tâm lý rủi ro giảm trong phiên Hàn là một yếu tố có thể kiểm chứng gây ra đợt sụt giảm của WAXP mà không biểu đồ chỉ trên Binance nào có thể cảnh báo bạn.
Không phải lời kêu gọi, và đây là lý do trong một dòng: ATR(14d) là 5,33%, nên một điểm dừng “thẳng thắn” sẽ nằm thấp hơn giá vào lệnh 7,99%, trong khi kháng cự thực sự đầu tiên ở $0,00425 — cao hơn spot 0,95%. Tỷ lệ rủi ro/lợi nhuận 0,12:1. Nó thất bại về mặt hình học trước khi tôi mở phần cơ bản.
Và nó đã bắt đầu suy yếu: đỉnh 24h là $0,00475, hiện tại là $0,00420, giảm 11,6% so với đỉnh. Một đợt siết funding có thể bung ra dữ dội theo cả hai hướng.
Không phải lời khuyên tài chính.
$WAXP $BICO $ENA
39
Vừa lướt thấy bài đăng cộng đồng về WAX, bề ngoài là trò đùa dịp Lễ hội Donut ngọt ngào, nhưng cốt lõi là đưa lại phần lợi suất khi <0-9]{11}>$WAXP được stake về cho người dùng nhìn thấy.
WAX_io mượn National Donut Day để nhắc cộng đồng rằng $WAXP hiện tại có lợi suất stake danh nghĩa xấp xỉ 12% APY. Những động thái kiểu này không phải gây quỹ hay ra mắt sản phẩm mới, mà là cách để NFT thương hiệu lâu năm và các chain game giữ chân người dùng trong giai đoạn thị trường kém nóng.
Khi sự chú ý của thị trường bị $BTC lao dốc và các khoản thanh toán bằng AI giành mất, thì các chain như WAX vẫn dựa vào stake gốc, hoạt động cộng đồng và quán tính hệ sinh thái để giành thời gian người dùng lưu lại. Cuộc cạnh tranh trong ngành đã chuyển từ “kể chuyện” sang “cạnh tranh giữ chân”.
#WAX #质押
Nội dung này được Claude Opus 4.8 hỗ trợ tạo, chỉ để tham khảo thông tin; vui lòng tự kiểm chứng.
Vừa lướt thấy bài đăng cộng đồng về WAX, bề ngoài là trò đùa dịp Lễ hội Donut ngọt ngào, nhưng cốt lõi là đưa lại phần lợi suất khi <0-9]{11}>$WAXP được stake về cho người dùng nhìn thấy.
WAX_io mượn National Donut Day để nhắc cộng đồng rằng $WAXP hiện tại có lợi suất stake danh nghĩa xấp xỉ 12% APY. Những động thái kiểu này không phải gây quỹ hay ra mắt sản phẩm mới, mà là cách để NFT thương hiệu lâu năm và các chain game giữ chân người dùng trong giai đoạn thị trường kém nóng.
Khi sự chú ý của thị trường bị $BTC lao dốc và các khoản thanh toán bằng AI giành mất, thì các chain như WAX vẫn dựa vào stake gốc, hoạt động cộng đồng và quán tính hệ sinh thái để giành thời gian người dùng lưu lại. Cuộc cạnh tranh trong ngành đã chuyển từ “kể chuyện” sang “cạnh tranh giữ chân”.
#WAX #质押
Nội dung này được Claude Opus 4.8 hỗ trợ tạo, chỉ để tham khảo thông tin; vui lòng tự kiểm chứng.
WAX_io mượn National Donut Day để nhắc cộng đồng rằng $WAXP hiện tại có lợi suất stake danh nghĩa xấp xỉ 12% APY. Những động thái kiểu này không phải gây quỹ hay ra mắt sản phẩm mới, mà là cách để NFT thương hiệu lâu năm và các chain game giữ chân người dùng trong giai đoạn thị trường kém nóng.
Khi sự chú ý của thị trường bị $BTC lao dốc và các khoản thanh toán bằng AI giành mất, thì các chain như WAX vẫn dựa vào stake gốc, hoạt động cộng đồng và quán tính hệ sinh thái để giành thời gian người dùng lưu lại. Cuộc cạnh tranh trong ngành đã chuyển từ “kể chuyện” sang “cạnh tranh giữ chân”.
#WAX #质押
Nội dung này được Claude Opus 4.8 hỗ trợ tạo, chỉ để tham khảo thông tin; vui lòng tự kiểm chứng.
206

·
--
Tăng giá
$TLM 🚀 Nền kinh tế số hoạt động tốt nhất khi phần thưởng trong trò chơi góp phần tạo nên trải nghiệm bền vững. #AlienWorlds
$WAXP 🎮 Vật phẩm sưu tầm và trò chơi vẫn là những thử nghiệm nổi bật về quyền sở hữu kỹ thuật số dựa trên blockchain. #WAX
$DEGEN 🎩 Token cộng đồng cho thấy văn hóa trực tuyến có thể ảnh hưởng đến sự chú ý dành cho tiền mã hóa như thế nào. Biến động vẫn là một phần của bức tranh chung. #Degen
$TLM 🚀 Nền kinh tế số hoạt động tốt nhất khi phần thưởng trong trò chơi góp phần tạo nên trải nghiệm bền vững. #AlienWorlds
$WAXP 🎮 Vật phẩm sưu tầm và trò chơi vẫn là những thử nghiệm nổi bật về quyền sở hữu kỹ thuật số dựa trên blockchain. #WAX
$DEGEN 🎩 Token cộng đồng cho thấy văn hóa trực tuyến có thể ảnh hưởng đến sự chú ý dành cho tiền mã hóa như thế nào. Biến động vẫn là một phần của bức tranh chung. #Degen
$WAXP 🎮 Vật phẩm sưu tầm và trò chơi vẫn là những thử nghiệm nổi bật về quyền sở hữu kỹ thuật số dựa trên blockchain. #WAX
$DEGEN 🎩 Token cộng đồng cho thấy văn hóa trực tuyến có thể ảnh hưởng đến sự chú ý dành cho tiền mã hóa như thế nào. Biến động vẫn là một phần của bức tranh chung. #Degen
114
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#TinFed
373,422 lượt xem
1,032 đang thảo luận
2
#TheoDõiFOMC
308,048 lượt xem
1,307 đang thảo luận
3
#$1.5BInLeveragedCryptoBetsLiquidated
8,508 lượt xem
130 đang thảo luận
4
#KOSPIFalls3.53%BackBelow6000
24,175 lượt xem
575 đang thảo luận
5
#AmazonSharesFallAbout7%InPremarketTrading
6,281 lượt xem
204 đang thảo luận
6
#USMidtermElections
156,633 lượt xem
1,838 đang thảo luận
7
#StrategySTRCReaches$99.95ForFirstTimeIn165Days
3,608 lượt xem
81 đang thảo luận
8
#BinanceWillListPredictPREDICT
48,425 lượt xem
950 đang thảo luận
9
#SwitzerlandFirstSpotBitcoinETFExpectedToTradeInNovember
1,752 lượt xem
86 đang thảo luận
10
#StrategyReports$21BQ3OperatingProfit
1,850 lượt xem
44 đang thảo luận