

#walletsecurity
walletsecurity
170,156 lượt xem
411 đang thảo luận
Phổ biến
Mới nhất

·
--
#VụRòRỉWebsiteKeystoneLàmLộĐịaChỉGiaoHàngCủaNgườiMua
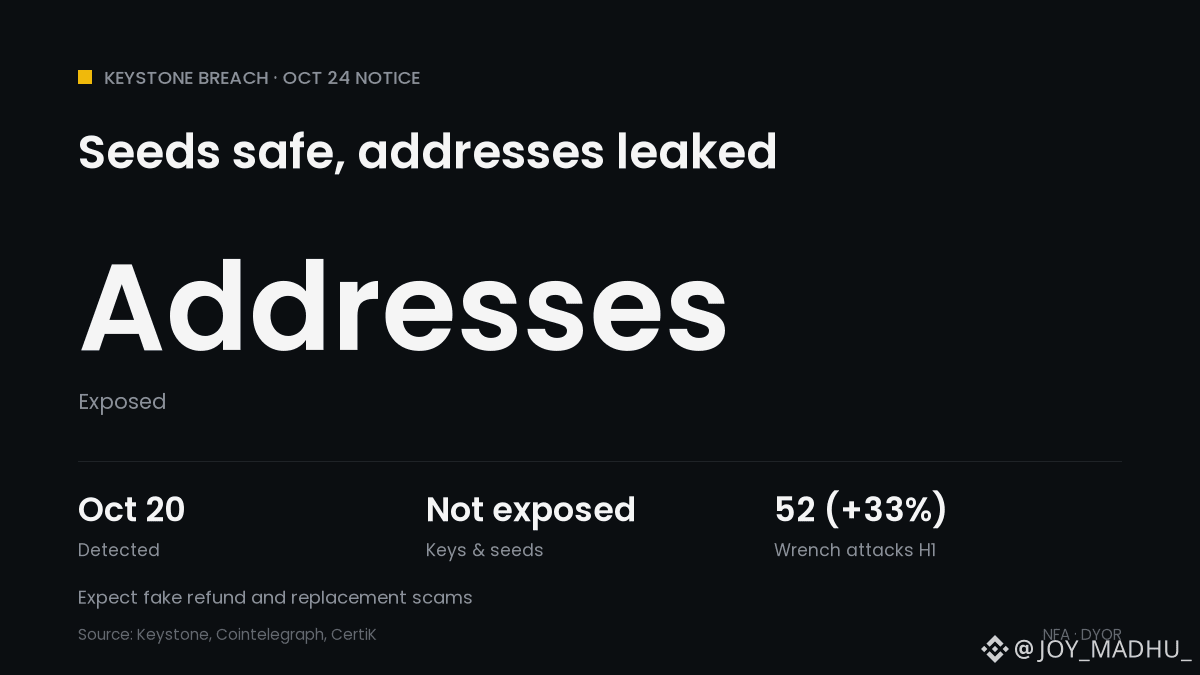
📦 Rò rỉ dữ liệu Keystone: Cụm từ khôi phục của bạn vẫn an toàn, nhưng địa chỉ thì không
📅 20/10: phát hiện truy cập trái phép vào cửa hàng Shopify của Keystone
🔍 23/10: xác nhận bên thứ ba đã lấy dữ liệu giao hàng của khách hàng
📄 Bị lộ: tên, thông tin liên hệ, địa chỉ, mặt hàng đã đặt và giá cả
✅ Không bị lộ: cụm từ khôi phục, khóa riêng, mật khẩu ví, thông tin thanh toán
⚠️ Một số người mua từ năm 2024 nhận được thông báo, dù có chính sách xóa dữ liệu sau 180 ngày
📞 Người dùng đã báo cáo các cuộc gọi lừa đảo đề cập đến những đơn hàng cũ
📊 CertiK ghi nhận 52 vụ tấn công bằng cờ lê trong nửa đầu năm 2026, tăng 33% so với cùng kỳ năm trước
Điều này có ý nghĩa gì với tiền mã hóa: không có khoản tiền nào bị mất và vấn đề không nằm ở bảo mật $BTC , nhưng danh sách người mua bị rò rỉ có thể khiến họ bị nhận diện là người nắm giữ tiền mã hóa. Keystone sẽ không bao giờ yêu cầu cụm từ khôi phục của bạn.
Bạn có mua ví phần cứng bằng địa chỉ hộp thư bưu điện hoặc địa chỉ bí danh không? 👇
$BTC
#KeystoneWebsiteBreachExposesBuyersShippingAddresses #CryptoNews #WalletSecurity #Bitcoin
31
·
--
#ElectrumWalletBugLetRogueServersStealFunds
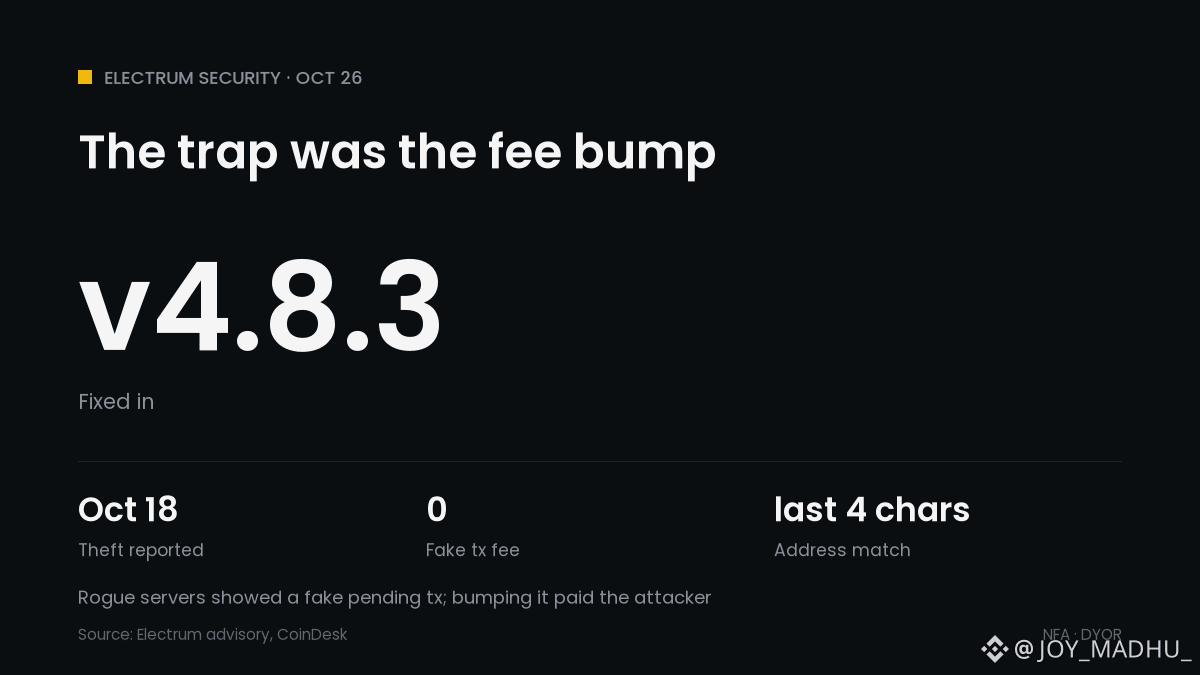
🪤 Bẫy Electrum bị ẩn trong nút "Tăng tốc"
📅 11 Thg 10: báo cáo đầu tiên. Một người dùng multisig đã xác minh trên hai Trezor, rồi thấy một giao dịch khác trong lịch sử
💸 18 Thg 10: một người dùng khác tăng phí cho một giao dịch chờ giả mạo và bị mất tiền
🕵️ Máy chủ rogue giữ giao dịch thật và hiển thị một giao dịch giả với phí bằng 0, nên trông như bị kẹt
🔤 Địa chỉ của kẻ tấn công khớp với 4 ký tự cuối của địa chỉ thật
🛡️ 24 Thg 10: Electrum 4.8.3 giờ đây kiểm tra chữ ký trên các giao dịch chờ đang chi tiêu coin của bạn
⚠️ Các giao dịch chờ đi vào vẫn chưa được xác thực. Các máy chủ tự chạy không bị ảnh hưởng
Điều này có ý nghĩa gì với crypto: không có lỗ hổng nào trong $BTC bản thân nó, nhưng một ví phần cứng không thể bảo vệ việc tăng phí mà bạn chấp thuận nếu không kiểm tra lại. BTC hiện gần $80.2K.
Bạn có kiểm tra lại toàn bộ địa chỉ trước mỗi lần tăng phí không? 👇
$BTC
#ElectrumWalletBugLetRogueServersStealFunds #CryptoNews #Bitcoin #WalletSecurity
43

·
--
Khi quản lý tài sản mã hóa, không thể chỉ dựa vào một chiếc ví để bảo đảm an toàn.
🔐 Lưu trữ cụm từ khôi phục ngoại tuyến, không để lộ khóa riêng tư.
🔍 Trước khi kết nối với ứng dụng, hãy xác minh địa chỉ trang web và dự án.
⚠️ Trước khi ký giao dịch, hãy kiểm tra kỹ phạm vi cấp quyền.
💻 Thường xuyên cập nhật thiết bị và kiểm tra hoạt động tài khoản.
🛡️ Phân tán rủi ro theo nhu cầu của bạn, tránh để toàn bộ tài sản cùng đối mặt với một điểm rủi ro.
Không có giải pháp bảo mật Web3 nào hiệu quả mãi mãi. Điều thực sự quan trọng là biến sự cẩn trọng trong mỗi lần thao tác thành thói quen.
#ONEA #Web3 #WalletSecurity
2
34
·
--
Bảo mật ví không chỉ là bảo quản tốt cụm từ khôi phục.
Cấp quyền độc hại, chữ ký nguy hiểm, trang web lừa đảo, thiết bị nhiễm mã độc và kỹ thuật thao túng tâm lý đều có thể trở thành điểm rủi ro đối với tài sản số.
Trước mỗi lần kết nối ứng dụng hoặc xác nhận chữ ký, hãy tự hỏi mình ba câu:
🔐 Tôi đang cấp quyền cho ai?
🔍 Thao tác này sẽ cấp những quyền gì?
⚠️ Nếu đánh giá sai, tôi có thể mất gì?
Trong thế giới Web3, sự an toàn thực sự đến từ mỗi lựa chọn thận trọng.
#ONEA #Web3 #WalletSecurity
1
50
·
--
#ElectrumFixesHighRiskExploitInVersionsBefore4.8.3
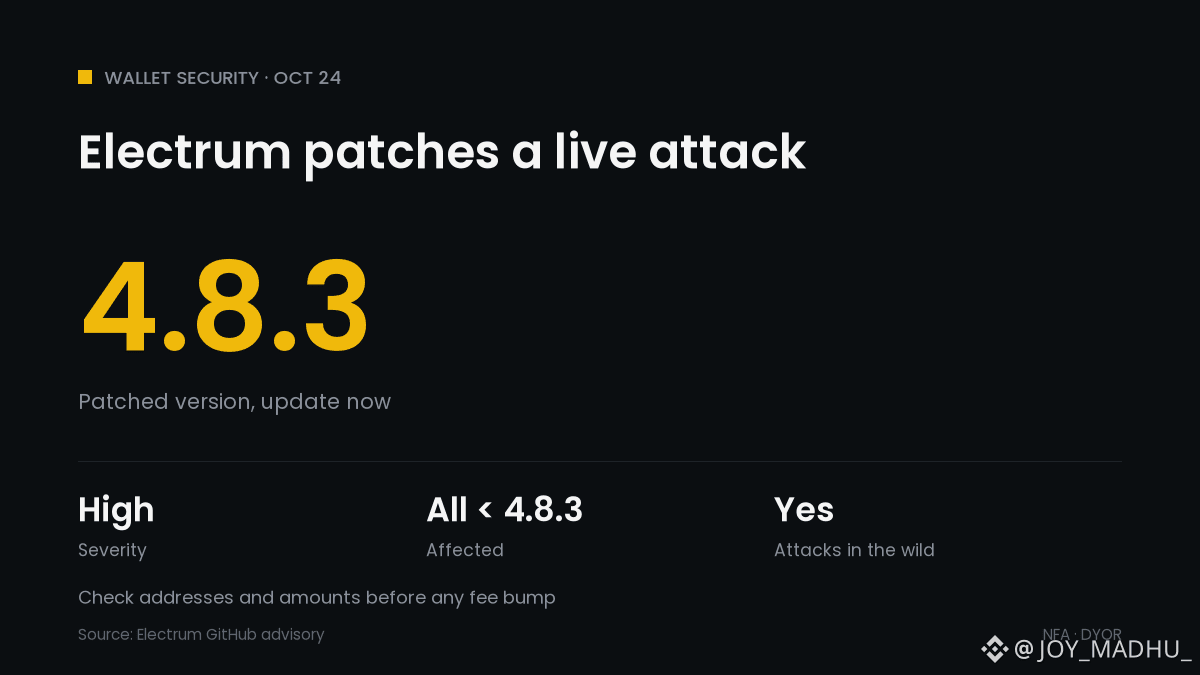
⚠️ Electrum vá lỗi tấn công ví đang diễn ra: Hãy cập nhật lên phiên bản 4.8.3
📅 Electrum 4.8.3 được phát hành ngày 24 tháng 10, kèm bản vá cho lỗi nghiêm trọng. Tất cả phiên bản cũ hơn đều bị ảnh hưởng
🕵️ Máy chủ độc hại ẩn giao dịch bạn vừa gửi và hiển thị một giao dịch giả trả tiền cho kẻ tấn công
🔤 Địa chỉ giả được tạo sao cho trùng với 4 ký tự cuối của địa chỉ thật
💸 Nếu sau đó bạn tăng phí cho giao dịch giả đó (RBF), ví sẽ ký một khoản thanh toán thật cho kẻ tấn công
📊 Electrum cho biết một số máy chủ đang thực hiện việc này ngoài thực tế; một người dùng đã mất tiền
🛡️ Chưa thể cập nhật? Hãy kiểm tra kỹ từng địa chỉ và số tiền trước khi ký. Máy chủ đáng tin cậy do chính bạn vận hành không bị ảnh hưởng
Điều này có ý nghĩa gì với Bitcoin: bản thân $BTC không có lỗ hổng, nhưng đây là lời nhắc rằng ví nhẹ phải tin tưởng máy chủ của chúng. BTC đi ngang quanh mức 80,5 nghìn đô la.
Bạn có kiểm tra toàn bộ địa chỉ trước khi ký không? 👇
$BTC
#ElectrumFixesHighRiskExploitInVersionsBefore4.8.3 #CryptoNews #Bitcoin #WalletSecurity
28
·
--
🔐 Tạo ví Web3 xong, đừng vội chuyển tiền!
Lần đầu sử dụng ví, bạn nên hoàn thành 7 bước kiểm tra bảo mật sau:
1. ✅ Tải ví từ các kênh chính thức
2. 🔑 Sao lưu cụm từ khôi phục an toàn, tuyệt đối không tiết lộ cho người khác
3. 🛡️ Xác nhận bạn nắm quyền kiểm soát ví
4. 🔗 Kiểm tra mạng blockchain, địa chỉ và hợp đồng token
5. ✍️ Đọc kỹ yêu cầu ký trước khi nhấn xác nhận
6. ⚠️ Thường xuyên kiểm tra các quyền cấp cho hợp đồng thông minh mà bạn không còn cần
7. 💸 Với địa chỉ mới, hãy xác minh thông tin trước, rồi cân nhắc thử giao dịch với số tiền nhỏ
Hãy nhớ: bảo mật ví không chỉ là bảo vệ khóa riêng tư, mà còn bao gồm mọi lần ký, cấp quyền và chuyển tiền.
Theo bạn, người mới thường dễ bỏ qua bước nào nhất?
#ONEA #Web3 #WalletSecurity

·
--
Giảm giá
🚨 XÓA VÍ SẼ KHÔNG CỨU ĐƯỢC BẠN NẾU KHÓA RIÊNG TƯ ĐÃ BỊ ĐÁNH CẮP
Polkadot vừa đưa ra cảnh báo khẩn cấp về tiện ích mở rộng trình duyệt Fearless Wallet
Và điều nguy hiểm nhất không phải là khoản thất thoát 17,286 DOT được báo cáo.
Mà là cảm giác an toàn giả tạo
$DOT
{future}(DOTUSDT)
Bốn phiên bản tiện ích mở rộng chứa mã làm rò rỉ khóa riêng tư khi người dùng mở khóa ví
Tính đến nay, 8 người dùng đã báo cáo các giao dịch trái phép
Nhưng đây là điểm khác biệt mấu chốt:
Đổi ứng dụng không làm thay đổi người kiểm soát khóa của bạn
Nếu kẻ tấn công đã có cụm từ khôi phục của bạn, cài đặt lại ví hoặc đổi mật khẩu sẽ không bảo vệ được tiền của bạn
{spot}(DOTUSDT)
⚠️ Bạn đã sử dụng tiện ích mở rộng trình duyệt của Fearless kể từ tháng 2 năm 2025?
• Tạo một cặp khóa MỚI trong một ví đáng tin cậy khác
• Chuyển số tiền có thể truy cập mà không mở lại tiện ích mở rộng đã bị xâm phạm
• Kiểm tra mọi blockchain nơi bạn đã sử dụng lại những khóa đó.
• Với tài sản bị khóa hoặc đang staking, hãy làm theo hướng dẫn khôi phục chính thức của Polkadot
$ZEC
{future}(ZECUSDT)
Các ứng dụng di động được rà soát không chứa mã độc — nhưng cụm từ khôi phục từng được sử dụng trong tiện ích mở rộng trình duyệt vẫn đã bị xâm phạm
Ví của bạn không an toàn chỉ vì ứng dụng trông có vẻ an toàn
Ví chỉ an toàn khi khóa vẫn nằm trong tay bạn và chỉ bạn mà thôi
#Polkadot #WalletSecurity #CryptoSecurity
🚨 XÓA VÍ SẼ KHÔNG CỨU ĐƯỢC BẠN NẾU KHÓA RIÊNG TƯ ĐÃ BỊ ĐÁNH CẮP
Polkadot vừa đưa ra cảnh báo khẩn cấp về tiện ích mở rộng trình duyệt Fearless Wallet
Và điều nguy hiểm nhất không phải là khoản thất thoát 17,286 DOT được báo cáo.
Mà là cảm giác an toàn giả tạo
$DOT
Bốn phiên bản tiện ích mở rộng chứa mã làm rò rỉ khóa riêng tư khi người dùng mở khóa ví
Tính đến nay, 8 người dùng đã báo cáo các giao dịch trái phép
Nhưng đây là điểm khác biệt mấu chốt:
Đổi ứng dụng không làm thay đổi người kiểm soát khóa của bạn
Nếu kẻ tấn công đã có cụm từ khôi phục của bạn, cài đặt lại ví hoặc đổi mật khẩu sẽ không bảo vệ được tiền của bạn
⚠️ Bạn đã sử dụng tiện ích mở rộng trình duyệt của Fearless kể từ tháng 2 năm 2025?
• Tạo một cặp khóa MỚI trong một ví đáng tin cậy khác
• Chuyển số tiền có thể truy cập mà không mở lại tiện ích mở rộng đã bị xâm phạm
• Kiểm tra mọi blockchain nơi bạn đã sử dụng lại những khóa đó.
• Với tài sản bị khóa hoặc đang staking, hãy làm theo hướng dẫn khôi phục chính thức của Polkadot
$ZEC
Các ứng dụng di động được rà soát không chứa mã độc — nhưng cụm từ khôi phục từng được sử dụng trong tiện ích mở rộng trình duyệt vẫn đã bị xâm phạm
Ví của bạn không an toàn chỉ vì ứng dụng trông có vẻ an toàn
Ví chỉ an toàn khi khóa vẫn nằm trong tay bạn và chỉ bạn mà thôi
#Polkadot #WalletSecurity #CryptoSecurity
271
·
--
Bài viết
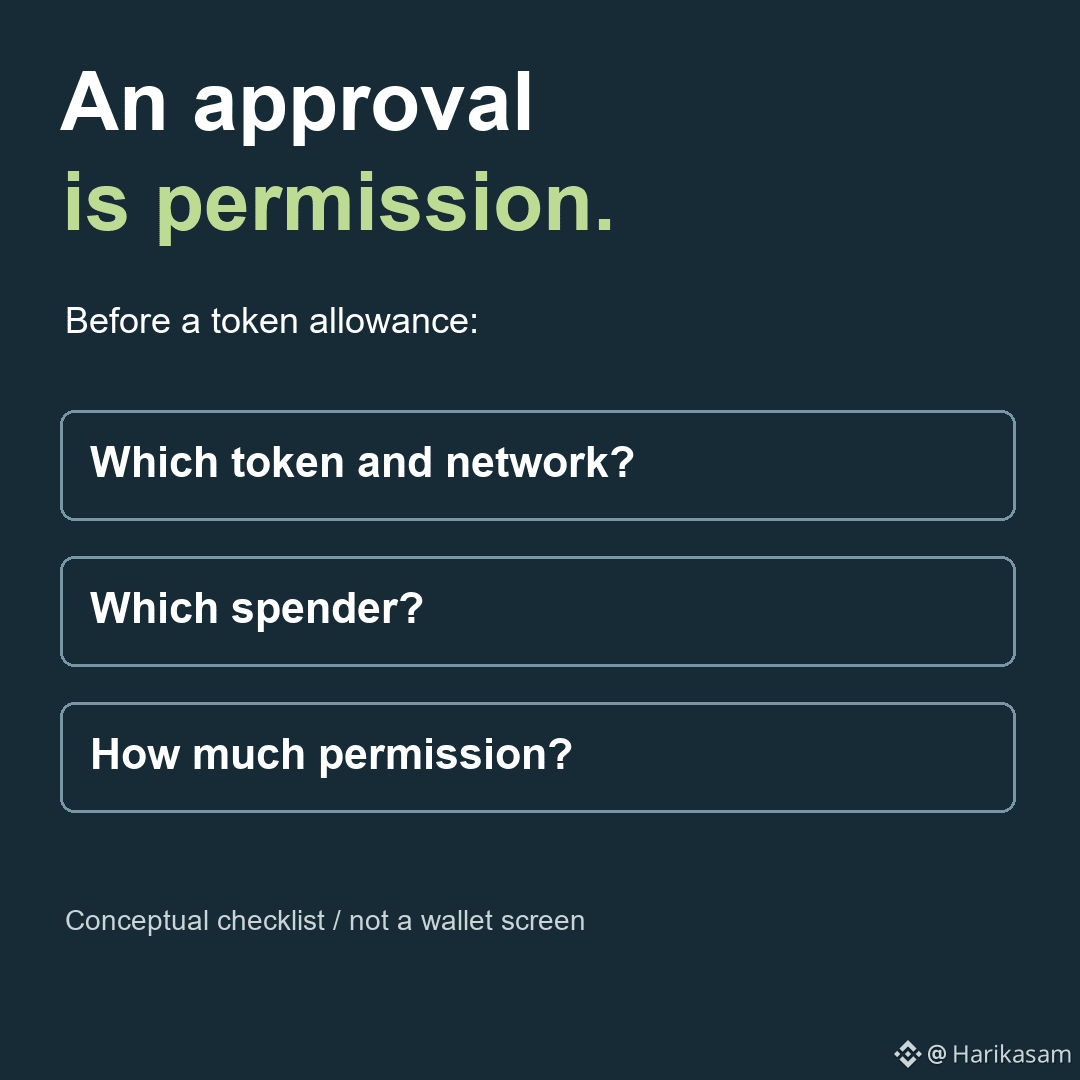
Đọc kỹ quyền trước khi phê duyệtPhê duyệt trong ví là một quyết định cấp quyền. Hãy đọc kỹ nội dung phê duyệt.
Hạn mức chi tiêu token cho phép một hợp đồng được chỉ định chi tiêu token trong phạm vi hạn mức đó. Đây không chỉ là bước đăng nhập. Bên được cấp quyền chi tiêu và số lượng phải phù hợp với tác vụ bạn định thực hiện.
Truy cập ứng dụng qua một địa chỉ đã được xác minh độc lập, kiểm tra tên miền và đọc kỹ yêu cầu trong ví. Kết nối ví, ký thông điệp và ủy quyền giao dịch là những hành động khác nhau; chúng không cấp cùng một mức quyền.
Đối với hạn mức chi tiêu token, hãy kiểm tra token, mạng, bên được cấp quyền chi tiêu và giới hạn. Nếu quyền rộng hơn dự kiến, hãy tạm dừng và tìm hiểu lý do. Hạn mức thấp hơn có thể giảm mức độ rủi ro cụ thể đó, nhưng không khiến một ứng dụng độc hại trở nên an toàn.
Đọc kỹ quyền trước khi phê duyệt
Phê duyệt trong ví là một quyết định cấp quyền. Hãy đọc kỹ nội dung phê duyệt.
Hạn mức chi tiêu token cho phép một hợp đồng được chỉ định chi tiêu token trong phạm vi hạn mức đó. Đây không chỉ là bước đăng nhập. Bên được cấp quyền chi tiêu và số lượng phải phù hợp với tác vụ bạn định thực hiện.
Truy cập ứng dụng qua một địa chỉ đã được xác minh độc lập, kiểm tra tên miền và đọc kỹ yêu cầu trong ví. Kết nối ví, ký thông điệp và ủy quyền giao dịch là những hành động khác nhau; chúng không cấp cùng một mức quyền.
Đối với hạn mức chi tiêu token, hãy kiểm tra token, mạng, bên được cấp quyền chi tiêu và giới hạn. Nếu quyền rộng hơn dự kiến, hãy tạm dừng và tìm hiểu lý do. Hạn mức thấp hơn có thể giảm mức độ rủi ro cụ thể đó, nhưng không khiến một ứng dụng độc hại trở nên an toàn.
4
·
--
#PolkadotFoundationWarnsFearlessWalletExtensionLeakedPrivateKeys
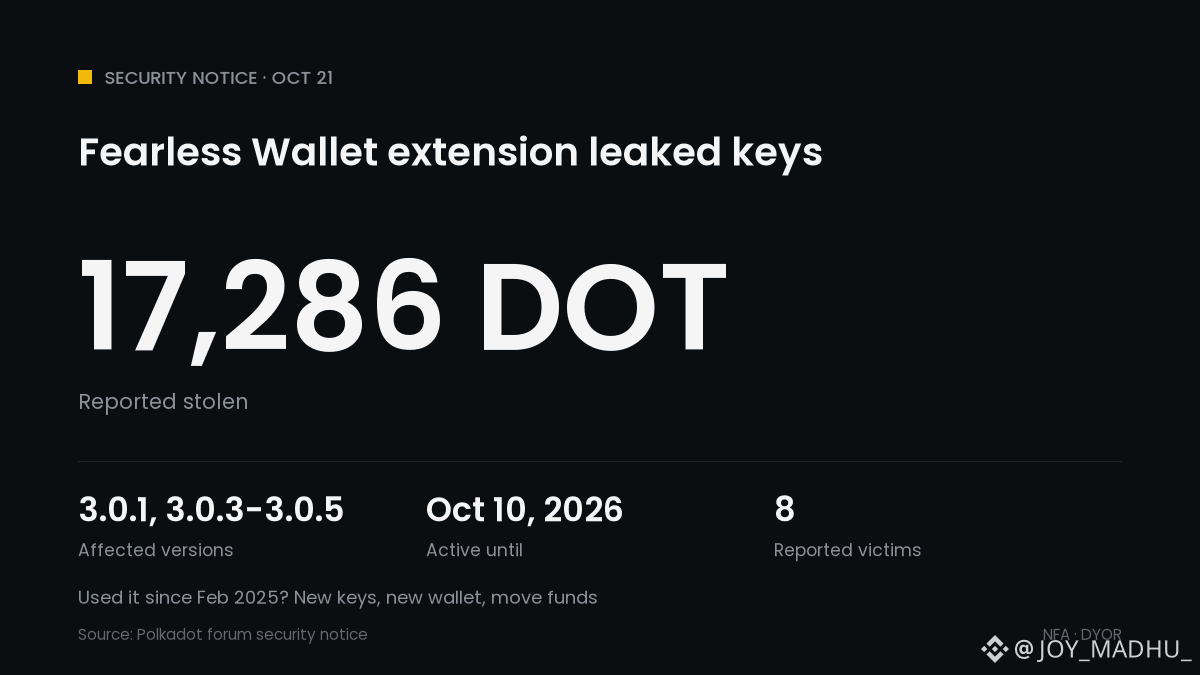
🚨 Tiện ích Fearless Wallet làm rò rỉ khóa riêng tư
⚠️ Các phiên bản 3.0.1, 3.0.3, 3.0.4 và 3.0.5 đã gửi khóa đến máy chủ của kẻ tấn công khi mở khóa
📅 Mã độc được đưa vào ngày 19 tháng 2 năm 2025 và đôi lúc vẫn hoạt động cho đến ngày 10 tháng 10 năm 2026
📉 8 người dùng báo cáo các giao dịch chuyển tiền trái phép với tổng trị giá 17,286 DOT
🔍 Một phiên bản Chrome bị ảnh hưởng vẫn có khoảng 6.000 người dùng
📱 Các ứng dụng di động được kiểm tra không chứa đoạn mã này
Đã sử dụng tiện ích này từ tháng 2 năm 2025? Hãy tạo khóa mới trong một ví khác và chuyển tiền sang đó. Đổi mật khẩu hoặc cài đặt lại sẽ không giúp ích.
Điều này có ý nghĩa gì với tiền mã hóa: đây là một cuộc tấn công chuỗi cung ứng ví, không phải lỗi của mạng Polkadot. $DOT đang ở mức gần 1,18 đô la.
Bạn đã kiểm tra những tiện ích nào đang giữ khóa của mình chưa? 👇
$DOT
#CryptoNews #Polkadot #WalletSecurity #PolkadotFoundationWarnsFearlessWalletExtensionLeakedPrivateKeys
ABO3ZAM:
مصيبة يا خوي، أمن المحفظة أهم من أي صفقة. اللي يستخدم الإضافة يلحق يسحب أمواله قبل لا يكسر السعر دعمه الأخير ويضيع كل شيء 🤝
1
18
·
--
Giảm giá
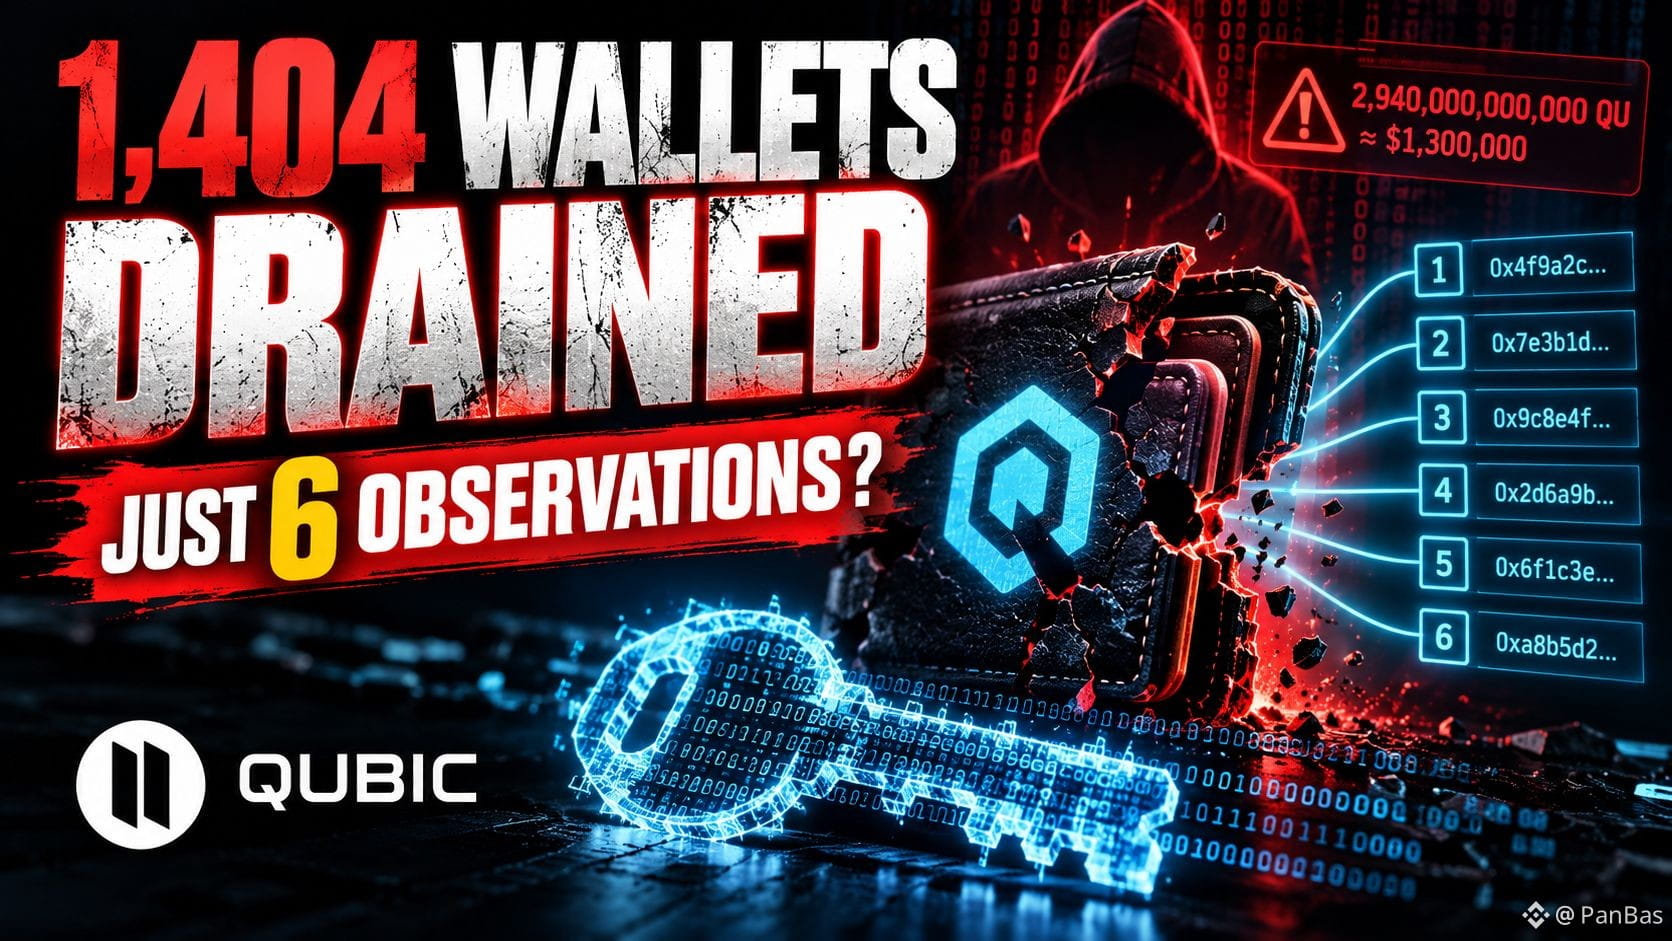
🚨 1.404 VÍ TIỀN ĐIỆN TỬ BỊ RÚT SẠCH — VÀ CHỈ 6 LẦN QUAN SÁT MẠNG CŨNG CÓ THỂ LÀM LỘ KHÓA RIÊNG TƯ! 👀
Hãy tưởng tượng bạn bảo vệ ví của mình, không bao giờ chia sẻ cụm từ khôi phục… vậy mà vẫn mất trắng.
Đó là cơn ác mộng đằng sau sự cố bảo mật Qubic.
💥 CHUYỆN GÌ ĐÃ XẢY RA?
Trong khoảng thời gian từ ngày 17 đến 18 tháng 10, kẻ tấn công đã rút:
🔴 1.404 ví
🔴 2,94 NGHÌN TỶ QU
🔴 Khoảng 1,3 TRIỆU USD
Mạng Qubic đã bị tạm dừng để hạn chế thiệt hại.
Theo dự án, 87,1% số token bị đánh cắp đã bị phong tỏa trên chuỗi, còn 12,9% còn lại được chuyển đến MEXC, nơi tài khoản nhận đã bị đóng băng.
Nhưng phát hiện đáng lo ngại nhất chỉ xuất hiện sau đó.
🔍 PHÁT HIỆN CỦA SLOWMIST
Ngày 20 tháng 10, các nhà nghiên cứu bảo mật tiết lộ rằng ví Qubic đã sử dụng phương pháp tạo số ngẫu nhiên không đủ an toàn khi tạo một số khóa riêng tư.
Trong một thử nghiệm có kiểm soát, các nhà nghiên cứu đã khôi phục được một khóa riêng tư dễ bị tấn công chỉ bằng SÁU lần quan sát mạng liên tiếp trong những điều kiện cụ thể.
⚠️ Điều này KHÔNG chứng minh rằng kẻ tấn công đã sử dụng chính xác phương pháp đó.
Vấn đề nằm ở quá trình tạo cụm từ khôi phục của ví, chứ không phải là một vụ xâm nhập đã được xác nhận vào giao thức blockchain cốt lõi của Qubic.
🚨 AI NÊN LƯU Ý?
Những người dùng đã tạo ví Qubic trước ngày 18 tháng 10 bằng:
• Bất kỳ trình duyệt nào trên iPhone hoặc iPad
• Safari trên Mac
Hoặc ứng dụng Qubic trên iOS trước tháng 7 năm 2025.
Phiên bản 4.26.4 khắc phục vấn đề khi tạo cụm từ khôi phục MỚI.
Nhưng các cụm từ khôi phục yếu đã tạo trước đó vẫn dễ bị tấn công.
💭 NHẬN ĐỊNH CỦA PANBAS:
Điều đáng sợ nhất không phải là vụ trộm 1,3 triệu USD.
Mà là một chiếc ví trông có vẻ hoàn toàn an toàn, trong khi khóa riêng tư của nó đã có thể bị đoán ra ngay từ đầu.
Tiền bị đóng băng không đồng nghĩa với tiền đã được thu hồi.
Nếu ví của bạn có thể bị ảnh hưởng, hãy làm theo hướng dẫn chuyển đổi ví chính thức. Đừng bao giờ chia sẻ cụm từ khôi phục hoặc tin vào những lời mời chào khôi phục không mong muốn.
👇 Bạn có còn tin dùng một chiếc ví sau khi phát hiện ra các khóa của nó không thực sự ngẫu nhiên không?
#Qubic #WalletSecurity #CryptoExploit
8
·
--
Tăng giá
🚨 1.404 VÍ QUBIC BỊ RÚT SẠCH — VÀ BLOCKCHAIN KHÔNG PHẢI ĐIỂM YẾU
Qubic vừa gặp sự cố bảo mật liên quan đến số token trị giá khoảng 1,4 triệu USD bị đánh cắp
Nhưng đây mới là chi tiết quan trọng nhất 👀
Kẻ tấn công không cần phá vỡ blockchain
Một số cụm từ khôi phục ví được tạo ra với độ ngẫu nhiên không đủ, khiến chúng có khả năng bị đoán ra
$BTC
{future}(BTCUSDT)
🔴 Chuyện gì đã xảy ra?
• 1.404 ví bị rút sạch
• 2,94 nghìn tỷ QU bị đánh cắp
• Mạng lưới Qubic bị tạm dừng để ngăn các giao dịch chuyển tiền tiếp theo
• 87,1% số tiền bị đánh cắp đã bị đóng băng trên chuỗi
• Theo báo cáo, số tiền còn lại đã bị đóng băng tại ME.XC
⚠️ Đây là cảnh báo quan trọng hơn
Các cụm từ khôi phục bị ảnh hưởng bao gồm những cụm được tạo trước ngày 18 tháng 10 bằng:
• Bất kỳ trình duyệt nào trên iPhone hoặc iPad
• Safari trên máy Mac
• Ứng dụng iOS của Qubic trước tháng 7 năm 2025
Cập nhật phần mềm ví không khiến cụm từ khôi phục cũ, yếu trở nên an toàn
Và tiền bị đóng băng không đồng nghĩa với tiền đã được thu hồi
$BNB
{future}(BNBUSDT)
🔍 Danh sách kiểm tra bảo mật của tôi
Nếu ví của bạn thuộc nhóm bị ảnh hưởng, hãy xem cụm từ khôi phục như đã bị lộ
Làm theo hướng dẫn khôi phục chính thức của Qubic trước khi chuyển tiền sang một ví an toàn mới được tạo
Đừng bao giờ nhập cụm từ khôi phục của bạn vào một trang web khôi phục bất kỳ
Blockchain của bạn có thể an toàn trong khi ví của bạn đã bị xâm phạm
Câu hỏi thực sự về bảo mật không chỉ là tài sản của bạn được lưu trữ ở đâu
Mà còn là các khóa bảo vệ chúng được tạo ra như thế nào
#Qubic #WalletSecurity
🚨 1.404 VÍ QUBIC BỊ RÚT SẠCH — VÀ BLOCKCHAIN KHÔNG PHẢI ĐIỂM YẾU
Qubic vừa gặp sự cố bảo mật liên quan đến số token trị giá khoảng 1,4 triệu USD bị đánh cắp
Nhưng đây mới là chi tiết quan trọng nhất 👀
Kẻ tấn công không cần phá vỡ blockchain
Một số cụm từ khôi phục ví được tạo ra với độ ngẫu nhiên không đủ, khiến chúng có khả năng bị đoán ra
$BTC
🔴 Chuyện gì đã xảy ra?
• 1.404 ví bị rút sạch
• 2,94 nghìn tỷ QU bị đánh cắp
• Mạng lưới Qubic bị tạm dừng để ngăn các giao dịch chuyển tiền tiếp theo
• 87,1% số tiền bị đánh cắp đã bị đóng băng trên chuỗi
• Theo báo cáo, số tiền còn lại đã bị đóng băng tại ME.XC
⚠️ Đây là cảnh báo quan trọng hơn
Các cụm từ khôi phục bị ảnh hưởng bao gồm những cụm được tạo trước ngày 18 tháng 10 bằng:
• Bất kỳ trình duyệt nào trên iPhone hoặc iPad
• Safari trên máy Mac
• Ứng dụng iOS của Qubic trước tháng 7 năm 2025
Cập nhật phần mềm ví không khiến cụm từ khôi phục cũ, yếu trở nên an toàn
Và tiền bị đóng băng không đồng nghĩa với tiền đã được thu hồi
$BNB
🔍 Danh sách kiểm tra bảo mật của tôi
Nếu ví của bạn thuộc nhóm bị ảnh hưởng, hãy xem cụm từ khôi phục như đã bị lộ
Làm theo hướng dẫn khôi phục chính thức của Qubic trước khi chuyển tiền sang một ví an toàn mới được tạo
Đừng bao giờ nhập cụm từ khôi phục của bạn vào một trang web khôi phục bất kỳ
Blockchain của bạn có thể an toàn trong khi ví của bạn đã bị xâm phạm
Câu hỏi thực sự về bảo mật không chỉ là tài sản của bạn được lưu trữ ở đâu
Mà còn là các khóa bảo vệ chúng được tạo ra như thế nào
#Qubic #WalletSecurity
224

·
--
Giảm giá
L1 có thể bị tắt chỉ bằng một nút bấm thì chẳng phi tập trung mấy. Qubic vừa chứng minh điều đó)
đêm 18 tháng 10, ai đó đã rút khoảng 2.94 nghìn tỷ QU từ 1404 ví trên mạng Qubic. Không ai hack giao thức cả
lỗ hổng nằm ở ví: cụm từ seed được tạo bằng bộ tạo số ngẫu nhiên yếu
ai tạo ví trên trình duyệt bằng iPhone hay iPad, trên Safari ở Mac hoặc bằng ứng dụng iOS cũ đều có thể nhận được seed đoán trước được
để tiền không bị tuồn ra ngoài, mạng lưới đã bị dừng lại. 87.1% số tiền bị đánh cắp vẫn nằm trong mạng, khoảng 12.9% đã bị MEXC đóng băng
nhưng giờ không chỉ tiền của kẻ trộm bị đóng băng, mà tiền của tất cả mọi người cũng vậy
số dư sẽ được xử lý thế nào thì các Computors sẽ quyết định bằng cách bỏ phiếu. Hoàn tác, hoàn trả hay phương án nào khác — hiện chưa có kế hoạch
còn điều cần làm trên thực tế: seed do trang web tạo ra phụ thuộc hoàn toàn vào mã nguồn của trang web. Cập nhật cũng không cứu được seed cũ; phải chuyển tiền từ đó sang ví mới
mình sẽ tiếp tục theo dõi xem các Computors quyết định thế nào về 87.1% này
#Qubic #WalletSecurity
163
·
--
Bảo trì ví
Nếu bạn đang quản lý ví không lưu ký của riêng mình (chẳng hạn như MetaMask, Coinbase Wallet hoặc thiết bị phần cứng), việc bảo trì thường xuyên sẽ giúp ngăn tài sản bị rút sạch do các lỗ hổng khai thác hợp đồng thông minh hoặc phần mềm độc hại. [1, 2]
Hiện tại bạn có thấy thông báo “Bảo trì ví” trên một sàn giao dịch, hay bạn đang muốn dọn dẹp và bảo mật ví Ethereum cá nhân của mình?
Nếu là ví cá nhân, hãy cho tôi biết bạn dùng ví phần cứng hay ví phần mềm để tôi có thể hướng dẫn các bước bảo trì cụ thể.
$TRUMP
{future}(TRUMPUSDT)
$ETC
{future}(ETCUSDT)
$AR
{future}(ARUSDT)
#WalletMaintenance
#WalletPay
#WalletSecurity
Bảo trì ví
Nếu bạn đang quản lý ví không lưu ký của riêng mình (chẳng hạn như MetaMask, Coinbase Wallet hoặc thiết bị phần cứng), việc bảo trì thường xuyên sẽ giúp ngăn tài sản bị rút sạch do các lỗ hổng khai thác hợp đồng thông minh hoặc phần mềm độc hại. [1, 2]
Hiện tại bạn có thấy thông báo “Bảo trì ví” trên một sàn giao dịch, hay bạn đang muốn dọn dẹp và bảo mật ví Ethereum cá nhân của mình?
Nếu là ví cá nhân, hãy cho tôi biết bạn dùng ví phần cứng hay ví phần mềm để tôi có thể hướng dẫn các bước bảo trì cụ thể.
$TRUMP
$ETC
$AR
#WalletMaintenance
#WalletPay
#WalletSecurity
378
·
--
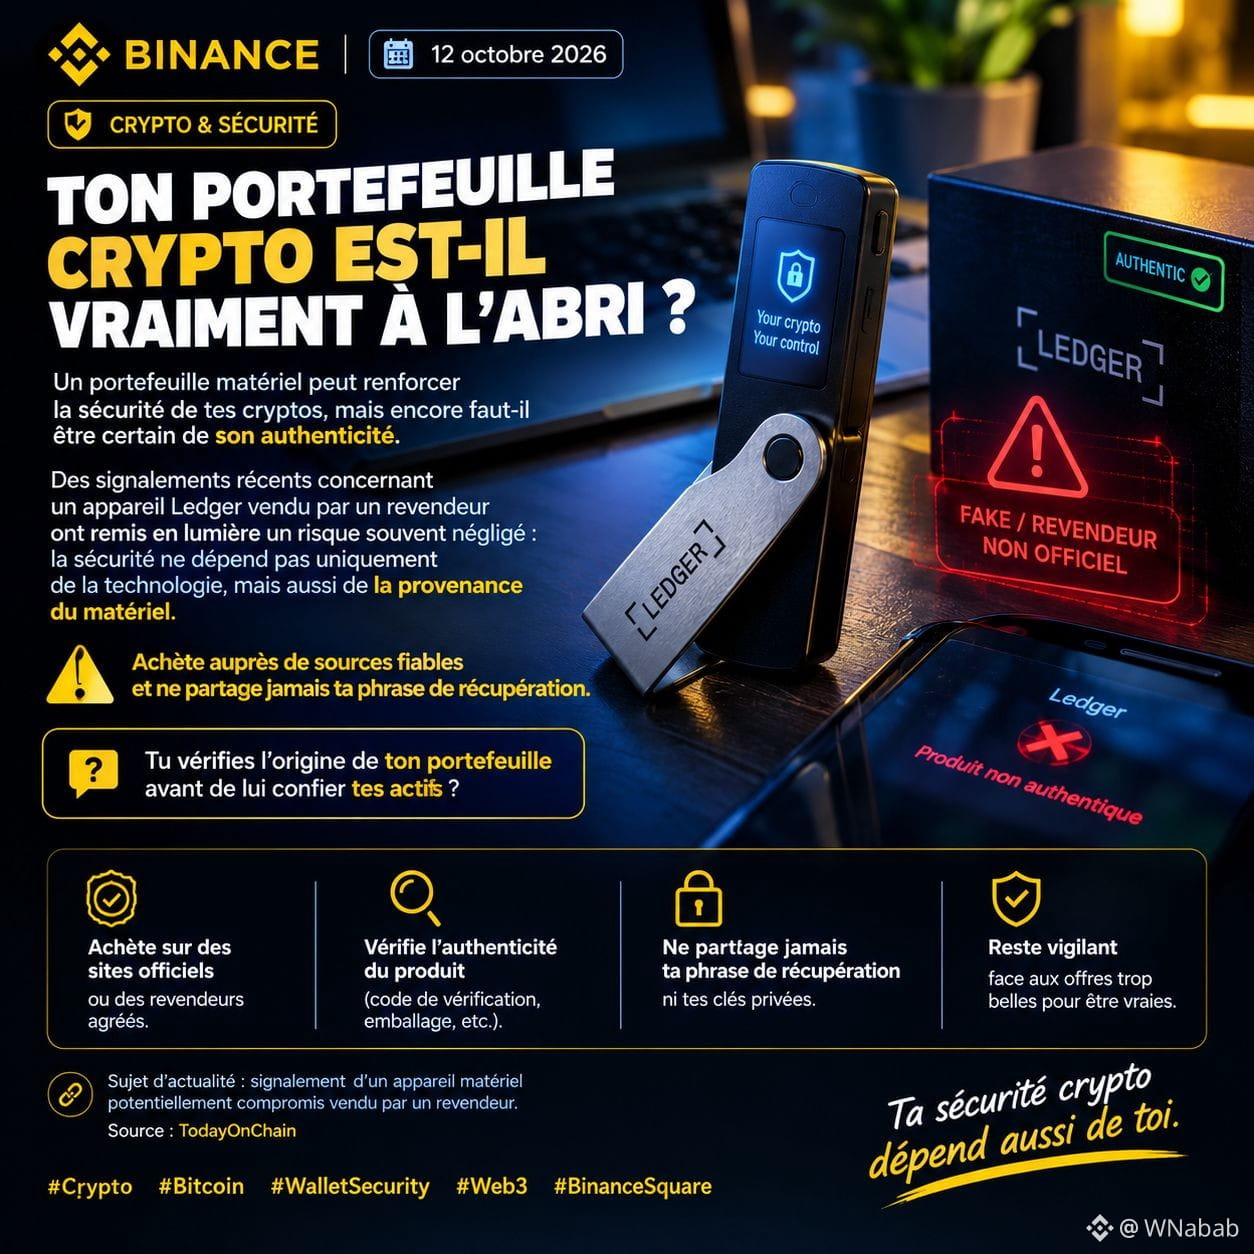
Ví crypto của bạn có thực sự an toàn không? 🔐
Ví phần cứng có thể giúp tăng cường bảo mật cho tiền mã hóa của bạn, nhưng trước hết, bạn cần chắc chắn rằng thiết bị đó là hàng chính hãng.
Các báo cáo gần đây về một thiết bị Ledger được bán qua đại lý đã làm nổi bật một rủi ro thường bị bỏ qua: bảo mật không chỉ phụ thuộc vào công nghệ mà còn vào nguồn gốc của thiết bị.
Hãy mua từ những nguồn đáng tin cậy và tuyệt đối không chia sẻ cụm từ khôi phục của bạn.
Bạn có kiểm tra nguồn gốc ví trước khi giao tài sản của mình cho nó không?
#WalletSecurity #Web3 #BinanceSquare
$BTC
{spot}(BTCUSDT)
Ví crypto của bạn có thực sự an toàn không? 🔐
Ví phần cứng có thể giúp tăng cường bảo mật cho tiền mã hóa của bạn, nhưng trước hết, bạn cần chắc chắn rằng thiết bị đó là hàng chính hãng.
Các báo cáo gần đây về một thiết bị Ledger được bán qua đại lý đã làm nổi bật một rủi ro thường bị bỏ qua: bảo mật không chỉ phụ thuộc vào công nghệ mà còn vào nguồn gốc của thiết bị.
Hãy mua từ những nguồn đáng tin cậy và tuyệt đối không chia sẻ cụm từ khôi phục của bạn.
Bạn có kiểm tra nguồn gốc ví trước khi giao tài sản của mình cho nó không?
#WalletSecurity #Web3 #BinanceSquare
$BTC
1
124

·
--
Tấn công chuỗi cung ứng Ledger: Thiệt hại 86 triệu đô la và dấu vết Zcash$ZEC đã tiếp nhận số tiền bị đánh cắp có liên quan đến Ledger, trị giá khoảng 7,45 triệu đô la.
Theo báo cáo hằng ngày của KuCoin, số tiền bị đánh cắp trong vụ tấn công chuỗi cung ứng ví phần cứng đã được chuyển qua cầu nối sang $ZEC thông qua $NEAR Intents. Vụ việc là lời nhắc rằng ví có thể bị xâm phạm trước cả khi bạn mở hộp.
📌 Tin tức
Ledger xác nhận có các linh kiện phần cứng trái phép được cài vào những thiết bị bị ảnh hưởng. Theo KuCoin và Zerocap, tất cả các trường hợp đã xác nhận đều liên quan đến các thiết bị do nhà phân phối CryptoBilis ở Đông Nam Á bán ra. Thiệt hại được báo cáo hiện đã vượt 86 triệu đô la. Các hệ thống và kênh bán hàng trực tiếp của Ledger được cho là không bị ảnh hưởng.
Tấn công chuỗi cung ứng Ledger: Thiệt hại 86 triệu đô la và dấu vết Zcash
$ZEC đã tiếp nhận số tiền bị đánh cắp có liên quan đến Ledger, trị giá khoảng 7,45 triệu đô la.
Theo báo cáo hằng ngày của KuCoin, số tiền bị đánh cắp trong vụ tấn công chuỗi cung ứng ví phần cứng đã được chuyển qua cầu nối sang $ZEC thông qua $NEAR Intents. Vụ việc là lời nhắc rằng ví có thể bị xâm phạm trước cả khi bạn mở hộp.
📌 Tin tức
Ledger xác nhận có các linh kiện phần cứng trái phép được cài vào những thiết bị bị ảnh hưởng. Theo KuCoin và Zerocap, tất cả các trường hợp đã xác nhận đều liên quan đến các thiết bị do nhà phân phối CryptoBilis ở Đông Nam Á bán ra. Thiệt hại được báo cáo hiện đã vượt 86 triệu đô la. Các hệ thống và kênh bán hàng trực tiếp của Ledger được cho là không bị ảnh hưởng.
19

Một người đàn ông Malaysia trình báo bị mất 3,05 triệu USD tiền điện tử sau khi có các giao dịch chuyển tiền trái phép từ ví. Cảnh sát địa phương hiện đang điều tra vụ lừa đảo để truy vết dòng tiền bị đánh cắp.
#WalletSecurity #CryptoFraud
Một người đàn ông Malaysia trình báo bị mất 3,05 triệu USD tiền điện tử sau khi có các giao dịch chuyển tiền trái phép từ ví. Cảnh sát địa phương hiện đang điều tra vụ lừa đảo để truy vết dòng tiền bị đánh cắp.
#WalletSecurity #CryptoFraud
#WalletSecurity #CryptoFraud
20
Bài viết
Vụ Rút Cạn Tài Sản Khổng Lồ Của Ledger Là Lời Cảnh Báo LớnTin tức về vụ rút cạn 92 triệu đô la nhắm vào người dùng Ledger đã gây chấn động lớn trong cộng đồng. Đây không chỉ là một cuộc tấn công đơn lẻ trên một chuỗi, mà là một sự kiện phối hợp trên nhiều chuỗi, nhắm vào Bitcoin, Ethereum, TRON, BNB Chain và Polygon. Chứng kiến một lượng vốn lớn như vậy biến mất chỉ trong một đòn tấn công là lời nhắc nhở khắc nghiệt về những rủi ro thường trực mà chúng ta phải đối mặt trong lĩnh vực này.
Ledger được xem rộng rãi là tiêu chuẩn vàng về khả năng tự lưu ký, nhưng sự việc này đặt ra nhiều câu hỏi lớn về cách những tài sản đó thực sự bị xâm phạm. Dù nguyên nhân là lỗ hổng trong chính thiết bị hay một chiến dịch lừa đảo tinh vi nhắm vào những người dùng cụ thể, quy mô thiệt hại vẫn thực sự đáng kinh ngạc. Với nhiều nhà giao dịch cá nhân, đây giống như một đòn giáng trực tiếp vào quan niệm rằng ví phần cứng có thể bảo vệ tuyệt đối khỏi hành vi trộm cắp.
Vụ Rút Cạn Tài Sản Khổng Lồ Của Ledger Là Lời Cảnh Báo Lớn
Tin tức về vụ rút cạn 92 triệu đô la nhắm vào người dùng Ledger đã gây chấn động lớn trong cộng đồng. Đây không chỉ là một cuộc tấn công đơn lẻ trên một chuỗi, mà là một sự kiện phối hợp trên nhiều chuỗi, nhắm vào Bitcoin, Ethereum, TRON, BNB Chain và Polygon. Chứng kiến một lượng vốn lớn như vậy biến mất chỉ trong một đòn tấn công là lời nhắc nhở khắc nghiệt về những rủi ro thường trực mà chúng ta phải đối mặt trong lĩnh vực này.
Ledger được xem rộng rãi là tiêu chuẩn vàng về khả năng tự lưu ký, nhưng sự việc này đặt ra nhiều câu hỏi lớn về cách những tài sản đó thực sự bị xâm phạm. Dù nguyên nhân là lỗ hổng trong chính thiết bị hay một chiến dịch lừa đảo tinh vi nhắm vào những người dùng cụ thể, quy mô thiệt hại vẫn thực sự đáng kinh ngạc. Với nhiều nhà giao dịch cá nhân, đây giống như một đòn giáng trực tiếp vào quan niệm rằng ví phần cứng có thể bảo vệ tuyệt đối khỏi hành vi trộm cắp.
Ledger được xem rộng rãi là tiêu chuẩn vàng về khả năng tự lưu ký, nhưng sự việc này đặt ra nhiều câu hỏi lớn về cách những tài sản đó thực sự bị xâm phạm. Dù nguyên nhân là lỗ hổng trong chính thiết bị hay một chiến dịch lừa đảo tinh vi nhắm vào những người dùng cụ thể, quy mô thiệt hại vẫn thực sự đáng kinh ngạc. Với nhiều nhà giao dịch cá nhân, đây giống như một đòn giáng trực tiếp vào quan niệm rằng ví phần cứng có thể bảo vệ tuyệt đối khỏi hành vi trộm cắp.
23
Ngắt kết nối dApp KHÔNG đồng nghĩa với việc thu hồi quyền phê duyệt token. 🔐
Trên Ethereum và các mạng EVM khác, quyền chi tiêu vẫn có thể còn hiệu lực sau khi bạn ngắt kết nối ví.
Trước phiên DeFi tiếp theo:
• Xác minh trang web và địa chỉ bên được cấp quyền chi tiêu.
• Khi phù hợp, hãy đặt giới hạn chi tiêu thay vì phê duyệt không giới hạn.
• Kiểm tra các quyền chi tiêu cũ bằng trình khám phá hoặc công cụ kiểm tra quyền phê duyệt đáng tin cậy; thu hồi những quyền bạn không còn cần.
Quyền phê duyệt giúp việc hoán đổi và cho vay thuận tiện hơn, nhưng bên được cấp quyền chi tiêu có hành vi độc hại hoặc bị xâm nhập có thể khiến token đã phê duyệt gặp rủi ro. Việc thu hồi thường tốn phí gas và không thể lấy lại số tiền đã bị đánh cắp. Đừng bao giờ nhập cụm từ khôi phục vào công cụ kiểm tra quyền phê duyệt.
Một chút thói quen tốt khi dùng ví có thể giúp giảm đáng kể rủi ro.
#Ethereum #DeFi #BaoMatVi
55
·
--
Rủi ro khi khôi phục ví thông minhLộ trình trừu tượng hóa tài khoản của Ethereum đang hướng ví đến khả năng bảo mật có thể lập trình. Khôi phục là một trong những lợi ích lớn nhất, nhưng đồng thời cũng tạo ra một bề mặt quyền hạn mới mà người dùng và nhà phát triển cần hiểu rõ.
ERC-7947 đề xuất một giao diện khôi phục chung cho các tài khoản thông minh. Tài khoản hỗ trợ tiêu chuẩn này có thể đăng ký một hoặc nhiều nhà cung cấp dịch vụ khôi phục, lưu trữ các cam kết khôi phục riêng cho từng nhà cung cấp, rồi gửi bằng chứng cho phép thay đổi chủ thể có quyền truy cập vào tài khoản.
Tính linh hoạt này rất hữu ích. Một nhà cung cấp có thể xác minh bằng chứng không tiết lộ kiến thức. Nhà cung cấp khác có thể dùng chữ ký, quy trình xác thực đa yếu tố hoặc phương thức khôi phục khác. Ví có thể hỗ trợ nhiều nhà cung cấp thay vì phụ thuộc vào một dịch vụ tập trung duy nhất.
Rủi ro khi khôi phục ví thông minh
Lộ trình trừu tượng hóa tài khoản của Ethereum đang hướng ví đến khả năng bảo mật có thể lập trình. Khôi phục là một trong những lợi ích lớn nhất, nhưng đồng thời cũng tạo ra một bề mặt quyền hạn mới mà người dùng và nhà phát triển cần hiểu rõ.
ERC-7947 đề xuất một giao diện khôi phục chung cho các tài khoản thông minh. Tài khoản hỗ trợ tiêu chuẩn này có thể đăng ký một hoặc nhiều nhà cung cấp dịch vụ khôi phục, lưu trữ các cam kết khôi phục riêng cho từng nhà cung cấp, rồi gửi bằng chứng cho phép thay đổi chủ thể có quyền truy cập vào tài khoản.
Tính linh hoạt này rất hữu ích. Một nhà cung cấp có thể xác minh bằng chứng không tiết lộ kiến thức. Nhà cung cấp khác có thể dùng chữ ký, quy trình xác thực đa yếu tố hoặc phương thức khôi phục khác. Ví có thể hỗ trợ nhiều nhà cung cấp thay vì phụ thuộc vào một dịch vụ tập trung duy nhất.
100
·
--
Một ví là quá nhiều rủi roSự tiện lợi thường biến một ví crypto thành đồng thời: tài khoản giao dịch, bàn làm việc DeFi, địa chỉ nhận air drop và vault lưu trữ dài hạn. Cấu trúc đó có vẻ đơn giản cho đến khi một phê duyệt độc hại, một giao diện giả mạo hoặc một phiên bị xâm phạm chạm tới mọi thứ.
Chiến lược nhiều ví giúp giảm phạm vi “văng” rủi ro đó bằng cách gán các hoạt động khác nhau cho từng ví. Mô hình cơ bản là thực tế: một ví để giao dịch, một ví cho DeFi và một ví để nắm giữ dài hạn.
Ví giao dịch được xây dựng để tối ưu tốc độ. Nó có thể kết nối với sàn giao dịch, cầu nối (bridges), bảng điều khiển (dashboards) và các công cụ thực thi, nên nó sẽ ký thường xuyên hơn và chịu nhiều “nhiễu” vận hành hơn. Nó nên nắm giữ vốn lưu động, thay vì phần sâu nhất của một danh mục đầu tư.
Một ví là quá nhiều rủi ro
Sự tiện lợi thường biến một ví crypto thành đồng thời: tài khoản giao dịch, bàn làm việc DeFi, địa chỉ nhận air drop và vault lưu trữ dài hạn. Cấu trúc đó có vẻ đơn giản cho đến khi một phê duyệt độc hại, một giao diện giả mạo hoặc một phiên bị xâm phạm chạm tới mọi thứ.
Chiến lược nhiều ví giúp giảm phạm vi “văng” rủi ro đó bằng cách gán các hoạt động khác nhau cho từng ví. Mô hình cơ bản là thực tế: một ví để giao dịch, một ví cho DeFi và một ví để nắm giữ dài hạn.
Ví giao dịch được xây dựng để tối ưu tốc độ. Nó có thể kết nối với sàn giao dịch, cầu nối (bridges), bảng điều khiển (dashboards) và các công cụ thực thi, nên nó sẽ ký thường xuyên hơn và chịu nhiều “nhiễu” vận hành hơn. Nó nên nắm giữ vốn lưu động, thay vì phần sâu nhất của một danh mục đầu tư.
57
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#CanMicrosoftDeliverOnAI
5,662 lượt xem
236 đang thảo luận
2
#CanGoogleDefindItsCore
3,840 lượt xem
189 đang thảo luận
3
#TinFed
356,327 lượt xem
973 đang thảo luận
4
#TheoDõiFOMC
298,702 lượt xem
1,256 đang thảo luận
5
#FOMCWatch
9M lượt xem
27,394 đang thảo luận
6
#EthereumDropsBelow$2300
6,153 lượt xem
121 đang thảo luận
7
#BitcoinSlipsBelow$80KAgain
19,688 lượt xem
90 đang thảo luận
8
#ThailandLaunchesWORPTStablecoinToQRPaymentApp
35,458 lượt xem
601 đang thảo luận
9
#StrategySkipsBitcoinPurchasesSpends$205MOnSTRCBuybacks
8,489 lượt xem
87 đang thảo luận
10
#BitmineAdds10452ETH
74,503 lượt xem
990 đang thảo luận