
#wallethack
wallethack
11,555 lượt xem
23 đang thảo luận
Phổ biến
Mới nhất

·
--
Giảm giá
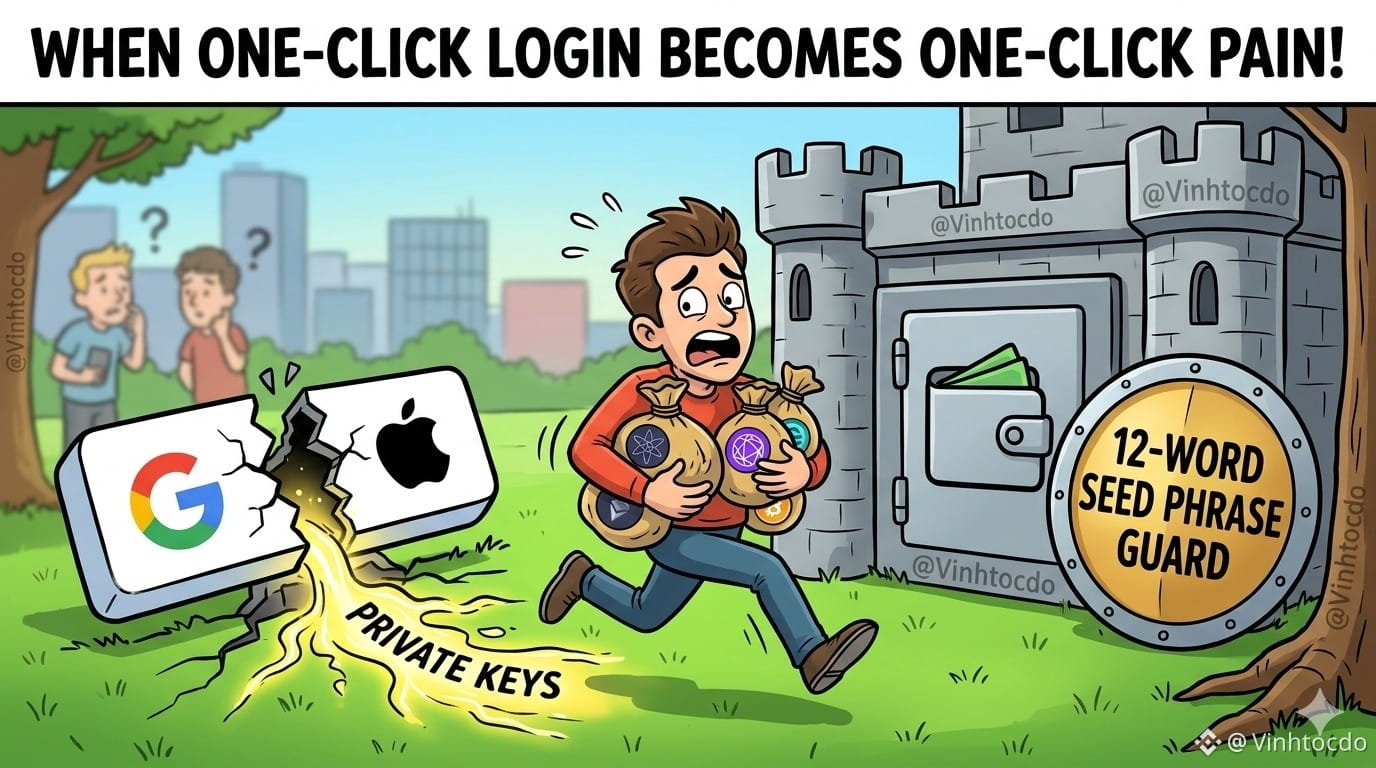
Keplr Wallet cảnh báo: Khi "đăng nhập 1 chạm" chạm ngay vào nỗi đau! 🤦♂️
Ví Keplr vừa phát đi tín hiệu khẩn cấp: Ai lỡ dùng Google hay Apple ID để đăng nhập ví thì lo mà di tản tài sản ngay lập tức! Lý do là cơ sở hạ tầng của Web3Auth dính lỗi, làm lộ luôn private key của người dùng. Đúng là "tiện thì có tiện, nhưng tiền thì cũng suýt biến mất"! Khổ nhất là mấy ông số dư bỗng dưng hiển thị bằng 0 hoặc bị khóa staking, giờ chỉ biết ngồi "niệm chú" chờ Keplr phối hợp giải cứu.
Trader và User phải làm gì?
1. Ngừng nạp tiền: Tuyệt đối không gửi thêm đồng nào vào các ví tạo bằng tài khoản mạng xã hội nữa.
2. Di tản khẩn cấp: Chuyển ngay tài sản sang ví mới tạo bằng Recovery Phrase (12/24 ký từ) truyền thống hoặc ví phần cứng cho chắc ăn.
3. Cảnh giác scam: Giai đoạn này thạch sanh thì ít, lý thông giả danh "hỗ trợ khôi phục tài sản" thì nhiều. Đừng click bậy bạ!
⚠️ Đây không phải lời khuyên tài chính!
#KeplrAdvisesSocialLoginUsersToTransferAssets #KeplrWallet #Web3Auth #CryptoSecurity #WalletHack #Web3 #VINHTOCDO
Click giao dịch bên dưới để ủng hộ tôi:
$ATOM
{spot}(ATOMUSDT)
$TIA
{spot}(TIAUSDT)
$ONE
{future}(ONEUSDT)
Keplr Wallet cảnh báo: Khi "đăng nhập 1 chạm" chạm ngay vào nỗi đau! 🤦♂️
Ví Keplr vừa phát đi tín hiệu khẩn cấp: Ai lỡ dùng Google hay Apple ID để đăng nhập ví thì lo mà di tản tài sản ngay lập tức! Lý do là cơ sở hạ tầng của Web3Auth dính lỗi, làm lộ luôn private key của người dùng. Đúng là "tiện thì có tiện, nhưng tiền thì cũng suýt biến mất"! Khổ nhất là mấy ông số dư bỗng dưng hiển thị bằng 0 hoặc bị khóa staking, giờ chỉ biết ngồi "niệm chú" chờ Keplr phối hợp giải cứu.
Trader và User phải làm gì?
1. Ngừng nạp tiền: Tuyệt đối không gửi thêm đồng nào vào các ví tạo bằng tài khoản mạng xã hội nữa.
2. Di tản khẩn cấp: Chuyển ngay tài sản sang ví mới tạo bằng Recovery Phrase (12/24 ký từ) truyền thống hoặc ví phần cứng cho chắc ăn.
3. Cảnh giác scam: Giai đoạn này thạch sanh thì ít, lý thông giả danh "hỗ trợ khôi phục tài sản" thì nhiều. Đừng click bậy bạ!
⚠️ Đây không phải lời khuyên tài chính!
#KeplrAdvisesSocialLoginUsersToTransferAssets #KeplrWallet #Web3Auth #CryptoSecurity #WalletHack #Web3 #VINHTOCDO
Click giao dịch bên dưới để ủng hộ tôi:
$ATOM
$TIA
$ONE
Ví Keplr vừa phát đi tín hiệu khẩn cấp: Ai lỡ dùng Google hay Apple ID để đăng nhập ví thì lo mà di tản tài sản ngay lập tức! Lý do là cơ sở hạ tầng của Web3Auth dính lỗi, làm lộ luôn private key của người dùng. Đúng là "tiện thì có tiện, nhưng tiền thì cũng suýt biến mất"! Khổ nhất là mấy ông số dư bỗng dưng hiển thị bằng 0 hoặc bị khóa staking, giờ chỉ biết ngồi "niệm chú" chờ Keplr phối hợp giải cứu.
Trader và User phải làm gì?
1. Ngừng nạp tiền: Tuyệt đối không gửi thêm đồng nào vào các ví tạo bằng tài khoản mạng xã hội nữa.
2. Di tản khẩn cấp: Chuyển ngay tài sản sang ví mới tạo bằng Recovery Phrase (12/24 ký từ) truyền thống hoặc ví phần cứng cho chắc ăn.
3. Cảnh giác scam: Giai đoạn này thạch sanh thì ít, lý thông giả danh "hỗ trợ khôi phục tài sản" thì nhiều. Đừng click bậy bạ!
⚠️ Đây không phải lời khuyên tài chính!
#KeplrAdvisesSocialLoginUsersToTransferAssets #KeplrWallet #Web3Auth #CryptoSecurity #WalletHack #Web3 #VINHTOCDO
Click giao dịch bên dưới để ủng hộ tôi:
$ATOM
$TIA
$ONE
User-6279aa89:
Follow me and I’ll follow you back; let’s grow together on Binance Square. newbies
4
8
1.5k

Vụ trộm tiền điện tử 2,3 triệu đô la khi khóa ví bị lộ.
Các khóa riêng liên quan đến hai ví đã bị rò rỉ, cho phép kẻ tấn công đánh cắp khoảng 2,3 triệu đô la Mỹ trong USDT. Sự cố này làm nổi bật những rủi ro an ninh liên tục trong tiền điện tử và nhu cầu cấp thiết về việc bảo vệ khóa mạnh mẽ hơn.
#CryptoNews #WalletHack #cryptofirst21 #Write2Earn #crypto
Vụ trộm tiền điện tử 2,3 triệu đô la khi khóa ví bị lộ.
Các khóa riêng liên quan đến hai ví đã bị rò rỉ, cho phép kẻ tấn công đánh cắp khoảng 2,3 triệu đô la Mỹ trong USDT. Sự cố này làm nổi bật những rủi ro an ninh liên tục trong tiền điện tử và nhu cầu cấp thiết về việc bảo vệ khóa mạnh mẽ hơn.
#CryptoNews #WalletHack #cryptofirst21 #Write2Earn #crypto
Các khóa riêng liên quan đến hai ví đã bị rò rỉ, cho phép kẻ tấn công đánh cắp khoảng 2,3 triệu đô la Mỹ trong USDT. Sự cố này làm nổi bật những rủi ro an ninh liên tục trong tiền điện tử và nhu cầu cấp thiết về việc bảo vệ khóa mạnh mẽ hơn.
#CryptoNews #WalletHack #cryptofirst21 #Write2Earn #crypto
16
840
·
--
Tăng giá
🚨 12.4 TRIỆU $XRP MẤT — VÀ DÒNG NƯỚC CỨ TIẾP TỤC CHẢY
Đây là kiểu câu chuyện về an ninh crypto khiến bạn phải dừng lại và nhìn kỹ lần nữa.
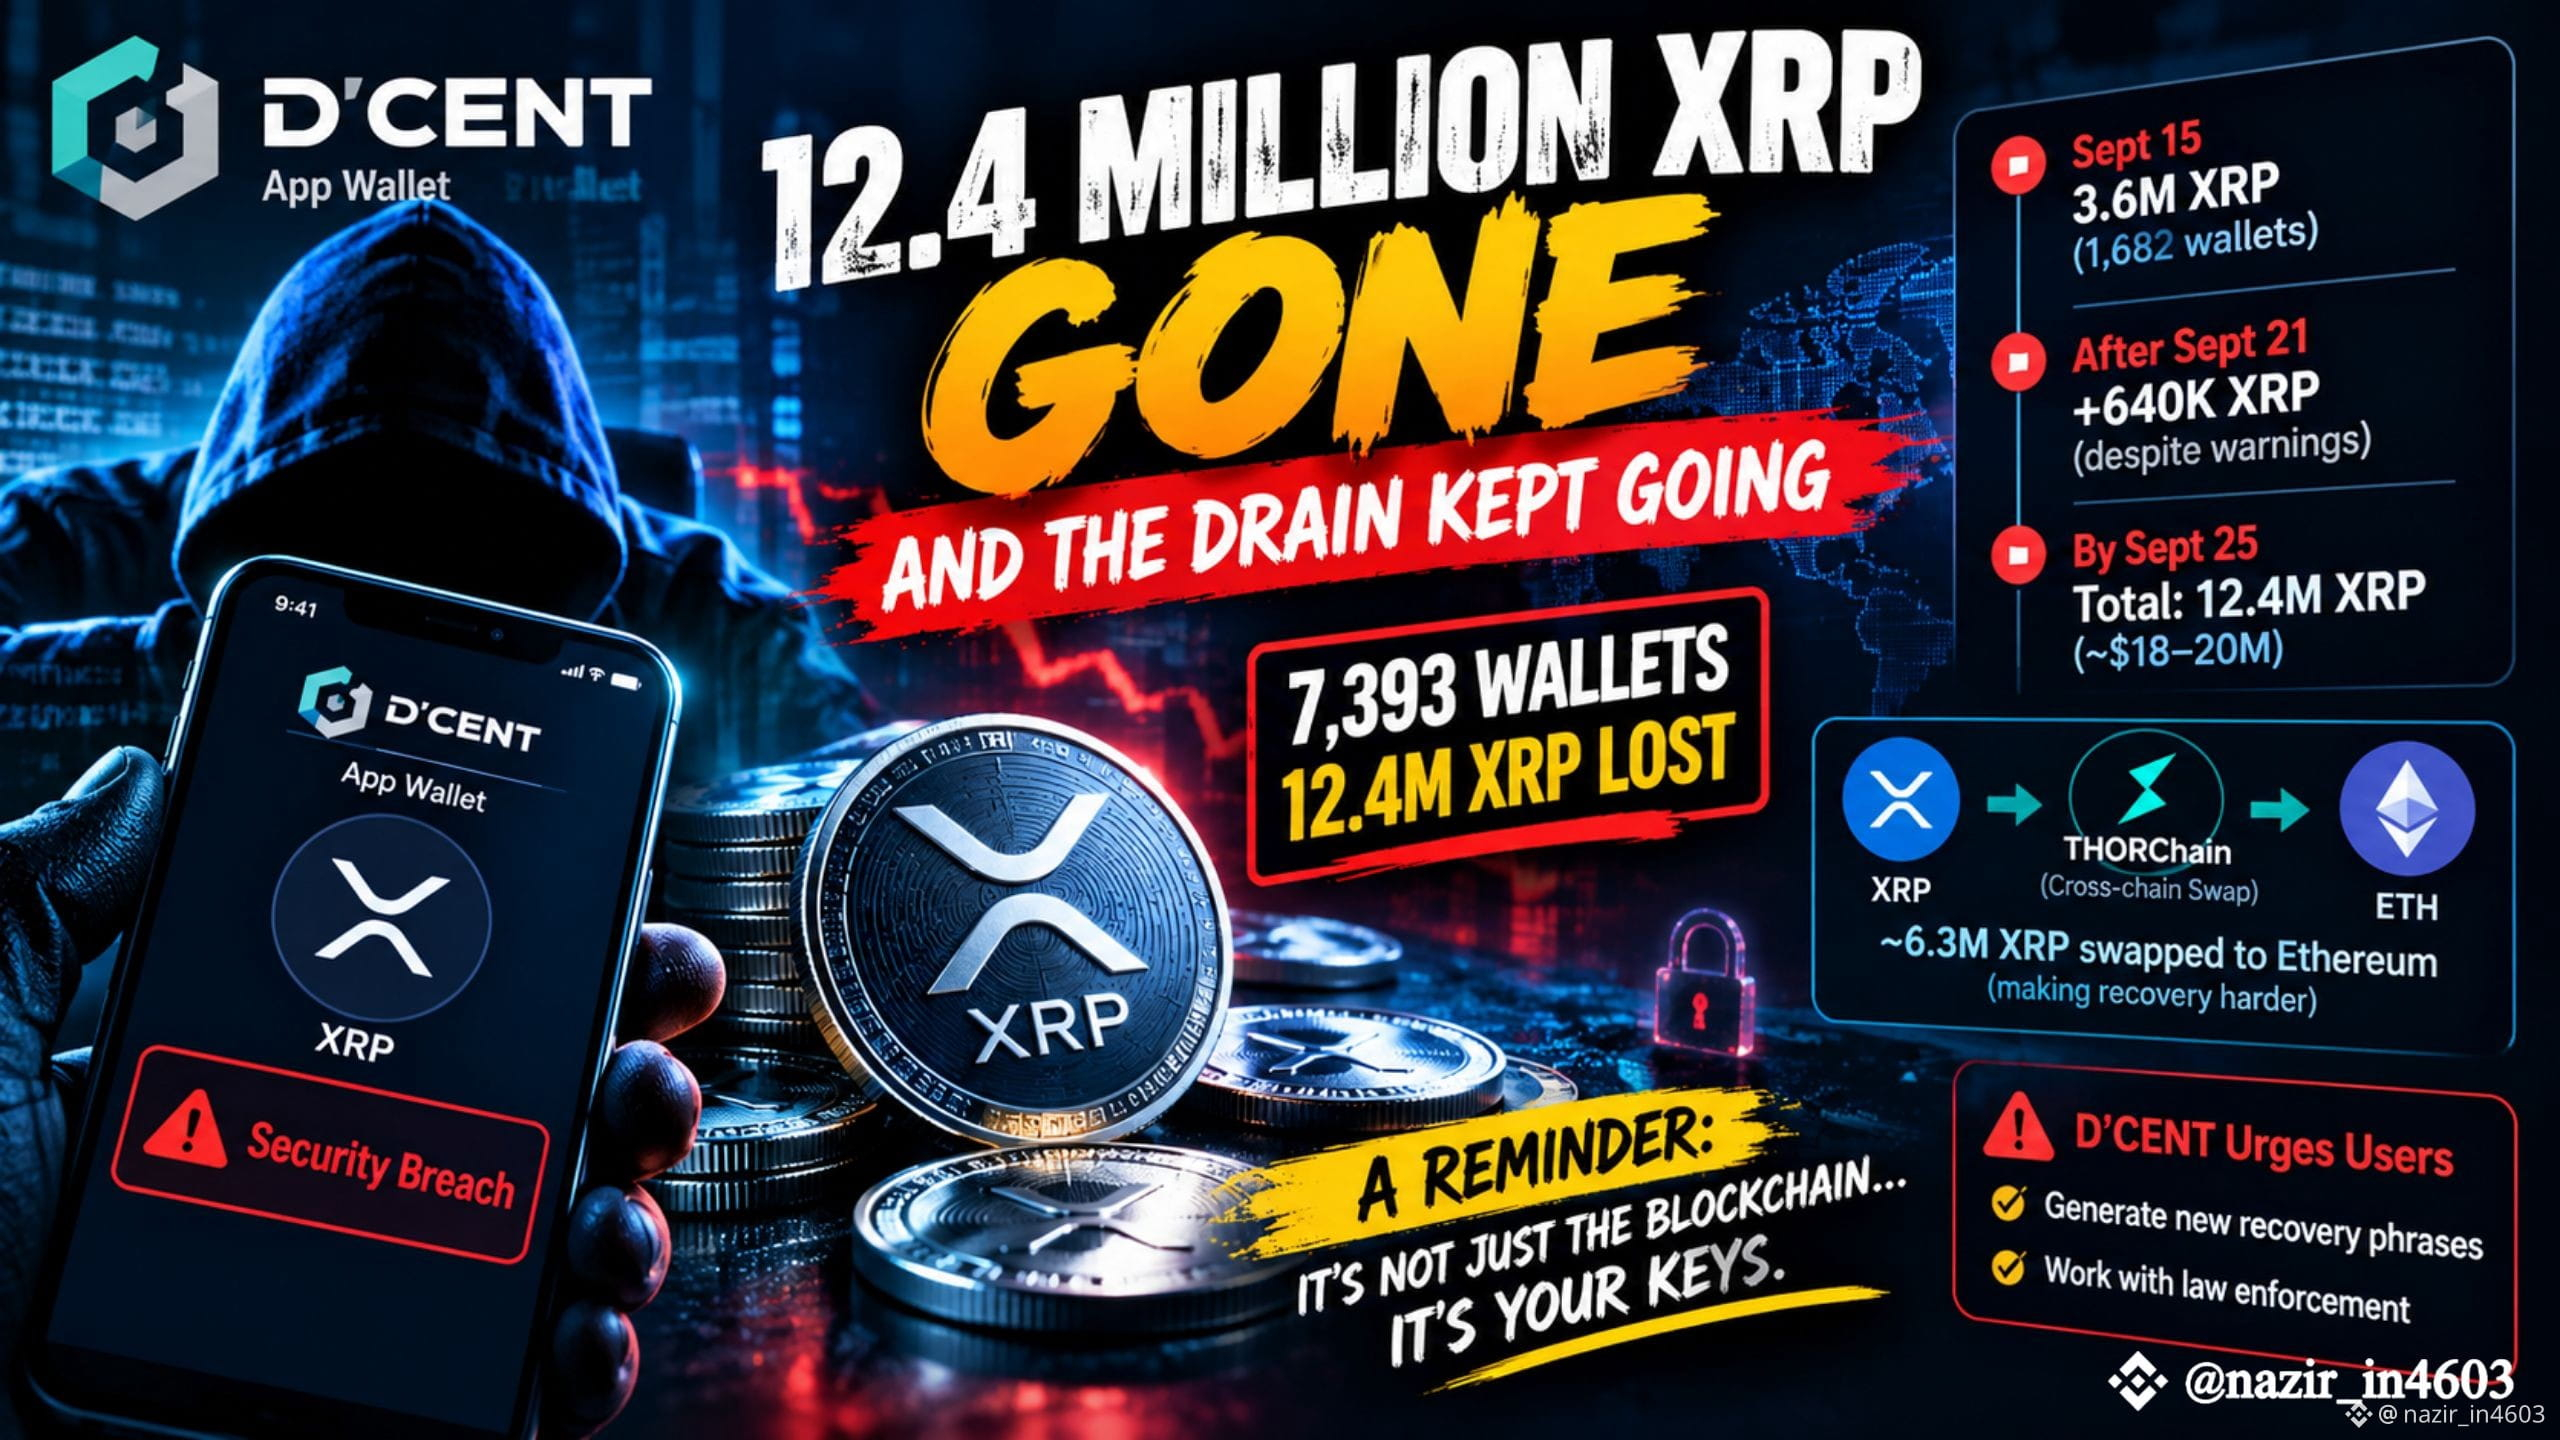
Vụ việc ở ứng dụng ví D’CENT hiện đã được liên kết với việc khoảng 12,4 triệu XRP bị rút cạn từ 7.393 ví. Nhưng phần đáng lo ngại nhất không chỉ là con số.
Đó là những gì đã xảy ra sau khi các cảnh báo bắt đầu được phát đi.
Đợt tấn công lớn đầu tiên xảy ra vào ngày 15 tháng 9, khi khoảng 3,6 triệu XRP bị rút khỏi 1.682 ví chỉ trong vài giờ. Những kẻ tấn công không hề bẻ gãy chính XRP Ledger — các giao dịch được ký bằng private key đã bị xâm phạm.
Sau đó là phần khiến người ta phải đặt ra nhiều câu hỏi hơn.
Ngay cả khi người dùng được cảnh báo để chuyển tiền đi, những private key bị xâm phạm đó vẫn tiếp tục được sử dụng. Hơn 640.000 XRP đã bị lấy đi sau ngày 21 tháng 9, đẩy tổng thiệt hại lên khoảng 12,4 triệu XRP. Một số ví thậm chí bị rút cạn thêm lần nữa sau khi đã được nạp lại.
Và tiền bắt đầu di chuyển qua nhiều chuỗi. Phân tích on-chain cho thấy khoảng 6,3 triệu XRP đã được hoán đổi hướng tới Ethereum thông qua THORChain, khiến việc khôi phục và theo dõi trở nên phức tạp hơn nữa.
Đó mới là bài học thực sự ở đây:
🔐 Một blockchain vẫn có thể an toàn khi các khóa kiểm soát từng ví bị xâm phạm.
Với người dùng crypto, cụm từ “không phải keys của bạn thì cũng không phải coins của bạn” đột nhiên giống một khẩu hiệu kém thuyết phục hơn trước rất nhiều.
Câu hỏi lớn bây giờ không chỉ là cách các khóa bị xâm phạm.
Mà còn là điều này:
Khi một vụ vi phạm ví đang diễn ra chủ động, người dùng bị ảnh hưởng có thể được cảnh báo nhanh đến mức nào — và họ có bao nhiêu thời gian để phản ứng? 🤔
#XRP #CryptoSecurity #WalletHack #DCENT #XRPL #CryptoNews
{future}(XRPUSDT)
🚨 12.4 TRIỆU $XRP MẤT — VÀ DÒNG NƯỚC CỨ TIẾP TỤC CHẢY
Đây là kiểu câu chuyện về an ninh crypto khiến bạn phải dừng lại và nhìn kỹ lần nữa.
Vụ việc ở ứng dụng ví D’CENT hiện đã được liên kết với việc khoảng 12,4 triệu XRP bị rút cạn từ 7.393 ví. Nhưng phần đáng lo ngại nhất không chỉ là con số.
Đó là những gì đã xảy ra sau khi các cảnh báo bắt đầu được phát đi.
Đợt tấn công lớn đầu tiên xảy ra vào ngày 15 tháng 9, khi khoảng 3,6 triệu XRP bị rút khỏi 1.682 ví chỉ trong vài giờ. Những kẻ tấn công không hề bẻ gãy chính XRP Ledger — các giao dịch được ký bằng private key đã bị xâm phạm.
Sau đó là phần khiến người ta phải đặt ra nhiều câu hỏi hơn.
Ngay cả khi người dùng được cảnh báo để chuyển tiền đi, những private key bị xâm phạm đó vẫn tiếp tục được sử dụng. Hơn 640.000 XRP đã bị lấy đi sau ngày 21 tháng 9, đẩy tổng thiệt hại lên khoảng 12,4 triệu XRP. Một số ví thậm chí bị rút cạn thêm lần nữa sau khi đã được nạp lại.
Và tiền bắt đầu di chuyển qua nhiều chuỗi. Phân tích on-chain cho thấy khoảng 6,3 triệu XRP đã được hoán đổi hướng tới Ethereum thông qua THORChain, khiến việc khôi phục và theo dõi trở nên phức tạp hơn nữa.
Đó mới là bài học thực sự ở đây:
🔐 Một blockchain vẫn có thể an toàn khi các khóa kiểm soát từng ví bị xâm phạm.
Với người dùng crypto, cụm từ “không phải keys của bạn thì cũng không phải coins của bạn” đột nhiên giống một khẩu hiệu kém thuyết phục hơn trước rất nhiều.
Câu hỏi lớn bây giờ không chỉ là cách các khóa bị xâm phạm.
Mà còn là điều này:
Khi một vụ vi phạm ví đang diễn ra chủ động, người dùng bị ảnh hưởng có thể được cảnh báo nhanh đến mức nào — và họ có bao nhiêu thời gian để phản ứng? 🤔
#XRP #CryptoSecurity #WalletHack #DCENT #XRPL #CryptoNews
Đây là kiểu câu chuyện về an ninh crypto khiến bạn phải dừng lại và nhìn kỹ lần nữa.
Vụ việc ở ứng dụng ví D’CENT hiện đã được liên kết với việc khoảng 12,4 triệu XRP bị rút cạn từ 7.393 ví. Nhưng phần đáng lo ngại nhất không chỉ là con số.
Đó là những gì đã xảy ra sau khi các cảnh báo bắt đầu được phát đi.
Đợt tấn công lớn đầu tiên xảy ra vào ngày 15 tháng 9, khi khoảng 3,6 triệu XRP bị rút khỏi 1.682 ví chỉ trong vài giờ. Những kẻ tấn công không hề bẻ gãy chính XRP Ledger — các giao dịch được ký bằng private key đã bị xâm phạm.
Sau đó là phần khiến người ta phải đặt ra nhiều câu hỏi hơn.
Ngay cả khi người dùng được cảnh báo để chuyển tiền đi, những private key bị xâm phạm đó vẫn tiếp tục được sử dụng. Hơn 640.000 XRP đã bị lấy đi sau ngày 21 tháng 9, đẩy tổng thiệt hại lên khoảng 12,4 triệu XRP. Một số ví thậm chí bị rút cạn thêm lần nữa sau khi đã được nạp lại.
Và tiền bắt đầu di chuyển qua nhiều chuỗi. Phân tích on-chain cho thấy khoảng 6,3 triệu XRP đã được hoán đổi hướng tới Ethereum thông qua THORChain, khiến việc khôi phục và theo dõi trở nên phức tạp hơn nữa.
Đó mới là bài học thực sự ở đây:
🔐 Một blockchain vẫn có thể an toàn khi các khóa kiểm soát từng ví bị xâm phạm.
Với người dùng crypto, cụm từ “không phải keys của bạn thì cũng không phải coins của bạn” đột nhiên giống một khẩu hiệu kém thuyết phục hơn trước rất nhiều.
Câu hỏi lớn bây giờ không chỉ là cách các khóa bị xâm phạm.
Mà còn là điều này:
Khi một vụ vi phạm ví đang diễn ra chủ động, người dùng bị ảnh hưởng có thể được cảnh báo nhanh đến mức nào — và họ có bao nhiêu thời gian để phản ứng? 🤔
#XRP #CryptoSecurity #WalletHack #DCENT #XRPL #CryptoNews
129
🚨 Cảnh báo: Phần mềm độc hại nhắm mục tiêu ví crypto trên macOS qua Telegram!
Công ty SlowMist đã phát hiện một loại phần mềm độc hại mới nhắm vào người dùng macOS, có khả năng đánh cắp dữ liệu đăng nhập của các phiên Telegram và xâm nhập ví tiền điện tử. Ngoài ra, nó còn có thể lừa người dùng để lấy cụm từ khôi phục ví của họ thông qua các ứng dụng giả mạo, tạo thành mối đe dọa nghiêm trọng đối với tài sản kỹ thuật số.
Người dùng Mac cần đặc biệt thận trọng.
━━━━━━━━━━━━━━
📊 Tác động: 🔥 Rất cao
🏷️ KHÁC
#macOS #Malware #CryptoSecurity #Telegram #WalletHack
🔗 Nguồn: https://cointelegraph.com/news/macos-malware-crypto-investors-slowmist
🚨 Cảnh báo: Phần mềm độc hại nhắm mục tiêu ví crypto trên macOS qua Telegram!
Công ty SlowMist đã phát hiện một loại phần mềm độc hại mới nhắm vào người dùng macOS, có khả năng đánh cắp dữ liệu đăng nhập của các phiên Telegram và xâm nhập ví tiền điện tử. Ngoài ra, nó còn có thể lừa người dùng để lấy cụm từ khôi phục ví của họ thông qua các ứng dụng giả mạo, tạo thành mối đe dọa nghiêm trọng đối với tài sản kỹ thuật số.
Người dùng Mac cần đặc biệt thận trọng.
━━━━━━━━━━━━━━
📊 Tác động: 🔥 Rất cao
🏷️ KHÁC
#macOS #Malware #CryptoSecurity #Telegram #WalletHack
🔗 Nguồn: https://cointelegraph.com/news/macos-malware-crypto-investors-slowmist
Công ty SlowMist đã phát hiện một loại phần mềm độc hại mới nhắm vào người dùng macOS, có khả năng đánh cắp dữ liệu đăng nhập của các phiên Telegram và xâm nhập ví tiền điện tử. Ngoài ra, nó còn có thể lừa người dùng để lấy cụm từ khôi phục ví của họ thông qua các ứng dụng giả mạo, tạo thành mối đe dọa nghiêm trọng đối với tài sản kỹ thuật số.
Người dùng Mac cần đặc biệt thận trọng.
━━━━━━━━━━━━━━
📊 Tác động: 🔥 Rất cao
🏷️ KHÁC
#macOS #Malware #CryptoSecurity #Telegram #WalletHack
🔗 Nguồn: https://cointelegraph.com/news/macos-malware-crypto-investors-slowmist
1
26
·
--
#hackersdrainover12.4mxrpfromdcentwallets
Một vụ rò rỉ ví khiến tình trạng rò rỉ vẫn tiếp diễn ngay cả sau khi các cảnh báo được phát đi
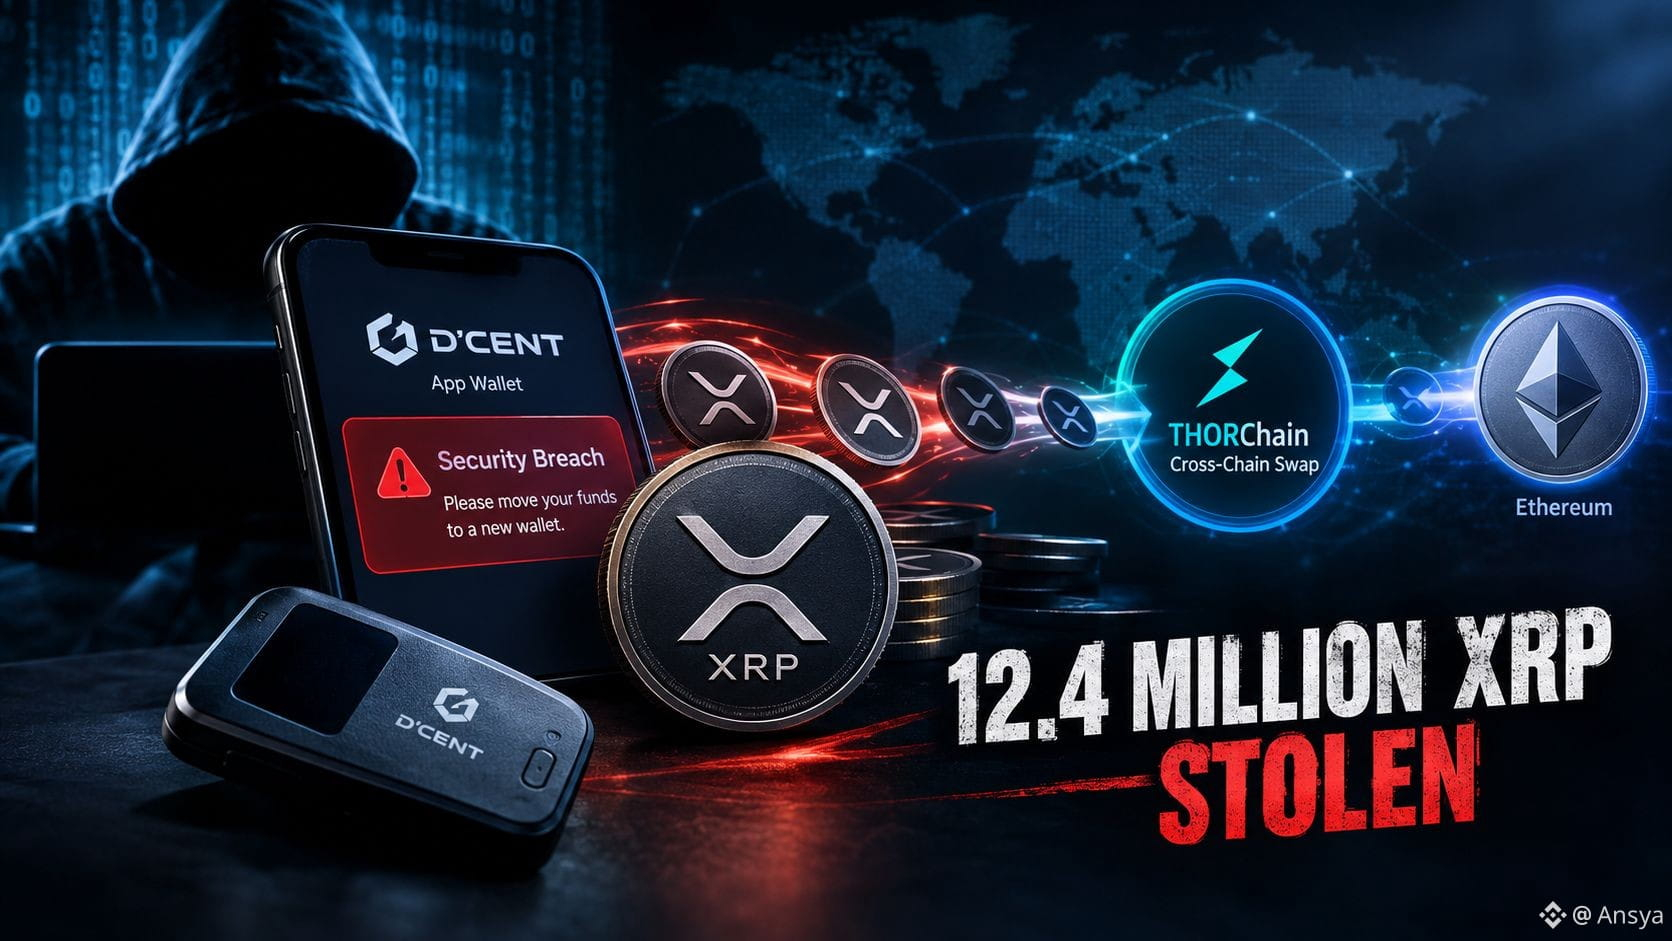
Hơn 7.300 ví crypto đã mất hơn 12,4 triệu XRP — và phần kỳ lạ nhất là vụ trộm vẫn tiếp diễn trong một khoảng thời gian đáng kể ngay cả sau khi người dùng được yêu cầu chuyển quỹ của mình.
Dưới đây là mốc thời gian: Nhà cung cấp ví tại Hàn Quốc D'CENT xác nhận đã xảy ra sự cố bảo mật ảnh hưởng đến App Wallet của họ vào ngày 16/9, sau khi kẻ tấn công bắt đầu khai thác các khóa riêng bị xâm phạm từ ngày hôm trước. Đợt tấn công đầu tiên diễn ra rất tàn nhẫn — khoảng 3,6 triệu XRP đã bị rút khỏi 1.682 ví trong chưa đầy ba giờ, kết hợp giữa việc trộm thủ công các số dư lớn với các kịch bản tự động quét các khoản nhỏ hơn. Dù đã có cảnh báo công khai, hơn 640.000 XRP bổ sung đã biến mất sau ngày 21/9, và đến ngày 25/9, tổng thiệt hại đạt khoảng 12,4 triệu XRP, trị giá xấp xỉ 18–20 triệu USD. Không có lỗ hổng nào nhắm vào chính XRP Ledger — mọi giao dịch đều sử dụng chữ ký hợp lệ từ các khóa đã bị xâm phạm từ trước. Khoảng một nửa số tiền bị đánh cắp kể từ đó đã được chuyển sang Ethereum thông qua THORChain, một giao thức hoán đổi xuyên chuỗi không yêu cầu xác minh danh tính, khiến nỗ lực khôi phục trở nên phức tạp hơn. D'CENT cho biết họ đang phối hợp với cơ quan thực thi pháp luật và đã thúc giục tất cả người dùng App Wallet tạo ngay các cụm từ khôi phục mới.
Vì sao điều này quan trọng? Đây không phải là một lỗi ở cấp độ giao thức — mà là việc vật liệu khóa bị xâm phạm, nhắc nhở rằng bảo mật ví thường phụ thuộc vào những chi tiết triển khai mà người dùng không bao giờ thấy. Việc tiếp tục rút cạn ngay cả sau khi có cảnh báo công khai cũng đặt ra một câu hỏi thực sự: cảnh báo có đến kịp người dùng bị ảnh hưởng hiệu quả đến mức nào, và các công cụ rửa tiền qua nhiều chuỗi khiến việc khôi phục trở nên khó khăn hơn đáng kể khi tiền đã bắt đầu di chuyển.
Dù D'CENT có xác định đầy đủ nguyên nhân gốc rễ của sự cố hay người dùng bị ảnh hưởng có nhận được hoàn trả hay không vẫn chưa được làm rõ.
Ngành công nghiệp có cần những cách cảnh báo nhanh hơn và quyết liệt hơn để gửi cho người dùng trong lúc đang bị tấn công — hay sự cảnh giác của người dùng luôn là tuyến phòng thủ cuối cùng? 🤔
#xrp #CryptoSecurity #WalletHack #DCENT
#hackersdrainover12.4mxrpfromdcentwallets
Một vụ rò rỉ ví khiến tình trạng rò rỉ vẫn tiếp diễn ngay cả sau khi các cảnh báo được phát đi
Hơn 7.300 ví crypto đã mất hơn 12,4 triệu XRP — và phần kỳ lạ nhất là vụ trộm vẫn tiếp diễn trong một khoảng thời gian đáng kể ngay cả sau khi người dùng được yêu cầu chuyển quỹ của mình.
Dưới đây là mốc thời gian: Nhà cung cấp ví tại Hàn Quốc D'CENT xác nhận đã xảy ra sự cố bảo mật ảnh hưởng đến App Wallet của họ vào ngày 16/9, sau khi kẻ tấn công bắt đầu khai thác các khóa riêng bị xâm phạm từ ngày hôm trước. Đợt tấn công đầu tiên diễn ra rất tàn nhẫn — khoảng 3,6 triệu XRP đã bị rút khỏi 1.682 ví trong chưa đầy ba giờ, kết hợp giữa việc trộm thủ công các số dư lớn với các kịch bản tự động quét các khoản nhỏ hơn. Dù đã có cảnh báo công khai, hơn 640.000 XRP bổ sung đã biến mất sau ngày 21/9, và đến ngày 25/9, tổng thiệt hại đạt khoảng 12,4 triệu XRP, trị giá xấp xỉ 18–20 triệu USD. Không có lỗ hổng nào nhắm vào chính XRP Ledger — mọi giao dịch đều sử dụng chữ ký hợp lệ từ các khóa đã bị xâm phạm từ trước. Khoảng một nửa số tiền bị đánh cắp kể từ đó đã được chuyển sang Ethereum thông qua THORChain, một giao thức hoán đổi xuyên chuỗi không yêu cầu xác minh danh tính, khiến nỗ lực khôi phục trở nên phức tạp hơn. D'CENT cho biết họ đang phối hợp với cơ quan thực thi pháp luật và đã thúc giục tất cả người dùng App Wallet tạo ngay các cụm từ khôi phục mới.
Vì sao điều này quan trọng? Đây không phải là một lỗi ở cấp độ giao thức — mà là việc vật liệu khóa bị xâm phạm, nhắc nhở rằng bảo mật ví thường phụ thuộc vào những chi tiết triển khai mà người dùng không bao giờ thấy. Việc tiếp tục rút cạn ngay cả sau khi có cảnh báo công khai cũng đặt ra một câu hỏi thực sự: cảnh báo có đến kịp người dùng bị ảnh hưởng hiệu quả đến mức nào, và các công cụ rửa tiền qua nhiều chuỗi khiến việc khôi phục trở nên khó khăn hơn đáng kể khi tiền đã bắt đầu di chuyển.
Dù D'CENT có xác định đầy đủ nguyên nhân gốc rễ của sự cố hay người dùng bị ảnh hưởng có nhận được hoàn trả hay không vẫn chưa được làm rõ.
Ngành công nghiệp có cần những cách cảnh báo nhanh hơn và quyết liệt hơn để gửi cho người dùng trong lúc đang bị tấn công — hay sự cảnh giác của người dùng luôn là tuyến phòng thủ cuối cùng? 🤔
#xrp #CryptoSecurity #WalletHack #DCENT
Một vụ rò rỉ ví khiến tình trạng rò rỉ vẫn tiếp diễn ngay cả sau khi các cảnh báo được phát đi
Hơn 7.300 ví crypto đã mất hơn 12,4 triệu XRP — và phần kỳ lạ nhất là vụ trộm vẫn tiếp diễn trong một khoảng thời gian đáng kể ngay cả sau khi người dùng được yêu cầu chuyển quỹ của mình.
Dưới đây là mốc thời gian: Nhà cung cấp ví tại Hàn Quốc D'CENT xác nhận đã xảy ra sự cố bảo mật ảnh hưởng đến App Wallet của họ vào ngày 16/9, sau khi kẻ tấn công bắt đầu khai thác các khóa riêng bị xâm phạm từ ngày hôm trước. Đợt tấn công đầu tiên diễn ra rất tàn nhẫn — khoảng 3,6 triệu XRP đã bị rút khỏi 1.682 ví trong chưa đầy ba giờ, kết hợp giữa việc trộm thủ công các số dư lớn với các kịch bản tự động quét các khoản nhỏ hơn. Dù đã có cảnh báo công khai, hơn 640.000 XRP bổ sung đã biến mất sau ngày 21/9, và đến ngày 25/9, tổng thiệt hại đạt khoảng 12,4 triệu XRP, trị giá xấp xỉ 18–20 triệu USD. Không có lỗ hổng nào nhắm vào chính XRP Ledger — mọi giao dịch đều sử dụng chữ ký hợp lệ từ các khóa đã bị xâm phạm từ trước. Khoảng một nửa số tiền bị đánh cắp kể từ đó đã được chuyển sang Ethereum thông qua THORChain, một giao thức hoán đổi xuyên chuỗi không yêu cầu xác minh danh tính, khiến nỗ lực khôi phục trở nên phức tạp hơn. D'CENT cho biết họ đang phối hợp với cơ quan thực thi pháp luật và đã thúc giục tất cả người dùng App Wallet tạo ngay các cụm từ khôi phục mới.
Vì sao điều này quan trọng? Đây không phải là một lỗi ở cấp độ giao thức — mà là việc vật liệu khóa bị xâm phạm, nhắc nhở rằng bảo mật ví thường phụ thuộc vào những chi tiết triển khai mà người dùng không bao giờ thấy. Việc tiếp tục rút cạn ngay cả sau khi có cảnh báo công khai cũng đặt ra một câu hỏi thực sự: cảnh báo có đến kịp người dùng bị ảnh hưởng hiệu quả đến mức nào, và các công cụ rửa tiền qua nhiều chuỗi khiến việc khôi phục trở nên khó khăn hơn đáng kể khi tiền đã bắt đầu di chuyển.
Dù D'CENT có xác định đầy đủ nguyên nhân gốc rễ của sự cố hay người dùng bị ảnh hưởng có nhận được hoàn trả hay không vẫn chưa được làm rõ.
Ngành công nghiệp có cần những cách cảnh báo nhanh hơn và quyết liệt hơn để gửi cho người dùng trong lúc đang bị tấn công — hay sự cảnh giác của người dùng luôn là tuyến phòng thủ cuối cùng? 🤔
#xrp #CryptoSecurity #WalletHack #DCENT
10
1
25
20.6k
·
--
Tăng giá
$ETH $XRP $BNB 🚨 7.300+ VÍ bị rút cạn… HƠN 12,4M XRP đã biến mất! 😳🔓
Một sự cố bảo mật lớn liên quan đến D’CENT đã biến thành khoản lỗ XRP khổng lồ — và phần đáng lo ngại nhất là việc rút cạn được cho là đã tiếp tục diễn ra ngay cả sau khi có cảnh báo.
📌 Điều gì đã xảy ra?
🔹 D’CENT xác nhận đã có sự cố vi phạm bảo mật ảnh hưởng đến App Wallet của họ vào ngày 16 tháng 9, sau khi các khóa riêng bị xâm phạm được cho là đã bị khai thác.
🔹 Ở đợt đầu tiên, khoảng 3,6M XRP đã bị rút cạn từ khoảng 1.682 ví trong chưa đầy ba giờ.
🔹 Kẻ tấn công được cho là đã sử dụng cả chuyển khoản thủ công cho các số dư lớn và các tập lệnh tự động để quét các khoản nắm giữ nhỏ hơn.
🔹 Ngay cả sau khi có cảnh báo công khai, một lượng XRP khác 640K+ được cho là đã bị rút cạn sau ngày 21 tháng 9.
🔹 Đến ngày 25 tháng 9, tổng thiệt hại ước tính vào khoảng 12,4M XRP, tương đương chừng $18–20M.
⚠️ Bản thân sổ cái XRP Ledger không bị hack.
Các giao dịch được cho là đã được ký bằng thông tin hợp lệ liên kết với các khóa riêng đã bị xâm phạm — vì vậy đây là sự cố bảo mật ở cấp ví/khoá, chứ không phải khai thác lỗi ở cấp giao thức.
🌉 Rồi vấn đề lớn hơn đã xuất hiện…
Một phần đáng kể số XRP bị đánh cắp được cho là đã chuyển qua nhiều chuỗi thông qua THORChain, khiến việc truy vết nguồn tiền và khả năng thu hồi trở nên phức tạp hơn.
🛡️ D’CENT cho biết họ đang phối hợp với cơ quan thực thi pháp luật và đã kêu gọi người dùng App Wallet bị ảnh hưởng tạo ngay các cụm từ khôi phục (recovery phrases) mới.
💡 Bài học lớn
Bảo mật Crypto không chỉ là về blockchain.
Đôi khi, lỗ hổng lớn nhất nằm “cao hơn một lớp” — trong phần mềm ví, cách xử lý khóa riêng, hoặc việc người dùng có thể được cảnh báo nhanh đến mức nào trong lúc đang diễn ra sự cố xâm phạm.
Và một khi tài sản bị đánh cắp bắt đầu di chuyển qua nhiều chuỗi, việc khôi phục có thể trở nên khó khăn đáng kể.
🤔 Bạn nghĩ sao?
Nhà cung cấp ví có nên có hệ thống khẩn cấp mạnh hơn để ngay lập tức cảnh báo người dùng bị ảnh hưởng trong một cuộc xâm phạm đang diễn ra — hay việc tự quản lý (self-custody) cuối cùng có nghĩa là người dùng phải luôn là tuyến phòng thủ cuối cùng?
#XRP #CryptoSecurity #WalletHack #DCENT #CryptoNews
{spot}(XRPUSDT)
{spot}(BTCUSDT)
{spot}(BNBUSDT)
$ETH $XRP $BNB 🚨 7.300+ VÍ bị rút cạn… HƠN 12,4M XRP đã biến mất! 😳🔓
Một sự cố bảo mật lớn liên quan đến D’CENT đã biến thành khoản lỗ XRP khổng lồ — và phần đáng lo ngại nhất là việc rút cạn được cho là đã tiếp tục diễn ra ngay cả sau khi có cảnh báo.
📌 Điều gì đã xảy ra?
🔹 D’CENT xác nhận đã có sự cố vi phạm bảo mật ảnh hưởng đến App Wallet của họ vào ngày 16 tháng 9, sau khi các khóa riêng bị xâm phạm được cho là đã bị khai thác.
🔹 Ở đợt đầu tiên, khoảng 3,6M XRP đã bị rút cạn từ khoảng 1.682 ví trong chưa đầy ba giờ.
🔹 Kẻ tấn công được cho là đã sử dụng cả chuyển khoản thủ công cho các số dư lớn và các tập lệnh tự động để quét các khoản nắm giữ nhỏ hơn.
🔹 Ngay cả sau khi có cảnh báo công khai, một lượng XRP khác 640K+ được cho là đã bị rút cạn sau ngày 21 tháng 9.
🔹 Đến ngày 25 tháng 9, tổng thiệt hại ước tính vào khoảng 12,4M XRP, tương đương chừng $18–20M.
⚠️ Bản thân sổ cái XRP Ledger không bị hack.
Các giao dịch được cho là đã được ký bằng thông tin hợp lệ liên kết với các khóa riêng đã bị xâm phạm — vì vậy đây là sự cố bảo mật ở cấp ví/khoá, chứ không phải khai thác lỗi ở cấp giao thức.
🌉 Rồi vấn đề lớn hơn đã xuất hiện…
Một phần đáng kể số XRP bị đánh cắp được cho là đã chuyển qua nhiều chuỗi thông qua THORChain, khiến việc truy vết nguồn tiền và khả năng thu hồi trở nên phức tạp hơn.
🛡️ D’CENT cho biết họ đang phối hợp với cơ quan thực thi pháp luật và đã kêu gọi người dùng App Wallet bị ảnh hưởng tạo ngay các cụm từ khôi phục (recovery phrases) mới.
💡 Bài học lớn
Bảo mật Crypto không chỉ là về blockchain.
Đôi khi, lỗ hổng lớn nhất nằm “cao hơn một lớp” — trong phần mềm ví, cách xử lý khóa riêng, hoặc việc người dùng có thể được cảnh báo nhanh đến mức nào trong lúc đang diễn ra sự cố xâm phạm.
Và một khi tài sản bị đánh cắp bắt đầu di chuyển qua nhiều chuỗi, việc khôi phục có thể trở nên khó khăn đáng kể.
🤔 Bạn nghĩ sao?
Nhà cung cấp ví có nên có hệ thống khẩn cấp mạnh hơn để ngay lập tức cảnh báo người dùng bị ảnh hưởng trong một cuộc xâm phạm đang diễn ra — hay việc tự quản lý (self-custody) cuối cùng có nghĩa là người dùng phải luôn là tuyến phòng thủ cuối cùng?
#XRP #CryptoSecurity #WalletHack #DCENT #CryptoNews
Một sự cố bảo mật lớn liên quan đến D’CENT đã biến thành khoản lỗ XRP khổng lồ — và phần đáng lo ngại nhất là việc rút cạn được cho là đã tiếp tục diễn ra ngay cả sau khi có cảnh báo.
📌 Điều gì đã xảy ra?
🔹 D’CENT xác nhận đã có sự cố vi phạm bảo mật ảnh hưởng đến App Wallet của họ vào ngày 16 tháng 9, sau khi các khóa riêng bị xâm phạm được cho là đã bị khai thác.
🔹 Ở đợt đầu tiên, khoảng 3,6M XRP đã bị rút cạn từ khoảng 1.682 ví trong chưa đầy ba giờ.
🔹 Kẻ tấn công được cho là đã sử dụng cả chuyển khoản thủ công cho các số dư lớn và các tập lệnh tự động để quét các khoản nắm giữ nhỏ hơn.
🔹 Ngay cả sau khi có cảnh báo công khai, một lượng XRP khác 640K+ được cho là đã bị rút cạn sau ngày 21 tháng 9.
🔹 Đến ngày 25 tháng 9, tổng thiệt hại ước tính vào khoảng 12,4M XRP, tương đương chừng $18–20M.
⚠️ Bản thân sổ cái XRP Ledger không bị hack.
Các giao dịch được cho là đã được ký bằng thông tin hợp lệ liên kết với các khóa riêng đã bị xâm phạm — vì vậy đây là sự cố bảo mật ở cấp ví/khoá, chứ không phải khai thác lỗi ở cấp giao thức.
🌉 Rồi vấn đề lớn hơn đã xuất hiện…
Một phần đáng kể số XRP bị đánh cắp được cho là đã chuyển qua nhiều chuỗi thông qua THORChain, khiến việc truy vết nguồn tiền và khả năng thu hồi trở nên phức tạp hơn.
🛡️ D’CENT cho biết họ đang phối hợp với cơ quan thực thi pháp luật và đã kêu gọi người dùng App Wallet bị ảnh hưởng tạo ngay các cụm từ khôi phục (recovery phrases) mới.
💡 Bài học lớn
Bảo mật Crypto không chỉ là về blockchain.
Đôi khi, lỗ hổng lớn nhất nằm “cao hơn một lớp” — trong phần mềm ví, cách xử lý khóa riêng, hoặc việc người dùng có thể được cảnh báo nhanh đến mức nào trong lúc đang diễn ra sự cố xâm phạm.
Và một khi tài sản bị đánh cắp bắt đầu di chuyển qua nhiều chuỗi, việc khôi phục có thể trở nên khó khăn đáng kể.
🤔 Bạn nghĩ sao?
Nhà cung cấp ví có nên có hệ thống khẩn cấp mạnh hơn để ngay lập tức cảnh báo người dùng bị ảnh hưởng trong một cuộc xâm phạm đang diễn ra — hay việc tự quản lý (self-custody) cuối cùng có nghĩa là người dùng phải luôn là tuyến phòng thủ cuối cùng?
#XRP #CryptoSecurity #WalletHack #DCENT #CryptoNews
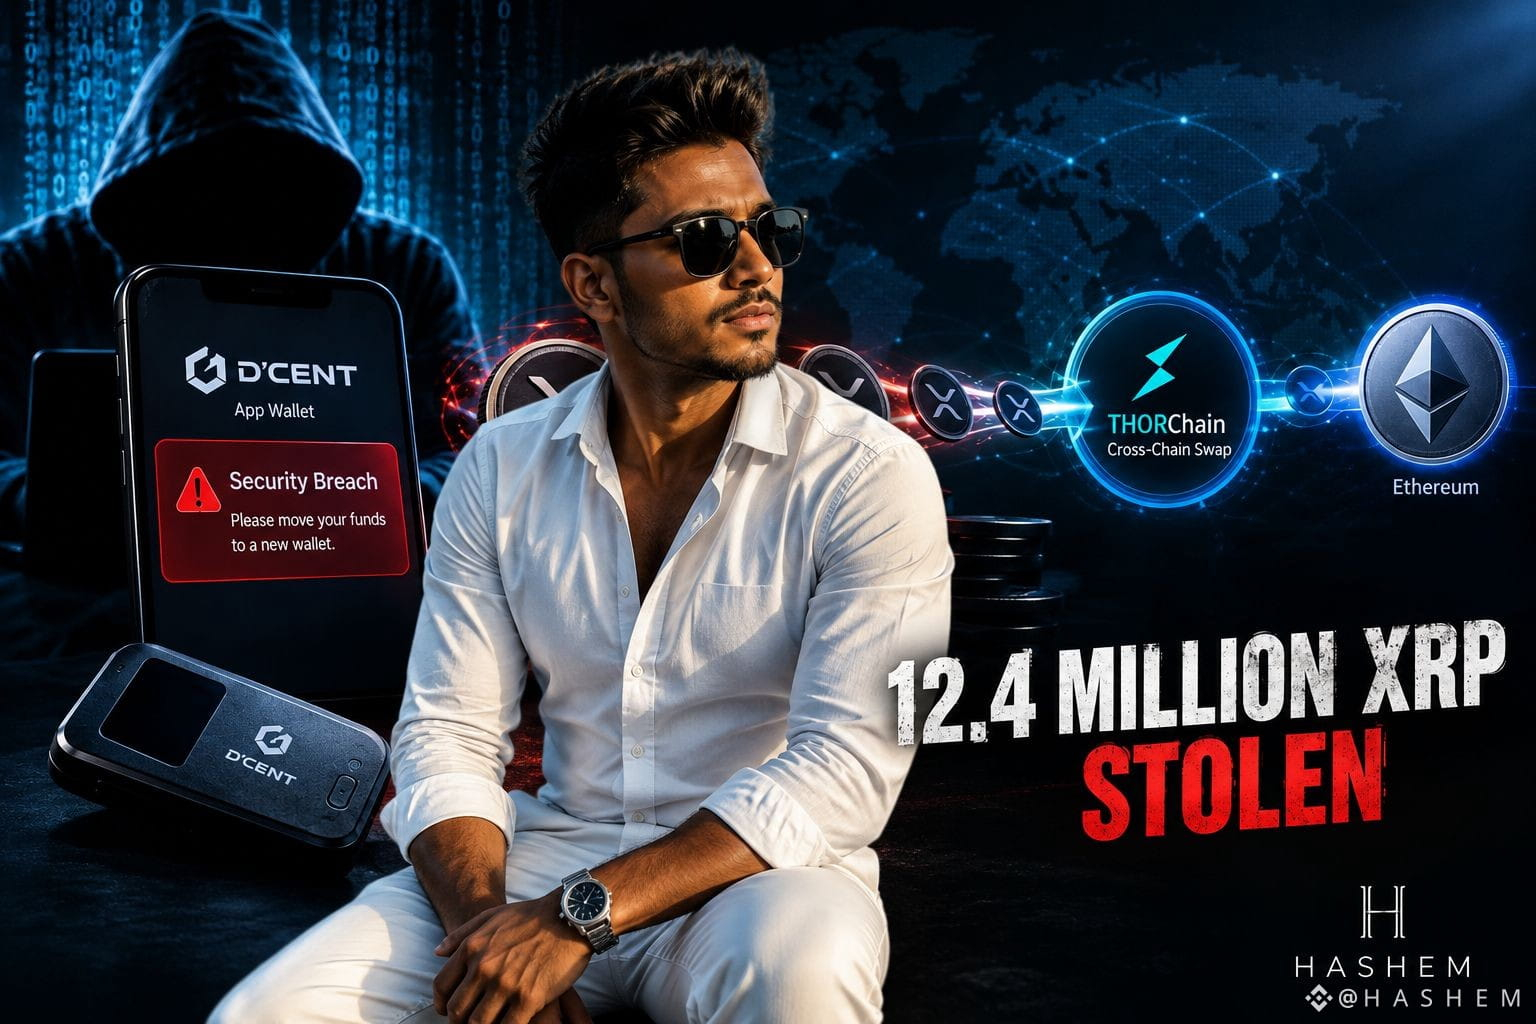
135
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#TheoDõiFOMC
355,784 lượt xem
1,520 đang thảo luận
2
#TinFed
417,175 lượt xem
1,260 đang thảo luận
3
#CryptoSelloffTriggersMultipleWhaleLiquidations
70,774 lượt xem
904 đang thảo luận
4
#USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
90,052 lượt xem
1,055 đang thảo luận
5
#WillFOMCMinutesReinforceRateHikeExpectations?
16,630 lượt xem
372 đang thảo luận
6
#BitcoinActiveSupplyInProfitDropsBelow45%
160,322 lượt xem
1,386 đang thảo luận
7
#TONStrategyReports$23.97MQ3NetLoss
15,881 lượt xem
110 đang thảo luận
8
#KavaSaysAbnormalActivityLimitedToKavaLend
104,560 lượt xem
762 đang thảo luận
9
#WORPTLetsTouristsConvertCryptoToThaiBaht
28,775 lượt xem
276 đang thảo luận
10
#WhoWillSucceedJensenHuangatNvidia?
287,001 lượt xem
2,026 đang thảo luận