

#securityrisk
securityrisk
9,875 lượt xem
20 đang thảo luận
Phổ biến
Mới nhất

·
--
🚨 Tin tặc Bitget chuyển $83M XRP bị đánh cắp qua nhiều ví, Ripple không thể đóng băng.
Hai tài khoản gần như bị rút cạn, tài khoản thứ ba đang rút dần, vẫn còn ~$75M trong số lượng nắm giữ ban đầu.
Không thể truy vết và thu hồi trên chuỗi—làm nổi bật mức độ dễ tổn thương của XRP trước các vụ vi phạm của bên lưu ký.
Thị trường có thể ghi nhận áp lực bán ngắn hạn khi số tiền bị đánh cắp có khả năng được chuyển lên sàn giao dịch.
Theo dõi các giao dịch chuyển XRP quy mô lớn bất thường tới địa chỉ nạp tiền của các sàn giao dịch được biết đến.
Liệu điều này có thể kích hoạt lo ngại rộng hơn về bảo mật của sàn giao dịch và các giới hạn bất khả thay đổi của token?
#SecurityRisk
$XRP #TradingSignal #PhânTíchCrypto
47
·
--
🚨 Ví nóng của Duelbits đã bị rút cạn trên bốn chuỗi, với khoảng 6 triệu USD tiền bị đánh cắp hiện đã được tập trung vào một địa chỉ Ethereum duy nhất. Vụ khai thác này nêu bật những rủi ro đang diễn ra trong các mô hình lưu ký tập trung, kể cả đối với các nền tảng game. Vai trò của ETH như một lớp thanh toán chính có thể sẽ được giám sát chặt chẽ hơn khi các tài sản bị đánh cắp tiếp tục được chuyển trên chuỗi. Liệu điều này có thể kích hoạt các dòng rút tiền lớn hơn từ các nền tảng tương tự?
#SecurityRisk
$ETH #TradingSignal #CryptoAnalysis
#SecurityRisk
$ETH #TradingSignal #CryptoAnalysis
22

·
--
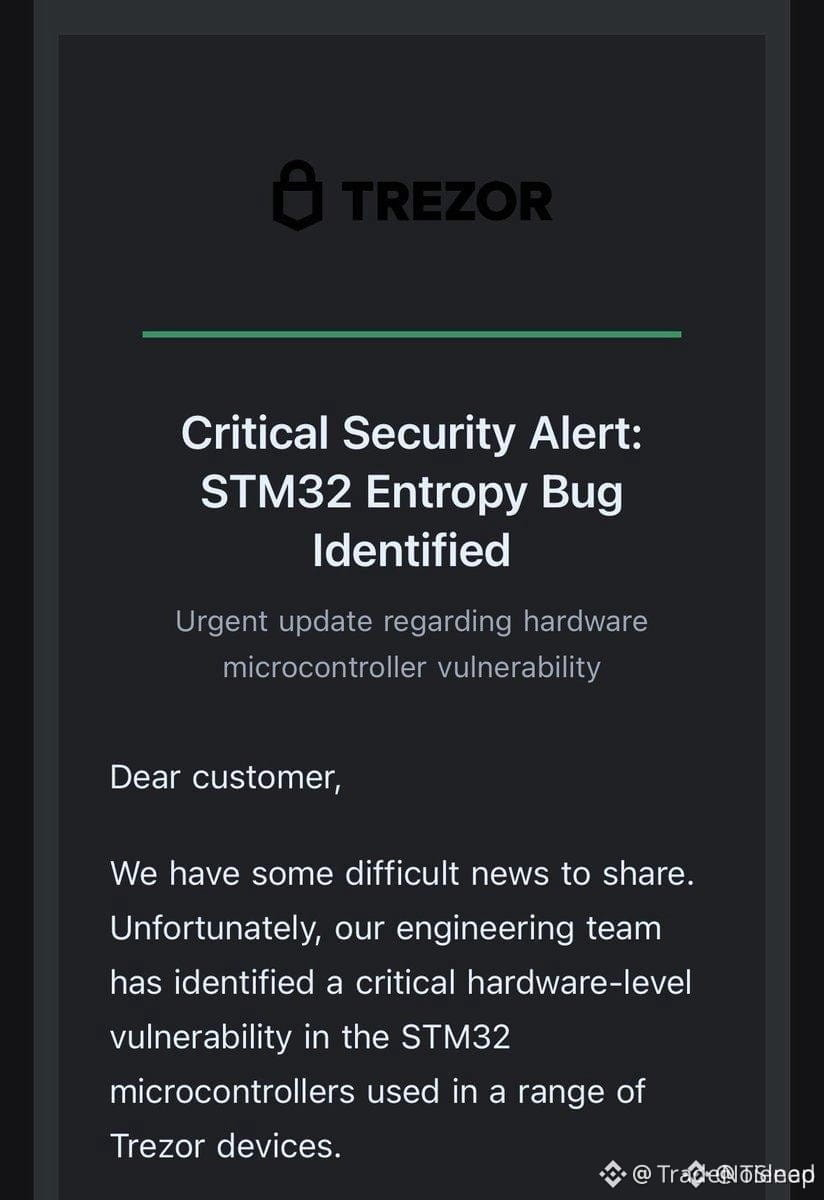
🚨 CẢNH BÁO $TREZOR: THƯ PHISHING ĐANG DÙNG MIỀN CHÍNH THỨC ĐỂ TẤN CÔNG NGƯỜI DÙNG 🛑
🦈 Một sự cố lộ lọt từ dịch vụ email bên thứ ba đã cho phép kẻ tấn công giả mạo miền chính thức của $TREZOR, gửi một thông báo giả mạo “Cảnh báo bảo mật nghiêm trọng: Lỗ hổng STM32 Entropy” trông không thể phân biệt với thông báo thật. 📊 Sự lừa đảo vượt qua kiểm tra địa chỉ đơn giản, buộc người dùng phải dựa vào các dấu hiệu trực quan mà nhóm phishing đã sao chép tỉ mỉ.
🔍 Với khoảng 87 kỷ lục dữ liệu đã bị lộ từ vụ rò rỉ ShipMonk trước đó, kẻ tấn công hiện có một kho dữ liệu phong phú để tạo các mồi nhử được nhắm mục tiêu cao. 📌 $TREZOR khuyên bạn hãy bỏ qua các liên kết, tự nhập thủ công trang web chính thức và đối chiếu chéo bất kỳ cảnh báo nào trong ứng dụng ví trước khi thực hiện.
💬 Bạn có đang kiểm tra kỹ từng cảnh báo bảo mật trước khi bấm không?
⚠️ Không phải lời khuyên tài chính. Hãy luôn quản lý rủi ro của bạn. 🛡️
🏷️ #TREZOR #PhishingAlert #SecurityRisk #CryptoSafety
🔥 🦈
27
·
--
🚨 $VTHO DƯỚI ÁP LỰC SAU VỤ RÒ RỈ EMAIL TỪ TrezOR 📉
🦈 Các “cá mập” dòng tiền lớn đang nhanh chóng tái cân nhắc mức độ phơi nhiễm sau khi dịch vụ email của Trezor bị xâm phạm. Vụ việc này làm nổi bật rủi ro thanh khoản mang tính hệ thống đối với các token gắn với ví phần cứng, và phản ứng của thị trường là phép thử niềm tin của các nhà đầu tư tổ chức. 📊 Dữ liệu dòng lệnh ban đầu cho thấy người bán đang dò xét các “order block” tại $VTHO và $IOST , nhưng việc công bố nhanh có thể làm giảm khả năng xuất hiện một đợt phân tích sâu hơn.
💡 Câu hỏi then chốt: sự cố này có kích hoạt một đợt bán tháo trên diện rộng đối với các tài sản liên quan đến ví phần cứng, hay tính minh bạch tức thì sẽ kìm hãm những hệ quả? 💬
⚠️ Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #VTHO #SecurityRisk #CryptoNews #HardwareWallet
🔥 💎
1
201
·
--
$H SUFFERS 89% CRASH AFTER $36M PHISHING HACK 💥
Nội dung:
Một máy tính xách tay của nhà phát triển bị xâm nhập (không phải lỗi của hợp đồng thông minh) đã lấy đi 36 triệu USD trị giá $H tokens thông qua lừa đảo phishing. Giá sụt giảm 89%, và người sáng lập Terence Kwok thừa nhận cơ hội phục hồi là rất thấp. Dự án hiện đang chuyển hướng sang xác thực AI cho doanh nghiệp, nhưng thiệt hại về danh tiếng là rất nghiêm trọng. Việc di chuyển token và các yêu cầu nhận bồi thường đang được triển khai.
Rủi ro thực sự ở đây không phải là mã — mà là sai lầm của con người. Liệu việc chuyển sang AI cho doanh nghiệp có thể khôi phục niềm tin sau một đợt xóa sổ 89% không?
Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn.
#H #CryptoHack #TokenMigration #EnterpriseAI #SecurityRisk
💎
186
·
--
$AI TOKENS FACE HEADWINDS AFTER MASSIVE DISTILLATION ATTACK EXPOSED 🔥
Anthropic đã tiết lộ một chiến dịch chưng cất (distillation) tạo ra 28,8 triệu lượt trao đổi thông qua 25.000 tài khoản gian lận, được cho là có liên kết với Alibaba. Những cuộc tấn công như vậy làm xói mòn “hào” bảo vệ của các mô hình AI tiên phong (frontier AI), đồng thời đặt ra câu hỏi về giá trị nội tại của các token gắn với công nghệ AI độc quyền. Quy mô của hoạt động này cho thấy mức độ dễ bị tổn thương mang tính hệ thống.
Điều này có ý nghĩa gì đối với vị thế token AI của bạn?
Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn.
#AI #SecurityRisk #Crypto #Distillation #Risk
🔥
90
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#TheoDõiFOMC
106,224 lượt xem
628 đang thảo luận
2
#TinFed
88,252 lượt xem
429 đang thảo luận
3
#UKFCAWinsCourtOrderToRecover851400Pounds
33,332 lượt xem
776 đang thảo luận
4
#ChainlinkLaunchesCCIP2WithEnterpriseVerification
46,834 lượt xem
950 đang thảo luận
5
#GoldFallsTo$4144
16,182 lượt xem
164 đang thảo luận
6
#QNTFallsOver40%FromMorningHigh
93,435 lượt xem
1,365 đang thảo luận
7
#USDTAdds845900HoldersInPast7Days
18,766 lượt xem
421 đang thảo luận
8
#KospiFalls2.7%SamsungSKHynixDropOver5%
31,900 lượt xem
603 đang thảo luận
9
#BitgetCEOConfirms$388MStolenInHack
5,479 lượt xem
43 đang thảo luận
10
#BTCFallsBelow$83000
33,527 lượt xem
167 đang thảo luận