
#phishingalert
phishingalert
295,680 lượt xem
234 đang thảo luận
Phổ biến
Mới nhất

Bài viết
Lừa đảo tiền mã hóa: Cách nhận diện giả mạo và bảo vệ ví của bạnCác trò lừa đảo khiến ta cảm thấy bị nhắm đến vì chúng bắt chước những điều ta tin tưởng. Tôi từng thấy bạn bè mất $BTC và $ETH chỉ sau một cú nhấp chuột, và nỗi sợ ập đến khiến mọi chuyện có vẻ đáng sợ hơn mức cần thiết. Dưới đây, tôi sẽ phân tích chiêu trò lừa đảo phổ biến nhất, cách nhận biết các dấu hiệu đáng ngờ và một danh sách kiểm tra đơn giản mà bạn có thể dùng trước khi nhập mật khẩu.
Email hoặc tin nhắn lừa đảo
Kẻ lừa đảo gửi email trông như được gửi từ một sàn giao dịch, nhà cung cấp ví hoặc thậm chí một người bạn. Dòng tiêu đề thường nhắc đến cảnh báo bảo mật hoặc “lần đăng nhập mới”. Điều khiến tôi mất cảnh giác là một chi tiết nhỏ: địa chỉ người gửi có thể sai một ký tự, hoặc liên kết dẫn đến tên miền kết thúc bằng .co thay vì .com. Tin nhắn thường thúc giục bạn hành động “ngay lập tức” vì tài khoản của bạn đang gặp rủi ro.
Lừa đảo tiền mã hóa: Cách nhận diện giả mạo và bảo vệ ví của bạn
Các trò lừa đảo khiến ta cảm thấy bị nhắm đến vì chúng bắt chước những điều ta tin tưởng. Tôi từng thấy bạn bè mất $BTC và $ETH chỉ sau một cú nhấp chuột, và nỗi sợ ập đến khiến mọi chuyện có vẻ đáng sợ hơn mức cần thiết. Dưới đây, tôi sẽ phân tích chiêu trò lừa đảo phổ biến nhất, cách nhận biết các dấu hiệu đáng ngờ và một danh sách kiểm tra đơn giản mà bạn có thể dùng trước khi nhập mật khẩu.
Email hoặc tin nhắn lừa đảo
Kẻ lừa đảo gửi email trông như được gửi từ một sàn giao dịch, nhà cung cấp ví hoặc thậm chí một người bạn. Dòng tiêu đề thường nhắc đến cảnh báo bảo mật hoặc “lần đăng nhập mới”. Điều khiến tôi mất cảnh giác là một chi tiết nhỏ: địa chỉ người gửi có thể sai một ký tự, hoặc liên kết dẫn đến tên miền kết thúc bằng .co thay vì .com. Tin nhắn thường thúc giục bạn hành động “ngay lập tức” vì tài khoản của bạn đang gặp rủi ro.
Email hoặc tin nhắn lừa đảo
Kẻ lừa đảo gửi email trông như được gửi từ một sàn giao dịch, nhà cung cấp ví hoặc thậm chí một người bạn. Dòng tiêu đề thường nhắc đến cảnh báo bảo mật hoặc “lần đăng nhập mới”. Điều khiến tôi mất cảnh giác là một chi tiết nhỏ: địa chỉ người gửi có thể sai một ký tự, hoặc liên kết dẫn đến tên miền kết thúc bằng .co thay vì .com. Tin nhắn thường thúc giục bạn hành động “ngay lập tức” vì tài khoản của bạn đang gặp rủi ro.
113
Bài viết
Trang web lừa đảo tiền mã hóa: Cách nhận biết giả mạo và giữ an toànNgay cả khi $BTC đang được giao dịch ở mức 80.355 USD và Chỉ số Sợ hãi & Tham lam ở mức 50, sự cám dỗ nhấp vào một liên kết “tốt đến mức khó tin” vẫn không bao giờ biến mất. Tôi đã thấy bạn bè mất quyền truy cập vào ví chỉ vì một trang web giả mạo trông y như thật. Dưới đây là những gì tôi rút ra từ những lần suýt gặp rắc rối đó cùng một danh sách kiểm tra đơn giản giúp bảo vệ tài sản của bạn khỏi tay kẻ lừa đảo.
Trang web lừa đảo trông như thế nào
Một trang web lừa đảo sao chép bố cục của một sàn giao dịch phổ biến, sử dụng cùng logo và thậm chí còn hiển thị giá hiện tại của $ETH ở mức 2.419 USD để trông có vẻ đáng tin cậy. URL có thể chỉ sai một ký tự nhỏ hoặc có thêm một tên miền phụ mà hầu hết mọi người đều lướt qua. Trang web thường bật lên một “ưu đãi đặc biệt”, hứa tặng tiền thưởng nếu bạn đăng nhập ngay.
Trang web lừa đảo tiền mã hóa: Cách nhận biết giả mạo và giữ an toàn
Ngay cả khi $BTC đang được giao dịch ở mức 80.355 USD và Chỉ số Sợ hãi & Tham lam ở mức 50, sự cám dỗ nhấp vào một liên kết “tốt đến mức khó tin” vẫn không bao giờ biến mất. Tôi đã thấy bạn bè mất quyền truy cập vào ví chỉ vì một trang web giả mạo trông y như thật. Dưới đây là những gì tôi rút ra từ những lần suýt gặp rắc rối đó cùng một danh sách kiểm tra đơn giản giúp bảo vệ tài sản của bạn khỏi tay kẻ lừa đảo.
Trang web lừa đảo trông như thế nào
Một trang web lừa đảo sao chép bố cục của một sàn giao dịch phổ biến, sử dụng cùng logo và thậm chí còn hiển thị giá hiện tại của $ETH ở mức 2.419 USD để trông có vẻ đáng tin cậy. URL có thể chỉ sai một ký tự nhỏ hoặc có thêm một tên miền phụ mà hầu hết mọi người đều lướt qua. Trang web thường bật lên một “ưu đãi đặc biệt”, hứa tặng tiền thưởng nếu bạn đăng nhập ngay.
Trang web lừa đảo trông như thế nào
Một trang web lừa đảo sao chép bố cục của một sàn giao dịch phổ biến, sử dụng cùng logo và thậm chí còn hiển thị giá hiện tại của $ETH ở mức 2.419 USD để trông có vẻ đáng tin cậy. URL có thể chỉ sai một ký tự nhỏ hoặc có thêm một tên miền phụ mà hầu hết mọi người đều lướt qua. Trang web thường bật lên một “ưu đãi đặc biệt”, hứa tặng tiền thưởng nếu bạn đăng nhập ngay.
72

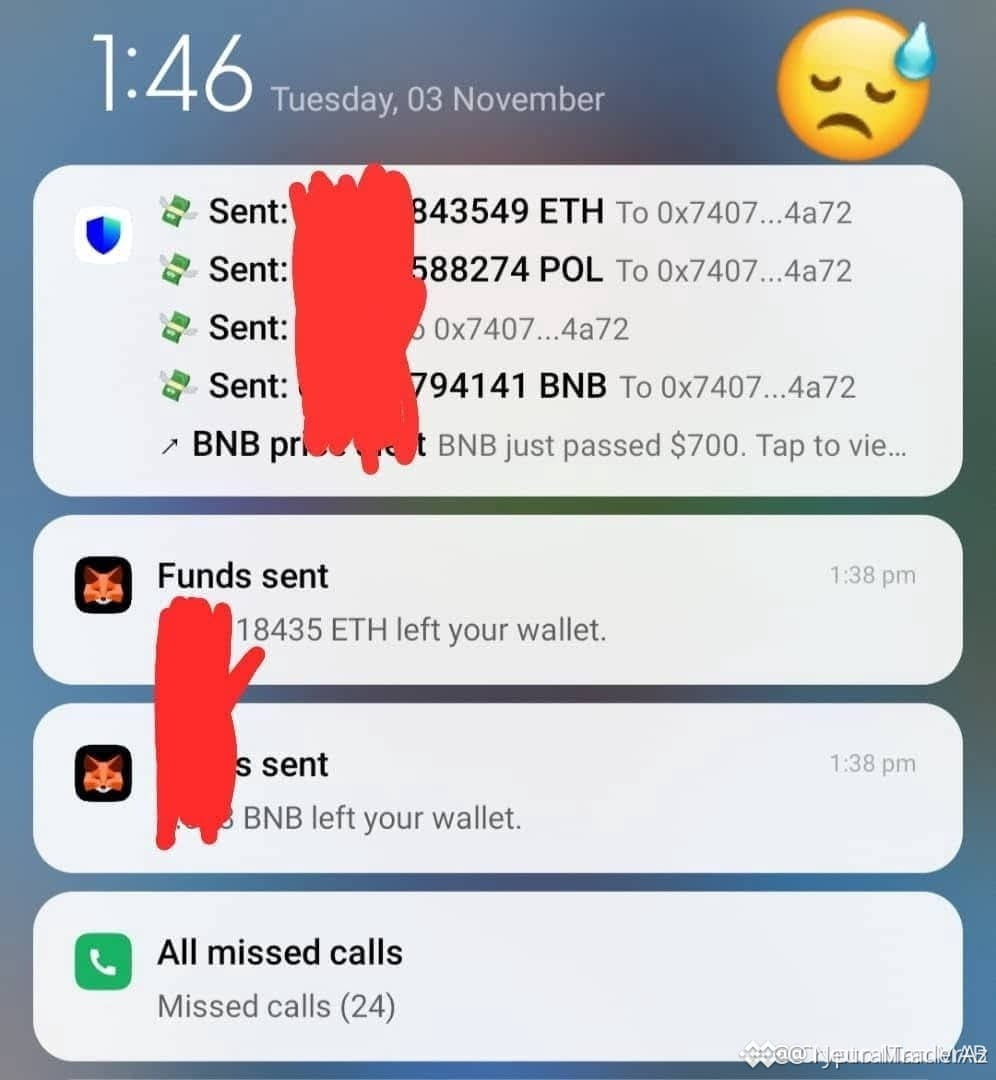
🚨 $BTC CẢNH BÁO LỪA ĐẢO PHISHING: KIỂM TRA LIÊN KẾT KẺO MẤT VÍ! 🛑
📊 Dòng tiền của các tổ chức không quan tâm đến những cú nhấp câu khách của bạn; chỉ một liên kết độc hại cũng có thể rút sạch tiền trong Trust Wallet chỉ trong vài giây. Các đợt tăng đột biến gần đây trên chuỗi cho thấy số lượng địa chỉ được tạo đã tăng 12% sau các đợt tấn công phishing, nhấn mạnh tầm quan trọng của việc kiểm tra kỹ lưỡng. 🔍
🦈 Các nhà đầu tư lão luyện bảo vệ thanh khoản bằng cách kiểm tra từng URL, sử dụng ví phần cứng và các biện pháp bảo vệ đa chữ ký. Nếu bỏ qua bước kiểm tra đó, bạn đang trao cho các nhà tạo lập thị trường một lối vào miễn phí dẫn đến vốn của mình. ⚡
💬 Bạn có kiểm tra kỹ từng liên kết trước khi nhấn không, hay vẫn chấp nhận rủi ro dính bẫy ẩn? 👇
⚠️ Đây không phải lời khuyên tài chính. Hãy luôn quản lý rủi ro của bạn. 🛡️
🏷️ #BTC #Security #PhishingAlert #CryptoSafety
🛡️ 🔥
🚨 $BTC CẢNH BÁO LỪA ĐẢO PHISHING: KIỂM TRA LIÊN KẾT KẺO MẤT VÍ! 🛑
📊 Dòng tiền của các tổ chức không quan tâm đến những cú nhấp câu khách của bạn; chỉ một liên kết độc hại cũng có thể rút sạch tiền trong Trust Wallet chỉ trong vài giây. Các đợt tăng đột biến gần đây trên chuỗi cho thấy số lượng địa chỉ được tạo đã tăng 12% sau các đợt tấn công phishing, nhấn mạnh tầm quan trọng của việc kiểm tra kỹ lưỡng. 🔍
🦈 Các nhà đầu tư lão luyện bảo vệ thanh khoản bằng cách kiểm tra từng URL, sử dụng ví phần cứng và các biện pháp bảo vệ đa chữ ký. Nếu bỏ qua bước kiểm tra đó, bạn đang trao cho các nhà tạo lập thị trường một lối vào miễn phí dẫn đến vốn của mình. ⚡
💬 Bạn có kiểm tra kỹ từng liên kết trước khi nhấn không, hay vẫn chấp nhận rủi ro dính bẫy ẩn? 👇
⚠️ Đây không phải lời khuyên tài chính. Hãy luôn quản lý rủi ro của bạn. 🛡️
🏷️ #BTC #Security #PhishingAlert #CryptoSafety
🛡️ 🔥
📊 Dòng tiền của các tổ chức không quan tâm đến những cú nhấp câu khách của bạn; chỉ một liên kết độc hại cũng có thể rút sạch tiền trong Trust Wallet chỉ trong vài giây. Các đợt tăng đột biến gần đây trên chuỗi cho thấy số lượng địa chỉ được tạo đã tăng 12% sau các đợt tấn công phishing, nhấn mạnh tầm quan trọng của việc kiểm tra kỹ lưỡng. 🔍
🦈 Các nhà đầu tư lão luyện bảo vệ thanh khoản bằng cách kiểm tra từng URL, sử dụng ví phần cứng và các biện pháp bảo vệ đa chữ ký. Nếu bỏ qua bước kiểm tra đó, bạn đang trao cho các nhà tạo lập thị trường một lối vào miễn phí dẫn đến vốn của mình. ⚡
💬 Bạn có kiểm tra kỹ từng liên kết trước khi nhấn không, hay vẫn chấp nhận rủi ro dính bẫy ẩn? 👇
⚠️ Đây không phải lời khuyên tài chính. Hãy luôn quản lý rủi ro của bạn. 🛡️
🏷️ #BTC #Security #PhishingAlert #CryptoSafety
🛡️ 🔥
13

·
--
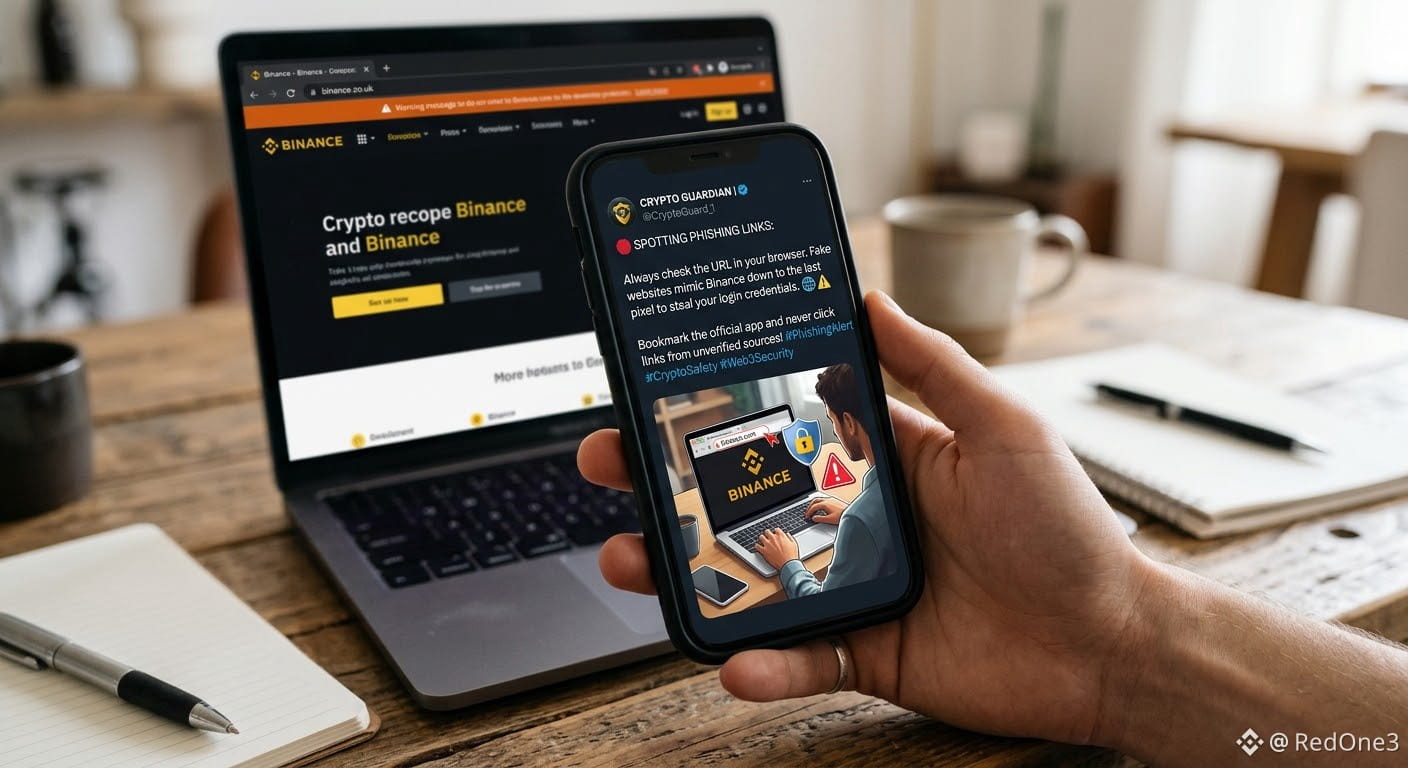
🛑 Nhận biết liên kết lừa đảo: Luôn kiểm tra URL trong trình duyệt. Các trang web giả mạo bắt chước Binance đến từng pixel để đánh cắp thông tin đăng nhập của bạn.
Hãy đánh dấu trang ứng dụng chính thức và đừng bao giờ nhấp vào liên kết từ các nguồn chưa được xác minh! 🌐⚠️
#SatySAFU
#PhishingAlert #CryptoSafety #Web3Security .
🛑 Nhận biết liên kết lừa đảo: Luôn kiểm tra URL trong trình duyệt. Các trang web giả mạo bắt chước Binance đến từng pixel để đánh cắp thông tin đăng nhập của bạn.
Hãy đánh dấu trang ứng dụng chính thức và đừng bao giờ nhấp vào liên kết từ các nguồn chưa được xác minh! 🌐⚠️
#SatySAFU
#PhishingAlert #CryptoSafety #Web3Security .
Hãy đánh dấu trang ứng dụng chính thức và đừng bao giờ nhấp vào liên kết từ các nguồn chưa được xác minh! 🌐⚠️
#SatySAFU
#PhishingAlert #CryptoSafety #Web3Security .
3
126
🚨 $BNB CẢNH BÁO LỪA ĐẢO PHISHING: XÁC MINH NGƯỜI GỬI NGAY KẺO ÂM THẦM MẤT TÀI SẢN! 🛑
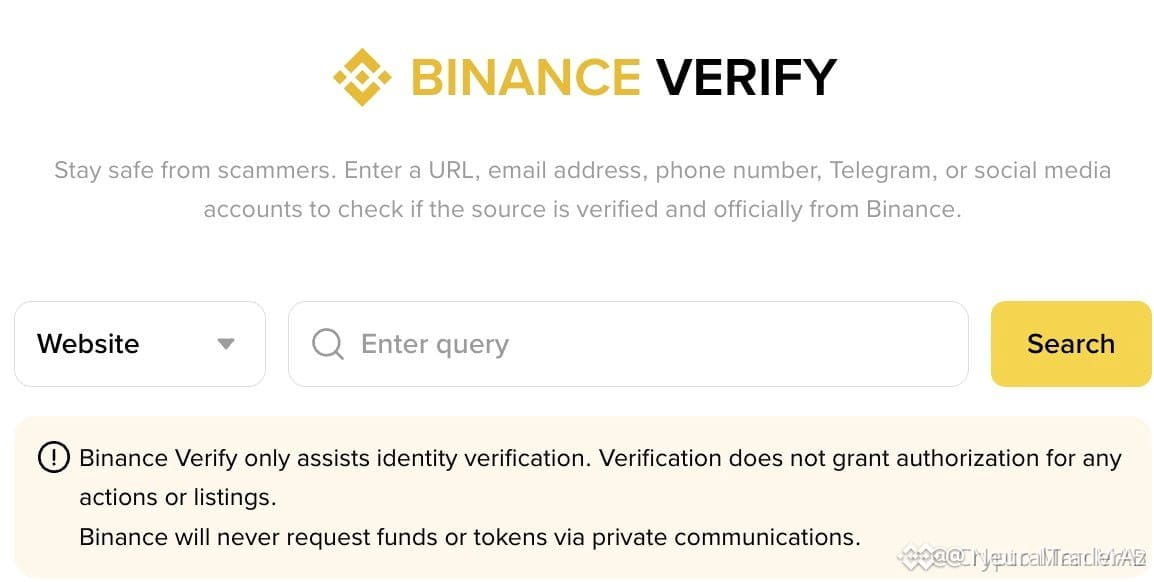
📊 Các liên lạc giả mạo gia tăng nhắm vào người dùng Binance đúng lúc thị trường biến động mạnh, lợi dụng niềm tin vào thương hiệu chính thức. 🔍 Hãy đối chiếu miền email hoặc tên tài khoản trên nền tảng nhắn tin của từng người gửi với trung tâm xác minh Binance trước khi nhấp vào bất kỳ liên kết nào. 🛡️ Chỉ một thông tin đăng nhập bị xâm phạm cũng có thể dẫn đến việc tài sản bị rút sạch trên quy mô lớn, làm suy giảm thanh khoản của tổ chức và lung lay niềm tin. Hãy lưu trang xác minh vào dấu trang; xem mọi sai lệch là dấu hiệu đáng ngờ và báo cáo ngay lập tức. 💬 Bạn bảo vệ quyền truy cập Binance của mình trước các thủ đoạn lừa đảo phishing ngày càng tinh vi như thế nào? 👇
⚠️ Đây không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #BNB #Security #PhishingAlert #CryptoSafety
🔥 💎
🚨 $BNB CẢNH BÁO LỪA ĐẢO PHISHING: XÁC MINH NGƯỜI GỬI NGAY KẺO ÂM THẦM MẤT TÀI SẢN! 🛑
📊 Các liên lạc giả mạo gia tăng nhắm vào người dùng Binance đúng lúc thị trường biến động mạnh, lợi dụng niềm tin vào thương hiệu chính thức. 🔍 Hãy đối chiếu miền email hoặc tên tài khoản trên nền tảng nhắn tin của từng người gửi với trung tâm xác minh Binance trước khi nhấp vào bất kỳ liên kết nào. 🛡️ Chỉ một thông tin đăng nhập bị xâm phạm cũng có thể dẫn đến việc tài sản bị rút sạch trên quy mô lớn, làm suy giảm thanh khoản của tổ chức và lung lay niềm tin. Hãy lưu trang xác minh vào dấu trang; xem mọi sai lệch là dấu hiệu đáng ngờ và báo cáo ngay lập tức. 💬 Bạn bảo vệ quyền truy cập Binance của mình trước các thủ đoạn lừa đảo phishing ngày càng tinh vi như thế nào? 👇
⚠️ Đây không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #BNB #Security #PhishingAlert #CryptoSafety
🔥 💎
📊 Các liên lạc giả mạo gia tăng nhắm vào người dùng Binance đúng lúc thị trường biến động mạnh, lợi dụng niềm tin vào thương hiệu chính thức. 🔍 Hãy đối chiếu miền email hoặc tên tài khoản trên nền tảng nhắn tin của từng người gửi với trung tâm xác minh Binance trước khi nhấp vào bất kỳ liên kết nào. 🛡️ Chỉ một thông tin đăng nhập bị xâm phạm cũng có thể dẫn đến việc tài sản bị rút sạch trên quy mô lớn, làm suy giảm thanh khoản của tổ chức và lung lay niềm tin. Hãy lưu trang xác minh vào dấu trang; xem mọi sai lệch là dấu hiệu đáng ngờ và báo cáo ngay lập tức. 💬 Bạn bảo vệ quyền truy cập Binance của mình trước các thủ đoạn lừa đảo phishing ngày càng tinh vi như thế nào? 👇
⚠️ Đây không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #BNB #Security #PhishingAlert #CryptoSafety
🔥 💎
4
·
--
Điều tra khẩn cấp: Coldcard điều tra việc xuất hiện liên kết lừa đảo trên tài khoản X của mình
Coldcard, công ty chuyên về ví lưu trữ tiền mã hóa ngoại tuyến, thông báo đang chính thức điều tra cách một liên kết lừa đảo (Phishing) xuất hiện trên tài khoản X chính thức của mình, khiến người dùng cần nâng cao cảnh giác về bảo mật.
📌 Điểm chính và phân tích:
• Sự cố nhắm vào người dùng ví ngoại tuyến, tìm cách dẫn dụ họ đến các trang web độc hại giả mạo nền tảng chính thức.
• Đội ngũ Coldcard lập tức bắt đầu kiểm tra các lỗ hổng bảo mật tiềm ẩn hoặc khả năng tài khoản mạng xã hội của họ bị xâm nhập từ bên ngoài.
• Thách thức lớn nhất là các liên kết giả mạo có thể lan truyền nhanh chóng trên tài khoản của những công ty đáng tin cậy trước khi đội ngũ hỗ trợ can thiệp.
💡 Kết luận: Sự cố nhắc chúng ta rằng ngay cả tài khoản chính thức của các công ty bảo mật lớn cũng có thể bị xâm nhập, vì vậy nhà đầu tư không nên tùy tiện nhấp vào các liên kết.
💬 Làm thế nào để bảo vệ tài sản số của bạn trước các cuộc tấn công lừa đảo nhắm vào tài khoản mạng xã hội của các nền tảng lưu trữ ngoại tuyến?
#Coldcard #CryptoSecurity #PhishingAlert #BinanceSquare
Điều tra khẩn cấp: Coldcard điều tra việc xuất hiện liên kết lừa đảo trên tài khoản X của mình
Coldcard, công ty chuyên về ví lưu trữ tiền mã hóa ngoại tuyến, thông báo đang chính thức điều tra cách một liên kết lừa đảo (Phishing) xuất hiện trên tài khoản X chính thức của mình, khiến người dùng cần nâng cao cảnh giác về bảo mật.
📌 Điểm chính và phân tích:
• Sự cố nhắm vào người dùng ví ngoại tuyến, tìm cách dẫn dụ họ đến các trang web độc hại giả mạo nền tảng chính thức.
• Đội ngũ Coldcard lập tức bắt đầu kiểm tra các lỗ hổng bảo mật tiềm ẩn hoặc khả năng tài khoản mạng xã hội của họ bị xâm nhập từ bên ngoài.
• Thách thức lớn nhất là các liên kết giả mạo có thể lan truyền nhanh chóng trên tài khoản của những công ty đáng tin cậy trước khi đội ngũ hỗ trợ can thiệp.
💡 Kết luận: Sự cố nhắc chúng ta rằng ngay cả tài khoản chính thức của các công ty bảo mật lớn cũng có thể bị xâm nhập, vì vậy nhà đầu tư không nên tùy tiện nhấp vào các liên kết.
💬 Làm thế nào để bảo vệ tài sản số của bạn trước các cuộc tấn công lừa đảo nhắm vào tài khoản mạng xã hội của các nền tảng lưu trữ ngoại tuyến?
#Coldcard #CryptoSecurity #PhishingAlert #BinanceSquare
Coldcard, công ty chuyên về ví lưu trữ tiền mã hóa ngoại tuyến, thông báo đang chính thức điều tra cách một liên kết lừa đảo (Phishing) xuất hiện trên tài khoản X chính thức của mình, khiến người dùng cần nâng cao cảnh giác về bảo mật.
📌 Điểm chính và phân tích:
• Sự cố nhắm vào người dùng ví ngoại tuyến, tìm cách dẫn dụ họ đến các trang web độc hại giả mạo nền tảng chính thức.
• Đội ngũ Coldcard lập tức bắt đầu kiểm tra các lỗ hổng bảo mật tiềm ẩn hoặc khả năng tài khoản mạng xã hội của họ bị xâm nhập từ bên ngoài.
• Thách thức lớn nhất là các liên kết giả mạo có thể lan truyền nhanh chóng trên tài khoản của những công ty đáng tin cậy trước khi đội ngũ hỗ trợ can thiệp.
💡 Kết luận: Sự cố nhắc chúng ta rằng ngay cả tài khoản chính thức của các công ty bảo mật lớn cũng có thể bị xâm nhập, vì vậy nhà đầu tư không nên tùy tiện nhấp vào các liên kết.
💬 Làm thế nào để bảo vệ tài sản số của bạn trước các cuộc tấn công lừa đảo nhắm vào tài khoản mạng xã hội của các nền tảng lưu trữ ngoại tuyến?
#Coldcard #CryptoSecurity #PhishingAlert #BinanceSquare
86

·
--
Một đường link đáng ngờ đã xuất hiện trên trang X của Coldcard, nhắc nhở chúng ta rằng ngay cả các công ty chú trọng bảo mật cũng có thể trở thành mục tiêu.
🧠 Nói đơn giản
Hãy hình dung một đường link lừa đảo như chuông cửa giả gọi đến điện thoại của bạn: trông có vẻ hợp pháp, nhưng nhấn vào có thể khiến người lạ xâm nhập. Coldcard cảnh báo người theo dõi bỏ qua đường link giả mạo và hứa sẽ cập nhật khi xác minh xong thông tin.
✅ Điều này có ý nghĩa gì với bạn
• Luôn kiểm tra kỹ URL trước khi nhấp vào, kể cả trên các tài khoản đáng tin cậy.
• Cập nhật chương trình cơ sở của ví phần cứng để được hưởng các biện pháp bảo vệ mới nhất.
• Theo dõi các kênh chính thức để nhận cảnh báo và tuyệt đối không chia sẻ cụm từ khôi phục hoặc khóa riêng tư.
Hãy luôn cảnh giác và bảo vệ tài sản tiền mã hóa của bạn.
#CryptoSafety #PhishingAlert #Coldcard
Một đường link đáng ngờ đã xuất hiện trên trang X của Coldcard, nhắc nhở chúng ta rằng ngay cả các công ty chú trọng bảo mật cũng có thể trở thành mục tiêu.
🧠 Nói đơn giản
Hãy hình dung một đường link lừa đảo như chuông cửa giả gọi đến điện thoại của bạn: trông có vẻ hợp pháp, nhưng nhấn vào có thể khiến người lạ xâm nhập. Coldcard cảnh báo người theo dõi bỏ qua đường link giả mạo và hứa sẽ cập nhật khi xác minh xong thông tin.
✅ Điều này có ý nghĩa gì với bạn
• Luôn kiểm tra kỹ URL trước khi nhấp vào, kể cả trên các tài khoản đáng tin cậy.
• Cập nhật chương trình cơ sở của ví phần cứng để được hưởng các biện pháp bảo vệ mới nhất.
• Theo dõi các kênh chính thức để nhận cảnh báo và tuyệt đối không chia sẻ cụm từ khôi phục hoặc khóa riêng tư.
Hãy luôn cảnh giác và bảo vệ tài sản tiền mã hóa của bạn.
#CryptoSafety #PhishingAlert #Coldcard
🧠 Nói đơn giản
Hãy hình dung một đường link lừa đảo như chuông cửa giả gọi đến điện thoại của bạn: trông có vẻ hợp pháp, nhưng nhấn vào có thể khiến người lạ xâm nhập. Coldcard cảnh báo người theo dõi bỏ qua đường link giả mạo và hứa sẽ cập nhật khi xác minh xong thông tin.
✅ Điều này có ý nghĩa gì với bạn
• Luôn kiểm tra kỹ URL trước khi nhấp vào, kể cả trên các tài khoản đáng tin cậy.
• Cập nhật chương trình cơ sở của ví phần cứng để được hưởng các biện pháp bảo vệ mới nhất.
• Theo dõi các kênh chính thức để nhận cảnh báo và tuyệt đối không chia sẻ cụm từ khôi phục hoặc khóa riêng tư.
Hãy luôn cảnh giác và bảo vệ tài sản tiền mã hóa của bạn.
#CryptoSafety #PhishingAlert #Coldcard
32
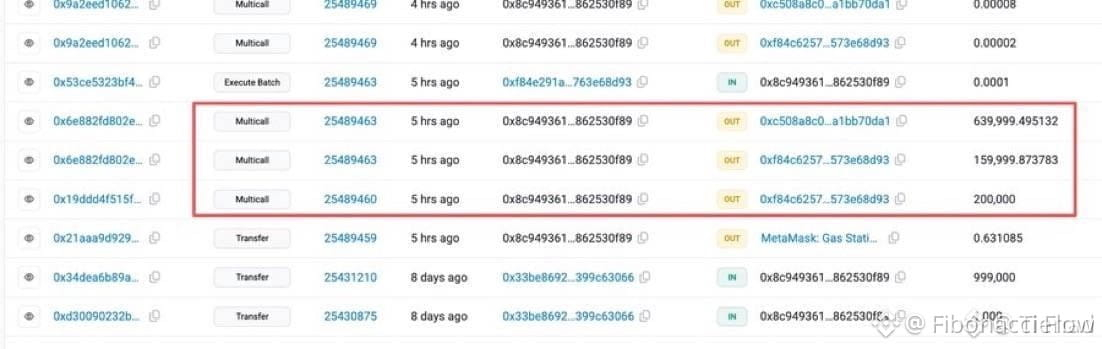
SỰ CỐ PHISHING $VANRY – THỊ TRƯỜNG NGHIÊNG NGƯỜI 😱
Không áp dụng – không có mức giá cụ thể nào được cung cấp trong dữ liệu đầu vào.
Một khoản lỗ phishing trị giá 999.999 USD vừa giáng xuống thị trường, và kiểu “rút cạn thanh khoản” như vậy luôn để lại hậu quả. Hãy kỳ vọng sự do dự ngắn hạn khi các nhà giao dịch siết chặt bảo mật, nhưng dòng tiền nhạy bén có thể xem đây là vùng mua vào khi điều chỉnh trên $VANRY và $THE .
Khối lượng có thể giảm khô trong vài giờ trước khi các lệnh mua cơ hội xuất hiện. Bạn đang chơi thế nào – đứng ngoài hay chờ một lần kiểm định lại khó khăn dưới vùng hỗ trợ?
Không phải lời khuyên tài chính. Luôn quản lý rủi ro.
#VANRY #PhishingAlert #MarketUpdate #CryptoRisk
😱
SỰ CỐ PHISHING $VANRY – THỊ TRƯỜNG NGHIÊNG NGƯỜI 😱
Không áp dụng – không có mức giá cụ thể nào được cung cấp trong dữ liệu đầu vào.
Một khoản lỗ phishing trị giá 999.999 USD vừa giáng xuống thị trường, và kiểu “rút cạn thanh khoản” như vậy luôn để lại hậu quả. Hãy kỳ vọng sự do dự ngắn hạn khi các nhà giao dịch siết chặt bảo mật, nhưng dòng tiền nhạy bén có thể xem đây là vùng mua vào khi điều chỉnh trên $VANRY và $THE .
Khối lượng có thể giảm khô trong vài giờ trước khi các lệnh mua cơ hội xuất hiện. Bạn đang chơi thế nào – đứng ngoài hay chờ một lần kiểm định lại khó khăn dưới vùng hỗ trợ?
Không phải lời khuyên tài chính. Luôn quản lý rủi ro.
#VANRY #PhishingAlert #MarketUpdate #CryptoRisk
😱
Không áp dụng – không có mức giá cụ thể nào được cung cấp trong dữ liệu đầu vào.
Một khoản lỗ phishing trị giá 999.999 USD vừa giáng xuống thị trường, và kiểu “rút cạn thanh khoản” như vậy luôn để lại hậu quả. Hãy kỳ vọng sự do dự ngắn hạn khi các nhà giao dịch siết chặt bảo mật, nhưng dòng tiền nhạy bén có thể xem đây là vùng mua vào khi điều chỉnh trên $VANRY và $THE .
Khối lượng có thể giảm khô trong vài giờ trước khi các lệnh mua cơ hội xuất hiện. Bạn đang chơi thế nào – đứng ngoài hay chờ một lần kiểm định lại khó khăn dưới vùng hỗ trợ?
Không phải lời khuyên tài chính. Luôn quản lý rủi ro.
#VANRY #PhishingAlert #MarketUpdate #CryptoRisk
😱
193
·
--
🚨 CẢNH BÁO AN NINH NGHIÊM TRỌNG: Tin nhắn lừa đảo (phishing) mới nhắm vào iOS
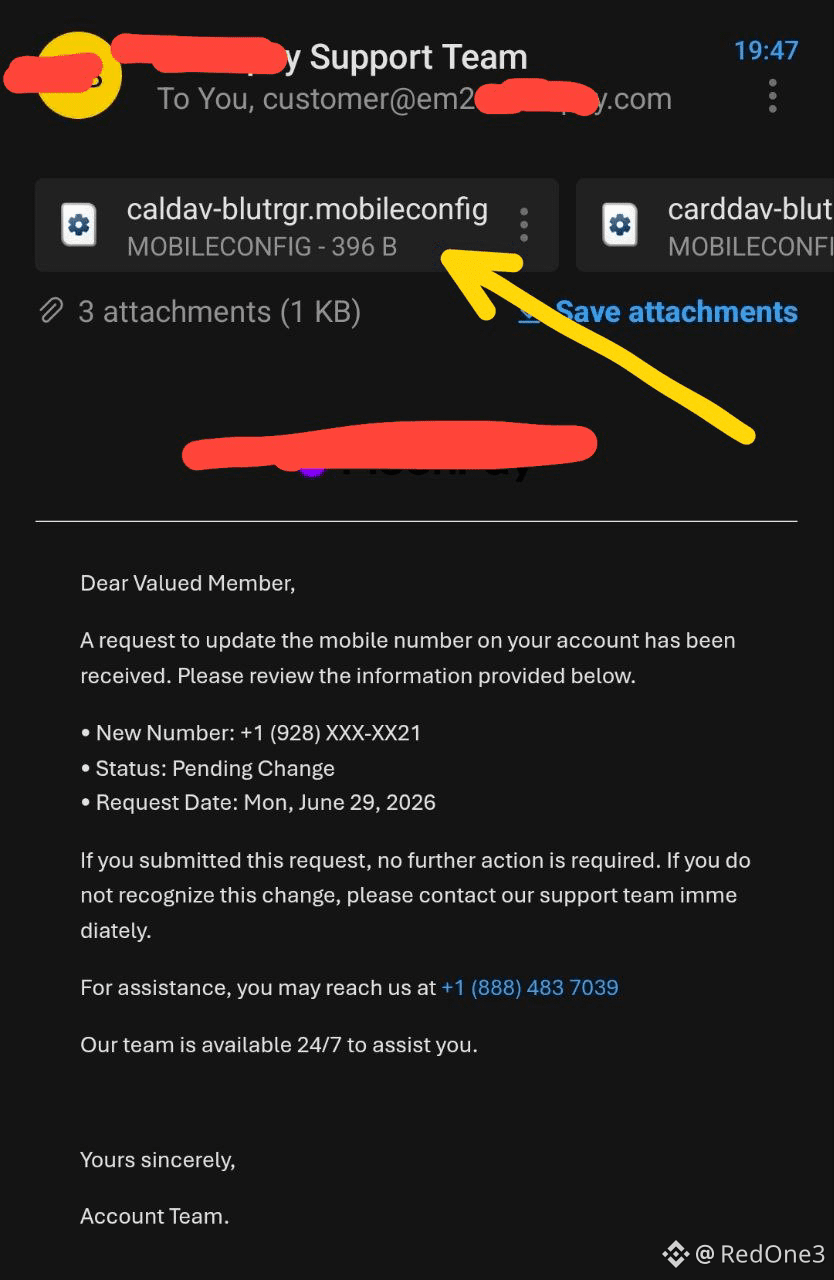
Mình vừa nhận được email lừa đảo cực kỳ tinh vi này cách đây vài phút, và mình muốn cảnh báo ngay để bạn có thể bảo vệ thiết bị cũng như tài sản crypto của mình.
Cách thức cuộc tấn công hoạt động (như thấy trong image.png):
Email tuyên bố rằng số điện thoại tài khoản của mình đang bị thay đổi để gây hoảng loạn. Mối nguy thực sự nằm ở các tệp đính kèm kết thúc bằng .mobileconfig (chẳng hạn như tệp caldav mà mũi tên chỉ vào).
Vì sao nó nguy hiểm:
Tệp .mobileconfig là Hồ sơ Cấu hình iOS. Nếu bạn tải về và cài đặt, bạn sẽ cấp cho kẻ tấn công quyền truy cập sâu vào hệ thống. Chúng có thể chuyển hướng lưu lượng internet của bạn qua một VPN độc hại, cài chứng chỉ giả để theo dõi dữ liệu của bạn, hoặc đánh cắp mật khẩu và mã 2FA.
Bạn nên làm gì:
* Tuyệt đối không tải các tệp .mobileconfig từ email.
* Tuyệt đối không gọi đến các số hỗ trợ được liệt kê trong những email này.
* Kiểm tra iPhone của bạn trong: Cài đặt -> Cài đặt chung -> VPN & Quản lý thiết bị. Nếu bạn thấy bất kỳ hồ sơ nào không được ủy quyền, hãy xóa ngay lập tức.
Hãy cảnh giác #SAFU ⚠️
#CyberSecurity #PhishingAlert #Web3Security
🚨 CẢNH BÁO AN NINH NGHIÊM TRỌNG: Tin nhắn lừa đảo (phishing) mới nhắm vào iOS
Mình vừa nhận được email lừa đảo cực kỳ tinh vi này cách đây vài phút, và mình muốn cảnh báo ngay để bạn có thể bảo vệ thiết bị cũng như tài sản crypto của mình.
Cách thức cuộc tấn công hoạt động (như thấy trong image.png):
Email tuyên bố rằng số điện thoại tài khoản của mình đang bị thay đổi để gây hoảng loạn. Mối nguy thực sự nằm ở các tệp đính kèm kết thúc bằng .mobileconfig (chẳng hạn như tệp caldav mà mũi tên chỉ vào).
Vì sao nó nguy hiểm:
Tệp .mobileconfig là Hồ sơ Cấu hình iOS. Nếu bạn tải về và cài đặt, bạn sẽ cấp cho kẻ tấn công quyền truy cập sâu vào hệ thống. Chúng có thể chuyển hướng lưu lượng internet của bạn qua một VPN độc hại, cài chứng chỉ giả để theo dõi dữ liệu của bạn, hoặc đánh cắp mật khẩu và mã 2FA.
Bạn nên làm gì:
* Tuyệt đối không tải các tệp .mobileconfig từ email.
* Tuyệt đối không gọi đến các số hỗ trợ được liệt kê trong những email này.
* Kiểm tra iPhone của bạn trong: Cài đặt -> Cài đặt chung -> VPN & Quản lý thiết bị. Nếu bạn thấy bất kỳ hồ sơ nào không được ủy quyền, hãy xóa ngay lập tức.
Hãy cảnh giác #SAFU ⚠️
#CyberSecurity #PhishingAlert #Web3Security
Mình vừa nhận được email lừa đảo cực kỳ tinh vi này cách đây vài phút, và mình muốn cảnh báo ngay để bạn có thể bảo vệ thiết bị cũng như tài sản crypto của mình.
Cách thức cuộc tấn công hoạt động (như thấy trong image.png):
Email tuyên bố rằng số điện thoại tài khoản của mình đang bị thay đổi để gây hoảng loạn. Mối nguy thực sự nằm ở các tệp đính kèm kết thúc bằng .mobileconfig (chẳng hạn như tệp caldav mà mũi tên chỉ vào).
Vì sao nó nguy hiểm:
Tệp .mobileconfig là Hồ sơ Cấu hình iOS. Nếu bạn tải về và cài đặt, bạn sẽ cấp cho kẻ tấn công quyền truy cập sâu vào hệ thống. Chúng có thể chuyển hướng lưu lượng internet của bạn qua một VPN độc hại, cài chứng chỉ giả để theo dõi dữ liệu của bạn, hoặc đánh cắp mật khẩu và mã 2FA.
Bạn nên làm gì:
* Tuyệt đối không tải các tệp .mobileconfig từ email.
* Tuyệt đối không gọi đến các số hỗ trợ được liệt kê trong những email này.
* Kiểm tra iPhone của bạn trong: Cài đặt -> Cài đặt chung -> VPN & Quản lý thiết bị. Nếu bạn thấy bất kỳ hồ sơ nào không được ủy quyền, hãy xóa ngay lập tức.
Hãy cảnh giác #SAFU ⚠️
#CyberSecurity #PhishingAlert #Web3Security
1
308

·
--
🚨 CẢNH BÁO $TREZOR: THƯ PHISHING ĐANG DÙNG MIỀN CHÍNH THỨC ĐỂ TẤN CÔNG NGƯỜI DÙNG 🛑
🦈 Một sự cố lộ lọt từ dịch vụ email bên thứ ba đã cho phép kẻ tấn công giả mạo miền chính thức của $TREZOR, gửi một thông báo giả mạo “Cảnh báo bảo mật nghiêm trọng: Lỗ hổng STM32 Entropy” trông không thể phân biệt với thông báo thật. 📊 Sự lừa đảo vượt qua kiểm tra địa chỉ đơn giản, buộc người dùng phải dựa vào các dấu hiệu trực quan mà nhóm phishing đã sao chép tỉ mỉ.
🔍 Với khoảng 87 kỷ lục dữ liệu đã bị lộ từ vụ rò rỉ ShipMonk trước đó, kẻ tấn công hiện có một kho dữ liệu phong phú để tạo các mồi nhử được nhắm mục tiêu cao. 📌 $TREZOR khuyên bạn hãy bỏ qua các liên kết, tự nhập thủ công trang web chính thức và đối chiếu chéo bất kỳ cảnh báo nào trong ứng dụng ví trước khi thực hiện.
💬 Bạn có đang kiểm tra kỹ từng cảnh báo bảo mật trước khi bấm không?
⚠️ Không phải lời khuyên tài chính. Hãy luôn quản lý rủi ro của bạn. 🛡️
🏷️ #TREZOR #PhishingAlert #SecurityRisk #CryptoSafety
🔥 🦈
🚨 CẢNH BÁO $TREZOR: THƯ PHISHING ĐANG DÙNG MIỀN CHÍNH THỨC ĐỂ TẤN CÔNG NGƯỜI DÙNG 🛑
🦈 Một sự cố lộ lọt từ dịch vụ email bên thứ ba đã cho phép kẻ tấn công giả mạo miền chính thức của $TREZOR, gửi một thông báo giả mạo “Cảnh báo bảo mật nghiêm trọng: Lỗ hổng STM32 Entropy” trông không thể phân biệt với thông báo thật. 📊 Sự lừa đảo vượt qua kiểm tra địa chỉ đơn giản, buộc người dùng phải dựa vào các dấu hiệu trực quan mà nhóm phishing đã sao chép tỉ mỉ.
🔍 Với khoảng 87 kỷ lục dữ liệu đã bị lộ từ vụ rò rỉ ShipMonk trước đó, kẻ tấn công hiện có một kho dữ liệu phong phú để tạo các mồi nhử được nhắm mục tiêu cao. 📌 $TREZOR khuyên bạn hãy bỏ qua các liên kết, tự nhập thủ công trang web chính thức và đối chiếu chéo bất kỳ cảnh báo nào trong ứng dụng ví trước khi thực hiện.
💬 Bạn có đang kiểm tra kỹ từng cảnh báo bảo mật trước khi bấm không?
⚠️ Không phải lời khuyên tài chính. Hãy luôn quản lý rủi ro của bạn. 🛡️
🏷️ #TREZOR #PhishingAlert #SecurityRisk #CryptoSafety
🔥 🦈
🦈 Một sự cố lộ lọt từ dịch vụ email bên thứ ba đã cho phép kẻ tấn công giả mạo miền chính thức của $TREZOR, gửi một thông báo giả mạo “Cảnh báo bảo mật nghiêm trọng: Lỗ hổng STM32 Entropy” trông không thể phân biệt với thông báo thật. 📊 Sự lừa đảo vượt qua kiểm tra địa chỉ đơn giản, buộc người dùng phải dựa vào các dấu hiệu trực quan mà nhóm phishing đã sao chép tỉ mỉ.
🔍 Với khoảng 87 kỷ lục dữ liệu đã bị lộ từ vụ rò rỉ ShipMonk trước đó, kẻ tấn công hiện có một kho dữ liệu phong phú để tạo các mồi nhử được nhắm mục tiêu cao. 📌 $TREZOR khuyên bạn hãy bỏ qua các liên kết, tự nhập thủ công trang web chính thức và đối chiếu chéo bất kỳ cảnh báo nào trong ứng dụng ví trước khi thực hiện.
💬 Bạn có đang kiểm tra kỹ từng cảnh báo bảo mật trước khi bấm không?
⚠️ Không phải lời khuyên tài chính. Hãy luôn quản lý rủi ro của bạn. 🛡️
🏷️ #TREZOR #PhishingAlert #SecurityRisk #CryptoSafety
🔥 🦈
60

·
--
#revolutconfirmsfakegovemaildatabreach
🛑 CẢNH BÁO BẢO MẬT: Vụ rò rỉ dữ liệu Revolut làm lộ email người dùng—Hãy bảo vệ Crypto của bạn!
📊 Cảnh báo bảo mật & Bối cảnh vụ việc
Chi tiết sự cố: Ứng dụng fintech và ngân hàng Revolut xác nhận đã xảy ra một vụ vi phạm dữ liệu có mục tiêu sau khi các nhóm tuân thủ phản hồi trước một yêu cầu hồ sơ gian lận được gửi từ một địa chỉ email sử dụng tên miền của cơ quan chính phủ hợp pháp.
Các tệp khách hàng bị lộ: Nhà điều tra on-chain ZachXBT tiết lộ rằng vụ rò rỉ đã ảnh hưởng đến nhóm người dùng có tài sản ròng cao. Các tệp bị xâm phạm bao gồm họ và tên đầy đủ, địa chỉ nhà, số điện thoại, bản sao hộ chiếu/CMND, ảnh xác minh khuôn mặt (selfie), sao kê tài khoản và toàn bộ lịch sử giao dịch—bao gồm cả các lần chuyển Bitcoin liên kết ($BTC).
Trạng thái Hệ thống & Quỹ: Revolut xác nhận rằng hạ tầng ngân hàng cốt lõi của họ, mật khẩu ứng dụng, mã PIN thẻ và khóa riêng không bị xâm phạm, và tiền của người dùng vẫn được bảo đảm an toàn tuyệt đối. Tuy nhiên, dữ liệu KYC bị lộ tạo ra rủi ro nghiêm trọng ngoài chuỗi (off-chain).
💡 Cách tự bảo vệ trước các bẫy lừa đảo (phishing)
Cẩn thận với lừa đảo có mục tiêu cực kỳ tinh vi: Kẻ tấn công có quyền truy cập vào hồ sơ giao dịch và địa chỉ nhà có thể tạo email hoặc tin nhắn SMS lừa đảo tinh vi, giả mạo Revolut hoặc các sàn giao dịch crypto.
Không bao giờ chia sẻ OTP hoặc mật khẩu: Nhân viên hỗ trợ của Revolut hoặc sàn giao dịch sẽ không bao giờ yêu cầu mã 2FA, thông tin đăng nhập hoặc cụm từ khôi phục của bạn qua điện thoại hoặc email.
Chuyển nắm giữ dài hạn ra khỏi ứng dụng: Lưu trữ tài sản crypto có giá trị cao trong ví phần cứng tự quản (self-custody) thay vì các nền tảng fintech tập trung để giảm thiểu khả năng bị lộ dữ liệu từ bên thứ ba.
💬 Khảo sát cộng đồng: Việc các nền tảng tập trung lộ dữ liệu KYC có khiến bạn cân nhắc việc tiếp tục lưu crypto trên các ứng dụng fintech không? Hãy chia sẻ mẹo bảo mật của bạn bên dưới nhé! 👇
#ClarityActFacesProceduralVoteSept15 #PhishingAlert #CYBER
#revolutconfirmsfakegovemaildatabreach
🛑 CẢNH BÁO BẢO MẬT: Vụ rò rỉ dữ liệu Revolut làm lộ email người dùng—Hãy bảo vệ Crypto của bạn!
📊 Cảnh báo bảo mật & Bối cảnh vụ việc
Chi tiết sự cố: Ứng dụng fintech và ngân hàng Revolut xác nhận đã xảy ra một vụ vi phạm dữ liệu có mục tiêu sau khi các nhóm tuân thủ phản hồi trước một yêu cầu hồ sơ gian lận được gửi từ một địa chỉ email sử dụng tên miền của cơ quan chính phủ hợp pháp.
Các tệp khách hàng bị lộ: Nhà điều tra on-chain ZachXBT tiết lộ rằng vụ rò rỉ đã ảnh hưởng đến nhóm người dùng có tài sản ròng cao. Các tệp bị xâm phạm bao gồm họ và tên đầy đủ, địa chỉ nhà, số điện thoại, bản sao hộ chiếu/CMND, ảnh xác minh khuôn mặt (selfie), sao kê tài khoản và toàn bộ lịch sử giao dịch—bao gồm cả các lần chuyển Bitcoin liên kết ($BTC).
Trạng thái Hệ thống & Quỹ: Revolut xác nhận rằng hạ tầng ngân hàng cốt lõi của họ, mật khẩu ứng dụng, mã PIN thẻ và khóa riêng không bị xâm phạm, và tiền của người dùng vẫn được bảo đảm an toàn tuyệt đối. Tuy nhiên, dữ liệu KYC bị lộ tạo ra rủi ro nghiêm trọng ngoài chuỗi (off-chain).
💡 Cách tự bảo vệ trước các bẫy lừa đảo (phishing)
Cẩn thận với lừa đảo có mục tiêu cực kỳ tinh vi: Kẻ tấn công có quyền truy cập vào hồ sơ giao dịch và địa chỉ nhà có thể tạo email hoặc tin nhắn SMS lừa đảo tinh vi, giả mạo Revolut hoặc các sàn giao dịch crypto.
Không bao giờ chia sẻ OTP hoặc mật khẩu: Nhân viên hỗ trợ của Revolut hoặc sàn giao dịch sẽ không bao giờ yêu cầu mã 2FA, thông tin đăng nhập hoặc cụm từ khôi phục của bạn qua điện thoại hoặc email.
Chuyển nắm giữ dài hạn ra khỏi ứng dụng: Lưu trữ tài sản crypto có giá trị cao trong ví phần cứng tự quản (self-custody) thay vì các nền tảng fintech tập trung để giảm thiểu khả năng bị lộ dữ liệu từ bên thứ ba.
💬 Khảo sát cộng đồng: Việc các nền tảng tập trung lộ dữ liệu KYC có khiến bạn cân nhắc việc tiếp tục lưu crypto trên các ứng dụng fintech không? Hãy chia sẻ mẹo bảo mật của bạn bên dưới nhé! 👇
#ClarityActFacesProceduralVoteSept15 #PhishingAlert #CYBER
🛑 CẢNH BÁO BẢO MẬT: Vụ rò rỉ dữ liệu Revolut làm lộ email người dùng—Hãy bảo vệ Crypto của bạn!
📊 Cảnh báo bảo mật & Bối cảnh vụ việc
Chi tiết sự cố: Ứng dụng fintech và ngân hàng Revolut xác nhận đã xảy ra một vụ vi phạm dữ liệu có mục tiêu sau khi các nhóm tuân thủ phản hồi trước một yêu cầu hồ sơ gian lận được gửi từ một địa chỉ email sử dụng tên miền của cơ quan chính phủ hợp pháp.
Các tệp khách hàng bị lộ: Nhà điều tra on-chain ZachXBT tiết lộ rằng vụ rò rỉ đã ảnh hưởng đến nhóm người dùng có tài sản ròng cao. Các tệp bị xâm phạm bao gồm họ và tên đầy đủ, địa chỉ nhà, số điện thoại, bản sao hộ chiếu/CMND, ảnh xác minh khuôn mặt (selfie), sao kê tài khoản và toàn bộ lịch sử giao dịch—bao gồm cả các lần chuyển Bitcoin liên kết ($BTC).
Trạng thái Hệ thống & Quỹ: Revolut xác nhận rằng hạ tầng ngân hàng cốt lõi của họ, mật khẩu ứng dụng, mã PIN thẻ và khóa riêng không bị xâm phạm, và tiền của người dùng vẫn được bảo đảm an toàn tuyệt đối. Tuy nhiên, dữ liệu KYC bị lộ tạo ra rủi ro nghiêm trọng ngoài chuỗi (off-chain).
💡 Cách tự bảo vệ trước các bẫy lừa đảo (phishing)
Cẩn thận với lừa đảo có mục tiêu cực kỳ tinh vi: Kẻ tấn công có quyền truy cập vào hồ sơ giao dịch và địa chỉ nhà có thể tạo email hoặc tin nhắn SMS lừa đảo tinh vi, giả mạo Revolut hoặc các sàn giao dịch crypto.
Không bao giờ chia sẻ OTP hoặc mật khẩu: Nhân viên hỗ trợ của Revolut hoặc sàn giao dịch sẽ không bao giờ yêu cầu mã 2FA, thông tin đăng nhập hoặc cụm từ khôi phục của bạn qua điện thoại hoặc email.
Chuyển nắm giữ dài hạn ra khỏi ứng dụng: Lưu trữ tài sản crypto có giá trị cao trong ví phần cứng tự quản (self-custody) thay vì các nền tảng fintech tập trung để giảm thiểu khả năng bị lộ dữ liệu từ bên thứ ba.
💬 Khảo sát cộng đồng: Việc các nền tảng tập trung lộ dữ liệu KYC có khiến bạn cân nhắc việc tiếp tục lưu crypto trên các ứng dụng fintech không? Hãy chia sẻ mẹo bảo mật của bạn bên dưới nhé! 👇
#ClarityActFacesProceduralVoteSept15 #PhishingAlert #CYBER
1
197

Cẩn thận bị lừa trên X
COLDCARD đã cảnh báo người dùng về một vụ lừa đảo giả mạo trên tài khoản X chính thức của mình. Kẻ lừa đảo đã dùng một trang bảo mật giả để nhắm vào những người nắm giữ Bitcoin, trước khi bài đăng gian lận bị xóa.
#PhishingAlert #BitcoinSecurity
Cẩn thận bị lừa trên X
COLDCARD đã cảnh báo người dùng về một vụ lừa đảo giả mạo trên tài khoản X chính thức của mình. Kẻ lừa đảo đã dùng một trang bảo mật giả để nhắm vào những người nắm giữ Bitcoin, trước khi bài đăng gian lận bị xóa.
#PhishingAlert #BitcoinSecurity
COLDCARD đã cảnh báo người dùng về một vụ lừa đảo giả mạo trên tài khoản X chính thức của mình. Kẻ lừa đảo đã dùng một trang bảo mật giả để nhắm vào những người nắm giữ Bitcoin, trước khi bài đăng gian lận bị xóa.
#PhishingAlert #BitcoinSecurity
83
·
--
Các cuộc tấn công chiếm đoạt kỹ thuật số nhằm vào doanh nghiệp đang gia tăng.
• TechRadar báo cáo rằng những kẻ tấn công đang đăng ký các tên miền giả mạo để mạo danh các doanh nghiệp hợp pháp
• Các tên miền độc hại được sử dụng để lừa người dùng truy cập vào các trang giả và đánh cắp thông tin xác thực
• Tranh chấp tên miền tăng 68% giữa năm 2020 và 2025, đạt 6,200 vụ vào năm 2025
#CryptoSecurity #CryptoNews #BinanceSquare #PhishingAlert #Web3Security
Các cuộc tấn công chiếm đoạt kỹ thuật số nhằm vào doanh nghiệp đang gia tăng.
• TechRadar báo cáo rằng những kẻ tấn công đang đăng ký các tên miền giả mạo để mạo danh các doanh nghiệp hợp pháp
• Các tên miền độc hại được sử dụng để lừa người dùng truy cập vào các trang giả và đánh cắp thông tin xác thực
• Tranh chấp tên miền tăng 68% giữa năm 2020 và 2025, đạt 6,200 vụ vào năm 2025
#CryptoSecurity #CryptoNews #BinanceSquare #PhishingAlert #Web3Security
• TechRadar báo cáo rằng những kẻ tấn công đang đăng ký các tên miền giả mạo để mạo danh các doanh nghiệp hợp pháp
• Các tên miền độc hại được sử dụng để lừa người dùng truy cập vào các trang giả và đánh cắp thông tin xác thực
• Tranh chấp tên miền tăng 68% giữa năm 2020 và 2025, đạt 6,200 vụ vào năm 2025
#CryptoSecurity #CryptoNews #BinanceSquare #PhishingAlert #Web3Security
39
🚨 Cảnh báo an toàn: Lỗi ở SafePal khiến 40.000 người dùng gặp rủi ro
Hãng phần cứng ví lạnh SafePal vừa xác nhận đã có rò rỉ dữ liệu sau sự cố trong hệ thống theo dõi đơn hàng (E-commerce).
📊 Thông tin sự cố:
Dữ liệu bị rò rỉ: Tên, địa chỉ nhận hàng thực tế, email, số điện thoại và lịch sử mua hàng của khoảng 39.798 khách hàng.
Bảo mật crypto: Vẫn an toàn 100%. Khóa riêng, cụm từ hạt giống (seed phrases) và tiền QUẢNG KHÔNG bị xâm phạm.
🛠️ Phân tích kỹ thuật:
Mặc dù kiến trúc Air-Gapped và cơ chế lưu trữ lạnh của SafePal bảo vệ tài sản khỏi chuỗi giao dịch, thì mối nguy thực sự hiện nay là Tấn công xã hội độ chính xác cao (Spear-Phishing).
Bằng cách liên kết tên và địa chỉ vật lý của bạn với việc mua ví cold wallet, kẻ tấn công có thể triển khai:
Email và SMS giả mạo cảnh báo về “cập nhật firmware khẩn cấp” để đánh cắp cụm từ hạt giống của bạn.
Gửi thư bưu chính vật lý kèm thiết bị bị can thiệp hoặc thư giả chứa mã QR độc hại.
💬 TRANH LUẬN:
Đến mức độ nào các vụ rò rỉ dữ liệu ở lớp Web2 (E-commerce) phá hủy quyền riêng tư vốn có của bảo mật Web3? Nếu bạn dùng hardware wallet, bạn mua trực tiếp từ nhà sản xuất hay ưu tiên các phương thức không để lại dấu vết địa chỉ vật lý của mình?
Mời bạn thảo luận trong phần bình luận! 👇
#SafePal #CryptoSecurity #PhishingAlert #HardwareWallets #BinanceSquare
$SFP
{future}(SFPUSDT)
🚨 Cảnh báo an toàn: Lỗi ở SafePal khiến 40.000 người dùng gặp rủi ro
Hãng phần cứng ví lạnh SafePal vừa xác nhận đã có rò rỉ dữ liệu sau sự cố trong hệ thống theo dõi đơn hàng (E-commerce).
📊 Thông tin sự cố:
Dữ liệu bị rò rỉ: Tên, địa chỉ nhận hàng thực tế, email, số điện thoại và lịch sử mua hàng của khoảng 39.798 khách hàng.
Bảo mật crypto: Vẫn an toàn 100%. Khóa riêng, cụm từ hạt giống (seed phrases) và tiền QUẢNG KHÔNG bị xâm phạm.
🛠️ Phân tích kỹ thuật:
Mặc dù kiến trúc Air-Gapped và cơ chế lưu trữ lạnh của SafePal bảo vệ tài sản khỏi chuỗi giao dịch, thì mối nguy thực sự hiện nay là Tấn công xã hội độ chính xác cao (Spear-Phishing).
Bằng cách liên kết tên và địa chỉ vật lý của bạn với việc mua ví cold wallet, kẻ tấn công có thể triển khai:
Email và SMS giả mạo cảnh báo về “cập nhật firmware khẩn cấp” để đánh cắp cụm từ hạt giống của bạn.
Gửi thư bưu chính vật lý kèm thiết bị bị can thiệp hoặc thư giả chứa mã QR độc hại.
💬 TRANH LUẬN:
Đến mức độ nào các vụ rò rỉ dữ liệu ở lớp Web2 (E-commerce) phá hủy quyền riêng tư vốn có của bảo mật Web3? Nếu bạn dùng hardware wallet, bạn mua trực tiếp từ nhà sản xuất hay ưu tiên các phương thức không để lại dấu vết địa chỉ vật lý của mình?
Mời bạn thảo luận trong phần bình luận! 👇
#SafePal #CryptoSecurity #PhishingAlert #HardwareWallets #BinanceSquare
$SFP
Hãng phần cứng ví lạnh SafePal vừa xác nhận đã có rò rỉ dữ liệu sau sự cố trong hệ thống theo dõi đơn hàng (E-commerce).
📊 Thông tin sự cố:
Dữ liệu bị rò rỉ: Tên, địa chỉ nhận hàng thực tế, email, số điện thoại và lịch sử mua hàng của khoảng 39.798 khách hàng.
Bảo mật crypto: Vẫn an toàn 100%. Khóa riêng, cụm từ hạt giống (seed phrases) và tiền QUẢNG KHÔNG bị xâm phạm.
🛠️ Phân tích kỹ thuật:
Mặc dù kiến trúc Air-Gapped và cơ chế lưu trữ lạnh của SafePal bảo vệ tài sản khỏi chuỗi giao dịch, thì mối nguy thực sự hiện nay là Tấn công xã hội độ chính xác cao (Spear-Phishing).
Bằng cách liên kết tên và địa chỉ vật lý của bạn với việc mua ví cold wallet, kẻ tấn công có thể triển khai:
Email và SMS giả mạo cảnh báo về “cập nhật firmware khẩn cấp” để đánh cắp cụm từ hạt giống của bạn.
Gửi thư bưu chính vật lý kèm thiết bị bị can thiệp hoặc thư giả chứa mã QR độc hại.
💬 TRANH LUẬN:
Đến mức độ nào các vụ rò rỉ dữ liệu ở lớp Web2 (E-commerce) phá hủy quyền riêng tư vốn có của bảo mật Web3? Nếu bạn dùng hardware wallet, bạn mua trực tiếp từ nhà sản xuất hay ưu tiên các phương thức không để lại dấu vết địa chỉ vật lý của mình?
Mời bạn thảo luận trong phần bình luận! 👇
#SafePal #CryptoSecurity #PhishingAlert #HardwareWallets #BinanceSquare
$SFP
1
214
VỤ RÒ RỈ DỮ LIỆU TREZOR: 11.742 VÍ ĐIỆN TỬ BỊ LỘ — CƠN PHISHING ĐANG TIẾN LẠI 🚨📡
Hãng ví phần cứng khổng lồ vừa xác nhận một rò rỉ từ nhà cung cấp vận chuyển — tên, địa chỉ, số điện thoại và email của 11.742 khách hàng hiện đã trôi nổi ngoài đời. Thêm 1.947 người khác bị lộ một phần. Đây không phải là một vụ hack giao thức; tiền của bạn vẫn được khóa chặt trong thiết bị. Nhưng lớp con người vừa bị nứt ra.
Mùa phishing vừa bước vào giai đoạn cao điểm. Kẻ xấu hiện nắm giữ tọa độ cá nhân của bạn — hãy chuẩn bị cho các tin nhắn giả mạo hỗ trợ, các liên kết bị cài độc và chiêu thức lừa đảo được ngụy trang như thông tin liên lạc chính thức của Trezor. Thiết bị vẫn “chống đạn”, nhưng hộp thư của bạn vừa trở thành chiến trường mới.
Dành cho các chủ sở hữu $COTI and $QNTB đang đi cùng con sóng này: khóa riêng của bạn chính là bức tường thành. Mọi thứ nằm bên ngoài kho báu đó đều có thể bị nhắm tới. Làm sao để bạn tách các tin nhắn Trezor hợp lệ khỏi những tin bị giả mạo? 🛡️
⚠️ Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ $COTI #Trezor #CryptoSecurity #PhishingAlert #Bitcoin
🔐⚡
VỤ RÒ RỈ DỮ LIỆU TREZOR: 11.742 VÍ ĐIỆN TỬ BỊ LỘ — CƠN PHISHING ĐANG TIẾN LẠI 🚨📡
Hãng ví phần cứng khổng lồ vừa xác nhận một rò rỉ từ nhà cung cấp vận chuyển — tên, địa chỉ, số điện thoại và email của 11.742 khách hàng hiện đã trôi nổi ngoài đời. Thêm 1.947 người khác bị lộ một phần. Đây không phải là một vụ hack giao thức; tiền của bạn vẫn được khóa chặt trong thiết bị. Nhưng lớp con người vừa bị nứt ra.
Mùa phishing vừa bước vào giai đoạn cao điểm. Kẻ xấu hiện nắm giữ tọa độ cá nhân của bạn — hãy chuẩn bị cho các tin nhắn giả mạo hỗ trợ, các liên kết bị cài độc và chiêu thức lừa đảo được ngụy trang như thông tin liên lạc chính thức của Trezor. Thiết bị vẫn “chống đạn”, nhưng hộp thư của bạn vừa trở thành chiến trường mới.
Dành cho các chủ sở hữu $COTI and $QNTB đang đi cùng con sóng này: khóa riêng của bạn chính là bức tường thành. Mọi thứ nằm bên ngoài kho báu đó đều có thể bị nhắm tới. Làm sao để bạn tách các tin nhắn Trezor hợp lệ khỏi những tin bị giả mạo? 🛡️
⚠️ Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ $COTI #Trezor #CryptoSecurity #PhishingAlert #Bitcoin
🔐⚡
Hãng ví phần cứng khổng lồ vừa xác nhận một rò rỉ từ nhà cung cấp vận chuyển — tên, địa chỉ, số điện thoại và email của 11.742 khách hàng hiện đã trôi nổi ngoài đời. Thêm 1.947 người khác bị lộ một phần. Đây không phải là một vụ hack giao thức; tiền của bạn vẫn được khóa chặt trong thiết bị. Nhưng lớp con người vừa bị nứt ra.
Mùa phishing vừa bước vào giai đoạn cao điểm. Kẻ xấu hiện nắm giữ tọa độ cá nhân của bạn — hãy chuẩn bị cho các tin nhắn giả mạo hỗ trợ, các liên kết bị cài độc và chiêu thức lừa đảo được ngụy trang như thông tin liên lạc chính thức của Trezor. Thiết bị vẫn “chống đạn”, nhưng hộp thư của bạn vừa trở thành chiến trường mới.
Dành cho các chủ sở hữu $COTI and $QNTB đang đi cùng con sóng này: khóa riêng của bạn chính là bức tường thành. Mọi thứ nằm bên ngoài kho báu đó đều có thể bị nhắm tới. Làm sao để bạn tách các tin nhắn Trezor hợp lệ khỏi những tin bị giả mạo? 🛡️
⚠️ Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ $COTI #Trezor #CryptoSecurity #PhishingAlert #Bitcoin
🔐⚡
60
Trezor xác nhận rằng một sự cố rò rỉ dữ liệu tại một trong các đơn vị vận chuyển của họ đã làm lộ thông tin của 67.000 khách hàng tại Mỹ, có khả năng khiến họ bị tấn công lừa đảo có chủ đích (phishing) và kỹ thuật xã hội.
#Trezor #PhishingAlert
Trezor xác nhận rằng một sự cố rò rỉ dữ liệu tại một trong các đơn vị vận chuyển của họ đã làm lộ thông tin của 67.000 khách hàng tại Mỹ, có khả năng khiến họ bị tấn công lừa đảo có chủ đích (phishing) và kỹ thuật xã hội.
#Trezor #PhishingAlert
#Trezor #PhishingAlert
19

·
--
$PUMP CẢNH BÁO NGƯỜI DÙNG – HACKER NGA ĐANG CÂU PHISHING CHÌA KHÓA SAO LƯU TÍN HIỆU 🔥
Đây không phải là chiến dịch phishing thông thường. FBI và CISA vừa cảnh báo rằng các nhóm tình báo của Nga đang nhắm mục tiêu vào các khóa khôi phục của Signal – không chỉ là mã đăng nhập. Nếu kẻ tấn công có được khóa đó, chúng có thể khôi phục toàn bộ lịch sử trò chuyện của bạn và vẫn giữ quyền truy cập ngay cả sau khi bạn đổi điện thoại.
$PUMP vừa tăng 12% gần đây nhưng rủi ro thực sự là các nhà giao dịch bị xâm phạm tài khoản Signal. Những kẻ này giả làm hỗ trợ tự động, yêu cầu bạn dán khóa khôi phục của mình. Việc tạo khóa mới trong cài đặt Signal sẽ vô hiệu hóa khóa cũ, nhưng bất kỳ bản sao lưu nào đã bị truy cập trước đó thì sẽ bị mất. Bạn có chắc các cuộc trò chuyện nhóm trên Signal của bạn an toàn không?
Không phải lời khuyên tài chính. Hãy luôn quản lý rủi ro của bạn.
#PUMP #PhishingAlert #Security #CryptoWarning #Signal
🔥
$PUMP CẢNH BÁO NGƯỜI DÙNG – HACKER NGA ĐANG CÂU PHISHING CHÌA KHÓA SAO LƯU TÍN HIỆU 🔥
Đây không phải là chiến dịch phishing thông thường. FBI và CISA vừa cảnh báo rằng các nhóm tình báo của Nga đang nhắm mục tiêu vào các khóa khôi phục của Signal – không chỉ là mã đăng nhập. Nếu kẻ tấn công có được khóa đó, chúng có thể khôi phục toàn bộ lịch sử trò chuyện của bạn và vẫn giữ quyền truy cập ngay cả sau khi bạn đổi điện thoại.
$PUMP vừa tăng 12% gần đây nhưng rủi ro thực sự là các nhà giao dịch bị xâm phạm tài khoản Signal. Những kẻ này giả làm hỗ trợ tự động, yêu cầu bạn dán khóa khôi phục của mình. Việc tạo khóa mới trong cài đặt Signal sẽ vô hiệu hóa khóa cũ, nhưng bất kỳ bản sao lưu nào đã bị truy cập trước đó thì sẽ bị mất. Bạn có chắc các cuộc trò chuyện nhóm trên Signal của bạn an toàn không?
Không phải lời khuyên tài chính. Hãy luôn quản lý rủi ro của bạn.
#PUMP #PhishingAlert #Security #CryptoWarning #Signal
🔥
Đây không phải là chiến dịch phishing thông thường. FBI và CISA vừa cảnh báo rằng các nhóm tình báo của Nga đang nhắm mục tiêu vào các khóa khôi phục của Signal – không chỉ là mã đăng nhập. Nếu kẻ tấn công có được khóa đó, chúng có thể khôi phục toàn bộ lịch sử trò chuyện của bạn và vẫn giữ quyền truy cập ngay cả sau khi bạn đổi điện thoại.
$PUMP vừa tăng 12% gần đây nhưng rủi ro thực sự là các nhà giao dịch bị xâm phạm tài khoản Signal. Những kẻ này giả làm hỗ trợ tự động, yêu cầu bạn dán khóa khôi phục của mình. Việc tạo khóa mới trong cài đặt Signal sẽ vô hiệu hóa khóa cũ, nhưng bất kỳ bản sao lưu nào đã bị truy cập trước đó thì sẽ bị mất. Bạn có chắc các cuộc trò chuyện nhóm trên Signal của bạn an toàn không?
Không phải lời khuyên tài chính. Hãy luôn quản lý rủi ro của bạn.
#PUMP #PhishingAlert #Security #CryptoWarning #Signal
🔥
66

·
--
$GNO SECURITY BREACH — TÀI KHOẢN CHÍNH THỨC X BỊ HÀNH ⚠️
Body:
PeckShield đã xác nhận rằng tài khoản X chính thức của Gnosis đã bị chiếm quyền sớm hơn trong hôm nay. Khuyến nghị cộng đồng tránh mọi tương tác — không nhấp link, không nhắn tin trực tiếp, không retweet. Đây là vụ lộ lọt/chiếm quyền tài khoản lớn thứ hai của các dự án trong tuần này.
Kẻ tấn công thường sử dụng các tài khoản bị chiếm để đăng các hợp đồng token giả mạo hoặc các liên kết lừa đảo (phishing). Hãy xác minh mọi thông tin liên lạc chính thức chỉ thông qua website hoặc Discord của Gnosis. Bạn đang thực hiện những bước nào để xác minh các thông báo của dự án trước khi tương tác?
Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn.
#GNO #SecurityAlert #CryptoHack #PhishingAlert
⚠️
$GNO SECURITY BREACH — TÀI KHOẢN CHÍNH THỨC X BỊ HÀNH ⚠️
Body:
PeckShield đã xác nhận rằng tài khoản X chính thức của Gnosis đã bị chiếm quyền sớm hơn trong hôm nay. Khuyến nghị cộng đồng tránh mọi tương tác — không nhấp link, không nhắn tin trực tiếp, không retweet. Đây là vụ lộ lọt/chiếm quyền tài khoản lớn thứ hai của các dự án trong tuần này.
Kẻ tấn công thường sử dụng các tài khoản bị chiếm để đăng các hợp đồng token giả mạo hoặc các liên kết lừa đảo (phishing). Hãy xác minh mọi thông tin liên lạc chính thức chỉ thông qua website hoặc Discord của Gnosis. Bạn đang thực hiện những bước nào để xác minh các thông báo của dự án trước khi tương tác?
Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn.
#GNO #SecurityAlert #CryptoHack #PhishingAlert
⚠️
Body:
PeckShield đã xác nhận rằng tài khoản X chính thức của Gnosis đã bị chiếm quyền sớm hơn trong hôm nay. Khuyến nghị cộng đồng tránh mọi tương tác — không nhấp link, không nhắn tin trực tiếp, không retweet. Đây là vụ lộ lọt/chiếm quyền tài khoản lớn thứ hai của các dự án trong tuần này.
Kẻ tấn công thường sử dụng các tài khoản bị chiếm để đăng các hợp đồng token giả mạo hoặc các liên kết lừa đảo (phishing). Hãy xác minh mọi thông tin liên lạc chính thức chỉ thông qua website hoặc Discord của Gnosis. Bạn đang thực hiện những bước nào để xác minh các thông báo của dự án trước khi tương tác?
Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn.
#GNO #SecurityAlert #CryptoHack #PhishingAlert
⚠️
30
·
--
CẢNH BÁO NGHIÊM TRỌNG: Hãy Bảo Vệ Crypto của Bạn! 🛑 5 Thói Quen Bảo Mật Thiết Yếu Cho Người Mới 🔐
GM #BinanceSquare Fam! 👋 Khi thị trường nóng lên, các kẻ lừa đảo cũng “lên nhiệt”. Ưu tiên hàng đầu của bạn trong crypto không chỉ là kiếm lợi nhuận, mà là bảo vệ tài sản của mình.
Mỗi ngày, chúng tôi lại thấy những câu chuyện mới về việc mọi người mất trắng số tiền mồ hôi công sức của mình vì các liên kết lừa đảo (phishing), các đợt “airdrop” giả và phần mềm chiếm quyền ví (wallet drainers). Đừng trở thành nạn nhân tiếp theo!
Hãy rèn luyện ngay 5 thói quen này:
1️⃣ Bật 2FA (Xác thực Hai Yếu Tố): Dùng ứng dụng xác thực (như Google Authenticator) cho tài khoản sàn của bạn, KHÔNG phải SMS.
2️⃣ KHÔNG BAO GIỜ CHIA SẺ Cụm Từ Seed Phrase: Hãy ghi ra giấy và lưu offline. Không có đội hỗ trợ hợp pháp nào lại hỏi xin cụm từ này.
3️⃣ Đánh Dấu Trang Web Chính Thức: Tránh bấm vào liên kết từ Google Search hoặc quảng cáo trên mạng xã hội. Kẻ gian tạo ra các trang web giả trông gần như giống hệt.
4️⃣ Kiểm Tra Kỹ Địa Chỉ Ví: Luôn gửi một khoản nhỏ để test trước. Malware có thể thay đổi địa chỉ trong bảng nhớ tạm (clipboard).
5️⃣ Cẩn Thận Với Các Ưu Đãi “Quá Tốt Để Tin”: Các chiêu “miễn phí nhân đôi crypto” và những đợt airdrop giá trị cao bất ngờ gần như luôn là lừa đảo.
💡 Quan Điểm Cá Nhân của Tôi: Hãy luôn cảnh giác. Bảo mật là trách nhiệm của chính bạn. Nếu có điều gì đó thấy đáng ngờ, hãy tin vào trực giác và rời đi. Bỏ lỡ một cơ hội còn tốt hơn là mất tiền của bạn mãi mãi.
👇 Bạn đã từng thấy âm mưu lừa đảo đáng sợ nhất nào gần đây? Hãy chia sẻ trải nghiệm của bạn bên dưới để cảnh báo người khác! 👇
#CryptoSecurity #StaySafe #PhishingAlert #BinanceSquare #ScamPrevention #CryptoEducation #ProtectYourFunds
CẢNH BÁO NGHIÊM TRỌNG: Hãy Bảo Vệ Crypto của Bạn! 🛑 5 Thói Quen Bảo Mật Thiết Yếu Cho Người Mới 🔐
GM #BinanceSquare Fam! 👋 Khi thị trường nóng lên, các kẻ lừa đảo cũng “lên nhiệt”. Ưu tiên hàng đầu của bạn trong crypto không chỉ là kiếm lợi nhuận, mà là bảo vệ tài sản của mình.
Mỗi ngày, chúng tôi lại thấy những câu chuyện mới về việc mọi người mất trắng số tiền mồ hôi công sức của mình vì các liên kết lừa đảo (phishing), các đợt “airdrop” giả và phần mềm chiếm quyền ví (wallet drainers). Đừng trở thành nạn nhân tiếp theo!
Hãy rèn luyện ngay 5 thói quen này:
1️⃣ Bật 2FA (Xác thực Hai Yếu Tố): Dùng ứng dụng xác thực (như Google Authenticator) cho tài khoản sàn của bạn, KHÔNG phải SMS.
2️⃣ KHÔNG BAO GIỜ CHIA SẺ Cụm Từ Seed Phrase: Hãy ghi ra giấy và lưu offline. Không có đội hỗ trợ hợp pháp nào lại hỏi xin cụm từ này.
3️⃣ Đánh Dấu Trang Web Chính Thức: Tránh bấm vào liên kết từ Google Search hoặc quảng cáo trên mạng xã hội. Kẻ gian tạo ra các trang web giả trông gần như giống hệt.
4️⃣ Kiểm Tra Kỹ Địa Chỉ Ví: Luôn gửi một khoản nhỏ để test trước. Malware có thể thay đổi địa chỉ trong bảng nhớ tạm (clipboard).
5️⃣ Cẩn Thận Với Các Ưu Đãi “Quá Tốt Để Tin”: Các chiêu “miễn phí nhân đôi crypto” và những đợt airdrop giá trị cao bất ngờ gần như luôn là lừa đảo.
💡 Quan Điểm Cá Nhân của Tôi: Hãy luôn cảnh giác. Bảo mật là trách nhiệm của chính bạn. Nếu có điều gì đó thấy đáng ngờ, hãy tin vào trực giác và rời đi. Bỏ lỡ một cơ hội còn tốt hơn là mất tiền của bạn mãi mãi.
👇 Bạn đã từng thấy âm mưu lừa đảo đáng sợ nhất nào gần đây? Hãy chia sẻ trải nghiệm của bạn bên dưới để cảnh báo người khác! 👇
#CryptoSecurity #StaySafe #PhishingAlert #BinanceSquare #ScamPrevention #CryptoEducation #ProtectYourFunds
GM #BinanceSquare Fam! 👋 Khi thị trường nóng lên, các kẻ lừa đảo cũng “lên nhiệt”. Ưu tiên hàng đầu của bạn trong crypto không chỉ là kiếm lợi nhuận, mà là bảo vệ tài sản của mình.
Mỗi ngày, chúng tôi lại thấy những câu chuyện mới về việc mọi người mất trắng số tiền mồ hôi công sức của mình vì các liên kết lừa đảo (phishing), các đợt “airdrop” giả và phần mềm chiếm quyền ví (wallet drainers). Đừng trở thành nạn nhân tiếp theo!
Hãy rèn luyện ngay 5 thói quen này:
1️⃣ Bật 2FA (Xác thực Hai Yếu Tố): Dùng ứng dụng xác thực (như Google Authenticator) cho tài khoản sàn của bạn, KHÔNG phải SMS.
2️⃣ KHÔNG BAO GIỜ CHIA SẺ Cụm Từ Seed Phrase: Hãy ghi ra giấy và lưu offline. Không có đội hỗ trợ hợp pháp nào lại hỏi xin cụm từ này.
3️⃣ Đánh Dấu Trang Web Chính Thức: Tránh bấm vào liên kết từ Google Search hoặc quảng cáo trên mạng xã hội. Kẻ gian tạo ra các trang web giả trông gần như giống hệt.
4️⃣ Kiểm Tra Kỹ Địa Chỉ Ví: Luôn gửi một khoản nhỏ để test trước. Malware có thể thay đổi địa chỉ trong bảng nhớ tạm (clipboard).
5️⃣ Cẩn Thận Với Các Ưu Đãi “Quá Tốt Để Tin”: Các chiêu “miễn phí nhân đôi crypto” và những đợt airdrop giá trị cao bất ngờ gần như luôn là lừa đảo.
💡 Quan Điểm Cá Nhân của Tôi: Hãy luôn cảnh giác. Bảo mật là trách nhiệm của chính bạn. Nếu có điều gì đó thấy đáng ngờ, hãy tin vào trực giác và rời đi. Bỏ lỡ một cơ hội còn tốt hơn là mất tiền của bạn mãi mãi.
👇 Bạn đã từng thấy âm mưu lừa đảo đáng sợ nhất nào gần đây? Hãy chia sẻ trải nghiệm của bạn bên dưới để cảnh báo người khác! 👇
#CryptoSecurity #StaySafe #PhishingAlert #BinanceSquare #ScamPrevention #CryptoEducation #ProtectYourFunds
63

🚨 $BTC CẢNH BÁO: LỪA ĐẢO PHISHING ẨN SAU MIỀN CHÍNH THỨC CỦA Trezor! 🦈
Vụ xâm nhập gần đây nhất đã lợi dụng một dịch vụ email bên thứ ba bị xâm phạm, cho phép kẻ tấn công gửi các email với tiêu đề “Cảnh báo Bảo mật Quan trọng” trông như thể gửi trực tiếp từ tên miền của Trezor. 📧 Với hơn 87k người dùng đã bị phơi bày từ một vụ hack đối tác vận chuyển trước đó, nội dung lừa đảo hiện được ngụy trang như một bản cập nhật firmware khẩn cấp, khiến việc kiểm tra bằng mắt gần như bất khả thi. 📊
Người thông minh hiểu rằng ngay khi một email trông hợp lệ xuất hiện, đó là một đợt “quét thanh khoản” để lấy thông tin đăng nhập—không phải biến động thị trường. Hãy giữ hộp thư của bạn luôn sắc bén và kiểm tra mọi đường link trên trang web chính thức, không phải trong email. 💡💬 Bạn có đang kiểm tra kỹ các cảnh báo từ Trezor trước khi bấm không? 👇
⚠️ Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #BTC #PhishingAlert #Security #Crypto
🔥 💎
🚨 $BTC CẢNH BÁO: LỪA ĐẢO PHISHING ẨN SAU MIỀN CHÍNH THỨC CỦA Trezor! 🦈
Vụ xâm nhập gần đây nhất đã lợi dụng một dịch vụ email bên thứ ba bị xâm phạm, cho phép kẻ tấn công gửi các email với tiêu đề “Cảnh báo Bảo mật Quan trọng” trông như thể gửi trực tiếp từ tên miền của Trezor. 📧 Với hơn 87k người dùng đã bị phơi bày từ một vụ hack đối tác vận chuyển trước đó, nội dung lừa đảo hiện được ngụy trang như một bản cập nhật firmware khẩn cấp, khiến việc kiểm tra bằng mắt gần như bất khả thi. 📊
Người thông minh hiểu rằng ngay khi một email trông hợp lệ xuất hiện, đó là một đợt “quét thanh khoản” để lấy thông tin đăng nhập—không phải biến động thị trường. Hãy giữ hộp thư của bạn luôn sắc bén và kiểm tra mọi đường link trên trang web chính thức, không phải trong email. 💡💬 Bạn có đang kiểm tra kỹ các cảnh báo từ Trezor trước khi bấm không? 👇
⚠️ Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #BTC #PhishingAlert #Security #Crypto
🔥 💎
Vụ xâm nhập gần đây nhất đã lợi dụng một dịch vụ email bên thứ ba bị xâm phạm, cho phép kẻ tấn công gửi các email với tiêu đề “Cảnh báo Bảo mật Quan trọng” trông như thể gửi trực tiếp từ tên miền của Trezor. 📧 Với hơn 87k người dùng đã bị phơi bày từ một vụ hack đối tác vận chuyển trước đó, nội dung lừa đảo hiện được ngụy trang như một bản cập nhật firmware khẩn cấp, khiến việc kiểm tra bằng mắt gần như bất khả thi. 📊
Người thông minh hiểu rằng ngay khi một email trông hợp lệ xuất hiện, đó là một đợt “quét thanh khoản” để lấy thông tin đăng nhập—không phải biến động thị trường. Hãy giữ hộp thư của bạn luôn sắc bén và kiểm tra mọi đường link trên trang web chính thức, không phải trong email. 💡💬 Bạn có đang kiểm tra kỹ các cảnh báo từ Trezor trước khi bấm không? 👇
⚠️ Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #BTC #PhishingAlert #Security #Crypto
🔥 💎
38
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#TheoDõiFOMC
351,156 lượt xem
1,497 đang thảo luận
2
#TinFed
413,598 lượt xem
1,230 đang thảo luận
3
#HuangExitNvidiaStrategyInFocus
99,683 lượt xem
1,082 đang thảo luận
4
#AnthropicRejectsIPODelayValuationinQuestion
703,885 lượt xem
5,318 đang thảo luận
5
#HedgeFundsCMEBitcoinNetShortsFall89%
0 lượt xem
0 đang thảo luận
6
#BitMineReports$6.3BNetLossForFiscal2026
12,751 lượt xem
130 đang thảo luận
7
#AnthropicIPOAboutSixTimesOversubscribed
0 lượt xem
0 đang thảo luận
8
#SoFiExpandsSoFiUSDStablecoinToPolygon
522 lượt xem
27 đang thảo luận
9
#TetherGoldXAUTCompletesKPMGAudit
405 lượt xem
20 đang thảo luận
10
#ChipStocksExtendLossesAfterNvidiaCEOChange
40,063 lượt xem
473 đang thảo luận