
#dns
dns
4,702 lượt xem
19 đang thảo luận
Phổ biến
Mới nhất

·
--
$TON DOMAIN REGISTRY XÓA T.ME KHỎI DNS TOÀN CẦU — ĐIỀU NÓ CÓ NGHĨA GÌ ĐỐI VỚI NGƯỜI DÙNG CRYPTO 🔥
Tên miền cốt lõi của Telegram là t.me đã bị .me registry gắn trạng thái serverHold vào ngày 14 tháng 7, khiến mọi liên kết t.me không thể truy cập. Nguyên nhân vẫn chưa được Telegram, registry hoặc Identity Digital giải thích.
Điều này ảnh hưởng trực tiếp đến vô số cộng đồng crypto dựa vào Telegram cho các cuộc trò chuyện nhóm, bot và kênh tín hiệu. Nếu sự cố vẫn tiếp diễn, dòng chảy thanh khoản và việc lan truyền thông tin có thể bị gián đoạn trên nhiều dự án. Bạn đã thấy bất kỳ ảnh hưởng nào lên các nhóm Telegram của mình chưa?
Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn.
#TON #Telegram #DNS #CryptoCommunity
🔥
$TON DOMAIN REGISTRY XÓA T.ME KHỎI DNS TOÀN CẦU — ĐIỀU NÓ CÓ NGHĨA GÌ ĐỐI VỚI NGƯỜI DÙNG CRYPTO 🔥
Tên miền cốt lõi của Telegram là t.me đã bị .me registry gắn trạng thái serverHold vào ngày 14 tháng 7, khiến mọi liên kết t.me không thể truy cập. Nguyên nhân vẫn chưa được Telegram, registry hoặc Identity Digital giải thích.
Điều này ảnh hưởng trực tiếp đến vô số cộng đồng crypto dựa vào Telegram cho các cuộc trò chuyện nhóm, bot và kênh tín hiệu. Nếu sự cố vẫn tiếp diễn, dòng chảy thanh khoản và việc lan truyền thông tin có thể bị gián đoạn trên nhiều dự án. Bạn đã thấy bất kỳ ảnh hưởng nào lên các nhóm Telegram của mình chưa?
Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn.
#TON #Telegram #DNS #CryptoCommunity
🔥
Tên miền cốt lõi của Telegram là t.me đã bị .me registry gắn trạng thái serverHold vào ngày 14 tháng 7, khiến mọi liên kết t.me không thể truy cập. Nguyên nhân vẫn chưa được Telegram, registry hoặc Identity Digital giải thích.
Điều này ảnh hưởng trực tiếp đến vô số cộng đồng crypto dựa vào Telegram cho các cuộc trò chuyện nhóm, bot và kênh tín hiệu. Nếu sự cố vẫn tiếp diễn, dòng chảy thanh khoản và việc lan truyền thông tin có thể bị gián đoạn trên nhiều dự án. Bạn đã thấy bất kỳ ảnh hưởng nào lên các nhóm Telegram của mình chưa?
Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn.
#TON #Telegram #DNS #CryptoCommunity
🔥
98
·
--
Cảnh báo an toàn cuối tuần: Giao diện của ít nhất 12 trang DeFi/phát hành token bị StepDrainer cài mã độc
1. Công ty bảo mật Blockaid tiết lộ rằng trong khoảng thời gian từ ngày 30 đến 31 tháng 10, giao diện của ít nhất 12 trang tài chính phi tập trung và phát hành token đã bị cài bộ công cụ StepDrainer; GoPlus cũng cảnh báo một số trang như Flap và Kintsu bị chiếm quyền DNS để giả mạo.
2. Kẻ tấn công không sửa đổi hợp đồng mà dụ người dùng «kết nối ví / ký / cấp quyền không giới hạn» thông qua tên miền trang web chính thức đã bị can thiệp. Chúng chỉ nhắm đến quyền cấp phép và chữ ký, không trực tiếp đánh cắp khóa riêng.
3. Đơn vị vận hành StonkFun cho biết trang web đã được khôi phục và chưa ghi nhận báo cáo về thiệt hại trên chuỗi; Kintsu cùng một số trang khác cũng cho biết đã chuyển về trạng thái an toàn, nhưng bộ nhớ đệm DNS có thể khiến người dùng vẫn thấy trang độc hại trong thời gian ngắn.
4. Tự kiểm tra: Nếu từng truy cập các trang liên quan trong khoảng thời gian đáng ngờ, hãy nhanh chóng dùng các công cụ như Revoke.cash để thu hồi quyền đã cấp. Tuyệt đối không nhấp vào cửa sổ bật lên «nhận/ xác minh» lạ.$ETH $BNB
Chỉ nhằm tổng hợp thông tin, không cấu thành lời khuyên đầu tư. DYOR; chỉ sử dụng các kênh chính thức, không nhấp vào liên kết nhận thưởng lạ.
#安全 #DeFi #DNS #Web3 #BNB
Cảnh báo an toàn cuối tuần: Giao diện của ít nhất 12 trang DeFi/phát hành token bị StepDrainer cài mã độc
1. Công ty bảo mật Blockaid tiết lộ rằng trong khoảng thời gian từ ngày 30 đến 31 tháng 10, giao diện của ít nhất 12 trang tài chính phi tập trung và phát hành token đã bị cài bộ công cụ StepDrainer; GoPlus cũng cảnh báo một số trang như Flap và Kintsu bị chiếm quyền DNS để giả mạo.
2. Kẻ tấn công không sửa đổi hợp đồng mà dụ người dùng «kết nối ví / ký / cấp quyền không giới hạn» thông qua tên miền trang web chính thức đã bị can thiệp. Chúng chỉ nhắm đến quyền cấp phép và chữ ký, không trực tiếp đánh cắp khóa riêng.
3. Đơn vị vận hành StonkFun cho biết trang web đã được khôi phục và chưa ghi nhận báo cáo về thiệt hại trên chuỗi; Kintsu cùng một số trang khác cũng cho biết đã chuyển về trạng thái an toàn, nhưng bộ nhớ đệm DNS có thể khiến người dùng vẫn thấy trang độc hại trong thời gian ngắn.
4. Tự kiểm tra: Nếu từng truy cập các trang liên quan trong khoảng thời gian đáng ngờ, hãy nhanh chóng dùng các công cụ như Revoke.cash để thu hồi quyền đã cấp. Tuyệt đối không nhấp vào cửa sổ bật lên «nhận/ xác minh» lạ.$ETH $BNB
Chỉ nhằm tổng hợp thông tin, không cấu thành lời khuyên đầu tư. DYOR; chỉ sử dụng các kênh chính thức, không nhấp vào liên kết nhận thưởng lạ.
#安全 #DeFi #DNS #Web3 #BNB
1. Công ty bảo mật Blockaid tiết lộ rằng trong khoảng thời gian từ ngày 30 đến 31 tháng 10, giao diện của ít nhất 12 trang tài chính phi tập trung và phát hành token đã bị cài bộ công cụ StepDrainer; GoPlus cũng cảnh báo một số trang như Flap và Kintsu bị chiếm quyền DNS để giả mạo.
2. Kẻ tấn công không sửa đổi hợp đồng mà dụ người dùng «kết nối ví / ký / cấp quyền không giới hạn» thông qua tên miền trang web chính thức đã bị can thiệp. Chúng chỉ nhắm đến quyền cấp phép và chữ ký, không trực tiếp đánh cắp khóa riêng.
3. Đơn vị vận hành StonkFun cho biết trang web đã được khôi phục và chưa ghi nhận báo cáo về thiệt hại trên chuỗi; Kintsu cùng một số trang khác cũng cho biết đã chuyển về trạng thái an toàn, nhưng bộ nhớ đệm DNS có thể khiến người dùng vẫn thấy trang độc hại trong thời gian ngắn.
4. Tự kiểm tra: Nếu từng truy cập các trang liên quan trong khoảng thời gian đáng ngờ, hãy nhanh chóng dùng các công cụ như Revoke.cash để thu hồi quyền đã cấp. Tuyệt đối không nhấp vào cửa sổ bật lên «nhận/ xác minh» lạ.$ETH $BNB
Chỉ nhằm tổng hợp thông tin, không cấu thành lời khuyên đầu tư. DYOR; chỉ sử dụng các kênh chính thức, không nhấp vào liên kết nhận thưởng lạ.
#安全 #DeFi #DNS #Web3 #BNB
153
·
--
⚠️ Các sự cố đang ảnh hưởng đến #تليجرام ...
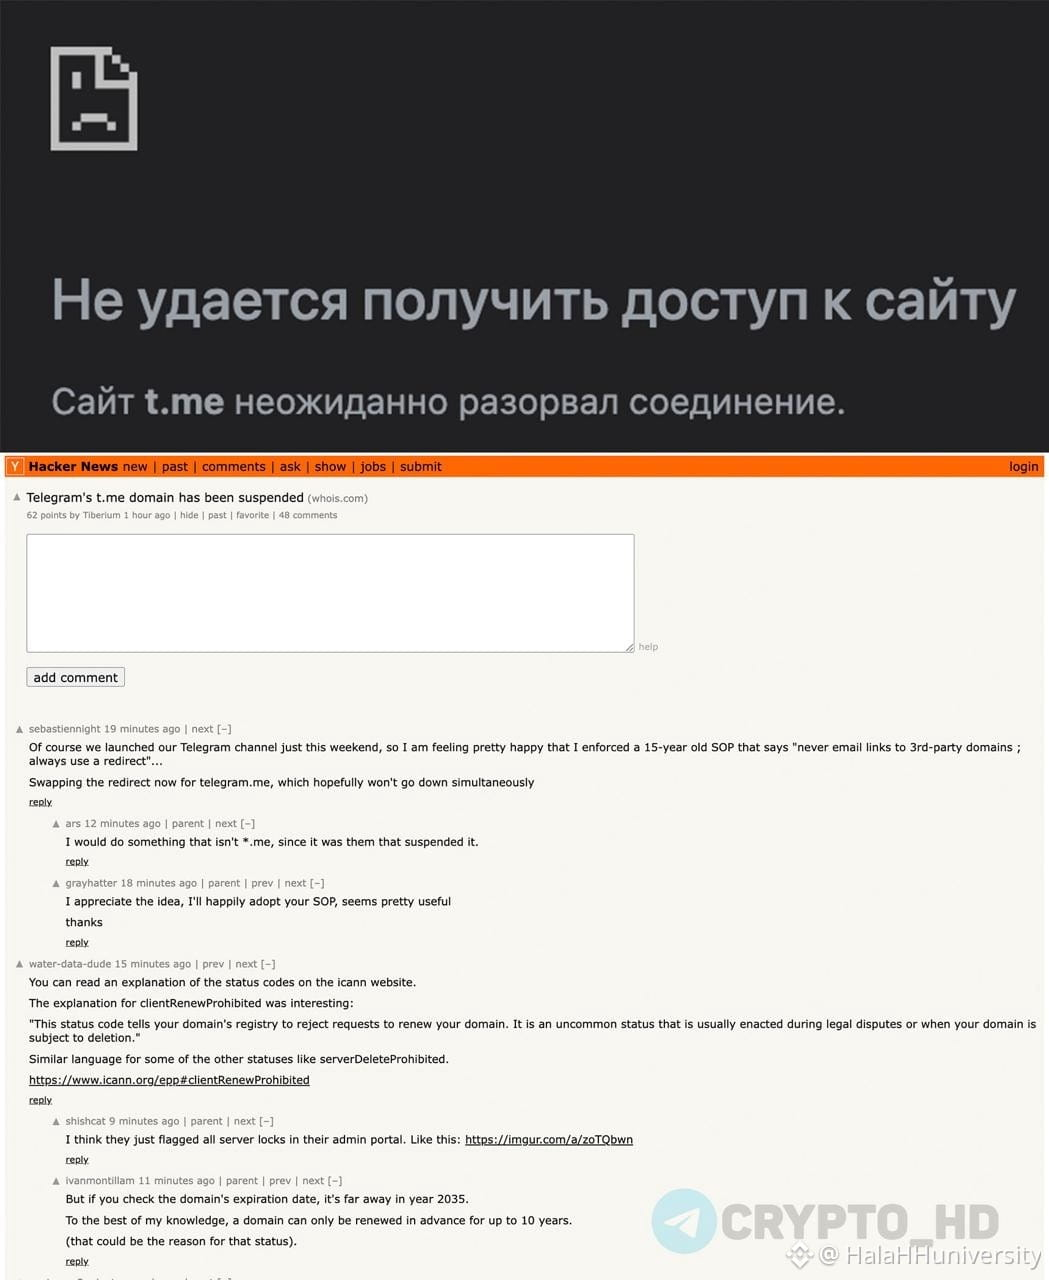
Phạm vi t.me chính của người dùng đối với các liên kết rút gọn trên Telegram đã ở trạng thái serverHold, sau khi nhà cung cấp tên miền .me tách nó khỏi hệ thống #DNS
Và sau khi cập nhật bộ nhớ đệm (Cache), các liên kết kênh, bài đăng, cuộc trò chuyện và bot có thể ngừng hoạt động. Nguyên nhân của các giới hạn này vẫn chưa được biết rõ, và Telegram vẫn chưa đưa ra bất kỳ bình luận chính thức nào cho đến thời điểm hiện tại.
$TON
⚠️ Các sự cố đang ảnh hưởng đến #تليجرام ...
Phạm vi t.me chính của người dùng đối với các liên kết rút gọn trên Telegram đã ở trạng thái serverHold, sau khi nhà cung cấp tên miền .me tách nó khỏi hệ thống #DNS
Và sau khi cập nhật bộ nhớ đệm (Cache), các liên kết kênh, bài đăng, cuộc trò chuyện và bot có thể ngừng hoạt động. Nguyên nhân của các giới hạn này vẫn chưa được biết rõ, và Telegram vẫn chưa đưa ra bất kỳ bình luận chính thức nào cho đến thời điểm hiện tại.
$TON
Phạm vi t.me chính của người dùng đối với các liên kết rút gọn trên Telegram đã ở trạng thái serverHold, sau khi nhà cung cấp tên miền .me tách nó khỏi hệ thống #DNS
Và sau khi cập nhật bộ nhớ đệm (Cache), các liên kết kênh, bài đăng, cuộc trò chuyện và bot có thể ngừng hoạt động. Nguyên nhân của các giới hạn này vẫn chưa được biết rõ, và Telegram vẫn chưa đưa ra bất kỳ bình luận chính thức nào cho đến thời điểm hiện tại.
$TON
1
290
·
--
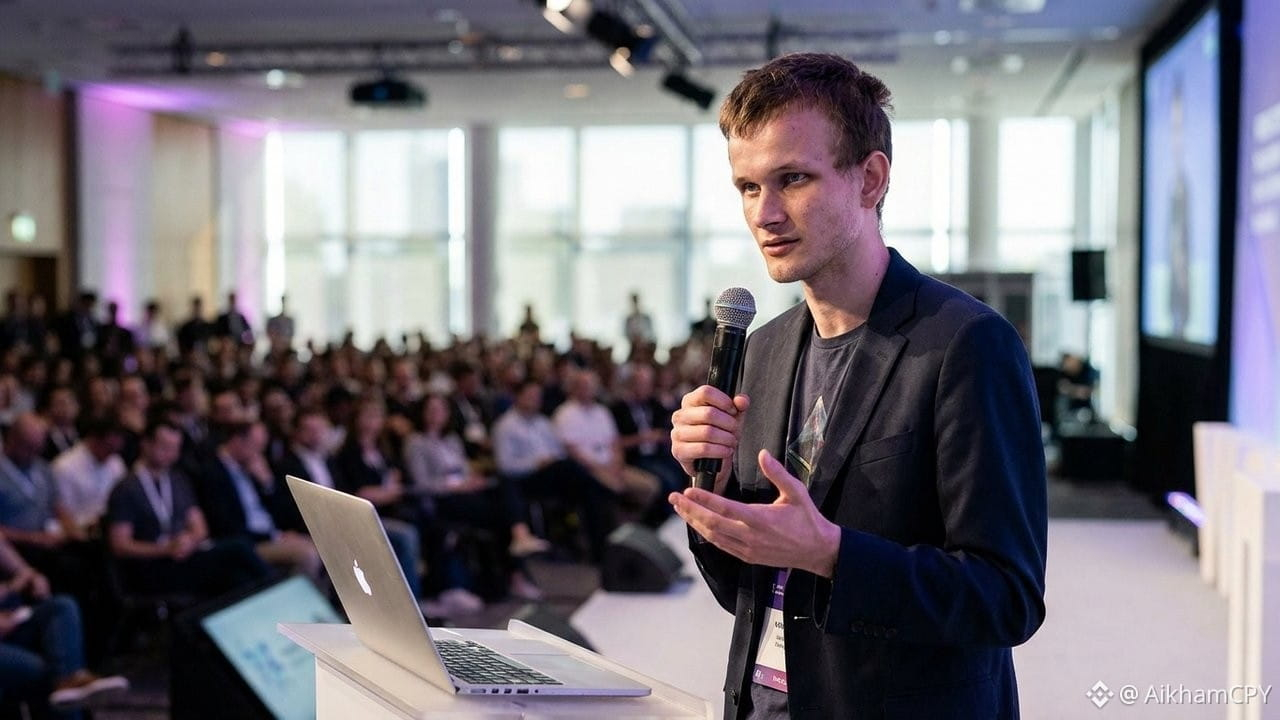
⚠️ CẢNH BÁO KHẨN CẤP: DNS eth.limo Đang Bị Tấn Công ⚠️
Vitalik Buterin cảnh báo mọi người ngừng truy cập vào vitalik.eth.limo và tất cả các trang web eth.limo ngay lập tức 🛑
Tin tặc có thể chuyển hướng người dùng đến các trang giả mạo/lừa đảo để đánh cắp tiền hoặc dữ liệu 🕳️🔴
✅ Giải pháp an toàn:
Truy cập nội dung trực tiếp qua IPFS thay thế cho đến khi sự cố được khắc phục ✅
Giữ an toàn và kiểm tra kỹ các URL của bạn! 🔒👀
$ETH $ENS
#Vitalik #Ethereum #SecurityWarning #DNS #CryptoNews
⚠️ CẢNH BÁO KHẨN CẤP: DNS eth.limo Đang Bị Tấn Công ⚠️
Vitalik Buterin cảnh báo mọi người ngừng truy cập vào vitalik.eth.limo và tất cả các trang web eth.limo ngay lập tức 🛑
Tin tặc có thể chuyển hướng người dùng đến các trang giả mạo/lừa đảo để đánh cắp tiền hoặc dữ liệu 🕳️🔴
✅ Giải pháp an toàn:
Truy cập nội dung trực tiếp qua IPFS thay thế cho đến khi sự cố được khắc phục ✅
Giữ an toàn và kiểm tra kỹ các URL của bạn! 🔒👀
$ETH $ENS
#Vitalik #Ethereum #SecurityWarning #DNS #CryptoNews
Vitalik Buterin cảnh báo mọi người ngừng truy cập vào vitalik.eth.limo và tất cả các trang web eth.limo ngay lập tức 🛑
Tin tặc có thể chuyển hướng người dùng đến các trang giả mạo/lừa đảo để đánh cắp tiền hoặc dữ liệu 🕳️🔴
✅ Giải pháp an toàn:
Truy cập nội dung trực tiếp qua IPFS thay thế cho đến khi sự cố được khắc phục ✅
Giữ an toàn và kiểm tra kỹ các URL của bạn! 🔒👀
$ETH $ENS
#Vitalik #Ethereum #SecurityWarning #DNS #CryptoNews
142
$ZBT AND $UTK ĐANG RUNG LẮC KHI MIỀN CỦA TELEGRAM BỊ RÚT KHỎI DNS TOÀN CẦU ⚡
Miền t.me vừa bị xóa khỏi DNS toàn cầu — cổng vào chính của Telegram đã biến mất. Thị trường sắp chịu một đòn nặng về mặt tâm lý, và các “túi” như $ZBT và $UTK là những cái đầu tiên bị nhắm cắt. Khối lượng giao dịch hiện đang tăng vọt trên cả hai cặp khi các lệnh mua vì hoảng loạn bị đập tan.
Chuyện này không chỉ là nhiễu — khi một mảnh hạ tầng lớn như vậy “tắt” đi, MM thường sẽ xả hàng dựa trên nỗi sợ. Mùi của một đợt bán tháo lúc này rất rõ. Bạn đang chốt stablecoin, hay cố bắt nhịp hồi ở đây?
Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn.
#ZBT #UTK #Telegram #DNS #Crypto
⚡
$ZBT AND $UTK ĐANG RUNG LẮC KHI MIỀN CỦA TELEGRAM BỊ RÚT KHỎI DNS TOÀN CẦU ⚡
Miền t.me vừa bị xóa khỏi DNS toàn cầu — cổng vào chính của Telegram đã biến mất. Thị trường sắp chịu một đòn nặng về mặt tâm lý, và các “túi” như $ZBT và $UTK là những cái đầu tiên bị nhắm cắt. Khối lượng giao dịch hiện đang tăng vọt trên cả hai cặp khi các lệnh mua vì hoảng loạn bị đập tan.
Chuyện này không chỉ là nhiễu — khi một mảnh hạ tầng lớn như vậy “tắt” đi, MM thường sẽ xả hàng dựa trên nỗi sợ. Mùi của một đợt bán tháo lúc này rất rõ. Bạn đang chốt stablecoin, hay cố bắt nhịp hồi ở đây?
Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn.
#ZBT #UTK #Telegram #DNS #Crypto
⚡
Miền t.me vừa bị xóa khỏi DNS toàn cầu — cổng vào chính của Telegram đã biến mất. Thị trường sắp chịu một đòn nặng về mặt tâm lý, và các “túi” như $ZBT và $UTK là những cái đầu tiên bị nhắm cắt. Khối lượng giao dịch hiện đang tăng vọt trên cả hai cặp khi các lệnh mua vì hoảng loạn bị đập tan.
Chuyện này không chỉ là nhiễu — khi một mảnh hạ tầng lớn như vậy “tắt” đi, MM thường sẽ xả hàng dựa trên nỗi sợ. Mùi của một đợt bán tháo lúc này rất rõ. Bạn đang chốt stablecoin, hay cố bắt nhịp hồi ở đây?
Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn.
#ZBT #UTK #Telegram #DNS #Crypto
⚡
86
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#TinFed
425,478 lượt xem
1,316 đang thảo luận
2
#TheoDõiFOMC
361,500 lượt xem
1,544 đang thảo luận
3
#BTCRemainsUnderPressureAfterHawkishFOMCMinutes
12,372 lượt xem
210 đang thảo luận
4
#AnthropicToDebutAfter$83IPOPricing
5,169 lượt xem
24 đang thảo luận
5
#NvidiaBoardReportedlySplitOverHuang’sReturn
2 lượt xem
14 đang thảo luận
6
#CanGTA6'sLaunchLiftTTWOShares?
0 lượt xem
8 đang thảo luận
7
#FOMCMinutesHighlightAIDebtRisks
1,460 lượt xem
52 đang thảo luận
8
#SouthKoreaPlansToLet3500ListedFirmsBuyBitcoin
3,400 lượt xem
108 đang thảo luận
9
#GoldmanSachsQ3BitcoinETFHoldingsReach$1.283B
64 lượt xem
3 đang thảo luận
10
#TetherBackedUSATStablecoinLaunchesOnAvalanche
80 lượt xem
10 đang thảo luận