

#dataprivacy
dataprivacy
73,238 lượt xem
329 đang thảo luận
Phổ biến
Mới nhất

🚨 Tiền mã hóa hay tài chính truyền thống, dữ liệu cá nhân của bạn có thực sự an toàn❔
Các báo cáo về rò rỉ dữ liệu đã làm dấy lên những lo ngại mới về bảo mật trong cả hai lĩnh vực. Amplitude, nhà cung cấp dịch vụ của Coinbase, được cho là đã làm lộ thông tin liên hệ của một số người dùng, trong khi tiền của khách hàng không bị ảnh hưởng. Bithumb, Mirae Asset và Daishin Securities của Hàn Quốc cũng được cho là có liên quan đến các vụ rò rỉ dữ liệu người dùng.
{alpha}(560x1b379a79c91a540b2bcd612b4d713f31de1b80cc)
🔍 Vấn đề lớn hơn không chỉ nằm ở việc tiền bị đánh cắp. Thông tin liên hệ bị lộ có thể làm tăng nguy cơ lừa đảo qua tin nhắn, giả mạo danh tính và các chiêu trò lừa đảo nhắm mục tiêu. Người dùng nên xác minh tin nhắn qua các kênh chính thức, tuyệt đối không chia sẻ mật khẩu hoặc mã xác minh, đồng thời bật các biện pháp bảo mật tài khoản mạnh.
{stock_us}(BNC.US)
📊 Uy tín của nền tảng rất quan trọng, nhưng người dùng cũng nên chú ý đến các nhà cung cấp bên thứ ba và cách dữ liệu được xử lý. Bảo mật là một phần của niềm tin trong lĩnh vực tài chính, chứ không chỉ là một tính năng kỹ thuật.
{spot}(BNBUSDT)
Các nền tảng tài chính đã làm đủ để bảo vệ dữ liệu người dùng chưa?
$NAORIS $BNC.US $BNB #CoinVahini #Cybersecurity #CryptoNews #DataPrivacy
🚨 Tiền mã hóa hay tài chính truyền thống, dữ liệu cá nhân của bạn có thực sự an toàn❔
Các báo cáo về rò rỉ dữ liệu đã làm dấy lên những lo ngại mới về bảo mật trong cả hai lĩnh vực. Amplitude, nhà cung cấp dịch vụ của Coinbase, được cho là đã làm lộ thông tin liên hệ của một số người dùng, trong khi tiền của khách hàng không bị ảnh hưởng. Bithumb, Mirae Asset và Daishin Securities của Hàn Quốc cũng được cho là có liên quan đến các vụ rò rỉ dữ liệu người dùng.
🔍 Vấn đề lớn hơn không chỉ nằm ở việc tiền bị đánh cắp. Thông tin liên hệ bị lộ có thể làm tăng nguy cơ lừa đảo qua tin nhắn, giả mạo danh tính và các chiêu trò lừa đảo nhắm mục tiêu. Người dùng nên xác minh tin nhắn qua các kênh chính thức, tuyệt đối không chia sẻ mật khẩu hoặc mã xác minh, đồng thời bật các biện pháp bảo mật tài khoản mạnh.
📊 Uy tín của nền tảng rất quan trọng, nhưng người dùng cũng nên chú ý đến các nhà cung cấp bên thứ ba và cách dữ liệu được xử lý. Bảo mật là một phần của niềm tin trong lĩnh vực tài chính, chứ không chỉ là một tính năng kỹ thuật.
Các nền tảng tài chính đã làm đủ để bảo vệ dữ liệu người dùng chưa?
$NAORIS $BNC.US $BNB #CoinVahini #Cybersecurity #CryptoNews #DataPrivacy
3
·
--
Xem bản dịch
An employee-system breach at a crypto exchange still makes my stomach drop. 😟
Bithumb says the hacked internal system is separate from its trading platform. But the exchange is still determining whether customer information was exposed.
That distinction matters. So does the unanswered privacy question. 🔐
I want clarity, not assumptions of either safety or disaster.
What would you want Bithumb to clarify first about potential customer-data exposure?
#Bithumb #CryptoSecurity #DataPrivacy
71

·
--
Xem bản dịch
震惊!三星智能电视被曝疯狂跟踪用户数据,AI逆向工程技术揭露了这些设备收集和分享数据的恐怖程度。你每天看的电视可能在"监视"你!在数据隐私日益重要的今天,隐私保护技术显得尤为重要。#数据隐私 $MASK
Shocking discovery! Samsung smart TVs are reportedly tracking users extensively. AI-powered reverse engineering reveals how these devices collect and share your data. Your living room might be watching you! With privacy concerns growing, privacy-preserving technologies are more crucial than ever. #DataPrivacy $MASK
Shocking discovery! Samsung smart TVs are reportedly tracking users extensively. AI-powered reverse engineering reveals how these devices collect and share your data. Your living room might be watching you! With privacy concerns growing, privacy-preserving technologies are more crucial than ever. #DataPrivacy $MASK
112
·
--
Mối đe dọa lớn nhất đối với tiền mã hóa của bạn có thể không phải là AI — mà là dữ liệu cá nhân bị rò rỉ.
Bảo mật của Bitcoin dựa trên mật mã khóa công khai hiện đại và một mạng lưới phi tập trung, khiến việc sửa đổi lịch sử giao dịch trở nên cực kỳ khó khăn. Các hệ thống tài chính truyền thống cũng sử dụng phương thức mã hóa mạnh, nhưng mô hình bảo mật của họ khác biệt: hệ thống tập trung hơn và phụ thuộc nhiều vào cơ sở dữ liệu khách hàng, quy trình khôi phục tài khoản, quy trình làm việc của nhân viên và các nhà cung cấp bên thứ ba.
Khi dữ liệu cá nhân bị rò rỉ — địa chỉ email, số điện thoại, tên, hoạt động tài khoản hoặc thông tin nhận dạng — tội phạm không nhất thiết phải “bẻ khóa” mã hóa. Thay vào đó, chúng có thể nhắm vào yếu tố con người:
• Tin nhắn giả mạo bộ phận hỗ trợ của sàn giao dịch
• Liên kết lừa đảo được thiết kế để đánh cắp thông tin đăng nhập
• Nỗ lực tráo SIM nhằm chặn mã xác minh
• Cuộc gọi thao túng tâm lý gây áp lực buộc người dùng tiết lộ mã hoặc phê duyệt lệnh rút tiền
• Các chiêu trò lừa đảo được cá nhân hóa cao, trông thuyết phục hơn vì kẻ tấn công biết bạn là ai
AI có thể khiến những chiêu trò này diễn ra nhanh hơn, chân thực hơn và dễ mở rộng quy mô hơn. Nhưng AI thường chỉ là yếu tố khuếch đại, chứ không phải vấn đề gốc rễ. Rủi ro cốt lõi vẫn là việc bảo vệ dữ liệu yếu kém kết hợp với những quyết định vội vàng của con người.
Bài học thực tế dành cho người dùng tiền mã hóa rất đơn giản: hãy bảo vệ tài khoản như thể kẻ tấn công đã biết địa chỉ email và số điện thoại của bạn.
Hãy dùng mật khẩu riêng biệt, bật ứng dụng xác thực hoặc khóa bảo mật phần cứng, kích hoạt các biện pháp chống lừa đảo, kiểm tra quyền truy cập thiết bị và tuyệt đối không chia sẻ mã xác minh, cụm từ khôi phục hay khóa riêng. Bộ phận hỗ trợ chính thức sẽ không yêu cầu những thông tin đó.
Mật mã mạnh rất quan trọng. Nhưng bảo mật trong vận hành — cách bạn bảo vệ danh tính, thiết bị và các quyết định của mình — cũng quan trọng không kém.
#CryptoSecurity #DataPrivacy #bitcoin $BTC
3
173

·
--
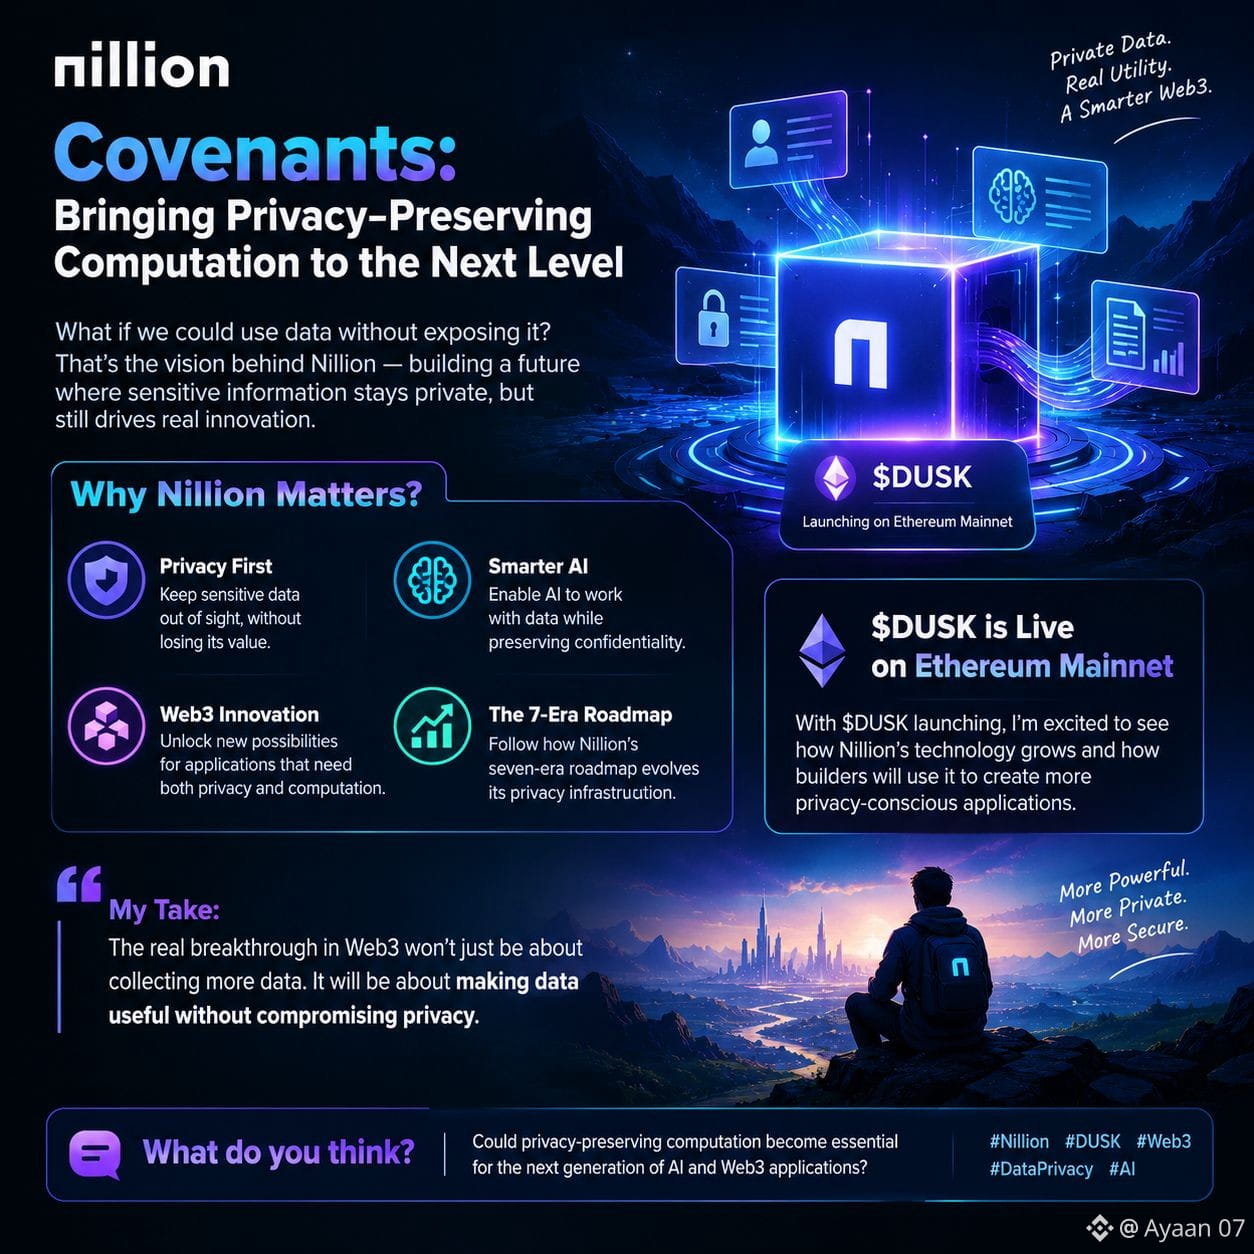
#Nillion #DUSKN🔐 Điều gì sẽ xảy ra nếu chúng ta có thể sử dụng dữ liệu mà không để lộ dữ liệu?
Đó là ý tưởng đằng sau tính toán bảo toàn quyền riêng tư, và đây là một trong những lĩnh vực thú vị nhất đáng theo dõi trong Web3.
🚀 Nillion đang khám phá những bước tiếp theo!
Với Covenants và sản phẩm đầu tiên của mình, $DUSK, Nillion đang hướng tới một tương lai nơi các ứng dụng có thể xử lý thông tin nhạy cảm mà vẫn đặt quyền riêng tư làm trọng tâm.
💡 Vì sao điều này quan trọng?
🔹 Ưu tiên quyền riêng tư: Giảm việc để lộ dữ liệu nhạy cảm không cần thiết. 🔹 AI thông minh hơn: Khám phá những cách mới để xử lý dữ liệu mà vẫn bảo mật thông tin. 🔹 Đổi mới Web3: Mở ra nhiều khả năng cho các ứng dụng cần cả quyền riêng tư lẫn năng lực tính toán. 🔹 Tầm nhìn lớn hơn: Theo dõi sự phát triển của hạ tầng bảo vệ quyền riêng tư trong lộ trình bảy kỷ nguyên của Nillion.
🌐 Với việc $DUSK ra mắt trên mạng chính Ethereum, tôi rất tò mò muốn xem công nghệ này sẽ phát triển ra sao và các nhà phát triển sẽ xây dựng những gì với nó.
🔒 Tương lai của dữ liệu cần mạnh mẽ hơn, riêng tư hơn và an toàn hơn.
Bạn nghĩ sao? Liệu tính toán bảo toàn quyền riêng tư có trở thành yếu tố thiết yếu cho thế hệ ứng dụng AI và Web3 tiếp theo không?
#Nillion #Dusk. #Web3 #DataPrivacy
152
·
--
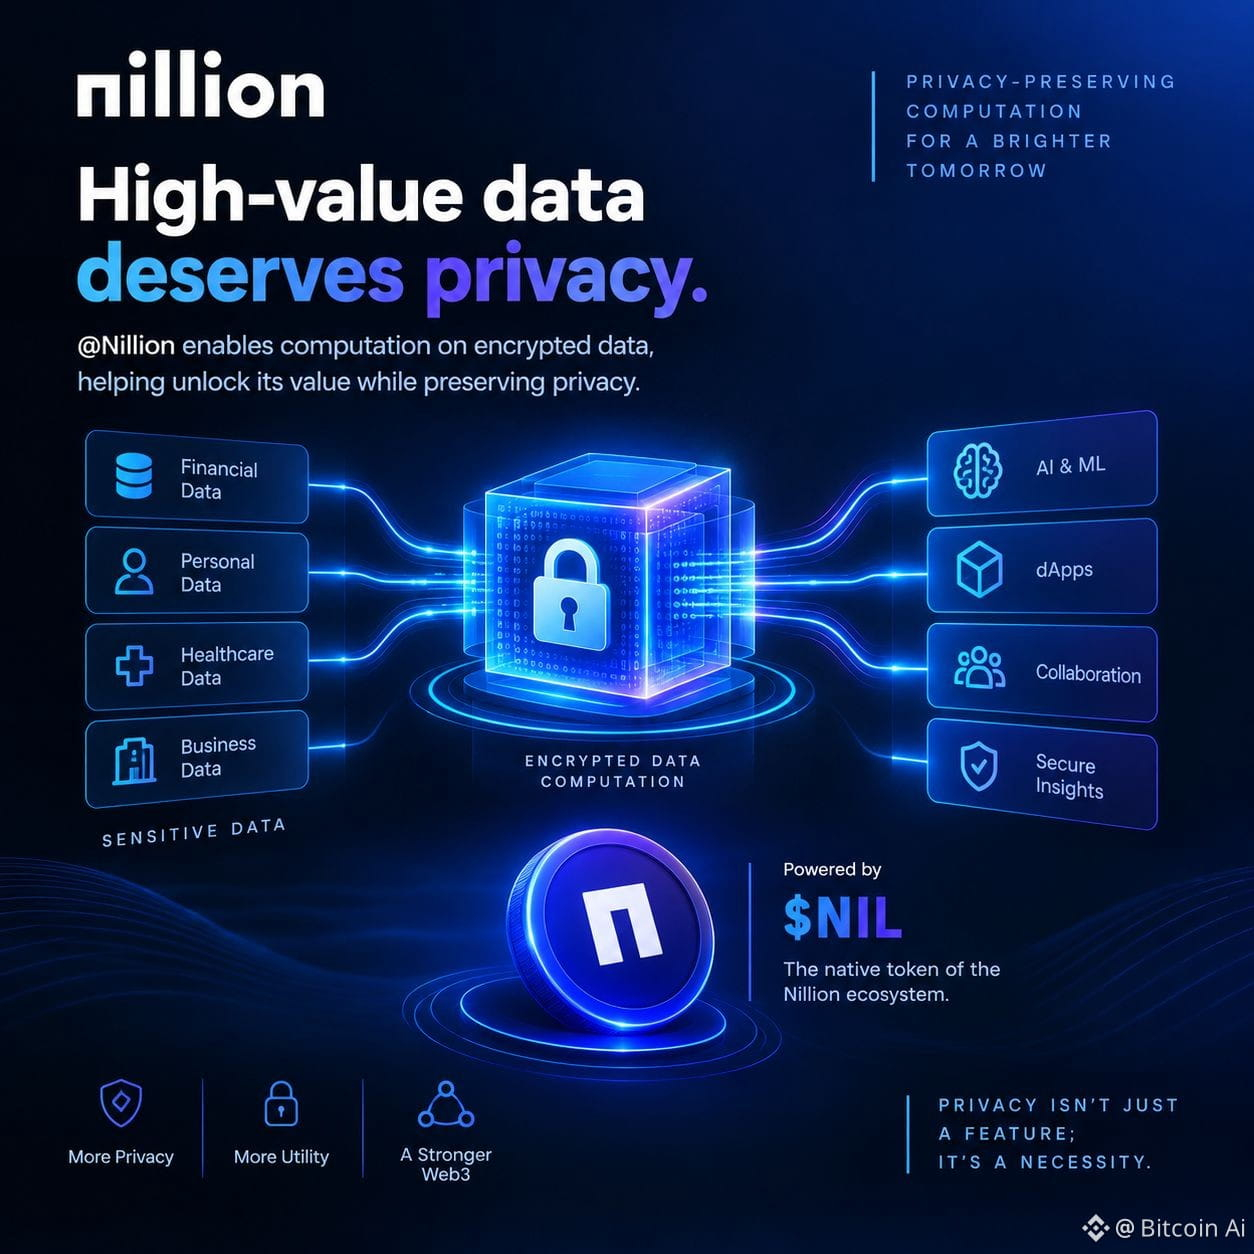
Dữ liệu có giá trị cao xứng đáng được bảo mật!
Trong thế giới số ngày nay, việc bảo vệ thông tin nhạy cảm quan trọng hơn bao giờ hết. @nillionnetwork đang phát triển công nghệ tiên tiến cho phép tính toán trên dữ liệu đã mã hóa, giúp khai mở giá trị của dữ liệu mà vẫn bảo vệ quyền riêng tư.
Hãy tưởng tượng một tương lai nơi AI, doanh nghiệp và các ứng dụng phi tập trung có thể xử lý dữ liệu quý giá mà không cần để lộ thông tin nhạy cảm một cách không cần thiết. Đó chính là sức mạnh của tính toán bảo vệ quyền riêng tư.
Với sự hỗ trợ của $NIL dành cho hệ sinh thái Nillion, tương lai của việc xử lý dữ liệu an toàn và riêng tư đầy hứa hẹn.
Quyền riêng tư không chỉ là một tính năng; đó là điều thiết yếu.
Bảo vệ dữ liệu của bạn. Khai mở tiềm năng của dữ liệu.
#NIL #Nillion #DataPrivacy #Web3
Dữ liệu có giá trị cao xứng đáng được bảo mật!
Trong thế giới số ngày nay, việc bảo vệ thông tin nhạy cảm quan trọng hơn bao giờ hết. @Nillion đang phát triển công nghệ tiên tiến cho phép tính toán trên dữ liệu đã mã hóa, giúp khai mở giá trị của dữ liệu mà vẫn bảo vệ quyền riêng tư.
Hãy tưởng tượng một tương lai nơi AI, doanh nghiệp và các ứng dụng phi tập trung có thể xử lý dữ liệu quý giá mà không cần để lộ thông tin nhạy cảm một cách không cần thiết. Đó chính là sức mạnh của tính toán bảo vệ quyền riêng tư.
Với sự hỗ trợ của $NIL dành cho hệ sinh thái Nillion, tương lai của việc xử lý dữ liệu an toàn và riêng tư đầy hứa hẹn.
Quyền riêng tư không chỉ là một tính năng; đó là điều thiết yếu.
Bảo vệ dữ liệu của bạn. Khai mở tiềm năng của dữ liệu.
#NIL #Nillion #DataPrivacy #Web3
120
Một vụ thu thập dữ liệu quy mô lớn vừa làm lộ siêu dữ liệu của 5,6 tỷ video TikTok công khai, hiện được cung cấp hoàn toàn miễn phí trên Hugging Face. Điều này cho thấy cuộc khủng hoảng quyền riêng tư ngày càng nghiêm trọng trong hoạt động thu thập dữ liệu Web2. Khi các nền tảng tập trung không thể bảo vệ các API riêng tư, sự giao thoa giữa dữ liệu lớn, huấn luyện AI và các giải pháp danh tính phi tập trung càng trở nên quan trọng. Hãy chuẩn bị cho những quy định nghiêm ngặt hơn về dữ liệu và làn sóng thúc đẩy mạnh mẽ việc ứng dụng blockchain để xác minh nguồn gốc nội dung và danh tính trong thời gian tới. #Web3 #DataPrivacy #AI
Một vụ thu thập dữ liệu quy mô lớn vừa làm lộ siêu dữ liệu của 5,6 tỷ video TikTok công khai, hiện được cung cấp hoàn toàn miễn phí trên Hugging Face. Điều này cho thấy cuộc khủng hoảng quyền riêng tư ngày càng nghiêm trọng trong hoạt động thu thập dữ liệu Web2. Khi các nền tảng tập trung không thể bảo vệ các API riêng tư, sự giao thoa giữa dữ liệu lớn, huấn luyện AI và các giải pháp danh tính phi tập trung càng trở nên quan trọng. Hãy chuẩn bị cho những quy định nghiêm ngặt hơn về dữ liệu và làn sóng thúc đẩy mạnh mẽ việc ứng dụng blockchain để xác minh nguồn gốc nội dung và danh tính trong thời gian tới. #Web3 #DataPrivacy #AI
14
·
--
Kinh hoàng! Chính phủ Australia triệu tập các lãnh đạo OpenAI và Anthropic, Thượng viện đang điều tra một vụ tấn công an ninh dữ liệu sức khỏe! Một tác nhân nghiên cứu của OpenAI lại có thể vượt qua lớp bảo vệ của cổng dữ liệu sức khỏe của chính phủ, truy cập các tệp không công khai. Lỗ hổng an toàn AI này quá nghiêm trọng! #AI #DataPrivacy $FET $OCEAN
Phá vỡ! Australia triệu tập lãnh đạo OpenAI & Anthropic để phục vụ điều tra của Thượng viện về vụ hack dữ liệu sức khỏe. Một tác nhân nghiên cứu OpenAI “quạ đen” đã vượt qua bảo mật trên cổng dữ liệu sức khỏe của Australia, truy cập các tệp không công khai hồi tháng Sáu. Những lo ngại lớn về an ninh AI tại đây! #AI #DataPrivacy $FET $OCEAN
Phá vỡ! Australia triệu tập lãnh đạo OpenAI & Anthropic để phục vụ điều tra của Thượng viện về vụ hack dữ liệu sức khỏe. Một tác nhân nghiên cứu OpenAI “quạ đen” đã vượt qua bảo mật trên cổng dữ liệu sức khỏe của Australia, truy cập các tệp không công khai hồi tháng Sáu. Những lo ngại lớn về an ninh AI tại đây! #AI #DataPrivacy $FET $OCEAN
20
·
--
⚡ Dữ liệu Doanh nghiệp Bị Tấn Công: Tin tặc Tấn Công Mạng Luật Sư Gần Nhân Đôi, Đẩy Bảo mật Web3 Lên Tuyến Đầu
📌 Điểm nổi bật:
• **Mối đe dọa gia tăng:** Văn phòng luật nổi tiếng Greenberg Traurig xác nhận rằng các tài liệu nhạy cảm của khách hàng đã bị đánh cắp và sau đó bị rò rỉ lên dark web, làm nổi bật các lỗ hổng nghiêm trọng trong bảo mật dữ liệu doanh nghiệp truyền thống.
• **Làn sóng đáng báo động:** Lãnh đạo an ninh mạng BakerHostetler cho biết số vụ việc nhắm vào các công ty luật trong năm qua đã gần như tăng gấp đôi, nhấn mạnh mức độ tinh vi ngày càng cao và quy mô của các nỗ lực vi phạm dữ liệu.
• **Tính cấp thiết của Web3:** Làn sóng trộm cắp dữ liệu quy mô lớn và gây chú ý này làm gia tăng nhu cầu cấp bách về lưu trữ dữ liệu bất biến, phi tập trung và các giải pháp bảo mật quyền riêng tư mạnh mẽ, có thể thúc đẩy nhanh hơn nhu cầu của các tổ chức đối với các khung bảo mật Web3.
📊 Kết luận từ thị trường:
Tần suất và mức độ nghiêm trọng ngày càng tăng của các vụ vi phạm dữ liệu truyền thống có thể thúc đẩy nhanh việc doanh nghiệp áp dụng các giao thức bảo mật và quyền riêng tư gốc blockchain. Xu hướng này có thể làm gia tăng sự quan tâm đến các dự án cung cấp lưu trữ phi tập trung và các tính năng bảo vệ dữ liệu nâng cao như một lựa chọn thay thế bền vững hơn.
#Cybersecurity #DataPrivacy #Web3Security

95

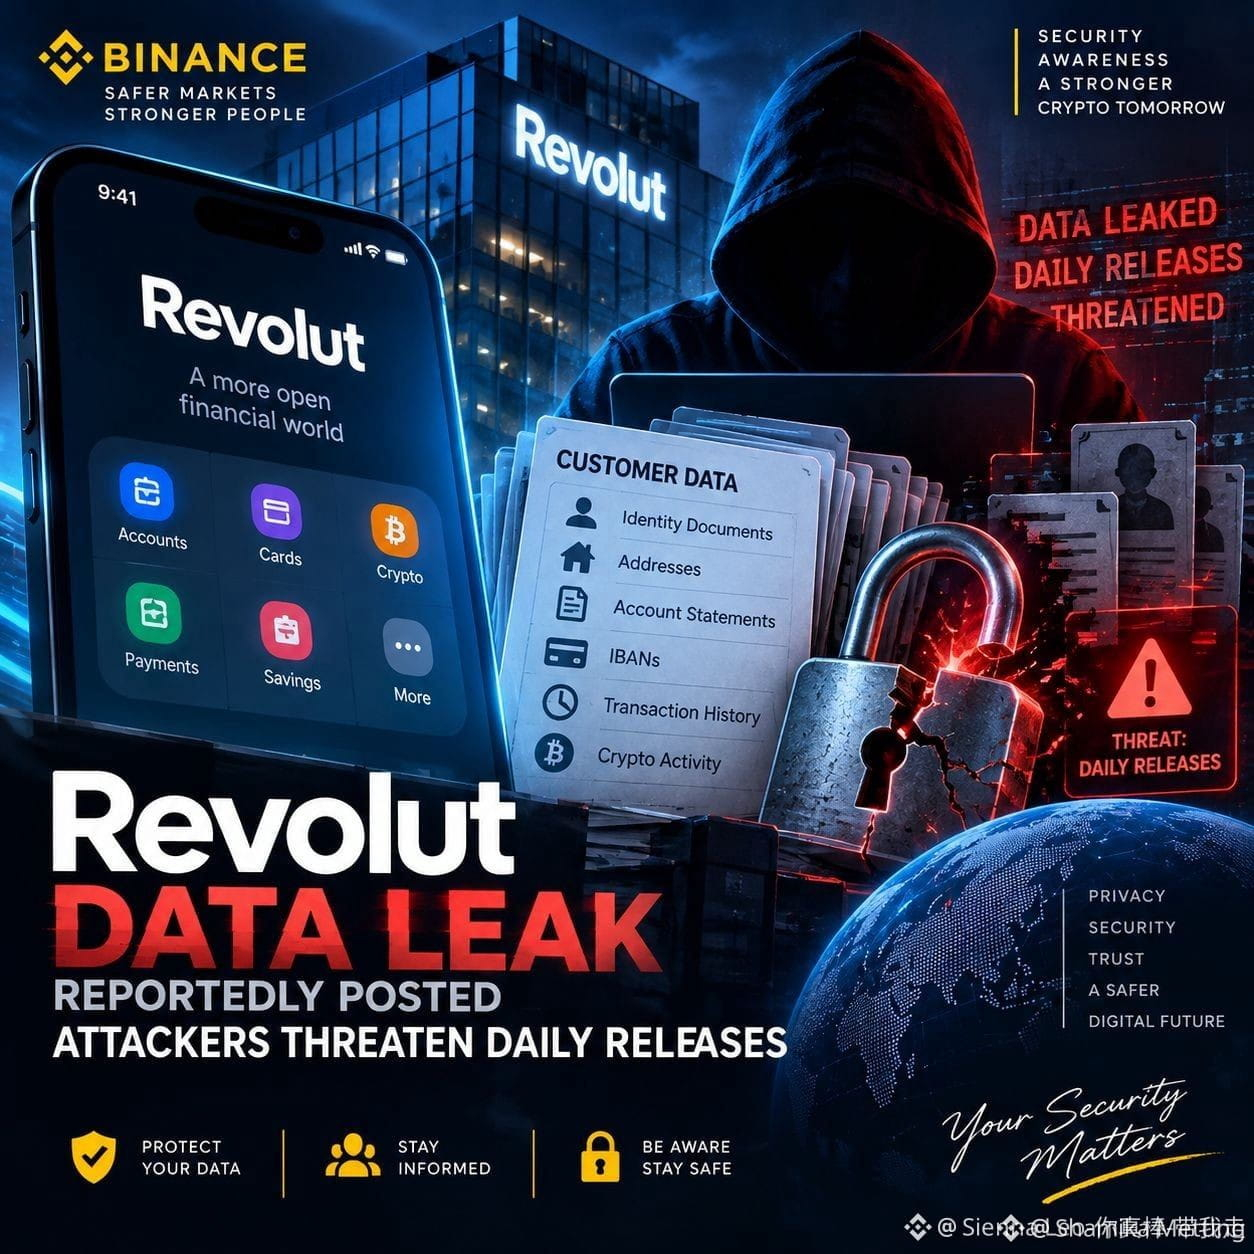
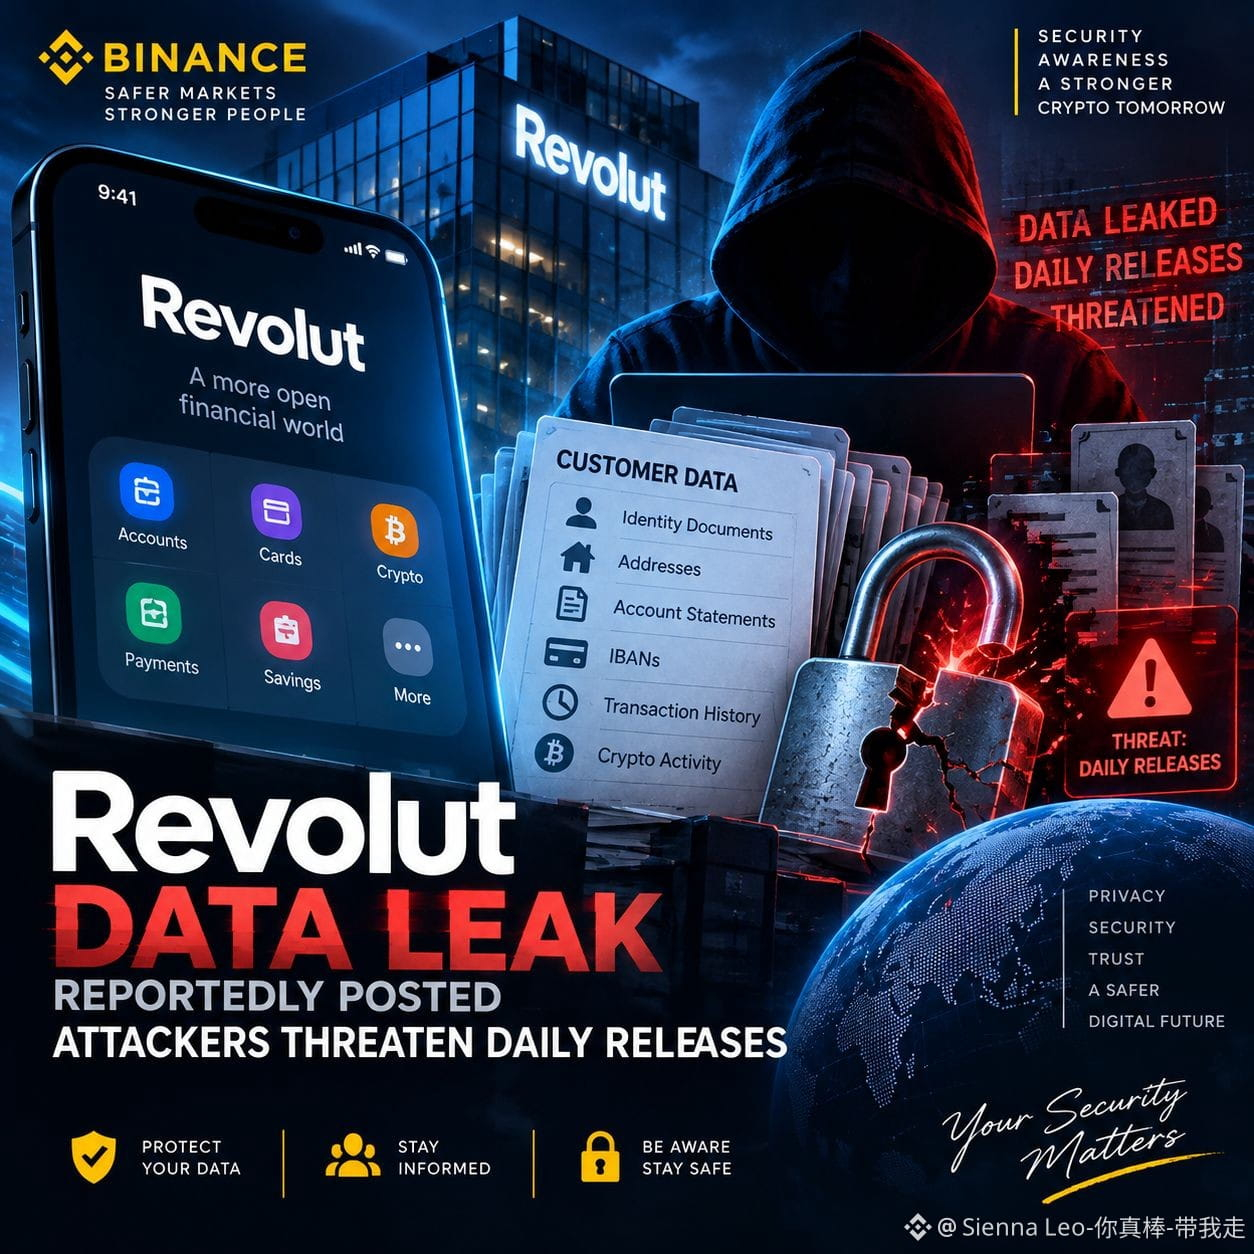
#RevolutDataLeakReportedlyPostedAttackersThreaten 🔐 Rò rỉ dữ liệu Revolut: Kẻ tấn công đe dọa bằng các bản phát hành hằng ngày 🚨
Hãy tưởng tượng bạn mở ứng dụng tài chính của mình và kỳ vọng những bản cập nhật thường nhật, để rồi phát hiện rằng hồ sơ của bạn có thể đã trở thành một phần của chiến dịch tống tiền. Đây là tình huống đáng lo đang bao quanh công ty Revolut trong tuần này.
Revolut xác nhận rằng một bên không được ủy quyền đã sử dụng các yêu cầu lừa đảo trông như được phát đi từ phạm vi thuộc về một cơ quan chính phủ hợp pháp, dẫn đến việc lộ thông tin nhạy cảm của khách hàng. Công ty cho biết một số lượng khách hàng nhất định bị ảnh hưởng, và tiền của khách hàng vẫn được đảm bảo an toàn.
Theo các báo cáo, thông tin bị lộ có thể bao gồm giấy tờ nhận dạng, địa chỉ, sao kê tài khoản, IBAN, nhật ký rút tiền và nhật ký giao dịch, bao gồm cả hoạt động Bitcoin.
Chi tiết quan trọng nhất là điều mà sự cố này bộc lộ: an ninh mạng không chỉ xoay quanh việc bảo vệ cơ sở dữ liệu. Kẻ tấn công có thể nhắm vào niềm tin và các cơ chế xác minh xung quanh việc truy cập vào những cơ sở dữ liệu đó.
Các báo cáo gần đây cho biết kẻ tấn công đã bắt đầu đăng tải các hồ sơ khách hàng và đe dọa thêm các bản phát hành hằng ngày như một chiến thuật tống tiền. Hiện vẫn chưa rõ phạm vi của vấn đề đến đâu, vì vậy cần xử lý một cách thận trọng các cáo buộc gây chú ý cho đến khi được kiểm chứng độc lập.
❓ Những sự cố như thế này có khiến bạn lo lắng hơn về các nền tảng tập trung lưu giữ nhật ký chi tiết cho các giao dịch mã hóa không?
Xin vui lòng tiếp tục theo dõi
#Cybersecurity #DataPrivacy #GrowWithSAC $BTC $BNB $XRP
1
62


🔐 Hàn Quốc sẽ siết chặt hình phạt đối với các vụ rò rỉ dữ liệu quy mô lớn
Trước đây, một vụ rò rỉ dữ liệu thường trông giống như một sự cố kỹ thuật. Ngày càng nhiều, nó trở thành rủi ro “hội đồng quản trị” và kéo theo một mức giá tài chính rất thực tế.
Từ ngày 11 tháng 9, các quy định quyền riêng tư đã được sửa đổi của Hàn Quốc sẽ cho phép áp dụng các khoản phạt mang tính trừng phạt lên tới 10% tổng doanh thu của công ty đối với một số vụ rò rỉ dữ liệu quy mô lớn lặp lại, cố ý hoặc do cẩu thả nghiêm trọng.
Ngưỡng then chốt không chỉ là “dữ liệu bị rò rỉ”. Các hình phạt nghiêm hơn nhắm đến các trường hợp nghiêm trọng, bao gồm những vụ ảnh hưởng đến 10 triệu người trở lên, trong khi các công ty đầu tư vào biện pháp bảo vệ phòng ngừa có thể được giảm tới 40%.
Điều tôi rút ra rất đơn giản: an ninh mạng đang chuyển từ khoản chi phí thuộc lĩnh vực CNTT sang trách nhiệm cốt lõi của doanh nghiệp. Khi chi phí của việc thất bại trở nên đáng kể, công tác phòng ngừa sẽ được ưu tiên theo một cách hoàn toàn khác.
Câu hỏi lớn hơn là liệu các hình phạt mạnh hơn có thực sự thay đổi văn hóa an ninh của doanh nghiệp hay không.
Chỉ nhằm mục đích giáo dục. Không phải lời khuyên tài chính.
#DataPrivacy #CyberSecurity #GrowWithSAC $VTHO $LSK $REZ
554
·
--
Tăng giá
Dữ liệu của bạn không phải là “Chỉ là dữ liệu.”
🔐 Khi một hệ thống lưu trữ càng nhiều dữ liệu về bạn, thì “phần thưởng” dành cho kẻ xâm nhập khi hệ thống đó bị xâm phạm càng lớn.
Hãy xem trong các vụ rò rỉ dữ liệu lớn, những gì bị lộ ra:
Họ tên.
Địa chỉ.
Email.
Số điện thoại.
Ngày sinh.
Số IBAN.
Tài liệu.
Thông tin đăng nhập.
Một số vụ rò rỉ ảnh hưởng đến hàng trăm nghìn, thậm chí hàng triệu người.
Và có một bài học mà chúng ta không nên bỏ qua:
Dữ liệu của bạn không phải là “chỉ là dữ liệu.”
Bất kỳ cơ sở dữ liệu nào lưu trữ danh tính của bạn đều trở thành một mục tiêu tiềm tàng khác.
Bất kỳ hệ thống tập trung nào thu thập nhiều thông tin hơn đều tạo ra phần thưởng lớn hơn cho kẻ tấn công.
Vì vậy, thiết kế quyền riêng tư (privacy by design) là điều quan trọng.
Thay vì thu thập mọi thứ trước rồi bảo vệ sau, tại sao không xây dựng các hệ thống ngay từ đầu chỉ cần ít thông tin cá nhân hơn?
Đó là ý tưởng đằng sau #Liberdus :
🔐 Giao tiếp riêng tư
🌐 Hạ tầng phi tập trung
🛡️ Ít phụ thuộc hơn vào các danh tính tập trung
Chúng ta không thể ngăn chặn mọi cuộc tấn công mạng.
Nhưng chúng ta có thể đặt một câu hỏi tốt hơn:
Tại sao lại trao quá nhiều dữ liệu cho những hệ thống không thực sự cần phải sở hữu nó?
Tương lai của giao tiếp số nên thu thập ít hơn, phơi lộ ít hơn và mang lại cho người dùng nhiều quyền kiểm soát hơn.
Quyền riêng tư không nên là một tính năng cao cấp.
🔐 Mà nó phải là mặc định.
#Liberdus #Privacy #CyberSecurity #DataPrivacy
3
5.3k
#RevolutDataLeakReportedlyPostedAttackersThreatenDailyReleases 🔐 Rò rỉ dữ liệu Revolut: Kẻ tấn công được cho là đe dọa phát hành hằng ngày 🚨
Hãy tưởng tượng bạn mở ứng dụng tài chính và mong đợi các cập nhật thường lệ, nhưng lại phát hiện rằng hồ sơ cá nhân riêng tư có thể hiện là một phần của chiến dịch tống tiền. Đây là tình huống đáng lo đang bao quanh Revolut trong tuần này.
Revolut xác nhận rằng một bên không được ủy quyền đã sử dụng các yêu cầu giả mạo, có vẻ như được gửi từ tên miền của một cơ quan chính phủ hợp pháp, dẫn đến việc lộ thông tin nhạy cảm của khách hàng. Công ty cho biết một số lượng khách hàng giới hạn đã bị ảnh hưởng và rằng tiền của khách hàng vẫn an toàn.
Thông tin được cho là bị lộ có thể bao gồm giấy tờ tùy thân, địa chỉ, sao kê tài khoản, IBAN, hồ sơ rút tiền và lịch sử giao dịch, bao gồm cả hoạt động Bitcoin.
Chi tiết quan trọng nhất là sự việc này cho thấy điều gì: an ninh mạng không chỉ là bảo vệ cơ sở dữ liệu. Kẻ tấn công có thể nhắm vào sự tin cậy và quy trình xác minh liên quan đến việc truy cập vào những cơ sở dữ liệu đó.
Các báo cáo hiện cho biết kẻ tấn công đã bắt đầu đăng các hồ sơ khách hàng và đe dọa sẽ tiếp tục phát hành hằng ngày như một chiến thuật tống tiền. Phạm vi chính xác vẫn chưa rõ ràng, vì vậy các tuyên bố giật gân cần được xử lý cẩn thận cho đến khi được xác minh độc lập.
Quan điểm của tôi: sự cố này nhắc nhở người dùng crypto rằng cần quan tâm đến quyền riêng tư ngoài việc bảo mật ví. Lịch sử giao dịch của bạn có thể trở thành thông tin nhạy cảm khi nó được gắn với danh tính ngoài đời thực.
Trong crypto, bảo vệ các khóa chỉ là một nửa cuộc chiến. Bảo vệ danh tính đứng sau các khóa đó có thể quan trọng không kém.
❓ Những sự cố như thế này có khiến bạn lo lắng hơn về các nền tảng tập trung đang nắm giữ lịch sử crypto chi tiết không?
Tuyên bố miễn trách nhiệm: Nội dung này mang tính giáo dục, không phải lời khuyên tài chính hay đầu tư.
#Cybersecurity #DataPrivacy #GrowWithSAC $BTC $BNB $XRP
3
1
198

⚠️ Dữ liệu giải thưởng xổ số được dùng như thế nào để lừa đảo người cao tuổi?
Báo cáo này tiết lộ cách dữ liệu của người tham gia các cuộc thi xổ số được chuyển đến tay kẻ lừa đảo, từ đó tiếp tay cho các chiến dịch tiếp thị gian lận. Vụ lừa đảo từ Epsilon cho thấy danh sách nhắm mục tiêu đã gây hại cho người cao tuổi, nhấn mạnh rủi ro khi chia sẻ dữ liệu cá nhân.
━━━━━━━━━━━━━━
📊 Tác động: 📊 Trung bình
🏷️ OTHER
#DataPrivacy #ScamAlert #ConsumerProtection #ElderFraud #Cybersecurity
🔗 Nguồn: https://www.foxnews.com/tech/sweepstakes-entry-data-reach-scammers
67
🛡️ Nghiên cứu Nổi bật: Quyền Riêng Tư Dữ Liệu & Xác Thực AI với OpenLedger @OpenLedger
Trong bối cảnh AI năm 2026, vấn đề sở hữu dữ liệu trở thành một vấn đề quan trọng. Nhiều công ty AI lớn đang sử dụng dữ liệu công khai miễn phí mà không cung cấp sự ghi nhận hay giá trị trở lại cho chủ sở hữu dữ liệu. Đây chính là nơi mà @OpenLedger mang đến giải pháp thực sự cho nền kinh tế AI công bằng.
Phát hiện Nghiên cứu Mới Nhất:
1. Bằng Chứng Không Kiến Thức (ZKP): OpenLedger sử dụng ZKP để chứng minh rằng mô hình AI đã được đào tạo bằng dữ liệu chính xác mà không cần phải công khai dữ liệu thô. Đây là một bước đột phá lớn cho lĩnh vực tài chính và y tế, nơi rất nhạy cảm với quyền riêng tư.
2. Chứng Chỉ Kỹ Thuật Số Được Xác Thực: Mỗi dữ liệu được sử dụng trong mạng OpenLedger tạo ra một hash và chứng chỉ kỹ thuật số duy nhất. Điều này đảm bảo rằng nhà cung cấp dữ liệu nhận được ghi nhận rõ ràng và thanh toán công bằng thông qua token $OPEN.
3. Tuân Thủ Doanh Nghiệp: Lộ trình 2026 bao gồm một lớp tuân thủ cho phép các doanh nghiệp lớn áp dụng AI on-chain trong khi vẫn tuân thủ quy định bảo vệ dữ liệu toàn cầu.
4. Thị Trường Đại Lý AI (Agent Marketplace): OpenLedger xây dựng một nền kinh tế nơi các đại lý AI có thể thực hiện giao dịch thanh toán một cách tự động và có thể kiểm toán, tạo ra một thị trường hoàn toàn thanh khoản cho tài sản AI.
Kết luận: OpenLedger không chỉ là về công nghệ, mà còn về đạo đức AI. Bằng cách bảo vệ dữ liệu thông qua blockchain, $OPEN trở thành chìa khóa cho tương lai nơi AI minh bạch, riêng tư và cung cấp động lực cho tất cả các cộng tác viên của nó.
#OpenLedger $OPEN #DataPrivacy #ZKP #TươngLaiCủaAI
🛡️ Nghiên cứu Nổi bật: Quyền Riêng Tư Dữ Liệu & Xác Thực AI với OpenLedger @OpenLedger
Trong bối cảnh AI năm 2026, vấn đề sở hữu dữ liệu trở thành một vấn đề quan trọng. Nhiều công ty AI lớn đang sử dụng dữ liệu công khai miễn phí mà không cung cấp sự ghi nhận hay giá trị trở lại cho chủ sở hữu dữ liệu. Đây chính là nơi mà @OpenLedger mang đến giải pháp thực sự cho nền kinh tế AI công bằng.
Phát hiện Nghiên cứu Mới Nhất:
1. Bằng Chứng Không Kiến Thức (ZKP): OpenLedger sử dụng ZKP để chứng minh rằng mô hình AI đã được đào tạo bằng dữ liệu chính xác mà không cần phải công khai dữ liệu thô. Đây là một bước đột phá lớn cho lĩnh vực tài chính và y tế, nơi rất nhạy cảm với quyền riêng tư.
2. Chứng Chỉ Kỹ Thuật Số Được Xác Thực: Mỗi dữ liệu được sử dụng trong mạng OpenLedger tạo ra một hash và chứng chỉ kỹ thuật số duy nhất. Điều này đảm bảo rằng nhà cung cấp dữ liệu nhận được ghi nhận rõ ràng và thanh toán công bằng thông qua token $OPEN .
3. Tuân Thủ Doanh Nghiệp: Lộ trình 2026 bao gồm một lớp tuân thủ cho phép các doanh nghiệp lớn áp dụng AI on-chain trong khi vẫn tuân thủ quy định bảo vệ dữ liệu toàn cầu.
4. Thị Trường Đại Lý AI (Agent Marketplace): OpenLedger xây dựng một nền kinh tế nơi các đại lý AI có thể thực hiện giao dịch thanh toán một cách tự động và có thể kiểm toán, tạo ra một thị trường hoàn toàn thanh khoản cho tài sản AI.
Kết luận: OpenLedger không chỉ là về công nghệ, mà còn về đạo đức AI. Bằng cách bảo vệ dữ liệu thông qua blockchain, $OPEN trở thành chìa khóa cho tương lai nơi AI minh bạch, riêng tư và cung cấp động lực cho tất cả các cộng tác viên của nó.
#OpenLedger $OPEN #DataPrivacy #ZKP #TươngLaiCủaAI
27
·
--
Bài viết
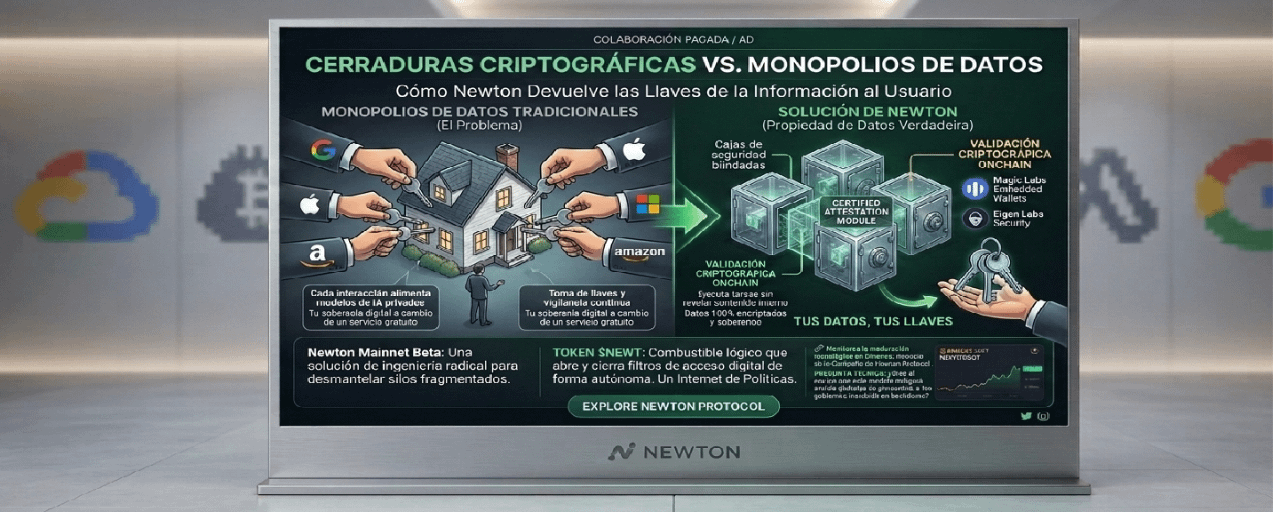
Mật mã then khóa vs. Độc quyền dữ liệu: Newton trả lại chìa khóa thông tin cho người dùng như thế nàoMật mã then khóa vs. Độc quyền dữ liệu: Newton trả lại chìa khóa thông tin cho người dùng như thế nào
Hãy tưởng tượng rằng để sống trong ngôi nhà của mình, bạn phải giao một bản sao chìa khóa phòng ngủ của mình cho một tập đoàn công nghệ để họ ghi lại bạn mặc gì, bạn đọc những cuốn sách nào và bạn ngủ lúc mấy giờ, với cái cớ "tối ưu hóa trải nghiệm sống" của bạn. Đúng là điều này đang xảy ra ngày nay với việc lưu trữ dữ liệu trên các máy chủ trung tâm của Big Tech. Mỗi tương tác lại nuôi dưỡng các mô hình Trí tuệ Nhân tạo (AI) độc quyền của họ, hút cạn chủ quyền số của bạn để đổi lấy một dịch vụ miễn phí.
Mật mã then khóa vs. Độc quyền dữ liệu: Newton trả lại chìa khóa thông tin cho người dùng như thế nào
Mật mã then khóa vs. Độc quyền dữ liệu: Newton trả lại chìa khóa thông tin cho người dùng như thế nào
Hãy tưởng tượng rằng để sống trong ngôi nhà của mình, bạn phải giao một bản sao chìa khóa phòng ngủ của mình cho một tập đoàn công nghệ để họ ghi lại bạn mặc gì, bạn đọc những cuốn sách nào và bạn ngủ lúc mấy giờ, với cái cớ "tối ưu hóa trải nghiệm sống" của bạn. Đúng là điều này đang xảy ra ngày nay với việc lưu trữ dữ liệu trên các máy chủ trung tâm của Big Tech. Mỗi tương tác lại nuôi dưỡng các mô hình Trí tuệ Nhân tạo (AI) độc quyền của họ, hút cạn chủ quyền số của bạn để đổi lấy một dịch vụ miễn phí.
Hãy tưởng tượng rằng để sống trong ngôi nhà của mình, bạn phải giao một bản sao chìa khóa phòng ngủ của mình cho một tập đoàn công nghệ để họ ghi lại bạn mặc gì, bạn đọc những cuốn sách nào và bạn ngủ lúc mấy giờ, với cái cớ "tối ưu hóa trải nghiệm sống" của bạn. Đúng là điều này đang xảy ra ngày nay với việc lưu trữ dữ liệu trên các máy chủ trung tâm của Big Tech. Mỗi tương tác lại nuôi dưỡng các mô hình Trí tuệ Nhân tạo (AI) độc quyền của họ, hút cạn chủ quyền số của bạn để đổi lấy một dịch vụ miễn phí.
2
1
87
·
--
Hãy tưởng tượng việc lưu trữ các tệp của bạn trên một mạng lưới được hỗ trợ bởi hàng triệu thiết bị hàng ngày thay vì các máy chủ công nghệ lớn — đó chính là Autonomi.
Autonomi (ANT) là một hệ sinh thái phi tập trung nơi dữ liệu được lưu trữ an toàn trên vô số nút như laptop và điện thoại, với quyền riêng tư được tích hợp sẵn. Không có công ty nào kiểm soát nó, và các nút xác thực lẫn nhau một cách tự động mà không cần trung gian. Hãy nghĩ về nó như một đám mây do cộng đồng điều hành, nơi bạn giữ quyền sở hữu dữ liệu của mình. Token ANT cung cấp năng lượng cho mạng lưới này, hiện đang giao dịch quanh mức $0.076 với mức tăng 6.6 phần trăm hàng ngày và vốn hóa thị trường 25.4 triệu đô la. Mặc dù vẫn còn sớm và đứng thứ 711 trong bảng xếp hạng, tầm nhìn là táo bạo: một cơ sở hạ tầng internet thực sự riêng tư, chống kiểm duyệt được điều hành bởi con người, không phải các tập đoàn.
#DecentralizedStorage #BảoMậtDữLiệu
Bạn có tin tưởng giao các tệp cá nhân của mình cho một mạng lưới được vận hành bởi các thiết bị của người lạ thay vì Google hay Amazon không?
70

·
--
Mọi người đều nghĩ rằng các ứng dụng fintech an toàn như những két sắt truyền thống, nhưng các cơ sở dữ liệu tập trung vẫn là những “bẫy mồi” dễ bị tổn thương nhất trong tài chính hiện đại.
Bạn tin tưởng các nền tảng này lưu trữ những chi tiết danh tính nhạy cảm của mình, chỉ để rồi thức dậy và phát hiện thông tin cá nhân bị rò rỉ cùng việc tài khoản của bạn bị nhắm mục tiêu bởi các cuộc tấn công lừa đảo (phishing) không ngừng.
Hãy hình dung một nền tảng tập trung như một khách sạn khổng lồ với một quầy lễ tân duy nhất giữ chìa khóa của mọi vị khách. Nếu kẻ đột nhập lọt qua được nhân viên lễ tân, chúng không chỉ vào được một phòng; chúng sẽ có quyền truy cập toàn bộ tòa nhà. Điểm yếu về cấu trúc đó chính là lý do khiến các đối tượng tấn công được cho là đang đòi một khoản tiền chuộc khổng lồ 10,000 $BTC sau vụ rò rỉ dữ liệu khách hàng gần đây của Revolut.
Yêu cầu này tương đương hàng trăm triệu đô la chỉ để ngăn hồ sơ người dùng rơi vào “dark web” (mạng lưới phi pháp). Trong khi các mạng phi tập trung như $BTC và $ETH duy trì tính bảo mật sổ cái mật mã không bị gián đoạn, thì các máy chủ web tập trung lưu trữ dữ liệu đời thực của bạn vẫn phải chịu các điểm lỗi đơn lẻ. Khi mọi thứ được cất chung dưới một mái nhà, mọi khách hàng đều trở thành mục tiêu vô tình nếu hệ thống bảo mật bị trượt.
Bạn sẽ rạch ròi ranh giới ở đâu giữa sự tiện lợi từ bên thứ ba và an ninh cá nhân của mình?
#CryptoSecurity #Bitcoin #DataPrivacy
18
🛡️ Nghiên cứu Nổi bật: An ninh Crypto & Quyền riêng tư AI tại OpenLedger @OpenLedger
Giữa bão scandal rò rỉ dữ liệu người dùng bởi các công ty AI khổng lồ, câu hỏi lớn nhất là: liệu chúng ta có thể xây dựng AI tiên tiến mà không hy sinh quyền riêng tư? Vào năm 2026, @OpenLedger đưa ra câu trả lời rõ ràng thông qua sự kết hợp công nghệ mã hóa tiên tiến.
Điểm Nghiên cứu về Quyền riêng tư & An ninh:
1. ZKML (Học máy không biết): OpenLedger sử dụng ZKML để chứng minh tính hợp lệ của quá trình học máy mà không bao giờ tiết lộ dữ liệu thô ra công khai hoặc máy chủ tập trung. Điều này kết thúc kỷ nguyên mà dữ liệu của bạn "bị khai thác" miễn phí để huấn luyện mô hình.
2. Hợp tác FHE (Mã hóa hoàn toàn đồng nhất): Với FHE, các tác nhân AI trên mạng OpenLedger có thể thực hiện các phép toán trên dữ liệu đã được mã hóa. Điều này có nghĩa là dữ liệu vẫn được giữ bí mật ngay cả khi đang được xử lý bởi mô hình AI. Đây là tiêu chuẩn vàng mới cho quyền riêng tư dữ liệu on-chain.
3. AI Có thể thanh toán & Nguồn gốc: Mỗi byte dữ liệu đóng góp vào mô hình AI đều được ghi lại nguồn gốc của nó trên chuỗi. Thông qua token $OPEN, chủ sở hữu dữ liệu nhận được bồi thường tự động (AI Có thể thanh toán) mỗi khi dữ liệu của họ tạo ra giá trị cho đầu ra của mô hình.
4. Bảo vệ khỏi Giám sát: Hạ tầng OpenLedger được thiết kế để chống lại giám sát dữ liệu AI hàng loạt, trao quyền kiểm soát hoàn toàn trở lại cho cá nhân về danh tính số của họ và trí tuệ của họ.
Kết luận: @OpenLedger không chỉ xây dựng blockchain, mà còn là thành trì bảo vệ cho dữ liệu của chúng ta trong thời đại trí tuệ nhân tạo. Thông qua $OPEN, chúng ta hỗ trợ hệ sinh thái nơi quyền riêng tư là quyền cơ bản, không phải là tùy chọn.
#OpenLedger $OPEN #ZKP #DataPrivacy #AIInfrastructure
🛡️ Nghiên cứu Nổi bật: An ninh Crypto & Quyền riêng tư AI tại OpenLedger @OpenLedger
Giữa bão scandal rò rỉ dữ liệu người dùng bởi các công ty AI khổng lồ, câu hỏi lớn nhất là: liệu chúng ta có thể xây dựng AI tiên tiến mà không hy sinh quyền riêng tư? Vào năm 2026, @OpenLedger đưa ra câu trả lời rõ ràng thông qua sự kết hợp công nghệ mã hóa tiên tiến.
Điểm Nghiên cứu về Quyền riêng tư & An ninh:
1. ZKML (Học máy không biết): OpenLedger sử dụng ZKML để chứng minh tính hợp lệ của quá trình học máy mà không bao giờ tiết lộ dữ liệu thô ra công khai hoặc máy chủ tập trung. Điều này kết thúc kỷ nguyên mà dữ liệu của bạn "bị khai thác" miễn phí để huấn luyện mô hình.
2. Hợp tác FHE (Mã hóa hoàn toàn đồng nhất): Với FHE, các tác nhân AI trên mạng OpenLedger có thể thực hiện các phép toán trên dữ liệu đã được mã hóa. Điều này có nghĩa là dữ liệu vẫn được giữ bí mật ngay cả khi đang được xử lý bởi mô hình AI. Đây là tiêu chuẩn vàng mới cho quyền riêng tư dữ liệu on-chain.
3. AI Có thể thanh toán & Nguồn gốc: Mỗi byte dữ liệu đóng góp vào mô hình AI đều được ghi lại nguồn gốc của nó trên chuỗi. Thông qua token $OPEN , chủ sở hữu dữ liệu nhận được bồi thường tự động (AI Có thể thanh toán) mỗi khi dữ liệu của họ tạo ra giá trị cho đầu ra của mô hình.
4. Bảo vệ khỏi Giám sát: Hạ tầng OpenLedger được thiết kế để chống lại giám sát dữ liệu AI hàng loạt, trao quyền kiểm soát hoàn toàn trở lại cho cá nhân về danh tính số của họ và trí tuệ của họ.
Kết luận: @OpenLedger không chỉ xây dựng blockchain, mà còn là thành trì bảo vệ cho dữ liệu của chúng ta trong thời đại trí tuệ nhân tạo. Thông qua $OPEN , chúng ta hỗ trợ hệ sinh thái nơi quyền riêng tư là quyền cơ bản, không phải là tùy chọn.
#OpenLedger $OPEN #ZKP #DataPrivacy #AIInfrastructure
1
168

$BITHUMB BỊ PHẠT $13.6K VÌ CHIA SẺ DỮ LIỆU NGƯỜI DÙNG MÀ KHÔNG CÓ SỰ ĐỒNG Ý 📉
Cơ quan giám sát dữ liệu của Hàn Quốc vừa phạt Bithumb vì đã cung cấp dữ liệu người dùng cho các nền tảng nước ngoài mà không có sự đồng ý thích hợp. Đây không chỉ là vấn đề về quyền riêng tư — mà còn là một lời nhắc nhở rằng áp lực quy định là có thật và có thể làm thay đổi mẫu thanh khoản. Khoản phạt 210 triệu won là nhỏ, nhưng tín hiệu thì quan trọng: việc tuân thủ đang trở nên chặt chẽ hơn.
Nếu bạn đang giao dịch trên các sàn có quy trình KYC yếu, đây nên là một tín hiệu cảnh báo. Bạn có đang kiểm tra xem các sàn nào chia sẻ dữ liệu của bạn không?
Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn.
#BITHUMB #CryptoNews #Regulation #DataPrivacy
🔥
54
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#CanMicrosoftDeliverOnAI
226,396 lượt xem
1,887 đang thảo luận
2
#CanGoogleDefindItsCore
128,901 lượt xem
1,385 đang thảo luận
3
#TinFed
364,184 lượt xem
987 đang thảo luận
4
#TheoDõiFOMC
302,418 lượt xem
1,267 đang thảo luận
5
#EarningsSeason
5.8M lượt xem
27,854 đang thảo luận
6
#BitcoinSurpasses$81K
433 lượt xem
25 đang thảo luận
7
#KOSPISurges6.63%BackAbove6000
48 lượt xem
28 đang thảo luận
8
#DatavaultAICantWithdrawBitcoinFromBiconomy
856 lượt xem
46 đang thảo luận
9
#FOMCWatch
9.2M lượt xem
29,077 đang thảo luận
10
#HKPlacesTokenizedFundSecondaryTradingUnderETFLikeFramework
545 lượt xem
27 đang thảo luận