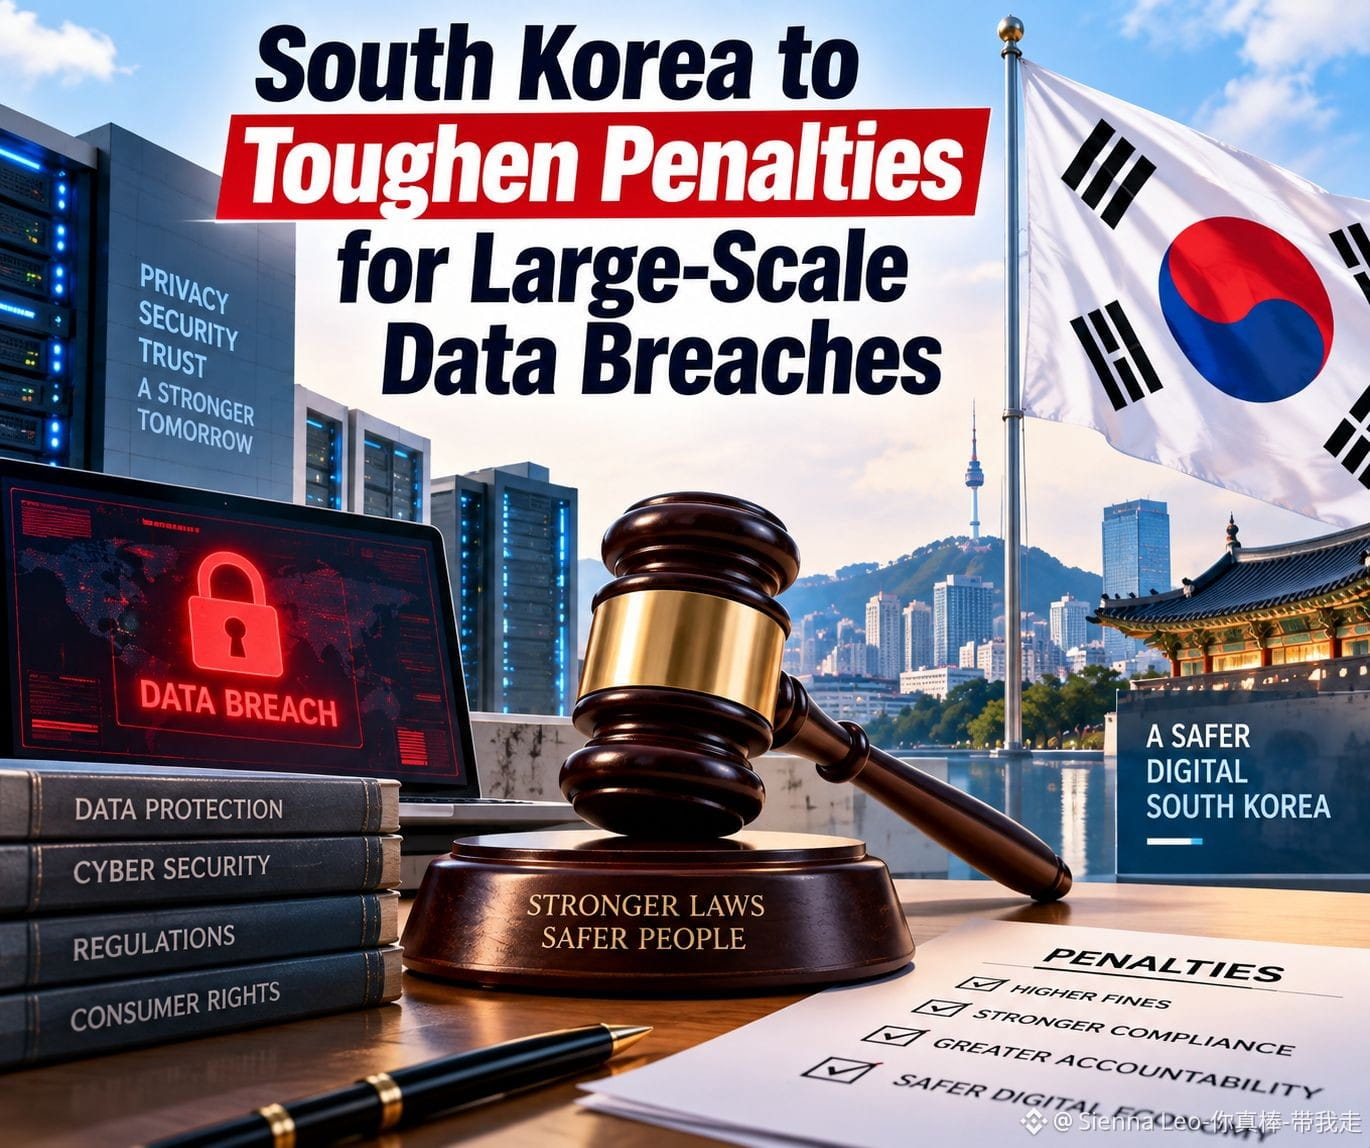

🔐 Hàn Quốc sẽ siết chặt hình phạt đối với các vụ rò rỉ dữ liệu quy mô lớn
Trước đây, một vụ rò rỉ dữ liệu thường trông giống như một sự cố kỹ thuật. Ngày càng nhiều, nó trở thành rủi ro “hội đồng quản trị” và kéo theo một mức giá tài chính rất thực tế.
Từ ngày 11 tháng 9, các quy định quyền riêng tư đã được sửa đổi của Hàn Quốc sẽ cho phép áp dụng các khoản phạt mang tính trừng phạt lên tới 10% tổng doanh thu của công ty đối với một số vụ rò rỉ dữ liệu quy mô lớn lặp lại, cố ý hoặc do cẩu thả nghiêm trọng.
Ngưỡng then chốt không chỉ là “dữ liệu bị rò rỉ”. Các hình phạt nghiêm hơn nhắm đến các trường hợp nghiêm trọng, bao gồm những vụ ảnh hưởng đến 10 triệu người trở lên, trong khi các công ty đầu tư vào biện pháp bảo vệ phòng ngừa có thể được giảm tới 40%.
Điều tôi rút ra rất đơn giản: an ninh mạng đang chuyển từ khoản chi phí thuộc lĩnh vực CNTT sang trách nhiệm cốt lõi của doanh nghiệp. Khi chi phí của việc thất bại trở nên đáng kể, công tác phòng ngừa sẽ được ưu tiên theo một cách hoàn toàn khác.
Câu hỏi lớn hơn là liệu các hình phạt mạnh hơn có thực sự thay đổi văn hóa an ninh của doanh nghiệp hay không.
Chỉ nhằm mục đích giáo dục. Không phải lời khuyên tài chính.
#DataPrivacy #CyberSecurity #GrowWithSAC $VTHO $LSK $REZ
Trước đây, một vụ rò rỉ dữ liệu thường trông giống như một sự cố kỹ thuật. Ngày càng nhiều, nó trở thành rủi ro “hội đồng quản trị” và kéo theo một mức giá tài chính rất thực tế.
Từ ngày 11 tháng 9, các quy định quyền riêng tư đã được sửa đổi của Hàn Quốc sẽ cho phép áp dụng các khoản phạt mang tính trừng phạt lên tới 10% tổng doanh thu của công ty đối với một số vụ rò rỉ dữ liệu quy mô lớn lặp lại, cố ý hoặc do cẩu thả nghiêm trọng.
Ngưỡng then chốt không chỉ là “dữ liệu bị rò rỉ”. Các hình phạt nghiêm hơn nhắm đến các trường hợp nghiêm trọng, bao gồm những vụ ảnh hưởng đến 10 triệu người trở lên, trong khi các công ty đầu tư vào biện pháp bảo vệ phòng ngừa có thể được giảm tới 40%.
Điều tôi rút ra rất đơn giản: an ninh mạng đang chuyển từ khoản chi phí thuộc lĩnh vực CNTT sang trách nhiệm cốt lõi của doanh nghiệp. Khi chi phí của việc thất bại trở nên đáng kể, công tác phòng ngừa sẽ được ưu tiên theo một cách hoàn toàn khác.
Câu hỏi lớn hơn là liệu các hình phạt mạnh hơn có thực sự thay đổi văn hóa an ninh của doanh nghiệp hay không.
Chỉ nhằm mục đích giáo dục. Không phải lời khuyên tài chính.
#DataPrivacy #CyberSecurity #GrowWithSAC $VTHO $LSK $REZ