

#darksword
darksword
1,758 lượt xem
26 đang thảo luận
Phổ biến
Mới nhất

·
--
Cùng một nhóm đã dựng hơn 1.500 trang web giả, trong đó có cả sàn giao dịch và ví giả
Tuần trước, chúng ta đã nói về nhóm DarkSword, chuyên dùng mã độc iOS để đánh cắp khóa riêng của ví và dữ liệu trong Chuỗi khóa. Hôm nay, SlowMist cập nhật thêm thông tin mới: nhóm này đã dựng hơn 1.500 trang web giả trên mạng, và hiện các trang đó vẫn truy cập được. Đây không phải chuyện cũ được nhắc lại, mà là quy mô vừa được xác nhận hôm nay.
Các trang web giả này khoác đủ loại vỏ bọc: nền tảng thương mại điện tử giả, sàn giao dịch giả, ví giả, cùng các dịch vụ trò chơi và tiền mã hóa. Hôm nay, 23pds, Giám đốc An ninh Thông tin của SlowMist, đăng bài cảnh báo rằng trong số đó có cả Binance giả và OKX giả. Theo thống kê của MistEye, con số là hơn 1.500 trang; đây không phải ước tính mà là số lượng đã được nhận diện.
Nhà đầu tư cá nhân dễ mắc bẫy nhất ở ba chỗ. Thứ nhất là khi tìm tên sàn giao dịch: trong các kết quả đầu tiên có thể lẫn trang giả, giao diện gần như y hệt trang thật, ngay cả khung đăng nhập cũng giống hệt. Thứ hai là các liên kết được gửi trong cộng đồng, qua tin nhắn SMS hoặc tin nhắn riêng. Nhấp vào đó, bạn sẽ được yêu cầu đăng nhập trước, rồi thực hiện thêm một bước xác minh bảo mật; xác minh xong thì ví đã trống không. Thứ ba là ứng dụng ví giả. Vừa tải về, ứng dụng sẽ yêu cầu bạn nhập cụm từ khôi phục. Chỉ cần nhập vào là chẳng khác nào tự tay giao chìa khóa cho kẻ khác.
Ba việc bạn có thể làm ngay. Thứ nhất, chỉ truy cập sàn giao dịch và ví qua dấu trang bạn đã lưu hoặc ứng dụng chính thức. Đừng nhấp vào kết quả tìm kiếm hay liên kết người khác gửi; nếu muốn đăng nhập, hãy tự mở dấu trang. Thứ hai, nếu bất kỳ trang web hay ứng dụng nào yêu cầu bạn nhập cụm từ khôi phục hoặc khóa riêng, hãy đóng ngay. Trang chính thức sẽ không bao giờ hỏi những thông tin này trên web. Thứ ba, nếu dùng iPhone, hãy cập nhật hệ điều hành lên phiên bản mới nhất càng sớm càng tốt. Đừng lưu cụm từ khôi phục trong ứng dụng Ghi chú hay thư viện ảnh, vì mã độc nhắm tới chính những dữ liệu này trong Chuỗi khóa và Ghi chú.
Bạn đã từng nhấp vào một trang web giả trông gần như y hệt trang thật chưa? Khi đó bạn phát hiện có gì đó không ổn bằng cách nào?
#钱包安全 #防骗 #DarkSword #SlowMist
—— Web3 Tiểu Khải
Tuyên bố miễn trừ trách nhiệm: Bài viết chỉ nhằm chia sẻ thông tin an ninh và phổ biến kiến thức, không cấu thành bất kỳ lời khuyên đầu tư nào. Giao dịch tiền mã hóa có rủi ro rất cao, hãy cân nhắc thận trọng.
38

·
--
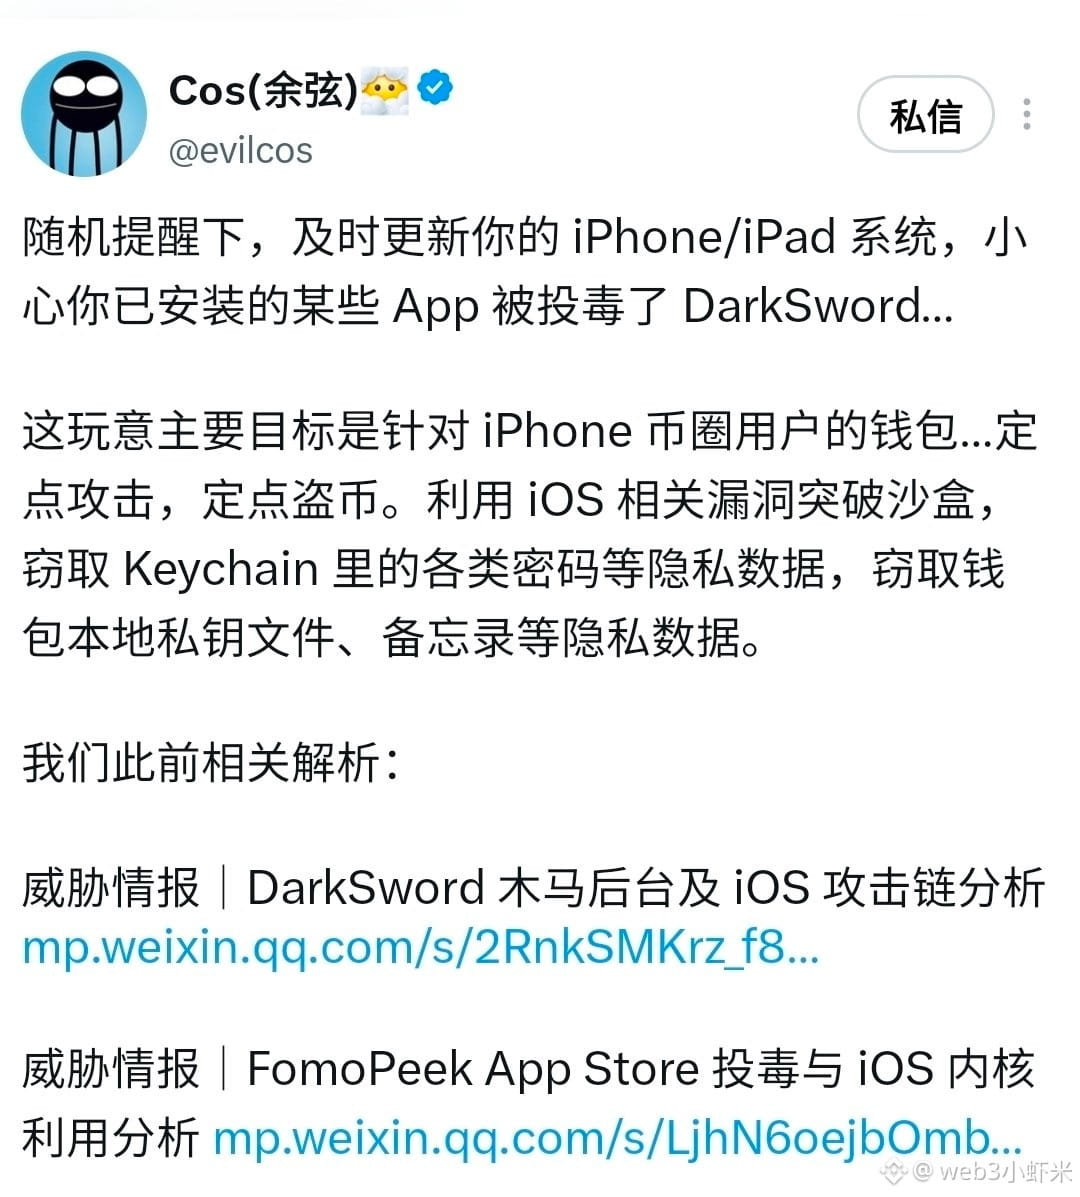
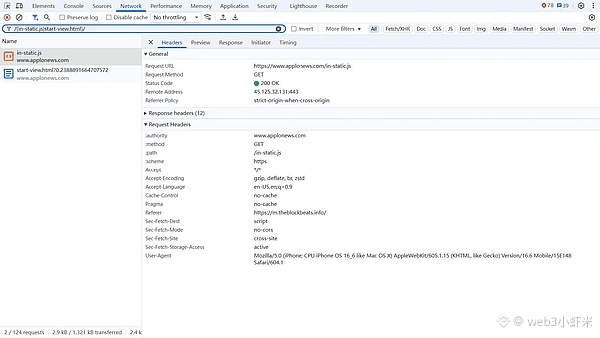
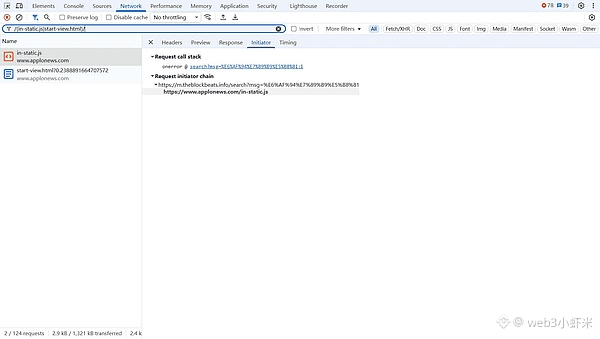
Lướt thấy thông báo chính thức của SlowMist / BlockBeats: Trang tìm kiếm H5 trên di động của BlockBeats đã bị cài một tập lệnh bất thường của bên thứ ba liên quan đến DarkSword vào ngày 22 tháng 10 — khi tìm tin tức, trang vẫn trông bình thường nhưng có thể âm thầm tải JS độc hại ở chế độ nền; BlockBeats đã tái hiện và gỡ bỏ tập lệnh. Cùng ngày, MistEye của SlowMist thống kê toàn mạng đã có hơn 1.500 trang web lừa đảo DarkSword được triển khai, bao gồm Binance giả, OKX giả, ví giả và các trang thương mại điện tử đổi tiền.
Điểm đáng chú ý: Cửa sổ khai thác hiệu quả chủ yếu nằm trên iOS 18.6–18.7.2 và 26.0–26.1; BlockBeats khuyến nghị cập nhật lên iOS 27 mới nhất càng sớm càng tốt. Cuộc tấn công bắt đầu từ trình duyệt, không nhất thiết phải đợi bạn nhấn «Kết nối ví» — ngay cả khi lướt tin nhanh trên tên miền chính thức của một trang truyền thông, bạn cũng có thể gặp phải tập lệnh tải xuống.
Trang chủ của các trang truyền thông tiền mã hóa đều có thể bị lợi dụng làm bàn đạp. Ai vẫn dùng iPhone với hệ điều hành cũ thì cập nhật ngay tối nay nhé.
#DarkSword #慢雾 #BlockBeats
·
--
Mất coin trên iPhone, chẳng lẽ còn phải tự tay bấm vào link nữa sao?
Hôm nay, SlowMist đăng một báo cáo, bóc trần hệ thống điều khiển của một trojan có tên DarkSword. Mã tấn công của nó lần đầu lộ diện vào tháng 3, tháng 7 xuất hiện một kho mã trên GitHub, đến cuối tháng 9 thì toàn bộ bộ công cụ này chính thức đi vào hoạt động. Quy trình đầy đủ một mạch: phát tán trang web độc hại, cài trojan, đánh cắp dữ liệu trên điện thoại, rồi gom sạch tiền trong ví tiền mã hóa.
Nó khoe là hỗ trợ iOS 13 trở lên, nhưng xem mã rồi mới biết thực tế chỉ tấn công được hai nhóm phiên bản: từ 18.6 đến 18.7.2, và từ 26.0 đến 26.1.
Lời khuyên của SlowMist rất thẳng thắn: hệ điều hành có bản cập nhật thì mau cập nhật, đừng đụng vào link đáng ngờ. Nếu nghi điện thoại đã dính bẫy, đừng dùng máy đó để quản lý ví nữa; hãy chuyển sang thiết bị sạch, tạo ví mới, chuyển tiền đi và tiện thể thu hồi các quyền đã cấp.
iOS trên điện thoại bạn hiện là phiên bản nào? Dù sao đọc xong báo cáo là tôi đi kiểm tra ngay. Phận rau hẹ cũng là phận người mà.
#慢雾 #DarkSword #iOS安全 #BảoMậtVí
—— Tiểu Khải, rau hẹ Web3
Trên đây chỉ là quan điểm cá nhân, không cấu thành lời khuyên đầu tư.
27

·
--
🎯 iPhone đã bị nhắm tới, chuyên ăn cắp cụm từ khôi phục ví
📰 Bộ công cụ khai thác DarkSword dùng mã độc Coruna tấn công iOS, nhắm thẳng vào cụm từ khôi phục của ví tiền mã hóa, máy chủ C2 đã bị lộ
💬 Ví phần cứng còn bắt đầu nâng cấp liên tục, còn phía điện thoại vẫn là mắt xích yếu nhất. Anh em nào lưu cụm từ khôi phục trong album ảnh, ảnh chụp màn hình, ghi chú thì đợt này nên tự kiểm tra lại. Đọc xong đứng hình hai giây.
🏷️ #iOS安全 #钱包安全 #DarkSword #助记词
27
·
--
🎯 Người dùng iPhone chú ý: cụm từ khôi phục đang bị nhắm tới
📰 Bộ công cụ P7 DarkSword dùng mã độc Coruna để đánh cắp cụm từ khôi phục ví, đồng thời có thể điều khiển từ xa và gửi dữ liệu về. Mục tiêu chính là ví tiền mã hóa trên iOS.
💬 Vụ ví phần cứng vừa mới gây xôn xao, giờ đến lượt điện thoại. Ai lưu cụm từ khôi phục trong thư viện ảnh hoặc ứng dụng ghi chú thì chẳng khác nào dán chìa khóa lên trán. Điện thoại thật sự không phải két sắt; lưu trữ lạnh mới yên tâm.
🏷️ #DarkSword #iOS安全 #助记词 #Bảo mật di động
19
·
--
Bài viết
KHẨN CẤP: Darksword nhắm vào các ví iOS 26.5 – Thế giới Crypto đang chao đảoCơn lũ đã bắt đầu. Cảnh báo mới nhất của SlowMist cho thấy kẻ tấn công đã chiếm quyền chuỗi khai thác Darksword để tấn công vào các thiết bị iOS 26.5, đánh cắp khóa riêng từ các ví tự quản. Trong một tuyên bố đáng rùng mình, Giám đốc Thông tin Bảo mật (CISO) 23pds cảnh báo rằng vectơ tấn công này vượt qua bản vá bảo mật mới nhất của Apple, khiến hàng triệu người dùng bị phơi bày.
Đây không phải tin đồn; đó là một sự thật phũ phàng rằng chuỗi Darksword, từng bị bỏ quên, đã được tái thiết kế để khai thác bản cập nhật iOS mới nhất. Hệ quả là gì? Mọi người dùng iOS có ví crypto giờ đây đều có thể trở thành mục tiêu tiềm năng, và thị trường có thể chứng kiến một đợt sụt giảm bất ngờ khi niềm tin suy giảm. #iOS #Darksword #CryptoSecurity
KHẨN CẤP: Darksword nhắm vào các ví iOS 26.5 – Thế giới Crypto đang chao đảo
Cơn lũ đã bắt đầu. Cảnh báo mới nhất của SlowMist cho thấy kẻ tấn công đã chiếm quyền chuỗi khai thác Darksword để tấn công vào các thiết bị iOS 26.5, đánh cắp khóa riêng từ các ví tự quản. Trong một tuyên bố đáng rùng mình, Giám đốc Thông tin Bảo mật (CISO) 23pds cảnh báo rằng vectơ tấn công này vượt qua bản vá bảo mật mới nhất của Apple, khiến hàng triệu người dùng bị phơi bày.
Đây không phải tin đồn; đó là một sự thật phũ phàng rằng chuỗi Darksword, từng bị bỏ quên, đã được tái thiết kế để khai thác bản cập nhật iOS mới nhất. Hệ quả là gì? Mọi người dùng iOS có ví crypto giờ đây đều có thể trở thành mục tiêu tiềm năng, và thị trường có thể chứng kiến một đợt sụt giảm bất ngờ khi niềm tin suy giảm. #iOS #Darksword #CryptoSecurity
Đây không phải tin đồn; đó là một sự thật phũ phàng rằng chuỗi Darksword, từng bị bỏ quên, đã được tái thiết kế để khai thác bản cập nhật iOS mới nhất. Hệ quả là gì? Mọi người dùng iOS có ví crypto giờ đây đều có thể trở thành mục tiêu tiềm năng, và thị trường có thể chứng kiến một đợt sụt giảm bất ngờ khi niềm tin suy giảm. #iOS #Darksword #CryptoSecurity
36

·
--
Giảm giá
tin nhắn của bạn nói DarkSword đánh iOS từ 13 đến 26.5 lol. được ghi nhận: 18.4 đến 18.7, được vá hoàn toàn trước tháng Hai #DarkSword
🔸 một liên kết Safari, rồi nó đọc dữ liệu ví
🔸 sáu lỗ hổng được xâu chuỗi, tất cả được đóng trong iOS 26.3, 11 Tháng Hai
🔸 26.5 là tuyên bố của SlowMist, không ai chính thức xác nhận
bản thân tuyên bố này dừng ở 26.5, bản build tháng Năm. iOS 27 và 26.7 phát hành ngày 14 Tháng Chín
key trên điện thoại? cập nhật tối nay, hoặc Chế độ Khóa)
Apple hoặc Google xác nhận hoặc bác bỏ phần 26.5, mình sẽ đăng. theo dõi nếu bạn quan tâm #Apple
1
4
357
·
--
Giảm giá
26.7.1
đây là iOS mà bạn muốn nếu phím nằm trên một iPhone
Apple đã phát hành nó vào ngày 28 tháng 9 cho CVE-2026-86950, một lỗ hổng CoreGraphics
một tệp được chế tạo có thể chạy mã, và Apple nói rằng có thể đã bị khai thác nhắm vào một số cá nhân mục tiêu trên các phiên bản trước iOS 27
26.7, cái mà tôi đã bảo bạn cài tuần trước, vẫn còn lộ. lỗi của tôi
giờ đến phần các cuộc chat tự thêm vào:
- "đây là DarkSword": trang của Apple không bao giờ nói như vậy, và không nguồn nào xác nhận
- "iOS 13 đến 26.5": đó là tuyên bố trong cảnh báo, không phải từ Apple
trên iOS 27, lỗ hổng này không áp dụng. 27.0.1 ra mắt cùng ngày và không có CVE nào được công bố
tuần trước tôi cũng nói rằng mình sẽ đăng một bài sau khi Apple hoặc Google giải quyết tuyên bố 26.5 của SlowMist, dù thế nào đi nữa. vẫn chưa có gì từ cả hai
#Apple #DarkSword
7
98

Cảnh báo: Lỗ hổng Safari tấn công DarkSword đe dọa tiền điện tử
- Giám đốc công nghệ (CTO) của Ledger, Charles Guillemet, đưa ra cảnh báo về một cuộc tấn công mới có tên DarkSword.
- Ông khuyến cáo người dùng iPhone cần cập nhật thiết bị ngay lập tức.
- Cuộc tấn công này có thể khiến người dùng mất tiền điện tử nếu truy cập vào các trang web độc hại.
- Thông tin chi tiết về lỗ hổng vẫn chưa được tiết lộ đầy đủ.
#CryptoNews #Ledger #Safari #DarkSword #BinanceSquare
$btc $eth
vlikevn Titanbot
Nguồn: U.Today
428

·
--
ĐANG CÓ MỐI NGUY HIỂM TỪ DARKSWORD ĐỐI VỚI NGƯỜI DÙNG iPHONE CŨ 🚨
🚨 CUỘC TẤN CÔNG DARKSWORD ĐÃ RÒ RỈ TRONG THẾ GIỚI, NGƯỜI DÙNG iPHONE CŨ VÀ SAFARI ĐANG BỊ NHẮM ĐẾN
Đây là một CẢNH BÁO BẢO MẬT NGHIÊM TRỌNG cho mọi holder crypto.
Yu Xian từ SlowMist đã xác nhận rằng chương trình tấn công DarkSword đã bị rò rỉ ra ngoài và đang nhắm mục tiêu vào các ví crypto.
Ai đang gặp rủi ro:
Những chiếc iPhone chạy phiên bản iOS cũ hơn
Người dùng trình duyệt Safari
Bất kỳ ai đang nắm giữ ví tiền điện tử trên các thiết bị bị ảnh hưởng
Cách thức cuộc tấn công hoạt động:
Mã JavaScript độc hại đang được nhúng vào các trang web giả mạo, giả dạng:
Nền tảng livestream cho người lớn
Trạm năng lượng TRON
Quy trình hoàn tiền
Cảnh báo lỗ hổng
Mối nguy hiểm: Nếu người dùng các mẫu iPhone cũ mở những trang web như vậy bằng Safari và để chúng mở, trong khi đồng thời mở khóa ứng dụng ví của họ, thì khóa riêng dạng plaintext của họ có thể bị đánh cắp.
Những gì bạn nên làm NGAY BÂY GIỜ:
Cập nhật iPhone của bạn lên phiên bản iOS mới nhất
Tránh sử dụng Safari cho việc duyệt web liên quan đến crypto
Không bao giờ để ứng dụng ví mở khóa trong khi duyệt web
Cực kỳ cẩn thận với các liên kết nghi ngờ
👇 Bạn đã cập nhật iPhone gần đây chưa? Giữ an toàn nhé.
#DarkSword #cryptohacks #SecurityAlert #SlowMist $BTC
1
68
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#CanMicrosoftDeliverOnAI
443,387 lượt xem
3,313 đang thảo luận
2
#CanGoogleDefindItsCore
275,148 lượt xem
2,338 đang thảo luận
3
#TheoDõiFOMC
304,175 lượt xem
1,277 đang thảo luận
4
#TinFed
367,562 lượt xem
1,000 đang thảo luận
5
#EarningsSeason
6M lượt xem
29,413 đang thảo luận
6
#$10.9BBitcoinOptionsExpireFriday
1,712 lượt xem
72 đang thảo luận
7
#ThailandSupremeCourtRulesBitcoinIsProperty
9,242 lượt xem
309 đang thảo luận
8
#BitcoinSurpasses$81K
33,152 lượt xem
113 đang thảo luận
9
#RobinhoodFalls8.4%AfterItsResults
19,888 lượt xem
355 đang thảo luận
10
#KOSPISurges6.63%BackAbove6000
18,725 lượt xem
354 đang thảo luận