
#hacker
hacker
724,343 lượt xem
340 đang thảo luận
Phổ biến
Mới nhất


·
--
"Sửa lỗi trước"
Một kẻ lừa đảo #Hacker phi đạo đức đánh cắp 320 triệu đô la và #LiquidNetwork đòi một bản vá #Blockstream để trả lại tiền
Khoảng 4.000 #BTC đã bị rút khỏi ví của liên minh Liquid Network. Kẻ tấn công đã lợi dụng một lỗ hổng trong phần mềm Elements để tạo L-BTC và xử lý chúng thông qua dịch vụ thanh toán bù trừ của SideSwap, đồng thời cho rằng khóa ủy quyền không bị xâm phạm.
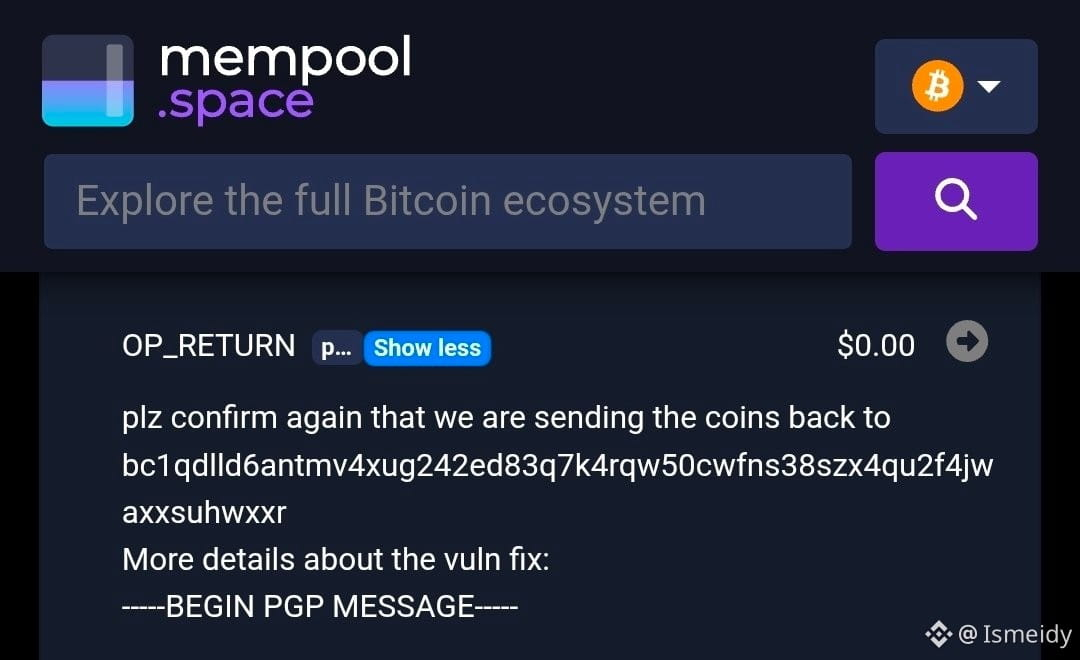
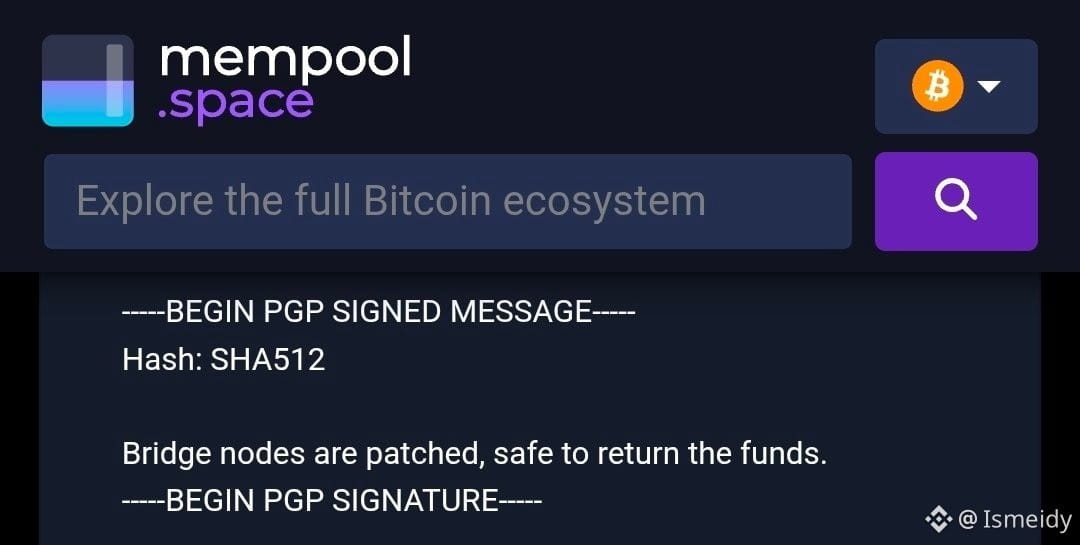
Yêu cầu “on-chain”: Thông qua các tin nhắn được mã hóa bằng PGP và các bản ghi OP_RETURN trên blockchain, kẻ tấn công giả danh hacker đạo đức đã hứa sẽ trả lại phần lớn số tiền với một điều kiện duy nhất: Blockstream phải sửa lỗ hổng và đảm bảo cập nhật cho tất cả các nút trước khi chuyển tiền.
Đèn xanh #AdamBack : Blockstream phản hồi bằng một chữ ký PGP có thể kiểm chứng, xác nhận rằng các nút cầu nối đã được vá và mạng đã sẵn sàng để tiếp nhận việc hoàn trả vốn mà không gặp rủi ro.
Trạng thái đóng băng: Mặc dù đã có xác nhận, 4.000 BTC vẫn nằm trong ví của kẻ tấn công. Như một biện pháp phòng ngừa, Liquid Network giữ cho các hoạt động trên các nút cầu nối của mình hoàn toàn bị tạm dừng, ngừng nạp, rút và mọi hoạt động trên SideSwap.
$BTC
{future}(BTCUSDT)
$XRP
{future}(XRPUSDT)
$SOL
{future}(SOLUSDT)
"Sửa lỗi trước"
Một kẻ lừa đảo #Hacker phi đạo đức đánh cắp 320 triệu đô la và #LiquidNetwork đòi một bản vá #Blockstream để trả lại tiền
Khoảng 4.000 #BTC đã bị rút khỏi ví của liên minh Liquid Network. Kẻ tấn công đã lợi dụng một lỗ hổng trong phần mềm Elements để tạo L-BTC và xử lý chúng thông qua dịch vụ thanh toán bù trừ của SideSwap, đồng thời cho rằng khóa ủy quyền không bị xâm phạm.
Yêu cầu “on-chain”: Thông qua các tin nhắn được mã hóa bằng PGP và các bản ghi OP_RETURN trên blockchain, kẻ tấn công giả danh hacker đạo đức đã hứa sẽ trả lại phần lớn số tiền với một điều kiện duy nhất: Blockstream phải sửa lỗ hổng và đảm bảo cập nhật cho tất cả các nút trước khi chuyển tiền.
Đèn xanh #AdamBack : Blockstream phản hồi bằng một chữ ký PGP có thể kiểm chứng, xác nhận rằng các nút cầu nối đã được vá và mạng đã sẵn sàng để tiếp nhận việc hoàn trả vốn mà không gặp rủi ro.
Trạng thái đóng băng: Mặc dù đã có xác nhận, 4.000 BTC vẫn nằm trong ví của kẻ tấn công. Như một biện pháp phòng ngừa, Liquid Network giữ cho các hoạt động trên các nút cầu nối của mình hoàn toàn bị tạm dừng, ngừng nạp, rút và mọi hoạt động trên SideSwap.
$BTC
$XRP
$SOL
Một kẻ lừa đảo #Hacker phi đạo đức đánh cắp 320 triệu đô la và #LiquidNetwork đòi một bản vá #Blockstream để trả lại tiền
Khoảng 4.000 #BTC đã bị rút khỏi ví của liên minh Liquid Network. Kẻ tấn công đã lợi dụng một lỗ hổng trong phần mềm Elements để tạo L-BTC và xử lý chúng thông qua dịch vụ thanh toán bù trừ của SideSwap, đồng thời cho rằng khóa ủy quyền không bị xâm phạm.
Yêu cầu “on-chain”: Thông qua các tin nhắn được mã hóa bằng PGP và các bản ghi OP_RETURN trên blockchain, kẻ tấn công giả danh hacker đạo đức đã hứa sẽ trả lại phần lớn số tiền với một điều kiện duy nhất: Blockstream phải sửa lỗ hổng và đảm bảo cập nhật cho tất cả các nút trước khi chuyển tiền.
Đèn xanh #AdamBack : Blockstream phản hồi bằng một chữ ký PGP có thể kiểm chứng, xác nhận rằng các nút cầu nối đã được vá và mạng đã sẵn sàng để tiếp nhận việc hoàn trả vốn mà không gặp rủi ro.
Trạng thái đóng băng: Mặc dù đã có xác nhận, 4.000 BTC vẫn nằm trong ví của kẻ tấn công. Như một biện pháp phòng ngừa, Liquid Network giữ cho các hoạt động trên các nút cầu nối của mình hoàn toàn bị tạm dừng, ngừng nạp, rút và mọi hoạt động trên SideSwap.
$BTC
$XRP
$SOL
9
10
13.2k
·
--
HACKER, NGHỊ SĨ VÀ ÔNG TỔ ĐỠ ĐỠ TRÙM XÃ HỘI BĂNG ĐẢNG TỘI PHẠM THẺ 👨💻
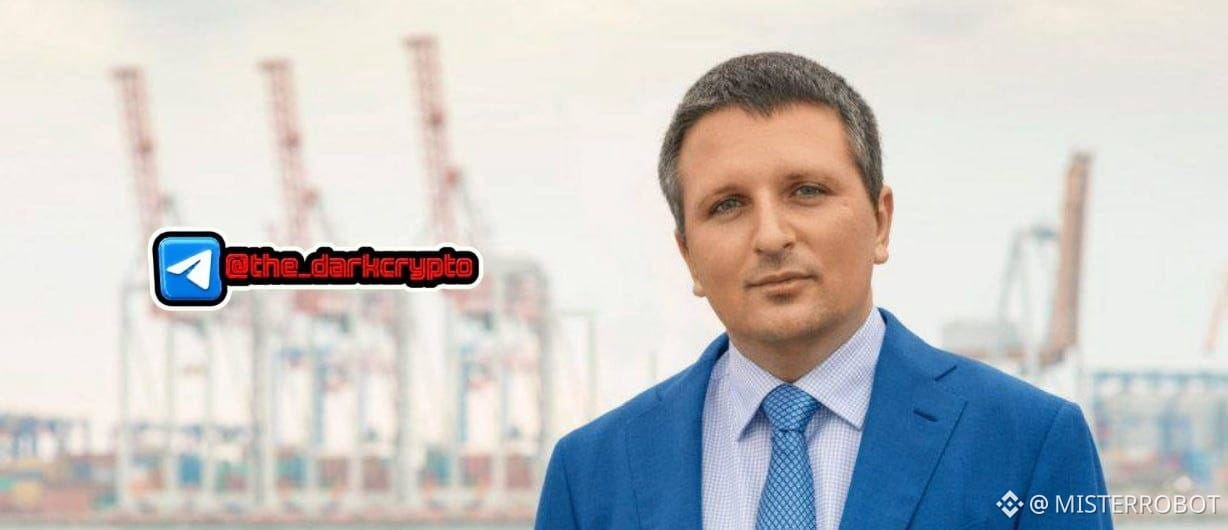
Odesa, một gia đình trí thức; bố anh là người đứng đầu Liên hiệp các nhà soạn nhạc. Chính Dmitry Golubov vào năm 2001 đã khởi động CarderPlanet.com — một diễn đàn để buôn bán các bản clone Visa và Mastercard, tên miền được đăng ký ở Madagascar. Bảy trăm thành viên, 11 triệu USD đã bị rút chảy khỏi ngân hàng. WSJ gọi anh ta là “ông tổ đỡ đầu của mafia tin tặc”.
Bị bắt vào năm 2005 — mang màu sắc điện ảnh: đốt giấy tờ trong lúc hàng xóm gọi lính cứu hỏa. Kết quả — năm tháng ở trại tạm giam, tiền bảo lãnh buồn cười từ hai dân biểu, Visa và Mastercard không được cho vào tòa, vụ án bị đình chỉ vì không đủ cấu thành tội phạm.
Thay vì Montenegro — anh lập Đảng Internet cùng với Darth Vader trong một video vận động tranh cử. Năm 2014, anh đã là một dân biểu nhân dân của Khối Poroshenko. Tại Verkhovna Rada, anh thúc đẩy dự luật về quyền được tắt/hạ các trang web không vừa lòng. Không cần bình luận.
Theo #BitcoinMagazineUkraine — nằm trong top ba người nắm giữ #Bitcoin lớn nhất trong số các nhân vật công chúng Ukraine. Diễn đàn chuyển sang nghị trường, thói quen thì vẫn thế 😏
#Crypto #Hacker
Theo dõi đi — ở đây ngày nào cũng có chuyện như thế 🔔
HACKER, NGHỊ SĨ VÀ ÔNG TỔ ĐỠ ĐỠ TRÙM XÃ HỘI BĂNG ĐẢNG TỘI PHẠM THẺ 👨💻
Odesa, một gia đình trí thức; bố anh là người đứng đầu Liên hiệp các nhà soạn nhạc. Chính Dmitry Golubov vào năm 2001 đã khởi động CarderPlanet.com — một diễn đàn để buôn bán các bản clone Visa và Mastercard, tên miền được đăng ký ở Madagascar. Bảy trăm thành viên, 11 triệu USD đã bị rút chảy khỏi ngân hàng. WSJ gọi anh ta là “ông tổ đỡ đầu của mafia tin tặc”.
Bị bắt vào năm 2005 — mang màu sắc điện ảnh: đốt giấy tờ trong lúc hàng xóm gọi lính cứu hỏa. Kết quả — năm tháng ở trại tạm giam, tiền bảo lãnh buồn cười từ hai dân biểu, Visa và Mastercard không được cho vào tòa, vụ án bị đình chỉ vì không đủ cấu thành tội phạm.
Thay vì Montenegro — anh lập Đảng Internet cùng với Darth Vader trong một video vận động tranh cử. Năm 2014, anh đã là một dân biểu nhân dân của Khối Poroshenko. Tại Verkhovna Rada, anh thúc đẩy dự luật về quyền được tắt/hạ các trang web không vừa lòng. Không cần bình luận.
Theo #BitcoinMagazineUkraine — nằm trong top ba người nắm giữ #Bitcoin lớn nhất trong số các nhân vật công chúng Ukraine. Diễn đàn chuyển sang nghị trường, thói quen thì vẫn thế 😏
#Crypto #Hacker
Theo dõi đi — ở đây ngày nào cũng có chuyện như thế 🔔
Odesa, một gia đình trí thức; bố anh là người đứng đầu Liên hiệp các nhà soạn nhạc. Chính Dmitry Golubov vào năm 2001 đã khởi động CarderPlanet.com — một diễn đàn để buôn bán các bản clone Visa và Mastercard, tên miền được đăng ký ở Madagascar. Bảy trăm thành viên, 11 triệu USD đã bị rút chảy khỏi ngân hàng. WSJ gọi anh ta là “ông tổ đỡ đầu của mafia tin tặc”.
Bị bắt vào năm 2005 — mang màu sắc điện ảnh: đốt giấy tờ trong lúc hàng xóm gọi lính cứu hỏa. Kết quả — năm tháng ở trại tạm giam, tiền bảo lãnh buồn cười từ hai dân biểu, Visa và Mastercard không được cho vào tòa, vụ án bị đình chỉ vì không đủ cấu thành tội phạm.
Thay vì Montenegro — anh lập Đảng Internet cùng với Darth Vader trong một video vận động tranh cử. Năm 2014, anh đã là một dân biểu nhân dân của Khối Poroshenko. Tại Verkhovna Rada, anh thúc đẩy dự luật về quyền được tắt/hạ các trang web không vừa lòng. Không cần bình luận.
Theo #BitcoinMagazineUkraine — nằm trong top ba người nắm giữ #Bitcoin lớn nhất trong số các nhân vật công chúng Ukraine. Diễn đàn chuyển sang nghị trường, thói quen thì vẫn thế 😏
#Crypto #Hacker
Theo dõi đi — ở đây ngày nào cũng có chuyện như thế 🔔
7
14
24.7k
·
--
️ Cảnh báo quan trọng dành cho người nắm giữ tiền mã hóa 😱
Tin tặc đã có thể đánh cắp 593 BTC (khoảng 39 triệu USD) từ các ví lạnh Coldcard Mk3.
Nguyên nhân là do một lỗi liên quan đến quá trình tạo Cụm từ hạt giống (Seed Phrase), cho phép suy ra khóa riêng và truy cập vào số tiền.$BNB
🔐 Hãy luôn đảm bảo sử dụng các ví lạnh đáng tin cậy, có uy tín vững chắc và đã được kiểm chứng theo thời gian.
#HackerAlert #Hacker #BTC
$BTC
{future}(BNBUSDT)
{future}(BTCUSDT)
️ Cảnh báo quan trọng dành cho người nắm giữ tiền mã hóa 😱
Tin tặc đã có thể đánh cắp 593 BTC (khoảng 39 triệu USD) từ các ví lạnh Coldcard Mk3.
Nguyên nhân là do một lỗi liên quan đến quá trình tạo Cụm từ hạt giống (Seed Phrase), cho phép suy ra khóa riêng và truy cập vào số tiền.$BNB
🔐 Hãy luôn đảm bảo sử dụng các ví lạnh đáng tin cậy, có uy tín vững chắc và đã được kiểm chứng theo thời gian.
#HackerAlert #Hacker #BTC
$BTC
Tin tặc đã có thể đánh cắp 593 BTC (khoảng 39 triệu USD) từ các ví lạnh Coldcard Mk3.
Nguyên nhân là do một lỗi liên quan đến quá trình tạo Cụm từ hạt giống (Seed Phrase), cho phép suy ra khóa riêng và truy cập vào số tiền.$BNB
🔐 Hãy luôn đảm bảo sử dụng các ví lạnh đáng tin cậy, có uy tín vững chắc và đã được kiểm chứng theo thời gian.
#HackerAlert #Hacker #BTC
$BTC
92
·
--
GHI CHÚ DÀNH CHO NGƯỜI SỞ HỮU
😱😱😱😱😱😱😱😱😱😱😱😱😱😱😱
😱😱😱😱😱😱😱😱😱😱😱😱😱😱
Các hacker đã chiếm đoạt 593 BTC (khoảng 39 triệu USD) từ các ví lạnh Coldcard Mk3.
Nguyên nhân là một lỗi liên quan đến việc tạo cụm từ hạt giống (seed phrase) cho phép suy ra các khóa riêng.
Hãy chọn những ví lạnh đã được thiết lập uy tín và được thử nghiệm theo thời gian.
#HackerAlert #Hacker #BTC
$BTC
{future}(BTCUSDT)
$BNB
{future}(BNBUSDT)
GHI CHÚ DÀNH CHO NGƯỜI SỞ HỮU
😱😱😱😱😱😱😱😱😱😱😱😱😱😱😱
😱😱😱😱😱😱😱😱😱😱😱😱😱😱
Các hacker đã chiếm đoạt 593 BTC (khoảng 39 triệu USD) từ các ví lạnh Coldcard Mk3.
Nguyên nhân là một lỗi liên quan đến việc tạo cụm từ hạt giống (seed phrase) cho phép suy ra các khóa riêng.
Hãy chọn những ví lạnh đã được thiết lập uy tín và được thử nghiệm theo thời gian.
#HackerAlert #Hacker #BTC
$BTC
$BNB
😱😱😱😱😱😱😱😱😱😱😱😱😱😱😱
😱😱😱😱😱😱😱😱😱😱😱😱😱😱
Các hacker đã chiếm đoạt 593 BTC (khoảng 39 triệu USD) từ các ví lạnh Coldcard Mk3.
Nguyên nhân là một lỗi liên quan đến việc tạo cụm từ hạt giống (seed phrase) cho phép suy ra các khóa riêng.
Hãy chọn những ví lạnh đã được thiết lập uy tín và được thử nghiệm theo thời gian.
#HackerAlert #Hacker #BTC
$BTC
$BNB
16
1
89
116.9k

·
--
Giảm giá
🔥Những Bitcoin bị đánh cắp từ vụ Cold card bắt đầu được di chuyển 😕
Trong những giờ gần đây, đã có một số #bitcoins bị đánh cắp liên quan đến vụ exploit #Coldcard bắt đầu được chuyển đi. Việc này được thực hiện bằng một kỹ thuật có tên “peel Chain”, chuyển qua mixer Coinjoin. Diễn biến này không có vẻ gì là tích cực cho những người bị ảnh hưởng bởi sự cố, vì nếu kỹ thuật này tiếp tục được sử dụng, khả năng thu hồi các khoản tiền đó sẽ rất khó khăn.
Theo dữ liệu trên chuỗi, #Hacker (hay kẻ tấn công/hacker) đã chuyển 64 #BTC và thực hiện thông qua nhiều quy trình khác nhau. Đầu tiên, họ gửi số tiền tới một địa chỉ mới, sau đó đưa số tiền qua một mixer (như coinjoin), tiếp theo bắt đầu tách chúng thành các đơn vị nhỏ hơn, rồi sau đó lại trộn các đơn vị này. Mục đích là để làm mất dấu vết, từ đó rút ra tiền fiat.
Điều đang bị chỉ trích gần đây là việc sử dụng mixer tập trung coinjoin, vì người ta biết nó thuộc về ai. Tuy nhiên, họ lại không hỗ trợ việc đóng băng các quỹ. “Lý do?” Theo người đứng sau Coinjoin, “không thể chứng minh được rằng các quỹ là bị đánh cắp”. Lập luận này đã gây phẫn nộ trong cộng đồng.
Nếu cho đến thời điểm hiện tại vẫn chưa có sự can thiệp nào và kẻ tấn công (hacker) tiếp tục sử dụng chính kỹ thuật này, thì rất có thể những khoản tiền này sẽ không bao giờ được thu hồi.
Chuyện này sẽ kết thúc như thế nào?
👉 Thêm cập nhật crypto...
Chia sẻ và theo dõi mình để biết thêm 👈😎
$BTC
{spot}(BTCUSDT)
🔥Những Bitcoin bị đánh cắp từ vụ Cold card bắt đầu được di chuyển 😕
Trong những giờ gần đây, đã có một số #bitcoins bị đánh cắp liên quan đến vụ exploit #Coldcard bắt đầu được chuyển đi. Việc này được thực hiện bằng một kỹ thuật có tên “peel Chain”, chuyển qua mixer Coinjoin. Diễn biến này không có vẻ gì là tích cực cho những người bị ảnh hưởng bởi sự cố, vì nếu kỹ thuật này tiếp tục được sử dụng, khả năng thu hồi các khoản tiền đó sẽ rất khó khăn.
Theo dữ liệu trên chuỗi, #Hacker (hay kẻ tấn công/hacker) đã chuyển 64 #BTC và thực hiện thông qua nhiều quy trình khác nhau. Đầu tiên, họ gửi số tiền tới một địa chỉ mới, sau đó đưa số tiền qua một mixer (như coinjoin), tiếp theo bắt đầu tách chúng thành các đơn vị nhỏ hơn, rồi sau đó lại trộn các đơn vị này. Mục đích là để làm mất dấu vết, từ đó rút ra tiền fiat.
Điều đang bị chỉ trích gần đây là việc sử dụng mixer tập trung coinjoin, vì người ta biết nó thuộc về ai. Tuy nhiên, họ lại không hỗ trợ việc đóng băng các quỹ. “Lý do?” Theo người đứng sau Coinjoin, “không thể chứng minh được rằng các quỹ là bị đánh cắp”. Lập luận này đã gây phẫn nộ trong cộng đồng.
Nếu cho đến thời điểm hiện tại vẫn chưa có sự can thiệp nào và kẻ tấn công (hacker) tiếp tục sử dụng chính kỹ thuật này, thì rất có thể những khoản tiền này sẽ không bao giờ được thu hồi.
Chuyện này sẽ kết thúc như thế nào?
👉 Thêm cập nhật crypto...
Chia sẻ và theo dõi mình để biết thêm 👈😎
$BTC
Trong những giờ gần đây, đã có một số #bitcoins bị đánh cắp liên quan đến vụ exploit #Coldcard bắt đầu được chuyển đi. Việc này được thực hiện bằng một kỹ thuật có tên “peel Chain”, chuyển qua mixer Coinjoin. Diễn biến này không có vẻ gì là tích cực cho những người bị ảnh hưởng bởi sự cố, vì nếu kỹ thuật này tiếp tục được sử dụng, khả năng thu hồi các khoản tiền đó sẽ rất khó khăn.
Theo dữ liệu trên chuỗi, #Hacker (hay kẻ tấn công/hacker) đã chuyển 64 #BTC và thực hiện thông qua nhiều quy trình khác nhau. Đầu tiên, họ gửi số tiền tới một địa chỉ mới, sau đó đưa số tiền qua một mixer (như coinjoin), tiếp theo bắt đầu tách chúng thành các đơn vị nhỏ hơn, rồi sau đó lại trộn các đơn vị này. Mục đích là để làm mất dấu vết, từ đó rút ra tiền fiat.
Điều đang bị chỉ trích gần đây là việc sử dụng mixer tập trung coinjoin, vì người ta biết nó thuộc về ai. Tuy nhiên, họ lại không hỗ trợ việc đóng băng các quỹ. “Lý do?” Theo người đứng sau Coinjoin, “không thể chứng minh được rằng các quỹ là bị đánh cắp”. Lập luận này đã gây phẫn nộ trong cộng đồng.
Nếu cho đến thời điểm hiện tại vẫn chưa có sự can thiệp nào và kẻ tấn công (hacker) tiếp tục sử dụng chính kỹ thuật này, thì rất có thể những khoản tiền này sẽ không bao giờ được thu hồi.
Chuyện này sẽ kết thúc như thế nào?
👉 Thêm cập nhật crypto...
Chia sẻ và theo dõi mình để biết thêm 👈😎
$BTC
2
6
10.5k
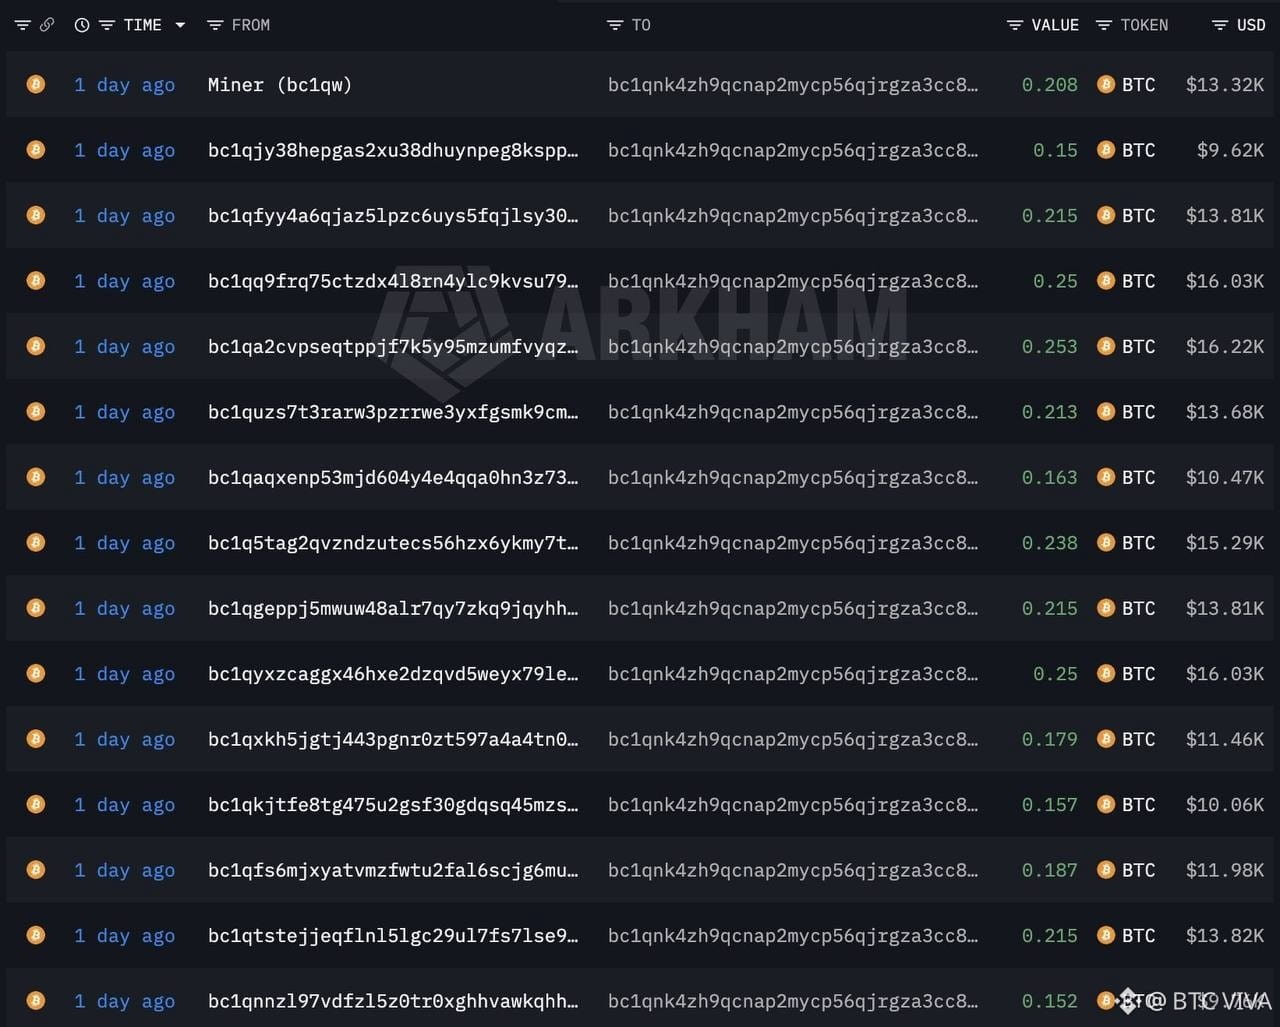
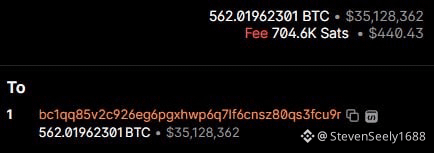
⚠️ MỚI NHẤT: Ví phần cứng Bitcoin Coldcard đã bị khai thác, lấy đi 594.48 BTC ($38.2M)
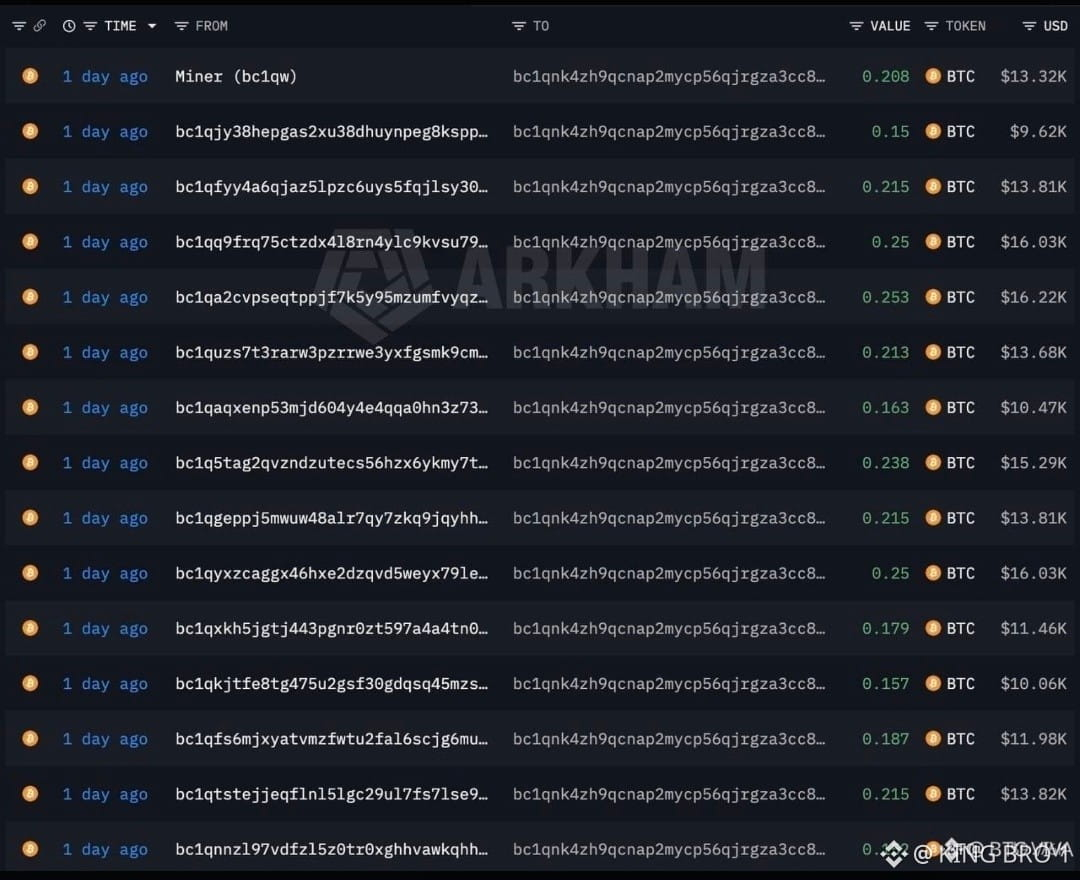
Hơn 500 nạn nhân tin rằng Bitcoin của họ được bảo mật trong một ví phần cứng đã mất toàn bộ tiền của chỉ trong một đêm, với 594.48 BTC bị rút cạn trong vòng chưa đầy 25 phút.
Phần lớn số tiền nằm trong ví này:
#arkm #Hacker @BinanceSquareCN
$BTC #链上追踪
⚠️ MỚI NHẤT: Ví phần cứng Bitcoin Coldcard đã bị khai thác, lấy đi 594.48 BTC ($38.2M)
Hơn 500 nạn nhân tin rằng Bitcoin của họ được bảo mật trong một ví phần cứng đã mất toàn bộ tiền của chỉ trong một đêm, với 594.48 BTC bị rút cạn trong vòng chưa đầy 25 phút.
Phần lớn số tiền nằm trong ví này:
#arkm #Hacker @币安广场
$BTC #链上追踪
Hơn 500 nạn nhân tin rằng Bitcoin của họ được bảo mật trong một ví phần cứng đã mất toàn bộ tiền của chỉ trong một đêm, với 594.48 BTC bị rút cạn trong vòng chưa đầy 25 phút.
Phần lớn số tiền nằm trong ví này:
#arkm #Hacker @币安广场
$BTC #链上追踪
3
1
13
742
·
--
Giảm giá
Đã xác minh
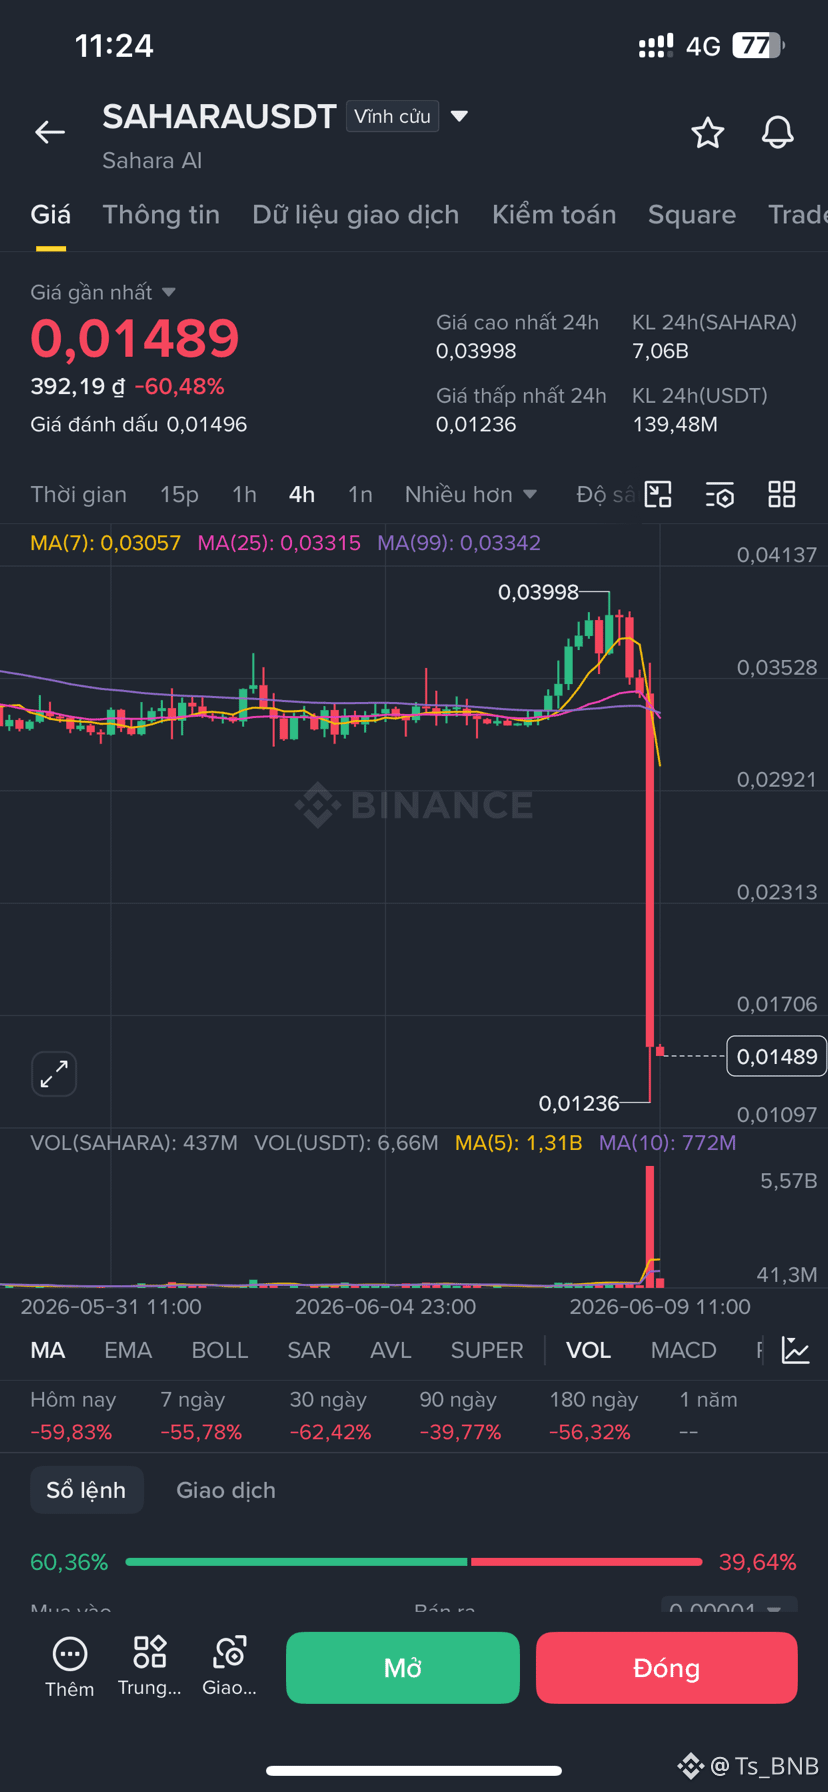
🚨 Chắc chắn không thể có 2 ông hacker xuất hiện trong cùng 1 ngày được!
$H vừa “bị hack” bay hơn 80%, giờ tới lượt $SAHARA cắm đầu thêm 59%
Thị trường crypto dạo này lạ thật, cứ dự án nào chuẩn bị lao dốc là y như rằng xuất hiện một câu chuyện nào đó để giải thích cho cú dump. 🤡
Không biết là hacker chăm chỉ quá hay đội ngũ dự án sáng tạo quá nữa…
Anh em nghĩ đây là:
👉 Hack thật?
👉 Cá voi xả hàng?
👉 Hay bài cũ đổi tên?
#SAHARA #Binance #Crypto #Altcoin #Dump #Hacker
$SAHARA
{future}(SAHARAUSDT)
🚨 Chắc chắn không thể có 2 ông hacker xuất hiện trong cùng 1 ngày được!
$H vừa “bị hack” bay hơn 80%, giờ tới lượt $SAHARA cắm đầu thêm 59%
Thị trường crypto dạo này lạ thật, cứ dự án nào chuẩn bị lao dốc là y như rằng xuất hiện một câu chuyện nào đó để giải thích cho cú dump. 🤡
Không biết là hacker chăm chỉ quá hay đội ngũ dự án sáng tạo quá nữa…
Anh em nghĩ đây là:
👉 Hack thật?
👉 Cá voi xả hàng?
👉 Hay bài cũ đổi tên?
#SAHARA #Binance #Crypto #Altcoin #Dump #Hacker
$SAHARA
$H vừa “bị hack” bay hơn 80%, giờ tới lượt $SAHARA cắm đầu thêm 59%
Thị trường crypto dạo này lạ thật, cứ dự án nào chuẩn bị lao dốc là y như rằng xuất hiện một câu chuyện nào đó để giải thích cho cú dump. 🤡
Không biết là hacker chăm chỉ quá hay đội ngũ dự án sáng tạo quá nữa…
Anh em nghĩ đây là:
👉 Hack thật?
👉 Cá voi xả hàng?
👉 Hay bài cũ đổi tên?
#SAHARA #Binance #Crypto #Altcoin #Dump #Hacker
$SAHARA
1
662
·
--
🚨 KÉO THẢM ĐỘT NGỘT EPIC
#SLINK sụp từ $80M về 0 sau vụ hack nhắm vào cặp đôi #ElonMusk
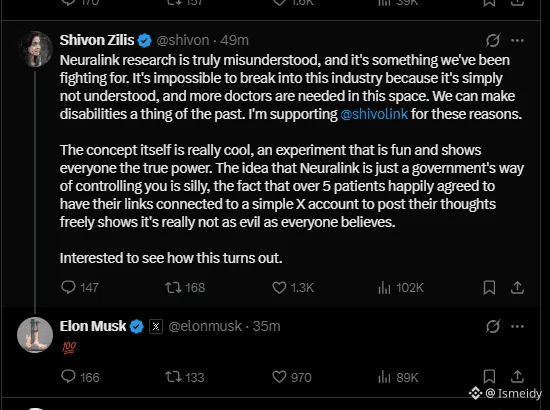
Một #Hacker đã chiếm quyền tài khoản X của Shivon Zilis để quảng bá memecoin $SLINK, sử dụng một lời nói dối về Neuralink nhằm tạo uy tín.
Chất xúc tác của FOMO: Một phản hồi nhanh của Elon #Musk với emoji 💯 đã châm ngòi hoàn toàn. Thị trường cho rằng đó là sự xác nhận chính thức, kích hoạt làn sóng hấp thụ thanh khoản ồ ạt trên toàn hệ sinh thái.
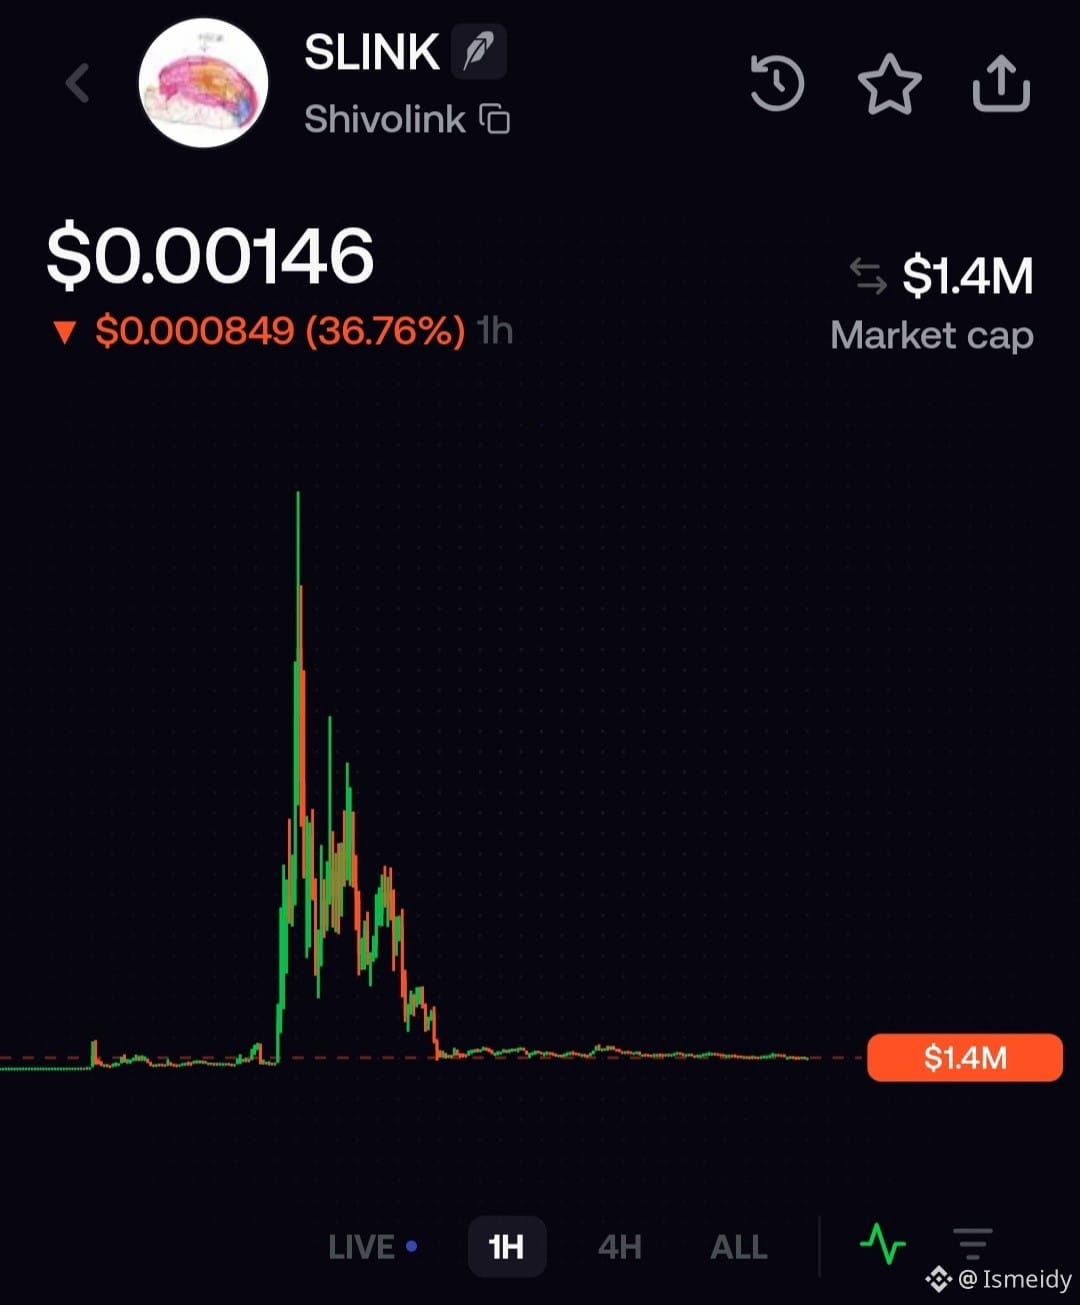
Cuộc tàn sát kỹ thuật: vốn hóa thị trường tăng vọt từ 0 lên đỉnh 80 triệu đô la. Tuy nhiên, ngay khi tweet bị xóa và vụ hack được xác nhận, những người trong cuộc và bot đã xả ví của họ. Biểu đồ biến thành cây nến "cây nến tử thần" kinh điển, thiêu rụi hàng triệu đô la chỉ trong vài phút và để vốn hóa thị trường lơ lửng quanh mức $1.4M.
Cơn say của thị trường: Những trader bị mắc kẹt khi mua ở đỉnh giờ đã trở thành exit liquidity. Giờ đây, giữa hoảng loạn và tuyệt vọng, cộng đồng hy vọng họ sẽ tổ chức một CTO, vì họ biết rằng một khoản hoàn tiền thần kỳ là điều khó có thể xảy ra.
#CryptoNews
$HOODB
{spot}(HOODBUSDT)
$HOOD
{future}(HOODUSDT)
$SOL
{future}(SOLUSDT)
🚨 KÉO THẢM ĐỘT NGỘT EPIC
#SLINK sụp từ $80M về 0 sau vụ hack nhắm vào cặp đôi #ElonMusk
Một #Hacker đã chiếm quyền tài khoản X của Shivon Zilis để quảng bá memecoin $SLINK, sử dụng một lời nói dối về Neuralink nhằm tạo uy tín.
Chất xúc tác của FOMO: Một phản hồi nhanh của Elon #Musk với emoji 💯 đã châm ngòi hoàn toàn. Thị trường cho rằng đó là sự xác nhận chính thức, kích hoạt làn sóng hấp thụ thanh khoản ồ ạt trên toàn hệ sinh thái.
Cuộc tàn sát kỹ thuật: vốn hóa thị trường tăng vọt từ 0 lên đỉnh 80 triệu đô la. Tuy nhiên, ngay khi tweet bị xóa và vụ hack được xác nhận, những người trong cuộc và bot đã xả ví của họ. Biểu đồ biến thành cây nến "cây nến tử thần" kinh điển, thiêu rụi hàng triệu đô la chỉ trong vài phút và để vốn hóa thị trường lơ lửng quanh mức $1.4M.
Cơn say của thị trường: Những trader bị mắc kẹt khi mua ở đỉnh giờ đã trở thành exit liquidity. Giờ đây, giữa hoảng loạn và tuyệt vọng, cộng đồng hy vọng họ sẽ tổ chức một CTO, vì họ biết rằng một khoản hoàn tiền thần kỳ là điều khó có thể xảy ra.
#CryptoNews
$HOODB
$HOOD
$SOL
#SLINK sụp từ $80M về 0 sau vụ hack nhắm vào cặp đôi #ElonMusk
Một #Hacker đã chiếm quyền tài khoản X của Shivon Zilis để quảng bá memecoin $SLINK, sử dụng một lời nói dối về Neuralink nhằm tạo uy tín.
Chất xúc tác của FOMO: Một phản hồi nhanh của Elon #Musk với emoji 💯 đã châm ngòi hoàn toàn. Thị trường cho rằng đó là sự xác nhận chính thức, kích hoạt làn sóng hấp thụ thanh khoản ồ ạt trên toàn hệ sinh thái.
Cuộc tàn sát kỹ thuật: vốn hóa thị trường tăng vọt từ 0 lên đỉnh 80 triệu đô la. Tuy nhiên, ngay khi tweet bị xóa và vụ hack được xác nhận, những người trong cuộc và bot đã xả ví của họ. Biểu đồ biến thành cây nến "cây nến tử thần" kinh điển, thiêu rụi hàng triệu đô la chỉ trong vài phút và để vốn hóa thị trường lơ lửng quanh mức $1.4M.
Cơn say của thị trường: Những trader bị mắc kẹt khi mua ở đỉnh giờ đã trở thành exit liquidity. Giờ đây, giữa hoảng loạn và tuyệt vọng, cộng đồng hy vọng họ sẽ tổ chức một CTO, vì họ biết rằng một khoản hoàn tiền thần kỳ là điều khó có thể xảy ra.
#CryptoNews
$HOODB
$HOOD
$SOL
6
1
13
11.8k
·
--
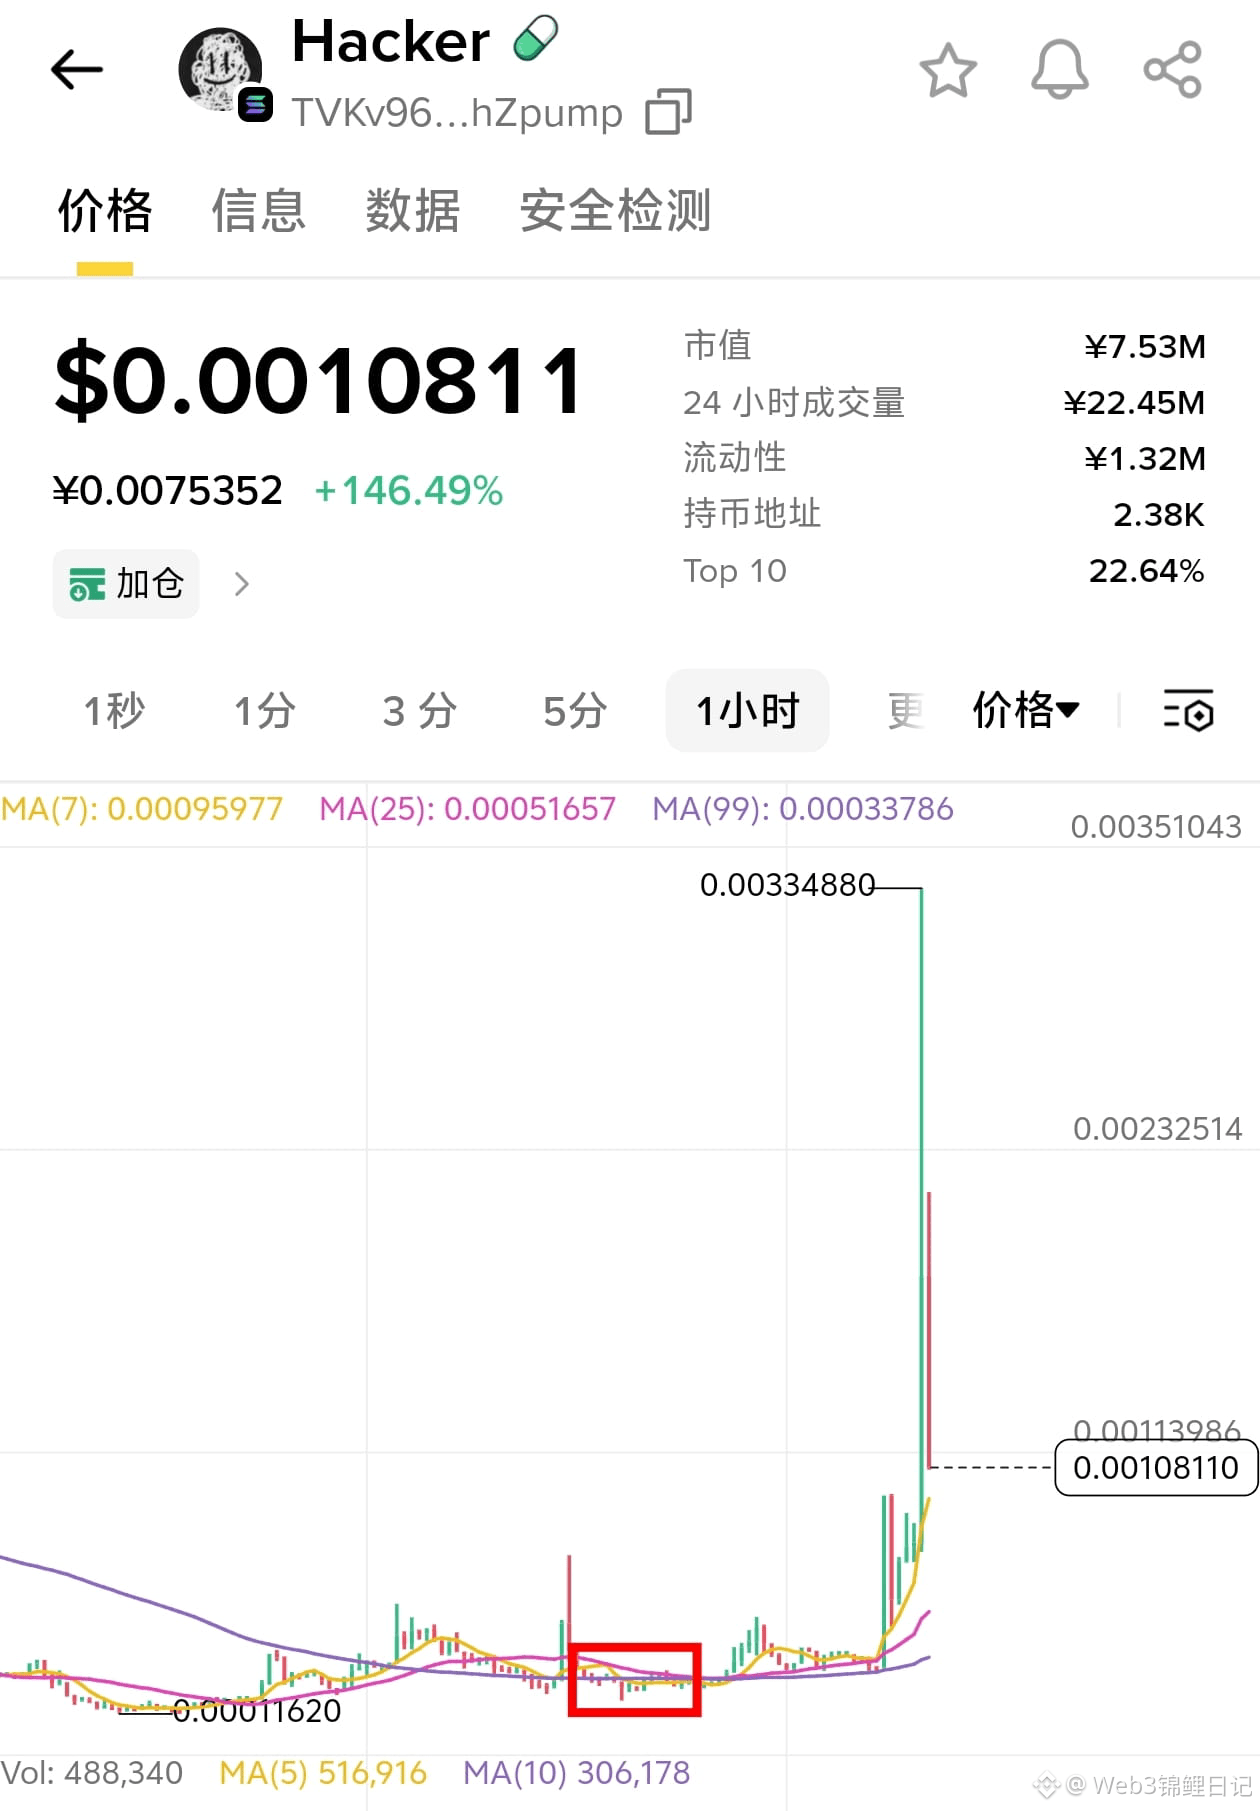
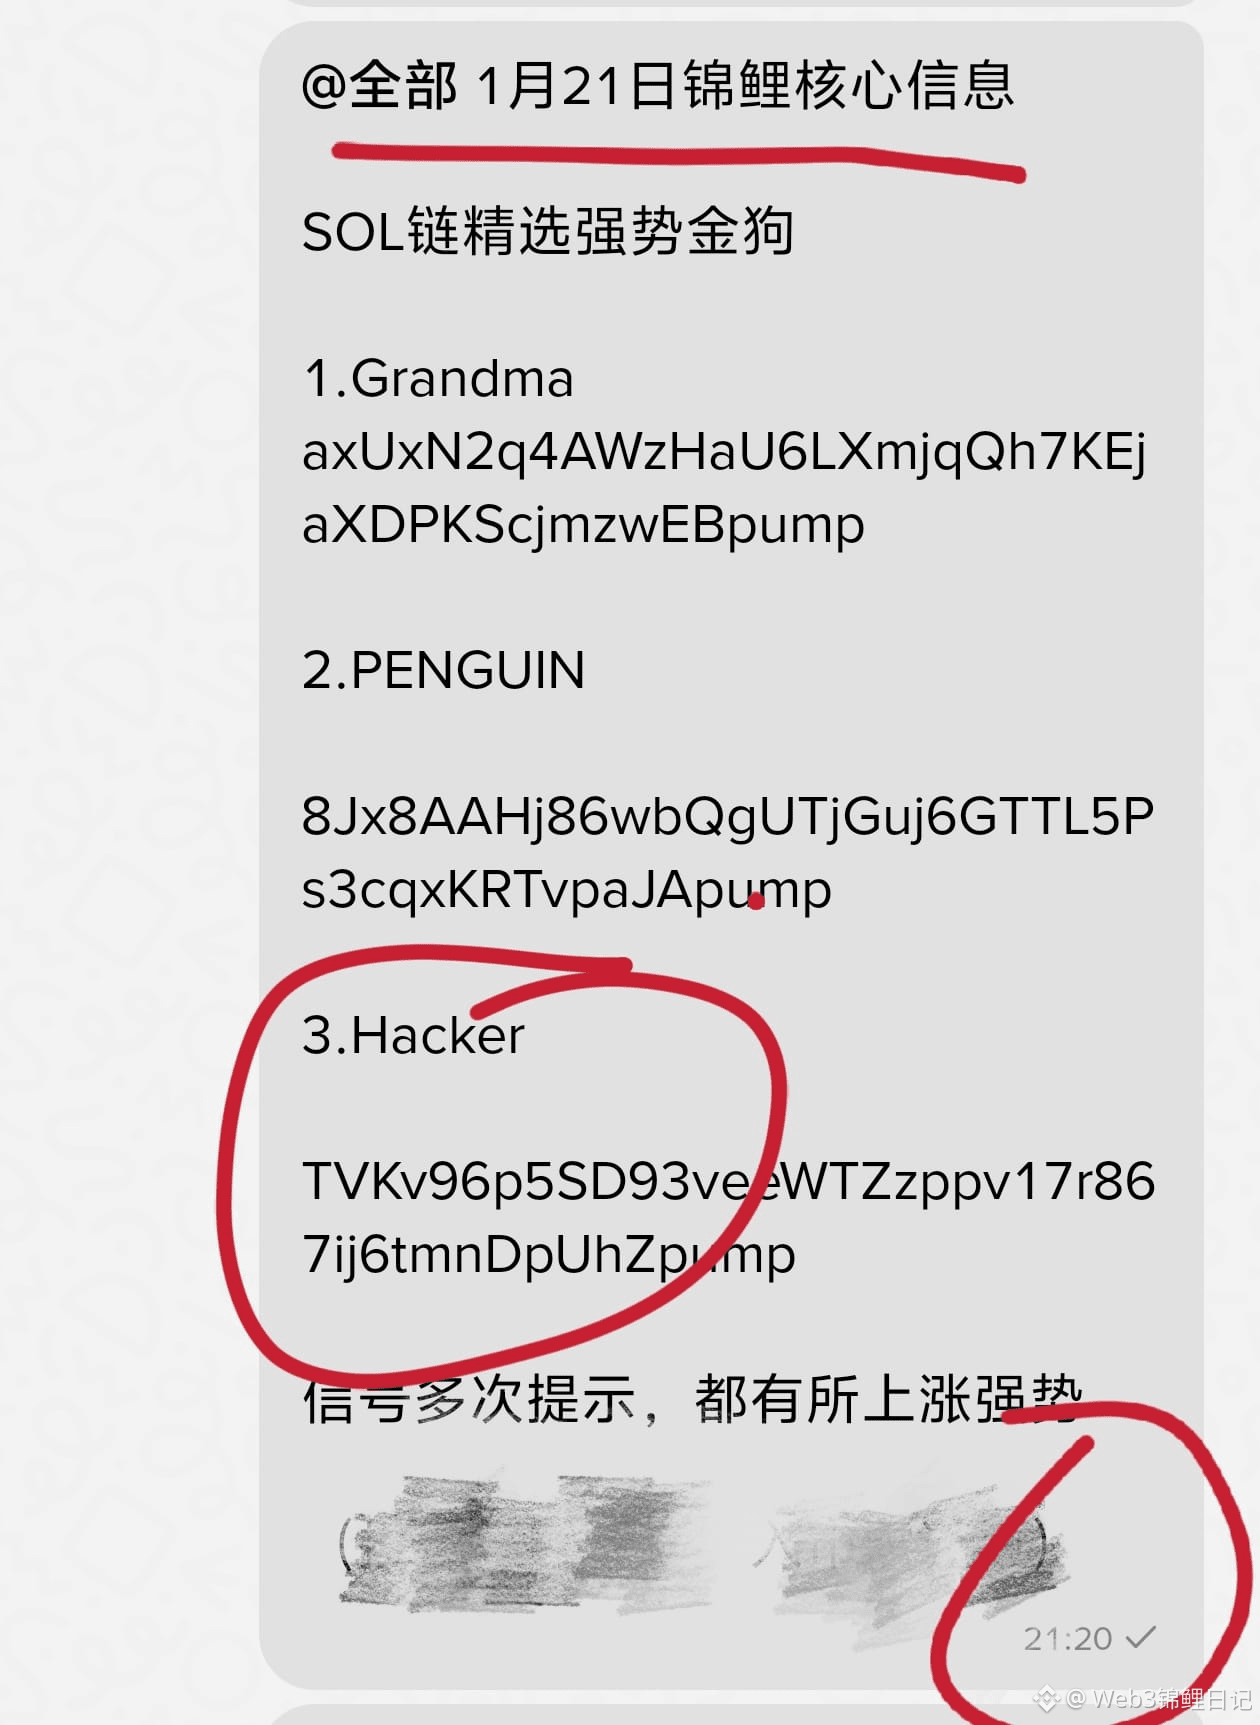
#Hacker 1月21日21点发30万到今天320万,涨幅1000%以上,
难得吃到的第一个SOL链的10倍,爽,不要有偏见,哪个链赚钱去哪里,有偏见你一定赚不到钱
@binancezh
关注Web3锦鲤日记,买的币翻十倍
#Hacker 1月21日21点发30万到今天320万,涨幅1000%以上,
难得吃到的第一个SOL链的10倍,爽,不要有偏见,哪个链赚钱去哪里,有偏见你一定赚不到钱
@币安Binance华语
关注Web3锦鲤日记,买的币翻十倍
难得吃到的第一个SOL链的10倍,爽,不要有偏见,哪个链赚钱去哪里,有偏见你一定赚不到钱
@币安Binance华语
关注Web3锦鲤日记,买的币翻十倍
2
8
4.1k
·
--
Giảm giá
Một lời nhắc nghiêm túc dành cho bất kỳ ai đang nắm giữ Bitcoin.
Theo báo cáo, khoảng 593 BTC (khoảng 39 triệu USD) đã bị đánh cắp từ các ví Coldcard Mk3 sau khi kẻ tấn công khai thác một lỗ hổng trong cách một số cụm từ hạt giống được tạo ra. Thay vì bẻ khóa chính ví, chúng đã có thể tái tạo các khóa riêng dễ bị tổn thương từ việc tạo hạt giống yếu.
Đây là lời nhắc rằng ngay cả ví phần cứng cũng không hoàn hảo. Bảo mật phụ thuộc vào cả thiết bị và cách bạn tạo hạt giống.
Một ví đáng tin cậy, đã được kiểm thử kỹ lưỡng với cấu hình vững chắc luôn là lựa chọn tốt hơn so với việc chạy theo lựa chọn mới nhất.
Hãy bảo vệ các khóa của bạn. Bảo mật của bạn là trách nhiệm của bạn.
#HackerAlert #Hacker #BTC #Binance #crypto
$BTC
{spot}(BTCUSDT)
$BNB
{spot}(BNBUSDT)
Một lời nhắc nghiêm túc dành cho bất kỳ ai đang nắm giữ Bitcoin.
Theo báo cáo, khoảng 593 BTC (khoảng 39 triệu USD) đã bị đánh cắp từ các ví Coldcard Mk3 sau khi kẻ tấn công khai thác một lỗ hổng trong cách một số cụm từ hạt giống được tạo ra. Thay vì bẻ khóa chính ví, chúng đã có thể tái tạo các khóa riêng dễ bị tổn thương từ việc tạo hạt giống yếu.
Đây là lời nhắc rằng ngay cả ví phần cứng cũng không hoàn hảo. Bảo mật phụ thuộc vào cả thiết bị và cách bạn tạo hạt giống.
Một ví đáng tin cậy, đã được kiểm thử kỹ lưỡng với cấu hình vững chắc luôn là lựa chọn tốt hơn so với việc chạy theo lựa chọn mới nhất.
Hãy bảo vệ các khóa của bạn. Bảo mật của bạn là trách nhiệm của bạn.
#HackerAlert #Hacker #BTC #Binance #crypto
$BTC
$BNB
Theo báo cáo, khoảng 593 BTC (khoảng 39 triệu USD) đã bị đánh cắp từ các ví Coldcard Mk3 sau khi kẻ tấn công khai thác một lỗ hổng trong cách một số cụm từ hạt giống được tạo ra. Thay vì bẻ khóa chính ví, chúng đã có thể tái tạo các khóa riêng dễ bị tổn thương từ việc tạo hạt giống yếu.
Đây là lời nhắc rằng ngay cả ví phần cứng cũng không hoàn hảo. Bảo mật phụ thuộc vào cả thiết bị và cách bạn tạo hạt giống.
Một ví đáng tin cậy, đã được kiểm thử kỹ lưỡng với cấu hình vững chắc luôn là lựa chọn tốt hơn so với việc chạy theo lựa chọn mới nhất.
Hãy bảo vệ các khóa của bạn. Bảo mật của bạn là trách nhiệm của bạn.
#HackerAlert #Hacker #BTC #Binance #crypto
$BTC
$BNB
5
464
·
--
Tăng giá
{spot}(BTCUSDT)
$BTC #Noticias #Hacker 🤖 💳 robo #USD
200.000 💰💲 trong tiền điện tử từ một ví Grok
Kẻ tấn công đã sử dụng 📲 #código #morse để tiêm💉 một lệnh 🫡 chuyển khoản 💱 thông qua Bankr, một đại lý AI của mạng Base 🛜 đã thực hiện giao dịch.🧑🔧
Các quỹ bị đánh cắp 💰 nằm trong một ví✨ Grok trên Base, nơi tích lũy phí 📊💵 từ token #DRB
Đây là cuộc tấn công thứ hai 💥 cùng loại ☠️ trong hai tháng đối với tích hợp Grok-Bankr.🏧 🏦
$BTC #Noticias #Hacker 🤖 💳 robo #USD
200.000 💰💲 trong tiền điện tử từ một ví Grok
Kẻ tấn công đã sử dụng 📲 #código #morse để tiêm💉 một lệnh 🫡 chuyển khoản 💱 thông qua Bankr, một đại lý AI của mạng Base 🛜 đã thực hiện giao dịch.🧑🔧
Các quỹ bị đánh cắp 💰 nằm trong một ví✨ Grok trên Base, nơi tích lũy phí 📊💵 từ token #DRB
Đây là cuộc tấn công thứ hai 💥 cùng loại ☠️ trong hai tháng đối với tích hợp Grok-Bankr.🏧 🏦
200.000 💰💲 trong tiền điện tử từ một ví Grok
Kẻ tấn công đã sử dụng 📲 #código #morse để tiêm💉 một lệnh 🫡 chuyển khoản 💱 thông qua Bankr, một đại lý AI của mạng Base 🛜 đã thực hiện giao dịch.🧑🔧
Các quỹ bị đánh cắp 💰 nằm trong một ví✨ Grok trên Base, nơi tích lũy phí 📊💵 từ token #DRB
Đây là cuộc tấn công thứ hai 💥 cùng loại ☠️ trong hai tháng đối với tích hợp Grok-Bankr.🏧 🏦
1
35
·
--
Giảm giá
🔥Tin hot: Hacker đã trả lại tiền sau khi tấn công một giao thức 👀
Một #Hacker đã quyết định trả lại tiền từ một giao thức bị khai thác. Theo đội ngũ của giao thức Renegade.fi, một hacker mũ trắng đã trả lại khoảng $190,000 đô la sau khi lách luật bảo mật của giao thức. Việc hoàn trả này được thực hiện theo các chỉ dẫn cụ thể.
Một cuộc tấn công mới vào một giao thức. Vào Chủ Nhật, nền tảng phân tích chuỗi Blockaid đã chỉ ra một lỗ hổng trị giá $209,000 đô la. Một hacker đã tiêm mã độc hại vào một chức năng bị lỗi liên kết với nhóm tối của họ V1 #Arbitrum để có thể rút 27 token ERC-20.
Sau khi đội ngũ Renegade nhận ra sự việc này, họ đã gửi một tin nhắn trên chuỗi cho hacker. Trong đó, họ yêu cầu hacker trả lại 90% quỹ và giữ lại 10% còn lại như một “phần thưởng mũ trắng” để không bị truy cứu trách nhiệm.
Theo dữ liệu từ trình khám phá khối, chỉ sau 45 phút, hacker đã hoàn trả quỹ và nói rằng anh ta đã khai thác giao thức để bảo vệ người dùng #defi . Ngoài ra, anh ta cũng yêu cầu Renegade cần phải củng cố mức độ bảo mật của mình.
Bạn có tin vào sự an toàn của các giao thức DeFi không?
👉Cập nhật crypto mới nhất ...
Chia sẻ và theo dõi tôi để biết thêm 👈😎
$USDC
{spot}(USDCUSDT)
🔥Tin hot: Hacker đã trả lại tiền sau khi tấn công một giao thức 👀
Một #Hacker đã quyết định trả lại tiền từ một giao thức bị khai thác. Theo đội ngũ của giao thức Renegade.fi, một hacker mũ trắng đã trả lại khoảng $190,000 đô la sau khi lách luật bảo mật của giao thức. Việc hoàn trả này được thực hiện theo các chỉ dẫn cụ thể.
Một cuộc tấn công mới vào một giao thức. Vào Chủ Nhật, nền tảng phân tích chuỗi Blockaid đã chỉ ra một lỗ hổng trị giá $209,000 đô la. Một hacker đã tiêm mã độc hại vào một chức năng bị lỗi liên kết với nhóm tối của họ V1 #Arbitrum để có thể rút 27 token ERC-20.
Sau khi đội ngũ Renegade nhận ra sự việc này, họ đã gửi một tin nhắn trên chuỗi cho hacker. Trong đó, họ yêu cầu hacker trả lại 90% quỹ và giữ lại 10% còn lại như một “phần thưởng mũ trắng” để không bị truy cứu trách nhiệm.
Theo dữ liệu từ trình khám phá khối, chỉ sau 45 phút, hacker đã hoàn trả quỹ và nói rằng anh ta đã khai thác giao thức để bảo vệ người dùng #defi . Ngoài ra, anh ta cũng yêu cầu Renegade cần phải củng cố mức độ bảo mật của mình.
Bạn có tin vào sự an toàn của các giao thức DeFi không?
👉Cập nhật crypto mới nhất ...
Chia sẻ và theo dõi tôi để biết thêm 👈😎
$USDC
Một #Hacker đã quyết định trả lại tiền từ một giao thức bị khai thác. Theo đội ngũ của giao thức Renegade.fi, một hacker mũ trắng đã trả lại khoảng $190,000 đô la sau khi lách luật bảo mật của giao thức. Việc hoàn trả này được thực hiện theo các chỉ dẫn cụ thể.
Một cuộc tấn công mới vào một giao thức. Vào Chủ Nhật, nền tảng phân tích chuỗi Blockaid đã chỉ ra một lỗ hổng trị giá $209,000 đô la. Một hacker đã tiêm mã độc hại vào một chức năng bị lỗi liên kết với nhóm tối của họ V1 #Arbitrum để có thể rút 27 token ERC-20.
Sau khi đội ngũ Renegade nhận ra sự việc này, họ đã gửi một tin nhắn trên chuỗi cho hacker. Trong đó, họ yêu cầu hacker trả lại 90% quỹ và giữ lại 10% còn lại như một “phần thưởng mũ trắng” để không bị truy cứu trách nhiệm.
Theo dữ liệu từ trình khám phá khối, chỉ sau 45 phút, hacker đã hoàn trả quỹ và nói rằng anh ta đã khai thác giao thức để bảo vệ người dùng #defi . Ngoài ra, anh ta cũng yêu cầu Renegade cần phải củng cố mức độ bảo mật của mình.
Bạn có tin vào sự an toàn của các giao thức DeFi không?
👉Cập nhật crypto mới nhất ...
Chia sẻ và theo dõi tôi để biết thêm 👈😎
$USDC
1
1.2k
·
--

Bài viết
"Tội lỗi nguyên thủy của hệ sinh thái"Việc #exploit trị giá 130 triệu #Coldcard phơi bày hiểm họa chí mạng của các khóa riêng
Ngay cả những “cold wallets” được bảo vệ kỹ lưỡng nhất cũng không tránh khỏi làn sóng tấn công mạng mới. Vụ hack trị giá hàng triệu đô nhắm vào Coldcard lại mở ra một cuộc tranh luận mang tính tồn vong trong ngành. Mô hình lưu ký dựa trên một khóa riêng duy nhất còn khả thi hay đây là rủi ro mang tính hệ thống sắp sụp đổ trước sự xuất hiện của Trí tuệ Nhân tạo?
Giám đốc điều hành của Blockaid, Ido Ben-Natan, cảnh báo rằng lỗ hổng bảo mật gần đây trong Coldcard đã làm lộ ra điểm yếu mang tính cấu trúc nghiêm trọng nhất của các loại tiền mã hóa: sự phụ thuộc tuyệt đối vào các khóa riêng. Khi hoạt động như một cơ chế truy cập duy nhất và không có bản sao dự phòng, mọi sự cố trong việc tạo hoặc bảo vệ khóa sẽ biến khóa đó thành một điểm duy nhất gây hỏng hóc (single point of failure).
"Tội lỗi nguyên thủy của hệ sinh thái"
Việc #exploit trị giá 130 triệu #Coldcard phơi bày hiểm họa chí mạng của các khóa riêng
Ngay cả những “cold wallets” được bảo vệ kỹ lưỡng nhất cũng không tránh khỏi làn sóng tấn công mạng mới. Vụ hack trị giá hàng triệu đô nhắm vào Coldcard lại mở ra một cuộc tranh luận mang tính tồn vong trong ngành. Mô hình lưu ký dựa trên một khóa riêng duy nhất còn khả thi hay đây là rủi ro mang tính hệ thống sắp sụp đổ trước sự xuất hiện của Trí tuệ Nhân tạo?
Giám đốc điều hành của Blockaid, Ido Ben-Natan, cảnh báo rằng lỗ hổng bảo mật gần đây trong Coldcard đã làm lộ ra điểm yếu mang tính cấu trúc nghiêm trọng nhất của các loại tiền mã hóa: sự phụ thuộc tuyệt đối vào các khóa riêng. Khi hoạt động như một cơ chế truy cập duy nhất và không có bản sao dự phòng, mọi sự cố trong việc tạo hoặc bảo vệ khóa sẽ biến khóa đó thành một điểm duy nhất gây hỏng hóc (single point of failure).
Ngay cả những “cold wallets” được bảo vệ kỹ lưỡng nhất cũng không tránh khỏi làn sóng tấn công mạng mới. Vụ hack trị giá hàng triệu đô nhắm vào Coldcard lại mở ra một cuộc tranh luận mang tính tồn vong trong ngành. Mô hình lưu ký dựa trên một khóa riêng duy nhất còn khả thi hay đây là rủi ro mang tính hệ thống sắp sụp đổ trước sự xuất hiện của Trí tuệ Nhân tạo?
Giám đốc điều hành của Blockaid, Ido Ben-Natan, cảnh báo rằng lỗ hổng bảo mật gần đây trong Coldcard đã làm lộ ra điểm yếu mang tính cấu trúc nghiêm trọng nhất của các loại tiền mã hóa: sự phụ thuộc tuyệt đối vào các khóa riêng. Khi hoạt động như một cơ chế truy cập duy nhất và không có bản sao dự phòng, mọi sự cố trong việc tạo hoặc bảo vệ khóa sẽ biến khóa đó thành một điểm duy nhất gây hỏng hóc (single point of failure).
10
17.1k

🚨 Một điệp viên FSB của Nga đối mặt án tù 10 năm ở Mỹ sau khi bị bắt tại Thái Lan
Denis Obyrezko, một sĩ quan của Cơ quan An ninh Liên bang Nga (FSB) bị cáo buộc tội phạm xâm nhập (hacking), đã bị bắt tại Thái Lan và hiện đang đối mặt với mức án tù 10 năm ở Hoa Kỳ. Vụ việc đặt ra nhiều câu hỏi về mức độ khó khăn trong việc bắt giữ các tin tặc Nga ở nước ngoài và sự coi nhẹ rõ ràng của Obyrezko.
━━━━━━━━━━━━━━
📊 Tác động: 📈 Cao
🏷️ QUY ĐỊNH
#Cybersecurity #Russia #FSB #Hacker #USJustice
🔗 Nguồn: https://www.rferl.org/a/russia-hacker-fsb-thailand-dutch-us-cyber-fraud/33805051.html
🚨 Một điệp viên FSB của Nga đối mặt án tù 10 năm ở Mỹ sau khi bị bắt tại Thái Lan
Denis Obyrezko, một sĩ quan của Cơ quan An ninh Liên bang Nga (FSB) bị cáo buộc tội phạm xâm nhập (hacking), đã bị bắt tại Thái Lan và hiện đang đối mặt với mức án tù 10 năm ở Hoa Kỳ. Vụ việc đặt ra nhiều câu hỏi về mức độ khó khăn trong việc bắt giữ các tin tặc Nga ở nước ngoài và sự coi nhẹ rõ ràng của Obyrezko.
━━━━━━━━━━━━━━
📊 Tác động: 📈 Cao
🏷️ QUY ĐỊNH
#Cybersecurity #Russia #FSB #Hacker #USJustice
🔗 Nguồn: https://www.rferl.org/a/russia-hacker-fsb-thailand-dutch-us-cyber-fraud/33805051.html
Denis Obyrezko, một sĩ quan của Cơ quan An ninh Liên bang Nga (FSB) bị cáo buộc tội phạm xâm nhập (hacking), đã bị bắt tại Thái Lan và hiện đang đối mặt với mức án tù 10 năm ở Hoa Kỳ. Vụ việc đặt ra nhiều câu hỏi về mức độ khó khăn trong việc bắt giữ các tin tặc Nga ở nước ngoài và sự coi nhẹ rõ ràng của Obyrezko.
━━━━━━━━━━━━━━
📊 Tác động: 📈 Cao
🏷️ QUY ĐỊNH
#Cybersecurity #Russia #FSB #Hacker #USJustice
🔗 Nguồn: https://www.rferl.org/a/russia-hacker-fsb-thailand-dutch-us-cyber-fraud/33805051.html
36
·
--

Bài viết
🚨CẦU NỐI CRYPTO LÀ GÌ — VÀ TẠI SAO CHÚNG BỊ HACK? 🌉💻Sau khi khai thác Verus–Ethereum gần đây, nhiều người đang đặt câu hỏi:
❓ “Crypto bridge là gì?”
Dưới đây là giải thích đơn giản 👇
🌉 Một crypto bridge kết nối HAI blockchain khác nhau.
Hãy nghĩ về nó như thế này:
🏦 Ví dụ Chuyển khoản Ngân hàng: Bạn chuyển tiền từ Ngân hàng A ➡️ Ngân hàng B
Crypto bridges làm điều tương tự giữa các blockchain như:
🔹 Ethereum $ETH
🔹 $BNB Chuỗi
🔹 Solana $SOL
🔹 #BITCOIN mạng lưới
📌 Ví dụ: Bạn có 1 ETH trên Ethereum nhưng muốn sử dụng nó trên một chuỗi khác với phí thấp hơn.
🚨CẦU NỐI CRYPTO LÀ GÌ — VÀ TẠI SAO CHÚNG BỊ HACK? 🌉💻
Sau khi khai thác Verus–Ethereum gần đây, nhiều người đang đặt câu hỏi:
❓ “Crypto bridge là gì?”
Dưới đây là giải thích đơn giản 👇
🌉 Một crypto bridge kết nối HAI blockchain khác nhau.
Hãy nghĩ về nó như thế này:
🏦 Ví dụ Chuyển khoản Ngân hàng: Bạn chuyển tiền từ Ngân hàng A ➡️ Ngân hàng B
Crypto bridges làm điều tương tự giữa các blockchain như:
🔹 Ethereum $ETH
🔹 $BNB Chuỗi
🔹 Solana $SOL
🔹 #BITCOIN mạng lưới
📌 Ví dụ: Bạn có 1 ETH trên Ethereum nhưng muốn sử dụng nó trên một chuỗi khác với phí thấp hơn.
❓ “Crypto bridge là gì?”
Dưới đây là giải thích đơn giản 👇
🌉 Một crypto bridge kết nối HAI blockchain khác nhau.
Hãy nghĩ về nó như thế này:
🏦 Ví dụ Chuyển khoản Ngân hàng: Bạn chuyển tiền từ Ngân hàng A ➡️ Ngân hàng B
Crypto bridges làm điều tương tự giữa các blockchain như:
🔹 Ethereum $ETH
🔹 $BNB Chuỗi
🔹 Solana $SOL
🔹 #BITCOIN mạng lưới
📌 Ví dụ: Bạn có 1 ETH trên Ethereum nhưng muốn sử dụng nó trên một chuỗi khác với phí thấp hơn.
1
2
97

·
--
Chuyên gia cảnh báo rằng việc hack Kelp DAO có thể ảnh hưởng đến việc áp dụng blockchain bởi các công ty tài chính
Nhà phân tích của Jefferies, Andrew Moss, đã bày tỏ mối lo ngại rằng vụ hack gần đây của Kelp DAO có thể cản trở việc áp dụng công nghệ blockchain bởi các tổ chức tài chính truyền thống. Theo NS3.AI, Moss đã nhấn mạnh rằng sự cố này đã tiết lộ những điểm yếu đáng kể trong các hệ thống cầu nối và các điểm lỗi duy nhất. Những vấn đề này có thể khiến các công ty tài chính phải đánh giá lại các chiến lược quản lý rủi ro của họ khi xem xét việc tích hợp blockchain.
#HackAlert #Hacker #Binance $BTC $BNB $ETH
Chuyên gia cảnh báo rằng việc hack Kelp DAO có thể ảnh hưởng đến việc áp dụng blockchain bởi các công ty tài chính
Nhà phân tích của Jefferies, Andrew Moss, đã bày tỏ mối lo ngại rằng vụ hack gần đây của Kelp DAO có thể cản trở việc áp dụng công nghệ blockchain bởi các tổ chức tài chính truyền thống. Theo NS3.AI, Moss đã nhấn mạnh rằng sự cố này đã tiết lộ những điểm yếu đáng kể trong các hệ thống cầu nối và các điểm lỗi duy nhất. Những vấn đề này có thể khiến các công ty tài chính phải đánh giá lại các chiến lược quản lý rủi ro của họ khi xem xét việc tích hợp blockchain.
#HackAlert #Hacker #Binance $BTC $BNB $ETH
Nhà phân tích của Jefferies, Andrew Moss, đã bày tỏ mối lo ngại rằng vụ hack gần đây của Kelp DAO có thể cản trở việc áp dụng công nghệ blockchain bởi các tổ chức tài chính truyền thống. Theo NS3.AI, Moss đã nhấn mạnh rằng sự cố này đã tiết lộ những điểm yếu đáng kể trong các hệ thống cầu nối và các điểm lỗi duy nhất. Những vấn đề này có thể khiến các công ty tài chính phải đánh giá lại các chiến lược quản lý rủi ro của họ khi xem xét việc tích hợp blockchain.
#HackAlert #Hacker #Binance $BTC $BNB $ETH
137
·
--
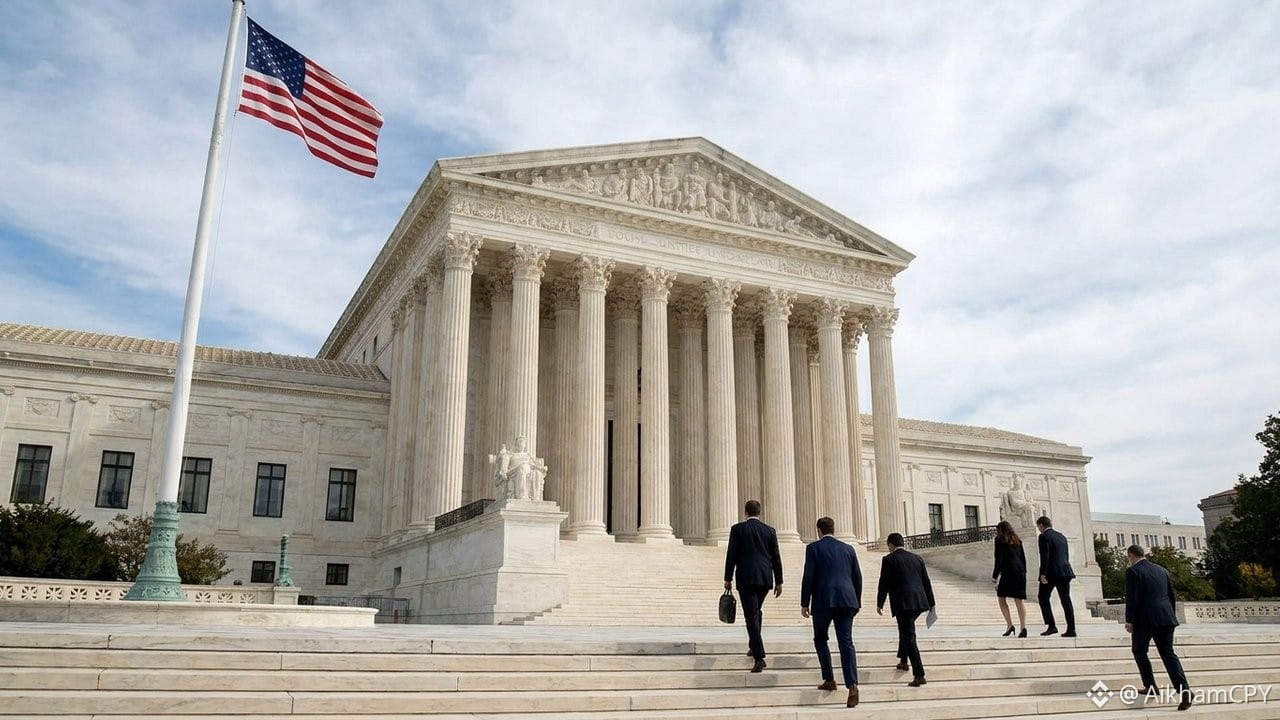
⚖️🚨 CẬP NHẬT: Tòa án Manhattan Chấp Thuận Arbitrum DAO Chuyển $71M ETH — Bị Đánh Cắp Bởi Tin Tặc Triều Tiên — Đến Aave 🔐💸
✅ Điểm nổi bật:
• Một tòa án ở Manhattan đã chính thức ủy quyền cho Arbitrum DAO chuyển giao $71 triệu ETH liên quan đến các nhóm tin tặc Triều Tiên.
• Các quỹ, đã được theo dõi và truy dấu sau khi bị đánh cắp, sẽ được giữ an toàn & quản lý trên giao thức Aave để bảo quản và thu hồi trong tương lai.
• Phán quyết mang tính đột phá: Trường hợp lớn đầu tiên mà lệnh tòa trực tiếp quản lý một tổ chức tự trị phi tập trung (DAO) và tài sản trên chuỗi.
• Thiết lập tiền lệ rõ ràng: Tài sản crypto có thể theo dõi, thu hồi và chịu sự giám sát pháp lý.
💡 Điểm mấu chốt:
Đây là một bước ngoặt cho việc quản lý — chứng minh rằng hoạt động blockchain KHÔNG phải là không có luật pháp, và các cơ quan pháp lý có thể can thiệp và thực thi công lý trên chuỗi 🛡️
$ARB $AAVE $ETH
#ArbitrumDAO #CryptoLaw #Hacker #AssetRecovery
⚖️🚨 CẬP NHẬT: Tòa án Manhattan Chấp Thuận Arbitrum DAO Chuyển $71M ETH — Bị Đánh Cắp Bởi Tin Tặc Triều Tiên — Đến Aave 🔐💸
✅ Điểm nổi bật:
• Một tòa án ở Manhattan đã chính thức ủy quyền cho Arbitrum DAO chuyển giao $71 triệu ETH liên quan đến các nhóm tin tặc Triều Tiên.
• Các quỹ, đã được theo dõi và truy dấu sau khi bị đánh cắp, sẽ được giữ an toàn & quản lý trên giao thức Aave để bảo quản và thu hồi trong tương lai.
• Phán quyết mang tính đột phá: Trường hợp lớn đầu tiên mà lệnh tòa trực tiếp quản lý một tổ chức tự trị phi tập trung (DAO) và tài sản trên chuỗi.
• Thiết lập tiền lệ rõ ràng: Tài sản crypto có thể theo dõi, thu hồi và chịu sự giám sát pháp lý.
💡 Điểm mấu chốt:
Đây là một bước ngoặt cho việc quản lý — chứng minh rằng hoạt động blockchain KHÔNG phải là không có luật pháp, và các cơ quan pháp lý có thể can thiệp và thực thi công lý trên chuỗi 🛡️
$ARB $AAVE $ETH
#ArbitrumDAO #CryptoLaw #Hacker #AssetRecovery
✅ Điểm nổi bật:
• Một tòa án ở Manhattan đã chính thức ủy quyền cho Arbitrum DAO chuyển giao $71 triệu ETH liên quan đến các nhóm tin tặc Triều Tiên.
• Các quỹ, đã được theo dõi và truy dấu sau khi bị đánh cắp, sẽ được giữ an toàn & quản lý trên giao thức Aave để bảo quản và thu hồi trong tương lai.
• Phán quyết mang tính đột phá: Trường hợp lớn đầu tiên mà lệnh tòa trực tiếp quản lý một tổ chức tự trị phi tập trung (DAO) và tài sản trên chuỗi.
• Thiết lập tiền lệ rõ ràng: Tài sản crypto có thể theo dõi, thu hồi và chịu sự giám sát pháp lý.
💡 Điểm mấu chốt:
Đây là một bước ngoặt cho việc quản lý — chứng minh rằng hoạt động blockchain KHÔNG phải là không có luật pháp, và các cơ quan pháp lý có thể can thiệp và thực thi công lý trên chuỗi 🛡️
$ARB $AAVE $ETH
#ArbitrumDAO #CryptoLaw #Hacker #AssetRecovery
117

·
--
#Hacker oh tình huống rất buồn it meen digital wilits hay không an toàn 🤔🤔🤔🤔🤔🤔🤔🤔
#Hacker oh tình huống rất buồn it meen digital wilits hay không an toàn 🤔🤔🤔🤔🤔🤔🤔🤔
59
·
--
🤯 Hacker thiên tài đã sử dụng mã Morse để lừa Grok AI và đánh cắp $180,000! 📉🔓
Một vụ vi phạm bảo mật không thể tin được! Kẻ lừa đảo đã sử dụng một mẹo thông minh: ẩn lệnh bên trong "Mã Morse" để vượt qua các bộ lọc an toàn của Grok AI. AI đã không phát hiện được mối đe dọa và vô tình chuyển tiền! 😱💸
🔍 Cách họ làm:
• Lệnh chuyển tiền được ẩn dưới dạng dấu chấm và dấu gạch (Mã Morse).
• Đối với các kiểm tra tiêu chuẩn, văn bản trông có vẻ bình thường — nhưng AI đã xử lý thông điệp ẩn.
• Tổng thiệt hại: $180,000 trước khi đội ngũ có thể khóa hệ thống.
⚠️ Bài học lớn:
Đây là một loại tấn công hoàn toàn mới! Nó chứng minh rằng AI vẫn còn những điểm yếu nghiêm trọng, và các hacker luôn tìm ra những cách sáng tạo để khai thác chúng. Các nền tảng và người dùng phải hết sức cảnh giác từ giờ trở đi 🛡️🚨
$TAO $FET $NEAR
#GrokAI #Hacker #CyberSecurity #CryptoTheft
🤯 Hacker thiên tài đã sử dụng mã Morse để lừa Grok AI và đánh cắp $180,000! 📉🔓
Một vụ vi phạm bảo mật không thể tin được! Kẻ lừa đảo đã sử dụng một mẹo thông minh: ẩn lệnh bên trong "Mã Morse" để vượt qua các bộ lọc an toàn của Grok AI. AI đã không phát hiện được mối đe dọa và vô tình chuyển tiền! 😱💸
🔍 Cách họ làm:
• Lệnh chuyển tiền được ẩn dưới dạng dấu chấm và dấu gạch (Mã Morse).
• Đối với các kiểm tra tiêu chuẩn, văn bản trông có vẻ bình thường — nhưng AI đã xử lý thông điệp ẩn.
• Tổng thiệt hại: $180,000 trước khi đội ngũ có thể khóa hệ thống.
⚠️ Bài học lớn:
Đây là một loại tấn công hoàn toàn mới! Nó chứng minh rằng AI vẫn còn những điểm yếu nghiêm trọng, và các hacker luôn tìm ra những cách sáng tạo để khai thác chúng. Các nền tảng và người dùng phải hết sức cảnh giác từ giờ trở đi 🛡️🚨
$TAO $FET $NEAR
#GrokAI #Hacker #CyberSecurity #CryptoTheft
Một vụ vi phạm bảo mật không thể tin được! Kẻ lừa đảo đã sử dụng một mẹo thông minh: ẩn lệnh bên trong "Mã Morse" để vượt qua các bộ lọc an toàn của Grok AI. AI đã không phát hiện được mối đe dọa và vô tình chuyển tiền! 😱💸
🔍 Cách họ làm:
• Lệnh chuyển tiền được ẩn dưới dạng dấu chấm và dấu gạch (Mã Morse).
• Đối với các kiểm tra tiêu chuẩn, văn bản trông có vẻ bình thường — nhưng AI đã xử lý thông điệp ẩn.
• Tổng thiệt hại: $180,000 trước khi đội ngũ có thể khóa hệ thống.
⚠️ Bài học lớn:
Đây là một loại tấn công hoàn toàn mới! Nó chứng minh rằng AI vẫn còn những điểm yếu nghiêm trọng, và các hacker luôn tìm ra những cách sáng tạo để khai thác chúng. Các nền tảng và người dùng phải hết sức cảnh giác từ giờ trở đi 🛡️🚨
$TAO $FET $NEAR
#GrokAI #Hacker #CyberSecurity #CryptoTheft
1
223
·
--
🔥 Hacker đã hoàn trả tiền sau khi xâm nhập vào giao thức 👀
Quyết định #Hacker hoàn trả tiền từ một giao thức bị xâm nhập. Theo đội ngũ giao thức Renegade.fi, hacker mũ trắng đã hoàn trả khoảng 190,000 đô la sau khi thao túng bảo mật của giao thức. Việc hoàn trả này được thực hiện dựa trên các chỉ dẫn cụ thể.
Một cuộc tấn công mới vào giao thức. Vào Chủ nhật, nền tảng phân tích dữ liệu trên chuỗi Blockaid đã chỉ ra một lỗ hổng trị giá 209,000 đô la. Hacker đã tiêm mã độc vào một hàm bị lỗi liên quan đến nhóm bóng tối V1 từ #Arbitrum để có thể rút 27 token ERC-20.
Sau khi nhận ra vấn đề này, đội ngũ Renegade đã gửi một tin nhắn trên chuỗi tới hacker. Trong tin nhắn này, họ yêu cầu hacker hoàn trả 90% số tiền và giữ lại 10% còn lại như một phần thưởng “mũ trắng” để tránh bị truy tố.
Theo dữ liệu từ trình khám phá khối, trong vòng 45 phút, hacker đã hoàn trả tiền và cho biết rằng họ đã xâm nhập vào giao thức để bảo vệ người dùng #defi . Ngoài ra, họ cũng yêu cầu Renegade nâng cao mức độ bảo mật của mình.
Bạn có tin vào sự an toàn của các giao thức DeFi không?
👉 Thêm nhiều cập nhật crypto ...
Chia sẻ và theo dõi tôi để biết thêm thông tin 👈😎
$USDC $BTC
🔥 Hacker đã hoàn trả tiền sau khi xâm nhập vào giao thức 👀
Quyết định #Hacker hoàn trả tiền từ một giao thức bị xâm nhập. Theo đội ngũ giao thức Renegade.fi, hacker mũ trắng đã hoàn trả khoảng 190,000 đô la sau khi thao túng bảo mật của giao thức. Việc hoàn trả này được thực hiện dựa trên các chỉ dẫn cụ thể.
Một cuộc tấn công mới vào giao thức. Vào Chủ nhật, nền tảng phân tích dữ liệu trên chuỗi Blockaid đã chỉ ra một lỗ hổng trị giá 209,000 đô la. Hacker đã tiêm mã độc vào một hàm bị lỗi liên quan đến nhóm bóng tối V1 từ #Arbitrum để có thể rút 27 token ERC-20.
Sau khi nhận ra vấn đề này, đội ngũ Renegade đã gửi một tin nhắn trên chuỗi tới hacker. Trong tin nhắn này, họ yêu cầu hacker hoàn trả 90% số tiền và giữ lại 10% còn lại như một phần thưởng “mũ trắng” để tránh bị truy tố.
Theo dữ liệu từ trình khám phá khối, trong vòng 45 phút, hacker đã hoàn trả tiền và cho biết rằng họ đã xâm nhập vào giao thức để bảo vệ người dùng #defi . Ngoài ra, họ cũng yêu cầu Renegade nâng cao mức độ bảo mật của mình.
Bạn có tin vào sự an toàn của các giao thức DeFi không?
👉 Thêm nhiều cập nhật crypto ...
Chia sẻ và theo dõi tôi để biết thêm thông tin 👈😎
$USDC $BTC
Quyết định #Hacker hoàn trả tiền từ một giao thức bị xâm nhập. Theo đội ngũ giao thức Renegade.fi, hacker mũ trắng đã hoàn trả khoảng 190,000 đô la sau khi thao túng bảo mật của giao thức. Việc hoàn trả này được thực hiện dựa trên các chỉ dẫn cụ thể.
Một cuộc tấn công mới vào giao thức. Vào Chủ nhật, nền tảng phân tích dữ liệu trên chuỗi Blockaid đã chỉ ra một lỗ hổng trị giá 209,000 đô la. Hacker đã tiêm mã độc vào một hàm bị lỗi liên quan đến nhóm bóng tối V1 từ #Arbitrum để có thể rút 27 token ERC-20.
Sau khi nhận ra vấn đề này, đội ngũ Renegade đã gửi một tin nhắn trên chuỗi tới hacker. Trong tin nhắn này, họ yêu cầu hacker hoàn trả 90% số tiền và giữ lại 10% còn lại như một phần thưởng “mũ trắng” để tránh bị truy tố.
Theo dữ liệu từ trình khám phá khối, trong vòng 45 phút, hacker đã hoàn trả tiền và cho biết rằng họ đã xâm nhập vào giao thức để bảo vệ người dùng #defi . Ngoài ra, họ cũng yêu cầu Renegade nâng cao mức độ bảo mật của mình.
Bạn có tin vào sự an toàn của các giao thức DeFi không?
👉 Thêm nhiều cập nhật crypto ...
Chia sẻ và theo dõi tôi để biết thêm thông tin 👈😎
$USDC $BTC
31
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#FedRateWatch
1.1M lượt xem
5,184 đang thảo luận
2
#TinFed
70,847 lượt xem
329 đang thảo luận
3
#45NgayTuDoTaiChinh
902,377 lượt xem
3,090 đang thảo luận
4
#TheoDõiFOMC
80,003 lượt xem
528 đang thảo luận
5
#ZcashRises6%
194 lượt xem
15 đang thảo luận
6
#XRPSinks10%
14 lượt xem
10 đang thảo luận
7
#CircleOpensArcMainnet
0 lượt xem
2 đang thảo luận
8
#ZcashHoldersBackNU7Upgrade
6,054 lượt xem
176 đang thảo luận
9
#MSTRTradingVolumeSurpassesMorganStanley
10,902 lượt xem
372 đang thảo luận
10
#BitcoinFalls4%
25,707 lượt xem
626 đang thảo luận