
#walletsecurity
walletsecurity
170,791 marta koʻrilgan
430 muhokama qilmoqda
Ommabop
Eng so‘nggi
·
--
Maqola
Kripto hamyoningizni himoyalash bo‘yicha yangi boshlovchilar uchun bosqichma-bosqich qo‘llanmaDastlab $BTC ni 77 078 dollardan bir necha dollarga sotib olganimda, hayajon va xavotirni birdek his qilgandim. Narx bir kunda 1,37% ga tushganini ko‘rib, bozor tez o‘zgarishi mumkinligini angladim, ammo hamyonim xavfsizligi bundan ham barqarorroq bo‘lishi kerak. Quyida kriptongizni xavfsiz saqlash uchun har kim amal qilishi mumkin bo‘lgan oddiy tekshiruv ro‘yxati keltirilgan.
Xavfsizlik nima uchun muhim
Qo‘rquv va ochko‘zlik indeksi 26 (Qo‘rquv)ni ko‘rsatayotgan bo‘lsa ham, oddiy xato tufayli mablag‘ni yo‘qotish xavfi yuqoriligicha qoladi. Seed-iborani yo‘qotish yoki qurilmaning buzib kirilishi atigi bir necha daqiqada 2 257 dollarlik $ETH aktivni balans nolga teng hisobga aylantirishi mumkin. Xavfsizlikka bir martalik sozlama emas, odat sifatida qarang.
Kripto hamyoningizni himoyalash bo‘yicha yangi boshlovchilar uchun bosqichma-bosqich qo‘llanma
Dastlab $BTC ni 77 078 dollardan bir necha dollarga sotib olganimda, hayajon va xavotirni birdek his qilgandim. Narx bir kunda 1,37% ga tushganini ko‘rib, bozor tez o‘zgarishi mumkinligini angladim, ammo hamyonim xavfsizligi bundan ham barqarorroq bo‘lishi kerak. Quyida kriptongizni xavfsiz saqlash uchun har kim amal qilishi mumkin bo‘lgan oddiy tekshiruv ro‘yxati keltirilgan.
Xavfsizlik nima uchun muhim
Qo‘rquv va ochko‘zlik indeksi 26 (Qo‘rquv)ni ko‘rsatayotgan bo‘lsa ham, oddiy xato tufayli mablag‘ni yo‘qotish xavfi yuqoriligicha qoladi. Seed-iborani yo‘qotish yoki qurilmaning buzib kirilishi atigi bir necha daqiqada 2 257 dollarlik $ETH aktivni balans nolga teng hisobga aylantirishi mumkin. Xavfsizlikka bir martalik sozlama emas, odat sifatida qarang.
Xavfsizlik nima uchun muhim
Qo‘rquv va ochko‘zlik indeksi 26 (Qo‘rquv)ni ko‘rsatayotgan bo‘lsa ham, oddiy xato tufayli mablag‘ni yo‘qotish xavfi yuqoriligicha qoladi. Seed-iborani yo‘qotish yoki qurilmaning buzib kirilishi atigi bir necha daqiqada 2 257 dollarlik $ETH aktivni balans nolga teng hisobga aylantirishi mumkin. Xavfsizlikka bir martalik sozlama emas, odat sifatida qarang.
127

·
--
Shoshilinch ogohlantirish! BTCPay Server issiq hamyondan mablag‘ o‘g‘irlanishi xavfi haqida foydalanuvchilarni ogohlantirmoqda! Agar siz hali ham eski dasturiy ta’minotdan foydalanayotgan bo‘lsangiz, serverlaringizni darhol o‘chiring! Xakerlar mablag‘larni tinimsiz o‘g‘irlashmoqda! #cryptosecurity #walletsecurity $BTC $BCH
Shoshilinch ogohlantirish! BTCPay Server issiq hamyondan mablag‘ o‘g‘irlanishi haqida ogohlantirmoqda! Agar eskirgan dasturiy ta’minotdan foydalanayotgan bo‘lsangiz, serverlaringizni hoziroq o‘chiring! Xakerlar mablag‘larni talon-toroj qilmoqda! #cryptosecurity #walletsecurity $BTC $BCH
Shoshilinch ogohlantirish! BTCPay Server issiq hamyondan mablag‘ o‘g‘irlanishi xavfi haqida foydalanuvchilarni ogohlantirmoqda! Agar siz hali ham eski dasturiy ta’minotdan foydalanayotgan bo‘lsangiz, serverlaringizni darhol o‘chiring! Xakerlar mablag‘larni tinimsiz o‘g‘irlashmoqda! #cryptosecurity #walletsecurity $BTC $BCH
Shoshilinch ogohlantirish! BTCPay Server issiq hamyondan mablag‘ o‘g‘irlanishi haqida ogohlantirmoqda! Agar eskirgan dasturiy ta’minotdan foydalanayotgan bo‘lsangiz, serverlaringizni hoziroq o‘chiring! Xakerlar mablag‘larni talon-toroj qilmoqda! #cryptosecurity #walletsecurity $BTC $BCH
Shoshilinch ogohlantirish! BTCPay Server issiq hamyondan mablag‘ o‘g‘irlanishi haqida ogohlantirmoqda! Agar eskirgan dasturiy ta’minotdan foydalanayotgan bo‘lsangiz, serverlaringizni hoziroq o‘chiring! Xakerlar mablag‘larni talon-toroj qilmoqda! #cryptosecurity #walletsecurity $BTC $BCH
297
·
--
📰 Trezor CryptoBilis xaridorlarini ogohlantirdi: eski seed-iborani qayta ishlatib bo‘lmaydi
30-oktabr kuni Trezor CryptoBilis orqali xarid qilingan bitta Safe 5 qurilmasida apparat darajasidagi yashirin xatcho‘p bo‘lishi mumkinligi haqida xabar berdi. Kompaniya qurilmani hali tekshirmagan va mablag‘ yo‘qotilgani haqida xabar olmagan, biroq 2026-yil martidan beri ushbu sotuvchidan Trezor’ning istalgan modelini xarid qilgan barchaga aktivlarini yangi seed-iborali yangi hamyonga o‘tkazishni tavsiya qiladi.
Qurilmani almashtirib, eski ibora yordamida tiklash sizni himoya qilmaydi: taxmin qilinayotgan xatcho‘p ekrandagi ma’lumotlarni o‘qigan bo‘lishi mumkin. Agar qurilma hali sozlanmagan bo‘lsa, undan foydalanmang va almashtirish uchun Trezor’ning rasmiy qo‘llab-quvvatlash xizmatiga murojaat qiling.
#Trezor #WalletSecurity
📰 Trezor CryptoBilis xaridorlarini ogohlantirdi: eski seed-iborani qayta ishlatib bo‘lmaydi
30-oktabr kuni Trezor CryptoBilis orqali xarid qilingan bitta Safe 5 qurilmasida apparat darajasidagi yashirin xatcho‘p bo‘lishi mumkinligi haqida xabar berdi. Kompaniya qurilmani hali tekshirmagan va mablag‘ yo‘qotilgani haqida xabar olmagan, biroq 2026-yil martidan beri ushbu sotuvchidan Trezor’ning istalgan modelini xarid qilgan barchaga aktivlarini yangi seed-iborali yangi hamyonga o‘tkazishni tavsiya qiladi.
Qurilmani almashtirib, eski ibora yordamida tiklash sizni himoya qilmaydi: taxmin qilinayotgan xatcho‘p ekrandagi ma’lumotlarni o‘qigan bo‘lishi mumkin. Agar qurilma hali sozlanmagan bo‘lsa, undan foydalanmang va almashtirish uchun Trezor’ning rasmiy qo‘llab-quvvatlash xizmatiga murojaat qiling.
#Trezor #WalletSecurity
30-oktabr kuni Trezor CryptoBilis orqali xarid qilingan bitta Safe 5 qurilmasida apparat darajasidagi yashirin xatcho‘p bo‘lishi mumkinligi haqida xabar berdi. Kompaniya qurilmani hali tekshirmagan va mablag‘ yo‘qotilgani haqida xabar olmagan, biroq 2026-yil martidan beri ushbu sotuvchidan Trezor’ning istalgan modelini xarid qilgan barchaga aktivlarini yangi seed-iborali yangi hamyonga o‘tkazishni tavsiya qiladi.
Qurilmani almashtirib, eski ibora yordamida tiklash sizni himoya qilmaydi: taxmin qilinayotgan xatcho‘p ekrandagi ma’lumotlarni o‘qigan bo‘lishi mumkin. Agar qurilma hali sozlanmagan bo‘lsa, undan foydalanmang va almashtirish uchun Trezor’ning rasmiy qo‘llab-quvvatlash xizmatiga murojaat qiling.
#Trezor #WalletSecurity
30
Ommaviy kanalda hamyoningiz bo‘yicha yordam so‘radingizmi? Shundan keyin kelgan shaxsiy xabarni tasdiqlanmagan deb biling — uni yordam so‘rovingiz deb qabul qilmang.
Ethereum.org keng tarqalgan firibgarlik usulini tasvirlaydi: firibgarlar ommaviy kanallarda savol berayotgan odamlarni topib, keyin yordam taklif qilib ularga shaxsiy xabar yuborishadi. Muammoingizni bilish ularning hamyon provayderingiz vakili ekanini isbotlamaydi.
Yuboruvchining havolasiga kirmang, provayderning rasmiy yordam kanalini o‘zingiz oching. Hech qachon tiklash iborangiz yoki maxfiy kalitlaringizni ulashmang va notanish odamga kompyuteringizga masofadan kirish huquqini bermang.
Xavf faqat pul so‘rash bilangina cheklanmaydi: ishontira oladigan yordamchi hamyoningizga kirish huquqini so‘rashdan oldin ishonchingizni qozonishi mumkin. Profil rasmi va foydali javob uning kimligini tasdiqlamaydi.
Manba: Ethereum.org — https://ethereum.org/en/security/
#WalletSecurity #ScamPrevention #CryptoEducation #Ethereum #O‘ziniSaqlash
Ommaviy kanalda hamyoningiz bo‘yicha yordam so‘radingizmi? Shundan keyin kelgan shaxsiy xabarni tasdiqlanmagan deb biling — uni yordam so‘rovingiz deb qabul qilmang.
Ethereum.org keng tarqalgan firibgarlik usulini tasvirlaydi: firibgarlar ommaviy kanallarda savol berayotgan odamlarni topib, keyin yordam taklif qilib ularga shaxsiy xabar yuborishadi. Muammoingizni bilish ularning hamyon provayderingiz vakili ekanini isbotlamaydi.
Yuboruvchining havolasiga kirmang, provayderning rasmiy yordam kanalini o‘zingiz oching. Hech qachon tiklash iborangiz yoki maxfiy kalitlaringizni ulashmang va notanish odamga kompyuteringizga masofadan kirish huquqini bermang.
Xavf faqat pul so‘rash bilangina cheklanmaydi: ishontira oladigan yordamchi hamyoningizga kirish huquqini so‘rashdan oldin ishonchingizni qozonishi mumkin. Profil rasmi va foydali javob uning kimligini tasdiqlamaydi.
Manba: Ethereum.org — https://ethereum.org/en/security/
#WalletSecurity #ScamPrevention #CryptoEducation #Ethereum #O‘ziniSaqlash
Ethereum.org keng tarqalgan firibgarlik usulini tasvirlaydi: firibgarlar ommaviy kanallarda savol berayotgan odamlarni topib, keyin yordam taklif qilib ularga shaxsiy xabar yuborishadi. Muammoingizni bilish ularning hamyon provayderingiz vakili ekanini isbotlamaydi.
Yuboruvchining havolasiga kirmang, provayderning rasmiy yordam kanalini o‘zingiz oching. Hech qachon tiklash iborangiz yoki maxfiy kalitlaringizni ulashmang va notanish odamga kompyuteringizga masofadan kirish huquqini bermang.
Xavf faqat pul so‘rash bilangina cheklanmaydi: ishontira oladigan yordamchi hamyoningizga kirish huquqini so‘rashdan oldin ishonchingizni qozonishi mumkin. Profil rasmi va foydali javob uning kimligini tasdiqlamaydi.
Manba: Ethereum.org — https://ethereum.org/en/security/
#WalletSecurity #ScamPrevention #CryptoEducation #Ethereum #O‘ziniSaqlash
80
Hamyoningizni dApp’dan uzish uning tokenlaringizni sarflashiga berilgan ruxsatni bekor qilmaydi.
Ulanish veb-saytga hamyoningiz bilan ishlash imkonini beradi. Token uchun tasdiq esa aqlli shartnomaga tokenlarni sarflash huquqini beradi. Sahifani yopish yoki ulanishni uzish bu ruxsatni bekor qilmaydi.
Amalda tekshirish uchun Ethereum.org’ning tokenlarga kirish bo‘yicha qo‘llanmasini oching va undagi tasdiqlarni tekshirish vositasidan foydalaning. To‘g‘ri tarmoqni tanlang, sarflovchi manzil va ruxsat etilgan miqdorni tekshiring, so‘ng endi kerak bo‘lmagan ruxsatlarni bekor qiling. Ruxsatni bekor qilish uchun blokcheynda tranzaksiya amalga oshirish va tarmoq komissiyasini to‘lash kerak.
Xavf shundaki, cheklanmagan ruxsat berilgan tokenning butun balansini xavf ostiga qo‘yishi mumkin — agar tasdiqlangan shartnoma zararli bo‘lsa. Keyingi safar faqat kerakli miqdorga ruxsat bering — sukut bo‘yicha cheklanmagan kirish huquqini bermang.
Manba: Ethereum.org — https://ethereum.org/guides/how-to-revoke-token-access/
#WalletSecurity #Ethereum #TokenApprovals #CryptoEducation #DeFi
Hamyoningizni dApp’dan uzish uning tokenlaringizni sarflashiga berilgan ruxsatni bekor qilmaydi.
Ulanish veb-saytga hamyoningiz bilan ishlash imkonini beradi. Token uchun tasdiq esa aqlli shartnomaga tokenlarni sarflash huquqini beradi. Sahifani yopish yoki ulanishni uzish bu ruxsatni bekor qilmaydi.
Amalda tekshirish uchun Ethereum.org’ning tokenlarga kirish bo‘yicha qo‘llanmasini oching va undagi tasdiqlarni tekshirish vositasidan foydalaning. To‘g‘ri tarmoqni tanlang, sarflovchi manzil va ruxsat etilgan miqdorni tekshiring, so‘ng endi kerak bo‘lmagan ruxsatlarni bekor qiling. Ruxsatni bekor qilish uchun blokcheynda tranzaksiya amalga oshirish va tarmoq komissiyasini to‘lash kerak.
Xavf shundaki, cheklanmagan ruxsat berilgan tokenning butun balansini xavf ostiga qo‘yishi mumkin — agar tasdiqlangan shartnoma zararli bo‘lsa. Keyingi safar faqat kerakli miqdorga ruxsat bering — sukut bo‘yicha cheklanmagan kirish huquqini bermang.
Manba: Ethereum.org — https://ethereum.org/guides/how-to-revoke-token-access/
#WalletSecurity #Ethereum #TokenApprovals #CryptoEducation #DeFi
Ulanish veb-saytga hamyoningiz bilan ishlash imkonini beradi. Token uchun tasdiq esa aqlli shartnomaga tokenlarni sarflash huquqini beradi. Sahifani yopish yoki ulanishni uzish bu ruxsatni bekor qilmaydi.
Amalda tekshirish uchun Ethereum.org’ning tokenlarga kirish bo‘yicha qo‘llanmasini oching va undagi tasdiqlarni tekshirish vositasidan foydalaning. To‘g‘ri tarmoqni tanlang, sarflovchi manzil va ruxsat etilgan miqdorni tekshiring, so‘ng endi kerak bo‘lmagan ruxsatlarni bekor qiling. Ruxsatni bekor qilish uchun blokcheynda tranzaksiya amalga oshirish va tarmoq komissiyasini to‘lash kerak.
Xavf shundaki, cheklanmagan ruxsat berilgan tokenning butun balansini xavf ostiga qo‘yishi mumkin — agar tasdiqlangan shartnoma zararli bo‘lsa. Keyingi safar faqat kerakli miqdorga ruxsat bering — sukut bo‘yicha cheklanmagan kirish huquqini bermang.
Manba: Ethereum.org — https://ethereum.org/guides/how-to-revoke-token-access/
#WalletSecurity #Ethereum #TokenApprovals #CryptoEducation #DeFi
74
Bitcoin tranzaksiyasi tiqilib qolib, uzoq vaqt tasdiqlanmasa, uni tezlashtirish funksiyasi bor. Aynan shu paytda qandaydir zararli server qabul qiluvchining manzilini almashtirib qo‘yishi mumkin edi.
Bu qanday ishlashini oddiy qilib tushuntiraman: hamyon to‘lovni tezlashtirish uchun qancha komissiya belgilash kerakligini tashqi serverdan so‘raydi. Agar bu server zararli bo‘lsa, u shunchaki komissiya miqdorini emas, pulni sen xohlagan joyga emas, butunlay boshqa manzilga yuboradigan, o‘zgartirilgan tranzaksiyani qaytarishi mumkin edi.
Bu blokcheynning buzib kirilishi ham, Bitcoinning o‘zidagi muammo ham emas. Bu ayrim hamyonlarning bitta qulay funksiyani ishlatish uchun uchinchi tomon serverlari bilan qanday bog‘langanidagi zaiflik. Dasturchilar xatoni allaqachon tuzatishyapti.
Bu yerdagi eng muhim xulosa texnik emas, amaliy: hamma eng xavfsiz deb hisoblaydigan Bitcoin kabi asosning ham atrofidagi qandaydir qulay qo‘shimcha xizmatda zaif joy bo‘lishi mumkin. Tarmoqning o‘zi xavfsiz, lekin undan foydalanadigan interfeysing ham xavfsizlikning bir qismi.
Menimcha, odamlar hamyonlarini o‘z vaqtida juda kam yangilashadi va bunday xatolar kimgadir zarar yetkazishga ulgurishining asosiy sababi ham shu. Boshqacha fikrda bo‘lsang, ayt.
$BTC #bitcoin #CryptoSecurity #HamyonXavfsizligi
Bitcoin tranzaksiyasi tiqilib qolib, uzoq vaqt tasdiqlanmasa, uni tezlashtirish funksiyasi bor. Aynan shu paytda qandaydir zararli server qabul qiluvchining manzilini almashtirib qo‘yishi mumkin edi.
Bu qanday ishlashini oddiy qilib tushuntiraman: hamyon to‘lovni tezlashtirish uchun qancha komissiya belgilash kerakligini tashqi serverdan so‘raydi. Agar bu server zararli bo‘lsa, u shunchaki komissiya miqdorini emas, pulni sen xohlagan joyga emas, butunlay boshqa manzilga yuboradigan, o‘zgartirilgan tranzaksiyani qaytarishi mumkin edi.
Bu blokcheynning buzib kirilishi ham, Bitcoinning o‘zidagi muammo ham emas. Bu ayrim hamyonlarning bitta qulay funksiyani ishlatish uchun uchinchi tomon serverlari bilan qanday bog‘langanidagi zaiflik. Dasturchilar xatoni allaqachon tuzatishyapti.
Bu yerdagi eng muhim xulosa texnik emas, amaliy: hamma eng xavfsiz deb hisoblaydigan Bitcoin kabi asosning ham atrofidagi qandaydir qulay qo‘shimcha xizmatda zaif joy bo‘lishi mumkin. Tarmoqning o‘zi xavfsiz, lekin undan foydalanadigan interfeysing ham xavfsizlikning bir qismi.
Menimcha, odamlar hamyonlarini o‘z vaqtida juda kam yangilashadi va bunday xatolar kimgadir zarar yetkazishga ulgurishining asosiy sababi ham shu. Boshqacha fikrda bo‘lsang, ayt.
$BTC #bitcoin #CryptoSecurity #HamyonXavfsizligi
Bu qanday ishlashini oddiy qilib tushuntiraman: hamyon to‘lovni tezlashtirish uchun qancha komissiya belgilash kerakligini tashqi serverdan so‘raydi. Agar bu server zararli bo‘lsa, u shunchaki komissiya miqdorini emas, pulni sen xohlagan joyga emas, butunlay boshqa manzilga yuboradigan, o‘zgartirilgan tranzaksiyani qaytarishi mumkin edi.
Bu blokcheynning buzib kirilishi ham, Bitcoinning o‘zidagi muammo ham emas. Bu ayrim hamyonlarning bitta qulay funksiyani ishlatish uchun uchinchi tomon serverlari bilan qanday bog‘langanidagi zaiflik. Dasturchilar xatoni allaqachon tuzatishyapti.
Bu yerdagi eng muhim xulosa texnik emas, amaliy: hamma eng xavfsiz deb hisoblaydigan Bitcoin kabi asosning ham atrofidagi qandaydir qulay qo‘shimcha xizmatda zaif joy bo‘lishi mumkin. Tarmoqning o‘zi xavfsiz, lekin undan foydalanadigan interfeysing ham xavfsizlikning bir qismi.
Menimcha, odamlar hamyonlarini o‘z vaqtida juda kam yangilashadi va bunday xatolar kimgadir zarar yetkazishga ulgurishining asosiy sababi ham shu. Boshqacha fikrda bo‘lsang, ayt.
$BTC #bitcoin #CryptoSecurity #HamyonXavfsizligi
2
132
·
--
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
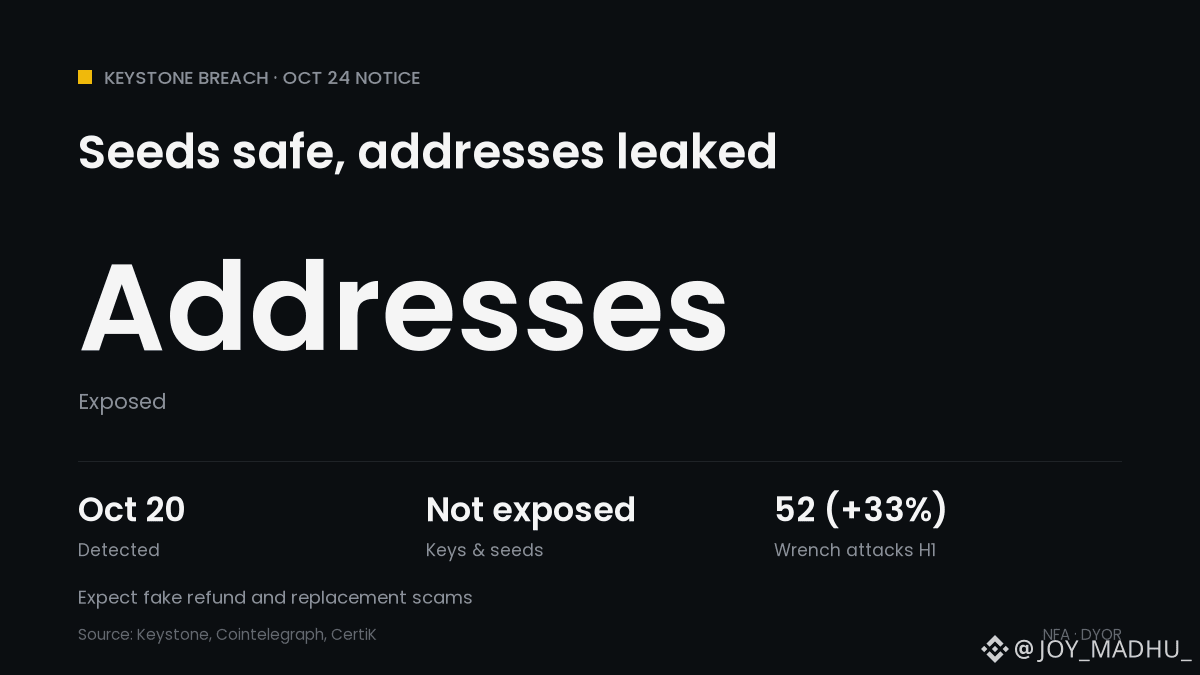
📦 Keystone ma’lumotlari sizib chiqdi: seed-iborangiz xavfsiz, manzilingiz esa yo‘q
📅 20-oktabr: Keystone’ning Shopify do‘koniga ruxsatsiz kirish aniqlangan
🔍 23-oktabr: uchinchi tomon mijozlarning yetkazib berish ma’lumotlarini qo‘lga kiritgani tasdiqlandi
📄 Ochiq qolgan ma’lumotlar: ism-shariflar, aloqa ma’lumotlari, manzillar, buyurtma qilingan mahsulotlar va narxlar
✅ Ochiq qolmagan ma’lumotlar: tiklash iboralari, maxfiy kalitlar, hamyon parollari va to‘lov ma’lumotlari
⚠️ 2024-yilda xarid qilgan ayrim mijozlarga 180 kunlik o‘chirish siyosatiga qaramay, xabarnomalar yuborilgan
📞 Foydalanuvchilar eski buyurtmalarni tilga olgan firibgar qo‘ng‘iroqlar haqida xabar bermoqda
📊 CertiK 2026-yilning birinchi yarmida 52 ta kalit bilan qo‘rqitish hujumini qayd etdi — bu o‘tgan yilga nisbatan 33% ko‘p
Kripto uchun bu nimani anglatadi: mablag‘ yo‘qotilmagan va $BTC xavfsizlik muammo emas, biroq xaridorlar ro‘yxati sizni kripto egasi sifatida ko‘rsatishi mumkin. Keystone hech qachon seed-iborangizni so‘ramaydi.
Apparat hamyonini pochta qutisi manzili yoki taxallus bilan rasmiylashtirilgan manzil orqali sotib olarmidingiz? 👇
$BTC
#KeystoneWebsiteBreachExposesBuyersShippingAddresses #CryptoNews #WalletSecurity #Bitcoin
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
📦 Keystone ma’lumotlari sizib chiqdi: seed-iborangiz xavfsiz, manzilingiz esa yo‘q
📅 20-oktabr: Keystone’ning Shopify do‘koniga ruxsatsiz kirish aniqlangan
🔍 23-oktabr: uchinchi tomon mijozlarning yetkazib berish ma’lumotlarini qo‘lga kiritgani tasdiqlandi
📄 Ochiq qolgan ma’lumotlar: ism-shariflar, aloqa ma’lumotlari, manzillar, buyurtma qilingan mahsulotlar va narxlar
✅ Ochiq qolmagan ma’lumotlar: tiklash iboralari, maxfiy kalitlar, hamyon parollari va to‘lov ma’lumotlari
⚠️ 2024-yilda xarid qilgan ayrim mijozlarga 180 kunlik o‘chirish siyosatiga qaramay, xabarnomalar yuborilgan
📞 Foydalanuvchilar eski buyurtmalarni tilga olgan firibgar qo‘ng‘iroqlar haqida xabar bermoqda
📊 CertiK 2026-yilning birinchi yarmida 52 ta kalit bilan qo‘rqitish hujumini qayd etdi — bu o‘tgan yilga nisbatan 33% ko‘p
Kripto uchun bu nimani anglatadi: mablag‘ yo‘qotilmagan va $BTC xavfsizlik muammo emas, biroq xaridorlar ro‘yxati sizni kripto egasi sifatida ko‘rsatishi mumkin. Keystone hech qachon seed-iborangizni so‘ramaydi.
Apparat hamyonini pochta qutisi manzili yoki taxallus bilan rasmiylashtirilgan manzil orqali sotib olarmidingiz? 👇
$BTC
#KeystoneWebsiteBreachExposesBuyersShippingAddresses #CryptoNews #WalletSecurity #Bitcoin
📦 Keystone ma’lumotlari sizib chiqdi: seed-iborangiz xavfsiz, manzilingiz esa yo‘q
📅 20-oktabr: Keystone’ning Shopify do‘koniga ruxsatsiz kirish aniqlangan
🔍 23-oktabr: uchinchi tomon mijozlarning yetkazib berish ma’lumotlarini qo‘lga kiritgani tasdiqlandi
📄 Ochiq qolgan ma’lumotlar: ism-shariflar, aloqa ma’lumotlari, manzillar, buyurtma qilingan mahsulotlar va narxlar
✅ Ochiq qolmagan ma’lumotlar: tiklash iboralari, maxfiy kalitlar, hamyon parollari va to‘lov ma’lumotlari
⚠️ 2024-yilda xarid qilgan ayrim mijozlarga 180 kunlik o‘chirish siyosatiga qaramay, xabarnomalar yuborilgan
📞 Foydalanuvchilar eski buyurtmalarni tilga olgan firibgar qo‘ng‘iroqlar haqida xabar bermoqda
📊 CertiK 2026-yilning birinchi yarmida 52 ta kalit bilan qo‘rqitish hujumini qayd etdi — bu o‘tgan yilga nisbatan 33% ko‘p
Kripto uchun bu nimani anglatadi: mablag‘ yo‘qotilmagan va $BTC xavfsizlik muammo emas, biroq xaridorlar ro‘yxati sizni kripto egasi sifatida ko‘rsatishi mumkin. Keystone hech qachon seed-iborangizni so‘ramaydi.
Apparat hamyonini pochta qutisi manzili yoki taxallus bilan rasmiylashtirilgan manzil orqali sotib olarmidingiz? 👇
$BTC
#KeystoneWebsiteBreachExposesBuyersShippingAddresses #CryptoNews #WalletSecurity #Bitcoin
59
·
--
#ElectrumWalletBugRogueServerlargaMablag‘larniO‘g‘irlashgaYo‘lQo‘ydi
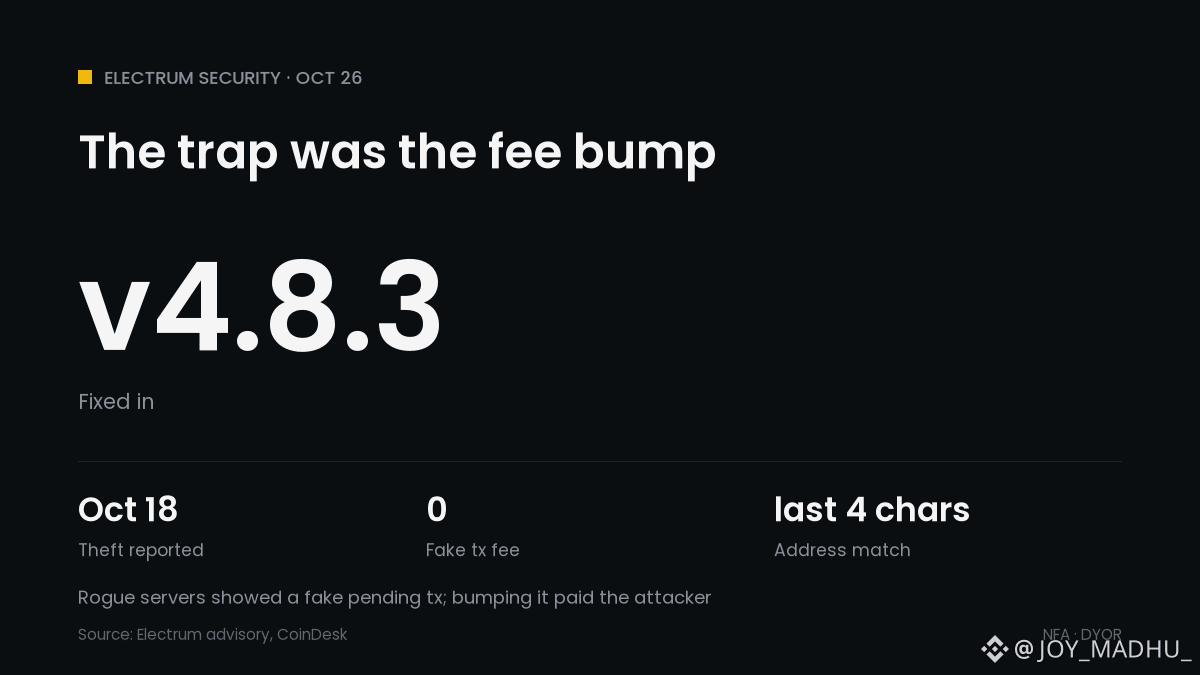
🪤 Electrum tuzog‘i “Tezlashtirish” tugmasi ichiga yashirilgan edi
📅 11-oktabr: ilk xabar. Multisig foydalanuvchisi ikkita Trezor’da tekshiruvdan o‘tkazdi, keyin esa tarixda boshqa tranzaksiyani ko‘rdi
💸 18-oktabr: yana bir foydalanuvchi soxta kutilayotgan tranzaksiya uchun komissiyani oshirdi va mablag‘idan ayrildi
🕵️ Rogue server haqiqiy tranzaksiyani ushlab turdi va komissiyasi nol bo‘lgan soxtasini ko‘rsatdi, shu bois tranzaksiya qotib qolgandek ko‘rindi
🔤 Hujumchining manzili haqiqiy manzilning oxirgi 4 ta belgisi bilan mos tushdi
🛡️ 24-oktabr: Electrum 4.8.3 endi tangalaringizni sarflaydigan kutilayotgan tranzaksiyalarning imzolarini tekshiradi
⚠️ Kiruvchi kutilayotgan tranzaksiyalar baribir tekshirilmaydi. O‘zi boshqaradigan serverlar xavf ostida bo‘lmagan
Kripto uchun bu nimani anglatadi: $BTC ning o‘zida nuqson yo‘q, ammo apparat hamyoni qayta tekshirmasdan tasdiqlagan komissiya oshirilishidan himoya qila olmaydi. BTC 80,2 ming dollarga yaqin.
Har safar komissiyani oshirishdan oldin manzilni to‘liq qayta tekshirasizmi? 👇
$BTC
#ElectrumWalletBugLetRogueServersStealFunds #CryptoNews #Bitcoin #WalletSecurity
#ElectrumWalletBugRogueServerlargaMablag‘larniO‘g‘irlashgaYo‘lQo‘ydi
🪤 Electrum tuzog‘i “Tezlashtirish” tugmasi ichiga yashirilgan edi
📅 11-oktabr: ilk xabar. Multisig foydalanuvchisi ikkita Trezor’da tekshiruvdan o‘tkazdi, keyin esa tarixda boshqa tranzaksiyani ko‘rdi
💸 18-oktabr: yana bir foydalanuvchi soxta kutilayotgan tranzaksiya uchun komissiyani oshirdi va mablag‘idan ayrildi
🕵️ Rogue server haqiqiy tranzaksiyani ushlab turdi va komissiyasi nol bo‘lgan soxtasini ko‘rsatdi, shu bois tranzaksiya qotib qolgandek ko‘rindi
🔤 Hujumchining manzili haqiqiy manzilning oxirgi 4 ta belgisi bilan mos tushdi
🛡️ 24-oktabr: Electrum 4.8.3 endi tangalaringizni sarflaydigan kutilayotgan tranzaksiyalarning imzolarini tekshiradi
⚠️ Kiruvchi kutilayotgan tranzaksiyalar baribir tekshirilmaydi. O‘zi boshqaradigan serverlar xavf ostida bo‘lmagan
Kripto uchun bu nimani anglatadi: $BTC ning o‘zida nuqson yo‘q, ammo apparat hamyoni qayta tekshirmasdan tasdiqlagan komissiya oshirilishidan himoya qila olmaydi. BTC 80,2 ming dollarga yaqin.
Har safar komissiyani oshirishdan oldin manzilni to‘liq qayta tekshirasizmi? 👇
$BTC
#ElectrumWalletBugLetRogueServersStealFunds #CryptoNews #Bitcoin #WalletSecurity
🪤 Electrum tuzog‘i “Tezlashtirish” tugmasi ichiga yashirilgan edi
📅 11-oktabr: ilk xabar. Multisig foydalanuvchisi ikkita Trezor’da tekshiruvdan o‘tkazdi, keyin esa tarixda boshqa tranzaksiyani ko‘rdi
💸 18-oktabr: yana bir foydalanuvchi soxta kutilayotgan tranzaksiya uchun komissiyani oshirdi va mablag‘idan ayrildi
🕵️ Rogue server haqiqiy tranzaksiyani ushlab turdi va komissiyasi nol bo‘lgan soxtasini ko‘rsatdi, shu bois tranzaksiya qotib qolgandek ko‘rindi
🔤 Hujumchining manzili haqiqiy manzilning oxirgi 4 ta belgisi bilan mos tushdi
🛡️ 24-oktabr: Electrum 4.8.3 endi tangalaringizni sarflaydigan kutilayotgan tranzaksiyalarning imzolarini tekshiradi
⚠️ Kiruvchi kutilayotgan tranzaksiyalar baribir tekshirilmaydi. O‘zi boshqaradigan serverlar xavf ostida bo‘lmagan
Kripto uchun bu nimani anglatadi: $BTC ning o‘zida nuqson yo‘q, ammo apparat hamyoni qayta tekshirmasdan tasdiqlagan komissiya oshirilishidan himoya qila olmaydi. BTC 80,2 ming dollarga yaqin.
Har safar komissiyani oshirishdan oldin manzilni to‘liq qayta tekshirasizmi? 👇
$BTC
#ElectrumWalletBugLetRogueServersStealFunds #CryptoNews #Bitcoin #WalletSecurity
49
·
--
Kriptoaktivlarni boshqarishda xavfsizlikni faqat bitta hamyonga ishonib topshirib bo‘lmaydi.
🔐 Tiklash iborasini oflayn saqlang, maxfiy kalitni oshkor qilmang.
🔍 Ilovaga ulanishdan oldin veb-sayt manzili va loyihani tekshiring.
⚠️ Tranzaksiyani imzolashdan oldin berilayotgan ruxsatlar doirasini diqqat bilan tekshiring.
💻 Qurilmalaringizni muntazam yangilang va hisobingizdagi faollikni tekshirib turing.
🛡️ Ehtiyojlaringizga qarab xavflarni taqsimlang va barcha aktivlaringizni bitta xavf nuqtasiga bog‘lab qo‘ymang.
Web3 xavfsizligining hamma uchun birdek mos, doimiy yechimi yo‘q. Eng muhimi — har safar ehtiyotkor bo‘lishni odatga aylantirish.
#ONEA #Web3 #WalletSecurity
Kriptoaktivlarni boshqarishda xavfsizlikni faqat bitta hamyonga ishonib topshirib bo‘lmaydi.
🔐 Tiklash iborasini oflayn saqlang, maxfiy kalitni oshkor qilmang.
🔍 Ilovaga ulanishdan oldin veb-sayt manzili va loyihani tekshiring.
⚠️ Tranzaksiyani imzolashdan oldin berilayotgan ruxsatlar doirasini diqqat bilan tekshiring.
💻 Qurilmalaringizni muntazam yangilang va hisobingizdagi faollikni tekshirib turing.
🛡️ Ehtiyojlaringizga qarab xavflarni taqsimlang va barcha aktivlaringizni bitta xavf nuqtasiga bog‘lab qo‘ymang.
Web3 xavfsizligining hamma uchun birdek mos, doimiy yechimi yo‘q. Eng muhimi — har safar ehtiyotkor bo‘lishni odatga aylantirish.
#ONEA #Web3 #WalletSecurity
🔐 Tiklash iborasini oflayn saqlang, maxfiy kalitni oshkor qilmang.
🔍 Ilovaga ulanishdan oldin veb-sayt manzili va loyihani tekshiring.
⚠️ Tranzaksiyani imzolashdan oldin berilayotgan ruxsatlar doirasini diqqat bilan tekshiring.
💻 Qurilmalaringizni muntazam yangilang va hisobingizdagi faollikni tekshirib turing.
🛡️ Ehtiyojlaringizga qarab xavflarni taqsimlang va barcha aktivlaringizni bitta xavf nuqtasiga bog‘lab qo‘ymang.
Web3 xavfsizligining hamma uchun birdek mos, doimiy yechimi yo‘q. Eng muhimi — har safar ehtiyotkor bo‘lishni odatga aylantirish.
#ONEA #Web3 #WalletSecurity
2
1
37
·
--
Hamyon xavfsizligi — bu faqat tiklash iborasini yaxshi saqlash emas.
Zararli ruxsatlar, xavfli imzolar, fishing saytlari, qurilmaga virus yuqishi va ijtimoiy muhandislik raqamli aktivlaringiz uchun xavf manbaiga aylanishi mumkin.
Ilovaga har safar ulanish yoki imzoni tasdiqlashdan oldin, o‘zingizga uchta savol bering:
🔐 Men kimga ruxsat beryapman?
🔍 Bu amal qanday vakolatlarni beradi?
⚠️ Agar noto‘g‘ri qaror qilsam, nimadan ayrilishim mumkin?
Web3 olamida haqiqiy xavfsizlik har bir ehtiyotkorona tanlovdan boshlanadi.
#ONEA #Web3 #WalletSecurity
Hamyon xavfsizligi — bu faqat tiklash iborasini yaxshi saqlash emas.
Zararli ruxsatlar, xavfli imzolar, fishing saytlari, qurilmaga virus yuqishi va ijtimoiy muhandislik raqamli aktivlaringiz uchun xavf manbaiga aylanishi mumkin.
Ilovaga har safar ulanish yoki imzoni tasdiqlashdan oldin, o‘zingizga uchta savol bering:
🔐 Men kimga ruxsat beryapman?
🔍 Bu amal qanday vakolatlarni beradi?
⚠️ Agar noto‘g‘ri qaror qilsam, nimadan ayrilishim mumkin?
Web3 olamida haqiqiy xavfsizlik har bir ehtiyotkorona tanlovdan boshlanadi.
#ONEA #Web3 #WalletSecurity
Zararli ruxsatlar, xavfli imzolar, fishing saytlari, qurilmaga virus yuqishi va ijtimoiy muhandislik raqamli aktivlaringiz uchun xavf manbaiga aylanishi mumkin.
Ilovaga har safar ulanish yoki imzoni tasdiqlashdan oldin, o‘zingizga uchta savol bering:
🔐 Men kimga ruxsat beryapman?
🔍 Bu amal qanday vakolatlarni beradi?
⚠️ Agar noto‘g‘ri qaror qilsam, nimadan ayrilishim mumkin?
Web3 olamida haqiqiy xavfsizlik har bir ehtiyotkorona tanlovdan boshlanadi.
#ONEA #Web3 #WalletSecurity
1
1
51
·
--
#ElectrumFixesHighRiskExploitInVersionsBefore4.8.3
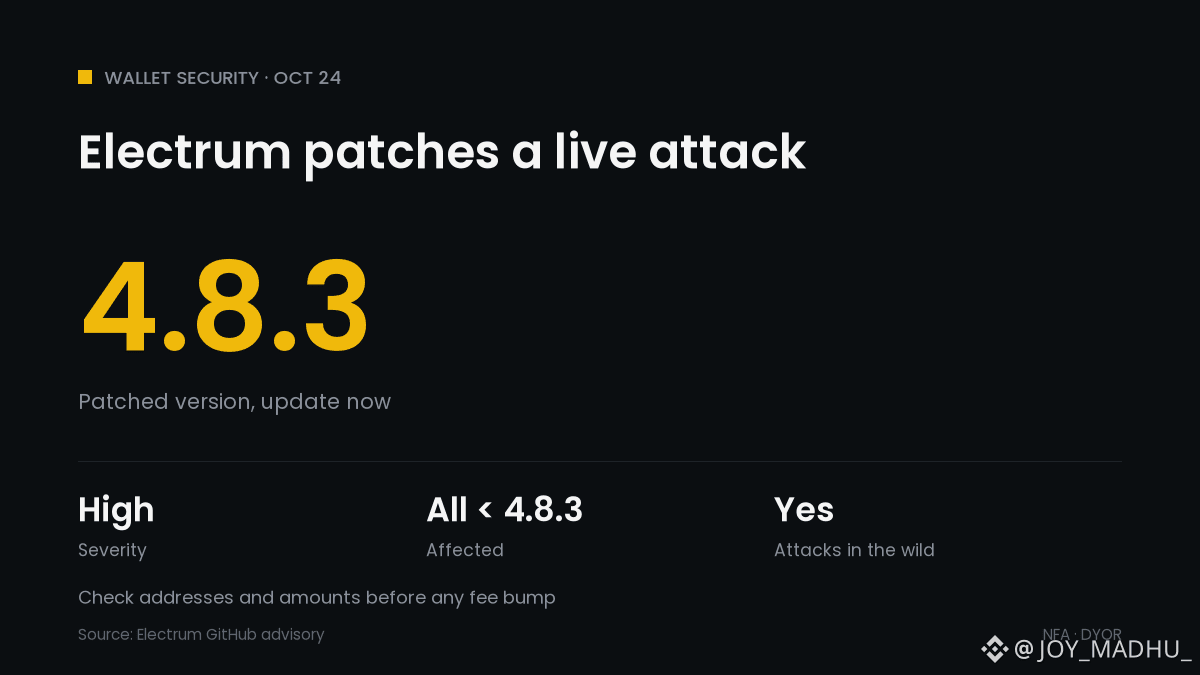
⚠️ Electrum jonli hamyon hujumiga qarshi tuzatish chiqardi: 4.8.3 versiyasiga yangilang
📅 Electrum 4.8.3 versiyasi 24-oktabrda jiddiy zaiflikni tuzatish bilan chiqdi. Undan oldingi barcha versiyalar zaif
🕵️ Zararli server siz hozirgina yuborgan tranzaksiyani yashirib, hujumchiga to‘lov qiladigan soxta tranzaksiyani ko‘rsatadi
🔤 Soxta manzil haqiqiy manzilning oxirgi 4 ta belgisiga mos qilib ataylab yaratilgan
💸 Keyin o‘sha soxta tranzaksiyaning komissiyasini oshirsangiz (RBF), hamyoningiz hujumchiga haqiqiy to‘lovni imzolaydi
📊 Electrumning aytishicha, ayrim serverlar buni amalda qilmoqda; bir foydalanuvchi mablag‘idan ayrilgan
🛡️ Hozircha yangilay olmaysizmi? Imzolashdan oldin har bir manzil va summani tekshiring. O‘zingiz ishonadigan serverga bu ta’sir qilmaydi
Bitcoin uchun bu nimani anglatadi: $BTC ning o‘zida zaiflik yo‘q, ammo bu yengil hamyonlar o‘z serverlariga ishonishini eslatadi. BTC narxi $80.5K atrofida o‘zgarmay turibdi.
Imzolashdan oldin manzilni to‘liq tekshirasizmi? 👇
$BTC
#ElectrumFixesHighRiskExploitInVersionsBefore4.8.3 #CryptoNews #Bitcoin #WalletSecurity
#ElectrumFixesHighRiskExploitInVersionsBefore4.8.3
⚠️ Electrum jonli hamyon hujumiga qarshi tuzatish chiqardi: 4.8.3 versiyasiga yangilang
📅 Electrum 4.8.3 versiyasi 24-oktabrda jiddiy zaiflikni tuzatish bilan chiqdi. Undan oldingi barcha versiyalar zaif
🕵️ Zararli server siz hozirgina yuborgan tranzaksiyani yashirib, hujumchiga to‘lov qiladigan soxta tranzaksiyani ko‘rsatadi
🔤 Soxta manzil haqiqiy manzilning oxirgi 4 ta belgisiga mos qilib ataylab yaratilgan
💸 Keyin o‘sha soxta tranzaksiyaning komissiyasini oshirsangiz (RBF), hamyoningiz hujumchiga haqiqiy to‘lovni imzolaydi
📊 Electrumning aytishicha, ayrim serverlar buni amalda qilmoqda; bir foydalanuvchi mablag‘idan ayrilgan
🛡️ Hozircha yangilay olmaysizmi? Imzolashdan oldin har bir manzil va summani tekshiring. O‘zingiz ishonadigan serverga bu ta’sir qilmaydi
Bitcoin uchun bu nimani anglatadi: $BTC ning o‘zida zaiflik yo‘q, ammo bu yengil hamyonlar o‘z serverlariga ishonishini eslatadi. BTC narxi $80.5K atrofida o‘zgarmay turibdi.
Imzolashdan oldin manzilni to‘liq tekshirasizmi? 👇
$BTC
#ElectrumFixesHighRiskExploitInVersionsBefore4.8.3 #CryptoNews #Bitcoin #WalletSecurity
⚠️ Electrum jonli hamyon hujumiga qarshi tuzatish chiqardi: 4.8.3 versiyasiga yangilang
📅 Electrum 4.8.3 versiyasi 24-oktabrda jiddiy zaiflikni tuzatish bilan chiqdi. Undan oldingi barcha versiyalar zaif
🕵️ Zararli server siz hozirgina yuborgan tranzaksiyani yashirib, hujumchiga to‘lov qiladigan soxta tranzaksiyani ko‘rsatadi
🔤 Soxta manzil haqiqiy manzilning oxirgi 4 ta belgisiga mos qilib ataylab yaratilgan
💸 Keyin o‘sha soxta tranzaksiyaning komissiyasini oshirsangiz (RBF), hamyoningiz hujumchiga haqiqiy to‘lovni imzolaydi
📊 Electrumning aytishicha, ayrim serverlar buni amalda qilmoqda; bir foydalanuvchi mablag‘idan ayrilgan
🛡️ Hozircha yangilay olmaysizmi? Imzolashdan oldin har bir manzil va summani tekshiring. O‘zingiz ishonadigan serverga bu ta’sir qilmaydi
Bitcoin uchun bu nimani anglatadi: $BTC ning o‘zida zaiflik yo‘q, ammo bu yengil hamyonlar o‘z serverlariga ishonishini eslatadi. BTC narxi $80.5K atrofida o‘zgarmay turibdi.
Imzolashdan oldin manzilni to‘liq tekshirasizmi? 👇
$BTC
#ElectrumFixesHighRiskExploitInVersionsBefore4.8.3 #CryptoNews #Bitcoin #WalletSecurity
34
·
--
🔐 Web3 hamyonini yaratganingizdan keyin darhol pul o‘tkazishga shoshilmang!
Hamyondan birinchi marta foydalanayotgan bo‘lsangiz, avval quyidagi 7 ta xavfsizlik tekshiruvidan o‘tishni tavsiya qilamiz:
1. ✅ Hamyonni rasmiy manbalardan yuklab oling
2. 🔑 Seed iborani xavfsiz zaxiralang va uni hech kimga oshkor qilmang
3. 🛡️ Hamyon ustidan nazorat o‘zingizda ekaniga ishonch hosil qiling
4. 🔗 Blokcheyn tarmog‘i, manzil va token kontraktini tekshiring
5. ✍️ Imzolash so‘rovini tushunib oling, keyin tasdiqlash tugmasini bosing
6. ⚠️ Endi kerak bo‘lmagan smart-kontrakt ruxsatlarini muntazam tekshirib turing
7. 💸 Yangi manzil bo‘lsa, avval ma’lumotlarni tekshiring, keyin oz miqdorda sinov tariqasida o‘tkazib ko‘ring
Yodda tuting: hamyon xavfsizligi nafaqat maxfiy kalitni himoya qilish, balki har bir imzo, ruxsat va pul o‘tkazmasini ham ehtiyotkorlik bilan amalga oshirishni anglatadi.
Sizningcha, yangi foydalanuvchilar qaysi bosqichni eng ko‘p e’tibordan chetda qoldiradi?
#ONEA #Web3 #WalletSecurity
🔐 Web3 hamyonini yaratganingizdan keyin darhol pul o‘tkazishga shoshilmang!
Hamyondan birinchi marta foydalanayotgan bo‘lsangiz, avval quyidagi 7 ta xavfsizlik tekshiruvidan o‘tishni tavsiya qilamiz:
1. ✅ Hamyonni rasmiy manbalardan yuklab oling
2. 🔑 Seed iborani xavfsiz zaxiralang va uni hech kimga oshkor qilmang
3. 🛡️ Hamyon ustidan nazorat o‘zingizda ekaniga ishonch hosil qiling
4. 🔗 Blokcheyn tarmog‘i, manzil va token kontraktini tekshiring
5. ✍️ Imzolash so‘rovini tushunib oling, keyin tasdiqlash tugmasini bosing
6. ⚠️ Endi kerak bo‘lmagan smart-kontrakt ruxsatlarini muntazam tekshirib turing
7. 💸 Yangi manzil bo‘lsa, avval ma’lumotlarni tekshiring, keyin oz miqdorda sinov tariqasida o‘tkazib ko‘ring
Yodda tuting: hamyon xavfsizligi nafaqat maxfiy kalitni himoya qilish, balki har bir imzo, ruxsat va pul o‘tkazmasini ham ehtiyotkorlik bilan amalga oshirishni anglatadi.
Sizningcha, yangi foydalanuvchilar qaysi bosqichni eng ko‘p e’tibordan chetda qoldiradi?
#ONEA #Web3 #WalletSecurity
Hamyondan birinchi marta foydalanayotgan bo‘lsangiz, avval quyidagi 7 ta xavfsizlik tekshiruvidan o‘tishni tavsiya qilamiz:
1. ✅ Hamyonni rasmiy manbalardan yuklab oling
2. 🔑 Seed iborani xavfsiz zaxiralang va uni hech kimga oshkor qilmang
3. 🛡️ Hamyon ustidan nazorat o‘zingizda ekaniga ishonch hosil qiling
4. 🔗 Blokcheyn tarmog‘i, manzil va token kontraktini tekshiring
5. ✍️ Imzolash so‘rovini tushunib oling, keyin tasdiqlash tugmasini bosing
6. ⚠️ Endi kerak bo‘lmagan smart-kontrakt ruxsatlarini muntazam tekshirib turing
7. 💸 Yangi manzil bo‘lsa, avval ma’lumotlarni tekshiring, keyin oz miqdorda sinov tariqasida o‘tkazib ko‘ring
Yodda tuting: hamyon xavfsizligi nafaqat maxfiy kalitni himoya qilish, balki har bir imzo, ruxsat va pul o‘tkazmasini ham ehtiyotkorlik bilan amalga oshirishni anglatadi.
Sizningcha, yangi foydalanuvchilar qaysi bosqichni eng ko‘p e’tibordan chetda qoldiradi?
#ONEA #Web3 #WalletSecurity
1
4
·
--
Pasayuvchi
🚨 MAXFIY KALITINGIZ ALLAQACHON O‘G‘IRLANGAN BO‘LSA, HAMYONINGIZNI O‘CHIRISH SIZNI QUTQARMAYDI
Polkadot Fearless Wallet brauzer kengaytmasi haqida shoshilinch ogohlantirish berdi
Eng xavfli jihati esa xabarlarga ko‘ra yo‘qotilgan 17,286 DOT emas.
Bu — yolg‘on xavfsizlik hissi
$DOT
{future}(DOTUSDT)
Kengaytmaning to‘rtta versiyasida foydalanuvchilar hamyonlarini ochganida maxfiy kalitlarni sizdiradigan kod bo‘lgan
Hozirgacha 8 nafar foydalanuvchi ruxsatsiz tranzaksiyalar haqida xabar bergan
Ammo muhim farq shundaki:
Ilovani almashtirish kalitlaringizni kim boshqarishini o‘zgartirmaydi
Agar hujumchi seed iborangizni allaqachon qo‘lga kiritgan bo‘lsa, hamyonni qayta o‘rnatish yoki parolini almashtirish mablag‘laringizni himoya qilmaydi
{spot}(DOTUSDT)
⚠️ 2025-yil fevralidan beri Fearless brauzer kengaytmasidan foydalanganmisiz?
• Boshqa ishonchli hamyonda YANGI kalitlar juftligini yarating
• Buzilgan kengaytmani qayta ochmasdan, foydalanish mumkin bo‘lgan mablag‘larni ko‘chiring
• O‘sha kalitlardan qayta foydalangan barcha blokcheyn tarmoqlarini tekshiring.
• Bloklangan yoki steykingga qo‘yilgan aktivlar bo‘yicha Polkadot’ning rasmiy tiklash ko‘rsatmalariga amal qiling
$ZEC
{future}(ZECUSDT)
Tekshiruvdan o‘tgan mobil ilovalarda zararli kod topilmagan — ammo avval brauzer kengaytmasida ishlatilgan seed iborasi baribir xavf ostida
Ilova xavfsiz ko‘ringani uchun hamyoningiz xavfsiz bo‘lib qolmaydi
Hamyoningiz faqat kalitlaringiz o‘zingizda bo‘lsagina xavfsiz
#Polkadot #WalletSecurity #CryptoSecurity
🚨 MAXFIY KALITINGIZ ALLAQACHON O‘G‘IRLANGAN BO‘LSA, HAMYONINGIZNI O‘CHIRISH SIZNI QUTQARMAYDI
Polkadot Fearless Wallet brauzer kengaytmasi haqida shoshilinch ogohlantirish berdi
Eng xavfli jihati esa xabarlarga ko‘ra yo‘qotilgan 17,286 DOT emas.
Bu — yolg‘on xavfsizlik hissi
$DOT
Kengaytmaning to‘rtta versiyasida foydalanuvchilar hamyonlarini ochganida maxfiy kalitlarni sizdiradigan kod bo‘lgan
Hozirgacha 8 nafar foydalanuvchi ruxsatsiz tranzaksiyalar haqida xabar bergan
Ammo muhim farq shundaki:
Ilovani almashtirish kalitlaringizni kim boshqarishini o‘zgartirmaydi
Agar hujumchi seed iborangizni allaqachon qo‘lga kiritgan bo‘lsa, hamyonni qayta o‘rnatish yoki parolini almashtirish mablag‘laringizni himoya qilmaydi
⚠️ 2025-yil fevralidan beri Fearless brauzer kengaytmasidan foydalanganmisiz?
• Boshqa ishonchli hamyonda YANGI kalitlar juftligini yarating
• Buzilgan kengaytmani qayta ochmasdan, foydalanish mumkin bo‘lgan mablag‘larni ko‘chiring
• O‘sha kalitlardan qayta foydalangan barcha blokcheyn tarmoqlarini tekshiring.
• Bloklangan yoki steykingga qo‘yilgan aktivlar bo‘yicha Polkadot’ning rasmiy tiklash ko‘rsatmalariga amal qiling
$ZEC
Tekshiruvdan o‘tgan mobil ilovalarda zararli kod topilmagan — ammo avval brauzer kengaytmasida ishlatilgan seed iborasi baribir xavf ostida
Ilova xavfsiz ko‘ringani uchun hamyoningiz xavfsiz bo‘lib qolmaydi
Hamyoningiz faqat kalitlaringiz o‘zingizda bo‘lsagina xavfsiz
#Polkadot #WalletSecurity #CryptoSecurity
Polkadot Fearless Wallet brauzer kengaytmasi haqida shoshilinch ogohlantirish berdi
Eng xavfli jihati esa xabarlarga ko‘ra yo‘qotilgan 17,286 DOT emas.
Bu — yolg‘on xavfsizlik hissi
$DOT
Kengaytmaning to‘rtta versiyasida foydalanuvchilar hamyonlarini ochganida maxfiy kalitlarni sizdiradigan kod bo‘lgan
Hozirgacha 8 nafar foydalanuvchi ruxsatsiz tranzaksiyalar haqida xabar bergan
Ammo muhim farq shundaki:
Ilovani almashtirish kalitlaringizni kim boshqarishini o‘zgartirmaydi
Agar hujumchi seed iborangizni allaqachon qo‘lga kiritgan bo‘lsa, hamyonni qayta o‘rnatish yoki parolini almashtirish mablag‘laringizni himoya qilmaydi
⚠️ 2025-yil fevralidan beri Fearless brauzer kengaytmasidan foydalanganmisiz?
• Boshqa ishonchli hamyonda YANGI kalitlar juftligini yarating
• Buzilgan kengaytmani qayta ochmasdan, foydalanish mumkin bo‘lgan mablag‘larni ko‘chiring
• O‘sha kalitlardan qayta foydalangan barcha blokcheyn tarmoqlarini tekshiring.
• Bloklangan yoki steykingga qo‘yilgan aktivlar bo‘yicha Polkadot’ning rasmiy tiklash ko‘rsatmalariga amal qiling
$ZEC
Tekshiruvdan o‘tgan mobil ilovalarda zararli kod topilmagan — ammo avval brauzer kengaytmasida ishlatilgan seed iborasi baribir xavf ostida
Ilova xavfsiz ko‘ringani uchun hamyoningiz xavfsiz bo‘lib qolmaydi
Hamyoningiz faqat kalitlaringiz o‘zingizda bo‘lsagina xavfsiz
#Polkadot #WalletSecurity #CryptoSecurity
272
·
--
Maqola
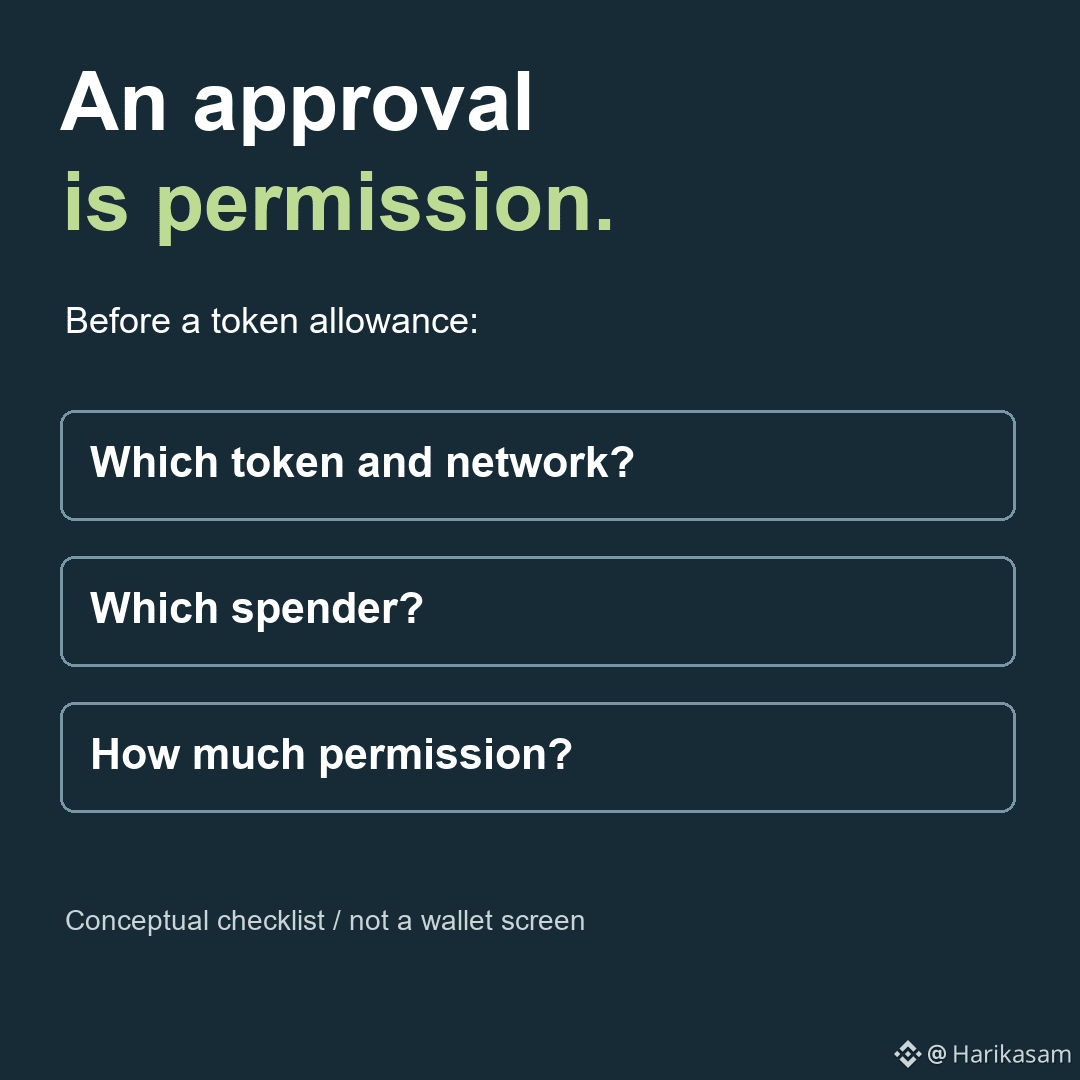
Tasdiqlashdan oldin ruxsatni o‘qingHamyonda tasdiqlash — ruxsat berish haqidagi qaror. Uni diqqat bilan o‘qing.
Token uchun ruxsat miqdori belgilangan kontraktga shu miqdor doirasida tokenlarni sarflash imkonini beradi. Bu shunchaki tizimga kirish bosqichi emas. Sarflash huquqi berilayotgan manzil va miqdor siz ko‘zlagan vazifaga mos bo‘lishi kerak.
Ilovaga mustaqil ravishda tekshirilgan manzil orqali kiring, domenni tekshiring va hamyoningizdagi so‘rovni o‘qing. Hamyonni ulash, xabarga imzo qo‘yish va tranzaksiyani tasdiqlash — turli amallar; ularning barchasi bir xil vakolat bermaydi.
Token uchun ruxsat miqdorini tekshirganda tokenni, tarmoqni, sarflash huquqi berilayotgan manzilni va limitni tekshiring. Ruxsat kutilganidan kengroq bo‘lsa, to‘xtab, sababini aniqlang. Ruxsat miqdorini kamaytirish aynan shu xavfni pasaytirishi mumkin, ammo bu zararli ilovani xavfsiz qilmaydi.
Tasdiqlashdan oldin ruxsatni o‘qing
Hamyonda tasdiqlash — ruxsat berish haqidagi qaror. Uni diqqat bilan o‘qing.
Token uchun ruxsat miqdori belgilangan kontraktga shu miqdor doirasida tokenlarni sarflash imkonini beradi. Bu shunchaki tizimga kirish bosqichi emas. Sarflash huquqi berilayotgan manzil va miqdor siz ko‘zlagan vazifaga mos bo‘lishi kerak.
Ilovaga mustaqil ravishda tekshirilgan manzil orqali kiring, domenni tekshiring va hamyoningizdagi so‘rovni o‘qing. Hamyonni ulash, xabarga imzo qo‘yish va tranzaksiyani tasdiqlash — turli amallar; ularning barchasi bir xil vakolat bermaydi.
Token uchun ruxsat miqdorini tekshirganda tokenni, tarmoqni, sarflash huquqi berilayotgan manzilni va limitni tekshiring. Ruxsat kutilganidan kengroq bo‘lsa, to‘xtab, sababini aniqlang. Ruxsat miqdorini kamaytirish aynan shu xavfni pasaytirishi mumkin, ammo bu zararli ilovani xavfsiz qilmaydi.
Token uchun ruxsat miqdori belgilangan kontraktga shu miqdor doirasida tokenlarni sarflash imkonini beradi. Bu shunchaki tizimga kirish bosqichi emas. Sarflash huquqi berilayotgan manzil va miqdor siz ko‘zlagan vazifaga mos bo‘lishi kerak.
Ilovaga mustaqil ravishda tekshirilgan manzil orqali kiring, domenni tekshiring va hamyoningizdagi so‘rovni o‘qing. Hamyonni ulash, xabarga imzo qo‘yish va tranzaksiyani tasdiqlash — turli amallar; ularning barchasi bir xil vakolat bermaydi.
Token uchun ruxsat miqdorini tekshirganda tokenni, tarmoqni, sarflash huquqi berilayotgan manzilni va limitni tekshiring. Ruxsat kutilganidan kengroq bo‘lsa, to‘xtab, sababini aniqlang. Ruxsat miqdorini kamaytirish aynan shu xavfni pasaytirishi mumkin, ammo bu zararli ilovani xavfsiz qilmaydi.
7
·
--
#PolkadotJamgʻarmasiFearlessWalletKengaytmasiMaxfiyKalitlarniOshkorQilganidanOgohlantirmoqda
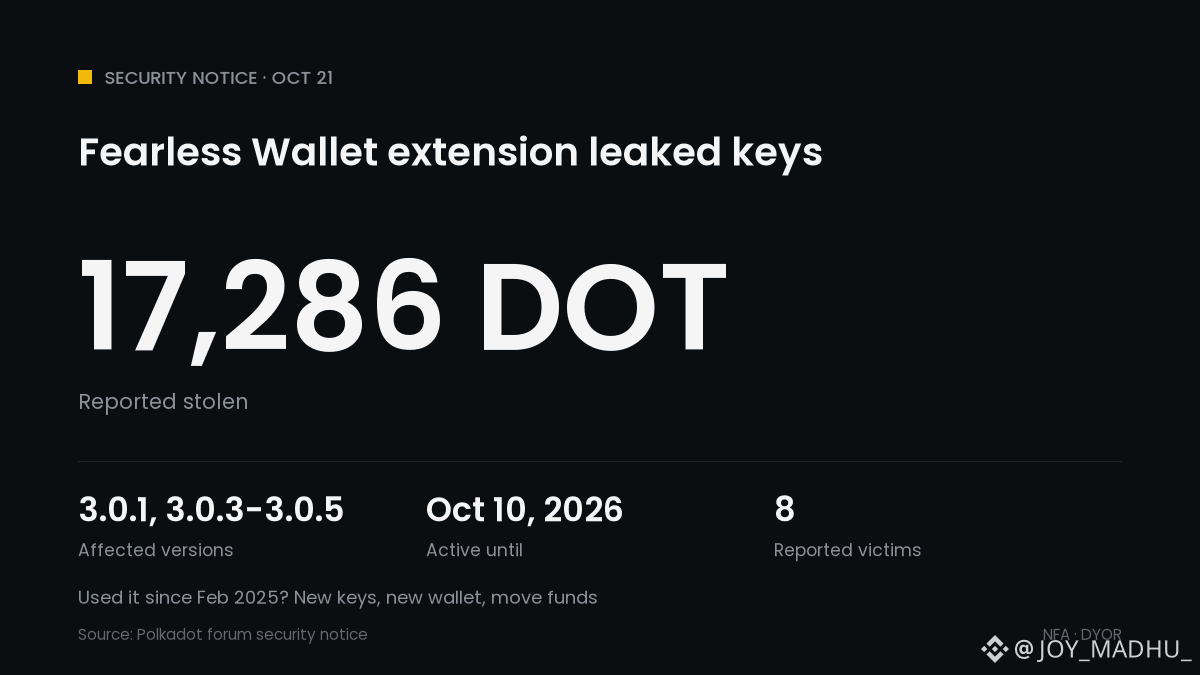
🚨 Fearless Wallet kengaytmasi maxfiy kalitlarni oshkor qildi
⚠️ 3.0.1, 3.0.3, 3.0.4 va 3.0.5 versiyalari qulfdan ochilganda kalitlarni hujumchining serveriga yuborgan
📅 Kod 2025-yil 19-fevralda qoʻshilgan va 2026-yil 10-oktabrgacha vaqti-vaqti bilan faol boʻlgan
📉 8 foydalanuvchi jami 17 286 DOT miqdorida ruxsatsiz oʻtkazmalar haqida xabar bergan
🔍 Chrome’ning zararlangan versiyasidan hanuzgacha ~6 000 foydalanuvchi foydalanayotgani koʻringan
📱 Tekshirilgan mobil ilovalarda bu kod yoʻq
2025-yil fevralidan beri kengaytmadan foydalanganmisiz? Boshqa hamyonda yangi kalitlar yarating va mablagʻlaringizni oʻtkazing. Yangi parol oʻrnatish yoki qayta oʻrnatish yordam bermaydi.
Kripto uchun bu nimani anglatadi: Polkadot tarmogʻidagi nuqson emas, balki hamyon taʼminot zanjiriga qilingan hujum. $DOT qariyb $1.18 ga teng.
Kalitlaringiz qaysi kengaytmalarda saqlanishini tekshirdingizmi? 👇
$DOT
#CryptoNews #Polkadot #WalletSecurity #PolkadotJamgʻarmasiFearlessWalletKengaytmasiMaxfiyKalitlarniOshkorQilganidanOgohlantirmoqda
#PolkadotJamgʻarmasiFearlessWalletKengaytmasiMaxfiyKalitlarniOshkorQilganidanOgohlantirmoqda
🚨 Fearless Wallet kengaytmasi maxfiy kalitlarni oshkor qildi
⚠️ 3.0.1, 3.0.3, 3.0.4 va 3.0.5 versiyalari qulfdan ochilganda kalitlarni hujumchining serveriga yuborgan
📅 Kod 2025-yil 19-fevralda qoʻshilgan va 2026-yil 10-oktabrgacha vaqti-vaqti bilan faol boʻlgan
📉 8 foydalanuvchi jami 17 286 DOT miqdorida ruxsatsiz oʻtkazmalar haqida xabar bergan
🔍 Chrome’ning zararlangan versiyasidan hanuzgacha ~6 000 foydalanuvchi foydalanayotgani koʻringan
📱 Tekshirilgan mobil ilovalarda bu kod yoʻq
2025-yil fevralidan beri kengaytmadan foydalanganmisiz? Boshqa hamyonda yangi kalitlar yarating va mablagʻlaringizni oʻtkazing. Yangi parol oʻrnatish yoki qayta oʻrnatish yordam bermaydi.
Kripto uchun bu nimani anglatadi: Polkadot tarmogʻidagi nuqson emas, balki hamyon taʼminot zanjiriga qilingan hujum. $DOT qariyb $1.18 ga teng.
Kalitlaringiz qaysi kengaytmalarda saqlanishini tekshirdingizmi? 👇
$DOT
#CryptoNews #Polkadot #WalletSecurity #PolkadotJamgʻarmasiFearlessWalletKengaytmasiMaxfiyKalitlarniOshkorQilganidanOgohlantirmoqda
🚨 Fearless Wallet kengaytmasi maxfiy kalitlarni oshkor qildi
⚠️ 3.0.1, 3.0.3, 3.0.4 va 3.0.5 versiyalari qulfdan ochilganda kalitlarni hujumchining serveriga yuborgan
📅 Kod 2025-yil 19-fevralda qoʻshilgan va 2026-yil 10-oktabrgacha vaqti-vaqti bilan faol boʻlgan
📉 8 foydalanuvchi jami 17 286 DOT miqdorida ruxsatsiz oʻtkazmalar haqida xabar bergan
🔍 Chrome’ning zararlangan versiyasidan hanuzgacha ~6 000 foydalanuvchi foydalanayotgani koʻringan
📱 Tekshirilgan mobil ilovalarda bu kod yoʻq
2025-yil fevralidan beri kengaytmadan foydalanganmisiz? Boshqa hamyonda yangi kalitlar yarating va mablagʻlaringizni oʻtkazing. Yangi parol oʻrnatish yoki qayta oʻrnatish yordam bermaydi.
Kripto uchun bu nimani anglatadi: Polkadot tarmogʻidagi nuqson emas, balki hamyon taʼminot zanjiriga qilingan hujum. $DOT qariyb $1.18 ga teng.
Kalitlaringiz qaysi kengaytmalarda saqlanishini tekshirdingizmi? 👇
$DOT
#CryptoNews #Polkadot #WalletSecurity #PolkadotJamgʻarmasiFearlessWalletKengaytmasiMaxfiyKalitlarniOshkorQilganidanOgohlantirmoqda
1
33
·
--
Pasayuvchi
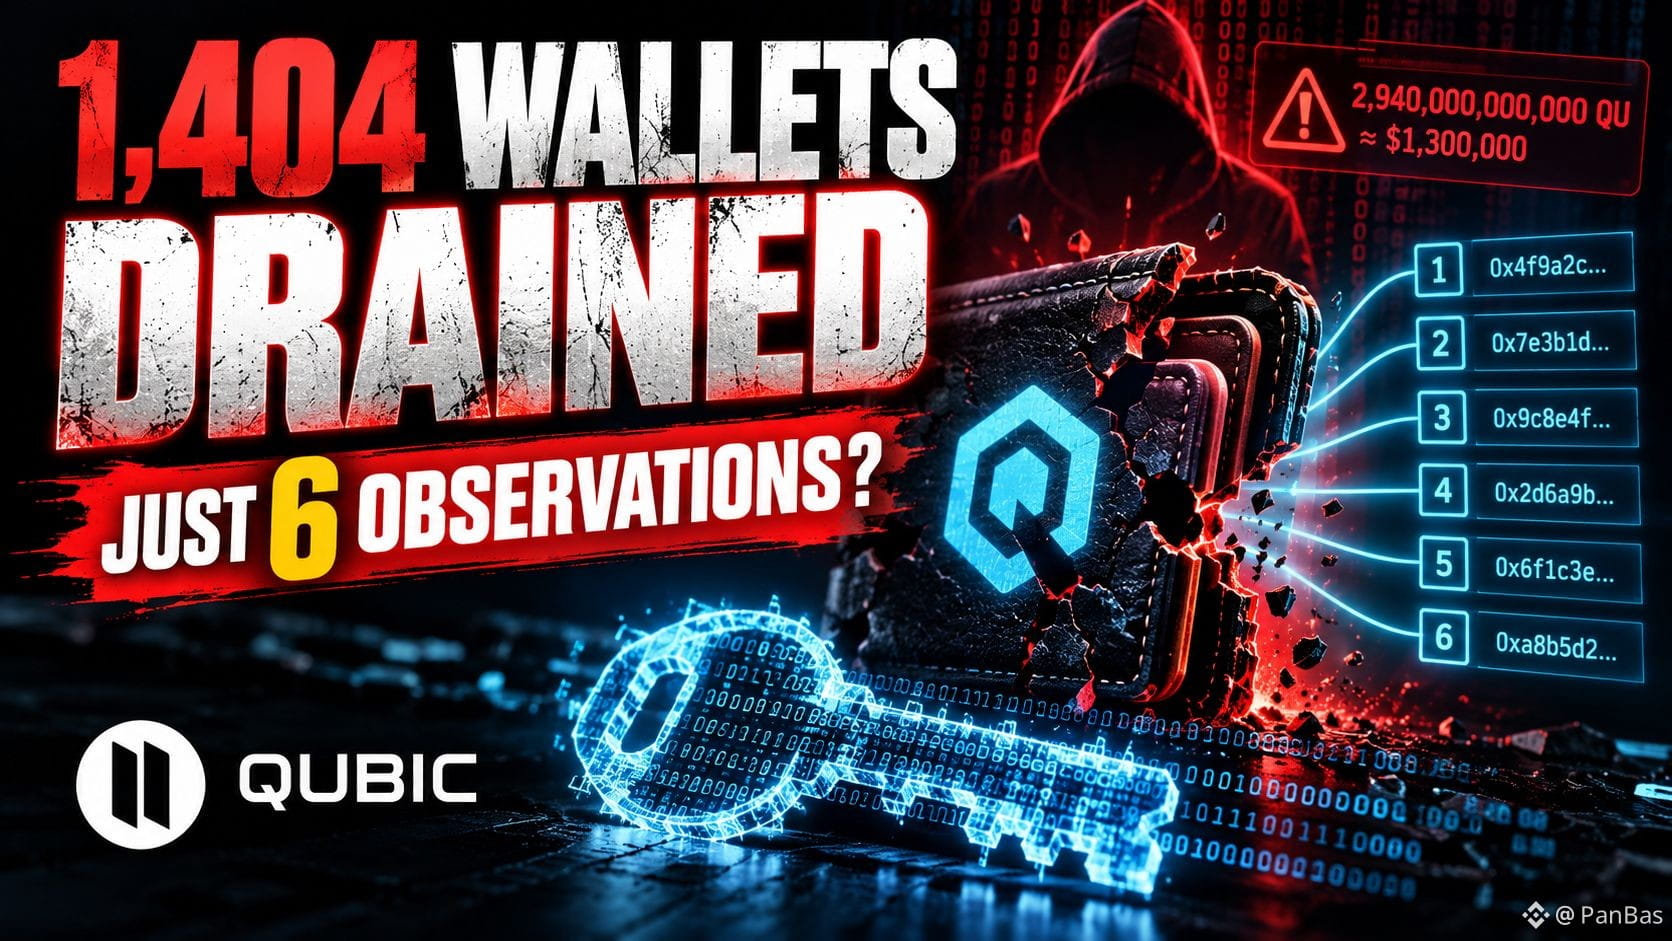
🚨 1 404 TA KRIPTOHAMYON BO‘SHATILDI — ATIGI 6 TA TARMOQ KUZATUVI MAXFIY KALITNI OSHKOR QILISHI MUMKIN! 👀
Hamyoningizni himoyalab, seed iborangizni hech kimga bermasangiz ham… baribir hamma narsangizdan ayrilishingiz mumkinligini tasavvur qiling.
Qubic xavfsizlik hodisasi ortidagi dahshatli holat aynan shu.
💥 NIMA BO‘LDI?
17–18-oktabr kunlari hujumchi quyidagilarni o‘zlashtirdi:
🔴 1 404 ta hamyon
🔴 2,94 trillion QU
🔴 Taxminan 1,3 MILLION dollar
Zararni cheklash uchun Qubic tarmog‘i to‘xtatildi.
Loyiha ma’lumotlariga ko‘ra, o‘g‘irlangan tokenlarning 87,1 foizi blokcheynda muzlatilgan, qolgan 12,9 foizi esa MEXC’ga yetib borgan va u yerdagi qabul qiluvchi hisob muzlatilgan.
Ammo eng tashvishli kashfiyot keyinroq ma’lum bo‘ldi.
🔍 SLOWMIST ANIQLAGAN HOLAT
20-oktabr kuni xavfsizlik tadqiqotchilari Qubic hamyoni ayrim maxfiy kalitlarni yaratishda yetarlicha xavfsiz bo‘lmagan tasodifiylikdan foydalanganini ma’lum qildi.
Nazorat ostidagi sinovda tadqiqotchilar muayyan sharoitlarda ketma-ket atigi OLTITA tarmoq kuzatuvidan foydalanib, zaif maxfiy kalitni qayta tiklashdi.
⚠️ Bu hujumchi aynan shu usuldan foydalanganini ISBOTLAMAYDI.
Muammo Qubic’ning asosiy blokcheyn protokoli buzilgani tasdiqlanganida emas, hamyon seed’ini yaratish jarayonida edi.
🚨 KIMLAR E’TIBOR BERISHI KERAK?
18-oktabrgacha Qubic hamyonini quyidagilardan foydalanib yaratgan foydalanuvchilar:
• iPhone yoki iPad’dagi istalgan brauzer
• Mac’dagi Safari
Yoki 2025-yil iyulgacha Qubic’ning iOS ilovasidan foydalanganlar.
4.26.4-versiya YANGI seed’lar yaratilishidagi muammoni tuzatadi.
Ammo avval yaratilgan zaif seed’lar hanuz himoyasiz.
💭 PANBAS FIKRI:
Eng qo‘rqinchli tomoni 1,3 million dollar o‘g‘irlangani emas.
Eng qo‘rqinchlisi — hamyon mutlaqo xavfsizdek ko‘rinsa-da, uning maxfiy kaliti boshidanoq oldindan taxmin qilish mumkin bo‘lgan bo‘lishi.
Muzlatilgan mablag‘lar qaytarilgan mablag‘lar degani emas.
Hamyoningiz zarar ko‘rgan bo‘lishi mumkin deb hisoblasangiz, rasmiy ko‘chirish ko‘rsatmalariga amal qiling. Seed iborangizni hech qachon hech kimga bermang va o‘zingiz so‘ramagan mablag‘ni tiklash takliflariga ishonmang.
👇 Kalitlari aslida tasodifiy bo‘lmaganini bilib qolsangiz, o‘sha hamyonga yana ishonarmidingiz?
#Qubic #WalletSecurity #CryptoExploit
🚨 1 404 TA KRIPTOHAMYON BO‘SHATILDI — ATIGI 6 TA TARMOQ KUZATUVI MAXFIY KALITNI OSHKOR QILISHI MUMKIN! 👀
Hamyoningizni himoyalab, seed iborangizni hech kimga bermasangiz ham… baribir hamma narsangizdan ayrilishingiz mumkinligini tasavvur qiling.
Qubic xavfsizlik hodisasi ortidagi dahshatli holat aynan shu.
💥 NIMA BO‘LDI?
17–18-oktabr kunlari hujumchi quyidagilarni o‘zlashtirdi:
🔴 1 404 ta hamyon
🔴 2,94 trillion QU
🔴 Taxminan 1,3 MILLION dollar
Zararni cheklash uchun Qubic tarmog‘i to‘xtatildi.
Loyiha ma’lumotlariga ko‘ra, o‘g‘irlangan tokenlarning 87,1 foizi blokcheynda muzlatilgan, qolgan 12,9 foizi esa MEXC’ga yetib borgan va u yerdagi qabul qiluvchi hisob muzlatilgan.
Ammo eng tashvishli kashfiyot keyinroq ma’lum bo‘ldi.
🔍 SLOWMIST ANIQLAGAN HOLAT
20-oktabr kuni xavfsizlik tadqiqotchilari Qubic hamyoni ayrim maxfiy kalitlarni yaratishda yetarlicha xavfsiz bo‘lmagan tasodifiylikdan foydalanganini ma’lum qildi.
Nazorat ostidagi sinovda tadqiqotchilar muayyan sharoitlarda ketma-ket atigi OLTITA tarmoq kuzatuvidan foydalanib, zaif maxfiy kalitni qayta tiklashdi.
⚠️ Bu hujumchi aynan shu usuldan foydalanganini ISBOTLAMAYDI.
Muammo Qubic’ning asosiy blokcheyn protokoli buzilgani tasdiqlanganida emas, hamyon seed’ini yaratish jarayonida edi.
🚨 KIMLAR E’TIBOR BERISHI KERAK?
18-oktabrgacha Qubic hamyonini quyidagilardan foydalanib yaratgan foydalanuvchilar:
• iPhone yoki iPad’dagi istalgan brauzer
• Mac’dagi Safari
Yoki 2025-yil iyulgacha Qubic’ning iOS ilovasidan foydalanganlar.
4.26.4-versiya YANGI seed’lar yaratilishidagi muammoni tuzatadi.
Ammo avval yaratilgan zaif seed’lar hanuz himoyasiz.
💭 PANBAS FIKRI:
Eng qo‘rqinchli tomoni 1,3 million dollar o‘g‘irlangani emas.
Eng qo‘rqinchlisi — hamyon mutlaqo xavfsizdek ko‘rinsa-da, uning maxfiy kaliti boshidanoq oldindan taxmin qilish mumkin bo‘lgan bo‘lishi.
Muzlatilgan mablag‘lar qaytarilgan mablag‘lar degani emas.
Hamyoningiz zarar ko‘rgan bo‘lishi mumkin deb hisoblasangiz, rasmiy ko‘chirish ko‘rsatmalariga amal qiling. Seed iborangizni hech qachon hech kimga bermang va o‘zingiz so‘ramagan mablag‘ni tiklash takliflariga ishonmang.
👇 Kalitlari aslida tasodifiy bo‘lmaganini bilib qolsangiz, o‘sha hamyonga yana ishonarmidingiz?
#Qubic #WalletSecurity #CryptoExploit
Hamyoningizni himoyalab, seed iborangizni hech kimga bermasangiz ham… baribir hamma narsangizdan ayrilishingiz mumkinligini tasavvur qiling.
Qubic xavfsizlik hodisasi ortidagi dahshatli holat aynan shu.
💥 NIMA BO‘LDI?
17–18-oktabr kunlari hujumchi quyidagilarni o‘zlashtirdi:
🔴 1 404 ta hamyon
🔴 2,94 trillion QU
🔴 Taxminan 1,3 MILLION dollar
Zararni cheklash uchun Qubic tarmog‘i to‘xtatildi.
Loyiha ma’lumotlariga ko‘ra, o‘g‘irlangan tokenlarning 87,1 foizi blokcheynda muzlatilgan, qolgan 12,9 foizi esa MEXC’ga yetib borgan va u yerdagi qabul qiluvchi hisob muzlatilgan.
Ammo eng tashvishli kashfiyot keyinroq ma’lum bo‘ldi.
🔍 SLOWMIST ANIQLAGAN HOLAT
20-oktabr kuni xavfsizlik tadqiqotchilari Qubic hamyoni ayrim maxfiy kalitlarni yaratishda yetarlicha xavfsiz bo‘lmagan tasodifiylikdan foydalanganini ma’lum qildi.
Nazorat ostidagi sinovda tadqiqotchilar muayyan sharoitlarda ketma-ket atigi OLTITA tarmoq kuzatuvidan foydalanib, zaif maxfiy kalitni qayta tiklashdi.
⚠️ Bu hujumchi aynan shu usuldan foydalanganini ISBOTLAMAYDI.
Muammo Qubic’ning asosiy blokcheyn protokoli buzilgani tasdiqlanganida emas, hamyon seed’ini yaratish jarayonida edi.
🚨 KIMLAR E’TIBOR BERISHI KERAK?
18-oktabrgacha Qubic hamyonini quyidagilardan foydalanib yaratgan foydalanuvchilar:
• iPhone yoki iPad’dagi istalgan brauzer
• Mac’dagi Safari
Yoki 2025-yil iyulgacha Qubic’ning iOS ilovasidan foydalanganlar.
4.26.4-versiya YANGI seed’lar yaratilishidagi muammoni tuzatadi.
Ammo avval yaratilgan zaif seed’lar hanuz himoyasiz.
💭 PANBAS FIKRI:
Eng qo‘rqinchli tomoni 1,3 million dollar o‘g‘irlangani emas.
Eng qo‘rqinchlisi — hamyon mutlaqo xavfsizdek ko‘rinsa-da, uning maxfiy kaliti boshidanoq oldindan taxmin qilish mumkin bo‘lgan bo‘lishi.
Muzlatilgan mablag‘lar qaytarilgan mablag‘lar degani emas.
Hamyoningiz zarar ko‘rgan bo‘lishi mumkin deb hisoblasangiz, rasmiy ko‘chirish ko‘rsatmalariga amal qiling. Seed iborangizni hech qachon hech kimga bermang va o‘zingiz so‘ramagan mablag‘ni tiklash takliflariga ishonmang.
👇 Kalitlari aslida tasodifiy bo‘lmaganini bilib qolsangiz, o‘sha hamyonga yana ishonarmidingiz?
#Qubic #WalletSecurity #CryptoExploit
17
·
--
O‘suvchi
🚨 1 404 TA QUBIC HAMYONIDAN MABLAG‘ YECHIB OLINDI — BLOCKCHAIN ZAIF NUQTA EMAS EDI
Qubic’da taxminan 1,4 million dollarlik tokenlar o‘g‘irlangan xavfsizlik hodisasi yuz berdi
Ammo eng muhim jihati mana bu 👀
Hujumchi blockchain’ni buzishiga hojat qolmadi
Ayrim hamyon seedlari yetarli tasodifiyliksiz yaratilgan, shu sababli ularni oldindan taxmin qilish mumkin bo‘lgan
$BTC
{future}(BTCUSDT)
🔴 Nima yuz berdi?
• 1 404 ta hamyondan mablag‘ yechib olindi
• 2,94 trillion QU o‘g‘irlandi
• Mablag‘larning keyingi o‘tkazmalariga yo‘l qo‘ymaslik uchun Qubic tarmog‘i to‘xtatildi
• O‘g‘irlangan mablag‘larning 87,1 foizi zanjirda muzlatildi
• Qolgan mablag‘lar ME.XC’da muzlatilgani xabar qilinmoqda
⚠️ Ammo bundan ham muhimroq ogohlantirish bor
Ta’sirlangan seedlar orasida 18-oktabrgacha quyidagilar yordamida yaratilganlari bor:
• iPhone yoki iPad’dagi istalgan brauzer
• Mac’dagi Safari
• 2025-yil iyulidan oldingi Qubic iOS ilovasi
Hamyon dasturini yangilash eski, zaif seedni xavfsiz qilmaydi
Muzlatilgan mablag‘lar qaytarilgan mablag‘lar bilan bir xil emas
$BNB
{future}(BNBUSDT)
🔍 Xavfsizlik bo‘yicha ro‘yxatim
Hamyoningiz ta’sirlangan toifaga kirsa, seedni oshkor bo‘lgan deb hisoblang
Mablag‘larni yangi yaratilgan xavfsiz hamyonga o‘tkazishdan oldin Qubic’ning rasmiy tiklash ko‘rsatmalariga amal qiling
Hech qachon seedni ishonchsiz tiklash saytiga kiritmang
Blockchain’ingiz xavfsiz bo‘lishi mumkin, ammo hamyoningiz allaqachon buzilgan bo‘lishi ehtimol
Xavfsizlik haqidagi asosiy savol faqat aktivlaringiz qayerda saqlanishi emas
Ularni himoya qiladigan kalitlar qanday yaratilganida
#Qubic #WalletSecurity
🚨 1 404 TA QUBIC HAMYONIDAN MABLAG‘ YECHIB OLINDI — BLOCKCHAIN ZAIF NUQTA EMAS EDI
Qubic’da taxminan 1,4 million dollarlik tokenlar o‘g‘irlangan xavfsizlik hodisasi yuz berdi
Ammo eng muhim jihati mana bu 👀
Hujumchi blockchain’ni buzishiga hojat qolmadi
Ayrim hamyon seedlari yetarli tasodifiyliksiz yaratilgan, shu sababli ularni oldindan taxmin qilish mumkin bo‘lgan
$BTC
🔴 Nima yuz berdi?
• 1 404 ta hamyondan mablag‘ yechib olindi
• 2,94 trillion QU o‘g‘irlandi
• Mablag‘larning keyingi o‘tkazmalariga yo‘l qo‘ymaslik uchun Qubic tarmog‘i to‘xtatildi
• O‘g‘irlangan mablag‘larning 87,1 foizi zanjirda muzlatildi
• Qolgan mablag‘lar ME.XC’da muzlatilgani xabar qilinmoqda
⚠️ Ammo bundan ham muhimroq ogohlantirish bor
Ta’sirlangan seedlar orasida 18-oktabrgacha quyidagilar yordamida yaratilganlari bor:
• iPhone yoki iPad’dagi istalgan brauzer
• Mac’dagi Safari
• 2025-yil iyulidan oldingi Qubic iOS ilovasi
Hamyon dasturini yangilash eski, zaif seedni xavfsiz qilmaydi
Muzlatilgan mablag‘lar qaytarilgan mablag‘lar bilan bir xil emas
$BNB
🔍 Xavfsizlik bo‘yicha ro‘yxatim
Hamyoningiz ta’sirlangan toifaga kirsa, seedni oshkor bo‘lgan deb hisoblang
Mablag‘larni yangi yaratilgan xavfsiz hamyonga o‘tkazishdan oldin Qubic’ning rasmiy tiklash ko‘rsatmalariga amal qiling
Hech qachon seedni ishonchsiz tiklash saytiga kiritmang
Blockchain’ingiz xavfsiz bo‘lishi mumkin, ammo hamyoningiz allaqachon buzilgan bo‘lishi ehtimol
Xavfsizlik haqidagi asosiy savol faqat aktivlaringiz qayerda saqlanishi emas
Ularni himoya qiladigan kalitlar qanday yaratilganida
#Qubic #WalletSecurity
Qubic’da taxminan 1,4 million dollarlik tokenlar o‘g‘irlangan xavfsizlik hodisasi yuz berdi
Ammo eng muhim jihati mana bu 👀
Hujumchi blockchain’ni buzishiga hojat qolmadi
Ayrim hamyon seedlari yetarli tasodifiyliksiz yaratilgan, shu sababli ularni oldindan taxmin qilish mumkin bo‘lgan
$BTC
🔴 Nima yuz berdi?
• 1 404 ta hamyondan mablag‘ yechib olindi
• 2,94 trillion QU o‘g‘irlandi
• Mablag‘larning keyingi o‘tkazmalariga yo‘l qo‘ymaslik uchun Qubic tarmog‘i to‘xtatildi
• O‘g‘irlangan mablag‘larning 87,1 foizi zanjirda muzlatildi
• Qolgan mablag‘lar ME.XC’da muzlatilgani xabar qilinmoqda
⚠️ Ammo bundan ham muhimroq ogohlantirish bor
Ta’sirlangan seedlar orasida 18-oktabrgacha quyidagilar yordamida yaratilganlari bor:
• iPhone yoki iPad’dagi istalgan brauzer
• Mac’dagi Safari
• 2025-yil iyulidan oldingi Qubic iOS ilovasi
Hamyon dasturini yangilash eski, zaif seedni xavfsiz qilmaydi
Muzlatilgan mablag‘lar qaytarilgan mablag‘lar bilan bir xil emas
$BNB
🔍 Xavfsizlik bo‘yicha ro‘yxatim
Hamyoningiz ta’sirlangan toifaga kirsa, seedni oshkor bo‘lgan deb hisoblang
Mablag‘larni yangi yaratilgan xavfsiz hamyonga o‘tkazishdan oldin Qubic’ning rasmiy tiklash ko‘rsatmalariga amal qiling
Hech qachon seedni ishonchsiz tiklash saytiga kiritmang
Blockchain’ingiz xavfsiz bo‘lishi mumkin, ammo hamyoningiz allaqachon buzilgan bo‘lishi ehtimol
Xavfsizlik haqidagi asosiy savol faqat aktivlaringiz qayerda saqlanishi emas
Ularni himoya qiladigan kalitlar qanday yaratilganida
#Qubic #WalletSecurity
230

·
--
Pasayuvchi
Tugma bilan o‘chirib qo‘yish mumkin bo‘lgan L1 — unchalik markazlashmagan emas. Qubic buni hozirgina ko‘rsatdi)
18-oktyabrga o‘tar kechasi Qubic tarmog‘idagi 1404 ta hamyondan kimdir taxminan 2.94 trln QU yechib oldi. Bunda protokolni hech kim buzmagan.
Hamyondagi zaiflik: seed iboralari zaif tasodifiylik asosida yaratilgan.
iPhone yoki iPad’da brauzer orqali, Mac’dagi Safari’da yoki eski iOS ilovasida hamyon yaratganlarning seed iborasini oldindan topish mumkin edi.
Pul chiqib ketmasligi uchun tarmoqni shunchaki to‘xtatishdi. O‘g‘irlangan mablag‘ning 87.1 foizi hamon tarmoqda, taxminan 12.9 foizini MEXC muzlatdi.
Endi esa faqat o‘g‘rining puli emas, boshqalarning puli ham muzlatilgan.
Balanslar bilan nima bo‘lishini Computors ovoz berib hal qiladi. Ortga qaytarish, qaytarib berish yoki boshqa biror yo‘l — hozircha reja yo‘q.
Amaliy jihati: sayt yaratgan seed faqat sayt kodining ishonchliligiga tayanadi. Eski seedni yangilash yordam bermaydi, undagi pulni yangi seedga ko‘chirish kerak.
Endi Computors bu 87.1% bilan nima qilishga qaror qilishini kuzataman.
#Qubic #WalletSecurity
Tugma bilan o‘chirib qo‘yish mumkin bo‘lgan L1 — unchalik markazlashmagan emas. Qubic buni hozirgina ko‘rsatdi)
18-oktyabrga o‘tar kechasi Qubic tarmog‘idagi 1404 ta hamyondan kimdir taxminan 2.94 trln QU yechib oldi. Bunda protokolni hech kim buzmagan.
Hamyondagi zaiflik: seed iboralari zaif tasodifiylik asosida yaratilgan.
iPhone yoki iPad’da brauzer orqali, Mac’dagi Safari’da yoki eski iOS ilovasida hamyon yaratganlarning seed iborasini oldindan topish mumkin edi.
Pul chiqib ketmasligi uchun tarmoqni shunchaki to‘xtatishdi. O‘g‘irlangan mablag‘ning 87.1 foizi hamon tarmoqda, taxminan 12.9 foizini MEXC muzlatdi.
Endi esa faqat o‘g‘rining puli emas, boshqalarning puli ham muzlatilgan.
Balanslar bilan nima bo‘lishini Computors ovoz berib hal qiladi. Ortga qaytarish, qaytarib berish yoki boshqa biror yo‘l — hozircha reja yo‘q.
Amaliy jihati: sayt yaratgan seed faqat sayt kodining ishonchliligiga tayanadi. Eski seedni yangilash yordam bermaydi, undagi pulni yangi seedga ko‘chirish kerak.
Endi Computors bu 87.1% bilan nima qilishga qaror qilishini kuzataman.
#Qubic #WalletSecurity
18-oktyabrga o‘tar kechasi Qubic tarmog‘idagi 1404 ta hamyondan kimdir taxminan 2.94 trln QU yechib oldi. Bunda protokolni hech kim buzmagan.
Hamyondagi zaiflik: seed iboralari zaif tasodifiylik asosida yaratilgan.
iPhone yoki iPad’da brauzer orqali, Mac’dagi Safari’da yoki eski iOS ilovasida hamyon yaratganlarning seed iborasini oldindan topish mumkin edi.
Pul chiqib ketmasligi uchun tarmoqni shunchaki to‘xtatishdi. O‘g‘irlangan mablag‘ning 87.1 foizi hamon tarmoqda, taxminan 12.9 foizini MEXC muzlatdi.
Endi esa faqat o‘g‘rining puli emas, boshqalarning puli ham muzlatilgan.
Balanslar bilan nima bo‘lishini Computors ovoz berib hal qiladi. Ortga qaytarish, qaytarib berish yoki boshqa biror yo‘l — hozircha reja yo‘q.
Amaliy jihati: sayt yaratgan seed faqat sayt kodining ishonchliligiga tayanadi. Eski seedni yangilash yordam bermaydi, undagi pulni yangi seedga ko‘chirish kerak.
Endi Computors bu 87.1% bilan nima qilishga qaror qilishini kuzataman.
#Qubic #WalletSecurity
164
·
--
Hamyonni texnik xizmat ko‘rsatish
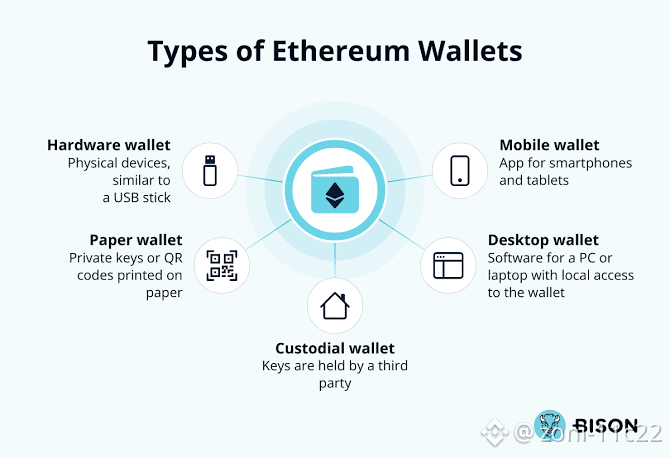
Agar siz o‘zingizning kustodial bo‘lmagan hamyoningizni (masalan, MetaMask, Coinbase Wallet yoki apparat qurilmasi) boshqarayotgan bo‘lsangiz, muntazam texnik xizmat ko‘rsatish mablag‘laringizni smart-kontraktlardagi zaifliklardan foydalanish yoki zararli dasturlar sabab yo‘qotishning oldini oladi. [1, 2]
Hozir birjadan “Hamyonni texnik xizmat ko‘rsatish” degan bildirishnomani ko‘ryapsizmi yoki shaxsiy Ethereum hamyoningizni tozalab, xavfsizligini oshirmoqchimisiz?
Agar gap shaxsiy hamyon haqida bo‘lsa, apparat hamyonidanmi yoki dasturiy hamyondanmi foydalanishingizni ayting, shunda texnik xizmat ko‘rsatish bo‘yicha aniq qadamlarni tavsiya qilaman.
$TRUMP
{future}(TRUMPUSDT)
$ETC
{future}(ETCUSDT)
$AR
{future}(ARUSDT)
#WalletMaintenance
#WalletPay
#WalletSecurity
Hamyonni texnik xizmat ko‘rsatish
Agar siz o‘zingizning kustodial bo‘lmagan hamyoningizni (masalan, MetaMask, Coinbase Wallet yoki apparat qurilmasi) boshqarayotgan bo‘lsangiz, muntazam texnik xizmat ko‘rsatish mablag‘laringizni smart-kontraktlardagi zaifliklardan foydalanish yoki zararli dasturlar sabab yo‘qotishning oldini oladi. [1, 2]
Hozir birjadan “Hamyonni texnik xizmat ko‘rsatish” degan bildirishnomani ko‘ryapsizmi yoki shaxsiy Ethereum hamyoningizni tozalab, xavfsizligini oshirmoqchimisiz?
Agar gap shaxsiy hamyon haqida bo‘lsa, apparat hamyonidanmi yoki dasturiy hamyondanmi foydalanishingizni ayting, shunda texnik xizmat ko‘rsatish bo‘yicha aniq qadamlarni tavsiya qilaman.
$TRUMP
$ETC
$AR
#WalletMaintenance
#WalletPay
#WalletSecurity
Agar siz o‘zingizning kustodial bo‘lmagan hamyoningizni (masalan, MetaMask, Coinbase Wallet yoki apparat qurilmasi) boshqarayotgan bo‘lsangiz, muntazam texnik xizmat ko‘rsatish mablag‘laringizni smart-kontraktlardagi zaifliklardan foydalanish yoki zararli dasturlar sabab yo‘qotishning oldini oladi. [1, 2]
Hozir birjadan “Hamyonni texnik xizmat ko‘rsatish” degan bildirishnomani ko‘ryapsizmi yoki shaxsiy Ethereum hamyoningizni tozalab, xavfsizligini oshirmoqchimisiz?
Agar gap shaxsiy hamyon haqida bo‘lsa, apparat hamyonidanmi yoki dasturiy hamyondanmi foydalanishingizni ayting, shunda texnik xizmat ko‘rsatish bo‘yicha aniq qadamlarni tavsiya qilaman.
$TRUMP
$ETC
$AR
#WalletMaintenance
#WalletPay
#WalletSecurity
382
·
--
Kriptohamyoning haqiqatan ham xavfsizmi? 🔐
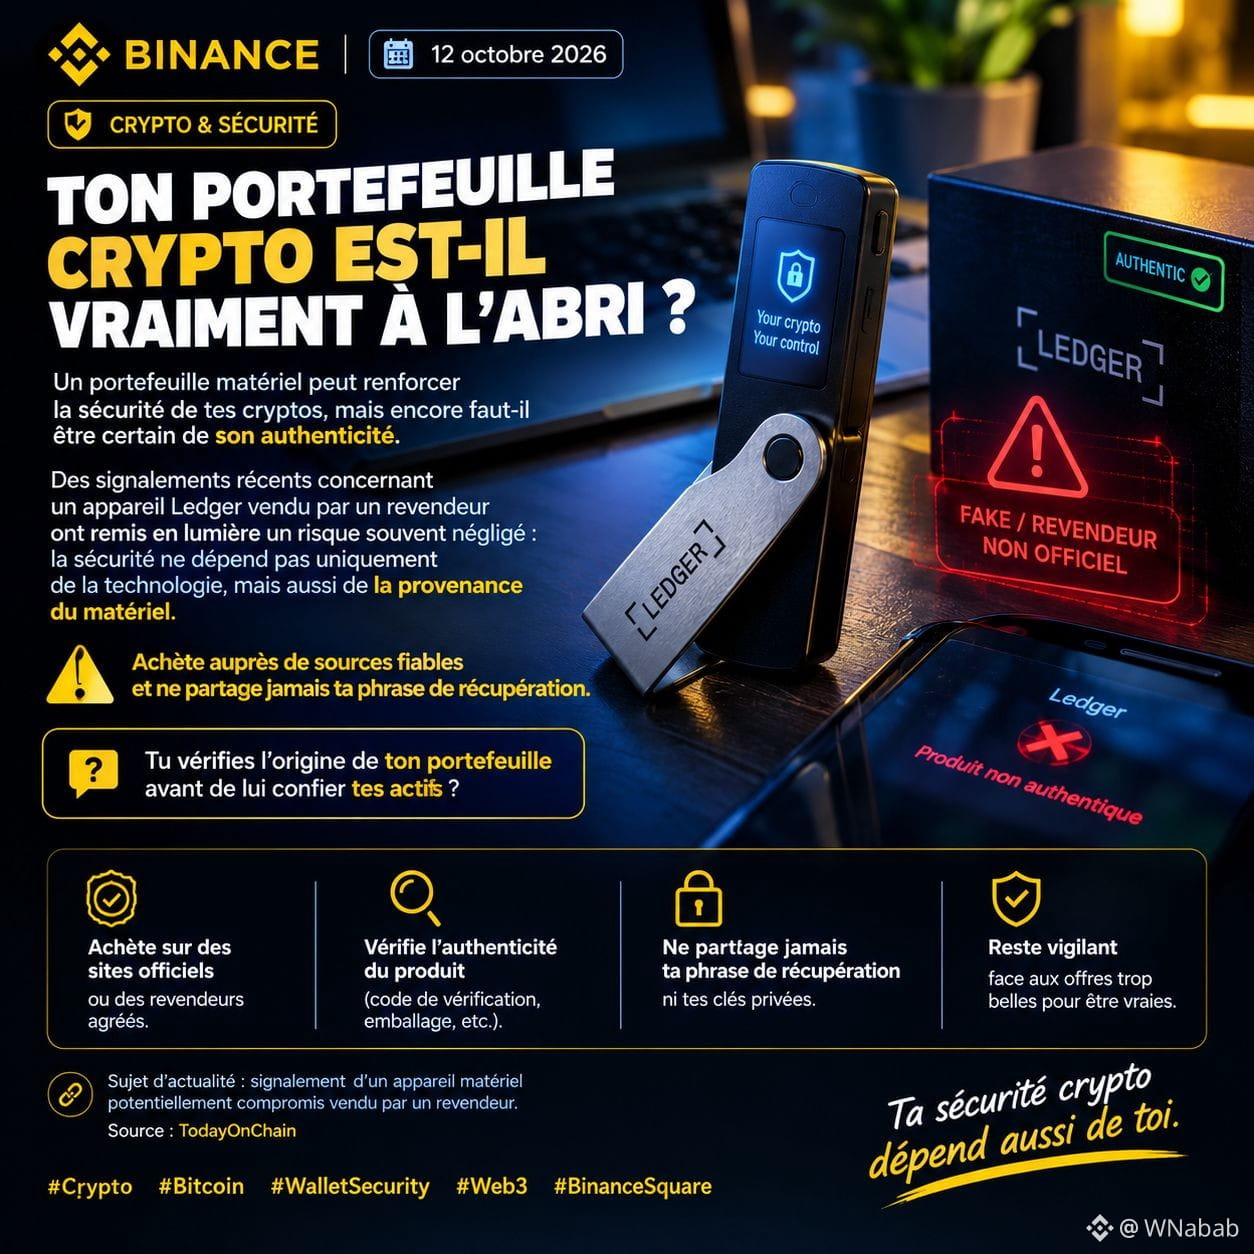
Apparat hamyon kriptovalyutalaringiz xavfsizligini kuchaytirishi mumkin, ammo avvalo uning haqiqiyligiga ishonch hosil qilishingiz kerak.
Yaqinda qayta sotuvchi sotgan Ledger qurilmasi haqida kelib tushgan xabarlar ko‘pincha e’tibordan chetda qoladigan xavfni yana bir bor yodga soldi: xavfsizlik faqat texnologiyaga emas, balki qurilmaning qayerdan olinganiga ham bog‘liq.
Ishonchli manbalardan xarid qiling va tiklash iborangizni hech qachon boshqalarga bermang.
Aktivlaringizni hamyoningizga topshirishdan oldin uning kelib chiqishini tekshirasizmi?
#WalletSecurity #Web3 #BinanceSquare
$BTC
{spot}(BTCUSDT)
Kriptohamyoning haqiqatan ham xavfsizmi? 🔐
Apparat hamyon kriptovalyutalaringiz xavfsizligini kuchaytirishi mumkin, ammo avvalo uning haqiqiyligiga ishonch hosil qilishingiz kerak.
Yaqinda qayta sotuvchi sotgan Ledger qurilmasi haqida kelib tushgan xabarlar ko‘pincha e’tibordan chetda qoladigan xavfni yana bir bor yodga soldi: xavfsizlik faqat texnologiyaga emas, balki qurilmaning qayerdan olinganiga ham bog‘liq.
Ishonchli manbalardan xarid qiling va tiklash iborangizni hech qachon boshqalarga bermang.
Aktivlaringizni hamyoningizga topshirishdan oldin uning kelib chiqishini tekshirasizmi?
#WalletSecurity #Web3 #BinanceSquare
$BTC
Apparat hamyon kriptovalyutalaringiz xavfsizligini kuchaytirishi mumkin, ammo avvalo uning haqiqiyligiga ishonch hosil qilishingiz kerak.
Yaqinda qayta sotuvchi sotgan Ledger qurilmasi haqida kelib tushgan xabarlar ko‘pincha e’tibordan chetda qoladigan xavfni yana bir bor yodga soldi: xavfsizlik faqat texnologiyaga emas, balki qurilmaning qayerdan olinganiga ham bog‘liq.
Ishonchli manbalardan xarid qiling va tiklash iborangizni hech qachon boshqalarga bermang.
Aktivlaringizni hamyoningizga topshirishdan oldin uning kelib chiqishini tekshirasizmi?
#WalletSecurity #Web3 #BinanceSquare
$BTC
1
126
Ko‘proq kontentni ko‘rish uchun tizimga kiring
Binance Square'da global kriptovalyuta foydalanuvchilariga qo‘shiling
⚡️ Kriptovalyuta haqida eng so‘nggi va foydali ma’lumotlarni oling.
💬 Dunyoning eng yirik kriptovalyuta birjasi tomonidan ishonchli deb topilgan.
👍 Tasdiqlangan mualliflardan haqiqiy tahlillarni kashf eting.
Email / telefon raqami
Trenddagi mavzular
1
#BinanceReopensWithdrawalsForMoreAssets
592,810 marta koʻrilgan
2,777 muhokama qilmoqda
2
#BTCRebounds80K
115,452 marta koʻrilgan
1,132 muhokama qilmoqda
3
#Binance98PercentReplenished
61,566 marta koʻrilgan
796 muhokama qilmoqda
4
#ADPUSPrivateEmployersAdd86000JobsInOctober
5,330 marta koʻrilgan
78 muhokama qilmoqda
5
#USMidterms-WhatAreMarketsExpecting?
417,660 marta koʻrilgan
2,300 muhokama qilmoqda
6
#USOctoberNFP-AreRateCutsStillPossible
431,944 marta koʻrilgan
3,024 muhokama qilmoqda
7
#TRUMPFalls18.1%In24HoursToRecordLow
2,658 marta koʻrilgan
52 muhokama qilmoqda
8
#USClearsSingleStockPerpetualFutures
4,864 marta koʻrilgan
104 muhokama qilmoqda
9
#GrayscaleSaysJPMorganAddsBitcoinTo2027LongTermAssumptions
0 marta koʻrilgan
1 muhokama qilmoqda
10
#HongKongPlansGoldTokensTiedTo400OunceBars
104 marta koʻrilgan
3 muhokama qilmoqda