

#seguridadcripto
seguridadcripto
326,707 marta koʻrilgan
415 muhokama qilmoqda
Ommabop
Eng so‘nggi
🚨 COINDCX 15,99 MILLION USDT YO‘QOTILGANINI TASDIQLADI: ESKI MANZILLARDAN FOYDALANISH XAVFI
Ushbu yakshanba, 25/10 kuni, CoinDCX kriptobirjasi 21 va 22-oktyabr kunlari aniqlangan harakatlar bilan bog‘liq 15,99 million USDT yo‘qotilganini tasdiqladi.
🔎 NIMA BO‘LDI?
2025-yil iyul oyidagi hujumdan so‘ng, CoinDCX ayrim depozit manzillaridan foydalanishni to‘xtatgan edi. Biroq, ayrim foydalanuvchilar kriptovalyutalarni o‘sha eski manzillarga yuborishda davom etishdi.
Depozitlarni xavfsiz hamyonlarga o‘tkazishi kerak bo‘lgan avtomatik tizim ma’lum vaqt davomida ishlamay qoldi. Mablag‘lar avvalroq buzib kirilgan infratuzilmada to‘planib, yo‘qotishga olib keldi.
CoinDCX ma’lumotiga ko‘ra, kompaniya ushbu zararni o‘z zimmasiga oldi, mijozlarning depozitlarini hisoblariga o‘tkazdi va amaldagi hamyonlariga zarar yetmadi. Bu bayonotlar platformaga tegishli.
🛡️ KRIPTOVALYUTA DEPOZIT QILAYOTGANDA NIMA QILISH KERAK:
• Har bir jo‘natishdan oldin rasmiy ilova yoki saytdan amaldagi manzilni nusxalang.
• Saqlab qo‘yilgan manzillar hanuz amal qilishini tekshirmasdan ularni qayta ishlatmang.
• Tanlangan tarmoq depozit tarmog‘iga mos kelishini tekshiring.
• Birja manzillar o‘zgarganini e’lon qilsa, avvalgi manzillardan foydalanmang.
⚠️ MUHIM
Bu hodisa avvalgi hujumdan keyin ham xavfsizlik xatarlari davom etishi mumkinligini ko‘rsatadi.
Bu kriptovalyuta sotib olish yoki sotish uchun signal emas, balki mablag‘laringizni himoya qilish haqidagi ogohlantirishdir.
Manba: CoinDCX’ning 25/10/2026 kungi rasmiy bayonoti.
Kriptovalyuta o‘tkazayotganingizda har safar depozit manzilini tekshirasizmi?
#SeguridadCripto
153
🚨 BITCOIN: ELECTRUM YO‘QOTISHLARGA SABAB BO‘LGAN XAVFSIZLIK ZAIFLIGINI TUZATDI
24/10 kuni Bitcoin hamyoni Electrum 4.8.3 versiyasini va xavfsizlik bo‘yicha ogohlantirishni e’lon qildi: avvalgi versiyalarni zararli serverlar aldashi mumkin edi. Loyiha haqiqiy hujumlar bo‘lganini, jumladan mablag‘ yo‘qotilgani haqidagi xabarni tasdiqladi.
🔎 ALDOV QANDAY ISHLAGAN?
BTC yuborilgandan so‘ng, zararli server tranzaksiyalar tarixida hujumchi nazoratidagi manzil ko‘rsatilgan soxta tranzaksiyani aks ettirishi mumkin edi.
Agar foydalanuvchi komissiyani oshirib (RBF funksiyasi) ushbu operatsiyani tezlashtirishga urinsa, o‘sha manzilga haqiqiy pul o‘tkazmasini tasdiqlab yuborishi mumkin edi.
Bu barcha hamyonlar xavf ostida degani ham, mablag‘lar o‘z-o‘zidan yo‘qolib ketadi degani ham emas.
🛡️ AGAR ELECTRUM’DAN FOYDALANSANGIZ:
• electrum.org saytidan 4.8.3 versiyasiga yangilang.
• Yuklab olingan faylning haqiqiyligini tekshiring.
• Tranzaksiyani imzolash yoki uning komissiyasini oshirishdan oldin, qabul qiluvchi va summani diqqat bilan tekshiring.
• Tiklash iborangizni hech qachon boshqalarga bermang.
⚠️ MUHIM
Zaiflik 4.8.3 dan oldingi versiyalarga taalluqli. Umumiy yo‘qotishlar miqdori bo‘yicha hozircha rasmiy raqam yo‘q.
Bu Bitcoin tarmog‘idagi nosozlik emas va $BTC sotib olish yoki sotish uchun signal ham emas.
Mablag‘laringiz xavfsizligi ularni boshqarish uchun foydalanadigan vositalaringizga ham bog‘liq.
Manba: Electrum, 24/10/2026 sanasidagi xavfsizlik ogohlantirishi.
BTC’laringizni saqlash uchun Electrum yoki boshqa hamyondan foydalanasizmi?
#bitcoin #KriptoXavfsizligi
116
·
--
# 💸 BITCOINLARINI HIMOYA QILISH UCHUN HAMYON SOTIB OLDI… VA US$ 6,6 MILLION YO‘QOTDI.
**50 ta obunachiga yetguncha har kuni bittadan kripto hikoya. — 3-kun.**
Tasavvur qiling: sizda 80 BTC bor va ularni himoya qilish uchun jismoniy hamyonda saqlashga qaror qildingiz.
Bir investor aynan shunday qildi.
2026-yil 29-sentabrda uning 80 ta bitcoini yangi Ledger hamyoniga ko‘chirildi. Bu yaxshi qarordek ko‘rindi: kriptovalyutalarni birjadan tashqarida, xavfsiz saqlash.
Ammo atigi 10 kun o‘tib, kutilmagan hodisa yuz berdi.
9-oktabr kuni 80 BTC hamyondan bitta tranzaksiyada chiqarildi. Ularning qiymati taxminan **US$ 6,6 million** edi.
Eng tashvishlanarlisi nima? Dastlabki xabarlarga ko‘ra, investor qurilmani uchinchi tomon sotuvchisidan xarid qilgan. Hodisadan so‘ng Ledger nima bo‘lganini tekshirar ekan, o‘sha sotuvchidan savdolarni vaqtincha to‘xtatishni so‘radi.
Hodisa bilan bog‘liq yo‘qotishlar bundan ham ko‘proq bo‘lishi mumkin, ammo xabar e’lon qilingan paytda aniq sabab hali tasdiqlanmagan edi.
⚠️ **Muhim saboq:** jismoniy hamyon sotib olishning o‘zi kriptovalyutalaringiz xavfsizligini kafolatlamaydi. Uni qayerdan xarid qilishingiz, qanday sozlashingiz va kalitlaringizni qanday himoya qilishingiz ham muhim.
Kripto olamida xavfsizlik shunchaki mayda-chuyda masala emas: u investitsiyaning bir qismidir.
**Manba:** Yahoo Finance 2026-yil 9-oktabrda e’lon qilgan ma’lumot.
#Bitcoin❗ #crypto #SeguridadCripto #BinanceSquare
125

·
--
Tarjimani ko‘rish
Fearless Wallet: alerta por filtración de claves privadas
La Polkadot Community Foundation publicó el 21 de octubre un aviso sobre la extensión de Fearless Wallet, una aplicación independiente.
Según el aviso, las versiones 3.0.1, 3.0.3, 3.0.4 y 3.0.5 contenían código que enviaba la clave privada a un servidor atacante al desbloquear la billetera. Se incorporó el 19 de febrero de 2025: la fecha del aviso no es la del inicio.
Está confirmado en Chrome. Firefox compartía código y debe tratarse como comprometido si se usó durante el período señalado. Las versiones móviles revisadas no contienen ese código; reutilizar una clave expuesta en la extensión mantiene el riesgo.
La recomendación oficial para quienes usaron la extensión desde febrero de 2025 es generar claves nuevas fuera de Fearless y trasladar los fondos. Cambiar contraseña, reinstalar o importar la misma semilla en otra app no basta. Los fondos bloqueados requieren atención específica; consultar el aviso antes de actuar. Nunca entregar semillas a supuestos recuperadores.
Lectura de mercado: Binance spot, 21/10 a las 18:26 UTC, mostraba DOT en 1,189 USDT (+1,54% en 24 h) y BTC en 84.832,01 USDT (+2,79%). La variación no permite atribuir una reacción al aviso ni medir si una cuenta está segura. El riesgo descrito está en la extensión y sus claves; no demuestra un fallo del consenso de Polkadot.
Fuente: aviso de la Polkadot Community Foundation en su foro.
$DOT $BTC $USDT
Contenido Educativo. No asesoramiento financiero.
#Polkadot #FearlessWallet #SeguridadCripto #Autocustodia
73
🚨 $QUBIC: HUJUM 1 404 TA HAMYONGA TA’SIR QILDI VA TARMOQNI TO‘XTATISHGA MAJBUR QILDI
Qubic xabar berishicha, 17–18-oktabr kunlari hujumchi taxminan 2,94 trillion QU’ni o‘g‘irlagan. Hodisa vaqtida ularning qiymati qariyb 1,4 million AQSh dollariga teng bo‘lgan.
🔎 NIMA YUZ BERDI?
Muammo ayrim tiklash iboralarini yaratishda bo‘lgan: bular hamyonga kirish imkonini beradigan maxfiy so‘zlardir.
Ular yetarlicha tasodifiy yaratilmagani sababli, hujumchilar ayrimlarini topishi mumkin edi.
⚠️ KIMLAR TA’SIRLANGAN BO‘LISHI MUMKIN?
Loyiha ma’lumotiga ko‘ra, tiklash iboralarini quyidagi qurilma yoki ilovalarda yaratgan foydalanuvchilar:
• iPhone yoki iPad’da, 18/10/2026 dan oldin.
• Mac’dagi Safari’da, 18/10/2026 dan oldin.
• iOS uchun Qubic ilovasida, 2025-yil iyulidan oldin.
Bu Apple’ning barcha hamyonlari yoki boshqa kriptovalyutalar zaif degani EMAS.
🛑 QANDAY CHORALAR KO‘RILDI?
Yangi tranzaksiyalarni cheklash uchun tarmoq to‘xtatildi.
Qubic xabar berishicha, o‘g‘irlangan tokenlarning taxminan 87,1 foizi tarmoqda muzlatilgan, MEXC esa qolgan qismi tushgan hisobni cheklagan.
Ammo mablag‘larning muzlatilgani ularning qaytarilganini ANGLATMAYDI.
🛡️ QUBICDAN FOYDALANSANGIZ, NIMA QILISH KERAK?
Rasmiy e’lonlarni kuzatib boring. Ilovani yangilash avval buzilgan eski tiklash iborasini xavfsiz qilmaydi.
Tiklash so‘zlaringizni hech kimga bermang va mablag‘ingizni qaytarib berishni va’da qiladigan shubhali xizmatlarga ishonmang.
📌 ASOSIY XULOSA
Kriptovalyuta xavfsizligi foydalanuvchilarning kalitlari qanday yaratilishi va himoyalanishiga ham bog‘liq.
Manba: Qubic’ning 18/10/2026 kungi bayonoti.
💬 Sizningcha, hujum paytida blokcheynni to‘xtatish foydalanuvchilarni himoya qiladimi yoki boshqa muammoni keltirib chiqaradimi?
#Qubic #KriptoXavfsizligi
104

·
--
Maqola
Microsoft yangiligi va USDT orqali fishingMicrosoft hozirgina minglab kompaniyalarga hujum qilish uchun USDT’dan foydalangan fishing tarmog‘ini fosh qildi. Minglab kompaniyalarga — tasodifiy foydalanuvchilarga emas. Agar bu korporatsiyalar bilan ham yuz berayotgan bo‘lsa, nega o‘zingizni xavfsiz deb o‘ylaysiz? Nima bo‘lganini va o‘zingizni qanday himoya qilishni aytib beraman.
Kontekst
Usul oddiy, ammo samarali edi:
Sizga USDT ishtirokidagi to‘lov yoki havola keladi.
Hammasi qonuniydek ko‘rinadi: bunda steyblkoin bor va ishonch uyg‘otadi.
Hamyoningizga ulanasiz yoki tranzaksiyani imzolaysiz.
Hamyoningizni bo‘shatib qo‘yishadi.
Hujumchi kriptografiyani buzmadi, balki e’tiboringizni chalg‘itdi.
Microsoft yangiligi va USDT orqali fishing
Microsoft hozirgina minglab kompaniyalarga hujum qilish uchun USDT’dan foydalangan fishing tarmog‘ini fosh qildi. Minglab kompaniyalarga — tasodifiy foydalanuvchilarga emas. Agar bu korporatsiyalar bilan ham yuz berayotgan bo‘lsa, nega o‘zingizni xavfsiz deb o‘ylaysiz? Nima bo‘lganini va o‘zingizni qanday himoya qilishni aytib beraman.
Kontekst
Usul oddiy, ammo samarali edi:
Sizga USDT ishtirokidagi to‘lov yoki havola keladi.
Hammasi qonuniydek ko‘rinadi: bunda steyblkoin bor va ishonch uyg‘otadi.
Hamyoningizga ulanasiz yoki tranzaksiyani imzolaysiz.
Hamyoningizni bo‘shatib qo‘yishadi.
Hujumchi kriptografiyani buzmadi, balki e’tiboringizni chalg‘itdi.
88
🚨 STANDX FAOLIYATINI YAKUNLASHINI E’LON QILDI: MABLAG‘LARINGIZNI HIMOYA QILISH UCHUN MUHIM SANALAR
Markazlashmagan derivativlar platformasi StandX faoliyatini bosqichma-bosqich yakunlashini va o‘z tokenini chiqarish rejasini bekor qilganini e’lon qildi.
⚠️ Platformada mablag‘laringiz, ochiq pozitsiyalaringiz yoki DUSD’ingiz bo‘lsa, diqqat qiling.
📅 E’LON QILINGAN JADVAL
🔴 15/10: daromadlilik dasturlari va omborlarga yangi depozitlar qabul qilish yakunlandi.
🔴 20/10: muddati belgilanmagan perpetual shartnomalar «faqat qisqartirish» rejimiga o‘tadi. Pozitsiyalarni yopish yoki qisqartirish mumkin, ammo yangilarini ochib bo‘lmaydi.
🟡 26/10: DUSD taqsimotida qatnashish huquqiga egalikni tekshirish boshlanadi.
🟡 01/11 dan 31/12 gacha: taqsimotni talab qilib olish uchun belgilangan muddat.
🔴 15/01/2027: qolgan pozitsiyalar avtomatik ravishda yopiladi.
🔴 31/01/2027: mablag‘larni yechib olish va DUSD’ni almashtirish bo‘yicha so‘rov yuborishning e’lon qilingan oxirgi muddati.
🎁 MUKOFOTLAR BILAN NIMA BO‘LADI?
StandX o‘z tokenini chiqarish rejasini bekor qildi va talablarga javob beradigan foydalanuvchilarga DUSD’ni bir martalik taqsimlashini e’lon qildi.
Bu HAMMA mukofot oladi yoki muayyan miqdor kafolatlanadi degani emas.
🛡️ SIZ NIMA QILISHINGIZ KERAK?
✅ Ochiq pozitsiyalaringizni tekshiring.
✅ Muddatlarni StandX’ning rasmiy kanallaridan tekshiring.
✅ Mablag‘larni yechib olishni oxirgi kungacha qoldirmay rejalashtiring.
✅ Shaxsiy xabarlarda yuborilgan mukofotni talab qilish havolalaridan ehtiyot bo‘ling. Tiklash iborangizni hech kimga bermang.
📌 BIZNING XULOSAMIZ
Kripto xavfi faqat narxga bog‘liq emas.
Platforma xavfsizligi, aktivlarni saqlash va mablag‘larni yechib olish imkoniyati ham muhim ahamiyatga ega.
Manba: StandX’ning 15/10/2026 kungi e’loni, ixtisoslashgan OAV tomonidan qayta chop etilgan.
💬 StandX’da mablag‘laringiz yoki olinmagan mukofotlaringiz bormidi?
Muhim ogohlantirishlardan xabardor bo‘lish va yanada asosli qarorlar qabul qilish uchun bizni kuzatib boring.
#StandX #KriptoXavfsizligi
105

🚨 Bunga aldanmang! Binance P2P’dagi eng keng tarqalgan firibgarlik va psixologiya sizga qanday qarshi ishlashi mumkin.
Binance P2P savdosi kriptovalyutalarni mahalliy valyutangizga xavfsiz almashtirish uchun ajoyib vosita. Binance’ning kafolat (Escrow) tizimi mablag‘larni ushlab turadi, shunda hech kim birovning pulini o‘g‘irlay olmaydi. Biroq firibgarlar sizni tizimdan tashqarida xato qilishga faol ravishda undashadi.
Bu yerdagi qimmatga tushadigan xato — xaridorning bosimiga berilib, bankingizdagi haqiqiy pulni tekshirishdan oldin kriptovalyutalarni bo‘shatib yuborish.
P2P’dagi firibgarlarning ishlash usullari:
• Soxta to‘lov tasdiqlari: Binance chatida sizga tahrirlangan skrinshot yuborishadi. U haqiqiy bank o‘tkazmasi kvitansiyasiga o‘xshaydi.
• «Matnli xabar» hiylasi: Bankingizdan kelgandek ko‘rinadigan, hisobingizga pul tushgani haqida xabar beruvchi soxta SMS olasiz. Ammo bank ilovangizni ochganingizda, haqiqiy balansingiz o‘zgarmagan bo‘ladi.
• Psixologik bosim: «Iltimos, hoziroq bo‘shating, bolam kasalxonada» yoki «Bankim tizimi sekin ishlayapti, lekin pulni o‘tkazdim. Bo‘shatmasangiz, pulimni bloklashadi» kabi gaplar bilan umidsiz xabarlar yozishadi.
Mablag‘laringizni qanday himoya qilish mumkin:
1. Bankingizga kiring: Skrinshotlar, elektron xatlar yoki SMS’larga ishonmang. Bank ilovangizni ochib, pul mavjud balansingizda aks etganini tekshiring.
2. Ismni tekshiring: Bank orqali sizga pul o‘tkazgan shaxsning ismi Binance buyurtmada ko‘rsatgan tasdiqlangan ism bilan aynan bir xil bo‘lishi kerak. Ismlar mos kelmasa, siz mablag‘larni uchburchak usulida aylantirish firibgarligining bir qismiga aylanayotgan bo‘lishingiz mumkin.
3. To‘lovni amalga oshirgan bo‘lsangiz, buyurtmani hech qachon bekor qilmang; pulni olmagan bo‘lsangiz, uni hech qachon bo‘shatmang. Muammo yuzaga kelsa, «Apellyatsiya» tugmasini bosing va Binance qo‘llab-quvvatlash xizmati aralashishini kuting.
Mablag‘laringizni xavfsiz saqlang va taymer bosimiga berilmang! 🛡️
#BinanceP2P #SeguridadCripto #P2PTrading #estafas $PEPE $DOGE $LAB
{spot}(BTCUSDT)
{spot}(NVDABUSDT)
{future}(LABUSDT)
🚨 Bunga aldanmang! Binance P2P’dagi eng keng tarqalgan firibgarlik va psixologiya sizga qanday qarshi ishlashi mumkin.
Binance P2P savdosi kriptovalyutalarni mahalliy valyutangizga xavfsiz almashtirish uchun ajoyib vosita. Binance’ning kafolat (Escrow) tizimi mablag‘larni ushlab turadi, shunda hech kim birovning pulini o‘g‘irlay olmaydi. Biroq firibgarlar sizni tizimdan tashqarida xato qilishga faol ravishda undashadi.
Bu yerdagi qimmatga tushadigan xato — xaridorning bosimiga berilib, bankingizdagi haqiqiy pulni tekshirishdan oldin kriptovalyutalarni bo‘shatib yuborish.
P2P’dagi firibgarlarning ishlash usullari:
• Soxta to‘lov tasdiqlari: Binance chatida sizga tahrirlangan skrinshot yuborishadi. U haqiqiy bank o‘tkazmasi kvitansiyasiga o‘xshaydi.
• «Matnli xabar» hiylasi: Bankingizdan kelgandek ko‘rinadigan, hisobingizga pul tushgani haqida xabar beruvchi soxta SMS olasiz. Ammo bank ilovangizni ochganingizda, haqiqiy balansingiz o‘zgarmagan bo‘ladi.
• Psixologik bosim: «Iltimos, hoziroq bo‘shating, bolam kasalxonada» yoki «Bankim tizimi sekin ishlayapti, lekin pulni o‘tkazdim. Bo‘shatmasangiz, pulimni bloklashadi» kabi gaplar bilan umidsiz xabarlar yozishadi.
Mablag‘laringizni qanday himoya qilish mumkin:
1. Bankingizga kiring: Skrinshotlar, elektron xatlar yoki SMS’larga ishonmang. Bank ilovangizni ochib, pul mavjud balansingizda aks etganini tekshiring.
2. Ismni tekshiring: Bank orqali sizga pul o‘tkazgan shaxsning ismi Binance buyurtmada ko‘rsatgan tasdiqlangan ism bilan aynan bir xil bo‘lishi kerak. Ismlar mos kelmasa, siz mablag‘larni uchburchak usulida aylantirish firibgarligining bir qismiga aylanayotgan bo‘lishingiz mumkin.
3. To‘lovni amalga oshirgan bo‘lsangiz, buyurtmani hech qachon bekor qilmang; pulni olmagan bo‘lsangiz, uni hech qachon bo‘shatmang. Muammo yuzaga kelsa, «Apellyatsiya» tugmasini bosing va Binance qo‘llab-quvvatlash xizmati aralashishini kuting.
Mablag‘laringizni xavfsiz saqlang va taymer bosimiga berilmang! 🛡️
#BinanceP2P #SeguridadCripto #P2PTrading #estafas $PEPE $DOGE $LAB
36
🚨 KRIPTO OGOHLANTIRISHI: "Flash USDT"
Sizga "+2.000 USDT" haqida bildirishnoma keladi, xaridor esa: "To‘lov qildim, tezroq chiqarib yuboring", deydi. Siz mablag‘ni chiqarasiz, keyin esa bu USDT hech qanday qiymatga ega emasligini bilib qolasiz. 😰
Bu qanday ishlaydi?
Bu — nomi "USDT" bo‘lgan soxta token yoki blokcheynda hech qachon tasdiqlanmaydigan tranzaksiya. Bildirishnoma hamyoningizda ko‘rinadi, ammo pul aslida mavjud emas. Bu, asosan, P2P va OTC operatsiyalarida uchraydi.
O‘zingizni qanday himoya qilish mumkin:
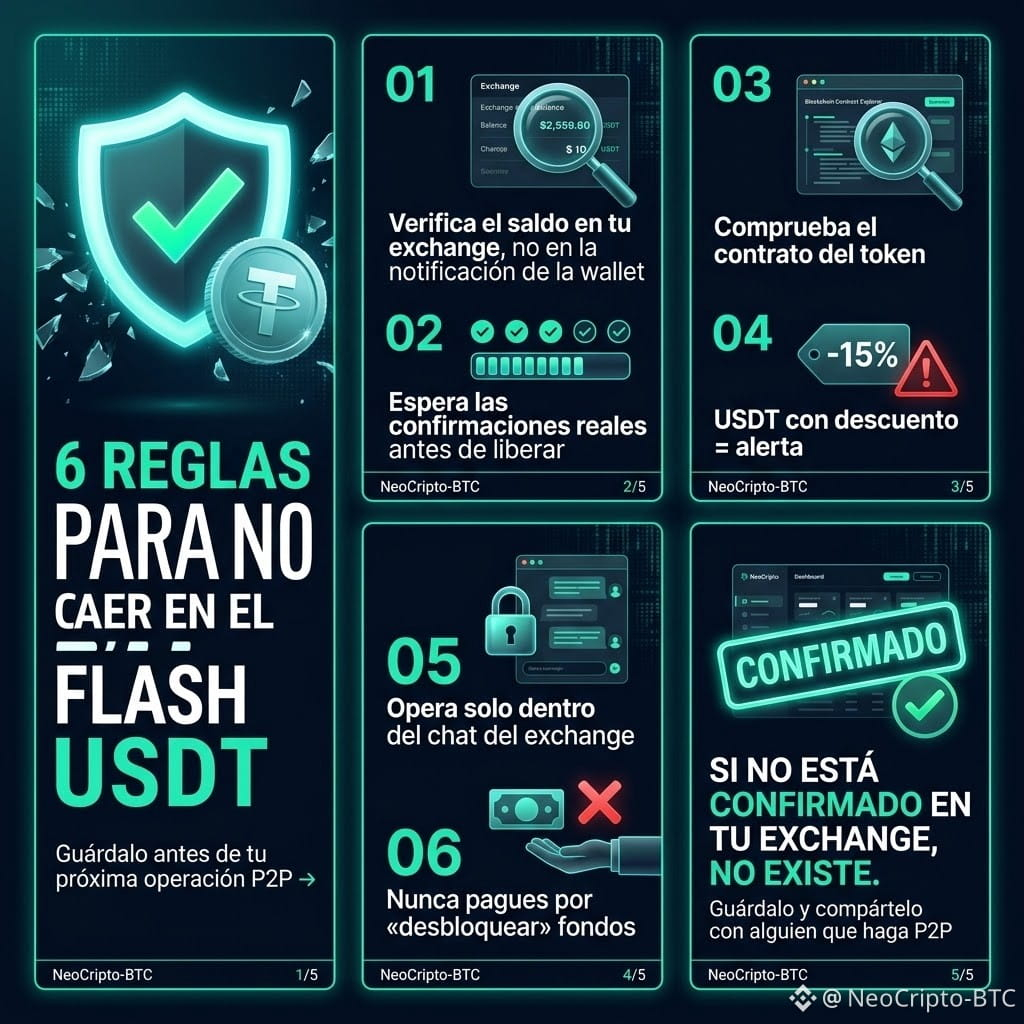
✅ Hamyon bildirishnomasiga yoki skrinshotlarga emas, birjadagi hisobingiz balansiga qarang.
✅ Biror narsani chiqarishdan oldin haqiqiy tasdiqlar kelishini kuting.
✅ Token shartnomasini blokcheyn kuzatuvchisida (Tronscan, Etherscan, BscScan) tekshiring va Tether’ning rasmiy shartnomasi bilan solishtiring.
✅ Chegirma bilan taklif qilinayotgan USDT’dan ehtiyot bo‘ling: haqiqiy USDT qiymati 1 dollarga yaqin bo‘ladi.
✅ Faqat birjaning chatidan va eskrou xizmatidan foydalaning, "tezroq chiqarib yuboring" degan bosimga yon bermang.
✅ Mablag‘larni "blokdan chiqarish" uchun hech qachon komissiya to‘lamang.
⚠️ Telegram’da "Flash USDT vositalari"ni ham xarid qilmang: bu ham firibgarlik.
Mablag‘ni chiqarib yuborganingizdan keyin hech kim operatsiyani bekor qila olmaydi. Oltin qoida: agar mablag‘ birjangizda tasdiqlanmagan bo‘lsa, demak, u mavjud emas.
💾 Saqlab qo‘ying va P2P bilan shug‘ullanadigan odamga ulashing.
#SeguridadCripto
$USDT
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
🚨 KRIPTO OGOHLANTIRISHI: "Flash USDT"
Sizga "+2.000 USDT" haqida bildirishnoma keladi, xaridor esa: "To‘lov qildim, tezroq chiqarib yuboring", deydi. Siz mablag‘ni chiqarasiz, keyin esa bu USDT hech qanday qiymatga ega emasligini bilib qolasiz. 😰
Bu qanday ishlaydi?
Bu — nomi "USDT" bo‘lgan soxta token yoki blokcheynda hech qachon tasdiqlanmaydigan tranzaksiya. Bildirishnoma hamyoningizda ko‘rinadi, ammo pul aslida mavjud emas. Bu, asosan, P2P va OTC operatsiyalarida uchraydi.
O‘zingizni qanday himoya qilish mumkin:
✅ Hamyon bildirishnomasiga yoki skrinshotlarga emas, birjadagi hisobingiz balansiga qarang.
✅ Biror narsani chiqarishdan oldin haqiqiy tasdiqlar kelishini kuting.
✅ Token shartnomasini blokcheyn kuzatuvchisida (Tronscan, Etherscan, BscScan) tekshiring va Tether’ning rasmiy shartnomasi bilan solishtiring.
✅ Chegirma bilan taklif qilinayotgan USDT’dan ehtiyot bo‘ling: haqiqiy USDT qiymati 1 dollarga yaqin bo‘ladi.
✅ Faqat birjaning chatidan va eskrou xizmatidan foydalaning, "tezroq chiqarib yuboring" degan bosimga yon bermang.
✅ Mablag‘larni "blokdan chiqarish" uchun hech qachon komissiya to‘lamang.
⚠️ Telegram’da "Flash USDT vositalari"ni ham xarid qilmang: bu ham firibgarlik.
Mablag‘ni chiqarib yuborganingizdan keyin hech kim operatsiyani bekor qila olmaydi. Oltin qoida: agar mablag‘ birjangizda tasdiqlanmagan bo‘lsa, demak, u mavjud emas.
💾 Saqlab qo‘ying va P2P bilan shug‘ullanadigan odamga ulashing.
#SeguridadCripto
$USDT
$BTC
$ETH
163
·
--
Diqqat, P2P’da ehtiyot bo‘ling! Ko‘pchilik payqamay qoladigan “soxta to‘lov tasdig‘i” hiylasi
Agar P2P orqali kriptovalyuta sotsangiz yoki sotib olsangiz, HECH QACHON faqat bank ilovasidan olingan skrinshotga yoki “to‘lov amalga oshirildi” degan xatga ishonmang.
Pulingizni himoya qilish uchun 3 ta oltin qoida:
1️⃣ Bank ilovasi yoki veb-saytiga bevosita kiring.
2️⃣ Pul haqiqatan ham hisobingizga tushganini va undan foydalanish mumkinligini bankdagi amaldagi operatsiyalar tarixidan tekshiring (kechiktirilgan yoki kutilayotgan qoldiqda emas).
3️⃣ Buni o‘z hisobingizda tasdiqlamaguningizcha, xaridor qanchalik shoshiltirmasin yoki bahona qilmasin, kriptovalyutani HECH QACHON o‘tkazib bermang.
💡 Tekshirish uchun sarflangan qo‘shimcha bir daqiqa sizni bosh og‘rig‘idan asraydi.
P2P’da shubhali buyurtmaga duch kelganmisiz? Tajribangizni quyida izohlarda yozib qoldiring 👇
#BinanceP2P #SeguridadCripto #AprendeConBinance #CryptoTradingInsights #Write2Earn
144
·
--
🚨 Sentabrda 766 mln dollar o‘g‘irlandi (avgustga nisbatan +462%).
Blokcheyn matematikasi xato qilmadi; yo‘qotishlarning keskin oshishiga perimetrdagi zaifliklar va operatsion xatolar sabab bo‘ldi.
🔍 Mablag‘lar qayerdan sizib chiqdi?
Ta’minot zanjiri (Bitget, 387,5 mln dollar): Aqlli shartnomalar yoki sovuq saqlash tizimida hech qanday buzib kirish holati bo‘lmagan. Tashqi provayderning xavfsizlik dasturidagi nol kunlik zaiflik firibgar yechib olish so‘rovlarini to‘g‘ridan-to‘g‘ri backend tizimiga kiritish imkonini bergan.
Manzilni zaharlash: Odatdagi o‘tkazmalaringiz manzillarining boshidagi va oxiridagi belgilarni takrorlaydigan soxta (vanity) manzillar yaratish. Manzillarni tranzaksiyalar tarixidan ko‘chirib olish qaytarib bo‘lmaydigan, millionlab dollarlik mablag‘ yo‘qotishlariga olib kelmoqda.
🛡️ Bugunoq hisoblaringizni himoyalash uchun 4 qadam:
SMS o‘rniga Passkeys (FIDO2): Matnli xabar orqali ikki bosqichli autentifikatsiyani o‘chirib qo‘ying. Kirishni qurilmangiz biometrik ma’lumotlariga yoki apparat vositasiga bog‘lab, SIM-kartani almashtirish orqali firibgarlik va fishingning oldini oling.
Fishingga qarshi kod: Rasmiy bildirishnoma yoki elektron xatda oldindan belgilangan maxfiy kodingiz bo‘lmasa, uni darhol e’tiborsiz qoldiring.
Yechib olish uchun ruxsat etilgan manzillar ro‘yxati: Mablag‘larni faqat oldindan tasdiqlangan hamyonlarga, xavfsizlikni ta’minlash uchun belgilangan kutish muddati bilan yuborishga ruxsat bering.
42 belgili tekshiruv + Binance Verify: Hech qachon ma’lumotlarni oldingi tranzaksiyalardan ko‘chirmang; manzilni to‘liq tekshiring yoki ENS domenlaridan foydalaning. Kanal yoki qo‘llab-quvvatlash xizmati bilan bog‘liq aloqaga shubha qilsangiz, uni Binance Verify’da tekshiring.
Web3’da xavfsizlikni boshqalarga topshirib bo‘lmaydi: nol ishonch arxitekturasi asosida ish yuriting.
#BinanceSquare #CryptoSecurity #Web3 #SeguridadCripto
$USDT $BNB $BTC
114
·
--
Bs. 937,90 narxida 13.10% ustama bilan BCV (Bs. 784,66) ustidan sotuv takliflarini ko‘ryapsizmi? Tuyoqka ilinib qolmang.
Bs. 50,45 (5.68%) keng spread va 250 dan ortiq faol buyurtmalar bilan triangulyatsiya va uchinchi tomon to‘lovlari xavfi oshadi. Odatdagi hiyla: sizga bank hisob egasi bo‘lmagan boshqa hisobdan to‘lov qilib, bu "sherigi" yoki "oila a’zosi"niki deb aytishadi.
Binance P2P’dagi o‘zgarmas qoida: bank hisob egasining nomi xaridorning tasdiqlangan ma’lumotlari bilan 100% mos kelmasa, hech qachon mablag‘ni bo‘shatmang. Qoldiqni bevosita bank ilovangizda tekshiring, hech qachon faqat skrinshotlarga ishonmang.
Sizning qarshi tomoningiz tashqi hisobni ishlatishni talab qilyaptimi? Yon bermang va shikoyat oching.
#BinanceP2P #SeguridadCripto #VenezuelaCrypto #BinanceSquare
37

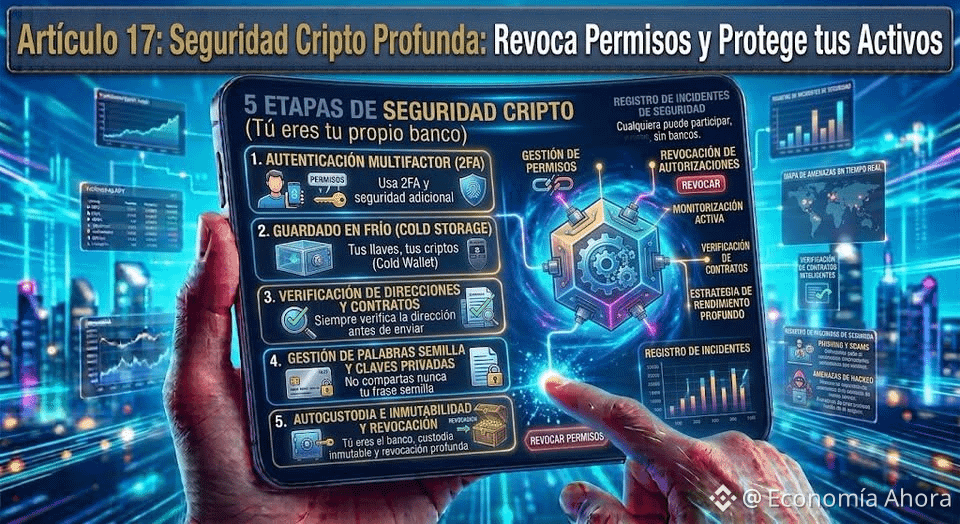
17-modd: Chuqur Kripto Xavfsizligi: Ruxsatlarni Bekor Qiling va Aktivlaringizni Himoya Qiling
Oldingi maqolada biz asosiy qoidalarni ko‘rib chiqdik, ammo Web3’ning kundalik foydalanishida ko‘zga tashlanmaydigan xavflar ham bor, ular juda kech bo‘lmaguncha sezilmaydi. Bugun biz juda ko‘p uchraydigan ikki xavfsizlik xatosini va ularni bir necha bosishda qanday hal qilishni tahlil qilamiz.
1.Cheksiz ruxsatlarning xavfi (Token Approvals)
Har safar siz Web3 hamyoningizni DeFi protokoliga ulab, almashuv qilish yoki NFT bilan ishlash uchun bog‘laganingizda, Approval deb ataladigan avtorizatsiyani imzolaysiz.
Ko‘plab platformalar qulaylik uchun tokenlaringizni boshqarish uchun "cheksiz ruxsat" so‘raydi. Muammo shundaki, agar shu platforma bir necha oy o‘tgach xakerlik hujumiga uchrasa, kiberjinoyatchilar ochiq qoldirgan shu ruxsatdan foydalanib, sizdan tasdiq so‘ramasdan mablag‘laringizni yechib olishlari mumkin.
Qanday himoyalanish mumkin? Eski kirishlarni muntazam tekshirib, bekor qiling. Buning uchun BscScan Token Approval Checker kabi vositalardan yoki hamyoningizdagi xavfsizlik bo‘limidan foydalanib, endi ishlatmaydigan kontrakt ruxsatlarini bekor (Revoke) qilishingiz mumkin.
2.Ijtimoiy muhandislik aldovlari ijtimoiy tarmoqlarda
Hamma hujumlar ham kiberhujum emas; ko‘plari foydalanuvchi psixologiyasini manipulyatsiya qiladi.
Soxta texnik yordam: Agar siz Telegram, X yoki Discord guruhlarida yordam so‘rasangiz, Binance qo‘llab-quvvatlash xizmati nomidan o‘zini ko‘rsatadigan akkauntlardan shaxsiy xabarlar olishingiz mumkin. Haqiqiy qo‘llab-quvvatlash xizmati sizga hech qachon avvaldan shaxsiy xabar yubormaydi.
Soxta airdroplar va jonli efirlar: YouTube’dagi jonli efirlarga ehtiyot bo‘ling, ular $BNB a manziliga yuborsangiz "kriptovalyutangizni ikki baravar qilish"ni va’da qiladi. Bu klassik firibgarlik: siz yuborgan hamma narsa yo‘qoladi.
3.Sovuq hamyonlar va issiq hamyonlar
Kapitalingizni bo‘ling:
*Hot Wallet (internetga ulangan):** Kundalik savdo, kichik tranzaksiyalar va dApps uchun ideal (masalan, Binance app).
*Cold Wallet (jismoniy, oflayn):** Uzoq muddatli jamg‘armalarni xavfsiz saqlaydi.
Binance’da ilg‘or xavfsizlik:
Spot hisobingizni himoya qilish uchun Pul yechish oq ro‘yxati va Anti-Phishing kodidan foydalaning. Xavfsizlik professional investor uchun muhim omildir.
#SeguridadCripto
1
75
·
--
Maqola
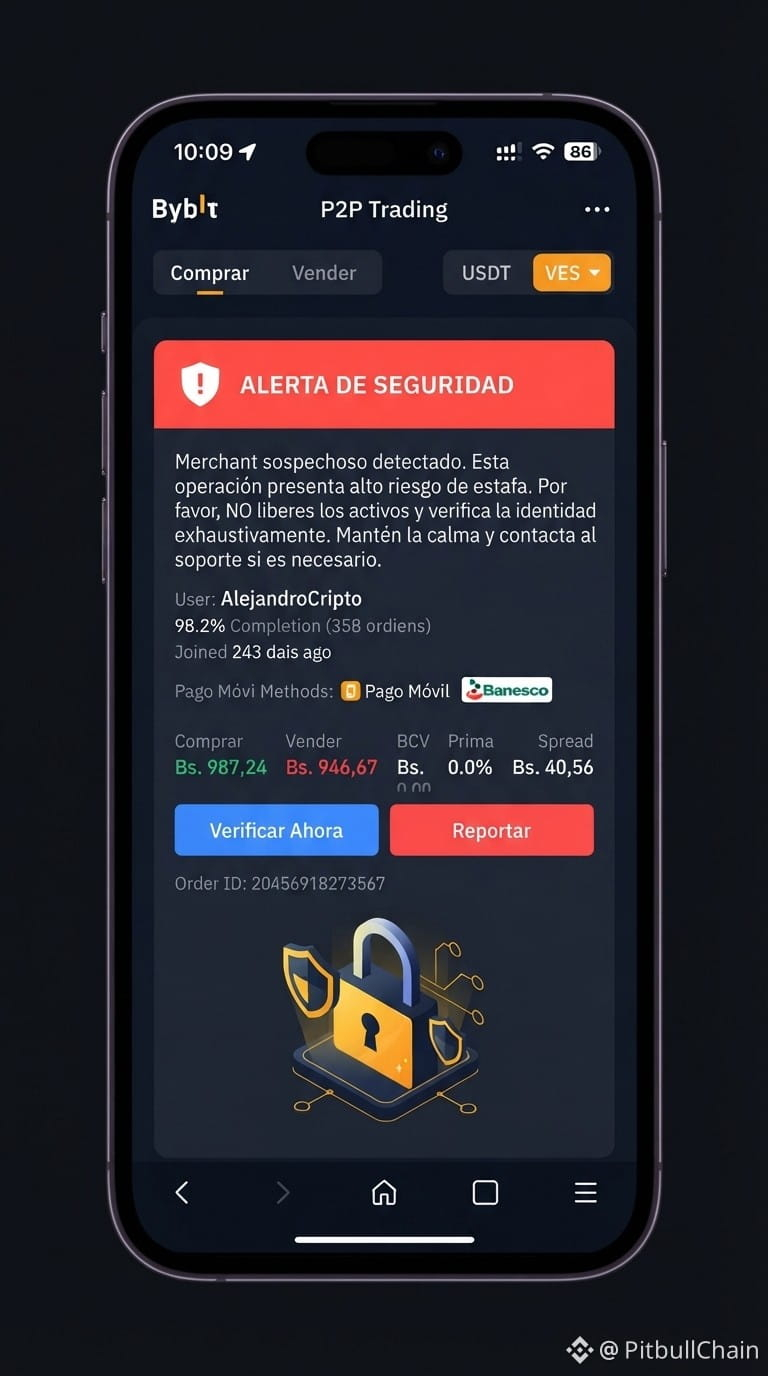
Binance P2P’da tuzoqlarga tushib qolmaslik uchun 3 ta filtrBilarmidingiz, P2P’dagi bosh og‘riqlarning aksariyati platforma nosozligidan emas, shoshqaloqlik sabab yuz beradi?
260 dan ortiq faol takliflar va $USDT bozorining bolivarlarda tez harakatlanishi bilan firibgarlar shoshqaloqlikdan foydalanib, hanuzgacha qurbonlarga sabab bo‘layotgan eski usullarni qo‘llashadi:
1. Uchinchi tomon to‘lovlari yo‘q: Agar bank hisob raqami egasining ismi Binance’da tasdiqlangan ismga aynan mos kelmasa, to‘lovni qabul qilmang va mablag‘ni yechib yubormang. Agar bu mablag‘lar boshqa birovning firibgarligidan kelgan bo‘lsa, ularni qabul qilish bank hisobingizni muzlatib qo‘yishi mumkin.
Binance P2P’da tuzoqlarga tushib qolmaslik uchun 3 ta filtr
Bilarmidingiz, P2P’dagi bosh og‘riqlarning aksariyati platforma nosozligidan emas, shoshqaloqlik sabab yuz beradi?
260 dan ortiq faol takliflar va $USDT bozorining bolivarlarda tez harakatlanishi bilan firibgarlar shoshqaloqlikdan foydalanib, hanuzgacha qurbonlarga sabab bo‘layotgan eski usullarni qo‘llashadi:
1. Uchinchi tomon to‘lovlari yo‘q: Agar bank hisob raqami egasining ismi Binance’da tasdiqlangan ismga aynan mos kelmasa, to‘lovni qabul qilmang va mablag‘ni yechib yubormang. Agar bu mablag‘lar boshqa birovning firibgarligidan kelgan bo‘lsa, ularni qabul qilish bank hisobingizni muzlatib qo‘yishi mumkin.
57

·
--
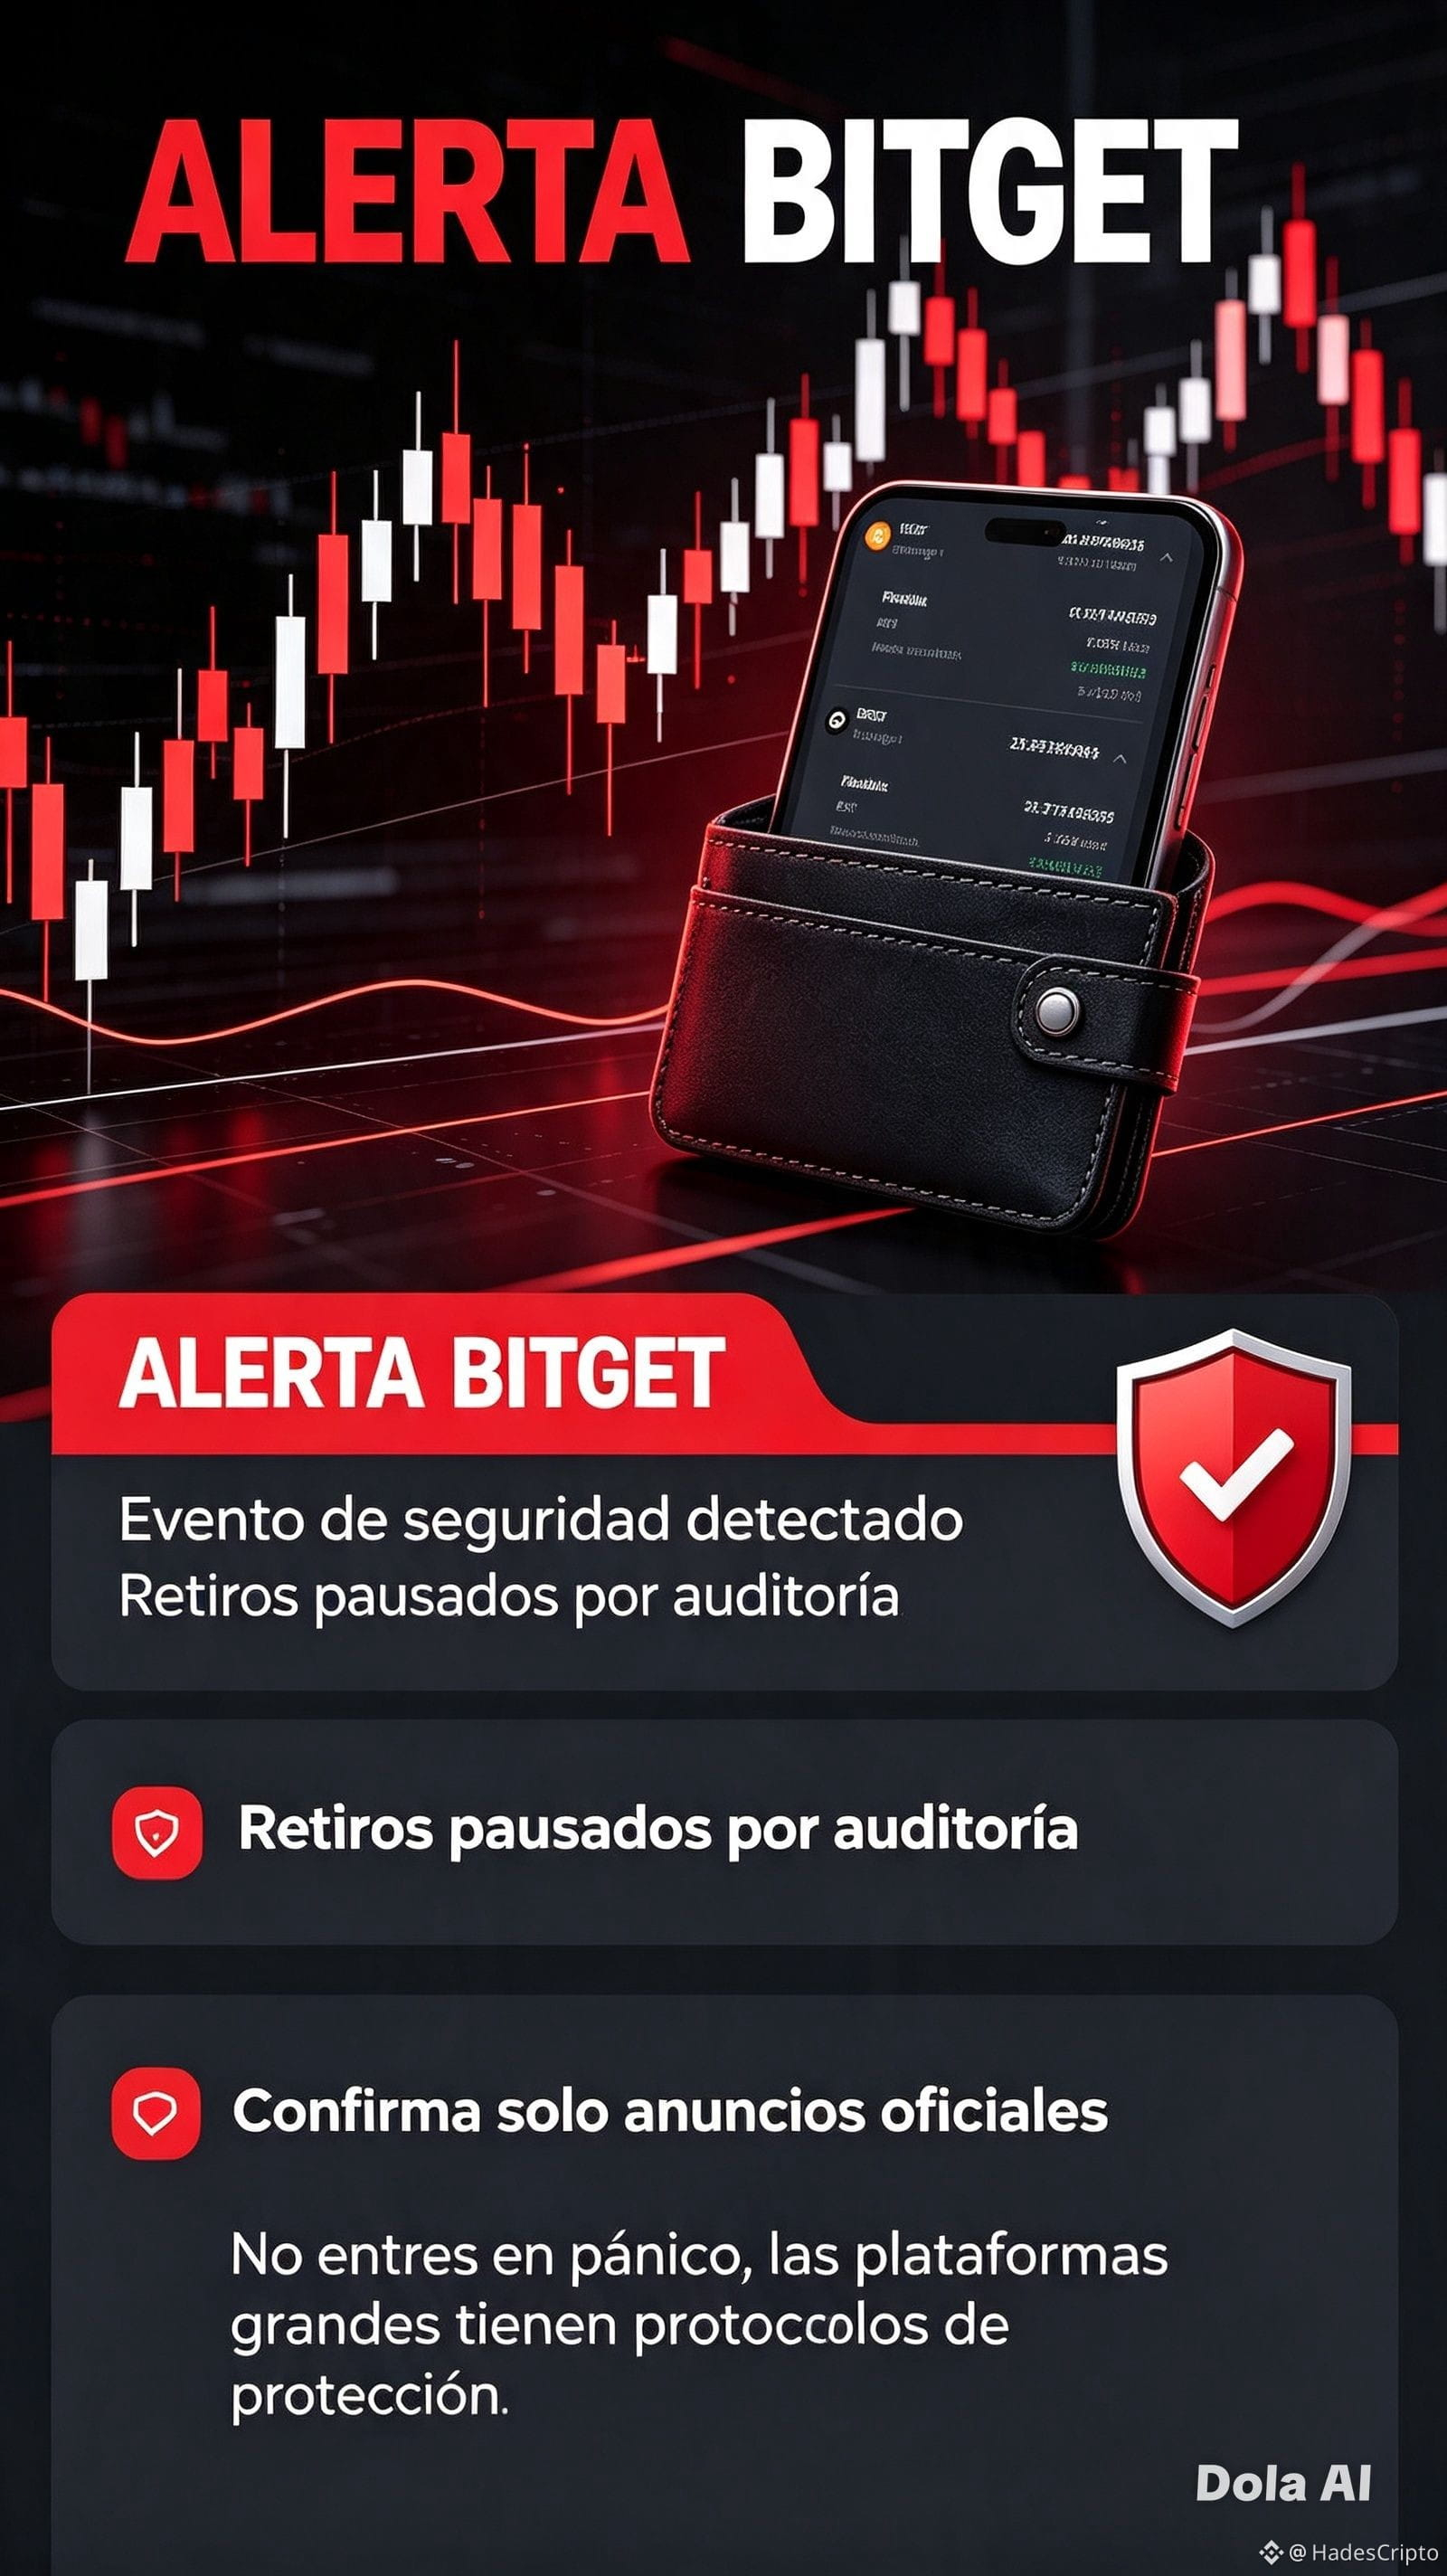
🚨 BITGETDA XAVFSizlik e’LONI — ISSIQ VASALAJLARDA VOKE’A 🐦🔥🔥
📌 Manba: Bitgetning rasmiy e’lonı · Mening tahlilim — HadesCripto
📅 25-sentabr, 2026-yil
🔹 VOQE’A: Bitget bu tunning o‘zida o‘zining issiq hamyonlarida xavfsizlik hodisasi bo‘lgani haqida xabar berdi 🔥. Darhol himoya chorasі sifatida ular platformadan yechib olishlarni vaqtincha to‘xtatib, barcha mablag‘larni tekshirish va ta’minlash uchun audit o‘tkazishdi 🔒
🔹 HOZIRCHA MA’LUM NARSALAR:
- ✅ Yechimlarni to‘xtatish profilaktika maqsadida, vaziyatni ko‘rib chiqish davom etmoqda
- ✅ Xavfsizlik guruhi mablag‘larni tiklash va tekshirish ustida ishlayapti
- ✅ Xavfsizlik auditi yakunlangach, yechib olishlar qayta tiklanishi kutilmoqda
- ⏱️ Qayta yoqish uchun aniq vaqt aytishmadi → rasmiy e’lonlarga e’tiborli bo‘lishni tavsiya qilamiz
🔹 SEN NIMA QILISHING KERAK:
- 🚫 Hozir darhol mablag‘ yechishga urinma → tizim to‘xtatilgan
- ✅ Xotirjam bo‘l → bunday xavfsizlik pauzalari foydalanuvchilar aktivlarini himoya qilish uchun odatiy holat
- ✅ Faqat Bitgetning rasmiy e’lonlariga ishon → begona havola yoki uchinchi tomon ma’lumotlaridan qoch
- ✅ Agar u yerda mablag‘ing bo‘lsa, vahimaga tushma → platforma odatda foydalanuvchilarni himoya qilish jamg‘armasi orqali ta’sirlangan mablag‘larni qoplaydi
💡 Katta platformalarda bunday holatlar uchun xavfsizlik protokollari bo‘ladi. Muhimi: kalitlarni baham ko‘rma, g‘alati havolalarga kirmang va yechib olishlar qayta tiklangani haqidagi rasmiy e’londan kuting.
📢 Bitgetda mablag‘ing bormi? Bunday profilaktik choralarga qanday qaraysan? 👇 sharh qoldir
🐦🔥 HadesCripto — Xavfsizligingiz doim birinchi o‘rinda
#SeguridadCripto #ActualidadMercado #HadesCripto
1
120
·
--
💡 Kriptovalutalaringizni kundalik hayotda qanday ishlatasiz? Virtual kartalar va raqamli xavfsizlik
Ko‘p foydalanuvchilar kriptovalutalar faqat trading qilish yoki grafikda narx ko‘tarilishini kutish uchungina deb o‘ylashadi. Biroq ekotizim shunchalik rivojlanganki, bugungi kunda ularni raqamli mablag‘laringizdan to‘g‘ridan-to‘g‘ri kundalik xarajatlarni to‘lash yoki onlayn xaridlarni amalga oshirish uchun ishlatish juda oson.
Agar siz kripto virtual kartalar kabi vositalardan foydalanyapgan bo‘lsangiz yoki yaqin orada ishga tushirishni rejalashtirsangiz, kapitalingiz xavfsizligini ta’minlash uchun e’tiborga olishingiz kerak bo‘lgan ikkita muhim tayanch bor:
💳 1. Virtual to‘lovlarning qulayligi
Tez integratsiya: Virtual kartangizni Apple Wallet kabi raqamli hamyonlar bilan bog‘lash jismoniy do‘konlarda yoki veb-platformalarda soniyalar ichida to‘lash imkonini beradi; bunda to‘lov paytida stablecoin’laringiz (masalan, $USDC o $USDT ) avtomatik ravishda konvertatsiya qilinadi.
Xarajatlarni nazorat qilish: Siz faqat sarflamoqchi bo‘lgan aniq summani hamyoningizdan o‘tkazishingiz mumkin, qolgan portfelingiz esa himoyalangan holda qoladi.
🔒 2. “Quvvatlangan” xavfsizlik: Sizning birinchi ustuvorligingiz
Qulaylik hech qachon xavfsizlikni chetlab o‘tmasligi kerak. Agar siz operatsion o‘zgarishlar qilsangiz yoki tez-tez tranzaksiyalar qilsangiz, hisobingizda ushbu himoya qatlamlarini yoqganingizga ishonch hosil qiling:
Ikki omilli autentifikatsiya (2FA): Google Authenticator kabi ilovalardan yoki jismoniy kirish kalitlaridan foydalaning, faqat SMS’ga tayanmang.
Faoliyat bo‘yicha tezkor ogohlantirishlar: Binance’ning bildirishnoma xatlarini doim tekshirib turing. Agar noma’lum IP manzildan kirish yoki parol o‘zgarganini aniqlasangiz, xavfsizlik havolasi orqali darhol hisobingizga kirishni bloklang.
#seguridadcripto #TradingSeguro
181
·
--
850,000 ikki nafar keksadan firibgarlik yo‘li bilan undirildi 😢Kecha kiberxavfsizlik ogohlantirishlarini ko‘zdan kechirayotgan edim va meni muzdek qildirgan dahshatli g‘iybatga duch keldim — bu FQB endigina tergovini yopgan haqiqiy voqea bo‘lib, u sof psixologik manipulyatsiyadan iborat.
Bu hikoyaning qurbonlari Kaliforniyaning Covina shahrida yashagan, nafaqadagi cherkov pastori Peter va Diane Hata, bir maktab o‘qituvchisi edi. Ular butun umrini o‘z jamoasiga yordam berishga bag‘ishlagan ikki keksalar bo‘lib, bir necha oy ichida shafqatsiz jinoyatchilar sabab hammasidan butunlay ayrildi. Hammasi oddiy telefon qo‘ng‘irog‘idan boshlandi. Keksalarning telefoni ekranida qo‘ng‘iroq qilayotgan sifatida "AQSh Pochta Xizmati" ko‘rinardi (bu — haqiqiy raqamlarni taqlid qilish uchun ishlatiladigan spoofing deb ataladigan xakerlik usuli). Javob berganlarida, jiddiy ovoz ularga ularning nomiga noqonuniy paket ushlanganini aytdi va ularni qo‘rqitish uchun darhol "FQBning maxsus agentlari"ga ulab qo‘ydi.
850,000 ikki nafar keksadan firibgarlik yo‘li bilan undirildi 😢
Kecha kiberxavfsizlik ogohlantirishlarini ko‘zdan kechirayotgan edim va meni muzdek qildirgan dahshatli g‘iybatga duch keldim — bu FQB endigina tergovini yopgan haqiqiy voqea bo‘lib, u sof psixologik manipulyatsiyadan iborat.
Bu hikoyaning qurbonlari Kaliforniyaning Covina shahrida yashagan, nafaqadagi cherkov pastori Peter va Diane Hata, bir maktab o‘qituvchisi edi. Ular butun umrini o‘z jamoasiga yordam berishga bag‘ishlagan ikki keksalar bo‘lib, bir necha oy ichida shafqatsiz jinoyatchilar sabab hammasidan butunlay ayrildi. Hammasi oddiy telefon qo‘ng‘irog‘idan boshlandi. Keksalarning telefoni ekranida qo‘ng‘iroq qilayotgan sifatida "AQSh Pochta Xizmati" ko‘rinardi (bu — haqiqiy raqamlarni taqlid qilish uchun ishlatiladigan spoofing deb ataladigan xakerlik usuli). Javob berganlarida, jiddiy ovoz ularga ularning nomiga noqonuniy paket ushlanganini aytdi va ularni qo‘rqitish uchun darhol "FQBning maxsus agentlari"ga ulab qo‘ydi.
Bu hikoyaning qurbonlari Kaliforniyaning Covina shahrida yashagan, nafaqadagi cherkov pastori Peter va Diane Hata, bir maktab o‘qituvchisi edi. Ular butun umrini o‘z jamoasiga yordam berishga bag‘ishlagan ikki keksalar bo‘lib, bir necha oy ichida shafqatsiz jinoyatchilar sabab hammasidan butunlay ayrildi. Hammasi oddiy telefon qo‘ng‘irog‘idan boshlandi. Keksalarning telefoni ekranida qo‘ng‘iroq qilayotgan sifatida "AQSh Pochta Xizmati" ko‘rinardi (bu — haqiqiy raqamlarni taqlid qilish uchun ishlatiladigan spoofing deb ataladigan xakerlik usuli). Javob berganlarida, jiddiy ovoz ularga ularning nomiga noqonuniy paket ushlanganini aytdi va ularni qo‘rqitish uchun darhol "FQBning maxsus agentlari"ga ulab qo‘ydi.
1
109
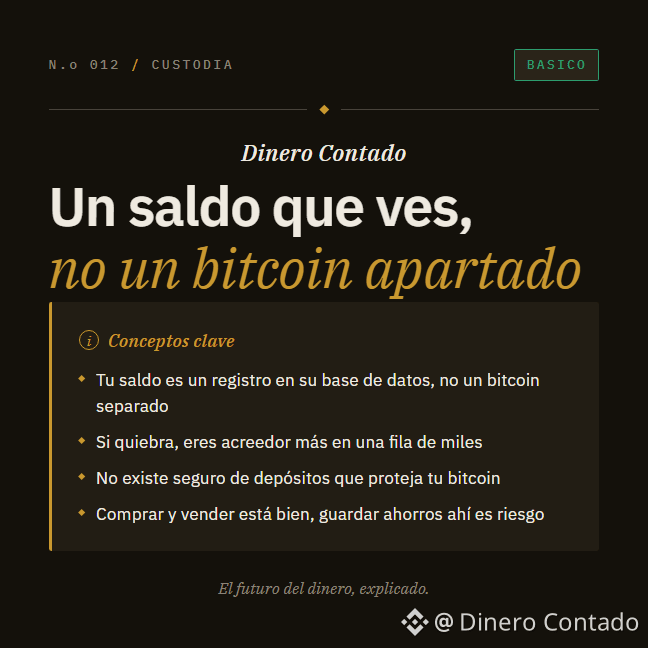
Agar hisobingizdagi exchange balansida 0.1 $BTC sonini ko‘rsangiz, bu bitkoin endi allaqachon sizniki deb o‘ylaysiz.
Lekin unday emas. Hali emas.
Bu raqam platformaning ma’lumotlar bazasida yashaydi, faqat siz nazorat qiladigan blokcheyn manzilida emas. Aksariyat exchange-lar minglab foydalanuvchilarning pullarini bir nechta yirik hamyonlarda jamlaydi. Sizning balancingiz — bu buxgalteriya hisobi yozuvi. Sizning nomingiz yozilgan ajratilgan bitkoin emas.
Siz 0.1 $BTC depozit qilasiz. Platforma hisobingizga 0.1 ni yozib qo‘yadi, bu boshqa foydalanuvchilarning depozitlari bilan aralashib ketadi. Ammo kompaniya bankrot bo‘lsa, siz “mening bitkoinim” deb talab qila olmaysiz: bu bitkoin sizga alohida aktiv sifatida endi mavjud bo‘lmaydi. Siz ham minglab boshqalar qatorida yana bir kreditor bo‘lasiz. Va qolgan narsa qanday taqsimlanishini sudya hal qiladi, siz emas.
Bunga custodial (saqlovli) balans deyiladi: aktivni boshqasi saqlaydi, siz esa uning so‘ziga ishonasiz.
ASOSIY TUSHUNCHALAR
- Exchange bank emas. Platforma ishdan chiqsa yoki buzib kirilsa, bitkoinga qaytarib beradigan depozit sug‘urtasi yo‘q.
- Barcha exchange-lar bir xil ishlamaydi. Ba’zilari markaziy buyurtmalar kitobida buyurtmalarni jamlaydi va operatsiya paytida sizning mablag‘ingizni ushlab turadi. Boshqalari esa xaridorni bevosita sotuvchiga ulaydi.
- Platforma katta bo‘lgani yoki yillar davomida ishlagani uni default tarzda xavfsiz qilib qo‘ymaydi. Kripto tarixida mustahkam ko‘ringan exchange-lar bo‘lgan, keyin esa hack bo‘lib ketgan.
- Bitkoinni “exchange’da” saqlash — bu kompaniyaga nisbatan undirib olish huquqiga ega bo‘lish, xuddi bitkoinning o‘zi emas.
U yerda sotib olish va sotish mantiqli. Jamg‘armangizni u yerda yillar davomida saqlash — boshqa birovga sizniki bo‘lgan narsada oxirgi so‘zni qoldirish demak.
Shaffoflik: Agar ushbu postdagi aktiv belgisi yoki narx havolasini bosib savdo qilsangiz, Binance bizga komissiya to‘lashi mumkin.
#Custodia #Autocustodia #ExchangesCripto #KriptoXavfsizlik
2
5
3k
Maqola
Raqamli g‘ovur️ 🛡️ 🛡️ 2026-yildagi kiberhujumlardan kriptolaringizni himoya qilish uchun yakuniy himoya protokoli.
Xakerbopmi? 2026-yilda kiberhujumlar ortishi fonida kriptolaringizni himoya qilish uchun 5 ta kalit
Minglab million dollarlik ommaviy o‘g‘irliklar haqidagi sarlavhalar qo‘rqitishi mumkin, lekin aslida oddiy foydalanuvchida o‘ylagandan ham ko‘proq himoya vositalari bor. DeFi’ga hujumlar va davlatga bog‘liq xakerlar guruhlari kun tartibida turgan bir yilda xavfsizlik ixtiyoriy emas: u investitsiya strategiyangizning bir qismi.
Raqamli g‘ovur
️ 🛡️ 🛡️ 2026-yildagi kiberhujumlardan kriptolaringizni himoya qilish uchun yakuniy himoya protokoli.
Xakerbopmi? 2026-yilda kiberhujumlar ortishi fonida kriptolaringizni himoya qilish uchun 5 ta kalit
Minglab million dollarlik ommaviy o‘g‘irliklar haqidagi sarlavhalar qo‘rqitishi mumkin, lekin aslida oddiy foydalanuvchida o‘ylagandan ham ko‘proq himoya vositalari bor. DeFi’ga hujumlar va davlatga bog‘liq xakerlar guruhlari kun tartibida turgan bir yilda xavfsizlik ixtiyoriy emas: u investitsiya strategiyangizning bir qismi.
180
Tasdiqlangan
¡BINANCE OGОHLANTIRUV! 2 SOATDA 86 HAMYON BO‘SHATILDI: SIZNING KALITLARINGIZGA HOJAT BO‘LMAGAN HOLDA $3 MILLIONLIK OMMAVIY O‘G‘IRLIK 😱💣
---
🔥 NIMA BO‘LDI (VA BILISHINGIZ SHART)
Hujumchi 2 soatdan kamroq vaqt ichida 86 ta hamyonni bo‘shatdi (25-may), Ethereum va Base tarmoqlarida taxminan ~$3.000.000 o‘g‘irladi. Maqsad: Squid Router moduli yoqilgan ko‘p imzoli hamyonlar (Gnosis Safe) edi.
Qanday qilib?
Haker o‘sha moduldagi zaiflikdan foydalanib, har bir hamyon ichida vakolatli operator sifatida ko‘rindi va go‘yoki qonuniy ruxsatga ega bo‘lgandek tranzaksiyalarni amalga oshirdi.
Mablag‘larga nima bo‘ldi?
Ularni o‘zi yaratgan qiymatsiz tokenga almashtirdi, Uniswap V3’dagi o‘z likvidlik pool’laridan foydalandi va yakunda hammasini 3.07 million DAI’ga aylantirdi.
---
⚠️ HECH KIM AYTAMAYDIGAN XAVF
Agar siz tashqi modullar o‘rnatsangiz, ko‘p imzoli hamyon ISHLATISHning o‘zi yetarli emas.
"Har bir tashqi modul hujumchi uchun qo‘shimcha kirish yo‘lini anglatadi."
· Jabrlanuvchilar o‘z shaxsiy kalitlarini YO‘QOTMADI.
· Exploit Squid Router modulini nishonga oldi.
· Safe Shield (Safe’ning ogohlantirish tizimi) allaqachon o‘sha modulni zararli deb belgilagan edi.
---
Javob berishingiz kerak bo‘lgan savollar:
1️⃣ Siz Gnosis Safe yoki boshqa ko‘p imzoli hamyonlardan foydalanasizmi?
2️⃣ Sizda Squid Router moduli yoki boshqa uchinchi tomon modullari o‘rnatilganmi?
3️⃣ Safe Shield kabi xavfsizlik ogohlantirishlarini tekshirasizmi?
❓ DeFi’ning tashqi modullariga ishonasizmi yoki ulardan iblisdek qochasizmi?
❓ Ko‘p imzoli hamyonlar haqiqatan ham xavfsiz deb o‘ylaysizmi yoki bu shunchaki soxta xavfsizlik hissimi?
❓ Hamyondan tashqari yana qanday qo‘shimcha xavfsizlik choralaridan foydalanasiz? (cold storage, internetsiz SIM karta va h.k.)
Agar siz uchinchi tomon kengaytmalari bilan ko‘p imzoli hamyonlardan foydalansangiz, HOZIRNING O‘ZIDA TEKSHIRING.
Siz har kuni ishlatmaydigan har qanday modulni olib tashlang.
Tashqi integratsiyalarga hech qachon ko‘r-ko‘rona ishonmang.
#SeguridadCripto #Ethereum #Base #Hackeo #Wallets #SquidRouter #Binance #DYOR
---
🔥 NIMA BO‘LDI (VA BILISHINGIZ SHART)
Hujumchi 2 soatdan kamroq vaqt ichida 86 ta hamyonni bo‘shatdi (25-may), Ethereum va Base tarmoqlarida taxminan ~$3.000.000 o‘g‘irladi. Maqsad: Squid Router moduli yoqilgan ko‘p imzoli hamyonlar (Gnosis Safe) edi.
Qanday qilib?
Haker o‘sha moduldagi zaiflikdan foydalanib, har bir hamyon ichida vakolatli operator sifatida ko‘rindi va go‘yoki qonuniy ruxsatga ega bo‘lgandek tranzaksiyalarni amalga oshirdi.
Mablag‘larga nima bo‘ldi?
Ularni o‘zi yaratgan qiymatsiz tokenga almashtirdi, Uniswap V3’dagi o‘z likvidlik pool’laridan foydalandi va yakunda hammasini 3.07 million DAI’ga aylantirdi.
---
⚠️ HECH KIM AYTAMAYDIGAN XAVF
Agar siz tashqi modullar o‘rnatsangiz, ko‘p imzoli hamyon ISHLATISHning o‘zi yetarli emas.
"Har bir tashqi modul hujumchi uchun qo‘shimcha kirish yo‘lini anglatadi."
· Jabrlanuvchilar o‘z shaxsiy kalitlarini YO‘QOTMADI.
· Exploit Squid Router modulini nishonga oldi.
· Safe Shield (Safe’ning ogohlantirish tizimi) allaqachon o‘sha modulni zararli deb belgilagan edi.
---
Javob berishingiz kerak bo‘lgan savollar:
1️⃣ Siz Gnosis Safe yoki boshqa ko‘p imzoli hamyonlardan foydalanasizmi?
2️⃣ Sizda Squid Router moduli yoki boshqa uchinchi tomon modullari o‘rnatilganmi?
3️⃣ Safe Shield kabi xavfsizlik ogohlantirishlarini tekshirasizmi?
❓ DeFi’ning tashqi modullariga ishonasizmi yoki ulardan iblisdek qochasizmi?
❓ Ko‘p imzoli hamyonlar haqiqatan ham xavfsiz deb o‘ylaysizmi yoki bu shunchaki soxta xavfsizlik hissimi?
❓ Hamyondan tashqari yana qanday qo‘shimcha xavfsizlik choralaridan foydalanasiz? (cold storage, internetsiz SIM karta va h.k.)
Agar siz uchinchi tomon kengaytmalari bilan ko‘p imzoli hamyonlardan foydalansangiz, HOZIRNING O‘ZIDA TEKSHIRING.
Siz har kuni ishlatmaydigan har qanday modulni olib tashlang.
Tashqi integratsiyalarga hech qachon ko‘r-ko‘rona ishonmang.
#SeguridadCripto #Ethereum #Base #Hackeo #Wallets #SquidRouter #Binance #DYOR
1
1.6k
Ko‘proq kontentni ko‘rish uchun tizimga kiring
Binance Square'da global kriptovalyuta foydalanuvchilariga qo‘shiling
⚡️ Kriptovalyuta haqida eng so‘nggi va foydali ma’lumotlarni oling.
💬 Dunyoning eng yirik kriptovalyuta birjasi tomonidan ishonchli deb topilgan.
👍 Tasdiqlangan mualliflardan haqiqiy tahlillarni kashf eting.
Email / telefon raqami
Trenddagi mavzular
1
#CanMicrosoftDeliverOnAI
234,602 marta koʻrilgan
1,931 muhokama qilmoqda
2
#CanGoogleDefindItsCore
134,676 marta koʻrilgan
1,412 muhokama qilmoqda
3
#EarningsSeason
5.8M marta koʻrilgan
27,902 muhokama qilmoqda
4
#BitcoinSurpasses$81K
1,160 marta koʻrilgan
30 muhokama qilmoqda
5
#RobinhoodFalls8.4%AfterItsResults
217 marta koʻrilgan
13 muhokama qilmoqda
6
#KOSPISurges6.63%BackAbove6000
651 marta koʻrilgan
42 muhokama qilmoqda
7
#DatavaultAICantWithdrawBitcoinFromBiconomy
2,027 marta koʻrilgan
60 muhokama qilmoqda
8
#FOMCWatch
9.2M marta koʻrilgan
29,112 muhokama qilmoqda
9
#HKPlacesTokenizedFundSecondaryTradingUnderETFLikeFramework
817 marta koʻrilgan
31 muhokama qilmoqda
10
#USGovSellsFTXLinkedAnthropicSharesFor$627M
975 marta koʻrilgan
29 muhokama qilmoqda