
#linux
linux
8,072 marta koʻrilgan
34 muhokama qilmoqda
Ommabop
Eng so‘nggi

·
--
OpenAI’ning ancha jiddiy xavfsizlik tadqiqotiga ko‘zim tushdi: ular «zaiflikni topish → tekshirish → ekspluatatsiya imkoniyatini baholash → yamoq» jarayonini avtomatlashtirilgan quvurga aylantirib, Linux yadrosida sinovdan o‘tkazishdi.
Rasmiy blogdagi ma’lumotlarga ko‘ra, oktabr o‘rtalaridagi skanerlashda taxminan 2308 ta nomzod topilgan, 1724 ta zaiflik dinamik tarzda qayta yuzaga keltirilgan va mahalliy imtiyozlarni oshirish (LPE) uchun 948 ta ekspluatatsiya yaratilgan — oddiy mahalliy foydalanuvchi root huquqini qo‘lga kirita oladi. Butun jarayon uchun API xarajati taxminan 1,21 million dollarni tashkil etgan, har bir LPE uchun o‘rtacha 1279 dollar sarflangan. Tarixdagi Pwn2Own / TyphoonPWN mukofotlariga qarab taxmin qilinsa, o‘sha 948 ta zaiflikning qiymati taxminan 18,9 milliondan 66,3 million dollargacha bo‘lishi mumkin.
Jarayonda odamlar tomonidan qayta tekshirish ham bor; ularning aytishicha, uchinchi tomon yadro mutaxassislari uchun ham yangi hisoblanadigan kamida 10 xil ekspluatatsiya usulidan foydalanilgan va ular topilmalar hamda yamoqlarni ishlab chiquvchilarga yuborishmoqda. E’tibor bering, bu mahalliy imtiyozlarni oshirish, masofadan buzib kirish emas; topilmalar yuborilishidan avval inson tomonidan ko‘rib chiqiladi.
AI zaifliklarni topib, tuzatadigan sur’at bilan endi ishlab chiquvchilarni vaqtga talashishga majbur qila boshladi. #OpenAI #Linux #AI
OpenAI’ning ancha jiddiy xavfsizlik tadqiqotiga ko‘zim tushdi: ular «zaiflikni topish → tekshirish → ekspluatatsiya imkoniyatini baholash → yamoq» jarayonini avtomatlashtirilgan quvurga aylantirib, Linux yadrosida sinovdan o‘tkazishdi.
Rasmiy blogdagi ma’lumotlarga ko‘ra, oktabr o‘rtalaridagi skanerlashda taxminan 2308 ta nomzod topilgan, 1724 ta zaiflik dinamik tarzda qayta yuzaga keltirilgan va mahalliy imtiyozlarni oshirish (LPE) uchun 948 ta ekspluatatsiya yaratilgan — oddiy mahalliy foydalanuvchi root huquqini qo‘lga kirita oladi. Butun jarayon uchun API xarajati taxminan 1,21 million dollarni tashkil etgan, har bir LPE uchun o‘rtacha 1279 dollar sarflangan. Tarixdagi Pwn2Own / TyphoonPWN mukofotlariga qarab taxmin qilinsa, o‘sha 948 ta zaiflikning qiymati taxminan 18,9 milliondan 66,3 million dollargacha bo‘lishi mumkin.
Jarayonda odamlar tomonidan qayta tekshirish ham bor; ularning aytishicha, uchinchi tomon yadro mutaxassislari uchun ham yangi hisoblanadigan kamida 10 xil ekspluatatsiya usulidan foydalanilgan va ular topilmalar hamda yamoqlarni ishlab chiquvchilarga yuborishmoqda. E’tibor bering, bu mahalliy imtiyozlarni oshirish, masofadan buzib kirish emas; topilmalar yuborilishidan avval inson tomonidan ko‘rib chiqiladi.
AI zaifliklarni topib, tuzatadigan sur’at bilan endi ishlab chiquvchilarni vaqtga talashishga majbur qila boshladi. #OpenAI #Linux #AI
Rasmiy blogdagi ma’lumotlarga ko‘ra, oktabr o‘rtalaridagi skanerlashda taxminan 2308 ta nomzod topilgan, 1724 ta zaiflik dinamik tarzda qayta yuzaga keltirilgan va mahalliy imtiyozlarni oshirish (LPE) uchun 948 ta ekspluatatsiya yaratilgan — oddiy mahalliy foydalanuvchi root huquqini qo‘lga kirita oladi. Butun jarayon uchun API xarajati taxminan 1,21 million dollarni tashkil etgan, har bir LPE uchun o‘rtacha 1279 dollar sarflangan. Tarixdagi Pwn2Own / TyphoonPWN mukofotlariga qarab taxmin qilinsa, o‘sha 948 ta zaiflikning qiymati taxminan 18,9 milliondan 66,3 million dollargacha bo‘lishi mumkin.
Jarayonda odamlar tomonidan qayta tekshirish ham bor; ularning aytishicha, uchinchi tomon yadro mutaxassislari uchun ham yangi hisoblanadigan kamida 10 xil ekspluatatsiya usulidan foydalanilgan va ular topilmalar hamda yamoqlarni ishlab chiquvchilarga yuborishmoqda. E’tibor bering, bu mahalliy imtiyozlarni oshirish, masofadan buzib kirish emas; topilmalar yuborilishidan avval inson tomonidan ko‘rib chiqiladi.
AI zaifliklarni topib, tuzatadigan sur’at bilan endi ishlab chiquvchilarni vaqtga talashishga majbur qila boshladi. #OpenAI #Linux #AI
3
·
--
OpenAI Linux yadrosidagi zaifliklarni tuzatish uchun avtomatlashtirilgan quvur liniyasini ishlab chiqdi
OpenAI’ning so‘nggi yutug‘i: Linux yadrosidagi 948 ta mahalliy imtiyozlarni oshirish zaifligini tuzatish uchun avtomatlashtirilgan quvur liniyasi ishlab chiqildi. Texnologik yangilik, xavfsizlik darajasi oshdi!#AI #Linux
OpenAI Linux yadrosidagi zaifliklarni tuzatish uchun avtomatlashtirilgan quvur liniyasini ishlab chiqdi
OpenAI’ning so‘nggi yutug‘i: Linux yadrosidagi 948 ta mahalliy imtiyozlarni oshirish zaifligini tuzatish uchun avtomatlashtirilgan quvur liniyasi ishlab chiqildi. Texnologik yangilik, xavfsizlik darajasi oshdi!#AI #Linux
OpenAI’ning so‘nggi yutug‘i: Linux yadrosidagi 948 ta mahalliy imtiyozlarni oshirish zaifligini tuzatish uchun avtomatlashtirilgan quvur liniyasi ishlab chiqildi. Texnologik yangilik, xavfsizlik darajasi oshdi!#AI #Linux
2

🤖🔓 Xabarlarga ko‘ra, Claude yaratgan kod parol kiritmasdan Linux serverini egallab olishi mumkin ekan. Red Hat yakshanba kuni allaqachon yamoqni chiqardi, Ubuntu esa hanuz kuzatish bilan band. Biz ko‘rayotgan narsa — texnik tajriba natijasi, xolos; haqiqiy xavf qanchalik katta ekani va undan yomon niyatda foydalanish mumkinmi-yo‘qmi, buni aniqlash uchun mustaqil tekshiruvlar hali yetarli emas. Hamjamiyat a’zolari, sun’iy intellekt yaratgan bunday xavfsizlik zaifliklariga qanday qaraysiz? O‘z tugunlaringizda eng so‘nggi xavfsizlik yangilanishlarini tekshirib ko‘rdingizmi? 👀
Bu investitsiya maslahati emas.
#AI安全 #Linux #开源社区 #Write2Earn
🤖🔓 Xabarlarga ko‘ra, Claude yaratgan kod parol kiritmasdan Linux serverini egallab olishi mumkin ekan. Red Hat yakshanba kuni allaqachon yamoqni chiqardi, Ubuntu esa hanuz kuzatish bilan band. Biz ko‘rayotgan narsa — texnik tajriba natijasi, xolos; haqiqiy xavf qanchalik katta ekani va undan yomon niyatda foydalanish mumkinmi-yo‘qmi, buni aniqlash uchun mustaqil tekshiruvlar hali yetarli emas. Hamjamiyat a’zolari, sun’iy intellekt yaratgan bunday xavfsizlik zaifliklariga qanday qaraysiz? O‘z tugunlaringizda eng so‘nggi xavfsizlik yangilanishlarini tekshirib ko‘rdingizmi? 👀
Bu investitsiya maslahati emas.
#AI安全 #Linux #开源社区 #Write2Earn
Bu investitsiya maslahati emas.
#AI安全 #Linux #开源社区 #Write2Earn
2

·
--
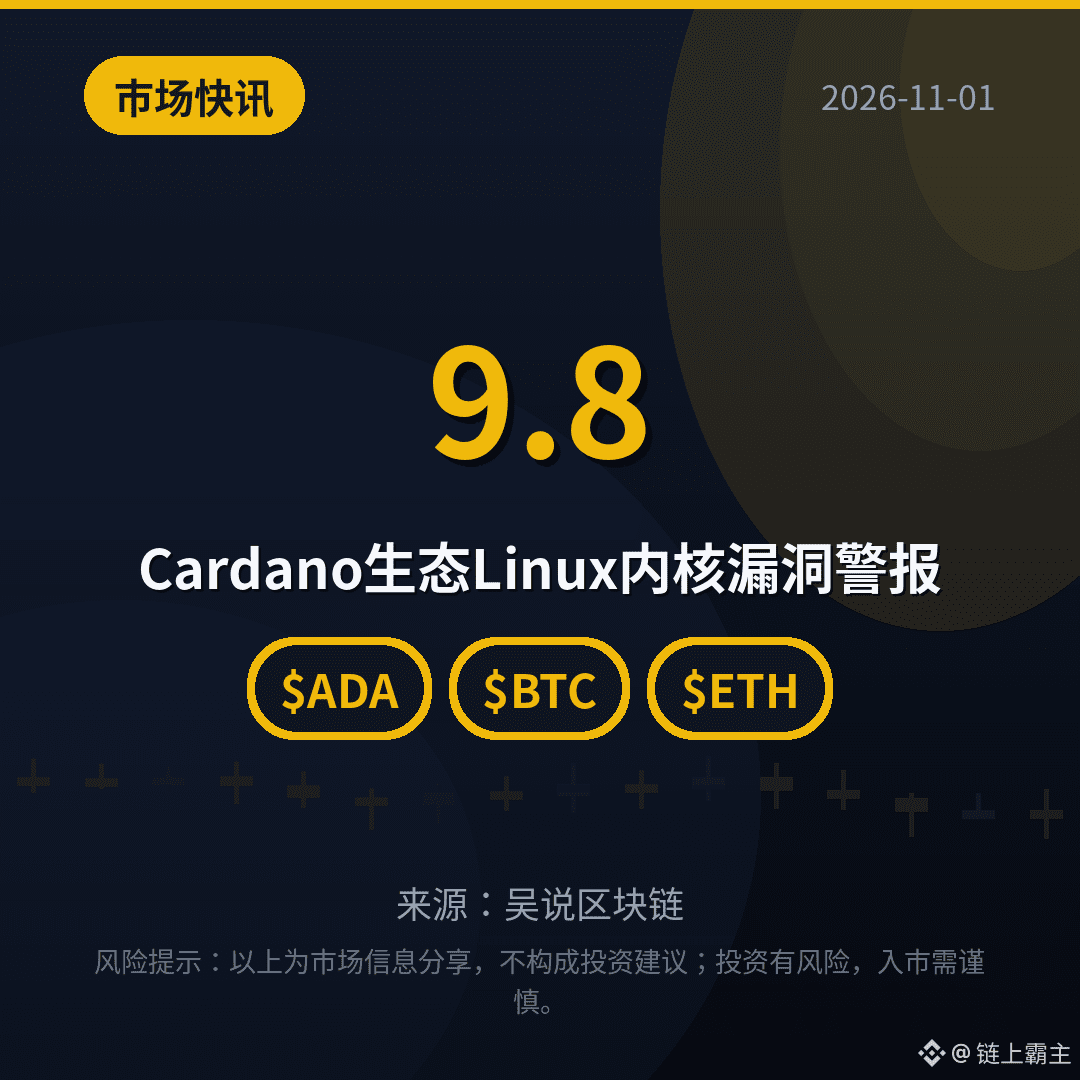
【Bozor xabari】Cardano ekotizimida Linux yadrosi zaifligi haqida ogohlantirish
Intersect 30-oktabr kuni eslatdi: Linux yadrosidagi CVE-2026-98432 zaifligining bahosi 9.8 bo‘lib, u IPv4 TCP xotira xavfsizligi bilan bog‘liq muammo. Muayyan sharoitlarda autentifikatsiyasiz masofadan turib kod bajarish imkonini beradi va bir nechta distributivlarga ta’sir qiladi. Operatorlar tugunlar va relay-serverlar yadrosini tekshirishi, yamoq mavjud bo‘lsa, uni o‘rnatib, serverlarni qayta ishga tushirishi kerak. O‘sha paytda Ubuntu uchun yamoq hali tayyorlanayotgan edi. Siz yamoqni o‘rnatdingizmi?
$ADA $BTC $ETH
#ADA #Linux #BlokcheynXavfsizligi
(Manba: Wu Shuo Blockchain)
Xavf haqida eslatma: Ushbu maqola investitsiya maslahati hisoblanmaydi. Iltimos, xavflarni inobatga oling.
【Bozor xabari】Cardano ekotizimida Linux yadrosi zaifligi haqida ogohlantirish
Intersect 30-oktabr kuni eslatdi: Linux yadrosidagi CVE-2026-98432 zaifligining bahosi 9.8 bo‘lib, u IPv4 TCP xotira xavfsizligi bilan bog‘liq muammo. Muayyan sharoitlarda autentifikatsiyasiz masofadan turib kod bajarish imkonini beradi va bir nechta distributivlarga ta’sir qiladi. Operatorlar tugunlar va relay-serverlar yadrosini tekshirishi, yamoq mavjud bo‘lsa, uni o‘rnatib, serverlarni qayta ishga tushirishi kerak. O‘sha paytda Ubuntu uchun yamoq hali tayyorlanayotgan edi. Siz yamoqni o‘rnatdingizmi?
$ADA $BTC $ETH
#ADA #Linux #BlokcheynXavfsizligi
(Manba: Wu Shuo Blockchain)
Xavf haqida eslatma: Ushbu maqola investitsiya maslahati hisoblanmaydi. Iltimos, xavflarni inobatga oling.
Intersect 30-oktabr kuni eslatdi: Linux yadrosidagi CVE-2026-98432 zaifligining bahosi 9.8 bo‘lib, u IPv4 TCP xotira xavfsizligi bilan bog‘liq muammo. Muayyan sharoitlarda autentifikatsiyasiz masofadan turib kod bajarish imkonini beradi va bir nechta distributivlarga ta’sir qiladi. Operatorlar tugunlar va relay-serverlar yadrosini tekshirishi, yamoq mavjud bo‘lsa, uni o‘rnatib, serverlarni qayta ishga tushirishi kerak. O‘sha paytda Ubuntu uchun yamoq hali tayyorlanayotgan edi. Siz yamoqni o‘rnatdingizmi?
$ADA $BTC $ETH
#ADA #Linux #BlokcheynXavfsizligi
(Manba: Wu Shuo Blockchain)
Xavf haqida eslatma: Ushbu maqola investitsiya maslahati hisoblanmaydi. Iltimos, xavflarni inobatga oling.
21

·
--
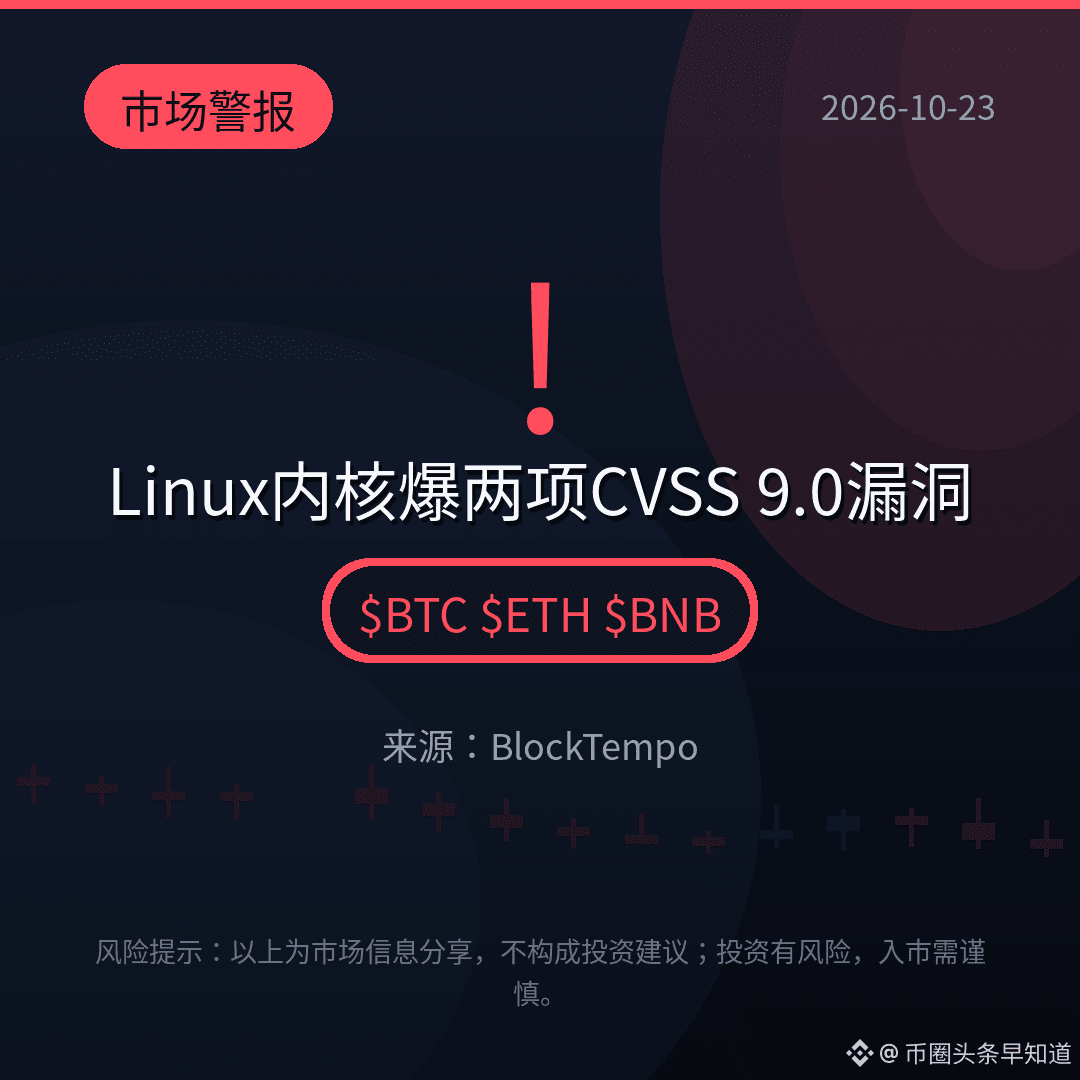
Linux yadrosida CVSS 9.0 darajali ikkita masofadan kod bajarish zaifligi aniqlandi, ulardan biri autentifikatsiyasiz ishga tushirilishi mumkin! Tuzatish mainline’ga kiritilmagan, tafsilotlar esa oshkor qilindi.
KSMBD fayl almashish funksiyasi yoqilgan qurilmalar xavf ostida. Odatiy holatda bu funksiya o‘chirilgan qurilmalarga ta’sir qilmaydi, RHEL ham bundan mustasno.
PHP va Node.js’dan keyin navbat Linux’ga keldi. Tugun ishlatayotganlar avval o‘z tizimini tekshirib ko‘rsin.
Bu tasodifmi yoki tizimli «stress-test»mi? Izohlarda muhokama qilaylik.
$BTC $ETH $BNB
#安全 #Linux #zaiflik
(Manba: BlockTempo)
⚠️Xavf haqida ogohlantirish: yuqoridagi ma’lumotlar bozor haqidagi axborot bo‘lib, investitsiya tavsiyasi hisoblanmaydi. Investitsiya qilish xavfli, bozorga kirishda ehtiyot bo‘ling.
Linux yadrosida CVSS 9.0 darajali ikkita masofadan kod bajarish zaifligi aniqlandi, ulardan biri autentifikatsiyasiz ishga tushirilishi mumkin! Tuzatish mainline’ga kiritilmagan, tafsilotlar esa oshkor qilindi.
KSMBD fayl almashish funksiyasi yoqilgan qurilmalar xavf ostida. Odatiy holatda bu funksiya o‘chirilgan qurilmalarga ta’sir qilmaydi, RHEL ham bundan mustasno.
PHP va Node.js’dan keyin navbat Linux’ga keldi. Tugun ishlatayotganlar avval o‘z tizimini tekshirib ko‘rsin.
Bu tasodifmi yoki tizimli «stress-test»mi? Izohlarda muhokama qilaylik.
$BTC $ETH $BNB
#安全 #Linux #zaiflik
(Manba: BlockTempo)
⚠️Xavf haqida ogohlantirish: yuqoridagi ma’lumotlar bozor haqidagi axborot bo‘lib, investitsiya tavsiyasi hisoblanmaydi. Investitsiya qilish xavfli, bozorga kirishda ehtiyot bo‘ling.
KSMBD fayl almashish funksiyasi yoqilgan qurilmalar xavf ostida. Odatiy holatda bu funksiya o‘chirilgan qurilmalarga ta’sir qilmaydi, RHEL ham bundan mustasno.
PHP va Node.js’dan keyin navbat Linux’ga keldi. Tugun ishlatayotganlar avval o‘z tizimini tekshirib ko‘rsin.
Bu tasodifmi yoki tizimli «stress-test»mi? Izohlarda muhokama qilaylik.
$BTC $ETH $BNB
#安全 #Linux #zaiflik
(Manba: BlockTempo)
⚠️Xavf haqida ogohlantirish: yuqoridagi ma’lumotlar bozor haqidagi axborot bo‘lib, investitsiya tavsiyasi hisoblanmaydi. Investitsiya qilish xavfli, bozorga kirishda ehtiyot bo‘ling.
11

“Bad Epoll” deb nomlangan yangi Linux zaifligi endi paydo bo‘ldi... 🚨
U istalgan kishiga Linux va Android qurilmalarida root (superuser) huquqlarini olish imkonini beradi!! Hatto AI ham buni o‘tkazib yuborgan... tizimlaringizni imkon qadar tezroq yangilab oling/patch qiling!! 🛡️
#CyberSecurity #Linux
“Bad Epoll” deb nomlangan yangi Linux zaifligi endi paydo bo‘ldi... 🚨
U istalgan kishiga Linux va Android qurilmalarida root (superuser) huquqlarini olish imkonini beradi!! Hatto AI ham buni o‘tkazib yuborgan... tizimlaringizni imkon qadar tezroq yangilab oling/patch qiling!! 🛡️
#CyberSecurity #Linux
U istalgan kishiga Linux va Android qurilmalarida root (superuser) huquqlarini olish imkonini beradi!! Hatto AI ham buni o‘tkazib yuborgan... tizimlaringizni imkon qadar tezroq yangilab oling/patch qiling!! 🛡️
#CyberSecurity #Linux
30
Raqamli moliya haqida fikrlaringizni bildirishingiz mumkin: Raqamli moliyaning kelajagi allaqachon yetib keldi va RedotPay hamda Binance kabi platformalar orqali xalqaro tranzaksiyalar hech qachon bunchalik qulay bo‘lmagan. #CryptoTransaction harakat.
Texnik sozlamalar haqida yana biri: Linux’da Android moslik qatlamini sozlash juda yaxshi qaror bo‘ldi. Mobil ilovalarni ish stoli muhitida ishga tushirish unumdorlikni oshiradi. #linux #TechSetup yuqoriga.
Raqamli moliya haqida fikrlaringizni bildirishingiz mumkin: Raqamli moliyaning kelajagi allaqachon yetib keldi va RedotPay hamda Binance kabi platformalar orqali xalqaro tranzaksiyalar hech qachon bunchalik qulay bo‘lmagan. #CryptoTransaction harakat.
Texnik sozlamalar haqida yana biri: Linux’da Android moslik qatlamini sozlash juda yaxshi qaror bo‘ldi. Mobil ilovalarni ish stoli muhitida ishga tushirish unumdorlikni oshiradi. #linux #TechSetup yuqoriga.
Texnik sozlamalar haqida yana biri: Linux’da Android moslik qatlamini sozlash juda yaxshi qaror bo‘ldi. Mobil ilovalarni ish stoli muhitida ishga tushirish unumdorlikni oshiradi. #linux #TechSetup yuqoriga.
40
·
--
Bitcoin Core’ning yangi xavfsizlik yangilanishlari tugun operatorlari uchun $BTC grafikdan ko‘ra muhimroq.
O‘rtacha darajadagi ikkita zaiflik xotirani tugatib qo‘yishi mumkin edi. Ulardan biri tarmoqqa ulangan zararli tengdoshga #Windows , #MacOS yoki #BSD tugunlarni juda oson ishdan chiqarishga imkon berardi; ikkinchisi esa har bir kiruvchi tengdosh uchun xotira sarfini soatiga 2 MB gacha, har bir chiquvchi tengdosh uchun esa soatiga 5 MB gacha oshirishi mumkin edi. #linux birinchi zaiflikdan ta’sirlanmaydi.
Tuzatishlar 29.5, 30.4, 31.2 va 32.1-versiyalarda mavjud. Alohida, past darajadagi undo-fayl muammosi 32-bitli tizimlar va FAT32 xotira qurilmalarida hanuz mavjud, biroq undan foydalanish amalda mushkul deb hisoblanadi.
Foydali xulosa: operatsion tizim, xotira formati va Core versiyasini tekshiring. Bu operatorlar uchun yangilanish, #bitcoin tarmoq vahimasi emas.
{future}(BTCUSDT)
Bitcoin Core’ning yangi xavfsizlik yangilanishlari tugun operatorlari uchun $BTC grafikdan ko‘ra muhimroq.
O‘rtacha darajadagi ikkita zaiflik xotirani tugatib qo‘yishi mumkin edi. Ulardan biri tarmoqqa ulangan zararli tengdoshga #Windows , #MacOS yoki #BSD tugunlarni juda oson ishdan chiqarishga imkon berardi; ikkinchisi esa har bir kiruvchi tengdosh uchun xotira sarfini soatiga 2 MB gacha, har bir chiquvchi tengdosh uchun esa soatiga 5 MB gacha oshirishi mumkin edi. #linux birinchi zaiflikdan ta’sirlanmaydi.
Tuzatishlar 29.5, 30.4, 31.2 va 32.1-versiyalarda mavjud. Alohida, past darajadagi undo-fayl muammosi 32-bitli tizimlar va FAT32 xotira qurilmalarida hanuz mavjud, biroq undan foydalanish amalda mushkul deb hisoblanadi.
Foydali xulosa: operatsion tizim, xotira formati va Core versiyasini tekshiring. Bu operatorlar uchun yangilanish, #bitcoin tarmoq vahimasi emas.
O‘rtacha darajadagi ikkita zaiflik xotirani tugatib qo‘yishi mumkin edi. Ulardan biri tarmoqqa ulangan zararli tengdoshga #Windows , #MacOS yoki #BSD tugunlarni juda oson ishdan chiqarishga imkon berardi; ikkinchisi esa har bir kiruvchi tengdosh uchun xotira sarfini soatiga 2 MB gacha, har bir chiquvchi tengdosh uchun esa soatiga 5 MB gacha oshirishi mumkin edi. #linux birinchi zaiflikdan ta’sirlanmaydi.
Tuzatishlar 29.5, 30.4, 31.2 va 32.1-versiyalarda mavjud. Alohida, past darajadagi undo-fayl muammosi 32-bitli tizimlar va FAT32 xotira qurilmalarida hanuz mavjud, biroq undan foydalanish amalda mushkul deb hisoblanadi.
Foydali xulosa: operatsion tizim, xotira formati va Core versiyasini tekshiring. Bu operatorlar uchun yangilanish, #bitcoin tarmoq vahimasi emas.
65

👾Tadqiqotchilar Linux kernelida zaiflikni aniqladi. Linux Bitcoin tarmog‘idagi tugunlarning 63%ida ishlatiladigan operatsion tizimdir. AI yordamida aniqlangan ushbu nosozlik allaqachon tarqatilgan prograim (patch) bilan tuzatilishi mumkin.
#linux #BTC #BTC走势分析 #bitcoin #blockchain $BTC
👾Tadqiqotchilar Linux kernelida zaiflikni aniqladi. Linux Bitcoin tarmog‘idagi tugunlarning 63%ida ishlatiladigan operatsion tizimdir. AI yordamida aniqlangan ushbu nosozlik allaqachon tarqatilgan prograim (patch) bilan tuzatilishi mumkin.
#linux #BTC #BTC走势分析 #bitcoin #blockchain $BTC
#linux #BTC #BTC走势分析 #bitcoin #blockchain $BTC
3
101
·
--
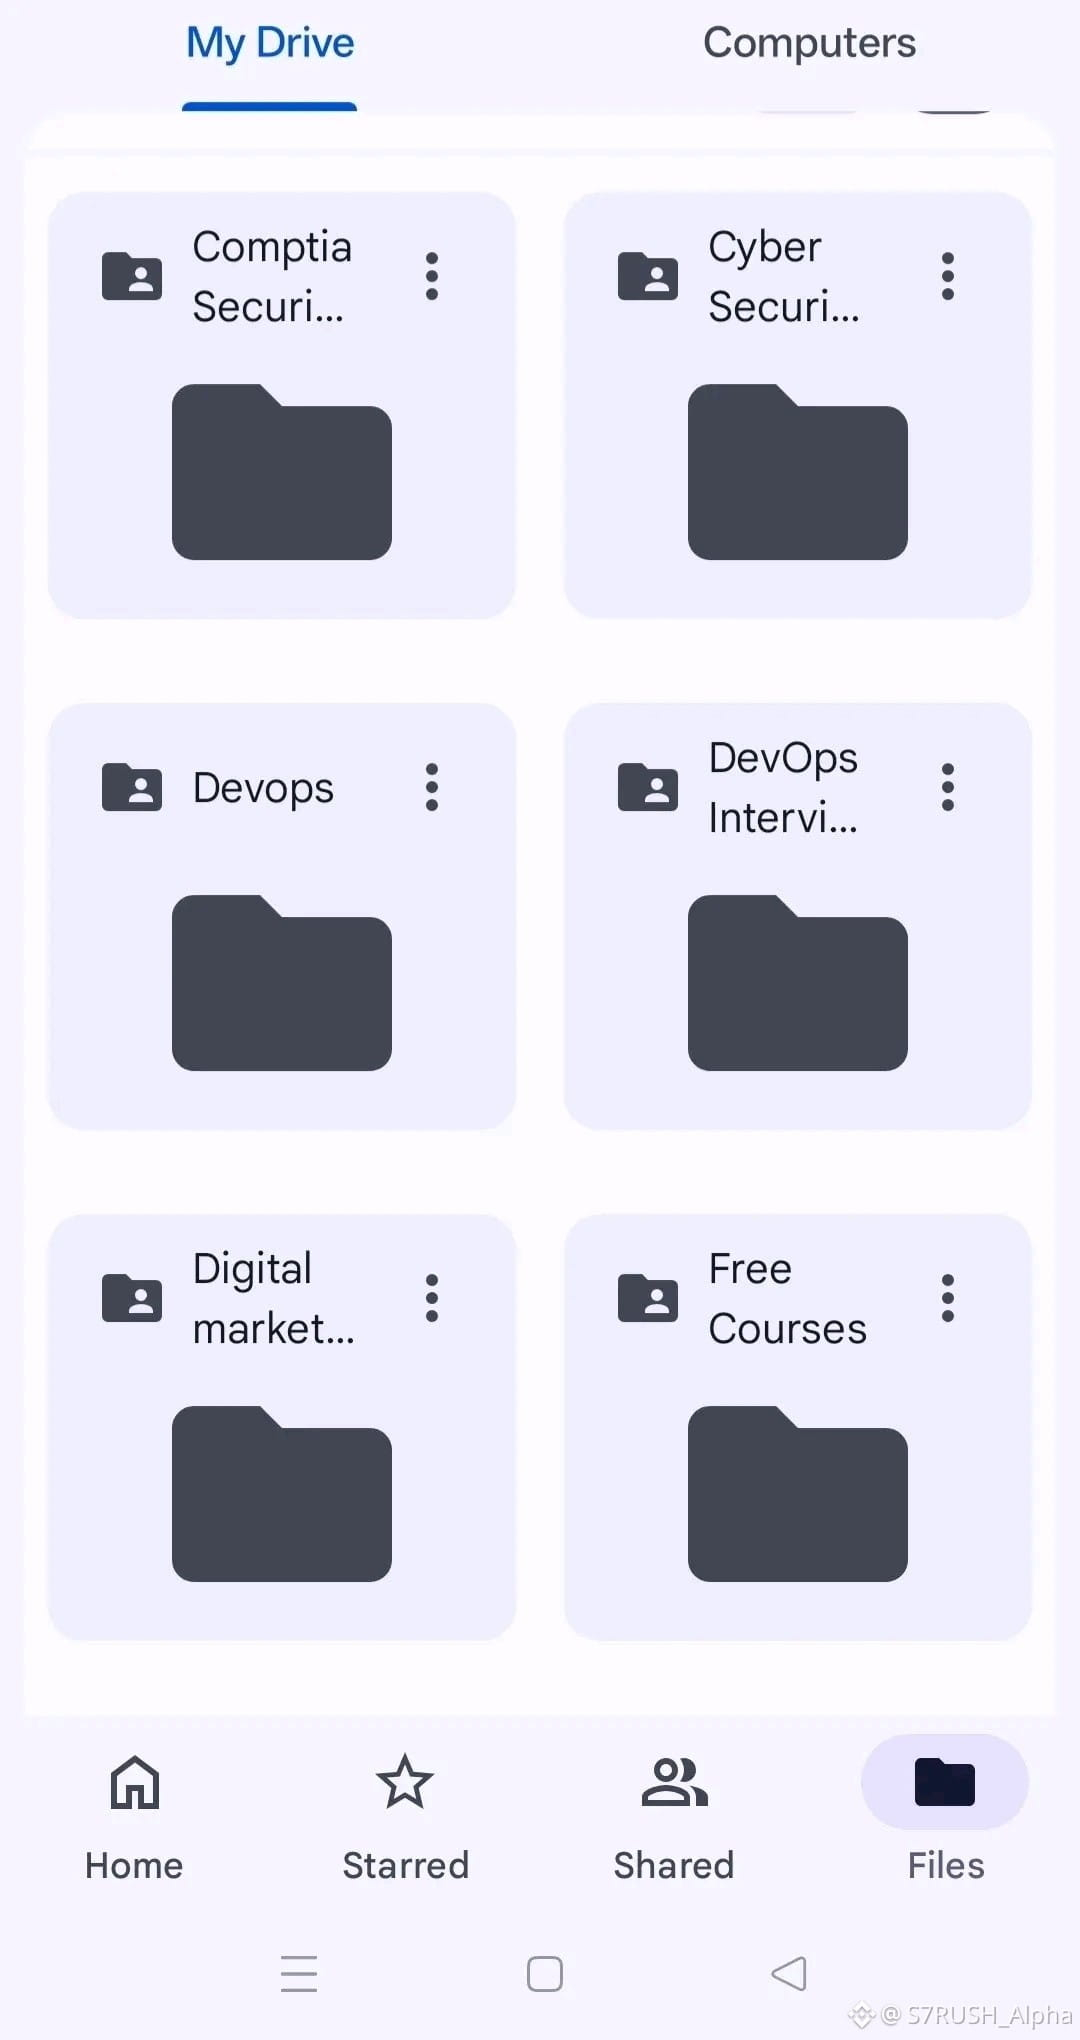
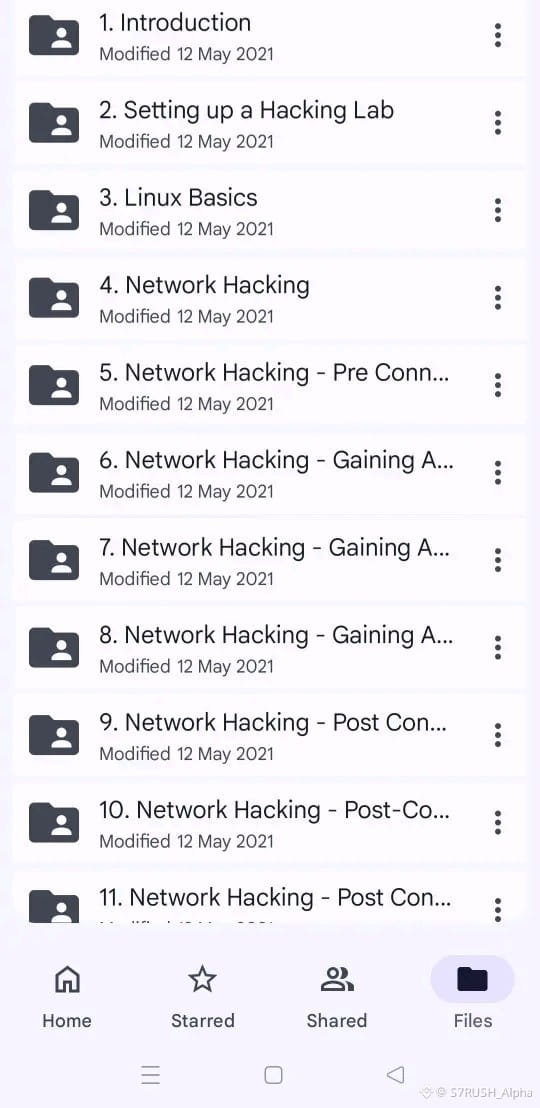
50+ GB Kiberxavfsizlikni o‘rganish bo‘yicha o‘quv to‘plami 🚀
Tarmoq, Linux, veb-xavfsizlik, OSINT va himoya qilish bo‘yicha amaliy ish jarayonlarini qamrab olgan ulkan resurslar to‘plami.
Boshlovchidan tortib ilg‘orgacha haqiqiy kiberxavfsizlik ko‘nikmalarini shakllantirishni jiddiy niyat qilgan har qanday inson uchun juda mos.
“BUNDLE” deb baham ko‘ring va izoh qoldiring 🚀👇
#cybersecurity #infosec #learning #linux #NetworkSecurity
50+ GB Kiberxavfsizlikni o‘rganish bo‘yicha o‘quv to‘plami 🚀
Tarmoq, Linux, veb-xavfsizlik, OSINT va himoya qilish bo‘yicha amaliy ish jarayonlarini qamrab olgan ulkan resurslar to‘plami.
Boshlovchidan tortib ilg‘orgacha haqiqiy kiberxavfsizlik ko‘nikmalarini shakllantirishni jiddiy niyat qilgan har qanday inson uchun juda mos.
“BUNDLE” deb baham ko‘ring va izoh qoldiring 🚀👇
#cybersecurity #infosec #learning #linux #NetworkSecurity
Tarmoq, Linux, veb-xavfsizlik, OSINT va himoya qilish bo‘yicha amaliy ish jarayonlarini qamrab olgan ulkan resurslar to‘plami.
Boshlovchidan tortib ilg‘orgacha haqiqiy kiberxavfsizlik ko‘nikmalarini shakllantirishni jiddiy niyat qilgan har qanday inson uchun juda mos.
“BUNDLE” deb baham ko‘ring va izoh qoldiring 🚀👇
#cybersecurity #infosec #learning #linux #NetworkSecurity
48
·
--
2,1 milliard dollarlik uyg‘onish signali: Ko‘pchilik e’tibor bermaydigan Web3dagi hiyla-nayrang zaiflikTasavvur qiling, uyg‘onib ketasiz, telefoningizni olib sevimli DeFi protokolingizni tekshirasiz va likvidlik hovuzining hammasi mutlaq nolga teng turganini ko‘rasiz. Hech kim sizning seed phrase (urug‘ iborasi)ngizni o‘g‘irlamadi. Siz firibgar phishing havolasini bosib yubormadingiz. Xaker esa aqlli kontrakt kodidagi juda kichik bir bo‘shliqni topib, kunduzgi yorug‘likda zaxira (vault)ni bo‘shatib yubordi.
Web3 kengaygani sayin mas’uliyat va xatarlar juda ham yuqori darajaga ko‘tarilmoqda. Kapitalingizni himoya qilishni va bu sohada haqiqatan ham omon qolishni istasangiz, yanada chuqurroq va aqlliroq fikrlashni boshlashingiz kerak. Keling, blokcheyn xavfsizligi aslida qanday ishlashini, hamda bu olamga ilk qadam har doim Linuxdan boshlanishi kerakligini tushunib chiqamiz.
2,1 milliard dollarlik uyg‘onish signali: Ko‘pchilik e’tibor bermaydigan Web3dagi hiyla-nayrang zaiflik
Tasavvur qiling, uyg‘onib ketasiz, telefoningizni olib sevimli DeFi protokolingizni tekshirasiz va likvidlik hovuzining hammasi mutlaq nolga teng turganini ko‘rasiz. Hech kim sizning seed phrase (urug‘ iborasi)ngizni o‘g‘irlamadi. Siz firibgar phishing havolasini bosib yubormadingiz. Xaker esa aqlli kontrakt kodidagi juda kichik bir bo‘shliqni topib, kunduzgi yorug‘likda zaxira (vault)ni bo‘shatib yubordi.
Web3 kengaygani sayin mas’uliyat va xatarlar juda ham yuqori darajaga ko‘tarilmoqda. Kapitalingizni himoya qilishni va bu sohada haqiqatan ham omon qolishni istasangiz, yanada chuqurroq va aqlliroq fikrlashni boshlashingiz kerak. Keling, blokcheyn xavfsizligi aslida qanday ishlashini, hamda bu olamga ilk qadam har doim Linuxdan boshlanishi kerakligini tushunib chiqamiz.
Web3 kengaygani sayin mas’uliyat va xatarlar juda ham yuqori darajaga ko‘tarilmoqda. Kapitalingizni himoya qilishni va bu sohada haqiqatan ham omon qolishni istasangiz, yanada chuqurroq va aqlliroq fikrlashni boshlashingiz kerak. Keling, blokcheyn xavfsizligi aslida qanday ishlashini, hamda bu olamga ilk qadam har doim Linuxdan boshlanishi kerakligini tushunib chiqamiz.
157
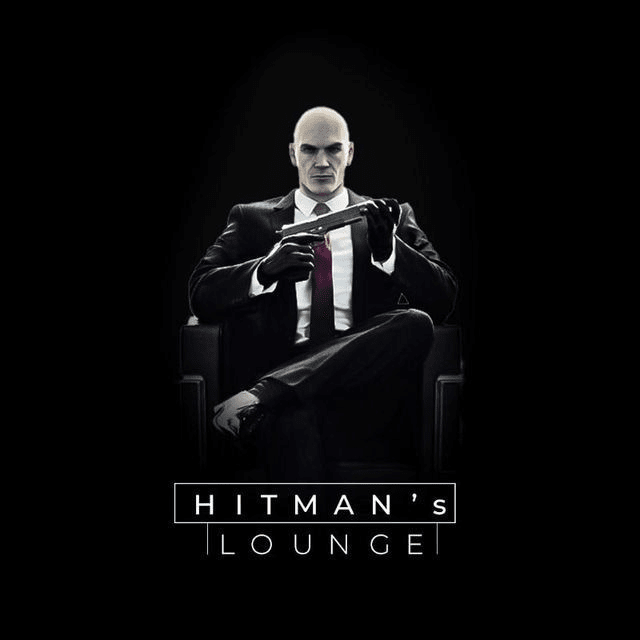

$CTSI /USDT — 🔴 QISQA · Conf 69%
📍 Kirish: 0.0297 – 0.0299
🛑 SL: 0.0389
🎯 TP1: 0.0283
✅ TP2: 0.0271
🏆 TP3: 0.0254
0.03589 gacha keskin ko‘tarilib, keyin qattiq qaytdi — MA7 (0.03123) esa narx uni ko‘p bora 1H urinishlarida qaytarib ololmagani bilan allaqachon pastga kurlamoqda, bu esa pump sekinlashayotganini ko‘rsatadi.
$CTSI : Cartesi — aqlli kontraktlar uchun Cartesi Machine rollup arxitekturasi orqali Linux asosidagi hisoblashni yoqadigan Layer 2 yechim. Asosiy mexanizm shuki, ishlab chiquvchilar Solidity’siz an’anaviy dasturiy ta’minot steklaridan foydalanib dApps qurishlari mumkin; risk esa Linux VM yondashuvi bozorida bir necha yillardan beri bo‘lishiga qaramay, katta miqyosda dApp deploy’larini keltirib chiqarmaganidadir.
Agar Cartesi’ning asosiy qiymat taklifi — ishlab chiquvchilarga blockchain ilovalari uchun tanish Linux tooling’dan foydalanish imkonini berish bo‘lsa, nega ekotizim aynan shu yondashuvdan eng ko‘p foyda ko‘rishi kerak bo‘lgan mainstream Web2 ishlab chiquvchilarni jalb qila olmadi?
#CTSI #Cartesi #Layer2 #linux #dApps
{future}(CTSIUSDT)
$CTSI /USDT — 🔴 QISQA · Conf 69%
📍 Kirish: 0.0297 – 0.0299
🛑 SL: 0.0389
🎯 TP1: 0.0283
✅ TP2: 0.0271
🏆 TP3: 0.0254
0.03589 gacha keskin ko‘tarilib, keyin qattiq qaytdi — MA7 (0.03123) esa narx uni ko‘p bora 1H urinishlarida qaytarib ololmagani bilan allaqachon pastga kurlamoqda, bu esa pump sekinlashayotganini ko‘rsatadi.
$CTSI : Cartesi — aqlli kontraktlar uchun Cartesi Machine rollup arxitekturasi orqali Linux asosidagi hisoblashni yoqadigan Layer 2 yechim. Asosiy mexanizm shuki, ishlab chiquvchilar Solidity’siz an’anaviy dasturiy ta’minot steklaridan foydalanib dApps qurishlari mumkin; risk esa Linux VM yondashuvi bozorida bir necha yillardan beri bo‘lishiga qaramay, katta miqyosda dApp deploy’larini keltirib chiqarmaganidadir.
Agar Cartesi’ning asosiy qiymat taklifi — ishlab chiquvchilarga blockchain ilovalari uchun tanish Linux tooling’dan foydalanish imkonini berish bo‘lsa, nega ekotizim aynan shu yondashuvdan eng ko‘p foyda ko‘rishi kerak bo‘lgan mainstream Web2 ishlab chiquvchilarni jalb qila olmadi?
#CTSI #Cartesi #Layer2 #linux #dApps
📍 Kirish: 0.0297 – 0.0299
🛑 SL: 0.0389
🎯 TP1: 0.0283
✅ TP2: 0.0271
🏆 TP3: 0.0254
0.03589 gacha keskin ko‘tarilib, keyin qattiq qaytdi — MA7 (0.03123) esa narx uni ko‘p bora 1H urinishlarida qaytarib ololmagani bilan allaqachon pastga kurlamoqda, bu esa pump sekinlashayotganini ko‘rsatadi.
$CTSI : Cartesi — aqlli kontraktlar uchun Cartesi Machine rollup arxitekturasi orqali Linux asosidagi hisoblashni yoqadigan Layer 2 yechim. Asosiy mexanizm shuki, ishlab chiquvchilar Solidity’siz an’anaviy dasturiy ta’minot steklaridan foydalanib dApps qurishlari mumkin; risk esa Linux VM yondashuvi bozorida bir necha yillardan beri bo‘lishiga qaramay, katta miqyosda dApp deploy’larini keltirib chiqarmaganidadir.
Agar Cartesi’ning asosiy qiymat taklifi — ishlab chiquvchilarga blockchain ilovalari uchun tanish Linux tooling’dan foydalanish imkonini berish bo‘lsa, nega ekotizim aynan shu yondashuvdan eng ko‘p foyda ko‘rishi kerak bo‘lgan mainstream Web2 ishlab chiquvchilarni jalb qila olmadi?
#CTSI #Cartesi #Layer2 #linux #dApps
1
282

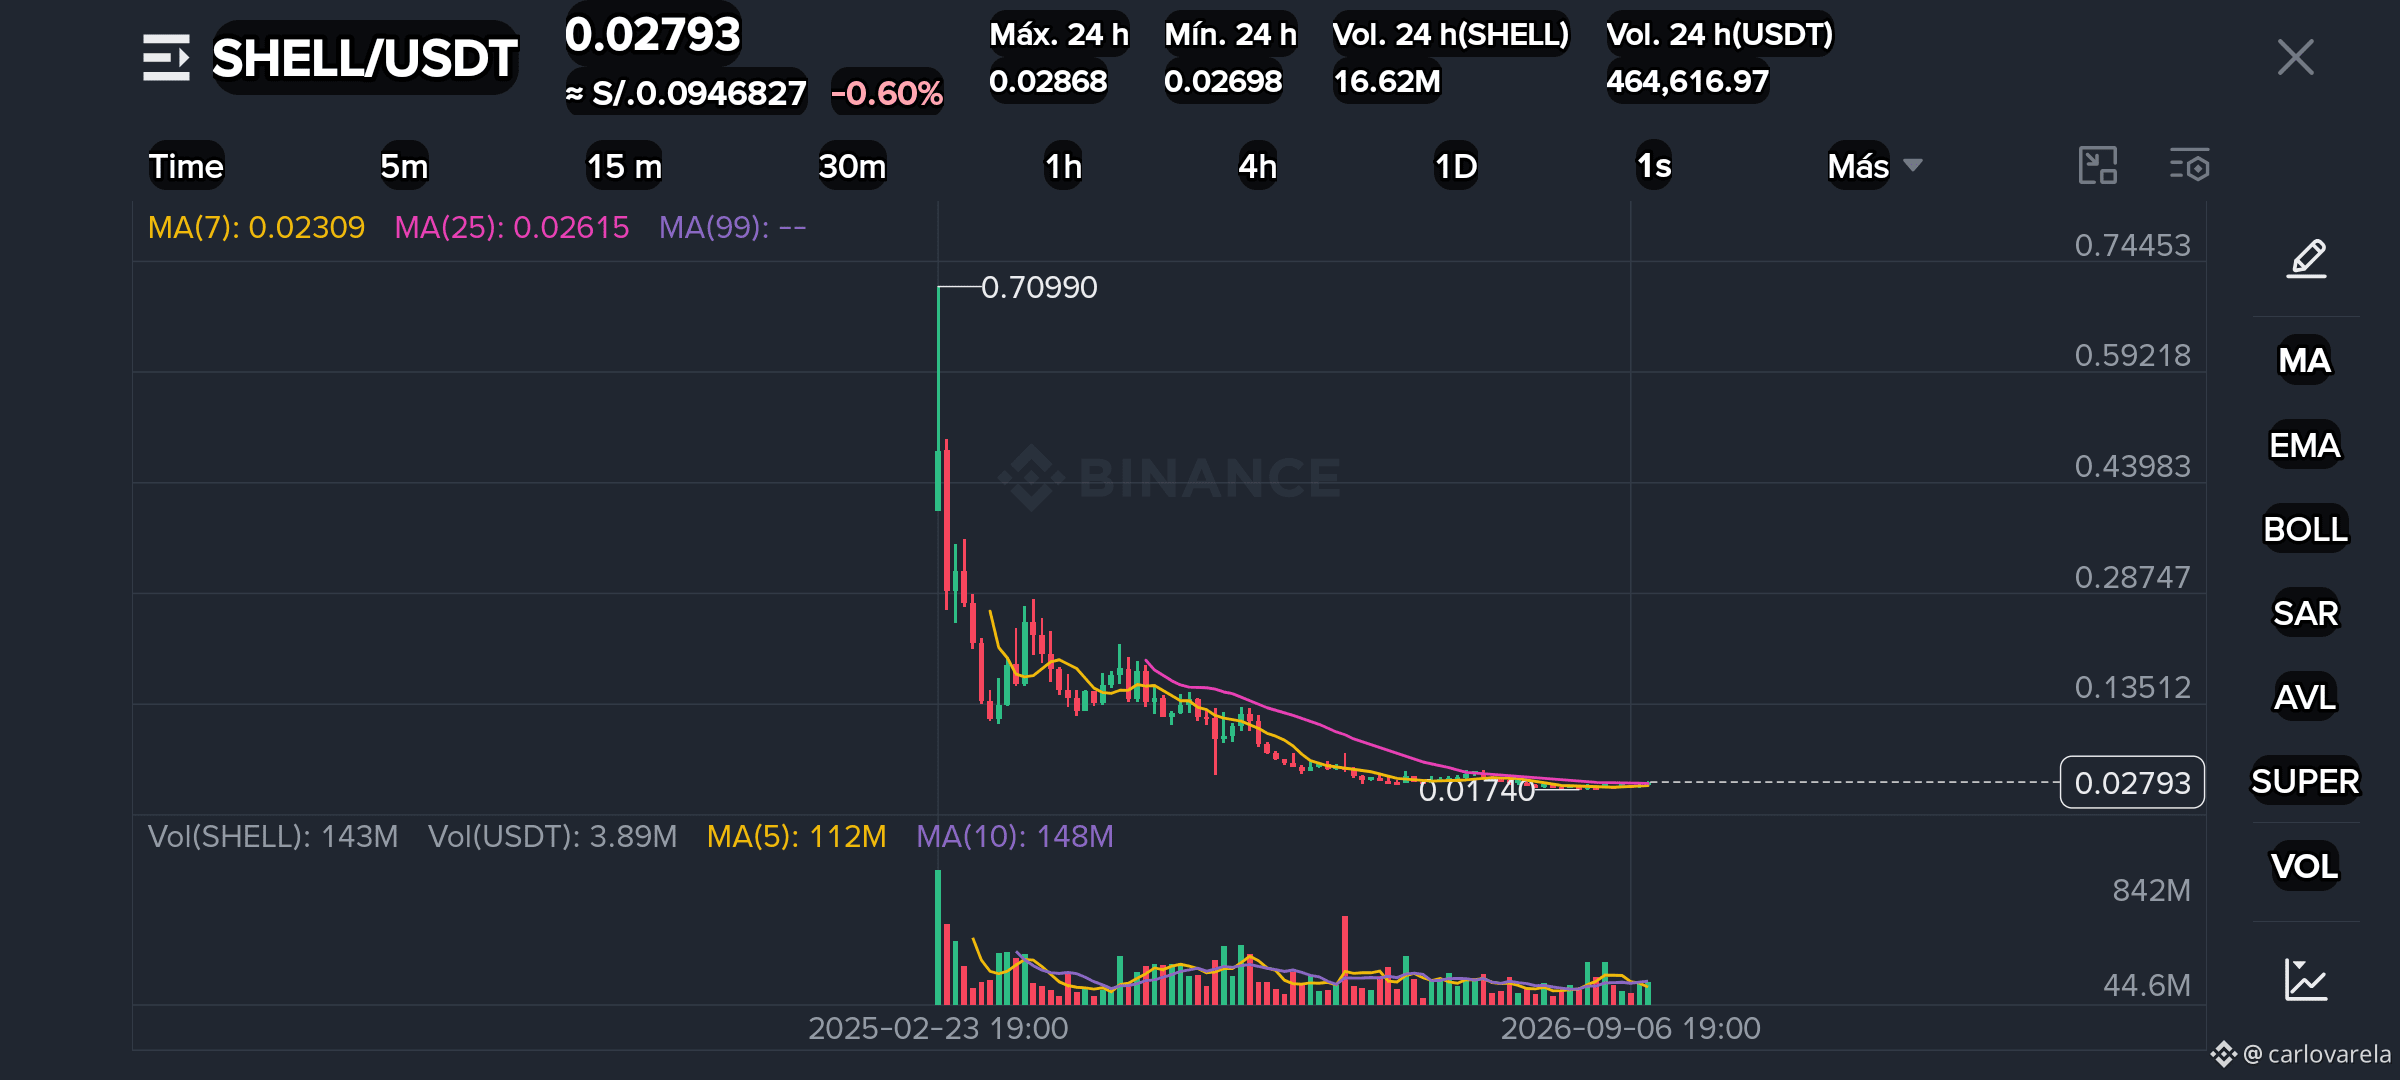
#Linux bilan 10 yildan oshib borayotganimdan so‘ng, bu Dev olamini oldinroq bilmaganimdan juda afsusdaman!💪🙏🤓
Organik antologiya! 😅
#softwaee #Dapps #sistemasoperacionais
#Linux bilan 10 yildan oshib borayotganimdan so‘ng, bu Dev olamini oldinroq bilmaganimdan juda afsusdaman!💪🙏🤓
Organik antologiya! 😅
#softwaee #Dapps #sistemasoperacionais
Organik antologiya! 😅
#softwaee #Dapps #sistemasoperacionais
2
115
Ko‘proq kontentni ko‘rish uchun tizimga kiring
Binance Square'da global kriptovalyuta foydalanuvchilariga qo‘shiling
⚡️ Kriptovalyuta haqida eng so‘nggi va foydali ma’lumotlarni oling.
💬 Dunyoning eng yirik kriptovalyuta birjasi tomonidan ishonchli deb topilgan.
👍 Tasdiqlangan mualliflardan haqiqiy tahlillarni kashf eting.
Email / telefon raqami
Trenddagi mavzular
1
#BinanceReopensWithdrawalsForMoreAssets
625,610 marta koʻrilgan
3,063 muhokama qilmoqda
2
#BTCRebounds80K
138,099 marta koʻrilgan
1,356 muhokama qilmoqda
3
#Binance98PercentReplenished
71,577 marta koʻrilgan
938 muhokama qilmoqda
4
#ADPUSPrivateEmployersAdd86000JobsInOctober
8,518 marta koʻrilgan
162 muhokama qilmoqda
5
#USMidterms-WhatAreMarketsExpecting?
450,321 marta koʻrilgan
2,414 muhokama qilmoqda
6
#US10YearTreasuryYieldFallsTo4.845%
212 marta koʻrilgan
34 muhokama qilmoqda
7
#ZcashExpectsNU7ToMake$16MSproutZECInaccessible
50 marta koʻrilgan
5 muhokama qilmoqda
8
#AsianChipStocksRetreat
850 marta koʻrilgan
37 muhokama qilmoqda
9
#USOctoberNFP-AreRateCutsStillPossible
448,494 marta koʻrilgan
3,070 muhokama qilmoqda
10
#TRUMPFalls18.1%In24HoursToRecordLow
8,053 marta koʻrilgan
78 muhokama qilmoqda