
#eip7702
eip7702
27,648 marta koʻrilgan
65 muhokama qilmoqda
Ommabop
Eng so‘nggi

·
--
Bir hujumda hot hamyondan 233 million XRP chiqib ketdi. Binance’ning dastlabki hisoboti buning qanday yuz berganini ko‘rsatdi.
6,34 mlrd dollarlik hodisa haqidagi hisobotga ko‘ra:
• Hujumchilar ichki hamyonlarni imzolash xizmatiga ruxsatsiz kirish huquqini qo‘lga kiritgan
• Ular hot hamyonni qisman nazorat qilish uchun Ethereum’ning EIP-7702 delegatsiyasidan foydalangan
• Chiqimlar orasida 233,46 mln $XRP, taxminan 970 500 $SOL, 44,2 mln OP va 18 270 BTC bor
• Binance’ning aytishicha, zarar ko‘rgan tokenlarning 98 foizi allaqachon to‘ldirilgan
Mening fikrimcha: gap endi “qancha zarar ko‘rildi?” degan savoldan “imzolash infratuzilmasi qanday qilib ishdan chiqdi?” degan savolga ko‘chdi. Ta’minot zanjiri va ijtimoiy muhandislik orqali amalga oshiriladigan hujumlar faqat bitta birjaga xos emas. Shu sabab, keyingi safar qaysi platformalar shunga o‘xshash audit natijalarini e’lon qilishini kuzatib boring.
Shu kabi batafsil hodisa tahlili markazlashgan birjaga (CEX) bo‘lgan ishonchingizni qayta tiklaydimi yoki zaxiralar isbotini ham ko‘rishni xohlaysizmi?
#Binance #EIP7702 #CryptoSecurity
Bir hujumda hot hamyondan 233 million XRP chiqib ketdi. Binance’ning dastlabki hisoboti buning qanday yuz berganini ko‘rsatdi.
6,34 mlrd dollarlik hodisa haqidagi hisobotga ko‘ra:
• Hujumchilar ichki hamyonlarni imzolash xizmatiga ruxsatsiz kirish huquqini qo‘lga kiritgan
• Ular hot hamyonni qisman nazorat qilish uchun Ethereum’ning EIP-7702 delegatsiyasidan foydalangan
• Chiqimlar orasida 233,46 mln $XRP , taxminan 970 500 $SOL , 44,2 mln OP va 18 270 BTC bor
• Binance’ning aytishicha, zarar ko‘rgan tokenlarning 98 foizi allaqachon to‘ldirilgan
Mening fikrimcha: gap endi “qancha zarar ko‘rildi?” degan savoldan “imzolash infratuzilmasi qanday qilib ishdan chiqdi?” degan savolga ko‘chdi. Ta’minot zanjiri va ijtimoiy muhandislik orqali amalga oshiriladigan hujumlar faqat bitta birjaga xos emas. Shu sabab, keyingi safar qaysi platformalar shunga o‘xshash audit natijalarini e’lon qilishini kuzatib boring.
Shu kabi batafsil hodisa tahlili markazlashgan birjaga (CEX) bo‘lgan ishonchingizni qayta tiklaydimi yoki zaxiralar isbotini ham ko‘rishni xohlaysizmi?
#Binance #EIP7702 #CryptoSecurity
6,34 mlrd dollarlik hodisa haqidagi hisobotga ko‘ra:
• Hujumchilar ichki hamyonlarni imzolash xizmatiga ruxsatsiz kirish huquqini qo‘lga kiritgan
• Ular hot hamyonni qisman nazorat qilish uchun Ethereum’ning EIP-7702 delegatsiyasidan foydalangan
• Chiqimlar orasida 233,46 mln $XRP , taxminan 970 500 $SOL , 44,2 mln OP va 18 270 BTC bor
• Binance’ning aytishicha, zarar ko‘rgan tokenlarning 98 foizi allaqachon to‘ldirilgan
Mening fikrimcha: gap endi “qancha zarar ko‘rildi?” degan savoldan “imzolash infratuzilmasi qanday qilib ishdan chiqdi?” degan savolga ko‘chdi. Ta’minot zanjiri va ijtimoiy muhandislik orqali amalga oshiriladigan hujumlar faqat bitta birjaga xos emas. Shu sabab, keyingi safar qaysi platformalar shunga o‘xshash audit natijalarini e’lon qilishini kuzatib boring.
Shu kabi batafsil hodisa tahlili markazlashgan birjaga (CEX) bo‘lgan ishonchingizni qayta tiklaydimi yoki zaxiralar isbotini ham ko‘rishni xohlaysizmi?
#Binance #EIP7702 #CryptoSecurity
8

·
--
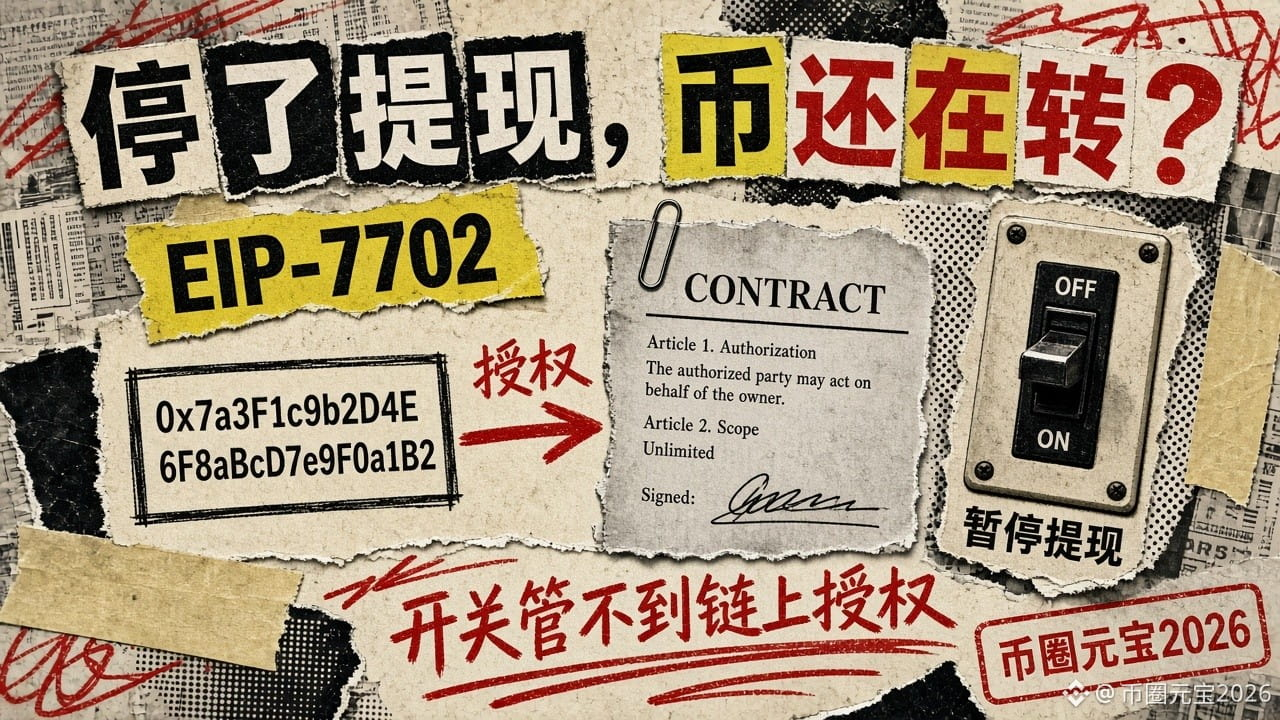
Binance pul yechib olishni to‘xtatgan bo‘lsa, nega blokcheynda hali ham ETH o‘tkazilgan? Javob EIP-7702’da yashiringan
Kecha kechqurun Binance’ning 10/29 voqeasi bo‘yicha dastlabki tekshiruv hisobotida ko‘pchilik e’tibor bermagan bir jumla bor: pul yechib olish to‘xtatilganidan keyin ham aktivlar harakatlanishda davom etgan. Bunga EIP-7702 deb nomlangan Ethereum mexanizmi sabab bo‘lgan.
Avval EIP-7702 nima ekanini tushuntiraylik:
U oddiy manzilga (EOA) shaxsiy kalitini bermasdan, ijro huquqlarining bir qismini aqlli shartnomaga “topshirish” imkonini beradi. Asl maqsad — hamyonlarga, masalan, ommaviy amallarni bajarish va tranzaksiya to‘lovlarini boshqa tomon hisobidan to‘lash kabi imkoniyatlarni qo‘shish.
Binance hisobotidagi bayonga ko‘ra, bu safar quyidagilar sodir bo‘lgan:
1. Hujumchi avval ichki hamyon imzolash xizmatidan foydalanish huquqini qo‘lga kiritgan.
2. Imzolash xizmati orqali imzolangan 50 ta tranzaksiyani yuborib, hisob nonce’ini boshqargan va zararli topshirish ruxsatini yaratgan. Natijada hujumchi nazoratidagi shartnoma Binance’ning bitta issiq hamyonidagi ijro huquqlarining bir qismini qo‘lga kiritgan.
3. Binance darhol pul yechib olishni to‘xtatgan, hamkorlar bilan birgalikda mablag‘larni muzlatgan va ruxsatni bekor qilishga kirishgan. Biroq hisobotning o‘zida shunday yozilgan: pul yechib olishni shunchaki to‘xtatish barcha ruxsatsiz o‘tkazmalarning oldini ololmaydi, chunki bu EIP-7702 ruxsatlari allaqachon blokcheynga yozilgan va Binance’ning odatiy pul yechish tizimidan mustaqil ravishda ishlagan.
4. Yana bir muammo bor edi: issiq hamyon MPC ko‘p tomonlama hisoblash tizimidan foydalangan, shuning uchun ruxsatni darhol bekor qilish mumkin bo‘lgan yagona shaxsiy kalit yo‘q edi. Buning uchun maxsus jarayon ishlab chiqish kerak bo‘lib, bu ko‘proq vaqt olgan.
5. Oxirgi 2,961.9 ETH 10/29 23:56 (UTC) da blokcheynda tasdiqlangan; u avvalroq tarmoqqa uzatilgan va tasdiqlanishini kutib turgan edi. 10/30 00:10 (UTC) da Binance Binance14 issiq hamyonidagi ruxsatni nol manzilga yo‘naltirib o‘zgartirgan va topshirilgan kodni o‘chirib tashlagan.
Bir narsaga aniqlik kiritish kerak: hisobotga ko‘ra, BTC, XRP, SOL va OP imzolash xizmati orqali bevosita issiq hamyondan o‘tkazilgan; EIP-7702 esa faqat Ethereum issiq hamyoniga oid qismda qo‘llangan. Buni “barcha kriptovalyutalar 7702 orqali o‘g‘irlangan” deb tushunmang.
Achchiq bo‘lsa-da, bir gap: orqa panelda o‘chirgan kalitingiz blokcheynga allaqachon yuborilgan ruxsatlarga ta’sir qila olmaydi.
Oddiy foydalanuvchilar uchun tavsiya: blokcheyn brauzeri yoki hamyoningiz orqali manzilingizda muntazam ravishda o‘zingiz tanimaydigan ruxsatlar yoki topshiriqlar bor-yo‘qligini tekshiring, tanimaganlaringizni bekor qiling.
Hamyoningizdagi ruxsatlarni tekshirib ko‘rganmisiz?
#以太坊 #EIP7702 #钱包安全 #科普 $ETH
Binance pul yechib olishni to‘xtatgan bo‘lsa, nega blokcheynda hali ham ETH o‘tkazilgan? Javob EIP-7702’da yashiringan
Kecha kechqurun Binance’ning 10/29 voqeasi bo‘yicha dastlabki tekshiruv hisobotida ko‘pchilik e’tibor bermagan bir jumla bor: pul yechib olish to‘xtatilganidan keyin ham aktivlar harakatlanishda davom etgan. Bunga EIP-7702 deb nomlangan Ethereum mexanizmi sabab bo‘lgan.
Avval EIP-7702 nima ekanini tushuntiraylik:
U oddiy manzilga (EOA) shaxsiy kalitini bermasdan, ijro huquqlarining bir qismini aqlli shartnomaga “topshirish” imkonini beradi. Asl maqsad — hamyonlarga, masalan, ommaviy amallarni bajarish va tranzaksiya to‘lovlarini boshqa tomon hisobidan to‘lash kabi imkoniyatlarni qo‘shish.
Binance hisobotidagi bayonga ko‘ra, bu safar quyidagilar sodir bo‘lgan:
1. Hujumchi avval ichki hamyon imzolash xizmatidan foydalanish huquqini qo‘lga kiritgan.
2. Imzolash xizmati orqali imzolangan 50 ta tranzaksiyani yuborib, hisob nonce’ini boshqargan va zararli topshirish ruxsatini yaratgan. Natijada hujumchi nazoratidagi shartnoma Binance’ning bitta issiq hamyonidagi ijro huquqlarining bir qismini qo‘lga kiritgan.
3. Binance darhol pul yechib olishni to‘xtatgan, hamkorlar bilan birgalikda mablag‘larni muzlatgan va ruxsatni bekor qilishga kirishgan. Biroq hisobotning o‘zida shunday yozilgan: pul yechib olishni shunchaki to‘xtatish barcha ruxsatsiz o‘tkazmalarning oldini ololmaydi, chunki bu EIP-7702 ruxsatlari allaqachon blokcheynga yozilgan va Binance’ning odatiy pul yechish tizimidan mustaqil ravishda ishlagan.
4. Yana bir muammo bor edi: issiq hamyon MPC ko‘p tomonlama hisoblash tizimidan foydalangan, shuning uchun ruxsatni darhol bekor qilish mumkin bo‘lgan yagona shaxsiy kalit yo‘q edi. Buning uchun maxsus jarayon ishlab chiqish kerak bo‘lib, bu ko‘proq vaqt olgan.
5. Oxirgi 2,961.9 ETH 10/29 23:56 (UTC) da blokcheynda tasdiqlangan; u avvalroq tarmoqqa uzatilgan va tasdiqlanishini kutib turgan edi. 10/30 00:10 (UTC) da Binance Binance14 issiq hamyonidagi ruxsatni nol manzilga yo‘naltirib o‘zgartirgan va topshirilgan kodni o‘chirib tashlagan.
Bir narsaga aniqlik kiritish kerak: hisobotga ko‘ra, BTC, XRP, SOL va OP imzolash xizmati orqali bevosita issiq hamyondan o‘tkazilgan; EIP-7702 esa faqat Ethereum issiq hamyoniga oid qismda qo‘llangan. Buni “barcha kriptovalyutalar 7702 orqali o‘g‘irlangan” deb tushunmang.
Achchiq bo‘lsa-da, bir gap: orqa panelda o‘chirgan kalitingiz blokcheynga allaqachon yuborilgan ruxsatlarga ta’sir qila olmaydi.
Oddiy foydalanuvchilar uchun tavsiya: blokcheyn brauzeri yoki hamyoningiz orqali manzilingizda muntazam ravishda o‘zingiz tanimaydigan ruxsatlar yoki topshiriqlar bor-yo‘qligini tekshiring, tanimaganlaringizni bekor qiling.
Hamyoningizdagi ruxsatlarni tekshirib ko‘rganmisiz?
#以太坊 #EIP7702 #钱包安全 #科普 $ETH
Kecha kechqurun Binance’ning 10/29 voqeasi bo‘yicha dastlabki tekshiruv hisobotida ko‘pchilik e’tibor bermagan bir jumla bor: pul yechib olish to‘xtatilganidan keyin ham aktivlar harakatlanishda davom etgan. Bunga EIP-7702 deb nomlangan Ethereum mexanizmi sabab bo‘lgan.
Avval EIP-7702 nima ekanini tushuntiraylik:
U oddiy manzilga (EOA) shaxsiy kalitini bermasdan, ijro huquqlarining bir qismini aqlli shartnomaga “topshirish” imkonini beradi. Asl maqsad — hamyonlarga, masalan, ommaviy amallarni bajarish va tranzaksiya to‘lovlarini boshqa tomon hisobidan to‘lash kabi imkoniyatlarni qo‘shish.
Binance hisobotidagi bayonga ko‘ra, bu safar quyidagilar sodir bo‘lgan:
1. Hujumchi avval ichki hamyon imzolash xizmatidan foydalanish huquqini qo‘lga kiritgan.
2. Imzolash xizmati orqali imzolangan 50 ta tranzaksiyani yuborib, hisob nonce’ini boshqargan va zararli topshirish ruxsatini yaratgan. Natijada hujumchi nazoratidagi shartnoma Binance’ning bitta issiq hamyonidagi ijro huquqlarining bir qismini qo‘lga kiritgan.
3. Binance darhol pul yechib olishni to‘xtatgan, hamkorlar bilan birgalikda mablag‘larni muzlatgan va ruxsatni bekor qilishga kirishgan. Biroq hisobotning o‘zida shunday yozilgan: pul yechib olishni shunchaki to‘xtatish barcha ruxsatsiz o‘tkazmalarning oldini ololmaydi, chunki bu EIP-7702 ruxsatlari allaqachon blokcheynga yozilgan va Binance’ning odatiy pul yechish tizimidan mustaqil ravishda ishlagan.
4. Yana bir muammo bor edi: issiq hamyon MPC ko‘p tomonlama hisoblash tizimidan foydalangan, shuning uchun ruxsatni darhol bekor qilish mumkin bo‘lgan yagona shaxsiy kalit yo‘q edi. Buning uchun maxsus jarayon ishlab chiqish kerak bo‘lib, bu ko‘proq vaqt olgan.
5. Oxirgi 2,961.9 ETH 10/29 23:56 (UTC) da blokcheynda tasdiqlangan; u avvalroq tarmoqqa uzatilgan va tasdiqlanishini kutib turgan edi. 10/30 00:10 (UTC) da Binance Binance14 issiq hamyonidagi ruxsatni nol manzilga yo‘naltirib o‘zgartirgan va topshirilgan kodni o‘chirib tashlagan.
Bir narsaga aniqlik kiritish kerak: hisobotga ko‘ra, BTC, XRP, SOL va OP imzolash xizmati orqali bevosita issiq hamyondan o‘tkazilgan; EIP-7702 esa faqat Ethereum issiq hamyoniga oid qismda qo‘llangan. Buni “barcha kriptovalyutalar 7702 orqali o‘g‘irlangan” deb tushunmang.
Achchiq bo‘lsa-da, bir gap: orqa panelda o‘chirgan kalitingiz blokcheynga allaqachon yuborilgan ruxsatlarga ta’sir qila olmaydi.
Oddiy foydalanuvchilar uchun tavsiya: blokcheyn brauzeri yoki hamyoningiz orqali manzilingizda muntazam ravishda o‘zingiz tanimaydigan ruxsatlar yoki topshiriqlar bor-yo‘qligini tekshiring, tanimaganlaringizni bekor qiling.
Hamyoningizdagi ruxsatlarni tekshirib ko‘rganmisiz?
#以太坊 #EIP7702 #钱包安全 #科普 $ETH
136

·
--
【Soxta ish suhbati Binance’dan 6,3 milliard dollarni undirib oldi! Rasmiy hodisa hisoboti e’lon qilindi】
Binance e’lon qilgan hodisa hisobotiga ko‘ra, bu chaqmoqdek tezkor hujum emas, balki Shimoliy Koreya xakerlarining bir necha oy davomida puxta rejalashtirgan infiltratsiyasi bo‘lgan: iyun oyida ular o‘zgartirilgan Homebrew o‘rnatish paketi orqali hamyonlar faoliyatini boshqaruvchi muhandisni nishonga olishgan; sentabrda rahbarlardan biri nomidan soxta ishga qabul qilish jarayonini uyushtirib, zararli dasturlash topshirig‘i bilan boshqa xodimning kompyuteriga kirishgan; 20-oktabrda esa ichki AI vositasi orqali hamyonlar bilan ishlaydigan ikki muhandisning qurilmalariga kirishgan; 29-oktabrda o‘g‘irlangan ruxsatlardan foydalanib konteynerlarni ishga tushirishgan, zararli skriptlarni bajarib hujum boshlashgan. Eng halokatli jihati shundaki, xakerlar Ethereum EIP-7702’dan foydalanib, issiq hamyonlar ustidan amallarni bajarish huquqini qo‘lga kiritishgan. MPC ko‘p tomonlama imzo arxitekturasida bu huquqni bekor qila oladigan alohida maxfiy kalit yo‘q edi, shu sababli zararni to‘xtatish qariyb 4 soatga cho‘zilgan. Hozirda taxminan 2,85 milliard dollar muzlatilgan yoki to‘xtatib qolingan, qolgan mablag‘larning aksariyati esa muzlatib bo‘lmaydigan ETH’ga almashtirilib, yuvishda davom etmoqda. Binance zarar ko‘rgan aktivlarning qariyb 98 foizini o‘z mablag‘lari hisobidan qoplaganini, foydalanuvchilarga ta’sir qilmaganini va mustaqil xavfsizlik ekspertlarini hodisani tahlil qilishga jalb etishini ma’lum qildi. Bu yil kompaniya Shimoliy Koreya bilan bog‘liq bo‘lishi mumkin bo‘lgan 57 ta hujumni to‘xtatgan. Xulosa shuki, eng qimmatga tushadigan zaiflik kodda emas, insonlar va AI vositalarida.
$BNB $ETH $BTC
#币安被盗 #朝鲜黑客 #EIP7702 #Kriptoxavfsizlik
【Soxta ish suhbati Binance’dan 6,3 milliard dollarni undirib oldi! Rasmiy hodisa hisoboti e’lon qilindi】
Binance e’lon qilgan hodisa hisobotiga ko‘ra, bu chaqmoqdek tezkor hujum emas, balki Shimoliy Koreya xakerlarining bir necha oy davomida puxta rejalashtirgan infiltratsiyasi bo‘lgan: iyun oyida ular o‘zgartirilgan Homebrew o‘rnatish paketi orqali hamyonlar faoliyatini boshqaruvchi muhandisni nishonga olishgan; sentabrda rahbarlardan biri nomidan soxta ishga qabul qilish jarayonini uyushtirib, zararli dasturlash topshirig‘i bilan boshqa xodimning kompyuteriga kirishgan; 20-oktabrda esa ichki AI vositasi orqali hamyonlar bilan ishlaydigan ikki muhandisning qurilmalariga kirishgan; 29-oktabrda o‘g‘irlangan ruxsatlardan foydalanib konteynerlarni ishga tushirishgan, zararli skriptlarni bajarib hujum boshlashgan. Eng halokatli jihati shundaki, xakerlar Ethereum EIP-7702’dan foydalanib, issiq hamyonlar ustidan amallarni bajarish huquqini qo‘lga kiritishgan. MPC ko‘p tomonlama imzo arxitekturasida bu huquqni bekor qila oladigan alohida maxfiy kalit yo‘q edi, shu sababli zararni to‘xtatish qariyb 4 soatga cho‘zilgan. Hozirda taxminan 2,85 milliard dollar muzlatilgan yoki to‘xtatib qolingan, qolgan mablag‘larning aksariyati esa muzlatib bo‘lmaydigan ETH’ga almashtirilib, yuvishda davom etmoqda. Binance zarar ko‘rgan aktivlarning qariyb 98 foizini o‘z mablag‘lari hisobidan qoplaganini, foydalanuvchilarga ta’sir qilmaganini va mustaqil xavfsizlik ekspertlarini hodisani tahlil qilishga jalb etishini ma’lum qildi. Bu yil kompaniya Shimoliy Koreya bilan bog‘liq bo‘lishi mumkin bo‘lgan 57 ta hujumni to‘xtatgan. Xulosa shuki, eng qimmatga tushadigan zaiflik kodda emas, insonlar va AI vositalarida.
$BNB $ETH $BTC
#币安被盗 #朝鲜黑客 #EIP7702 #Kriptoxavfsizlik
Binance e’lon qilgan hodisa hisobotiga ko‘ra, bu chaqmoqdek tezkor hujum emas, balki Shimoliy Koreya xakerlarining bir necha oy davomida puxta rejalashtirgan infiltratsiyasi bo‘lgan: iyun oyida ular o‘zgartirilgan Homebrew o‘rnatish paketi orqali hamyonlar faoliyatini boshqaruvchi muhandisni nishonga olishgan; sentabrda rahbarlardan biri nomidan soxta ishga qabul qilish jarayonini uyushtirib, zararli dasturlash topshirig‘i bilan boshqa xodimning kompyuteriga kirishgan; 20-oktabrda esa ichki AI vositasi orqali hamyonlar bilan ishlaydigan ikki muhandisning qurilmalariga kirishgan; 29-oktabrda o‘g‘irlangan ruxsatlardan foydalanib konteynerlarni ishga tushirishgan, zararli skriptlarni bajarib hujum boshlashgan. Eng halokatli jihati shundaki, xakerlar Ethereum EIP-7702’dan foydalanib, issiq hamyonlar ustidan amallarni bajarish huquqini qo‘lga kiritishgan. MPC ko‘p tomonlama imzo arxitekturasida bu huquqni bekor qila oladigan alohida maxfiy kalit yo‘q edi, shu sababli zararni to‘xtatish qariyb 4 soatga cho‘zilgan. Hozirda taxminan 2,85 milliard dollar muzlatilgan yoki to‘xtatib qolingan, qolgan mablag‘larning aksariyati esa muzlatib bo‘lmaydigan ETH’ga almashtirilib, yuvishda davom etmoqda. Binance zarar ko‘rgan aktivlarning qariyb 98 foizini o‘z mablag‘lari hisobidan qoplaganini, foydalanuvchilarga ta’sir qilmaganini va mustaqil xavfsizlik ekspertlarini hodisani tahlil qilishga jalb etishini ma’lum qildi. Bu yil kompaniya Shimoliy Koreya bilan bog‘liq bo‘lishi mumkin bo‘lgan 57 ta hujumni to‘xtatgan. Xulosa shuki, eng qimmatga tushadigan zaiflik kodda emas, insonlar va AI vositalarida.
$BNB $ETH $BTC
#币安被盗 #朝鲜黑客 #EIP7702 #Kriptoxavfsizlik
thugz001:
私钥没从系统里漏出来,不等于那台工作机是干净的。假面试塞过来的作业代码才是入口,别只盯着有没有私钥文件被拷走。
1
686
·
--
Ethereum EIP-7702’ni “butunlay o‘chirib qo‘yish” mumkinmi? Yangi loyiha: mumkin, deydi
Kecha EIP-7702 nima ekanini muhokama qilgandik, bugun esa davomi bor: Ethereum dasturchilari forumida (Ethereum Magicians) Pekin vaqti bilan 31-oktabrga o‘tar kechasi kimdir EIP-8476 loyihasini joyladi. Sarlavhasini so‘zma-so‘z tarjima qilganda, “Oddiy manzilni delegatsiyadan butunlay chiqarish” degani.
Avval shuni aniqlashtirib olaylik: bu Draft, ya’ni loyiha. Uning asosiy tarmoqqa kiritiladigan yangilanishgacha hali ancha bor.
Loyiha nima qilmoqchi? Bir necha bandda:
1. Oddiy manzilga (EOA) o‘ziga “bajarilmaydigan belgi” o‘rnatadigan maxsus type-4 tranzaksiyasini yuborish imkonini beradi. Shundan keyin 7702 bo‘yicha hech qanday delegatsiya ruxsatini almashtirib ham, olib tashlab ham bo‘lmaydi.
2. Manzil o‘zgarmaydi, odatdagidek pul o‘tkazish va tranzaksiya yuborish mumkin. Faqat bu manzil butunlay 7702 delegatsiyasini yoqa olmaydi.
3. Dastlabki matnda bunga ehtiyoj sezmaydigan hisoblarning uch turi aniq ko‘rsatilgan: institutsional hamyonlar, birjalarning issiq hamyonlari va g‘aznalar.
4. Matnda bu xususiyat maxfiy kalit o‘g‘irlanishidan himoya qilmasligi ham ochiq yozilgan: kalitni qo‘lga kiritgan odam baribir oddiy tranzaksiyani imzolab, mablag‘ni o‘tkazib yuborishi mumkin.
Muhokamada ko‘tarilgan ikkita muammo ancha jiddiy:
· Taqrizchilardan biri belgi o‘rnatilgan manzil ayrim NFT’larni qabul qila olmasligi mumkinligini aytdi (xavfsiz o‘tkazmada qabul qiluvchining kodi ishga tushiriladi). Muallif Pekin vaqti bilan 31-oktabrga o‘tar kechasi javob berib, EVM bu belgini “bo‘sh kod” deb qabul qiladigan qilib o‘zgartirishni rejalashtirayotganini bildirdi.
· Yana bir kishi bu himoya har bir tarmoqda alohida amal qilishini ta’kidladi: asosiy tarmoqda o‘chirib qo‘ysangiz-u, boshqa tarmoqlarda o‘chirmasangiz, ayni kalit bilan imzolangan ruxsatlar o‘sha tarmoqlarda baribir ishlayveradi.
Muhokama postida yana kimdir ochiq blokcheyn ma’lumotlarini tahlil qilib, Binance’dagi bu safargi issiq hamyon hodisasi haqida yozdi. Muallifning javobi shunday bo‘ldi: oldindan o‘chirib qo‘yish ham o‘g‘irlikning oldini ololmaydi, faqat “bir nechta ruxsatni imzolab, keyin qayta imzolamaslik” imkonini yo‘qotadi. Binance’ning hodisa sabablari haqidagi rasmiy va to‘liq hisoboti hali e’lon qilinmagan. Bu faqat forumdagi blokcheyn tahlili.
Bir necha ochiq gap:
· Biror funksiya ishga tushganiga bir yildan oshmay turib, kimdir “menga uni butunlay o‘chiradigan tugma bering” deb taklif kiritishi hamma manzilga ham buncha “aqllilik” kerak emasligini ko‘rsatadi.
· Loyiha tasdiqlandi degani emas, asosiy tarmoqqa chiqadi degani ham emas. Sarlavhani ko‘rib, hamyonlarda bu funksiyani o‘chirish mumkin ekan, deb o‘ylamang.
· Asosiy qoida hamon o‘sha: imzolarni ko‘r-ko‘rona qo‘ymang; imzolashdan oldin nimaga imzo chekayotganingizni yaxshilab tekshiring.
Hamyoningizga 7702 kabi “aqlli” funksiya kerakmi? Yoki u biroz sodda, ammo xavfsizroq bo‘lgani ma’qulmi?
$ETH #EIP7702 #Ethereum yangilanishi
Ethereum EIP-7702’ni “butunlay o‘chirib qo‘yish” mumkinmi? Yangi loyiha: mumkin, deydi
Kecha EIP-7702 nima ekanini muhokama qilgandik, bugun esa davomi bor: Ethereum dasturchilari forumida (Ethereum Magicians) Pekin vaqti bilan 31-oktabrga o‘tar kechasi kimdir EIP-8476 loyihasini joyladi. Sarlavhasini so‘zma-so‘z tarjima qilganda, “Oddiy manzilni delegatsiyadan butunlay chiqarish” degani.
Avval shuni aniqlashtirib olaylik: bu Draft, ya’ni loyiha. Uning asosiy tarmoqqa kiritiladigan yangilanishgacha hali ancha bor.
Loyiha nima qilmoqchi? Bir necha bandda:
1. Oddiy manzilga (EOA) o‘ziga “bajarilmaydigan belgi” o‘rnatadigan maxsus type-4 tranzaksiyasini yuborish imkonini beradi. Shundan keyin 7702 bo‘yicha hech qanday delegatsiya ruxsatini almashtirib ham, olib tashlab ham bo‘lmaydi.
2. Manzil o‘zgarmaydi, odatdagidek pul o‘tkazish va tranzaksiya yuborish mumkin. Faqat bu manzil butunlay 7702 delegatsiyasini yoqa olmaydi.
3. Dastlabki matnda bunga ehtiyoj sezmaydigan hisoblarning uch turi aniq ko‘rsatilgan: institutsional hamyonlar, birjalarning issiq hamyonlari va g‘aznalar.
4. Matnda bu xususiyat maxfiy kalit o‘g‘irlanishidan himoya qilmasligi ham ochiq yozilgan: kalitni qo‘lga kiritgan odam baribir oddiy tranzaksiyani imzolab, mablag‘ni o‘tkazib yuborishi mumkin.
Muhokamada ko‘tarilgan ikkita muammo ancha jiddiy:
· Taqrizchilardan biri belgi o‘rnatilgan manzil ayrim NFT’larni qabul qila olmasligi mumkinligini aytdi (xavfsiz o‘tkazmada qabul qiluvchining kodi ishga tushiriladi). Muallif Pekin vaqti bilan 31-oktabrga o‘tar kechasi javob berib, EVM bu belgini “bo‘sh kod” deb qabul qiladigan qilib o‘zgartirishni rejalashtirayotganini bildirdi.
· Yana bir kishi bu himoya har bir tarmoqda alohida amal qilishini ta’kidladi: asosiy tarmoqda o‘chirib qo‘ysangiz-u, boshqa tarmoqlarda o‘chirmasangiz, ayni kalit bilan imzolangan ruxsatlar o‘sha tarmoqlarda baribir ishlayveradi.
Muhokama postida yana kimdir ochiq blokcheyn ma’lumotlarini tahlil qilib, Binance’dagi bu safargi issiq hamyon hodisasi haqida yozdi. Muallifning javobi shunday bo‘ldi: oldindan o‘chirib qo‘yish ham o‘g‘irlikning oldini ololmaydi, faqat “bir nechta ruxsatni imzolab, keyin qayta imzolamaslik” imkonini yo‘qotadi. Binance’ning hodisa sabablari haqidagi rasmiy va to‘liq hisoboti hali e’lon qilinmagan. Bu faqat forumdagi blokcheyn tahlili.
Bir necha ochiq gap:
· Biror funksiya ishga tushganiga bir yildan oshmay turib, kimdir “menga uni butunlay o‘chiradigan tugma bering” deb taklif kiritishi hamma manzilga ham buncha “aqllilik” kerak emasligini ko‘rsatadi.
· Loyiha tasdiqlandi degani emas, asosiy tarmoqqa chiqadi degani ham emas. Sarlavhani ko‘rib, hamyonlarda bu funksiyani o‘chirish mumkin ekan, deb o‘ylamang.
· Asosiy qoida hamon o‘sha: imzolarni ko‘r-ko‘rona qo‘ymang; imzolashdan oldin nimaga imzo chekayotganingizni yaxshilab tekshiring.
Hamyoningizga 7702 kabi “aqlli” funksiya kerakmi? Yoki u biroz sodda, ammo xavfsizroq bo‘lgani ma’qulmi?
$ETH #EIP7702 #Ethereum yangilanishi
Kecha EIP-7702 nima ekanini muhokama qilgandik, bugun esa davomi bor: Ethereum dasturchilari forumida (Ethereum Magicians) Pekin vaqti bilan 31-oktabrga o‘tar kechasi kimdir EIP-8476 loyihasini joyladi. Sarlavhasini so‘zma-so‘z tarjima qilganda, “Oddiy manzilni delegatsiyadan butunlay chiqarish” degani.
Avval shuni aniqlashtirib olaylik: bu Draft, ya’ni loyiha. Uning asosiy tarmoqqa kiritiladigan yangilanishgacha hali ancha bor.
Loyiha nima qilmoqchi? Bir necha bandda:
1. Oddiy manzilga (EOA) o‘ziga “bajarilmaydigan belgi” o‘rnatadigan maxsus type-4 tranzaksiyasini yuborish imkonini beradi. Shundan keyin 7702 bo‘yicha hech qanday delegatsiya ruxsatini almashtirib ham, olib tashlab ham bo‘lmaydi.
2. Manzil o‘zgarmaydi, odatdagidek pul o‘tkazish va tranzaksiya yuborish mumkin. Faqat bu manzil butunlay 7702 delegatsiyasini yoqa olmaydi.
3. Dastlabki matnda bunga ehtiyoj sezmaydigan hisoblarning uch turi aniq ko‘rsatilgan: institutsional hamyonlar, birjalarning issiq hamyonlari va g‘aznalar.
4. Matnda bu xususiyat maxfiy kalit o‘g‘irlanishidan himoya qilmasligi ham ochiq yozilgan: kalitni qo‘lga kiritgan odam baribir oddiy tranzaksiyani imzolab, mablag‘ni o‘tkazib yuborishi mumkin.
Muhokamada ko‘tarilgan ikkita muammo ancha jiddiy:
· Taqrizchilardan biri belgi o‘rnatilgan manzil ayrim NFT’larni qabul qila olmasligi mumkinligini aytdi (xavfsiz o‘tkazmada qabul qiluvchining kodi ishga tushiriladi). Muallif Pekin vaqti bilan 31-oktabrga o‘tar kechasi javob berib, EVM bu belgini “bo‘sh kod” deb qabul qiladigan qilib o‘zgartirishni rejalashtirayotganini bildirdi.
· Yana bir kishi bu himoya har bir tarmoqda alohida amal qilishini ta’kidladi: asosiy tarmoqda o‘chirib qo‘ysangiz-u, boshqa tarmoqlarda o‘chirmasangiz, ayni kalit bilan imzolangan ruxsatlar o‘sha tarmoqlarda baribir ishlayveradi.
Muhokama postida yana kimdir ochiq blokcheyn ma’lumotlarini tahlil qilib, Binance’dagi bu safargi issiq hamyon hodisasi haqida yozdi. Muallifning javobi shunday bo‘ldi: oldindan o‘chirib qo‘yish ham o‘g‘irlikning oldini ololmaydi, faqat “bir nechta ruxsatni imzolab, keyin qayta imzolamaslik” imkonini yo‘qotadi. Binance’ning hodisa sabablari haqidagi rasmiy va to‘liq hisoboti hali e’lon qilinmagan. Bu faqat forumdagi blokcheyn tahlili.
Bir necha ochiq gap:
· Biror funksiya ishga tushganiga bir yildan oshmay turib, kimdir “menga uni butunlay o‘chiradigan tugma bering” deb taklif kiritishi hamma manzilga ham buncha “aqllilik” kerak emasligini ko‘rsatadi.
· Loyiha tasdiqlandi degani emas, asosiy tarmoqqa chiqadi degani ham emas. Sarlavhani ko‘rib, hamyonlarda bu funksiyani o‘chirish mumkin ekan, deb o‘ylamang.
· Asosiy qoida hamon o‘sha: imzolarni ko‘r-ko‘rona qo‘ymang; imzolashdan oldin nimaga imzo chekayotganingizni yaxshilab tekshiring.
Hamyoningizga 7702 kabi “aqlli” funksiya kerakmi? Yoki u biroz sodda, ammo xavfsizroq bo‘lgani ma’qulmi?
$ETH #EIP7702 #Ethereum yangilanishi
99

·
--
【Xakerlarda “o‘zini yo‘q qiluvchi vosita” bor: Binance hamraisi Richard Teng tergov tafsilotlarini oshkor qildi】
TokenPost’ning 31-oktabrdagi xabariga ko‘ra, Tengning aytishicha, qariyb 6,3 milliard dollarlik hujumda xakerlar o‘z vositalari va izlarini o‘chirib yuboradigan dasturdan foydalangan, bu esa tergovni qiyinlashtirgan; hujumda bir necha kishi qatnashgan. Tergov avvaliga buzib kirilgan noutbuklarga qaratilgan, keyin esa boshqa zaif nuqtalar ham aniqlangan. Hujumchilar EIP-7702’dan foydalanib, issiq hamyon ustidan zanjir ichidagi amallarni bajarish huquqini qo‘lga kiritgan va odatdagi tasdiqlash jarayonini chetlab o‘tgan.
Binance’dagi hozirgi vaziyat:
• Mablag‘ yechib olish vaqtincha to‘xtatildi, depozit kiritish odatdagidek davom etmoqda; xizmatni bosqichma-bosqich taxminan 40 soat ichida tiklash rejalashtirilgan
• Qurilmalar, bulutli infratuzilma, kalitlarni boshqarish va imzolash jarayonlarini qamrab oladigan xavfsizlik auditi boshlandi
• Huquqni muhofaza qiluvchi organlar, blokcheyn tahlil kompaniyalari, token emitentlari va boshqa birjalar bilan hamkorlikda kuzatuv olib borilmoqda
Muhandislar nuqtayi nazaridan 3 ta tavsiya:
1. Izlarni o‘chiruvchi vositalar jurnallarni tahlil qilishni qiyinlashtiradi; jurnallarni alohida joyda, faqat qo‘shish mumkin bo‘lgan saqlash tizimida saqlang
2. Ruxsatlarni, jumladan EIP-7702 orqali berilgan vakolatlarni muntazam tekshiring; manbasi noma’lum ruxsatlarni bermang
3. Mablag‘ yechish qayta tiklanayotgan paytda faqat rasmiy e’lonlarga ishoning, “mablag‘ yechish tiklandi” yoki “kompensatsiyani olish” degan soxta havolalardan ehtiyot bo‘ling
Sizningcha, birja eng avvalo qaysi bo‘g‘inni mustahkamlashi kerak: qurilmalar xavfsizliginimi, ruxsatlarni tasdiqlashnimi yoki imzolash jarayoninimi?
$BNB $BTC #币安 #安全事件 #EIP7702
O‘zingiz tadqiq qiling (DYOR), bu investitsiya maslahati emas
【Xakerlarda “o‘zini yo‘q qiluvchi vosita” bor: Binance hamraisi Richard Teng tergov tafsilotlarini oshkor qildi】
TokenPost’ning 31-oktabrdagi xabariga ko‘ra, Tengning aytishicha, qariyb 6,3 milliard dollarlik hujumda xakerlar o‘z vositalari va izlarini o‘chirib yuboradigan dasturdan foydalangan, bu esa tergovni qiyinlashtirgan; hujumda bir necha kishi qatnashgan. Tergov avvaliga buzib kirilgan noutbuklarga qaratilgan, keyin esa boshqa zaif nuqtalar ham aniqlangan. Hujumchilar EIP-7702’dan foydalanib, issiq hamyon ustidan zanjir ichidagi amallarni bajarish huquqini qo‘lga kiritgan va odatdagi tasdiqlash jarayonini chetlab o‘tgan.
Binance’dagi hozirgi vaziyat:
• Mablag‘ yechib olish vaqtincha to‘xtatildi, depozit kiritish odatdagidek davom etmoqda; xizmatni bosqichma-bosqich taxminan 40 soat ichida tiklash rejalashtirilgan
• Qurilmalar, bulutli infratuzilma, kalitlarni boshqarish va imzolash jarayonlarini qamrab oladigan xavfsizlik auditi boshlandi
• Huquqni muhofaza qiluvchi organlar, blokcheyn tahlil kompaniyalari, token emitentlari va boshqa birjalar bilan hamkorlikda kuzatuv olib borilmoqda
Muhandislar nuqtayi nazaridan 3 ta tavsiya:
1. Izlarni o‘chiruvchi vositalar jurnallarni tahlil qilishni qiyinlashtiradi; jurnallarni alohida joyda, faqat qo‘shish mumkin bo‘lgan saqlash tizimida saqlang
2. Ruxsatlarni, jumladan EIP-7702 orqali berilgan vakolatlarni muntazam tekshiring; manbasi noma’lum ruxsatlarni bermang
3. Mablag‘ yechish qayta tiklanayotgan paytda faqat rasmiy e’lonlarga ishoning, “mablag‘ yechish tiklandi” yoki “kompensatsiyani olish” degan soxta havolalardan ehtiyot bo‘ling
Sizningcha, birja eng avvalo qaysi bo‘g‘inni mustahkamlashi kerak: qurilmalar xavfsizliginimi, ruxsatlarni tasdiqlashnimi yoki imzolash jarayoninimi?
$BNB $BTC #币安 #安全事件 #EIP7702
O‘zingiz tadqiq qiling (DYOR), bu investitsiya maslahati emas
TokenPost’ning 31-oktabrdagi xabariga ko‘ra, Tengning aytishicha, qariyb 6,3 milliard dollarlik hujumda xakerlar o‘z vositalari va izlarini o‘chirib yuboradigan dasturdan foydalangan, bu esa tergovni qiyinlashtirgan; hujumda bir necha kishi qatnashgan. Tergov avvaliga buzib kirilgan noutbuklarga qaratilgan, keyin esa boshqa zaif nuqtalar ham aniqlangan. Hujumchilar EIP-7702’dan foydalanib, issiq hamyon ustidan zanjir ichidagi amallarni bajarish huquqini qo‘lga kiritgan va odatdagi tasdiqlash jarayonini chetlab o‘tgan.
Binance’dagi hozirgi vaziyat:
• Mablag‘ yechib olish vaqtincha to‘xtatildi, depozit kiritish odatdagidek davom etmoqda; xizmatni bosqichma-bosqich taxminan 40 soat ichida tiklash rejalashtirilgan
• Qurilmalar, bulutli infratuzilma, kalitlarni boshqarish va imzolash jarayonlarini qamrab oladigan xavfsizlik auditi boshlandi
• Huquqni muhofaza qiluvchi organlar, blokcheyn tahlil kompaniyalari, token emitentlari va boshqa birjalar bilan hamkorlikda kuzatuv olib borilmoqda
Muhandislar nuqtayi nazaridan 3 ta tavsiya:
1. Izlarni o‘chiruvchi vositalar jurnallarni tahlil qilishni qiyinlashtiradi; jurnallarni alohida joyda, faqat qo‘shish mumkin bo‘lgan saqlash tizimida saqlang
2. Ruxsatlarni, jumladan EIP-7702 orqali berilgan vakolatlarni muntazam tekshiring; manbasi noma’lum ruxsatlarni bermang
3. Mablag‘ yechish qayta tiklanayotgan paytda faqat rasmiy e’lonlarga ishoning, “mablag‘ yechish tiklandi” yoki “kompensatsiyani olish” degan soxta havolalardan ehtiyot bo‘ling
Sizningcha, birja eng avvalo qaysi bo‘g‘inni mustahkamlashi kerak: qurilmalar xavfsizliginimi, ruxsatlarni tasdiqlashnimi yoki imzolash jarayoninimi?
$BNB $BTC #币安 #安全事件 #EIP7702
O‘zingiz tadqiq qiling (DYOR), bu investitsiya maslahati emas
254
·
--
EIP-7702 nima? Bir marta imzo qo‘yib, hamyoningizda boshqalarning dasturini ishga tushirish mumkinmi?
So‘nggi kunlarda Binance’dan mablag‘ o‘g‘irlangach, ko‘pchilik EIP-7702 haqida so‘rayapti. Bir jumlada aytganda: u oddiy hamyon manziliga (EOA) ham bajariladigan smart-kontrakt kodini biriktirish imkonini beradi.
Ethereum’ning rasmiy spetsifikatsiyasida shunday deyilgan:
1. Yangi turdagi tranzaksiya qo‘shiladi, uning ichida “ruxsatlar ro‘yxati” bo‘ladi.
2. Har bir ruxsat manzil egasining imzosi bilan tasdiqlanadi. Unda tarmoq ID raqami, yo‘naltirilishi kerak bo‘lgan smart-kontrakt manzili va nonce bo‘ladi.
3. Ruxsat kuchga kirgach, manzilingizga “delegatsiya ko‘rsatkichi” yoziladi. Shundan so‘ng kimdir manzilingizga murojaat qilsa, o‘sha smart-kontrakt kodi sizning manzilingiz nomidan ishlaydi.
4. Bu delegatsiya o‘z-o‘zidan yo‘qolmaydi. Uni bekor qilish uchun yana imzo qo‘yib, nol manzilga yo‘naltirish kerak.
Dastlabki maqsad yaxshi: amallarni to‘plam qilib bajarish, komissiyani boshqa birov to‘lashi, ikkilamchi kalitlarga cheklangan huquq berish.
Ammo spetsifikatsiyaning o‘zida ham ochiq yozilgan: delegatsiya qilingan kod hisobga cheklanmagan kirish huquqiga ega; ilovalar foydalanuvchilardan bunday ruxsatni imzolashini kutmasligi kerak, hamyonlar esa bunday imkoniyatni taqdim etmasligi kerak; delegatsiya smart-kontrakti yomon yozilgan bo‘lsa, boshqalar manzilingizni deyarli to‘liq nazorat qilishi mumkin.
Bu voqeaga qaytsak. Chainalysis’ning aytishicha, Ethereum’da hujumchilar haqiqiy imzo bilan tasdiqlangan ruxsatni yuborib, Binance’ning issiq hamyonida o‘zlari joylashtirgan kodni ishga tushirgan, so‘ng shu hamyondan aktivlarni olib chiqib ketgan. Bu ruxsat imzolari qanday qo‘lga kiritilgani haqida Binance’ning to‘liq texnik hisoboti hali e’lon qilinmadi. Xulosa chiqarishga shoshilmang va barcha aybni bitta EIP’ga ag‘darmang.
Yoqimsiz bo‘lsa ham, ochig‘ini aytganda: bunday ruxsat imzolangach, mablag‘larni olib chiqib ketish uchun bitta chaqiruvning o‘zi kifoya. Oddiy foydalanuvchilar “Tasdiqlash” tugmasini bosayotganda ko‘z yumib ish tutmasligi kerak.
O‘zingiz tekshirib ko‘rish uchun uchta maslahat:
1. Tushunarsiz imzo so‘rovlarini imzolamang, ayniqsa ularda “ruxsat berish”, “delegatsiya” yoki “hisobni yangilash” deb yozilgan bo‘lsa.
2. Faqat hamyonning o‘zidagi imzo tafsilotlariga ishoning, veb-sahifadagi qalqib chiquvchi oynada yozilgan izohlarga emas.
3. Ruxsatlar va manzilingizning delegatsiya holatini muntazam tekshirib turing, kerak bo‘lmaganlarini bekor qiling.
Hamyoningizda “hisobni yangilash” kabi ogohlantirish chiqqanmi? O‘shanda bosganmisiz?
#EIP7702 #钱包安全 $ETH
EIP-7702 nima? Bir marta imzo qo‘yib, hamyoningizda boshqalarning dasturini ishga tushirish mumkinmi?
So‘nggi kunlarda Binance’dan mablag‘ o‘g‘irlangach, ko‘pchilik EIP-7702 haqida so‘rayapti. Bir jumlada aytganda: u oddiy hamyon manziliga (EOA) ham bajariladigan smart-kontrakt kodini biriktirish imkonini beradi.
Ethereum’ning rasmiy spetsifikatsiyasida shunday deyilgan:
1. Yangi turdagi tranzaksiya qo‘shiladi, uning ichida “ruxsatlar ro‘yxati” bo‘ladi.
2. Har bir ruxsat manzil egasining imzosi bilan tasdiqlanadi. Unda tarmoq ID raqami, yo‘naltirilishi kerak bo‘lgan smart-kontrakt manzili va nonce bo‘ladi.
3. Ruxsat kuchga kirgach, manzilingizga “delegatsiya ko‘rsatkichi” yoziladi. Shundan so‘ng kimdir manzilingizga murojaat qilsa, o‘sha smart-kontrakt kodi sizning manzilingiz nomidan ishlaydi.
4. Bu delegatsiya o‘z-o‘zidan yo‘qolmaydi. Uni bekor qilish uchun yana imzo qo‘yib, nol manzilga yo‘naltirish kerak.
Dastlabki maqsad yaxshi: amallarni to‘plam qilib bajarish, komissiyani boshqa birov to‘lashi, ikkilamchi kalitlarga cheklangan huquq berish.
Ammo spetsifikatsiyaning o‘zida ham ochiq yozilgan: delegatsiya qilingan kod hisobga cheklanmagan kirish huquqiga ega; ilovalar foydalanuvchilardan bunday ruxsatni imzolashini kutmasligi kerak, hamyonlar esa bunday imkoniyatni taqdim etmasligi kerak; delegatsiya smart-kontrakti yomon yozilgan bo‘lsa, boshqalar manzilingizni deyarli to‘liq nazorat qilishi mumkin.
Bu voqeaga qaytsak. Chainalysis’ning aytishicha, Ethereum’da hujumchilar haqiqiy imzo bilan tasdiqlangan ruxsatni yuborib, Binance’ning issiq hamyonida o‘zlari joylashtirgan kodni ishga tushirgan, so‘ng shu hamyondan aktivlarni olib chiqib ketgan. Bu ruxsat imzolari qanday qo‘lga kiritilgani haqida Binance’ning to‘liq texnik hisoboti hali e’lon qilinmadi. Xulosa chiqarishga shoshilmang va barcha aybni bitta EIP’ga ag‘darmang.
Yoqimsiz bo‘lsa ham, ochig‘ini aytganda: bunday ruxsat imzolangach, mablag‘larni olib chiqib ketish uchun bitta chaqiruvning o‘zi kifoya. Oddiy foydalanuvchilar “Tasdiqlash” tugmasini bosayotganda ko‘z yumib ish tutmasligi kerak.
O‘zingiz tekshirib ko‘rish uchun uchta maslahat:
1. Tushunarsiz imzo so‘rovlarini imzolamang, ayniqsa ularda “ruxsat berish”, “delegatsiya” yoki “hisobni yangilash” deb yozilgan bo‘lsa.
2. Faqat hamyonning o‘zidagi imzo tafsilotlariga ishoning, veb-sahifadagi qalqib chiquvchi oynada yozilgan izohlarga emas.
3. Ruxsatlar va manzilingizning delegatsiya holatini muntazam tekshirib turing, kerak bo‘lmaganlarini bekor qiling.
Hamyoningizda “hisobni yangilash” kabi ogohlantirish chiqqanmi? O‘shanda bosganmisiz?
#EIP7702 #钱包安全 $ETH
So‘nggi kunlarda Binance’dan mablag‘ o‘g‘irlangach, ko‘pchilik EIP-7702 haqida so‘rayapti. Bir jumlada aytganda: u oddiy hamyon manziliga (EOA) ham bajariladigan smart-kontrakt kodini biriktirish imkonini beradi.
Ethereum’ning rasmiy spetsifikatsiyasida shunday deyilgan:
1. Yangi turdagi tranzaksiya qo‘shiladi, uning ichida “ruxsatlar ro‘yxati” bo‘ladi.
2. Har bir ruxsat manzil egasining imzosi bilan tasdiqlanadi. Unda tarmoq ID raqami, yo‘naltirilishi kerak bo‘lgan smart-kontrakt manzili va nonce bo‘ladi.
3. Ruxsat kuchga kirgach, manzilingizga “delegatsiya ko‘rsatkichi” yoziladi. Shundan so‘ng kimdir manzilingizga murojaat qilsa, o‘sha smart-kontrakt kodi sizning manzilingiz nomidan ishlaydi.
4. Bu delegatsiya o‘z-o‘zidan yo‘qolmaydi. Uni bekor qilish uchun yana imzo qo‘yib, nol manzilga yo‘naltirish kerak.
Dastlabki maqsad yaxshi: amallarni to‘plam qilib bajarish, komissiyani boshqa birov to‘lashi, ikkilamchi kalitlarga cheklangan huquq berish.
Ammo spetsifikatsiyaning o‘zida ham ochiq yozilgan: delegatsiya qilingan kod hisobga cheklanmagan kirish huquqiga ega; ilovalar foydalanuvchilardan bunday ruxsatni imzolashini kutmasligi kerak, hamyonlar esa bunday imkoniyatni taqdim etmasligi kerak; delegatsiya smart-kontrakti yomon yozilgan bo‘lsa, boshqalar manzilingizni deyarli to‘liq nazorat qilishi mumkin.
Bu voqeaga qaytsak. Chainalysis’ning aytishicha, Ethereum’da hujumchilar haqiqiy imzo bilan tasdiqlangan ruxsatni yuborib, Binance’ning issiq hamyonida o‘zlari joylashtirgan kodni ishga tushirgan, so‘ng shu hamyondan aktivlarni olib chiqib ketgan. Bu ruxsat imzolari qanday qo‘lga kiritilgani haqida Binance’ning to‘liq texnik hisoboti hali e’lon qilinmadi. Xulosa chiqarishga shoshilmang va barcha aybni bitta EIP’ga ag‘darmang.
Yoqimsiz bo‘lsa ham, ochig‘ini aytganda: bunday ruxsat imzolangach, mablag‘larni olib chiqib ketish uchun bitta chaqiruvning o‘zi kifoya. Oddiy foydalanuvchilar “Tasdiqlash” tugmasini bosayotganda ko‘z yumib ish tutmasligi kerak.
O‘zingiz tekshirib ko‘rish uchun uchta maslahat:
1. Tushunarsiz imzo so‘rovlarini imzolamang, ayniqsa ularda “ruxsat berish”, “delegatsiya” yoki “hisobni yangilash” deb yozilgan bo‘lsa.
2. Faqat hamyonning o‘zidagi imzo tafsilotlariga ishoning, veb-sahifadagi qalqib chiquvchi oynada yozilgan izohlarga emas.
3. Ruxsatlar va manzilingizning delegatsiya holatini muntazam tekshirib turing, kerak bo‘lmaganlarini bekor qiling.
Hamyoningizda “hisobni yangilash” kabi ogohlantirish chiqqanmi? O‘shanda bosganmisiz?
#EIP7702 #钱包安全 $ETH
88

·
--
The Defiant’da ko‘zim tushdi: dasturchi nicolashw Ethereum bo‘yicha bir taklifni taqdim etdi (PR #12600, muhokamalarda EIP-8476 deb atalmoqda). Unda oddiy EOA hamyonlari EIP-7702 delegatsiyasini **butunlay o‘chirib qo‘yishi** mumkin bo‘lishi taklif qilingan.
Muhim jihati: hozircha ruxsat etilmagan, type-4 bo‘sh avtorizatsiya tranzaksiyasi orqali hisobga bajarib bo‘lmaydigan belgi kodi (hozircha `0xef0200`) o‘rnatiladi. Shundan keyin har qanday yangi 7702 delegatsiyasi, jumladan uni bekor qilishga urinish ham, e’tiborga olinmaydi. Manzil, oddiy pul o‘tkazmalari va shartnoma chaqiruvlari ishlashda davom etadi; ammo bu maxfiy kalit yo‘qolgach amalga oshiriladigan pul o‘tkazmalari yoki avtorizatsiyalarga to‘sqinlik qilmaydi, avvalgi avtorizatsiyalarni ham avtomatik bekor qilmaydi. Taklif hali birlashtirilmagan va rasmiy raqamga ega emas; amalda joriy etilishi uchun tarmoq yangilanishini kutish kerak.
Birjalar issiq hamyonlari va muassasalarning xazinalari kabi delegatsiya yoqilmasligi kerak bo‘lgan manzillar endi uni «bir tugma bilan butunlay qulflash» imkoniga ega bo‘ladi. So‘nggi paytlarda 7702’dan tasdiqlash jarayonini chetlab o‘tish uchun foydalanish haqida ko‘p gap bo‘ldi — bu taklif aynan shu muammoga qaratilgan.
#以太坊 #EIP7702 #安全 $ETH
The Defiant’da ko‘zim tushdi: dasturchi nicolashw Ethereum bo‘yicha bir taklifni taqdim etdi (PR #12600, muhokamalarda EIP-8476 deb atalmoqda). Unda oddiy EOA hamyonlari EIP-7702 delegatsiyasini **butunlay o‘chirib qo‘yishi** mumkin bo‘lishi taklif qilingan.
Muhim jihati: hozircha ruxsat etilmagan, type-4 bo‘sh avtorizatsiya tranzaksiyasi orqali hisobga bajarib bo‘lmaydigan belgi kodi (hozircha `0xef0200`) o‘rnatiladi. Shundan keyin har qanday yangi 7702 delegatsiyasi, jumladan uni bekor qilishga urinish ham, e’tiborga olinmaydi. Manzil, oddiy pul o‘tkazmalari va shartnoma chaqiruvlari ishlashda davom etadi; ammo bu maxfiy kalit yo‘qolgach amalga oshiriladigan pul o‘tkazmalari yoki avtorizatsiyalarga to‘sqinlik qilmaydi, avvalgi avtorizatsiyalarni ham avtomatik bekor qilmaydi. Taklif hali birlashtirilmagan va rasmiy raqamga ega emas; amalda joriy etilishi uchun tarmoq yangilanishini kutish kerak.
Birjalar issiq hamyonlari va muassasalarning xazinalari kabi delegatsiya yoqilmasligi kerak bo‘lgan manzillar endi uni «bir tugma bilan butunlay qulflash» imkoniga ega bo‘ladi. So‘nggi paytlarda 7702’dan tasdiqlash jarayonini chetlab o‘tish uchun foydalanish haqida ko‘p gap bo‘ldi — bu taklif aynan shu muammoga qaratilgan.
#以太坊 #EIP7702 #安全 $ETH
Muhim jihati: hozircha ruxsat etilmagan, type-4 bo‘sh avtorizatsiya tranzaksiyasi orqali hisobga bajarib bo‘lmaydigan belgi kodi (hozircha `0xef0200`) o‘rnatiladi. Shundan keyin har qanday yangi 7702 delegatsiyasi, jumladan uni bekor qilishga urinish ham, e’tiborga olinmaydi. Manzil, oddiy pul o‘tkazmalari va shartnoma chaqiruvlari ishlashda davom etadi; ammo bu maxfiy kalit yo‘qolgach amalga oshiriladigan pul o‘tkazmalari yoki avtorizatsiyalarga to‘sqinlik qilmaydi, avvalgi avtorizatsiyalarni ham avtomatik bekor qilmaydi. Taklif hali birlashtirilmagan va rasmiy raqamga ega emas; amalda joriy etilishi uchun tarmoq yangilanishini kutish kerak.
Birjalar issiq hamyonlari va muassasalarning xazinalari kabi delegatsiya yoqilmasligi kerak bo‘lgan manzillar endi uni «bir tugma bilan butunlay qulflash» imkoniga ega bo‘ladi. So‘nggi paytlarda 7702’dan tasdiqlash jarayonini chetlab o‘tish uchun foydalanish haqida ko‘p gap bo‘ldi — bu taklif aynan shu muammoga qaratilgan.
#以太坊 #EIP7702 #安全 $ETH
77
·
--
EIP-7702 taklifi Ethereum’da ko‘pchilikning e’tiborini tortmoqda.
Bu yangilanish oddiy hamyonlarga aqlli shartnomalar kodini bajarish imkonini beradi. Asosan, u tranzaksiyalarni to‘plam holida amalga oshirish va homiylik qilingan to‘lovlarni osonlashtirishga qaratilgan.
Bu tarmoqdagi foydalanuvchi tajribasi uchun qiziqarli o‘zgarish. Agar joriy etilsa, aktivlar bilan o‘zaro aloqada bo‘lish ancha osonlashishi mumkin.
Hamyonlar uchun bu o‘zgarish haqida qanday fikrdasiz?
$ETH #Ethereum #EIP7702
EIP-7702 taklifi Ethereum’da ko‘pchilikning e’tiborini tortmoqda.
Bu yangilanish oddiy hamyonlarga aqlli shartnomalar kodini bajarish imkonini beradi. Asosan, u tranzaksiyalarni to‘plam holida amalga oshirish va homiylik qilingan to‘lovlarni osonlashtirishga qaratilgan.
Bu tarmoqdagi foydalanuvchi tajribasi uchun qiziqarli o‘zgarish. Agar joriy etilsa, aktivlar bilan o‘zaro aloqada bo‘lish ancha osonlashishi mumkin.
Hamyonlar uchun bu o‘zgarish haqida qanday fikrdasiz?
$ETH #Ethereum #EIP7702
Bu yangilanish oddiy hamyonlarga aqlli shartnomalar kodini bajarish imkonini beradi. Asosan, u tranzaksiyalarni to‘plam holida amalga oshirish va homiylik qilingan to‘lovlarni osonlashtirishga qaratilgan.
Bu tarmoqdagi foydalanuvchi tajribasi uchun qiziqarli o‘zgarish. Agar joriy etilsa, aktivlar bilan o‘zaro aloqada bo‘lish ancha osonlashishi mumkin.
Hamyonlar uchun bu o‘zgarish haqida qanday fikrdasiz?
$ETH #Ethereum #EIP7702
8
Ruhni larzaga soladigan savol: Binance hamraisi Teng Jue juma kuni 6,3 milliard o‘g‘irlangan usulni o‘z og‘zi bilan tushuntirdi — xakerlar Ethereum EIP-7702’ning vakolat berish funksiyasidan foydalanib, odatdagi tasdiqlash jarayonini chetlab o‘tishdi va issiq hamyon ustidan boshqaruvni qo‘lga kiritishdi. Ishni bitirgach, vositalar va izlarni yo‘qotish uchun o‘z-o‘zini yo‘q qilish mexanizmidan ham foydalanishdi. E’tibor bering: bu shunchaki maxfiy kalit o‘g‘irlangan holat emas — tasdiqlash jarayonining o‘zi “qonuniy vakolat berish” orqali chetlab o‘tilgan. Xo‘sh, dunyodagi eng yirik birjaning tasdiqlash jarayonini ham aylanib o‘tish mumkin ekan, birjaning issiq hamyoni hali ham seyf hisoblanadimi? Yakshanba kuni mablag‘ yechish tiklanadi, dushanba kuni esa avval zaxiralar isboti e’lon qilinadi. Siz darhol pulingizni yechib olasizmi yoki 6,3 milliardning hammasi qoplanar ekan, mablag‘ingizni qoldiraverasizmi? Izohlarda tanlovingizni bildiring: A — omon qolish uchun yechib olaman; B — hammasi qoplanar ekan, nimadan qo‘rqaman?
$BTC $ETH #币安 #被盗 #EIP7702
Ruhni larzaga soladigan savol: Binance hamraisi Teng Jue juma kuni 6,3 milliard o‘g‘irlangan usulni o‘z og‘zi bilan tushuntirdi — xakerlar Ethereum EIP-7702’ning vakolat berish funksiyasidan foydalanib, odatdagi tasdiqlash jarayonini chetlab o‘tishdi va issiq hamyon ustidan boshqaruvni qo‘lga kiritishdi. Ishni bitirgach, vositalar va izlarni yo‘qotish uchun o‘z-o‘zini yo‘q qilish mexanizmidan ham foydalanishdi. E’tibor bering: bu shunchaki maxfiy kalit o‘g‘irlangan holat emas — tasdiqlash jarayonining o‘zi “qonuniy vakolat berish” orqali chetlab o‘tilgan. Xo‘sh, dunyodagi eng yirik birjaning tasdiqlash jarayonini ham aylanib o‘tish mumkin ekan, birjaning issiq hamyoni hali ham seyf hisoblanadimi? Yakshanba kuni mablag‘ yechish tiklanadi, dushanba kuni esa avval zaxiralar isboti e’lon qilinadi. Siz darhol pulingizni yechib olasizmi yoki 6,3 milliardning hammasi qoplanar ekan, mablag‘ingizni qoldiraverasizmi? Izohlarda tanlovingizni bildiring: A — omon qolish uchun yechib olaman; B — hammasi qoplanar ekan, nimadan qo‘rqaman?
$BTC $ETH #币安 #被盗 #EIP7702
$BTC $ETH #币安 #被盗 #EIP7702
26
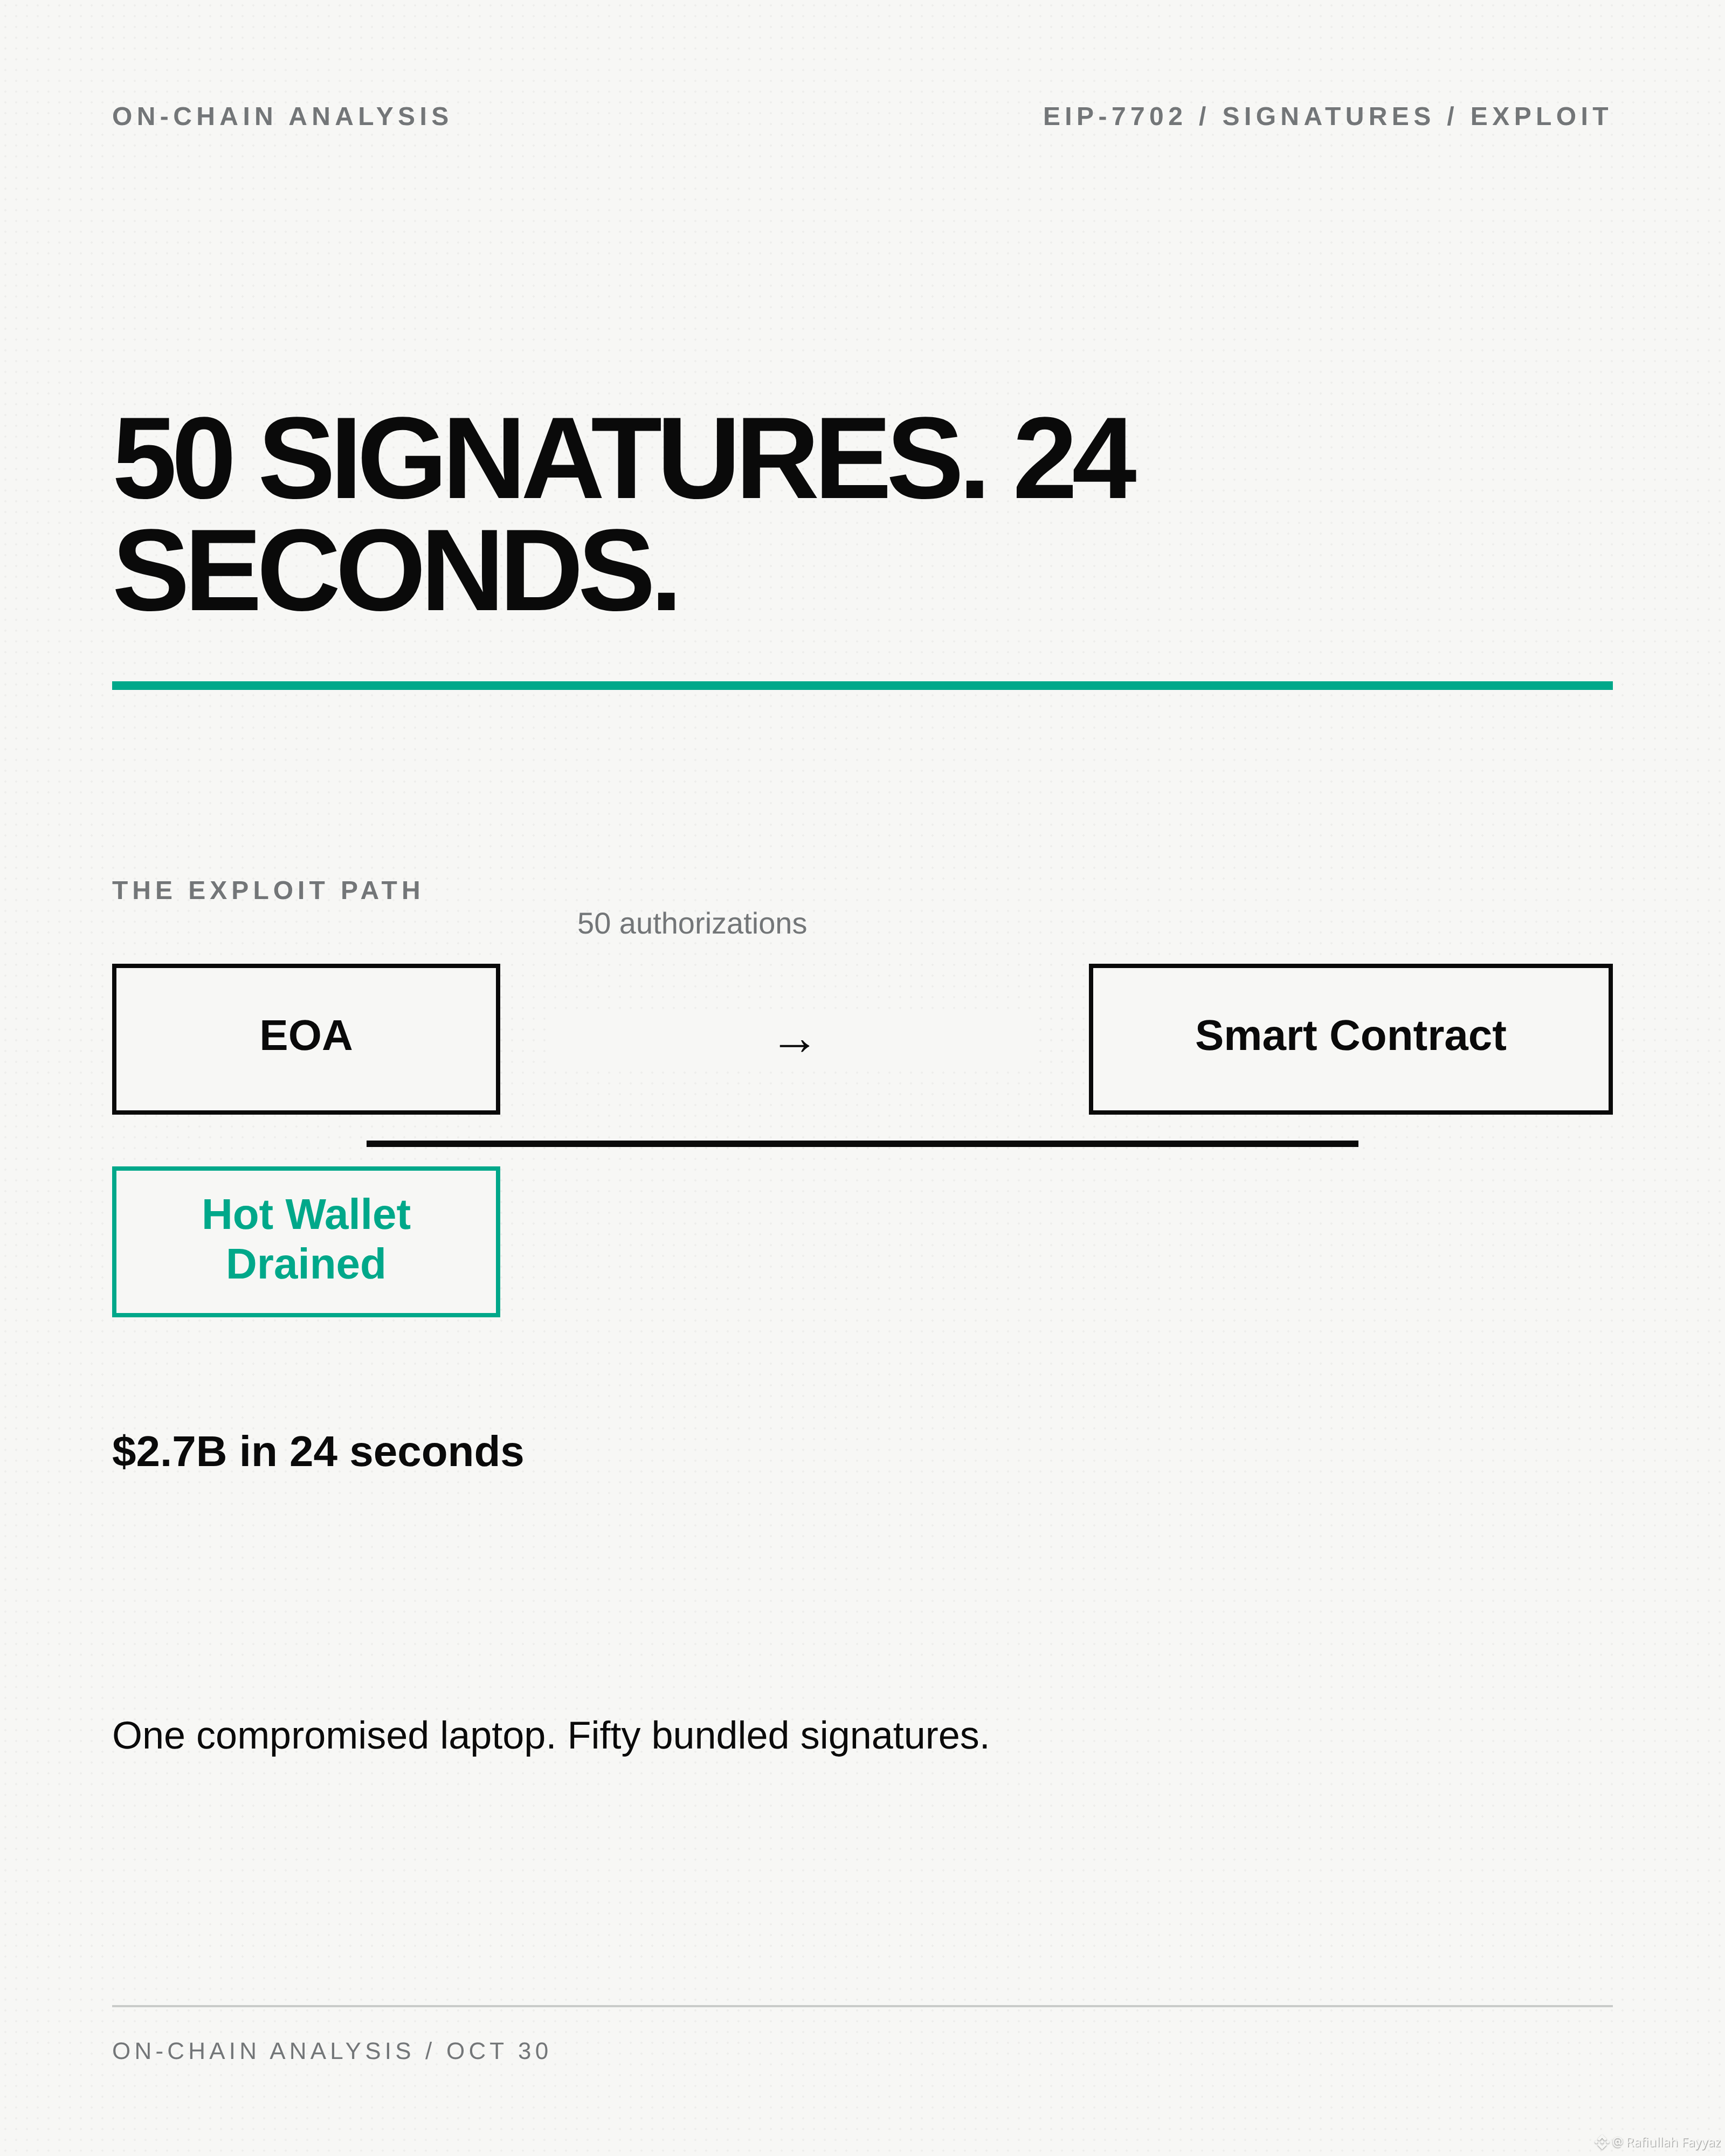
50 TA IMZO. 24 SONIYA.
2,7 milliard dollar Binance 14’dan 24 soniyada chiqib ketdi.
Hujumchi maxfiy kalitni o‘g‘irlamadi. U 50 ta EIP-7702 avtorizatsiyasini bitta tranzaksiyaga jamladi. Har bir imzo hamyon boshqaruvini bir xil smart-kontraktga topshirdi. 50 ta imzoning barchasi kiritilgach, hot-hamyon bo‘shatildi.
Bu EIP-7702’dan shu miqyosda foydalanilgan ilk yirik ekspluatatsiya. Ushbu standart tashqi tomondan boshqariladigan hisobga smart-kontraktga vakolat berish imkonini beradi. Hisob abstraksiyasi uchun foydali. Imzolash jarayoni buzib kirilganida esa halokatli.
Binance’ning aytishicha, hujum uchun noutbukdan foydalanilgan. Ammo qurol imzolarni jamlash bo‘lgan.
$BNB
#EIP7702 #SmartContracts #BinanceHack #SecurityResearch #OnChainAnalysis
{spot}(BNBUSDT)
50 TA IMZO. 24 SONIYA.
2,7 milliard dollar Binance 14’dan 24 soniyada chiqib ketdi.
Hujumchi maxfiy kalitni o‘g‘irlamadi. U 50 ta EIP-7702 avtorizatsiyasini bitta tranzaksiyaga jamladi. Har bir imzo hamyon boshqaruvini bir xil smart-kontraktga topshirdi. 50 ta imzoning barchasi kiritilgach, hot-hamyon bo‘shatildi.
Bu EIP-7702’dan shu miqyosda foydalanilgan ilk yirik ekspluatatsiya. Ushbu standart tashqi tomondan boshqariladigan hisobga smart-kontraktga vakolat berish imkonini beradi. Hisob abstraksiyasi uchun foydali. Imzolash jarayoni buzib kirilganida esa halokatli.
Binance’ning aytishicha, hujum uchun noutbukdan foydalanilgan. Ammo qurol imzolarni jamlash bo‘lgan.
$BNB
#EIP7702 #SmartContracts #BinanceHack #SecurityResearch #OnChainAnalysis
2,7 milliard dollar Binance 14’dan 24 soniyada chiqib ketdi.
Hujumchi maxfiy kalitni o‘g‘irlamadi. U 50 ta EIP-7702 avtorizatsiyasini bitta tranzaksiyaga jamladi. Har bir imzo hamyon boshqaruvini bir xil smart-kontraktga topshirdi. 50 ta imzoning barchasi kiritilgach, hot-hamyon bo‘shatildi.
Bu EIP-7702’dan shu miqyosda foydalanilgan ilk yirik ekspluatatsiya. Ushbu standart tashqi tomondan boshqariladigan hisobga smart-kontraktga vakolat berish imkonini beradi. Hisob abstraksiyasi uchun foydali. Imzolash jarayoni buzib kirilganida esa halokatli.
Binance’ning aytishicha, hujum uchun noutbukdan foydalanilgan. Ammo qurol imzolarni jamlash bo‘lgan.
$BNB
#EIP7702 #SmartContracts #BinanceHack #SecurityResearch #OnChainAnalysis
356
·
--
Ochig‘ini aytganda, bu safar shaxsiy kalit o‘g‘irlanmagan — imzolash tizimidan pul yechib oladigan bankomat sifatida foydalanishgan. TRM Labs vaqt jadvaliga ko‘ra, hujum 29-oktabr kuni soat 20:05 UTC da boshlangan va 20 daqiqa davom etgan. Binance’ning 10 ta blokcheyndagi hamyonlaridan 6,36 milliard dollarlik kriptoaktiv olib chiqilgan — bu Bybitdan o‘g‘irlangan 1,5 milliard dollardan 4 baravardan ham ko‘p. Binance’ning dastlabki tekshiruvi ham bunga mos keladi: tizim administratori muhandisining kompyuteri buzib kirilgan, hujumchilar ichki xizmat konteyneriga kirib, mablag‘ yechish so‘rovlarini yuborishgan. Shaxsiy kalitlar sizib chiqqani aniqlanmagan. Eng ayanchlisi Ethereum bilan bog‘liq qism: hujumchilar Binance’ning imzolash tizimiga birdaniga 50 ta EIP-7702 oldindan avtorizatsiyasini imzolatishgan. Ular ketma-ket nonce raqamlari bilan joylashtirilgani uchun, ulardan biri albatta mos tushishi kerak edi. Binance 14 hamyoni o‘sha zahoti hujumchilarning supurib-tozalovchi robotiga aylandi: bitta tranzaksiyada 167,464 ta $ETH va 1.615 milliard USDT olib ketildi, hamyonda atigi 1 ta ETH qoldi. Hamyon to‘ldirilgach, uni yana supurib ketishdi. TRM va Chainalysis izlarni Shimoliy Koreyaning TraderTraitor guruhiga bog‘lamoqda, ammo Binance hozircha hech kimni rasman ayblagani yo‘q. Muzlatilgan qariyb 3 milliard dollar — muzlatish mumkin bo‘lgan stabilkoinlar: Tether 1,567 milliard dollarni, Circle esa 800 million dollardan ortiq mablag‘ni muzlatdi. Muzlatib bo‘lmaydigan $BTC va $ETH’ning qariyb 2,4 milliard dollarlik qismi esa allaqachon chiqarib yuborilgan. SAFU fondidagi 15 mingta $BTC taxminan 1,2 milliard dollarga teng — bu zararning beshdan biriga ham yetmaydi. Qolganini Binance o‘z mablag‘lari bilan qoplashi kerak. Bu shaxsiy fikrim, xolos. Mablag‘ yechish qayta tiklangach, darhol o‘z nazoratingizdagi hamyonga o‘tkazasizmi yoki Binance’da qoldirib, zararni to‘liq qoplashiga ishonasizmi? Izohlarda o‘z pozitsiyangizni bildiring.
#$1.5BInLeveragedCryptoBetsLiquidated #BinanceSecurityIncident #TraderTraitor #EIP7702
Ochig‘ini aytganda, bu safar shaxsiy kalit o‘g‘irlanmagan — imzolash tizimidan pul yechib oladigan bankomat sifatida foydalanishgan. TRM Labs vaqt jadvaliga ko‘ra, hujum 29-oktabr kuni soat 20:05 UTC da boshlangan va 20 daqiqa davom etgan. Binance’ning 10 ta blokcheyndagi hamyonlaridan 6,36 milliard dollarlik kriptoaktiv olib chiqilgan — bu Bybitdan o‘g‘irlangan 1,5 milliard dollardan 4 baravardan ham ko‘p. Binance’ning dastlabki tekshiruvi ham bunga mos keladi: tizim administratori muhandisining kompyuteri buzib kirilgan, hujumchilar ichki xizmat konteyneriga kirib, mablag‘ yechish so‘rovlarini yuborishgan. Shaxsiy kalitlar sizib chiqqani aniqlanmagan. Eng ayanchlisi Ethereum bilan bog‘liq qism: hujumchilar Binance’ning imzolash tizimiga birdaniga 50 ta EIP-7702 oldindan avtorizatsiyasini imzolatishgan. Ular ketma-ket nonce raqamlari bilan joylashtirilgani uchun, ulardan biri albatta mos tushishi kerak edi. Binance 14 hamyoni o‘sha zahoti hujumchilarning supurib-tozalovchi robotiga aylandi: bitta tranzaksiyada 167,464 ta $ETH va 1.615 milliard USDT olib ketildi, hamyonda atigi 1 ta ETH qoldi. Hamyon to‘ldirilgach, uni yana supurib ketishdi. TRM va Chainalysis izlarni Shimoliy Koreyaning TraderTraitor guruhiga bog‘lamoqda, ammo Binance hozircha hech kimni rasman ayblagani yo‘q. Muzlatilgan qariyb 3 milliard dollar — muzlatish mumkin bo‘lgan stabilkoinlar: Tether 1,567 milliard dollarni, Circle esa 800 million dollardan ortiq mablag‘ni muzlatdi. Muzlatib bo‘lmaydigan $BTC va $ETH ’ning qariyb 2,4 milliard dollarlik qismi esa allaqachon chiqarib yuborilgan. SAFU fondidagi 15 mingta $BTC taxminan 1,2 milliard dollarga teng — bu zararning beshdan biriga ham yetmaydi. Qolganini Binance o‘z mablag‘lari bilan qoplashi kerak. Bu shaxsiy fikrim, xolos. Mablag‘ yechish qayta tiklangach, darhol o‘z nazoratingizdagi hamyonga o‘tkazasizmi yoki Binance’da qoldirib, zararni to‘liq qoplashiga ishonasizmi? Izohlarda o‘z pozitsiyangizni bildiring.
#$1.5BInLeveragedCryptoBetsLiquidated #BinanceSecurityIncident #TraderTraitor #EIP7702
#$1.5BInLeveragedCryptoBetsLiquidated #BinanceSecurityIncident #TraderTraitor #EIP7702
Padfoot:
先别急着站队,63.6亿这种级别得核对官方公告和链上证据😂 吃瓜可以,别让假瓜把自己的钱包吓跑了。
1
2
1.3k

·
--
63 milliardlik noqonuniy tranzaksiyalarning EIP-7702 ga aloqasi yo‘q, buni bo‘rttirib ko‘rsatishni bas qiling. Ammo bu protokol xakerlarga xavfsizlik tekshiruvini chetlab o‘tish imkonini berdi: mablag‘lar izsiz kelib-ketadigan bo‘ldi va u zararli harakatlar uchun “tezlatkich”ga aylandi. Yangi standart qanchalik yaxshi bo‘lmasin, xavfsizlik masalasi izdan chiqsa, hammasi bekor. Bundan buyon blokcheyndagi o‘zaro aloqalarda avval xavfni, keyin foydani ko‘rib chiqing.
$ETH #EIP7702
63 milliardlik noqonuniy tranzaksiyalarning EIP-7702 ga aloqasi yo‘q, buni bo‘rttirib ko‘rsatishni bas qiling. Ammo bu protokol xakerlarga xavfsizlik tekshiruvini chetlab o‘tish imkonini berdi: mablag‘lar izsiz kelib-ketadigan bo‘ldi va u zararli harakatlar uchun “tezlatkich”ga aylandi. Yangi standart qanchalik yaxshi bo‘lmasin, xavfsizlik masalasi izdan chiqsa, hammasi bekor. Bundan buyon blokcheyndagi o‘zaro aloqalarda avval xavfni, keyin foydani ko‘rib chiqing.
$ETH #EIP7702
$ETH #EIP7702
13
·
--
BITTA IMZO. MABODO KIMDIR YANA SO‘RAMASDAN MABLAG‘LARINGIZNI O‘TKAZIB YUBORSA-CHI? 🔐
Zararli EIP-7702 delegatsiyasi bilan bu haqiqiy xavf. Ammo hamyoningizda “EIP-7702” yozuvini ko‘rish avtomatik ravishda buzib kirishganini anglatMAYDI.
Mana, sodda tushuntirish 👇
Oddiy hamyon tranzaksiyalarni imzolash uchun shaxsiy kalitingizdan foydalanadi.
EIP-7702 ayni shu hamyon manziliga smart-kontrakt kodini ishga tushirish imkonini beradi. Bu birlashtirilgan tranzaksiyalar, homiylik qilinadigan gas va dasturlanadigan ruxsatlar kabi imkoniyatlarni qo‘shadi.
Buni hamyoningiz ichiga yordamchi o‘rnatish deb tasavvur qiling.
Ishonchli yordamchi xavfsizlik qoidalariga amal qiladi. Zararli yordamchi esa tajovuzkorga sizdan yana tasdiq olmasdan aktivlaringizni o‘tkazish imkonini berishi mumkin.
Bu qanday sodir bo‘ladi?
• Sizni zararli kodga ishora qiluvchi avtorizatsiyani imzolashga aldashadi.
• Shaxsiy kalitingiz o‘g‘irlanadi va tajovuzkorga uni imzolash imkonini beradi.
• Delegatsiya qilingan kodda zaiflik bo‘ladi.
Ommaviy manzilingizni bilishning o‘zi delegatsiya o‘rnatish uchun yetarli emas. Buning uchun haqiqiy avtorizatsiya imzosi kerak.
Tuzatib qo‘yishga arziydigan uchta noto‘g‘ri tushuncha:
❌ “EIP-7702 xakerlar uchun yaratilgan”
U hamyon imkoniyatlarini yaxshilash uchun ishlab chiqilgan. Xavf kod va uning ruxsatlariga bog‘liq.
❌ “Delegatsiyani bekor qilib bo‘lmaydi”
Protokol nol manzilga berilgan haqiqiy avtorizatsiya orqali uni bekor qilishga imkon beradi. Hamyoningiz interfeysi har bir holatni qo‘llab-quvvatlamasligi mumkin.
❌ “Tokenlarga berilgan ruxsatlarni bekor qilish hammasini olib tashlaydi”
Token ruxsatlari va EIP-7702 delegatsiyasi — turli ruxsatlar. Birini olib tashlash ikkinchisini avtomatik ravishda bekor qilmaydi.
Eng muhimi: shaxsiy kalitingiz qo‘lga tushgan bo‘lsa, delegatsiyani bekor qilish bu kalitni yana xavfsiz qilmaydi. Tajovuzkor qaytadan imzo qo‘yishi mumkin.
Faqat ko‘rsatilgan nomga emas, amalda delegatsiya qilingan kontraktga qarang. Hamyonning rasmiy vositalaridan foydalaning va “hamyoningizni tuzating” degan tasodifiy havolalarga hech qachon ishonmang.
Imzo qo‘yishdan oldin so‘rang:
“Men bitta amalni ma’qullayapmanmi yoki hamyonimning ishlash usulini o‘zgartirayapmanmi?”
Manba: Ethereum EIP-7702 spetsifikatsiyasi
#EIP7702 $BTC $ETH $BNB
BITTA IMZO. MABODO KIMDIR YANA SO‘RAMASDAN MABLAG‘LARINGIZNI O‘TKAZIB YUBORSA-CHI? 🔐
Zararli EIP-7702 delegatsiyasi bilan bu haqiqiy xavf. Ammo hamyoningizda “EIP-7702” yozuvini ko‘rish avtomatik ravishda buzib kirishganini anglatMAYDI.
Mana, sodda tushuntirish 👇
Oddiy hamyon tranzaksiyalarni imzolash uchun shaxsiy kalitingizdan foydalanadi.
EIP-7702 ayni shu hamyon manziliga smart-kontrakt kodini ishga tushirish imkonini beradi. Bu birlashtirilgan tranzaksiyalar, homiylik qilinadigan gas va dasturlanadigan ruxsatlar kabi imkoniyatlarni qo‘shadi.
Buni hamyoningiz ichiga yordamchi o‘rnatish deb tasavvur qiling.
Ishonchli yordamchi xavfsizlik qoidalariga amal qiladi. Zararli yordamchi esa tajovuzkorga sizdan yana tasdiq olmasdan aktivlaringizni o‘tkazish imkonini berishi mumkin.
Bu qanday sodir bo‘ladi?
• Sizni zararli kodga ishora qiluvchi avtorizatsiyani imzolashga aldashadi.
• Shaxsiy kalitingiz o‘g‘irlanadi va tajovuzkorga uni imzolash imkonini beradi.
• Delegatsiya qilingan kodda zaiflik bo‘ladi.
Ommaviy manzilingizni bilishning o‘zi delegatsiya o‘rnatish uchun yetarli emas. Buning uchun haqiqiy avtorizatsiya imzosi kerak.
Tuzatib qo‘yishga arziydigan uchta noto‘g‘ri tushuncha:
❌ “EIP-7702 xakerlar uchun yaratilgan”
U hamyon imkoniyatlarini yaxshilash uchun ishlab chiqilgan. Xavf kod va uning ruxsatlariga bog‘liq.
❌ “Delegatsiyani bekor qilib bo‘lmaydi”
Protokol nol manzilga berilgan haqiqiy avtorizatsiya orqali uni bekor qilishga imkon beradi. Hamyoningiz interfeysi har bir holatni qo‘llab-quvvatlamasligi mumkin.
❌ “Tokenlarga berilgan ruxsatlarni bekor qilish hammasini olib tashlaydi”
Token ruxsatlari va EIP-7702 delegatsiyasi — turli ruxsatlar. Birini olib tashlash ikkinchisini avtomatik ravishda bekor qilmaydi.
Eng muhimi: shaxsiy kalitingiz qo‘lga tushgan bo‘lsa, delegatsiyani bekor qilish bu kalitni yana xavfsiz qilmaydi. Tajovuzkor qaytadan imzo qo‘yishi mumkin.
Faqat ko‘rsatilgan nomga emas, amalda delegatsiya qilingan kontraktga qarang. Hamyonning rasmiy vositalaridan foydalaning va “hamyoningizni tuzating” degan tasodifiy havolalarga hech qachon ishonmang.
Imzo qo‘yishdan oldin so‘rang:
“Men bitta amalni ma’qullayapmanmi yoki hamyonimning ishlash usulini o‘zgartirayapmanmi?”
Manba: Ethereum EIP-7702 spetsifikatsiyasi
#EIP7702 $BTC $ETH $BNB
Zararli EIP-7702 delegatsiyasi bilan bu haqiqiy xavf. Ammo hamyoningizda “EIP-7702” yozuvini ko‘rish avtomatik ravishda buzib kirishganini anglatMAYDI.
Mana, sodda tushuntirish 👇
Oddiy hamyon tranzaksiyalarni imzolash uchun shaxsiy kalitingizdan foydalanadi.
EIP-7702 ayni shu hamyon manziliga smart-kontrakt kodini ishga tushirish imkonini beradi. Bu birlashtirilgan tranzaksiyalar, homiylik qilinadigan gas va dasturlanadigan ruxsatlar kabi imkoniyatlarni qo‘shadi.
Buni hamyoningiz ichiga yordamchi o‘rnatish deb tasavvur qiling.
Ishonchli yordamchi xavfsizlik qoidalariga amal qiladi. Zararli yordamchi esa tajovuzkorga sizdan yana tasdiq olmasdan aktivlaringizni o‘tkazish imkonini berishi mumkin.
Bu qanday sodir bo‘ladi?
• Sizni zararli kodga ishora qiluvchi avtorizatsiyani imzolashga aldashadi.
• Shaxsiy kalitingiz o‘g‘irlanadi va tajovuzkorga uni imzolash imkonini beradi.
• Delegatsiya qilingan kodda zaiflik bo‘ladi.
Ommaviy manzilingizni bilishning o‘zi delegatsiya o‘rnatish uchun yetarli emas. Buning uchun haqiqiy avtorizatsiya imzosi kerak.
Tuzatib qo‘yishga arziydigan uchta noto‘g‘ri tushuncha:
❌ “EIP-7702 xakerlar uchun yaratilgan”
U hamyon imkoniyatlarini yaxshilash uchun ishlab chiqilgan. Xavf kod va uning ruxsatlariga bog‘liq.
❌ “Delegatsiyani bekor qilib bo‘lmaydi”
Protokol nol manzilga berilgan haqiqiy avtorizatsiya orqali uni bekor qilishga imkon beradi. Hamyoningiz interfeysi har bir holatni qo‘llab-quvvatlamasligi mumkin.
❌ “Tokenlarga berilgan ruxsatlarni bekor qilish hammasini olib tashlaydi”
Token ruxsatlari va EIP-7702 delegatsiyasi — turli ruxsatlar. Birini olib tashlash ikkinchisini avtomatik ravishda bekor qilmaydi.
Eng muhimi: shaxsiy kalitingiz qo‘lga tushgan bo‘lsa, delegatsiyani bekor qilish bu kalitni yana xavfsiz qilmaydi. Tajovuzkor qaytadan imzo qo‘yishi mumkin.
Faqat ko‘rsatilgan nomga emas, amalda delegatsiya qilingan kontraktga qarang. Hamyonning rasmiy vositalaridan foydalaning va “hamyoningizni tuzating” degan tasodifiy havolalarga hech qachon ishonmang.
Imzo qo‘yishdan oldin so‘rang:
“Men bitta amalni ma’qullayapmanmi yoki hamyonimning ishlash usulini o‘zgartirayapmanmi?”
Manba: Ethereum EIP-7702 spetsifikatsiyasi
#EIP7702 $BTC $ETH $BNB
2
470

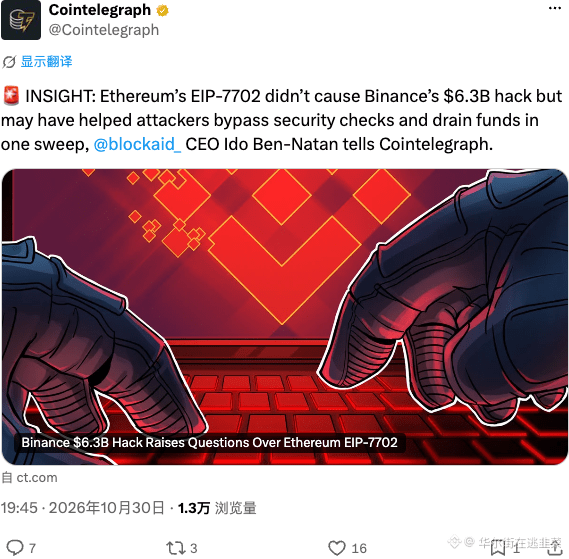
EIP-7702 Binance’ning buzib kirilishiga sabab bo‘lmadi, ammo zararlarni oshirishi mumkin
- Xavfsizlik bo‘yicha mutaxassislarning fikricha, hujumchilar EIP-7702’siz ham Binance hamyonlaridan mablag‘larni yechib olishlari mumkin
- Ethereum’ning EIP-7702 yangilanishi yechib olish choralarini chetlab o‘tishga yordam berib, zararni oshirishi mumkin
- Ushbu hodisa buzib kirishning asosiy sababi emas, faqat hujum usuliga ta’sir qiladi
#BinanceSquare #CryptoNews #EIP7702 #Ethereum
$eth
#vlikevn Titanbot
Manba: CoinTelegraph
EIP-7702 Binance’ning buzib kirilishiga sabab bo‘lmadi, ammo zararlarni oshirishi mumkin
- Xavfsizlik bo‘yicha mutaxassislarning fikricha, hujumchilar EIP-7702’siz ham Binance hamyonlaridan mablag‘larni yechib olishlari mumkin
- Ethereum’ning EIP-7702 yangilanishi yechib olish choralarini chetlab o‘tishga yordam berib, zararni oshirishi mumkin
- Ushbu hodisa buzib kirishning asosiy sababi emas, faqat hujum usuliga ta’sir qiladi
#BinanceSquare #CryptoNews #EIP7702 #Ethereum
$eth
#vlikevn Titanbot
Manba: CoinTelegraph
- Xavfsizlik bo‘yicha mutaxassislarning fikricha, hujumchilar EIP-7702’siz ham Binance hamyonlaridan mablag‘larni yechib olishlari mumkin
- Ethereum’ning EIP-7702 yangilanishi yechib olish choralarini chetlab o‘tishga yordam berib, zararni oshirishi mumkin
- Ushbu hodisa buzib kirishning asosiy sababi emas, faqat hujum usuliga ta’sir qiladi
#BinanceSquare #CryptoNews #EIP7702 #Ethereum
$eth
#vlikevn Titanbot
Manba: CoinTelegraph
40

·
--
🚨 EIP-7702 Binance’dagi xakerlik hujumiga sabab bo‘lmadi, ammo yo‘qotishlarni oshirgan bo‘lishi mumkin. Xavfsizlik bo‘yicha mutaxassislarning fikricha, hujumchilar bu yangilanishsiz ham hamyonlardan mablag‘larni yechib olishi mumkin edi, biroq yangilanish ETH’dagi mablag‘larni yechib olish himoyalarini chetlab o‘tishga yordam bergan bo‘lishi mumkin.
Yangilanishdagi hisob abstraksiyasi funksiyalari hujumchilarga xavfsizlik protokollarini chetlab o‘tish uchun yangi imkoniyatlar yaratgan bo‘lishi mumkin.
Xulosa: Faol yangilanishlar davomida ETH egalari uchun xavf oshadi.
💭 Hisob abstraksiyasi bilan bog‘liq xatarlardan ETH mablag‘laringiz himoyalanganmi? #EIP7702 #BinanceHack
$ETH #TradingSignal #CryptoAnalysis
🚨 EIP-7702 Binance’dagi xakerlik hujumiga sabab bo‘lmadi, ammo yo‘qotishlarni oshirgan bo‘lishi mumkin. Xavfsizlik bo‘yicha mutaxassislarning fikricha, hujumchilar bu yangilanishsiz ham hamyonlardan mablag‘larni yechib olishi mumkin edi, biroq yangilanish ETH’dagi mablag‘larni yechib olish himoyalarini chetlab o‘tishga yordam bergan bo‘lishi mumkin.
Yangilanishdagi hisob abstraksiyasi funksiyalari hujumchilarga xavfsizlik protokollarini chetlab o‘tish uchun yangi imkoniyatlar yaratgan bo‘lishi mumkin.
Xulosa: Faol yangilanishlar davomida ETH egalari uchun xavf oshadi.
💭 Hisob abstraksiyasi bilan bog‘liq xatarlardan ETH mablag‘laringiz himoyalanganmi? #EIP7702 #BinanceHack
$ETH #TradingSignal #CryptoAnalysis
Yangilanishdagi hisob abstraksiyasi funksiyalari hujumchilarga xavfsizlik protokollarini chetlab o‘tish uchun yangi imkoniyatlar yaratgan bo‘lishi mumkin.
Xulosa: Faol yangilanishlar davomida ETH egalari uchun xavf oshadi.
💭 Hisob abstraksiyasi bilan bog‘liq xatarlardan ETH mablag‘laringiz himoyalanganmi? #EIP7702 #BinanceHack
$ETH #TradingSignal #CryptoAnalysis
3

·
--
Maqola
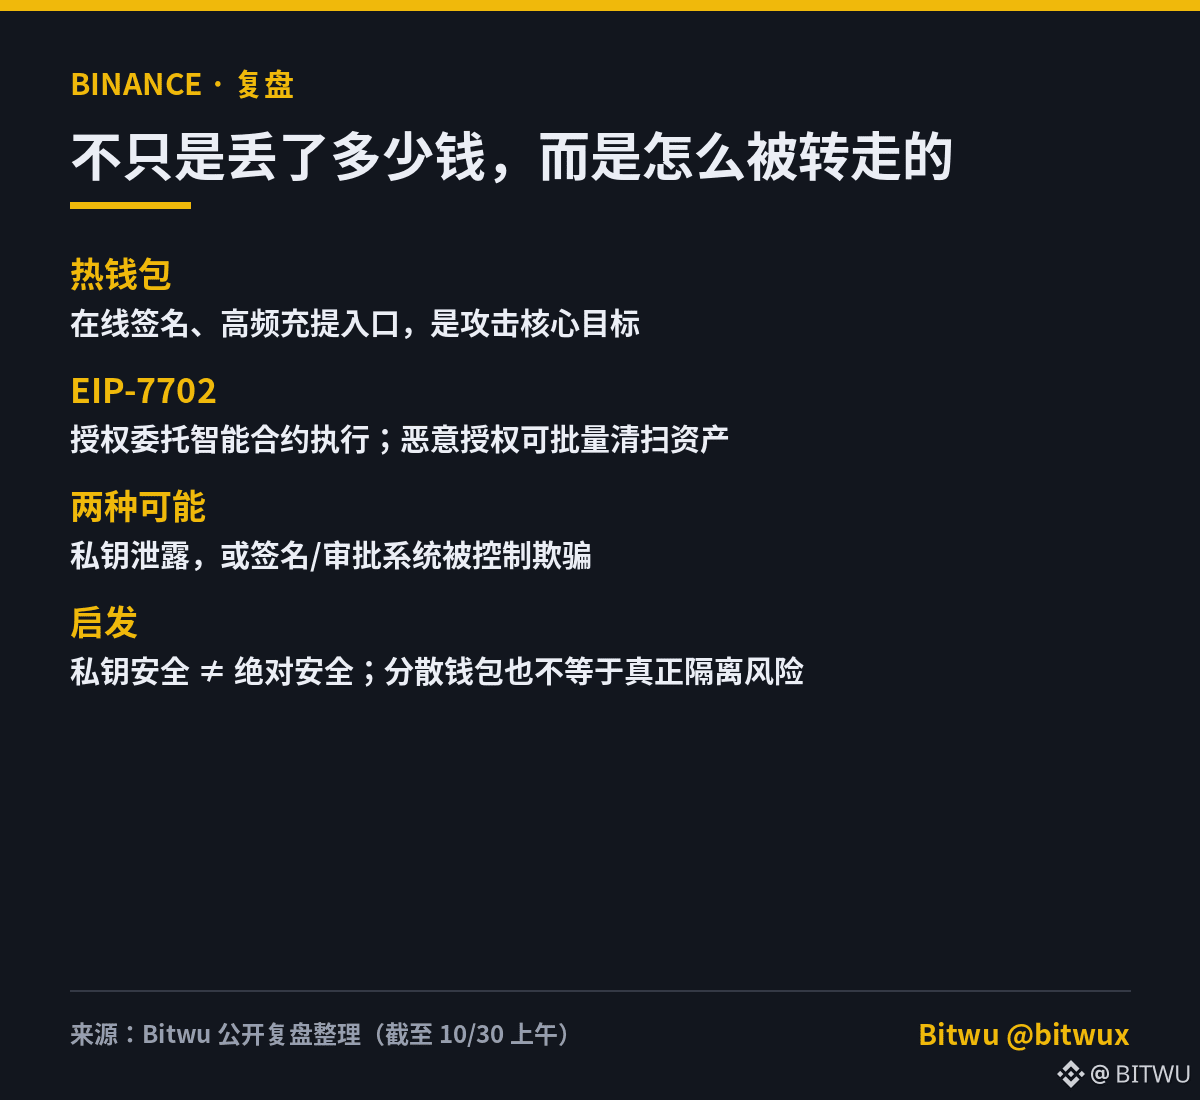
Binance issiq hamyonidagi xavfsizlik hodisasi tahlili: milliardlab dollar qanday olib chiqib ketildi?Hozircha ochiq e’lon qilingan blokcheyn tahlillariga ko‘ra, bir nechta issiq hamyondan g‘ayrioddiy tarzda chiqarilgan mablag‘lar hajmi 5,5–6 milliard dollarga yetishi mumkin. Agar bu yakunda tasdiqlansa, kripto sanoati tarixidagi eng yirik o‘g‘irlik hodisasi bo‘lishi mumkin.
Avval shuni ta’kidlash kerak: bu summa hozircha uchinchi tomon bahosi, Binance tasdiqlagan yakuniy zarar emas. Hozirga qadar bu bilan bog‘liq qariyb 3 milliard dollarlik aktivlar muzlatilgani tasdiqlandi. Binance ham depozit va yechib olish amaliyotlarini vaqtincha to‘xtatib, xavfsizlik bo‘yicha tekshiruv boshlaganini e’lon qildi.
Aslida, eng e’tiborli jihat xakerlar qancha pulni o‘g‘irlagani emas, balki buni aynan qanday uddalaganidir.
1️⃣ Xakerlar aynan nima qildi?
Binance issiq hamyonidagi xavfsizlik hodisasi tahlili: milliardlab dollar qanday olib chiqib ketildi?
Hozircha ochiq e’lon qilingan blokcheyn tahlillariga ko‘ra, bir nechta issiq hamyondan g‘ayrioddiy tarzda chiqarilgan mablag‘lar hajmi 5,5–6 milliard dollarga yetishi mumkin. Agar bu yakunda tasdiqlansa, kripto sanoati tarixidagi eng yirik o‘g‘irlik hodisasi bo‘lishi mumkin.
Avval shuni ta’kidlash kerak: bu summa hozircha uchinchi tomon bahosi, Binance tasdiqlagan yakuniy zarar emas. Hozirga qadar bu bilan bog‘liq qariyb 3 milliard dollarlik aktivlar muzlatilgani tasdiqlandi. Binance ham depozit va yechib olish amaliyotlarini vaqtincha to‘xtatib, xavfsizlik bo‘yicha tekshiruv boshlaganini e’lon qildi.
Aslida, eng e’tiborli jihat xakerlar qancha pulni o‘g‘irlagani emas, balki buni aynan qanday uddalaganidir.
1️⃣ Xakerlar aynan nima qildi?
Avval shuni ta’kidlash kerak: bu summa hozircha uchinchi tomon bahosi, Binance tasdiqlagan yakuniy zarar emas. Hozirga qadar bu bilan bog‘liq qariyb 3 milliard dollarlik aktivlar muzlatilgani tasdiqlandi. Binance ham depozit va yechib olish amaliyotlarini vaqtincha to‘xtatib, xavfsizlik bo‘yicha tekshiruv boshlaganini e’lon qildi.
Aslida, eng e’tiborli jihat xakerlar qancha pulni o‘g‘irlagani emas, balki buni aynan qanday uddalaganidir.
1️⃣ Xakerlar aynan nima qildi?
Padfoot:
先上交易哈希,别把热钱包归集写成被盗😂 数十亿美元不是零钱,复盘得靠链上证据,不能靠标题开大。
1
1
2.8k
·
--
Bu safar maxfiy kalit sizib chiqmagan — EIP-7702 dagi zaiflikdan foydalanilgan
Bu safar maxfiy kalit sizib chiqmagan, muammo EIP-7702 da bo‘lgan. Bir martalik ruxsat bilan hamyonni boshqarish vakolati shartnomaga topshirilishi mumkin; imzo qo‘lga kiritilsa, vakolat bekor qilinmaguncha aktivlarni «qonuniy ravishda o‘tkazib yuborish» mumkin.
Blokcheyndagi jami chiqim taxminan 56 milliard dollarni tashkil etdi. Tether, Circle va boshqalar qariyb 2,54 milliard dollarni muzlatdi, ammo sof zarar hanuz milliardlab dollar miqyosida. CZ foydalanuvchilar mablag‘lari 100% qoplanishini bildirdi. BTC 80 ming atrofida keskin tushib, so‘ng qayta ko‘tarildi va bir muddat 80 mingdan oshdi.
Hozir qilinishi kerak bo‘lgan uchta ish:
1. Birjalardagi ishlatilmayotgan aktivlarni apparat hamyoniga o‘tkazing;
2. Boshqa birjalardagi akkauntlaringiz xavfsizligini tekshiring, uzoq vaqtdan beri ishlatilmayotgan API kalitlari va ruxsatlarni bekor qiling;
3. Xavfsizlik tekshiruvi natijalarini kuting, shoshilib narx tushganida xarid qilmang.
Fitil hali ham yonmoqda — naqd pul va apparat hamyondagi aktivlar xavfsizroq.
Shaxsiy fikrim, investitsiya maslahati emas.
$ETH
{future}(ETHUSDT)
$BTC
{future}(BTCUSDT)
#EIP7702 #安全
Bu safar maxfiy kalit sizib chiqmagan — EIP-7702 dagi zaiflikdan foydalanilgan
Bu safar maxfiy kalit sizib chiqmagan, muammo EIP-7702 da bo‘lgan. Bir martalik ruxsat bilan hamyonni boshqarish vakolati shartnomaga topshirilishi mumkin; imzo qo‘lga kiritilsa, vakolat bekor qilinmaguncha aktivlarni «qonuniy ravishda o‘tkazib yuborish» mumkin.
Blokcheyndagi jami chiqim taxminan 56 milliard dollarni tashkil etdi. Tether, Circle va boshqalar qariyb 2,54 milliard dollarni muzlatdi, ammo sof zarar hanuz milliardlab dollar miqyosida. CZ foydalanuvchilar mablag‘lari 100% qoplanishini bildirdi. BTC 80 ming atrofida keskin tushib, so‘ng qayta ko‘tarildi va bir muddat 80 mingdan oshdi.
Hozir qilinishi kerak bo‘lgan uchta ish:
1. Birjalardagi ishlatilmayotgan aktivlarni apparat hamyoniga o‘tkazing;
2. Boshqa birjalardagi akkauntlaringiz xavfsizligini tekshiring, uzoq vaqtdan beri ishlatilmayotgan API kalitlari va ruxsatlarni bekor qiling;
3. Xavfsizlik tekshiruvi natijalarini kuting, shoshilib narx tushganida xarid qilmang.
Fitil hali ham yonmoqda — naqd pul va apparat hamyondagi aktivlar xavfsizroq.
Shaxsiy fikrim, investitsiya maslahati emas.
$ETH
$BTC
#EIP7702 #安全
Bu safar maxfiy kalit sizib chiqmagan, muammo EIP-7702 da bo‘lgan. Bir martalik ruxsat bilan hamyonni boshqarish vakolati shartnomaga topshirilishi mumkin; imzo qo‘lga kiritilsa, vakolat bekor qilinmaguncha aktivlarni «qonuniy ravishda o‘tkazib yuborish» mumkin.
Blokcheyndagi jami chiqim taxminan 56 milliard dollarni tashkil etdi. Tether, Circle va boshqalar qariyb 2,54 milliard dollarni muzlatdi, ammo sof zarar hanuz milliardlab dollar miqyosida. CZ foydalanuvchilar mablag‘lari 100% qoplanishini bildirdi. BTC 80 ming atrofida keskin tushib, so‘ng qayta ko‘tarildi va bir muddat 80 mingdan oshdi.
Hozir qilinishi kerak bo‘lgan uchta ish:
1. Birjalardagi ishlatilmayotgan aktivlarni apparat hamyoniga o‘tkazing;
2. Boshqa birjalardagi akkauntlaringiz xavfsizligini tekshiring, uzoq vaqtdan beri ishlatilmayotgan API kalitlari va ruxsatlarni bekor qiling;
3. Xavfsizlik tekshiruvi natijalarini kuting, shoshilib narx tushganida xarid qilmang.
Fitil hali ham yonmoqda — naqd pul va apparat hamyondagi aktivlar xavfsizroq.
Shaxsiy fikrim, investitsiya maslahati emas.
$ETH
$BTC
#EIP7702 #安全
1.3k
·
--
Bugun tongda Binance’ning issiq hamyonida muammo yuz berdi. Ko‘pchilik EIP-7702 haqida ilk bor eshitdi. Avval bu atamani tushuntirib olaylik:
1. Bu nima: Ethereum’ning Pectra yangilanishi olib kelgan funksiya. Oddiy hamyon egasi vakolat beruvchi imzo qo‘yib, bajarish huquqini vaqtincha aqlli kontrakt kodiga topshirishi mumkin. Manzil o‘zgarmaydi. Afzalligi — amallarni ommaviy bajarish va boshqa birovga gas to‘lovini qoplatish mumkin.
2. Nega bu safar nishonga olindi: Blockaid va boshqalarning tahliliga ko‘ra, hujumchi bitta tranzaksiyaga ketma-ket keladigan 50 ta tartib raqamli vakolatni joylagan. Maqsad — issiq hamyonning o‘sha paytdagi tartib raqamiga to‘g‘ri kelish edi. To‘g‘ri kelsa, zararli kontrakt hamyon nomidan aktivlarni ommaviy ravishda o‘tkazib yuborishi mumkin, vakolat bekor qilinmasa, u amal qilishda davom etadi.
3. Oddiy foydalanuvchilar nimalardan ehtiyot bo‘lishi kerak: birinchidan, tushunarsiz vakolatga imzo qo‘ymang, ayniqsa bir yo‘la ko‘plab amallarni jamlagan imzoga; ikkinchidan, notanish sayt imzo qo‘yishni so‘rasa, to‘xtab, vakolat qaysi kontraktga berilayotganini tekshiring; uchinchidan, ishlatilmayotgan vakolatlarni muntazam tekshirib, bekor qiling. Katta miqdordagi aktivlarni imkon qadar sovuq hamyonda saqlang.
Mening fikrimcha, EIP-7702’ning o‘zi orqa eshik emas. U hamyonni faqat pul o‘tkazishga xizmat qiladigan kalitdan dasturlarni bajara oladigan kalitga aylantiradi. Kalitning imkoniyati kengaygani sari, imzo qo‘yishdan oldin vakolat kimga berilayotganini yaxshilab tekshirish zarur bo‘ladi. Siz odatda imzo qo‘yishdan oldin vakolat mazmunini bandma-band ko‘rib chiqasizmi?
$ETH #EIP7702
Bugun tongda Binance’ning issiq hamyonida muammo yuz berdi. Ko‘pchilik EIP-7702 haqida ilk bor eshitdi. Avval bu atamani tushuntirib olaylik:
1. Bu nima: Ethereum’ning Pectra yangilanishi olib kelgan funksiya. Oddiy hamyon egasi vakolat beruvchi imzo qo‘yib, bajarish huquqini vaqtincha aqlli kontrakt kodiga topshirishi mumkin. Manzil o‘zgarmaydi. Afzalligi — amallarni ommaviy bajarish va boshqa birovga gas to‘lovini qoplatish mumkin.
2. Nega bu safar nishonga olindi: Blockaid va boshqalarning tahliliga ko‘ra, hujumchi bitta tranzaksiyaga ketma-ket keladigan 50 ta tartib raqamli vakolatni joylagan. Maqsad — issiq hamyonning o‘sha paytdagi tartib raqamiga to‘g‘ri kelish edi. To‘g‘ri kelsa, zararli kontrakt hamyon nomidan aktivlarni ommaviy ravishda o‘tkazib yuborishi mumkin, vakolat bekor qilinmasa, u amal qilishda davom etadi.
3. Oddiy foydalanuvchilar nimalardan ehtiyot bo‘lishi kerak: birinchidan, tushunarsiz vakolatga imzo qo‘ymang, ayniqsa bir yo‘la ko‘plab amallarni jamlagan imzoga; ikkinchidan, notanish sayt imzo qo‘yishni so‘rasa, to‘xtab, vakolat qaysi kontraktga berilayotganini tekshiring; uchinchidan, ishlatilmayotgan vakolatlarni muntazam tekshirib, bekor qiling. Katta miqdordagi aktivlarni imkon qadar sovuq hamyonda saqlang.
Mening fikrimcha, EIP-7702’ning o‘zi orqa eshik emas. U hamyonni faqat pul o‘tkazishga xizmat qiladigan kalitdan dasturlarni bajara oladigan kalitga aylantiradi. Kalitning imkoniyati kengaygani sari, imzo qo‘yishdan oldin vakolat kimga berilayotganini yaxshilab tekshirish zarur bo‘ladi. Siz odatda imzo qo‘yishdan oldin vakolat mazmunini bandma-band ko‘rib chiqasizmi?
$ETH #EIP7702
1. Bu nima: Ethereum’ning Pectra yangilanishi olib kelgan funksiya. Oddiy hamyon egasi vakolat beruvchi imzo qo‘yib, bajarish huquqini vaqtincha aqlli kontrakt kodiga topshirishi mumkin. Manzil o‘zgarmaydi. Afzalligi — amallarni ommaviy bajarish va boshqa birovga gas to‘lovini qoplatish mumkin.
2. Nega bu safar nishonga olindi: Blockaid va boshqalarning tahliliga ko‘ra, hujumchi bitta tranzaksiyaga ketma-ket keladigan 50 ta tartib raqamli vakolatni joylagan. Maqsad — issiq hamyonning o‘sha paytdagi tartib raqamiga to‘g‘ri kelish edi. To‘g‘ri kelsa, zararli kontrakt hamyon nomidan aktivlarni ommaviy ravishda o‘tkazib yuborishi mumkin, vakolat bekor qilinmasa, u amal qilishda davom etadi.
3. Oddiy foydalanuvchilar nimalardan ehtiyot bo‘lishi kerak: birinchidan, tushunarsiz vakolatga imzo qo‘ymang, ayniqsa bir yo‘la ko‘plab amallarni jamlagan imzoga; ikkinchidan, notanish sayt imzo qo‘yishni so‘rasa, to‘xtab, vakolat qaysi kontraktga berilayotganini tekshiring; uchinchidan, ishlatilmayotgan vakolatlarni muntazam tekshirib, bekor qiling. Katta miqdordagi aktivlarni imkon qadar sovuq hamyonda saqlang.
Mening fikrimcha, EIP-7702’ning o‘zi orqa eshik emas. U hamyonni faqat pul o‘tkazishga xizmat qiladigan kalitdan dasturlarni bajara oladigan kalitga aylantiradi. Kalitning imkoniyati kengaygani sari, imzo qo‘yishdan oldin vakolat kimga berilayotganini yaxshilab tekshirish zarur bo‘ladi. Siz odatda imzo qo‘yishdan oldin vakolat mazmunini bandma-band ko‘rib chiqasizmi?
$ETH #EIP7702
23
·
--
Binance’ning issiq hamyonidan 58 milliard dollar to‘g‘ridan-to‘g‘ri bug‘lanib ketdi — kripto tarixidagi eng yirik birja o‘g‘irligi shu tariqa yuz berdi.
30-oktabr tonggi soat 4:24 da Binance’ning 14-issiq hamyoni yangi manzilga 167,464 ETH o‘tkazdi va taxminan 1,615 milliard USDT hamda 63 turdagi tokenni ham olib ketdi. Bir tranzaksiyaning o‘zi 2,5 milliard dollarni tashkil etdi, 40 daqiqadan keyin jami chiqim 5,6 milliard dollarga yetdi — bu 2025-yildagi Bybit’ning 1,5 milliard dollarlik rekordini ortda qoldirdi.
Eng kinoyali tomoni shundaki, dunyodagi eng katta xavfsizlik jamoasi va eng mustahkam balansga ega deb da’vo qilgan birjaning himoyasini EIP-7702 protokoli qatlamidagi zaiflik yorib o‘tdi. Bozorning javobi keskin bo‘ldi: $ETH 24 soat ichida 5.33% ga qulab tushdi, $BTC 78500 dan pastga tushdi, 629 million dollarlik leverajli pozitsiyalar esa joyida tugatildi.
Qisqa muddatda shoshilib tushayotgan pichoqni tutmang — sotuv bosimi tezda yo‘qolmaydi. Agar EIP-7702 muammosi faqat birjaning aktivlarni saqlash qatlamiga tegishli bo‘lsa, blokcheyn protokoli hali bemalol nafas olishi mumkin.
#加密安全 #币安 #EIP7702
Binance’ning issiq hamyonidan 58 milliard dollar to‘g‘ridan-to‘g‘ri bug‘lanib ketdi — kripto tarixidagi eng yirik birja o‘g‘irligi shu tariqa yuz berdi.
30-oktabr tonggi soat 4:24 da Binance’ning 14-issiq hamyoni yangi manzilga 167,464 ETH o‘tkazdi va taxminan 1,615 milliard USDT hamda 63 turdagi tokenni ham olib ketdi. Bir tranzaksiyaning o‘zi 2,5 milliard dollarni tashkil etdi, 40 daqiqadan keyin jami chiqim 5,6 milliard dollarga yetdi — bu 2025-yildagi Bybit’ning 1,5 milliard dollarlik rekordini ortda qoldirdi.
Eng kinoyali tomoni shundaki, dunyodagi eng katta xavfsizlik jamoasi va eng mustahkam balansga ega deb da’vo qilgan birjaning himoyasini EIP-7702 protokoli qatlamidagi zaiflik yorib o‘tdi. Bozorning javobi keskin bo‘ldi: $ETH 24 soat ichida 5.33% ga qulab tushdi, $BTC 78500 dan pastga tushdi, 629 million dollarlik leverajli pozitsiyalar esa joyida tugatildi.
Qisqa muddatda shoshilib tushayotgan pichoqni tutmang — sotuv bosimi tezda yo‘qolmaydi. Agar EIP-7702 muammosi faqat birjaning aktivlarni saqlash qatlamiga tegishli bo‘lsa, blokcheyn protokoli hali bemalol nafas olishi mumkin.
#加密安全 #币安 #EIP7702
30-oktabr tonggi soat 4:24 da Binance’ning 14-issiq hamyoni yangi manzilga 167,464 ETH o‘tkazdi va taxminan 1,615 milliard USDT hamda 63 turdagi tokenni ham olib ketdi. Bir tranzaksiyaning o‘zi 2,5 milliard dollarni tashkil etdi, 40 daqiqadan keyin jami chiqim 5,6 milliard dollarga yetdi — bu 2025-yildagi Bybit’ning 1,5 milliard dollarlik rekordini ortda qoldirdi.
Eng kinoyali tomoni shundaki, dunyodagi eng katta xavfsizlik jamoasi va eng mustahkam balansga ega deb da’vo qilgan birjaning himoyasini EIP-7702 protokoli qatlamidagi zaiflik yorib o‘tdi. Bozorning javobi keskin bo‘ldi: $ETH 24 soat ichida 5.33% ga qulab tushdi, $BTC 78500 dan pastga tushdi, 629 million dollarlik leverajli pozitsiyalar esa joyida tugatildi.
Qisqa muddatda shoshilib tushayotgan pichoqni tutmang — sotuv bosimi tezda yo‘qolmaydi. Agar EIP-7702 muammosi faqat birjaning aktivlarni saqlash qatlamiga tegishli bo‘lsa, blokcheyn protokoli hali bemalol nafas olishi mumkin.
#加密安全 #币安 #EIP7702
376
·
--
SlowMist’dan Cosine bu usulni ochiq bayon qildi
Binance’dagi bu safargi hot-wallet mablag‘larini yig‘ib olishda
EIP-7702’dan foydalanilgan
Maqsad oddiy: tokenlarni ommaviy tarzda o‘tkazishni osonlashtirish
Blokcheyndagi ma’lumotlarga qaraganda,
amaliyot unchalik puxta bo‘lmagan
Asosiy ish boshlanishidan oldin ham bir necha soat mashq qilishgan
Cosine’ning asl gaplari mazmunan shunday:
EIP-7702 mexanizmining o‘zida muammo yo‘q
U bo‘lmaganida ham shunga o‘xshash ishni qilishning boshqa yo‘llari bor edi
Aybni bitta yangilash taklifiga ag‘darmang
Aslida imzolash zanjiri, hot-wallet ruxsatlari va yechib olish vositalari buzib kirilgan-kirilmaganini tekshirish kerak
Rasmiy xabarda ham yozilishicha,
hamyonning maxfiy kalitlari sizib chiqqaniga hozircha dalil topilmagan
To‘liq texnik hisobot tekshiruv yakunlangach e’lon qilinadi
Mablag‘lar izidan borishda muzlatish choralari va huquqni muhofaza qiluvchi organlar yordam beradi
Oddiy foydalanuvchilar «falon protokol albatta qulaydi» degan shov-shuvli sarlavhalarga kamroq quloq solsin
E’tiborni o‘z hisobidagi ruxsatlar va rasmiy kanallarga qaratsin
$ETH $BNB
#EIP7702 #慢雾 #BinanceXavfsizlikHodisasi
SlowMist’dan Cosine bu usulni ochiq bayon qildi
Binance’dagi bu safargi hot-wallet mablag‘larini yig‘ib olishda
EIP-7702’dan foydalanilgan
Maqsad oddiy: tokenlarni ommaviy tarzda o‘tkazishni osonlashtirish
Blokcheyndagi ma’lumotlarga qaraganda,
amaliyot unchalik puxta bo‘lmagan
Asosiy ish boshlanishidan oldin ham bir necha soat mashq qilishgan
Cosine’ning asl gaplari mazmunan shunday:
EIP-7702 mexanizmining o‘zida muammo yo‘q
U bo‘lmaganida ham shunga o‘xshash ishni qilishning boshqa yo‘llari bor edi
Aybni bitta yangilash taklifiga ag‘darmang
Aslida imzolash zanjiri, hot-wallet ruxsatlari va yechib olish vositalari buzib kirilgan-kirilmaganini tekshirish kerak
Rasmiy xabarda ham yozilishicha,
hamyonning maxfiy kalitlari sizib chiqqaniga hozircha dalil topilmagan
To‘liq texnik hisobot tekshiruv yakunlangach e’lon qilinadi
Mablag‘lar izidan borishda muzlatish choralari va huquqni muhofaza qiluvchi organlar yordam beradi
Oddiy foydalanuvchilar «falon protokol albatta qulaydi» degan shov-shuvli sarlavhalarga kamroq quloq solsin
E’tiborni o‘z hisobidagi ruxsatlar va rasmiy kanallarga qaratsin
$ETH $BNB
#EIP7702 #慢雾 #BinanceXavfsizlikHodisasi
Binance’dagi bu safargi hot-wallet mablag‘larini yig‘ib olishda
EIP-7702’dan foydalanilgan
Maqsad oddiy: tokenlarni ommaviy tarzda o‘tkazishni osonlashtirish
Blokcheyndagi ma’lumotlarga qaraganda,
amaliyot unchalik puxta bo‘lmagan
Asosiy ish boshlanishidan oldin ham bir necha soat mashq qilishgan
Cosine’ning asl gaplari mazmunan shunday:
EIP-7702 mexanizmining o‘zida muammo yo‘q
U bo‘lmaganida ham shunga o‘xshash ishni qilishning boshqa yo‘llari bor edi
Aybni bitta yangilash taklifiga ag‘darmang
Aslida imzolash zanjiri, hot-wallet ruxsatlari va yechib olish vositalari buzib kirilgan-kirilmaganini tekshirish kerak
Rasmiy xabarda ham yozilishicha,
hamyonning maxfiy kalitlari sizib chiqqaniga hozircha dalil topilmagan
To‘liq texnik hisobot tekshiruv yakunlangach e’lon qilinadi
Mablag‘lar izidan borishda muzlatish choralari va huquqni muhofaza qiluvchi organlar yordam beradi
Oddiy foydalanuvchilar «falon protokol albatta qulaydi» degan shov-shuvli sarlavhalarga kamroq quloq solsin
E’tiborni o‘z hisobidagi ruxsatlar va rasmiy kanallarga qaratsin
$ETH $BNB
#EIP7702 #慢雾 #BinanceXavfsizlikHodisasi
2
407
Ko‘proq kontentni ko‘rish uchun tizimga kiring
Binance Square'da global kriptovalyuta foydalanuvchilariga qo‘shiling
⚡️ Kriptovalyuta haqida eng so‘nggi va foydali ma’lumotlarni oling.
💬 Dunyoning eng yirik kriptovalyuta birjasi tomonidan ishonchli deb topilgan.
👍 Tasdiqlangan mualliflardan haqiqiy tahlillarni kashf eting.
Email / telefon raqami
Trenddagi mavzular
1
#BinanceReopensWithdrawalsForMoreAssets
751,454 marta koʻrilgan
4,061 muhokama qilmoqda
2
#Binance98PercentReplenished
130,123 marta koʻrilgan
1,501 muhokama qilmoqda
3
#StrategySTRCResumesIssuanceAfterOver170Days
9,761 marta koʻrilgan
258 muhokama qilmoqda
4
#USStocksSlipandCryptoMarketUnderBroadPressure
0 marta koʻrilgan
0 muhokama qilmoqda
5
#ADPUSPrivateEmployersAdd86000JobsInOctober
24,870 marta koʻrilgan
453 muhokama qilmoqda
6
#BitcoinFallsBelow$77,000
42 marta koʻrilgan
20 muhokama qilmoqda
7
#KazakhstanReportedlyInvests$100MInCryptoFunds
863 marta koʻrilgan
37 muhokama qilmoqda
8
#SouthKoreaSeeksCryptoTaxDelayUntil2029
14,907 marta koʻrilgan
171 muhokama qilmoqda
9
#USMidterms-WhatAreMarketsExpecting?
555,100 marta koʻrilgan
2,757 muhokama qilmoqda
10
#US10YearTreasuryYieldFallsTo4.845%
15,537 marta koʻrilgan
143 muhokama qilmoqda