

#blockchainsecurity
blockchainsecurity
651,136 marta koʻrilgan
1,661 muhokama qilmoqda
Ommabop
Eng so‘nggi

Tarjimani ko‘rish
🚨 مشروع Near Intents يستعيد 3.8 مليون دولار بعد اختراق
أعلن مشروع Near Intents عن استعادته الكاملة لمبلغ 3.8 مليون دولار أمريكي كان قد تعرض للاختراق. جاء هذا الاسترداد بعد أن ذكر الفريق أنه تم تحديد هوية المهاجم ومنحه مهلة 48 ساعة لإعادة الأموال المسروقة.
━━━━━━━━━━━━━━
📊 التأثير: 📈 مرتفع
🏷️ OTHER
#NearProtocol #BlockchainSecurity #CryptoRecovery #Exploit
📰 المصدر: decrypt.co
89

·
--
🚨 ZACHXBT $USDT CARD RAILS’GA Ulangan on-chain noqonuniy oqimlarni fosh qildi! 🔍
🔍 On-chain tadqiqotchi ZachXBT jiddiy muvofiqlik bo‘shliqlarini ta’kidlab, UPay’ni sanksiyalangan “marketplace” Xinbi’ga kripto Visa kartalarini white-label qilishga ruxsat bergan bo‘lishi mumkin, deb tanqid qilmoqda. Belgilangan tranzaksiyalar pul yuvish va firibgarlik sxemalari kabi noqonuniy faoliyatlar bilan bog‘liq bo‘lib, real hayotdagi to‘lov integratsiyalari hamda institutsional tartibga solish nazorati o‘rtasida muhim “ishqalanish” mavjudligini ko‘rsatadi.
🏦 Institutsional kapital shaffoflik talab qilayotgan bir paytda, nazorat qilinmagan likvidlik ko‘priklari kengroq bozor treklarida tizimli sarlavhali riskni keltirib chiqaradi. “Aqlli pul” ushbu tizimli e’lonlarni yaqindan kuzatadi, chunki tartibga solish bo‘yicha ko‘riladigan chora-tadbirlar ko‘pincha $USDT kabi yirik stablecoin juftliklarida mahalliy likvidlik siljishini keltirib chiqaradi. 💬 Ushbu chorakda to‘lov treklariga nisbatan yanada qat’iy tartibga solish bozor likvidligiga qanday ta’sir qiladi? 👇
⚠️ Moliyaviy maslahat emas. Har doim risklaringizni boshqaring. 🛡️
🏷️ #USDT #OnChain #CryptoCompliance #BlockchainSecurity
🛡️ 🔍
22

·
--
Tarjimani ko‘rish
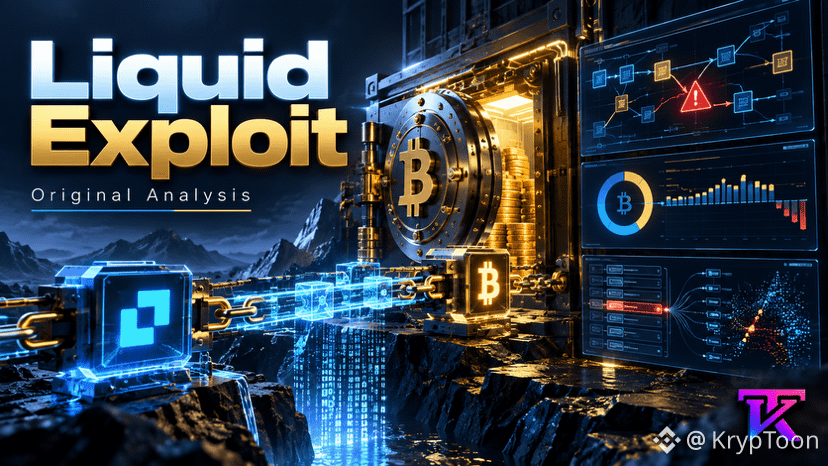
🧩 One Incident Can Create Two Different Recovery Problems
Blockstream reported that an attacker exploited a rangeproof-verification cache bug on September 6. Federation signers released approximately 3,996 BTC on Bitcoin mainnet before the Liquid network was paused.
The attacker later returned around 3,400 BTC, leaving approximately 600 BTC subject to continuing recovery and accounting efforts at the time of the later assessment.
The chain problem and reserve problem are related, but they are not identical.
Replaying the chain without the faulty cache allowed invalid transactions and their descendants to be identified deterministically. That helps restore confidence in chain history. It does not automatically replace every reserve asset or settle every outstanding accounting question.
Sidechain security should be measured across code correctness, federation controls, peg accounting, monitoring and recovery procedures.
Reopening operations should depend on independently verified chain history and reserve reconciliation—not only the amount already recovered.
Disclaimer: Protocol-security commentary only. Recovery totals and incident status may change as technical and financial reviews continue.
$BTC
Liquid Network • Blockstream • Bitcoin Infrastructure
#Bitcoin #Sidechains #BlockchainSecurity
82

·
--
Tarjimani ko‘rish
Near Intents这次立大功了!拦截了价值5000万美元的Bitget黑客交易,大部分黑钱被拒后转其他途径跑了。这证明无权限声明系统在关键时刻能派上大用场!$NEAR
Near Intents just blocked $50M in Bitget hacker swaps! Most rejected funds later moved through other channels, but this shows how permissionless systems can step up in critical moments. $NEAR
#加密安全 #区块链安全 #HackerAttack #BlockchainSecurity
Near Intents just blocked $50M in Bitget hacker swaps! Most rejected funds later moved through other channels, but this shows how permissionless systems can step up in critical moments. $NEAR
#加密安全 #区块链安全 #HackerAttack #BlockchainSecurity
227
·
--
Tarjimani ko‘rish
Chainlink刚刚推出了CCIP的新版本!这波操作太及时了,就在行业刚经历2.92亿美元黑客攻击后。新CCIP允许项目方添加自定义安全检查,防止重蹈其他桥接技术的覆辙。安全可控,这才是Web3该有的样子!#区块链安全 #跨链桥 $LINK $CCIP
Chainlink just dropped a new version of CCIP! Perfect timing after that $292M hack shook the industry. The update lets projects add custom security checks to avoid vulnerabilities that plagued other bridges. More control over security, this is how Web3 should be! #BlockchainSecurity #CrossChainBridges $LINK $CCIP
Chainlink just dropped a new version of CCIP! Perfect timing after that $292M hack shook the industry. The update lets projects add custom security checks to avoid vulnerabilities that plagued other bridges. More control over security, this is how Web3 should be! #BlockchainSecurity #CrossChainBridges $LINK $CCIP
220
·
--
Tarjimani ko‘rish
Chainlink刚刚升级了跨链桥接技术!这是在同行遭受2.92亿美元黑客攻击后的及时回应。新功能允许项目添加自定义安全检查,防止出现单点故障漏洞。安全第一,Chainlink又一次证明了行业领先地位!#区块链安全 $LINK
Chainlink just upgraded its cross-chain bridge tech! This comes timely after a rival suffered a $292M hack. The new feature lets projects add custom security checks to prevent single-point failure vulnerabilities. Safety first, Chainlink once again proving industry leadership! #BlockchainSecurity $LINK
Chainlink just upgraded its cross-chain bridge tech! This comes timely after a rival suffered a $292M hack. The new feature lets projects add custom security checks to prevent single-point failure vulnerabilities. Safety first, Chainlink once again proving industry leadership! #BlockchainSecurity $LINK
359
·
--
Tarjimani ko‘rish
刚刚,$ZANO区块链被黑客攻击后被迫回滚了一个月的区块!团队回滚到了第6次硬分叉引入网关地址之前的高度,相当于整个区块链倒退了一个月。😱 这在区块链史上可不多见,说明安全问题有多严重啊!#区块链安全 #DeFi
Zano blockchain got hacked and they had to roll back a whole month! The team rolled back to before the 6th hard fork introduced Gateway Addresses, essentially making the blockchain go back in time. 🤯 This rarely happens in blockchain history, showing how serious the security issue was! #blockchainsecurity #DeFi
Zano blockchain got hacked and they had to roll back a whole month! The team rolled back to before the 6th hard fork introduced Gateway Addresses, essentially making the blockchain go back in time. 🤯 This rarely happens in blockchain history, showing how serious the security issue was! #blockchainsecurity #DeFi
20
#BitgetHackerMoves$83MStolenXRP
🚨 Taxminan $83 millionlik 83M o‘g‘irlangan XRP harakatda
Bitget xakeri hisobotlarga ko‘ra 24-sentabr kuni sodir bo‘lgan xavfsizlik buzilishi bilan bog‘liq hamyonlardan taxminan 54 million XRP (qiymati taxminan $83 million) miqdorida ko‘chirtirgan. Dastlabki hamyonlarda hali taxminan $75 millionlik XRP qolmoqda.
Ko‘chirmalar o‘g‘irlangan XRP bir nechta manzillarga taqsimlanganini ko‘rsatadi, bu esa uni tiklash va kuzatishni yanada qiyinlashtiradi. Muhimi, tokenlarni ko‘chirishning o‘zi ularning sotilganini isbotlamaydi.
Ushbu hodisa birja xavfsizligi, on-chain (zanjir) bo‘yicha kuzatish va XRP likvidligiga yana ham e’tiborni kuchaytirdi. Bitget’ning aytishicha, keng ko‘lamli hodisa taxminan $387,5 million aktivni qamragan va mijozlar balanslari himoyalangan.
#Bitget #XRP’ #CryptoNews🚀🔥V #BlockchainSecurity
$XRP
93

·
--
Tarjimani ko‘rish
How to Stay Safe in 2026
Cryptocurrency has grown from a niche experiment into a trillion-dollar ecosystem, and with that growth has come an equally explosive rise in wallet hacks, phishing scams and exchange breaches. Every year, billions of dollars in digital assets vanish, often stolen not through some Hollywood-style code-breaking, but through simple human error: a fake app, a malicious browser extension, a convincing phishing email, or a moment of carelessness with a seed phrase.
Unlike a bank account, there is no fraud department to call once your crypto is gone. Transactions are irreversible. That is the trade-off of decentralization: full control, but full responsibility too.
How Wallets Get Hacked
Most attacks fall into a few familiar patterns: Phishing sites and fake apps that mimic real wallet interfaces to steal login credentials or seed phrases, malicious browser extensions that quietly intercept wallet connections, social engineering, where scammers pose as "support staff" to trick users into revealing private keys.
How to Protect Yourself
1. Use a hardware wallet, devices like Ledger or Trezor keep your private keys offline, out of reach from remote attackers.
2. Never share your seed phrase. No legitimate service will ever ask for it.
3. Enable 2FA with an authenticator app, not SMS, which is vulnerable to SIM-swapping.
4. Double-check URLs before connecting a wallet.
5. Bookmark official sites rather than trusting search results or links in messages.
6. Be wary of browser extensions and unsolicited DMs offering "help" or giveaways.
7. Keep software and firmware updated to patch known vulnerabilities.
8. Separate your funds — a small "hot" wallet for daily use, and a "cold" wallet for long-term holdings.
The Bottom Line
In crypto, you are your own bank. This means security isn't optional, it's foundational. A little skepticism and a few good habits go a long way toward keeping your assets safe in an ecosystem where mistakes are permanent.
#CryptoSecurity #WalletSafety #CryptoHacks #BlockchainSecurity #CryptoScams #web3security
90
#bitgetbreachforgedrequestsnotstolenkeys
🚨 Xavfsizlik yangilanishi: Bitget’ga buzib kirishda o‘g‘irlangan kalitlar emas, soxta so‘rovlar ishtirok etgani ma’lum bo‘ldi
Tafsilot: Kriptovalyutaga qiziqqan jamiyatlar Bitget bilan bog‘liq hodisadan so‘ng yuz bergan oxirgi xavfsizlik voqealarini diqqat bilan kuzatib bordi. Taxminan 351.6 million dollar ruxsatsiz o‘tkazmalar orqali ta’sir ko‘rgan. Biroq rahbariyat shaxsiy kalitlar o‘g‘irlanmaganini tasdiqladi. Aksincha, hujumchilar backend (orqa tizim) hamyon tizimiga kirib, oddiy vakolat berish yo‘llari orqali soxta so‘rovlarni amalga oshirish uchun tranzaksiya ma’lumotlarini soxtalashtirgan. Cold storage (sovuq saqlash)lar to‘liq xavfsiz bo‘lib qoladi, birja zararlarini qoplash uchun protection fund (himoya jamg‘armasi) esa yo‘lga qo‘yilgan.
Bu bozor uchun nimani anglatadi: Bunday hodisalar sanoat e’tiborini infratuzilma xavfsizligi va backend tizimlarini mustahkamlashga keskin o‘zgartiradi. Pul yechishlar xavfsizlik tekshiruvlari uchun vaqtincha to‘xtatilgan bo‘lsa-da, savdo va omonatlar odatdagidek ishlayapti. Bu esa treyderlarni riskni boshqarish va birja likvidligi oqimlariga doimiy ravishda keskin e’tibor berishga undaydi.
$BTC (Bitcoin): Makroiqtisodiy darajada bozor faoliyatini o‘lchashning asosiy mezoni; birja xavfsizlik yangilanishlari paytida umumiy likvidlik qanday javob berishini va muhim tayanch darajalarini qanday saqlab turishini kuzating.
Hamyoningiz xavfsizligi va hozirgi bozor sharoitlarini qanday boshqarasiz? Quyida izohlarda muhokama qilaylik! 👇
Iltimos, kuzatib boring
#Bitget #CryptoSecurity #BlockchainSecurity #CryptoNews
1
80
·
--
Yevropa Ittifoqi moliyaviy nazorat organlari ogohlantirmoqda: kvant hisoblash blokcheyn shifrlashiga yaqinda ro‘y beradigan tahdidga aylandi! Ayniqsa, ochiq holda internetga chiqarilgan (onlayn) ommaviy kalitlari bor Bitcoin manzillari yanada zaif. Kvant kompyuterlar hozirgi xavfsizlikni buzib, $BTC’ingizni $BTC at xavf ostiga qo‘yishidan oldin shifrlash texnologiyalarini yangilash haqida gaplashish vaqti keldi! #QuantumComputing #BlockchainSecurity
Yevropa Ittifoqi moliyaviy nazorat organlari ogohlantirmoqda: kvant hisoblash blokcheyn shifrlashiga yaqinda ro‘y beradigan tahdidga aylandi! Ayniqsa, ochiq holda internetga chiqarilgan (onlayn) ommaviy kalitlari bor Bitcoin manzillari yanada zaif. Kvant kompyuterlar hozirgi xavfsizlikni buzib, $BTC ’ingizni $BTC at xavf ostiga qo‘yishidan oldin shifrlash texnologiyalarini yangilash haqida gaplashish vaqti keldi! #QuantumComputing #BlockchainSecurity
248

Bir vaqtlar umidli bo‘lgan layer-1 tarmog‘i bir necha bor ekspluatatsiya qilinib, nihoyat holatdan to‘xtaganida nima bo‘lgani.
Investor uchun zaxiraga “sumka” yig‘ib, zanjirning asosiy infratuzilmasi butunlay qulab tushayotganini tomosha qilishdan yomonroq narsa yo‘q. Siz texnologiyasiga ishongan loyihaga mablag‘ kiritasiz, keyin esa doimiy xavfsizlikdagi kamchiliklar birgina tushda yillar davom etgan qabulni yo‘qqa chiqarishi mumkinligini anglaysiz.
Harmony $ONE ’ning qulashiga qarang: bu xavfsizlikdagi ketma-ket muvaffaqiyatsizliklar qanday qilib foydalanuvchilar ishonchini yemirib tashlashini ko‘rsatadigan ogohlantiruvchi misol. Hammasi 2022-yildagi Horizon bridge exploit bilan boshlandi — u $100 millionni o‘mirdi. Keyin 2023-yilda minting bug’i yuz berdi. Yakuniy zarba esa hujumchilar noqonuniy ravishda taxminan 2,4 trillion dona $ONE tokenni “mint” qilganida bo‘ldi. Bu core jamoani tarmoqni himoya qilish endi moliyaviy jihatdan barqaror emasligini tan olishga majbur qildi. Qiyin kurashni davom ettirish o‘rniga, ular zanjirni butunlay yopish va qolgan foydalanuvchilarni snapshot airdrop orqali $ETH ’ga ko‘chirish rejalari borligini e’lon qilishdi.
Buni $SOL kabi sinovdan o‘tgan va katta uzilishlar hamda bozor qulashi paytida ham ekotizimini qayta tiklay olgan tarmoqlar bilan solishtirsak, jangovar sinovdan o‘tgan kod naqadar muhim ekanini ko‘rsatadi. O‘tgan siklda ham shunga o‘xshash bridge bilan bog‘liq qulashlarni ko‘rdik, ammo barqaror layer-1 o‘zining suveren zanjiridan voz kechib Ethereum tokeniga aylanishi — hamma tarmoq ham uzoq muddatli “o‘yin” uchun yaratilmaganini isbotlaydi.
Siz ko‘proq qiynalayotgan layer-1 zanjirlar o‘zlarining native tarmoqlaridan voz kechib, Ethereum tokenlariga o‘tishini ko‘ramiz deb o‘ylaysizmi?
#CryptoAnalysis #Harmony #BlockchainSecurity
355

Shimoliy Koreya onlayn zanjirdagi zararli dasturlar keskin ko‘payishiga turtki bermoqda, CoinEx to‘xtatildi: Asia Express
- Yangiliklar sarlavhasida aytilishicha, Shimoliy Koreyaga aloqador faoliyatlar onlayn zanjirdagi zararli dasturlarning keskin ko‘payishiga sabab bo‘layapti.
- CoinEx to‘xtatilgani haqida xabar berilgan, biroq hozirgi RSS to‘xtatish sababi, vaqti, ko‘lami yoki keyingi reja haqida ma’lumot bermaydi.
- Xabar zanjir xavfsizligi, birja faoliyati va geosiyosiy xatarlar bilan bog‘liq bo‘lib, kripto bozoriga potentsial ta’sir ko‘rsatishi mumkin.
- RSS zararli dasturlarning aniq turlari, zarar ko‘rgan aktivlar, yo‘qotish miqyosi yoki bozor reaksiyasi haqida aniq ma’lumot bermaydi.
#BinanceSquare #CryptoNews #BlockchainSecurity
$btc $eth
#vlikevn #Titanbot
Nguồn: CoinTelegraph
106

·
--
🚨 $ETC DODGES NETWORK TARMOQLANISHINI RUXSATSIZ KLIENT XAVFSIZLIK BUZILISHIDAN KEYIN! ⚠️
🚨 $ETC infrastructure’ga sanksiyasiz Core-Geth yangilovi (ko‘rib chiqilmagan) orqali ijtimoiy muhandislik hujum qilindi. Konchilik hovuzi tugunlari qisqa vaqt ruxsatsiz mijozni qabul qildi, so‘ng darhol uzoq vaqtdan beri saqlanib kelayotgan versiyaga qaytardi. 📊
🔍 Blok ishlab chiqarish, mablag‘lar xavfsizligi va zanjir uzluksizligi butunlay saqlanib qolgan bo‘lsa-da, buzilgan kod muhim tugunlarni topish hamda konsensus mexanizmlariga nishon bo‘ldi. 💡 Strukturaviy risk tezda bartaraf etildi, ammo mijozlar boshqaruvi hali ham institutlar nazorati ostida. 💬 Siz bu tezkor qaytarish (rollback) tarmoqning barqarorligini isbotlaydimi yoki strukturaviy zaiflik dalilimi? 👇
⚠️ Moliya bo‘yicha maslahat emas. Har doim riskingizni boshqaring. 🛡️
🏷️ #ETC #EthereumClassic #Crypto #BlockchainSecurity
🛡️ 🔍
25
·
--
Maqola
PoS tarmoqlarining Axilles to‘pig‘i va Bitcoin buni qanday hal qiladi 🛡️
Salom DeFi va RWA hamjamiyati! 🚀
Agar Proof-of-Stake (PoS) tarmoqlarining o‘sishi va modulli ilovalar zanjirlarini tahlil qilsak, kamdan-kam chuqur muhokama qilinadigan takroriy texnik muammoga duch kelamiz: iqtisodiy xavfsizlikning cold start (sovuq ishga tushirish) muammosi.
Bugun yangi blokcheynlar ishga tushgan paytida o‘zini himoya qilishda nega qiynalayotgani va dunyodagi eng yirik kriptovalyuta o‘yin qoidalarini qanday o‘zgartirayotgani haqida batafsil ajratib beramiz.
🧩 1. Proof-of-Stake tarmoqlarida “Cold Start” (Sovuq ishga tushirish) nima?
1
3
113
#bitcointhirdsingleblockreorginfourweeks
ON-CHAIN SIGNAL QO‘NG‘IROQLARI: Bitcoin Uchinchi marta block reorganization’ni boshdan kechirdi! 🔍
Chakana savdo esa yaqinda yuz bergan breakout’ni ko‘r-ko‘rona nishonlayotgan bo‘lsa, on-chain tahlilchilar va node operatorlari bugun kechqurun jiddiy texnik savollarni sokinlik bilan ko‘tarmoqda.
Ma’lumotlarga ko‘ra, $BTC so‘nggi to‘rt hafta ichida aynan uchinchi marta bitta block reorganization’ni (reorg) boshdan kechirgan.
Bilishingiz kerak bo‘lgan tahlil:
Reorg nima? Ikki alohida miner deyarli bir vaqtda blocklarni yechganida yuz beradi va tarmoq konsensus bir xilligini saqlash uchun bitta haqiqiy blockni tashlab yuboradi.
Asosiy xavotir: Bitta block reorg odatda tarmoq kechikishi bilan bog‘liq zararsiz anomaliya bo‘lsa-da, 30 kunlik juda qisqa oynada uchtasini ko‘rish mining pool’lar strukturasidagi o‘zgarishlar yoki block’larning uzatilishida sezilarli kechikish borligidan dalolat beradi.
Sizning spot portfelingiz butunlay xavfsiz, ammo aqlli pul hozirda o‘ta aniqlik bilan kuzatayotgan muhim strukturaviy anomaliya mavjud.
👇 Buni kichik tarmoq kechikishi muammosimi deb ko‘rasiz, yoki mining pool’ning ichki muammosimi? 👇
#BitcoinNetwork #BlockchainSecurity #OnChainData
133

·
--
Tasavvur qiling: uyg‘onsangiz, Telegramda suzib yurgan skrinshotni ko‘rasiz — unda shaxsiy moliyaviy ma’lumotlaringiz kim oshdisiga qo‘yilishi aytilib, yirik fintech ilovasi to‘lov qilmaguncha bu davom etishi da’vo qilinadi.
Kripto ushlovchilari uchun bu dahshat hissi juda tanish. Bitta sizib chiqqan ma’lumotlar bazasi foydalanuvchilarning shaxsini oshkor qilib, aktivlaringizni muayyan nishonga qaratilgan fishing va akkauntni egallab olish uchun “asosiy o‘lja”ga aylantirishi mumkin.
Biz bu dinamikani avvalgi hardver hamyonlari buzilishlarida ham ko‘rganmiz: sizib chiqqan mijoz yozuvlari mijozlarni talon-taroj qilishga qaratilgan tinimsiz fishing to‘lqinlariga sabab bo‘lgan — $BTC va $ETH dagi mablag‘larni yechib olish uchun. Hozir esa hujumchilar, go‘yoki, pul talabini (ekstorsiya) to‘lov qilinmasa, mijozlar ma’lumotining har kuni bo‘lib chiqadigan ulushlarini e’lon qilish bilan tahdid qilmoqda. Biroq vahima boshlanishidan oldin, tasdiqlanmagan xaker da’vosi bilan tasdiqlangan xavfsizlik buzilishi o‘rtasida tub farq bor.
Kripto risklarni boshqarishda hujumchi da’volariga sog‘lom shubha bilan qarash — shaxsiy kalitlaringizni himoyalash kabi muhim. Avval fiat-gateways va $BNB bilan savdo qiladigan platformalarga qaratilgan shunga o‘xshash ekstensiya urinishlari bo‘lganida, tahdid qiluvchi aktyorlar buzilish haqidagi da’volarni sun’iy ravishda bo‘rttirib, vahima keltirish va tezda to‘lov undirib olishga harakat qilishgan. Mustaqil forensik tekshiruvlar yoki huquq-tartibot organlari ko‘lamni tasdiqlamaguncha, tasdiqlanmagan to‘lov (garov) da’volariga munosabat bildirish odatda keraksiz vahimaga sabab bo‘ladi.
O‘chirib yuborilgan headline’lar feed’ingizga kirib kelganida, ishonchli xavfsizlik xabarlarini ekstensiya “bluff”idan qanday ajratasiz?
#CryptoSecurity #DataPrivacy #BlockchainSecurity
28
·
--
Hayrat! Cronos Tectonic zaiflik hodisasida, 9,2 million dollar rollbackdan oldin hakerlar tomonidan muvaffaqiyatli o‘tkazilgani tasdiqlandi! Umumiy ta’sir 120,4 million dollarni tashkil etadi, mablag‘larning 7% dan ortig‘i tashqariga oqib ketgan. $CRO va $TETIC egalari qisqa muddatli narx pasayish xavfiga hushyor bo‘ling! #DeFi #BlockchainSecurity
Hayrat! Cronos Tectonic zaiflik hodisasida, 9,2 million dollar rollbackdan oldin hakerlar tomonidan muvaffaqiyatli o‘tkazilgani tasdiqlandi! Umumiy ta’sir 120,4 million dollarni tashkil etadi, mablag‘larning 7% dan ortig‘i tashqariga oqib ketgan. $CRO va $TETIC egalari qisqa muddatli narx pasayish xavfiga hushyor bo‘ling! #DeFi #BlockchainSecurity
5

Kripto tadqiqotchilari Bitcoin va Ethereumdagi kvant hujum taxminini 50% ga qisqartirdi
CoinDesk bilan bo‘lingan maqolada odamlar va sun’iy intellekt agentlari Shor algoritmi ishlatadigan asosiy hisoblashda Google’ning mart oyidagi natijasini yengib, kriptoning kvant “soati”ga yana bir o‘zgaruvchi qo‘shilgani ko‘rsatilgan.
#BTC $NVDAB
#ETH #CPIWatch
#CryptoNews
#BlockchainSecurity
CoinDesk bilan bo‘lingan maqolada odamlar va sun’iy intellekt agentlari Shor algoritmi ishlatadigan asosiy hisoblashda Google’ning mart oyidagi natijasini yengib, kriptoning kvant “soati”ga yana bir o‘zgaruvchi qo‘shilgani ko‘rsatilgan.
#BTC $NVDAB
#ETH #CPIWatch
#CryptoNews
#BlockchainSecurity

86
·
--
Kvant hisoblash degani aynan nima? Ushbu kvant mavzusidagi maqola kvant hisoblash va an’anaviy hisoblash o‘rtasidagi farqni sodda qilib tushuntiradi, shuningdek u kriptovalyuta sanoatiga qanday ta’sir ko‘rsatishi mumkinligini yoritadi. Nazariy jihatdan, kvant kompyuterlar hozirgi blokcheynlarning shifrlash algoritmlarini buzishi mumkin, bu esa Bitcoin kabi kriptovalyuta aktivlarining xavfsizligi uchun potentsial tahdiddir. Lekin vahima qilmang — sanoat esa baribir kvantga chidamli yechimlarni ishlab chiqyapti! Uzoq muddatda kvantga chidamlilikni birinchi bo‘lib amalga oshirgan loyihalar qiymatni qayta baholanishidan katta foyda ko‘rishi ehtimoli bor.
$BTC #量子计算 #区块链安全
Kvant hisoblash oddiy tilda tushuntirilgan! Ushbu maqola kvant hisoblash an’anaviy hisoblashdan qanday farq qilishini va kriptoga potentsial ta’sirini qanday izohlashini tushuntirib beradi. Nazariy jihatdan, kvant kompyuterlar hozirgi blokcheyn shifrlashini yorib o‘tishi mumkin, bu Bitcoin kabi aktivlar xavfsizligiga tahdid soladi. Lekin vahima qilmang — sanoat esa kvantga chidamli yechimlarni ishlab chiqyapti! Kvantga chidamlilikka birinchi bo‘lib erishadigan loyihalar uzoq muddatda qiymatni sezilarli qayta baholanishini ko‘rishi mumkin.
$BTC #QuantumComputing #BlockchainSecurity
128
Ko‘proq kontentni ko‘rish uchun tizimga kiring
Binance Square'da global kriptovalyuta foydalanuvchilariga qo‘shiling
⚡️ Kriptovalyuta haqida eng so‘nggi va foydali ma’lumotlarni oling.
💬 Dunyoning eng yirik kriptovalyuta birjasi tomonidan ishonchli deb topilgan.
👍 Tasdiqlangan mualliflardan haqiqiy tahlillarni kashf eting.
Email / telefon raqami
Trenddagi mavzular
1
#FedMinutesFocusOnOctoberPause
320,032 marta koʻrilgan
1,946 muhokama qilmoqda
2
#XRPSpotETFsHold$1.7BWeeklyInflowsSlow
0 marta koʻrilgan
1 muhokama qilmoqda
3
#FrenchHillUrgesCLARITYActPassageInLameDuck
0 marta koʻrilgan
3 muhokama qilmoqda
4
#EthereumSpotETFRecords$161MNetOutflows
0 marta koʻrilgan
1 muhokama qilmoqda
5
#IMFGrantsWaiverForElSalvadorBitcoinBreach
5,083 marta koʻrilgan
162 muhokama qilmoqda
6
#BinanceLaunchesBinanceIntelligence
1.2M marta koʻrilgan
6,980 muhokama qilmoqda
7
#EvernorthDelaysNasdaqDebutToOct12
46,048 marta koʻrilgan
489 muhokama qilmoqda
8
#RobinhoodAdds$25MInBitcoinToBalanceSheet
16,012 marta koʻrilgan
96 muhokama qilmoqda
9
#SP500AndNasdaqHitRecordHighs
49,528 marta koʻrilgan
628 muhokama qilmoqda
10
#USMortgageRatesRiseTo7.49%
39,935 marta koʻrilgan
494 muhokama qilmoqda