

#bitgetdetailssecurityincidenttimeline
bitgetdetailssecurityincidenttimeline
Ommabop
Eng so‘nggi

#bitgetdetailssecurityincidenttimeline
🚨 Bitget yaqinda xavfsizlik hodisasi bo‘yicha to‘liq jadvalni ochib berdi.
24 sentabr kuni Bitget uning issiq va iliq hamyonlari infratuzilmasining bir qismidan ruxsat etilmagan ko‘chirmalar amalga oshirilganini aniqladi. Keyinroq ta’sir ko‘rsatgan taxminiy summa qo‘shimcha tranzaksiyalar aniqlangandan so‘ng 351,6 million dollardan 387,5 million dollarga o‘zgartirildi.
⏰ UTC bo‘yicha 18:31: ruxsat etilmagan ko‘chirmalar aniqlangan
🛑 O‘sha kunning o‘zida: yechib olishlar vaqtincha to‘xtatildi
🔍 25 sentabr: hujum yo‘li aniqlanib, zaiflik tuzatildi
💰 387,5 million dollar: qayta ko‘rib chiqilgandan keyingi jami ta’sir ko‘rsatgan summa
🛡️ Sovuq hamyonlar: ta’sirlanmagan
🏦 Himoya fondi: 464 million dollardan ortiq
📅 28 sentabr: BTC bo‘yicha yechib olishlar bosqichma-bosqich qayta tiklanishi rejalashtirilgan
Bitget hodisa nazoratga olinganini, foydalanuvchilar hisoblaridagi mablag‘lar ta’sirlanmaganini va Mandiant + SlowMist tekshiruvga yordam berayotganini aytmoqda.
🔥 Hozirgi eng katta savol:
Yechib olishlarni bosqichma-bosqich tiklash ishonchni qaytara oladimi — yoki treyderlar ehtiyotkorligicha qoladimi? 👀
Iltimos, davomiy kuzatib boring
#Bitget #crypto #security
Dr Basha1:
@BiBi التحقُّق من صحة هذا المُحتوى
3
7
7.1k
·
--
#bitgetdetailssecurityincidenttimeline Bitget
2026-yildagi eng katta kripto xakerlik hodisasida 351,6 million dollar yo‘qotildi
BITGET
hujumchilar 24-sentabr kuni 19 ta uzatish orqali Ethereum, XRP Ledger, Avalanche, BNB Chain va Arbitrum bo‘yicha uning issiq va iliq (hot va warm) hamyonlaridan taxminan 351,6 mln dollarni yechib olganini tasdiqladi. O‘g‘irlangan aktivlar orasida ETH, XRP, USDT, USDC, AVAX va BNB bor, hamda 170 mln dollardan ortig‘i EVVga (ETH) almashtirilgan.
Bosh direktor Gracy Chen ma’lumotiga ko‘ra, hech qanday shaxsiy kalitlar (private keys) o‘g‘irlanmagan. Hujumchi hamyon infratuzilmasidagi backend tizimiga kirib, tranzaksiya ma’lumotlarini soxtalashtirgan va Bitget’ning o‘z autorizatsiya jarayonini ushbu uzatishlarni tasdiqlashga majbur qilgan.
Bu o‘tgan yili Bybitda kuzatilgan naqshga o‘xshaydi: hujumchilar kalitlar o‘rniga imzolash (signing) jarayoniga hujum qilishadi. Bitget Shimoliy koreyalik xakerlar shubhasini bildiradi. Foydalanuvchilar uchun: 464 mln dollardan ortiq User Protection Fund zararlarning to‘liq qoplamasini beradi, Bitget esa qo‘shimcha ravishda o‘z kapitalida 1 mlrd dollardan ortiq mablag‘ga ega.$ALGO $SOXS $SOON
1
2.6k
·
--
O‘suvchi
#bitgetdetailssecurityincidenttimeline
🚨 BITGET QO'LLAB-QUVVATLASH MUKAMMAL XAVFSIZLIK INSIDENTI XRONOLOGIYASINI OCHIB BERDI.
24-sentabr kuni Bitget o‘zining issiq va issiqroq (warm) hamyon infratuzilmasining bir qismidan ruxsatsiz o‘tkazmalar aniqlagan. Dastlab zarar ko‘rgan summa taxminan $351,6 mln deb baholangan, keyinroq qo‘shimcha tranzaksiyalar aniqlangach, $387,5 mln ga qayta ko‘rib chiqilgan.
⏰ 18:31 UTC: Ruxsatsiz o‘tkazmalar aniqlandi
🛑 O‘sha kuniyoq: yechib olishlar vaqtincha to‘xtatildi
🔍 25-sentabr: Hujum yo‘li aniqlanib, zaiflik tuzatildi
💰 $387,5 mln: Qayta ko‘rib chiqilgan jami zarar ko‘rgan summa
🛡️ Sovuq hamyonlar: Ta’sir ko‘rsatmadi
🏦 Himoya jamg‘armasi: 464 mln dollardan ortiq
📅 28-sentabr: BTC yechib olishlar bosqichma-bosqich qayta tiklanishi rejalashtirilgan
Bitget bu hodisa nazorat ostida ekanini, foydalanuvchi akkauntlari balanslariga ta’sir qilinmaganini va tekshiruvga Mandiant hamda SlowMist ko‘maklashayotganini aytadi.
🔥 Endi eng katta savol:
Bitgetning bosqichma-bosqich yechib olishni qayta boshlashi ishonchni tiklaydimi — yoki treyderlar ehtiyotkor bo‘lib qolishadimi? 👀
#Bitget #crypto #security
nazir_in4603 :
🚨 BITGET SECURITY INCIDENT TIMELINE REVEALED!
On Sept 24, Bitget detected unauthorized transfers from its hot/warm wallet infrastructure. The affected amount was revised to $387.5M.
Cold wallets: Not affected.
Protection Fund: Over $464M.
Sept 28: BTC withdrawals scheduled to begin returning in phases.
2
7
18.9k
·
--
O‘suvchi
Tarjimani ko‘rish
#BitgetDetailsSecurityIncidentTimeline
Bitget reported a major security incident involving unauthorized transfers from its hot and warm wallets on September 24. The affected amount was updated to $387.5 million, though Bitget says cold wallets and user account balances were not impacted.
Withdrawals were paused, the vulnerability was reportedly fixed by September 25, and BTC withdrawals were planned to resume gradually from September 28. Bitget also says its Protection Fund exceeds $464 million and that external security firms are helping investigate.
$BTC
{spot}(BTCUSDT)
#BitgetDetailsSecurityIncidentTimeline
Bitget reported a major security incident involving unauthorized transfers from its hot and warm wallets on September 24. The affected amount was updated to $387.5 million, though Bitget says cold wallets and user account balances were not impacted.
Withdrawals were paused, the vulnerability was reportedly fixed by September 25, and BTC withdrawals were planned to resume gradually from September 28. Bitget also says its Protection Fund exceeds $464 million and that external security firms are helping investigate.
$BTC
8
·
--
#bitgetdetailssecurityincidenttimeline Bitget $351.6 mln likxavfsizlik buzilishi qurboni bo‘ldi:
-
Bitget
xabar berishicha, hujumchilar 24-sentabr kuni uning issiq va “warm” (yarim) hamyonlarining ayrim qismlaridan ruxsatsiz o‘tkazmalar amalga oshirgan.
- Onchain tadqiqotchilari dastlab bir nechta zanjirlar bo‘ylab taxminan $180 mln+ harakatlanganini payqagan, keyin
Bitget
kattaroq $351.6 mln summani tasdiqlagan.
- Bitget tekshiruv vaqtida pul yechib olishni to‘xtatgan, savdo va depozitlar esa ishlashda davom etmoqda.
- Bosh direktor Gracy Chen kompaniyaning $464 mln+ Foydalanuvchilarni himoya qilish jamg‘armasi taxmin qilingan zararni qoplayotganini va mijozlar balanslari himoyalanganini aytadi.
- Hujum yo‘nalishi (attack vector) hali oshkor etilmagan. Bitget'ning aytishicha, asosiy sabab ko‘rsatilgan to‘liq hodisa hisoboti 24 soat ichida e’lon qilinadi.$ZEST $QNT $HBAR
1
3.4k
·
--
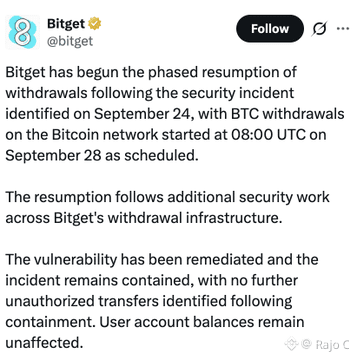
#bitgetdetailssecurityincidenttimeline Bitget 24-sentabrdagi xavfsizlik hodisasidan keyin BTC yechib olishlarni qayta ochdi
Bitget 24-sentabr xavfsizlik hodisasidan keyin yechib olishlarni bosqichma-bosqich tiklashni boshlaganini aytdi: 28-sentabr kuni soat 08:00 UTC da Bitcoin tarmog‘idagi BTC yechib olishlar qayta ochiladi. Birja zaiflik bartaraf etilganini, nazorat choralari ko‘rilganidan beri yana ruxsatsiz o‘tkazmalar aniqlanmaganini va foydalanuvchi hisoblaridagi qoldiqlar ta’sirlanmaganini ma’lum qildi. Bitget’ning bosh direktori Gracy Chen avval kompaniya Protection Fund’ni bir hafta ichida 300 million dollar darajasiga qaytarishini aytgandi.$AZTEC $ONE $SKDD
Bitget 24-sentabr xavfsizlik hodisasidan keyin yechib olishlarni bosqichma-bosqich tiklashni boshlaganini aytdi: 28-sentabr kuni soat 08:00 UTC da Bitcoin tarmog‘idagi BTC yechib olishlar qayta ochiladi. Birja zaiflik bartaraf etilganini, nazorat choralari ko‘rilganidan beri yana ruxsatsiz o‘tkazmalar aniqlanmaganini va foydalanuvchi hisoblaridagi qoldiqlar ta’sirlanmaganini ma’lum qildi. Bitget’ning bosh direktori Gracy Chen avval kompaniya Protection Fund’ni bir hafta ichida 300 million dollar darajasiga qaytarishini aytgandi.$AZTEC $ONE $SKDD
1
5
5.5k

·
--
O‘suvchi
Tarjimani ko‘rish
#bitgetdetailssecurityincidenttimeline
🚨 BREAKING: Bitget Releases Full Incident Timeline for $387.5M Exploit 🛡️
Crypto exchange Bitget has detailed the complete timeline regarding its recent security breach. While the initial loss estimate sat at $351.6M, on-chain tracing across additional chains (including Zcash and TRON) revised the final total to $387.5 Million.
Here is how the events unfolded and where things stand as phased withdrawals begin! ⏰
⏳ Detailed Incident Timeline
⏰ 18:31 UTC: Unauthorized transfers detected
🛑 Same day: Withdrawals temporarily suspended
🔍 Sept. 25: Attack path identified and vulnerability fixed
💰 $387.5M: Revised total affected amount
🛡️ Cold wallets: Not affected
🏦 Protection Fund: Over $464M
📅 Sept. 28: BTC withdrawals scheduled to begin returning in phases
🛡️ Why Platform Solvency Remains Intact
Operational LayerCurrent StatusImpact LevelCold Wallets100% Safe — Completely air-gapped from backend exploitZero Direct ExposureUser Balances100% Covered — Accounting balances remain accurateFully ProtectedProtection FundHolds $464M+, fully absorbing the $387.5M lossLoss Absorbed
💭 Market Sentiment: Trust Test Ahead
While Bitget CEO Gracy Chen confirmed the $464M Protection Fund comfortably covers all financial damages, the market remains divided:
$NVDA.US
{stock_us}(NVDA.US)
The Bull Case for Trust: Bitget acted transparently, deployed a backstopped treasury fund, retained 100% solvency without liquidating user collateral, and kept trading pairs online.
$ZEC
{future}(ZECUSDT)
The Cautionary View: Phased withdrawals often trigger temporary capital flight as risk-averse traders migrate assets to cold storage or competitor exchanges to wait out volatility.
🔥#KospiFalls2.7%SamsungSKHynixDropOver5% #BitgetWallet #crypto
#bitgetdetailssecurityincidenttimeline
🚨 BREAKING: Bitget Releases Full Incident Timeline for $387.5M Exploit 🛡️
Crypto exchange Bitget has detailed the complete timeline regarding its recent security breach. While the initial loss estimate sat at $351.6M, on-chain tracing across additional chains (including Zcash and TRON) revised the final total to $387.5 Million.
Here is how the events unfolded and where things stand as phased withdrawals begin! ⏰
⏳ Detailed Incident Timeline
⏰ 18:31 UTC: Unauthorized transfers detected
🛑 Same day: Withdrawals temporarily suspended
🔍 Sept. 25: Attack path identified and vulnerability fixed
💰 $387.5M: Revised total affected amount
🛡️ Cold wallets: Not affected
🏦 Protection Fund: Over $464M
📅 Sept. 28: BTC withdrawals scheduled to begin returning in phases
🛡️ Why Platform Solvency Remains Intact
Operational LayerCurrent StatusImpact LevelCold Wallets100% Safe — Completely air-gapped from backend exploitZero Direct ExposureUser Balances100% Covered — Accounting balances remain accurateFully ProtectedProtection FundHolds $464M+, fully absorbing the $387.5M lossLoss Absorbed
💭 Market Sentiment: Trust Test Ahead
While Bitget CEO Gracy Chen confirmed the $464M Protection Fund comfortably covers all financial damages, the market remains divided:
$NVDA.US
The Bull Case for Trust: Bitget acted transparently, deployed a backstopped treasury fund, retained 100% solvency without liquidating user collateral, and kept trading pairs online.
$ZEC
The Cautionary View: Phased withdrawals often trigger temporary capital flight as risk-averse traders migrate assets to cold storage or competitor exchanges to wait out volatility.
🔥#KospiFalls2.7%SamsungSKHynixDropOver5% #BitgetWallet #crypto
1
344
·
--
Tarjimani ko‘rish
#bitgetdetailssecurityincidenttimeline
Bitget has released official $387.5M security timeline — Biggest CEX incident of 2026.
TIMELINE VERIFIED:
Sep 24, 18:31 UTC — Unauthorized transfers detected from hot & warm wallets. 19 txs flagged.
Sep 24, 21:30 UTC — Withdrawals paused. Initial loss $351.6M.
Sep 25 — Root cause found: Backend system compromised via third-party vulnerability. Attacker spoofed data, auth system signed fake txs. Private keys SAFE — Not stolen.
$387.5M Final — Revised after tracing ZEC + TRON chains. Cold wallets 100% SAFE.
Protection Fund: $464M+ — Will cover all losses. User funds SAFU.
Sep 28, 08:00 UTC — BTC withdrawals resume in phases, then ETH, USDT.
Affected: 103M $XRP (~$157M), $ETH $USDT $ZEC $TRX $BNB $AVAX $USDC.
Mandiant (Google) + SlowMist investigating. Early attribution to North Korea VPN patterns.
This was NOT a key leak — It was auth exploit. Market held strong because fund > hack. Bullish for CEX security confidence.
Will you keep trading on Bitget after this?
$BGB XRP $BTC ETH
#Bitget #BGB #XRP #BTC #crypto#BitgetDetailsSecurityIncidentTimeline
1
98
·
--
Tarjimani ko‘rish
#bitgetdetailssecurityincidenttimeline Bitget has confirmed that around $387.5M was transferred to attacker-controlled addresses during the Sept. 24 security incident
revised up from the initial $351.6M estimate.
BITGET exchange says
🛡️
• Cold wallets were unaffected
• The
incident
is contained
• Some affected assets have already been frozen
• Its User Protection Fund held $464M+ at the time of the incident
• A 5% recovery/freeze bounty has been launched$NMR $MARSCOIN $AIOT
107
·
--
Tarjimani ko‘rish
#bitgetdetailssecurityincidenttimeline Bitget
CEO: $350M Hack Very Likely Linked to North Korea
On September 24,
Bitget detected unauthorized transfers from several hot wallets. Bitget CEO Gracie Chen @GracyBitget said the team identified IP addresses whose VPN usage patterns matched those associated with a specific DPRK-linked group, making a North Korea connection “very likely.” She added that the attackers did not obtain private keys for Bitget’s hot, warm or cold wallets, but instead breached the exchange’s internal system and transferred funds directly. Bitget has previously said its user protection fund exceeds $464 million, which it says is sufficient to cover the loss.$STAR $BRETT $ZHONGJI
107
·
--
Tarjimani ko‘rish
#bitgetdetailssecurityincidenttimeline Bitget confirms a $351M security
breach
BITGTE says unauthorized transfers drained about $351.6M from a limited number of its hot wallets today, first detected at 18:31
UTC. The exchange says its cold wallets are untouched and user balances remain accurate.
Withdrawals are paused during a security review, while deposits and trading continue. Bitget says its User Protection Fund, which holds over $464M, covers the losses.$VVV $PTB $JCT
1
·
--
Tarjimani ko‘rish
#BitgetDetailsSecurityIncidentTimeline
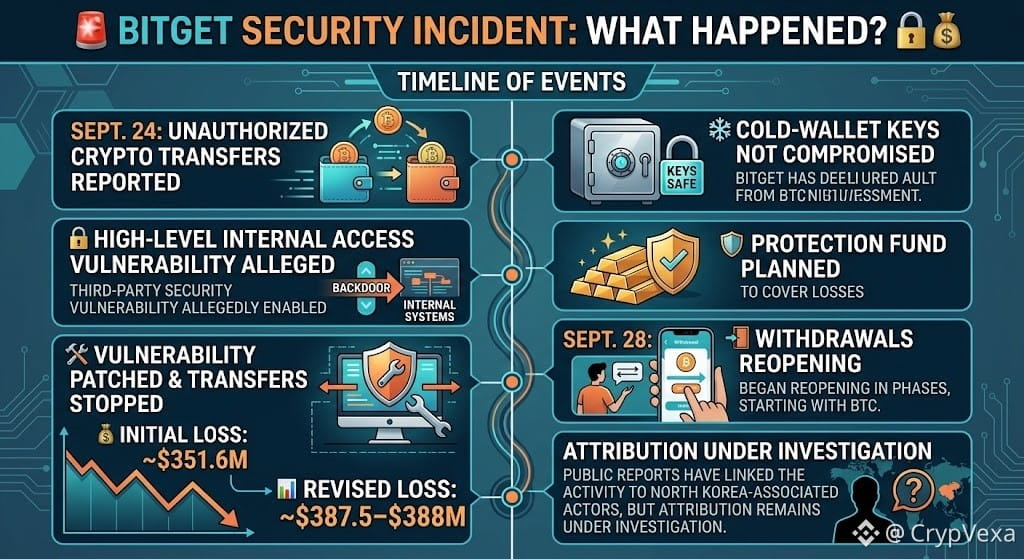
🚨 Bitget Security Incident: What Happened? 🔐💰
Sept. 24: Unauthorized crypto transfers reported.
🔓 Third-party security vulnerability allegedly enabled high-level internal access
💰 Initial loss: ~$351.6M
📊 Revised loss: ~$387.5–$388M
🛠️ Vulnerability patched & transfers stopped
❄️ Bitget says cold-wallet keys were not compromised
🛡️ Protection fund planned to cover losses
Sept. 28: 🚪 Withdrawals reportedly began reopening in phases, starting with BTC.
🇰🇵 Public reports have linked the activity to North Korea-associated actors, but attribution remains under investigation.
📌 Key lesson: Exchange security isn't only about private keys. Internal access controls, third-party systems, and transaction-approval workflows can also create major risks.
#Bitget #CryptoSecurity #Crypto #Bitcoin
1
35
Tarjimani ko‘rish
#BitgetDetailsSecurityIncidentTimeline
Yes. Bitget’s major security incident happened on September 24, 2026, and today, September 28, Bitget has started restoring withdrawals in phases.
Bitget security incident — timeline
Date / Time (UTC)
Event
Sep 24 — 18:31
Bitget detected unauthorized transfers from parts of its hot/warm wallet infrastructure across multiple networks.
Bitget +1
Sep 24
Withdrawals were suspended while Bitget contained the incident. Trading and deposits continued.
Bitget
Initial estimate
About $351.6M in assets affected.
Sep 25
Investigation identified the attack path and the vulnerability was remediated.
Bitget
Sep 25
After additional on-chain classification, the affected amount was revised to approximately $387.5M. This did not represent additional theft.
Bitget
Sep 26–27
Bitget conducted security validation with Mandiant and SlowMist and announced a phased withdrawal plan.
Bitget
Sep 28 — 08:00 UTC
BTC withdrawals resumed on the Bitcoin network.
Bitget +1
Sep 28 — today
Bitget says the incident remains contained and no further unauthorized transfers have been identified.
LinkedIn
What was actually compromised?
According to Bitget's latest explanation, the attacker exploited a vulnerability in a third-party security product, obtained high-level internal credentials, and used them to send fraudulent withdrawal commands that bypassed existing risk controls. Bitget says private keys were not compromised and cold wallets were not affected.
Bitget
Today's withdrawal schedule
🟢 Sep 28, 08:00 UTC: BTC — resumed
🟡 Sep 29, 08:00 UTC: ETH — Ethereum, BSC, Arbitrum, Base, Optimism
🟡 Sep 30, 08:00 UTC: USDT — Ethereum, BSC, Solana, Tron
🟡 Oct 2, 08:00 UTC: Other tokens, fiat withdrawals and P2P
Bitget
Important: Bitget says its User Protection Fund will cover the financial impact, and it currently reports that user account balances were unaffected.
Bitget +1
There are also reports today that the stolen funds are still being moved/swapped through THORChain, so the recovery/tracing operation is still active.
Yes. Bitget’s major security incident happened on September 24, 2026, and today, September 28, Bitget has started restoring withdrawals in phases.
Bitget security incident — timeline
Date / Time (UTC)
Event
Sep 24 — 18:31
Bitget detected unauthorized transfers from parts of its hot/warm wallet infrastructure across multiple networks.
Bitget +1
Sep 24
Withdrawals were suspended while Bitget contained the incident. Trading and deposits continued.
Bitget
Initial estimate
About $351.6M in assets affected.
Sep 25
Investigation identified the attack path and the vulnerability was remediated.
Bitget
Sep 25
After additional on-chain classification, the affected amount was revised to approximately $387.5M. This did not represent additional theft.
Bitget
Sep 26–27
Bitget conducted security validation with Mandiant and SlowMist and announced a phased withdrawal plan.
Bitget
Sep 28 — 08:00 UTC
BTC withdrawals resumed on the Bitcoin network.
Bitget +1
Sep 28 — today
Bitget says the incident remains contained and no further unauthorized transfers have been identified.
What was actually compromised?
According to Bitget's latest explanation, the attacker exploited a vulnerability in a third-party security product, obtained high-level internal credentials, and used them to send fraudulent withdrawal commands that bypassed existing risk controls. Bitget says private keys were not compromised and cold wallets were not affected.
Bitget
Today's withdrawal schedule
🟢 Sep 28, 08:00 UTC: BTC — resumed
🟡 Sep 29, 08:00 UTC: ETH — Ethereum, BSC, Arbitrum, Base, Optimism
🟡 Sep 30, 08:00 UTC: USDT — Ethereum, BSC, Solana, Tron
🟡 Oct 2, 08:00 UTC: Other tokens, fiat withdrawals and P2P
Bitget
Important: Bitget says its User Protection Fund will cover the financial impact, and it currently reports that user account balances were unaffected.
Bitget +1
There are also reports today that the stolen funds are still being moved/swapped through THORChain, so the recovery/tracing operation is still active.
1
55

·
--
Bitget vaqti chizig‘i hali ham maydonda eng issiq reytingda|Kuzatuv (izdan qaytarish) platformasidan foydalanish hujumchini tasdiqlangan deb aytishni anglatmaydi|ETH 2664 dollar atrofida, avval kutaman
Mening yondashuvim: avvalo dalillarni ajratib olish. Hujumchini “kuzatuv platformasi nomi”ga qarab tamg‘alamayman, shuningdek buning uchun ETH’ni ko‘proq (long) yoki kamroq (short) qilishga shoshilmayman. Binance maydonida #BitgetDetailsSecurityIncidentTimeline’da 45 kishi muhokama qilmoqda; bosh sahifa yorlig‘ini almashtirishda yorliqlar bo‘yicha muhokama sonini solishtirib bo‘lmaydi, issiqlik “tezlashishi”ni faqat shu bilan baholash mumkin emas.
Bir qo‘l bilan aytganda, birinchi aniq fakt — Bitget yangilagan rasmiy voqea bayonotidan: platforma aktivlarni qaytarib olish kanallaridan biri sifatida Bybitning LazarusBounty dasturidan foydalanishini aytadi. Shuningdek, mustaqil dalillarga asoslangan tekshiruv davom etayotgani, rasmiy tasdiqlanmagan topilmalarni yakuniy xulosa sifatida qaralmasligi, tekshiruv davrida hujumchini “kim” deb taxmin qilish mumkin emasligi aniq yozilgan. Batafsil topilmalar rasmiy xavfsizlik hisoboti orqali e’lon qilinishi kerak.
Asbob (tool) nomi va voqea kelib chiqishi (attribution) ikki xil ma’lumot. Faqat nomga tayanib, “muayyan tashkilot tomonidan qilindi” deb yozib bo‘lmaydi.
Men Bybit rasmiy help markazini ham o‘zaro tekshirdim. U LazarusBounty’ni noqonuniy mablag‘larni aniqlash va muzlatish uchun mo‘ljallangan mukofot dasturi sifatida tushuntiradi va hisobot platformalari zaifliklari (Bug Bounty) bilan farqini aniq ajratib beradi. Bu izoh 2025 yilda yangilangan — bugun yangi e’lon qilingan tekshiruv natijasi emas. U asbobning vazifasini tushunishga yordam beradi, lekin bu hodisa bo‘yicha dalillarning o‘rnini bosa olmaydi. Men shuningdek Bitgetning 25 sentyabrdagi xavfsizlik yangilanishini ham tekshirdim: u yerda tekshiruv va mablag‘larni kuzatish davom etayotgani aytilgan.
Savdo (trading)ga bu qanday ta’sir qiladi? Noto‘g‘ri “kim qildi” degan xulosalar, platforma hosting (xosting) hodisasini barcha zanjirlar (all chains) oldida bir xil tahdid degan darajaga “kengaytirib” yuborishi mumkin. Lekin hujumchining kimligini bilmasdan turib, tasdiqlangan mablag‘lar va kanallar xavfini e’tiborsiz qoldirib bo‘lmaydi. Avval aktiv joylashuvi, zarur ruxsatlar va chiqish (exit) yo‘llarini tekshiraman, keyin riskni oshirish-oshirmaslikni hal qilaman; avval nom taxmin qilish shart emas.
ETH’ni alohida ko‘rish kerak. Rasmiy ta’sir ko‘rgan aktivlar tarkibida ETH borligi — Ethereum konsensusining buzilgani degani emas. Qaytarib olish kanallaridan foydalanilgani, muzlatilgan mablag‘larning hammasi foydalanuvchilarga to‘liq qaytganini isbotlamaydi; demak, bu yangi xarid bosimi (buying pressure) sifatida talqin qilib bo‘lmaydi. Men rasmiy hisobot va tiklanish holatini kutaman: tasdiqlanmagan attribution bilan aks javob (rebound)ni “tasdiqlab” bermayman va kuzatuv ishini likvidlikni tuzatish deb hisoblamayman.
Bozor qanday namoyon bo‘ldi? Kraken’da ETH/USD 2664.20 dollar atrofini yana bir bor ko‘rdim: so‘nggi 24 soatda 2635.57 dan 2716.32 gacha tebranib, past nuqtadan chiqib ketgan, lekin mening tasdiq mezonimga yetmagan — buni xavfsizlik mavzusi bilan bog‘lab bo‘lmaydi. 2670 — ishtirok sharti, 2630 — kirishdan oldin bekor chizig‘i; 2665 va undan yuqori/yaqin joylar kafolatli qo‘llab-quvvatlash/qarshilik degani emas. Rasmiy hisobot risk bahosini o‘zgartirsa yoki kanal anomaliyasi tasdiqlansa, baho mos kelsa ham men buni avtomatik “qatnashaman” deb hisoblamayman.
Agar bu mening o‘zimning savdoim bo‘lsa: hozir qatnashmayman, pozitsiya nol, short ham qilmayman, leverage ham oshirmayman. Faqat 1 soatlik grafikda 2670 dollardan yuqoriroq yopilsa, 2665–2670 oralig‘iga qaytib kelib shu diapazonni ushlab tursa, va kotirovka bilan real ishlatiladigan depozit/chekinish (deposit/withdrawal) kanallari normal bo‘lsa, jami mablag‘ning eng ko‘pi 0.3% qismiga spotni (long) sinab ko‘raman. 2690 dollarda hajmni yarmiga kamaytiraman, 2710 dollarda qolgan qoldiqni to‘liq yopaman; kirgandan keyin 2648 dollarda qattiq stop-lossga tushsa yoki ketma-ket ikki soatli shamda 2665 ostida yopilsa, qolgan barchasini yopaman. Kirishdan oldin 2630 dan pastga tushsa, reja bekor qilinadi va yo‘qotishni “tenglab” (averaging) savdo qilmayman. Hali ishga tushmagan rejalar bitim (成交) emas, foyda (profit) deb yozib ham bo‘lmaydi.
Manba: Bitget rasmiy voqea bayonoti va 25 sentyabrdagi xavfsizlik yangilanishi; Bybit rasmiy LazarusBounty Q&A; Kraken kotirovkasi.
#BitgetDetailsSecurityIncidentTimeline #ETH
Yuqoridagilar faqat shaxsiy bozor kuzatuvi bo‘lib, investitsiya bo‘yicha tavsiya emas.
93
·
--
Bitget vaqt jadvali hamon maydondagi issiq ro‘yxatda|Ochiq ZEC manzilini e’lon qilish maxfiylik protokoli buzilgani degani emas|1588 dollar atrofida men avval kutaman
Mening munosabatim: custodial (topshirilgan) hodisani protokol ishlamay qoldi degan gap bilan almashtirmayman, narx ortidan quvmayman. Maydon xavfsizlik vaqt jadvali mavzusi 249 marta ko‘rildi, 45 kishi muhokama qildi; oldingi g‘ildirakka o‘xshash. ZEC olti soatlik qidiruv ro‘yxatida bor, lekin tez ko‘tarilish belgilari yo‘q. Issiqlik (hotness) xarid bosimi uchun guvoh emas.
Tasdiqlangan faktlar: Bitget 25-sentabr kuni rasmiy yangilanishida t1 bilan boshlanuvchi ZEC bo‘yicha ishga aloqador qabul manzillarini sanab o‘tgan va ta’sir ko‘rgan aktivlar tarkibida ZEC borligini tasdiqlagan. Tekshiruv va kuzatuv davom etyapti; 27-sentabrda izohlangan yangilangan versiyada ham Zcash tarmog‘i ko‘rsatilgan, hodisa doirasi esa ayrim birjalardagi issiq/iliq hamyon infratuzilmasi bilan cheklangan. Bu bugun yana hujum qilingan degani ham emas, e’lon qilingan butun tarmoq miqyosidagi kriptografik zaiflik ham emas.
Zcash rasmiy izohi va texnik atamalar lug‘ati: t bilan boshlanuvchi shaffof manzilda manzil va unga bog‘liq summalar blokcheynda ochiq qayd etiladi. Tranzaksiya himoyasi mos ravishda tegishli maxfiylik ma’lumotlarini ekranlaydi; aralashtirish (mix) tranzaksiyalari esa hamma narsani “umuman yashirilgan” deb umumiy aytilmaydi. Bu — mavjud mexanizm, bugun qo‘shilgan yangi funksiya emas; bitta qabul manzili — to‘liq qidirib topib pulni qaytarish (track) xulosasi degani emas.
Bozorga ta’sir nega? Mening bahom: “ZEC manzili e’lon qilingan”ni “maxfiylik texnologiyasi ishlamay qoldi” deb tushunsa, noto‘g‘ri sabab bilan vahimali sotuvga olib kelishi oson; aksincha, “nomida maxfiylik bor”ni “har bir transfer tabiatan ko‘rinmaydi” deb talqin qilish ham axborotning oshkor bo‘lish darajasini pasaytirib baholashga olib keladi. Ochiq shaffof yozuvning bir qismini e’lon qilish — barcha pul yo‘llari aniq tekshirilganini isbotlay olmaydi, shuningdek ekranlash mexanizmi buzilgani ham isbotlanmaydi. Custodial ruxsatlar, tranzaksiya maxfiyligi va birjaning pul yechib olish (withdrawal) qobiliyati — bularning har biri alohida tekshirilmog‘i kerak; maxfiylik hisob xavfsizligini o‘rnini bosa olmaydi.
Bozor amaliy kotirovkasi: Kraken’da ZEC/USD 1588.40 dollar bo‘yicha qayta tekshirildi, 24 soatlik diapazon 1536.24 dan 1678.70 gacha. Narx past nuqtadan biroz qaytgan, ammo kotirovka men belgilagan 1595 tasdiqlash chegarasidan past. Kotirovka o‘zgarishi bu eski e’lon bilan bog‘liq javob ekanini isbotlay olmaydi. Men muassasa kirib kelishini (institutional inflow) uydirmayman, boshqa tokenlarning tiklangan withdrawal holatini ham ZEC allaqachon tiklandi deb yozmayman.
Agar men o‘zim savdo qilsam: hozir qatnashmayman, pozitsiya 0%, short qilmayman; faqat leverage’siz spot sharoitida sinov tariqasida uzoq (long) tomonni ko‘rib chiqaman. Soatlik yopilish 1595 dan yuqoriga chiqqanidan keyin 1590–1595 gacha qaytib kelib, shu oraliqda ushlab tursa, va ishlatilayotgan platforma kotirovkasi hamda kirim/chiqim (deposit/withdraw) normal bo‘lsa, umumiy kapitalning maksimal 0.3% i bilan qatnashaman; 1610 da yarimlashtiraman, 1630 da qolgan pozitsiyani yopaman. Kirishdan so‘ng 1575 da qat’iy (hard) stop-loss, yoki ketma-ket ikki soatlik yopilish 1590 dan past bo‘lsa — barchasini chiqib ketaman; kirishdan oldin 1550 pastdan singib (break) ketsa, buyurtmani bekor qilaman va qo‘shimcha kiritmayman (to‘ldirmayman). Samarali qayta tiklanish tasdiqlangani (recovery) liniyasini buzmasdan tasdiqlansa, “hozircha qatnashmayman” degan qarorimni bekor qiladi; agar rasmiy texnik hisobot protokol darajasida muammo borligini tasdiqlasa yoki trading kanalida anomaliya bo‘lsa, hatto yuqoriga chiqsa ham reja bekor qilinadi. Hech narsa trigger bo‘lmasa, bu成交 (bitim) ham emas, foyda ham emas.
Manbalar: [Bitget yangilanishi](https://www.bitget.com/support/articles/12560603896108), [Zcash shaffoflik va ekranlash izohi](https://z.cash/learn/what-is-the-difference-between-shielded-and-transparent-zcash/), [Texnik atamalar lug‘ati](https://zcash.readthedocs.io/en/latest/rtd_pages/glossary.html); bozor: Kraken.
#BitgetDetailsSecurityIncidentTimeline #ZEC
Yuqoridagilar faqat shaxsiy bozor kuzatuvi, investitsiya tavsiyasi emas.
129

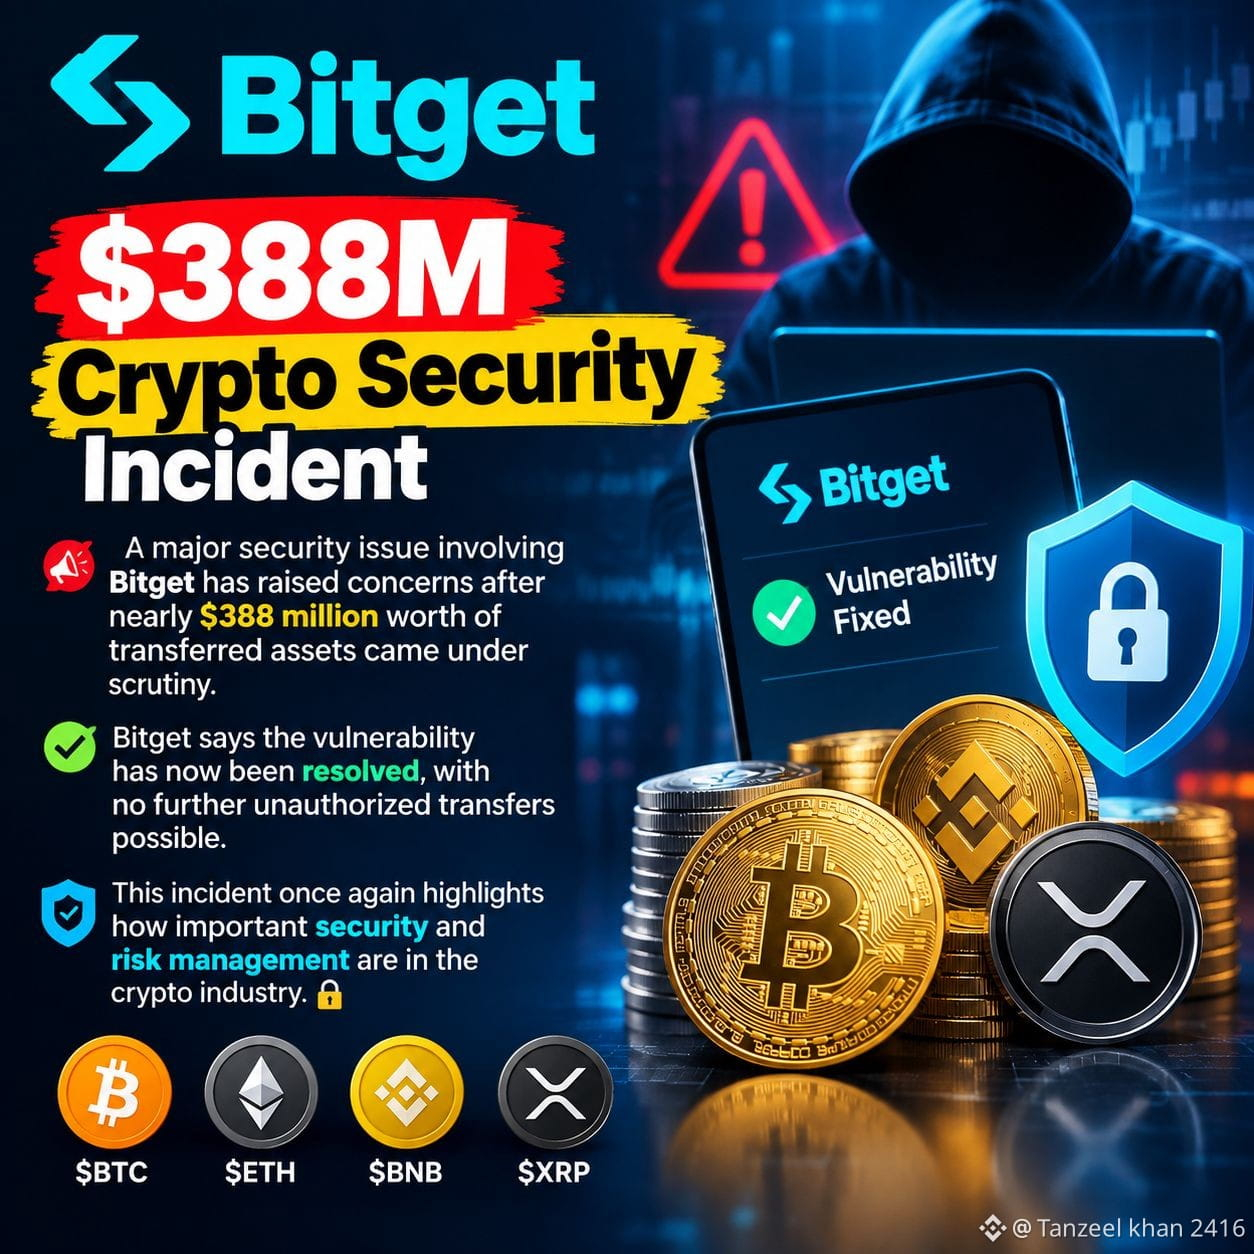
🚨 $388M kripto xavfsizlik hodisasi
Bitget ishtirokidagi yirik xavfsizlik muammosi deyarli $388M miqdordagi o‘tkazilgan aktivlar tekshiruv markaziga tushganidan keyin xavotirlarni kuchaytirdi.
Bitget ta’kidlashicha, zaiflik endi bartaraf etilgan va qo‘shimcha ruxsatsiz o‘tkazmalar qayd etilishicha endi mumkin emas.
Ushbu hodisa yana bir bor kripto sanoatida xavfsizlik va risklarni boshqarish qanchalik muhimligini ko‘rsatadi. 🔐
$BTC $ETH $BNB
#QNTFallsOver40%FromMorningHigh #BitgetDetailsSecurityIncidentTimeline #FedProposesPaymentStablecoinRules #ChinaMayLetAlibabaByteDanceBuyNvidiaChips #SKoreaFSCConsidersVirtualAssetMarketMaker
{spot}(BNBUSDT)
{spot}(ETHUSDT)
🚨 $388M kripto xavfsizlik hodisasi
Bitget ishtirokidagi yirik xavfsizlik muammosi deyarli $388M miqdordagi o‘tkazilgan aktivlar tekshiruv markaziga tushganidan keyin xavotirlarni kuchaytirdi.
Bitget ta’kidlashicha, zaiflik endi bartaraf etilgan va qo‘shimcha ruxsatsiz o‘tkazmalar qayd etilishicha endi mumkin emas.
Ushbu hodisa yana bir bor kripto sanoatida xavfsizlik va risklarni boshqarish qanchalik muhimligini ko‘rsatadi. 🔐
$BTC $ETH $BNB
#QNTFallsOver40%FromMorningHigh #BitgetDetailsSecurityIncidentTimeline #FedProposesPaymentStablecoinRules #ChinaMayLetAlibabaByteDanceBuyNvidiaChips #SKoreaFSCConsidersVirtualAssetMarketMaker
78
·
--
#BitgetDetailsSecurityIncidentTimeline
ALERTE 🚨
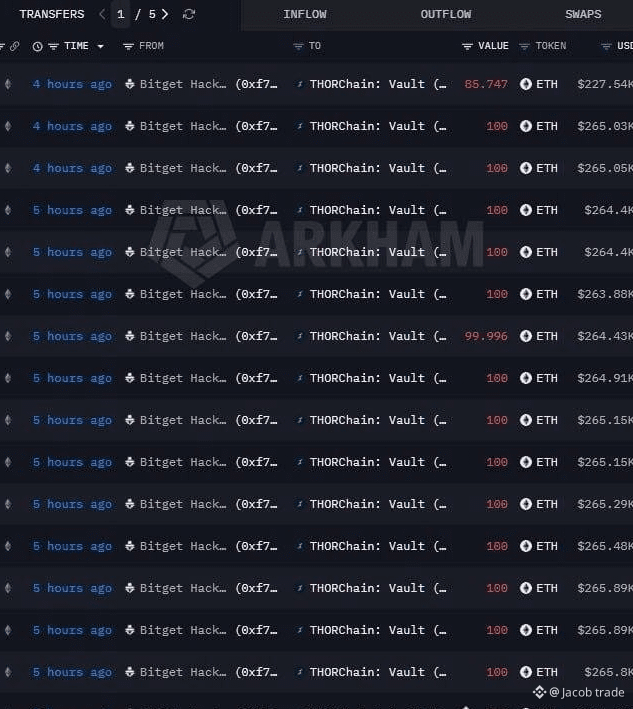
Bitget’ning qaroqchisi endi o‘g‘irlangan ETH’ni BTC’ga almashtirmoqda, 387,5 mln$lik ekspluatatsiyani kuchaytiryapti. 🚀
Lookonchain xabariga ko‘ra, hujumchi ETH’ni Bitcoin’ga konvertatsiya qilmoqda — bu esa muzlatish qiyinroq bo‘lgan aktiv, ya’ni yanada chuqurroq pul yuvish bosqichlarini bildiradi. 🔄 Bitget bosqichma-bosqich yechib berishni qayta yo‘lga qo‘ygan, foydalanuvchilarga mablag‘lar qay tarzda qaytarilishidan qat’i nazar to‘liq qoplanishni ta’minlagan. Operatsiya tartibga soluvchi idoralar e’tiborini kuchaytiradi.
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
$HBAR
{future}(HBARUSDT)
#bitget #Bitcoin #Ethereum #CryptoNews
#BitgetDetailsSecurityIncidentTimeline
ALERTE 🚨
Bitget’ning qaroqchisi endi o‘g‘irlangan ETH’ni BTC’ga almashtirmoqda, 387,5 mln$lik ekspluatatsiyani kuchaytiryapti. 🚀
Lookonchain xabariga ko‘ra, hujumchi ETH’ni Bitcoin’ga konvertatsiya qilmoqda — bu esa muzlatish qiyinroq bo‘lgan aktiv, ya’ni yanada chuqurroq pul yuvish bosqichlarini bildiradi. 🔄 Bitget bosqichma-bosqich yechib berishni qayta yo‘lga qo‘ygan, foydalanuvchilarga mablag‘lar qay tarzda qaytarilishidan qat’i nazar to‘liq qoplanishni ta’minlagan. Operatsiya tartibga soluvchi idoralar e’tiborini kuchaytiradi.
$BTC
$ETH
$HBAR
#bitget #Bitcoin #Ethereum #CryptoNews
61
·
--
O‘suvchi
#BitgetCEOConfirms$388MStolenInHack
🚨 Bitget bosh direktori yirik xakerlikda o‘g‘irlangan 388 mln. dollarni tasdiqladi: himoya jamg‘armasi yo‘qotishlarni to‘liq qoplaydi 🛡️💥
Bitget bosh direktori Greysi Chen yaqinda bo‘lgan birja ekspluatiatsiyasi natijasida o‘g‘irlangan raqamli aktivlar miqdori taxminan 387,5 mln. dollar–388 mln. dollarga yetganini rasmiy ravishda aniqlab berdi — dastlabki baholardan yuqoriroq.
Suiiste’mol hujumi hujumchilar muhim “backend” (orqa tizim)ni buzib kirib, tranzaksiya ma’lumotlarini manipulyatsiya qilgandan so‘ng sodir bo‘lgan: ichki tizimlarni bir nechta blokcheynlar bo‘yicha (shu jumladan XRP Ledger, TRON va Zcash) ruxsatsiz o‘tkazishlarni ma’qullashga aldashgan. Tergovchilar IP naqshlari va on-chain imzalarni DPRK bilan aloqador xakerlik guruhlariga bog‘lashdi.
📰 Muhim xulosalar & rasmiy javob:
To‘liq jamg‘arma kafolati: Bitget o‘zining 464 mln.+ Protection Fund (himoya jamg‘armasi) yo‘qotishni to‘liq o‘z zimmasiga olishini tasdiqladi; bu foydalanuvchi hisobvaraqlari qoldiqlari 1:1 nisbatda xavfsiz va to‘liq ta’minlangan bo‘lib qolishini anglatadi.
Qayta tiklash ishlari: Bitget huquqni muhofaza qilish organlari, on-chain analitika bo‘yicha jamoalar va THORChain kabi cross-chain protokollar bilan hamkorlik qilib, ekspluatsiya qilingan hamyon manzillarini aniqlash va muzlatish ustida ishlayapti.
Tizimni mustahkamlash: backend’da imzolash modullari kelajakda soxtalashtirish (spoofing) zaifliklari oldini olish uchun to‘liq xavfsizlik revamps’idan (yangilanishlardan) o‘tkazilmoqda.
📍#BitgetDetailsSecurityIncidentTimeline #BitgetToken
1
147
·
--
Хавфсизлик ҳодисалари таймлайни ҳали ҳам трендда|Ҳимоя фонди ва захира исботини алоҳида кўриб чиқиш|ZEC 1559 долларда мен аввал кутаман
Менинг муносабатим аниқ: маблағ билан таъминлаш ҳақидаги баёнотни бевосита сотиб олиш учун асосга айлантириб бўлмайди; аввало активлар, мажбуриятлар ва пул ечиш (чиқариш) йўлини кўраман, кейин эса қайта кўтарилишни. Binance майдонида бу даврада яна Bitget таймлайни мавзуси кўринмоқда: 249 марта кўрилган, 45 киши муҳокама қилган — аввалги тур билан бир хил. Бу қизиқиш тезлашганини англатмайди. ZEC қидирув рўйхатда, лекин тез ўсиш белгилари йўқ — эътибор соф сотиб олиш далили эмас.
Аниқ факт: Bitget 27 сентябрь куни расмий изоҳида фойдаланувчиларни ҳимоя қилиш фонди ва захира маблағи исботи аниқ ажратиб берилган: биринчиси — талабларга жавоб берадиган платформадаги хавфсизлик ҳодисалари учун қўшимча маблағ билан таъминлаш; иккинчиси — платформа активларининг фойдаланувчи қолдиқларига нисбатан шаффофлигини ошириш учун. Ҳодисадан кейинги энг сўнгги захира маълумоти эса тегишли текширувлар якунлангач эълон қилинади. 25 сентябрь куни расмий янгиланиш эса таъсирланган активлар таркибига ZEC ҳам киришини тасдиқлаган. Менинг ўзаро солиштиришим платформадаги икки ҳужжатниқи, учинчи томон аудити хулосаси эмас.
Крипто бозорига таъсир нима учун? Қуйида менинг мустақил фикрим: трейдерлар осонлик билан «фонд бор», «захира бор», «пул ечилади» деган учта саволни битта «хавфсизлик кафолати»га қўшиб юборишади. Аслида бу учаласи алоҳида текширилиши керак. Фонднинг қўлланиш шартлари, активлар етарли-етарли эмаслиги, ўзингиз фойдаланадиган танга ва тармоқ очиқ-очиқ эмаслиги — бир хил далил эмас. Умумий сумма ёки бирор нисбат аниқ тушиб берилган (到账) синовни алмаштиролмайди; дафтарда кўрсатилган қолдиқ ҳам кутилган даврдаги ликвидлик харажатлари ўз-ўзидан йўқолиб кетишини таъминламайди.
ZEC бўйича мен маҳфийлик битим ҳужуми (хакерлик) сифатида талқин қилмайман ва маблағ билан таъминлашдан келиб чиқиб танга нархи албатта тикланади, деган хулосага келмайман. Фойдаланилаётган платформа эълонининг санаси, қўллаб-қувватланадиган тармоқлар ва пул ечиш ҳолати алоҳида текширилиши керак; турли платформаларнинг режаларини бир-бирига «мослаб» бўлмайди. Самостоятель custody (ўз қўлингизда сақлаш) ҳам резерв ва операция интизомини талаб қилади — рисксизлик нолга тушмайди.
Бозор қандай реакция берди? Чоп этилишидан олдин Kraken ZEC/USDни 1558.63 доллар атрофида қайта кўриб чиққан; 24 соатлик минимум 1536.24, максимум 1678.70. Нарх ҳали диапазоннинг пастроқ қисмида — мен белгилаган 1565 тасдиқ чизиғидан юқорига чиқмаган; бу фақат ҳозирги котировка ҳолатини тасвирлайди, бу тебраниш хавфсизлик ҳақидаги янгиликдан келиб чиққанини исботлай олмайди. Қидирув тренди ҳам маблағ оқими ёки платформалараро сотиб олиш/сотиш баҳолари фарқи бўйича маълумот бермаган — мен бозор «шошилиб йиғилган» деган ҳикояни қўшимча тўқимайман.
Агар мен ўзим савдо қилсам: кирмайман, мавқеъ 0%, йўналиш фақат леверажсиз спот шароитда кўпайтиришни (long) кўриб чиқаман, short қилмайман. Соатлик ёпилиш 1565 дан юқори бўлса, сўнг 1558 то 1565 оралиғида қайтб текшириб шу ерда ушлаб турса, ва ишлатилаётган савдо ҳамда пул киритиш/чиқариш каналлари нормал бўлса — шунда умумий маблағнинг максимум 0.3% билан қатнашаман; 1580 да нисбатни яримга тушираман, 1600 да қолдиқ мавқени тўлиқ ёпаман. Киришдан олдин 1545 да қаттиқ stop-loss қўяман; ёки соатлик ёпилишлар кетма-кет икки маротаба 1558 дан паст бўлса, барчасини чиқиб кетаман. Киришдан олдин 1530 дан пастга жиддий тушиб кетса, long учун синаш режасини бекор қиламан, ўртача нархга «тўғриланиб» (dca/averaging) кириш қилмайман. 1565 га барқарор чиқиш ва канал тасдиқланса, вақтинча иштирок этмаслик ҳақидаги қарорни бекор қилиш мумкин; каналда носозлик бўлса нарх ўсиб кетса ҳам кириш бекор. Режа ишга тушмаса — битим бўлмайди, «фойда» деб ёзмайман.
Манба: [Bitget расмий изоҳи](https://www.bitget.com/zh-CN/amp/academy/bitget-security-incident-what-happened-timeline-impact-response)、[расмий янгиланиш](https://www.bitget.com/support/articles/12560603896108);котировка Kraken;мавзу — Binance майдони.
#BitgetDetailsSecurityIncidentTimeline #ZEC
Юқоридаги фикрлар фақат шахсий бозор кузатуви бўлиб, инвестиция маслаҳати ҳисобланмайди.
69
·
--
Bitget vaqt chizig‘i hali ham qizg‘in reytingda|maxfiy kalit sizib chiqmaganligi autorizatsiya zanjiri xavfsiz degani emas|ETH 2649 dollar bo‘lsa, men avval kutaman
Mening yondashuvim avval autorizatsiya jarayonini tekshirish: “maxfiy kalit sizib chiqmagan” degani sababli kassalash bo‘yicha intizomni bo‘shashtirmayman. Maydonda bo‘lgan #BitgetDetailsSecurityIncidentTimeline turkumi hanuz bosh sahifada: 45 kishi muhokama qilmoqda, oldingi tur bilan bir xil; bu mavzuning davomidir, yana bir bor hujum bo‘lganini anglatmaydi. ETH ushbu turdagi olti soatlik qidiruv ro‘yxatida ko‘rinmayapti, men esa xavfsizlik hodisasi qizg‘inligini “Ethereum mablag‘lari oqib kiryapti” deb yozmayman.
Tekshiriladigan faktlar Bitgetning 27-sentabr rasmiy hodisa bayonotidan: platforma hozirgacha olib borilgan tekshiruvga ko‘ra, maxfiy kalit sizib chiqishi yoki kirib olinishi ehtimoli istisno qilingani aytiladi, ammo hamyon infratuzilmasining asosiy orqa tizimlari buzib kirilgan; ular soxta tranzaksiya ma’lumotlarini tuzishda va ruxsatsiz aktivlar ko‘chirilishini ishga tushirishda ishlatilgan. 25-sentabrda qo‘llab-quvvatlash markazi yangilanishida esa hujumchilar mavjud xavfsizlik nazoratlarini chetlab o‘tgani ham qayd etilgan; Binance ham CEO jonli efiriga oid xabarda soxta pul yechish ko‘rsatmalari haqida aytib o‘tgan. Bir nechta material yo‘nalishi bir-biriga mos, lekin tekshiruv davom etyapti: platformaning hozirgi xulosasi doimiy xavfsizlik kafolati ham emas, men ko‘rganim bo‘lgan to‘liq mustaqil isbotlash hisobotiga ham asoslanmaydi.
Bu tranzaksiya qarorlariga ta’sir qiladigan mexanizm faqat kalit qayerdaligiga bog‘liq emas. Mening tushuncham: kalitni himoyalash hamda “kim tizimga nima imzo qo‘yishi mumkin”ni himoyalash — bu ikkita nazorat yo‘lagi. Agar birinchi yo‘lak buzilmagan bo‘lsa ham, orqa tizim ko‘rsatmalari va autorizatsiya yo‘li baribir muammo bo‘lishi mumkin. Shu bilan barcha apparat hamyonlar yoki multi-sign’lar yaroqsiz deb aytib bo‘lmaydi, shuningdek biror platformadagi jarayon xavfini Ethereum konsensusiga “yopishtirib” ham bo‘lmaydi. Materiallar ETH bosh zanjiri bu hodisa sababli ishlamay qolganini isbotlamaydi; hodisa ETH va boshqa aktivlarga tegishli, Ethereum protokoli buzib kirilgani esa boshqa gap.
Nega bu kripto bozori uchun muhim? Kassalash ishonchi foydalanuvchilar o‘z balansini qayerga joylashishini, mablag‘ni platformalararo ko‘chirish tezligini, hamda zarar to‘xtatishni (stop-loss) amalga oshirish imkonini ta’sir qiladi. Xavf budjeti faqat kurs tebranishiga qaram bo‘lmasligi, kanal anomaliyasi uchun ham zaxira bo‘lishi kerak. Men qilayotgan ish hujumchining kimligini taxmin qilish emas; bitta kanaldagi ishonchni kamaytirish va amalda ishlayotgan holatni tekshirish.
Bozor qanday reaksiya qildi? Kraken ETH/USD ni avval 2649.25 dollar atrofida e’lon qildi; keyin 24 soat ichida 2635.57 dan 2716.32 gacha bo‘lgan, hali ham diapazonning pastki tomonida turibdi. Men ETH/ning tushishini shu vaqt chizig‘iga bog‘lash uchun dalilim yo‘q. AQSh ETH spot ETF i bo‘yicha oxirgi yakunlangan ish kuni hali 25-sentabr, bugungi yangi arizalar bo‘lganini qilib ko‘rsatib bo‘lmaydi. Qisqa muddatda men 2665 dollar qayta tiklanadimi — kuzatyapman; 2630 dollar esa pozitsiya ochishdan oldin bekor qilish sharti, doim tushmaydigan tayanch ham emas.
Agar bu meni o‘zimning tradingim bo‘lsa: ishtirok etmayman, pozitsiya nol, short ham qilmayman, leverage ham qo‘shmayman. Faqat soatlik grafikka 2665 dollardan yuqorida yopilish, so‘ng 2655 dan 2665 gacha qayta bosib, 2665 atrofida saqlab qolinsa hamda kanal bo‘yicha kotirovka va depozit/yechib olish normal bo‘lsa, jami mablag‘ning maksimal 0.3% ini spot buy (sinoviy long) qilaman. 2685 dollar bo‘lsa hajmni ikki baravarga kamaytiraman, 2700 dollarda qolgan qoldiqni yopaman; kirishdan keyin 2640 dollarda qattiq stop-loss, yoki ketma-ket ikki soat 2655 dan pastda yopilsa hammasini yopib yuboraman. Kirishdan oldin 2630 dan pastga tushsa reja bekor qilinadi, zarar ko‘rgan pozitsiyaga “to‘ldirib” (avg down) qo‘shmayman. Agar keyin rasmiy tekshiruv amaldagi autorizatsiya yo‘li bo‘yicha xulosani o‘zgartirsa yoki kanal anomaliyasi yuz bersa, ishtirokni bekor qilaman; reja faollashmagan bo‘lsa,成交 (amalga oshish) deb hisoblanmaydi, ham foyda uchun retrospektiv asos bo‘la olmaydi.
Manba: Bitget rasmiy hodisa bayoni, qo‘llab-quvvatlash markazi yangilanishi; Kraken.#BitgetDetailsSecurityIncidentTimeline #ETH
Yuqoridagilar faqat shaxsiy bozor kuzatuvlari bo‘lib, investitsiya tavsiyasi emas.
97
Ko‘proq kontentni ko‘rish uchun tizimga kiring
Binance Square'da global kriptovalyuta foydalanuvchilariga qo‘shiling
⚡️ Kriptovalyuta haqida eng so‘nggi va foydali ma’lumotlarni oling.
💬 Dunyoning eng yirik kriptovalyuta birjasi tomonidan ishonchli deb topilgan.
👍 Tasdiqlangan mualliflardan haqiqiy tahlillarni kashf eting.
Email / telefon raqami
Trenddagi mavzular
1
#UKFCAWinsCourtOrderToRecover851400Pounds
753 marta koʻrilgan
143 muhokama qilmoqda
2
#ChainlinkLaunchesCCIP2WithEnterpriseVerification
9,285 marta koʻrilgan
449 muhokama qilmoqda
3
#GoldFallsTo$4144
4,874 marta koʻrilgan
104 muhokama qilmoqda
4
#QNTFallsOver40%FromMorningHigh
36,481 marta koʻrilgan
858 muhokama qilmoqda
5
#USDTAdds845900HoldersInPast7Days
1,571 marta koʻrilgan
126 muhokama qilmoqda
6
#KospiFalls2.7%SamsungSKHynixDropOver5%
7,816 marta koʻrilgan
375 muhokama qilmoqda
7
#BitgetCEOConfirms$388MStolenInHack
3,169 marta koʻrilgan
38 muhokama qilmoqda
8
#BTCFallsBelow$83000
17,649 marta koʻrilgan
141 muhokama qilmoqda
9
#BitgetDetailsSecurityIncidentTimeline
21,116 marta koʻrilgan
540 muhokama qilmoqda
10
#BitcoinSpotETFs$2.39BWeeklyNetInflow
7,488 marta koʻrilgan
35 muhokama qilmoqda