
Lữ Khách Web3
338 Публікації
Lữ Khách Web3
Поскаржитись
Заблокувати користувача
Lữ Khách Onchain - Web3
Перейти до торгівлі
Високочастотний трейдер
5.4 міс
50 Підписки
150 Підписники
431 Вподобань
Публікації
Портфель
Є одна річ, яка змусила мене зупинитися, коли я читав про Dusk Network: якщо блокчейн створюють на основі прозорості, то чому мережі, орієнтованій на корпоративні фінанси, потрібно ставити privacy на досить важливе місце?
Спочатку я думав, що це може бути лише способом позиціонування продукту, але коли уважніше прочитав матеріали Dusk, проблема стала зрозумілішою. Dusk описує фінансові застосунки, яким потрібно захищати баланс, позицію, контрагента та бізнес-логіку, а не виносити весь стан у public ledger.
Я продовжив перевіряти, як вони вирішують це питання. Dusk не просто каже «приховувати дані». Нинішня архітектура поєднує confidential transfers, zero-knowledge proofs і selective disclosure. Частину інформації можна зберігати в секреті на ланцюжку, тоді як те, що потрібно, все одно можна довести або розкрити контрольовано.
Мене не те щоб здивувало те, що privacy тут не протиставляється compliance. Наприклад, Citadel використовує selective disclosure, щоб довести такі властивості, як residency, вікова група або акредитація, без обов’язкової публікації всіх даних.
Стоп, цього ще недостатньо, щоб стверджувати, що Dusk повністю вирішив задачу захисту чутливих даних у корпоративних фінансах. Privacy також залежить від того, як саме застосунок реалізується, і які метадані все ще можуть бути розкриті.
Але після глибшого читання я почав дивитися на це питання інакше: для on-chain фінансів проблема, можливо, не в тому, «privacy чи transparency», а в тому, хто саме бачить які дані, за яких обставин?
#dusk $DUSK @Dusk_Foundation $BTC
Є одна річ, яка змусила мене зупинитися, коли я читав про Dusk Network: якщо блокчейн створюють на основі прозорості, то чому мережі, орієнтованій на корпоративні фінанси, потрібно ставити privacy на досить важливе місце?
Спочатку я думав, що це може бути лише способом позиціонування продукту, але коли уважніше прочитав матеріали Dusk, проблема стала зрозумілішою. Dusk описує фінансові застосунки, яким потрібно захищати баланс, позицію, контрагента та бізнес-логіку, а не виносити весь стан у public ledger.
Я продовжив перевіряти, як вони вирішують це питання. Dusk не просто каже «приховувати дані». Нинішня архітектура поєднує confidential transfers, zero-knowledge proofs і selective disclosure. Частину інформації можна зберігати в секреті на ланцюжку, тоді як те, що потрібно, все одно можна довести або розкрити контрольовано.
Мене не те щоб здивувало те, що privacy тут не протиставляється compliance. Наприклад, Citadel використовує selective disclosure, щоб довести такі властивості, як residency, вікова група або акредитація, без обов’язкової публікації всіх даних.
Стоп, цього ще недостатньо, щоб стверджувати, що Dusk повністю вирішив задачу захисту чутливих даних у корпоративних фінансах. Privacy також залежить від того, як саме застосунок реалізується, і які метадані все ще можуть бути розкриті.
Але після глибшого читання я почав дивитися на це питання інакше: для on-chain фінансів проблема, можливо, не в тому, «privacy чи transparency», а в тому, хто саме бачить які дані, за яких обставин?
#dusk $DUSK @Dusk $BTC
Спочатку я думав, що це може бути лише способом позиціонування продукту, але коли уважніше прочитав матеріали Dusk, проблема стала зрозумілішою. Dusk описує фінансові застосунки, яким потрібно захищати баланс, позицію, контрагента та бізнес-логіку, а не виносити весь стан у public ledger.
Я продовжив перевіряти, як вони вирішують це питання. Dusk не просто каже «приховувати дані». Нинішня архітектура поєднує confidential transfers, zero-knowledge proofs і selective disclosure. Частину інформації можна зберігати в секреті на ланцюжку, тоді як те, що потрібно, все одно можна довести або розкрити контрольовано.
Мене не те щоб здивувало те, що privacy тут не протиставляється compliance. Наприклад, Citadel використовує selective disclosure, щоб довести такі властивості, як residency, вікова група або акредитація, без обов’язкової публікації всіх даних.
Стоп, цього ще недостатньо, щоб стверджувати, що Dusk повністю вирішив задачу захисту чутливих даних у корпоративних фінансах. Privacy також залежить від того, як саме застосунок реалізується, і які метадані все ще можуть бути розкриті.
Але після глибшого читання я почав дивитися на це питання інакше: для on-chain фінансів проблема, можливо, не в тому, «privacy чи transparency», а в тому, хто саме бачить які дані, за яких обставин?
#dusk $DUSK @Dusk $BTC
2
1
244
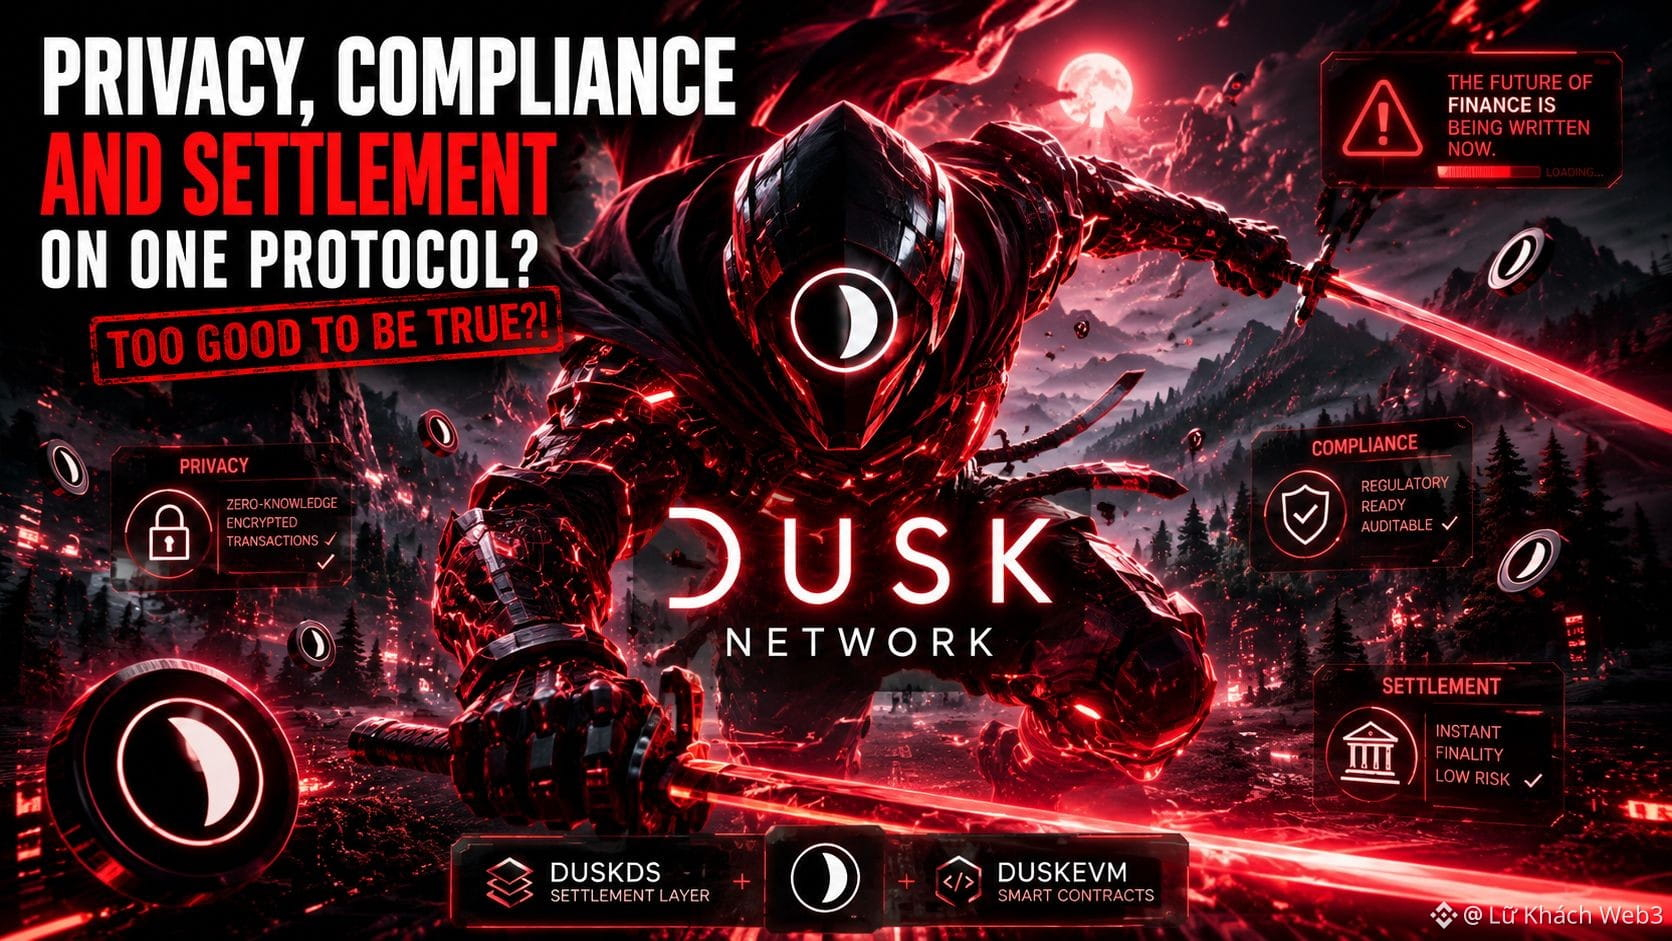
Щось змушує мене зупинитися, коли я читаю документацію Dusk. Вони постійно поєднують privacy, compliance і settlement в один стек, ніби ці три речі не можна розділити.
Dusk будує L1 для регульованих фінансів. DuskDS — це шар settlement і data availability з deterministic фінальністю через Succinct Attestation. На цьому працює dual transaction model: Phoenix для захищених (shielded), Moonlight — для прозорих. Citadel забезпечує selective disclosure. DuskEVM і DuskVM виконують execution, але все одно зводяться до settlement на одній базі.
Я хочу перевірити, чи справді об’єднання цих трьох компонентів випливає з технічних вимог, чи це лише спосіб позиціонування для RWA. Я прочитав core components і transaction models, а потім звірив із тим, як вони описують workflow випуску та settle цінних паперів.
Виявилося, що архітектура модульна, але все одно змушує privacy і compliance-логіку бути максимально близько до settlement шару. Phoenix використовує ZK, щоб приховати суму й учасників, водночас залишаючи можливість audit path. Compliance — не add-on у застосунку, а спроєктований так, щоб працювати паралельно з фінальністю.
Стоп, можливо, це просто варіант реалізації для інституційного workflow, а не якийсь обов’язковий закон. Багато інших мереж відокремлюють privacy в L2 або в side system, тоді як settlement лишається публічним. Dusk обирає поєднання, бо орієнтується на regulated assets, де чутливі дані мають іти разом із фінальністю, щоб уникнути handoff між кількома системами.
Якщо подивитися ширше, у галузі видно подібні патерни в кількох інших RWA-протоколах: маркетинг підкреслює «privacy + compliance native», тоді як на практиці execution усе ще залежить від зовнішніх ліцензій і звичних інструментів.
Чи справді settlement потрібна privacy, вбудована в базовий шар, чи достатньо, щоб інтерфейс був достатньо хорошим, щоб верхні шари самі ухвалювали рішення?
#dusk $DUSK @Dusk_Foundation $BTC
Щось змушує мене зупинитися, коли я читаю документацію Dusk. Вони постійно поєднують privacy, compliance і settlement в один стек, ніби ці три речі не можна розділити.
Dusk будує L1 для регульованих фінансів. DuskDS — це шар settlement і data availability з deterministic фінальністю через Succinct Attestation. На цьому працює dual transaction model: Phoenix для захищених (shielded), Moonlight — для прозорих. Citadel забезпечує selective disclosure. DuskEVM і DuskVM виконують execution, але все одно зводяться до settlement на одній базі.
Я хочу перевірити, чи справді об’єднання цих трьох компонентів випливає з технічних вимог, чи це лише спосіб позиціонування для RWA. Я прочитав core components і transaction models, а потім звірив із тим, як вони описують workflow випуску та settle цінних паперів.
Виявилося, що архітектура модульна, але все одно змушує privacy і compliance-логіку бути максимально близько до settlement шару. Phoenix використовує ZK, щоб приховати суму й учасників, водночас залишаючи можливість audit path. Compliance — не add-on у застосунку, а спроєктований так, щоб працювати паралельно з фінальністю.
Стоп, можливо, це просто варіант реалізації для інституційного workflow, а не якийсь обов’язковий закон. Багато інших мереж відокремлюють privacy в L2 або в side system, тоді як settlement лишається публічним. Dusk обирає поєднання, бо орієнтується на regulated assets, де чутливі дані мають іти разом із фінальністю, щоб уникнути handoff між кількома системами.
Якщо подивитися ширше, у галузі видно подібні патерни в кількох інших RWA-протоколах: маркетинг підкреслює «privacy + compliance native», тоді як на практиці execution усе ще залежить від зовнішніх ліцензій і звичних інструментів.
Чи справді settlement потрібна privacy, вбудована в базовий шар, чи достатньо, щоб інтерфейс був достатньо хорошим, щоб верхні шари самі ухвалювали рішення?
#dusk $DUSK @Dusk $BTC
Dusk будує L1 для регульованих фінансів. DuskDS — це шар settlement і data availability з deterministic фінальністю через Succinct Attestation. На цьому працює dual transaction model: Phoenix для захищених (shielded), Moonlight — для прозорих. Citadel забезпечує selective disclosure. DuskEVM і DuskVM виконують execution, але все одно зводяться до settlement на одній базі.
Я хочу перевірити, чи справді об’єднання цих трьох компонентів випливає з технічних вимог, чи це лише спосіб позиціонування для RWA. Я прочитав core components і transaction models, а потім звірив із тим, як вони описують workflow випуску та settle цінних паперів.
Виявилося, що архітектура модульна, але все одно змушує privacy і compliance-логіку бути максимально близько до settlement шару. Phoenix використовує ZK, щоб приховати суму й учасників, водночас залишаючи можливість audit path. Compliance — не add-on у застосунку, а спроєктований так, щоб працювати паралельно з фінальністю.
Стоп, можливо, це просто варіант реалізації для інституційного workflow, а не якийсь обов’язковий закон. Багато інших мереж відокремлюють privacy в L2 або в side system, тоді як settlement лишається публічним. Dusk обирає поєднання, бо орієнтується на regulated assets, де чутливі дані мають іти разом із фінальністю, щоб уникнути handoff між кількома системами.
Якщо подивитися ширше, у галузі видно подібні патерни в кількох інших RWA-протоколах: маркетинг підкреслює «privacy + compliance native», тоді як на практиці execution усе ще залежить від зовнішніх ліцензій і звичних інструментів.
Чи справді settlement потрібна privacy, вбудована в базовий шар, чи достатньо, щоб інтерфейс був достатньо хорошим, щоб верхні шари самі ухвалювали рішення?
#dusk $DUSK @Dusk $BTC
1
2
234
Верифіковано
Щось таке, що змушує мене зупинитися, коли я читаю доки Dusk. Більшість L1 privacy говорить про shielded transaction, але тут вони підкреслюють selective disclosure та access control уже з самого протоколу.
Dusk — це публічний, permissionless Layer1, зосереджений на native issuance цифрових цінних паперів і regulated assets. Вони мають партнерство з NPEX (ліцензії MTF, Broker, ECSP), двомодельну Phoenix/Moonlight, Citadel для identity та активно просувають DuskEVM. Mainnet уже працює, документи й GitHub Rusk постійно оновлюються. Мені хочеться подивитися, чи їхня архітектура справді відрізняється від проєктів, які просто «прикручують» compliance на application layer. Прочитавши overview, core components, я звірив це з новинами про NPEX та DLT-TSS. Виявляється, compliance вбудовано в протокол: eligibility, transfer restriction, forced transfer, реєстр акціонерів, який може декриптуватися вибірково.
Privacy — це не абсолютна анонімність, а «private by default, auditable when required». Це інший підхід, ніж у більшості DeFi зараз.
Проте, можливо, я надто перебільшую. Ліцензії NPEX належать партнеру, а не протоколу, який повністю ним володіє. DLT-TSS досі в процесі (in progress), і, можливо, це лише спосіб їхнього впровадження для європейського ринку. Багато протоколів теж переходять від чистого DeFi до regulated infrastructure. Маркетинг часто випереджає фактичний продукт, а інституційне прийняття — значно повільніше за наратив. Ми зараз оцінюємо наратив щодо regulated DeFi чи міряємо його обсягом реальних активів, які справді settle onchain?
#dusk $DUSK @Dusk_Foundation $BTC
Щось таке, що змушує мене зупинитися, коли я читаю доки Dusk. Більшість L1 privacy говорить про shielded transaction, але тут вони підкреслюють selective disclosure та access control уже з самого протоколу.
Dusk — це публічний, permissionless Layer1, зосереджений на native issuance цифрових цінних паперів і regulated assets. Вони мають партнерство з NPEX (ліцензії MTF, Broker, ECSP), двомодельну Phoenix/Moonlight, Citadel для identity та активно просувають DuskEVM. Mainnet уже працює, документи й GitHub Rusk постійно оновлюються. Мені хочеться подивитися, чи їхня архітектура справді відрізняється від проєктів, які просто «прикручують» compliance на application layer. Прочитавши overview, core components, я звірив це з новинами про NPEX та DLT-TSS. Виявляється, compliance вбудовано в протокол: eligibility, transfer restriction, forced transfer, реєстр акціонерів, який може декриптуватися вибірково.
Privacy — це не абсолютна анонімність, а «private by default, auditable when required». Це інший підхід, ніж у більшості DeFi зараз.
Проте, можливо, я надто перебільшую. Ліцензії NPEX належать партнеру, а не протоколу, який повністю ним володіє. DLT-TSS досі в процесі (in progress), і, можливо, це лише спосіб їхнього впровадження для європейського ринку. Багато протоколів теж переходять від чистого DeFi до regulated infrastructure. Маркетинг часто випереджає фактичний продукт, а інституційне прийняття — значно повільніше за наратив. Ми зараз оцінюємо наратив щодо regulated DeFi чи міряємо його обсягом реальних активів, які справді settle onchain?
#dusk $DUSK @Dusk $BTC
Dusk — це публічний, permissionless Layer1, зосереджений на native issuance цифрових цінних паперів і regulated assets. Вони мають партнерство з NPEX (ліцензії MTF, Broker, ECSP), двомодельну Phoenix/Moonlight, Citadel для identity та активно просувають DuskEVM. Mainnet уже працює, документи й GitHub Rusk постійно оновлюються. Мені хочеться подивитися, чи їхня архітектура справді відрізняється від проєктів, які просто «прикручують» compliance на application layer. Прочитавши overview, core components, я звірив це з новинами про NPEX та DLT-TSS. Виявляється, compliance вбудовано в протокол: eligibility, transfer restriction, forced transfer, реєстр акціонерів, який може декриптуватися вибірково.
Privacy — це не абсолютна анонімність, а «private by default, auditable when required». Це інший підхід, ніж у більшості DeFi зараз.
Проте, можливо, я надто перебільшую. Ліцензії NPEX належать партнеру, а не протоколу, який повністю ним володіє. DLT-TSS досі в процесі (in progress), і, можливо, це лише спосіб їхнього впровадження для європейського ринку. Багато протоколів теж переходять від чистого DeFi до regulated infrastructure. Маркетинг часто випереджає фактичний продукт, а інституційне прийняття — значно повільніше за наратив. Ми зараз оцінюємо наратив щодо regulated DeFi чи міряємо його обсягом реальних активів, які справді settle onchain?
#dusk $DUSK @Dusk $BTC
285
Є одна річ, яка змусила мене зупинитися, коли я читав про STOX. Спочатку мені було доволі легко віднести його до категорії DEX: місце для торгівлі onchain-активами, але після детальнішої перевірки документації Dusk з’ясувалося, що таке описання починає бракувати деяких елементів.
Раніше STOX Dusk називав внутрішнім кодовим ім’ям для trading-платформи з метою вивести regulated-активи на біржу (on-chain) та надати інвесторам можливість торгувати ними. Наразі цей продукт називається Dusk Trade.
Я спробував подивитися, що саме йде “поза торгівлею”. Dusk Trade — це не лише про buying і selling: у чинній документації також перераховано investor onboarding, eligibility, wallet binding, controlled transfers, payment coordination і settlement.
Тут мені довелося скоригувати початкове розуміння. Різниця, схоже, полягає не в тому, “чи є торгівля токенами”, а в правилах, які мають супроводжувати торгівлю, якщо актив належить до regulated.
Але я також не хочу надмірно домислювати. Dusk Trade ще будується, тому неможливо з опублікованої архітектури зробити висновок про реальну ефективність ринкового процесу.
Те, що мені здається більш варте уваги, — це: коли eligibility, правила трансферу та settlement стають частиною торгового робочого процесу, чи все ще достатньо поняття “DEX”, щоб описати цей продукт?
#dusk $DUSK @Dusk_Foundation $BTC
Є одна річ, яка змусила мене зупинитися, коли я читав про STOX. Спочатку мені було доволі легко віднести його до категорії DEX: місце для торгівлі onchain-активами, але після детальнішої перевірки документації Dusk з’ясувалося, що таке описання починає бракувати деяких елементів.
Раніше STOX Dusk називав внутрішнім кодовим ім’ям для trading-платформи з метою вивести regulated-активи на біржу (on-chain) та надати інвесторам можливість торгувати ними. Наразі цей продукт називається Dusk Trade.
Я спробував подивитися, що саме йде “поза торгівлею”. Dusk Trade — це не лише про buying і selling: у чинній документації також перераховано investor onboarding, eligibility, wallet binding, controlled transfers, payment coordination і settlement.
Тут мені довелося скоригувати початкове розуміння. Різниця, схоже, полягає не в тому, “чи є торгівля токенами”, а в правилах, які мають супроводжувати торгівлю, якщо актив належить до regulated.
Але я також не хочу надмірно домислювати. Dusk Trade ще будується, тому неможливо з опублікованої архітектури зробити висновок про реальну ефективність ринкового процесу.
Те, що мені здається більш варте уваги, — це: коли eligibility, правила трансферу та settlement стають частиною торгового робочого процесу, чи все ще достатньо поняття “DEX”, щоб описати цей продукт?
#dusk $DUSK @Dusk $BTC
Раніше STOX Dusk називав внутрішнім кодовим ім’ям для trading-платформи з метою вивести regulated-активи на біржу (on-chain) та надати інвесторам можливість торгувати ними. Наразі цей продукт називається Dusk Trade.
Я спробував подивитися, що саме йде “поза торгівлею”. Dusk Trade — це не лише про buying і selling: у чинній документації також перераховано investor onboarding, eligibility, wallet binding, controlled transfers, payment coordination і settlement.
Тут мені довелося скоригувати початкове розуміння. Різниця, схоже, полягає не в тому, “чи є торгівля токенами”, а в правилах, які мають супроводжувати торгівлю, якщо актив належить до regulated.
Але я також не хочу надмірно домислювати. Dusk Trade ще будується, тому неможливо з опублікованої архітектури зробити висновок про реальну ефективність ринкового процесу.
Те, що мені здається більш варте уваги, — це: коли eligibility, правила трансферу та settlement стають частиною торгового робочого процесу, чи все ще достатньо поняття “DEX”, щоб описати цей продукт?
#dusk $DUSK @Dusk $BTC
211
Я почав читати Dusk Network з доволі простого запитання: якщо RWA справді виносять на блокчейн, то що цей блокчейн має робити, окрім того, щоб просто записати токени?
Це питання змусило мене подивитися на проблему інакше: токенізація — це лише перший крок. Після того, як актив буде представлено on chain, ще залишаються речі, які потрібно опрацювати: хто має дозвіл здійснювати транзакції, як саме виконуються транзакції, чи узгоджені asset leg і payment leg, і, зрештою, де відбувається врегулювання (settlement) права власності.
Тому замість того, щоб почати з історії «чи є Dusk блокчейном для RWA», я хочу спершу перевірити його архітектуру.
У документації Dusk зазначено, що DuskDS відповідає за консенсус, фінальність і доступність даних Dusk L1, тоді як DuskEVM надає середовище, сумісне з EVM, для застосунків.
Варто також звернути увагу, що Dusk описує ринкову інфраструктуру (market infrastructure) з кроками онбордингу, контролем передач (transfer controls), координацією asset/payment та врегулюванням.
Тут я почав бачити інший підхід: RWA потрібен не лише майданчик для випуску токенів, а шар обробки, який покриває весь життєвий цикл транзакцій. Але мені все ще треба тримати в голові одне питання: чи ця архітектура відповідає потребам — це ще не те саме, що її реальне впровадження (adoption).
Отже, Dusk будує settlement-інфраструктуру чи лише закладає для неї фундамент?
#dusk $DUSK @Dusk_Foundation $BTC
Я почав читати Dusk Network з доволі простого запитання: якщо RWA справді виносять на блокчейн, то що цей блокчейн має робити, окрім того, щоб просто записати токени?
Це питання змусило мене подивитися на проблему інакше: токенізація — це лише перший крок. Після того, як актив буде представлено on chain, ще залишаються речі, які потрібно опрацювати: хто має дозвіл здійснювати транзакції, як саме виконуються транзакції, чи узгоджені asset leg і payment leg, і, зрештою, де відбувається врегулювання (settlement) права власності.
Тому замість того, щоб почати з історії «чи є Dusk блокчейном для RWA», я хочу спершу перевірити його архітектуру.
У документації Dusk зазначено, що DuskDS відповідає за консенсус, фінальність і доступність даних Dusk L1, тоді як DuskEVM надає середовище, сумісне з EVM, для застосунків.
Варто також звернути увагу, що Dusk описує ринкову інфраструктуру (market infrastructure) з кроками онбордингу, контролем передач (transfer controls), координацією asset/payment та врегулюванням.
Тут я почав бачити інший підхід: RWA потрібен не лише майданчик для випуску токенів, а шар обробки, який покриває весь життєвий цикл транзакцій. Але мені все ще треба тримати в голові одне питання: чи ця архітектура відповідає потребам — це ще не те саме, що її реальне впровадження (adoption).
Отже, Dusk будує settlement-інфраструктуру чи лише закладає для неї фундамент?
#dusk $DUSK @Dusk $BTC
Це питання змусило мене подивитися на проблему інакше: токенізація — це лише перший крок. Після того, як актив буде представлено on chain, ще залишаються речі, які потрібно опрацювати: хто має дозвіл здійснювати транзакції, як саме виконуються транзакції, чи узгоджені asset leg і payment leg, і, зрештою, де відбувається врегулювання (settlement) права власності.
Тому замість того, щоб почати з історії «чи є Dusk блокчейном для RWA», я хочу спершу перевірити його архітектуру.
У документації Dusk зазначено, що DuskDS відповідає за консенсус, фінальність і доступність даних Dusk L1, тоді як DuskEVM надає середовище, сумісне з EVM, для застосунків.
Варто також звернути увагу, що Dusk описує ринкову інфраструктуру (market infrastructure) з кроками онбордингу, контролем передач (transfer controls), координацією asset/payment та врегулюванням.
Тут я почав бачити інший підхід: RWA потрібен не лише майданчик для випуску токенів, а шар обробки, який покриває весь життєвий цикл транзакцій. Але мені все ще треба тримати в голові одне питання: чи ця архітектура відповідає потребам — це ще не те саме, що її реальне впровадження (adoption).
Отже, Dusk будує settlement-інфраструктуру чи лише закладає для неї фундамент?
#dusk $DUSK @Dusk $BTC
1
271
Якщо ви щойно почали користуватися Binance P2P, то у вас, ймовірно, є така звичка — я думаю, варто виробити її вже з перших угод. З мого погляду не варто обирати продавця лише тому, що в нього вигідніша ціна.
Я колись думав, що різниця в кілька копійок не надто важлива, тож зазвичай дивився лише на ціну, а вже потім — на решту інформації. Але після кількох угод і коли я уважно перечитав, як Binance відображає дані для кожного оголошення, я почав бачити, що перевіряти варто не лише рівень ціни.
Я спробував вибудувати для себе простий процес перед кожним замовленням — ви можете орієнтуватися на нього.
Спершу я дивлюся кількість угод і показник завершення. Далі читаю відгуки, особливо звертаючи увагу, якщо є негативні відгуки, які повторюються.
Потім я перевіряю ліміти угоди та те, чи справді доступні методи оплати вам підходять.
Найважливіше — звіряти платіжну інформацію і не переходити розмову самовільно в Telegram чи на інші платформи.
Але є одна річ, яку я помітив: ці дані не можуть перетворити партнера на «абсолютно безпечного» — вони лише дають більше підстав для оцінки перед угодою.
Щодо P2P угод, то, на мою думку, найважливіше не знайти найдешевшого продавця, а сформувати звичку перевіряти все перед тим, як натиснути «підтвердити».
Я не знаю, чи допоможуть ці поради всім, але принаймні саме таке висновок я зробив після власної перевірки.
#binancep2pantoan @Binance_Vietnam $BTC
Якщо ви щойно почали користуватися Binance P2P, то у вас, ймовірно, є така звичка — я думаю, варто виробити її вже з перших угод. З мого погляду не варто обирати продавця лише тому, що в нього вигідніша ціна.
Я колись думав, що різниця в кілька копійок не надто важлива, тож зазвичай дивився лише на ціну, а вже потім — на решту інформації. Але після кількох угод і коли я уважно перечитав, як Binance відображає дані для кожного оголошення, я почав бачити, що перевіряти варто не лише рівень ціни.
Я спробував вибудувати для себе простий процес перед кожним замовленням — ви можете орієнтуватися на нього.
Спершу я дивлюся кількість угод і показник завершення. Далі читаю відгуки, особливо звертаючи увагу, якщо є негативні відгуки, які повторюються.
Потім я перевіряю ліміти угоди та те, чи справді доступні методи оплати вам підходять.
Найважливіше — звіряти платіжну інформацію і не переходити розмову самовільно в Telegram чи на інші платформи.
Але є одна річ, яку я помітив: ці дані не можуть перетворити партнера на «абсолютно безпечного» — вони лише дають більше підстав для оцінки перед угодою.
Щодо P2P угод, то, на мою думку, найважливіше не знайти найдешевшого продавця, а сформувати звичку перевіряти все перед тим, як натиснути «підтвердити».
Я не знаю, чи допоможуть ці поради всім, але принаймні саме таке висновок я зробив після власної перевірки.
#binancep2pantoan @Binance Vietnam $BTC
Я колись думав, що різниця в кілька копійок не надто важлива, тож зазвичай дивився лише на ціну, а вже потім — на решту інформації. Але після кількох угод і коли я уважно перечитав, як Binance відображає дані для кожного оголошення, я почав бачити, що перевіряти варто не лише рівень ціни.
Я спробував вибудувати для себе простий процес перед кожним замовленням — ви можете орієнтуватися на нього.
Спершу я дивлюся кількість угод і показник завершення. Далі читаю відгуки, особливо звертаючи увагу, якщо є негативні відгуки, які повторюються.
Потім я перевіряю ліміти угоди та те, чи справді доступні методи оплати вам підходять.
Найважливіше — звіряти платіжну інформацію і не переходити розмову самовільно в Telegram чи на інші платформи.
Але є одна річ, яку я помітив: ці дані не можуть перетворити партнера на «абсолютно безпечного» — вони лише дають більше підстав для оцінки перед угодою.
Щодо P2P угод, то, на мою думку, найважливіше не знайти найдешевшого продавця, а сформувати звичку перевіряти все перед тим, як натиснути «підтвердити».
Я не знаю, чи допоможуть ці поради всім, але принаймні саме таке висновок я зробив після власної перевірки.
#binancep2pantoan @Binance Vietnam $BTC
1
211
Є одна деталь, через яку мені довелося перечитати консенсус Dusk кілька разів. Спочатку я подумав, що Succinct Attestation — це просто інша назва PoS, але внутрішній потік має кілька примітних моментів.
Згідно з наявною нині документацією, DuskDS використовує Succinct Attestation (SA), яку Dusk описує як permissionless, committee based протокол консенсусу Proof of Stake. Для участі в консенсусі provisioner має внести щонайменше 1.000 DUSK у stake.
Я рухаюся далі за процесом. Один раунд — це не просто валідатори, які голосують за блок, його розділено на три етапи: Proposal, Validation і Ratification. provisioner пропонує блок, потім один комітет перевіряє, після чого інший комітет підтверджує результат і завершує блок. Після завершення ratification Dusk досягає deterministic finality.
Дійшовши сюди, мені довелося виправити початкове розуміння.
SA — це не “цілком інший консенсус, ніж PoS”. Економічна основа все ще залишається staking, а те, що Dusk спеціально переробляє, — це спосіб вибору комітетів, розділення кроків підтвердження та механіка доведення блоку до finality.
Почекайте, цього також недостатньо, щоб сказати, що SA краща за PoW чи традиційний PoS.
PoW спирається на обчислювальну конкуренцію, а SA не потребує такого механізму. Але твердження, що Dusk “замінює PoS на цілком нове”, є неточним.
На що, на мою думку, варто звернути увагу для дослідження, так це на наступне: наскільки те, як спроєктовано deterministic finality, змінює досвід settlement для фінансових застосунків?
#dusk $DUSK @Dusk_Foundation $BTC
Є одна деталь, через яку мені довелося перечитати консенсус Dusk кілька разів. Спочатку я подумав, що Succinct Attestation — це просто інша назва PoS, але внутрішній потік має кілька примітних моментів.
Згідно з наявною нині документацією, DuskDS використовує Succinct Attestation (SA), яку Dusk описує як permissionless, committee based протокол консенсусу Proof of Stake. Для участі в консенсусі provisioner має внести щонайменше 1.000 DUSK у stake.
Я рухаюся далі за процесом. Один раунд — це не просто валідатори, які голосують за блок, його розділено на три етапи: Proposal, Validation і Ratification. provisioner пропонує блок, потім один комітет перевіряє, після чого інший комітет підтверджує результат і завершує блок. Після завершення ratification Dusk досягає deterministic finality.
Дійшовши сюди, мені довелося виправити початкове розуміння.
SA — це не “цілком інший консенсус, ніж PoS”. Економічна основа все ще залишається staking, а те, що Dusk спеціально переробляє, — це спосіб вибору комітетів, розділення кроків підтвердження та механіка доведення блоку до finality.
Почекайте, цього також недостатньо, щоб сказати, що SA краща за PoW чи традиційний PoS.
PoW спирається на обчислювальну конкуренцію, а SA не потребує такого механізму. Але твердження, що Dusk “замінює PoS на цілком нове”, є неточним.
На що, на мою думку, варто звернути увагу для дослідження, так це на наступне: наскільки те, як спроєктовано deterministic finality, змінює досвід settlement для фінансових застосунків?
#dusk $DUSK @Dusk $BTC
Згідно з наявною нині документацією, DuskDS використовує Succinct Attestation (SA), яку Dusk описує як permissionless, committee based протокол консенсусу Proof of Stake. Для участі в консенсусі provisioner має внести щонайменше 1.000 DUSK у stake.
Я рухаюся далі за процесом. Один раунд — це не просто валідатори, які голосують за блок, його розділено на три етапи: Proposal, Validation і Ratification. provisioner пропонує блок, потім один комітет перевіряє, після чого інший комітет підтверджує результат і завершує блок. Після завершення ratification Dusk досягає deterministic finality.
Дійшовши сюди, мені довелося виправити початкове розуміння.
SA — це не “цілком інший консенсус, ніж PoS”. Економічна основа все ще залишається staking, а те, що Dusk спеціально переробляє, — це спосіб вибору комітетів, розділення кроків підтвердження та механіка доведення блоку до finality.
Почекайте, цього також недостатньо, щоб сказати, що SA краща за PoW чи традиційний PoS.
PoW спирається на обчислювальну конкуренцію, а SA не потребує такого механізму. Але твердження, що Dusk “замінює PoS на цілком нове”, є неточним.
На що, на мою думку, варто звернути увагу для дослідження, так це на наступне: наскільки те, як спроєктовано deterministic finality, змінює досвід settlement для фінансових застосунків?
#dusk $DUSK @Dusk $BTC
220
Верифіковано
Щось змусило мене зупинитися, коли я читав про Dusk Network. Спочатку я думав, що це лише блокчейн, орієнтований на приватність і токенізацію активів, але коли звірився з новими документами, я побачив, що Dusk позиціонує себе значно ширше.
Dusk описує себе як інфраструктуру для regulated digital assets та onchain-фінансів із фокусом на приватність, контроль доступу та детерміноване врегулювання. Це не просто історія про токени.
Я почав дивитися на архітектуру. DuskDS відповідає за консенсус, finality та availability даних; DuskVM виконує смартконтракти Rust/WASM напряму на L1; а DuskEVM забезпечує середовище, сумісне з EVM, використовуючи DuskDS для settlement.
Потім я заглибився в regulated assets. У документах згадуються eligibility, прив’язка гаманця, обмеження на перекази, розкриття інформації, звітування та координація врегулювання. Приватність також поділено на два напрями: Moonlight для публічних транзакцій і Phoenix для shielded-переказів.
Саме тоді я зрозумів, чому Dusk не лише говорить про «винесення активів у блокчейн». Вони прагнуть перенести в onchain-workflow навіть ті обмеження, які диктує фінансовий ринок.
Але зачекайте: те, що архітектура створена для regulated finance, не означає, що adoption уже доведено.
Можливо, більш доречне питання звучить так: чи стануть ці примітиви реально інфраструктурою, яку використовують фінансові ринки?
#dusk $DUSK @Dusk_Foundation $BTC
Щось змусило мене зупинитися, коли я читав про Dusk Network. Спочатку я думав, що це лише блокчейн, орієнтований на приватність і токенізацію активів, але коли звірився з новими документами, я побачив, що Dusk позиціонує себе значно ширше.
Dusk описує себе як інфраструктуру для regulated digital assets та onchain-фінансів із фокусом на приватність, контроль доступу та детерміноване врегулювання. Це не просто історія про токени.
Я почав дивитися на архітектуру. DuskDS відповідає за консенсус, finality та availability даних; DuskVM виконує смартконтракти Rust/WASM напряму на L1; а DuskEVM забезпечує середовище, сумісне з EVM, використовуючи DuskDS для settlement.
Потім я заглибився в regulated assets. У документах згадуються eligibility, прив’язка гаманця, обмеження на перекази, розкриття інформації, звітування та координація врегулювання. Приватність також поділено на два напрями: Moonlight для публічних транзакцій і Phoenix для shielded-переказів.
Саме тоді я зрозумів, чому Dusk не лише говорить про «винесення активів у блокчейн». Вони прагнуть перенести в onchain-workflow навіть ті обмеження, які диктує фінансовий ринок.
Але зачекайте: те, що архітектура створена для regulated finance, не означає, що adoption уже доведено.
Можливо, більш доречне питання звучить так: чи стануть ці примітиви реально інфраструктурою, яку використовують фінансові ринки?
#dusk $DUSK @Dusk $BTC
Dusk описує себе як інфраструктуру для regulated digital assets та onchain-фінансів із фокусом на приватність, контроль доступу та детерміноване врегулювання. Це не просто історія про токени.
Я почав дивитися на архітектуру. DuskDS відповідає за консенсус, finality та availability даних; DuskVM виконує смартконтракти Rust/WASM напряму на L1; а DuskEVM забезпечує середовище, сумісне з EVM, використовуючи DuskDS для settlement.
Потім я заглибився в regulated assets. У документах згадуються eligibility, прив’язка гаманця, обмеження на перекази, розкриття інформації, звітування та координація врегулювання. Приватність також поділено на два напрями: Moonlight для публічних транзакцій і Phoenix для shielded-переказів.
Саме тоді я зрозумів, чому Dusk не лише говорить про «винесення активів у блокчейн». Вони прагнуть перенести в onchain-workflow навіть ті обмеження, які диктує фінансовий ринок.
Але зачекайте: те, що архітектура створена для regulated finance, не означає, що adoption уже доведено.
Можливо, більш доречне питання звучить так: чи стануть ці примітиви реально інфраструктурою, яку використовують фінансові ринки?
#dusk $DUSK @Dusk $BTC
1
1
91
На перший погляд я думав, що Binance P2P просто додає кілька додаткових рівнів захисту для однорангових транзакцій. Ескроу, підтвердження чи Appeal — це доволі звичні поняття.
Але що уважніше я вчитувався, то більше розумів, що проблема цікавіша й криється в тому, що відбувається, коли сторони більше не погоджуються щодо транзакції.
Спочатку я вважав, що Chat і Appeal — це просто інструменти для допомоги у разі інциденту. Та згодом я побачив, у чому їхня цінність: вони допомагають сторонам надавати інформацію та докази, щоб Binance могла розглянути ситуацію, коли виникає спір.
Процес подання скарги дозволяє фіксувати кроки обробки, нотатки та пов’язані докази. Через це я інакше подивився на Appeal: це не механізм, який гарантує результат, а радше процедура для розгляду події на основі наданих відомостей.
Те, що знову змусило мене задуматися, — це поведінка користувачів. Binance також радить не покладатися на знімки екрана або SMS для підтвердження оплати та зберігати платіжні документи, коли може знадобитися Appeal.
Тільки тоді я зрозумів: важливий акцент — не лише на технології. Він у тому, як система підтримує процес, щоб сторони могли надати докази, коли виникає розбіжність.
Чим більше я міркував, тим більше це нагадувало модель координації, а не просто функцію. І, ймовірно, цінність інфраструктури стає справді помітною лише тоді, коли транзакція вже не є простою.
#binancep2pantoan @Binance_Vietnam $BTC
На перший погляд я думав, що Binance P2P просто додає кілька додаткових рівнів захисту для однорангових транзакцій. Ескроу, підтвердження чи Appeal — це доволі звичні поняття.
Але що уважніше я вчитувався, то більше розумів, що проблема цікавіша й криється в тому, що відбувається, коли сторони більше не погоджуються щодо транзакції.
Спочатку я вважав, що Chat і Appeal — це просто інструменти для допомоги у разі інциденту. Та згодом я побачив, у чому їхня цінність: вони допомагають сторонам надавати інформацію та докази, щоб Binance могла розглянути ситуацію, коли виникає спір.
Процес подання скарги дозволяє фіксувати кроки обробки, нотатки та пов’язані докази. Через це я інакше подивився на Appeal: це не механізм, який гарантує результат, а радше процедура для розгляду події на основі наданих відомостей.
Те, що знову змусило мене задуматися, — це поведінка користувачів. Binance також радить не покладатися на знімки екрана або SMS для підтвердження оплати та зберігати платіжні документи, коли може знадобитися Appeal.
Тільки тоді я зрозумів: важливий акцент — не лише на технології. Він у тому, як система підтримує процес, щоб сторони могли надати докази, коли виникає розбіжність.
Чим більше я міркував, тим більше це нагадувало модель координації, а не просто функцію. І, ймовірно, цінність інфраструктури стає справді помітною лише тоді, коли транзакція вже не є простою.
#binancep2pantoan @Binance Vietnam $BTC
Але що уважніше я вчитувався, то більше розумів, що проблема цікавіша й криється в тому, що відбувається, коли сторони більше не погоджуються щодо транзакції.
Спочатку я вважав, що Chat і Appeal — це просто інструменти для допомоги у разі інциденту. Та згодом я побачив, у чому їхня цінність: вони допомагають сторонам надавати інформацію та докази, щоб Binance могла розглянути ситуацію, коли виникає спір.
Процес подання скарги дозволяє фіксувати кроки обробки, нотатки та пов’язані докази. Через це я інакше подивився на Appeal: це не механізм, який гарантує результат, а радше процедура для розгляду події на основі наданих відомостей.
Те, що знову змусило мене задуматися, — це поведінка користувачів. Binance також радить не покладатися на знімки екрана або SMS для підтвердження оплати та зберігати платіжні документи, коли може знадобитися Appeal.
Тільки тоді я зрозумів: важливий акцент — не лише на технології. Він у тому, як система підтримує процес, щоб сторони могли надати докази, коли виникає розбіжність.
Чим більше я міркував, тим більше це нагадувало модель координації, а не просто функцію. І, ймовірно, цінність інфраструктури стає справді помітною лише тоді, коли транзакція вже не є простою.
#binancep2pantoan @Binance Vietnam $BTC
1
210
Є місце, де мені довелося перечитати матеріали, коли я знайомився з Dusk Network. Я колись думав, що токенізація доволі проста: береш актив, створюєш токен, який його представляє, а потім розміщуєш цей токен у блокчейні.
Але документація Dusk визначає це точніше. Токенізація — це випуск токенів, що представляють актив або право на такий актив. Проблема в тому, що для керованих активів custody, registry та settlement можуть залишатися поза реєстром.
Я почав розглядати решту lifecycle: issuance, eligibility, transfer restrictions, disclosure, trading і settlement. Це також ті workflow, які Dusk закладає в дизайн market infrastructure.
DuskDS відповідає за settlement, finality та data availability. Citadel надає identity та selective disclosure. Dusk Trade працює на рівні application layer, опрацьовуючи workflow на кшталт onboarding, trading і координації settlement між активом та оплатою.
Виявляється, я пропустив не сам токен, а те, що відбувається до і після кожного transfer.
Стоп, це також не означає, що все автоматично вивантажується onchain: сама документація Dusk каже, що конкретна архітектура залежить від продукту та юридичних вимог.
Тож мій погляд на Dusk трохи змінився: тут токенізація — це не лише створення представлення, а й побудова цілого workflow навколо активу.
Тоді врешті-решт цінність у токені чи в інфраструктурі, яка робить цей токен реально працездатним?
#dusk $DUSK @Dusk_Foundation $BTC
Є місце, де мені довелося перечитати матеріали, коли я знайомився з Dusk Network. Я колись думав, що токенізація доволі проста: береш актив, створюєш токен, який його представляє, а потім розміщуєш цей токен у блокчейні.
Але документація Dusk визначає це точніше. Токенізація — це випуск токенів, що представляють актив або право на такий актив. Проблема в тому, що для керованих активів custody, registry та settlement можуть залишатися поза реєстром.
Я почав розглядати решту lifecycle: issuance, eligibility, transfer restrictions, disclosure, trading і settlement. Це також ті workflow, які Dusk закладає в дизайн market infrastructure.
DuskDS відповідає за settlement, finality та data availability. Citadel надає identity та selective disclosure. Dusk Trade працює на рівні application layer, опрацьовуючи workflow на кшталт onboarding, trading і координації settlement між активом та оплатою.
Виявляється, я пропустив не сам токен, а те, що відбувається до і після кожного transfer.
Стоп, це також не означає, що все автоматично вивантажується onchain: сама документація Dusk каже, що конкретна архітектура залежить від продукту та юридичних вимог.
Тож мій погляд на Dusk трохи змінився: тут токенізація — це не лише створення представлення, а й побудова цілого workflow навколо активу.
Тоді врешті-решт цінність у токені чи в інфраструктурі, яка робить цей токен реально працездатним?
#dusk $DUSK @Dusk $BTC
Але документація Dusk визначає це точніше. Токенізація — це випуск токенів, що представляють актив або право на такий актив. Проблема в тому, що для керованих активів custody, registry та settlement можуть залишатися поза реєстром.
Я почав розглядати решту lifecycle: issuance, eligibility, transfer restrictions, disclosure, trading і settlement. Це також ті workflow, які Dusk закладає в дизайн market infrastructure.
DuskDS відповідає за settlement, finality та data availability. Citadel надає identity та selective disclosure. Dusk Trade працює на рівні application layer, опрацьовуючи workflow на кшталт onboarding, trading і координації settlement між активом та оплатою.
Виявляється, я пропустив не сам токен, а те, що відбувається до і після кожного transfer.
Стоп, це також не означає, що все автоматично вивантажується onchain: сама документація Dusk каже, що конкретна архітектура залежить від продукту та юридичних вимог.
Тож мій погляд на Dusk трохи змінився: тут токенізація — це не лише створення представлення, а й побудова цілого workflow навколо активу.
Тоді врешті-решт цінність у токені чи в інфраструктурі, яка робить цей токен реально працездатним?
#dusk $DUSK @Dusk $BTC
2
2
83
Якось я розмістив P2P-ордер і побачив, що спосіб оплати не підходить, тож вирішив скасувати його. Я думав, що це звичайна дія, аж поки не поставив собі запитання: якщо будь-хто може скасовувати ордери на власний розсуд, то на чому Binance ґрунтується, оцінюючи, чи є мерчант надійним?
Раніше я зазвичай сприймав скасування ордера досить просто: якщо вже не хочеш укладати угоду, то скасуй. Але коли я переглянув документ Binance P2P Merchant Guidelines, такий погляд почав викликати сумніви.
Binance чітко вказує, що мерчанти не повинні “cancel orders arbitrarily”. Водночас показник order completion rate за 30 днів є одним із критеріїв, які використовуються для оцінки мерчанта; низький рівень виконання може призвести до виключення з програми merchant.
Я продовжив читати розділ trading principles, щоб з’ясувати, чи Binance повністю забороняє скасування. Ні, у документі все ще наведено випадки, коли мерчант може скасувати ордер, наприклад, якщо платіжна інформація контрагента не відповідає вимогам або користувач відмовляється від певних додаткових етапів перевірки.
Тут мені довелося скоригувати своє початкове розуміння.
Проблема не в тому, що “скасувати ордер — це неправильно”. Проблема в слові “безпідставно”. Binance розрізняє обґрунтовану причину припинити угоду та скасування ордера без жодних підстав.
Почекайте, цього теж недостатньо, щоб сказати, що за одне скасування обов’язково буде покарання. У документі йдеться про критерії оцінки та випадки порушень, а не просто про те, що натиснув скасування один раз — і вже отримав санкції.
Можливо, найцікавіше тут інше: у P2P навіть така, на перший погляд, дрібна дія є частиною цілої системи оцінювання рівня завершення угод і надійності мерчанта.
#binancep2pantoan @Binance_Vietnam $BTC
Якось я розмістив P2P-ордер і побачив, що спосіб оплати не підходить, тож вирішив скасувати його. Я думав, що це звичайна дія, аж поки не поставив собі запитання: якщо будь-хто може скасовувати ордери на власний розсуд, то на чому Binance ґрунтується, оцінюючи, чи є мерчант надійним?
Раніше я зазвичай сприймав скасування ордера досить просто: якщо вже не хочеш укладати угоду, то скасуй. Але коли я переглянув документ Binance P2P Merchant Guidelines, такий погляд почав викликати сумніви.
Binance чітко вказує, що мерчанти не повинні “cancel orders arbitrarily”. Водночас показник order completion rate за 30 днів є одним із критеріїв, які використовуються для оцінки мерчанта; низький рівень виконання може призвести до виключення з програми merchant.
Я продовжив читати розділ trading principles, щоб з’ясувати, чи Binance повністю забороняє скасування. Ні, у документі все ще наведено випадки, коли мерчант може скасувати ордер, наприклад, якщо платіжна інформація контрагента не відповідає вимогам або користувач відмовляється від певних додаткових етапів перевірки.
Тут мені довелося скоригувати своє початкове розуміння.
Проблема не в тому, що “скасувати ордер — це неправильно”. Проблема в слові “безпідставно”. Binance розрізняє обґрунтовану причину припинити угоду та скасування ордера без жодних підстав.
Почекайте, цього теж недостатньо, щоб сказати, що за одне скасування обов’язково буде покарання. У документі йдеться про критерії оцінки та випадки порушень, а не просто про те, що натиснув скасування один раз — і вже отримав санкції.
Можливо, найцікавіше тут інше: у P2P навіть така, на перший погляд, дрібна дія є частиною цілої системи оцінювання рівня завершення угод і надійності мерчанта.
#binancep2pantoan @Binance Vietnam $BTC
Раніше я зазвичай сприймав скасування ордера досить просто: якщо вже не хочеш укладати угоду, то скасуй. Але коли я переглянув документ Binance P2P Merchant Guidelines, такий погляд почав викликати сумніви.
Binance чітко вказує, що мерчанти не повинні “cancel orders arbitrarily”. Водночас показник order completion rate за 30 днів є одним із критеріїв, які використовуються для оцінки мерчанта; низький рівень виконання може призвести до виключення з програми merchant.
Я продовжив читати розділ trading principles, щоб з’ясувати, чи Binance повністю забороняє скасування. Ні, у документі все ще наведено випадки, коли мерчант може скасувати ордер, наприклад, якщо платіжна інформація контрагента не відповідає вимогам або користувач відмовляється від певних додаткових етапів перевірки.
Тут мені довелося скоригувати своє початкове розуміння.
Проблема не в тому, що “скасувати ордер — це неправильно”. Проблема в слові “безпідставно”. Binance розрізняє обґрунтовану причину припинити угоду та скасування ордера без жодних підстав.
Почекайте, цього теж недостатньо, щоб сказати, що за одне скасування обов’язково буде покарання. У документі йдеться про критерії оцінки та випадки порушень, а не просто про те, що натиснув скасування один раз — і вже отримав санкції.
Можливо, найцікавіше тут інше: у P2P навіть така, на перший погляд, дрібна дія є частиною цілої системи оцінювання рівня завершення угод і надійності мерчанта.
#binancep2pantoan @Binance Vietnam $BTC
1
188
Сьогодні я витратив цілий вечір, щоб обміркувати Dusk Network для участі в програмі Creatorpad від проєкту на Binance.
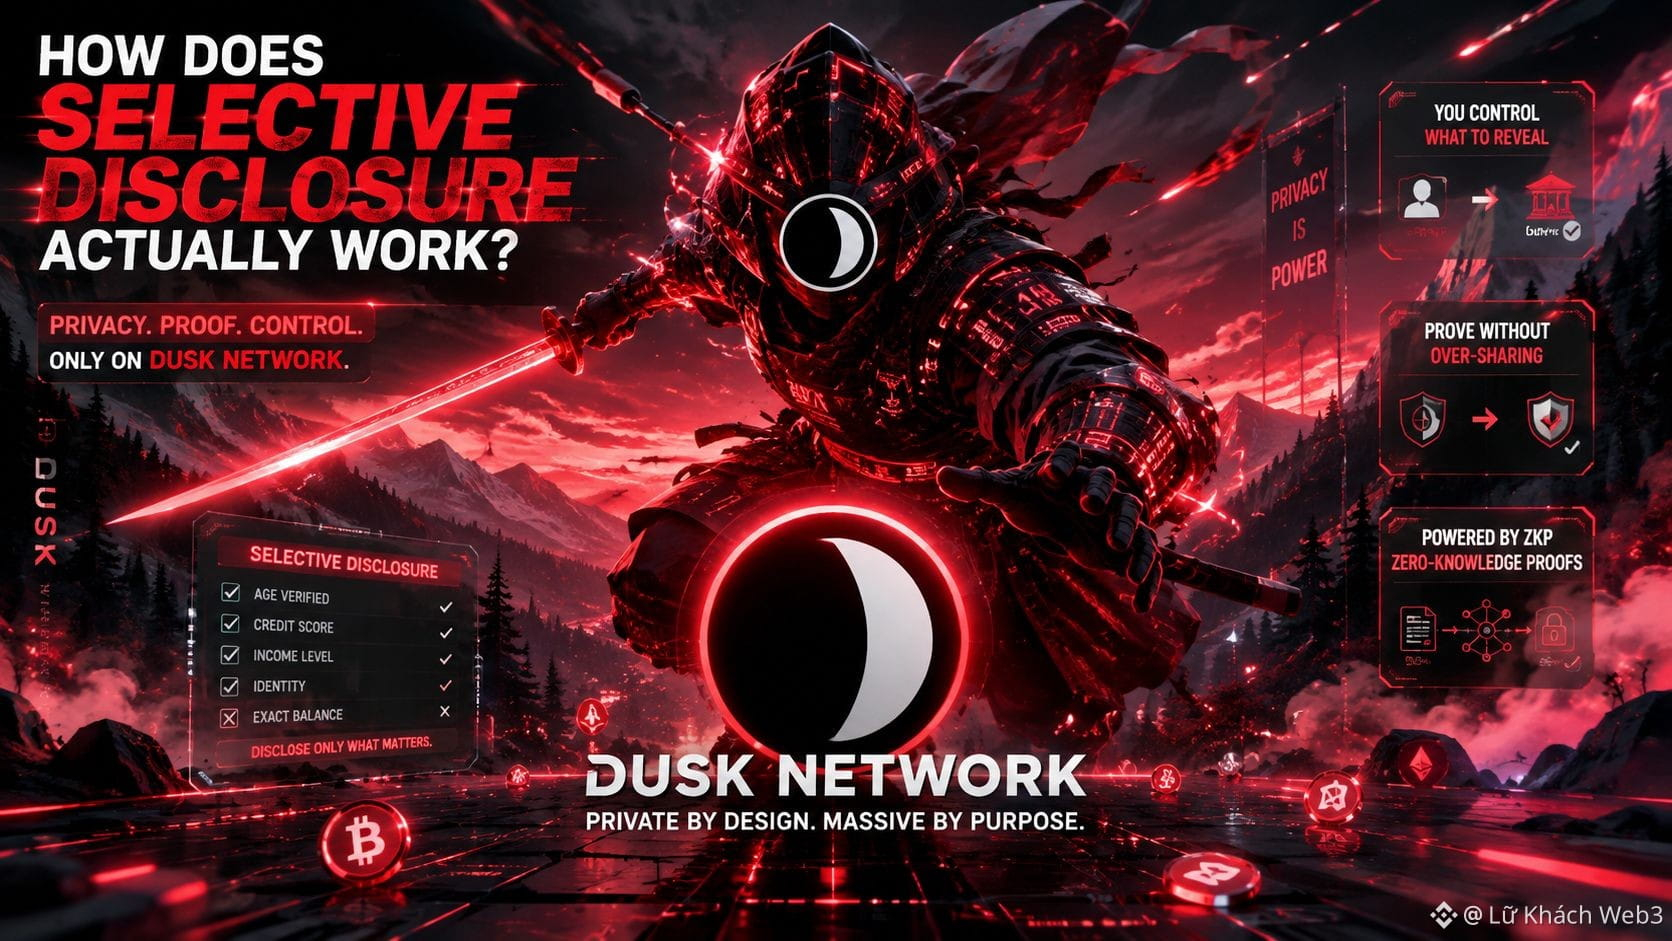
Є одна деталь, через яку мені довелося перечитати privacy Dusk Network. «Selective Disclosure» звучить доволі просто: тримати приватні дані в таємниці, але за потреби розкривати. Та коли спускаєшся в docs, спосіб, у який Dusk розділяє складники, відрізняється від того, як я спочатку це собі уявляв.
Зараз Dusk описує приватність у трьох напрямах: публічний акаунт із Moonlight, shielded-транзакції з Phoenix і selective disclosure, коли стороні, якій делеговано повноваження, потрібні докази.
Я заглибився в Citadel, бо в документації вказано, що це layer ідентифікації та доступу для selective disclosure. Citadel використовує zero knowledge proofs, щоб користувач міг довести, що в нього є чинна ліцензія, не публікуючи всю ідентифікаційну інформацію.
Найпомітніше тут ось що: наприклад, у docs не сказано «розкрити всю ідентичність». Користувач створює proof, а потім service provider перевіряє коректність повноважень через процедури Citadel.
Гаразд, але це ще не означає, що всі дані на Dusk автоматично й вибірково розкриваються. Docs описує лише примітиви та патерни, за допомогою яких застосунок може збудувати доречний workflow.
Можливо, саме це мені й потрібно запам’ятати: Selective Disclosure від Dusk — це не «privacy, але з кнопкою публічного доступу», а спосіб відокремити право доводити певну інформацію від розкриття всіх даних.
Тоді наступне запитання стає ще цікавішим: наскільки далеко ці примітиви впроваджені в реальних прикладних застосунках?
#dusk $DUSK @Dusk_Foundation $BTC
Сьогодні я витратив цілий вечір, щоб обміркувати Dusk Network для участі в програмі Creatorpad від проєкту на Binance.
Є одна деталь, через яку мені довелося перечитати privacy Dusk Network. «Selective Disclosure» звучить доволі просто: тримати приватні дані в таємниці, але за потреби розкривати. Та коли спускаєшся в docs, спосіб, у який Dusk розділяє складники, відрізняється від того, як я спочатку це собі уявляв.
Зараз Dusk описує приватність у трьох напрямах: публічний акаунт із Moonlight, shielded-транзакції з Phoenix і selective disclosure, коли стороні, якій делеговано повноваження, потрібні докази.
Я заглибився в Citadel, бо в документації вказано, що це layer ідентифікації та доступу для selective disclosure. Citadel використовує zero knowledge proofs, щоб користувач міг довести, що в нього є чинна ліцензія, не публікуючи всю ідентифікаційну інформацію.
Найпомітніше тут ось що: наприклад, у docs не сказано «розкрити всю ідентичність». Користувач створює proof, а потім service provider перевіряє коректність повноважень через процедури Citadel.
Гаразд, але це ще не означає, що всі дані на Dusk автоматично й вибірково розкриваються. Docs описує лише примітиви та патерни, за допомогою яких застосунок може збудувати доречний workflow.
Можливо, саме це мені й потрібно запам’ятати: Selective Disclosure від Dusk — це не «privacy, але з кнопкою публічного доступу», а спосіб відокремити право доводити певну інформацію від розкриття всіх даних.
Тоді наступне запитання стає ще цікавішим: наскільки далеко ці примітиви впроваджені в реальних прикладних застосунках?
#dusk $DUSK @Dusk $BTC
Є одна деталь, через яку мені довелося перечитати privacy Dusk Network. «Selective Disclosure» звучить доволі просто: тримати приватні дані в таємниці, але за потреби розкривати. Та коли спускаєшся в docs, спосіб, у який Dusk розділяє складники, відрізняється від того, як я спочатку це собі уявляв.
Зараз Dusk описує приватність у трьох напрямах: публічний акаунт із Moonlight, shielded-транзакції з Phoenix і selective disclosure, коли стороні, якій делеговано повноваження, потрібні докази.
Я заглибився в Citadel, бо в документації вказано, що це layer ідентифікації та доступу для selective disclosure. Citadel використовує zero knowledge proofs, щоб користувач міг довести, що в нього є чинна ліцензія, не публікуючи всю ідентифікаційну інформацію.
Найпомітніше тут ось що: наприклад, у docs не сказано «розкрити всю ідентичність». Користувач створює proof, а потім service provider перевіряє коректність повноважень через процедури Citadel.
Гаразд, але це ще не означає, що всі дані на Dusk автоматично й вибірково розкриваються. Docs описує лише примітиви та патерни, за допомогою яких застосунок може збудувати доречний workflow.
Можливо, саме це мені й потрібно запам’ятати: Selective Disclosure від Dusk — це не «privacy, але з кнопкою публічного доступу», а спосіб відокремити право доводити певну інформацію від розкриття всіх даних.
Тоді наступне запитання стає ще цікавішим: наскільки далеко ці примітиви впроваджені в реальних прикладних застосунках?
#dusk $DUSK @Dusk $BTC
2
2
238
Є одна доволі проста ситуація, яка змусила мене змінити погляд на те, як обирати контрагента на Binance P2P.
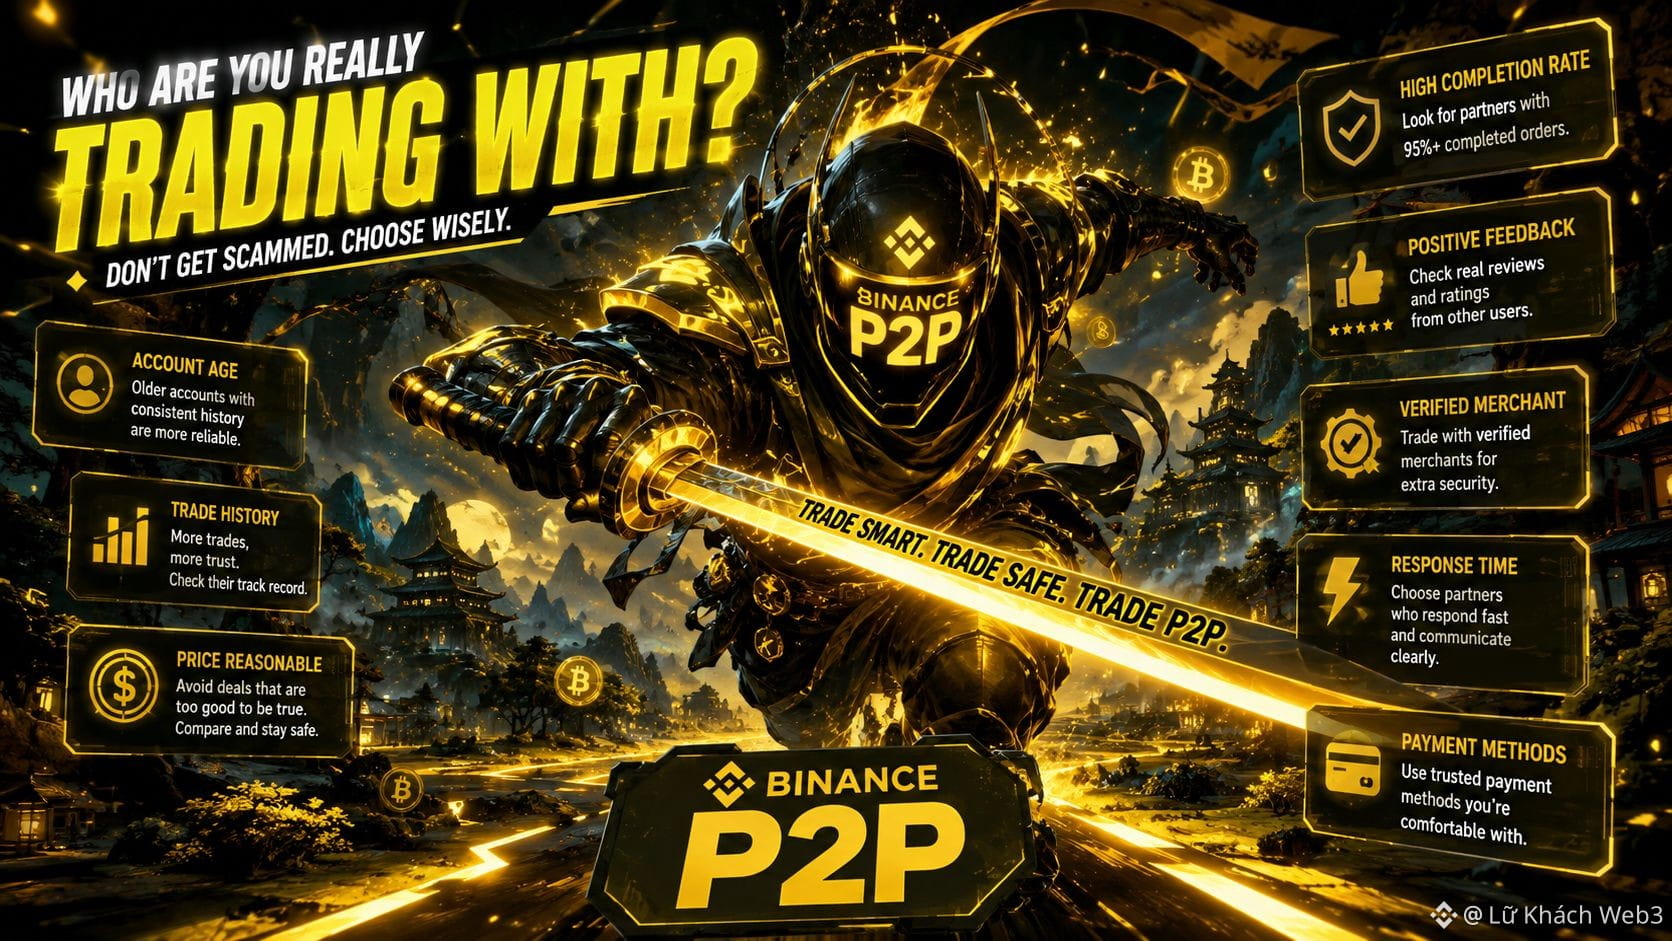
Уявімо, що мені потрібно купити 1.000 USDT і я бачу два оголошення з майже однаковою ціною. Рекламодавець A завершив приблизно 2.800 угод, completion rate 99,6%. Рекламодавець B, попри те що має трохи кращу ціну, має лише 45 угод і completion rate 91%.
Якщо дивитися лише на ціну, я міг би обрати будь-кого. Але коли я прочитав рекомендації Binance, я побачив, що платформа радить перевіряти completion rate, загальну кількість завершених угод і відгуки контрагента перед здійсненням угоди.
Тоді я почав дивитися на ці два оголошення інакше.
2.800 угод не доводять, що у A точно не буде проблем, але це дає мені більше історичних даних для оцінки. Натомість 45 угод і нижчий completion rate дають мені менше підстав довіряти стабільності контрагента.
Binance також показує такі дані, як кількість угод за 30 днів, completion rate за 30 днів і середній час вивільнення.
Але зачекайте — ці цифри є лише сигналами, а не гарантією для наступної угоди.
Я не сприймаю completion rate чи кількість угод як «квиток», який гарантує безпроблемну транзакцію. Вони лише дають мені більше підстав для вибору, тоді як конкретна перевірка угоди все одно залежить від мене.
#binancep2pantoan @Binance_Vietnam $BTC
Є одна доволі проста ситуація, яка змусила мене змінити погляд на те, як обирати контрагента на Binance P2P.
Уявімо, що мені потрібно купити 1.000 USDT і я бачу два оголошення з майже однаковою ціною. Рекламодавець A завершив приблизно 2.800 угод, completion rate 99,6%. Рекламодавець B, попри те що має трохи кращу ціну, має лише 45 угод і completion rate 91%.
Якщо дивитися лише на ціну, я міг би обрати будь-кого. Але коли я прочитав рекомендації Binance, я побачив, що платформа радить перевіряти completion rate, загальну кількість завершених угод і відгуки контрагента перед здійсненням угоди.
Тоді я почав дивитися на ці два оголошення інакше.
2.800 угод не доводять, що у A точно не буде проблем, але це дає мені більше історичних даних для оцінки. Натомість 45 угод і нижчий completion rate дають мені менше підстав довіряти стабільності контрагента.
Binance також показує такі дані, як кількість угод за 30 днів, completion rate за 30 днів і середній час вивільнення.
Але зачекайте — ці цифри є лише сигналами, а не гарантією для наступної угоди.
Я не сприймаю completion rate чи кількість угод як «квиток», який гарантує безпроблемну транзакцію. Вони лише дають мені більше підстав для вибору, тоді як конкретна перевірка угоди все одно залежить від мене.
#binancep2pantoan @Binance Vietnam $BTC
Уявімо, що мені потрібно купити 1.000 USDT і я бачу два оголошення з майже однаковою ціною. Рекламодавець A завершив приблизно 2.800 угод, completion rate 99,6%. Рекламодавець B, попри те що має трохи кращу ціну, має лише 45 угод і completion rate 91%.
Якщо дивитися лише на ціну, я міг би обрати будь-кого. Але коли я прочитав рекомендації Binance, я побачив, що платформа радить перевіряти completion rate, загальну кількість завершених угод і відгуки контрагента перед здійсненням угоди.
Тоді я почав дивитися на ці два оголошення інакше.
2.800 угод не доводять, що у A точно не буде проблем, але це дає мені більше історичних даних для оцінки. Натомість 45 угод і нижчий completion rate дають мені менше підстав довіряти стабільності контрагента.
Binance також показує такі дані, як кількість угод за 30 днів, completion rate за 30 днів і середній час вивільнення.
Але зачекайте — ці цифри є лише сигналами, а не гарантією для наступної угоди.
Я не сприймаю completion rate чи кількість угод як «квиток», який гарантує безпроблемну транзакцію. Вони лише дають мені більше підстав для вибору, тоді як конкретна перевірка угоди все одно залежить від мене.
#binancep2pantoan @Binance Vietnam $BTC
131
Є одна деталь, через яку мені довелося прочитати архітектуру Dusk ще раз. Спочатку я думав, що DuskDS — це просто блокчейнова частина, яка розташована під DuskEVM, але технічна документація описує її ширше.
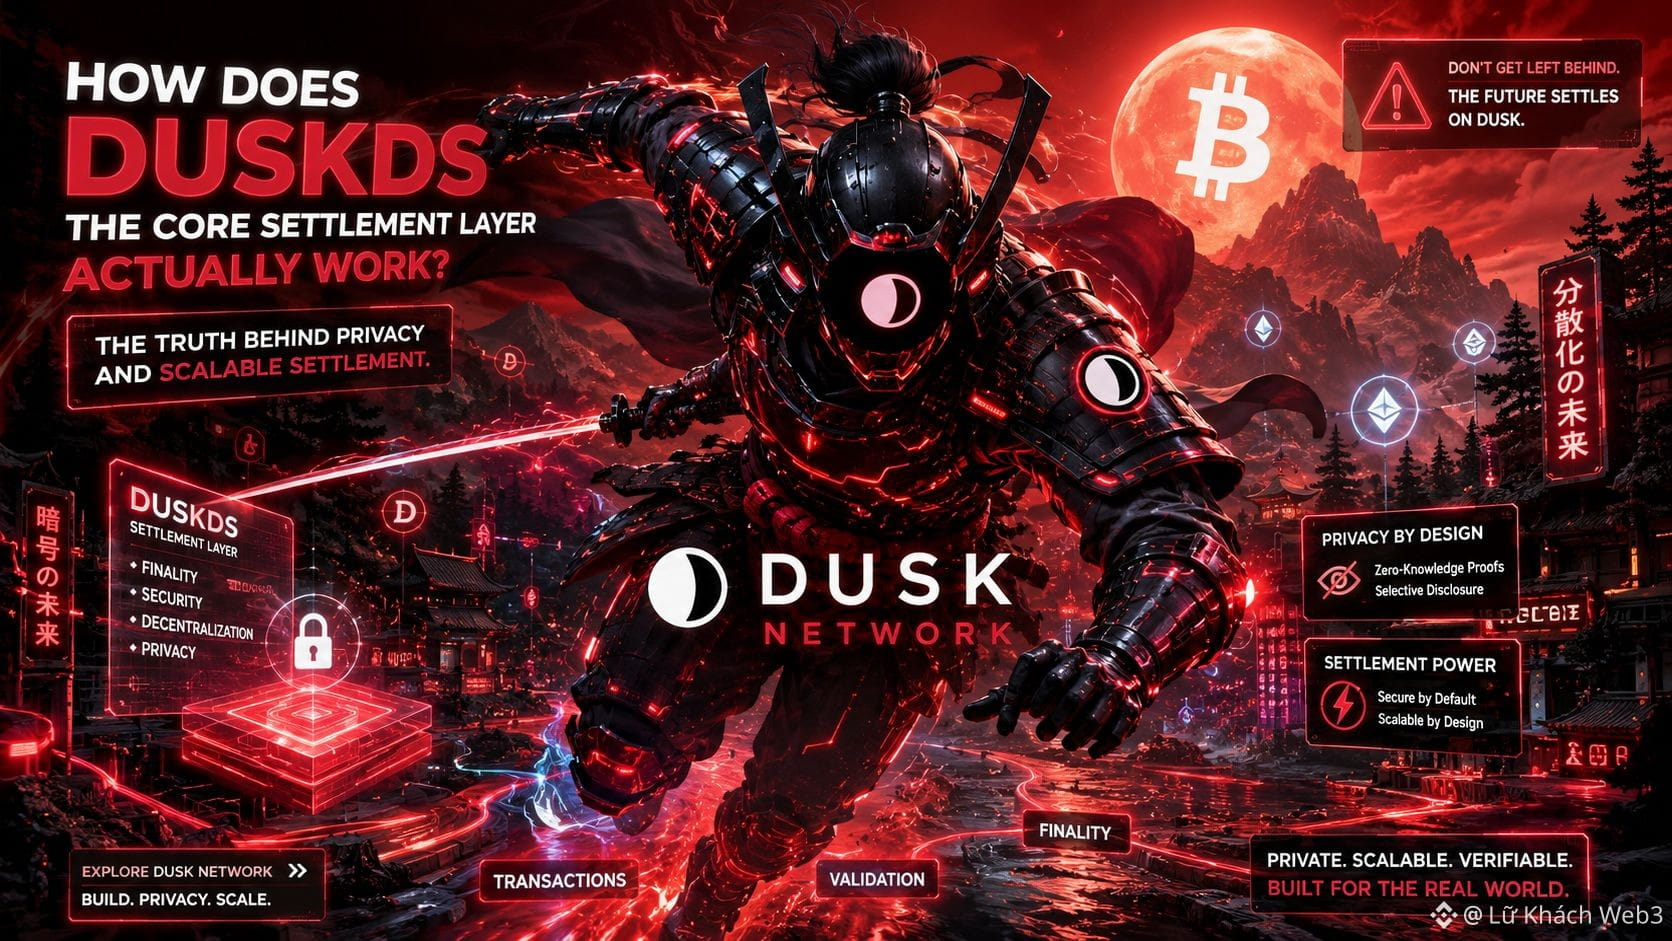
DuskDS визначається як шар settlement і data availability для Dusk L1: він відповідає за консенсус, фінальність і нативні transaction model. DuskEVM — це execution layer, який використовує DuskDS для settlement і data availability. А DuskVM безпосередньо виконує контракти на Dusk L1.
Я заглибився в те, як саме підтверджується settlement. DuskDS використовує Succinct Attestation — механізм Proof-of-Stake на основі комітетів. Процес включає proposal, validation і ratification; коли блок ратифікується, фінальність має детермінований характер.
Потім я подивився на transaction model. Moonlight обробляє відкриті акаунти, тоді як Phoenix використовує shielded notes і zero knowledge proofs. Це різні моделі, але врешті-решт вони однаково settle на одному й тому ж ланцюгу.
Зачекайте, це ще не означає, що DuskDS самостійно обробляє всю логіку застосунків. Execution усе ще належить DuskVM або DuskEVM, але саме тут моє бачення змінилося: Dusk доволі чітко розділяє execution і settlement.
Якщо так, то питання, яке варто відстежувати далі, вже не в тому, чи DuskDS є settlement layer, а в тому: якою реально буде ця різниця в практиці, коли фінансові застосунки почнуть працювати в масштабі?
#dusk $DUSK @Dusk_Foundation
Є одна деталь, через яку мені довелося прочитати архітектуру Dusk ще раз. Спочатку я думав, що DuskDS — це просто блокчейнова частина, яка розташована під DuskEVM, але технічна документація описує її ширше.
DuskDS визначається як шар settlement і data availability для Dusk L1: він відповідає за консенсус, фінальність і нативні transaction model. DuskEVM — це execution layer, який використовує DuskDS для settlement і data availability. А DuskVM безпосередньо виконує контракти на Dusk L1.
Я заглибився в те, як саме підтверджується settlement. DuskDS використовує Succinct Attestation — механізм Proof-of-Stake на основі комітетів. Процес включає proposal, validation і ratification; коли блок ратифікується, фінальність має детермінований характер.
Потім я подивився на transaction model. Moonlight обробляє відкриті акаунти, тоді як Phoenix використовує shielded notes і zero knowledge proofs. Це різні моделі, але врешті-решт вони однаково settle на одному й тому ж ланцюгу.
Зачекайте, це ще не означає, що DuskDS самостійно обробляє всю логіку застосунків. Execution усе ще належить DuskVM або DuskEVM, але саме тут моє бачення змінилося: Dusk доволі чітко розділяє execution і settlement.
Якщо так, то питання, яке варто відстежувати далі, вже не в тому, чи DuskDS є settlement layer, а в тому: якою реально буде ця різниця в практиці, коли фінансові застосунки почнуть працювати в масштабі?
#dusk $DUSK @Dusk
DuskDS визначається як шар settlement і data availability для Dusk L1: він відповідає за консенсус, фінальність і нативні transaction model. DuskEVM — це execution layer, який використовує DuskDS для settlement і data availability. А DuskVM безпосередньо виконує контракти на Dusk L1.
Я заглибився в те, як саме підтверджується settlement. DuskDS використовує Succinct Attestation — механізм Proof-of-Stake на основі комітетів. Процес включає proposal, validation і ratification; коли блок ратифікується, фінальність має детермінований характер.
Потім я подивився на transaction model. Moonlight обробляє відкриті акаунти, тоді як Phoenix використовує shielded notes і zero knowledge proofs. Це різні моделі, але врешті-решт вони однаково settle на одному й тому ж ланцюгу.
Зачекайте, це ще не означає, що DuskDS самостійно обробляє всю логіку застосунків. Execution усе ще належить DuskVM або DuskEVM, але саме тут моє бачення змінилося: Dusk доволі чітко розділяє execution і settlement.
Якщо так, то питання, яке варто відстежувати далі, вже не в тому, чи DuskDS є settlement layer, а в тому: якою реально буде ця різниця в практиці, коли фінансові застосунки почнуть працювати в масштабі?
#dusk $DUSK @Dusk
1
3
69
Буває ситуація, з якою дуже легко може зіткнутися новачок під час продажу USDT на Binance P2P — і я теж колись із цим зіткнувся.
Одного разу я виставив ордер на продаж 350 USDT. Покупець написав, що вже переказав гроші, і відразу попросив: “Брате, перевір, будь ласка, і випускай, окей? Мені дуже терміново потрібні USDT.”
Через деякий час він надіслав мені скріншот банківської транзакції — нібито успішної. Я відкрив фото, подивився суму, час, ім’я одержувача. Здавалося, все виглядає логічно, але коли я відкрив власний банківський додаток, гроші так і не з’явилися.
Я зачекаю, поки кошти реально надійдуть на рахунок одержувача, а не буду випускати USDT через тиск та поспішання з боку іншої сторони.
Покупець може бути абсолютно чесним, а операція в банку просто ще триває.
Мені хотілося з’ясувати, чи справді цей тиск змінює процес.
Перечитавши документацію, я побачив, що Binance рекомендує тримати спілкування в межах платформи, перевіряти гроші безпосередньо на рахунку одержувача і не покладатися на скріншоти, SMS або підтвердження з боку контрагента, щоб здійснювати release. Якщо виникнуть проблеми, транзакцію можна перевести в appeal і надати докази.
Стоп — це не означає, що будь-якій поспішанні автоматично є шахрайством. Можливо, вони просто хочуть, щоб угода швидше завершилася, але саме це й привернуло мою увагу: escrow захищає активи, проте не замінює кроки підтвердження користувача.
Якщо подивитися ширше, P2P усе ще частково ручний процес, тому людський фактор і тиск завжди можуть бути.
Тож я не дозволятиму поспішанню іншої сторони визначати момент угоди: я release робитиму лише тоді, коли гроші вже надійшли на мій рахунок. Можливо, я трохи обережний, але в P2P обережність краще, ніж довіряти тому, що я не встиг підтвердити.
#binancep2pantoan @Binance_Vietnam $BTC
Буває ситуація, з якою дуже легко може зіткнутися новачок під час продажу USDT на Binance P2P — і я теж колись із цим зіткнувся.
Одного разу я виставив ордер на продаж 350 USDT. Покупець написав, що вже переказав гроші, і відразу попросив: “Брате, перевір, будь ласка, і випускай, окей? Мені дуже терміново потрібні USDT.”
Через деякий час він надіслав мені скріншот банківської транзакції — нібито успішної. Я відкрив фото, подивився суму, час, ім’я одержувача. Здавалося, все виглядає логічно, але коли я відкрив власний банківський додаток, гроші так і не з’явилися.
Я зачекаю, поки кошти реально надійдуть на рахунок одержувача, а не буду випускати USDT через тиск та поспішання з боку іншої сторони.
Покупець може бути абсолютно чесним, а операція в банку просто ще триває.
Мені хотілося з’ясувати, чи справді цей тиск змінює процес.
Перечитавши документацію, я побачив, що Binance рекомендує тримати спілкування в межах платформи, перевіряти гроші безпосередньо на рахунку одержувача і не покладатися на скріншоти, SMS або підтвердження з боку контрагента, щоб здійснювати release. Якщо виникнуть проблеми, транзакцію можна перевести в appeal і надати докази.
Стоп — це не означає, що будь-якій поспішанні автоматично є шахрайством. Можливо, вони просто хочуть, щоб угода швидше завершилася, але саме це й привернуло мою увагу: escrow захищає активи, проте не замінює кроки підтвердження користувача.
Якщо подивитися ширше, P2P усе ще частково ручний процес, тому людський фактор і тиск завжди можуть бути.
Тож я не дозволятиму поспішанню іншої сторони визначати момент угоди: я release робитиму лише тоді, коли гроші вже надійшли на мій рахунок. Можливо, я трохи обережний, але в P2P обережність краще, ніж довіряти тому, що я не встиг підтвердити.
#binancep2pantoan @Binance Vietnam $BTC
Одного разу я виставив ордер на продаж 350 USDT. Покупець написав, що вже переказав гроші, і відразу попросив: “Брате, перевір, будь ласка, і випускай, окей? Мені дуже терміново потрібні USDT.”
Через деякий час він надіслав мені скріншот банківської транзакції — нібито успішної. Я відкрив фото, подивився суму, час, ім’я одержувача. Здавалося, все виглядає логічно, але коли я відкрив власний банківський додаток, гроші так і не з’явилися.
Я зачекаю, поки кошти реально надійдуть на рахунок одержувача, а не буду випускати USDT через тиск та поспішання з боку іншої сторони.
Покупець може бути абсолютно чесним, а операція в банку просто ще триває.
Мені хотілося з’ясувати, чи справді цей тиск змінює процес.
Перечитавши документацію, я побачив, що Binance рекомендує тримати спілкування в межах платформи, перевіряти гроші безпосередньо на рахунку одержувача і не покладатися на скріншоти, SMS або підтвердження з боку контрагента, щоб здійснювати release. Якщо виникнуть проблеми, транзакцію можна перевести в appeal і надати докази.
Стоп — це не означає, що будь-якій поспішанні автоматично є шахрайством. Можливо, вони просто хочуть, щоб угода швидше завершилася, але саме це й привернуло мою увагу: escrow захищає активи, проте не замінює кроки підтвердження користувача.
Якщо подивитися ширше, P2P усе ще частково ручний процес, тому людський фактор і тиск завжди можуть бути.
Тож я не дозволятиму поспішанню іншої сторони визначати момент угоди: я release робитиму лише тоді, коли гроші вже надійшли на мій рахунок. Можливо, я трохи обережний, але в P2P обережність краще, ніж довіряти тому, що я не встиг підтвердити.
#binancep2pantoan @Binance Vietnam $BTC
1
188
Є одна деталь, яка змусила мене зупинитися, коли я читав про Dusk Network: вони не визначають privacy просто як приховування всіх даних, а ставлять її поруч із можливістю здійснювати вибіркове розкриття.
Я перечитав архітектуру і побачив, що DuskDS підтримує дві досить різні моделі транзакцій. Moonlight є публічним, тоді як Phoenix використовує shielded notes і zero-knowledge proofs, щоб не публікувати суми, відправника чи зв’язки між нотами.
Те, що я хочу перевірити, — чи ця приватність справді пов’язана з вимогами фінансового ринку, чи це лише технічна функція.
У документації щодо regulated assets Dusk описує доволі реалістичний сценарій: інвесторам не обов’язково, щоб кожен учасник бачив усі залишки або транзакції, але issuer, venue або auditor можуть потребувати певної конкретної інформації. Dusk називає цей підхід selective disclosure.
Почекайте, я не повинен робити висновок, що фінансові установи вже використовували Dusk у реальному масштабі.
Але я помітив важливий момент у тому, як сформульована задача: privacy не обов’язково суперечить transparency. Система може зберігати конфіденційність даних у транзакціях, водночас дозволяючи надавати докази або потрібну інформацію для правильних сторін.
Якщо так, то ще одне питання, яке я хочу перевірити: у керованих фінансах privacy справді має цінність у який момент — коли дані потрібно захистити, чи коли їх потрібно розкрити саме тим, кому вони належать?
#dusk $DUSK @Dusk_Foundation
Є одна деталь, яка змусила мене зупинитися, коли я читав про Dusk Network: вони не визначають privacy просто як приховування всіх даних, а ставлять її поруч із можливістю здійснювати вибіркове розкриття.
Я перечитав архітектуру і побачив, що DuskDS підтримує дві досить різні моделі транзакцій. Moonlight є публічним, тоді як Phoenix використовує shielded notes і zero-knowledge proofs, щоб не публікувати суми, відправника чи зв’язки між нотами.
Те, що я хочу перевірити, — чи ця приватність справді пов’язана з вимогами фінансового ринку, чи це лише технічна функція.
У документації щодо regulated assets Dusk описує доволі реалістичний сценарій: інвесторам не обов’язково, щоб кожен учасник бачив усі залишки або транзакції, але issuer, venue або auditor можуть потребувати певної конкретної інформації. Dusk називає цей підхід selective disclosure.
Почекайте, я не повинен робити висновок, що фінансові установи вже використовували Dusk у реальному масштабі.
Але я помітив важливий момент у тому, як сформульована задача: privacy не обов’язково суперечить transparency. Система може зберігати конфіденційність даних у транзакціях, водночас дозволяючи надавати докази або потрібну інформацію для правильних сторін.
Якщо так, то ще одне питання, яке я хочу перевірити: у керованих фінансах privacy справді має цінність у який момент — коли дані потрібно захистити, чи коли їх потрібно розкрити саме тим, кому вони належать?
#dusk $DUSK @Dusk
Я перечитав архітектуру і побачив, що DuskDS підтримує дві досить різні моделі транзакцій. Moonlight є публічним, тоді як Phoenix використовує shielded notes і zero-knowledge proofs, щоб не публікувати суми, відправника чи зв’язки між нотами.
Те, що я хочу перевірити, — чи ця приватність справді пов’язана з вимогами фінансового ринку, чи це лише технічна функція.
У документації щодо regulated assets Dusk описує доволі реалістичний сценарій: інвесторам не обов’язково, щоб кожен учасник бачив усі залишки або транзакції, але issuer, venue або auditor можуть потребувати певної конкретної інформації. Dusk називає цей підхід selective disclosure.
Почекайте, я не повинен робити висновок, що фінансові установи вже використовували Dusk у реальному масштабі.
Але я помітив важливий момент у тому, як сформульована задача: privacy не обов’язково суперечить transparency. Система може зберігати конфіденційність даних у транзакціях, водночас дозволяючи надавати докази або потрібну інформацію для правильних сторін.
Якщо так, то ще одне питання, яке я хочу перевірити: у керованих фінансах privacy справді має цінність у який момент — коли дані потрібно захистити, чи коли їх потрібно розкрити саме тим, кому вони належать?
#dusk $DUSK @Dusk
4
2
97
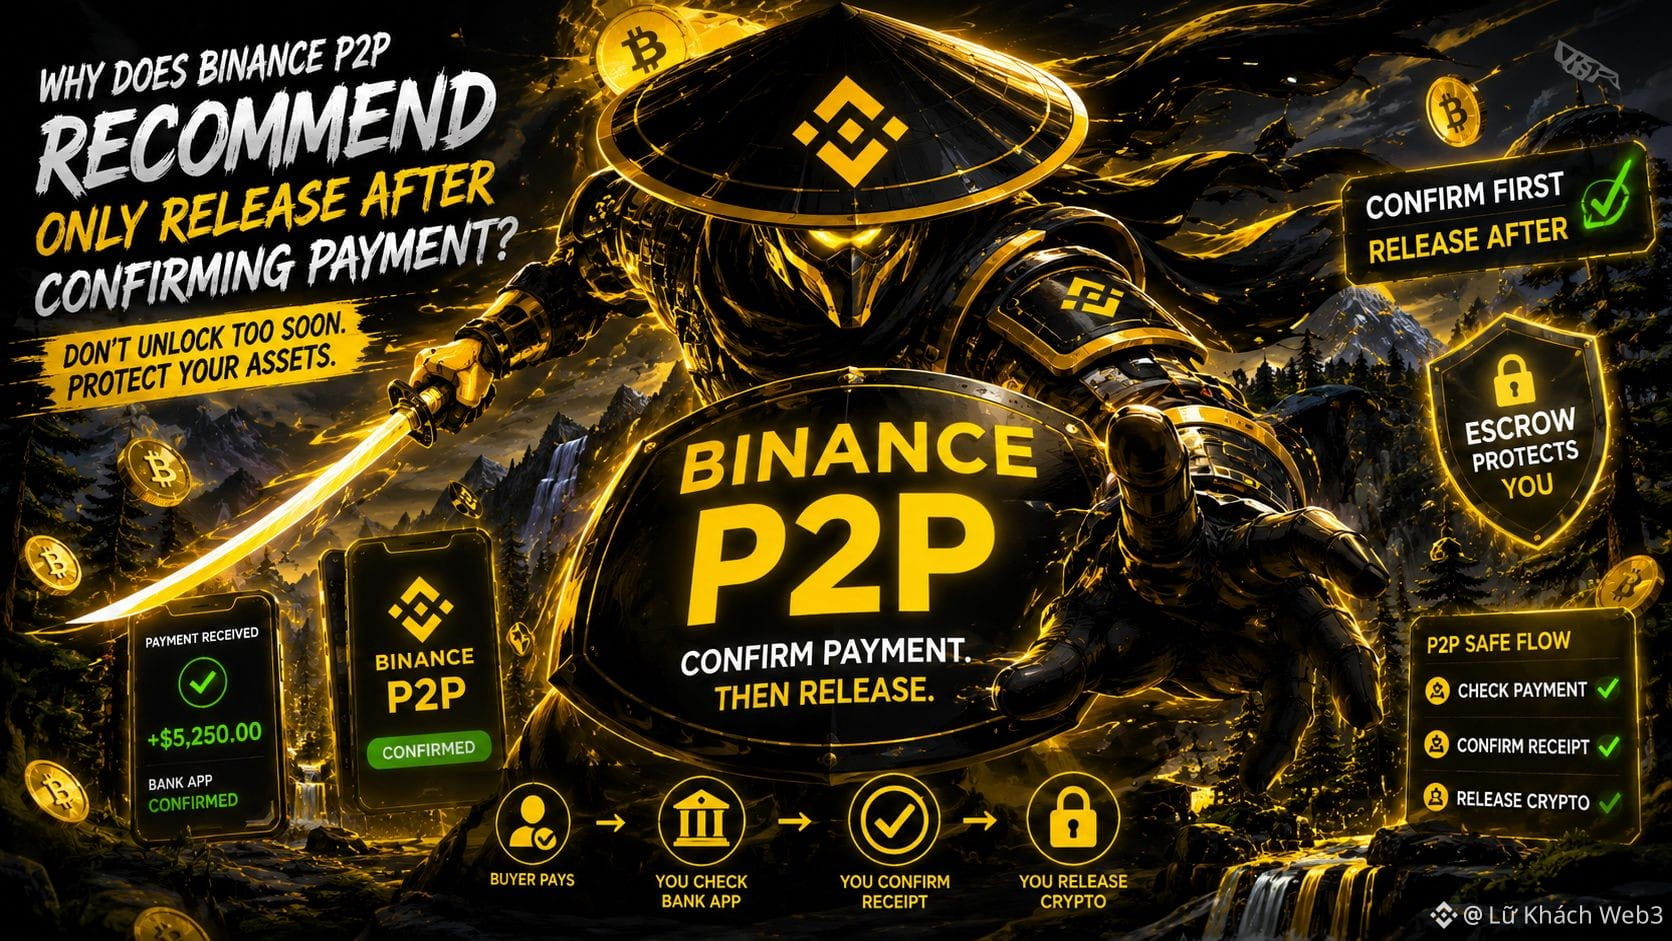
Я колись потрапив у ситуацію, коли мені довелося перечитати процес Binance P2P. Це сталося, коли я продав 200 USDT після отримання airdrop від Binance Alpha. Покупець надіслав мені скріншот, що він начебто переказав гроші, і підштовхував мене випустити крипто (release). На перший погляд усе виглядало нормально, але коли я перевірив безпосередньо рахунок, на який мали надійти кошти, я побачив, що ці гроші взагалі не з’явилися. Саме з цієї ситуації я почав уважніше ставитися до однієї деталі в інструкціях Binance: продавець має випускати крипто лише після того, як сам підтвердить, що гроші справді надійшли.
Я перечитав інструкції Binance і побачив, що процес досить чіткий. Під час продажу крипто зберігається в ескроу; продавець чекає на оплату до узгодженого способу, а потім підтверджує, що гроші реально надійшли, і тільки після цього випускає.
Я хочу зрозуміти, чому цей крок підтвердження ставиться перед release, а не просто ґрунтується на повідомленні «оплата виконана».
Коли я додатково переглянув матеріали з безпеки P2P, причина стала яснішою. Binance попереджає про фейкові підтвердження оплати та рекомендує перевіряти безпосередньо рахунок, на який мають надійти кошти, а не покладатися на скріншоти, квитанції чи SMS.
Виявляється, ескроу не означає, що продавець може пропустити фінальний етап перевірки. Ескроу утримує крипто під час угоди, але чи справді гроші fiat дійшли — це ще треба перевірити отримувачу.
Якщо подивитися ширше, у P2P завжди є певна частина відповідальності на стороні користувача. Можливо, в P2P безпека полягає не в тому, щоб вірити, що система повністю обробила всі ризики, а в тому, щоб самому ще раз перевіряти те, що система не може підтвердити за тебе.
#binancep2pantoan @Binance_Vietnam $BTC
Я колись потрапив у ситуацію, коли мені довелося перечитати процес Binance P2P. Це сталося, коли я продав 200 USDT після отримання airdrop від Binance Alpha. Покупець надіслав мені скріншот, що він начебто переказав гроші, і підштовхував мене випустити крипто (release). На перший погляд усе виглядало нормально, але коли я перевірив безпосередньо рахунок, на який мали надійти кошти, я побачив, що ці гроші взагалі не з’явилися. Саме з цієї ситуації я почав уважніше ставитися до однієї деталі в інструкціях Binance: продавець має випускати крипто лише після того, як сам підтвердить, що гроші справді надійшли.
Я перечитав інструкції Binance і побачив, що процес досить чіткий. Під час продажу крипто зберігається в ескроу; продавець чекає на оплату до узгодженого способу, а потім підтверджує, що гроші реально надійшли, і тільки після цього випускає.
Я хочу зрозуміти, чому цей крок підтвердження ставиться перед release, а не просто ґрунтується на повідомленні «оплата виконана».
Коли я додатково переглянув матеріали з безпеки P2P, причина стала яснішою. Binance попереджає про фейкові підтвердження оплати та рекомендує перевіряти безпосередньо рахунок, на який мають надійти кошти, а не покладатися на скріншоти, квитанції чи SMS.
Виявляється, ескроу не означає, що продавець може пропустити фінальний етап перевірки. Ескроу утримує крипто під час угоди, але чи справді гроші fiat дійшли — це ще треба перевірити отримувачу.
Якщо подивитися ширше, у P2P завжди є певна частина відповідальності на стороні користувача. Можливо, в P2P безпека полягає не в тому, щоб вірити, що система повністю обробила всі ризики, а в тому, щоб самому ще раз перевіряти те, що система не може підтвердити за тебе.
#binancep2pantoan @Binance Vietnam $BTC
Я перечитав інструкції Binance і побачив, що процес досить чіткий. Під час продажу крипто зберігається в ескроу; продавець чекає на оплату до узгодженого способу, а потім підтверджує, що гроші реально надійшли, і тільки після цього випускає.
Я хочу зрозуміти, чому цей крок підтвердження ставиться перед release, а не просто ґрунтується на повідомленні «оплата виконана».
Коли я додатково переглянув матеріали з безпеки P2P, причина стала яснішою. Binance попереджає про фейкові підтвердження оплати та рекомендує перевіряти безпосередньо рахунок, на який мають надійти кошти, а не покладатися на скріншоти, квитанції чи SMS.
Виявляється, ескроу не означає, що продавець може пропустити фінальний етап перевірки. Ескроу утримує крипто під час угоди, але чи справді гроші fiat дійшли — це ще треба перевірити отримувачу.
Якщо подивитися ширше, у P2P завжди є певна частина відповідальності на стороні користувача. Можливо, в P2P безпека полягає не в тому, щоб вірити, що система повністю обробила всі ризики, а в тому, щоб самому ще раз перевіряти те, що система не може підтвердити за тебе.
#binancep2pantoan @Binance Vietnam $BTC
1
174
Щось змусило мене зупинитися, коли я читав архітектуру Dusk Network. Спочатку я все ще дивився на неї як на звичний Layer 1: є консенсус, смартконтракти, токен і екосистема, побудована поверх.
Але коли придивився уважніше, спосіб, у який Dusk розділяє компоненти, змусив мене перечитати з початку.
Документація Dusk описує DuskDS як основу для settlement і data availability: вона відповідає за консенсус, finality та transaction model Dusk L1, тоді як виконання розділене на два напрямки: DuskVM для Rust/WASM, який запускається безпосередньо на L1, і DuskEVM для середовища, сумісного з EVM, як в Ethereum.
Я почав заглиблюватися, бо хотів зрозуміти: це просто реорганізація Layer 1 чи справді відображення іншого архітектурного вибору.
Те, що я знайшов, досить чітко: Dusk не збирає все виконання в одному єдиному середовищі. DuskDS опрацьовує consensus, settlement і data availability, тоді як DuskVM і DuskEVM реалізують різні моделі execution.
Почекай, цього все ще недостатньо, щоб сказати, що така архітектура краща, але це змінює моє бачення Dusk. Можливо, цікавіше питання не в тому, “Dusk — це Layer 1 чи ні?”, а в тому: відокремлення settlement від execution справді дасть якийсь результат, коли ці execution environment почнуть мати значне використання?
#dusk $DUSK @Dusk_Foundation $BTC
Щось змусило мене зупинитися, коли я читав архітектуру Dusk Network. Спочатку я все ще дивився на неї як на звичний Layer 1: є консенсус, смартконтракти, токен і екосистема, побудована поверх.
Але коли придивився уважніше, спосіб, у який Dusk розділяє компоненти, змусив мене перечитати з початку.
Документація Dusk описує DuskDS як основу для settlement і data availability: вона відповідає за консенсус, finality та transaction model Dusk L1, тоді як виконання розділене на два напрямки: DuskVM для Rust/WASM, який запускається безпосередньо на L1, і DuskEVM для середовища, сумісного з EVM, як в Ethereum.
Я почав заглиблюватися, бо хотів зрозуміти: це просто реорганізація Layer 1 чи справді відображення іншого архітектурного вибору.
Те, що я знайшов, досить чітко: Dusk не збирає все виконання в одному єдиному середовищі. DuskDS опрацьовує consensus, settlement і data availability, тоді як DuskVM і DuskEVM реалізують різні моделі execution.
Почекай, цього все ще недостатньо, щоб сказати, що така архітектура краща, але це змінює моє бачення Dusk. Можливо, цікавіше питання не в тому, “Dusk — це Layer 1 чи ні?”, а в тому: відокремлення settlement від execution справді дасть якийсь результат, коли ці execution environment почнуть мати значне використання?
#dusk $DUSK @Dusk $BTC
Але коли придивився уважніше, спосіб, у який Dusk розділяє компоненти, змусив мене перечитати з початку.
Документація Dusk описує DuskDS як основу для settlement і data availability: вона відповідає за консенсус, finality та transaction model Dusk L1, тоді як виконання розділене на два напрямки: DuskVM для Rust/WASM, який запускається безпосередньо на L1, і DuskEVM для середовища, сумісного з EVM, як в Ethereum.
Я почав заглиблюватися, бо хотів зрозуміти: це просто реорганізація Layer 1 чи справді відображення іншого архітектурного вибору.
Те, що я знайшов, досить чітко: Dusk не збирає все виконання в одному єдиному середовищі. DuskDS опрацьовує consensus, settlement і data availability, тоді як DuskVM і DuskEVM реалізують різні моделі execution.
Почекай, цього все ще недостатньо, щоб сказати, що така архітектура краща, але це змінює моє бачення Dusk. Можливо, цікавіше питання не в тому, “Dusk — це Layer 1 чи ні?”, а в тому: відокремлення settlement від execution справді дасть якийсь результат, коли ці execution environment почнуть мати значне використання?
#dusk $DUSK @Dusk $BTC
1
2
153
Якось я продав crypto на Binance P2P. Покупець повідомив, що гроші переказано, і надіслав скріншот про успішне завершення транзакції. Здавалося, усе майже готово, але коли я відкрив застосунок банку й перевірив, кошти все ще не з’явилися на моєму рахунку. Я зупинився на цьому моменті й не натиснув Release, бо в ту мить стало дуже зрозуміло одне питання: якщо покупець уже сказав «переведено», то що саме я маю підтвердити до того, як release crypto буде здійснено насправді?
Я спробував розібрати просту транзакцію у зворотному напрямку. Покупець здійснює оплату узгодженим способом, а продавець перевіряє, що отримав кошти. У документації Binance прямо зазначено: після підтвердження, що гроші дійшли продавцю, лише тоді він release crypto з ескроу.
Я хочу зрозуміти, чому цей крок підтвердження покладено саме на сторону продавця.
Коли я читав Merchant Guidelines, я побачив, що Binance також вимагає, аби ім’я на платіжному рахунку збігалося з іменем, яке було підтверджено на платформі. Якщо інформація банківського рахунку партнера не збігається з підтвердженим іменем, Binance вимагає не release crypto; продавець може повернути кошти та повідомити про транзакцію.
Лише тоді я усвідомив, що раніше дивився на P2P занадто просто. Ескроу утримує crypto під час угоди, але підтвердження того, що платіж справді отримано, — це окремий крок у процесі.
Стоп, це не означає, що Binance може запобігти всім платіжним ризикам. Документація лише показує, що обов’язок перевірити кошти й дані того, хто здійснює платіж, залишається до моменту release.
Можливо, «Release» — це не дія, яка підтверджує, що гроші вже надійшли, а крок, який виконують після підтвердження.
Тож перед тим як натискати Release, ретельно перевіряйте все, будь ласка.
#binancep2pantoan @Binance_Vietnam $BTC
Якось я продав crypto на Binance P2P. Покупець повідомив, що гроші переказано, і надіслав скріншот про успішне завершення транзакції. Здавалося, усе майже готово, але коли я відкрив застосунок банку й перевірив, кошти все ще не з’явилися на моєму рахунку. Я зупинився на цьому моменті й не натиснув Release, бо в ту мить стало дуже зрозуміло одне питання: якщо покупець уже сказав «переведено», то що саме я маю підтвердити до того, як release crypto буде здійснено насправді?
Я спробував розібрати просту транзакцію у зворотному напрямку. Покупець здійснює оплату узгодженим способом, а продавець перевіряє, що отримав кошти. У документації Binance прямо зазначено: після підтвердження, що гроші дійшли продавцю, лише тоді він release crypto з ескроу.
Я хочу зрозуміти, чому цей крок підтвердження покладено саме на сторону продавця.
Коли я читав Merchant Guidelines, я побачив, що Binance також вимагає, аби ім’я на платіжному рахунку збігалося з іменем, яке було підтверджено на платформі. Якщо інформація банківського рахунку партнера не збігається з підтвердженим іменем, Binance вимагає не release crypto; продавець може повернути кошти та повідомити про транзакцію.
Лише тоді я усвідомив, що раніше дивився на P2P занадто просто. Ескроу утримує crypto під час угоди, але підтвердження того, що платіж справді отримано, — це окремий крок у процесі.
Стоп, це не означає, що Binance може запобігти всім платіжним ризикам. Документація лише показує, що обов’язок перевірити кошти й дані того, хто здійснює платіж, залишається до моменту release.
Можливо, «Release» — це не дія, яка підтверджує, що гроші вже надійшли, а крок, який виконують після підтвердження.
Тож перед тим як натискати Release, ретельно перевіряйте все, будь ласка.
#binancep2pantoan @Binance Vietnam $BTC
Я спробував розібрати просту транзакцію у зворотному напрямку. Покупець здійснює оплату узгодженим способом, а продавець перевіряє, що отримав кошти. У документації Binance прямо зазначено: після підтвердження, що гроші дійшли продавцю, лише тоді він release crypto з ескроу.
Я хочу зрозуміти, чому цей крок підтвердження покладено саме на сторону продавця.
Коли я читав Merchant Guidelines, я побачив, що Binance також вимагає, аби ім’я на платіжному рахунку збігалося з іменем, яке було підтверджено на платформі. Якщо інформація банківського рахунку партнера не збігається з підтвердженим іменем, Binance вимагає не release crypto; продавець може повернути кошти та повідомити про транзакцію.
Лише тоді я усвідомив, що раніше дивився на P2P занадто просто. Ескроу утримує crypto під час угоди, але підтвердження того, що платіж справді отримано, — це окремий крок у процесі.
Стоп, це не означає, що Binance може запобігти всім платіжним ризикам. Документація лише показує, що обов’язок перевірити кошти й дані того, хто здійснює платіж, залишається до моменту release.
Можливо, «Release» — це не дія, яка підтверджує, що гроші вже надійшли, а крок, який виконують після підтвердження.
Тож перед тим як натискати Release, ретельно перевіряйте все, будь ласка.
#binancep2pantoan @Binance Vietnam $BTC
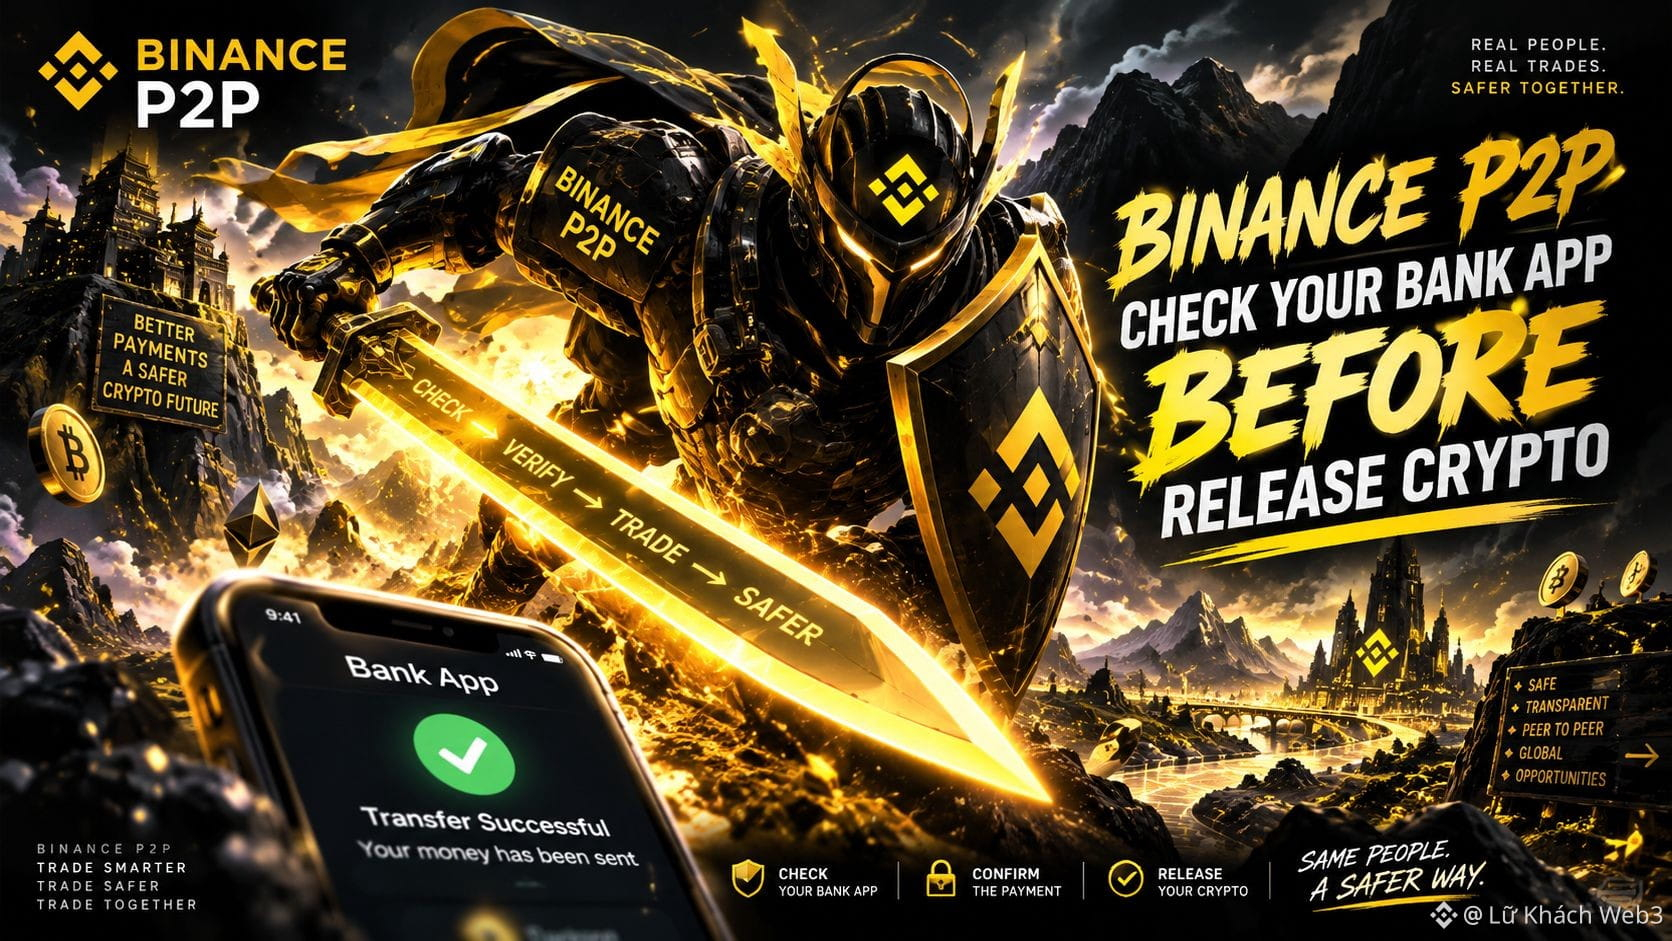
1
3
349
Щось змушує мене зупинитися, коли я читаю про Dusk Network: DuskDS та DuskEVM описані як дві різні частини, але при цьому вони не існують окремо.
Я почав з архітектури. У документації Dusk називає DuskDS шаром settlement і data availability, який відповідає за консенсус, финальність та нативні для Dusk transaction model. DuskEVM — це середовище виконання, сумісне з EVM, де смартконтракти Solidity можуть працювати з використанням знайомих інструментів. Важливіше інше: DuskEVM використовує DuskDS для settlement і data availability.
Я хочу перевірити, чи це просто спосіб опису з точки зору архітектури, чи є справжній поділ відповідальностей.
Якщо копнути глибше, я бачу, що DuskDS обробляє консенсус, финальність і data availability разом із transaction model на кшталт Moonlight і Phoenix. DuskEVM зосереджується на виконанні та дає змогу використовувати Hardhat, Foundry та всю екосистему EVM. Один бік надає основу settlement, а інший відповідає за виконання.
Почекай, цього все ще недостатньо, щоб стверджувати, що два “додаткові” шари по-справжньому підсилюють один одного з точки зору продуктивності або безпеки. З того, що я зміг звірити з документації, найбільш чітка залежність така: виконання відокремлене від settlement.
Цікаво, що Dusk використовує modularity, щоб зберігати settlement окремим, але водночас відкриває доступ розробникам через EVM.
Тож якщо рівень адаптації застосунків зростатиме, чи справді ця межа між execution і settlement створюватиме перевагу, чи це просто ще один спосіб організації архітектури?
#dusk $DUSK @Dusk_Foundation $BTC
Щось змушує мене зупинитися, коли я читаю про Dusk Network: DuskDS та DuskEVM описані як дві різні частини, але при цьому вони не існують окремо.
Я почав з архітектури. У документації Dusk називає DuskDS шаром settlement і data availability, який відповідає за консенсус, финальність та нативні для Dusk transaction model. DuskEVM — це середовище виконання, сумісне з EVM, де смартконтракти Solidity можуть працювати з використанням знайомих інструментів. Важливіше інше: DuskEVM використовує DuskDS для settlement і data availability.
Я хочу перевірити, чи це просто спосіб опису з точки зору архітектури, чи є справжній поділ відповідальностей.
Якщо копнути глибше, я бачу, що DuskDS обробляє консенсус, финальність і data availability разом із transaction model на кшталт Moonlight і Phoenix. DuskEVM зосереджується на виконанні та дає змогу використовувати Hardhat, Foundry та всю екосистему EVM. Один бік надає основу settlement, а інший відповідає за виконання.
Почекай, цього все ще недостатньо, щоб стверджувати, що два “додаткові” шари по-справжньому підсилюють один одного з точки зору продуктивності або безпеки. З того, що я зміг звірити з документації, найбільш чітка залежність така: виконання відокремлене від settlement.
Цікаво, що Dusk використовує modularity, щоб зберігати settlement окремим, але водночас відкриває доступ розробникам через EVM.
Тож якщо рівень адаптації застосунків зростатиме, чи справді ця межа між execution і settlement створюватиме перевагу, чи це просто ще один спосіб організації архітектури?
#dusk $DUSK @Dusk $BTC
Я почав з архітектури. У документації Dusk називає DuskDS шаром settlement і data availability, який відповідає за консенсус, финальність та нативні для Dusk transaction model. DuskEVM — це середовище виконання, сумісне з EVM, де смартконтракти Solidity можуть працювати з використанням знайомих інструментів. Важливіше інше: DuskEVM використовує DuskDS для settlement і data availability.
Я хочу перевірити, чи це просто спосіб опису з точки зору архітектури, чи є справжній поділ відповідальностей.
Якщо копнути глибше, я бачу, що DuskDS обробляє консенсус, финальність і data availability разом із transaction model на кшталт Moonlight і Phoenix. DuskEVM зосереджується на виконанні та дає змогу використовувати Hardhat, Foundry та всю екосистему EVM. Один бік надає основу settlement, а інший відповідає за виконання.
Почекай, цього все ще недостатньо, щоб стверджувати, що два “додаткові” шари по-справжньому підсилюють один одного з точки зору продуктивності або безпеки. З того, що я зміг звірити з документації, найбільш чітка залежність така: виконання відокремлене від settlement.
Цікаво, що Dusk використовує modularity, щоб зберігати settlement окремим, але водночас відкриває доступ розробникам через EVM.
Тож якщо рівень адаптації застосунків зростатиме, чи справді ця межа між execution і settlement створюватиме перевагу, чи це просто ще один спосіб організації архітектури?
#dusk $DUSK @Dusk $BTC
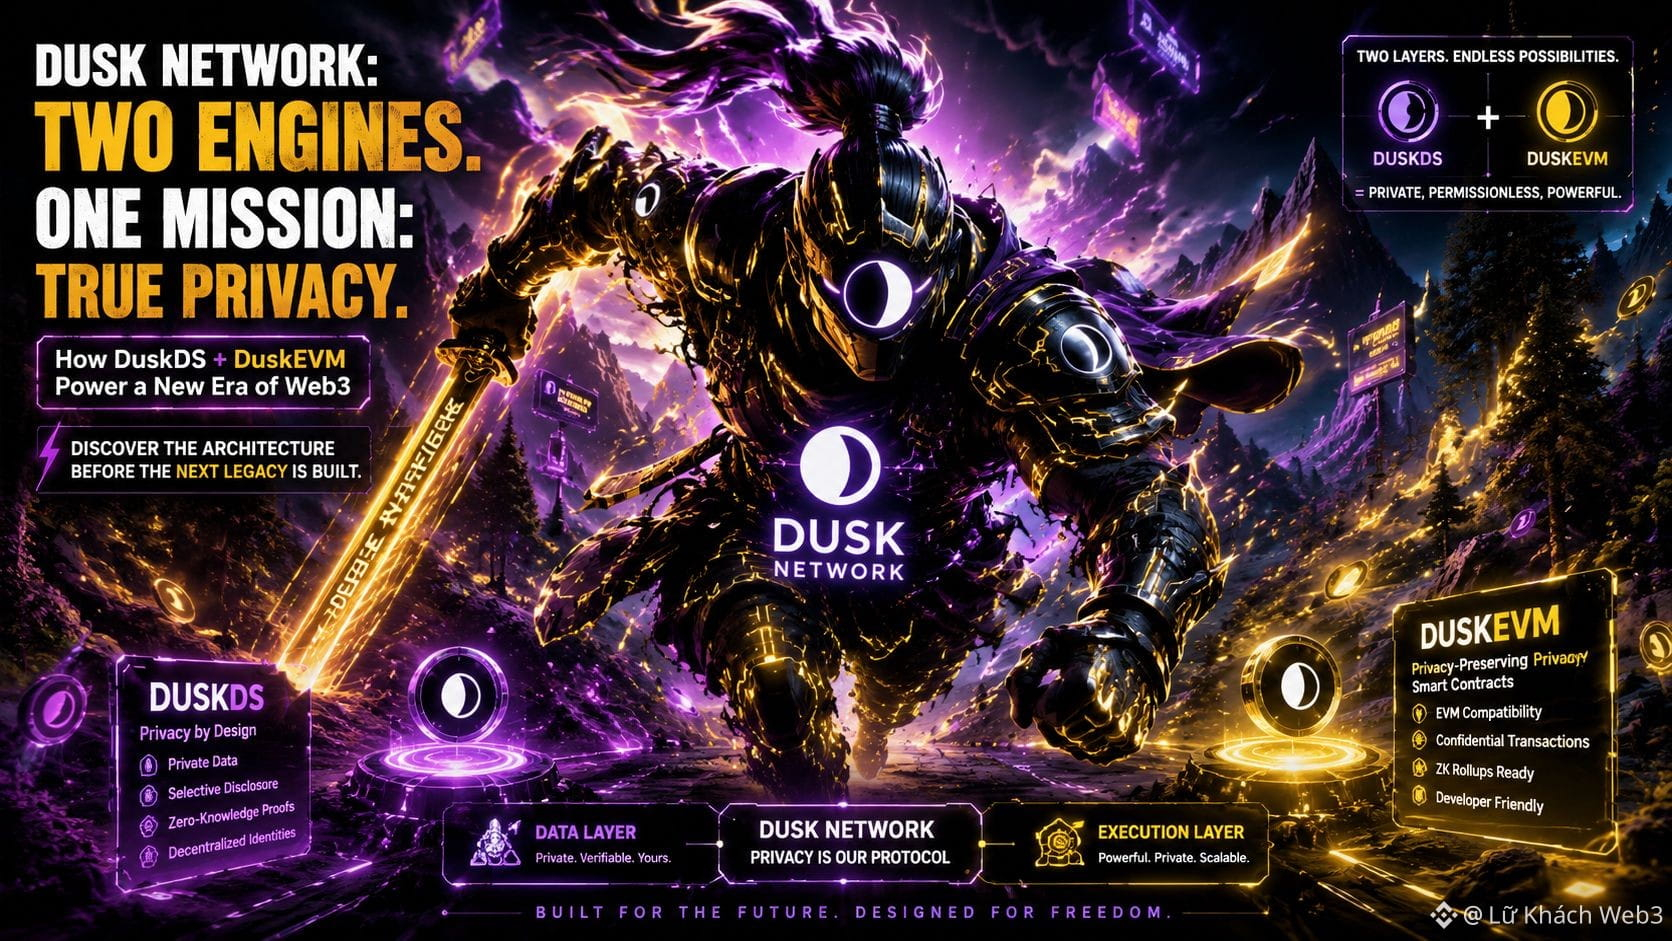
7
4
91
Увійдіть, щоб переглянути інший контент
Приєднуйтесь до користувачів криптовалют по всьому світу на Binance Square
⚡️ Отримуйте актуальну та корисну інформацію про криптовалюти.
💬 Приєднуйтесь до найбільшої у світі криптобіржі.
👍 Відкрийте справжні ідеї від перевірених авторів.
Електронна пошта / номер телефону
Трендові теми
fomcвідстеження
116,407 переглядів
531 обговорюють
#fomcвідстеження Жовтневий ІСЦ США у центрі уваги: ринки оцінюють перспективи підвищення ставок у грудні
Дані щодо інфляції у США, які мають оприлюднити наступного тижня, будуть під пильною увагою інвесторів, які оцінюватимуть, чи можуть стійкі цінові чинники спонукати Федеральну резервну систему знову підвищити процентні ставки у грудні. Водночас дедалі більші побоювання щодо інвестиційного буму у сфері ШІ та його потенційного впливу на економічне зростання додають невизначеності прогнозам щодо монетарної політики.$AAPLB
SergioDiaz
·1 вподобань
·117 переглядів
HotCPIDecemberHikePriced
315,498 переглядів
3,188 обговорюють
ZcashFallsBelow$1000ForFirstTimeSinceSeptember
8,430 переглядів
54 обговорюють