
Crypto knowledge P
169 Публікації
Crypto knowledge P
Поскаржитись
Заблокувати користувача
27 Підписки
2.0K+ Підписники
638 Вподобань
Публікації
Усі
Цитування
PINNED
@GoKiteAI
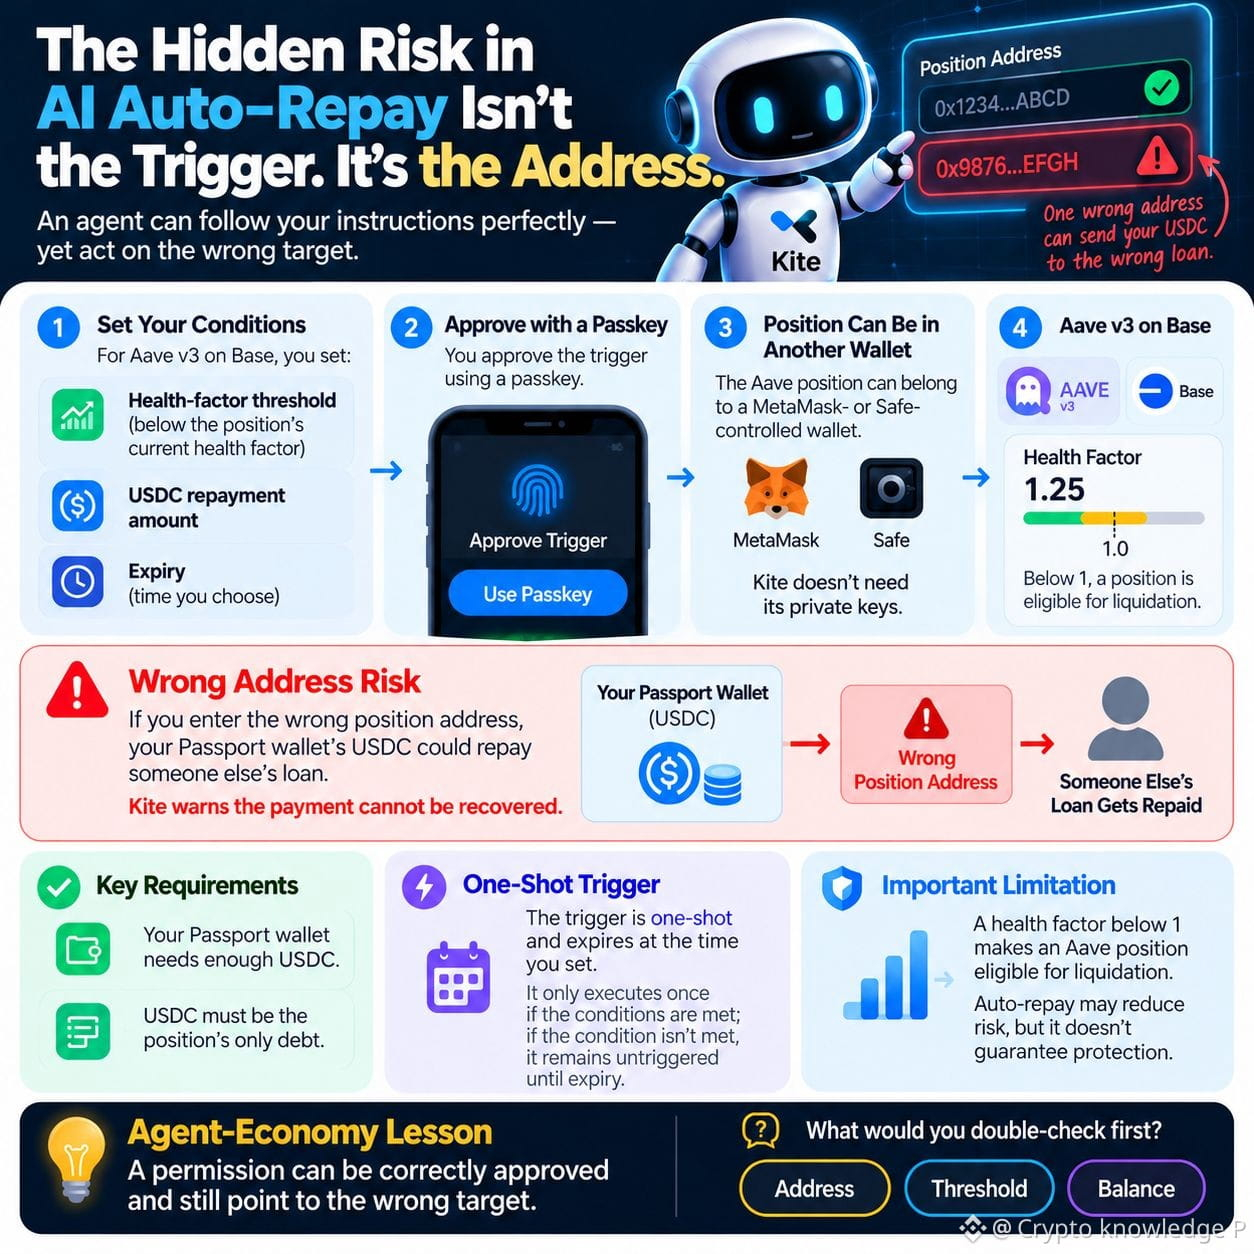
Прихований ризик автоматичного погашення в AI — не тригер. Це адреса.
Документація Kite змусила мене замислитися: одна помилка під час налаштування може дорого коштувати.
В Aave v3 на Base встановіть поріг спрацювання нижче за поточний коефіцієнт здоров’я позиції, виберіть суму погашення в USDC і строк дії, а потім підтвердьте дію за допомогою ключа доступу. Позиція може зберігатися в гаманці під керуванням MetaMask або Safe; Kite не потрібні приватні ключі від нього.
Якщо ввести неправильну адресу позиції, USDC із вашого гаманця Passport може піти на погашення чужої позики. Kite попереджає, що платіж неможливо повернути.
На вашому гаманці має бути достатньо USDC, і USDC має бути єдиним боргом за позицією. Тригер спрацьовує лише один раз і перестає діяти у встановлений вами час. Якщо коефіцієнт здоров’я нижчий за 1, позицію можуть ліквідувати, тож автоматичне погашення може знизити ризик, але не усунути його.
Ось що найбільше запам’яталося мені про агентну економіку: схвалити дію — не означає спрямувати її на правильну ціль.
Що ви перевірили б двічі: адресу, поріг чи баланс?
#KiteBBW $KITE
@KITE AI 中文
Прихований ризик автоматичного погашення в AI — не тригер. Це адреса.
Документація Kite змусила мене замислитися: одна помилка під час налаштування може дорого коштувати.
В Aave v3 на Base встановіть поріг спрацювання нижче за поточний коефіцієнт здоров’я позиції, виберіть суму погашення в USDC і строк дії, а потім підтвердьте дію за допомогою ключа доступу. Позиція може зберігатися в гаманці під керуванням MetaMask або Safe; Kite не потрібні приватні ключі від нього.
Якщо ввести неправильну адресу позиції, USDC із вашого гаманця Passport може піти на погашення чужої позики. Kite попереджає, що платіж неможливо повернути.
На вашому гаманці має бути достатньо USDC, і USDC має бути єдиним боргом за позицією. Тригер спрацьовує лише один раз і перестає діяти у встановлений вами час. Якщо коефіцієнт здоров’я нижчий за 1, позицію можуть ліквідувати, тож автоматичне погашення може знизити ризик, але не усунути його.
Ось що найбільше запам’яталося мені про агентну економіку: схвалити дію — не означає спрямувати її на правильну ціль.
Що ви перевірили б двічі: адресу, поріг чи баланс?
#KiteBBW $KITE
Прихований ризик автоматичного погашення в AI — не тригер. Це адреса.
Документація Kite змусила мене замислитися: одна помилка під час налаштування може дорого коштувати.
В Aave v3 на Base встановіть поріг спрацювання нижче за поточний коефіцієнт здоров’я позиції, виберіть суму погашення в USDC і строк дії, а потім підтвердьте дію за допомогою ключа доступу. Позиція може зберігатися в гаманці під керуванням MetaMask або Safe; Kite не потрібні приватні ключі від нього.
Якщо ввести неправильну адресу позиції, USDC із вашого гаманця Passport може піти на погашення чужої позики. Kite попереджає, що платіж неможливо повернути.
На вашому гаманці має бути достатньо USDC, і USDC має бути єдиним боргом за позицією. Тригер спрацьовує лише один раз і перестає діяти у встановлений вами час. Якщо коефіцієнт здоров’я нижчий за 1, позицію можуть ліквідувати, тож автоматичне погашення може знизити ризик, але не усунути його.
Ось що найбільше запам’яталося мені про агентну економіку: схвалити дію — не означає спрямувати її на правильну ціль.
Що ви перевірили б двічі: адресу, поріг чи баланс?
#KiteBBW $KITE
13
3
7
164
Верифіковано
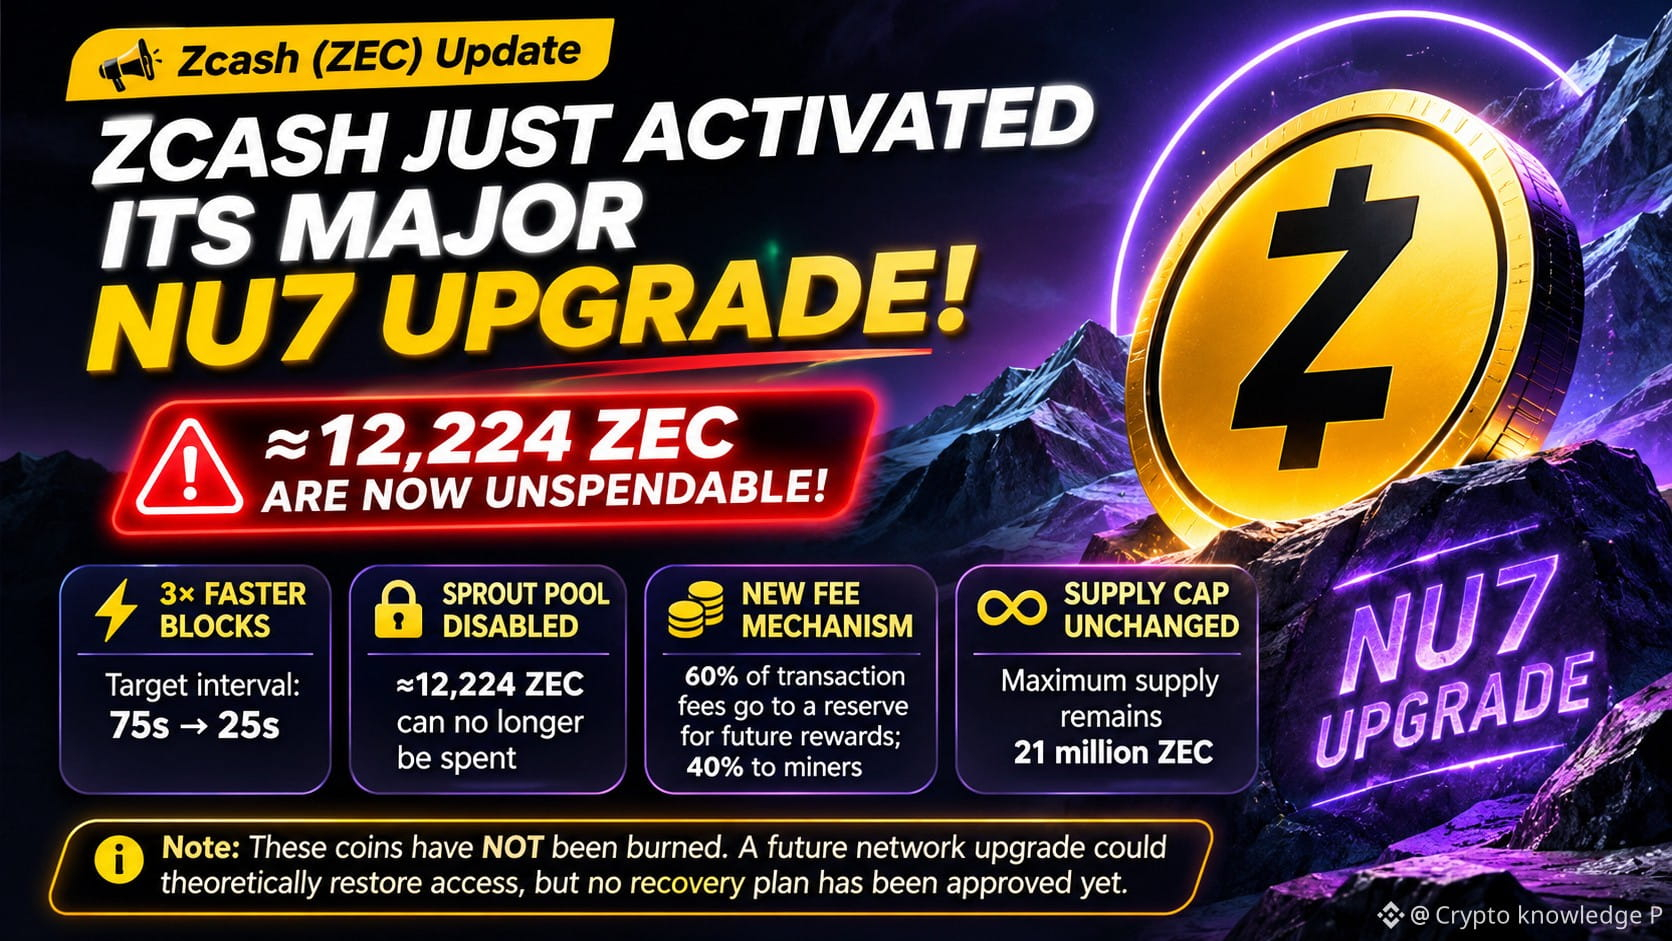
🚨 ZCASH ЩОЙНО ПЕРЕЖИВ МАСШТАБНЕ ОНОВЛЕННЯ МЕРЕЖІ!
І приблизно 12,224 ZEC тепер неможливо витратити.
Ось що сталося:
⚡ ШВИДШІ БЛОКИ
Цільовий інтервал між блоками скорочено з 75 до 25 секунд.
🔒 ПОСТРАЖДАЛО 12,224 ZEC
Кошти, що залишилися у старому пулі конфіденційності Sprout, більше не можна витратити за новими правилами.
💰 НОВИЙ МЕХАНІЗМ КОМІСІЙ
60% комісій за транзакції вилучаються з обігу для майбутніх мережевих винагород. Майнери отримують решту 40%.
📊 МАКСИМАЛЬНА ПРОПОЗИЦІЯ — 21 МІЛЬЙОН
Максимальна пропозиція ZEC залишається незмінною.
⚠️ Важливо: ці монети НЕ були спалені. Теоретично майбутнє оновлення мережі може відновити доступ до них, але жодного плану відновлення не затверджено.
ОДНЕ ОНОВЛЕННЯ. ВЕЛИКІ ЗМІНИ.
Чи підтримали б ви оновлення блокчейну, яке покращує мережу, але робить частину старих коштів недоступною для витрачання?
👇 Яка ваша думка?
$ZEC $ONE $BTC
#Zcash #zec #CryptoNewss #BinanceSquare #JobsReportRaisesHikeOdds
🚨 ZCASH ЩОЙНО ПЕРЕЖИВ МАСШТАБНЕ ОНОВЛЕННЯ МЕРЕЖІ!
І приблизно 12,224 ZEC тепер неможливо витратити.
Ось що сталося:
⚡ ШВИДШІ БЛОКИ
Цільовий інтервал між блоками скорочено з 75 до 25 секунд.
🔒 ПОСТРАЖДАЛО 12,224 ZEC
Кошти, що залишилися у старому пулі конфіденційності Sprout, більше не можна витратити за новими правилами.
💰 НОВИЙ МЕХАНІЗМ КОМІСІЙ
60% комісій за транзакції вилучаються з обігу для майбутніх мережевих винагород. Майнери отримують решту 40%.
📊 МАКСИМАЛЬНА ПРОПОЗИЦІЯ — 21 МІЛЬЙОН
Максимальна пропозиція ZEC залишається незмінною.
⚠️ Важливо: ці монети НЕ були спалені. Теоретично майбутнє оновлення мережі може відновити доступ до них, але жодного плану відновлення не затверджено.
ОДНЕ ОНОВЛЕННЯ. ВЕЛИКІ ЗМІНИ.
Чи підтримали б ви оновлення блокчейну, яке покращує мережу, але робить частину старих коштів недоступною для витрачання?
👇 Яка ваша думка?
$ZEC $ONE $BTC
#Zcash #zec #CryptoNewss #BinanceSquare #JobsReportRaisesHikeOdds
І приблизно 12,224 ZEC тепер неможливо витратити.
Ось що сталося:
⚡ ШВИДШІ БЛОКИ
Цільовий інтервал між блоками скорочено з 75 до 25 секунд.
🔒 ПОСТРАЖДАЛО 12,224 ZEC
Кошти, що залишилися у старому пулі конфіденційності Sprout, більше не можна витратити за новими правилами.
💰 НОВИЙ МЕХАНІЗМ КОМІСІЙ
60% комісій за транзакції вилучаються з обігу для майбутніх мережевих винагород. Майнери отримують решту 40%.
📊 МАКСИМАЛЬНА ПРОПОЗИЦІЯ — 21 МІЛЬЙОН
Максимальна пропозиція ZEC залишається незмінною.
⚠️ Важливо: ці монети НЕ були спалені. Теоретично майбутнє оновлення мережі може відновити доступ до них, але жодного плану відновлення не затверджено.
ОДНЕ ОНОВЛЕННЯ. ВЕЛИКІ ЗМІНИ.
Чи підтримали б ви оновлення блокчейну, яке покращує мережу, але робить частину старих коштів недоступною для витрачання?
👇 Яка ваша думка?
$ZEC $ONE $BTC
#Zcash #zec #CryptoNewss #BinanceSquare #JobsReportRaisesHikeOdds
2
685
📉 SNDKUSDT Лонгова угода 🚀
Вхід: 1,095 | Крос-маржа 10x
Зараз у збитку, але зберігаю спокій. Дисципліна важливіша за емоції! 💪
Що далі для SNDK? $SNDK
#BinanceSquareFamily #SNDKUSDT #cryptotrading #TradingSignals #StrategicTrading
📉 SNDKUSDT Лонгова угода 🚀
Вхід: 1,095 | Крос-маржа 10x
Зараз у збитку, але зберігаю спокій. Дисципліна важливіша за емоції! 💪
Що далі для SNDK? $SNDK
#BinanceSquareFamily #SNDKUSDT #cryptotrading #TradingSignals #StrategicTrading
Вхід: 1,095 | Крос-маржа 10x
Зараз у збитку, але зберігаю спокій. Дисципліна важливіша за емоції! 💪
Що далі для SNDK? $SNDK
#BinanceSquareFamily #SNDKUSDT #cryptotrading #TradingSignals #StrategicTrading
🟢 Bullish – Recovery coming
64%
🔴 Bearish – More downside
36%
137 Голосів • Голосування закрито
4
13.8k
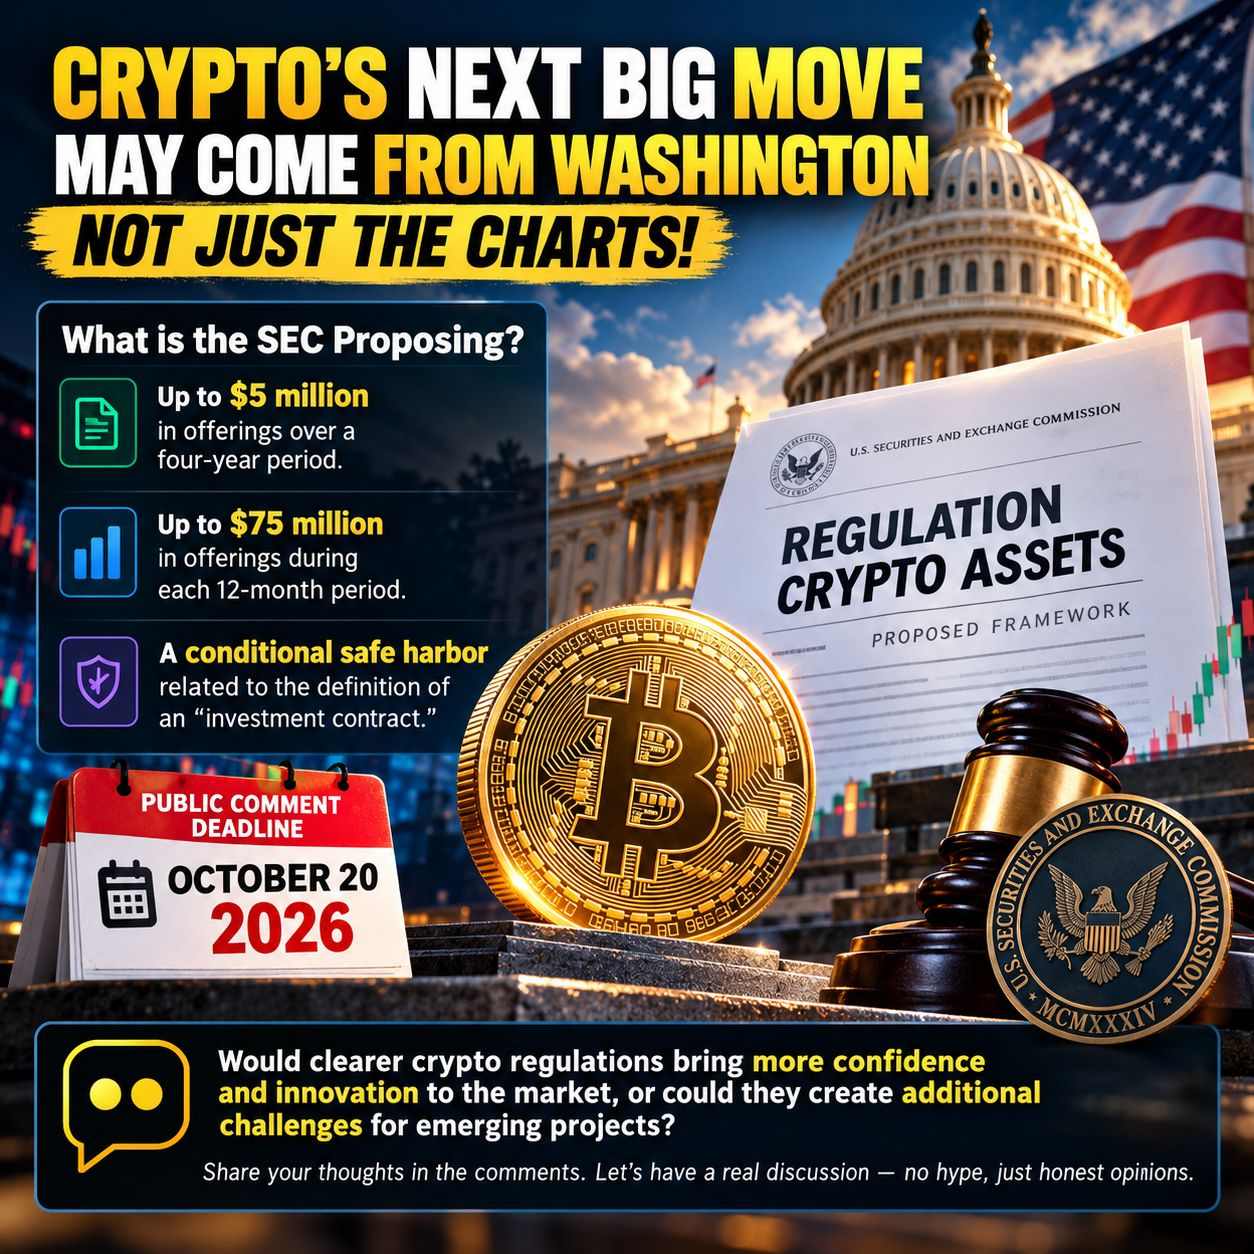
🚨 Наступний великий рух крипторинку може прийти з Вашингтона — а не лише з графіків! 👀
Іноді найважливіші події у світі криптовалют відбуваються поза графіками.
Сьогодні, 20 жовтня, спливає важливий термін для пропозиції Комісії з цінних паперів і бірж США (SEC) щодо нормативної бази «Регулювання криптоактивів». За цим варто стежити інвесторам у криптовалюти та засновникам проєктів.
Ось чому це важливо. 👇
📌 Що пропонує SEC?
Пропозиція передбачає два можливі винятки з певних вимог щодо реєстрації цінних паперів:
🔹 Розміщення цінних паперів на суму до $5 мільйонів протягом чотирирічного періоду.
🔹 Розміщення цінних паперів на суму до $75 мільйонів упродовж кожного 12-місячного періоду.
Пропозиція також передбачає умовний режим безпечної гавані, пов’язаний із визначенням «інвестиційного контракту».
Але є важлива деталь, яку багато хто може не помітити: це запропоновані правила, а не остаточні норми. Проєктам однаково доведеться виконувати відповідні умови, надавати необхідну інформацію та дотримуватися законів про цінні папери, що забороняють шахрайство й маніпулювання ринком.
📊 То чи позитивний це сигнал для крипторинку?
Можливо, чіткіші правила допоможуть певним криптопроєктам залучати кошти та впевненіше орієнтуватися у вимогах регуляторів.
Однак фактичний вплив залежатиме від остаточної нормативної бази, її умов і способу впровадження.
Особисто я вважаю, що для довгострокового поширення криптовалют потрібне не лише зростання цін. Також необхідні виважене регулювання, надійніший захист інвесторів і простір для справжніх інновацій.
Зрештою, сильна криптоіндустрія будується не лише на хайпі — її основа це довіра, прозорість і сталий розвиток.
👇 А тепер хочу почути вашу думку.
Чи додадуть чіткіші правила регулювання криптовалют упевненості та сприятимуть інноваціям на ринку, чи можуть вони створити додаткові труднощі для нових проєктів?
Діліться думками в коментарях. Поговорімо відверто — без хайпу, лише щирі погляди. 🤝
#CryptoNews #CryptoRegulation #bitcoin #blockchain #BinanceSquare
$BTC $ZEC $NVDAB
{spot}(NVDABUSDT)
🚨 Наступний великий рух крипторинку може прийти з Вашингтона — а не лише з графіків! 👀
Іноді найважливіші події у світі криптовалют відбуваються поза графіками.
Сьогодні, 20 жовтня, спливає важливий термін для пропозиції Комісії з цінних паперів і бірж США (SEC) щодо нормативної бази «Регулювання криптоактивів». За цим варто стежити інвесторам у криптовалюти та засновникам проєктів.
Ось чому це важливо. 👇
📌 Що пропонує SEC?
Пропозиція передбачає два можливі винятки з певних вимог щодо реєстрації цінних паперів:
🔹 Розміщення цінних паперів на суму до $5 мільйонів протягом чотирирічного періоду.
🔹 Розміщення цінних паперів на суму до $75 мільйонів упродовж кожного 12-місячного періоду.
Пропозиція також передбачає умовний режим безпечної гавані, пов’язаний із визначенням «інвестиційного контракту».
Але є важлива деталь, яку багато хто може не помітити: це запропоновані правила, а не остаточні норми. Проєктам однаково доведеться виконувати відповідні умови, надавати необхідну інформацію та дотримуватися законів про цінні папери, що забороняють шахрайство й маніпулювання ринком.
📊 То чи позитивний це сигнал для крипторинку?
Можливо, чіткіші правила допоможуть певним криптопроєктам залучати кошти та впевненіше орієнтуватися у вимогах регуляторів.
Однак фактичний вплив залежатиме від остаточної нормативної бази, її умов і способу впровадження.
Особисто я вважаю, що для довгострокового поширення криптовалют потрібне не лише зростання цін. Також необхідні виважене регулювання, надійніший захист інвесторів і простір для справжніх інновацій.
Зрештою, сильна криптоіндустрія будується не лише на хайпі — її основа це довіра, прозорість і сталий розвиток.
👇 А тепер хочу почути вашу думку.
Чи додадуть чіткіші правила регулювання криптовалют упевненості та сприятимуть інноваціям на ринку, чи можуть вони створити додаткові труднощі для нових проєктів?
Діліться думками в коментарях. Поговорімо відверто — без хайпу, лише щирі погляди. 🤝
#CryptoNews #CryptoRegulation #bitcoin #blockchain #BinanceSquare
$BTC $ZEC $NVDAB
Іноді найважливіші події у світі криптовалют відбуваються поза графіками.
Сьогодні, 20 жовтня, спливає важливий термін для пропозиції Комісії з цінних паперів і бірж США (SEC) щодо нормативної бази «Регулювання криптоактивів». За цим варто стежити інвесторам у криптовалюти та засновникам проєктів.
Ось чому це важливо. 👇
📌 Що пропонує SEC?
Пропозиція передбачає два можливі винятки з певних вимог щодо реєстрації цінних паперів:
🔹 Розміщення цінних паперів на суму до $5 мільйонів протягом чотирирічного періоду.
🔹 Розміщення цінних паперів на суму до $75 мільйонів упродовж кожного 12-місячного періоду.
Пропозиція також передбачає умовний режим безпечної гавані, пов’язаний із визначенням «інвестиційного контракту».
Але є важлива деталь, яку багато хто може не помітити: це запропоновані правила, а не остаточні норми. Проєктам однаково доведеться виконувати відповідні умови, надавати необхідну інформацію та дотримуватися законів про цінні папери, що забороняють шахрайство й маніпулювання ринком.
📊 То чи позитивний це сигнал для крипторинку?
Можливо, чіткіші правила допоможуть певним криптопроєктам залучати кошти та впевненіше орієнтуватися у вимогах регуляторів.
Однак фактичний вплив залежатиме від остаточної нормативної бази, її умов і способу впровадження.
Особисто я вважаю, що для довгострокового поширення криптовалют потрібне не лише зростання цін. Також необхідні виважене регулювання, надійніший захист інвесторів і простір для справжніх інновацій.
Зрештою, сильна криптоіндустрія будується не лише на хайпі — її основа це довіра, прозорість і сталий розвиток.
👇 А тепер хочу почути вашу думку.
Чи додадуть чіткіші правила регулювання криптовалют упевненості та сприятимуть інноваціям на ринку, чи можуть вони створити додаткові труднощі для нових проєктів?
Діліться думками в коментарях. Поговорімо відверто — без хайпу, лише щирі погляди. 🤝
#CryptoNews #CryptoRegulation #bitcoin #blockchain #BinanceSquare
$BTC $ZEC $NVDAB
2
417
🚀 Щойно отримав свій унікальний Agent ID — pras189.ai 🤖💛
Один ID. Одна особистість. Ще один крок до майбутнього ШІ × Web3! ⚡
Розвиваю свою присутність в екосистемі агентного ШІ. Хто ще отримав свій унікальний Agent ID? 👀🔥
🔗 Перегляньте мій Agent ID:
[Click here](https://web3.binance.com/agent-id/pras189?src=user_share)
#Binance #Web3 #AI #AgenticWallet #crypto
🚀 Щойно отримав свій унікальний Agent ID — pras189.ai 🤖💛
Один ID. Одна особистість. Ще один крок до майбутнього ШІ × Web3! ⚡
Розвиваю свою присутність в екосистемі агентного ШІ. Хто ще отримав свій унікальний Agent ID? 👀🔥
🔗 Перегляньте мій Agent ID:
Click here
#Binance #Web3 #AI #AgenticWallet #crypto
Один ID. Одна особистість. Ще один крок до майбутнього ШІ × Web3! ⚡
Розвиваю свою присутність в екосистемі агентного ШІ. Хто ще отримав свій унікальний Agent ID? 👀🔥
🔗 Перегляньте мій Agent ID:
Click here
#Binance #Web3 #AI #AgenticWallet #crypto
1
135
@Binance_Square_Official Моє бачення Binance Intelligence просте: я хочу, щоб цей інструмент допомагав мені розуміти ринок, а не просто спостерігати за ним.
Фінансової інформації вже більше, ніж будь-хто може охопити: ціни, новини, рухи ринку, макроекономічні події та нескінченні думки. Найскладніше — пов’язати все докупи й зрозуміти, що насправді має значення. Я хотів би, щоб Binance Intelligence робив це в природний і корисний спосіб, особливо коли ринок стрімко змінюється.
Я не хочу, щоб він ухвалював рішення замість мене. Я хочу, щоб він надавав потрібний контекст у потрібний момент, звертав увагу на те, що я міг пропустити, і допомагав ставити кращі запитання, перш ніж я ухвалю власне рішення.
Якщо Binance Intelligence зможе перетворити весь цей фінансовий інформаційний шум на щось зрозуміле, що допоможе людям упевнено діяти, це стане справжнім кроком уперед. Саме такий інтелект я хотів би мати поруч щоразу, коли відкриваю ринок.
@Binance Square Official Моє бачення Binance Intelligence просте: я хочу, щоб цей інструмент допомагав мені розуміти ринок, а не просто спостерігати за ним.
Фінансової інформації вже більше, ніж будь-хто може охопити: ціни, новини, рухи ринку, макроекономічні події та нескінченні думки. Найскладніше — пов’язати все докупи й зрозуміти, що насправді має значення. Я хотів би, щоб Binance Intelligence робив це в природний і корисний спосіб, особливо коли ринок стрімко змінюється.
Я не хочу, щоб він ухвалював рішення замість мене. Я хочу, щоб він надавав потрібний контекст у потрібний момент, звертав увагу на те, що я міг пропустити, і допомагав ставити кращі запитання, перш ніж я ухвалю власне рішення.
Якщо Binance Intelligence зможе перетворити весь цей фінансовий інформаційний шум на щось зрозуміле, що допоможе людям упевнено діяти, це стане справжнім кроком уперед. Саме такий інтелект я хотів би мати поруч щоразу, коли відкриваю ринок.
Фінансової інформації вже більше, ніж будь-хто може охопити: ціни, новини, рухи ринку, макроекономічні події та нескінченні думки. Найскладніше — пов’язати все докупи й зрозуміти, що насправді має значення. Я хотів би, щоб Binance Intelligence робив це в природний і корисний спосіб, особливо коли ринок стрімко змінюється.
Я не хочу, щоб він ухвалював рішення замість мене. Я хочу, щоб він надавав потрібний контекст у потрібний момент, звертав увагу на те, що я міг пропустити, і допомагав ставити кращі запитання, перш ніж я ухвалю власне рішення.
Якщо Binance Intelligence зможе перетворити весь цей фінансовий інформаційний шум на щось зрозуміле, що допоможе людям упевнено діяти, це стане справжнім кроком уперед. Саме такий інтелект я хотів би мати поруч щоразу, коли відкриваю ринок.


Binance Square Official
·
--
Представляємо новий рівень інтелекту для всіх фінансових сфер.
Приєднуйтесь до прямого ефіру запуску Binance Intelligence, щоб отримати ранній погляд на те, що ми створюємо.
🗓 5 жовтня | 12:00 UTC
📍 Binance Square Official
Перепостіть цей допис і позначте @Binance Square Official , щоб поділитися своїм баченням Binance Intelligence та отримати шанс увійти до 5 переможців, яких буде обрано для винагороди в розмірі 20 USDC.
Приєднуйтесь до прямого ефіру запуску Binance Intelligence, щоб отримати ранній погляд на те, що ми створюємо.
🗓 5 жовтня | 12:00 UTC
📍 Binance Square Official
Перепостіть цей допис і позначте @Binance Square Official , щоб поділитися своїм баченням Binance Intelligence та отримати шанс увійти до 5 переможців, яких буде обрано для винагороди в розмірі 20 USDC.
1
108
🌕✨ Місячний торт від Binance для Свята середини осені! 🥮💛
Я змішав тепло місяця Свята середини осені з духом Binance — золоті деталі, місячне сяйво та трішки криптомагії. 🌙🟡
Що ви думаєте про мій Місячний торт від Binance? 🥮🐰
Щасливого Свята середини осені! ❤️
#BinanceMidAutumn #BinanceSquareTG
🌕✨ Місячний торт від Binance для Свята середини осені! 🥮💛
Я змішав тепло місяця Свята середини осені з духом Binance — золоті деталі, місячне сяйво та трішки криптомагії. 🌙🟡
Що ви думаєте про мій Місячний торт від Binance? 🥮🐰
Щасливого Свята середини осені! ❤️
#BinanceMidAutumn #BinanceSquareTG
Я змішав тепло місяця Свята середини осені з духом Binance — золоті деталі, місячне сяйво та трішки криптомагії. 🌙🟡
Що ви думаєте про мій Місячний торт від Binance? 🥮🐰
Щасливого Свята середини осені! ❤️
#BinanceMidAutumn #BinanceSquareTG
4
97
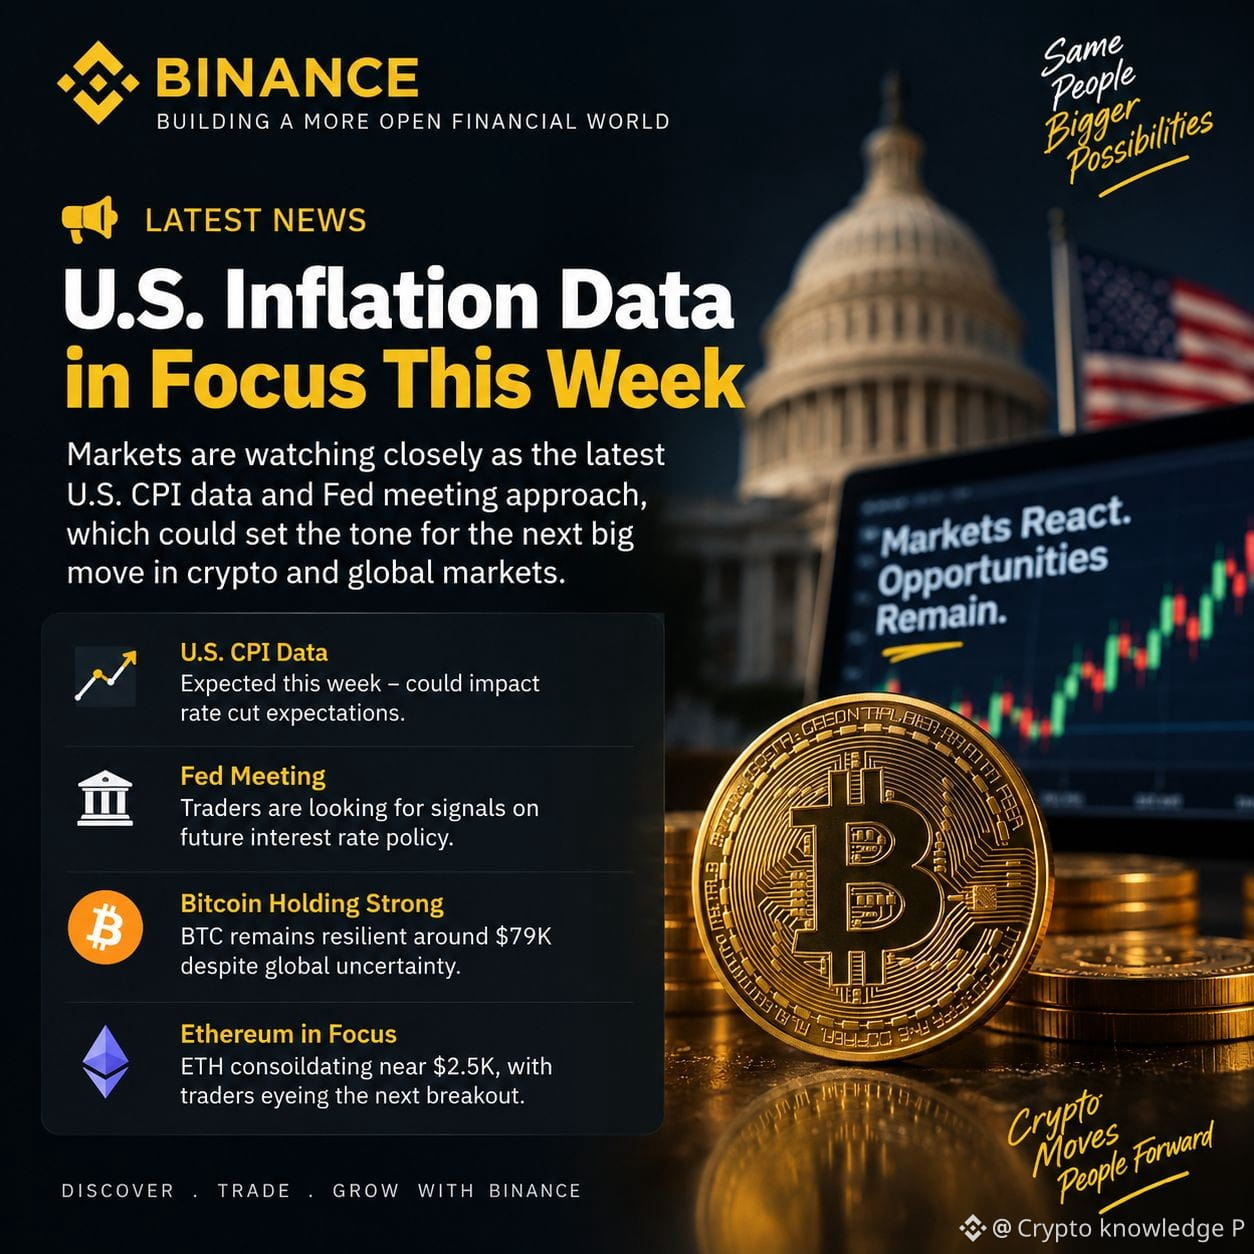
Біткоїн знову торгується приблизно біля $79 тис., але головна історія сьогодні — те, що відбувається за межами криптовалюти.
Нафта щойно пробила рівень $100 на тлі загострення напруженості на Близькому Сході, тоді як глобальні акції рухаються вниз. Водночас трейдери пильно стежать за майбутніми даними США щодо інфляції та зустріччю ФРС.
Цікавий момент у тому, що BTC усе ще тримається відносно добре, попри весь цей макро тиск.
Також варто стежити за Ethereum. Після сильного ралі ETH консолідується приблизно в районі $2,5 тис., а трейдери шукають наступний прорив.
Для мене це один із тих моментів, де терпіння важливіше, ніж ганятися за свічками.
Наступні кілька днів можуть бути цікавими. 👀
#Bitcoin #BTC #ETH #crypto
#CryptoNews
$BTC $ETH
Біткоїн знову торгується приблизно біля $79 тис., але головна історія сьогодні — те, що відбувається за межами криптовалюти.
Нафта щойно пробила рівень $100 на тлі загострення напруженості на Близькому Сході, тоді як глобальні акції рухаються вниз. Водночас трейдери пильно стежать за майбутніми даними США щодо інфляції та зустріччю ФРС.
Цікавий момент у тому, що BTC усе ще тримається відносно добре, попри весь цей макро тиск.
Також варто стежити за Ethereum. Після сильного ралі ETH консолідується приблизно в районі $2,5 тис., а трейдери шукають наступний прорив.
Для мене це один із тих моментів, де терпіння важливіше, ніж ганятися за свічками.
Наступні кілька днів можуть бути цікавими. 👀
#Bitcoin #BTC #ETH #crypto
#CryptoNews
$BTC $ETH
Нафта щойно пробила рівень $100 на тлі загострення напруженості на Близькому Сході, тоді як глобальні акції рухаються вниз. Водночас трейдери пильно стежать за майбутніми даними США щодо інфляції та зустріччю ФРС.
Цікавий момент у тому, що BTC усе ще тримається відносно добре, попри весь цей макро тиск.
Також варто стежити за Ethereum. Після сильного ралі ETH консолідується приблизно в районі $2,5 тис., а трейдери шукають наступний прорив.
Для мене це один із тих моментів, де терпіння важливіше, ніж ганятися за свічками.
Наступні кілька днів можуть бути цікавими. 👀
#Bitcoin #BTC #ETH #crypto
#CryptoNews
$BTC $ETH
114
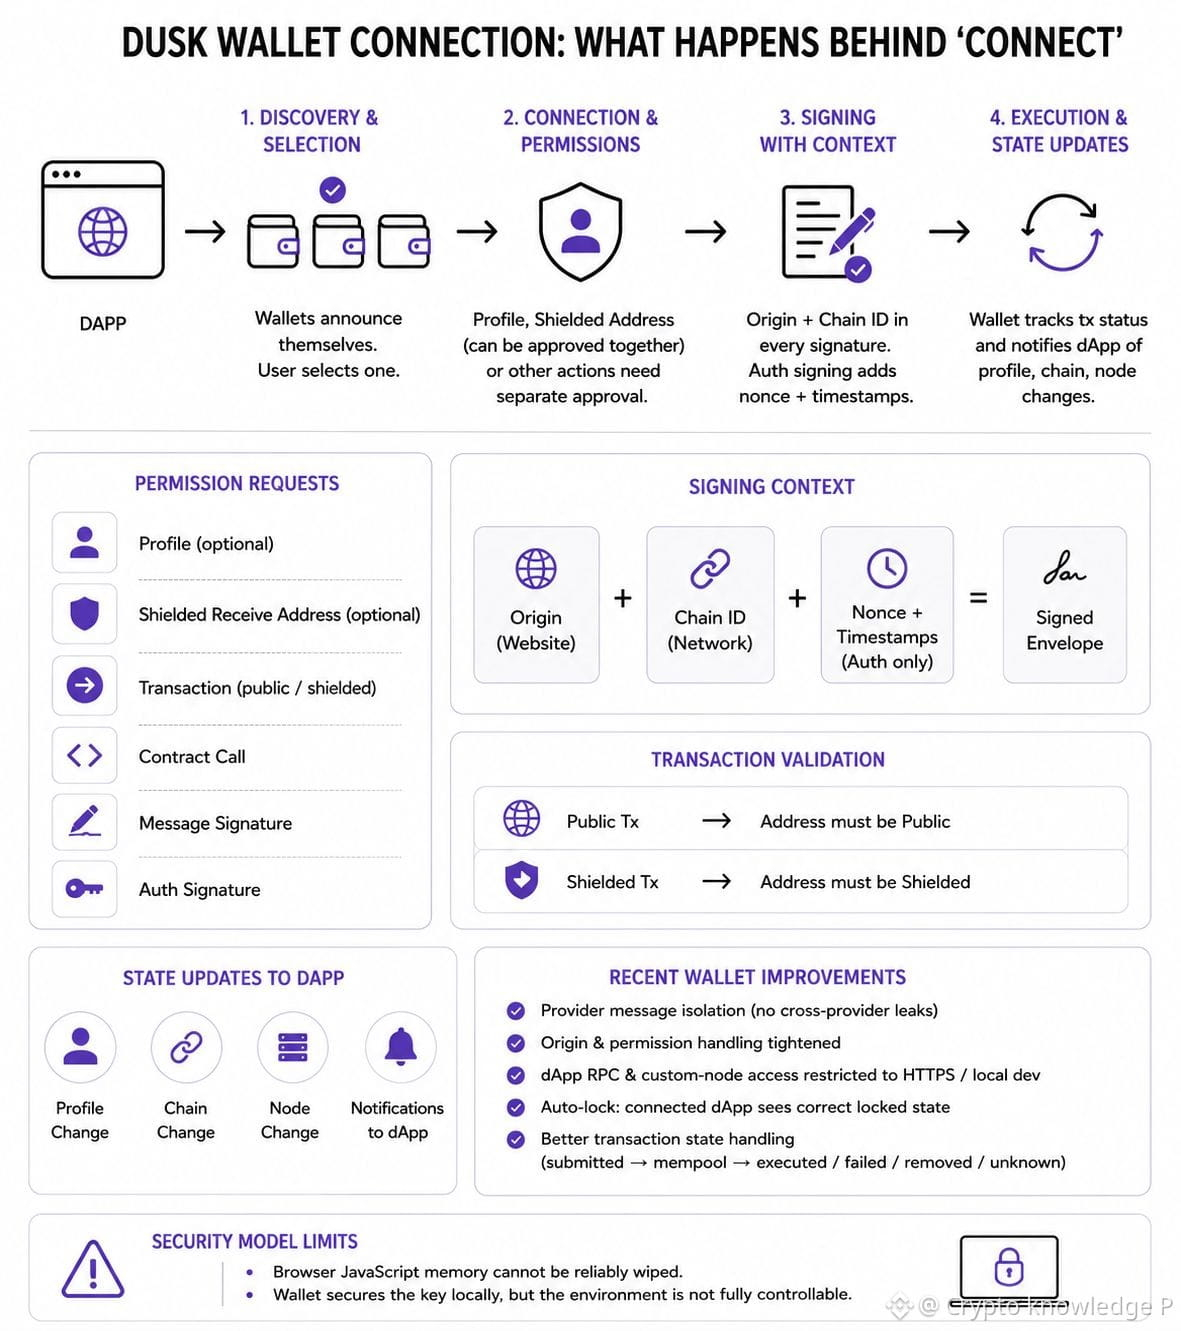
Підключення гаманця Dusk виглядає як один простий клік. Але коли я почав розбиратися, що ховається за цим, зрозумів, що там відбувається доволі багато.
Спершу я пройшов шлях розпізнавання гаманця. dApp не просто бере будь-який гаманець Dusk, який опинився на сторінці. Гаманці оголошують себе, dApp їх знаходить, і якщо встановлено більше ніж один, постачальника (provider) потрібно вибрати. Кожен із них також має власну ідентичність. Це дрібниця, але вона важлива, бо сайт має знати, з яким саме гаманцем він реально спілкується.
Потім я подивився на бік дозволів. Запит профілю, захищена receive-адреса, транзакція, виклик контракту чи підпис — це не одне й те саме. Вони проходять через різні запити до гаманця, а під час активного підключення гаманець також може повідомляти про зміни профілю, ланцюжка та вибраного ноду. Тож слово «підключено» насправді не означає, що dApp має необмежений доступ.
Частина з підписанням була для мене найцікавішою. Dusk додає в контекст підписуваного повідомлення origin та chain ID. Підпис автентифікації також містить nonce і часові мітки. Тобто підпис — це не просто «цей акаунт підписав щось». Навколо запиту є ще й контекст.
Я також перевірив нещодавні зміни гаманця щодо цього. Повідомлення постачальника були обмежені, тож інший встановлений постачальник Dusk не зможе отримати той самий запит dApp. Вирівняли й посилили обробку origin та дозволів, а доступ до RPC dApp і з’єднання з власними нодами обмежили лише HTTPS або кінцевими точками для локальної розробки. У власних нотатках Dusk щодо безпеки також згадуються обмеження на кшталт того, що пам’ять JavaScript не можна надійно «очистити/витерти».
Для мене це змінює те, як виглядає маленька кнопка «Connect Wallet». Це насправді не один дозвіл. Між вебсайтом і ключем є цілий шар, який визначає, який гаманець використовується, що dApp може запитувати, і що саме користувач реально підписує.
$DUSK @Dusk_Foundation #dusk
{spot}(DUSKUSDT)
Підключення гаманця Dusk виглядає як один простий клік. Але коли я почав розбиратися, що ховається за цим, зрозумів, що там відбувається доволі багато.
Спершу я пройшов шлях розпізнавання гаманця. dApp не просто бере будь-який гаманець Dusk, який опинився на сторінці. Гаманці оголошують себе, dApp їх знаходить, і якщо встановлено більше ніж один, постачальника (provider) потрібно вибрати. Кожен із них також має власну ідентичність. Це дрібниця, але вона важлива, бо сайт має знати, з яким саме гаманцем він реально спілкується.
Потім я подивився на бік дозволів. Запит профілю, захищена receive-адреса, транзакція, виклик контракту чи підпис — це не одне й те саме. Вони проходять через різні запити до гаманця, а під час активного підключення гаманець також може повідомляти про зміни профілю, ланцюжка та вибраного ноду. Тож слово «підключено» насправді не означає, що dApp має необмежений доступ.
Частина з підписанням була для мене найцікавішою. Dusk додає в контекст підписуваного повідомлення origin та chain ID. Підпис автентифікації також містить nonce і часові мітки. Тобто підпис — це не просто «цей акаунт підписав щось». Навколо запиту є ще й контекст.
Я також перевірив нещодавні зміни гаманця щодо цього. Повідомлення постачальника були обмежені, тож інший встановлений постачальник Dusk не зможе отримати той самий запит dApp. Вирівняли й посилили обробку origin та дозволів, а доступ до RPC dApp і з’єднання з власними нодами обмежили лише HTTPS або кінцевими точками для локальної розробки. У власних нотатках Dusk щодо безпеки також згадуються обмеження на кшталт того, що пам’ять JavaScript не можна надійно «очистити/витерти».
Для мене це змінює те, як виглядає маленька кнопка «Connect Wallet». Це насправді не один дозвіл. Між вебсайтом і ключем є цілий шар, який визначає, який гаманець використовується, що dApp може запитувати, і що саме користувач реально підписує.
$DUSK @Dusk #dusk
Спершу я пройшов шлях розпізнавання гаманця. dApp не просто бере будь-який гаманець Dusk, який опинився на сторінці. Гаманці оголошують себе, dApp їх знаходить, і якщо встановлено більше ніж один, постачальника (provider) потрібно вибрати. Кожен із них також має власну ідентичність. Це дрібниця, але вона важлива, бо сайт має знати, з яким саме гаманцем він реально спілкується.
Потім я подивився на бік дозволів. Запит профілю, захищена receive-адреса, транзакція, виклик контракту чи підпис — це не одне й те саме. Вони проходять через різні запити до гаманця, а під час активного підключення гаманець також може повідомляти про зміни профілю, ланцюжка та вибраного ноду. Тож слово «підключено» насправді не означає, що dApp має необмежений доступ.
Частина з підписанням була для мене найцікавішою. Dusk додає в контекст підписуваного повідомлення origin та chain ID. Підпис автентифікації також містить nonce і часові мітки. Тобто підпис — це не просто «цей акаунт підписав щось». Навколо запиту є ще й контекст.
Я також перевірив нещодавні зміни гаманця щодо цього. Повідомлення постачальника були обмежені, тож інший встановлений постачальник Dusk не зможе отримати той самий запит dApp. Вирівняли й посилили обробку origin та дозволів, а доступ до RPC dApp і з’єднання з власними нодами обмежили лише HTTPS або кінцевими точками для локальної розробки. У власних нотатках Dusk щодо безпеки також згадуються обмеження на кшталт того, що пам’ять JavaScript не можна надійно «очистити/витерти».
Для мене це змінює те, як виглядає маленька кнопка «Connect Wallet». Це насправді не один дозвіл. Між вебсайтом і ключем є цілий шар, який визначає, який гаманець використовується, що dApp може запитувати, і що саме користувач реально підписує.
$DUSK @Dusk #dusk
2
161
Верифіковано
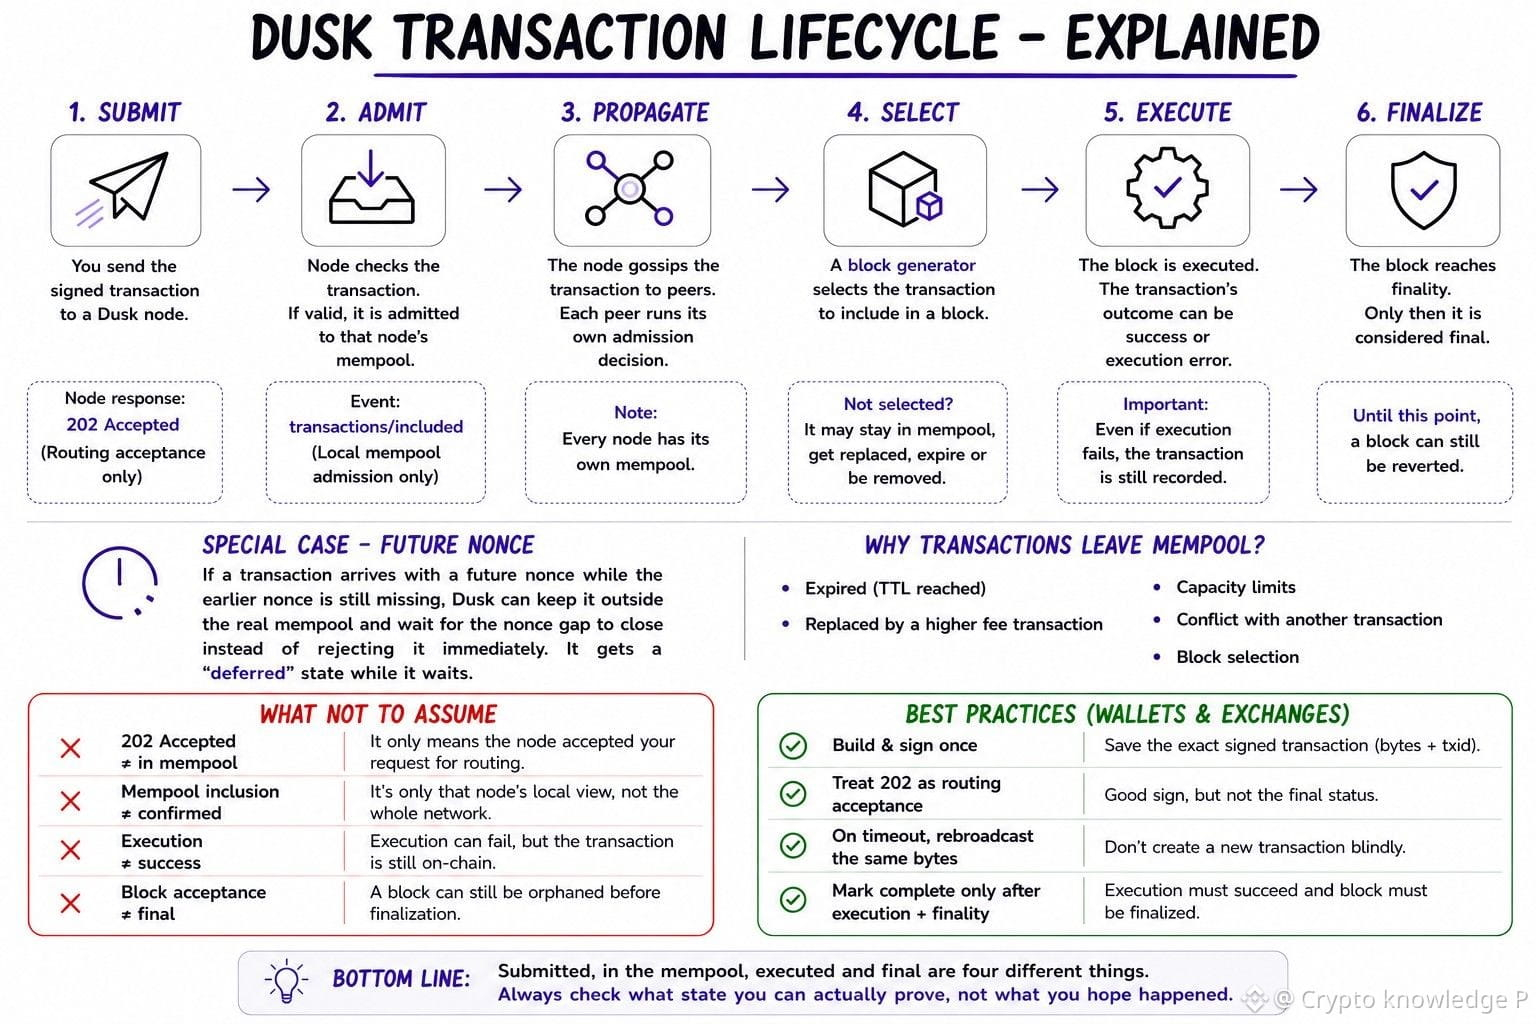
Я думаю, що ми зазвичай ставимо неправильне запитання, коли транзакція Dusk «падає».
Лише те, що 202 Accepted, означає, що вузол прийняв запит на маршрутизацію. Це не означає, що транзакція вже в mempool або в блоці. Один цікавий приклад — майбутній nonce. Якщо транзакція Moonlight приходить із майбутнім nonce, тоді як попередній nonce усе ще відсутній, Dusk може тримати її поза реальним mempool і чекати, доки «дірка» в nonce закриється, замість того щоб відразу її відхилити. Під час цього вона перебуває у відкладеному стані.
Це лише одна частина історії. Після проходження admission транзакція потрапляє до локального mempool цього вузла. Інші вузли зберігають власні mempool і виконують власні перевірки admission. Пізніше транзакцію можна вибрати для блока, виконати та зрештою завершити. Вона також може вийти з локального mempool, і це не обов’язково автоматично означає, що вона провалилась. Причинами видалення можуть бути закінчення строку (expiry), заміна (replacement), ліміти місткості та конфлікти.
Саме тут, на мою думку, різниця має значення для гаманців і бірж. У власних рекомендаціях Dusk щодо інтеграції сказано зберігати точну підписану транзакцію, вважати 202 Accepted лише успішною маршрутизацією та повторно транслювати ті самі підписані байти після тайм-ауту транспортного рівня, а не бездумно створювати нову транзакцію. Виведення (withdrawal) слід позначати як завершене лише після того, як перевірено виконання (execution) і блок остаточно підтверджено (finalized).
Чим більше я це розглядав, тим менше статус «transaction submitted» звучав як корисний сам по собі. Транзакція може чекати nonce, лежати в mempool одного вузла, бути виконаною з помилкою або перебувати в блоці, який ще не финалізований. Це дуже різні ситуації, навіть якщо всі вони ззовні можуть виглядати як «все ще очікує».
Для мене корисний висновок із транзакційного потоку Dusk такий: submitted — це лише початок. Важливим є той стан, який ви реально можете довести, що транзакція досягла.
$DUSK @Dusk_Foundation #dusk
{spot}(DUSKUSDT)
Я думаю, що ми зазвичай ставимо неправильне запитання, коли транзакція Dusk «падає».
Лише те, що 202 Accepted, означає, що вузол прийняв запит на маршрутизацію. Це не означає, що транзакція вже в mempool або в блоці. Один цікавий приклад — майбутній nonce. Якщо транзакція Moonlight приходить із майбутнім nonce, тоді як попередній nonce усе ще відсутній, Dusk може тримати її поза реальним mempool і чекати, доки «дірка» в nonce закриється, замість того щоб відразу її відхилити. Під час цього вона перебуває у відкладеному стані.
Це лише одна частина історії. Після проходження admission транзакція потрапляє до локального mempool цього вузла. Інші вузли зберігають власні mempool і виконують власні перевірки admission. Пізніше транзакцію можна вибрати для блока, виконати та зрештою завершити. Вона також може вийти з локального mempool, і це не обов’язково автоматично означає, що вона провалилась. Причинами видалення можуть бути закінчення строку (expiry), заміна (replacement), ліміти місткості та конфлікти.
Саме тут, на мою думку, різниця має значення для гаманців і бірж. У власних рекомендаціях Dusk щодо інтеграції сказано зберігати точну підписану транзакцію, вважати 202 Accepted лише успішною маршрутизацією та повторно транслювати ті самі підписані байти після тайм-ауту транспортного рівня, а не бездумно створювати нову транзакцію. Виведення (withdrawal) слід позначати як завершене лише після того, як перевірено виконання (execution) і блок остаточно підтверджено (finalized).
Чим більше я це розглядав, тим менше статус «transaction submitted» звучав як корисний сам по собі. Транзакція може чекати nonce, лежати в mempool одного вузла, бути виконаною з помилкою або перебувати в блоці, який ще не финалізований. Це дуже різні ситуації, навіть якщо всі вони ззовні можуть виглядати як «все ще очікує».
Для мене корисний висновок із транзакційного потоку Dusk такий: submitted — це лише початок. Важливим є той стан, який ви реально можете довести, що транзакція досягла.
$DUSK @Dusk #dusk
Лише те, що 202 Accepted, означає, що вузол прийняв запит на маршрутизацію. Це не означає, що транзакція вже в mempool або в блоці. Один цікавий приклад — майбутній nonce. Якщо транзакція Moonlight приходить із майбутнім nonce, тоді як попередній nonce усе ще відсутній, Dusk може тримати її поза реальним mempool і чекати, доки «дірка» в nonce закриється, замість того щоб відразу її відхилити. Під час цього вона перебуває у відкладеному стані.
Це лише одна частина історії. Після проходження admission транзакція потрапляє до локального mempool цього вузла. Інші вузли зберігають власні mempool і виконують власні перевірки admission. Пізніше транзакцію можна вибрати для блока, виконати та зрештою завершити. Вона також може вийти з локального mempool, і це не обов’язково автоматично означає, що вона провалилась. Причинами видалення можуть бути закінчення строку (expiry), заміна (replacement), ліміти місткості та конфлікти.
Саме тут, на мою думку, різниця має значення для гаманців і бірж. У власних рекомендаціях Dusk щодо інтеграції сказано зберігати точну підписану транзакцію, вважати 202 Accepted лише успішною маршрутизацією та повторно транслювати ті самі підписані байти після тайм-ауту транспортного рівня, а не бездумно створювати нову транзакцію. Виведення (withdrawal) слід позначати як завершене лише після того, як перевірено виконання (execution) і блок остаточно підтверджено (finalized).
Чим більше я це розглядав, тим менше статус «transaction submitted» звучав як корисний сам по собі. Транзакція може чекати nonce, лежати в mempool одного вузла, бути виконаною з помилкою або перебувати в блоці, який ще не финалізований. Це дуже різні ситуації, навіть якщо всі вони ззовні можуть виглядати як «все ще очікує».
Для мене корисний висновок із транзакційного потоку Dusk такий: submitted — це лише початок. Важливим є той стан, який ви реально можете довести, що транзакція досягла.
$DUSK @Dusk #dusk
8
7
195
Верифіковано
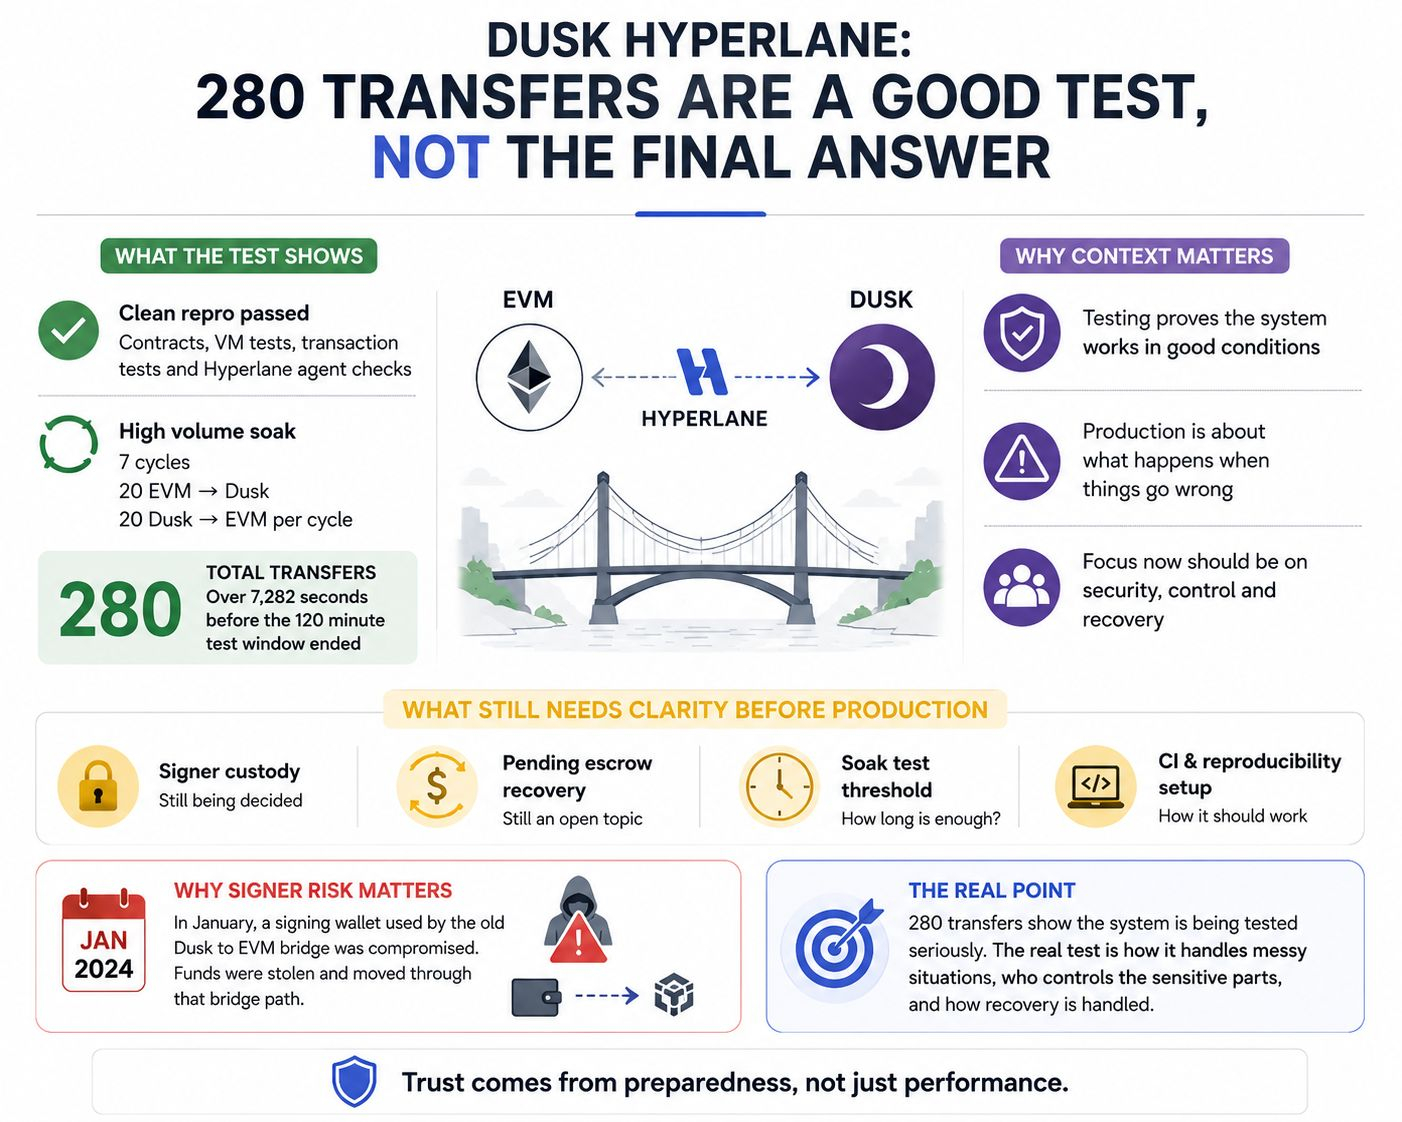
Переведення 280 транзакцій привернули мою увагу, але зрештою я приділив(ла) більше уваги всьому, що було поруч із ними.
Я переглянув(ла) останню роботу з погодженням Dusk Hyperlane та тестування на даний момент — виглядає впевнено. Останнє чисте відтворення пройшло контракти збірок, VM-тести, транзакційні тести та перевірки агентів Hyperlane. Далі було запущено високонавантажене soak-тестування на 7 циклів: по 20 переказів EVM → Dusk і 20 переказів Dusk → EVM у кожному циклі. У підсумку це склало 280 загальних переказів за 7,282 секунди до завершення тестового вікна тривалістю 120 хвилин.
Більше значущим для мене було інше — production-чекліст, розташований поруч із цими результатами. Вирішується питання про те, хто саме здійснюватиме custody для production-сайнера. Також існує відкрите рішення щодо очікуваного відновлення escrow, як довго має тривати soak, і як має працювати налаштування CI та відтворюваності. Ці моменти легко пропустити, коли заголовок — це успішний тест, але саме їх я хотів(ла) б зрозуміти, перш ніж залучати реальну ліквідність.
Питання про сайнера особливо важко ігнорувати після того, що сталося зі старим бриджем Dusk → EVM у січні. Атакувальник отримав доступ до гаманця, який підписує транзакції, викрав DUSK, а потім перевів частину викрадених коштів через бридж на BNB Smart Chain. Dusk чітко зазначили, що інцидент — це компрометація bridge wallet, а не експлойт консенсусу чи протоколу Dusk. Пізніше бридж переробили: було посилено розділення між підписанням, обробкою подій і випуском коштів, а також запроваджено жорсткіші контрольні механізми балансу та відновлення.
Тож я не розглядаю ці 280 переказів як ні зелене світло, ні як червоний прапорець. Вони показують, що систему тестують серйозно. Те, що важливо для мене зараз, — як система має поводитися, якщо щось піде не так, хто контролює чутливі компоненти, і як відбувається відновлення.
Саме це я хотів(ла) б мати вирішеним, перш ніж вважати Dusk Hyperlane інфраструктурою для суттєвої ліквідності.
$DUSK @Dusk_Foundation #dusk
{spot}(DUSKUSDT)
Переведення 280 транзакцій привернули мою увагу, але зрештою я приділив(ла) більше уваги всьому, що було поруч із ними.
Я переглянув(ла) останню роботу з погодженням Dusk Hyperlane та тестування на даний момент — виглядає впевнено. Останнє чисте відтворення пройшло контракти збірок, VM-тести, транзакційні тести та перевірки агентів Hyperlane. Далі було запущено високонавантажене soak-тестування на 7 циклів: по 20 переказів EVM → Dusk і 20 переказів Dusk → EVM у кожному циклі. У підсумку це склало 280 загальних переказів за 7,282 секунди до завершення тестового вікна тривалістю 120 хвилин.
Більше значущим для мене було інше — production-чекліст, розташований поруч із цими результатами. Вирішується питання про те, хто саме здійснюватиме custody для production-сайнера. Також існує відкрите рішення щодо очікуваного відновлення escrow, як довго має тривати soak, і як має працювати налаштування CI та відтворюваності. Ці моменти легко пропустити, коли заголовок — це успішний тест, але саме їх я хотів(ла) б зрозуміти, перш ніж залучати реальну ліквідність.
Питання про сайнера особливо важко ігнорувати після того, що сталося зі старим бриджем Dusk → EVM у січні. Атакувальник отримав доступ до гаманця, який підписує транзакції, викрав DUSK, а потім перевів частину викрадених коштів через бридж на BNB Smart Chain. Dusk чітко зазначили, що інцидент — це компрометація bridge wallet, а не експлойт консенсусу чи протоколу Dusk. Пізніше бридж переробили: було посилено розділення між підписанням, обробкою подій і випуском коштів, а також запроваджено жорсткіші контрольні механізми балансу та відновлення.
Тож я не розглядаю ці 280 переказів як ні зелене світло, ні як червоний прапорець. Вони показують, що систему тестують серйозно. Те, що важливо для мене зараз, — як система має поводитися, якщо щось піде не так, хто контролює чутливі компоненти, і як відбувається відновлення.
Саме це я хотів(ла) б мати вирішеним, перш ніж вважати Dusk Hyperlane інфраструктурою для суттєвої ліквідності.
$DUSK @Dusk #dusk
Я переглянув(ла) останню роботу з погодженням Dusk Hyperlane та тестування на даний момент — виглядає впевнено. Останнє чисте відтворення пройшло контракти збірок, VM-тести, транзакційні тести та перевірки агентів Hyperlane. Далі було запущено високонавантажене soak-тестування на 7 циклів: по 20 переказів EVM → Dusk і 20 переказів Dusk → EVM у кожному циклі. У підсумку це склало 280 загальних переказів за 7,282 секунди до завершення тестового вікна тривалістю 120 хвилин.
Більше значущим для мене було інше — production-чекліст, розташований поруч із цими результатами. Вирішується питання про те, хто саме здійснюватиме custody для production-сайнера. Також існує відкрите рішення щодо очікуваного відновлення escrow, як довго має тривати soak, і як має працювати налаштування CI та відтворюваності. Ці моменти легко пропустити, коли заголовок — це успішний тест, але саме їх я хотів(ла) б зрозуміти, перш ніж залучати реальну ліквідність.
Питання про сайнера особливо важко ігнорувати після того, що сталося зі старим бриджем Dusk → EVM у січні. Атакувальник отримав доступ до гаманця, який підписує транзакції, викрав DUSK, а потім перевів частину викрадених коштів через бридж на BNB Smart Chain. Dusk чітко зазначили, що інцидент — це компрометація bridge wallet, а не експлойт консенсусу чи протоколу Dusk. Пізніше бридж переробили: було посилено розділення між підписанням, обробкою подій і випуском коштів, а також запроваджено жорсткіші контрольні механізми балансу та відновлення.
Тож я не розглядаю ці 280 переказів як ні зелене світло, ні як червоний прапорець. Вони показують, що систему тестують серйозно. Те, що важливо для мене зараз, — як система має поводитися, якщо щось піде не так, хто контролює чутливі компоненти, і як відбувається відновлення.
Саме це я хотів(ла) б мати вирішеним, перш ніж вважати Dusk Hyperlane інфраструктурою для суттєвої ліквідності.
$DUSK @Dusk #dusk
7
7
289
Частково правда
Мене тривожила одна невелика деталь щодо транзакцій Dusk.
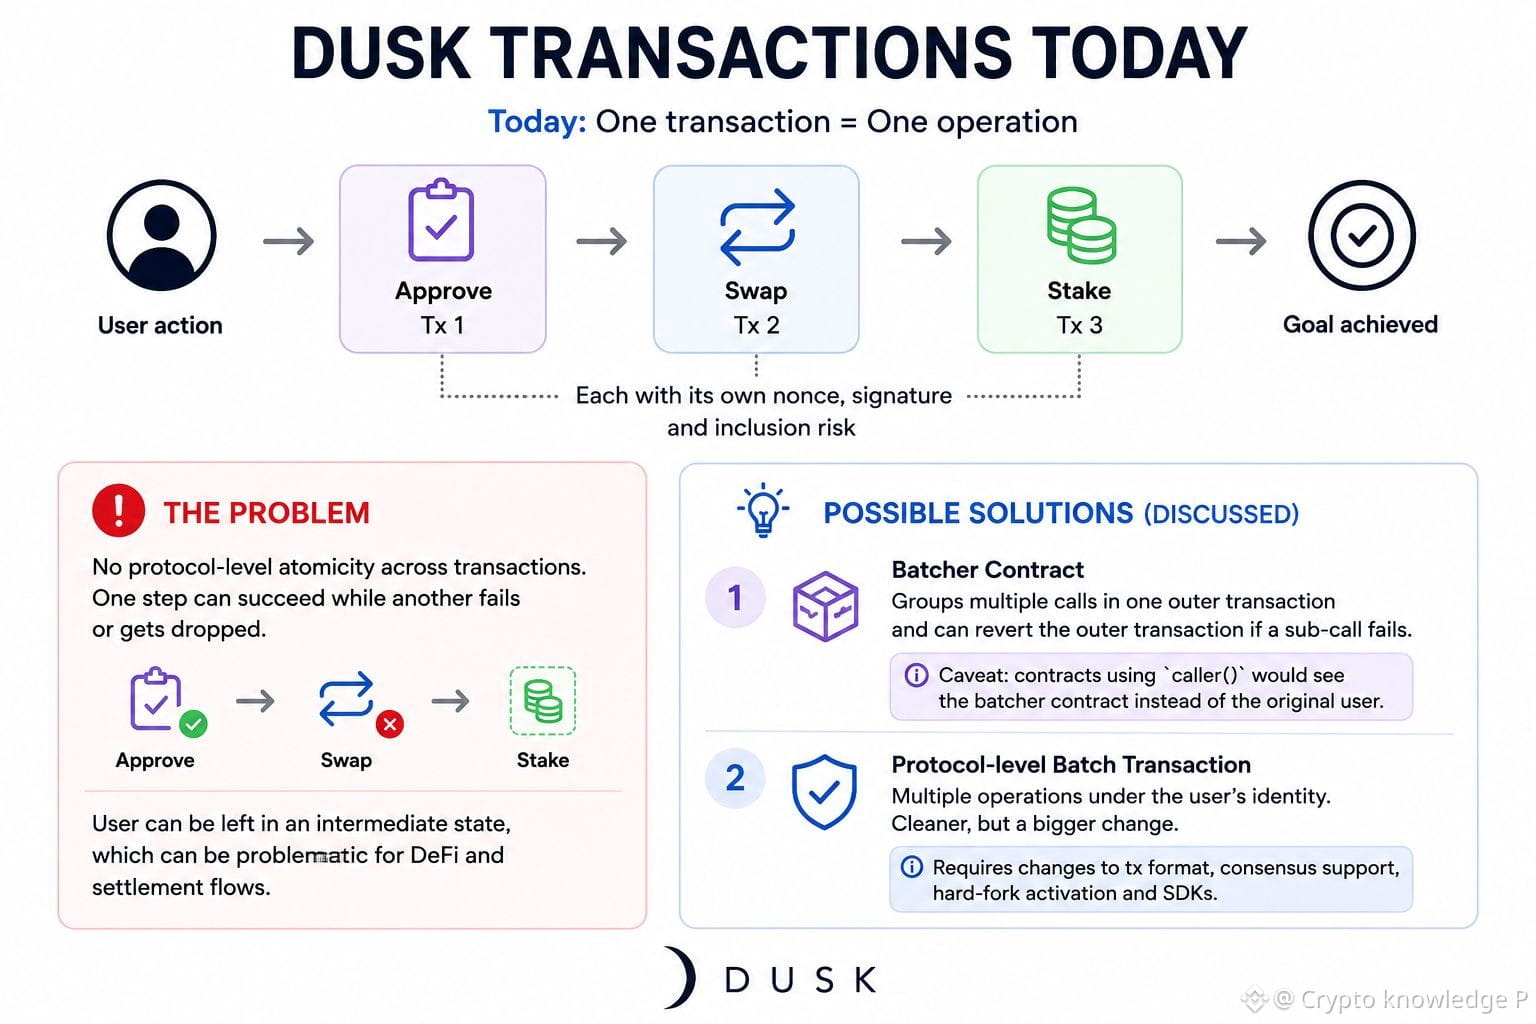
Я переглядав потік транзакцій у Dusk і з’ясував, що одна транзакція наразі несе одну операцію. Для чогось базового це, загалом, доволі розумно. Так простіше валідовати й розуміти все. Але потім я задумався про складніший DeFi-лайфлоу, як-от підготовка коштів, виконання свопу та подальше стейкінгування. Для користувача це виглядає як одна дія. У Dusk же це перетворюється на кілька окремих транзакцій, кожна з яких має власний nonce, підпис і шанс бути включеною.
Тут я почав думати, що станеться, якщо пройде лише частина цієї послідовності. На рівні протоколу немає відкату між цими транзакціями, тож можна “застрягти” посеред великого потоку. Для звичайної торгової операції, ймовірно, це не так критично. Але для DeFi-розрахунків або операцій казначейства я бачу, як це може стати справжнім головним болем.
Цікаво, що в Dusk уже є відкрите GitHub-питання #4058 щодо пакетних транзакцій. Одна з ідей — контракт-батчер, який об’єднує кілька викликів в одну транзакцію. Але контракти, що використовують caller(), можуть побачити батчер замість оригінального користувача. Інший варіант — пакетування на рівні протоколу, де кілька операцій залишаються під ідентичністю користувача, але це означало б зміни формату транзакцій, підтримку консенсусу, активацію hard fork і оновлення SDK.
Тож я б не замінював поточну модель з однією операцією. Думаю, логічно залишити її як простий дефолт. Я б радше побачив опціональний атомарний пакет для складних сценаріїв, де операції виконуються по порядку, весь пакет може відкотитись, якщо одна операція не вдається, і при цьому для кожного виклику залишається видимим оригінальний користувач.
Чи це буде правильним балансом для Dusk, чи додаткова складність протоколу не варта того?
$DUSK @Dusk_Foundation #dusk
{spot}(DUSKUSDT)
Мене тривожила одна невелика деталь щодо транзакцій Dusk.
Я переглядав потік транзакцій у Dusk і з’ясував, що одна транзакція наразі несе одну операцію. Для чогось базового це, загалом, доволі розумно. Так простіше валідовати й розуміти все. Але потім я задумався про складніший DeFi-лайфлоу, як-от підготовка коштів, виконання свопу та подальше стейкінгування. Для користувача це виглядає як одна дія. У Dusk же це перетворюється на кілька окремих транзакцій, кожна з яких має власний nonce, підпис і шанс бути включеною.
Тут я почав думати, що станеться, якщо пройде лише частина цієї послідовності. На рівні протоколу немає відкату між цими транзакціями, тож можна “застрягти” посеред великого потоку. Для звичайної торгової операції, ймовірно, це не так критично. Але для DeFi-розрахунків або операцій казначейства я бачу, як це може стати справжнім головним болем.
Цікаво, що в Dusk уже є відкрите GitHub-питання #4058 щодо пакетних транзакцій. Одна з ідей — контракт-батчер, який об’єднує кілька викликів в одну транзакцію. Але контракти, що використовують caller(), можуть побачити батчер замість оригінального користувача. Інший варіант — пакетування на рівні протоколу, де кілька операцій залишаються під ідентичністю користувача, але це означало б зміни формату транзакцій, підтримку консенсусу, активацію hard fork і оновлення SDK.
Тож я б не замінював поточну модель з однією операцією. Думаю, логічно залишити її як простий дефолт. Я б радше побачив опціональний атомарний пакет для складних сценаріїв, де операції виконуються по порядку, весь пакет може відкотитись, якщо одна операція не вдається, і при цьому для кожного виклику залишається видимим оригінальний користувач.
Чи це буде правильним балансом для Dusk, чи додаткова складність протоколу не варта того?
$DUSK @Dusk #dusk
Я переглядав потік транзакцій у Dusk і з’ясував, що одна транзакція наразі несе одну операцію. Для чогось базового це, загалом, доволі розумно. Так простіше валідовати й розуміти все. Але потім я задумався про складніший DeFi-лайфлоу, як-от підготовка коштів, виконання свопу та подальше стейкінгування. Для користувача це виглядає як одна дія. У Dusk же це перетворюється на кілька окремих транзакцій, кожна з яких має власний nonce, підпис і шанс бути включеною.
Тут я почав думати, що станеться, якщо пройде лише частина цієї послідовності. На рівні протоколу немає відкату між цими транзакціями, тож можна “застрягти” посеред великого потоку. Для звичайної торгової операції, ймовірно, це не так критично. Але для DeFi-розрахунків або операцій казначейства я бачу, як це може стати справжнім головним болем.
Цікаво, що в Dusk уже є відкрите GitHub-питання #4058 щодо пакетних транзакцій. Одна з ідей — контракт-батчер, який об’єднує кілька викликів в одну транзакцію. Але контракти, що використовують caller(), можуть побачити батчер замість оригінального користувача. Інший варіант — пакетування на рівні протоколу, де кілька операцій залишаються під ідентичністю користувача, але це означало б зміни формату транзакцій, підтримку консенсусу, активацію hard fork і оновлення SDK.
Тож я б не замінював поточну модель з однією операцією. Думаю, логічно залишити її як простий дефолт. Я б радше побачив опціональний атомарний пакет для складних сценаріїв, де операції виконуються по порядку, весь пакет може відкотитись, якщо одна операція не вдається, і при цьому для кожного виклику залишається видимим оригінальний користувач.
Чи це буде правильним балансом для Dusk, чи додаткова складність протоколу не варта того?
$DUSK @Dusk #dusk
6
5
233
#dusk $DUSK @Dusk_Foundation
Я останнім часом придивлявся до боку SME у Dusk, і одна думка постійно поверталася до мене.
Токенізація SME звучить просто, якщо сказати це однією фразою.
Розмістити актив onchain.
Надати до нього доступ інвесторам.
Готово.
Але насправді це не так просто.
Хтось усе одно має вирішити, хто може інвестувати, як оформлюється право власності, як працюють перекази, яку інформацію потрібно розкривати та як саме відбувається врегулювання реальних грошей.
І саме тут, як я думаю, люди інколи недооцінюють проблему RWA.
Сам сам токен — лише одна частина процесу. Ринок навколо нього все ще має працювати.
Ось чому підхід Dusk для мене стає цікавим.
Їхній нещодавній фокус на приватних ринках і SME — це не стільки про те, щоб просто додати ще один актив у блокчейн заради самого факту.
Це радше про поєднання різних частин процесу.
Бо складне — не у створенні токена.
Складне — зробити токен придатним до використання.
SME може мати токенізований цінний папір, але якщо інвестори не можуть отримати до нього належний доступ, перекази ускладнені або навколо немає справжнього ринку, то зміни не такі вже й значні.
Саме тому мені також цікаво подивитися, як розвиватиметься напрям Dusk Trade.
Якщо він зможе спростити процес і для компаній, і для інвесторів, тоді це стане цікавішим, ніж просто черговий наратив про RWA.
Втім, ще зарано.
Для мене реальне випробування просте:
Чи може Dusk справді зробити приватні ринки простішими у використанні, або ми просто переносимо старий процес onchain і називаємо це новим?
Ось за цією частиною я уважно стежитиму, коли Dusk Trade почне набувати форми.
{spot}(DUSKUSDT)
#dusk $DUSK @Dusk
Я останнім часом придивлявся до боку SME у Dusk, і одна думка постійно поверталася до мене.
Токенізація SME звучить просто, якщо сказати це однією фразою.
Розмістити актив onchain.
Надати до нього доступ інвесторам.
Готово.
Але насправді це не так просто.
Хтось усе одно має вирішити, хто може інвестувати, як оформлюється право власності, як працюють перекази, яку інформацію потрібно розкривати та як саме відбувається врегулювання реальних грошей.
І саме тут, як я думаю, люди інколи недооцінюють проблему RWA.
Сам сам токен — лише одна частина процесу. Ринок навколо нього все ще має працювати.
Ось чому підхід Dusk для мене стає цікавим.
Їхній нещодавній фокус на приватних ринках і SME — це не стільки про те, щоб просто додати ще один актив у блокчейн заради самого факту.
Це радше про поєднання різних частин процесу.
Бо складне — не у створенні токена.
Складне — зробити токен придатним до використання.
SME може мати токенізований цінний папір, але якщо інвестори не можуть отримати до нього належний доступ, перекази ускладнені або навколо немає справжнього ринку, то зміни не такі вже й значні.
Саме тому мені також цікаво подивитися, як розвиватиметься напрям Dusk Trade.
Якщо він зможе спростити процес і для компаній, і для інвесторів, тоді це стане цікавішим, ніж просто черговий наратив про RWA.
Втім, ще зарано.
Для мене реальне випробування просте:
Чи може Dusk справді зробити приватні ринки простішими у використанні, або ми просто переносимо старий процес onchain і називаємо це новим?
Ось за цією частиною я уважно стежитиму, коли Dusk Trade почне набувати форми.
Я останнім часом придивлявся до боку SME у Dusk, і одна думка постійно поверталася до мене.
Токенізація SME звучить просто, якщо сказати це однією фразою.
Розмістити актив onchain.
Надати до нього доступ інвесторам.
Готово.
Але насправді це не так просто.
Хтось усе одно має вирішити, хто може інвестувати, як оформлюється право власності, як працюють перекази, яку інформацію потрібно розкривати та як саме відбувається врегулювання реальних грошей.
І саме тут, як я думаю, люди інколи недооцінюють проблему RWA.
Сам сам токен — лише одна частина процесу. Ринок навколо нього все ще має працювати.
Ось чому підхід Dusk для мене стає цікавим.
Їхній нещодавній фокус на приватних ринках і SME — це не стільки про те, щоб просто додати ще один актив у блокчейн заради самого факту.
Це радше про поєднання різних частин процесу.
Бо складне — не у створенні токена.
Складне — зробити токен придатним до використання.
SME може мати токенізований цінний папір, але якщо інвестори не можуть отримати до нього належний доступ, перекази ускладнені або навколо немає справжнього ринку, то зміни не такі вже й значні.
Саме тому мені також цікаво подивитися, як розвиватиметься напрям Dusk Trade.
Якщо він зможе спростити процес і для компаній, і для інвесторів, тоді це стане цікавішим, ніж просто черговий наратив про RWA.
Втім, ще зарано.
Для мене реальне випробування просте:
Чи може Dusk справді зробити приватні ринки простішими у використанні, або ми просто переносимо старий процес onchain і називаємо це новим?
Ось за цією частиною я уважно стежитиму, коли Dusk Trade почне набувати форми.
1
4
235
Я глибше розбирався в тому, як Dusk обробляє транзакції, і помітив дещо, про що раніше майже не думав.
Moonlight і Phoenix — це не просто дві версії одного й того самого.
Moonlight працює на основі акаунтів. У вас є акаунт, баланс, nonce і ключі, а мережа перевіряє транзакцію щодо цього стану.
Phoenix застосовує інший підхід.
Він використовує ноти, збережені в Merkle-дереві. Коли ноту витрачають, створюється nullifier, щоб ту саму ноту не можна було витратити знову.
Саме те, що привернуло мою увагу, — мережі не потрібно розкривати, яку саме конкретну ноту було витрачено.
Тут і з’являються ZK-докази: транзакцію можна перевірити без розкриття прихованих приватних деталей. Одноразові ключі нот також допомагають зменшити зв’язність транзакцій.
Є також механізм делегування для задач на кшталт сканування та генерації доказів — без надання делегованій стороні доступу витрачати кошти.
Тож я б не описував це просто як “Moonlight прозорий, а Phoenix приватний”.
Це різні моделі транзакцій, створені під різні вимоги, і при цьому вони працюють в одній й тій самій мережі Dusk.
І чесно кажучи, я вважаю, що це доволі цікаве дизайнерське рішення.
Що б ви обрали у Dusk?
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
Я глибше розбирався в тому, як Dusk обробляє транзакції, і помітив дещо, про що раніше майже не думав.
Moonlight і Phoenix — це не просто дві версії одного й того самого.
Moonlight працює на основі акаунтів. У вас є акаунт, баланс, nonce і ключі, а мережа перевіряє транзакцію щодо цього стану.
Phoenix застосовує інший підхід.
Він використовує ноти, збережені в Merkle-дереві. Коли ноту витрачають, створюється nullifier, щоб ту саму ноту не можна було витратити знову.
Саме те, що привернуло мою увагу, — мережі не потрібно розкривати, яку саме конкретну ноту було витрачено.
Тут і з’являються ZK-докази: транзакцію можна перевірити без розкриття прихованих приватних деталей. Одноразові ключі нот також допомагають зменшити зв’язність транзакцій.
Є також механізм делегування для задач на кшталт сканування та генерації доказів — без надання делегованій стороні доступу витрачати кошти.
Тож я б не описував це просто як “Moonlight прозорий, а Phoenix приватний”.
Це різні моделі транзакцій, створені під різні вимоги, і при цьому вони працюють в одній й тій самій мережі Dusk.
І чесно кажучи, я вважаю, що це доволі цікаве дизайнерське рішення.
Що б ви обрали у Dusk?
@Dusk $DUSK #dusk
Moonlight і Phoenix — це не просто дві версії одного й того самого.
Moonlight працює на основі акаунтів. У вас є акаунт, баланс, nonce і ключі, а мережа перевіряє транзакцію щодо цього стану.
Phoenix застосовує інший підхід.
Він використовує ноти, збережені в Merkle-дереві. Коли ноту витрачають, створюється nullifier, щоб ту саму ноту не можна було витратити знову.
Саме те, що привернуло мою увагу, — мережі не потрібно розкривати, яку саме конкретну ноту було витрачено.
Тут і з’являються ZK-докази: транзакцію можна перевірити без розкриття прихованих приватних деталей. Одноразові ключі нот також допомагають зменшити зв’язність транзакцій.
Є також механізм делегування для задач на кшталт сканування та генерації доказів — без надання делегованій стороні доступу витрачати кошти.
Тож я б не описував це просто як “Moonlight прозорий, а Phoenix приватний”.
Це різні моделі транзакцій, створені під різні вимоги, і при цьому вони працюють в одній й тій самій мережі Dusk.
І чесно кажучи, я вважаю, що це доволі цікаве дизайнерське рішення.
Що б ви обрали у Dusk?
@Dusk $DUSK #dusk
🔥 Phoenix
50%
🌙 Moonlight
10%
⚡ Both
20%
🤔 Depends on the use case
20%
10 Голосів • Голосування закрито
13
13
224
Те, що токен перебуває в мережі, — це лише початок.
Справжнє питання: чи можуть правила навколо цього активу також бути перенесені в мережу?
Візьмімо регульований облігаційний інструмент.
Перетворити його на токен може бути відносно просто. Але для справжнього фінансового ринку потрібне більше:
• Мати змогу володіти ним мають лише відповідні (допущені) інвестори
• Передавання можуть вимагати вбудованих обмежень
• Чутливі позиції не повинні бути публічними за замовчуванням
• Потрібні правильні сторони, які мають доступ до правильної інформації
• Гроші та передання активу мають бути врегульовані разом
Саме тут токенізація стає більше, ніж цифровою обгорткою.
Вона перетворюється на ринкову інфраструктуру.
Ось чому @Dusk_Foundation вирізняється для мене. Її фокус — не просто «покласти активи на ончейн», а забезпечити регульовані робочі процеси навколо них — контрольовані передавання, вибіркове розкриття, конфіденційність, відповідність вимогам і розрахунки як взаємопов’язані частини однієї системи.
Велика можливість — не лише токенізовані активи.
Це програмовані ринки:
Правила, що слідують за активом.
Конфіденційність, яка може співіснувати з підзвітністю.
Розрахунки, що відбуваються як частина транзакції.
Зміни власності, які не порушують вимог комплаєнсу.
Якщо така модель працюватиме в масштабі, ончейн-фінанси можуть виглядати менш схоже на традиційні ринки з новою базою даних — і більше як перероблена фінансова система.
Як думаєте, яка найскладніша перепона для реального фінансування, щоб перейти на ончейн: ідентифікація, конфіденційність, торгівля, розрахунки чи обслуговування активів?
$DUSK #dusk @Dusk_Foundation
{spot}(DUSKUSDT)
Те, що токен перебуває в мережі, — це лише початок.
Справжнє питання: чи можуть правила навколо цього активу також бути перенесені в мережу?
Візьмімо регульований облігаційний інструмент.
Перетворити його на токен може бути відносно просто. Але для справжнього фінансового ринку потрібне більше:
• Мати змогу володіти ним мають лише відповідні (допущені) інвестори
• Передавання можуть вимагати вбудованих обмежень
• Чутливі позиції не повинні бути публічними за замовчуванням
• Потрібні правильні сторони, які мають доступ до правильної інформації
• Гроші та передання активу мають бути врегульовані разом
Саме тут токенізація стає більше, ніж цифровою обгорткою.
Вона перетворюється на ринкову інфраструктуру.
Ось чому @Dusk вирізняється для мене. Її фокус — не просто «покласти активи на ончейн», а забезпечити регульовані робочі процеси навколо них — контрольовані передавання, вибіркове розкриття, конфіденційність, відповідність вимогам і розрахунки як взаємопов’язані частини однієї системи.
Велика можливість — не лише токенізовані активи.
Це програмовані ринки:
Правила, що слідують за активом.
Конфіденційність, яка може співіснувати з підзвітністю.
Розрахунки, що відбуваються як частина транзакції.
Зміни власності, які не порушують вимог комплаєнсу.
Якщо така модель працюватиме в масштабі, ончейн-фінанси можуть виглядати менш схоже на традиційні ринки з новою базою даних — і більше як перероблена фінансова система.
Як думаєте, яка найскладніша перепона для реального фінансування, щоб перейти на ончейн: ідентифікація, конфіденційність, торгівля, розрахунки чи обслуговування активів?
$DUSK #dusk @Dusk
Справжнє питання: чи можуть правила навколо цього активу також бути перенесені в мережу?
Візьмімо регульований облігаційний інструмент.
Перетворити його на токен може бути відносно просто. Але для справжнього фінансового ринку потрібне більше:
• Мати змогу володіти ним мають лише відповідні (допущені) інвестори
• Передавання можуть вимагати вбудованих обмежень
• Чутливі позиції не повинні бути публічними за замовчуванням
• Потрібні правильні сторони, які мають доступ до правильної інформації
• Гроші та передання активу мають бути врегульовані разом
Саме тут токенізація стає більше, ніж цифровою обгорткою.
Вона перетворюється на ринкову інфраструктуру.
Ось чому @Dusk вирізняється для мене. Її фокус — не просто «покласти активи на ончейн», а забезпечити регульовані робочі процеси навколо них — контрольовані передавання, вибіркове розкриття, конфіденційність, відповідність вимогам і розрахунки як взаємопов’язані частини однієї системи.
Велика можливість — не лише токенізовані активи.
Це програмовані ринки:
Правила, що слідують за активом.
Конфіденційність, яка може співіснувати з підзвітністю.
Розрахунки, що відбуваються як частина транзакції.
Зміни власності, які не порушують вимог комплаєнсу.
Якщо така модель працюватиме в масштабі, ончейн-фінанси можуть виглядати менш схоже на традиційні ринки з новою базою даних — і більше як перероблена фінансова система.
Як думаєте, яка найскладніша перепона для реального фінансування, щоб перейти на ончейн: ідентифікація, конфіденційність, торгівля, розрахунки чи обслуговування активів?
$DUSK #dusk @Dusk
13
9
172
Частково правда
Про масштабованість блокчейну говорять усі.
А от про вартість зберігання інформації — майже ніхто.
Мережа може обробляти величезні обсяги активності, але кожен блок, подія та перехід стану також створює історичні дані, які з часом потрібно зберігати й підтримувати.
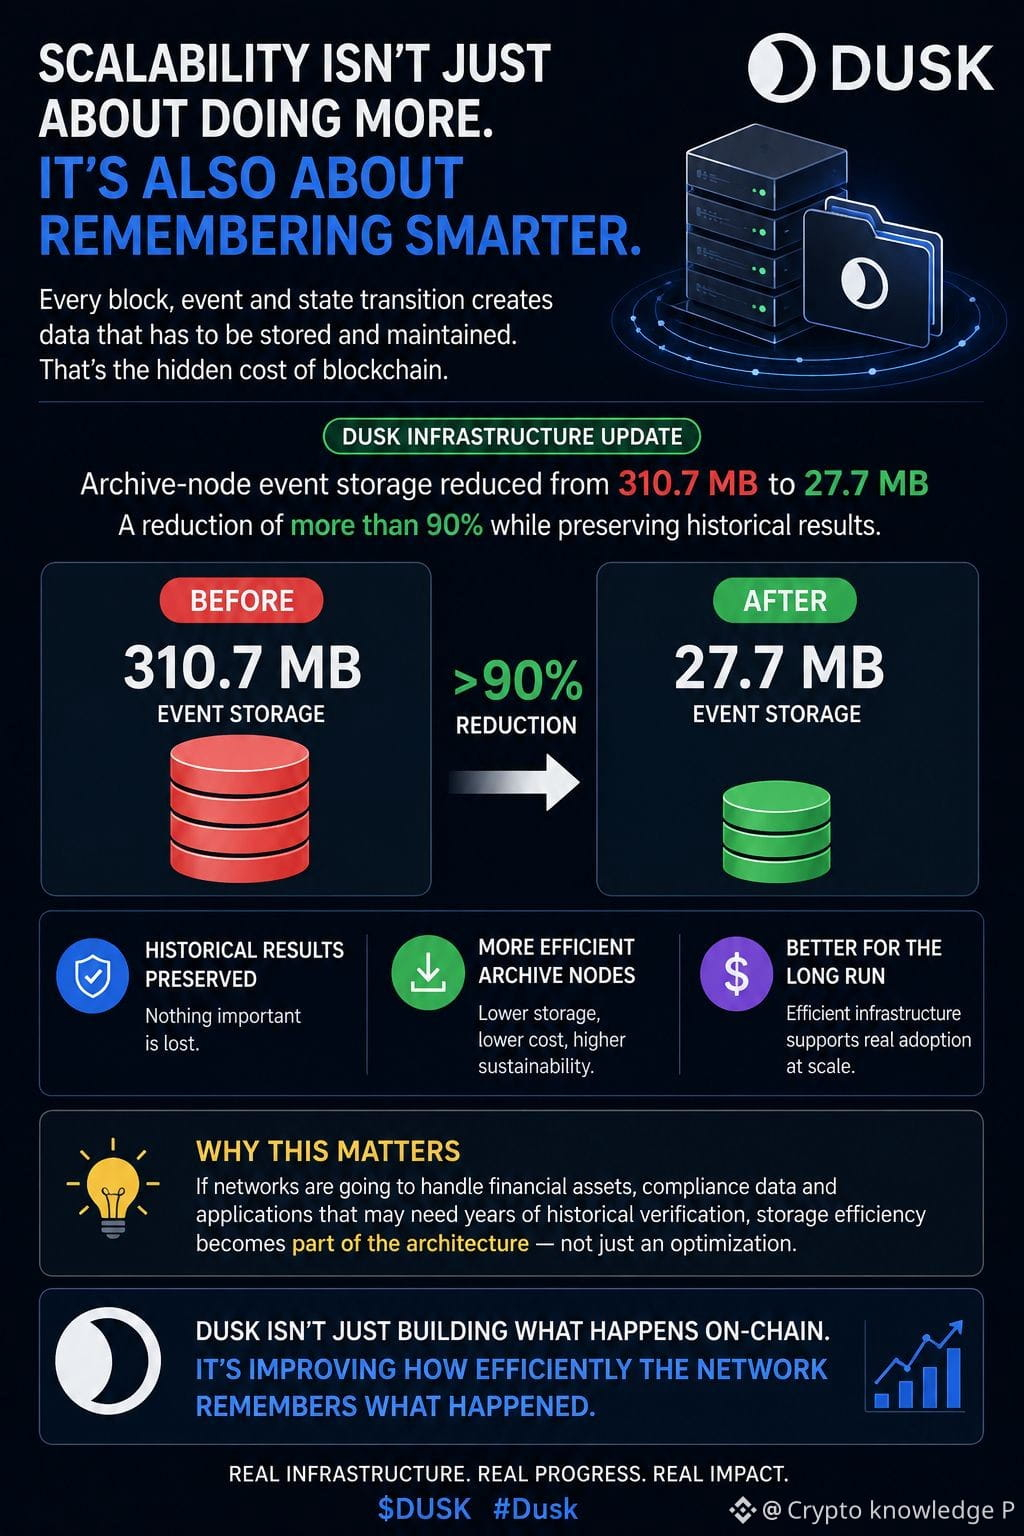
Саме тому мені більше зацікавило не черговий заголовок про TPS, а нещодавнє оновлення інфраструктури Dusk.
Dusk зменшив обсяг зберігання подій archive-node з 310,7 МБ до 27,7 МБ — понад 90% скорочення — зберігши при цьому історичні результати.
Цікаве тут не просто число.
Важливо те, що це означає для інфраструктури блокчейну.
Якщо мережі врешті підтримуватимуть фінансові активи й застосунки, яким може знадобитися роками перевіряти історію, то ефективність зберігання стає частиною самої архітектури.
Масштабованість — це не лише про обробку більшого обсягу. Це також про те, щоб переносити менше даних, не втрачаючи історію, яка робить мережу перевірюваною.
Ці покращення, ймовірно, не створять найгучніших заголовків.
Але буденна робота над інфраструктурою часто саме й робить можливим масштабне впровадження.
Dusk працює не лише над тим, що відбувається on-chain.
Він також покращує, наскільки ефективно мережа може «пам’ятати» те, що сталося.
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
Про масштабованість блокчейну говорять усі.
А от про вартість зберігання інформації — майже ніхто.
Мережа може обробляти величезні обсяги активності, але кожен блок, подія та перехід стану також створює історичні дані, які з часом потрібно зберігати й підтримувати.
Саме тому мені більше зацікавило не черговий заголовок про TPS, а нещодавнє оновлення інфраструктури Dusk.
Dusk зменшив обсяг зберігання подій archive-node з 310,7 МБ до 27,7 МБ — понад 90% скорочення — зберігши при цьому історичні результати.
Цікаве тут не просто число.
Важливо те, що це означає для інфраструктури блокчейну.
Якщо мережі врешті підтримуватимуть фінансові активи й застосунки, яким може знадобитися роками перевіряти історію, то ефективність зберігання стає частиною самої архітектури.
Масштабованість — це не лише про обробку більшого обсягу. Це також про те, щоб переносити менше даних, не втрачаючи історію, яка робить мережу перевірюваною.
Ці покращення, ймовірно, не створять найгучніших заголовків.
Але буденна робота над інфраструктурою часто саме й робить можливим масштабне впровадження.
Dusk працює не лише над тим, що відбувається on-chain.
Він також покращує, наскільки ефективно мережа може «пам’ятати» те, що сталося.
@Dusk $DUSK #dusk
А от про вартість зберігання інформації — майже ніхто.
Мережа може обробляти величезні обсяги активності, але кожен блок, подія та перехід стану також створює історичні дані, які з часом потрібно зберігати й підтримувати.
Саме тому мені більше зацікавило не черговий заголовок про TPS, а нещодавнє оновлення інфраструктури Dusk.
Dusk зменшив обсяг зберігання подій archive-node з 310,7 МБ до 27,7 МБ — понад 90% скорочення — зберігши при цьому історичні результати.
Цікаве тут не просто число.
Важливо те, що це означає для інфраструктури блокчейну.
Якщо мережі врешті підтримуватимуть фінансові активи й застосунки, яким може знадобитися роками перевіряти історію, то ефективність зберігання стає частиною самої архітектури.
Масштабованість — це не лише про обробку більшого обсягу. Це також про те, щоб переносити менше даних, не втрачаючи історію, яка робить мережу перевірюваною.
Ці покращення, ймовірно, не створять найгучніших заголовків.
Але буденна робота над інфраструктурою часто саме й робить можливим масштабне впровадження.
Dusk працює не лише над тим, що відбувається on-chain.
Він також покращує, наскільки ефективно мережа може «пам’ятати» те, що сталося.
@Dusk $DUSK #dusk
9
6
114
Верифіковано
Оновлення One Dusk, яке, на мою думку, заслуговує на більше уваги, — це запуск тестнету DuskEVM.
На перший погляд «ще одне EVM-середовище» не звучить надто цікаво. Але архітектура розповідає іншу історію.
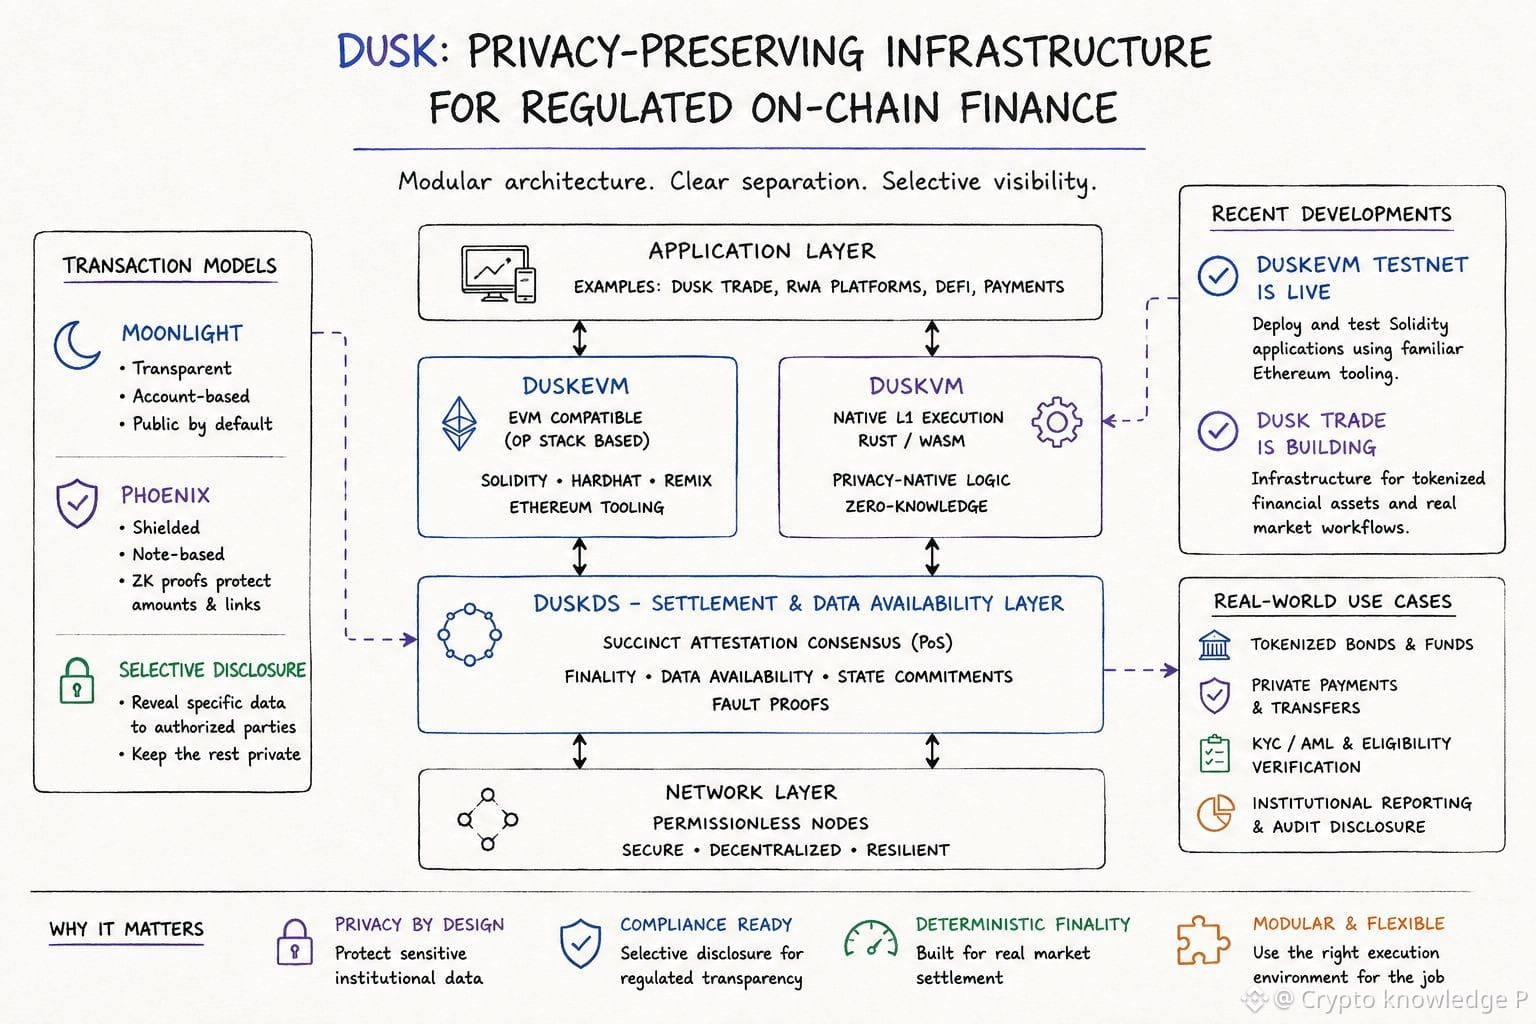
DuskEVM приносить у Dusk Solidity, Hardhat і стандартні інструменти екосистеми Ethereum, а виконання зводиться через DuskDS. Це розділення важливе, бо розробники можуть використовувати звичний стек застосунків і при цьому не відмовлятися від нативного для Dusk шару врегулювання та доступності даних.
Найцікавіше — те, що стоїть навколо цього.
Dusk також створює Dusk Trade як рівень застосунків для токенізованих фінансових активів: там є сценарії навколо онбордингу інвесторів, прив’язки гаманця, контрольованих переказів, координації платежів і комплаєнс-врегулювання.
Тож нещодавній розвиток — це не лише про додавання сумісності з EVM.
Скоріше схоже, що Dusk рухається до повноцінного стека, де різні компоненти беруть на себе різні задачі:
→ DuskDS: консенсус, врегулювання та доступність даних
→ DuskEVM: знайоме виконання EVM
→ DuskVM: нативне виконання Rust/WASM із прямим доступом до можливостей приватності Dusk
→ Dusk Trade: інфраструктура рівня застосунків для токенізованих ринків
І саме тут теза про RWA стає ще цікавішою.
Токенізувати актив відносно легко описати. Набагато складніше — побудувати реальну інфраструктуру для емісії, визначення придатності, переказів, приватності, розкриття інформації та врегулювання.
Оскільки тепер DuskEVM доступний для тестування, а Dusk Trade створюється на основі реальних ринкових сценаріїв, наступне, за чим я стежитиму, — це не ще одне оголошення.
Мене цікавить, що саме розробники та фінансові застосунки реально будуватимуть поверх цього стека.
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
Оновлення One Dusk, яке, на мою думку, заслуговує на більше уваги, — це запуск тестнету DuskEVM.
На перший погляд «ще одне EVM-середовище» не звучить надто цікаво. Але архітектура розповідає іншу історію.
DuskEVM приносить у Dusk Solidity, Hardhat і стандартні інструменти екосистеми Ethereum, а виконання зводиться через DuskDS. Це розділення важливе, бо розробники можуть використовувати звичний стек застосунків і при цьому не відмовлятися від нативного для Dusk шару врегулювання та доступності даних.
Найцікавіше — те, що стоїть навколо цього.
Dusk також створює Dusk Trade як рівень застосунків для токенізованих фінансових активів: там є сценарії навколо онбордингу інвесторів, прив’язки гаманця, контрольованих переказів, координації платежів і комплаєнс-врегулювання.
Тож нещодавній розвиток — це не лише про додавання сумісності з EVM.
Скоріше схоже, що Dusk рухається до повноцінного стека, де різні компоненти беруть на себе різні задачі:
→ DuskDS: консенсус, врегулювання та доступність даних
→ DuskEVM: знайоме виконання EVM
→ DuskVM: нативне виконання Rust/WASM із прямим доступом до можливостей приватності Dusk
→ Dusk Trade: інфраструктура рівня застосунків для токенізованих ринків
І саме тут теза про RWA стає ще цікавішою.
Токенізувати актив відносно легко описати. Набагато складніше — побудувати реальну інфраструктуру для емісії, визначення придатності, переказів, приватності, розкриття інформації та врегулювання.
Оскільки тепер DuskEVM доступний для тестування, а Dusk Trade створюється на основі реальних ринкових сценаріїв, наступне, за чим я стежитиму, — це не ще одне оголошення.
Мене цікавить, що саме розробники та фінансові застосунки реально будуватимуть поверх цього стека.
@Dusk $DUSK #dusk
На перший погляд «ще одне EVM-середовище» не звучить надто цікаво. Але архітектура розповідає іншу історію.
DuskEVM приносить у Dusk Solidity, Hardhat і стандартні інструменти екосистеми Ethereum, а виконання зводиться через DuskDS. Це розділення важливе, бо розробники можуть використовувати звичний стек застосунків і при цьому не відмовлятися від нативного для Dusk шару врегулювання та доступності даних.
Найцікавіше — те, що стоїть навколо цього.
Dusk також створює Dusk Trade як рівень застосунків для токенізованих фінансових активів: там є сценарії навколо онбордингу інвесторів, прив’язки гаманця, контрольованих переказів, координації платежів і комплаєнс-врегулювання.
Тож нещодавній розвиток — це не лише про додавання сумісності з EVM.
Скоріше схоже, що Dusk рухається до повноцінного стека, де різні компоненти беруть на себе різні задачі:
→ DuskDS: консенсус, врегулювання та доступність даних
→ DuskEVM: знайоме виконання EVM
→ DuskVM: нативне виконання Rust/WASM із прямим доступом до можливостей приватності Dusk
→ Dusk Trade: інфраструктура рівня застосунків для токенізованих ринків
І саме тут теза про RWA стає ще цікавішою.
Токенізувати актив відносно легко описати. Набагато складніше — побудувати реальну інфраструктуру для емісії, визначення придатності, переказів, приватності, розкриття інформації та врегулювання.
Оскільки тепер DuskEVM доступний для тестування, а Dusk Trade створюється на основі реальних ринкових сценаріїв, наступне, за чим я стежитиму, — це не ще одне оголошення.
Мене цікавить, що саме розробники та фінансові застосунки реально будуватимуть поверх цього стека.
@Dusk $DUSK #dusk
16
10
127
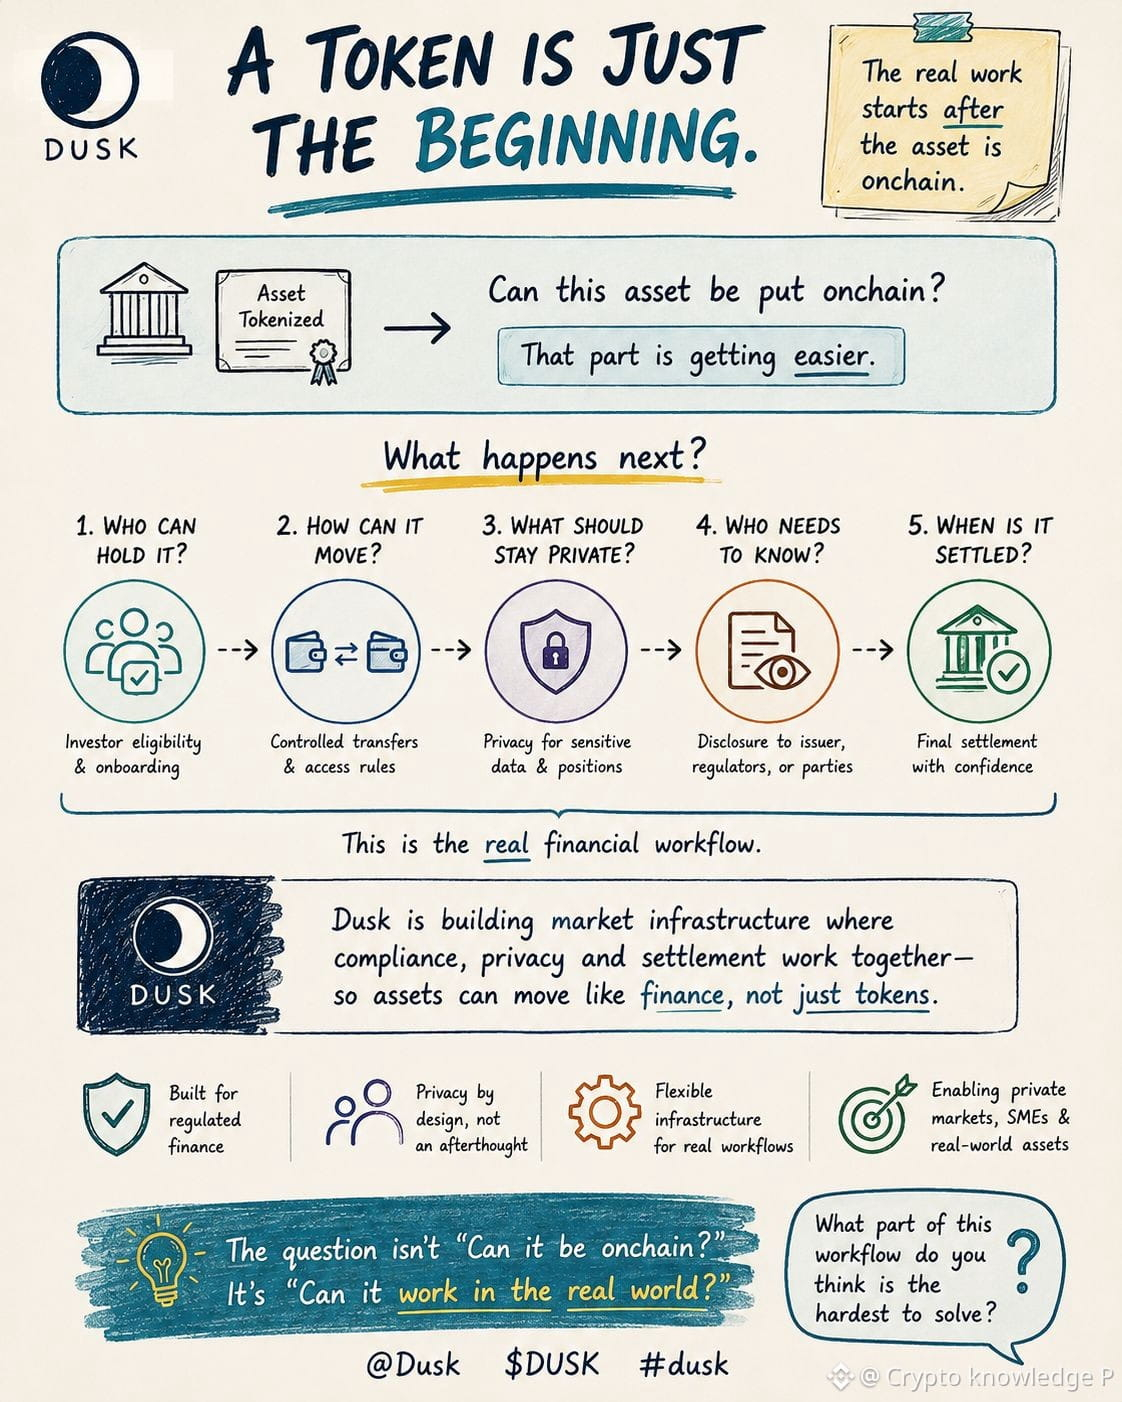
Чим більше я дивлюся на токенізацію, тим більше думаю, що ми ставимо не те запитання.
Усі питають: «Чи можна цей актив розмістити в ончейні?»
Але уявімо, що актив уже там.
Тепер інвестор хоче його купити. Хтось інший хоче продати. Емітенту потрібно забезпечити, хто може його тримати. Регулятору, можливо, знадобляться докази пізніше. І десь між цим чутлива інформація все одно не повинна ставати публічними даними.
Ось що для мене є цікавим у @Dusk_Foundation . Його ринкова інфраструктура проєктується навколо всього робочого процесу — відповідності вимогам, контрольованих переказів, приватності, розкриття та розрахунків — а не просто ставлячи токен як готовий продукт.
Можливо, справжній прорив у RWA не полягатиме в створенні більшої кількості токенів.
Можливо, він полягатиме в тому, щоб ці токени насправді поводилися як фінансові активи.
Яку частину цього робочого процесу, на вашу думку, найважче вирішити?
$DUSK #dusk @Dusk_Foundation
{future}(DUSKUSDT)
Чим більше я дивлюся на токенізацію, тим більше думаю, що ми ставимо не те запитання.
Усі питають: «Чи можна цей актив розмістити в ончейні?»
Але уявімо, що актив уже там.
Тепер інвестор хоче його купити. Хтось інший хоче продати. Емітенту потрібно забезпечити, хто може його тримати. Регулятору, можливо, знадобляться докази пізніше. І десь між цим чутлива інформація все одно не повинна ставати публічними даними.
Ось що для мене є цікавим у @Dusk . Його ринкова інфраструктура проєктується навколо всього робочого процесу — відповідності вимогам, контрольованих переказів, приватності, розкриття та розрахунків — а не просто ставлячи токен як готовий продукт.
Можливо, справжній прорив у RWA не полягатиме в створенні більшої кількості токенів.
Можливо, він полягатиме в тому, щоб ці токени насправді поводилися як фінансові активи.
Яку частину цього робочого процесу, на вашу думку, найважче вирішити?
$DUSK #dusk @Dusk
Усі питають: «Чи можна цей актив розмістити в ончейні?»
Але уявімо, що актив уже там.
Тепер інвестор хоче його купити. Хтось інший хоче продати. Емітенту потрібно забезпечити, хто може його тримати. Регулятору, можливо, знадобляться докази пізніше. І десь між цим чутлива інформація все одно не повинна ставати публічними даними.
Ось що для мене є цікавим у @Dusk . Його ринкова інфраструктура проєктується навколо всього робочого процесу — відповідності вимогам, контрольованих переказів, приватності, розкриття та розрахунків — а не просто ставлячи токен як готовий продукт.
Можливо, справжній прорив у RWA не полягатиме в створенні більшої кількості токенів.
Можливо, він полягатиме в тому, щоб ці токени насправді поводилися як фінансові активи.
Яку частину цього робочого процесу, на вашу думку, найважче вирішити?
$DUSK #dusk @Dusk
22
11
152
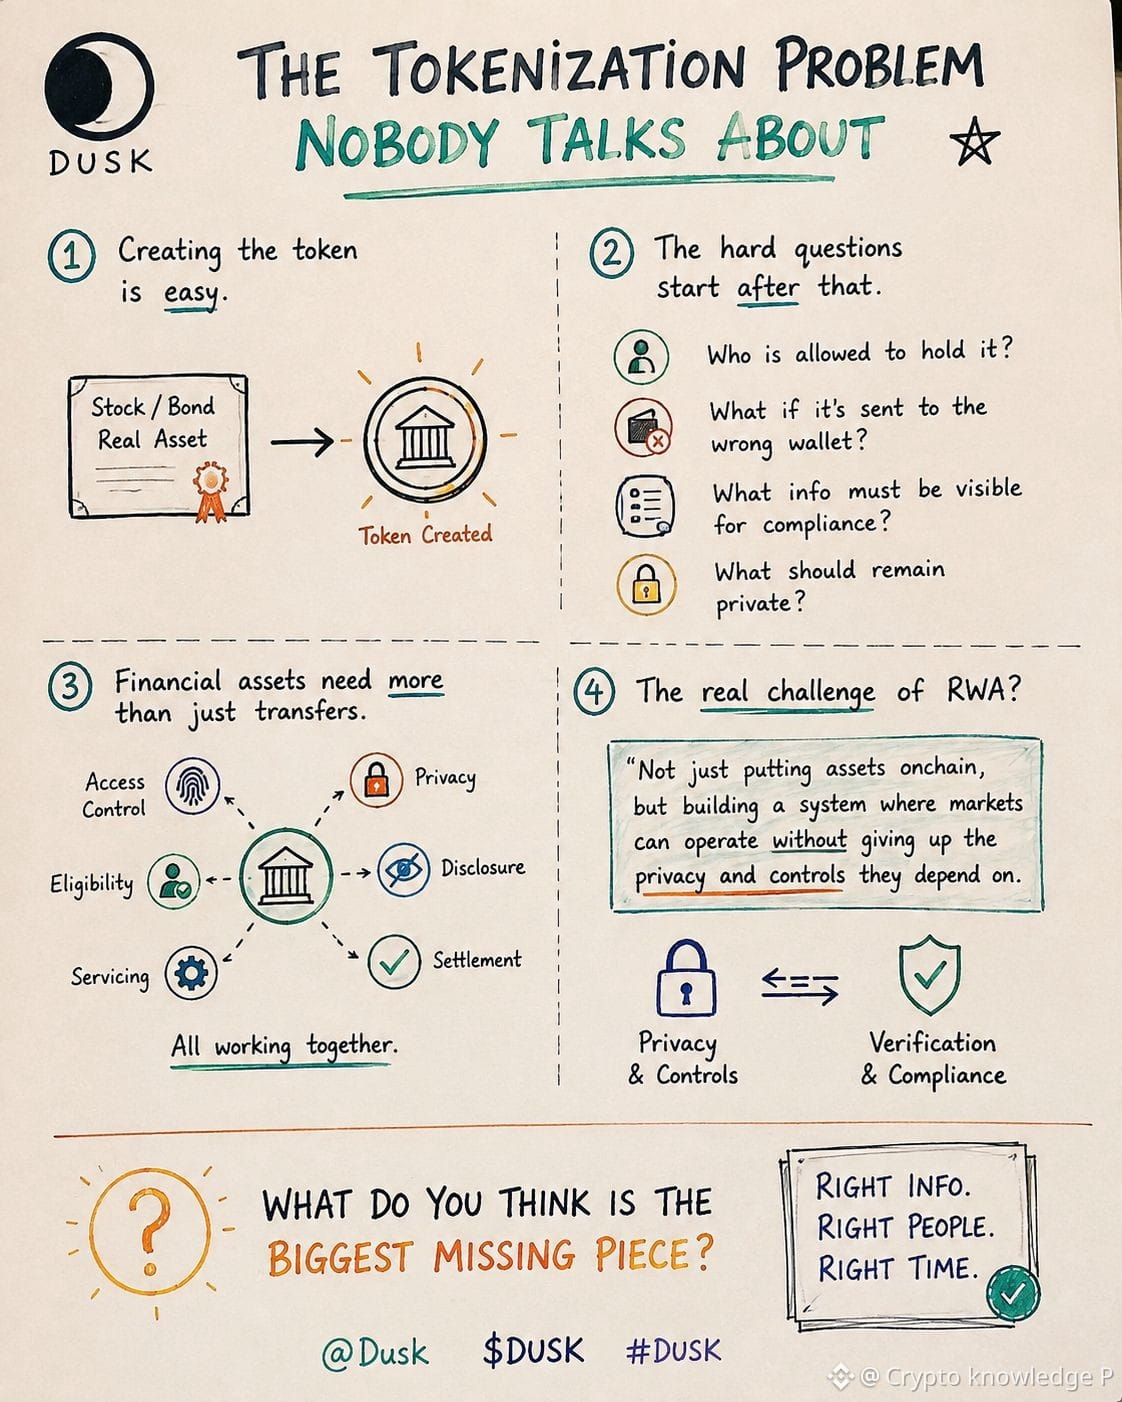
Кілька днів тому я думав про те, що насправді означає «токенізація активу». Спочатку це звучить просто — взяти акцію, облігацію або інший фінансовий актив і розмістити його onchain. Але створити токен, мабуть, найлегша частина.
Найскладніші питання починаються після цього. Хто саме може його тримати? Що станеться, коли хтось спробує передати його на неправильний гаманець? Яку інформацію потрібно зробити видимою для комплаєнсу, а що має залишатися приватним?
Саме тут <c-1/> $DUSK стає для мене цікавим. Реальні фінансові активи потребують не лише швидких переказів — їм потрібні правила, приватність, верифікація та розрахунки, які працюють разом, не перетворюючи все на публічну електронну таблицю.
Можливо, справжній виклик RWA — це не просто «вивести» активи onchain. Можливо, це побудова системи, у якій фінансові ринки зможуть реально там працювати, не відмовляючись від приватності та контролю, від яких вони вже залежать. Як думаєш, чого найбільше бракує? 👀
@Dusk_Foundation $DUSK #Dusk
{future}(DUSKUSDT)
Кілька днів тому я думав про те, що насправді означає «токенізація активу». Спочатку це звучить просто — взяти акцію, облігацію або інший фінансовий актив і розмістити його onchain. Але створити токен, мабуть, найлегша частина.
Найскладніші питання починаються після цього. Хто саме може його тримати? Що станеться, коли хтось спробує передати його на неправильний гаманець? Яку інформацію потрібно зробити видимою для комплаєнсу, а що має залишатися приватним?
Саме тут <c-1/> $DUSK стає для мене цікавим. Реальні фінансові активи потребують не лише швидких переказів — їм потрібні правила, приватність, верифікація та розрахунки, які працюють разом, не перетворюючи все на публічну електронну таблицю.
Можливо, справжній виклик RWA — це не просто «вивести» активи onchain. Можливо, це побудова системи, у якій фінансові ринки зможуть реально там працювати, не відмовляючись від приватності та контролю, від яких вони вже залежать. Як думаєш, чого найбільше бракує? 👀
@Dusk $DUSK #Dusk
Найскладніші питання починаються після цього. Хто саме може його тримати? Що станеться, коли хтось спробує передати його на неправильний гаманець? Яку інформацію потрібно зробити видимою для комплаєнсу, а що має залишатися приватним?
Саме тут <c-1/> $DUSK стає для мене цікавим. Реальні фінансові активи потребують не лише швидких переказів — їм потрібні правила, приватність, верифікація та розрахунки, які працюють разом, не перетворюючи все на публічну електронну таблицю.
Можливо, справжній виклик RWA — це не просто «вивести» активи onchain. Можливо, це побудова системи, у якій фінансові ринки зможуть реально там працювати, не відмовляючись від приватності та контролю, від яких вони вже залежать. Як думаєш, чого найбільше бракує? 👀
@Dusk $DUSK #Dusk
8
8
172
#dusk $DUSK
Історія безпеки блокчейну — це не «ми ніколи не знаходили баг».
Це те, що відбувається після того, як серйозний аудит знаходить проблему.
Саме тому я занурився в кролячі нори AEGIS щодо @Dusk_Foundation .
Ремедіація AEGIS від Dusk на 2026 рік вийшла з 39 виправленнями безпеки, включно з 7 критичними знахідками.
Цікавий момент? Це були не лише поверхневі недоліки.
Аудит заглибився в саму основу:
→ Виконання в пісочниці VM
→ Десеріалізація з боку хоста
→ Логіка комісії Phoenix & повернення коштів
→ Безпека підписів BLS
→ Компоненти консенсусу, мережі та криптографії
Один із проблемних аспектів комісії Phoenix міг вплинути на цілісність пропозиції, доступність мережі та безпеку повернень. Проблема з BLS стосувалася криптографічної побудови, що використовується для перевірки підписів.
AEGIS не просто «виправила один рядок і пішла далі». Dusk стверджує, що вони переробили уражену модель володіння, посилили межі довіри, додали перевірки узгодженості комісій на кількох рівнях, зміцнили шлях BLS і додали регресійні тести, сформовані за сценаріями експлуатації.
І, за словами Dusk, вони не знайшли жодних доказів того, що критичні знахідки були використані до AEGIS.
Для мене це — головний висновок.
У регульованих фінансах приватність важлива.
Але приватність без безпеки — марна.
Інфраструктура має витримати мислення атакуючих, перш ніж установи зможуть їй довіряти.
Ось «той бік» @Dusk_Foundation , який я вважаю варто відстежувати:
не лише те, що обіцяє протокол,
а й наскільки серйозно він реагує, коли хтось намагається його зламати.
$DUSK #dusk @Dusk_Foundation
{spot}(DUSKUSDT)
#dusk $DUSK
Історія безпеки блокчейну — це не «ми ніколи не знаходили баг».
Це те, що відбувається після того, як серйозний аудит знаходить проблему.
Саме тому я занурився в кролячі нори AEGIS щодо @Dusk .
Ремедіація AEGIS від Dusk на 2026 рік вийшла з 39 виправленнями безпеки, включно з 7 критичними знахідками.
Цікавий момент? Це були не лише поверхневі недоліки.
Аудит заглибився в саму основу:
→ Виконання в пісочниці VM
→ Десеріалізація з боку хоста
→ Логіка комісії Phoenix & повернення коштів
→ Безпека підписів BLS
→ Компоненти консенсусу, мережі та криптографії
Один із проблемних аспектів комісії Phoenix міг вплинути на цілісність пропозиції, доступність мережі та безпеку повернень. Проблема з BLS стосувалася криптографічної побудови, що використовується для перевірки підписів.
AEGIS не просто «виправила один рядок і пішла далі». Dusk стверджує, що вони переробили уражену модель володіння, посилили межі довіри, додали перевірки узгодженості комісій на кількох рівнях, зміцнили шлях BLS і додали регресійні тести, сформовані за сценаріями експлуатації.
І, за словами Dusk, вони не знайшли жодних доказів того, що критичні знахідки були використані до AEGIS.
Для мене це — головний висновок.
У регульованих фінансах приватність важлива.
Але приватність без безпеки — марна.
Інфраструктура має витримати мислення атакуючих, перш ніж установи зможуть їй довіряти.
Ось «той бік» @Dusk , який я вважаю варто відстежувати:
не лише те, що обіцяє протокол,
а й наскільки серйозно він реагує, коли хтось намагається його зламати.
$DUSK #dusk @Dusk
Історія безпеки блокчейну — це не «ми ніколи не знаходили баг».
Це те, що відбувається після того, як серйозний аудит знаходить проблему.
Саме тому я занурився в кролячі нори AEGIS щодо @Dusk .
Ремедіація AEGIS від Dusk на 2026 рік вийшла з 39 виправленнями безпеки, включно з 7 критичними знахідками.
Цікавий момент? Це були не лише поверхневі недоліки.
Аудит заглибився в саму основу:
→ Виконання в пісочниці VM
→ Десеріалізація з боку хоста
→ Логіка комісії Phoenix & повернення коштів
→ Безпека підписів BLS
→ Компоненти консенсусу, мережі та криптографії
Один із проблемних аспектів комісії Phoenix міг вплинути на цілісність пропозиції, доступність мережі та безпеку повернень. Проблема з BLS стосувалася криптографічної побудови, що використовується для перевірки підписів.
AEGIS не просто «виправила один рядок і пішла далі». Dusk стверджує, що вони переробили уражену модель володіння, посилили межі довіри, додали перевірки узгодженості комісій на кількох рівнях, зміцнили шлях BLS і додали регресійні тести, сформовані за сценаріями експлуатації.
І, за словами Dusk, вони не знайшли жодних доказів того, що критичні знахідки були використані до AEGIS.
Для мене це — головний висновок.
У регульованих фінансах приватність важлива.
Але приватність без безпеки — марна.
Інфраструктура має витримати мислення атакуючих, перш ніж установи зможуть їй довіряти.
Ось «той бік» @Dusk , який я вважаю варто відстежувати:
не лише те, що обіцяє протокол,
а й наскільки серйозно він реагує, коли хтось намагається його зламати.
$DUSK #dusk @Dusk
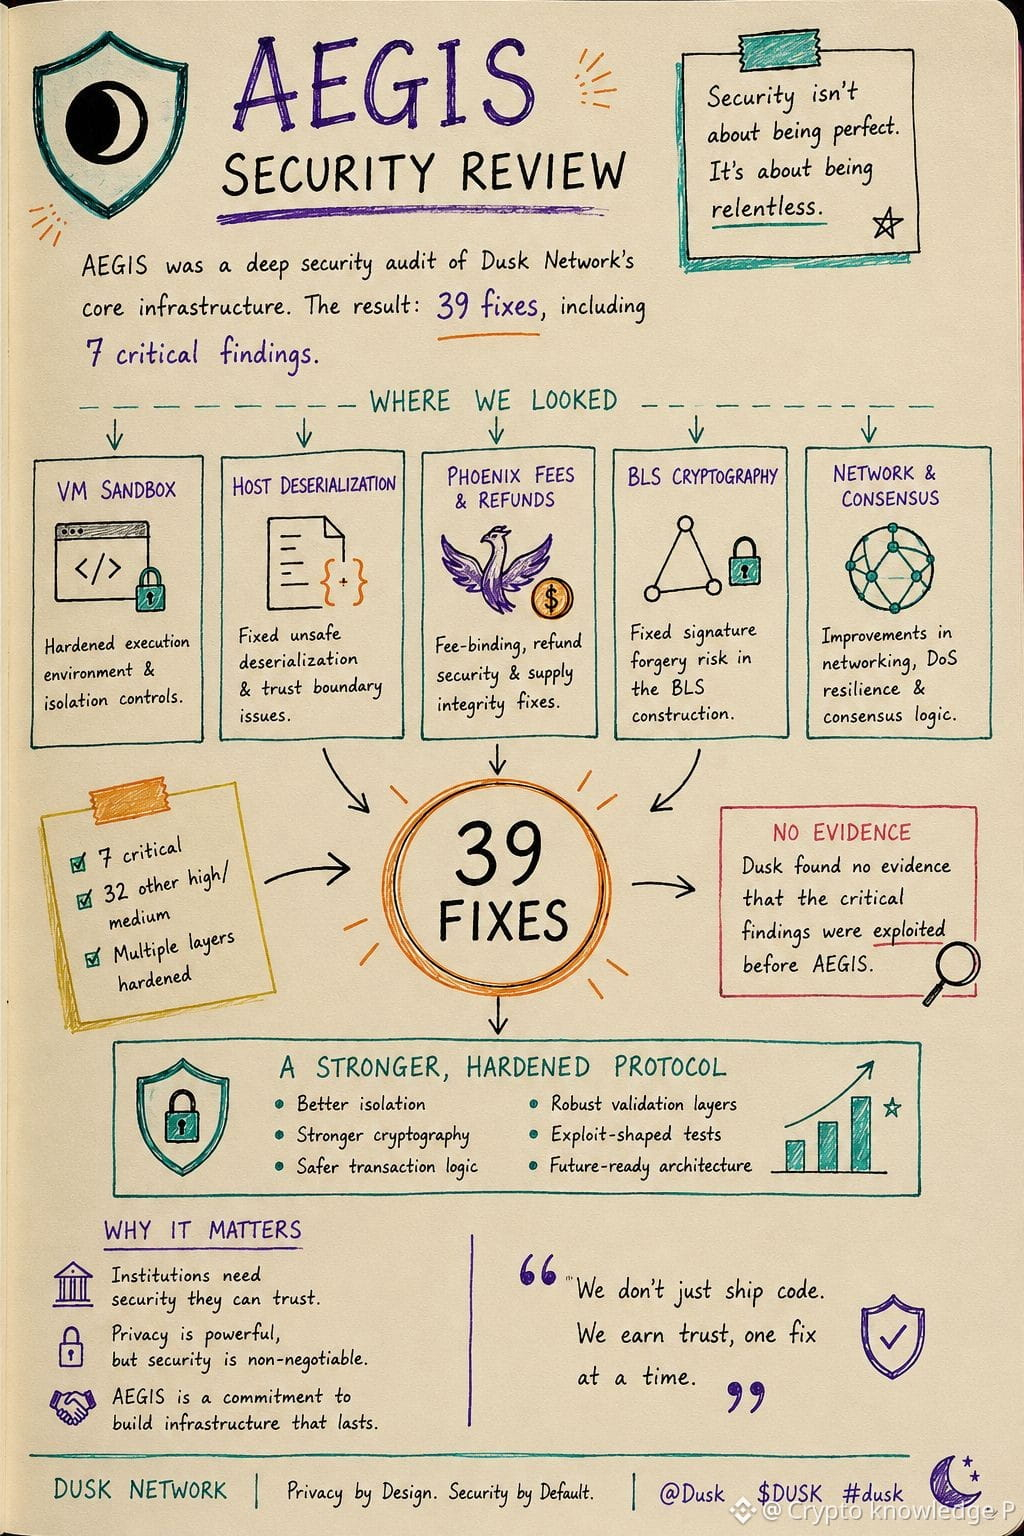
6
9
240
Увійдіть, щоб переглянути інший контент
Приєднуйтесь до користувачів криптовалют по всьому світу на Binance Square
⚡️ Отримуйте актуальну та корисну інформацію про криптовалюти.
💬 Приєднуйтесь до найбільшої у світі криптобіржі.
👍 Відкрийте справжні ідеї від перевірених авторів.
Електронна пошта / номер телефону
Трендові теми
fomcвідстеження
112,134 переглядів
523 обговорюють
#fomcвідстеження Жовтневий ІСЦ США у центрі уваги: ринки оцінюють перспективи підвищення ставок у грудні
Дані щодо інфляції у США, які мають оприлюднити наступного тижня, будуть під пильною увагою інвесторів, які оцінюватимуть, чи можуть стійкі цінові чинники спонукати Федеральну резервну систему знову підвищити процентні ставки у грудні. Водночас дедалі більші побоювання щодо інвестиційного буму у сфері ШІ та його потенційного впливу на економічне зростання додають невизначеності прогнозам щодо монетарної політики.$AAPLB
SergioDiaz
·1 вподобань
·108 переглядів
NvidiaInvestigatesAfterHuang’sAffairApology
128,859 переглядів
1,360 обговорюють
BitcoinFiveWeeklyLosses
157,922 переглядів
1,830 обговорюють