
#supplychainattack
supplychainattack
11,304 переглядів
37 обговорюють
Популярні
Найсвіжіші
·
--
Обіцянку безпеки апаратного гаманця, який «не підключається до інтернету», порушили ще до розпакування
Нові викриття від 18 жовтня розширили масштаби цієї атаки на ланцюг постачання: у гаманці Ledger Flex, придбаному в аеропорту Чангі в Сінгапурі, виявили модифікований роз’єм дисплея, а також стільниковий модуль зв’язку та SIM-картку. Заражені пристрої могли потрапити до звичайних роздрібних каналів у кількох країнах, тож проблема вже не обмежується одним дистриб’ютором, на якого спершу звернули увагу.
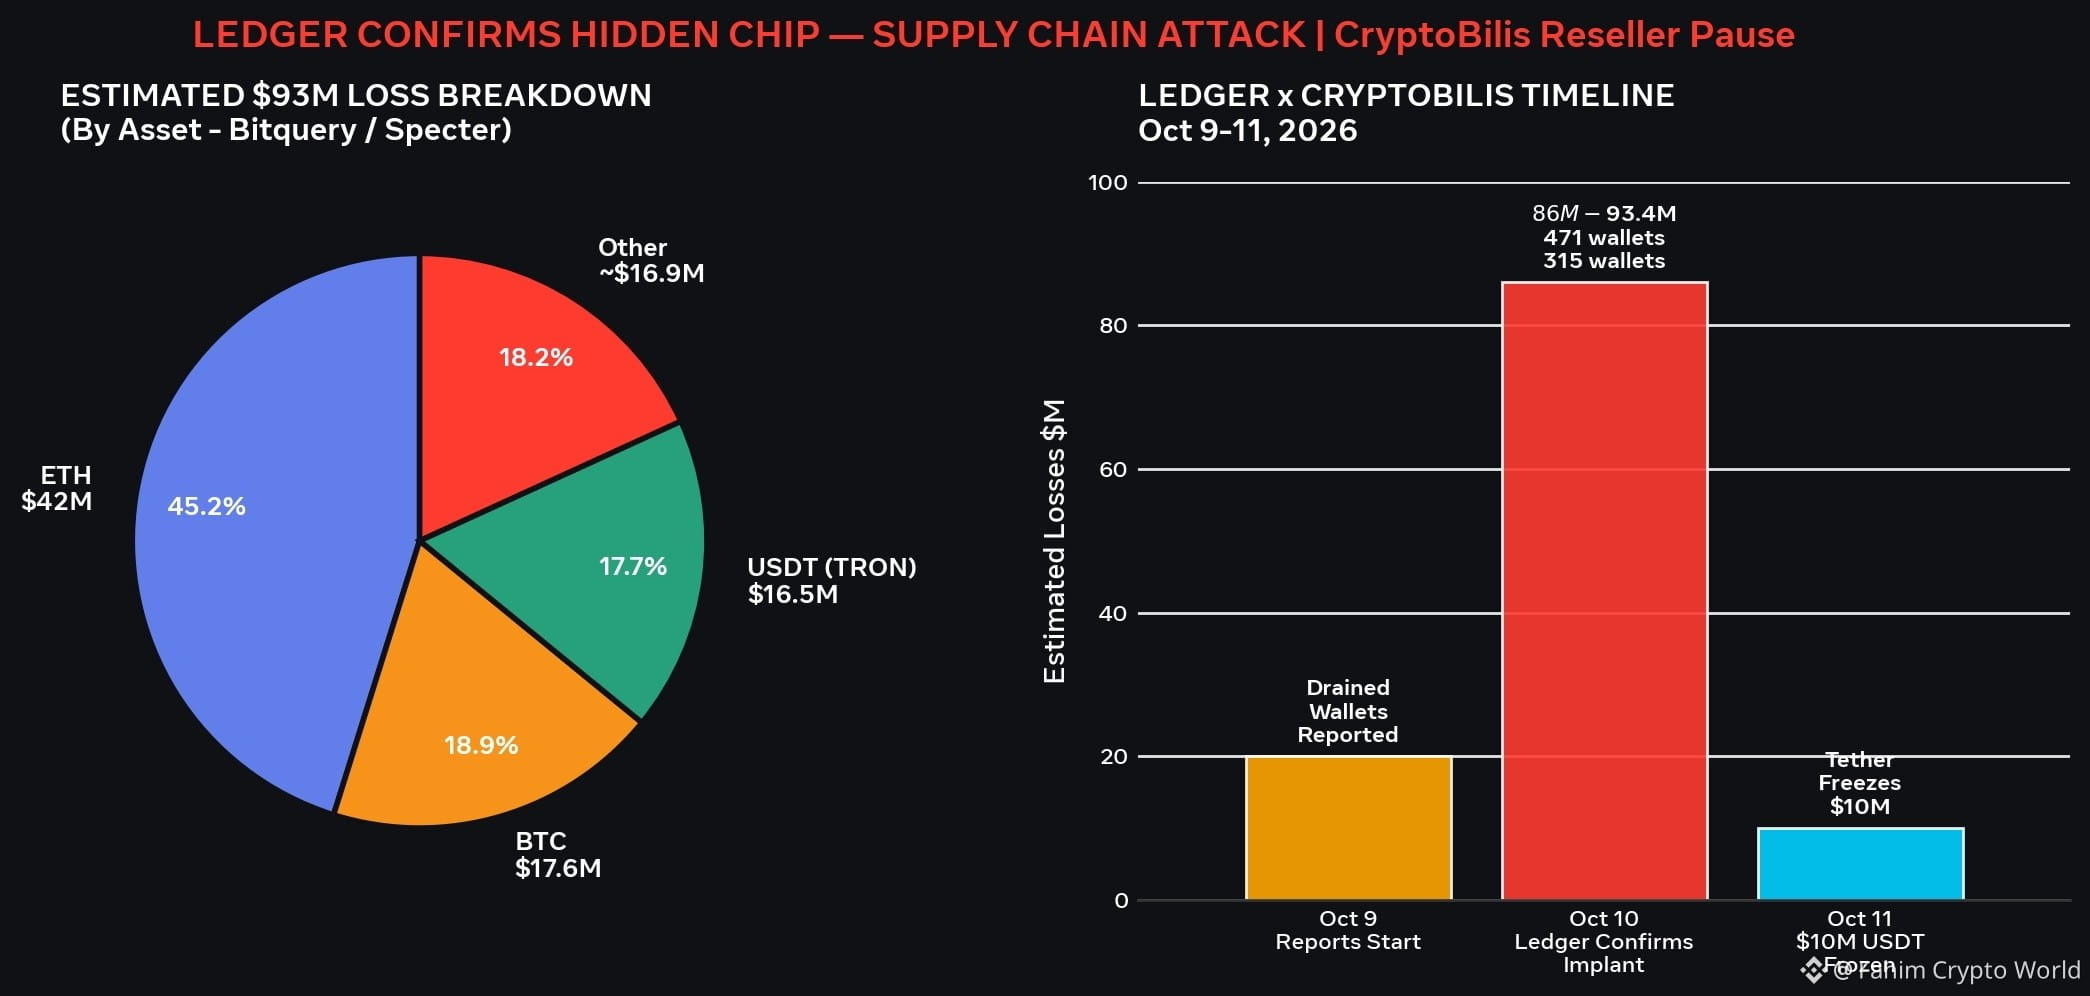
Хронологія подій: починаючи з 9 жовтня, за короткий час було спустошено понад 300 гаманців. За оцінками сторонніх дослідницьких компаній, що аналізують блокчейн, збитки становлять від 80 до 93,2 мільйона доларів: Bitquery нарахувала 315 гаманців і близько 93,2 мільйона доларів; Galaxy Digital оцінює суму приблизно в 90 мільйонів доларів; Specter — у 86 мільйонів доларів; Arkham — у 80 мільйонів доларів (за даними матеріалу CoinDesk від 2026-10-12). Близько 70 мільйонів доларів коштів постраждалих становили USDT у мережі Tron, решта — активи в BTC, ETH, BNB, SOL і Polygon.
Особливої уваги заслуговує спосіб атаки: імплантована деталь — це невелика плата, схована за екраном і оснащена окремим модулем стільникового зв’язку. Під час початкового налаштування на екрані відображається мнемонічна фраза з 24 слів — імплант перехоплює її та надсилає безпосередньо зловмисникам через LTE/eSIM, повністю оминаючи комп’ютер користувача та Wi-Fi. Потім зловмисники відновлюють гаманець в іншому місці за допомогою цих 24 слів і переказують кошти.
10 жовтня Ledger офіційно підтвердила, що принаймні один із пристроїв, пов’язаних з інцидентом, містив несанкціонований апаратний імплант. Усі підтверджені на сьогодні випадки пов’язані з каналами дистриб’ютора CryptoBilis у Південно-Східній Азії (Малайзія, Індонезія, Філіппіни). Власні системи компанії та канали прямих продажів не постраждали. CryptoBilis припинила продаж усіх апаратних гаманців, а її магазин у Куала-Лумпурі тимчасово закрито.
Очевидно, що зламали не захищений чип, а «ланцюг довіри» — віру в те, що коробка оригінальна, і довіру до напису «офіційний авторизований дистриб’ютор». Ledger уже порадила клієнтам CryptoBilis не вмикати пристрої, які ще не налаштовували, а з пристроїв, які вже використовувалися, перевести кошти на новий пристрій, придбаний безпосередньо на офіційному сайті, і створити нову мнемонічну фразу.
Щодо висновків: після цього інциденту перевірка апаратного гаманця під час розпакування, можливо, має стати такою ж ретельною, як приймання точного обладнання. Наратив про «абсолютну безпеку» холодних гаманців переоцінюють, але переоцінюють не сам пристрій, а надійність каналів дистрибуції. $BTC
#硬件钱包 #安全事件 #SupplyChainAttack
(Джерела даних: CoinDesk, 10-12; CryptoBriefing, 10-13; оцінки дослідників Bitquery/Specter/Arkham/Galaxy; переказ Sina Finance від 10-18 про знахідки незалежних дослідників. Суми збитків є оцінками третіх сторін; Ledger не оприлюднила офіційної суми збитків. Це лише особиста думка, не інвестиційна рекомендація.)
Обіцянку безпеки апаратного гаманця, який «не підключається до інтернету», порушили ще до розпакування
Нові викриття від 18 жовтня розширили масштаби цієї атаки на ланцюг постачання: у гаманці Ledger Flex, придбаному в аеропорту Чангі в Сінгапурі, виявили модифікований роз’єм дисплея, а також стільниковий модуль зв’язку та SIM-картку. Заражені пристрої могли потрапити до звичайних роздрібних каналів у кількох країнах, тож проблема вже не обмежується одним дистриб’ютором, на якого спершу звернули увагу.
Хронологія подій: починаючи з 9 жовтня, за короткий час було спустошено понад 300 гаманців. За оцінками сторонніх дослідницьких компаній, що аналізують блокчейн, збитки становлять від 80 до 93,2 мільйона доларів: Bitquery нарахувала 315 гаманців і близько 93,2 мільйона доларів; Galaxy Digital оцінює суму приблизно в 90 мільйонів доларів; Specter — у 86 мільйонів доларів; Arkham — у 80 мільйонів доларів (за даними матеріалу CoinDesk від 2026-10-12). Близько 70 мільйонів доларів коштів постраждалих становили USDT у мережі Tron, решта — активи в BTC, ETH, BNB, SOL і Polygon.
Особливої уваги заслуговує спосіб атаки: імплантована деталь — це невелика плата, схована за екраном і оснащена окремим модулем стільникового зв’язку. Під час початкового налаштування на екрані відображається мнемонічна фраза з 24 слів — імплант перехоплює її та надсилає безпосередньо зловмисникам через LTE/eSIM, повністю оминаючи комп’ютер користувача та Wi-Fi. Потім зловмисники відновлюють гаманець в іншому місці за допомогою цих 24 слів і переказують кошти.
10 жовтня Ledger офіційно підтвердила, що принаймні один із пристроїв, пов’язаних з інцидентом, містив несанкціонований апаратний імплант. Усі підтверджені на сьогодні випадки пов’язані з каналами дистриб’ютора CryptoBilis у Південно-Східній Азії (Малайзія, Індонезія, Філіппіни). Власні системи компанії та канали прямих продажів не постраждали. CryptoBilis припинила продаж усіх апаратних гаманців, а її магазин у Куала-Лумпурі тимчасово закрито.
Очевидно, що зламали не захищений чип, а «ланцюг довіри» — віру в те, що коробка оригінальна, і довіру до напису «офіційний авторизований дистриб’ютор». Ledger уже порадила клієнтам CryptoBilis не вмикати пристрої, які ще не налаштовували, а з пристроїв, які вже використовувалися, перевести кошти на новий пристрій, придбаний безпосередньо на офіційному сайті, і створити нову мнемонічну фразу.
Щодо висновків: після цього інциденту перевірка апаратного гаманця під час розпакування, можливо, має стати такою ж ретельною, як приймання точного обладнання. Наратив про «абсолютну безпеку» холодних гаманців переоцінюють, але переоцінюють не сам пристрій, а надійність каналів дистрибуції. $BTC
#硬件钱包 #安全事件 #SupplyChainAttack
(Джерела даних: CoinDesk, 10-12; CryptoBriefing, 10-13; оцінки дослідників Bitquery/Specter/Arkham/Galaxy; переказ Sina Finance від 10-18 про знахідки незалежних дослідників. Суми збитків є оцінками третіх сторін; Ledger не оприлюднила офіційної суми збитків. Це лише особиста думка, не інвестиційна рекомендація.)
Нові викриття від 18 жовтня розширили масштаби цієї атаки на ланцюг постачання: у гаманці Ledger Flex, придбаному в аеропорту Чангі в Сінгапурі, виявили модифікований роз’єм дисплея, а також стільниковий модуль зв’язку та SIM-картку. Заражені пристрої могли потрапити до звичайних роздрібних каналів у кількох країнах, тож проблема вже не обмежується одним дистриб’ютором, на якого спершу звернули увагу.
Хронологія подій: починаючи з 9 жовтня, за короткий час було спустошено понад 300 гаманців. За оцінками сторонніх дослідницьких компаній, що аналізують блокчейн, збитки становлять від 80 до 93,2 мільйона доларів: Bitquery нарахувала 315 гаманців і близько 93,2 мільйона доларів; Galaxy Digital оцінює суму приблизно в 90 мільйонів доларів; Specter — у 86 мільйонів доларів; Arkham — у 80 мільйонів доларів (за даними матеріалу CoinDesk від 2026-10-12). Близько 70 мільйонів доларів коштів постраждалих становили USDT у мережі Tron, решта — активи в BTC, ETH, BNB, SOL і Polygon.
Особливої уваги заслуговує спосіб атаки: імплантована деталь — це невелика плата, схована за екраном і оснащена окремим модулем стільникового зв’язку. Під час початкового налаштування на екрані відображається мнемонічна фраза з 24 слів — імплант перехоплює її та надсилає безпосередньо зловмисникам через LTE/eSIM, повністю оминаючи комп’ютер користувача та Wi-Fi. Потім зловмисники відновлюють гаманець в іншому місці за допомогою цих 24 слів і переказують кошти.
10 жовтня Ledger офіційно підтвердила, що принаймні один із пристроїв, пов’язаних з інцидентом, містив несанкціонований апаратний імплант. Усі підтверджені на сьогодні випадки пов’язані з каналами дистриб’ютора CryptoBilis у Південно-Східній Азії (Малайзія, Індонезія, Філіппіни). Власні системи компанії та канали прямих продажів не постраждали. CryptoBilis припинила продаж усіх апаратних гаманців, а її магазин у Куала-Лумпурі тимчасово закрито.
Очевидно, що зламали не захищений чип, а «ланцюг довіри» — віру в те, що коробка оригінальна, і довіру до напису «офіційний авторизований дистриб’ютор». Ledger уже порадила клієнтам CryptoBilis не вмикати пристрої, які ще не налаштовували, а з пристроїв, які вже використовувалися, перевести кошти на новий пристрій, придбаний безпосередньо на офіційному сайті, і створити нову мнемонічну фразу.
Щодо висновків: після цього інциденту перевірка апаратного гаманця під час розпакування, можливо, має стати такою ж ретельною, як приймання точного обладнання. Наратив про «абсолютну безпеку» холодних гаманців переоцінюють, але переоцінюють не сам пристрій, а надійність каналів дистрибуції. $BTC
#硬件钱包 #安全事件 #SupplyChainAttack
(Джерела даних: CoinDesk, 10-12; CryptoBriefing, 10-13; оцінки дослідників Bitquery/Specter/Arkham/Galaxy; переказ Sina Finance від 10-18 про знахідки незалежних дослідників. Суми збитків є оцінками третіх сторін; Ledger не оприлюднила офіційної суми збитків. Це лише особиста думка, не інвестиційна рекомендація.)
81

ХАКЕРИ ЗЛОМАМИ Ї ОФІЦІЙНИЙ DEVELOPER KIT $INJ — 310 ЗАВАНТАЖЕНЬ ⚠️
Зламану версію SDK Injective підсунули через скомпрометований обліковий запис GitHub: вона під час звичайного використання викрала seed-фрази гаманців і приватні ключі. Корисне навантаження запрацювало менше ніж на годину, розповсюдилося через 18 пакетів npm і було завантажено 310 разів, перш ніж з’явилося виправлення.
Якщо ви або будь-який проєкт, з яким ви взаємодієте, запускає гаманці чи ботів на базі Injective, це одногодинне вікно могло призвести до витоку ключів. Код тихо фіксував секрети й надсилав їх на сервер, призначений виглядати цілком легітимним. Розробникам порадили вважати будь-які ключі, які торкалися цих версій, скомпрометованими.
Ви зараз перевіряєте, яку версію працює ваш гаманець або бот?
Не є фінансовою порадою. Завжди керуйте своїми ризиками.
#INJ #SecurityAlert #SupplyChainAttack #CryptoWarning
⚡
ХАКЕРИ ЗЛОМАМИ Ї ОФІЦІЙНИЙ DEVELOPER KIT $INJ — 310 ЗАВАНТАЖЕНЬ ⚠️
Зламану версію SDK Injective підсунули через скомпрометований обліковий запис GitHub: вона під час звичайного використання викрала seed-фрази гаманців і приватні ключі. Корисне навантаження запрацювало менше ніж на годину, розповсюдилося через 18 пакетів npm і було завантажено 310 разів, перш ніж з’явилося виправлення.
Якщо ви або будь-який проєкт, з яким ви взаємодієте, запускає гаманці чи ботів на базі Injective, це одногодинне вікно могло призвести до витоку ключів. Код тихо фіксував секрети й надсилав їх на сервер, призначений виглядати цілком легітимним. Розробникам порадили вважати будь-які ключі, які торкалися цих версій, скомпрометованими.
Ви зараз перевіряєте, яку версію працює ваш гаманець або бот?
Не є фінансовою порадою. Завжди керуйте своїми ризиками.
#INJ #SecurityAlert #SupplyChainAttack #CryptoWarning
⚡
Зламану версію SDK Injective підсунули через скомпрометований обліковий запис GitHub: вона під час звичайного використання викрала seed-фрази гаманців і приватні ключі. Корисне навантаження запрацювало менше ніж на годину, розповсюдилося через 18 пакетів npm і було завантажено 310 разів, перш ніж з’явилося виправлення.
Якщо ви або будь-який проєкт, з яким ви взаємодієте, запускає гаманці чи ботів на базі Injective, це одногодинне вікно могло призвести до витоку ключів. Код тихо фіксував секрети й надсилав їх на сервер, призначений виглядати цілком легітимним. Розробникам порадили вважати будь-які ключі, які торкалися цих версій, скомпрометованими.
Ви зараз перевіряєте, яку версію працює ваш гаманець або бот?
Не є фінансовою порадою. Завжди керуйте своїми ризиками.
#INJ #SecurityAlert #SupplyChainAttack #CryptoWarning
⚡
1
221

Серйозний злам у ланцюгу постачання Ledger
Ledger підтвердила наявність шкідливих апаратних імплантів у пристроях, які продавала неавторизований реселер CryptoBilis, щоб викрасти сід-фрази. Великий європейський ритейлер MediaMarkt призупинив продажі, щоб зменшити ризик.
#LedgerSecurity #SupplyChainAttack
Серйозний злам у ланцюгу постачання Ledger
Ledger підтвердила наявність шкідливих апаратних імплантів у пристроях, які продавала неавторизований реселер CryptoBilis, щоб викрасти сід-фрази. Великий європейський ритейлер MediaMarkt призупинив продажі, щоб зменшити ризик.
#LedgerSecurity #SupplyChainAttack
Ledger підтвердила наявність шкідливих апаратних імплантів у пристроях, які продавала неавторизований реселер CryptoBilis, щоб викрасти сід-фрази. Великий європейський ритейлер MediaMarkt призупинив продажі, щоб зменшити ризик.
#LedgerSecurity #SupplyChainAttack
4

·
--
Продавець Polymarket скомпрометований — зловмисники вивели 2,9 млн доларів із гаманців
Упродовж вихідних Polymarket зазнав атаки в ланцюжку постачання. Зловмисний скрипт, інжектований у фронтенд, вивів приблизно 2,9 млн доларів, перш ніж команда встигла його зупинити.
Це не експлойт смартконтракту. Зловмисники атакували ланцюжок постачання програмного забезпечення Polymarket, а не базову інфраструктуру. Атаки через ланцюжок постачання ховаються у довіреному сторонньому коді, тому їх складніше виявити.
Polymarket підтвердив, що всі постраждалі користувачі отримають повні відшкодування. Команда швидко ізолювала інцидент. Але ця подія показує, як платформи, що покладаються на зовнішні сервіси, розкривають поверхні атаки поза межами смартконтрактів.
Прогнозні ринки цього року привернули величезну увагу. Ця брехня перевіряє, чи зможуть платформи зберігати довіру в міру масштабування. Аудити безпеки сторонніх залежностей можуть стати стандартною практикою.
Чи мають децентралізовані платформи агресивніше аудитити свої залежності програмного забезпечення? Галузь уважно стежить. $BTC $ETH $SOL
#Polymarket #SupplyChainAttack #Crypto
Продавець Polymarket скомпрометований — зловмисники вивели 2,9 млн доларів із гаманців
Упродовж вихідних Polymarket зазнав атаки в ланцюжку постачання. Зловмисний скрипт, інжектований у фронтенд, вивів приблизно 2,9 млн доларів, перш ніж команда встигла його зупинити.
Це не експлойт смартконтракту. Зловмисники атакували ланцюжок постачання програмного забезпечення Polymarket, а не базову інфраструктуру. Атаки через ланцюжок постачання ховаються у довіреному сторонньому коді, тому їх складніше виявити.
Polymarket підтвердив, що всі постраждалі користувачі отримають повні відшкодування. Команда швидко ізолювала інцидент. Але ця подія показує, як платформи, що покладаються на зовнішні сервіси, розкривають поверхні атаки поза межами смартконтрактів.
Прогнозні ринки цього року привернули величезну увагу. Ця брехня перевіряє, чи зможуть платформи зберігати довіру в міру масштабування. Аудити безпеки сторонніх залежностей можуть стати стандартною практикою.
Чи мають децентралізовані платформи агресивніше аудитити свої залежності програмного забезпечення? Галузь уважно стежить. $BTC $ETH $SOL
#Polymarket #SupplyChainAttack #Crypto
Упродовж вихідних Polymarket зазнав атаки в ланцюжку постачання. Зловмисний скрипт, інжектований у фронтенд, вивів приблизно 2,9 млн доларів, перш ніж команда встигла його зупинити.
Це не експлойт смартконтракту. Зловмисники атакували ланцюжок постачання програмного забезпечення Polymarket, а не базову інфраструктуру. Атаки через ланцюжок постачання ховаються у довіреному сторонньому коді, тому їх складніше виявити.
Polymarket підтвердив, що всі постраждалі користувачі отримають повні відшкодування. Команда швидко ізолювала інцидент. Але ця подія показує, як платформи, що покладаються на зовнішні сервіси, розкривають поверхні атаки поза межами смартконтрактів.
Прогнозні ринки цього року привернули величезну увагу. Ця брехня перевіряє, чи зможуть платформи зберігати довіру в міру масштабування. Аудити безпеки сторонніх залежностей можуть стати стандартною практикою.
Чи мають децентралізовані платформи агресивніше аудитити свої залежності програмного забезпечення? Галузь уважно стежить. $BTC $ETH $SOL
#Polymarket #SupplyChainAttack #Crypto
1
44

·
--
$INJ SDK Скомпрометовано — 50 000 ЩОТИЖНЕВИХ ЗАВАНТАЖЕНЬ УРАЖЕНО ⚠️
Пакет npm @injectivelabs/sdk-ts було зловмисно змінено після компрометації облікового запису розробника в GitHub. У версії 1.20.21 міститься код, який викрадає приватні ключі гаманців і мнемонічні фрази, кодує їх і надсилає на замаскований сервер.
За наявності приблизно 50 000 щотижневих завантажень і ще 17 інших пакетів у межах того самого scope, які також заблоковані, це є масштабною атакою на ланцюжок постачання. Підозрілі коміти почалися 8 червня. Ви перевіряли свої залежності?
Не є фінансовою порадою. Завжди керуйте своїм ризиком.
#INJ #SupplyChainAttack #CryptoSecurity #SecurityAlert
⚠️
$INJ SDK Скомпрометовано — 50 000 ЩОТИЖНЕВИХ ЗАВАНТАЖЕНЬ УРАЖЕНО ⚠️
Пакет npm @injectivelabs/sdk-ts було зловмисно змінено після компрометації облікового запису розробника в GitHub. У версії 1.20.21 міститься код, який викрадає приватні ключі гаманців і мнемонічні фрази, кодує їх і надсилає на замаскований сервер.
За наявності приблизно 50 000 щотижневих завантажень і ще 17 інших пакетів у межах того самого scope, які також заблоковані, це є масштабною атакою на ланцюжок постачання. Підозрілі коміти почалися 8 червня. Ви перевіряли свої залежності?
Не є фінансовою порадою. Завжди керуйте своїм ризиком.
#INJ #SupplyChainAttack #CryptoSecurity #SecurityAlert
⚠️
Пакет npm @injectivelabs/sdk-ts було зловмисно змінено після компрометації облікового запису розробника в GitHub. У версії 1.20.21 міститься код, який викрадає приватні ключі гаманців і мнемонічні фрази, кодує їх і надсилає на замаскований сервер.
За наявності приблизно 50 000 щотижневих завантажень і ще 17 інших пакетів у межах того самого scope, які також заблоковані, це є масштабною атакою на ланцюжок постачання. Підозрілі коміти почалися 8 червня. Ви перевіряли свої залежності?
Не є фінансовою порадою. Завжди керуйте своїм ризиком.
#INJ #SupplyChainAttack #CryptoSecurity #SecurityAlert
⚠️
137

·
--
30 МАЛИЦЬКИХ NPM-ПАКЕТІВ, НАЦІЛЕНИХ НА $ETH ДЕВЕЛОПЕРІВ ВИЯВЛЕНО 🔥
Виявлено скоординовану атаку на ланцюг постачання: використали фейковий репозиторій торгового бота та npm-пакет із DeFi-тематикою, щоб упровадити JavaScript-злодій інформації. Масштаб включає 30 зловмисних пакетів: stake-math@3.5.4 закріплено як залежність у репозиторії, що породив приблизно 2 300 майже ідентичних форків — це очевидний сигнал автоматизації.
Під прицілом конфіденційні дані: бібліотеки гаманців, приватні ключі, мнемоніки, токени API та збережені облікові дані браузера. Якщо ви нещодавно виконували npm install у будь-якому проєкті, пов’язаному з DeFi або торговими ботами, ваша система може бути вже скомпрометована. Ви сьогодні аудитите свої залежності?
Це не фінансова порада. Завжди керуйте своїми ризиками.
#ETH #SecurityAlert #DeFi #SupplyChainAttack
🔥
30 МАЛИЦЬКИХ NPM-ПАКЕТІВ, НАЦІЛЕНИХ НА $ETH ДЕВЕЛОПЕРІВ ВИЯВЛЕНО 🔥
Виявлено скоординовану атаку на ланцюг постачання: використали фейковий репозиторій торгового бота та npm-пакет із DeFi-тематикою, щоб упровадити JavaScript-злодій інформації. Масштаб включає 30 зловмисних пакетів: stake-math@3.5.4 закріплено як залежність у репозиторії, що породив приблизно 2 300 майже ідентичних форків — це очевидний сигнал автоматизації.
Під прицілом конфіденційні дані: бібліотеки гаманців, приватні ключі, мнемоніки, токени API та збережені облікові дані браузера. Якщо ви нещодавно виконували npm install у будь-якому проєкті, пов’язаному з DeFi або торговими ботами, ваша система може бути вже скомпрометована. Ви сьогодні аудитите свої залежності?
Це не фінансова порада. Завжди керуйте своїми ризиками.
#ETH #SecurityAlert #DeFi #SupplyChainAttack
🔥
Виявлено скоординовану атаку на ланцюг постачання: використали фейковий репозиторій торгового бота та npm-пакет із DeFi-тематикою, щоб упровадити JavaScript-злодій інформації. Масштаб включає 30 зловмисних пакетів: stake-math@3.5.4 закріплено як залежність у репозиторії, що породив приблизно 2 300 майже ідентичних форків — це очевидний сигнал автоматизації.
Під прицілом конфіденційні дані: бібліотеки гаманців, приватні ключі, мнемоніки, токени API та збережені облікові дані браузера. Якщо ви нещодавно виконували npm install у будь-якому проєкті, пов’язаному з DeFi або торговими ботами, ваша система може бути вже скомпрометована. Ви сьогодні аудитите свої залежності?
Це не фінансова порада. Завжди керуйте своїми ризиками.
#ETH #SecurityAlert #DeFi #SupplyChainAttack
🔥
16
Виявлення несанкціонованого апаратного імпланта Ledger — кошмар для безпеки
Ledger підтвердила, що в гаманці виявили несанкціонований апаратний імплант, що свідчить про складну атаку на ланцюг постачання.
#LedgerSecurity #SupplyChainAttack
Виявлення несанкціонованого апаратного імпланта Ledger — кошмар для безпеки
Ledger підтвердила, що в гаманці виявили несанкціонований апаратний імплант, що свідчить про складну атаку на ланцюг постачання.
#LedgerSecurity #SupplyChainAttack
Ledger підтвердила, що в гаманці виявили несанкціонований апаратний імплант, що свідчить про складну атаку на ланцюг постачання.
#LedgerSecurity #SupplyChainAttack
54
·
--
#ledgerpausescryptobilissales 🚨
*LEDGER ПІДТВЕРДИЛА НЕСАНКЦІОНОВАНИЙ АПАРАТНИЙ ІМПЛАНТ — ПІД ПІДОЗРОЮ ЗБИТКИ ПОНАД $86M?!* 😱
Це вже просто за межею...
Ledger підтвердила, що під час розслідування 10 жовтня повідомлень про крадіжки, пов’язані з південно-східноазійським реселером *CryptoBilis*, виявила несанкціонований апаратний імплант у криптовалютному гаманці одного з клієнтів. Дослідники блокчейну оцінюють імовірні збитки більш ніж у *$86 Million*.
⚠️ *ЩО МИ ЗНАЄМО НАРАЗІ*
10 жовтня 2026 року служба підтримки Ledger підтвердила: _«В одному з пристроїв постраждалих користувачів виявили несанкціонований апаратний імплант»._ Це перший випадок, коли Ledger підтвердила фізичне втручання в цій справі.
🔍 Реселер: CryptoBilis — у переліку Ledger для Індонезії, Малайзії та Філіппін
💸 Орієнтовні збитки: $86M+ (Specter), $92.9M із 311 гаманців (Bitquery), $93.4M із 471 гаманця (Yfarmx)
💰 Розподіл: ∼$42M в ETH, $17.6M у BTC, $16.5M в USDT
🛑 Дії: CryptoBilis призупинила ПРОДАЖ усіх апаратних гаманців на час розслідування
🛡️ *ЗАЯВА LEDGER*
Ledger наголошує, що її інфраструктуру, системи та сервіси НЕ було скомпрометовано. Схоже, проблема обмежується цим каналом реселера. Ledger співпрацює з правоохоронцями та групою безпеки SEAL 911.
*ЩО РОБИТИ, ЯКЩО ВИ КУПИЛИ ПРИСТРІЙ У CRYPTOBILIS:*
1. Якщо ви ще не налаштували пристрій — НЕ ініціалізуйте його
2. Якщо вже налаштували — негайно переведіть активи на новий гаманець із новою фразою відновлення
3. Перевірте справжність пристрою за допомогою атестації в Ledger Live
4. Ledger НІКОЛИ не попросить вас повідомити фразу відновлення з 24 слів
Це класична атака на ланцюг постачання. Ваш холодний гаманець безпечний лише настільки, наскільки безпечний ланцюг постачання.
Ви коли-небудь купували Ledger у стороннього реселера? Перевірте зараз. 👇
Ledger підтвердила прихований чип у криптогаманці на тлі заяв про крадіжку $92M
$BAT $APT $CFX #Ledger #CryptoSecurity #SupplyChainAttack
#ledgerpausescryptobilissales 🚨
*LEDGER ПІДТВЕРДИЛА НЕСАНКЦІОНОВАНИЙ АПАРАТНИЙ ІМПЛАНТ — ПІД ПІДОЗРОЮ ЗБИТКИ ПОНАД $86M?!* 😱
Це вже просто за межею...
Ledger підтвердила, що під час розслідування 10 жовтня повідомлень про крадіжки, пов’язані з південно-східноазійським реселером *CryptoBilis*, виявила несанкціонований апаратний імплант у криптовалютному гаманці одного з клієнтів. Дослідники блокчейну оцінюють імовірні збитки більш ніж у *$86 Million*.
⚠️ *ЩО МИ ЗНАЄМО НАРАЗІ*
10 жовтня 2026 року служба підтримки Ledger підтвердила: _«В одному з пристроїв постраждалих користувачів виявили несанкціонований апаратний імплант»._ Це перший випадок, коли Ledger підтвердила фізичне втручання в цій справі.
🔍 Реселер: CryptoBilis — у переліку Ledger для Індонезії, Малайзії та Філіппін
💸 Орієнтовні збитки: $86M+ (Specter), $92.9M із 311 гаманців (Bitquery), $93.4M із 471 гаманця (Yfarmx)
💰 Розподіл: ∼$42M в ETH, $17.6M у BTC, $16.5M в USDT
🛑 Дії: CryptoBilis призупинила ПРОДАЖ усіх апаратних гаманців на час розслідування
🛡️ *ЗАЯВА LEDGER*
Ledger наголошує, що її інфраструктуру, системи та сервіси НЕ було скомпрометовано. Схоже, проблема обмежується цим каналом реселера. Ledger співпрацює з правоохоронцями та групою безпеки SEAL 911.
*ЩО РОБИТИ, ЯКЩО ВИ КУПИЛИ ПРИСТРІЙ У CRYPTOBILIS:*
1. Якщо ви ще не налаштували пристрій — НЕ ініціалізуйте його
2. Якщо вже налаштували — негайно переведіть активи на новий гаманець із новою фразою відновлення
3. Перевірте справжність пристрою за допомогою атестації в Ledger Live
4. Ledger НІКОЛИ не попросить вас повідомити фразу відновлення з 24 слів
Це класична атака на ланцюг постачання. Ваш холодний гаманець безпечний лише настільки, наскільки безпечний ланцюг постачання.
Ви коли-небудь купували Ledger у стороннього реселера? Перевірте зараз. 👇
Ledger підтвердила прихований чип у криптогаманці на тлі заяв про крадіжку $92M
$BAT $APT $CFX #Ledger #CryptoSecurity #SupplyChainAttack
*LEDGER ПІДТВЕРДИЛА НЕСАНКЦІОНОВАНИЙ АПАРАТНИЙ ІМПЛАНТ — ПІД ПІДОЗРОЮ ЗБИТКИ ПОНАД $86M?!* 😱
Це вже просто за межею...
Ledger підтвердила, що під час розслідування 10 жовтня повідомлень про крадіжки, пов’язані з південно-східноазійським реселером *CryptoBilis*, виявила несанкціонований апаратний імплант у криптовалютному гаманці одного з клієнтів. Дослідники блокчейну оцінюють імовірні збитки більш ніж у *$86 Million*.
⚠️ *ЩО МИ ЗНАЄМО НАРАЗІ*
10 жовтня 2026 року служба підтримки Ledger підтвердила: _«В одному з пристроїв постраждалих користувачів виявили несанкціонований апаратний імплант»._ Це перший випадок, коли Ledger підтвердила фізичне втручання в цій справі.
🔍 Реселер: CryptoBilis — у переліку Ledger для Індонезії, Малайзії та Філіппін
💸 Орієнтовні збитки: $86M+ (Specter), $92.9M із 311 гаманців (Bitquery), $93.4M із 471 гаманця (Yfarmx)
💰 Розподіл: ∼$42M в ETH, $17.6M у BTC, $16.5M в USDT
🛑 Дії: CryptoBilis призупинила ПРОДАЖ усіх апаратних гаманців на час розслідування
🛡️ *ЗАЯВА LEDGER*
Ledger наголошує, що її інфраструктуру, системи та сервіси НЕ було скомпрометовано. Схоже, проблема обмежується цим каналом реселера. Ledger співпрацює з правоохоронцями та групою безпеки SEAL 911.
*ЩО РОБИТИ, ЯКЩО ВИ КУПИЛИ ПРИСТРІЙ У CRYPTOBILIS:*
1. Якщо ви ще не налаштували пристрій — НЕ ініціалізуйте його
2. Якщо вже налаштували — негайно переведіть активи на новий гаманець із новою фразою відновлення
3. Перевірте справжність пристрою за допомогою атестації в Ledger Live
4. Ledger НІКОЛИ не попросить вас повідомити фразу відновлення з 24 слів
Це класична атака на ланцюг постачання. Ваш холодний гаманець безпечний лише настільки, наскільки безпечний ланцюг постачання.
Ви коли-небудь купували Ledger у стороннього реселера? Перевірте зараз. 👇
Ledger підтвердила прихований чип у криптогаманці на тлі заяв про крадіжку $92M
$BAT $APT $CFX #Ledger #CryptoSecurity #SupplyChainAttack
40
·
--
#optimjackattackinfectsatleast186websites
Атака «OptimJack»: тривожний сигнал для веббезпеки
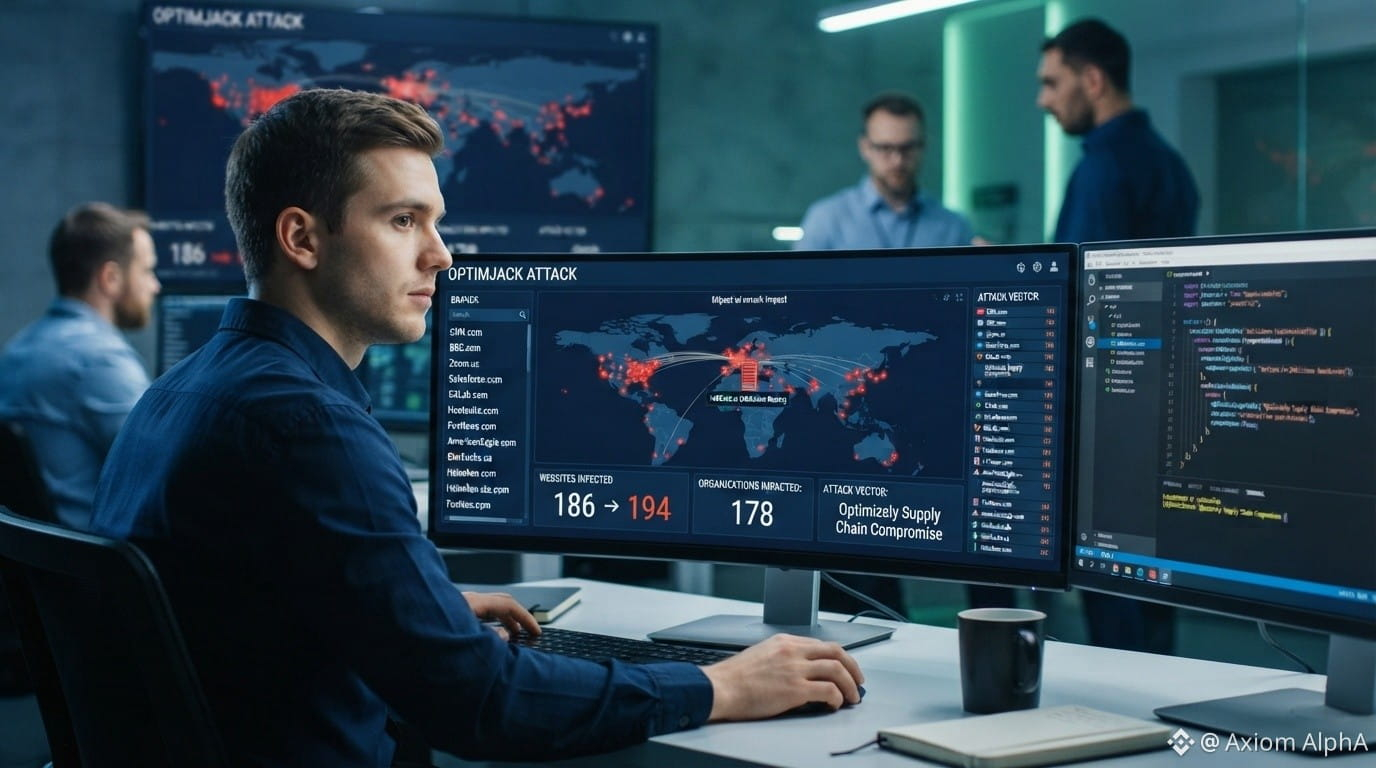
Було виявлено нову складну атаку на ланцюг постачання під назвою «OptimJack», і її масштаби вражають. Аналітики з кіберрозвідки підтвердили, що було скомпрометовано щонайменше 186 великих вебсайтів, а зараження швидко поширюється. Цей вектор атаки, спрямований саме на ланцюг постачання Optimizely, висвітлює критичні вразливості, властиві інтеграціям зі сторонніми сервісами.
Організації по всьому світу поспішають перевірити свої залежності та виправити вразливість. Те, як легко цей шкідливий код проник на вебсайти відомих брендів, є суворим нагадуванням: периметр безпеки — це вже не лише ваша власна інфраструктура, а й кожен фрагмент коду, який ви завантажуєте на свою сторінку.
Поки команди безпеки намагаються стримати наслідки, ця подія, імовірно, матиме відлуння на ринку цифрових активів.
Ось три монети й токени, якими можна торгувати, що перебувають на передовій наративу кібербезпеки та децентралізованої ідентичності:
Chainlink ($LINK )
LINK демонструє стійкість і консолідується після нещодавнього прориву. Чіткий прорив вище рівня опору $21.50 може сигналізувати про наступний рух угору, до $26.00. Відкат до зони підтримки $18.00–$19.00 стане привабливою точкою входу.
Civic ($CVC )
Civic наразі перебуває в сильному висхідному тренді. Актив знайшов надійну підтримку поблизу рівня $0.15. Ми розраховуємо на повторне тестування попередніх максимумів поблизу $0.22. Щоб керувати ризиками в цій угоді з високим імпульсом, трейдерам варто використовувати ковзний стоп-лосс.
Quant ($QNT )
QNT відстає від ширшого ринку, але демонструє ознаки накопичення. Ми чекаємо на підтверджене денне закриття вище рівня опору $120, щоб відкрити позицію, з початковою ціллю на рівні $150. Це довгострокова ставка на впровадження активу підприємствами.
{spot}(LINKUSDT)
{spot}(CVCUSDT)
{spot}(QNTUSDT)
#BlockchainTechnology #CyberSecurity #SupplyChainAttack
#Web3
#optimjackattackinfectsatleast186websites
Атака «OptimJack»: тривожний сигнал для веббезпеки
Було виявлено нову складну атаку на ланцюг постачання під назвою «OptimJack», і її масштаби вражають. Аналітики з кіберрозвідки підтвердили, що було скомпрометовано щонайменше 186 великих вебсайтів, а зараження швидко поширюється. Цей вектор атаки, спрямований саме на ланцюг постачання Optimizely, висвітлює критичні вразливості, властиві інтеграціям зі сторонніми сервісами.
Організації по всьому світу поспішають перевірити свої залежності та виправити вразливість. Те, як легко цей шкідливий код проник на вебсайти відомих брендів, є суворим нагадуванням: периметр безпеки — це вже не лише ваша власна інфраструктура, а й кожен фрагмент коду, який ви завантажуєте на свою сторінку.
Поки команди безпеки намагаються стримати наслідки, ця подія, імовірно, матиме відлуння на ринку цифрових активів.
Ось три монети й токени, якими можна торгувати, що перебувають на передовій наративу кібербезпеки та децентралізованої ідентичності:
Chainlink ($LINK )
LINK демонструє стійкість і консолідується після нещодавнього прориву. Чіткий прорив вище рівня опору $21.50 може сигналізувати про наступний рух угору, до $26.00. Відкат до зони підтримки $18.00–$19.00 стане привабливою точкою входу.
Civic ($CVC )
Civic наразі перебуває в сильному висхідному тренді. Актив знайшов надійну підтримку поблизу рівня $0.15. Ми розраховуємо на повторне тестування попередніх максимумів поблизу $0.22. Щоб керувати ризиками в цій угоді з високим імпульсом, трейдерам варто використовувати ковзний стоп-лосс.
Quant ($QNT )
QNT відстає від ширшого ринку, але демонструє ознаки накопичення. Ми чекаємо на підтверджене денне закриття вище рівня опору $120, щоб відкрити позицію, з початковою ціллю на рівні $150. Це довгострокова ставка на впровадження активу підприємствами.
#BlockchainTechnology #CyberSecurity #SupplyChainAttack
#Web3
Атака «OptimJack»: тривожний сигнал для веббезпеки
Було виявлено нову складну атаку на ланцюг постачання під назвою «OptimJack», і її масштаби вражають. Аналітики з кіберрозвідки підтвердили, що було скомпрометовано щонайменше 186 великих вебсайтів, а зараження швидко поширюється. Цей вектор атаки, спрямований саме на ланцюг постачання Optimizely, висвітлює критичні вразливості, властиві інтеграціям зі сторонніми сервісами.
Організації по всьому світу поспішають перевірити свої залежності та виправити вразливість. Те, як легко цей шкідливий код проник на вебсайти відомих брендів, є суворим нагадуванням: периметр безпеки — це вже не лише ваша власна інфраструктура, а й кожен фрагмент коду, який ви завантажуєте на свою сторінку.
Поки команди безпеки намагаються стримати наслідки, ця подія, імовірно, матиме відлуння на ринку цифрових активів.
Ось три монети й токени, якими можна торгувати, що перебувають на передовій наративу кібербезпеки та децентралізованої ідентичності:
Chainlink ($LINK )
LINK демонструє стійкість і консолідується після нещодавнього прориву. Чіткий прорив вище рівня опору $21.50 може сигналізувати про наступний рух угору, до $26.00. Відкат до зони підтримки $18.00–$19.00 стане привабливою точкою входу.
Civic ($CVC )
Civic наразі перебуває в сильному висхідному тренді. Актив знайшов надійну підтримку поблизу рівня $0.15. Ми розраховуємо на повторне тестування попередніх максимумів поблизу $0.22. Щоб керувати ризиками в цій угоді з високим імпульсом, трейдерам варто використовувати ковзний стоп-лосс.
Quant ($QNT )
QNT відстає від ширшого ринку, але демонструє ознаки накопичення. Ми чекаємо на підтверджене денне закриття вище рівня опору $120, щоб відкрити позицію, з початковою ціллю на рівні $150. Це довгострокова ставка на впровадження активу підприємствами.
#BlockchainTechnology #CyberSecurity #SupplyChainAttack
#Web3
227
Підозра у втручанні в холодні гаманці Ledger: користувачі втратили близько 90 мільйонів доларів
Спільноту криптовалют сколихнула новина: у багатьох користувачів із холодних гаманців раптово зникли всі активи, а збитки, за оцінками, сягнули 90 мільйонів доларів.
У центрі уваги — дистриб’ютор:
За повідомленнями, більшість випадків втрати коштів у Південно-Східній Азії пов’язані з пристроями, придбаними в одного роздрібного продавця на ім’я CryptoBillis.
Можлива причина, на думку CZ:
Колишній керівник Binance CZ вважає, що це могла бути локальна атака на ланцюг постачання. Цілком імовірно, користувачам продали підроблені гаманці Ledger або пристрої, у які зловмисники заздалегідь втрутилися на апаратному рівні чи записали фразу відновлення (seed phrase), перш ніж ті потрапили до покупців.
Дорогий урок:
Цей випадок — надзвичайно серйозне попередження для всіх, хто займається криптовалютами: навіть холодний гаманець, який вважають «фортецею безпеки», може перетворитися на пастку, якщо купити його не в офіційного продавця.
Підсумок: зберігання коштів на холодному гаманці теж ризиковане, якщо пристрій «підготували» ще під час доставки. Тож ретельно перевіряйте походження свого пристрою.
Ця публікація — лише розважальне переповідання новин, ані інвестиційною порадою, ані інструкцією з безпеки вона не є. Якщо ви випадково купили холодний гаманець у крамничці за рогом, а потім ваші активи випарувалися, будь ласка, самі сідайте на транспорт і вирушайте шукати продавця — у адміна ключів від вашого сейфа немає.
#Ledger #CryptoHack #SupplyChainAttack #CryptoSecurity #Web3
Підозра у втручанні в холодні гаманці Ledger: користувачі втратили близько 90 мільйонів доларів
Спільноту криптовалют сколихнула новина: у багатьох користувачів із холодних гаманців раптово зникли всі активи, а збитки, за оцінками, сягнули 90 мільйонів доларів.
У центрі уваги — дистриб’ютор:
За повідомленнями, більшість випадків втрати коштів у Південно-Східній Азії пов’язані з пристроями, придбаними в одного роздрібного продавця на ім’я CryptoBillis.
Можлива причина, на думку CZ:
Колишній керівник Binance CZ вважає, що це могла бути локальна атака на ланцюг постачання. Цілком імовірно, користувачам продали підроблені гаманці Ledger або пристрої, у які зловмисники заздалегідь втрутилися на апаратному рівні чи записали фразу відновлення (seed phrase), перш ніж ті потрапили до покупців.
Дорогий урок:
Цей випадок — надзвичайно серйозне попередження для всіх, хто займається криптовалютами: навіть холодний гаманець, який вважають «фортецею безпеки», може перетворитися на пастку, якщо купити його не в офіційного продавця.
Підсумок: зберігання коштів на холодному гаманці теж ризиковане, якщо пристрій «підготували» ще під час доставки. Тож ретельно перевіряйте походження свого пристрою.
Ця публікація — лише розважальне переповідання новин, ані інвестиційною порадою, ані інструкцією з безпеки вона не є. Якщо ви випадково купили холодний гаманець у крамничці за рогом, а потім ваші активи випарувалися, будь ласка, самі сідайте на транспорт і вирушайте шукати продавця — у адміна ключів від вашого сейфа немає.
#Ledger #CryptoHack #SupplyChainAttack #CryptoSecurity #Web3
Спільноту криптовалют сколихнула новина: у багатьох користувачів із холодних гаманців раптово зникли всі активи, а збитки, за оцінками, сягнули 90 мільйонів доларів.
У центрі уваги — дистриб’ютор:
За повідомленнями, більшість випадків втрати коштів у Південно-Східній Азії пов’язані з пристроями, придбаними в одного роздрібного продавця на ім’я CryptoBillis.
Можлива причина, на думку CZ:
Колишній керівник Binance CZ вважає, що це могла бути локальна атака на ланцюг постачання. Цілком імовірно, користувачам продали підроблені гаманці Ledger або пристрої, у які зловмисники заздалегідь втрутилися на апаратному рівні чи записали фразу відновлення (seed phrase), перш ніж ті потрапили до покупців.
Дорогий урок:
Цей випадок — надзвичайно серйозне попередження для всіх, хто займається криптовалютами: навіть холодний гаманець, який вважають «фортецею безпеки», може перетворитися на пастку, якщо купити його не в офіційного продавця.
Підсумок: зберігання коштів на холодному гаманці теж ризиковане, якщо пристрій «підготували» ще під час доставки. Тож ретельно перевіряйте походження свого пристрою.
Ця публікація — лише розважальне переповідання новин, ані інвестиційною порадою, ані інструкцією з безпеки вона не є. Якщо ви випадково купили холодний гаманець у крамничці за рогом, а потім ваші активи випарувалися, будь ласка, самі сідайте на транспорт і вирушайте шукати продавця — у адміна ключів від вашого сейфа немає.
#Ledger #CryptoHack #SupplyChainAttack #CryptoSecurity #Web3
237

⚠️ Атака шкідливого програмного забезпечення спрямована на Vite через шкідливі npm-пакети
Дослідники з кібербезпеки виявили сім шкідливих npm-пакетів, які атакують середовище інструментів для фронтенду Vite у атакі на ланцюжок постачання програмного забезпечення. Ці пакети використовують техніку Blockchain C2 для доставки RAT-програмного забезпечення, що підкреслює зростаючі ризики в екосистемі розробки ПЗ.
━━━━━━━━━━━━━━
📊 Вплив: 📈 Високий
🏷️ OTHER
#Cybersecurity #SupplyChainAttack #npm #Vite #Malware
🔗 Джерело: https://thehackernews.com/2026/07/seven-malicious-vite-npm-packages-use.html
⚠️ Атака шкідливого програмного забезпечення спрямована на Vite через шкідливі npm-пакети
Дослідники з кібербезпеки виявили сім шкідливих npm-пакетів, які атакують середовище інструментів для фронтенду Vite у атакі на ланцюжок постачання програмного забезпечення. Ці пакети використовують техніку Blockchain C2 для доставки RAT-програмного забезпечення, що підкреслює зростаючі ризики в екосистемі розробки ПЗ.
━━━━━━━━━━━━━━
📊 Вплив: 📈 Високий
🏷️ OTHER
#Cybersecurity #SupplyChainAttack #npm #Vite #Malware
🔗 Джерело: https://thehackernews.com/2026/07/seven-malicious-vite-npm-packages-use.html
Дослідники з кібербезпеки виявили сім шкідливих npm-пакетів, які атакують середовище інструментів для фронтенду Vite у атакі на ланцюжок постачання програмного забезпечення. Ці пакети використовують техніку Blockchain C2 для доставки RAT-програмного забезпечення, що підкреслює зростаючі ризики в екосистемі розробки ПЗ.
━━━━━━━━━━━━━━
📊 Вплив: 📈 Високий
🏷️ OTHER
#Cybersecurity #SupplyChainAttack #npm #Vite #Malware
🔗 Джерело: https://thehackernews.com/2026/07/seven-malicious-vite-npm-packages-use.html
44
🚨 Атака QuickFox використовує ланцюг постачання для поширення шкідливого ПЗ FDMTP
Команда реагування на інциденти FortiGuard Labs розкрила подробиці кібератаки, спрямованої на ланцюг постачання, під час якої використовувалися змодифіковані інструменти встановлення Windows для проникнення в системи. Цю атаку відомо як QuickFox; вона розгорнула витончене шкідливе програмне забезпечення під назвою FDMTP, націлене на конкретних жертв із застосуванням передових методів.
━━━━━━━━━━━━━━
📊 Вплив: 📈 Високий
🏷️ OTHER
#CyberSecurity #SupplyChainAttack #Malware #InformationSecurity #ThreatAnalysis
📰 Джерело: fortinet.com
🚨 Атака QuickFox використовує ланцюг постачання для поширення шкідливого ПЗ FDMTP
Команда реагування на інциденти FortiGuard Labs розкрила подробиці кібератаки, спрямованої на ланцюг постачання, під час якої використовувалися змодифіковані інструменти встановлення Windows для проникнення в системи. Цю атаку відомо як QuickFox; вона розгорнула витончене шкідливе програмне забезпечення під назвою FDMTP, націлене на конкретних жертв із застосуванням передових методів.
━━━━━━━━━━━━━━
📊 Вплив: 📈 Високий
🏷️ OTHER
#CyberSecurity #SupplyChainAttack #Malware #InformationSecurity #ThreatAnalysis
📰 Джерело: fortinet.com
Команда реагування на інциденти FortiGuard Labs розкрила подробиці кібератаки, спрямованої на ланцюг постачання, під час якої використовувалися змодифіковані інструменти встановлення Windows для проникнення в системи. Цю атаку відомо як QuickFox; вона розгорнула витончене шкідливе програмне забезпечення під назвою FDMTP, націлене на конкретних жертв із застосуванням передових методів.
━━━━━━━━━━━━━━
📊 Вплив: 📈 Високий
🏷️ OTHER
#CyberSecurity #SupplyChainAttack #Malware #InformationSecurity #ThreatAnalysis
📰 Джерело: fortinet.com
14
$INJ SDK BACKDOOR – 310 ЗАВАНТАЖЕНЬ ЗЛОВМИСНОГО КОДУ ДО ВИПРАВЛЕННЯ 🔥
Заражена версія основного TypeScript-пакета Injective була активна менш ніж годину в npm, непомітно викрадаючи seed-фрази гаманців і приватні ключі. Зловмисний реліз поширився через 18 пакетів і був завантажений 310 разів, перш ніж його прибрали.
Компанія з безпеки Socket підтвердила, що компрометація сталася через викрадений обліковий запис дописувача GitHub. Зловмисний код маскувався під аналітику та надсилав викрадені ключі на сервер, що імітував законну інфраструктуру Injective. Будь-який ключ, який пройшов через версію 1.20.21, слід вважати скомпрометованим.
Ваші проєкти використовують уражений пакет @injectivelabs/sdk-ts?
Не є фінансовою порадою. Завжди керуйте своїми ризиками.
#INJ #SecurityAlert #CryptoAlert #WalletSafety #SupplyChainAttack
🔥
$INJ SDK BACKDOOR – 310 ЗАВАНТАЖЕНЬ ЗЛОВМИСНОГО КОДУ ДО ВИПРАВЛЕННЯ 🔥
Заражена версія основного TypeScript-пакета Injective була активна менш ніж годину в npm, непомітно викрадаючи seed-фрази гаманців і приватні ключі. Зловмисний реліз поширився через 18 пакетів і був завантажений 310 разів, перш ніж його прибрали.
Компанія з безпеки Socket підтвердила, що компрометація сталася через викрадений обліковий запис дописувача GitHub. Зловмисний код маскувався під аналітику та надсилав викрадені ключі на сервер, що імітував законну інфраструктуру Injective. Будь-який ключ, який пройшов через версію 1.20.21, слід вважати скомпрометованим.
Ваші проєкти використовують уражений пакет @injectivelabs/sdk-ts?
Не є фінансовою порадою. Завжди керуйте своїми ризиками.
#INJ #SecurityAlert #CryptoAlert #WalletSafety #SupplyChainAttack
🔥
Заражена версія основного TypeScript-пакета Injective була активна менш ніж годину в npm, непомітно викрадаючи seed-фрази гаманців і приватні ключі. Зловмисний реліз поширився через 18 пакетів і був завантажений 310 разів, перш ніж його прибрали.
Компанія з безпеки Socket підтвердила, що компрометація сталася через викрадений обліковий запис дописувача GitHub. Зловмисний код маскувався під аналітику та надсилав викрадені ключі на сервер, що імітував законну інфраструктуру Injective. Будь-який ключ, який пройшов через версію 1.20.21, слід вважати скомпрометованим.
Ваші проєкти використовують уражений пакет @injectivelabs/sdk-ts?
Не є фінансовою порадою. Завжди керуйте своїми ризиками.
#INJ #SecurityAlert #CryptoAlert #WalletSafety #SupplyChainAttack
🔥
116
·
--
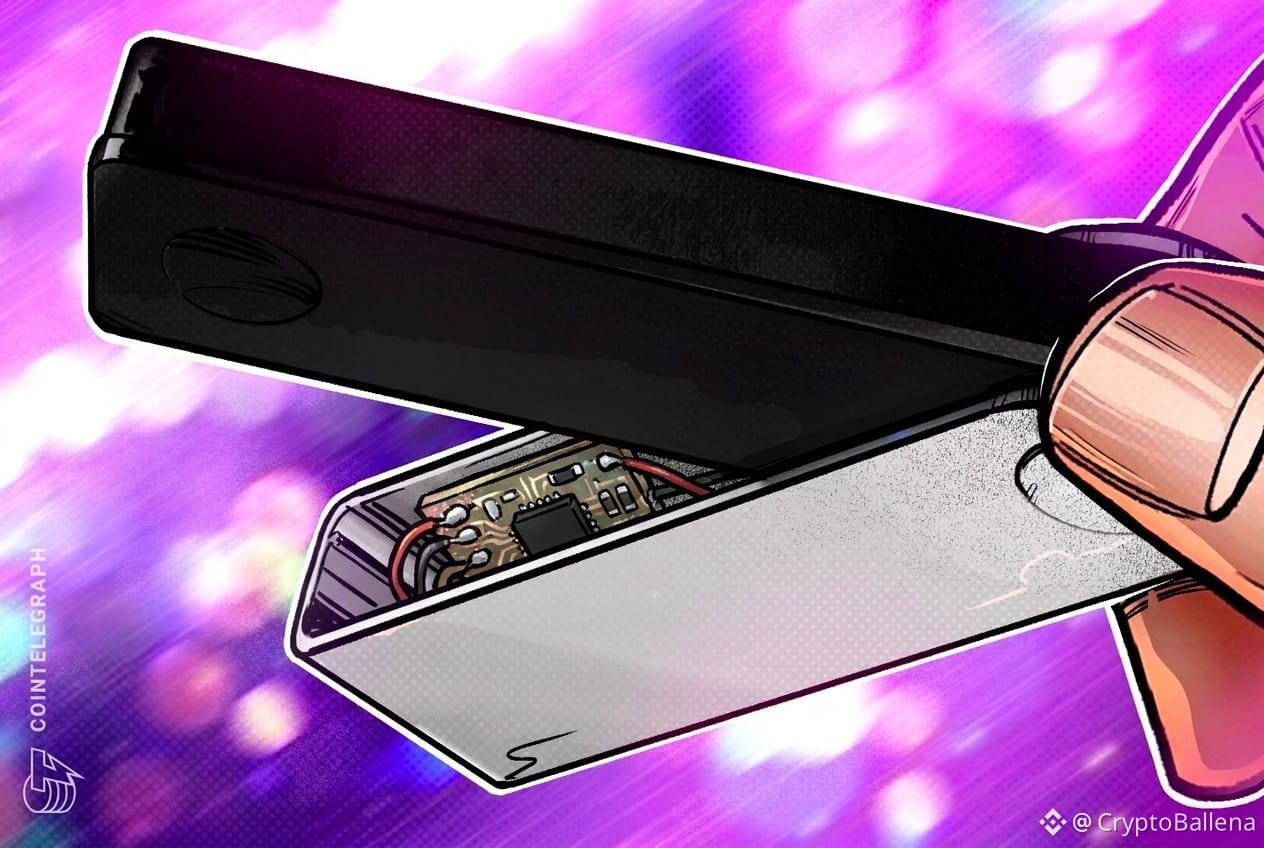
Ledger підтверджує наявність несанкціонованого апаратного пристрою в розслідуванні крадіжки в ланцюгу постачання
Ledger підтвердила виявлення несанкціонованого апаратного пристрою, встановленого всередині криптогаманця, пов’язаного з поточним розслідуванням крадіжки, що вказує на витончену атаку на ланцюг постачання.
Компанія зазначила, що скомпрометований пристрій було відстежено до одного реселера, який працює в Південно-Східній Азії, і що інцидент, схоже, обмежується цим ринком. Оцінюється, що збитки, пов’язані з цим випадком, можуть перевищити 86 мільйонів доларів.
Ledger не оприлюднила технічний механізм встановленого пристрою, але це виявлення підкреслює наявні занепокоєння щодо безпеки, пов’язані з сторонніми продавцями апаратних гаманців. Користувачам постійно рекомендують купувати пристрої безпосередньо у виробників, щоб зменшити ризик використання модифікованого обладнання.
#CyberSecurity (Кібербезпека)
#SupplyChainAttack (Атака на ланцюг постачання)
#HardwareWallets (Холодний гаманець)
#CryptoSecurity #OPSEC (Операційна безпека)
Ledger підтверджує наявність несанкціонованого апаратного пристрою в розслідуванні крадіжки в ланцюгу постачання
Ledger підтвердила виявлення несанкціонованого апаратного пристрою, встановленого всередині криптогаманця, пов’язаного з поточним розслідуванням крадіжки, що вказує на витончену атаку на ланцюг постачання.
Компанія зазначила, що скомпрометований пристрій було відстежено до одного реселера, який працює в Південно-Східній Азії, і що інцидент, схоже, обмежується цим ринком. Оцінюється, що збитки, пов’язані з цим випадком, можуть перевищити 86 мільйонів доларів.
Ledger не оприлюднила технічний механізм встановленого пристрою, але це виявлення підкреслює наявні занепокоєння щодо безпеки, пов’язані з сторонніми продавцями апаратних гаманців. Користувачам постійно рекомендують купувати пристрої безпосередньо у виробників, щоб зменшити ризик використання модифікованого обладнання.
#CyberSecurity (Кібербезпека)
#SupplyChainAttack (Атака на ланцюг постачання)
#HardwareWallets (Холодний гаманець)
#CryptoSecurity #OPSEC (Операційна безпека)
Ledger підтвердила виявлення несанкціонованого апаратного пристрою, встановленого всередині криптогаманця, пов’язаного з поточним розслідуванням крадіжки, що вказує на витончену атаку на ланцюг постачання.
Компанія зазначила, що скомпрометований пристрій було відстежено до одного реселера, який працює в Південно-Східній Азії, і що інцидент, схоже, обмежується цим ринком. Оцінюється, що збитки, пов’язані з цим випадком, можуть перевищити 86 мільйонів доларів.
Ledger не оприлюднила технічний механізм встановленого пристрою, але це виявлення підкреслює наявні занепокоєння щодо безпеки, пов’язані з сторонніми продавцями апаратних гаманців. Користувачам постійно рекомендують купувати пристрої безпосередньо у виробників, щоб зменшити ризик використання модифікованого обладнання.
#CyberSecurity (Кібербезпека)
#SupplyChainAttack (Атака на ланцюг постачання)
#HardwareWallets (Холодний гаманець)
#CryptoSecurity #OPSEC (Операційна безпека)
2
47
🚨 Зламання зачіпає рекламну компанію для націлювання на криптовалютні гаманці
Компанія Adform, що спеціалізується на інтернет-рекламі, зазнала кібератаки, спрямованої на заміну адрес копій криптовалютних гаманців, які користувачі надавали, на адреси, що належать зловмисникам. Злам відбувся шляхом експлуатації рекламних скриптів на сайтах, які використовують платформу компанії, що підкреслює виклики з інформаційної безпеки в галузі.
━━━━━━━━━━━━━━
📊 Вплив: 📈 високий
🏷️ OTHER
#Cybersecurity #CryptoCrime #Adform #BlockchainSecurity #SupplyChainAttack
📰 Джерело: bleepingcomputer.com
🚨 Зламання зачіпає рекламну компанію для націлювання на криптовалютні гаманці
Компанія Adform, що спеціалізується на інтернет-рекламі, зазнала кібератаки, спрямованої на заміну адрес копій криптовалютних гаманців, які користувачі надавали, на адреси, що належать зловмисникам. Злам відбувся шляхом експлуатації рекламних скриптів на сайтах, які використовують платформу компанії, що підкреслює виклики з інформаційної безпеки в галузі.
━━━━━━━━━━━━━━
📊 Вплив: 📈 високий
🏷️ OTHER
#Cybersecurity #CryptoCrime #Adform #BlockchainSecurity #SupplyChainAttack
📰 Джерело: bleepingcomputer.com
Компанія Adform, що спеціалізується на інтернет-рекламі, зазнала кібератаки, спрямованої на заміну адрес копій криптовалютних гаманців, які користувачі надавали, на адреси, що належать зловмисникам. Злам відбувся шляхом експлуатації рекламних скриптів на сайтах, які використовують платформу компанії, що підкреслює виклики з інформаційної безпеки в галузі.
━━━━━━━━━━━━━━
📊 Вплив: 📈 високий
🏷️ OTHER
#Cybersecurity #CryptoCrime #Adform #BlockchainSecurity #SupplyChainAttack
📰 Джерело: bleepingcomputer.com
16
🚨 Кібератака ChainDrop спрямована на пакети npm та вражає 1300 з них
Звіт з безпеки виявив, що масштаб кібератаки ChainDrop є значним: зловмисники націлилися більш ніж на 1300 пакетів у відомих репозиторіях npm. Зловмисники використовують легітимні робочі процеси GitHub Actions для розгортання шкідливого коду, що впливає на проєкти, які залежать від цих пакетів.
━━━━━━━━━━━━━━
📊 Наслідки: 📈 Високі
🏷️ OTHER
#Cybersecurity #SupplyChainAttack #npm #GitHub #Infosec
📰 Джерело: 4sysops.com
🚨 Кібератака ChainDrop спрямована на пакети npm та вражає 1300 з них
Звіт з безпеки виявив, що масштаб кібератаки ChainDrop є значним: зловмисники націлилися більш ніж на 1300 пакетів у відомих репозиторіях npm. Зловмисники використовують легітимні робочі процеси GitHub Actions для розгортання шкідливого коду, що впливає на проєкти, які залежать від цих пакетів.
━━━━━━━━━━━━━━
📊 Наслідки: 📈 Високі
🏷️ OTHER
#Cybersecurity #SupplyChainAttack #npm #GitHub #Infosec
📰 Джерело: 4sysops.com
Звіт з безпеки виявив, що масштаб кібератаки ChainDrop є значним: зловмисники націлилися більш ніж на 1300 пакетів у відомих репозиторіях npm. Зловмисники використовують легітимні робочі процеси GitHub Actions для розгортання шкідливого коду, що впливає на проєкти, які залежать від цих пакетів.
━━━━━━━━━━━━━━
📊 Наслідки: 📈 Високі
🏷️ OTHER
#Cybersecurity #SupplyChainAttack #npm #GitHub #Infosec
📰 Джерело: 4sysops.com
37

·
--
Оптимістично
#LedgerConfirmsUnauthorizedHardwareImplantInUserDevice
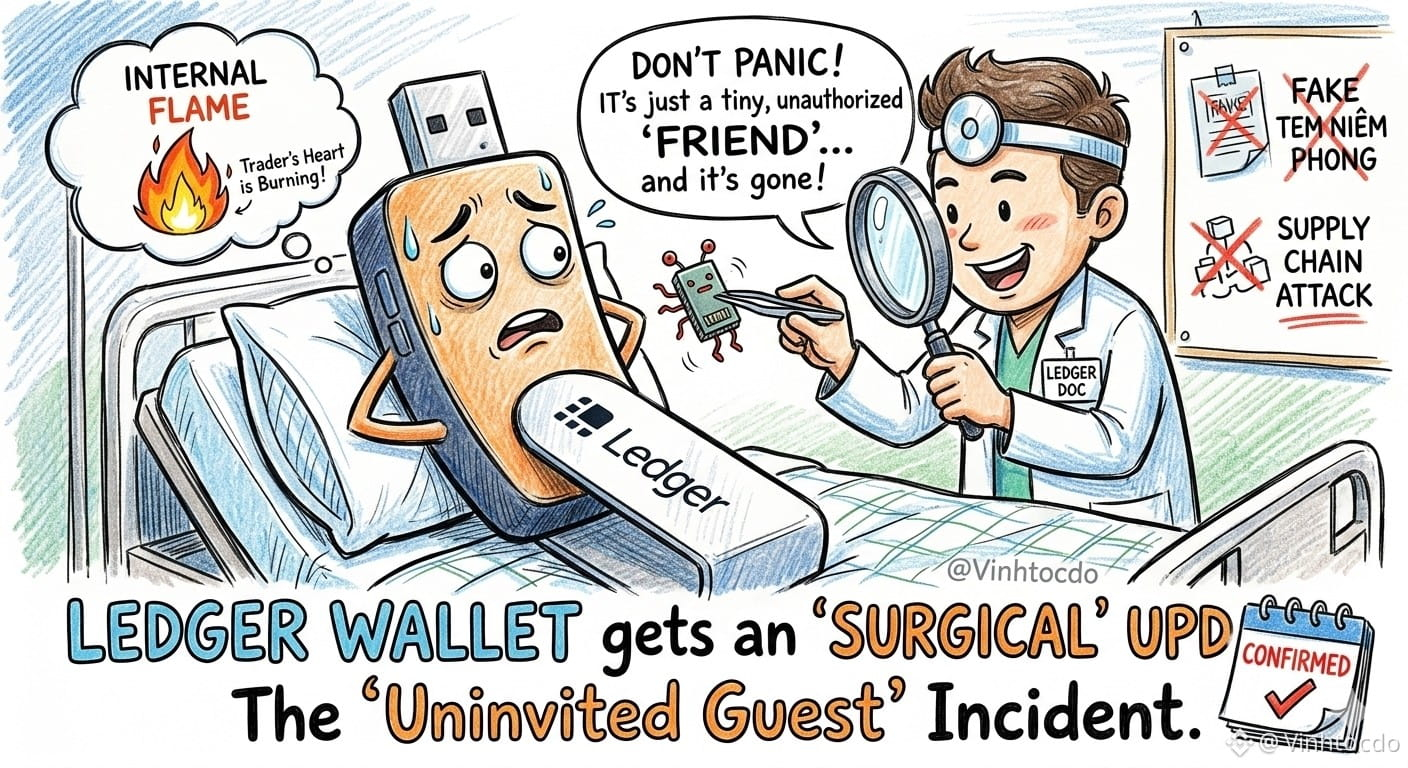
Холодний гаманець, але серця трейдерів палають! 🔥
🚨 Гучний скандал: Ledger щойно підтвердила, що принаймні один пристрій користувача було незаконно модифіковано на апаратному рівні! Дистриб’ютор CryptoBilis у паніці негайно припинив продаж усіх товарів.
🤔 То навіщо тоді пломби? Багато хто дивується: пломби та гарантійні наліпки всюди, а пристрій усе одно змогли підробити?
🏷️ Теперішні хакери дуже майстерно підробляють або знімають пломби — «атака на ланцюг постачання» для них дрібниця.
🕵️ А може, це... хтось ізсередини потайки встановив незнайомий чип ще до наклеювання пломби? Ledger запевняє, що її система залишається безпечною, але ця драма ще не закінчилася!
🛡️ Що робити трейдерам?
🛑 Якщо ви купили пристрій у CryptoBilis і ще не налаштували його — не торкайтеся до нього.
💸 Якщо вже налаштували — негайно переведіть усі активи на новий гаманець із цілком новою фразою відновлення з 24 слів!
⚠️ Це не фінансова порада!
👉 Зареєструйте новий акаунт Binance, щоб торгувати разом зі мною:
➕ Реферальний код: VINHTOCDO
🔗 Посилання: [binance.com](http://binance.com/)
👇 Натисніть кнопки для торгівлі нижче, щоб підтримати мене:
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
$BNB
{spot}(BNBUSDT)
#Ledger #CryptoSecurity #HardwareWallet #CryptoScam #SupplyChainAttack #VINHTOCDO
#LedgerConfirmsUnauthorizedHardwareImplantInUserDevice
Холодний гаманець, але серця трейдерів палають! 🔥
🚨 Гучний скандал: Ledger щойно підтвердила, що принаймні один пристрій користувача було незаконно модифіковано на апаратному рівні! Дистриб’ютор CryptoBilis у паніці негайно припинив продаж усіх товарів.
🤔 То навіщо тоді пломби? Багато хто дивується: пломби та гарантійні наліпки всюди, а пристрій усе одно змогли підробити?
🏷️ Теперішні хакери дуже майстерно підробляють або знімають пломби — «атака на ланцюг постачання» для них дрібниця.
🕵️ А може, це... хтось ізсередини потайки встановив незнайомий чип ще до наклеювання пломби? Ledger запевняє, що її система залишається безпечною, але ця драма ще не закінчилася!
🛡️ Що робити трейдерам?
🛑 Якщо ви купили пристрій у CryptoBilis і ще не налаштували його — не торкайтеся до нього.
💸 Якщо вже налаштували — негайно переведіть усі активи на новий гаманець із цілком новою фразою відновлення з 24 слів!
⚠️ Це не фінансова порада!
👉 Зареєструйте новий акаунт Binance, щоб торгувати разом зі мною:
➕ Реферальний код: VINHTOCDO
🔗 Посилання: binance.com
👇 Натисніть кнопки для торгівлі нижче, щоб підтримати мене:
$BTC
$ETH
$BNB
#Ledger #CryptoSecurity #HardwareWallet #CryptoScam #SupplyChainAttack #VINHTOCDO
Холодний гаманець, але серця трейдерів палають! 🔥
🚨 Гучний скандал: Ledger щойно підтвердила, що принаймні один пристрій користувача було незаконно модифіковано на апаратному рівні! Дистриб’ютор CryptoBilis у паніці негайно припинив продаж усіх товарів.
🤔 То навіщо тоді пломби? Багато хто дивується: пломби та гарантійні наліпки всюди, а пристрій усе одно змогли підробити?
🏷️ Теперішні хакери дуже майстерно підробляють або знімають пломби — «атака на ланцюг постачання» для них дрібниця.
🕵️ А може, це... хтось ізсередини потайки встановив незнайомий чип ще до наклеювання пломби? Ledger запевняє, що її система залишається безпечною, але ця драма ще не закінчилася!
🛡️ Що робити трейдерам?
🛑 Якщо ви купили пристрій у CryptoBilis і ще не налаштували його — не торкайтеся до нього.
💸 Якщо вже налаштували — негайно переведіть усі активи на новий гаманець із цілком новою фразою відновлення з 24 слів!
⚠️ Це не фінансова порада!
👉 Зареєструйте новий акаунт Binance, щоб торгувати разом зі мною:
➕ Реферальний код: VINHTOCDO
🔗 Посилання: binance.com
👇 Натисніть кнопки для торгівлі нижче, щоб підтримати мене:
$BTC
$ETH
$BNB
#Ledger #CryptoSecurity #HardwareWallet #CryptoScam #SupplyChainAttack #VINHTOCDO
8
5.1k

$INJ NPM ПАКЕТНИЙ ВЛОМ — 50 ТИС. ЩОТИЖНЕВИХ ЗАВАНТАЖЕНЬ СКОМПРОМЕТОВАНО 🔥
Зловмисна версія 1.20.21 injectivelabs/sdk-ts краде приватні ключі та відновлювальні фрази. Обліковий запис розробника в GitHub був скомпрометований у типовій атаці ланцюга постачання, спрямованій на розробників. За наявності приблизно 50 000 завантажень на тиждень це не дрібномасштабний інцидент. Якщо ви або ваша команда взаємодіяли з цим пакетом з 8 червня, негайно змініть свої ключі.
Injective відреагувала швидко, але в екосистемі npm досі є прогалини. Ви перевіряєте свої залежності на зловмисні оновлення?
Це не фінансова порада. Завжди керуйте своїми ризиками.
#INJ #SecurityAlert #SupplyChainAttack #CryptoNews #Web3
⚡
$INJ NPM ПАКЕТНИЙ ВЛОМ — 50 ТИС. ЩОТИЖНЕВИХ ЗАВАНТАЖЕНЬ СКОМПРОМЕТОВАНО 🔥
Зловмисна версія 1.20.21 injectivelabs/sdk-ts краде приватні ключі та відновлювальні фрази. Обліковий запис розробника в GitHub був скомпрометований у типовій атаці ланцюга постачання, спрямованій на розробників. За наявності приблизно 50 000 завантажень на тиждень це не дрібномасштабний інцидент. Якщо ви або ваша команда взаємодіяли з цим пакетом з 8 червня, негайно змініть свої ключі.
Injective відреагувала швидко, але в екосистемі npm досі є прогалини. Ви перевіряєте свої залежності на зловмисні оновлення?
Це не фінансова порада. Завжди керуйте своїми ризиками.
#INJ #SecurityAlert #SupplyChainAttack #CryptoNews #Web3
⚡
Зловмисна версія 1.20.21 injectivelabs/sdk-ts краде приватні ключі та відновлювальні фрази. Обліковий запис розробника в GitHub був скомпрометований у типовій атаці ланцюга постачання, спрямованій на розробників. За наявності приблизно 50 000 завантажень на тиждень це не дрібномасштабний інцидент. Якщо ви або ваша команда взаємодіяли з цим пакетом з 8 червня, негайно змініть свої ключі.
Injective відреагувала швидко, але в екосистемі npm досі є прогалини. Ви перевіряєте свої залежності на зловмисні оновлення?
Це не фінансова порада. Завжди керуйте своїми ризиками.
#INJ #SecurityAlert #SupplyChainAttack #CryptoNews #Web3
⚡
150

·
--
🚨 2 000 ОТРУЄНИХ ПАКЕТІВ ЗАЛИЛИ $KEYV — 127 МЛН ЗАВАНТАЖЕНЬ У ЗОНІ ВИБУХУ! 💥
За 127 млн завантажень на тиждень це не баг — це зброєне проникнення з величезним радіусом ураження. 🦈 Атакувальник затопив екосистему Keyv/Cacheable 2 000+ шкідливими версіями, зокрема keyv@6.0.0, імітуючи автоматизацію хробака Shai-Hulud. 🔍
Ось як проєкти вигризають ізсередини: крадіжка облікових даних, витоки ключів CI/CD, віддалені корисні навантаження, латеральне переміщення через середовища розробки. Кожна наступна програма, яка торкається цієї бібліотеки, наражається на ризик. 📊
Якщо у вас є ключі або ви запускаєте build-конвеєри в Node.js, вважайте свої залежності скомпрометованими, доки їх не буде перевірено. Негайно ротируйте облікові дані та перегляньте lock-файли. ⚠️ 💬 Ваше дерево залежностей чисте, чи ви всього в одному пакеті від кошмару? 👇
⚠️ Це не фінансова порада. Завжди керуйте своїми ризиками. 🛡️
🏷️ #KEYV #SupplyChainAttack #CryptoSecurity #CyberAlert #NPM
🔍 🛡️
🚨 2 000 ОТРУЄНИХ ПАКЕТІВ ЗАЛИЛИ $KEYV — 127 МЛН ЗАВАНТАЖЕНЬ У ЗОНІ ВИБУХУ! 💥
За 127 млн завантажень на тиждень це не баг — це зброєне проникнення з величезним радіусом ураження. 🦈 Атакувальник затопив екосистему Keyv/Cacheable 2 000+ шкідливими версіями, зокрема keyv@6.0.0, імітуючи автоматизацію хробака Shai-Hulud. 🔍
Ось як проєкти вигризають ізсередини: крадіжка облікових даних, витоки ключів CI/CD, віддалені корисні навантаження, латеральне переміщення через середовища розробки. Кожна наступна програма, яка торкається цієї бібліотеки, наражається на ризик. 📊
Якщо у вас є ключі або ви запускаєте build-конвеєри в Node.js, вважайте свої залежності скомпрометованими, доки їх не буде перевірено. Негайно ротируйте облікові дані та перегляньте lock-файли. ⚠️ 💬 Ваше дерево залежностей чисте, чи ви всього в одному пакеті від кошмару? 👇
⚠️ Це не фінансова порада. Завжди керуйте своїми ризиками. 🛡️
🏷️ #KEYV #SupplyChainAttack #CryptoSecurity #CyberAlert #NPM
🔍 🛡️
За 127 млн завантажень на тиждень це не баг — це зброєне проникнення з величезним радіусом ураження. 🦈 Атакувальник затопив екосистему Keyv/Cacheable 2 000+ шкідливими версіями, зокрема keyv@6.0.0, імітуючи автоматизацію хробака Shai-Hulud. 🔍
Ось як проєкти вигризають ізсередини: крадіжка облікових даних, витоки ключів CI/CD, віддалені корисні навантаження, латеральне переміщення через середовища розробки. Кожна наступна програма, яка торкається цієї бібліотеки, наражається на ризик. 📊
Якщо у вас є ключі або ви запускаєте build-конвеєри в Node.js, вважайте свої залежності скомпрометованими, доки їх не буде перевірено. Негайно ротируйте облікові дані та перегляньте lock-файли. ⚠️ 💬 Ваше дерево залежностей чисте, чи ви всього в одному пакеті від кошмару? 👇
⚠️ Це не фінансова порада. Завжди керуйте своїми ризиками. 🛡️
🏷️ #KEYV #SupplyChainAttack #CryptoSecurity #CyberAlert #NPM
🔍 🛡️
13

Ledger виявила несанкціонований апаратний імплант у криптогаманці: побоювання щодо атаки на ланцюг постачання
- Ledger підтвердила виявлення несанкціонованого апаратного імпланта всередині криптогаманця
- Імплант пов’язаний із розслідуванням крадіжки, що триває
- Це посилює побоювання щодо витончених атак на ланцюг постачання
- У джерелі RSS не надано додаткових подробиць про масштаби інциденту чи конкретний гаманець
#BinanceSquare #CryptoNews #Ledger #Security #SupplyChainAttack
$btc $eth
vlikevn Titanbot
Джерело: U.Today
Ledger виявила несанкціонований апаратний імплант у криптогаманці: побоювання щодо атаки на ланцюг постачання
- Ledger підтвердила виявлення несанкціонованого апаратного імпланта всередині криптогаманця
- Імплант пов’язаний із розслідуванням крадіжки, що триває
- Це посилює побоювання щодо витончених атак на ланцюг постачання
- У джерелі RSS не надано додаткових подробиць про масштаби інциденту чи конкретний гаманець
#BinanceSquare #CryptoNews #Ledger #Security #SupplyChainAttack
$btc $eth
vlikevn Titanbot
Джерело: U.Today
- Ledger підтвердила виявлення несанкціонованого апаратного імпланта всередині криптогаманця
- Імплант пов’язаний із розслідуванням крадіжки, що триває
- Це посилює побоювання щодо витончених атак на ланцюг постачання
- У джерелі RSS не надано додаткових подробиць про масштаби інциденту чи конкретний гаманець
#BinanceSquare #CryptoNews #Ledger #Security #SupplyChainAttack
$btc $eth
vlikevn Titanbot
Джерело: U.Today
134
Увійдіть, щоб переглянути інший контент
Приєднуйтесь до користувачів криптовалют по всьому світу на Binance Square
⚡️ Отримуйте актуальну та корисну інформацію про криптовалюти.
💬 Приєднуйтесь до найбільшої у світі криптобіржі.
👍 Відкрийте справжні ідеї від перевірених авторів.
Електронна пошта / номер телефону
Трендові теми
1
#fomcвідстеження
124,469 переглядів
547 обговорюють
2
#NvidiaBeatsEstimatesAICloudStocksRiseAfterHours
4,917 переглядів
69 обговорюють
3
#A Packed Week of Earnings and Data Tests Markets
152,862 переглядів
668 обговорюють
4
#AnthropicIPOTestsInvestorAppetiteForAI
337,655 переглядів
2,928 обговорюють
5
#NvidiaBoardNotConsideringHuang’sReturnasCEO
128,990 переглядів
997 обговорюють
6
#KOSPIFalls2.59%ToLowestCloseSinceFebruary
33,709 переглядів
340 обговорюють
7
#AnthropicClearedToListOnNasdaqAsANT
28,133 переглядів
280 обговорюють
8
#WhatInvestmentSignalsDo13FFilingsReveal?
70,262 переглядів
681 обговорюють
9
#TetherCapitalMakesStrategicInvestmentInStables
16,018 переглядів
121 обговорюють
10
#EvernorthRecords$505MImpairmentOnPreListingXRP
1,969 переглядів
21 обговорюють