

#securityupdate
securityupdate
24,398 переглядів
63 обговорюють
Популярні
Найсвіжіші

·
--
#BitgetBreachForgedRequestsNotStolenKeys
🔐 #BitgetBreachForgedRequestsNotStolenKeys
Фраза підкреслює важливе розмежування в кібербезпеці: інцидент безпеки, пов’язаний із підробленими або несанкціонованими запитами, не обов’язково є тим самим, що компрометація, коли приватні ключі викрадено.
Для користувачів головний висновок: стежте за офіційними оновленнями Bitget щодо безпеки, уникайте неперевірених тверджень і застосовуйте надійні практики захисту акаунта, зокрема 2FA та захист під час зняття коштів.
#Bitget #CryptoSecurity #Web3 #SecurityUpdate
67


🚨 Увага: хакер Coldcard у русі — виводить $7,7 млн у $BTC!
Згідно з нещодавнім звітом Galaxy Research, зловмисник, який стоїть за руйнівним експлойтом Coldcard, щойно переказав 45% біткоїнів, викрадених під час третьої хвилі атак. Ця подія підкреслює стійкі виклики в безпеці апаратних гаманців і відстеженні незаконних ончейн-переміщень.
⚠️ **Викрадені сховища**: хакеру вдалося вивести кошти з 11 найбільших сховищ, безпосередньо пов’язаних із цією третьою хвилею порушень безпеки.
💸 **Кошти в русі**: приблизно на $7,7 млн ($BTC ) коштів системно переказано на новостворені адреси, що викликало тривогу серед ончейн-аналітиків.
🔍 **Триваюча загроза**: це свідчить про продовження масштабної та скоєної атаки, слугуючи нагадуванням, що належна конфігурація так само важлива, як і саме обладнання.
Користувачів наполегливо закликають перевірити свої мультисиг-підключення, звірити всі підписи транзакцій на незалежних пристроях і залишатися в курсі офіційних патчів безпеки.
$BTC #Bitcoin #CryptoSecurity #Write2Earn #SecurityUpdate
🚨 Увага: хакер Coldcard у русі — виводить $7,7 млн у $BTC !
Згідно з нещодавнім звітом Galaxy Research, зловмисник, який стоїть за руйнівним експлойтом Coldcard, щойно переказав 45% біткоїнів, викрадених під час третьої хвилі атак. Ця подія підкреслює стійкі виклики в безпеці апаратних гаманців і відстеженні незаконних ончейн-переміщень.
⚠️ **Викрадені сховища**: хакеру вдалося вивести кошти з 11 найбільших сховищ, безпосередньо пов’язаних із цією третьою хвилею порушень безпеки.
💸 **Кошти в русі**: приблизно на $7,7 млн ($BTC ) коштів системно переказано на новостворені адреси, що викликало тривогу серед ончейн-аналітиків.
🔍 **Триваюча загроза**: це свідчить про продовження масштабної та скоєної атаки, слугуючи нагадуванням, що належна конфігурація так само важлива, як і саме обладнання.
Користувачів наполегливо закликають перевірити свої мультисиг-підключення, звірити всі підписи транзакцій на незалежних пристроях і залишатися в курсі офіційних патчів безпеки.
$BTC #Bitcoin #CryptoSecurity #Write2Earn #SecurityUpdate
105

$ETH КРИТИЧНУ ПОМИЛКУ ВИПРАВЛЕНО ШІ — ДОВІРА ЧИ ТРИВОГА? ⚡
Тіло:
Критичну вразливість було виявлено в рівні обміну повідомленнями Ethereum із використанням ШІ-агентів, а потім підтверджено й виправлено основними розробниками. Ця помилка могла спричинити віддалене падіння валідаторів, але швидке виявлення — це двозначний сигнал.
Одні сприймають це як доказ того, що мережа може самовідновлюватися швидше, ніж будь-коли. Інші бачать у цьому підтвердження того, що приховані вади й досі таяться під поверхнею. Ринок ще не повністю врахував нюанси.
Як це змінює вашу впевненість у $ETH у майбутньому?
Не є фінансовою порадою. Завжди керуйте своїми ризиками.
#ETH #Ethereum #SecurityUpdate #CryptoNews
⚡
16

$ZRO SECURITY FEAR SQUASHED — PROTOCOL CONFIRMS FUNDS SAFE 🔐
Офіційне оновлення PeckShield підтверджує, що переміщення гаманця LayerZero Executor було звичайним технічним обслуговуванням, а не порушенням. Жодних коштів користувачів під загрозою та жодного експлойт-вектору.
Ринкова структура часто залежить від таких моментів, коли невизначеність прояснюється — перехід від страху до ясності може відновити ліквідність з боку покупців. Дані щодо обсягів покажуть, чи ця пауза в тиску продажів стане переломним моментом.
Чи змінює це вашу позицію щодо $ZRO , або ви чекаєте спершу на підтвердження в мережі?
Не є фінансовою порадою. Завжди керуйте своїм ризиком.
#ZRO #LayerZero #SecurityUpdate #Crypto
⚡
40
🚨 Повідомлення про безпеку | Угоди високого рівня в Ісламабаді та Равалпінді
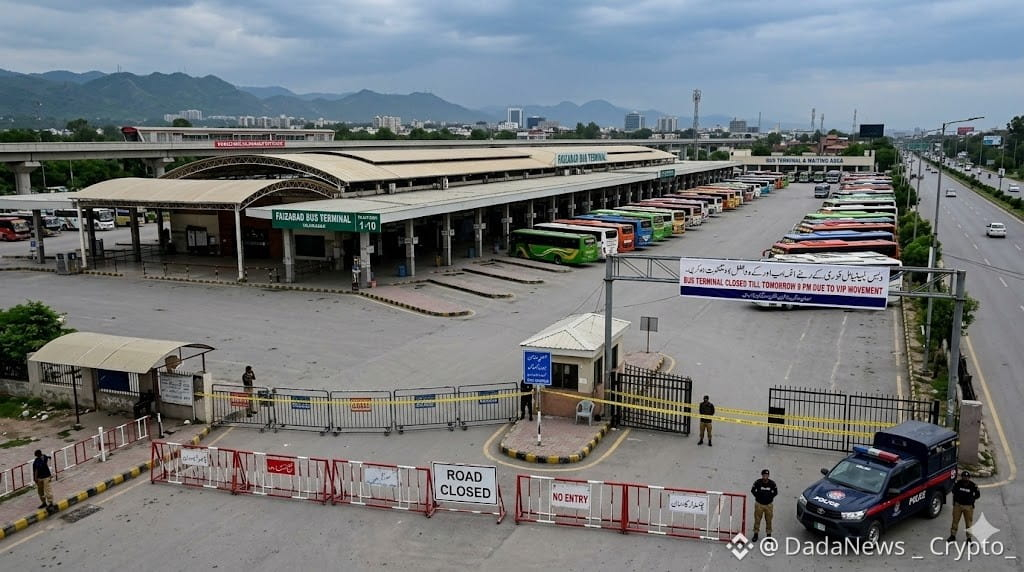
🇵🇰 Напередодні візиту в Пакистан президента Ірану Масуда Пезешкіана служби безпеки посилили по всій території федеральної столиці та Равалпінді.
Влада тимчасово закрила транспортний вузол на розв’язці Файзабад, а також очікується, що під час операції з безпеки залишаться закритими кілька автобусних терміналів, готелів, ресторанів і ринків.
🚍 Міжміське, міжрайонне та міжпровінційне транспортне сполучення з Ісламабаду й Равалпінді завтра буде призупинено.
🇵🇰🤝🇮🇷 Візит підкреслює триваючу дипломатичну взаємодію та регіональне співробітництво між Пакистаном і Іраном.
#Pakistan #Iran #SecurityUpdate #BTC #Write2Earn
$BTC
{future}(BTCUSDT)
$TON
{future}(TONUSDT)
$WAL
{future}(WALUSDT)
🚨 Повідомлення про безпеку | Угоди високого рівня в Ісламабаді та Равалпінді
🇵🇰 Напередодні візиту в Пакистан президента Ірану Масуда Пезешкіана служби безпеки посилили по всій території федеральної столиці та Равалпінді.
Влада тимчасово закрила транспортний вузол на розв’язці Файзабад, а також очікується, що під час операції з безпеки залишаться закритими кілька автобусних терміналів, готелів, ресторанів і ринків.
🚍 Міжміське, міжрайонне та міжпровінційне транспортне сполучення з Ісламабаду й Равалпінді завтра буде призупинено.
🇵🇰🤝🇮🇷 Візит підкреслює триваючу дипломатичну взаємодію та регіональне співробітництво між Пакистаном і Іраном.
#Pakistan #Iran #SecurityUpdate #BTC #Write2Earn
$BTC
$TON
$WAL
156
📰 Гаряче оновлення – Інцидент на WHCD
CBS News повідомляє, що підозрюваний у стрілянині на обіді кореспондентів Білого дому зізнався, що націлювався на чиновників адміністрації Трампа
👤 Заява підозрюваного
Підозрюваний висловив намір зосередитися на членах:
адміністрації Дональда Трампа
📡 Джерело
Звіт підтверджено через CBS News
⚠️ Контекст
Розслідування ще триває
Влада ще не оприлюднила повністю перевірені деталі мотиву чи планування
Справа розвивається
Зізнання додає політичний аспект до розслідування
Офіційне підтвердження та додаткові деталі очікуються від оновлень правоохоронних органів
$BTC
{future}(BTCUSDT)
#WHCD #BreakingNews #USPolitics #SecurityUpdate
📰 Гаряче оновлення – Інцидент на WHCD
CBS News повідомляє, що підозрюваний у стрілянині на обіді кореспондентів Білого дому зізнався, що націлювався на чиновників адміністрації Трампа
👤 Заява підозрюваного
Підозрюваний висловив намір зосередитися на членах:
адміністрації Дональда Трампа
📡 Джерело
Звіт підтверджено через CBS News
⚠️ Контекст
Розслідування ще триває
Влада ще не оприлюднила повністю перевірені деталі мотиву чи планування
Справа розвивається
Зізнання додає політичний аспект до розслідування
Офіційне підтвердження та додаткові деталі очікуються від оновлень правоохоронних органів
$BTC
#WHCD #BreakingNews #USPolitics #SecurityUpdate
65

🚨 Попередження з безпеки: фальшиві оновлення Adobe та Zoom поширюють програми віддаленого доступу
Дослідники з кібербезпеки виявили активну кампанію, яка використовує соціальну інженерію за допомогою підроблених оновлень програм Adobe та Zoom. Метою цієї кампанії є таємне встановлення програм віддаленого доступу на системи, що створює загрозу безпеці для користувачів, які можуть стати жертвами цих обманів.
━━━━━━━━━━━━━━
📊 Вплив: 📈 Високий
🏷️ OTHER
#Cybersecurity #Malware #ScamAlert #SecurityUpdate #RemoteAccess
📰 Джерело: thehackernews.com
9

🚨 $TUT & $IOTX FACE BTCPAY FUND-THEFT EXPLOIT — ПАТЧ УЖЕ ДОСТАВЛЯТЬ, ПОКИ РИНОК СПОКОЄН ⚡
Охоронні паніки спалахують миттєво, але справжній індикатор — як швидко з’являється виправлення. 🩸 Вузли LND зазнали удару через те, що експлойт BTCPay тихо “зливав” кошти — а потім патч вийшов у версії 2.4.2 ще до того, як могла утворитися стіна заявок на зниження під ринком. ⚡
Для власників $TUT and $IOTX питання не в тому, чи існував баг — кожен ключовий протокол має свої шрами. 🔍 Питання в тому, чи збереже ліквідність позиції під час “вікна” оновлення. Історія каже: у такі моменти з’являються різкі “вікна” (швидкі тіні), а не системний розвал. 📊
💬 Ти скорочуєш експозицію на новинах про патч чи розглядаєш спад як свій вхід? 👇
⚠️ Не є фінансовою порадою. Завжди керуй своїми ризиками. 🛡️
🏷️ #TUT #IOTX #SecurityUpdate #LightningNetwork #Crypto
⚡ 🛡️
210
🚨 $TUT & $IOTX УТРИМАЙТЕ ЛІНІЮ ПІСЛЯ LND-ЕКСПЛОЇТУ — ВИПРАВЛЕНО ТА ЗАХИЩЕНО ⚡
📡 Події рівня інституційної безпеки рідко рухають стабільні ринки — вони змінюють сприйняття. Вразливість LND у BTCPay Server була швидко нейтралізована у версії 2.4.2, і хоча частину коштів було втрачено, структурні пошкодження локалізовано. Розумні гроші читають це як «страх ліквідності», а не «кризу ліквідності». 🔍
🔒 Справжній сигнал тут — стійкість. Такі проєкти, як $IOTX and $TUT , які втримують позиції після заголовка про безпеку, часто дають різкі відкупки, коли страх спадає. Слідкуйте за order blocks, які поглинають просідання реакції — саме там з’являються інституційні сліди. 📊
💡 Виправлений код повертає довіру швидше, ніж злодії встигають перемістити монети. Питання в тому, чи покупці повернуться до гри, перш ніж FUD повністю згасне. 💬 Ви сприймаєте це як вікно для покупки на просадці чи як попереджувальний сигнал? 👇
⚠️ Це не фінансова порада. Завжди керуйте своїм ризиком. 🛡️
🏷️ #IOTX #TUT #CryptoNews #SecurityUpdate #LND
🦈 ⚡
400

·
--
$ZRO SECURITY SCARE WAS REALLY JUST A ROUTINE ADJUSTMENT 🛡️
PeckShield щойно підтвердив, що нещодавній рух коштів у гаманці LayerZero Executor не був хакером — це просто стандартне оперативне прибирання/наведення порядку. Кошти користувачів у безпеці. Саме така ясність зупиняє непотрібні продажі та дає розпочатися справжньому формуванню ціни.
Коли страх швидко минає, відскок зазвичай б’є так само сильно. Обсяги були тихими, але це підтвердження має повернути ліквідність. Ви купуєте просідання чи чекаєте відновлення недавніх максимумів?
Не є фінансовою порадою. Завжди керуйте своїм ризиком.
#ZRO #LayerZero #SecurityUpdate #CryptoNews #Bullish
🔥
1
62
Увійдіть, щоб переглянути інший контент
Приєднуйтесь до користувачів криптовалют по всьому світу на Binance Square
⚡️ Отримуйте актуальну та корисну інформацію про криптовалюти.
💬 Приєднуйтесь до найбільшої у світі криптобіржі.
👍 Відкрийте справжні ідеї від перевірених авторів.
Електронна пошта / номер телефону
Трендові теми
1
#fomcвідстеження
40,816 переглядів
342 обговорюють
2
#UKFCAWinsCourtOrderToRecover851400Pounds
13,179 переглядів
561 обговорюють
3
#ChainlinkLaunchesCCIP2WithEnterpriseVerification
27,054 переглядів
769 обговорюють
4
#GoldFallsTo$4144
10,309 переглядів
127 обговорюють
5
#QNTFallsOver40%FromMorningHigh
65,231 переглядів
1,185 обговорюють
6
#USDTAdds845900HoldersInPast7Days
9,286 переглядів
323 обговорюють
7
#KospiFalls2.7%SamsungSKHynixDropOver5%
18,342 переглядів
504 обговорюють
8
#BitgetCEOConfirms$388MStolenInHack
4,514 переглядів
40 обговорюють
9
#BTCFallsBelow$83000
26,049 переглядів
157 обговорюють
10
#BitgetDetailsSecurityIncidentTimeline
35,338 переглядів
650 обговорюють