
#nodejs
nodejs
574 переглядів
5 обговорюють
Популярні
Найсвіжіші
·
--
Node.js терміново усуває критичну вразливість: деякі сервери можуть зазнати ризику віддаленого виконання коду!
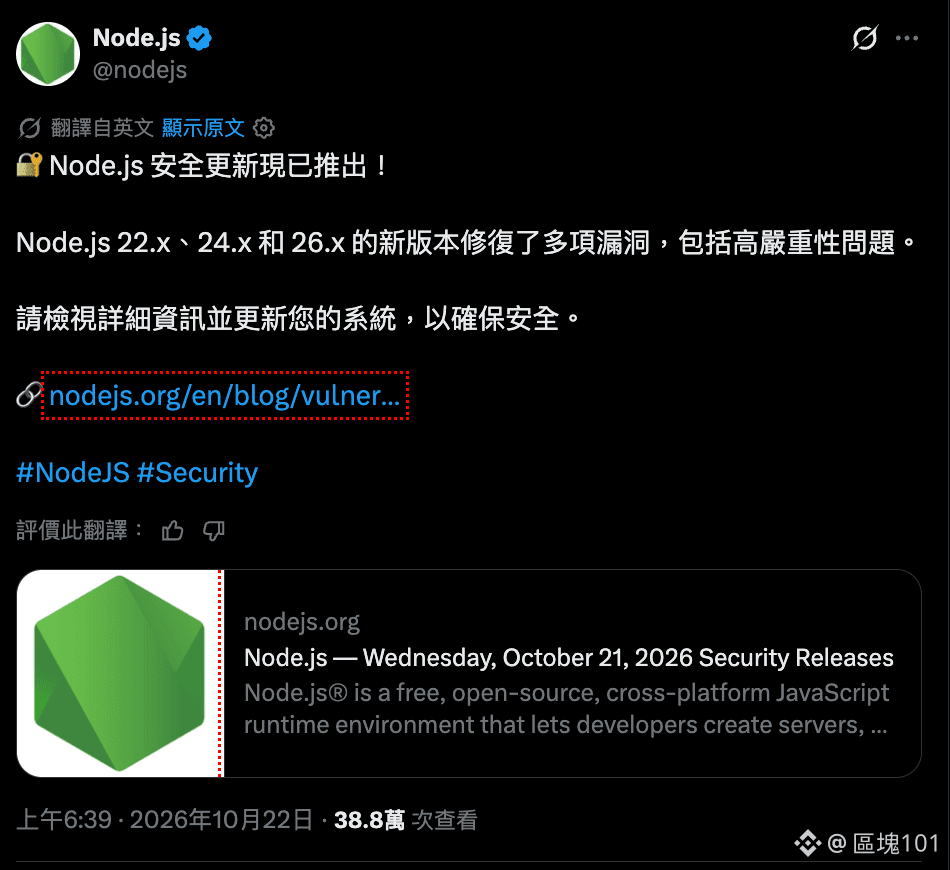
21 жовтня команда Node.js випустила оновлення безпеки для трьох серій версій: 22.x, 24.x і 26.x.
Цього разу є п’ять важливих деталей:
1. У компоненті розпакування Brotli виявлено вразливість, що дає змогу записувати дані в пам’ять; її номер — CVE-2026-111497.
2. Офіційно вразливість оцінено як High — високого рівня небезпеки.
3. Уразливість може спрацювати, якщо певна програма обробляє стиснені дані, надані зловмисником.
4. У цьому ж оновленні також усунено проблеми з TLS, DNS, криптографічними генераторами випадкових чисел і контролем доступу.
5. Вже випущено виправлені версії 22.23.4, 24.22.1 і 26.12.1.
У криптовалютній галузі Node.js можуть використовувати торгові платформи, сервіси гаманців, блокчейн-інструменти та серверні частини API.
Однак наявність ризику залежить від фактичної версії та архітектури програми, тому не можна автоматично вважати, що всі пов’язані сервіси вразливі.
Командам розробників, які використовують Node.js, варто насамперед перевірити версію та запланувати оновлення.
#NodeJS #Cybersecurity #Crypto #Web3 #Security
Node.js терміново усуває критичну вразливість: деякі сервери можуть зазнати ризику віддаленого виконання коду!
21 жовтня команда Node.js випустила оновлення безпеки для трьох серій версій: 22.x, 24.x і 26.x.
Цього разу є п’ять важливих деталей:
1. У компоненті розпакування Brotli виявлено вразливість, що дає змогу записувати дані в пам’ять; її номер — CVE-2026-111497.
2. Офіційно вразливість оцінено як High — високого рівня небезпеки.
3. Уразливість може спрацювати, якщо певна програма обробляє стиснені дані, надані зловмисником.
4. У цьому ж оновленні також усунено проблеми з TLS, DNS, криптографічними генераторами випадкових чисел і контролем доступу.
5. Вже випущено виправлені версії 22.23.4, 24.22.1 і 26.12.1.
У криптовалютній галузі Node.js можуть використовувати торгові платформи, сервіси гаманців, блокчейн-інструменти та серверні частини API.
Однак наявність ризику залежить від фактичної версії та архітектури програми, тому не можна автоматично вважати, що всі пов’язані сервіси вразливі.
Командам розробників, які використовують Node.js, варто насамперед перевірити версію та запланувати оновлення.
#NodeJS #Cybersecurity #Crypto #Web3 #Security
21 жовтня команда Node.js випустила оновлення безпеки для трьох серій версій: 22.x, 24.x і 26.x.
Цього разу є п’ять важливих деталей:
1. У компоненті розпакування Brotli виявлено вразливість, що дає змогу записувати дані в пам’ять; її номер — CVE-2026-111497.
2. Офіційно вразливість оцінено як High — високого рівня небезпеки.
3. Уразливість може спрацювати, якщо певна програма обробляє стиснені дані, надані зловмисником.
4. У цьому ж оновленні також усунено проблеми з TLS, DNS, криптографічними генераторами випадкових чисел і контролем доступу.
5. Вже випущено виправлені версії 22.23.4, 24.22.1 і 26.12.1.
У криптовалютній галузі Node.js можуть використовувати торгові платформи, сервіси гаманців, блокчейн-інструменти та серверні частини API.
Однак наявність ризику залежить від фактичної версії та архітектури програми, тому не можна автоматично вважати, що всі пов’язані сервіси вразливі.
Командам розробників, які використовують Node.js, варто насамперед перевірити версію та запланувати оновлення.
#NodeJS #Cybersecurity #Crypto #Web3 #Security
67

🚨 $ETH ТРИВОГА ІНФРАСТРУКТУРИ РОЗРОБНИКІВ: КРИТИЧНО ВАЖЛИВЕ ВИПРАВЛЕННЯ NODE.JS ДЛЯ БЕЗПЕКИ DAPP 💥
Команда Node.js випустила критично важливе оновлення безпеки 21 жовтня, усунувши десять вразливостей у гілках 26.x, 24.x і 22.x. Найгучніша з них, CVE‑2026‑111497, — це запис за межами буфера в декодері Brotli, який може призвести до віддаленого виконання коду. Цей вектор атаки здатен скомпрометувати будь-який бекенд dApp, що досі працює на застарілих середовищах виконання. 🦈
Три вразливості високого рівня критичності також стосуються обробки нульових символів у DNS і перевірки імені хоста TLS, а помилки середнього рівня можуть призвести до витоків ресурсів через постійні з’єднання та дублювання кешу генератора випадкових чисел. 📊 Розробникам, які підтримують ончейн-сервіси, слід негайно оновитися до версій 26.12.1, 24.22.1 або 22.23.4, інакше вони ризикують стати наступною мішенню для мисливців за експлойтами, які шукають, звідки викачати ліквідність. 💡
Протоколи, що керуються розумними грошима, вже перейшли на виправлені версії; застарілі вузли залишаються вразливими до атак зловмисників. 📌 Чи працюють ваші інфраструктурні контракти на вразливій гілці? 👇
⚠️ Це не фінансова порада. Завжди контролюйте ризики. 🛡️
🏷️ #ETH #SecurityPatch #NodeJS #DeFi #Crypto
🔥 💎
🚨 $ETH ТРИВОГА ІНФРАСТРУКТУРИ РОЗРОБНИКІВ: КРИТИЧНО ВАЖЛИВЕ ВИПРАВЛЕННЯ NODE.JS ДЛЯ БЕЗПЕКИ DAPP 💥
Команда Node.js випустила критично важливе оновлення безпеки 21 жовтня, усунувши десять вразливостей у гілках 26.x, 24.x і 22.x. Найгучніша з них, CVE‑2026‑111497, — це запис за межами буфера в декодері Brotli, який може призвести до віддаленого виконання коду. Цей вектор атаки здатен скомпрометувати будь-який бекенд dApp, що досі працює на застарілих середовищах виконання. 🦈
Три вразливості високого рівня критичності також стосуються обробки нульових символів у DNS і перевірки імені хоста TLS, а помилки середнього рівня можуть призвести до витоків ресурсів через постійні з’єднання та дублювання кешу генератора випадкових чисел. 📊 Розробникам, які підтримують ончейн-сервіси, слід негайно оновитися до версій 26.12.1, 24.22.1 або 22.23.4, інакше вони ризикують стати наступною мішенню для мисливців за експлойтами, які шукають, звідки викачати ліквідність. 💡
Протоколи, що керуються розумними грошима, вже перейшли на виправлені версії; застарілі вузли залишаються вразливими до атак зловмисників. 📌 Чи працюють ваші інфраструктурні контракти на вразливій гілці? 👇
⚠️ Це не фінансова порада. Завжди контролюйте ризики. 🛡️
🏷️ #ETH #SecurityPatch #NodeJS #DeFi #Crypto
🔥 💎
Команда Node.js випустила критично важливе оновлення безпеки 21 жовтня, усунувши десять вразливостей у гілках 26.x, 24.x і 22.x. Найгучніша з них, CVE‑2026‑111497, — це запис за межами буфера в декодері Brotli, який може призвести до віддаленого виконання коду. Цей вектор атаки здатен скомпрометувати будь-який бекенд dApp, що досі працює на застарілих середовищах виконання. 🦈
Три вразливості високого рівня критичності також стосуються обробки нульових символів у DNS і перевірки імені хоста TLS, а помилки середнього рівня можуть призвести до витоків ресурсів через постійні з’єднання та дублювання кешу генератора випадкових чисел. 📊 Розробникам, які підтримують ончейн-сервіси, слід негайно оновитися до версій 26.12.1, 24.22.1 або 22.23.4, інакше вони ризикують стати наступною мішенню для мисливців за експлойтами, які шукають, звідки викачати ліквідність. 💡
Протоколи, що керуються розумними грошима, вже перейшли на виправлені версії; застарілі вузли залишаються вразливими до атак зловмисників. 📌 Чи працюють ваші інфраструктурні контракти на вразливій гілці? 👇
⚠️ Це не фінансова порада. Завжди контролюйте ризики. 🛡️
🏷️ #ETH #SecurityPatch #NodeJS #DeFi #Crypto
🔥 💎

·
--
Оптимістично
🤖 Чому ручна торгівля згасає у 2026 році: Підйом автономного Альфи
Складність сучасного крипто-ландшафту офіційно перевищила час реакції людини.
⚠️ З геополітичними змінами, що впливають на ліквідність за секунди, покладатися на ручне виконання більше не є життєздатною стратегією для стабільних результатів.
Справжня "Альфа" на цьому ринку знаходиться на перетині:
✅ Автоматизація, керована ШІ
✅ Цілісність даних в реальному часі
Використовуючи високопродуктивні фреймворки та перемикання між кількома API, ми тепер можемо фільтрувати шум з сигналу з хірургічною точністю.
📌 Логіка сучасної установки:
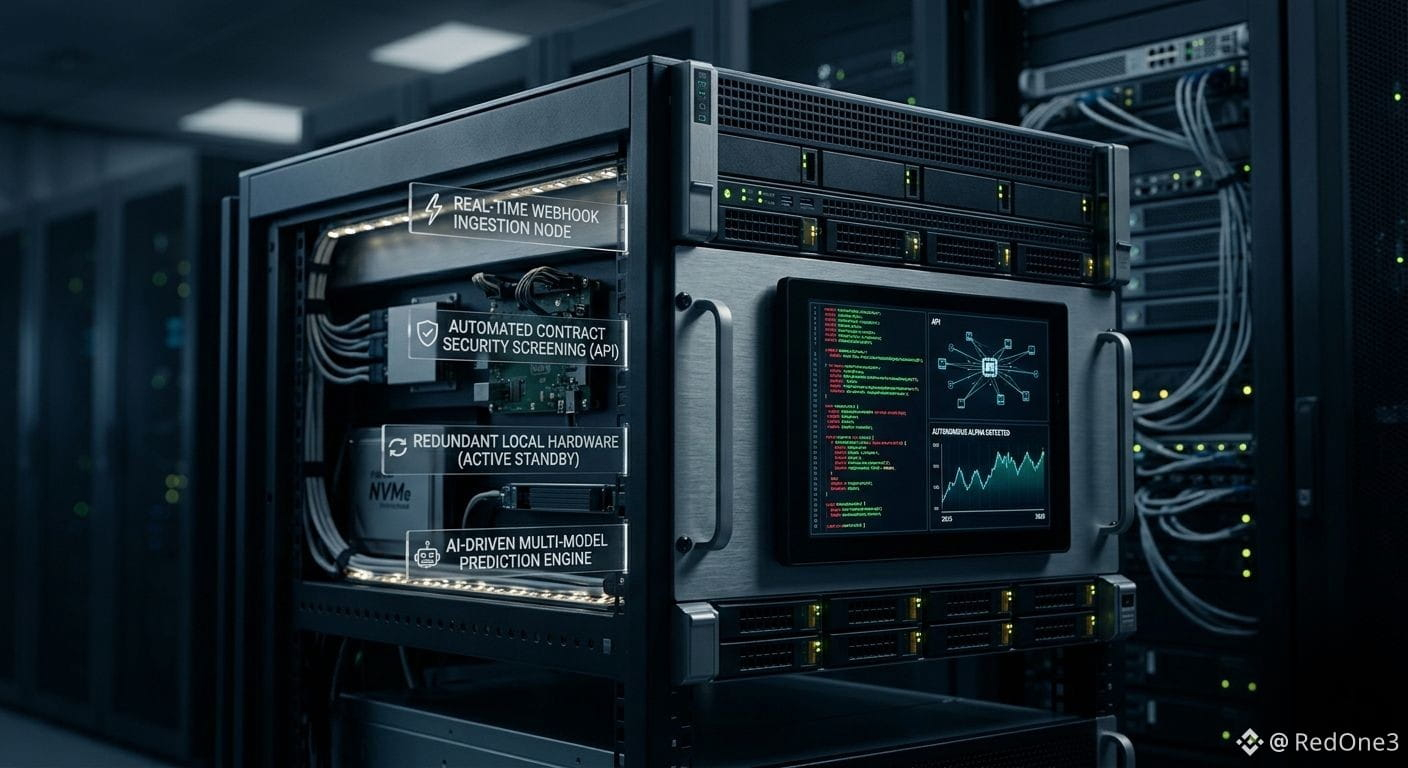
⚡ Вебхуки в реальному часі
Фіксація ончейн подій у мілісекунду, як тільки вони відбуваються.
🛡️ Перевірка безпеки
Автоматизовані аудити смарт-контрактів для виявлення прихованих ризиків перед розгортанням.
🔄 Резервування
Відхід від нестабільних хмарних середовищ до локального обладнання для безперервної роботи 24/7.
💡 На ринку, що ніколи не спить, ваші інструменти теж не повинні спати.
Мета не просто торгувати — це створити систему, що виявляє можливості, поки ви відсутні за екраном.
Швидкість даних — єдина валюта, що має значення.
#AI #CryptoAutomation
#BlockchainSecurity
#NodeJS #BinanceAiPro
🤖 Чому ручна торгівля згасає у 2026 році: Підйом автономного Альфи
Складність сучасного крипто-ландшафту офіційно перевищила час реакції людини.
⚠️ З геополітичними змінами, що впливають на ліквідність за секунди, покладатися на ручне виконання більше не є життєздатною стратегією для стабільних результатів.
Справжня "Альфа" на цьому ринку знаходиться на перетині:
✅ Автоматизація, керована ШІ
✅ Цілісність даних в реальному часі
Використовуючи високопродуктивні фреймворки та перемикання між кількома API, ми тепер можемо фільтрувати шум з сигналу з хірургічною точністю.
📌 Логіка сучасної установки:
⚡ Вебхуки в реальному часі
Фіксація ончейн подій у мілісекунду, як тільки вони відбуваються.
🛡️ Перевірка безпеки
Автоматизовані аудити смарт-контрактів для виявлення прихованих ризиків перед розгортанням.
🔄 Резервування
Відхід від нестабільних хмарних середовищ до локального обладнання для безперервної роботи 24/7.
💡 На ринку, що ніколи не спить, ваші інструменти теж не повинні спати.
Мета не просто торгувати — це створити систему, що виявляє можливості, поки ви відсутні за екраном.
Швидкість даних — єдина валюта, що має значення.
#AI #CryptoAutomation
#BlockchainSecurity
#NodeJS #BinanceAiPro
Складність сучасного крипто-ландшафту офіційно перевищила час реакції людини.
⚠️ З геополітичними змінами, що впливають на ліквідність за секунди, покладатися на ручне виконання більше не є життєздатною стратегією для стабільних результатів.
Справжня "Альфа" на цьому ринку знаходиться на перетині:
✅ Автоматизація, керована ШІ
✅ Цілісність даних в реальному часі
Використовуючи високопродуктивні фреймворки та перемикання між кількома API, ми тепер можемо фільтрувати шум з сигналу з хірургічною точністю.
📌 Логіка сучасної установки:
⚡ Вебхуки в реальному часі
Фіксація ончейн подій у мілісекунду, як тільки вони відбуваються.
🛡️ Перевірка безпеки
Автоматизовані аудити смарт-контрактів для виявлення прихованих ризиків перед розгортанням.
🔄 Резервування
Відхід від нестабільних хмарних середовищ до локального обладнання для безперервної роботи 24/7.
💡 На ринку, що ніколи не спить, ваші інструменти теж не повинні спати.
Мета не просто торгувати — це створити систему, що виявляє можливості, поки ви відсутні за екраном.
Швидкість даних — єдина валюта, що має значення.
#AI #CryptoAutomation
#BlockchainSecurity
#NodeJS #BinanceAiPro
93
Увійдіть, щоб переглянути інший контент
Приєднуйтесь до користувачів криптовалют по всьому світу на Binance Square
⚡️ Отримуйте актуальну та корисну інформацію про криптовалюти.
💬 Приєднуйтесь до найбільшої у світі криптобіржі.
👍 Відкрийте справжні ідеї від перевірених авторів.
Електронна пошта / номер телефону
Трендові теми
1
#fomcвідстеження
129,859 переглядів
566 обговорюють
2
#CanBTCReboundAfterFallingBelow60K?
388,957 переглядів
1,699 обговорюють
3
#GlobalStocksFaceLongestLosingStreakSince2023
129,378 переглядів
1,190 обговорюють
4
#BlackRockIBITPostsRecord$541MSingleDayOutflow
1,028 переглядів
32 обговорюють
5
#AnthropicPlungesTowardIPOPriceonDay2
61,498 переглядів
656 обговорюють
6
#TwentyOneCapitalAdds172.25BTC
14,326 переглядів
215 обговорюють
7
#HKBillWouldExcludeTokenizedDepositsFromVirtualAssets
1,432 переглядів
19 обговорюють
8
#BNBDropsBelow540USDTWith8.46%DailyDecline
34,954 переглядів
317 обговорюють
9
#HKBillProposesHK$100KFineForUnauthorizedCryptoTitles
1,141 переглядів
17 обговорюють
10
#BitMineFaces$10.1BUnrealizedETHLoss
2,166 переглядів
20 обговорюють