

#bitgettoken
bitgettoken
11,837 переглядів
67 обговорюють
Популярні
Найсвіжіші
·
--
Переглянути переклад
🚨 Bitget Security Breach
Bitget confirmed a major security incident on September 24, 2026. Around $387.5M in crypto assets were transferred to attacker-controlled addresses from affected wallet infrastructure.
The incident remains under investigation, while Bitget says the vulnerability has been contained and fixed.
Stay alert. Security matters in crypto.#BitgetToken #CryptoSecurity #blockchain #Web3
71
·
--
Негативно
#Bitget #$351.6M постраждало — але головне питання: як зловмисник дістався конвеєра підписання/авторизації.
Bitget каже, що приблизно $351.6M активів було уражено, зокрема частини його рівнів гарячих і теплих гаманців, тоді як холодні гаманці залишилися захищеними. Біржа також повідомляє, що її фонд User Protection Fund на $464M+ є достатнім, щоб покрити суму, про яку йдеться.
#BitgetWallet
Найбільш важливе питання безпеки — це шлях атаки.
Попереднє розслідування Bitget вказує, що критичну серверну систему в його інфраструктурі гаманців було скомпрометовано. За повідомленнями, зловмисник підробив дані транзакцій і запустив звичайний процес авторизації Bitget. Bitget каже, що прямий компроміс приватного ключа виключено.#BitgetExchange
TokenPost
Це робить інцидент більш ніж простою «витокою приватного ключа». Ключове питання тепер у тому, як нападник отримав доступ до серверної системи та чому наявні засоби контролю дозволили несанкціонованим транзакціям пройти через конвеєр авторизації.
Bitget призупинив зняття коштів, поки триває його# перевірка безпеки, тоді як депозити та торгівля залишаються операційними. Компанія також заявила, що опублікує повний звіт про інцидент, який висвітлюватиме першопричину та коригувальні дії.
Bitget +1
Фонд захисту може покрити фінансові наслідки.
Технічний звіт підкаже нам, чи фактично було усунуто базову вразливість безпеки.#BitgetToken
74
🚨
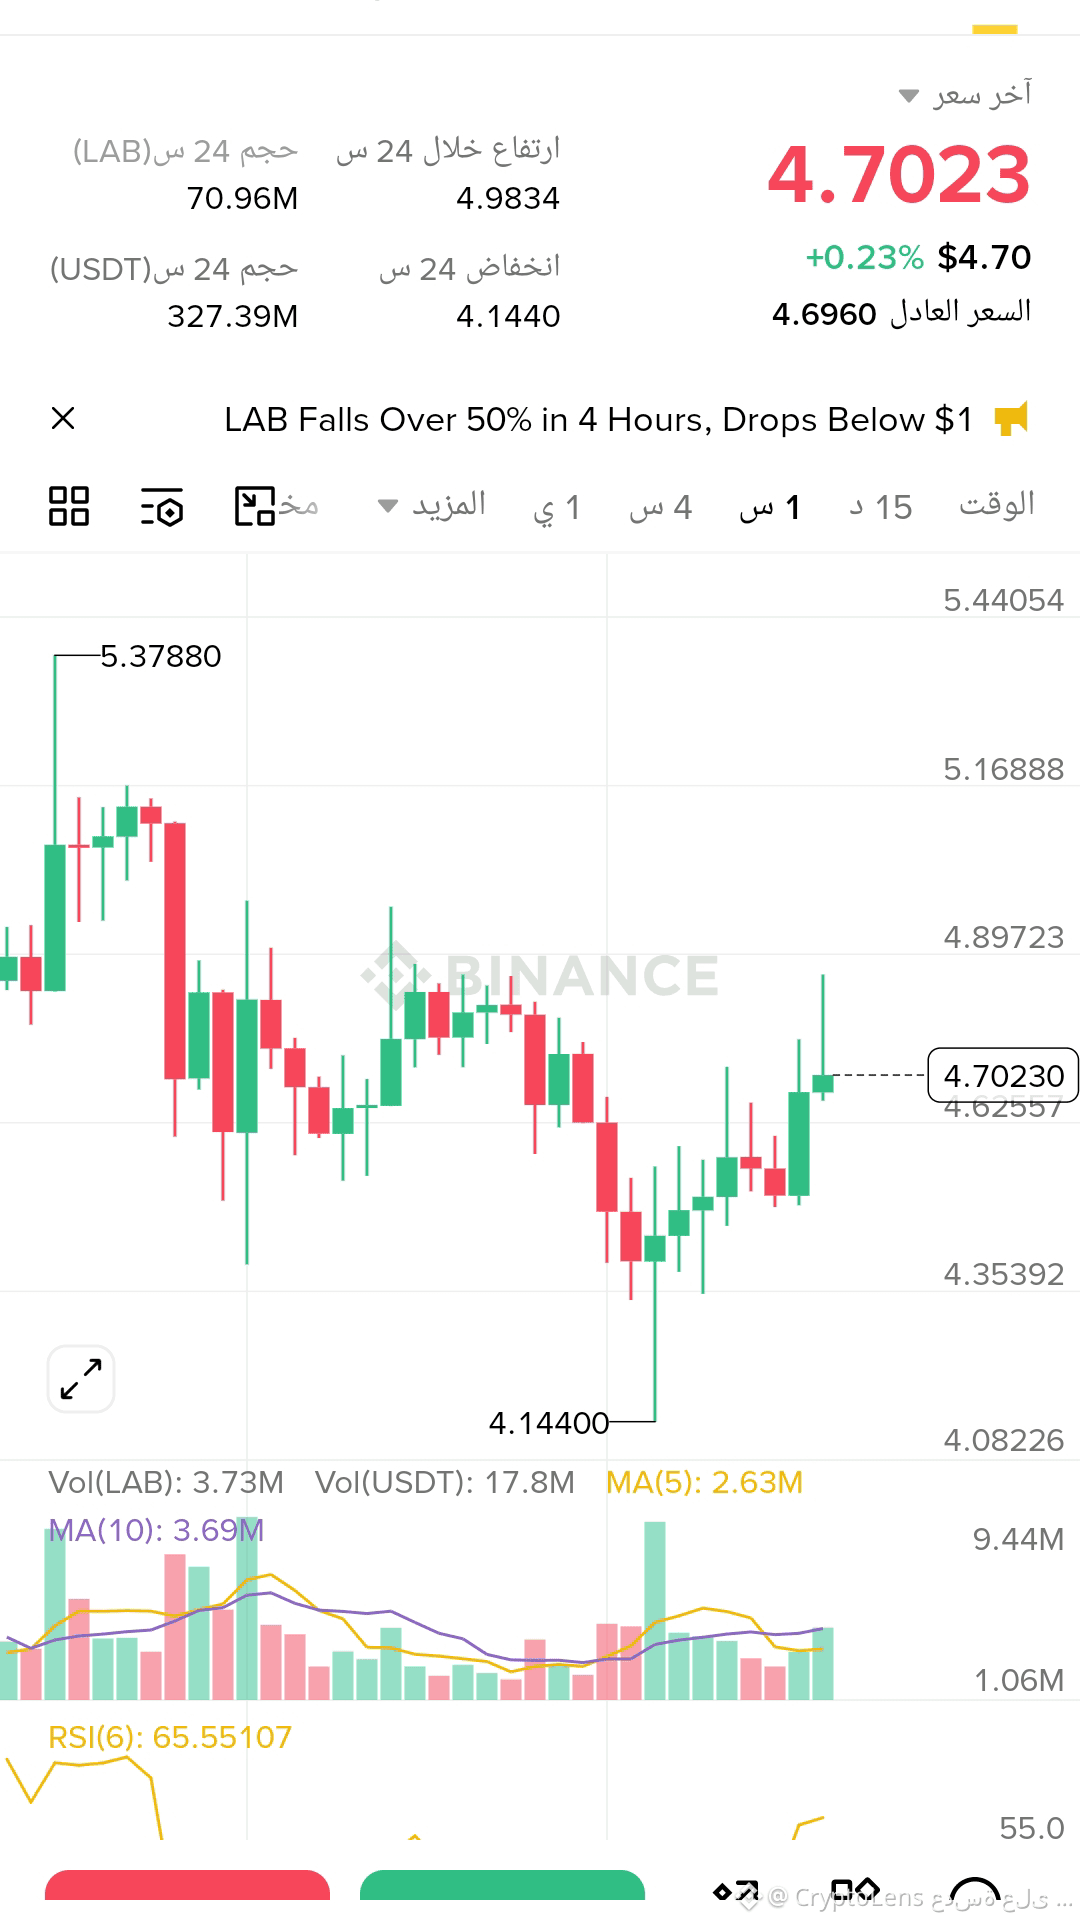
Хто ще тримає LAB? 👇⚠️
🚨 9M $LAB щойно переведено з холодного гаманця BITGET
Сума переказу:
≈ $43M 👀🔥
Монети були переміщені з холодного гаманця до гарячого ⚠️
І ринок одразу починає нервувати.
Такі рухи рідко відбуваються без причини 🚨
Питання зараз одне:
Чи готується новий скидання…
Чи це підготовка до чогось значно більшого? 👀
Волатильність на $LAB може стати дуже сильною 🔥
LABUSDT
#Labs #Crypto #BitgetToken #BlackRockPlansMoneyMarketFundsforStablecoinUsers #BinanceSquareFamily
3
176
Увійдіть, щоб переглянути інший контент
Приєднуйтесь до користувачів криптовалют по всьому світу на Binance Square
⚡️ Отримуйте актуальну та корисну інформацію про криптовалюти.
💬 Приєднуйтесь до найбільшої у світі криптобіржі.
👍 Відкрийте справжні ідеї від перевірених авторів.
Електронна пошта / номер телефону
Трендові теми
1
#fomcвідстеження
40,580 переглядів
335 обговорюють
2
#BTCFallsBelow$83000
2,952 переглядів
59 обговорюють
3
#BitcoinSpotETFs$2.39BWeeklyNetInflow
45 переглядів
7 обговорюють
4
#FedProposesPaymentStablecoinRules
14,534 переглядів
338 обговорюють
5
#ChinaMayLetAlibabaByteDanceBuyNvidiaChips
16,730 переглядів
380 обговорюють
6
#USChinaRelease$30BTariffCutProductLists
2,596 переглядів
42 обговорюють
7
#SKoreaFSCConsidersVirtualAssetMarketMaker
12,159 переглядів
303 обговорюють
8
#ChinaIndustrialProfitGrowthSlowsFourthMonth
12,377 переглядів
298 обговорюють
9
#BitwiseFilesFinalNEARSpotETFProspectus
130,307 переглядів
1,880 обговорюють
10
#BitgetHackerMoves$83MStolenXRP
41,930 переглядів
184 обговорюють