
#ledger
ledger
970,092 переглядів
1,523 обговорюють
Популярні
Найсвіжіші


Генеральний директор Ledger: апаратні гаманці не можуть забезпечити абсолютний захист, галузь стикається зі спільними ризиками та викликами
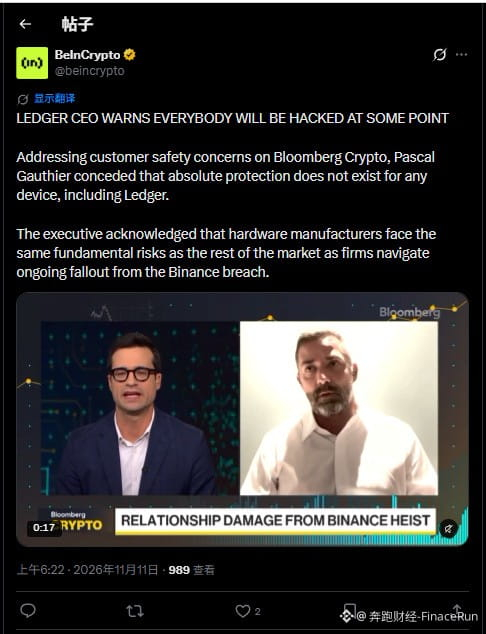
11 листопада. За повідомленням BeInCrypto, генеральний директор Ledger Паскаль Готьє нещодавно зізнався в ефірі Bloomberg Crypto, що жоден пристрій, зокрема апаратні гаманці Ledger, не здатен забезпечити абсолютний захист.
Його заява пролунала на тлі того, як у криптовалютній галузі не вщухають наслідки хакерської атаки на Binance, а сумніви користувачів щодо безпеки апаратних гаманців посилюються.
Він наголосив, що поки ринок продовжує оговтуватися від ланцюгових наслідків хакерської атаки на Binance, виробники апаратних гаманців, як і інші учасники ринку, стикаються з тими самими базовими ризиками для безпеки — і ніхто не може залишитися осторонь.
Як генеральний директор одного з провідних світових виробників апаратних гаманців, він висловився, на перший погляд, відверто й прагматично. Однак це більше схоже на ретельно сплановану спробу змістити фокус із ризиків, а також руйнує усталене уявлення деяких користувачів про «абсолютну безпеку» апаратних гаманців.
Загалом заява генерального директора Ledger не лише свідчить про прозорість компанії під час кризи, а й відображає реальний розрив між «обіцянками безпеки» та можливостями «фактичного захисту» в галузі апаратних гаманців.
Водночас деякі учасники ринку вважають, що Ledger завжди робила безпеку своєю ключовою перевагою, але тепер публічно заявляє про відсутність абсолютного захисту, фактично знижуючи власну відповідальність і очікування користувачів та готуючи виправдання на випадок майбутніх інцидентів.
Крім того, виробники апаратних гаманців мали б зосередитися на постійному вдосконаленні безпеки своїх продуктів, а не навіювати користувачам думку, що «уникнути атак неможливо».
#Ledger #硬件钱包
Генеральний директор Ledger: апаратні гаманці не можуть забезпечити абсолютний захист, галузь стикається зі спільними ризиками та викликами
11 листопада. За повідомленням BeInCrypto, генеральний директор Ledger Паскаль Готьє нещодавно зізнався в ефірі Bloomberg Crypto, що жоден пристрій, зокрема апаратні гаманці Ledger, не здатен забезпечити абсолютний захист.
Його заява пролунала на тлі того, як у криптовалютній галузі не вщухають наслідки хакерської атаки на Binance, а сумніви користувачів щодо безпеки апаратних гаманців посилюються.
Він наголосив, що поки ринок продовжує оговтуватися від ланцюгових наслідків хакерської атаки на Binance, виробники апаратних гаманців, як і інші учасники ринку, стикаються з тими самими базовими ризиками для безпеки — і ніхто не може залишитися осторонь.
Як генеральний директор одного з провідних світових виробників апаратних гаманців, він висловився, на перший погляд, відверто й прагматично. Однак це більше схоже на ретельно сплановану спробу змістити фокус із ризиків, а також руйнує усталене уявлення деяких користувачів про «абсолютну безпеку» апаратних гаманців.
Загалом заява генерального директора Ledger не лише свідчить про прозорість компанії під час кризи, а й відображає реальний розрив між «обіцянками безпеки» та можливостями «фактичного захисту» в галузі апаратних гаманців.
Водночас деякі учасники ринку вважають, що Ledger завжди робила безпеку своєю ключовою перевагою, але тепер публічно заявляє про відсутність абсолютного захисту, фактично знижуючи власну відповідальність і очікування користувачів та готуючи виправдання на випадок майбутніх інцидентів.
Крім того, виробники апаратних гаманців мали б зосередитися на постійному вдосконаленні безпеки своїх продуктів, а не навіювати користувачам думку, що «уникнути атак неможливо».
#Ledger #硬件钱包
11 листопада. За повідомленням BeInCrypto, генеральний директор Ledger Паскаль Готьє нещодавно зізнався в ефірі Bloomberg Crypto, що жоден пристрій, зокрема апаратні гаманці Ledger, не здатен забезпечити абсолютний захист.
Його заява пролунала на тлі того, як у криптовалютній галузі не вщухають наслідки хакерської атаки на Binance, а сумніви користувачів щодо безпеки апаратних гаманців посилюються.
Він наголосив, що поки ринок продовжує оговтуватися від ланцюгових наслідків хакерської атаки на Binance, виробники апаратних гаманців, як і інші учасники ринку, стикаються з тими самими базовими ризиками для безпеки — і ніхто не може залишитися осторонь.
Як генеральний директор одного з провідних світових виробників апаратних гаманців, він висловився, на перший погляд, відверто й прагматично. Однак це більше схоже на ретельно сплановану спробу змістити фокус із ризиків, а також руйнує усталене уявлення деяких користувачів про «абсолютну безпеку» апаратних гаманців.
Загалом заява генерального директора Ledger не лише свідчить про прозорість компанії під час кризи, а й відображає реальний розрив між «обіцянками безпеки» та можливостями «фактичного захисту» в галузі апаратних гаманців.
Водночас деякі учасники ринку вважають, що Ledger завжди робила безпеку своєю ключовою перевагою, але тепер публічно заявляє про відсутність абсолютного захисту, фактично знижуючи власну відповідальність і очікування користувачів та готуючи виправдання на випадок майбутніх інцидентів.
Крім того, виробники апаратних гаманців мали б зосередитися на постійному вдосконаленні безпеки своїх продуктів, а не навіювати користувачам думку, що «уникнути атак неможливо».
#Ledger #硬件钱包
1
3.4k
#ВитокиLedgerКоженПідпис
🚨 LEDGER ЗВИНУВАЧУЮТЬ У «ПІДСЛУХОВУВАННІ» КОЖНОГО ПІДПИСУ ТРАНЗАКЦІЇ
Усі, хто користується апаратними гаманцями Ledger, уважно слухайте: гаманець Ambire щойно виявив, що з травня інструментарій Ledger надсилає на сервер дані про кожен підпис, зокрема адресу одержувача, модель пристрою та версію програмного забезпечення. Ledger стверджує, що це необхідно для прозорого підписання, і що компанія не зберігає дані; SlowMist підтвердила, що цей механізм збирає їх за замовчуванням. Ситуація ще гостріша через те, що минулого місяця в гаманцях Ledger, придбаних через дилерів у Південно-Східній Азії, виявили сторонні компоненти, за допомогою яких викрали всі кошти. Bitcoin і досі тримається на рівні близько 74.492 долара.
Найбільші рухи на ринку безстрокових ф’ючерсів сьогодні: $ZEC 998 доларів, $ICP 2,61 долара, $ZRO 1,60 долара
#Ledger #ViCung #Безпека
#ВитокиLedgerКоженПідпис
🚨 LEDGER ЗВИНУВАЧУЮТЬ У «ПІДСЛУХОВУВАННІ» КОЖНОГО ПІДПИСУ ТРАНЗАКЦІЇ
Усі, хто користується апаратними гаманцями Ledger, уважно слухайте: гаманець Ambire щойно виявив, що з травня інструментарій Ledger надсилає на сервер дані про кожен підпис, зокрема адресу одержувача, модель пристрою та версію програмного забезпечення. Ledger стверджує, що це необхідно для прозорого підписання, і що компанія не зберігає дані; SlowMist підтвердила, що цей механізм збирає їх за замовчуванням. Ситуація ще гостріша через те, що минулого місяця в гаманцях Ledger, придбаних через дилерів у Південно-Східній Азії, виявили сторонні компоненти, за допомогою яких викрали всі кошти. Bitcoin і досі тримається на рівні близько 74.492 долара.
Найбільші рухи на ринку безстрокових ф’ючерсів сьогодні: $ZEC 998 доларів, $ICP 2,61 долара, $ZRO 1,60 долара
#Ledger #ViCung #Безпека
🚨 LEDGER ЗВИНУВАЧУЮТЬ У «ПІДСЛУХОВУВАННІ» КОЖНОГО ПІДПИСУ ТРАНЗАКЦІЇ
Усі, хто користується апаратними гаманцями Ledger, уважно слухайте: гаманець Ambire щойно виявив, що з травня інструментарій Ledger надсилає на сервер дані про кожен підпис, зокрема адресу одержувача, модель пристрою та версію програмного забезпечення. Ledger стверджує, що це необхідно для прозорого підписання, і що компанія не зберігає дані; SlowMist підтвердила, що цей механізм збирає їх за замовчуванням. Ситуація ще гостріша через те, що минулого місяця в гаманцях Ledger, придбаних через дилерів у Південно-Східній Азії, виявили сторонні компоненти, за допомогою яких викрали всі кошти. Bitcoin і досі тримається на рівні близько 74.492 долара.
Найбільші рухи на ринку безстрокових ф’ючерсів сьогодні: $ZEC 998 доларів, $ICP 2,61 долара, $ZRO 1,60 долара
#Ledger #ViCung #Безпека
8

·
--
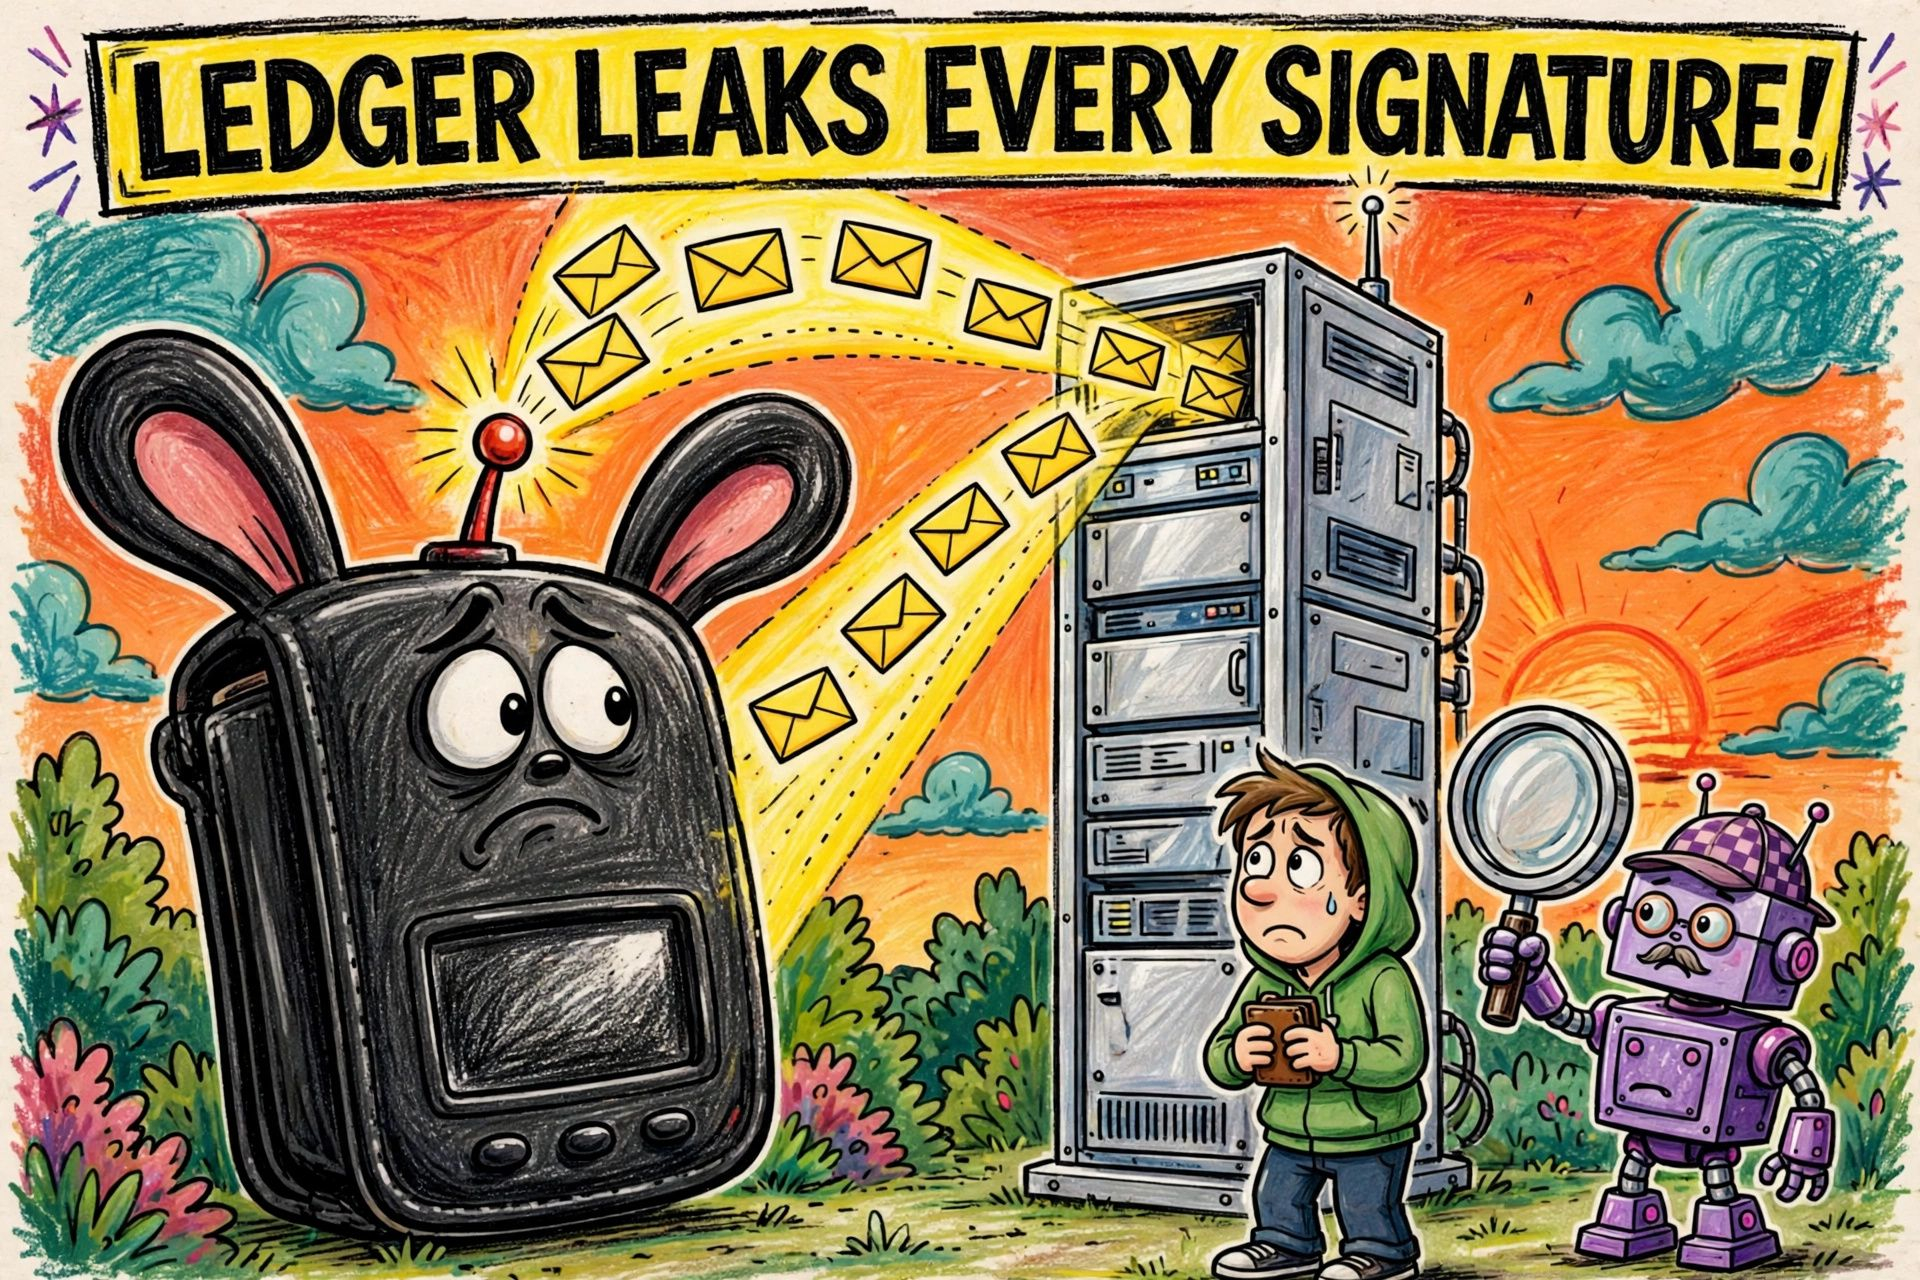
【Ринкові новини】Комплект розробника Ledger за замовчуванням надсилає дані про кожен підпис
10 листопада розробник Ambire повідомив, що комплект розробника Ledger за замовчуванням надсилає дані про кожен підпис: мережу, адресу призначення, прошивку пристрою, версію застосунку та інформацію про те, чи був це сліпий підпис. Цю функцію ввімкнено за замовчуванням, починаючи з версії v1.16. У Ledger кажуть, що це потрібно для Clear Signing; дані не зберігаються, а код міститься в SDK, а не у прошивці. Надсилання даних про підписи за замовчуванням — ви згодні?
$BTC $ETH $SOL
#币安广场 #Ledger #БезпекаГаманця
(Джерело: Unchained)
⚠️Попередження про ризики: наведене вище є поширенням ринкової інформації та не є інвестиційною порадою. Інвестування пов’язане з ризиками; будьте обачні.
【Ринкові новини】Комплект розробника Ledger за замовчуванням надсилає дані про кожен підпис
10 листопада розробник Ambire повідомив, що комплект розробника Ledger за замовчуванням надсилає дані про кожен підпис: мережу, адресу призначення, прошивку пристрою, версію застосунку та інформацію про те, чи був це сліпий підпис. Цю функцію ввімкнено за замовчуванням, починаючи з версії v1.16. У Ledger кажуть, що це потрібно для Clear Signing; дані не зберігаються, а код міститься в SDK, а не у прошивці. Надсилання даних про підписи за замовчуванням — ви згодні?
$BTC $ETH $SOL
#币安广场 #Ledger #БезпекаГаманця
(Джерело: Unchained)
⚠️Попередження про ризики: наведене вище є поширенням ринкової інформації та не є інвестиційною порадою. Інвестування пов’язане з ризиками; будьте обачні.
10 листопада розробник Ambire повідомив, що комплект розробника Ledger за замовчуванням надсилає дані про кожен підпис: мережу, адресу призначення, прошивку пристрою, версію застосунку та інформацію про те, чи був це сліпий підпис. Цю функцію ввімкнено за замовчуванням, починаючи з версії v1.16. У Ledger кажуть, що це потрібно для Clear Signing; дані не зберігаються, а код міститься в SDK, а не у прошивці. Надсилання даних про підписи за замовчуванням — ви згодні?
$BTC $ETH $SOL
#币安广场 #Ledger #БезпекаГаманця
(Джерело: Unchained)
⚠️Попередження про ризики: наведене вище є поширенням ринкової інформації та не є інвестиційною порадою. Інвестування пов’язане з ризиками; будьте обачні.
21
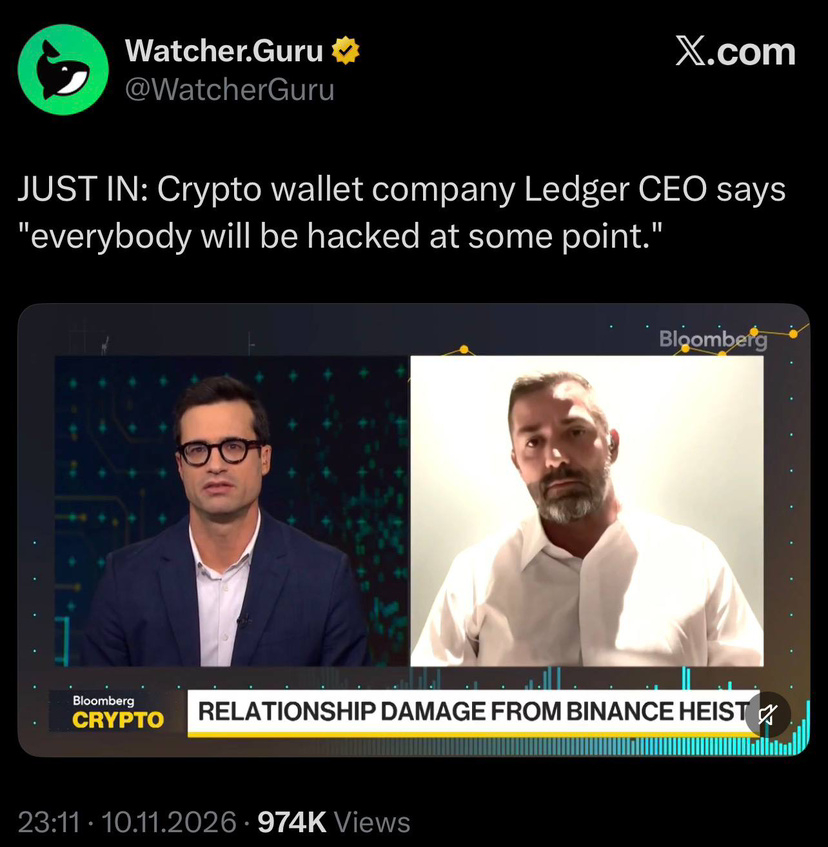
🔐 Генеральний директор Ledger: «Рано чи пізно кожен стане жертвою зламу».
Пряме нагадування: у світі криптовалют безпекою ніколи не можна нехтувати.
$BTC #Ledger #CryptoSecurity #Крипто
🔐 Генеральний директор Ledger: «Рано чи пізно кожен стане жертвою зламу».
Пряме нагадування: у світі криптовалют безпекою ніколи не можна нехтувати.
$BTC #Ledger #CryptoSecurity #Крипто
Пряме нагадування: у світі криптовалют безпекою ніколи не можна нехтувати.
$BTC #Ledger #CryptoSecurity #Крипто
2
86

·
--
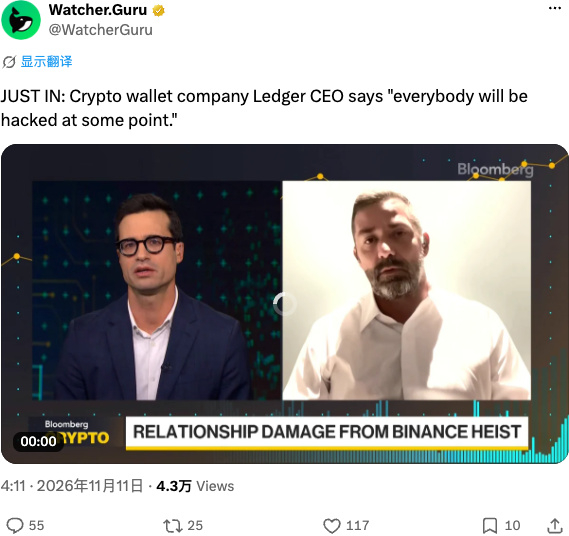
Генеральний директор Ledger прямо заявив: від злому не застрахований ніхто. Не думайте, що купили холодний гаманець — і вже опинилися в сейфі: у світі криптовалют абсолютної безпеки не буває. Що впевненіше ви почуваєтеся, то легше вас ошукати.
$BTC #Ledger
Генеральний директор Ledger прямо заявив: від злому не застрахований ніхто. Не думайте, що купили холодний гаманець — і вже опинилися в сейфі: у світі криптовалют абсолютної безпеки не буває. Що впевненіше ви почуваєтеся, то легше вас ошукати.
$BTC #Ledger
$BTC #Ledger
282

CEO Ledger щойно сказав: «Рано чи пізно кожного зламають».
Це правда, але з уст людини, яка продає апаратні гаманці, ці слова звучать інакше. Страх — найкращий товар у цій індустрії. Спершу тобі кажуть, що зламають кожного, а наступну фразу й так легко вгадати.
Поговорімо про реальність. Цього року найбільші крадіжки в блокчейні скоїли північнокорейці: за даними TRM, на них припадає понад 80%. Вони діють за допомогою соціальної інженерії, фішингу, місяцями вичікують і лише потім завдають удару — а не зламують твій маленький екран. У справі Binance на понад 6,3 млрд досі чимала частина грошей повільно відмивається через THORChain і Chainflip. Холодний гаманець захистить від такого? Від чогось — так, якщо ти не підписуєш абищо, не переходиш за підозрілими посиланнями й не фотографуєш сід-фразу.
І не забуваймо: нещодавно всіх уже добряче налякала хвиля шахрайства в Сінгапурі з підробленими пристроями, а одразу після цього купа акаунтів почала узгоджено просувати гаманці інших виробників. На бізнесі, побудованому на тривозі за безпеку, кожен хоче заробити.
Моя думка така: холодний гаманець — це інструмент, а не оберіг. У дев’яти випадках із десяти причиною зламу стає людина, а не чип. Найчесніше ця фраза CEO звучала б так: більшість людей зламають через власну необережність, а потім вони прийдуть купувати наш продукт.
#钱包安全 #Ledger
CEO Ledger щойно сказав: «Рано чи пізно кожного зламають».
Це правда, але з уст людини, яка продає апаратні гаманці, ці слова звучать інакше. Страх — найкращий товар у цій індустрії. Спершу тобі кажуть, що зламають кожного, а наступну фразу й так легко вгадати.
Поговорімо про реальність. Цього року найбільші крадіжки в блокчейні скоїли північнокорейці: за даними TRM, на них припадає понад 80%. Вони діють за допомогою соціальної інженерії, фішингу, місяцями вичікують і лише потім завдають удару — а не зламують твій маленький екран. У справі Binance на понад 6,3 млрд досі чимала частина грошей повільно відмивається через THORChain і Chainflip. Холодний гаманець захистить від такого? Від чогось — так, якщо ти не підписуєш абищо, не переходиш за підозрілими посиланнями й не фотографуєш сід-фразу.
І не забуваймо: нещодавно всіх уже добряче налякала хвиля шахрайства в Сінгапурі з підробленими пристроями, а одразу після цього купа акаунтів почала узгоджено просувати гаманці інших виробників. На бізнесі, побудованому на тривозі за безпеку, кожен хоче заробити.
Моя думка така: холодний гаманець — це інструмент, а не оберіг. У дев’яти випадках із десяти причиною зламу стає людина, а не чип. Найчесніше ця фраза CEO звучала б так: більшість людей зламають через власну необережність, а потім вони прийдуть купувати наш продукт.
#钱包安全 #Ledger
Це правда, але з уст людини, яка продає апаратні гаманці, ці слова звучать інакше. Страх — найкращий товар у цій індустрії. Спершу тобі кажуть, що зламають кожного, а наступну фразу й так легко вгадати.
Поговорімо про реальність. Цього року найбільші крадіжки в блокчейні скоїли північнокорейці: за даними TRM, на них припадає понад 80%. Вони діють за допомогою соціальної інженерії, фішингу, місяцями вичікують і лише потім завдають удару — а не зламують твій маленький екран. У справі Binance на понад 6,3 млрд досі чимала частина грошей повільно відмивається через THORChain і Chainflip. Холодний гаманець захистить від такого? Від чогось — так, якщо ти не підписуєш абищо, не переходиш за підозрілими посиланнями й не фотографуєш сід-фразу.
І не забуваймо: нещодавно всіх уже добряче налякала хвиля шахрайства в Сінгапурі з підробленими пристроями, а одразу після цього купа акаунтів почала узгоджено просувати гаманці інших виробників. На бізнесі, побудованому на тривозі за безпеку, кожен хоче заробити.
Моя думка така: холодний гаманець — це інструмент, а не оберіг. У дев’яти випадках із десяти причиною зламу стає людина, а не чип. Найчесніше ця фраза CEO звучала б так: більшість людей зламають через власну необережність, а потім вони прийдуть купувати наш продукт.
#钱包安全 #Ledger
7

·
--
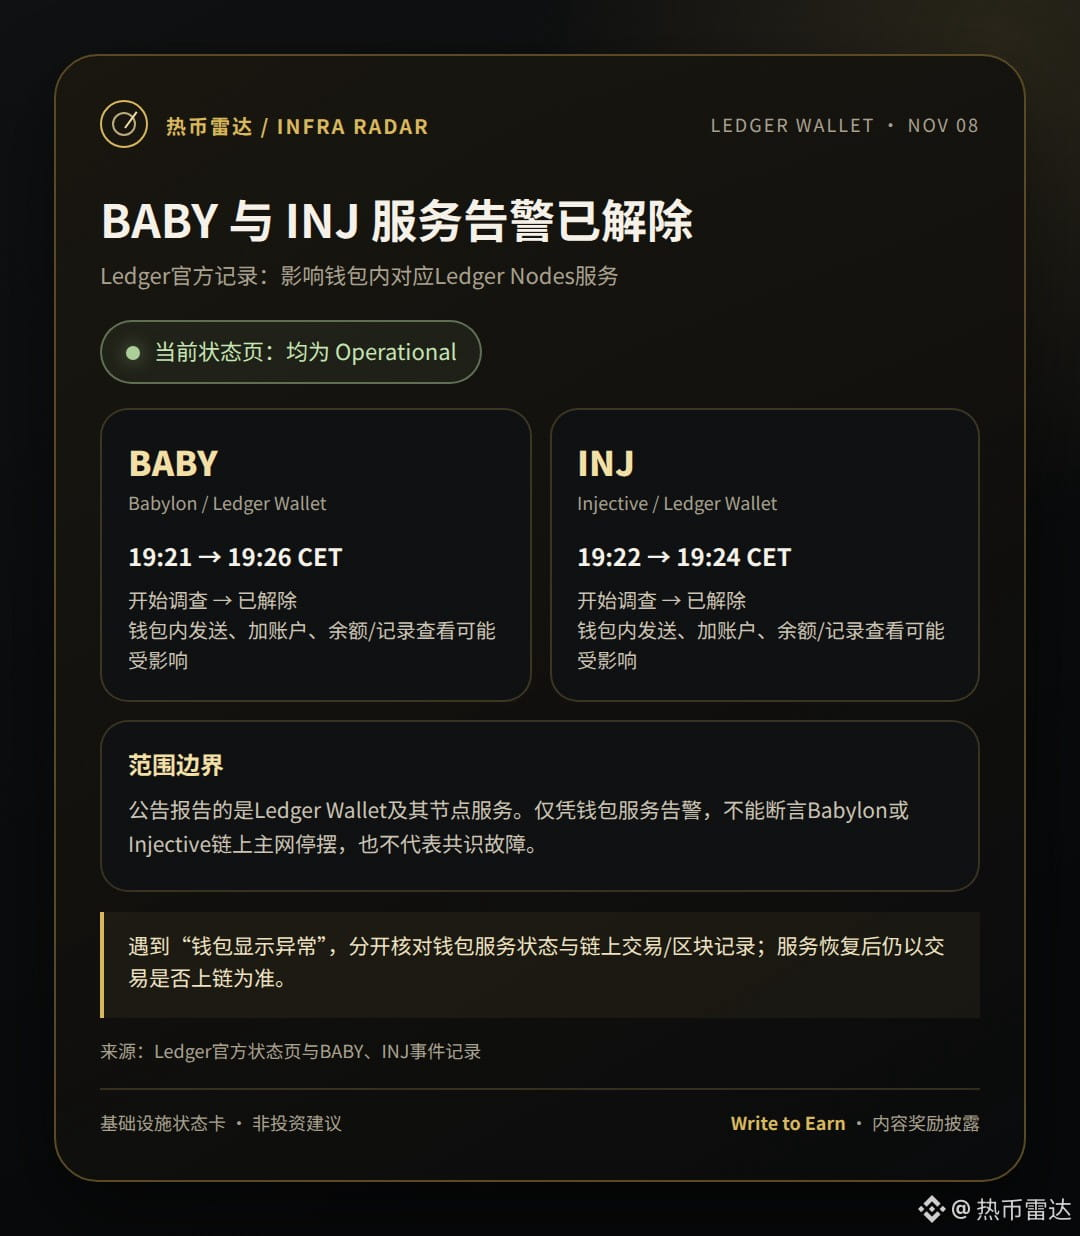
Попередження щодо вузлових сервісів BABY та INJ у Ledger Wallet знято; вони впливали на надсилання коштів, додавання облікових записів і перегляд балансу/історії в гаманці. Це не означає, що обидві основні мережі зупинилися.
• Babylon: розслідування розпочато 8 листопада о 19:21 CET, попередження знято о 19:26.
• Injective: розслідування розпочато о 19:22, попередження знято о 19:24; на поточній сторінці стану Ledger обидва сервіси позначені як Operational.
У таких випадках важливо відрізняти роботу гаманця/вузлових сервісів від консенсусу блокчейна, а потім перевірити, чи потрапила транзакція в блокчейн. Якщо у вас виникли проблеми з гаманцем, ви спершу перевіряєте стан сервісів чи записи в блокчейні?
Джерела: офіційна сторінка стану Ledger https://status.ledger.com/ |подія BABY https://status.ledger.com/incidents/xz4vbjnn02f8 |подія INJ https://status.ledger.com/incidents/krbsn5zxcx2n
Розкриття інформації: беру участь у програмі Binance Square Write to Earn; можу отримати винагороду за контент. Право на винагороду та її розмір визначаються правилами платформи й не гарантуються. Не є інвестиційною рекомендацією.
$BABY $INJ #Ledger
Попередження щодо вузлових сервісів BABY та INJ у Ledger Wallet знято; вони впливали на надсилання коштів, додавання облікових записів і перегляд балансу/історії в гаманці. Це не означає, що обидві основні мережі зупинилися.
• Babylon: розслідування розпочато 8 листопада о 19:21 CET, попередження знято о 19:26.
• Injective: розслідування розпочато о 19:22, попередження знято о 19:24; на поточній сторінці стану Ledger обидва сервіси позначені як Operational.
У таких випадках важливо відрізняти роботу гаманця/вузлових сервісів від консенсусу блокчейна, а потім перевірити, чи потрапила транзакція в блокчейн. Якщо у вас виникли проблеми з гаманцем, ви спершу перевіряєте стан сервісів чи записи в блокчейні?
Джерела: офіційна сторінка стану Ledger https://status.ledger.com/ |подія BABY https://status.ledger.com/incidents/xz4vbjnn02f8 |подія INJ https://status.ledger.com/incidents/krbsn5zxcx2n
Розкриття інформації: беру участь у програмі Binance Square Write to Earn; можу отримати винагороду за контент. Право на винагороду та її розмір визначаються правилами платформи й не гарантуються. Не є інвестиційною рекомендацією.
$BABY $INJ #Ledger
• Babylon: розслідування розпочато 8 листопада о 19:21 CET, попередження знято о 19:26.
• Injective: розслідування розпочато о 19:22, попередження знято о 19:24; на поточній сторінці стану Ledger обидва сервіси позначені як Operational.
У таких випадках важливо відрізняти роботу гаманця/вузлових сервісів від консенсусу блокчейна, а потім перевірити, чи потрапила транзакція в блокчейн. Якщо у вас виникли проблеми з гаманцем, ви спершу перевіряєте стан сервісів чи записи в блокчейні?
Джерела: офіційна сторінка стану Ledger https://status.ledger.com/ |подія BABY https://status.ledger.com/incidents/xz4vbjnn02f8 |подія INJ https://status.ledger.com/incidents/krbsn5zxcx2n
Розкриття інформації: беру участь у програмі Binance Square Write to Earn; можу отримати винагороду за контент. Право на винагороду та її розмір визначаються правилами платформи й не гарантуються. Не є інвестиційною рекомендацією.
$BABY $INJ #Ledger
312
Стаття
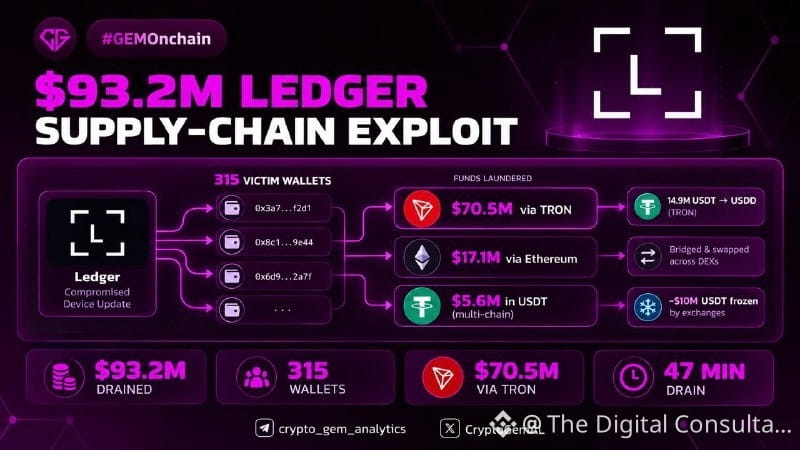
315 гаманців спустошено за 47 хвилин: проблема у виробництві Ledger?Усього за 47 хвилин було спустошено 315 гаманців у шести мережах. Загальна сума виведених коштів сягнула 93,2 мільйона доларів, а 14,9 мільйона USDT, імовірно, конвертували в USDD, щоб уникнути заморожування коштів емітентом. $ETH
Перевірте Ledger у пристроях Nano X, які, ймовірно, продав дистриб’ютор із Південно-Східної Азії під назвою CryptoBilis: можливо, у них був додатковий чип, що перехоплював фразу відновлення під час налаштування.
315 гаманців спустошено за 47 хвилин: проблема у виробництві Ledger?
Усього за 47 хвилин було спустошено 315 гаманців у шести мережах. Загальна сума виведених коштів сягнула 93,2 мільйона доларів, а 14,9 мільйона USDT, імовірно, конвертували в USDD, щоб уникнути заморожування коштів емітентом. $ETH
Перевірте Ledger у пристроях Nano X, які, ймовірно, продав дистриб’ютор із Південно-Східної Азії під назвою CryptoBilis: можливо, у них був додатковий чип, що перехоплював фразу відновлення під час налаштування.
Перевірте Ledger у пристроях Nano X, які, ймовірно, продав дистриб’ютор із Південно-Східної Азії під назвою CryptoBilis: можливо, у них був додатковий чип, що перехоплював фразу відновлення під час налаштування.
37
·
--
Верифіковано
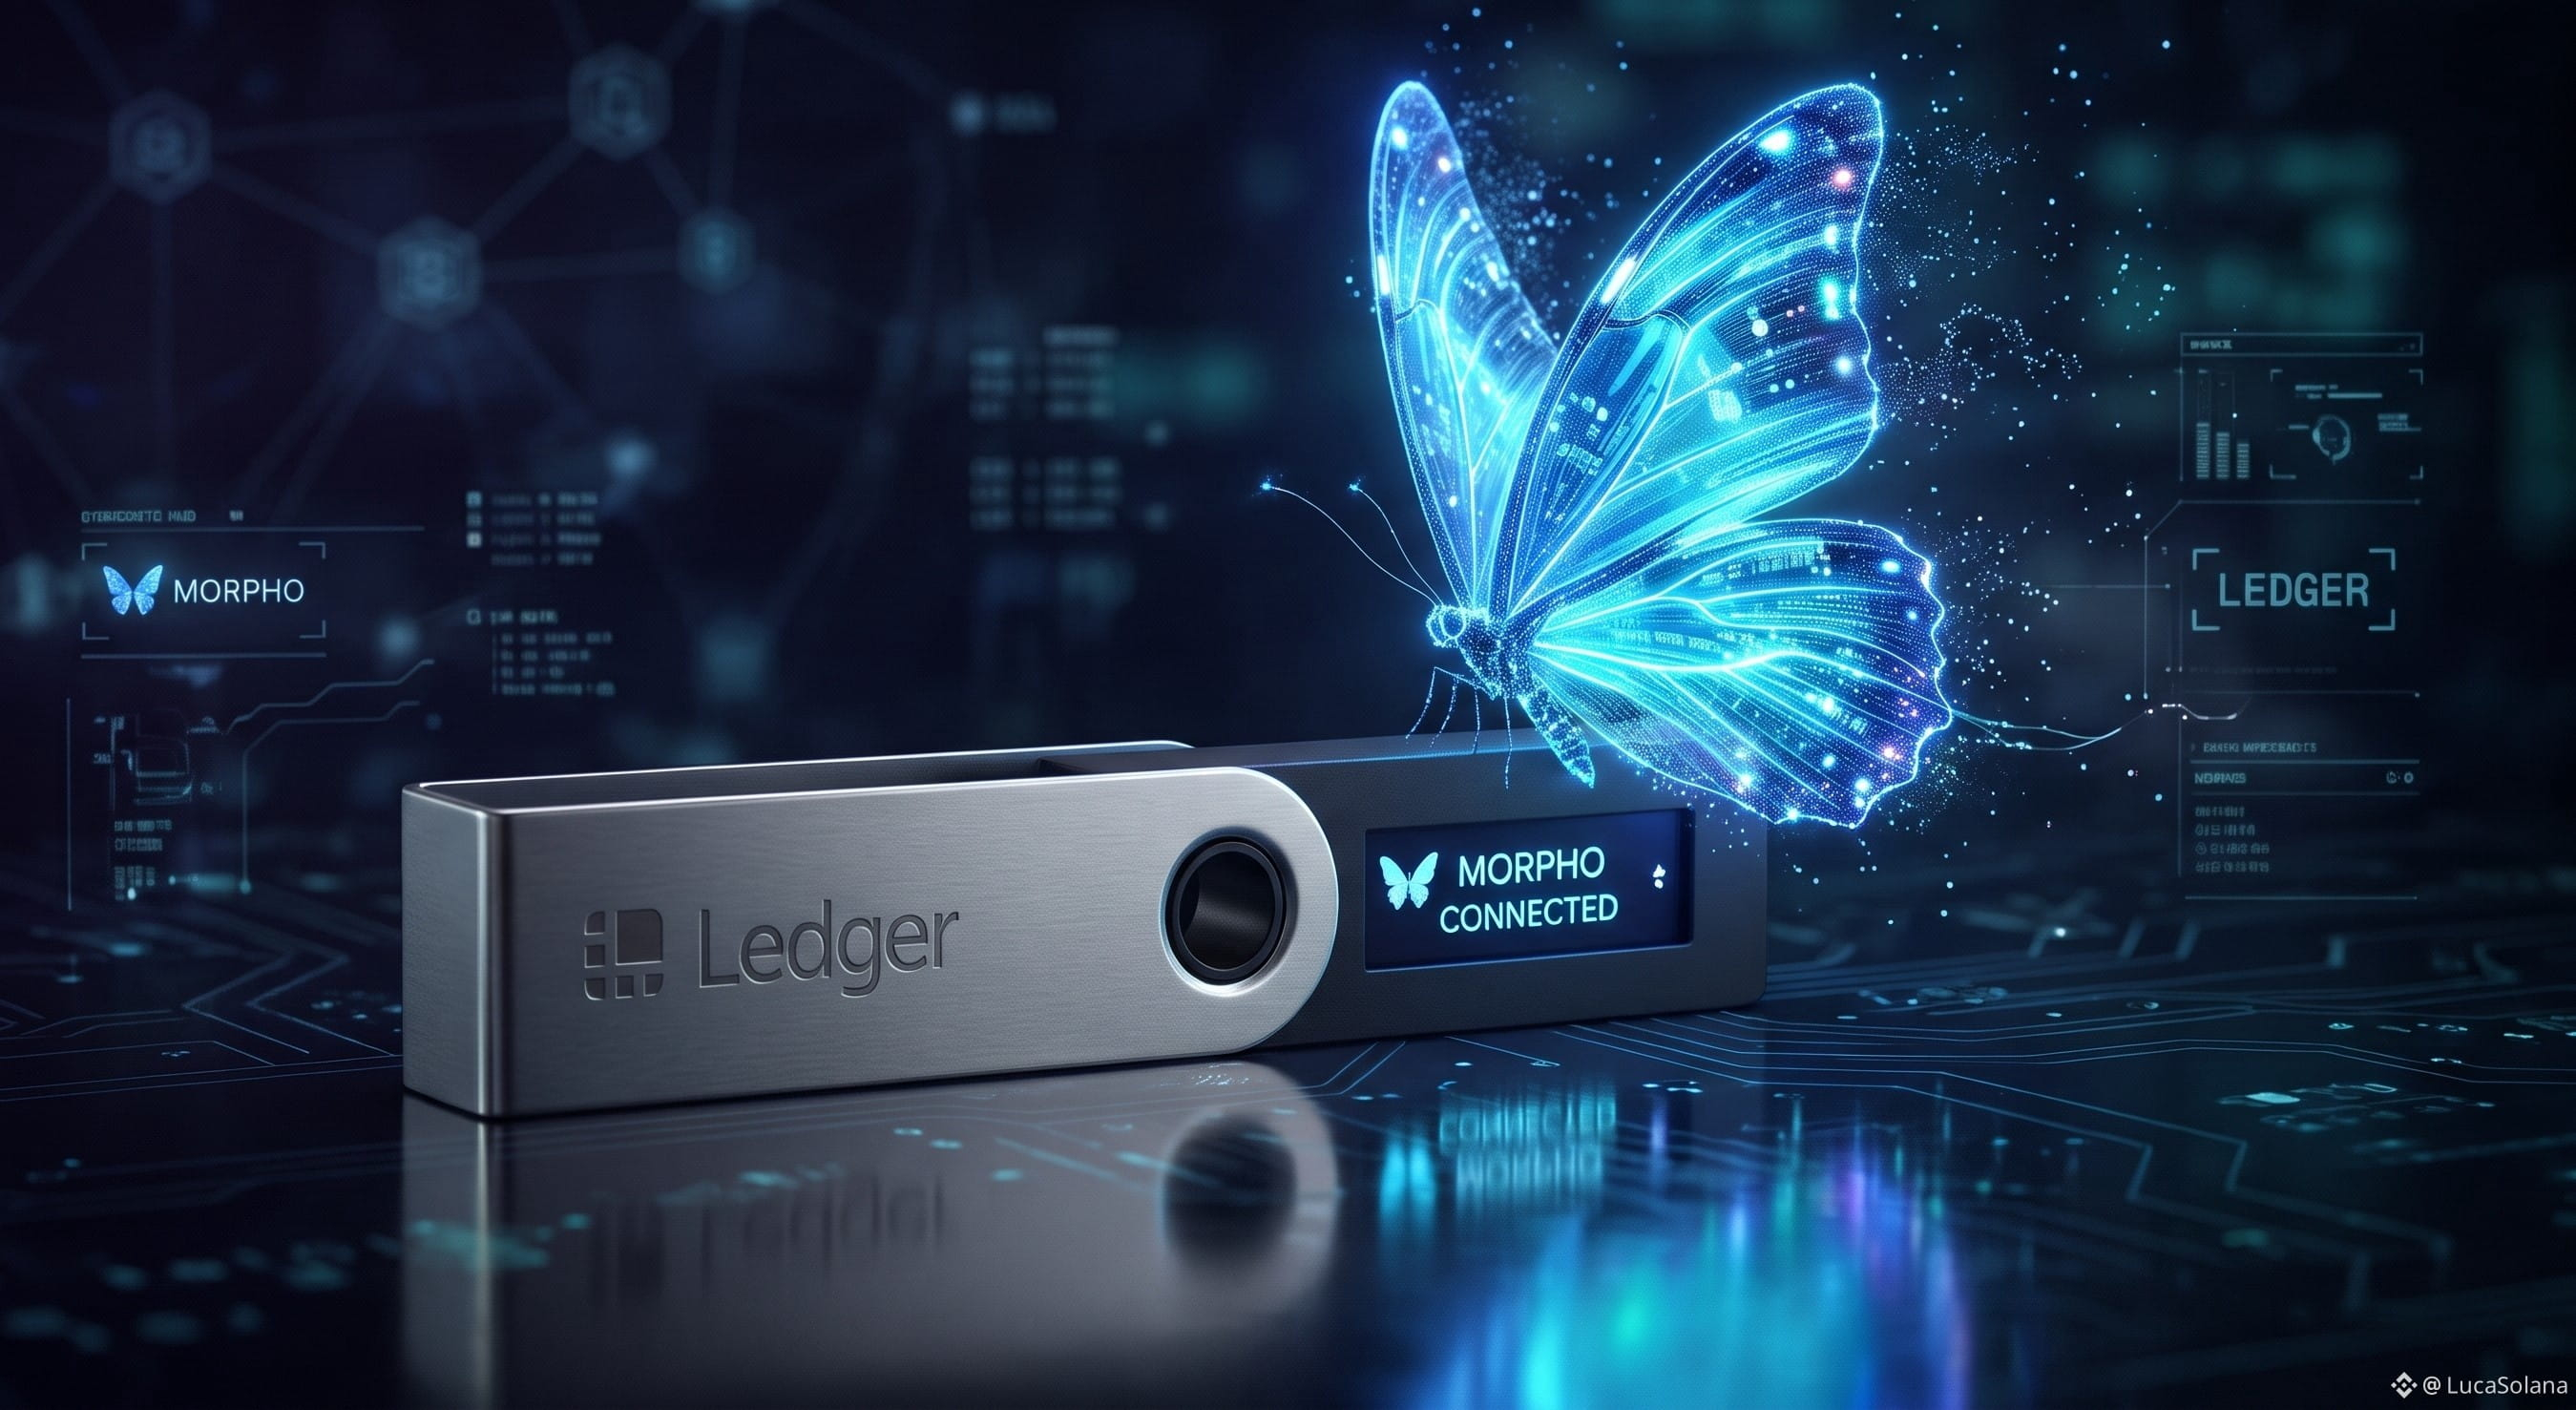
Ledger тепер дозволяє заходити напряму в #Morpho з апаратного гаманця.
Більше не потрібні ані розширення для браузера, ані проміжний гаманець. Підключаєш #Ledger через USB або Bluetooth, чітко бачиш на екрані, що саме підписуєш — депозити, позики чи сховища, — а ключі залишаються на пристрої.
Morpho — перший протокол кредитування, який приєднався до цієї програми прямого доступу. Це справді допомагає розв’язати проблему blind signing, яка так дратує в DeFi.
Якщо користуєшся Morpho або вкладаєш гроші в кредитування із самостійним зберіганням коштів, варто спробувати.
Завжди проводь власне дослідження (DYOR) і діюй на власний ризик, але користуватися стало зручніше.
Ledger тепер дозволяє заходити напряму в #Morpho з апаратного гаманця.
Більше не потрібні ані розширення для браузера, ані проміжний гаманець. Підключаєш #Ledger через USB або Bluetooth, чітко бачиш на екрані, що саме підписуєш — депозити, позики чи сховища, — а ключі залишаються на пристрої.
Morpho — перший протокол кредитування, який приєднався до цієї програми прямого доступу. Це справді допомагає розв’язати проблему blind signing, яка так дратує в DeFi.
Якщо користуєшся Morpho або вкладаєш гроші в кредитування із самостійним зберіганням коштів, варто спробувати.
Завжди проводь власне дослідження (DYOR) і діюй на власний ризик, але користуватися стало зручніше.
Більше не потрібні ані розширення для браузера, ані проміжний гаманець. Підключаєш #Ledger через USB або Bluetooth, чітко бачиш на екрані, що саме підписуєш — депозити, позики чи сховища, — а ключі залишаються на пристрої.
Morpho — перший протокол кредитування, який приєднався до цієї програми прямого доступу. Це справді допомагає розв’язати проблему blind signing, яка так дратує в DeFi.
Якщо користуєшся Morpho або вкладаєш гроші в кредитування із самостійним зберіганням коштів, варто спробувати.
Завжди проводь власне дослідження (DYOR) і діюй на власний ризик, але користуватися стало зручніше.
1
518

·
--
Телефонує людина, яка називається поліцейським, а потім приходить справжній лист від Ledger — сьогодні про цю схему написали в новинах
Сьогодні CoinEdition повідомило про нову шахрайську схему, яка на крок хитріша за звичайні фальшиві посилання. Спочатку комусь телефонує людина, яка представляється детективом. Вона каже, що під час розслідування знайшла ваш паспорт, документи, паролі або дані для відновлення гаманця. Також запитує, де ви нещодавно бували і чи користувалися криптовалютою, а потім повідомляє, що попросить експерта перевірити, чи не зламали ваш гаманець.
Довіри цьому дзвінку додає автоматичний лист, який невдовзі надходить із офіційної системи Ledger. Шахраї відкривають заявку в службі підтримки Ledger, використовуючи вашу електронну адресу, і система автоматично надсилає вам справжній лист. Людина на телефоні показує цей лист як доказ: мовляв, бачите, вам написали навіть з офіційного сервісу — отже, я справжній. Один із тих, хто відповів на дзвінок, помітив, що на екрані відображався номер, схожий на номер місцевого відділку поліції. Він зателефонував туди окремо, і йому сказали, що поліцейського з таким ім’ям у них немає. Декому згодом телефонували вдруге — цього разу людина представлялася співробітником Ledger.
Спершу варто чітко окреслити межі відомого. Поки що все це — лише розповіді користувачів на форумах. Офіційно підтверджених даних про кількість постраждалих і суму збитків немає, тож не варто подавати цю історію як уже доведену масштабну справу. Але роздрібним інвесторам варто запам’ятати саму схему: вона використовує наші звичні способи відрізняти правду від брехні. Справжній лист у поєднанні зі справжнім номером телефону на екрані легко присипляє пильність.
У матеріалі чітко викладено позицію Ledger: компанія не надає телефонної підтримки й ніколи не телефонуватиме, щоб попросити вас назвати фразу відновлення з 24 слів. Саме ці 24 слова і є справжньою метою шахраїв. Вони можуть попросити продиктувати їх телефоном або скерувати вас на діагностичну чи сторінку відновлення, яка виглядає майже як справжня, і запропонувати ввести їх там. Той, хто отримає ці 24 слова, зможе спустошити гаманець із будь-якого пристрою.
Роздрібним інвесторам варто негайно дотримуватися трьох правил. Перше: якщо під час незапланованого дзвінка згадують розслідування, витік даних гаманця або термінову перевірку безпеки — покладіть слухавку. Не переходьте за посиланнями, які вам надіслали, і не погоджуйтеся на переадресацію до нібито служби підтримки. Друге: якщо хочете все перевірити, скористайтеся іншим пристроєм і самостійно знайдіть офіційні канали зв’язку Ledger або загальнодоступний номер місцевого відділку поліції. Не використовуйте номери й посилання, які вам дали під час дзвінка. Третє: якщо ви вже вводили фразу відновлення на вебсторінці або диктували її комусь, вважайте гаманець скомпрометованим. На чистому пристрої створіть новий гаманець із новою фразою відновлення та якнайшвидше переведіть туди всі кошти, що залишилися. Про випадки, коли хтось видає себе за Ledger, можна повідомити на phishing@ledger.fr.
Справжній лист не означає, що дзвінок справжній. Шахраї можуть використовувати навіть достовірні докази — і це ще більше насторожує, ніж звичайні фальшиві посилання.
Вам телефонували люди, які представлялися офіційними особами чи поліцейськими й одразу починали говорити про ваш гаманець? Як ви тоді вчинили?
—— web3韭菜小凯
Цей текст містить лише особисту думку й не є інвестиційною рекомендацією. Джерела інформації: матеріал CoinEdition від 4 листопада, наведені в ньому розповіді користувачів і офіційна позиція Ledger.
#Ledger #防骗 #助记词 #Шахрайство телефоном
Телефонує людина, яка називається поліцейським, а потім приходить справжній лист від Ledger — сьогодні про цю схему написали в новинах
Сьогодні CoinEdition повідомило про нову шахрайську схему, яка на крок хитріша за звичайні фальшиві посилання. Спочатку комусь телефонує людина, яка представляється детективом. Вона каже, що під час розслідування знайшла ваш паспорт, документи, паролі або дані для відновлення гаманця. Також запитує, де ви нещодавно бували і чи користувалися криптовалютою, а потім повідомляє, що попросить експерта перевірити, чи не зламали ваш гаманець.
Довіри цьому дзвінку додає автоматичний лист, який невдовзі надходить із офіційної системи Ledger. Шахраї відкривають заявку в службі підтримки Ledger, використовуючи вашу електронну адресу, і система автоматично надсилає вам справжній лист. Людина на телефоні показує цей лист як доказ: мовляв, бачите, вам написали навіть з офіційного сервісу — отже, я справжній. Один із тих, хто відповів на дзвінок, помітив, що на екрані відображався номер, схожий на номер місцевого відділку поліції. Він зателефонував туди окремо, і йому сказали, що поліцейського з таким ім’ям у них немає. Декому згодом телефонували вдруге — цього разу людина представлялася співробітником Ledger.
Спершу варто чітко окреслити межі відомого. Поки що все це — лише розповіді користувачів на форумах. Офіційно підтверджених даних про кількість постраждалих і суму збитків немає, тож не варто подавати цю історію як уже доведену масштабну справу. Але роздрібним інвесторам варто запам’ятати саму схему: вона використовує наші звичні способи відрізняти правду від брехні. Справжній лист у поєднанні зі справжнім номером телефону на екрані легко присипляє пильність.
У матеріалі чітко викладено позицію Ledger: компанія не надає телефонної підтримки й ніколи не телефонуватиме, щоб попросити вас назвати фразу відновлення з 24 слів. Саме ці 24 слова і є справжньою метою шахраїв. Вони можуть попросити продиктувати їх телефоном або скерувати вас на діагностичну чи сторінку відновлення, яка виглядає майже як справжня, і запропонувати ввести їх там. Той, хто отримає ці 24 слова, зможе спустошити гаманець із будь-якого пристрою.
Роздрібним інвесторам варто негайно дотримуватися трьох правил. Перше: якщо під час незапланованого дзвінка згадують розслідування, витік даних гаманця або термінову перевірку безпеки — покладіть слухавку. Не переходьте за посиланнями, які вам надіслали, і не погоджуйтеся на переадресацію до нібито служби підтримки. Друге: якщо хочете все перевірити, скористайтеся іншим пристроєм і самостійно знайдіть офіційні канали зв’язку Ledger або загальнодоступний номер місцевого відділку поліції. Не використовуйте номери й посилання, які вам дали під час дзвінка. Третє: якщо ви вже вводили фразу відновлення на вебсторінці або диктували її комусь, вважайте гаманець скомпрометованим. На чистому пристрої створіть новий гаманець із новою фразою відновлення та якнайшвидше переведіть туди всі кошти, що залишилися. Про випадки, коли хтось видає себе за Ledger, можна повідомити на phishing@ledger.fr.
Справжній лист не означає, що дзвінок справжній. Шахраї можуть використовувати навіть достовірні докази — і це ще більше насторожує, ніж звичайні фальшиві посилання.
Вам телефонували люди, які представлялися офіційними особами чи поліцейськими й одразу починали говорити про ваш гаманець? Як ви тоді вчинили?
—— web3韭菜小凯
Цей текст містить лише особисту думку й не є інвестиційною рекомендацією. Джерела інформації: матеріал CoinEdition від 4 листопада, наведені в ньому розповіді користувачів і офіційна позиція Ledger.
#Ledger #防骗 #助记词 #Шахрайство телефоном
Сьогодні CoinEdition повідомило про нову шахрайську схему, яка на крок хитріша за звичайні фальшиві посилання. Спочатку комусь телефонує людина, яка представляється детективом. Вона каже, що під час розслідування знайшла ваш паспорт, документи, паролі або дані для відновлення гаманця. Також запитує, де ви нещодавно бували і чи користувалися криптовалютою, а потім повідомляє, що попросить експерта перевірити, чи не зламали ваш гаманець.
Довіри цьому дзвінку додає автоматичний лист, який невдовзі надходить із офіційної системи Ledger. Шахраї відкривають заявку в службі підтримки Ledger, використовуючи вашу електронну адресу, і система автоматично надсилає вам справжній лист. Людина на телефоні показує цей лист як доказ: мовляв, бачите, вам написали навіть з офіційного сервісу — отже, я справжній. Один із тих, хто відповів на дзвінок, помітив, що на екрані відображався номер, схожий на номер місцевого відділку поліції. Він зателефонував туди окремо, і йому сказали, що поліцейського з таким ім’ям у них немає. Декому згодом телефонували вдруге — цього разу людина представлялася співробітником Ledger.
Спершу варто чітко окреслити межі відомого. Поки що все це — лише розповіді користувачів на форумах. Офіційно підтверджених даних про кількість постраждалих і суму збитків немає, тож не варто подавати цю історію як уже доведену масштабну справу. Але роздрібним інвесторам варто запам’ятати саму схему: вона використовує наші звичні способи відрізняти правду від брехні. Справжній лист у поєднанні зі справжнім номером телефону на екрані легко присипляє пильність.
У матеріалі чітко викладено позицію Ledger: компанія не надає телефонної підтримки й ніколи не телефонуватиме, щоб попросити вас назвати фразу відновлення з 24 слів. Саме ці 24 слова і є справжньою метою шахраїв. Вони можуть попросити продиктувати їх телефоном або скерувати вас на діагностичну чи сторінку відновлення, яка виглядає майже як справжня, і запропонувати ввести їх там. Той, хто отримає ці 24 слова, зможе спустошити гаманець із будь-якого пристрою.
Роздрібним інвесторам варто негайно дотримуватися трьох правил. Перше: якщо під час незапланованого дзвінка згадують розслідування, витік даних гаманця або термінову перевірку безпеки — покладіть слухавку. Не переходьте за посиланнями, які вам надіслали, і не погоджуйтеся на переадресацію до нібито служби підтримки. Друге: якщо хочете все перевірити, скористайтеся іншим пристроєм і самостійно знайдіть офіційні канали зв’язку Ledger або загальнодоступний номер місцевого відділку поліції. Не використовуйте номери й посилання, які вам дали під час дзвінка. Третє: якщо ви вже вводили фразу відновлення на вебсторінці або диктували її комусь, вважайте гаманець скомпрометованим. На чистому пристрої створіть новий гаманець із новою фразою відновлення та якнайшвидше переведіть туди всі кошти, що залишилися. Про випадки, коли хтось видає себе за Ledger, можна повідомити на phishing@ledger.fr.
Справжній лист не означає, що дзвінок справжній. Шахраї можуть використовувати навіть достовірні докази — і це ще більше насторожує, ніж звичайні фальшиві посилання.
Вам телефонували люди, які представлялися офіційними особами чи поліцейськими й одразу починали говорити про ваш гаманець? Як ви тоді вчинили?
—— web3韭菜小凯
Цей текст містить лише особисту думку й не є інвестиційною рекомендацією. Джерела інформації: матеріал CoinEdition від 4 листопада, наведені в ньому розповіді користувачів і офіційна позиція Ledger.
#Ledger #防骗 #助记词 #Шахрайство телефоном
60

Сінгапур виявив підроблені пристрої Ledger ще у вересні, Південна Корея знову відкладає податок на криптовалюту
- Поліція Сінгапуру підтвердила: з 10 вересня на ринку з’явилися пристрої Ledger, у роботу яких було втручання.
- Цю інформацію оприлюднили лише через місяць.
- Очікується, що південнокорейські законодавці знову відкладуть запровадження закону про оподаткування криптовалют.
#BinanceSquare #CryptoNews #Ledger #BTC #ETH
$btc $eth
vlikevn Titanbot
Джерело: CoinTelegraph
Сінгапур виявив підроблені пристрої Ledger ще у вересні, Південна Корея знову відкладає податок на криптовалюту
- Поліція Сінгапуру підтвердила: з 10 вересня на ринку з’явилися пристрої Ledger, у роботу яких було втручання.
- Цю інформацію оприлюднили лише через місяць.
- Очікується, що південнокорейські законодавці знову відкладуть запровадження закону про оподаткування криптовалют.
#BinanceSquare #CryptoNews #Ledger #BTC #ETH
$btc $eth
vlikevn Titanbot
Джерело: CoinTelegraph
- Поліція Сінгапуру підтвердила: з 10 вересня на ринку з’явилися пристрої Ledger, у роботу яких було втручання.
- Цю інформацію оприлюднили лише через місяць.
- Очікується, що південнокорейські законодавці знову відкладуть запровадження закону про оподаткування криптовалют.
#BinanceSquare #CryptoNews #Ledger #BTC #ETH
$btc $eth
vlikevn Titanbot
Джерело: CoinTelegraph
192

·
--
Оптимістично
S$3.5 млн. стільки втратили люди на гаманцях Ledger, куплених у звичайних магазинах Сінгапуру
поліція каже про щонайменше два випадки з 10 вересня. і мене чіпляє навіть не сума, а полиця:
- роздрібні магазини в Сінгапурі. «нова коробка з полиці» більше нічого не гарантує
- імплант, як пояснює сам Ledger, читає 24 слова з екрана під час налаштування і шле їх по LTE. все робиш правильно — і гг
- 13 жовтня Ledger зупинив продажі через реселерів у семи країнах регіону. для цих двох пізно
і так, S$ це сінгапурські долари, не USD. заголовки це гублять
порада поліції проста: на підозрілому пристрої фразу не вводити, а якщо могла втекти — новий гаманець, нова фраза, довірений пристрій. крч тепер тре питати, де куплено, ще до того, як відкрив коробку
позиції тут не маю. стежу, чи сума піде вище S$3.5 млн, як оновлять — розберу, фолов, якщо тримаєш крипту на холодному
#Ledger #CryptoSecurity
S$3.5 млн. стільки втратили люди на гаманцях Ledger, куплених у звичайних магазинах Сінгапуру
поліція каже про щонайменше два випадки з 10 вересня. і мене чіпляє навіть не сума, а полиця:
- роздрібні магазини в Сінгапурі. «нова коробка з полиці» більше нічого не гарантує
- імплант, як пояснює сам Ledger, читає 24 слова з екрана під час налаштування і шле їх по LTE. все робиш правильно — і гг
- 13 жовтня Ledger зупинив продажі через реселерів у семи країнах регіону. для цих двох пізно
і так, S$ це сінгапурські долари, не USD. заголовки це гублять
порада поліції проста: на підозрілому пристрої фразу не вводити, а якщо могла втекти — новий гаманець, нова фраза, довірений пристрій. крч тепер тре питати, де куплено, ще до того, як відкрив коробку
позиції тут не маю. стежу, чи сума піде вище S$3.5 млн, як оновлять — розберу, фолов, якщо тримаєш крипту на холодному
#Ledger #CryptoSecurity
поліція каже про щонайменше два випадки з 10 вересня. і мене чіпляє навіть не сума, а полиця:
- роздрібні магазини в Сінгапурі. «нова коробка з полиці» більше нічого не гарантує
- імплант, як пояснює сам Ledger, читає 24 слова з екрана під час налаштування і шле їх по LTE. все робиш правильно — і гг
- 13 жовтня Ledger зупинив продажі через реселерів у семи країнах регіону. для цих двох пізно
і так, S$ це сінгапурські долари, не USD. заголовки це гублять
порада поліції проста: на підозрілому пристрої фразу не вводити, а якщо могла втекти — новий гаманець, нова фраза, довірений пристрій. крч тепер тре питати, де куплено, ще до того, як відкрив коробку
позиції тут не маю. стежу, чи сума піде вище S$3.5 млн, як оновлять — розберу, фолов, якщо тримаєш крипту на холодному
#Ledger #CryptoSecurity
171
·
--
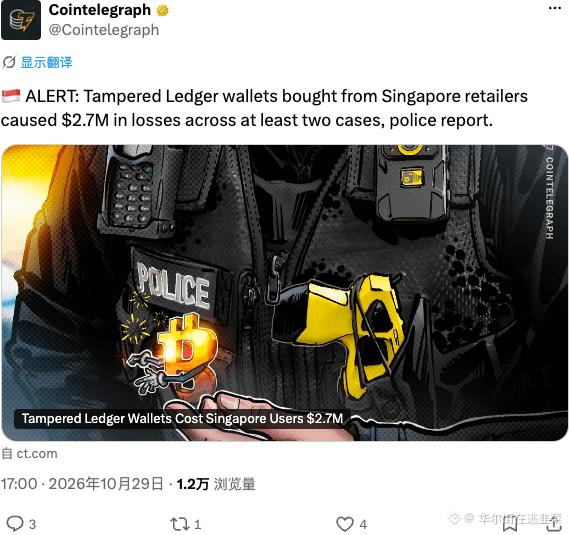
Поліція Сінгапуру повідомила: підроблені гаманці Ledger, придбані в роздрібних магазинах, спричинили дві втрати на суму 2,7 млн доларів. Тепер, купуючи апаратний гаманець, треба ще й остерігатися підміни — у наш час навіть «фізична ізоляція» стала полем для змагань. В офлайн-каналах самі пастки, тож не лінуйтеся перевіряти: безпека — понад усе 🚨
#Ledger #硬件钱包 #Сінгапур
Поліція Сінгапуру повідомила: підроблені гаманці Ledger, придбані в роздрібних магазинах, спричинили дві втрати на суму 2,7 млн доларів. Тепер, купуючи апаратний гаманець, треба ще й остерігатися підміни — у наш час навіть «фізична ізоляція» стала полем для змагань. В офлайн-каналах самі пастки, тож не лінуйтеся перевіряти: безпека — понад усе 🚨
#Ledger #硬件钱包 #Сінгапур
#Ledger #硬件钱包 #Сінгапур
20
Апаратний гаманець сприймають як талісман «купив — і вже в безпеці», але цього разу Сінгапур добряче дав по руках.
Поліція Сінгапуру повідомила, що від 10 вересня сталося щонайменше два випадки: потерпілі купили Ledger у місцевих звичайних магазинах, а в пристрої виявилися шкідливі компоненти, здатні викрадати фразу відновлення та приватні ключі. Загалом люди втратили близько 3,5 мільйона сінгапурських доларів — приблизно 2,7 мільйона доларів США.
Справа не в тому, наскільки надійний чип Ledger, а в тому, через скільки рук пройшов пристрій, перш ніж потрапити до тебе. Холодний гаманець захищає від онлайн-хакерів, але не від людей у ланцюжку постачання. Шукаєш дешевше — купуєш із рук, у «авторизованому магазині» чи зі знижкою в дрібного продавця на маркетплейсі. Заощаджуєш кількадесят доларів, а весь свій криптопортфель довіряєш незнайомому посереднику.
Є ще один неприємний нюанс: першу заяву до поліції подали 10 вересня, а Ledger публічно попередила про проблему лише 9 жовтня — майже через місяць. І тільки після цього закликала дистриб’юторів у Південно-Східній Азії припинити продажі. А хто відповідає за тих, хто купував пристрої в магазинах протягом цього місяця?
І ще трохи критики на адресу тих, хто переповідає новини: кілька акаунтів написали, що йдеться про 3,5 мільйона доларів США, хоча це були сінгапурські долари. Головне — встигнути написати JUST IN, а перевіряти вже потім.
Я роблю просто: купую лише через офіційні канали, перевіряю упаковку після розпакування, а якщо фразу відновлення вже налаштували за мене — одразу повертаю пристрій. Фразу відновлення ти завжди генеруєш сам на пристрої. Хто дає тобі готову — той злодій. Якщо вже купував не в офіційному каналі, не вагайся: візьми новий пристрій, згенеруй нову фразу відновлення та переведи туди свої монети.
#硬件钱包 #Ledger
Апаратний гаманець сприймають як талісман «купив — і вже в безпеці», але цього разу Сінгапур добряче дав по руках.
Поліція Сінгапуру повідомила, що від 10 вересня сталося щонайменше два випадки: потерпілі купили Ledger у місцевих звичайних магазинах, а в пристрої виявилися шкідливі компоненти, здатні викрадати фразу відновлення та приватні ключі. Загалом люди втратили близько 3,5 мільйона сінгапурських доларів — приблизно 2,7 мільйона доларів США.
Справа не в тому, наскільки надійний чип Ledger, а в тому, через скільки рук пройшов пристрій, перш ніж потрапити до тебе. Холодний гаманець захищає від онлайн-хакерів, але не від людей у ланцюжку постачання. Шукаєш дешевше — купуєш із рук, у «авторизованому магазині» чи зі знижкою в дрібного продавця на маркетплейсі. Заощаджуєш кількадесят доларів, а весь свій криптопортфель довіряєш незнайомому посереднику.
Є ще один неприємний нюанс: першу заяву до поліції подали 10 вересня, а Ledger публічно попередила про проблему лише 9 жовтня — майже через місяць. І тільки після цього закликала дистриб’юторів у Південно-Східній Азії припинити продажі. А хто відповідає за тих, хто купував пристрої в магазинах протягом цього місяця?
І ще трохи критики на адресу тих, хто переповідає новини: кілька акаунтів написали, що йдеться про 3,5 мільйона доларів США, хоча це були сінгапурські долари. Головне — встигнути написати JUST IN, а перевіряти вже потім.
Я роблю просто: купую лише через офіційні канали, перевіряю упаковку після розпакування, а якщо фразу відновлення вже налаштували за мене — одразу повертаю пристрій. Фразу відновлення ти завжди генеруєш сам на пристрої. Хто дає тобі готову — той злодій. Якщо вже купував не в офіційному каналі, не вагайся: візьми новий пристрій, згенеруй нову фразу відновлення та переведи туди свої монети.
#硬件钱包 #Ledger
Поліція Сінгапуру повідомила, що від 10 вересня сталося щонайменше два випадки: потерпілі купили Ledger у місцевих звичайних магазинах, а в пристрої виявилися шкідливі компоненти, здатні викрадати фразу відновлення та приватні ключі. Загалом люди втратили близько 3,5 мільйона сінгапурських доларів — приблизно 2,7 мільйона доларів США.
Справа не в тому, наскільки надійний чип Ledger, а в тому, через скільки рук пройшов пристрій, перш ніж потрапити до тебе. Холодний гаманець захищає від онлайн-хакерів, але не від людей у ланцюжку постачання. Шукаєш дешевше — купуєш із рук, у «авторизованому магазині» чи зі знижкою в дрібного продавця на маркетплейсі. Заощаджуєш кількадесят доларів, а весь свій криптопортфель довіряєш незнайомому посереднику.
Є ще один неприємний нюанс: першу заяву до поліції подали 10 вересня, а Ledger публічно попередила про проблему лише 9 жовтня — майже через місяць. І тільки після цього закликала дистриб’юторів у Південно-Східній Азії припинити продажі. А хто відповідає за тих, хто купував пристрої в магазинах протягом цього місяця?
І ще трохи критики на адресу тих, хто переповідає новини: кілька акаунтів написали, що йдеться про 3,5 мільйона доларів США, хоча це були сінгапурські долари. Головне — встигнути написати JUST IN, а перевіряти вже потім.
Я роблю просто: купую лише через офіційні канали, перевіряю упаковку після розпакування, а якщо фразу відновлення вже налаштували за мене — одразу повертаю пристрій. Фразу відновлення ти завжди генеруєш сам на пристрої. Хто дає тобі готову — той злодій. Якщо вже купував не в офіційному каналі, не вагайся: візьми новий пристрій, згенеруй нову фразу відновлення та переведи туди свої монети.
#硬件钱包 #Ledger
5
·
--
Поліція Сінгапуру офіційно заявила: про випадок із вбудованим шкідливим обладнанням Ledger стало відомо на місяць раніше, ніж про нього заговорив увесь інтернет.
Поліцейські сили Сінгапуру опублікували повідомлення вдень 28 жовтня: з 10 вересня вони отримали щонайменше 2 заяви, а загальні збитки становлять близько 3,5 млн сінгапурських доларів (приблизно 2,7 млн доларів США).
Підроблені пристрої придбали в деяких роздрібних магазинах Сінгапуру. Усередині було шкідливе обладнання, здатне викрадати фрази відновлення та приватні ключі, а криптовалюту могли переказати без вашої згоди.
Найбільше мене вражає хронологія: перша людина звернулася до поліції ще 10 вересня, а в інтернеті про це заговорили лише 9 жовтня. Скільки людей за цей місяць користувалися пристроями з вадами?
За оцінками аналітиків, наведеними The Straits Times, загальні збитки від цієї історії вже перевищили 86 млн доларів США. Це не поодинокий випадок.
Мій план простий: якщо у вас Ledger, придбаний у роздрібному магазині, поки не вводьте в нього фразу відновлення й не використовуйте для торгівлі. Якщо підозрюєте, що його могли підробити, переведіть монети на гаманець, згенерований на абсолютно новому пристрої.
Є лише одна умова, за якої це припущення можна спростувати: поліція або Ledger оприлюднять список постраждалих партій, і виявиться, що вашого пристрою в ньому немає.
Ви купуєте апаратний гаманець на офіційному сайті з доставкою напряму чи заради зручності берете готовий у місцевому магазині?
$BTC $ETH $SOL
#硬件钱包 #Ledger
Поліція Сінгапуру офіційно заявила: про випадок із вбудованим шкідливим обладнанням Ledger стало відомо на місяць раніше, ніж про нього заговорив увесь інтернет.
Поліцейські сили Сінгапуру опублікували повідомлення вдень 28 жовтня: з 10 вересня вони отримали щонайменше 2 заяви, а загальні збитки становлять близько 3,5 млн сінгапурських доларів (приблизно 2,7 млн доларів США).
Підроблені пристрої придбали в деяких роздрібних магазинах Сінгапуру. Усередині було шкідливе обладнання, здатне викрадати фрази відновлення та приватні ключі, а криптовалюту могли переказати без вашої згоди.
Найбільше мене вражає хронологія: перша людина звернулася до поліції ще 10 вересня, а в інтернеті про це заговорили лише 9 жовтня. Скільки людей за цей місяць користувалися пристроями з вадами?
За оцінками аналітиків, наведеними The Straits Times, загальні збитки від цієї історії вже перевищили 86 млн доларів США. Це не поодинокий випадок.
Мій план простий: якщо у вас Ledger, придбаний у роздрібному магазині, поки не вводьте в нього фразу відновлення й не використовуйте для торгівлі. Якщо підозрюєте, що його могли підробити, переведіть монети на гаманець, згенерований на абсолютно новому пристрої.
Є лише одна умова, за якої це припущення можна спростувати: поліція або Ledger оприлюднять список постраждалих партій, і виявиться, що вашого пристрою в ньому немає.
Ви купуєте апаратний гаманець на офіційному сайті з доставкою напряму чи заради зручності берете готовий у місцевому магазині?
$BTC $ETH $SOL
#硬件钱包 #Ledger
Поліцейські сили Сінгапуру опублікували повідомлення вдень 28 жовтня: з 10 вересня вони отримали щонайменше 2 заяви, а загальні збитки становлять близько 3,5 млн сінгапурських доларів (приблизно 2,7 млн доларів США).
Підроблені пристрої придбали в деяких роздрібних магазинах Сінгапуру. Усередині було шкідливе обладнання, здатне викрадати фрази відновлення та приватні ключі, а криптовалюту могли переказати без вашої згоди.
Найбільше мене вражає хронологія: перша людина звернулася до поліції ще 10 вересня, а в інтернеті про це заговорили лише 9 жовтня. Скільки людей за цей місяць користувалися пристроями з вадами?
За оцінками аналітиків, наведеними The Straits Times, загальні збитки від цієї історії вже перевищили 86 млн доларів США. Це не поодинокий випадок.
Мій план простий: якщо у вас Ledger, придбаний у роздрібному магазині, поки не вводьте в нього фразу відновлення й не використовуйте для торгівлі. Якщо підозрюєте, що його могли підробити, переведіть монети на гаманець, згенерований на абсолютно новому пристрої.
Є лише одна умова, за якої це припущення можна спростувати: поліція або Ledger оприлюднять список постраждалих партій, і виявиться, що вашого пристрою в ньому немає.
Ви купуєте апаратний гаманець на офіційному сайті з доставкою напряму чи заради зручності берете готовий у місцевому магазині?
$BTC $ETH $SOL
#硬件钱包 #Ledger
353
·
--
Поліція Сінгапуру 10/28 випустила попередження: з 9/10 зафіксовано щонайменше 2 випадки, коли користувачі купували підроблені апаратні гаманці Ledger у деяких місцевих роздрібних магазинах; загальні збитки становлять близько 3,5 млн сінгапурських доларів.
У пристрої було встановлено шкідливе обладнання, яке під час ініціалізації могло перехопити мнемонічну фразу або приватний ключ, після чого активи непомітно переказувалися.
Ledger заявила, що чипи, системи й сервери не були скомпрометовані, а проблема виникла в каналах дистрибуції. Продажі призупинено в 7 місцях Південно-Східної Азії та Гонконгу. За оцінками аналітиків блокчейну, загальні збитки можуть перевищувати 86 млн доларів США; Ledger не підтвердила цю цифру.
Купуйте апаратні гаманці лише через офіційні канали й не вводьте мнемонічну фразу на підозрілих пристроях. Якщо є підозра, що її розкрили, створіть нову мнемонічну фразу на новому пристрої та переведіть активи. $BTC зараз близько 79,760 (за 24 год -1.4%).
#硬件钱包安全 #Ledger #БезпекаКриптовалют
Поліція Сінгапуру 10/28 випустила попередження: з 9/10 зафіксовано щонайменше 2 випадки, коли користувачі купували підроблені апаратні гаманці Ledger у деяких місцевих роздрібних магазинах; загальні збитки становлять близько 3,5 млн сінгапурських доларів.
У пристрої було встановлено шкідливе обладнання, яке під час ініціалізації могло перехопити мнемонічну фразу або приватний ключ, після чого активи непомітно переказувалися.
Ledger заявила, що чипи, системи й сервери не були скомпрометовані, а проблема виникла в каналах дистрибуції. Продажі призупинено в 7 місцях Південно-Східної Азії та Гонконгу. За оцінками аналітиків блокчейну, загальні збитки можуть перевищувати 86 млн доларів США; Ledger не підтвердила цю цифру.
Купуйте апаратні гаманці лише через офіційні канали й не вводьте мнемонічну фразу на підозрілих пристроях. Якщо є підозра, що її розкрили, створіть нову мнемонічну фразу на новому пристрої та переведіть активи. $BTC зараз близько 79,760 (за 24 год -1.4%).
#硬件钱包安全 #Ledger #БезпекаКриптовалют
У пристрої було встановлено шкідливе обладнання, яке під час ініціалізації могло перехопити мнемонічну фразу або приватний ключ, після чого активи непомітно переказувалися.
Ledger заявила, що чипи, системи й сервери не були скомпрометовані, а проблема виникла в каналах дистрибуції. Продажі призупинено в 7 місцях Південно-Східної Азії та Гонконгу. За оцінками аналітиків блокчейну, загальні збитки можуть перевищувати 86 млн доларів США; Ledger не підтвердила цю цифру.
Купуйте апаратні гаманці лише через офіційні канали й не вводьте мнемонічну фразу на підозрілих пристроях. Якщо є підозра, що її розкрили, створіть нову мнемонічну фразу на новому пристрої та переведіть активи. $BTC зараз близько 79,760 (за 24 год -1.4%).
#硬件钱包安全 #Ledger #БезпекаКриптовалют
156
Увійдіть, щоб переглянути інший контент
Приєднуйтесь до користувачів криптовалют по всьому світу на Binance Square
⚡️ Отримуйте актуальну та корисну інформацію про криптовалюти.
💬 Приєднуйтесь до найбільшої у світі криптобіржі.
👍 Відкрийте справжні ідеї від перевірених авторів.
Електронна пошта / номер телефону
Трендові теми
1
#fomcвідстеження
117,658 переглядів
534 обговорюють
2
#HuangExitNvidiaStrategyInFocus
73,988 переглядів
878 обговорюють
3
#AnthropicRejectsIPODelayValuationinQuestion
668,427 переглядів
5,163 обговорюють
4
#BitMineReports$6.3BNetLossForFiscal2026
9,147 переглядів
111 обговорюють
5
#ChipStocksExtendLossesAfterNvidiaCEOChange
27,452 переглядів
381 обговорюють
6
#ThailandProposes$148KDailyStablecoinDepositWithdrawalCaps
2,539 переглядів
39 обговорюють
7
#CoreWeaveJumps10%On168%RevenueGrowth
176,888 переглядів
1,622 обговорюють
8
#ZcashFallsBelow$1000ForFirstTimeSinceSeptember
84,347 переглядів
258 обговорюють
9
#MSCIRemovalMayCurbStrategy’sBitcoinBuying
48,855 переглядів
560 обговорюють
10
#TradFiForBeginners
527,070 переглядів
3,673 обговорюють