
Mr_Badshah77
9.9k Публикации
Mr_Badshah77
 Square Verified+
Отправить жалобу
Заблокировать пользователя
The Real Badshah || No Duplicates
117 подписок(и/а)
32.3K+ подписчиков(а)
17.1K+ понравилось
Посты
Все
Цитирования
Видео
Активно
PINNED
·
--
Проверено
#cpiwatch CPI падает сегодня, и этот выпуск решит: будет рост или пауза. Августовские данные по занятости вне сельского хозяйства (nonfarm payrolls) составили 162 000 против ожиданий около 56 000. Безработица осталась на уровне 4,1%, а предыдущие месяцы пересмотрели в сторону повышения. Рынок труда не ослабевает. Вчера PPI добавил давления: +0,4% м/м и +5,4% г/г, при этом дизель подскочил на 24%. Нефть держится около $100 из‑за перебоев с поставками. Сейчас рынки оценили примерно 70% вероятность повышения ставки на 25 б.п. на заседании ФРС 15–16 сентября. Сегодняшний августовский CPI — последний крупный массив данных перед этим заседанием. Консенсус ожидает: общий CPI +0,4% м/м и 3,4% г/г, а базовый — около +0,2%. Энергетика, вероятно, поднимет заголовочный показатель. Главный тест — останется ли базовый рост сдержанным или начнёт расширяться.Моё мнение: ФРС повысит ставку. Председатель Уорш уже говорил, что инфляция не движется к 2% с достаточной скоростью. Сильный рынок труда даёт Комитету пространство для ответа на энергетический шок, не дожидаясь. Если базовый CPI выйдет на 0,3% или выше, повышение практически зафиксировано. Более прохладный базовый показатель (0,1% или меньше) может оставить вариант паузы на столе, но планка теперь высокая. Я держу золото как хедж. Подтверждённое повышение и более сильный доллар могут давить на золото в ближайшей перспективе в районе $4 350–$4 380, но текущая инфляция и геополитические риски всё ещё поддерживают удержание позиции, а не погоню за последним движением. Я не добавляю в широкие индексные портфели акций, пока не увидим и реакцию CPI, и заявление ФРС. Компании, связанные с энергетикой, выглядят относительно лучше поддержанными, если этот импульс продолжится. Более высокие ставки “надолго” остаются встречным ветром для оценок в сегменте высоких темпов роста.Я приму решение о следующей корректировке после сегодняшних цифр. Подписывайтесь: смотрим реакцию на CPI и обновлённую картину после заседания ФРС. #CPIWatch #Badshah #CryptoSectorsFallSecondDay $MET $哈基米 $牛来
{future}(牛来USDT)
#cpiwatch CPI падает сегодня, и этот выпуск решит: будет рост или пауза. Августовские данные по занятости вне сельского хозяйства (nonfarm payrolls) составили 162 000 против ожиданий около 56 000. Безработица осталась на уровне 4,1%, а предыдущие месяцы пересмотрели в сторону повышения. Рынок труда не ослабевает. Вчера PPI добавил давления: +0,4% м/м и +5,4% г/г, при этом дизель подскочил на 24%. Нефть держится около $100 из‑за перебоев с поставками. Сейчас рынки оценили примерно 70% вероятность повышения ставки на 25 б.п. на заседании ФРС 15–16 сентября. Сегодняшний августовский CPI — последний крупный массив данных перед этим заседанием. Консенсус ожидает: общий CPI +0,4% м/м и 3,4% г/г, а базовый — около +0,2%. Энергетика, вероятно, поднимет заголовочный показатель. Главный тест — останется ли базовый рост сдержанным или начнёт расширяться.Моё мнение: ФРС повысит ставку. Председатель Уорш уже говорил, что инфляция не движется к 2% с достаточной скоростью. Сильный рынок труда даёт Комитету пространство для ответа на энергетический шок, не дожидаясь. Если базовый CPI выйдет на 0,3% или выше, повышение практически зафиксировано. Более прохладный базовый показатель (0,1% или меньше) может оставить вариант паузы на столе, но планка теперь высокая. Я держу золото как хедж. Подтверждённое повышение и более сильный доллар могут давить на золото в ближайшей перспективе в районе $4 350–$4 380, но текущая инфляция и геополитические риски всё ещё поддерживают удержание позиции, а не погоню за последним движением. Я не добавляю в широкие индексные портфели акций, пока не увидим и реакцию CPI, и заявление ФРС. Компании, связанные с энергетикой, выглядят относительно лучше поддержанными, если этот импульс продолжится. Более высокие ставки “надолго” остаются встречным ветром для оценок в сегменте высоких темпов роста.Я приму решение о следующей корректировке после сегодняшних цифр. Подписывайтесь: смотрим реакцию на CPI и обновлённую картину после заседания ФРС. #CPIWatch #Badshah #CryptoSectorsFallSecondDay $MET $哈基米 $牛来

2
3
12
2.7k
PINNED
·
--
Поздравляю 🎉 @CoinKing007
Есть люди, которые приходят в жизнь как друзья, но становятся ближе, чем семья. Ты всегда был для меня больше чем братом. 🫂❤️Смотреть это красивое видео о помолвке — значит испытывать чистую радость в сердце. Я молюсь, чтобы это новое путешествие принесло вам обоим абсолютный мир, долгую близость на всю жизнь и безусловную любовь. Пусть Аллах благословит ваш союз, осыплет вас бесконечными благами и сохранит вас в безопасности от всякого зла. Аминь! 🧿✨Самые тёплые пожелания и любовь в этот знаменательный день! 💍🎉
#Coinking007 #tradewithbadshah #MrBadahah77 #EngagementPost $KAT $ZEC $FF
Поздравляю 🎉 @Coin--King
Есть люди, которые приходят в жизнь как друзья, но становятся ближе, чем семья. Ты всегда был для меня больше чем братом. 🫂❤️Смотреть это красивое видео о помолвке — значит испытывать чистую радость в сердце. Я молюсь, чтобы это новое путешествие принесло вам обоим абсолютный мир, долгую близость на всю жизнь и безусловную любовь. Пусть Аллах благословит ваш союз, осыплет вас бесконечными благами и сохранит вас в безопасности от всякого зла. Аминь! 🧿✨Самые тёплые пожелания и любовь в этот знаменательный день! 💍🎉
#Coinking007 #tradewithbadshah #MrBadahah77 #EngagementPost $KAT $ZEC $FF
Есть люди, которые приходят в жизнь как друзья, но становятся ближе, чем семья. Ты всегда был для меня больше чем братом. 🫂❤️Смотреть это красивое видео о помолвке — значит испытывать чистую радость в сердце. Я молюсь, чтобы это новое путешествие принесло вам обоим абсолютный мир, долгую близость на всю жизнь и безусловную любовь. Пусть Аллах благословит ваш союз, осыплет вас бесконечными благами и сохранит вас в безопасности от всякого зла. Аминь! 🧿✨Самые тёплые пожелания и любовь в этот знаменательный день! 💍🎉
#Coinking007 #tradewithbadshah #MrBadahah77 #EngagementPost $KAT $ZEC $FF
15
2
18
3k
·
--
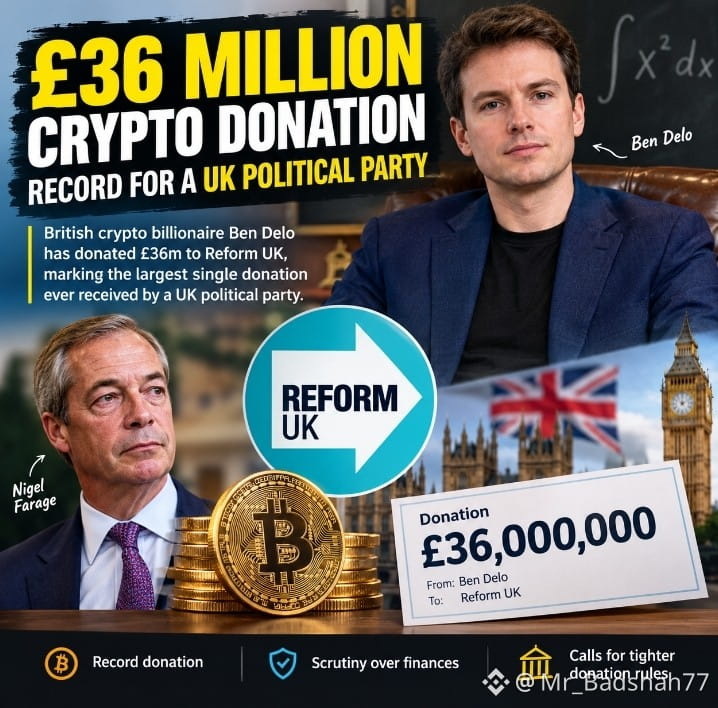
🚨 36 МИЛЛИОНОВ ФУНТОВ. Одна-единственная пожертвование переписала рекорд политического сбора средств в Великобритании.
Британский криптомиллиардер Бен Делo пожертвовал 36 млн фунтов стерлингов Reform UK, сделав это крупнейшим единичным пожертвованием, когда-либо полученным британской политической партией.
Дело говорит, что он хочет «честную борьбу и равные условия» и изначально планировал перечислять по 1 млн фунтов в месяц до 2029 года, но решил заплатить полную сумму заранее на фоне потенциальных будущих ограничений на мега-пожертвования.
Время этого шага примечательно.
Reform уже сталкивается с пристальным вниманием к своим финансам, в то время как полиция расследует обвинения, связанные с законами о финансировании из-за рубежа. Партия отрицает неправомерные действия и заявляет, что будет сотрудничать.
Тем временем правительство Великобритании рассматривает более жесткие правила для крупных политических пожертвований от британских граждан, живущих за рубежом, или недавно вернувшихся в страну.
Для криптоиндустрии это интересный момент: состояние, созданное в сфере цифровых активов, теперь превращается в заметную силу в мейнстримном политическом сборе средств.
Но главный вопрос заключается не только в том, сколько было пожертвовано.
Вопрос в том, должны ли политические системы позволять людям с огромным частным капиталом иметь столь значительное финансовое влияние на выборы.
36 млн фунтов, возможно, установили рекорд — но это также может вновь разжечь дискуссию о том, где именно должна проходить граница между политическим участием и политическим влиянием.
#Badshah #RevolutConfirmsFakeGovEmailDataBreach #USBankCompletesCrossBorderPaymentPilotOnStellar #USInflationHoldsAt3.4%InAugust
$龙虾 $LSK $LAB
🚨 36 МИЛЛИОНОВ ФУНТОВ. Одна-единственная пожертвование переписала рекорд политического сбора средств в Великобритании.
Британский криптомиллиардер Бен Делo пожертвовал 36 млн фунтов стерлингов Reform UK, сделав это крупнейшим единичным пожертвованием, когда-либо полученным британской политической партией.
Дело говорит, что он хочет «честную борьбу и равные условия» и изначально планировал перечислять по 1 млн фунтов в месяц до 2029 года, но решил заплатить полную сумму заранее на фоне потенциальных будущих ограничений на мега-пожертвования.
Время этого шага примечательно.
Reform уже сталкивается с пристальным вниманием к своим финансам, в то время как полиция расследует обвинения, связанные с законами о финансировании из-за рубежа. Партия отрицает неправомерные действия и заявляет, что будет сотрудничать.
Тем временем правительство Великобритании рассматривает более жесткие правила для крупных политических пожертвований от британских граждан, живущих за рубежом, или недавно вернувшихся в страну.
Для криптоиндустрии это интересный момент: состояние, созданное в сфере цифровых активов, теперь превращается в заметную силу в мейнстримном политическом сборе средств.
Но главный вопрос заключается не только в том, сколько было пожертвовано.
Вопрос в том, должны ли политические системы позволять людям с огромным частным капиталом иметь столь значительное финансовое влияние на выборы.
36 млн фунтов, возможно, установили рекорд — но это также может вновь разжечь дискуссию о том, где именно должна проходить граница между политическим участием и политическим влиянием.
#Badshah #RevolutConfirmsFakeGovEmailDataBreach #USBankCompletesCrossBorderPaymentPilotOnStellar #USInflationHoldsAt3.4%InAugust
$龙虾 $LSK $LAB
Британский криптомиллиардер Бен Делo пожертвовал 36 млн фунтов стерлингов Reform UK, сделав это крупнейшим единичным пожертвованием, когда-либо полученным британской политической партией.
Дело говорит, что он хочет «честную борьбу и равные условия» и изначально планировал перечислять по 1 млн фунтов в месяц до 2029 года, но решил заплатить полную сумму заранее на фоне потенциальных будущих ограничений на мега-пожертвования.
Время этого шага примечательно.
Reform уже сталкивается с пристальным вниманием к своим финансам, в то время как полиция расследует обвинения, связанные с законами о финансировании из-за рубежа. Партия отрицает неправомерные действия и заявляет, что будет сотрудничать.
Тем временем правительство Великобритании рассматривает более жесткие правила для крупных политических пожертвований от британских граждан, живущих за рубежом, или недавно вернувшихся в страну.
Для криптоиндустрии это интересный момент: состояние, созданное в сфере цифровых активов, теперь превращается в заметную силу в мейнстримном политическом сборе средств.
Но главный вопрос заключается не только в том, сколько было пожертвовано.
Вопрос в том, должны ли политические системы позволять людям с огромным частным капиталом иметь столь значительное финансовое влияние на выборы.
36 млн фунтов, возможно, установили рекорд — но это также может вновь разжечь дискуссию о том, где именно должна проходить граница между политическим участием и политическим влиянием.
#Badshah #RevolutConfirmsFakeGovEmailDataBreach #USBankCompletesCrossBorderPaymentPilotOnStellar #USInflationHoldsAt3.4%InAugust
$龙虾 $LSK $LAB
4
154
·
--
Тихо ли Bitcoin готовится к еще одному рывку вверх, или этот ралли зашло слишком далеко?
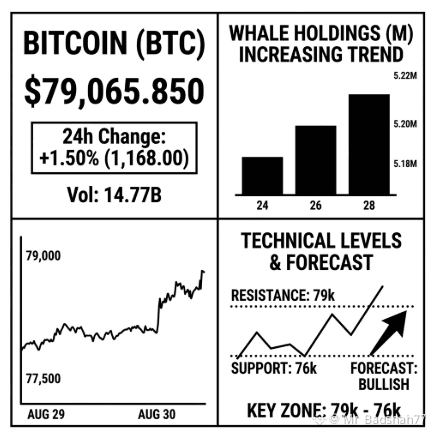
Я смотрел на BTC в районе $79K, и интересен не только курс. Важнее то, кто покупает.
Как сообщается, кошельки «китов» за одну неделю накопили 39 154 BTC — примерно на $3B. В то же время более мелкие кошельки, которые держат 0,1–1 BTC, демонстрировали сильное распределение.
Эта разница имеет значение.
Это напоминает переполненный магазин, где небольшие покупатели уходят с прибылью, а крупные покупатели продолжают добавлять товары в корзину.
Но график не дает быкам бесплатный пропуск.
BTC сталкивается с ключевой зоной пробоя $78,25K–$78,35K. Выше нее цепочка $79K → $80K → $81K становится очевидным путем сопротивления.
Ниже $77,2K–$77,4K краткосрочная структура начинает ослабевать, а $75,7K выступает более важной структурной поддержкой.
Есть и еще один предупреждающий сигнал: RSI около 72, а Stochastic %K — около 82, что указывает на то, что импульс уже перегрет.
Поэтому сценарий выглядит не столько как «BTC должен пойти выше», сколько как противостояние между сильным накоплением и перегретым импульсом.
Для меня уровни интереснее, чем прогноз:
$78,3K: триггер пробоя
$77,2K: краткосрочная структура
$75,7K: ключевая поддержка
$72,8K: уровень более глубокой коррекции
$81K–$81,4K: ключевое сопротивление
«Киты» покупают, но цене еще нужно доказать, что она способна пробить сопротивление.
Что вам предпочтительнее: сначала чтобы BTC пробил $80K, или чтобы перед следующим движением он сделал ретест $76K?
Тихо ли Bitcoin готовится к еще одному рывку вверх, или этот ралли зашло слишком далеко?
Я смотрел на BTC в районе $79K, и интересен не только курс. Важнее то, кто покупает.
Как сообщается, кошельки «китов» за одну неделю накопили 39 154 BTC — примерно на $3B. В то же время более мелкие кошельки, которые держат 0,1–1 BTC, демонстрировали сильное распределение.
Эта разница имеет значение.
Это напоминает переполненный магазин, где небольшие покупатели уходят с прибылью, а крупные покупатели продолжают добавлять товары в корзину.
Но график не дает быкам бесплатный пропуск.
BTC сталкивается с ключевой зоной пробоя $78,25K–$78,35K. Выше нее цепочка $79K → $80K → $81K становится очевидным путем сопротивления.
Ниже $77,2K–$77,4K краткосрочная структура начинает ослабевать, а $75,7K выступает более важной структурной поддержкой.
Есть и еще один предупреждающий сигнал: RSI около 72, а Stochastic %K — около 82, что указывает на то, что импульс уже перегрет.
Поэтому сценарий выглядит не столько как «BTC должен пойти выше», сколько как противостояние между сильным накоплением и перегретым импульсом.
Для меня уровни интереснее, чем прогноз:
$78,3K: триггер пробоя
$77,2K: краткосрочная структура
$75,7K: ключевая поддержка
$72,8K: уровень более глубокой коррекции
$81K–$81,4K: ключевое сопротивление
«Киты» покупают, но цене еще нужно доказать, что она способна пробить сопротивление.
Что вам предпочтительнее: сначала чтобы BTC пробил $80K, или чтобы перед следующим движением он сделал ретест $76K?
Я смотрел на BTC в районе $79K, и интересен не только курс. Важнее то, кто покупает.
Как сообщается, кошельки «китов» за одну неделю накопили 39 154 BTC — примерно на $3B. В то же время более мелкие кошельки, которые держат 0,1–1 BTC, демонстрировали сильное распределение.
Эта разница имеет значение.
Это напоминает переполненный магазин, где небольшие покупатели уходят с прибылью, а крупные покупатели продолжают добавлять товары в корзину.
Но график не дает быкам бесплатный пропуск.
BTC сталкивается с ключевой зоной пробоя $78,25K–$78,35K. Выше нее цепочка $79K → $80K → $81K становится очевидным путем сопротивления.
Ниже $77,2K–$77,4K краткосрочная структура начинает ослабевать, а $75,7K выступает более важной структурной поддержкой.
Есть и еще один предупреждающий сигнал: RSI около 72, а Stochastic %K — около 82, что указывает на то, что импульс уже перегрет.
Поэтому сценарий выглядит не столько как «BTC должен пойти выше», сколько как противостояние между сильным накоплением и перегретым импульсом.
Для меня уровни интереснее, чем прогноз:
$78,3K: триггер пробоя
$77,2K: краткосрочная структура
$75,7K: ключевая поддержка
$72,8K: уровень более глубокой коррекции
$81K–$81,4K: ключевое сопротивление
«Киты» покупают, но цене еще нужно доказать, что она способна пробить сопротивление.
Что вам предпочтительнее: сначала чтобы BTC пробил $80K, или чтобы перед следующим движением он сделал ретест $76K?
1
13
215
·
--
#dusk $DUSK @Dusk_Foundation ............ Я ожидал, что проблемы с безопасностью кошельков будут исходить из чего-то сложного. Но при исследовании Dusk я постоянно находил обратное: крошечные детали могут приводить к гораздо более серьезным последствиям.....
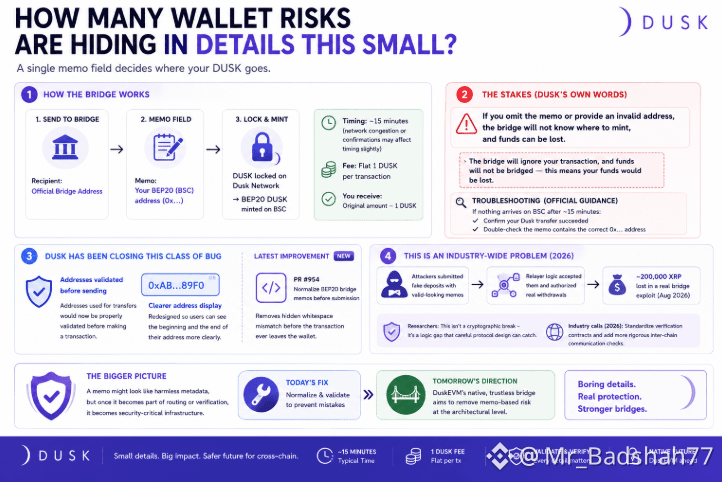
Представьте bridge memo как доставочную этикетку. Транзакция может пройти успешно, но если этикетка отсутствует или указывает на неверный адрес BSC, мост не сможет корректно маршрутизировать DUSK.
Вот почему меня заинтересовал BEP20-поток Dusk....
Вы отправляете DUSK на официальный аккаунт моста, а затем указываете свой адрес BSC-кошелька в поле Memo. Мост списывает фиксированную комиссию 1 DUSK, и в текущей официальной документации сказано, что обработка обычно занимает около часа.
Все оказалось глубже..................
Dusk прямо предупреждает, что отсутствие или некорректность memo может сделать перевод невозвратным. Кроме того, в прошлом кошелек добавлял валидацию адресов и переработал отображение адресов, чтобы пользователи могли лучше проверять начало и конец адреса.
И теперь Web Wallet идет дальше....
Публичная активность в GitHub показывает PR #954, «Normalize BEP20 bridge memos before submission», который дошел до ready_for_review. Цель — убрать несоответствия, связанные с пробельными символами, прежде чем транзакция моста будет отправлена.....
Последняя деталь привлекла мое внимание..
Это не только проблема Dusk. 9 августа другой мост потерял почти 200 000 XRP после того, как relayer-логика приняла фальшивые депозиты, потому что опиралась на данные memo, не выполняя должную проверку назначения..
Другой мост, другой баг, тот же урок....
Memo может выглядеть как безобидные метаданные, но как только оно становится частью маршрутизации или верификации, оно превращается в инфраструктуру, критичную для безопасности.
Для сети, которая обрабатывает расчеты реальной ценности, сколько «небольших» деталей кошелька следует считать границами безопасности, прежде чем пользователи вообще заметят это?....
$BMT $EDEN
#dusk $DUSK @Dusk ............ Я ожидал, что проблемы с безопасностью кошельков будут исходить из чего-то сложного. Но при исследовании Dusk я постоянно находил обратное: крошечные детали могут приводить к гораздо более серьезным последствиям.....
Представьте bridge memo как доставочную этикетку. Транзакция может пройти успешно, но если этикетка отсутствует или указывает на неверный адрес BSC, мост не сможет корректно маршрутизировать DUSK.
Вот почему меня заинтересовал BEP20-поток Dusk....
Вы отправляете DUSK на официальный аккаунт моста, а затем указываете свой адрес BSC-кошелька в поле Memo. Мост списывает фиксированную комиссию 1 DUSK, и в текущей официальной документации сказано, что обработка обычно занимает около часа.
Все оказалось глубже..................
Dusk прямо предупреждает, что отсутствие или некорректность memo может сделать перевод невозвратным. Кроме того, в прошлом кошелек добавлял валидацию адресов и переработал отображение адресов, чтобы пользователи могли лучше проверять начало и конец адреса.
И теперь Web Wallet идет дальше....
Публичная активность в GitHub показывает PR #954, «Normalize BEP20 bridge memos before submission», который дошел до ready_for_review. Цель — убрать несоответствия, связанные с пробельными символами, прежде чем транзакция моста будет отправлена.....
Последняя деталь привлекла мое внимание..
Это не только проблема Dusk. 9 августа другой мост потерял почти 200 000 XRP после того, как relayer-логика приняла фальшивые депозиты, потому что опиралась на данные memo, не выполняя должную проверку назначения..
Другой мост, другой баг, тот же урок....
Memo может выглядеть как безобидные метаданные, но как только оно становится частью маршрутизации или верификации, оно превращается в инфраструктуру, критичную для безопасности.
Для сети, которая обрабатывает расчеты реальной ценности, сколько «небольших» деталей кошелька следует считать границами безопасности, прежде чем пользователи вообще заметят это?....
$BMT $EDEN
Представьте bridge memo как доставочную этикетку. Транзакция может пройти успешно, но если этикетка отсутствует или указывает на неверный адрес BSC, мост не сможет корректно маршрутизировать DUSK.
Вот почему меня заинтересовал BEP20-поток Dusk....
Вы отправляете DUSK на официальный аккаунт моста, а затем указываете свой адрес BSC-кошелька в поле Memo. Мост списывает фиксированную комиссию 1 DUSK, и в текущей официальной документации сказано, что обработка обычно занимает около часа.
Все оказалось глубже..................
Dusk прямо предупреждает, что отсутствие или некорректность memo может сделать перевод невозвратным. Кроме того, в прошлом кошелек добавлял валидацию адресов и переработал отображение адресов, чтобы пользователи могли лучше проверять начало и конец адреса.
И теперь Web Wallet идет дальше....
Публичная активность в GitHub показывает PR #954, «Normalize BEP20 bridge memos before submission», который дошел до ready_for_review. Цель — убрать несоответствия, связанные с пробельными символами, прежде чем транзакция моста будет отправлена.....
Последняя деталь привлекла мое внимание..
Это не только проблема Dusk. 9 августа другой мост потерял почти 200 000 XRP после того, как relayer-логика приняла фальшивые депозиты, потому что опиралась на данные memo, не выполняя должную проверку назначения..
Другой мост, другой баг, тот же урок....
Memo может выглядеть как безобидные метаданные, но как только оно становится частью маршрутизации или верификации, оно превращается в инфраструктуру, критичную для безопасности.
Для сети, которая обрабатывает расчеты реальной ценности, сколько «небольших» деталей кошелька следует считать границами безопасности, прежде чем пользователи вообще заметят это?....
$BMT $EDEN
3
9
479
·
--
#dusk $DUSK @Dusk_Foundation ........ Я ожидал, что самой сложной частью объединения DUSK и BSC станет кроссчейн-инфраструктура. Но то, что привлекло мое внимание, оказалось гораздо меньшей деталью: одно поле memo.
Представьте это как адресную наклейку для доставки. Пакет может отправиться правильно, но если на наклейке есть скрытые пробелы или указан неверный адрес, система может не знать, куда его отправлять......
Вот почему мост BEP20 для Dusk так интересен.
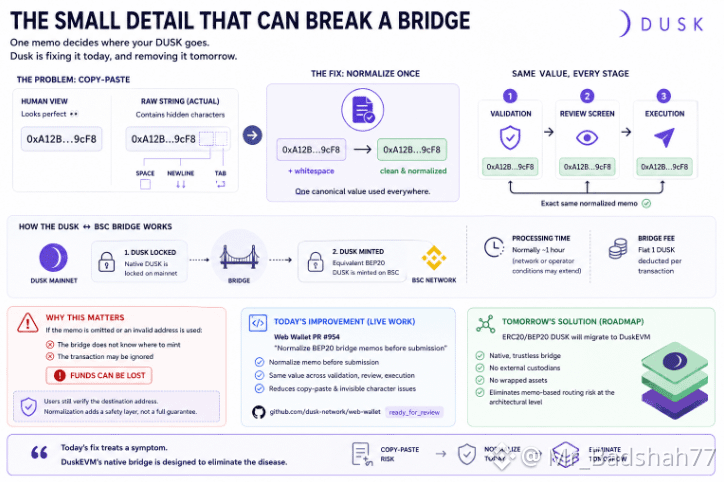
Нативный DUSK сначала блокируется в сети Dusk mainnet, а затем эквивалентный BEP20 DUSK чеканится на BSC. Актив в mainnet остается источником истины, а сам мост взимает фиксированную комиссию 1 DUSK. Текущая документация говорит, что обработка обычно занимает около часа.
Это зашло глубже.......
Веб-кошелек Dusk теперь напрямую адресует пограничный случай с копированием-вставкой. Публичная активность на GitHub показывает PR #954 — “Normalize BEP20 bridge memos before submission”, который дошел до ready_for_review: видны автоматические проверки и активность ревью.
Идея проста: нормализовать memo один раз, а затем использовать это же очищенное значение валидации, ревью и отправки.
И именно последняя деталь привлекла мое внимание..........
Собственная документация Dusk предупреждает, что отсутствие или неверный memo может помешать автоматической маршрутизации и сделать перевод необратимым. Пользователи все равно должны проверять адрес назначения, но кошелек может убрать один источник предотвратимого несоответствия.....
А долгосрочное направление даже интереснее.
Архитектура Dusk планирует мигрировать ERC20 и BEP20 DUSK в сторону DuskEVM, используя нативный трастлесс-мост без внешних кастодианов или обернутых активов...
Так что это исправление улучшает сегодняшний мост........
Дорожная карта нацелена на то, чтобы завтрашняя архитектура моста стала принципиально другой.....................
Для инфраструктуры, которая перемещает реальную ценность: разве не лучше устранить режим отказа, чем просто предупреждать пользователей о нем?
$ADA $ONG
#dusk $DUSK @Dusk ........ Я ожидал, что самой сложной частью объединения DUSK и BSC станет кроссчейн-инфраструктура. Но то, что привлекло мое внимание, оказалось гораздо меньшей деталью: одно поле memo.
Представьте это как адресную наклейку для доставки. Пакет может отправиться правильно, но если на наклейке есть скрытые пробелы или указан неверный адрес, система может не знать, куда его отправлять......
Вот почему мост BEP20 для Dusk так интересен.
Нативный DUSK сначала блокируется в сети Dusk mainnet, а затем эквивалентный BEP20 DUSK чеканится на BSC. Актив в mainnet остается источником истины, а сам мост взимает фиксированную комиссию 1 DUSK. Текущая документация говорит, что обработка обычно занимает около часа.
Это зашло глубже.......
Веб-кошелек Dusk теперь напрямую адресует пограничный случай с копированием-вставкой. Публичная активность на GitHub показывает PR #954 — “Normalize BEP20 bridge memos before submission”, который дошел до ready_for_review: видны автоматические проверки и активность ревью.
Идея проста: нормализовать memo один раз, а затем использовать это же очищенное значение валидации, ревью и отправки.
И именно последняя деталь привлекла мое внимание..........
Собственная документация Dusk предупреждает, что отсутствие или неверный memo может помешать автоматической маршрутизации и сделать перевод необратимым. Пользователи все равно должны проверять адрес назначения, но кошелек может убрать один источник предотвратимого несоответствия.....
А долгосрочное направление даже интереснее.
Архитектура Dusk планирует мигрировать ERC20 и BEP20 DUSK в сторону DuskEVM, используя нативный трастлесс-мост без внешних кастодианов или обернутых активов...
Так что это исправление улучшает сегодняшний мост........
Дорожная карта нацелена на то, чтобы завтрашняя архитектура моста стала принципиально другой.....................
Для инфраструктуры, которая перемещает реальную ценность: разве не лучше устранить режим отказа, чем просто предупреждать пользователей о нем?
$ADA $ONG
Представьте это как адресную наклейку для доставки. Пакет может отправиться правильно, но если на наклейке есть скрытые пробелы или указан неверный адрес, система может не знать, куда его отправлять......
Вот почему мост BEP20 для Dusk так интересен.
Нативный DUSK сначала блокируется в сети Dusk mainnet, а затем эквивалентный BEP20 DUSK чеканится на BSC. Актив в mainnet остается источником истины, а сам мост взимает фиксированную комиссию 1 DUSK. Текущая документация говорит, что обработка обычно занимает около часа.
Это зашло глубже.......
Веб-кошелек Dusk теперь напрямую адресует пограничный случай с копированием-вставкой. Публичная активность на GitHub показывает PR #954 — “Normalize BEP20 bridge memos before submission”, который дошел до ready_for_review: видны автоматические проверки и активность ревью.
Идея проста: нормализовать memo один раз, а затем использовать это же очищенное значение валидации, ревью и отправки.
И именно последняя деталь привлекла мое внимание..........
Собственная документация Dusk предупреждает, что отсутствие или неверный memo может помешать автоматической маршрутизации и сделать перевод необратимым. Пользователи все равно должны проверять адрес назначения, но кошелек может убрать один источник предотвратимого несоответствия.....
А долгосрочное направление даже интереснее.
Архитектура Dusk планирует мигрировать ERC20 и BEP20 DUSK в сторону DuskEVM, используя нативный трастлесс-мост без внешних кастодианов или обернутых активов...
Так что это исправление улучшает сегодняшний мост........
Дорожная карта нацелена на то, чтобы завтрашняя архитектура моста стала принципиально другой.....................
Для инфраструктуры, которая перемещает реальную ценность: разве не лучше устранить режим отказа, чем просто предупреждать пользователей о нем?
$ADA $ONG
3
9
271
·
--
#dusk $DUSK @Dusk_Foundation .......Я ожидал, что ошибка с мостом всплывет из-за чего-то более сложного. Та, которая привлекла мое внимание, началась с гораздо более обычной вещи: копирования адреса с вставкой....
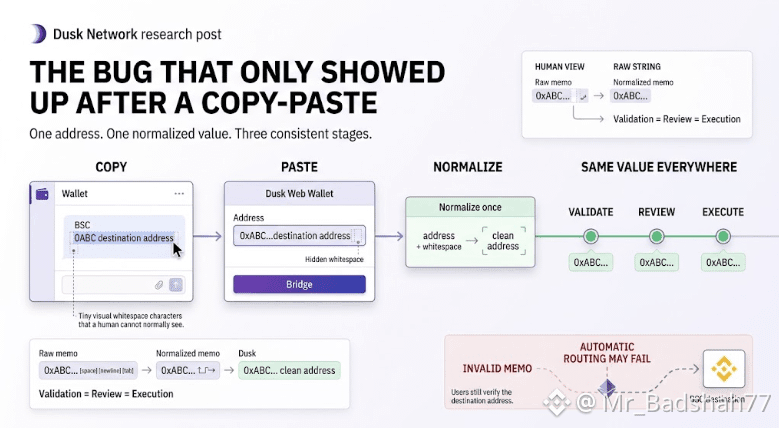
Адрес BSC для человека может выглядеть совершенно чистым, тогда как в реальной строке присутствует завершающий пробел, символ новой строки или табуляция.
Представьте, что вы копируете адрес дома с прикрепленной невидимой дополнительной строкой. Читать адрес можно правильно, но ПО получает немного другое.....
Именно это было важно в процессе моста BEP20 в Dusk..
Мемо — это не просто заметка. Оно указывает мосту, какой BSC-адрес должен получить DUSK. До исправления это значение могло обрабатываться по-разному на этапах валидации, на экране обзора и при выполнении, оставляя место для несогласованности между этими этапами.
Исправление оказалось удивительно простым.....
В Web Wallet Dusk теперь мемо нормализуется один раз: удаляются лишние пробелы, затем используется то же очищенное значение на всех этапах — валидации, обзора и выполнения.
Оно ушло глубже.. ..
Также Dusk добавила тест с EVM-адресом, окруженным пробелами, символом новой строки и табуляцией. Тест проверяет, что на экране обзора отображается чистый адрес, а выполнение получает ровно то же самое нормализованное значение.
Последняя деталь привлекла мое внимание....
В документации Dusk предупреждается, что отсутствующее или недействительное мемо моста может помешать автоматической маршрутизации и потенциально сделать перевод необратимым. Исправление добавляет еще один слой безопасности, но пользователям все равно нужно самим проверить адрес назначения.
Копировать-вставлять кажется слишком обычным, чтобы быть опасным.
Именно поэтому ошибки вокруг этого так важны....
Хорошая инфраструктура — это не только про то, чтобы заставить протокол работать. Это еще и про то, чтобы убрать маленькие зазоры между тем, что видит пользователь, что валидирует ПО, и что в итоге выполняется.
Часто именно эти невидимые детали и формируют доверие..
$PROM $AAVE
#dusk $DUSK @Dusk .......Я ожидал, что ошибка с мостом всплывет из-за чего-то более сложного. Та, которая привлекла мое внимание, началась с гораздо более обычной вещи: копирования адреса с вставкой....
Адрес BSC для человека может выглядеть совершенно чистым, тогда как в реальной строке присутствует завершающий пробел, символ новой строки или табуляция.
Представьте, что вы копируете адрес дома с прикрепленной невидимой дополнительной строкой. Читать адрес можно правильно, но ПО получает немного другое.....
Именно это было важно в процессе моста BEP20 в Dusk..
Мемо — это не просто заметка. Оно указывает мосту, какой BSC-адрес должен получить DUSK. До исправления это значение могло обрабатываться по-разному на этапах валидации, на экране обзора и при выполнении, оставляя место для несогласованности между этими этапами.
Исправление оказалось удивительно простым.....
В Web Wallet Dusk теперь мемо нормализуется один раз: удаляются лишние пробелы, затем используется то же очищенное значение на всех этапах — валидации, обзора и выполнения.
Оно ушло глубже.. ..
Также Dusk добавила тест с EVM-адресом, окруженным пробелами, символом новой строки и табуляцией. Тест проверяет, что на экране обзора отображается чистый адрес, а выполнение получает ровно то же самое нормализованное значение.
Последняя деталь привлекла мое внимание....
В документации Dusk предупреждается, что отсутствующее или недействительное мемо моста может помешать автоматической маршрутизации и потенциально сделать перевод необратимым. Исправление добавляет еще один слой безопасности, но пользователям все равно нужно самим проверить адрес назначения.
Копировать-вставлять кажется слишком обычным, чтобы быть опасным.
Именно поэтому ошибки вокруг этого так важны....
Хорошая инфраструктура — это не только про то, чтобы заставить протокол работать. Это еще и про то, чтобы убрать маленькие зазоры между тем, что видит пользователь, что валидирует ПО, и что в итоге выполняется.
Часто именно эти невидимые детали и формируют доверие..
$PROM $AAVE
Адрес BSC для человека может выглядеть совершенно чистым, тогда как в реальной строке присутствует завершающий пробел, символ новой строки или табуляция.
Представьте, что вы копируете адрес дома с прикрепленной невидимой дополнительной строкой. Читать адрес можно правильно, но ПО получает немного другое.....
Именно это было важно в процессе моста BEP20 в Dusk..
Мемо — это не просто заметка. Оно указывает мосту, какой BSC-адрес должен получить DUSK. До исправления это значение могло обрабатываться по-разному на этапах валидации, на экране обзора и при выполнении, оставляя место для несогласованности между этими этапами.
Исправление оказалось удивительно простым.....
В Web Wallet Dusk теперь мемо нормализуется один раз: удаляются лишние пробелы, затем используется то же очищенное значение на всех этапах — валидации, обзора и выполнения.
Оно ушло глубже.. ..
Также Dusk добавила тест с EVM-адресом, окруженным пробелами, символом новой строки и табуляцией. Тест проверяет, что на экране обзора отображается чистый адрес, а выполнение получает ровно то же самое нормализованное значение.
Последняя деталь привлекла мое внимание....
В документации Dusk предупреждается, что отсутствующее или недействительное мемо моста может помешать автоматической маршрутизации и потенциально сделать перевод необратимым. Исправление добавляет еще один слой безопасности, но пользователям все равно нужно самим проверить адрес назначения.
Копировать-вставлять кажется слишком обычным, чтобы быть опасным.
Именно поэтому ошибки вокруг этого так важны....
Хорошая инфраструктура — это не только про то, чтобы заставить протокол работать. Это еще и про то, чтобы убрать маленькие зазоры между тем, что видит пользователь, что валидирует ПО, и что в итоге выполняется.
Часто именно эти невидимые детали и формируют доверие..
$PROM $AAVE
4
10
272
·
--
Частичная правда
#dusk $DUSK @Dusk_Foundation ......Я ожидал, что модель транзакций Dusk окажется более мелкой деталью реализации. Глубинная проблема была сложнее заметить: одно намерение пользователя все еще может требовать нескольких независимых транзакций....
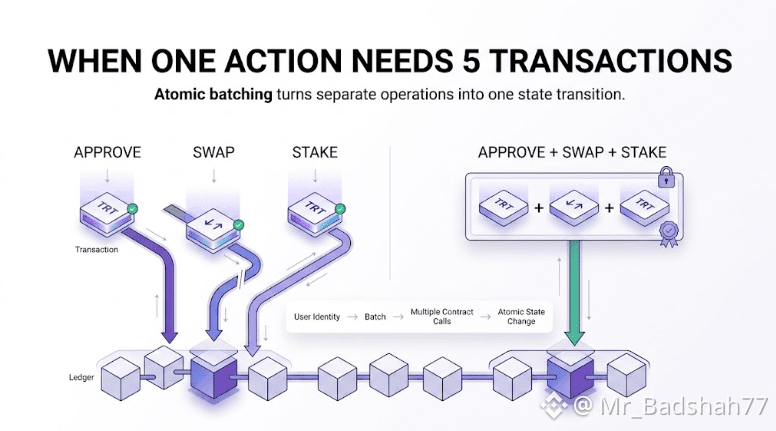
Представьте транзакцию в блокчейне как запечатанную инструкцию. Если ваше действие требует пяти инструкций, то подписание их вместе вовсе не означает, что сеть автоматически рассматривает это как одно действие. Одна может выполниться, в то время как другая потерпит неудачу.
Именно эту проблему анализирует Dusk в issue #4058.....
Сегодня транзакция Moonlight или Phoenix несет одну опциональную операцию TransactionData. Поэтому такой поток, как approve → swap → stake, приходится разбивать на несколько транзакций, каждая из которых имеет свою подпись, nonce и риск включения.
Это уходит глубже....
Dusk рассматривает пакетную транзакцию на уровне протокола, которая могла бы выполнить несколько вызовов контрактов атомарно под идентичностью пользователя. Это также позволило бы, чтобы каждая операция несла собственное значение или депозит, при этом потенциально покрывая Phoenix, не меняя его transfer circuit или доверенную настройку...
Но есть и другой путь.
Контракт batcher мог бы выполнять несколько вызовов, не меняя протокол. Компромисс — в авторизации: контракты, использующие caller(), могут видеть batcher вместо исходного пользователя, тогда как public_sender() может сохранить исходный аккаунт Moonlight.
И именно это различие привлекло мое внимание....
Самая сложная часть пакетной обработки — не в том, чтобы упаковать несколько вызовов в один контейнер. Сложность в том, чтобы определить, что означают идентичность, gas, значение и отказ, когда эти вызовы превращаются в одно изменение состояния.
И #4058 все еще открыт: реальная реализация и спецификация протокола явно оставлены для последующих работ.....
Для сети, ориентированной на финансовые сценарии, должно ли атомарное многошаговое выполнение стать примитивом протокола или оставаться тем, что контракты собирают сами?
$ADA $TUT
#dusk $DUSK @Dusk ......Я ожидал, что модель транзакций Dusk окажется более мелкой деталью реализации. Глубинная проблема была сложнее заметить: одно намерение пользователя все еще может требовать нескольких независимых транзакций....
Представьте транзакцию в блокчейне как запечатанную инструкцию. Если ваше действие требует пяти инструкций, то подписание их вместе вовсе не означает, что сеть автоматически рассматривает это как одно действие. Одна может выполниться, в то время как другая потерпит неудачу.
Именно эту проблему анализирует Dusk в issue #4058.....
Сегодня транзакция Moonlight или Phoenix несет одну опциональную операцию TransactionData. Поэтому такой поток, как approve → swap → stake, приходится разбивать на несколько транзакций, каждая из которых имеет свою подпись, nonce и риск включения.
Это уходит глубже....
Dusk рассматривает пакетную транзакцию на уровне протокола, которая могла бы выполнить несколько вызовов контрактов атомарно под идентичностью пользователя. Это также позволило бы, чтобы каждая операция несла собственное значение или депозит, при этом потенциально покрывая Phoenix, не меняя его transfer circuit или доверенную настройку...
Но есть и другой путь.
Контракт batcher мог бы выполнять несколько вызовов, не меняя протокол. Компромисс — в авторизации: контракты, использующие caller(), могут видеть batcher вместо исходного пользователя, тогда как public_sender() может сохранить исходный аккаунт Moonlight.
И именно это различие привлекло мое внимание....
Самая сложная часть пакетной обработки — не в том, чтобы упаковать несколько вызовов в один контейнер. Сложность в том, чтобы определить, что означают идентичность, gas, значение и отказ, когда эти вызовы превращаются в одно изменение состояния.
И #4058 все еще открыт: реальная реализация и спецификация протокола явно оставлены для последующих работ.....
Для сети, ориентированной на финансовые сценарии, должно ли атомарное многошаговое выполнение стать примитивом протокола или оставаться тем, что контракты собирают сами?
$ADA $TUT
Представьте транзакцию в блокчейне как запечатанную инструкцию. Если ваше действие требует пяти инструкций, то подписание их вместе вовсе не означает, что сеть автоматически рассматривает это как одно действие. Одна может выполниться, в то время как другая потерпит неудачу.
Именно эту проблему анализирует Dusk в issue #4058.....
Сегодня транзакция Moonlight или Phoenix несет одну опциональную операцию TransactionData. Поэтому такой поток, как approve → swap → stake, приходится разбивать на несколько транзакций, каждая из которых имеет свою подпись, nonce и риск включения.
Это уходит глубже....
Dusk рассматривает пакетную транзакцию на уровне протокола, которая могла бы выполнить несколько вызовов контрактов атомарно под идентичностью пользователя. Это также позволило бы, чтобы каждая операция несла собственное значение или депозит, при этом потенциально покрывая Phoenix, не меняя его transfer circuit или доверенную настройку...
Но есть и другой путь.
Контракт batcher мог бы выполнять несколько вызовов, не меняя протокол. Компромисс — в авторизации: контракты, использующие caller(), могут видеть batcher вместо исходного пользователя, тогда как public_sender() может сохранить исходный аккаунт Moonlight.
И именно это различие привлекло мое внимание....
Самая сложная часть пакетной обработки — не в том, чтобы упаковать несколько вызовов в один контейнер. Сложность в том, чтобы определить, что означают идентичность, gas, значение и отказ, когда эти вызовы превращаются в одно изменение состояния.
И #4058 все еще открыт: реальная реализация и спецификация протокола явно оставлены для последующих работ.....
Для сети, ориентированной на финансовые сценарии, должно ли атомарное многошаговое выполнение стать примитивом протокола или оставаться тем, что контракты собирают сами?
$ADA $TUT
6
3
726
·
--
#dusk $DUSK @Dusk_Foundation .....Я не искал обновление Dusk про Mac.
Я копался в Piecrust, и из-за одного крошечного изменения в CI мне пришлось остановиться.
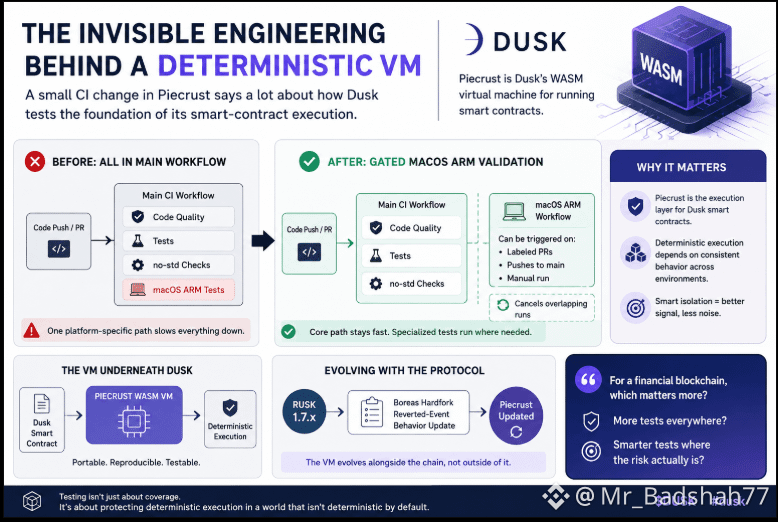
@dusk вынес валидацию macOS ARM из основного workflow в отдельный раздельный защищённый путь....
Сначала это звучит как скучная инженерная рутина.
Затем я вспомнил, что такое Piecrust.
Это WASM-виртуальная машина, лежащая под смарт-контрактами Dusk. Так что интересный вопрос становится таким: как тестировать критический слой выполнения, не позволяя всем платформенным крайним случаям тормозить весь цикл разработки?
Представьте, что вы осматриваете самолёт...
Стандартные проверки выполняются каждый раз.
А специальная конфигурация получает собственную процедуру тестирования, когда этого требуют аппаратные условия...
Собственно, это изменение и делает.
Обычный пайплайн остаётся сфокусированным на базовой валидации, а тестирование macOS ARM может работать отдельно на конкретных триггерах, а не превращаться в обязательный путь для всего..
И эта разница становится всё важнее по мере развития протокола.
Работы Rusk в ветке 1.7.x уже затрагивали поведение VM вокруг хардфорка Boreas, включая изменения, связанные с откатными событиями и поведением исторического воспроизведения. Piecrust по-прежнему явно является частью активно меняющегося стека выполнения.
То, что мне интересно, — это не «Dusk поддерживает ещё одну машину».
Интересен инженерный компромисс...
Можно заставить все тесты запускаться везде и каждый раз.
А можно держать критический путь максимально собранным и изолировать платформенно-специфичную валидацию там, где она действительно даёт сигнал..
Ни один подход автоматически не лучше..
Но для VM смарт-контрактов я бы предпочёл видеть тестирование, организованное вокруг того, где существует риск выполнения, а не вокруг одной огромной чек-листовки.
Это невидимая часть инфраструктуры, которую люди редко замечают.
Качество блокчейна определяется не только тем, что доходит до mainnet.
На него также влияет то, насколько тщательно программное обеспечение под ним подвергается испытаниям ещё до того, как оно туда попадёт.
Так что что бы вы оптимизировали в первую очередь?
Больше тестов на каждое изменение или больше точечных тестов для тех путей выполнения, которые с наибольшей вероятностью могут сломаться?
$ACE $TRUMP
#dusk $DUSK @Dusk .....Я не искал обновление Dusk про Mac.
Я копался в Piecrust, и из-за одного крошечного изменения в CI мне пришлось остановиться.
@dusk вынес валидацию macOS ARM из основного workflow в отдельный раздельный защищённый путь....
Сначала это звучит как скучная инженерная рутина.
Затем я вспомнил, что такое Piecrust.
Это WASM-виртуальная машина, лежащая под смарт-контрактами Dusk. Так что интересный вопрос становится таким: как тестировать критический слой выполнения, не позволяя всем платформенным крайним случаям тормозить весь цикл разработки?
Представьте, что вы осматриваете самолёт...
Стандартные проверки выполняются каждый раз.
А специальная конфигурация получает собственную процедуру тестирования, когда этого требуют аппаратные условия...
Собственно, это изменение и делает.
Обычный пайплайн остаётся сфокусированным на базовой валидации, а тестирование macOS ARM может работать отдельно на конкретных триггерах, а не превращаться в обязательный путь для всего..
И эта разница становится всё важнее по мере развития протокола.
Работы Rusk в ветке 1.7.x уже затрагивали поведение VM вокруг хардфорка Boreas, включая изменения, связанные с откатными событиями и поведением исторического воспроизведения. Piecrust по-прежнему явно является частью активно меняющегося стека выполнения.
То, что мне интересно, — это не «Dusk поддерживает ещё одну машину».
Интересен инженерный компромисс...
Можно заставить все тесты запускаться везде и каждый раз.
А можно держать критический путь максимально собранным и изолировать платформенно-специфичную валидацию там, где она действительно даёт сигнал..
Ни один подход автоматически не лучше..
Но для VM смарт-контрактов я бы предпочёл видеть тестирование, организованное вокруг того, где существует риск выполнения, а не вокруг одной огромной чек-листовки.
Это невидимая часть инфраструктуры, которую люди редко замечают.
Качество блокчейна определяется не только тем, что доходит до mainnet.
На него также влияет то, насколько тщательно программное обеспечение под ним подвергается испытаниям ещё до того, как оно туда попадёт.
Так что что бы вы оптимизировали в первую очередь?
Больше тестов на каждое изменение или больше точечных тестов для тех путей выполнения, которые с наибольшей вероятностью могут сломаться?
$ACE $TRUMP
Я копался в Piecrust, и из-за одного крошечного изменения в CI мне пришлось остановиться.
@dusk вынес валидацию macOS ARM из основного workflow в отдельный раздельный защищённый путь....
Сначала это звучит как скучная инженерная рутина.
Затем я вспомнил, что такое Piecrust.
Это WASM-виртуальная машина, лежащая под смарт-контрактами Dusk. Так что интересный вопрос становится таким: как тестировать критический слой выполнения, не позволяя всем платформенным крайним случаям тормозить весь цикл разработки?
Представьте, что вы осматриваете самолёт...
Стандартные проверки выполняются каждый раз.
А специальная конфигурация получает собственную процедуру тестирования, когда этого требуют аппаратные условия...
Собственно, это изменение и делает.
Обычный пайплайн остаётся сфокусированным на базовой валидации, а тестирование macOS ARM может работать отдельно на конкретных триггерах, а не превращаться в обязательный путь для всего..
И эта разница становится всё важнее по мере развития протокола.
Работы Rusk в ветке 1.7.x уже затрагивали поведение VM вокруг хардфорка Boreas, включая изменения, связанные с откатными событиями и поведением исторического воспроизведения. Piecrust по-прежнему явно является частью активно меняющегося стека выполнения.
То, что мне интересно, — это не «Dusk поддерживает ещё одну машину».
Интересен инженерный компромисс...
Можно заставить все тесты запускаться везде и каждый раз.
А можно держать критический путь максимально собранным и изолировать платформенно-специфичную валидацию там, где она действительно даёт сигнал..
Ни один подход автоматически не лучше..
Но для VM смарт-контрактов я бы предпочёл видеть тестирование, организованное вокруг того, где существует риск выполнения, а не вокруг одной огромной чек-листовки.
Это невидимая часть инфраструктуры, которую люди редко замечают.
Качество блокчейна определяется не только тем, что доходит до mainnet.
На него также влияет то, насколько тщательно программное обеспечение под ним подвергается испытаниям ещё до того, как оно туда попадёт.
Так что что бы вы оптимизировали в первую очередь?
Больше тестов на каждое изменение или больше точечных тестов для тех путей выполнения, которые с наибольшей вероятностью могут сломаться?
$ACE $TRUMP
10
8
239
·
--
#termmax @termmax ...Я просматривал последние исправления V2 от TermMax и одна вещь не давала мне покоя.
Раньше я думал, что большинство багов в DeFi сводятся к плохой математике.
На этот раз математика в основном была нормальной.
Более серьезная проблема заключалась в использовании неверного представления реальности.
Возьмем, например, apr().
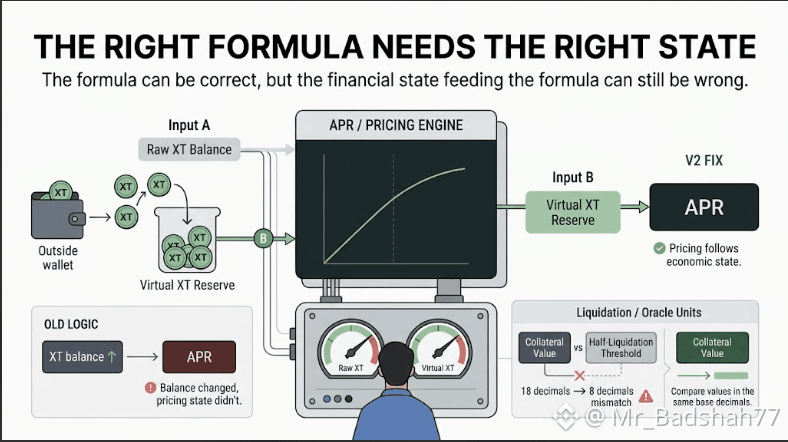
Старая логика смотрела на «сырое» XT-сальдо ордера.
Звучит разумно, правда?
Но в V2 не используется сырое XT-сальдо как состояние ценообразования. Вместо этого используется virtualXtReserve.
Это различие имеет значение...
Представьте магазин, где ценник контролируется внутренней бухгалтерской книгой магазина, но вы начинаете рассчитывать цены, исходя из того, сколько денег кто-то случайно положил на кассе.
Деньги изменились.
Модель цены — нет.
Вот что прямой перевод XT мог сделать со старым расчетом APR.
Сальдо могло перемещаться без движения кривой, а apr() мог трактовать это сальдо как новое состояние ценообразования.
Исправление делает модель учета соответствующей экономической модели.
И, думаю, это более интересный урок.
В финансовых смарт-контрактах опасный вопрос — не всегда:
«Формула правильная?»
Иногда он звучит так:...
«Мы подаем формуле правильное состояние?»
Эта же тема всплывает и в исправлении ликвидации.
Оракул долга с 18 десятичными знаками мог привести к тому, что конвертация десятичных разрядов разрушит сравнение залога, превращая позиции, которые должны позволить ликвидацию на 50%, в полную ликвидацию.
Снова: это не проблема со слишком сложной формулой.
Это была проблема с единицами.
Поэтому я начинаю уделять больше внимания этим «скучным» на вид изменениям.
Однострочное исправление в учете может значить больше, чем броская новая функция, потому что оно определяет, корректно ли протокол интерпретирует рынок.
Для TermMax я бы отслеживал одну вещь особенно внимательно отсюда:
не только сколько ликвидности есть у системы, но и то, читают ли ценообразование, оценка залога и логика ликвидации одну и ту же экономическую реальность.....
Именно там «код работает» начинает превращаться в «финансовая инфраструктура работает».
Что бы вы предпочли проверять в первую очередь: формулы, состояние учета или предположения оракул/единицы?....
#termmax @TermMax ...Я просматривал последние исправления V2 от TermMax и одна вещь не давала мне покоя.
Раньше я думал, что большинство багов в DeFi сводятся к плохой математике.
На этот раз математика в основном была нормальной.
Более серьезная проблема заключалась в использовании неверного представления реальности.
Возьмем, например, apr().
Старая логика смотрела на «сырое» XT-сальдо ордера.
Звучит разумно, правда?
Но в V2 не используется сырое XT-сальдо как состояние ценообразования. Вместо этого используется virtualXtReserve.
Это различие имеет значение...
Представьте магазин, где ценник контролируется внутренней бухгалтерской книгой магазина, но вы начинаете рассчитывать цены, исходя из того, сколько денег кто-то случайно положил на кассе.
Деньги изменились.
Модель цены — нет.
Вот что прямой перевод XT мог сделать со старым расчетом APR.
Сальдо могло перемещаться без движения кривой, а apr() мог трактовать это сальдо как новое состояние ценообразования.
Исправление делает модель учета соответствующей экономической модели.
И, думаю, это более интересный урок.
В финансовых смарт-контрактах опасный вопрос — не всегда:
«Формула правильная?»
Иногда он звучит так:...
«Мы подаем формуле правильное состояние?»
Эта же тема всплывает и в исправлении ликвидации.
Оракул долга с 18 десятичными знаками мог привести к тому, что конвертация десятичных разрядов разрушит сравнение залога, превращая позиции, которые должны позволить ликвидацию на 50%, в полную ликвидацию.
Снова: это не проблема со слишком сложной формулой.
Это была проблема с единицами.
Поэтому я начинаю уделять больше внимания этим «скучным» на вид изменениям.
Однострочное исправление в учете может значить больше, чем броская новая функция, потому что оно определяет, корректно ли протокол интерпретирует рынок.
Для TermMax я бы отслеживал одну вещь особенно внимательно отсюда:
не только сколько ликвидности есть у системы, но и то, читают ли ценообразование, оценка залога и логика ликвидации одну и ту же экономическую реальность.....
Именно там «код работает» начинает превращаться в «финансовая инфраструктура работает».
Что бы вы предпочли проверять в первую очередь: формулы, состояние учета или предположения оракул/единицы?....
Раньше я думал, что большинство багов в DeFi сводятся к плохой математике.
На этот раз математика в основном была нормальной.
Более серьезная проблема заключалась в использовании неверного представления реальности.
Возьмем, например, apr().
Старая логика смотрела на «сырое» XT-сальдо ордера.
Звучит разумно, правда?
Но в V2 не используется сырое XT-сальдо как состояние ценообразования. Вместо этого используется virtualXtReserve.
Это различие имеет значение...
Представьте магазин, где ценник контролируется внутренней бухгалтерской книгой магазина, но вы начинаете рассчитывать цены, исходя из того, сколько денег кто-то случайно положил на кассе.
Деньги изменились.
Модель цены — нет.
Вот что прямой перевод XT мог сделать со старым расчетом APR.
Сальдо могло перемещаться без движения кривой, а apr() мог трактовать это сальдо как новое состояние ценообразования.
Исправление делает модель учета соответствующей экономической модели.
И, думаю, это более интересный урок.
В финансовых смарт-контрактах опасный вопрос — не всегда:
«Формула правильная?»
Иногда он звучит так:...
«Мы подаем формуле правильное состояние?»
Эта же тема всплывает и в исправлении ликвидации.
Оракул долга с 18 десятичными знаками мог привести к тому, что конвертация десятичных разрядов разрушит сравнение залога, превращая позиции, которые должны позволить ликвидацию на 50%, в полную ликвидацию.
Снова: это не проблема со слишком сложной формулой.
Это была проблема с единицами.
Поэтому я начинаю уделять больше внимания этим «скучным» на вид изменениям.
Однострочное исправление в учете может значить больше, чем броская новая функция, потому что оно определяет, корректно ли протокол интерпретирует рынок.
Для TermMax я бы отслеживал одну вещь особенно внимательно отсюда:
не только сколько ликвидности есть у системы, но и то, читают ли ценообразование, оценка залога и логика ликвидации одну и ту же экономическую реальность.....
Именно там «код работает» начинает превращаться в «финансовая инфраструктура работает».
Что бы вы предпочли проверять в первую очередь: формулы, состояние учета или предположения оракул/единицы?....
3
6
128
·
--
#dusk $DUSK @Dusk_Foundation ......Я смотрел старый ZK-код Dusk, а потом нашёл более новое изменение, из-за которого всё стало ещё интереснее: система доказательств становится не просто сильнее — она становится более компактной.....
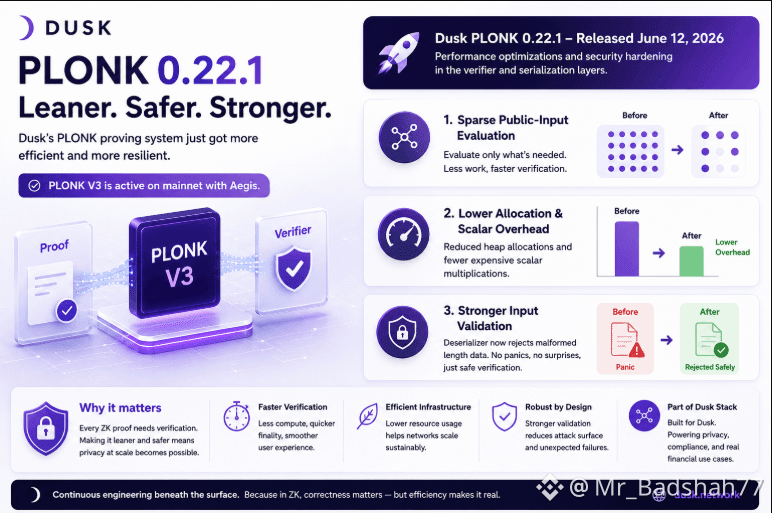
В релизе dusk-plonk 0.22.1 за июнь ужесточили сам верификатор. Публичные входные данные теперь обрабатываются более разреженно, выделение памяти сократили, а часть накладных расходов на скалярное умножение убрали из верификации доказательства. Также улучшили устойчивость десериализации доказательств: некорректные данные по длине теперь отвергаются, а не приводят к панике.
Представьте контрольную точку безопасности.....
Вы не делаете её лучше, заставляя каждого человека распаковывать каждую сумку. Вы проверяете ровно то, что имеет значение, избегаете ненужной работы и сразу отбрасываете явно сломанные входные данные, прежде чем отправлять их глубже в систему.
Примерно это и привлекло моё внимание.....
PLONK-стек Dusk — это его ZK-система доказательств поверх BLS12-381, и PLONK V3 активировался вместе с обновлением Aegis network. Так что эти улучшения верификатора не просто существуют как изолированный криптографический эксперимент. Они — часть стека, который Dusk активно поддерживает под капотом своей архитектуры приватности.
Погодите, давайте откатимся.....
Обычно про ZK говорят так, будто сложность просто в том, чтобы «можете ли вы доказать?»
Для реальной сети есть ещё один вопрос:...
Сколько работы система должна проделывать каждый раз, когда она верифицирует доказательство?
Именно поэтому этот апдейт для меня важен. Меньше выделений и меньше накладных расходов на скалярное умножение не меняют главную «фишку». Они улучшают лежащую под ней механику.....
Компромисс в том, что оптимизация на этом уровне может сделать криптографический код сложнее для понимания, поэтому выигрыши по производительности важны только тогда, когда сохраняются корректность и устойчивость к ошибочным входным данным.
Мне по-прежнему интереснее направление, чем любое отдельное число бенчмарка: @dusk рассматривает верификацию ZK как инфраструктуру, требующую постоянной инженерной работы, а не как галочку, добавленную один раз....
Когда приватность становится частью финансового стека, разве эффективность верификации доказательств не должна быть важна почти так же, как сама криптографическая примитивность приватности?
#dusk $DUSK @Dusk ......Я смотрел старый ZK-код Dusk, а потом нашёл более новое изменение, из-за которого всё стало ещё интереснее: система доказательств становится не просто сильнее — она становится более компактной.....
В релизе dusk-plonk 0.22.1 за июнь ужесточили сам верификатор. Публичные входные данные теперь обрабатываются более разреженно, выделение памяти сократили, а часть накладных расходов на скалярное умножение убрали из верификации доказательства. Также улучшили устойчивость десериализации доказательств: некорректные данные по длине теперь отвергаются, а не приводят к панике.
Представьте контрольную точку безопасности.....
Вы не делаете её лучше, заставляя каждого человека распаковывать каждую сумку. Вы проверяете ровно то, что имеет значение, избегаете ненужной работы и сразу отбрасываете явно сломанные входные данные, прежде чем отправлять их глубже в систему.
Примерно это и привлекло моё внимание.....
PLONK-стек Dusk — это его ZK-система доказательств поверх BLS12-381, и PLONK V3 активировался вместе с обновлением Aegis network. Так что эти улучшения верификатора не просто существуют как изолированный криптографический эксперимент. Они — часть стека, который Dusk активно поддерживает под капотом своей архитектуры приватности.
Погодите, давайте откатимся.....
Обычно про ZK говорят так, будто сложность просто в том, чтобы «можете ли вы доказать?»
Для реальной сети есть ещё один вопрос:...
Сколько работы система должна проделывать каждый раз, когда она верифицирует доказательство?
Именно поэтому этот апдейт для меня важен. Меньше выделений и меньше накладных расходов на скалярное умножение не меняют главную «фишку». Они улучшают лежащую под ней механику.....
Компромисс в том, что оптимизация на этом уровне может сделать криптографический код сложнее для понимания, поэтому выигрыши по производительности важны только тогда, когда сохраняются корректность и устойчивость к ошибочным входным данным.
Мне по-прежнему интереснее направление, чем любое отдельное число бенчмарка: @dusk рассматривает верификацию ZK как инфраструктуру, требующую постоянной инженерной работы, а не как галочку, добавленную один раз....
Когда приватность становится частью финансового стека, разве эффективность верификации доказательств не должна быть важна почти так же, как сама криптографическая примитивность приватности?
В релизе dusk-plonk 0.22.1 за июнь ужесточили сам верификатор. Публичные входные данные теперь обрабатываются более разреженно, выделение памяти сократили, а часть накладных расходов на скалярное умножение убрали из верификации доказательства. Также улучшили устойчивость десериализации доказательств: некорректные данные по длине теперь отвергаются, а не приводят к панике.
Представьте контрольную точку безопасности.....
Вы не делаете её лучше, заставляя каждого человека распаковывать каждую сумку. Вы проверяете ровно то, что имеет значение, избегаете ненужной работы и сразу отбрасываете явно сломанные входные данные, прежде чем отправлять их глубже в систему.
Примерно это и привлекло моё внимание.....
PLONK-стек Dusk — это его ZK-система доказательств поверх BLS12-381, и PLONK V3 активировался вместе с обновлением Aegis network. Так что эти улучшения верификатора не просто существуют как изолированный криптографический эксперимент. Они — часть стека, который Dusk активно поддерживает под капотом своей архитектуры приватности.
Погодите, давайте откатимся.....
Обычно про ZK говорят так, будто сложность просто в том, чтобы «можете ли вы доказать?»
Для реальной сети есть ещё один вопрос:...
Сколько работы система должна проделывать каждый раз, когда она верифицирует доказательство?
Именно поэтому этот апдейт для меня важен. Меньше выделений и меньше накладных расходов на скалярное умножение не меняют главную «фишку». Они улучшают лежащую под ней механику.....
Компромисс в том, что оптимизация на этом уровне может сделать криптографический код сложнее для понимания, поэтому выигрыши по производительности важны только тогда, когда сохраняются корректность и устойчивость к ошибочным входным данным.
Мне по-прежнему интереснее направление, чем любое отдельное число бенчмарка: @dusk рассматривает верификацию ZK как инфраструктуру, требующую постоянной инженерной работы, а не как галочку, добавленную один раз....
Когда приватность становится частью финансового стека, разве эффективность верификации доказательств не должна быть важна почти так же, как сама криптографическая примитивность приватности?
8
10
147
·
--
#termmax @termmax .........Что происходит с кредиторами, когда ликвидация не может полностью покрыть кредит TermMax?
Я об этом задумался, пока смотрел на @termmax .
В большинстве кредитных систем ликвидация — это тот момент, когда залог продают, чтобы покрыть долг.
Но что происходит, когда окно ликвидации заканчивается, а кредит все еще не погашен полностью?
Вот где становится интересным механизм физической поставки TermMax.
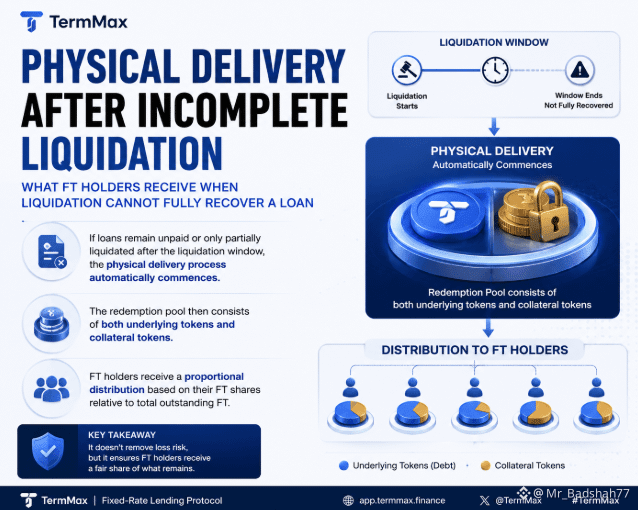
Если ликвидация возвращает только часть непогашенного долга, процесс может автоматически перейти в физическую поставку.
Вместо того чтобы оставлять держателей FT с нерешенным требованием, пул погашения может содержать как токены лежащего в основе долга, так и токены залога.
Затем держатели FT получают пропорциональную долю этого пула в зависимости от их доли владения FT относительно общего объема непогашенных FT.
Так что компромисс тут довольно понятен:
Полная ликвидация = долг возмещается за счет продаж залога.
Неполная ликвидация = оставшиеся активы передаются пропорционально держателям FT.
Это не устраняет риск убытков.
Но меняет то, что происходит, когда обычного процесса ликвидации недостаточно, чтобы закрыть позицию.
Что бы вы предпочли:
1. Автоматическую физическую поставку оставшихся активов
2. Модель, где ликвидация — единственный сценарий
3. Зависит от типа залога?
#termmax @TermMax .........Что происходит с кредиторами, когда ликвидация не может полностью покрыть кредит TermMax?
Я об этом задумался, пока смотрел на @TermMax .
В большинстве кредитных систем ликвидация — это тот момент, когда залог продают, чтобы покрыть долг.
Но что происходит, когда окно ликвидации заканчивается, а кредит все еще не погашен полностью?
Вот где становится интересным механизм физической поставки TermMax.
Если ликвидация возвращает только часть непогашенного долга, процесс может автоматически перейти в физическую поставку.
Вместо того чтобы оставлять держателей FT с нерешенным требованием, пул погашения может содержать как токены лежащего в основе долга, так и токены залога.
Затем держатели FT получают пропорциональную долю этого пула в зависимости от их доли владения FT относительно общего объема непогашенных FT.
Так что компромисс тут довольно понятен:
Полная ликвидация = долг возмещается за счет продаж залога.
Неполная ликвидация = оставшиеся активы передаются пропорционально держателям FT.
Это не устраняет риск убытков.
Но меняет то, что происходит, когда обычного процесса ликвидации недостаточно, чтобы закрыть позицию.
Что бы вы предпочли:
1. Автоматическую физическую поставку оставшихся активов
2. Модель, где ликвидация — единственный сценарий
3. Зависит от типа залога?
Я об этом задумался, пока смотрел на @TermMax .
В большинстве кредитных систем ликвидация — это тот момент, когда залог продают, чтобы покрыть долг.
Но что происходит, когда окно ликвидации заканчивается, а кредит все еще не погашен полностью?
Вот где становится интересным механизм физической поставки TermMax.
Если ликвидация возвращает только часть непогашенного долга, процесс может автоматически перейти в физическую поставку.
Вместо того чтобы оставлять держателей FT с нерешенным требованием, пул погашения может содержать как токены лежащего в основе долга, так и токены залога.
Затем держатели FT получают пропорциональную долю этого пула в зависимости от их доли владения FT относительно общего объема непогашенных FT.
Так что компромисс тут довольно понятен:
Полная ликвидация = долг возмещается за счет продаж залога.
Неполная ликвидация = оставшиеся активы передаются пропорционально держателям FT.
Это не устраняет риск убытков.
Но меняет то, что происходит, когда обычного процесса ликвидации недостаточно, чтобы закрыть позицию.
Что бы вы предпочли:
1. Автоматическую физическую поставку оставшихся активов
2. Модель, где ликвидация — единственный сценарий
3. Зависит от типа залога?
3
9
117
·
--
#dusk $DUSK @Dusk_Foundation ....... Я обычно не замечаю крошечные изменения в кошельке. Но это заставило меня остановиться: @Dusk_Foundation изменил три строки в поведении моста, потому что несколько невидимых символов могут иметь значение, когда в качестве пункта назначения используется мемо.
Мост BEP20 использует мемо, чтобы сообщить Dusk, какой адрес BSC должен получить DUSK. В данном случае мемо — это не просто заметка. Это часть инструкции по маршрутизации.
Представьте это как подпись на посылке.
Если адрес говорит:
0xABC...
человек видит то же самое назначение.
А вот программное обеспечение не всегда обрабатывает лишние пробелы и переносы строк одинаково.
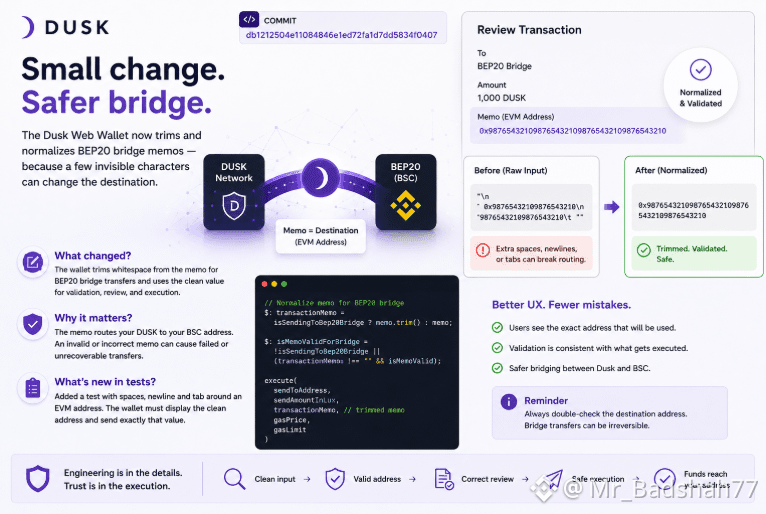
Вот что исправляет этот коммит. Для переводов через мост BEP20 Web Wallet теперь создает нормализованное мемо с удаленными пробелами, затем использует это же очищенное значение для валидации, на экране проверки и в фактической транзакции.
Самое интересное — это тест.
Dusk добавил случай, где EVM-адрес окружен пробелами, символом новой строки и табуляцией. Кошелек должен по‑прежнему показывать чистый адрес на этапе проверки и отправлять ровно этот нормализованный адрес на исполнение.
Небольшое изменение, но последствия важны, потому что в документации Dusk предупреждается: отсутствие или неверное мемо моста может помешать автоматической маршрутизации и сделать перевод невосстановимым. Пользователям все равно нужно самим проверить адрес назначения.
Мне нравится такая инженерия, потому что она не выглядит эффектно.
Это скучный пограничный случай, который лежит между «код работает» и «пользователь может безопасно доверять процессу».
Сколько серьезных рисков для кошелька скрыто в деталях, которые выглядят настолько мелкими?
$ACE $BOME
#dusk $DUSK @Dusk ....... Я обычно не замечаю крошечные изменения в кошельке. Но это заставило меня остановиться: @Dusk изменил три строки в поведении моста, потому что несколько невидимых символов могут иметь значение, когда в качестве пункта назначения используется мемо.
Мост BEP20 использует мемо, чтобы сообщить Dusk, какой адрес BSC должен получить DUSK. В данном случае мемо — это не просто заметка. Это часть инструкции по маршрутизации.
Представьте это как подпись на посылке.
Если адрес говорит:
0xABC...
человек видит то же самое назначение.
А вот программное обеспечение не всегда обрабатывает лишние пробелы и переносы строк одинаково.
Вот что исправляет этот коммит. Для переводов через мост BEP20 Web Wallet теперь создает нормализованное мемо с удаленными пробелами, затем использует это же очищенное значение для валидации, на экране проверки и в фактической транзакции.
Самое интересное — это тест.
Dusk добавил случай, где EVM-адрес окружен пробелами, символом новой строки и табуляцией. Кошелек должен по‑прежнему показывать чистый адрес на этапе проверки и отправлять ровно этот нормализованный адрес на исполнение.
Небольшое изменение, но последствия важны, потому что в документации Dusk предупреждается: отсутствие или неверное мемо моста может помешать автоматической маршрутизации и сделать перевод невосстановимым. Пользователям все равно нужно самим проверить адрес назначения.
Мне нравится такая инженерия, потому что она не выглядит эффектно.
Это скучный пограничный случай, который лежит между «код работает» и «пользователь может безопасно доверять процессу».
Сколько серьезных рисков для кошелька скрыто в деталях, которые выглядят настолько мелкими?
$ACE $BOME
Мост BEP20 использует мемо, чтобы сообщить Dusk, какой адрес BSC должен получить DUSK. В данном случае мемо — это не просто заметка. Это часть инструкции по маршрутизации.
Представьте это как подпись на посылке.
Если адрес говорит:
0xABC...
человек видит то же самое назначение.
А вот программное обеспечение не всегда обрабатывает лишние пробелы и переносы строк одинаково.
Вот что исправляет этот коммит. Для переводов через мост BEP20 Web Wallet теперь создает нормализованное мемо с удаленными пробелами, затем использует это же очищенное значение для валидации, на экране проверки и в фактической транзакции.
Самое интересное — это тест.
Dusk добавил случай, где EVM-адрес окружен пробелами, символом новой строки и табуляцией. Кошелек должен по‑прежнему показывать чистый адрес на этапе проверки и отправлять ровно этот нормализованный адрес на исполнение.
Небольшое изменение, но последствия важны, потому что в документации Dusk предупреждается: отсутствие или неверное мемо моста может помешать автоматической маршрутизации и сделать перевод невосстановимым. Пользователям все равно нужно самим проверить адрес назначения.
Мне нравится такая инженерия, потому что она не выглядит эффектно.
Это скучный пограничный случай, который лежит между «код работает» и «пользователь может безопасно доверять процессу».
Сколько серьезных рисков для кошелька скрыто в деталях, которые выглядят настолько мелкими?
$ACE $BOME
10
17
151
·
--
Частичная правда
#termmax @termmax Вы бы чувствовали себя комфортно с токеном, где 80% предложения по-прежнему удерживается эмитентом?
Я размышлял об этом, пока изучал белую книгу по MiCA от @termmax .
У TMX есть фиксированный максимальный объем — 1 миллиард токенов.
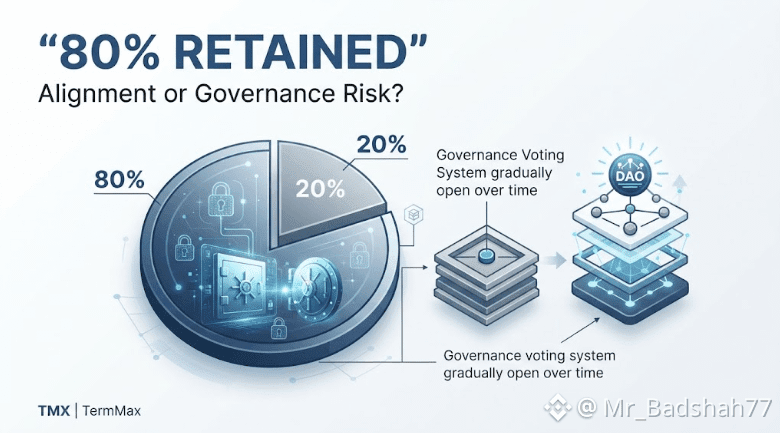
Но в белой книге говорится, что 80% удерживаются эмитентом, что покрывает распределения для команды, консультантов и экосистемы в рамках указанной структуры вестинга.
Эта цифра сразу привлекла мое внимание.
Потому что концентрация владения не обязательно бывает ни хорошей, ни плохой.
Важно то, как именно распределяются эти токены в рамках вестинга, когда они становятся доступными и какое влияние на управление (governance) они в итоге могут обеспечивать.
Представьте, что вы раздаете большинство билетов небольшой группе, но при этом эти билеты постепенно блокируются со временем.
У них может быть существенная доля владения.
Но они не обязательно могут использовать все сразу.
TermMax также признает другую сторону этого уравнения: по мере того, как управление становится все более on-chain, сосредоточенное владение токенами может позволить небольшой группе держателей получить значительную власть голосования.
И именно эта компромиссная сделка мне кажется интересной.
Длинный вестинг = потенциально более сильная долгосрочная согласованность.
Высокая концентрация = потенциально более высокий риск для управления.
Поэтому важный вопрос не сводится просто к:
«80% удерживаются — это слишком много?»
Вопрос в том, сможет ли процесс вестинга и децентрализации постепенно превратить эту концентрацию в подлинную долгосрочную согласованность.
Если бы вы оценивали TMX, на что вы бы в первую очередь обратили внимание?
1. График вестинга
2. Будущее распределение управления
3. Рост обращающегося предложения
4. Все три вместе
$BTW $HEMI $BR
#termmax @TermMax Вы бы чувствовали себя комфортно с токеном, где 80% предложения по-прежнему удерживается эмитентом?
Я размышлял об этом, пока изучал белую книгу по MiCA от @TermMax .
У TMX есть фиксированный максимальный объем — 1 миллиард токенов.
Но в белой книге говорится, что 80% удерживаются эмитентом, что покрывает распределения для команды, консультантов и экосистемы в рамках указанной структуры вестинга.
Эта цифра сразу привлекла мое внимание.
Потому что концентрация владения не обязательно бывает ни хорошей, ни плохой.
Важно то, как именно распределяются эти токены в рамках вестинга, когда они становятся доступными и какое влияние на управление (governance) они в итоге могут обеспечивать.
Представьте, что вы раздаете большинство билетов небольшой группе, но при этом эти билеты постепенно блокируются со временем.
У них может быть существенная доля владения.
Но они не обязательно могут использовать все сразу.
TermMax также признает другую сторону этого уравнения: по мере того, как управление становится все более on-chain, сосредоточенное владение токенами может позволить небольшой группе держателей получить значительную власть голосования.
И именно эта компромиссная сделка мне кажется интересной.
Длинный вестинг = потенциально более сильная долгосрочная согласованность.
Высокая концентрация = потенциально более высокий риск для управления.
Поэтому важный вопрос не сводится просто к:
«80% удерживаются — это слишком много?»
Вопрос в том, сможет ли процесс вестинга и децентрализации постепенно превратить эту концентрацию в подлинную долгосрочную согласованность.
Если бы вы оценивали TMX, на что вы бы в первую очередь обратили внимание?
1. График вестинга
2. Будущее распределение управления
3. Рост обращающегося предложения
4. Все три вместе
$BTW $HEMI $BR
Я размышлял об этом, пока изучал белую книгу по MiCA от @TermMax .
У TMX есть фиксированный максимальный объем — 1 миллиард токенов.
Но в белой книге говорится, что 80% удерживаются эмитентом, что покрывает распределения для команды, консультантов и экосистемы в рамках указанной структуры вестинга.
Эта цифра сразу привлекла мое внимание.
Потому что концентрация владения не обязательно бывает ни хорошей, ни плохой.
Важно то, как именно распределяются эти токены в рамках вестинга, когда они становятся доступными и какое влияние на управление (governance) они в итоге могут обеспечивать.
Представьте, что вы раздаете большинство билетов небольшой группе, но при этом эти билеты постепенно блокируются со временем.
У них может быть существенная доля владения.
Но они не обязательно могут использовать все сразу.
TermMax также признает другую сторону этого уравнения: по мере того, как управление становится все более on-chain, сосредоточенное владение токенами может позволить небольшой группе держателей получить значительную власть голосования.
И именно эта компромиссная сделка мне кажется интересной.
Длинный вестинг = потенциально более сильная долгосрочная согласованность.
Высокая концентрация = потенциально более высокий риск для управления.
Поэтому важный вопрос не сводится просто к:
«80% удерживаются — это слишком много?»
Вопрос в том, сможет ли процесс вестинга и децентрализации постепенно превратить эту концентрацию в подлинную долгосрочную согласованность.
Если бы вы оценивали TMX, на что вы бы в первую очередь обратили внимание?
1. График вестинга
2. Будущее распределение управления
3. Рост обращающегося предложения
4. Все три вместе
$BTW $HEMI $BR
23
21
1.2k
·
--
#dusk $DUSK @Dusk_Foundation ........Я ожидал, что Boreas сделает Dusk быстрее и чище. Более глубокие изменения заметить было сложнее: они изменили правила того, что сеть считает допустимой транзакцией.
Представьте блокчейн как свод правил судьи. Обновление программного обеспечения не так важно, потому что судья начинает работать быстрее. Важно, когда меняются сами правила, и каждый узел должен интерпретировать игру одинаково.....
Вот что сделал Boreas.
С Rusk 1.7 Dusk ввёл явное версионирование между входящими транзакциями, их канонической формой и тем, что в итоге фиксируется в реестре. Учёт газа тоже стал учитывать форки: затраты ресурсов для операций вроде хеширования и криптографической верификации привязаны к действующим правилам протокола.......
Это зашло глубже.
Boreas изменил порядок переходов состояний, сделал явными события контрактов, которые были откатаны, для потребителей архива, и создал чёткую границу протокола для более старого поведения транзакций. Самое главное: транзакции Phoenix были отключены в Dusk mainnet при перезапуске 10 июня на блоке 4,414,095, тогда как в testnet они сохранялись в течение тестового периода, прежде чем их отключили на блоке 4,000,000 7 августа. Исторические данные Phoenix остаются воспроизводимыми.....
И именно эта последняя деталь привлекла моё внимание.
Зрелая сеть — это не только добавление новых функций. Иногда важное обновление — решить, что протокол должен перестать делать, при этом сохранив достаточно истории, чтобы цепь оставалась воспроизводимой.......
И теперь, когда Rusk v1.7.1 является последним указанным релизом, инженерная работа Dusk выглядит меньше как единичное обновление и больше как непрерывное ужесточение правил под финансовым стеком.
Для регулируемых рынков разве предсказуемое поведение протокола не так же важно, как добавление новой функциональности?
$ACE $BTW
#dusk $DUSK @Dusk ........Я ожидал, что Boreas сделает Dusk быстрее и чище. Более глубокие изменения заметить было сложнее: они изменили правила того, что сеть считает допустимой транзакцией.
Представьте блокчейн как свод правил судьи. Обновление программного обеспечения не так важно, потому что судья начинает работать быстрее. Важно, когда меняются сами правила, и каждый узел должен интерпретировать игру одинаково.....
Вот что сделал Boreas.
С Rusk 1.7 Dusk ввёл явное версионирование между входящими транзакциями, их канонической формой и тем, что в итоге фиксируется в реестре. Учёт газа тоже стал учитывать форки: затраты ресурсов для операций вроде хеширования и криптографической верификации привязаны к действующим правилам протокола.......
Это зашло глубже.
Boreas изменил порядок переходов состояний, сделал явными события контрактов, которые были откатаны, для потребителей архива, и создал чёткую границу протокола для более старого поведения транзакций. Самое главное: транзакции Phoenix были отключены в Dusk mainnet при перезапуске 10 июня на блоке 4,414,095, тогда как в testnet они сохранялись в течение тестового периода, прежде чем их отключили на блоке 4,000,000 7 августа. Исторические данные Phoenix остаются воспроизводимыми.....
И именно эта последняя деталь привлекла моё внимание.
Зрелая сеть — это не только добавление новых функций. Иногда важное обновление — решить, что протокол должен перестать делать, при этом сохранив достаточно истории, чтобы цепь оставалась воспроизводимой.......
И теперь, когда Rusk v1.7.1 является последним указанным релизом, инженерная работа Dusk выглядит меньше как единичное обновление и больше как непрерывное ужесточение правил под финансовым стеком.
Для регулируемых рынков разве предсказуемое поведение протокола не так же важно, как добавление новой функциональности?
$ACE $BTW
Представьте блокчейн как свод правил судьи. Обновление программного обеспечения не так важно, потому что судья начинает работать быстрее. Важно, когда меняются сами правила, и каждый узел должен интерпретировать игру одинаково.....
Вот что сделал Boreas.
С Rusk 1.7 Dusk ввёл явное версионирование между входящими транзакциями, их канонической формой и тем, что в итоге фиксируется в реестре. Учёт газа тоже стал учитывать форки: затраты ресурсов для операций вроде хеширования и криптографической верификации привязаны к действующим правилам протокола.......
Это зашло глубже.
Boreas изменил порядок переходов состояний, сделал явными события контрактов, которые были откатаны, для потребителей архива, и создал чёткую границу протокола для более старого поведения транзакций. Самое главное: транзакции Phoenix были отключены в Dusk mainnet при перезапуске 10 июня на блоке 4,414,095, тогда как в testnet они сохранялись в течение тестового периода, прежде чем их отключили на блоке 4,000,000 7 августа. Исторические данные Phoenix остаются воспроизводимыми.....
И именно эта последняя деталь привлекла моё внимание.
Зрелая сеть — это не только добавление новых функций. Иногда важное обновление — решить, что протокол должен перестать делать, при этом сохранив достаточно истории, чтобы цепь оставалась воспроизводимой.......
И теперь, когда Rusk v1.7.1 является последним указанным релизом, инженерная работа Dusk выглядит меньше как единичное обновление и больше как непрерывное ужесточение правил под финансовым стеком.
Для регулируемых рынков разве предсказуемое поведение протокола не так же важно, как добавление новой функциональности?
$ACE $BTW
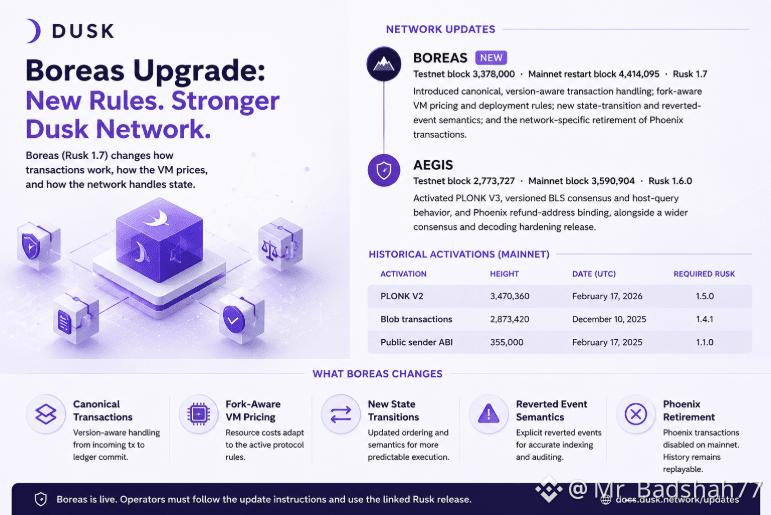
35
33
374
·
--
#dusk $DUSK @Dusk_Foundation ......Я обычно смотрю на код протокола, когда речь идет о больших вещах. На этот раз меня привлекло небольшое изменение в документации.
Dusk изменил то, как его документация валидирует и публикует sitemap.
Сначала это выглядит как рутинная уборка:
команда npm run build превратилась в проверочный процесс, который собирает сайт, запускает тесты, а затем проверяет результат.
Но более интересное изменение происходит с sitemap.xml.
Вместо того чтобы поддерживать отдельную статическую карту сайта, сборка теперь берет сгенерированный Astro sitemap-index.xml и создает стандартный sitemap.xml как алиас.
Звучит скучно.
На самом деле это решает полезную инфраструктурную проблему.
Представьте, что вы меняете адресную систему здания. Здание уже генерирует правильную внутреннюю схему, но внешние посетители по-прежнему ожидают найти вход по знакомому адресу. Вместо того чтобы поддерживать две карты, которые могут разойтись, сборка создает знакомый адрес из сгенерированного источника.
Тесты поддерживают именно эту мысль.
#Dusk теперь проверяет, что сгенерированный sitemap корректен, и что обычный sitemap.xml в точности ему соответствует. Так что изменение в документации может провалить верификацию, если эта связь нарушится.
Что мне здесь нравится — это инженерный подход.
Коммит не добавляет какое-то эффектное изменение протокола. Он уменьшает вероятность того, что документационная инфраструктура незаметно станет несогласованной по мере развития сайта.
И это важнее, чем может показаться.
Для технического проекта документация — часть интерфейса, от которого зависят разработчики, операторы и автоматизированные инструменты.
Сломанная ссылка, устаревшая карта сайта или неполная сборка не подрывают консенсус, но все равно может создавать трение вокруг всего, что построено поверх протокола.
Небольшой коммит. Очень неглянцевая проблема.
Но именно такие детали часто показывают, насколько серьезно команда относится к инфраструктуре вокруг основного продукта.
И вот что я нашел интересным в этом изменении Dusk.
$ACE $RED #ChinaJulyOutputRetailInvestmentAllMiss #CMESeptemberHikeOddsFallTo30.6% #CryptoStartupsRaise$11.2BInH1 #EthereumFoundationLaunchesGlamsterdamTestnet
#dusk $DUSK @Dusk ......Я обычно смотрю на код протокола, когда речь идет о больших вещах. На этот раз меня привлекло небольшое изменение в документации.
Dusk изменил то, как его документация валидирует и публикует sitemap.
Сначала это выглядит как рутинная уборка:
команда npm run build превратилась в проверочный процесс, который собирает сайт, запускает тесты, а затем проверяет результат.
Но более интересное изменение происходит с sitemap.xml.
Вместо того чтобы поддерживать отдельную статическую карту сайта, сборка теперь берет сгенерированный Astro sitemap-index.xml и создает стандартный sitemap.xml как алиас.
Звучит скучно.
На самом деле это решает полезную инфраструктурную проблему.
Представьте, что вы меняете адресную систему здания. Здание уже генерирует правильную внутреннюю схему, но внешние посетители по-прежнему ожидают найти вход по знакомому адресу. Вместо того чтобы поддерживать две карты, которые могут разойтись, сборка создает знакомый адрес из сгенерированного источника.
Тесты поддерживают именно эту мысль.
#Dusk теперь проверяет, что сгенерированный sitemap корректен, и что обычный sitemap.xml в точности ему соответствует. Так что изменение в документации может провалить верификацию, если эта связь нарушится.
Что мне здесь нравится — это инженерный подход.
Коммит не добавляет какое-то эффектное изменение протокола. Он уменьшает вероятность того, что документационная инфраструктура незаметно станет несогласованной по мере развития сайта.
И это важнее, чем может показаться.
Для технического проекта документация — часть интерфейса, от которого зависят разработчики, операторы и автоматизированные инструменты.
Сломанная ссылка, устаревшая карта сайта или неполная сборка не подрывают консенсус, но все равно может создавать трение вокруг всего, что построено поверх протокола.
Небольшой коммит. Очень неглянцевая проблема.
Но именно такие детали часто показывают, насколько серьезно команда относится к инфраструктуре вокруг основного продукта.
И вот что я нашел интересным в этом изменении Dusk.
$ACE $RED #ChinaJulyOutputRetailInvestmentAllMiss #CMESeptemberHikeOddsFallTo30.6% #CryptoStartupsRaise$11.2BInH1 #EthereumFoundationLaunchesGlamsterdamTestnet
Dusk изменил то, как его документация валидирует и публикует sitemap.
Сначала это выглядит как рутинная уборка:
команда npm run build превратилась в проверочный процесс, который собирает сайт, запускает тесты, а затем проверяет результат.
Но более интересное изменение происходит с sitemap.xml.
Вместо того чтобы поддерживать отдельную статическую карту сайта, сборка теперь берет сгенерированный Astro sitemap-index.xml и создает стандартный sitemap.xml как алиас.
Звучит скучно.
На самом деле это решает полезную инфраструктурную проблему.
Представьте, что вы меняете адресную систему здания. Здание уже генерирует правильную внутреннюю схему, но внешние посетители по-прежнему ожидают найти вход по знакомому адресу. Вместо того чтобы поддерживать две карты, которые могут разойтись, сборка создает знакомый адрес из сгенерированного источника.
Тесты поддерживают именно эту мысль.
#Dusk теперь проверяет, что сгенерированный sitemap корректен, и что обычный sitemap.xml в точности ему соответствует. Так что изменение в документации может провалить верификацию, если эта связь нарушится.
Что мне здесь нравится — это инженерный подход.
Коммит не добавляет какое-то эффектное изменение протокола. Он уменьшает вероятность того, что документационная инфраструктура незаметно станет несогласованной по мере развития сайта.
И это важнее, чем может показаться.
Для технического проекта документация — часть интерфейса, от которого зависят разработчики, операторы и автоматизированные инструменты.
Сломанная ссылка, устаревшая карта сайта или неполная сборка не подрывают консенсус, но все равно может создавать трение вокруг всего, что построено поверх протокола.
Небольшой коммит. Очень неглянцевая проблема.
Но именно такие детали часто показывают, насколько серьезно команда относится к инфраструктуре вокруг основного продукта.
И вот что я нашел интересным в этом изменении Dusk.
$ACE $RED #ChinaJulyOutputRetailInvestmentAllMiss #CMESeptemberHikeOddsFallTo30.6% #CryptoStartupsRaise$11.2BInH1 #EthereumFoundationLaunchesGlamsterdamTestnet
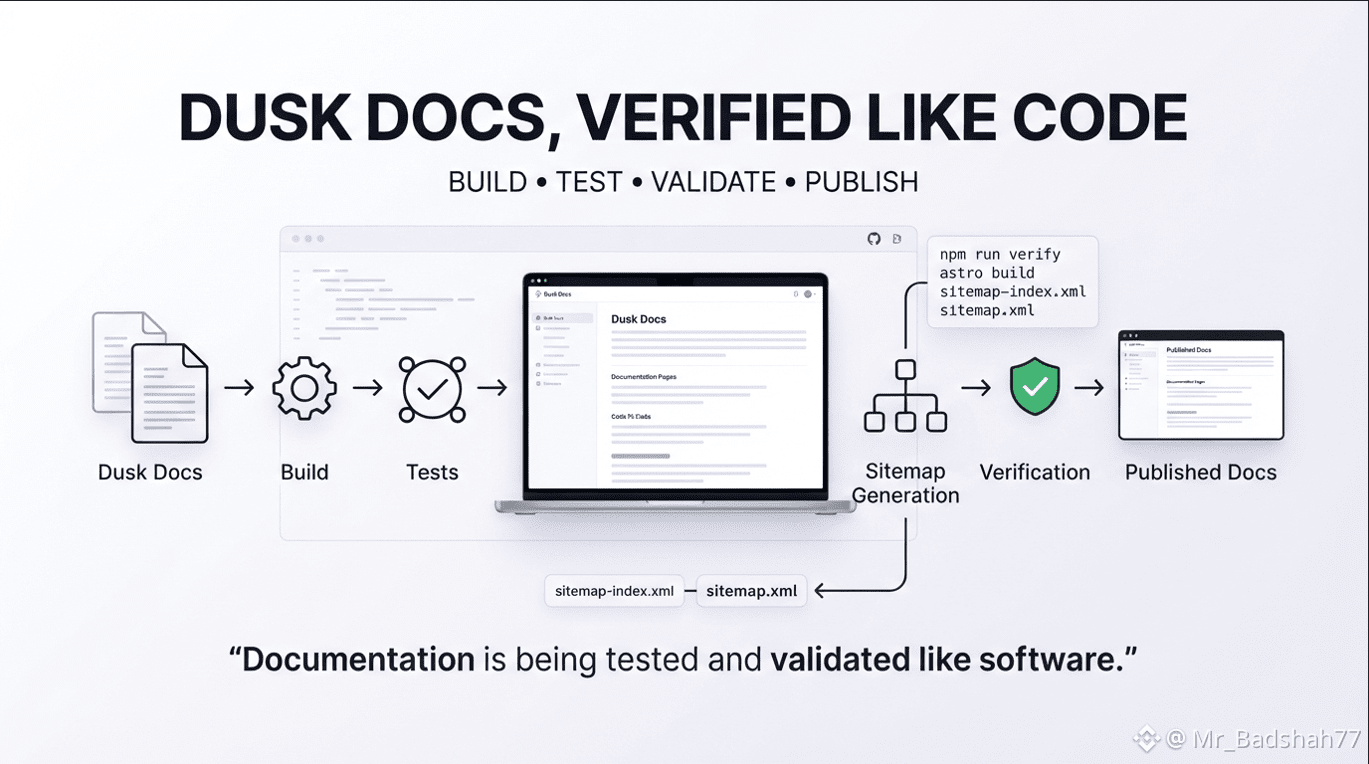
37
1
35
311
·
--
#termmax @termmax Я думаю, самое важное, что нужно понять о TermMax, — это не то, что он обещает упростить, а то, что остаётся ответственностью пользователя.
Его Условия описывают некостодиальный подход, при котором пользователи сохраняют контроль над внесёнными активами, тогда как безопасность приватного ключа и решения по транзакциям остаются за пользователем.
Этот нюанс важен, потому что DeFi может сделать интерфейс простым, при этом лежащий в основе риск остаётся сложным.
Представьте это как автоматическую коробку передач. Возможно, вам потребуется меньше ручных действий, но двигатель под капотом всё равно должен работать корректно.
TermMax прямо признаёт риски, включая рыночную волатильность, уязвимости смарт‑контрактов, неопределённость регулирования, возможную потерю средств, а также ошибки проектирования или разработки.
То же самое относится и к исполнению.
В его условиях указано, что смарт‑контракты неизменяемы и необратимы, а пользователи несут ответственность за проблемы вроде неверно составленных транзакций или опечаток в адресах кошельков.
Это создаёт интересную задачу проектирования для протокола, основанного на заимствовании, кредитовании и использовании кредитного плеча.
Цель может заключаться в том, чтобы сократить число шагов, которые выполняют пользователи, но уменьшение количества шагов не обязательно снижает экономический или технический риск.
Вот почему TermMax мне кажется интересным.
Настоящая проверка не в том, может ли DeFi стать проще в использовании.
Проверка в том, сможет ли эта простота сосуществовать с тем, что пользователи по‑прежнему точно понимают, на что именно они подвергаются.
Вы бы предпочли более простый пользовательский опыт в DeFi или вариант, при котором каждый лежащий в основе риск невозможно не заметить?
#TermMax $ALLO $RED #ChinaJulyOutputRetailInvestmentAllMiss #EthereumFoundationLaunchesGlamsterdamTestnet #CMESeptemberHikeOddsFallTo30.6%
#termmax @TermMax Я думаю, самое важное, что нужно понять о TermMax, — это не то, что он обещает упростить, а то, что остаётся ответственностью пользователя.
Его Условия описывают некостодиальный подход, при котором пользователи сохраняют контроль над внесёнными активами, тогда как безопасность приватного ключа и решения по транзакциям остаются за пользователем.
Этот нюанс важен, потому что DeFi может сделать интерфейс простым, при этом лежащий в основе риск остаётся сложным.
Представьте это как автоматическую коробку передач. Возможно, вам потребуется меньше ручных действий, но двигатель под капотом всё равно должен работать корректно.
TermMax прямо признаёт риски, включая рыночную волатильность, уязвимости смарт‑контрактов, неопределённость регулирования, возможную потерю средств, а также ошибки проектирования или разработки.
То же самое относится и к исполнению.
В его условиях указано, что смарт‑контракты неизменяемы и необратимы, а пользователи несут ответственность за проблемы вроде неверно составленных транзакций или опечаток в адресах кошельков.
Это создаёт интересную задачу проектирования для протокола, основанного на заимствовании, кредитовании и использовании кредитного плеча.
Цель может заключаться в том, чтобы сократить число шагов, которые выполняют пользователи, но уменьшение количества шагов не обязательно снижает экономический или технический риск.
Вот почему TermMax мне кажется интересным.
Настоящая проверка не в том, может ли DeFi стать проще в использовании.
Проверка в том, сможет ли эта простота сосуществовать с тем, что пользователи по‑прежнему точно понимают, на что именно они подвергаются.
Вы бы предпочли более простый пользовательский опыт в DeFi или вариант, при котором каждый лежащий в основе риск невозможно не заметить?
#TermMax $ALLO $RED #ChinaJulyOutputRetailInvestmentAllMiss #EthereumFoundationLaunchesGlamsterdamTestnet #CMESeptemberHikeOddsFallTo30.6%
Его Условия описывают некостодиальный подход, при котором пользователи сохраняют контроль над внесёнными активами, тогда как безопасность приватного ключа и решения по транзакциям остаются за пользователем.
Этот нюанс важен, потому что DeFi может сделать интерфейс простым, при этом лежащий в основе риск остаётся сложным.
Представьте это как автоматическую коробку передач. Возможно, вам потребуется меньше ручных действий, но двигатель под капотом всё равно должен работать корректно.
TermMax прямо признаёт риски, включая рыночную волатильность, уязвимости смарт‑контрактов, неопределённость регулирования, возможную потерю средств, а также ошибки проектирования или разработки.
То же самое относится и к исполнению.
В его условиях указано, что смарт‑контракты неизменяемы и необратимы, а пользователи несут ответственность за проблемы вроде неверно составленных транзакций или опечаток в адресах кошельков.
Это создаёт интересную задачу проектирования для протокола, основанного на заимствовании, кредитовании и использовании кредитного плеча.
Цель может заключаться в том, чтобы сократить число шагов, которые выполняют пользователи, но уменьшение количества шагов не обязательно снижает экономический или технический риск.
Вот почему TermMax мне кажется интересным.
Настоящая проверка не в том, может ли DeFi стать проще в использовании.
Проверка в том, сможет ли эта простота сосуществовать с тем, что пользователи по‑прежнему точно понимают, на что именно они подвергаются.
Вы бы предпочли более простый пользовательский опыт в DeFi или вариант, при котором каждый лежащий в основе риск невозможно не заметить?
#TermMax $ALLO $RED #ChinaJulyOutputRetailInvestmentAllMiss #EthereumFoundationLaunchesGlamsterdamTestnet #CMESeptemberHikeOddsFallTo30.6%
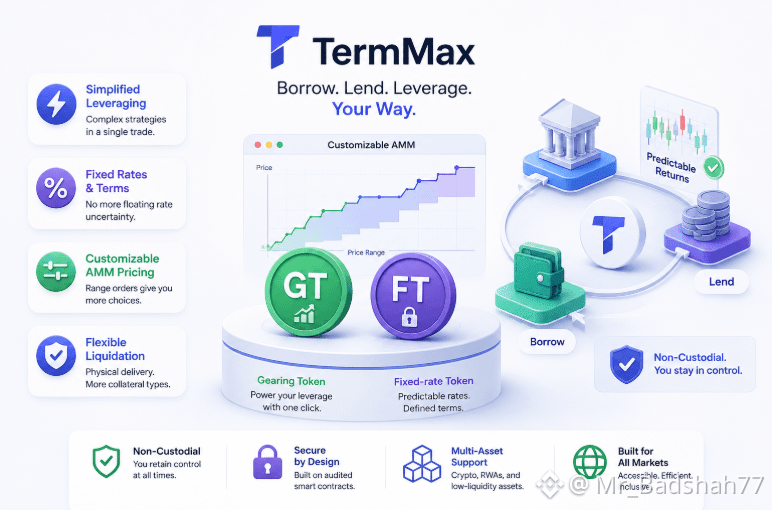
22
18
747
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
fomcотслеживание
Просмотров: 30,193
304 обсуждают
🚨 Сегодня FOMC — ждите волатильность 🚨
16 сентября Федеральная резервная система объявит решение по ставке.
⏰ Решение: 18:00 UTC
🎙️ Пресс-конференция: 18:30 UTC
Рынок уже заложил повышение на 0.25%. Главное — не само решение, а тон комментариев ФРС.
- Более «ястребиный» тон → давление на $BTC и альты
- Более мягкий тон → возможен отскок «на облегчении»
Важно:
• Не гонитесь за первой свечой
• Держите плечо низким
• Следите за BTC, DXY и доходностями
• Дождитесь, пока рынок успокоится после пресс-конференции
Дни FOMC — это про терпение, а не про FOMO.#ПротоколFOMC #fomcотслеживание #MSTRTradingVolumeSurpassesMorganStanley
Pandas
·Лайков: 2
·Просмотров: 112
ПротоколFOMC
Просмотров: 25,160
98 обсуждают
BTCBreaks80K
Просмотров: 136,507
2,154 обсуждают