

forrestbit
16 Публикации
forrestbit
Отправить жалобу
Заблокировать пользователя
关注加密与Web3热点,用大白话讲清机制、行情背后的逻辑和常见坑。不喊单、不荐币。内容含AI辅助,经人工整理。评论区请勿发助记词。
7 подписок(и/а)
32 подписчиков(а)
20 понравилось
Посты
Все
Видео
·
--
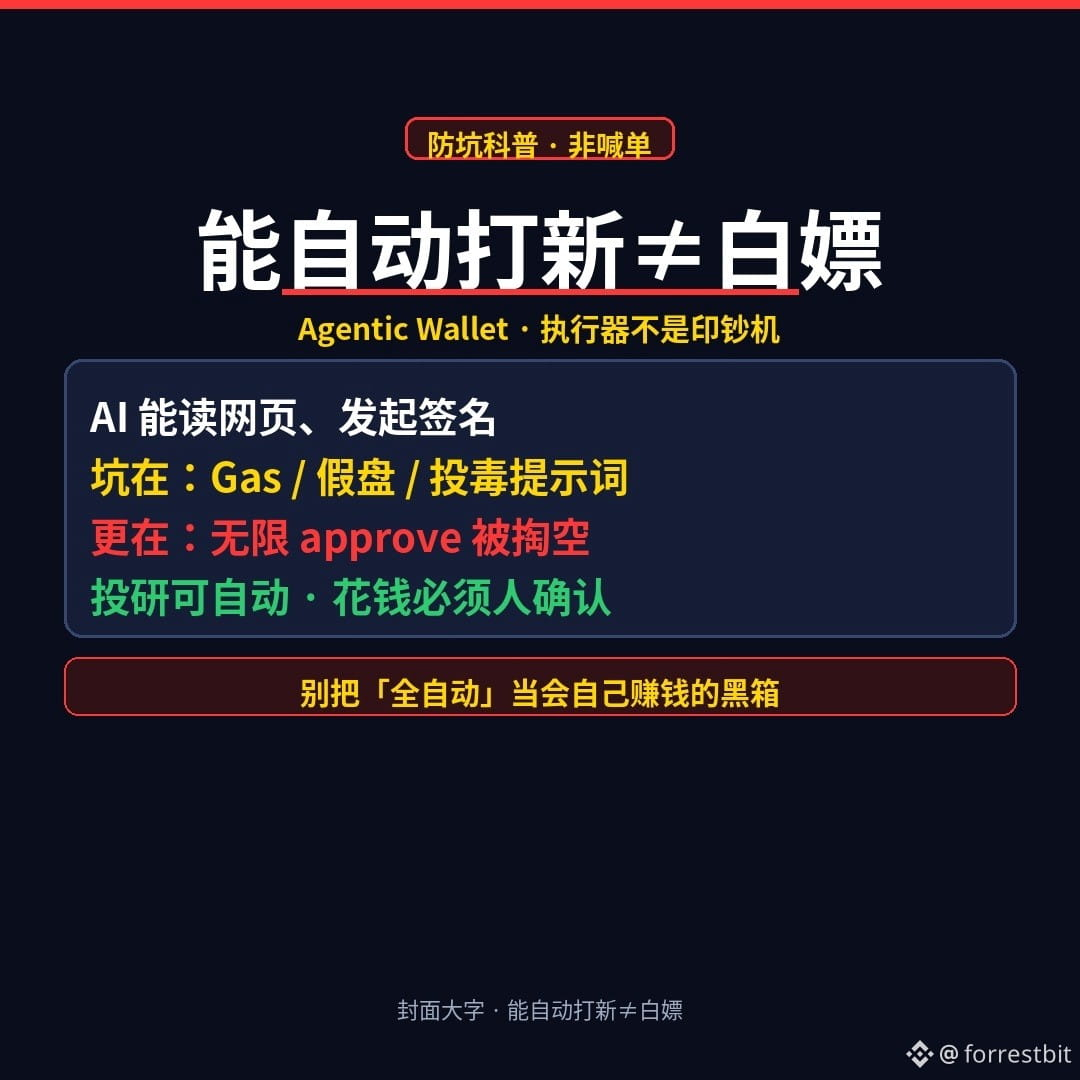
«Автоматически участвовать в запусках токенов» звучит заманчиво, но ловушка обычно не в приватном ключе
Говорят, что «Agentic Wallet + AI» могут круглосуточно автоматически участвовать в запусках токенов и проводить инвестиционные исследования. Первая мысль у многих: наконец-то можно лежать на диване и получать всё бесплатно?
Скажем прямо.
Что такое Agentic Wallet (простыми словами)
Это не «более умный холодный кошелёк», а способ подключить к AI-ассистенту просмотр страниц, выполнение команд и инициирование подписей/транзакций. AI читает переданные ему ссылки и задания, а кошелёк выполняет действия в блокчейне.
По сути, это исполнитель с правом подписи, а не машина для печатания денег.
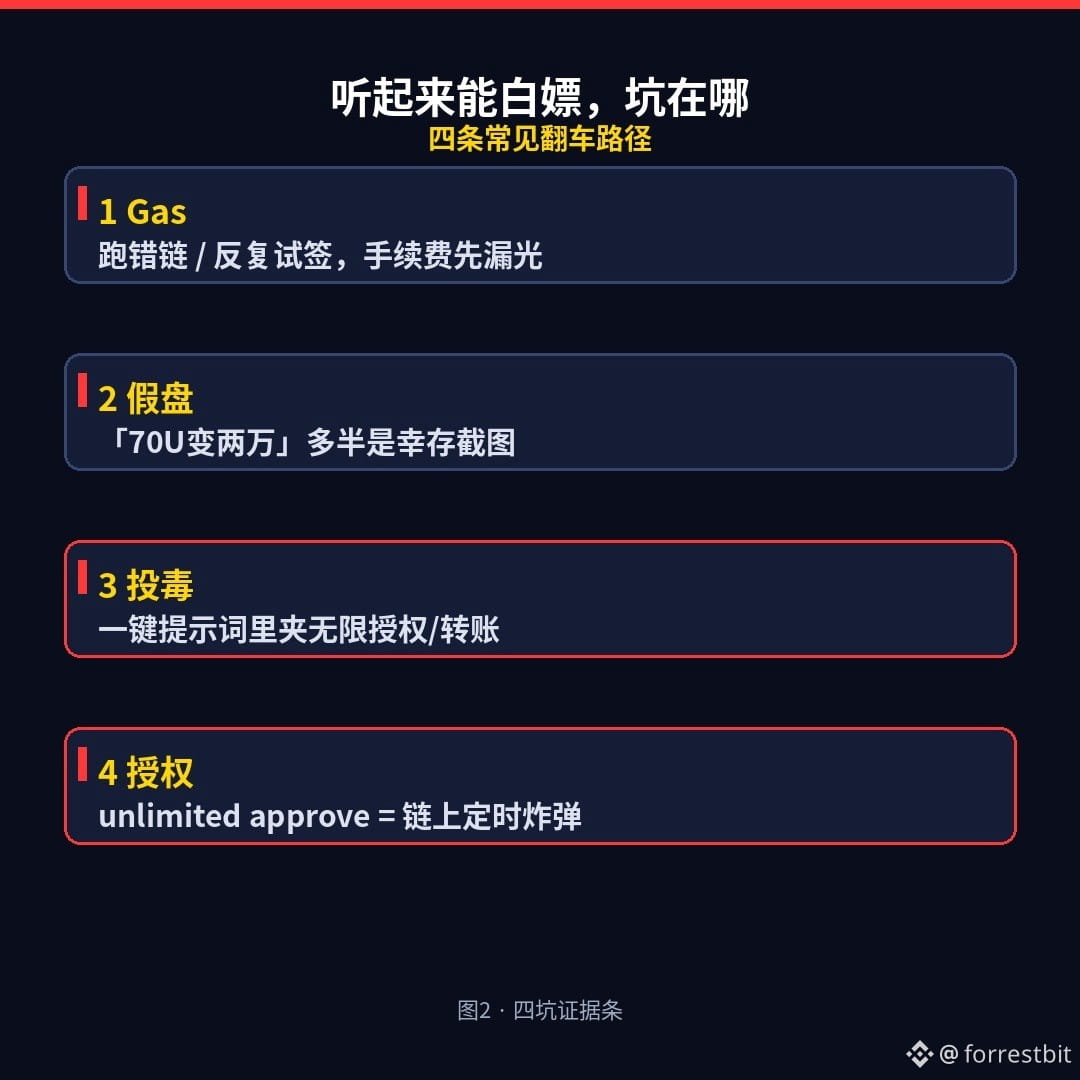
Звучит так, будто можно всё автоматизировать и получать бесплатно. Где подвох?
1)Gas и комиссии: он не избавит вас от Gas. Переключение не на ту сеть, повторные попытки и несколько подписей на мошенническом проекте — деньги начнут утекать через комиссии.
2)Фальшивые проекты и обещания «золотого токена»: скриншоты в чатах вроде «из 70 U сделал 20 тысяч» — чаще всего истории выживших. Те, кто потерял всё в той же группе, скриншоты не выкладывают. Если вы не понимаете, насколько глубоко рынок сможет поглотить ваши токены, не верьте в «доход без риска».
3)Вредоносные инструкции: на страницах, в комментариях и скопированных у других «промптах в один клик» могут прятаться команды вроде «выдать неограниченное разрешение / перевести на такой-то адрес». AI послушно их выполнит — вы думаете, что участвуете в запуске токена, а на деле подписываете себе ловушку.
4)Кража средств через разрешение (approve): классический способ опустошить кошелёк в блокчейне — чаще не кража сид-фразы, а ваша подпись под разрешением вида «этот контракт может распоряжаться моими токенами без ограничений». Разрешение остаётся в блокчейне, и им могут воспользоваться в любой момент.
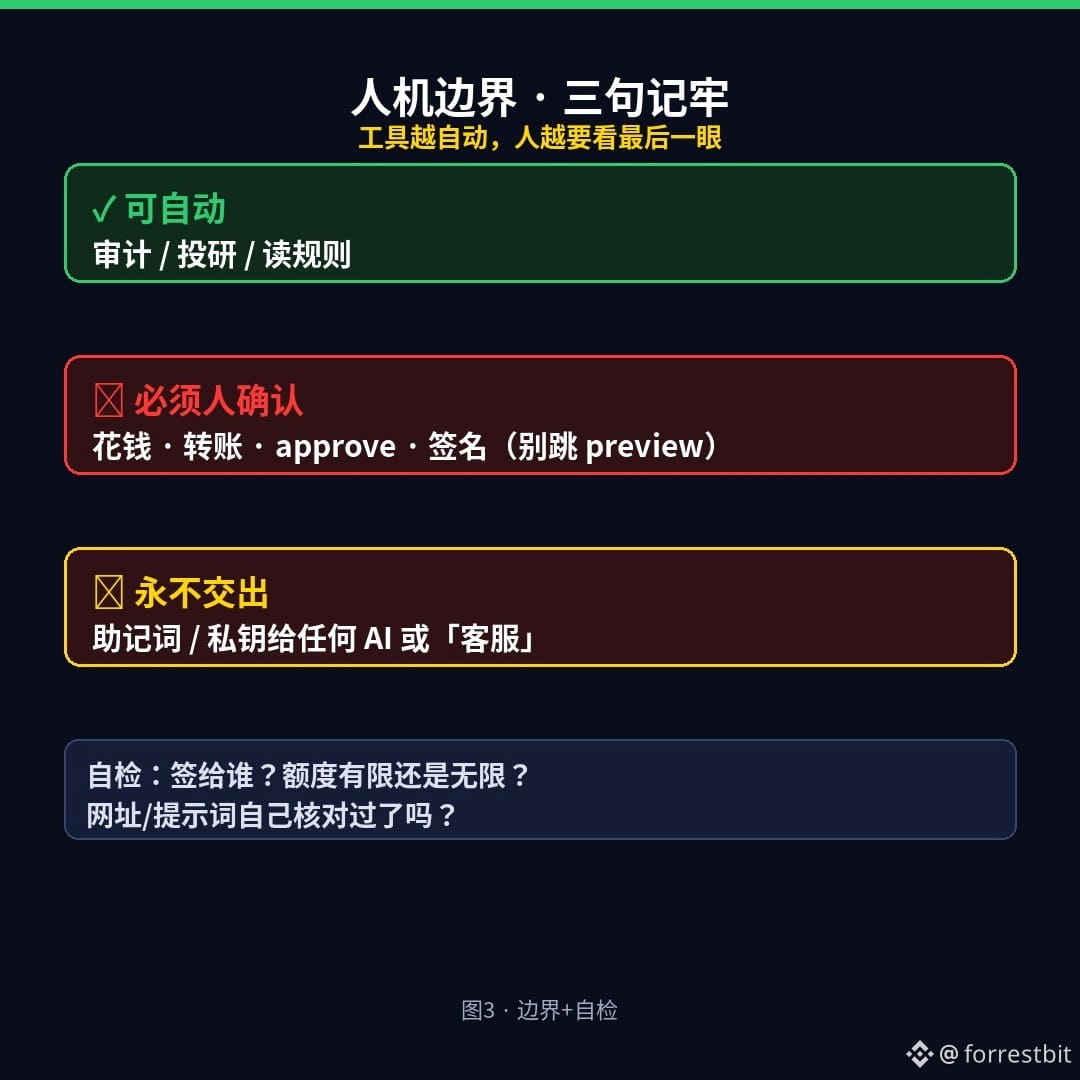
Границы между человеком и машиной (достаточно запомнить эти три правила)
- Аудит, инвестиционные исследования, чтение правил: это можно автоматизировать с помощью AI.
- Траты, переводы, approve и подписи: обязательно подтверждайте сами; не пропускайте предварительный просмотр.
- Сид-фразу и приватный ключ никогда не передавайте ни одному AI, «службе поддержки» или обучающему боту. Даже официальный skill не должен их запрашивать.
Чем больше автоматизации в инструменте, тем важнее самому проверить всё в последний раз: кому вы даёте разрешение, на какую сумму и не безлимитное ли оно.
Вы можете пользоваться Agentic Wallet — просто не стоит считать его «чёрным ящиком, который сам зарабатывает деньги».
Самопроверка для читателей (перед публикацией пройдитесь по списку)
□ Я могу объяснить, кому принадлежит контракт, с которым взаимодействует эта подпись? Разрешение ограниченное или безлимитное?
□ Я сам открыл и проверил промпт и ссылку, а не просто скопировал их из чата одним нажатием?
□ Если мне нужны только инвестиционные исследования: отключил ли я автоматические траты и оставил ли только режим чтения?
Чего вы боитесь больше: A — фальшивая страница запуска токена выманит безлимитное разрешение или B — пока всё работает «на полном автомате», Gas постепенно сгорит? Выберите в комментариях (только не публикуйте сид-фразу).
(Материал носит просветительский характер и не является инвестиционной рекомендацией. Автор не торгует и не даёт торговых сигналов. Материал создан с помощью AI и отредактирован человеком.)
$BTC
#加密安全 #AgenticWallet #Web3Образование
111
·
--
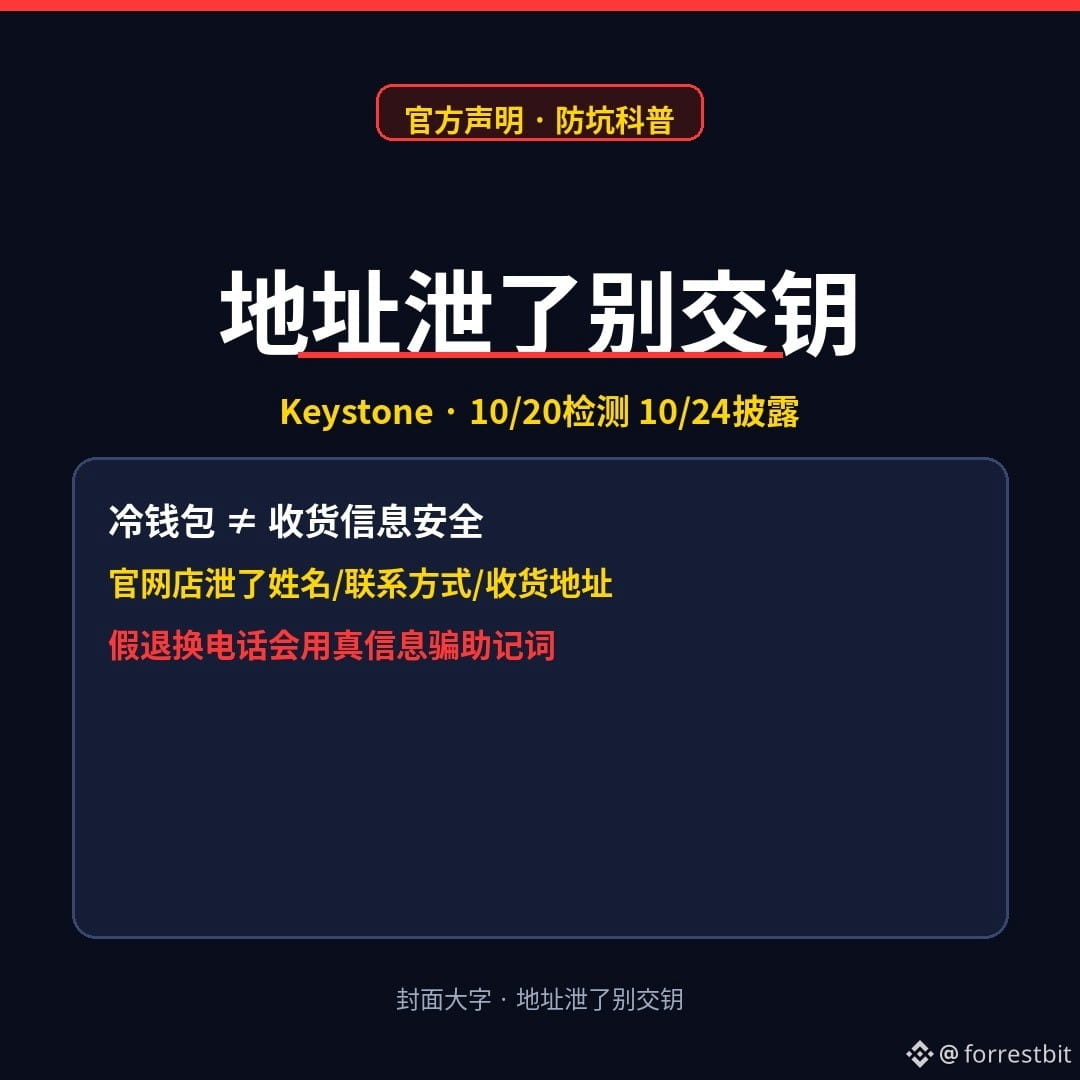
На официальном сайте Keystone утекли адреса доставки — вы бы доверили сид-фразу звонящему по поводу «официального возврата»?
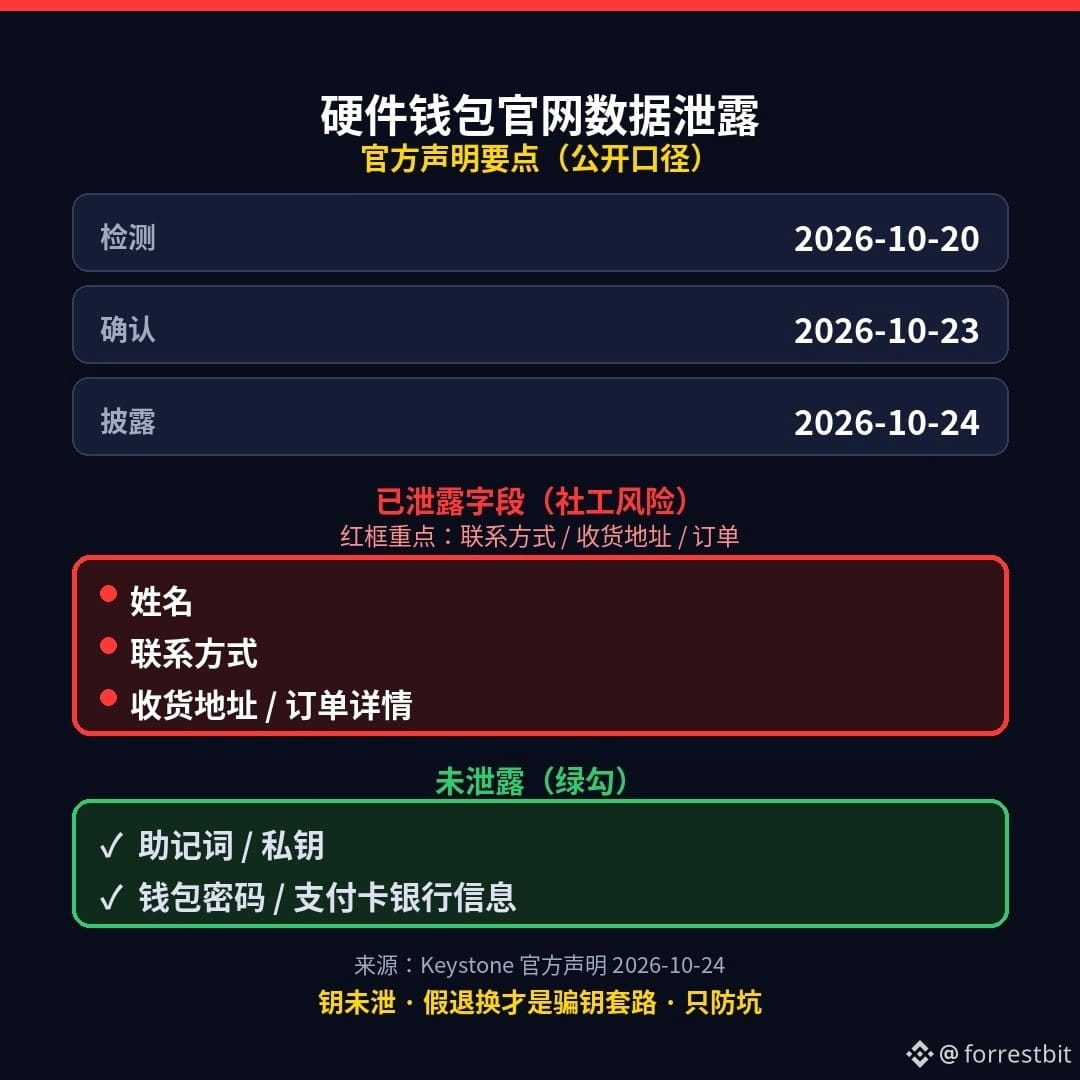
Официальная информация: производитель аппаратных кошельков Keystone сообщил примерно 2026-10-24 об аномальной активности в данных интернет-магазина. Проблему обнаружили 10/20, подтвердили 10/23. Утекли: имена, контактные данные, адреса доставки и сведения о заказах. Не утекли: банковские данные платёжных карт, сид-фразы, приватные ключи и пароли от кошельков.
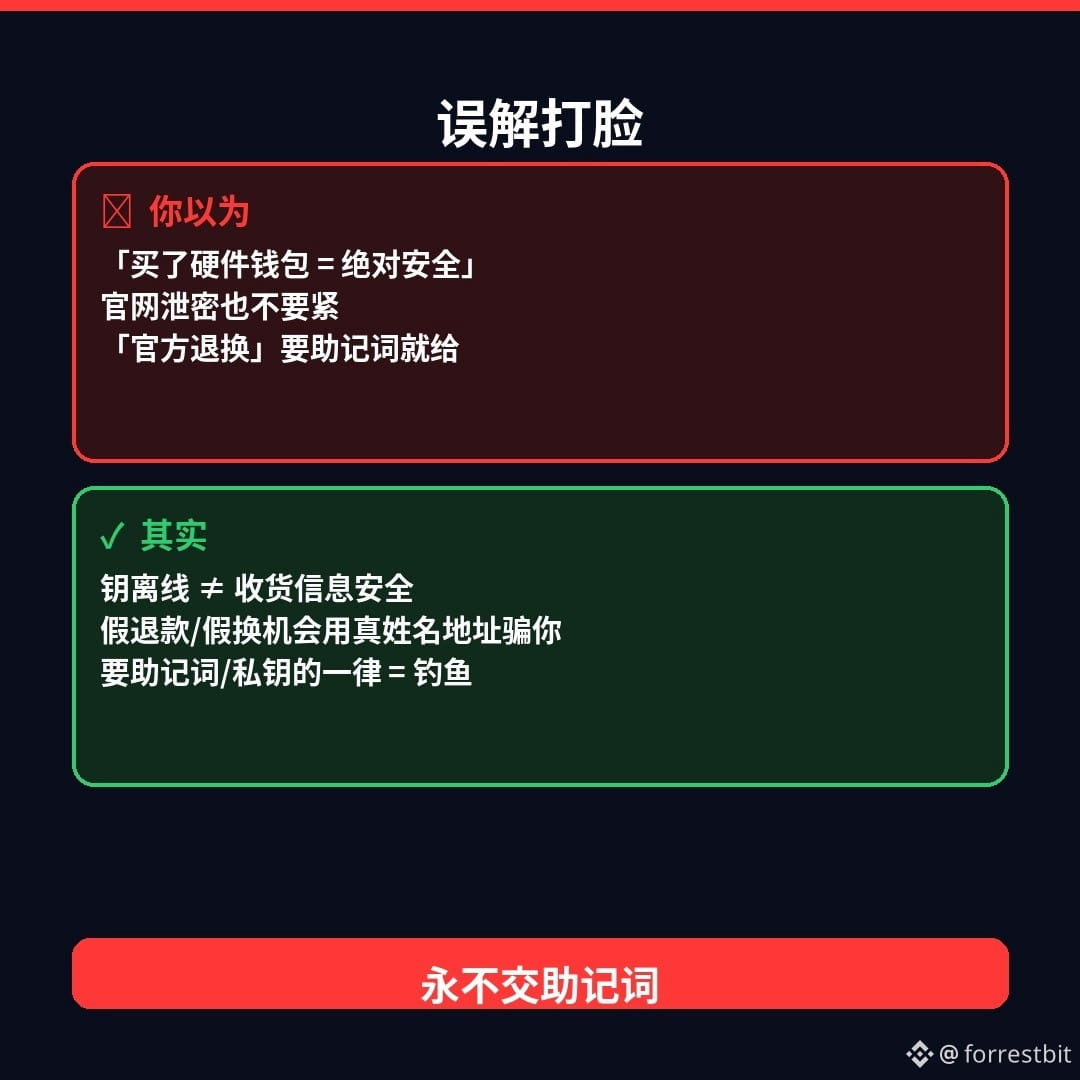
Многие думают: «Купил холодный кошелёк — и ты в полной безопасности». Но вот неприятная правда: ключи могут храниться офлайн, а данные о доставке из интернет-магазина всё равно могут утечь. Мошенники могут использовать ваше настоящее имя и адрес, чтобы обманом выманить сид-фразу, притворившись, что оформляют возврат, замену устройства или звонят из службы поддержки. Запомните одно железное правило: если по телефону, по ссылке из сообщения о доставке или на веб-странице у вас просят сид-фразу или приватный ключ — это фишинг.
Три вещи, которые можно сделать уже сегодня:
1) Если вам звонят якобы из «официальной службы возврата/обмена» и просят сид-фразу — положите трубку и проверьте информацию через официальный канал, который вы нашли самостоятельно.
2) Не переходите по подозрительным ссылкам из писем или SMS с предложением «заменить устройство на новое».
3) Храните сид-фразу только на офлайн-носителе. Никогда не произносите её вслух и никому не отправляйте её фотографии.
Предупреждение о рисках: даты и перечень данных взяты из официального заявления Keystone и пересказов в открытых источниках. Перед публикацией проверьте актуальную официальную информацию. Это не инвестиционная рекомендация. Мы не рекомендуем монеты и не призываем к покупке или продаже. Материал создан с помощью ИИ и отредактирован человеком.
Чего вы боитесь больше: звонка с предложением «официального возврата» или ссылки из сообщения о доставке с предложением «заменить устройство на новое»? Выберите один вариант в комментариях (только ни в коем случае не публикуйте сид-фразу или приватный ключ).
$BTC
#加密安全 #硬件钱包 #ОбъяснениеWeb3
1
171
·
--
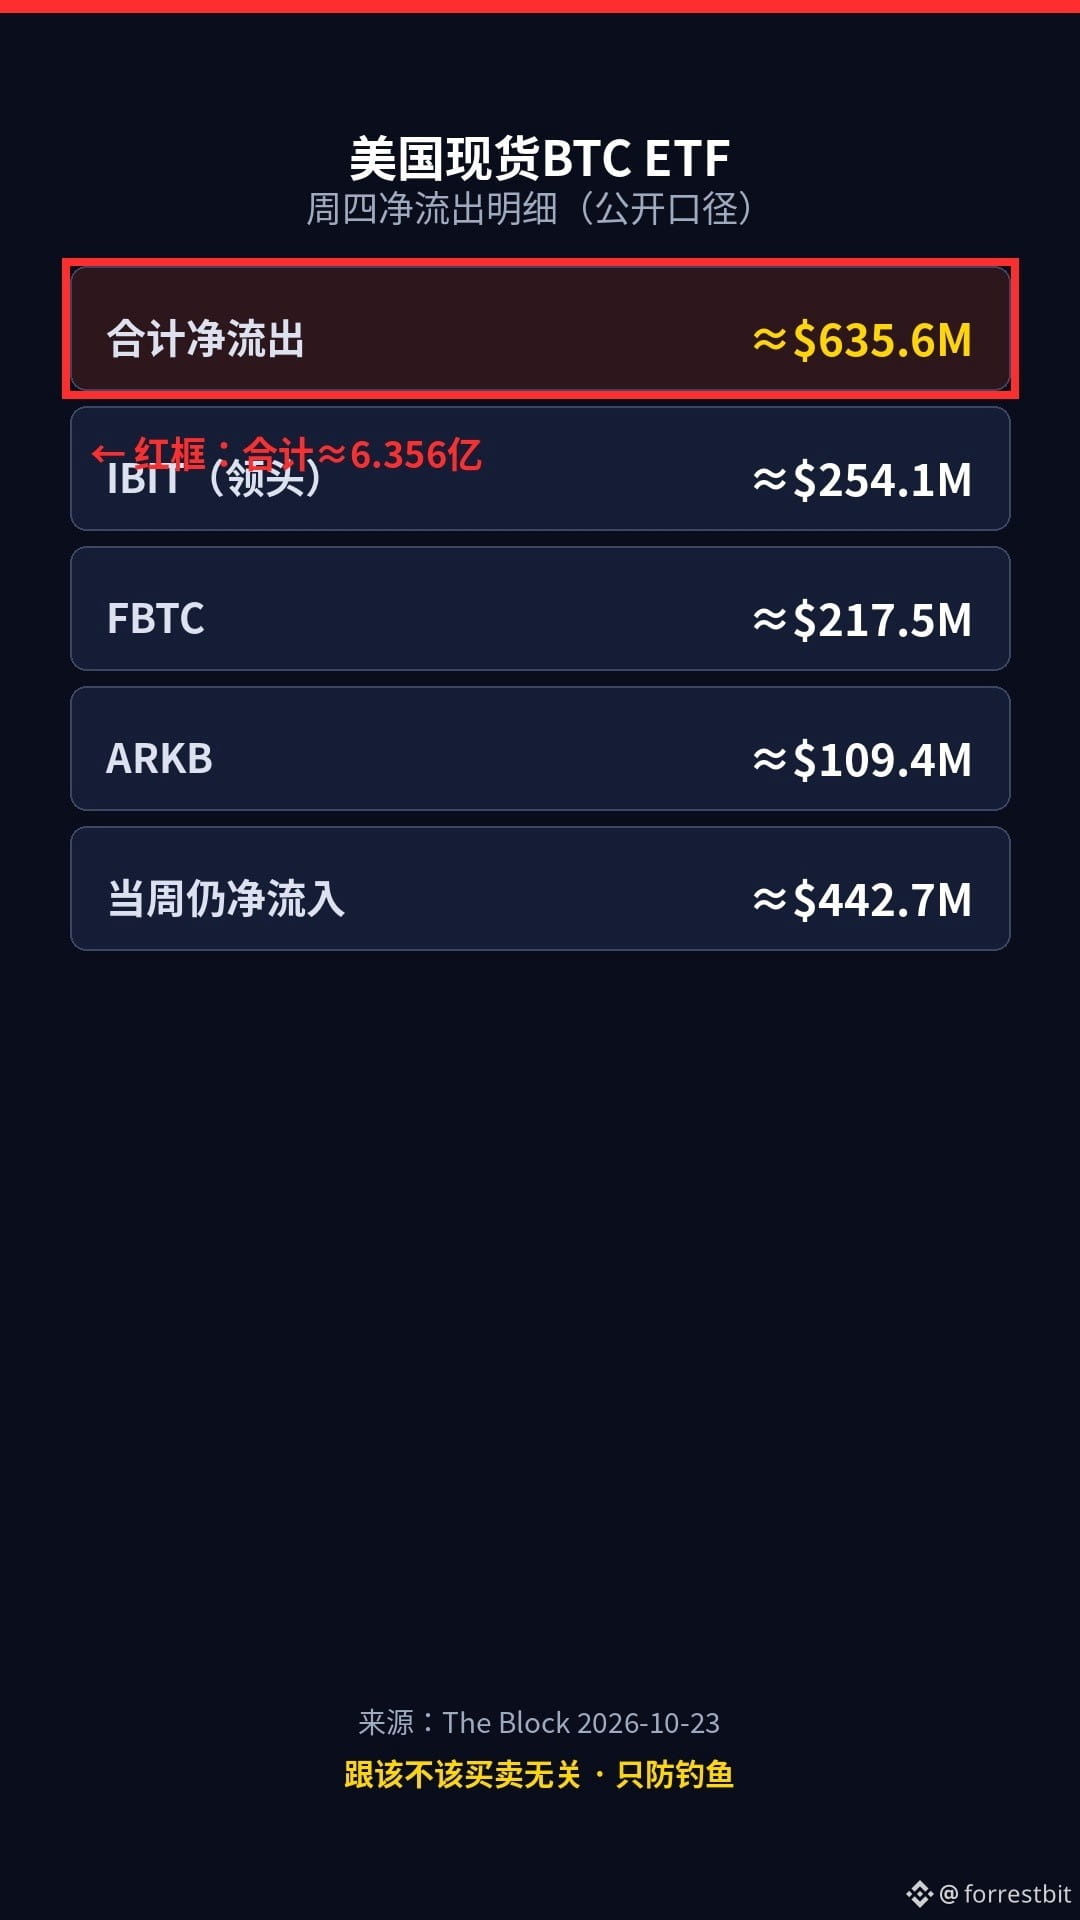
Отток из ETF за день превысил $600 млн — осмелитесь передать свою сид-фразу тому, кто в личных сообщениях обещает «обеспечить сохранность активов»?
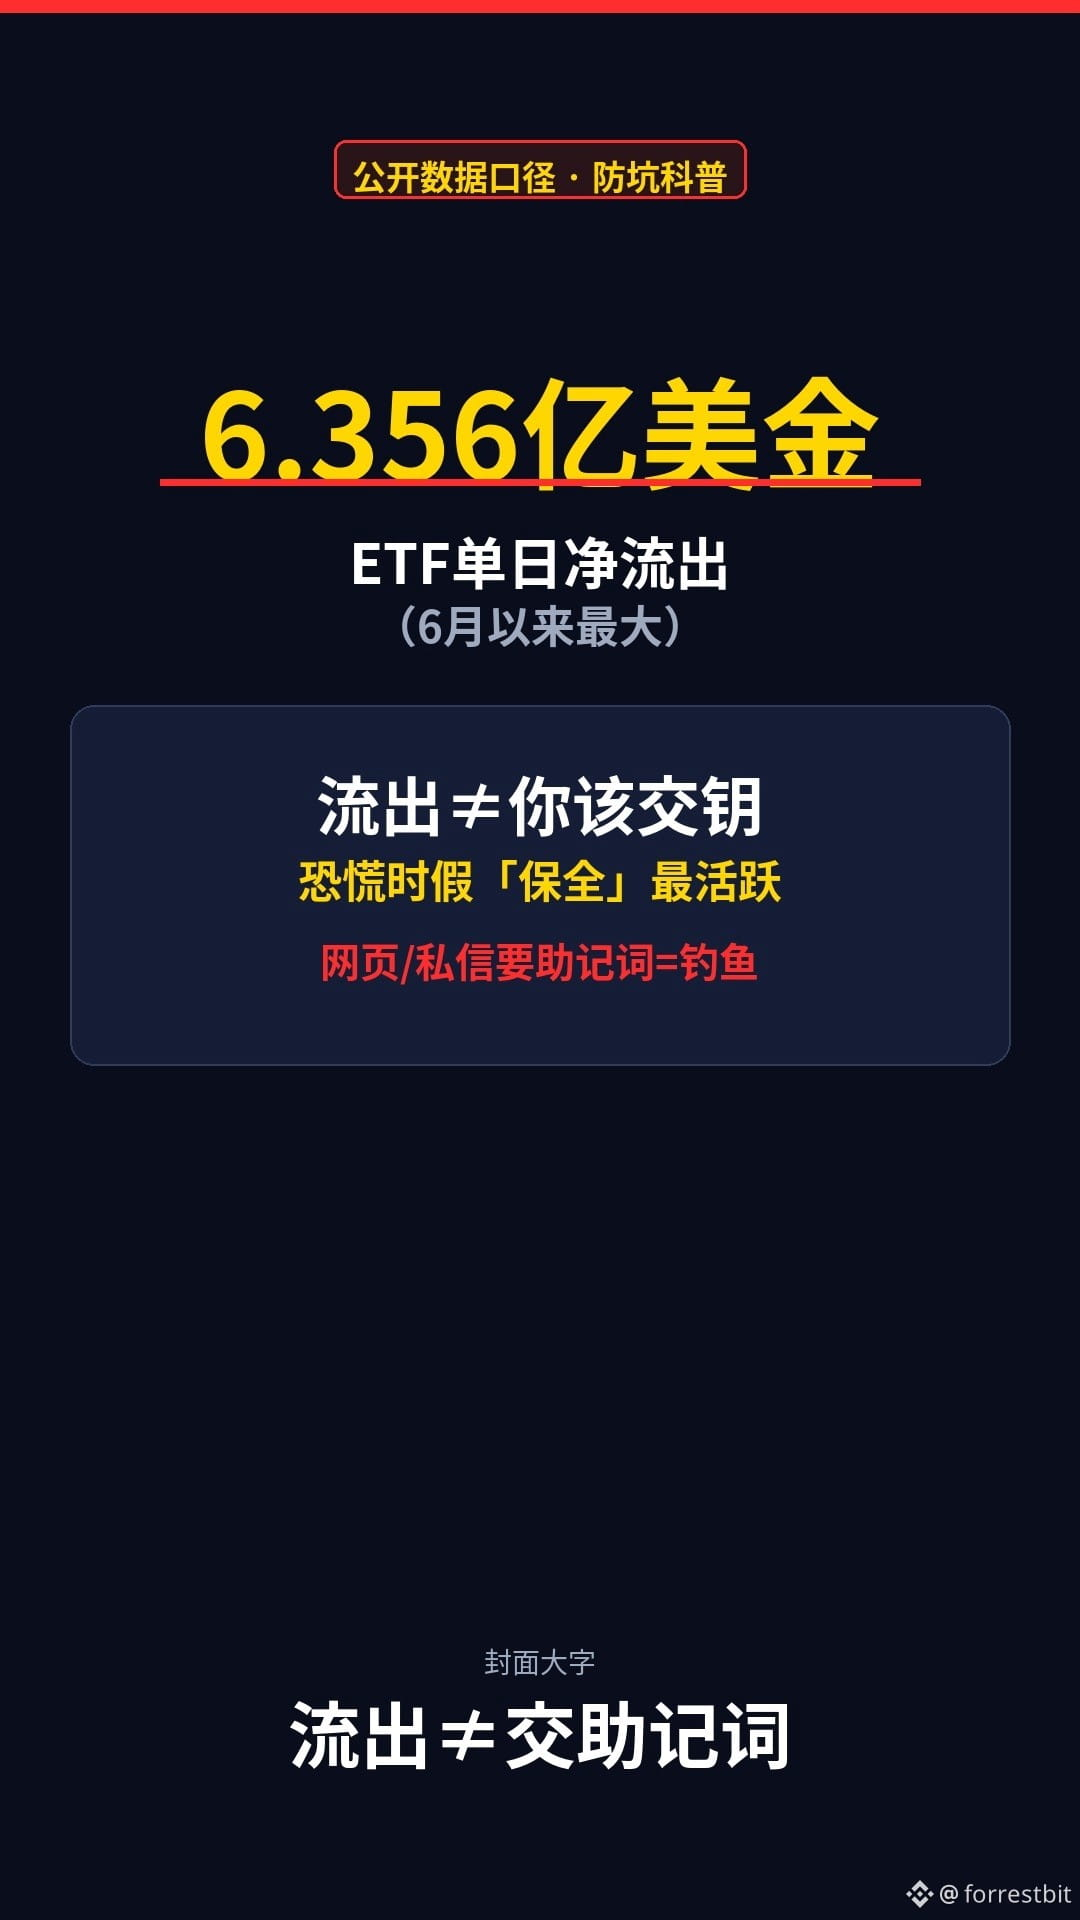
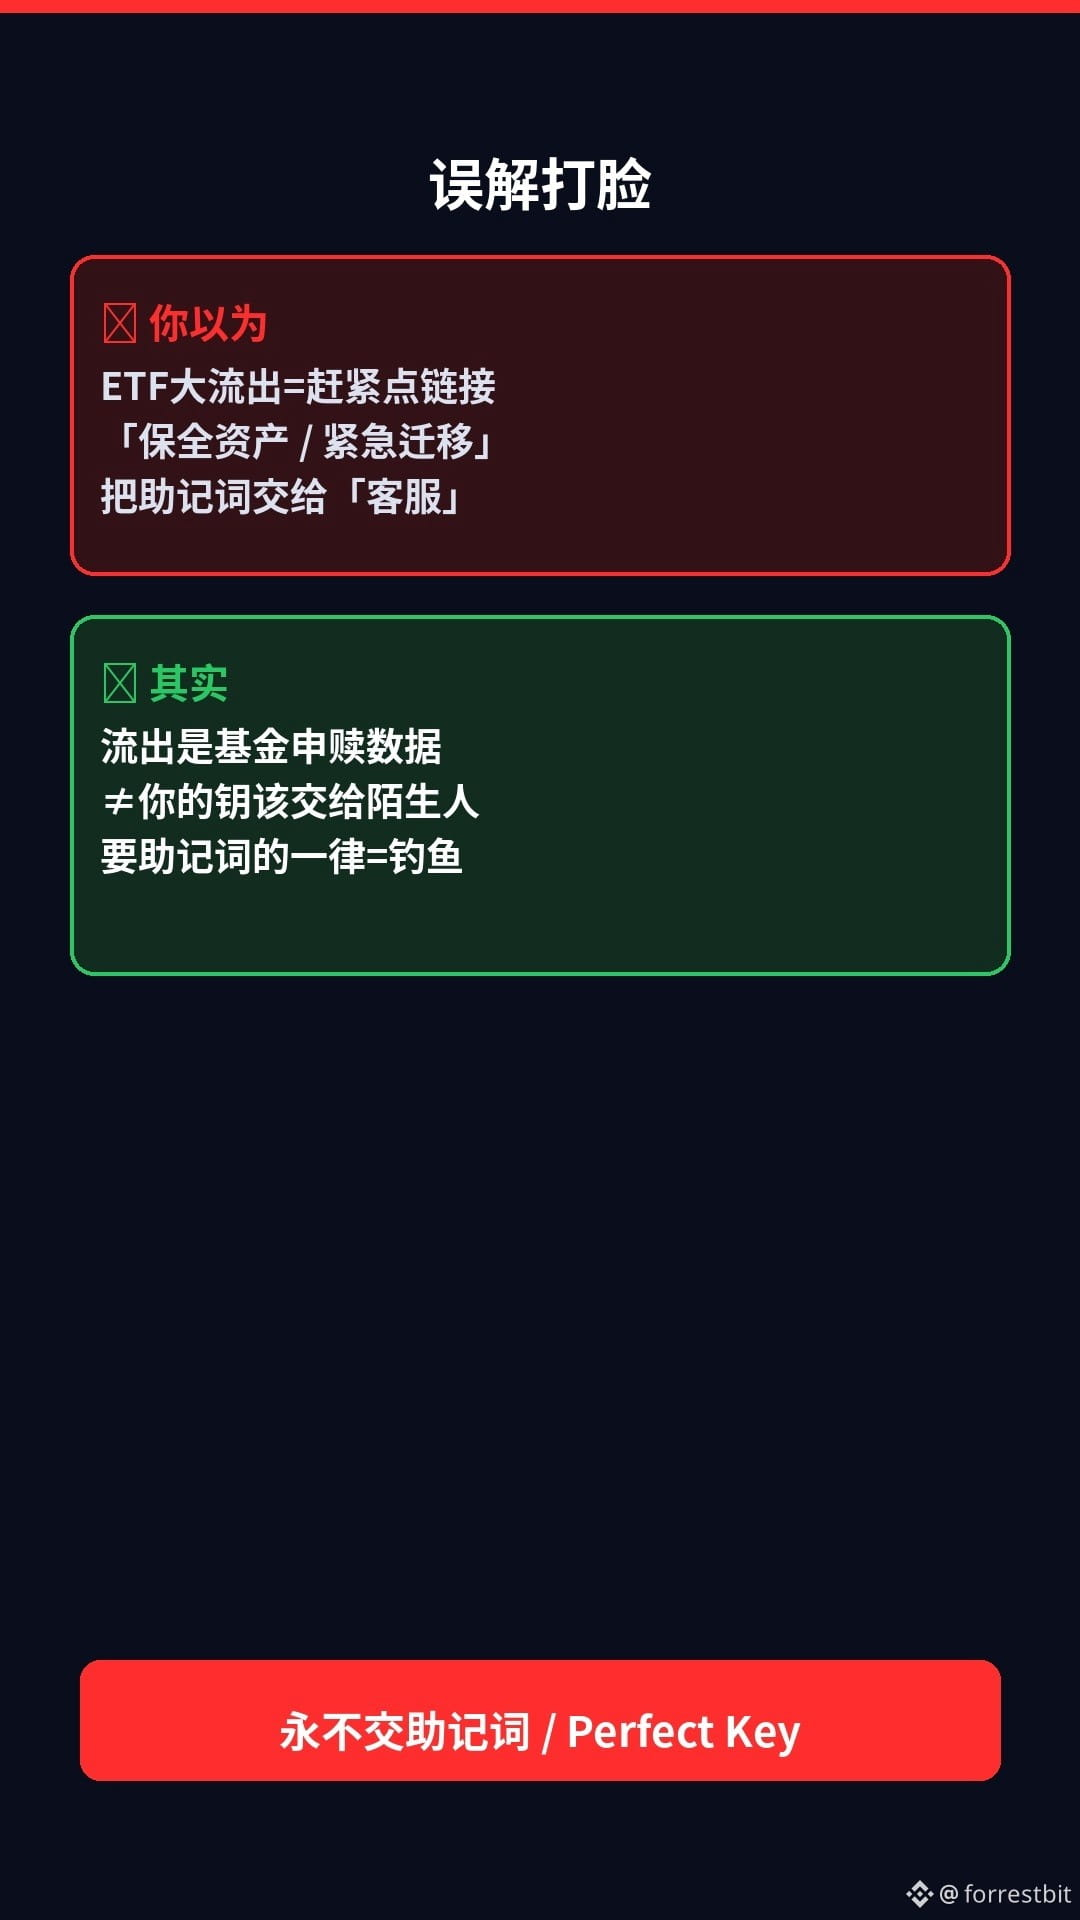
По открытым данным: в четверг чистый отток средств из американских спотовых Bitcoin ETF составил около $635,6 млн (по сообщениям, это крупнейший дневной отток с июня), лидером стал IBIT с оттоком около $254 млн. Многие видят «крупный отток» и паникуют. Но вот что важно: данные о создании и погашении паёв ≠ повод передавать ключи кому-либо для «экстренного обеспечения сохранности активов».
Во время паники обычно становится больше фальшивых сотрудников поддержки, поддельных предложений «перевести активы» и мошеннических личных сообщений от якобы службы поддержки. Главное правило простое: любая ссылка, звонок или веб-страница, где у вас просят сид-фразу или Perfect Key, — это фишинг.
Три вещи, которые можно сделать уже сегодня вечером:
1) Не переходите по незнакомым ссылкам с предложениями «помочь сохранить активы» или «перевести их».
2) Проверяйте данные только через сохранённые вами закладки или официальное приложение.
3) Если вам звонят и просят сид-фразу — повесьте трубку и проверьте информацию через официальные каналы.
Предупреждение о рисках: цифры приведены по пересказам открытых сообщений о потоках средств в ETF; перед публикацией проверьте актуальные данные. Это не инвестиционная рекомендация. Не рекламируем монеты и не даём торговых сигналов. Материал создан при помощи ИИ и отредактирован человеком.
Когда рынок падает, чего вы больше боитесь: случайно перейти по ссылке для «сохранения активов» или получить звонок от фальшивой службы поддержки? Выберите один вариант в комментариях (ни в коем случае не публикуйте сид-фразу или приватный ключ).
$BTC $IBIT
#加密安全 #钱包安全 #Web3ликбез
1
53
·
--
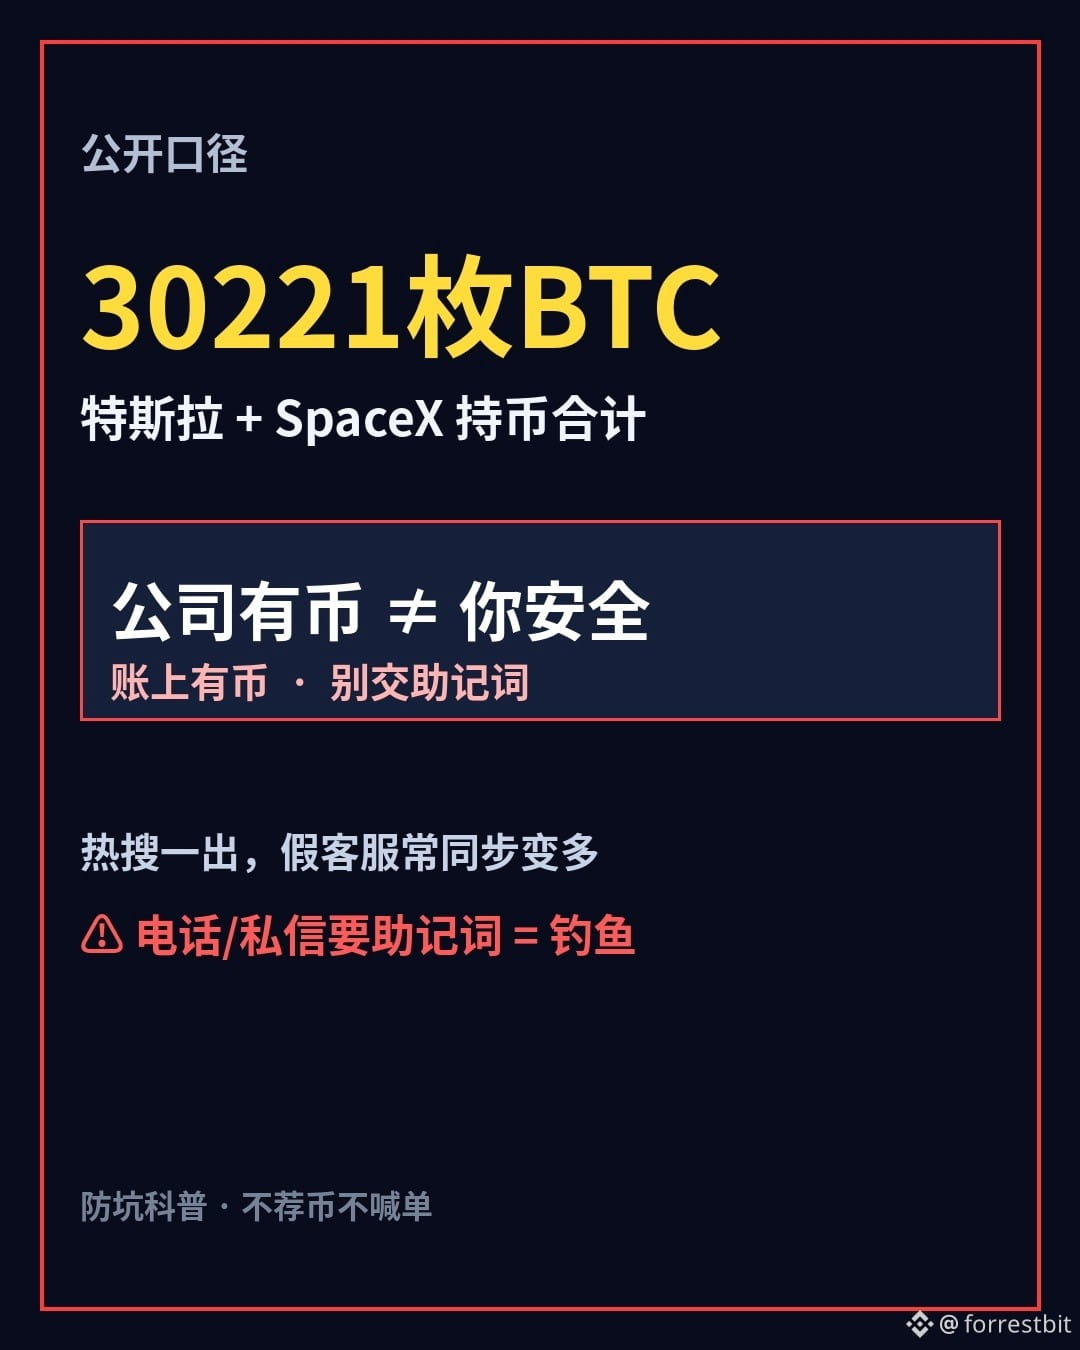
На счетах двух компаний Маска в сумме 30 тысяч BTC — ты бы доверил мнемоническую фразу «службе поддержки из трендов»?
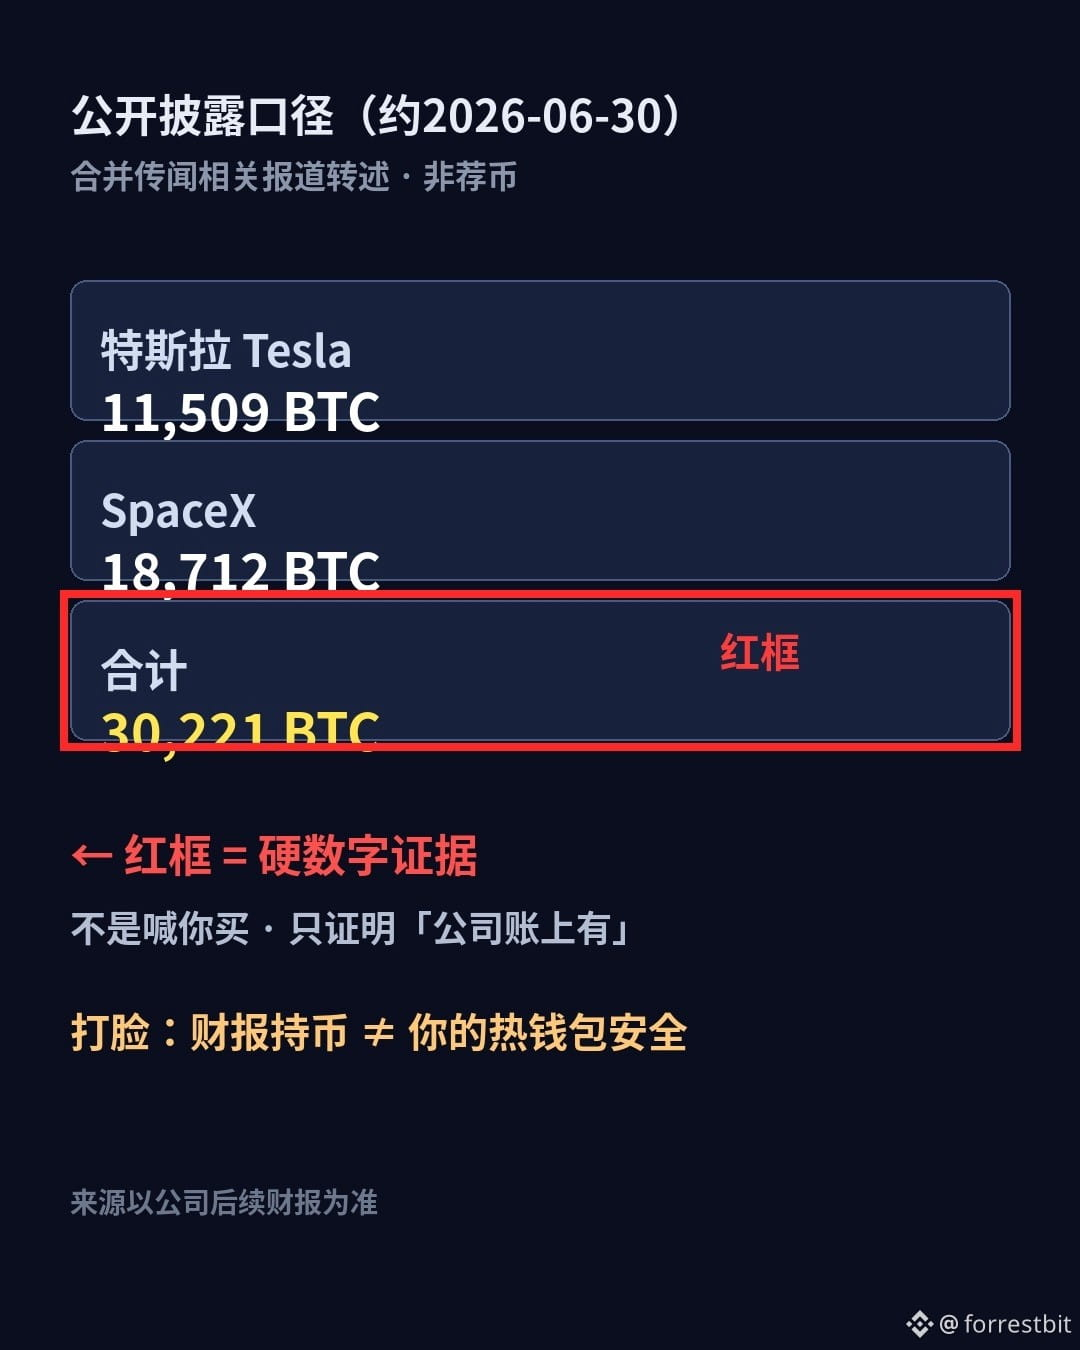
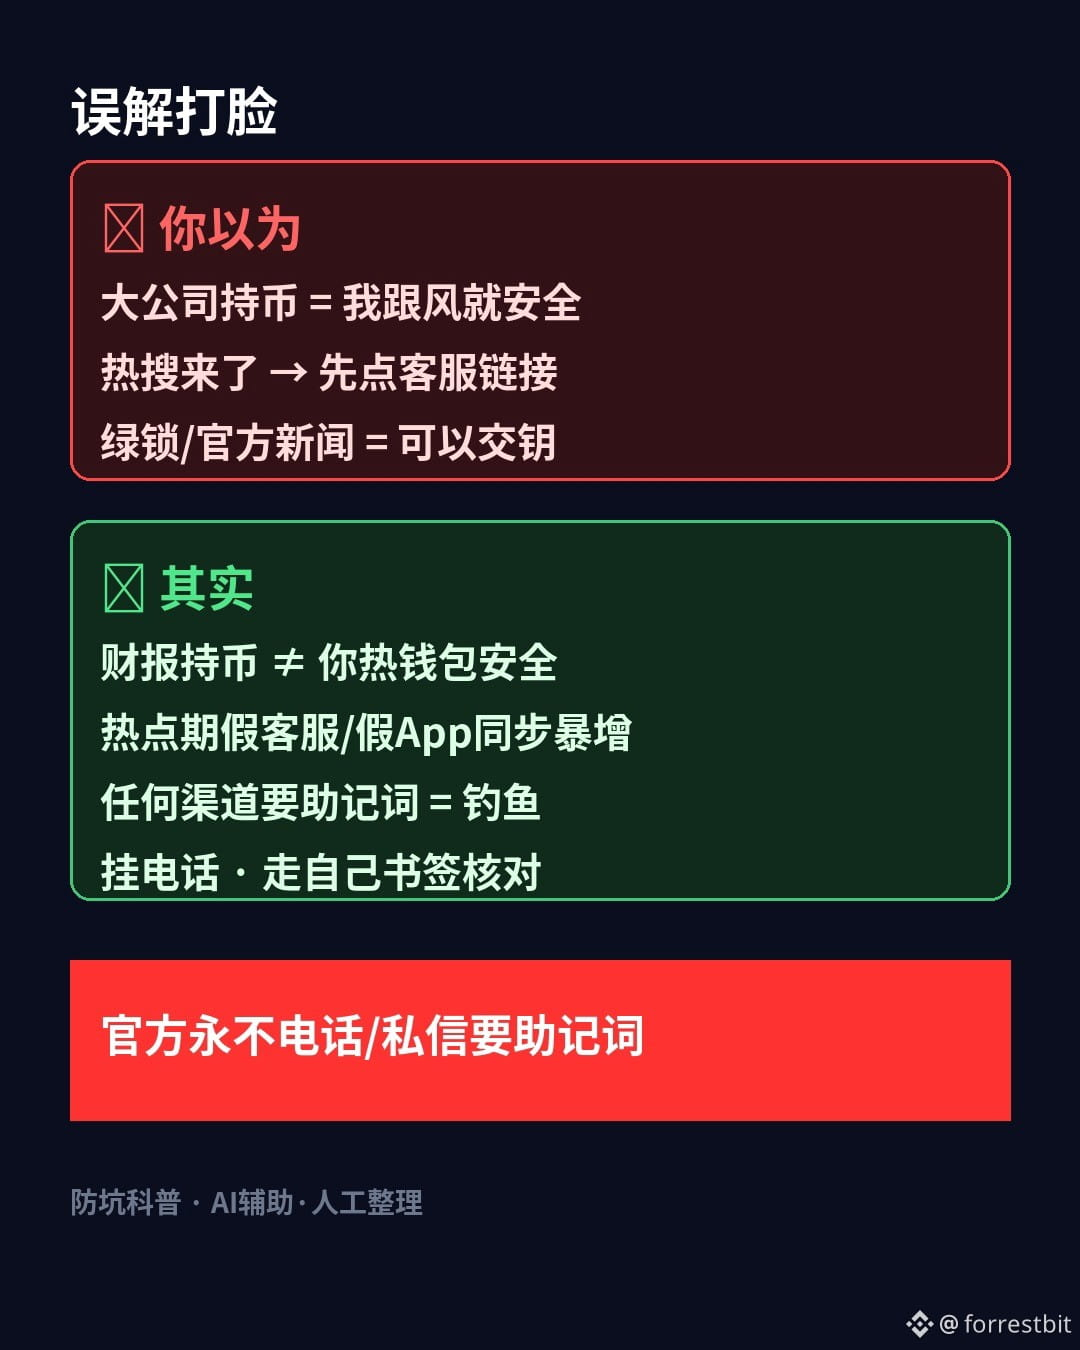
По данным публичных публикаций: у Tesla около 11 509 + у SpaceX около 18 712 ≈ 30 221 BTC (раскрытая информация примерно на 2026-06-30; переговоры об объединении продолжаются, условия не определены). Многие видят, что «крупная компания действительно держит криптовалюту», и расслабляются — но вот где подвох: наличие криптовалюты на балансе компании ≠ безопасность твоего горячего кошелька.
Когда тема попадает в тренды, часто одновременно множатся фальшивые службы поддержки, поддельные приложения и ссылки для «проверки». Железное правило простое: любой звонок, личное сообщение или сайт, где просят мнемоническую фразу или «Perfect Key», — это фишинг.
Вот что можно сделать уже сегодня вечером:
1) Не переходи по незнакомым ссылкам «службы поддержки / эйрдропа / регистрации объединения» под трендовой темой
2) Проверяй объявления только в официальном приложении или через сохранённые тобой закладки
3) Если звонят и просят мнемоническую фразу → положи трубку и проверь информацию через официальные каналы
Предупреждение о рисках: данные о криптовалютных активах основаны на пересказах публичных публикаций о раскрытой информации; ориентируйтесь на последующие отчёты компаний. Объединение ещё не состоялось. Не является рекомендацией покупать криптовалюту или призывом к торговле. Материал создан с помощью ИИ и отредактирован вручную.
Когда появляется горячая тема, чего ты больше опасаешься: перейти по ошибочной ссылке или получить звонок от фальшивой службы поддержки? Выбери один вариант в комментариях (ни в коем случае не публикуй мнемоническую фразу или приватный ключ).
$BTC $TSLA
#加密安全 #钱包安全 #Web3Просвещение
2
183
·
--
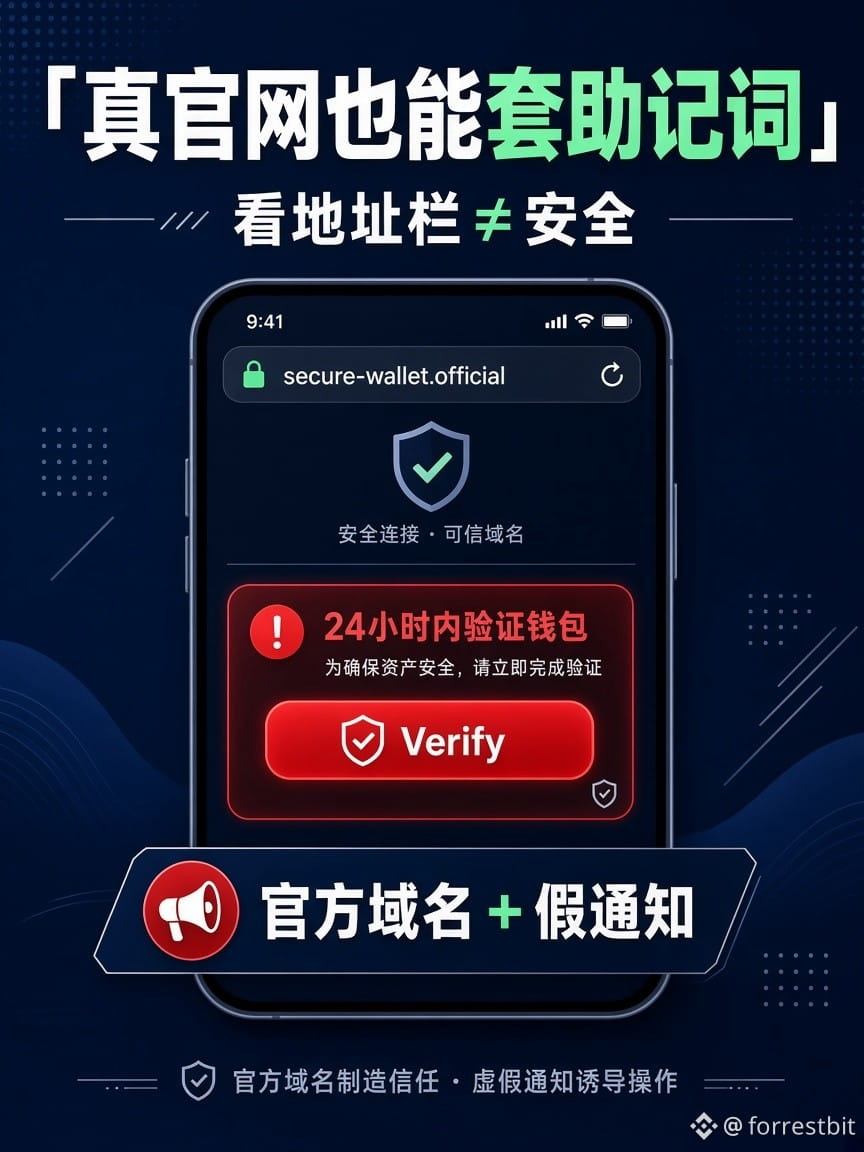
Адрес сайта официальный, замок зелёный — осмелитесь ввести сид-фразу на веб-странице?
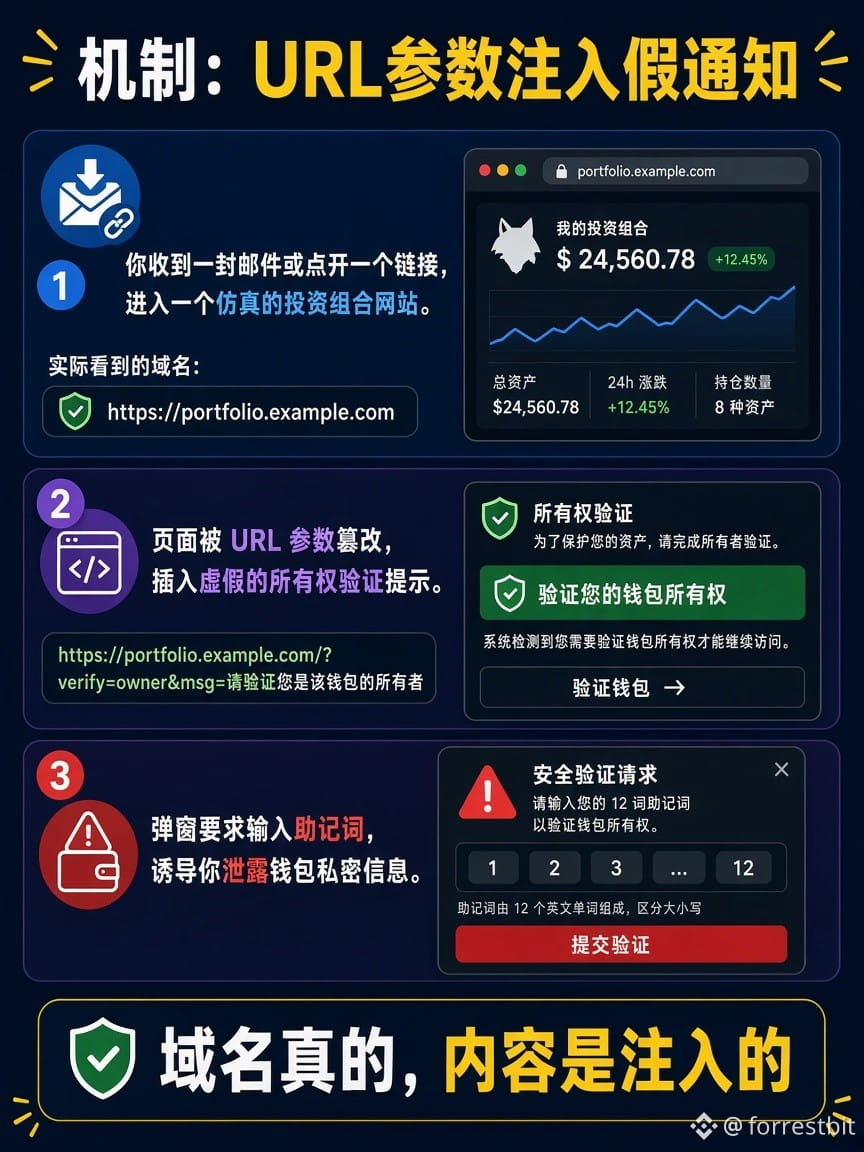
Многие думают: достаточно взглянуть на домен. На этой неделе выяснилось обратное: фишинговое письмо вело на настоящий домен MetaMask Portfolio, а через параметры URL на страницу добавили поддельное уведомление: «Подтвердите в течение 24 часов, иначе аккаунт будет отключён», — после чего просили ввести сид-фразу. По официальным данным, уязвимость исправили примерно 10/15–10/19.
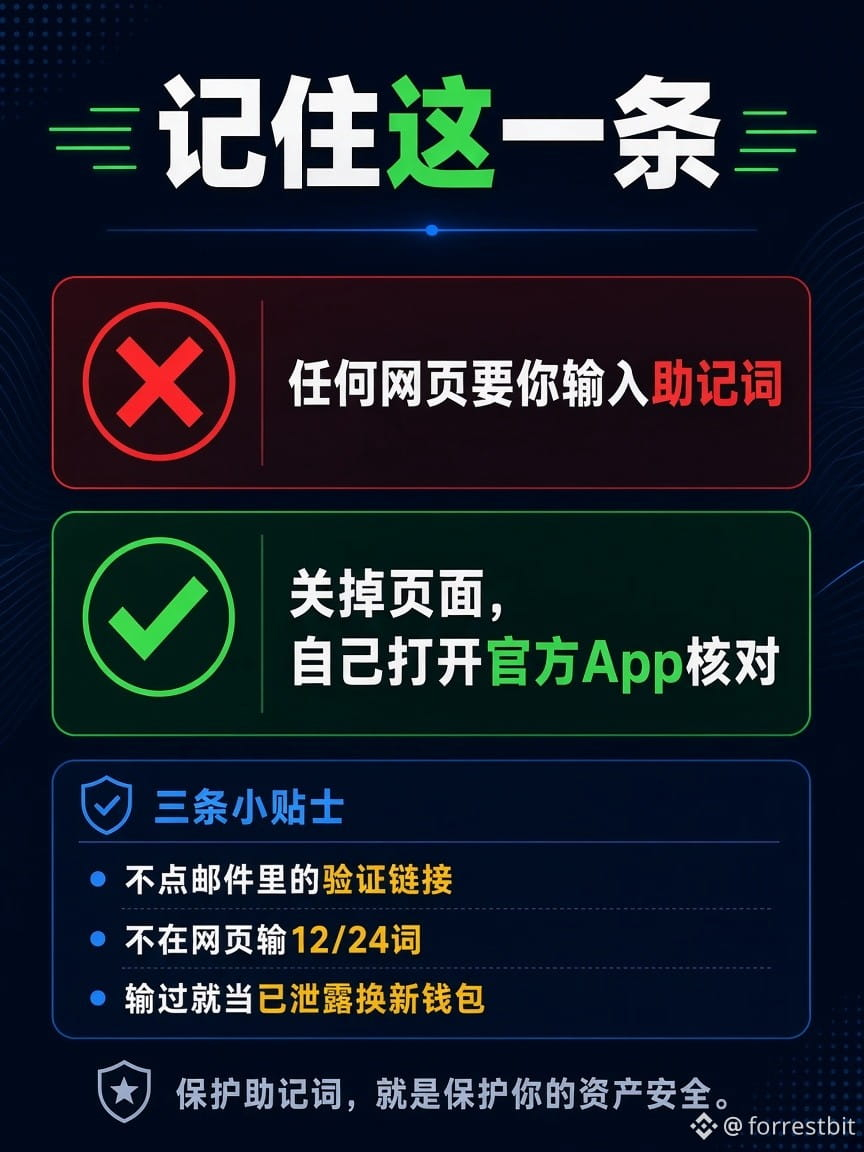
Жёсткое правило: любая веб-страница (в том числе официальный сайт), которая просит сид-фразу, — это фишинг. Зелёный замок лишь подтверждает, что вы подключились к этому домену, но не доказывает, что каждая строка на экране написана официальной командой.
Три вещи, которые можно сделать уже сегодня:
1)Не переходите по ссылкам «подтвердить/восстановить кошелёк» из писем, личных сообщений и групповых чатов
2)Проверяйте объявления только в официальном приложении или через закладки, не переходите по ссылкам
3)Если вводили сид-фразу на веб-странице, считайте её скомпрометированной: создайте новый кошелёк с новой сид-фразой и переведите туда активы
Предупреждение о рисках: хронология событий составлена по опубликованному разбору инцидента; ориентируйтесь на последующие официальные разъяснения. Не рекомендуем монеты и не призываем к покупке или продаже. Материал создан с помощью ИИ и отредактирован вручную.
Вам попадались ссылки, которые «выглядели как официальный сайт»? Расскажите в комментариях, как вы их проверяете (ни в коем случае не публикуйте сид-фразу).
$BTC $ETH
#加密安全 #防钓鱼 #безопасностькошелька
1
314
·
--
Поддельные уведомления тоже могут притворяться официальными
Даже push-уведомление от официального приложения может быть поддельным. В таких уведомлениях часто пишут «Синхронизация с другого устройства / Немедленно подтвердите», а затем заманивают на сайт, где требуют сид-фразу.
Запомните: настоящие уведомления никогда не просят вводить сид-фразу на сайте.
Этот материал создан при помощи ИИ.$BTC $ETH
Вам приходило push-уведомление с просьбой «Срочно подтвердить кошелёк»?
#加密安全 #硬件钱包 #防钓鱼 #ПлощадьBinance
115
·
--
Высокая цена Gas — это не произвольное списание
Многие думают, что платформа просто так списывает Gas. Точнее будет сказать: когда сеть перегружена, транзакции нужно включить в блок, и пользователи перебивают ставки, из-за чего комиссии растут. Ниже на примере $ETH объясню, как работает этот механизм. Пример приведён для удобства поиска и не является инвестиционной рекомендацией.
Моё наблюдение: жалобы на «произвольные комиссии» не устраняют перегрузку. Понимание того, как работает аукцион, помогает избежать ошибок.
Предупреждение о рисках: комиссии меняются в зависимости от состояния сети. Ориентируйтесь на фактические данные в блокчейне или кошельке. Этот материал создан при помощи ИИ.
В какой ситуации вы столкнулись с самой высокой комиссией Gas? Делитесь в комментариях.
#Gas #以太坊 #区块链科普 #ПлощадкаBinance
119
·
--
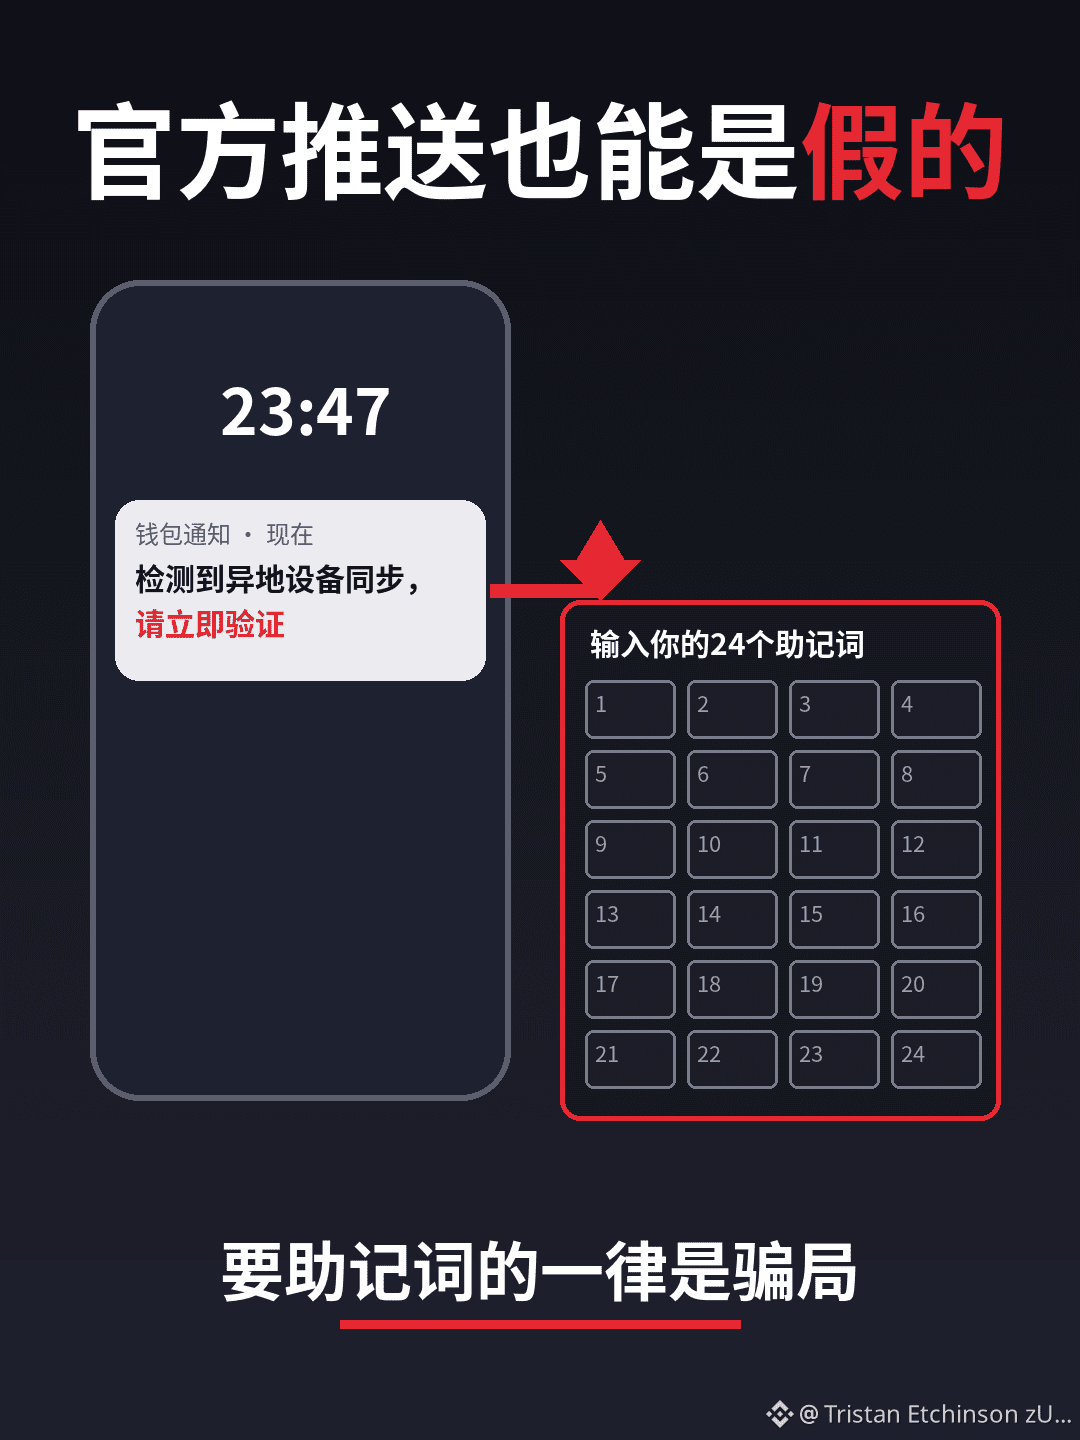
Даже официальные всплывающие окна могут выманивать seed-фразу
Многие думают: если предупреждение появилось в официальном приложении кошелька, значит, ему можно доверять.
На этой неделе два производителя аппаратных кошельков доказали обратное:
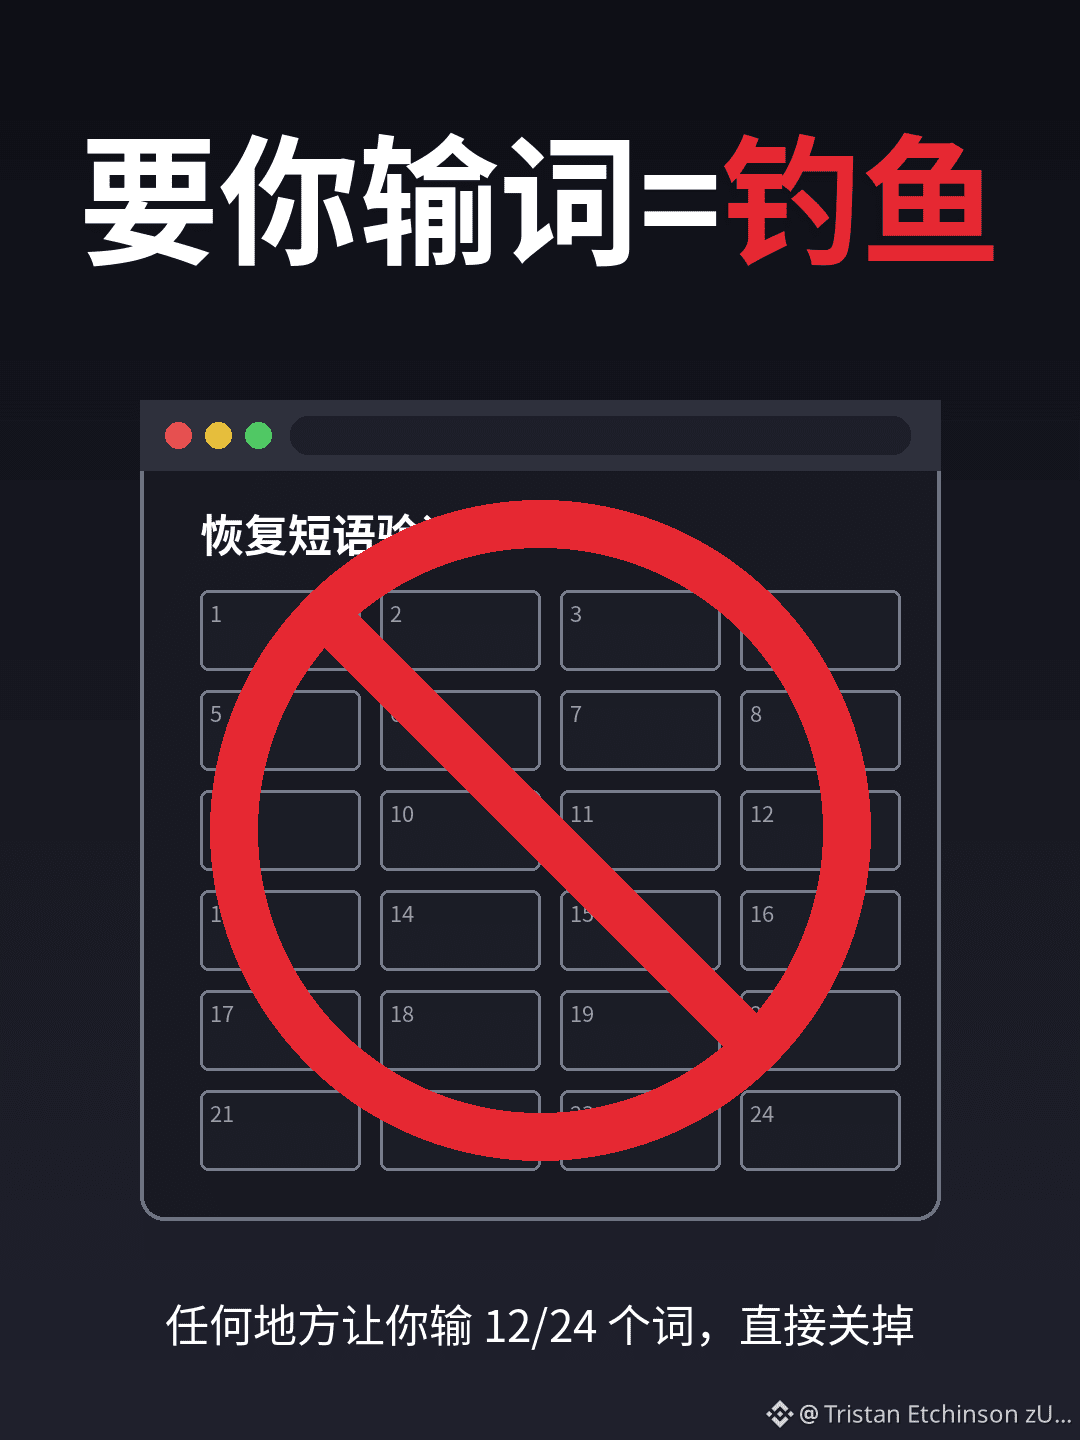
SecuX официально признала, что хакеры подменили баннер в приложении. Ссылка вела на поддельный сайт, где просили ввести 12 или 24 слова;
Сервис push-уведомлений NGRAVE взломали. В фальшивом уведомлении говорилось: «Ваши активы синхронизированы с телефоном в Москве», а затем пользователя перенаправляли на сайт, где запрашивали seed-фразу. По оценкам, опубликованным на основе открытых расследований, с 84 кошельков вывели около 2,65 млн долларов — сами аппаратные кошельки взломаны не были.
Я это понимаю так: холодный кошелёк хранит приватные ключи внутри устройства, но не может помешать вам самим ввести seed-фразу. Каким бы официальным ни был канал, если вас просят ввести seed-фразу на сайте — это фишинг.
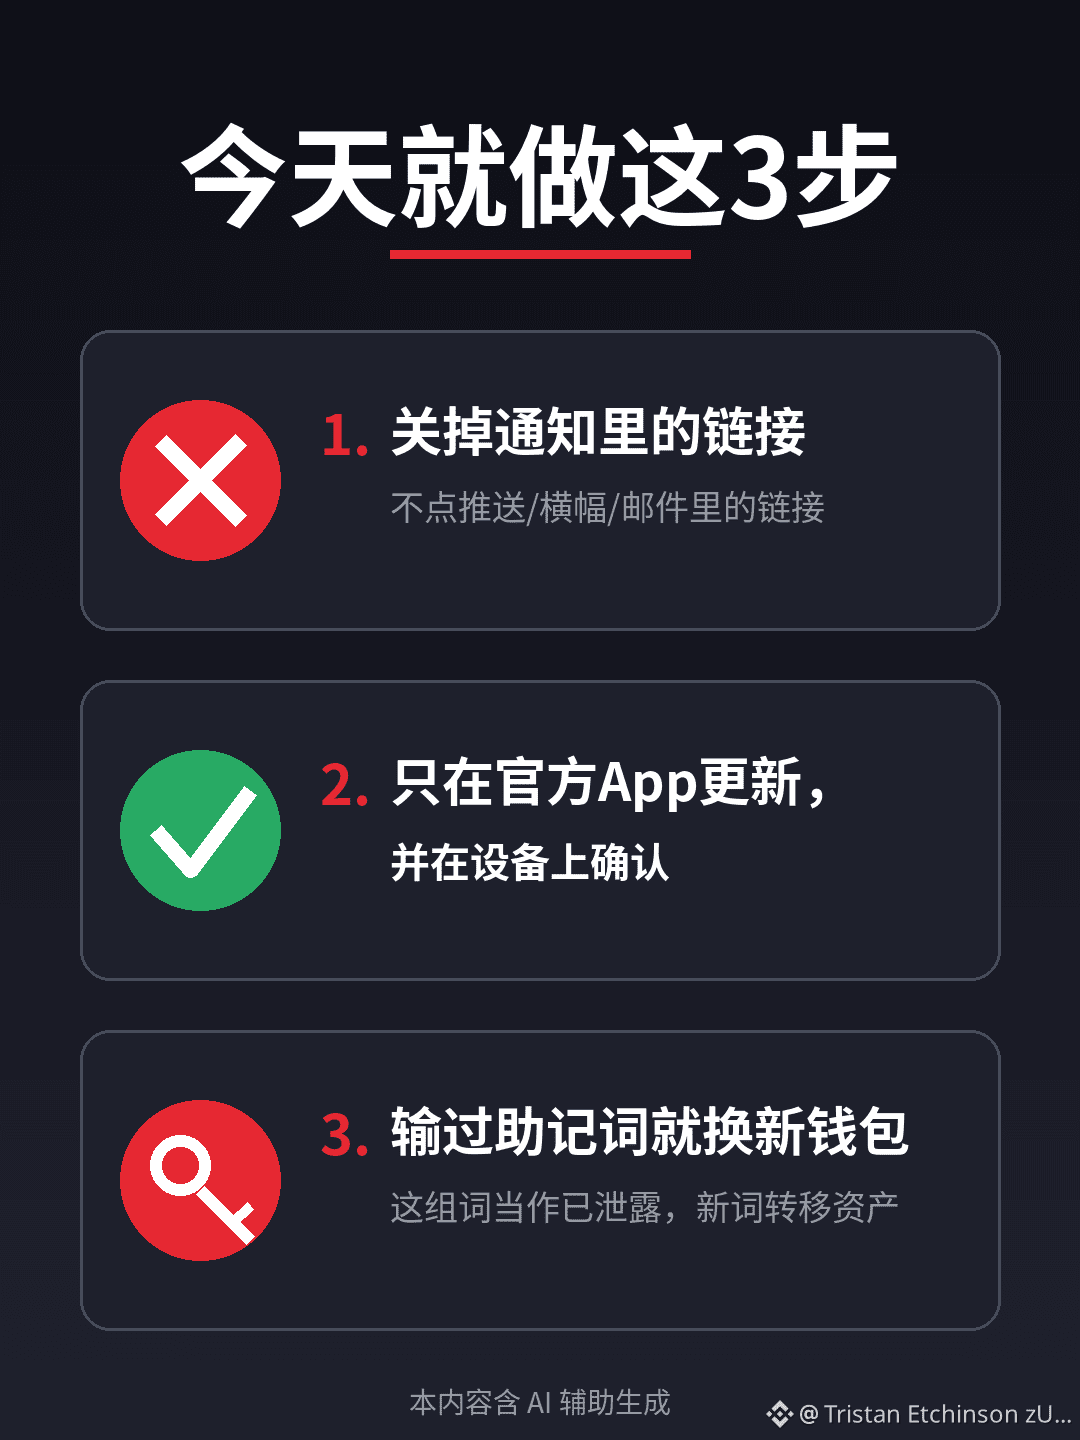
Три вещи, которые можно сделать уже сегодня:
1) Если любое уведомление, баннер, письмо или сайт просит ввести 12 или 24 слова — сразу закройте его.
2) Обновляйте прошивку только через официальное приложение и подтверждайте обновление на экране устройства. Не переходите по ссылкам из уведомлений.
3) Если вы уже вводили seed-фразу, считайте её скомпрометированной и переведите активы на новый кошелёк с новой seed-фразой.
Предупреждение о рисках: данные о потерях основаны на публичных публикациях и оценках по результатам анализа блокчейна. Ориентируйтесь на последующие официальные заявления. Мы не рекомендуем какие-либо бренды. Материал создан при помощи ИИ и отредактирован человеком.
Вы получали на телефон push-уведомления вроде «Кошелёк требует подтверждения» или «Срочное обновление»? Расскажите в комментариях, что это было (только не публикуйте seed-фразу).
$BTC $ETH
#加密安全 #硬件钱包 #防钓鱼 #币安广场
210
·
--
【Тестирование связности】Дядюшка Аган · канал публикации на Binance Square подключён. Это лишь тест API, можно не обращать внимания. #Тест
【Тестирование связности】Дядюшка Аган · канал публикации на Binance Square подключён. Это лишь тест API, можно не обращать внимания. #Тест
1
·
--
#CryptoMeteorShower Спасибо, что были с нами на всём пути! 8 лет вместе — растём вместе: #BinanceTurns8 Празднуем 8-летие Binance · получите свою долю наград в размере 2 888 888 долларов США в рамках криптовалютного «метеоритного дождя»! https://www.marketwebb.red/activity/binance-turns-8?ref=GRO_19600_ALGRP
#CryptoMeteorShower Спасибо, что были с нами на всём пути! 8 лет вместе — растём вместе: #BinanceTurns8 Празднуем 8-летие Binance · получите свою долю наград в размере 2 888 888 долларов США в рамках криптовалютного «метеоритного дождя»! https://www.marketwebb.red/activity/binance-turns-8?ref=GRO_19600_ALGRP
8
8
·
--
#BinanceTurns8 Соберите все #BinanceTurns8 символы криптовалютного зодиака и получите шанс выиграть дополнительные награды в BNB! https://www.marketwebb.red/activity/binance-turns-8?ref=GRO_19600_ALGRP
#BinanceTurns8 Соберите все #BinanceTurns8 символы криптовалютного зодиака и получите шанс выиграть дополнительные награды в BNB! https://www.marketwebb.red/activity/binance-turns-8?ref=GRO_19600_ALGRP
6
6
·
--
#BinanceTurns8 Соберите символы криптовалютных созвездий #BinanceTurns8 и получите шанс выиграть дополнительные награды в BNB! https://www.marketwebb.red/activity/binance-turns-8?ref=GRO_19600_ALGRP
#BinanceTurns8 Соберите символы криптовалютных созвездий #BinanceTurns8 и получите шанс выиграть дополнительные награды в BNB! https://www.marketwebb.red/activity/binance-turns-8?ref=GRO_19600_ALGRP
5
5
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
BinancePick
Просмотров: 3.1M
153,048 обсуждают
Присоединяйтесь к #EarningsSeason: прогнозируйте финансовые результаты на Binance Pick и делитесь своим мнением на Binance Square!
Binance Square Official
·Лайков: 412
·Просмотров: 343.3k
EarningsSeason
Просмотров: 5.3M
26,029 обсуждают
fomcотслеживание
Просмотров: 53,904
503 обсуждают