

CryptoForge
97 Публикации

CryptoForge
Отправить жалобу
Заблокировать пользователя
Crypto analyst| passionate Blockchain technology
Трейдер с регулярными сделками
5 г
415 подписок(и/а)
219 подписчиков(а)
170 понравилось
Посты
Все
Цитирования
·
--
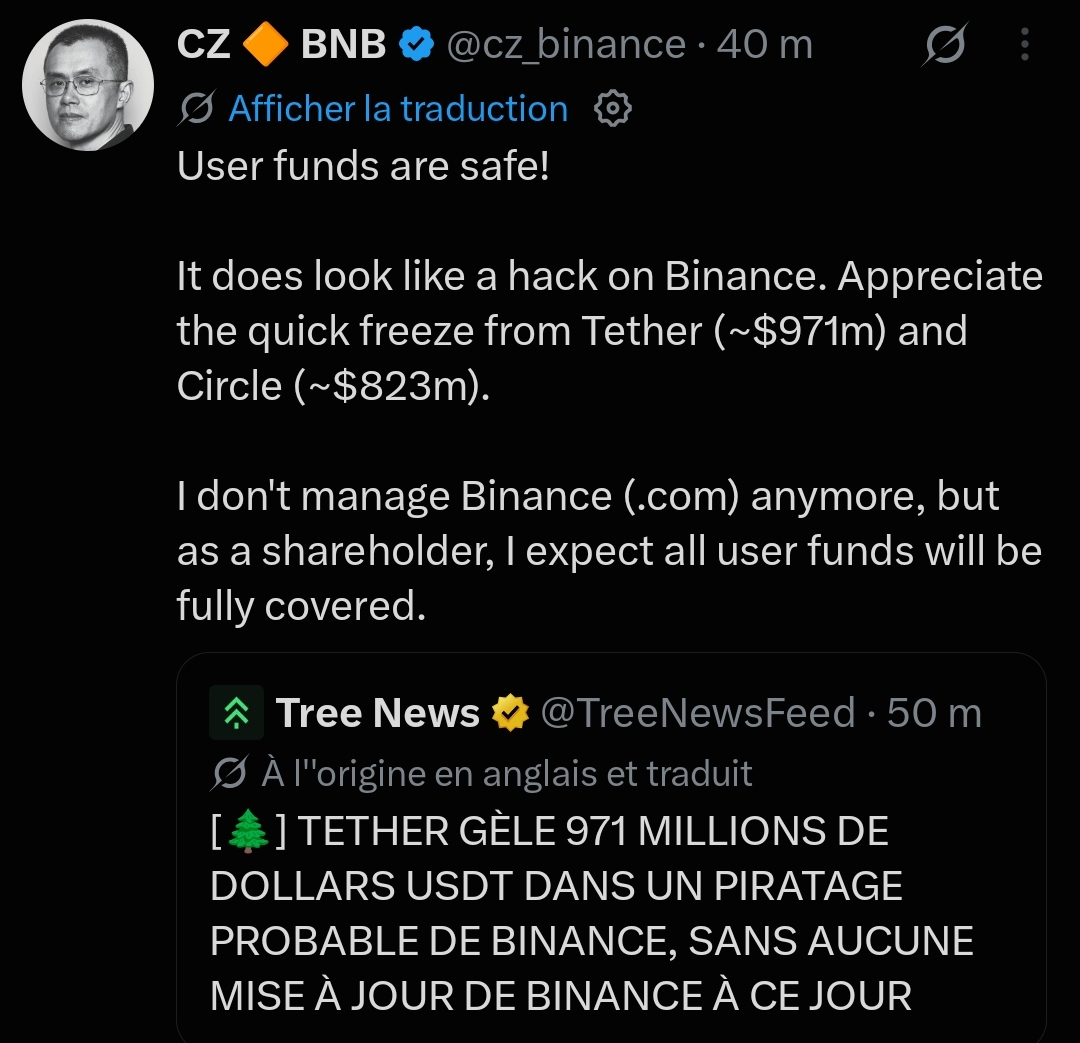
Binance взломали, пропали $5,6 млрд.
Это крупнейшее ограбление в истории криптовалют. Цифры ошеломляют:
• $1,45 млрд в BTC
• $875 млн в ETH
• $1,57 млрд в USDT
• $823 млн в USDC
• + сотни миллионов в TRX, XAUT, WBETH…
Но самое безумное? Tether и Circle удалось заморозить почти $1,8 млрд прямо во время перевода. CZ подтвердил взлом и заверил, что средства пользователей будут покрыты.
Рынок в панике. BTC упал ниже $79 000.
Это официально крупнейший взлом в истории криптовалют. Предыдущий рекорд (Bybit, $1,5 млрд) побит с разгромным преимуществом.
#Binance #cryptouniverseofficial #Hack #bitcoin #Urgent
137
·
--
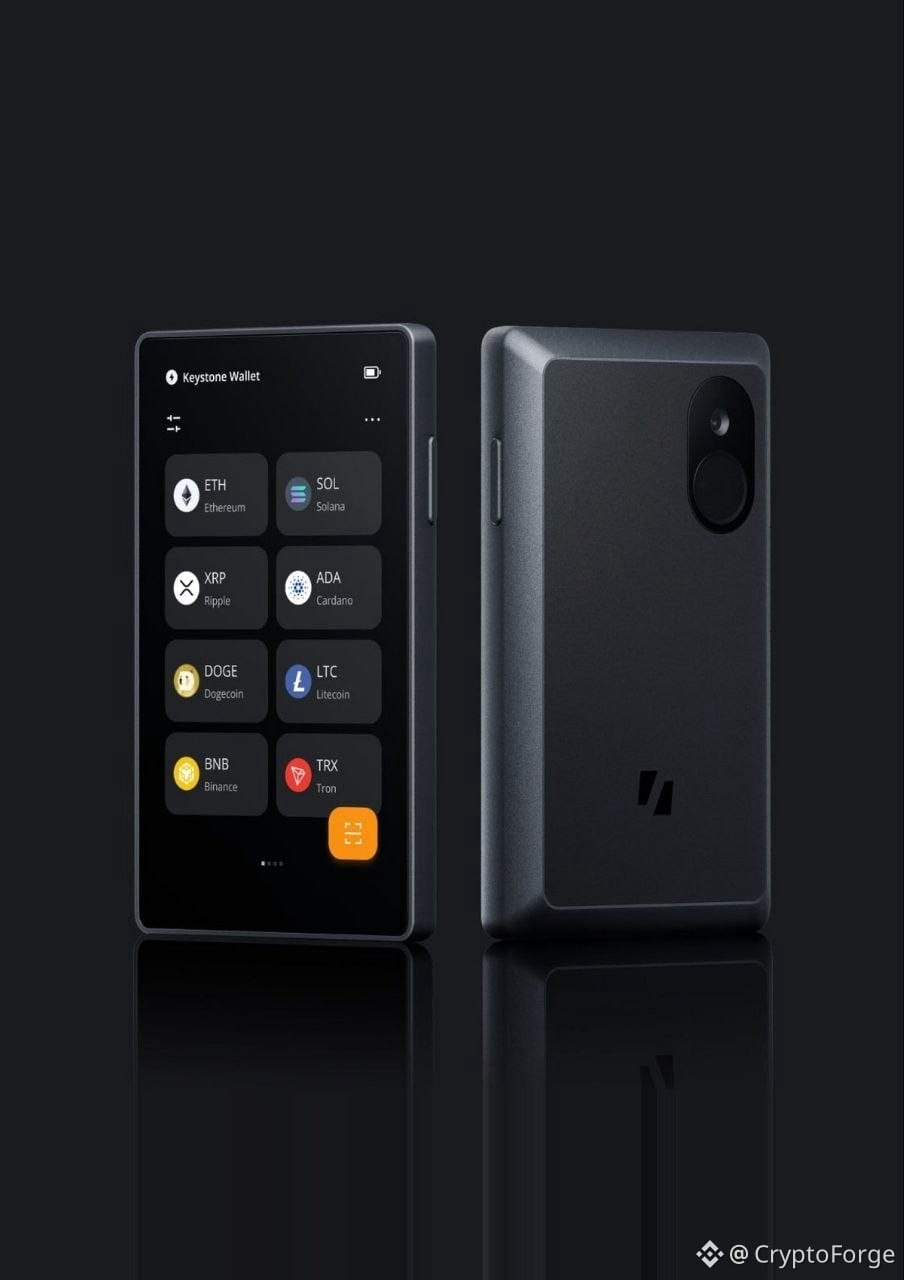
Keystone уничтожает 18,835 криптокошельков. Хакер украл ключ, который подтверждает их подлинность. В результате поддельные кошельки могли бы пройти официальную проверку и похитить ваши средства.
Кроме того, были раскрыты 25,964 записи клиентов… хотя компания давно обещала удалить их. Инструмент удаления был неисправен.
Ваши seed-фразы? По словам Keystone, нет. Но если вы получили кошелёк после 20 октября, проверьте его перед использованием.
Кроме того, были раскрыты 25,964 записи клиентов… хотя компания давно обещала удалить их. Инструмент удаления был неисправен.
Ваши seed-фразы? По словам Keystone, нет. Но если вы получили кошелёк после 20 октября, проверьте его перед использованием.
123
·
--
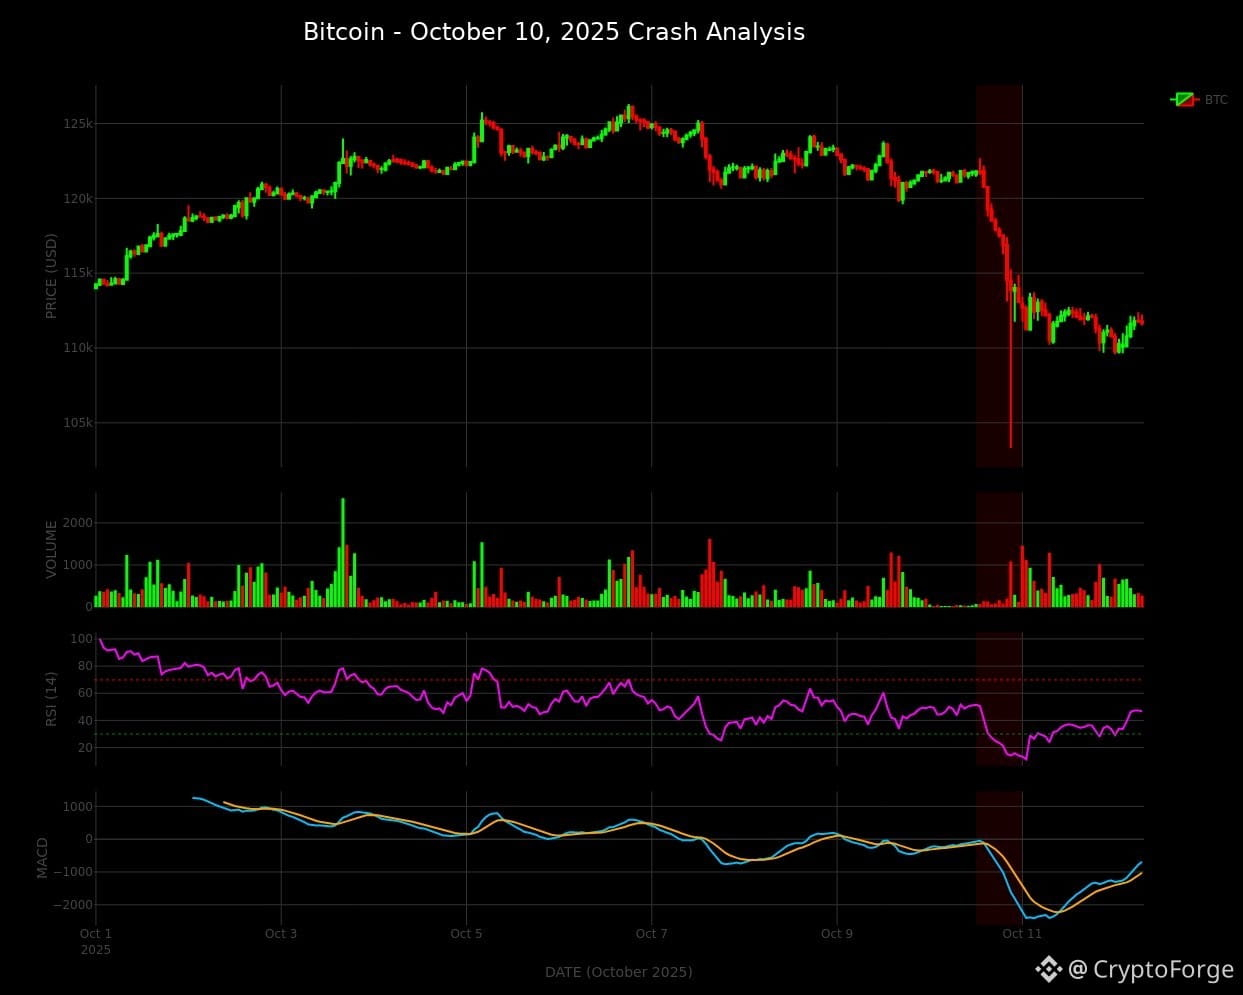
🚨 10/10/2025
Ровно год назад крипторынок пережил крупнейшую волну ликвидаций в своей истории.
Испарились 19 млрд долларов. Были ликвидированы 1,6 млн трейдеров.
🚨 10/10/2025
Ровно год назад крипторынок пережил крупнейшую волну ликвидаций в своей истории.
Испарились 19 млрд долларов. Были ликвидированы 1,6 млн трейдеров.
Ровно год назад крипторынок пережил крупнейшую волну ликвидаций в своей истории.
Испарились 19 млрд долларов. Были ликвидированы 1,6 млн трейдеров.
113
·
--
См. перевод
4.3 Possible Chain Reactions
Some speculate that Karpelès's public warning (approximately 90,000 views) may have alerted the attacker, prompting them to accelerate the transfer of funds from multiple wallets. However, this link has not been confirmed.
5. Recommendations for Users
For users who purchased a device from CryptoBilis within the last 90 days:
1. Not yet configured: do not proceed with initialization
2. Already configured: consider transferring assets to a new device, using an entirely new recovery phrase
3. Suspected tampering: avoid entering an existing recovery phrase into any unverified software or website
General advice: purchase hardware wallets through authorized official channels, and verify the authenticity of the device according to official procedures upon receipt.
6. Scope of the Incident
If the $86 million estimate is confirmed, this would be one of the most serious incidents ever linked to a hardware wallet's distribution chain. The essential difference, however, lies in the fact that this is an attack at the reseller level, and not a flaw affecting Ledger's entire systems or product line.
Ledger states that the investigation is ongoing and that it will publish updates as it progresses.
CryptoForge
·
--
Binance founder CZ commented that the evidence points toward a localized supply chain attack targeting a single vendor, rather than a flaw affecting Ledger's entire product line.
3. Unusual Changes at CryptoBilis
3.1 Change of Ownership
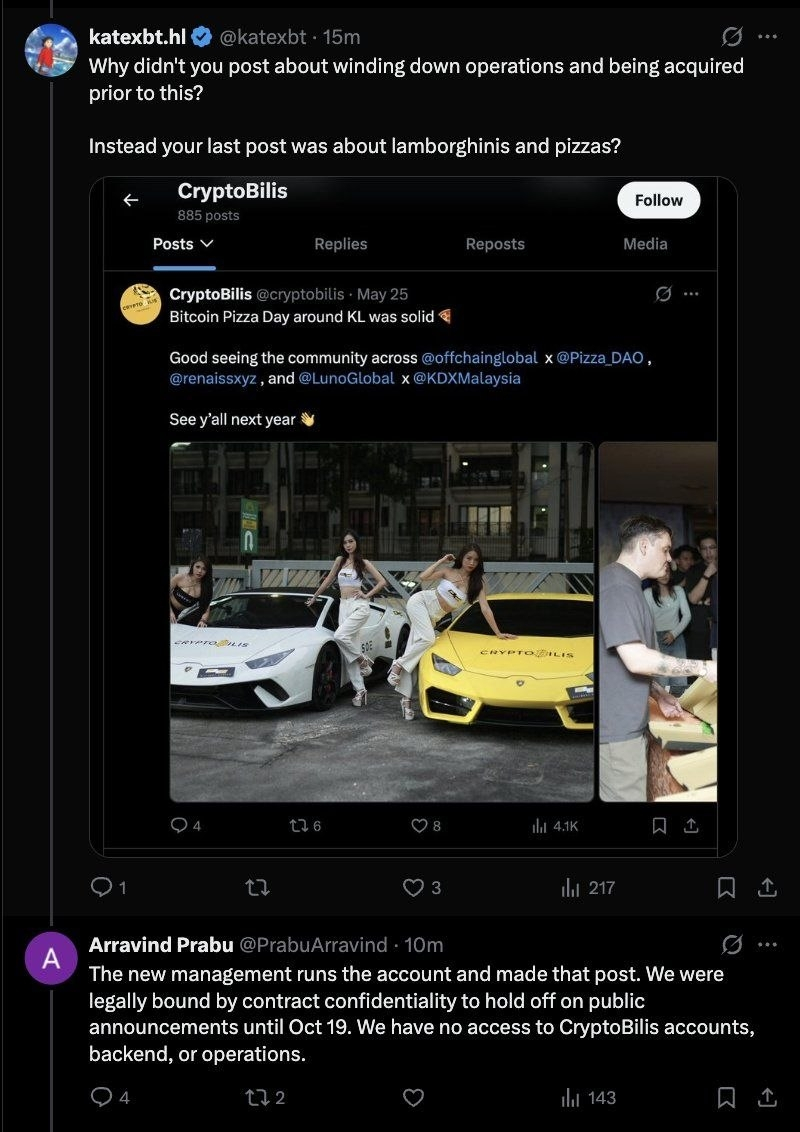
Company records indicate that as of August 3, an individual named Jiaming, whose registered address is in Heilongjiang Province, China, held 100% of CryptoBilis's shares.
The former co-founder confirmed that the acquisition was finalized in March, and that the former owner had withdrawn from all operational, managerial, and administrative roles. This founder, who no longer has access to operations since the sale, stated, "we are no longer part of the company," and called on the current management to be transparent.
3.2 Link to the Attack Not Established
At this stage, no conclusive evidence establishes a direct link between the change of ownership at CryptoBilis and the wallet intrusions.
4. Mark Karpelès's Discovery of an Implanted Module
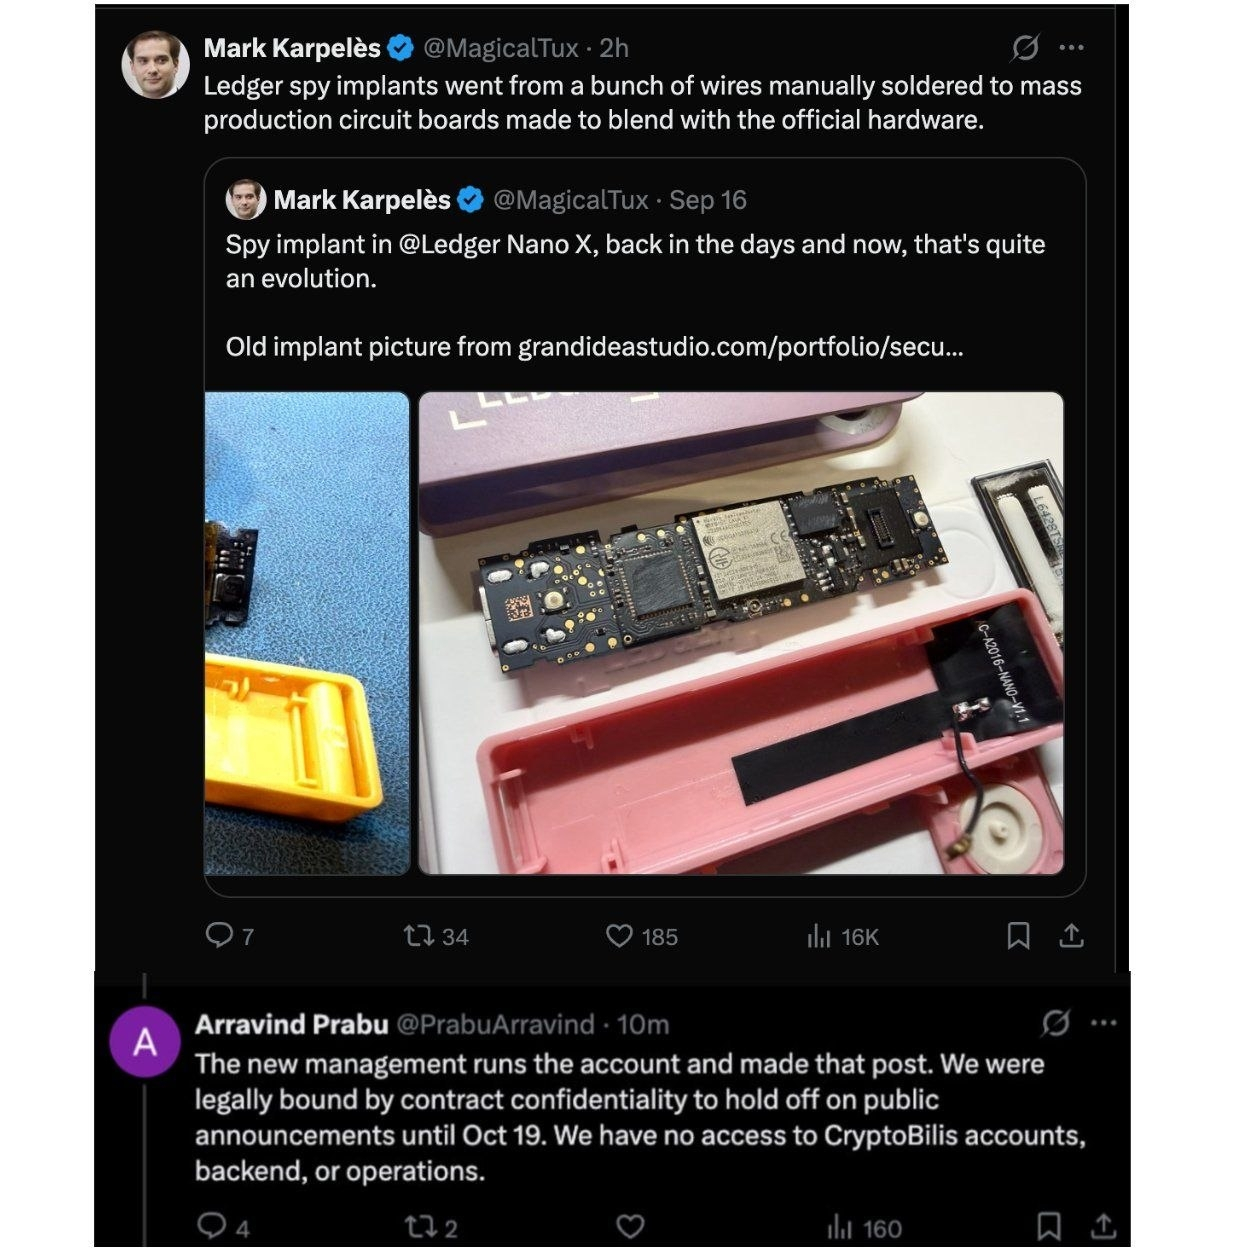
Former Mt. Gox CEO Mark Karpelès revealed that a Ledger device originating from Malaysia that he examined contained a suspected spy module.
4.1 Technical Details
The module was concealed in the location of the screen's original padding, and included the following components:
· An LTE communication component
· An antenna
· An eSIM
· A microcontroller, connected to the Ledger's SPI bus
4.2 Attack Principle
According to Karpelès, the implanted module analyzes the content displayed on the screen, records the recovery phrase at the moment it is presented to the user, and then transmits it to a third party via the LTE network. The attacker can then monitor the victim's wallet addresses and choose the opportune moment to transfer the assets.
Major issue: since the original secure element remains intact, Ledger's official authenticity verification may fail to detect this type of physical modification.
34
·
--
См. перевод
Binance founder CZ commented that the evidence points toward a localized supply chain attack targeting a single vendor, rather than a flaw affecting Ledger's entire product line.
3. Unusual Changes at CryptoBilis
3.1 Change of Ownership
Company records indicate that as of August 3, an individual named Jiaming, whose registered address is in Heilongjiang Province, China, held 100% of CryptoBilis's shares.
The former co-founder confirmed that the acquisition was finalized in March, and that the former owner had withdrawn from all operational, managerial, and administrative roles. This founder, who no longer has access to operations since the sale, stated, "we are no longer part of the company," and called on the current management to be transparent.
3.2 Link to the Attack Not Established
At this stage, no conclusive evidence establishes a direct link between the change of ownership at CryptoBilis and the wallet intrusions.
4. Mark Karpelès's Discovery of an Implanted Module
Former Mt. Gox CEO Mark Karpelès revealed that a Ledger device originating from Malaysia that he examined contained a suspected spy module.
4.1 Technical Details
The module was concealed in the location of the screen's original padding, and included the following components:
· An LTE communication component
· An antenna
· An eSIM
· A microcontroller, connected to the Ledger's SPI bus
4.2 Attack Principle
According to Karpelès, the implanted module analyzes the content displayed on the screen, records the recovery phrase at the moment it is presented to the user, and then transmits it to a third party via the LTE network. The attacker can then monitor the victim's wallet addresses and choose the opportune moment to transfer the assets.
Major issue: since the original secure element remains intact, Ledger's official authenticity verification may fail to detect this type of physical modification.
CryptoForge
·
--
Дело Ledger: украдено более 86 миллионов долларов, реселлера CryptoBilis подозревают в организации атаки на цепочку поставок
Ключевые сведения: Ledger расследует возможную атаку на цепочку поставок, связанную с реселлером CryptoBilis в Юго-Восточной Азии. По оценке ончейн-исследователя, потери превышают 86 миллионов долларов. Сообщается, что в марте владельцем реселлера стал гражданин Китая, а бывший генеральный директор Mt. Gox утверждает, что обнаружил модифицированное устройство со шпионским модулем LTE. На данный момент Ledger не подтвердил ни причину инцидента, ни точную сумму потерь.
1. Предыстория дела
9 октября Ledger опубликовала заявление, в котором сообщила о расследовании информации о пропаже средств у пользователей из Юго-Восточной Азии. Все они приобрели свои устройства у реселлера CryptoBilis.
Официальные меры, принятые Ledger:
· Потребовала от CryptoBilis немедленно приостановить все продажи и поставки
· Рекомендовала пользователям, купившим устройство за последние 90 дней, не настраивать его, если они ещё этого не сделали
· Посоветовала пользователям, уже активировавшим устройство, рассмотреть возможность перевода активов на новый кошелёк с совершенно новой фразой восстановления
Ledger подчёркивает, что, согласно имеющейся информации, инцидент затронул только этого реселлера и данный рынок. Сообщений о подобных случаях с продуктами, приобретёнными напрямую у Ledger, не поступало; собственная инфраструктура, системы и сервисы Ledger не были скомпрометированы.
2. Оценки ончейн-потерь
Ончейн-исследователь Specter заявил в X, что отследил украденные средства в сетях Bitcoin, Ethereum и Tron. Их общая сумма превышает 86 миллионов долларов; средства поступили из сотен кошельков пострадавших.
Другой исследователь, tanuki42, оценивает потери более чем в 72 миллиона долларов. Согласно подробным данным, опубликованным KuCoin, речь идёт примерно о 42 миллионах долларов в ETH, 17,6 миллиона долларов в BTC и 16,5 миллиона долларов в USDT.
Ledger не подтверждала эти цифры. Также неясно, охватывают ли оценки двух исследователей один и тот же набор транзакций.
1
45
·
--
Дело Ledger: украдено более 86 миллионов долларов, реселлера CryptoBilis подозревают в организации атаки на цепочку поставок
Ключевые сведения: Ledger расследует возможную атаку на цепочку поставок, связанную с реселлером CryptoBilis в Юго-Восточной Азии. По оценке ончейн-исследователя, потери превышают 86 миллионов долларов. Сообщается, что в марте владельцем реселлера стал гражданин Китая, а бывший генеральный директор Mt. Gox утверждает, что обнаружил модифицированное устройство со шпионским модулем LTE. На данный момент Ledger не подтвердил ни причину инцидента, ни точную сумму потерь.
1. Предыстория дела
9 октября Ledger опубликовала заявление, в котором сообщила о расследовании информации о пропаже средств у пользователей из Юго-Восточной Азии. Все они приобрели свои устройства у реселлера CryptoBilis.
Официальные меры, принятые Ledger:
· Потребовала от CryptoBilis немедленно приостановить все продажи и поставки
· Рекомендовала пользователям, купившим устройство за последние 90 дней, не настраивать его, если они ещё этого не сделали
· Посоветовала пользователям, уже активировавшим устройство, рассмотреть возможность перевода активов на новый кошелёк с совершенно новой фразой восстановления
Ledger подчёркивает, что, согласно имеющейся информации, инцидент затронул только этого реселлера и данный рынок. Сообщений о подобных случаях с продуктами, приобретёнными напрямую у Ledger, не поступало; собственная инфраструктура, системы и сервисы Ledger не были скомпрометированы.
2. Оценки ончейн-потерь
Ончейн-исследователь Specter заявил в X, что отследил украденные средства в сетях Bitcoin, Ethereum и Tron. Их общая сумма превышает 86 миллионов долларов; средства поступили из сотен кошельков пострадавших.
Другой исследователь, tanuki42, оценивает потери более чем в 72 миллиона долларов. Согласно подробным данным, опубликованным KuCoin, речь идёт примерно о 42 миллионах долларов в ETH, 17,6 миллиона долларов в BTC и 16,5 миллиона долларов в USDT.
Ledger не подтверждала эти цифры. Также неясно, охватывают ли оценки двух исследователей один и тот же набор транзакций.
1
108
·
--
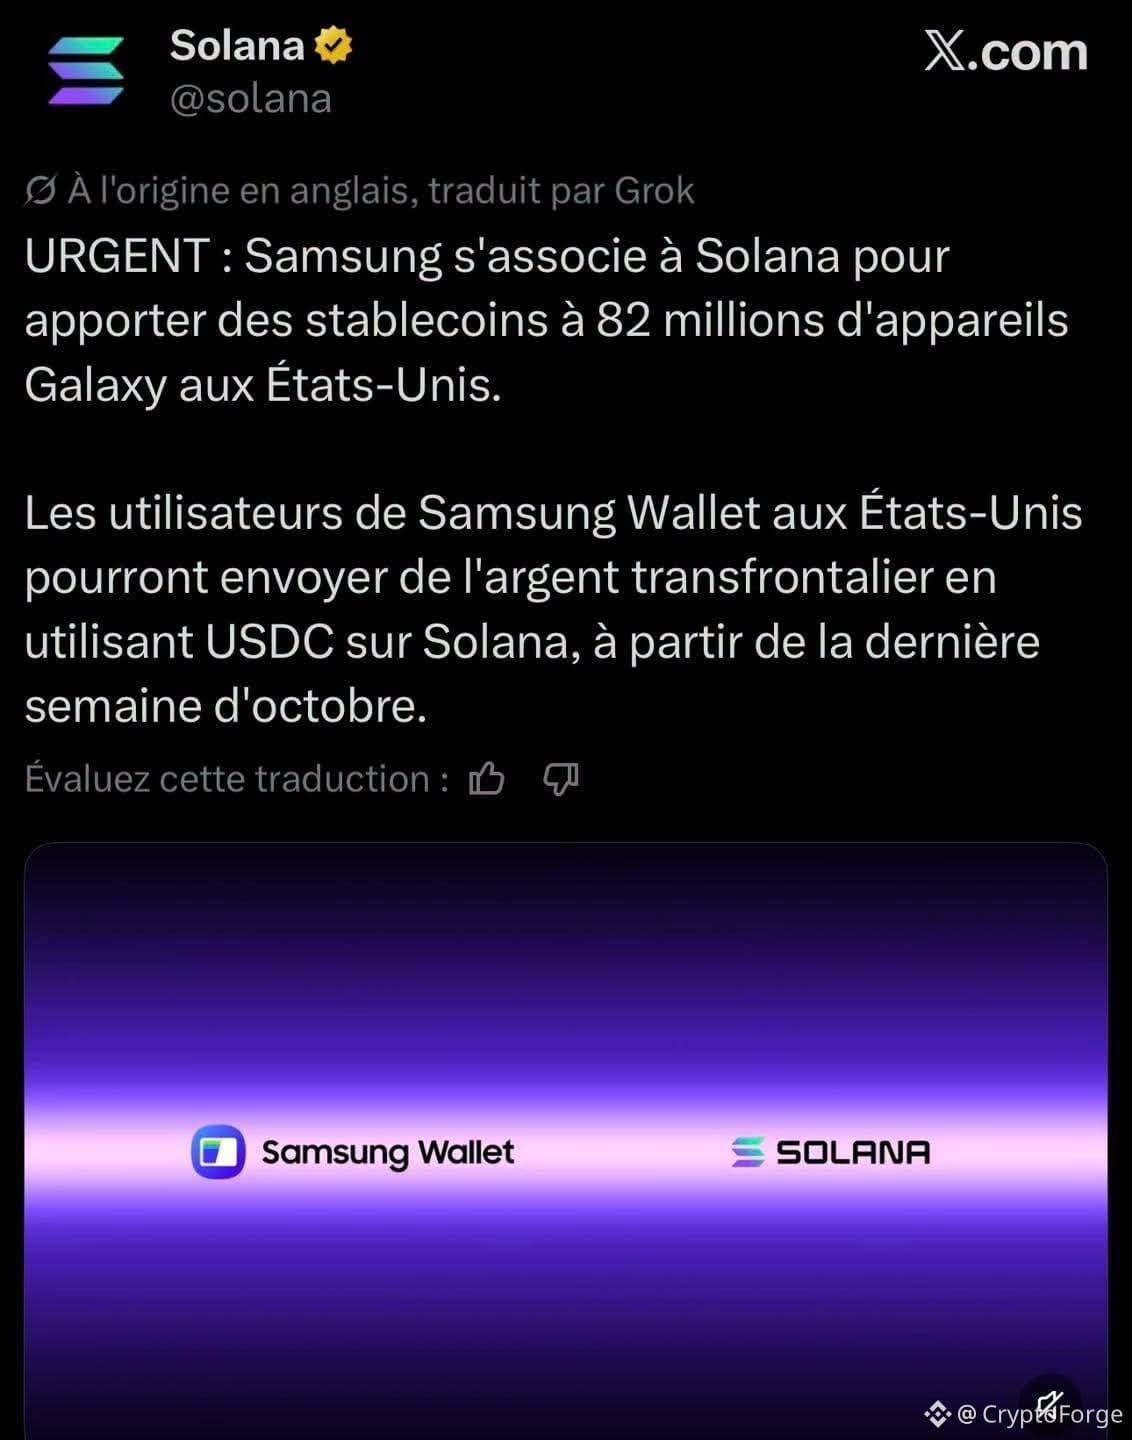
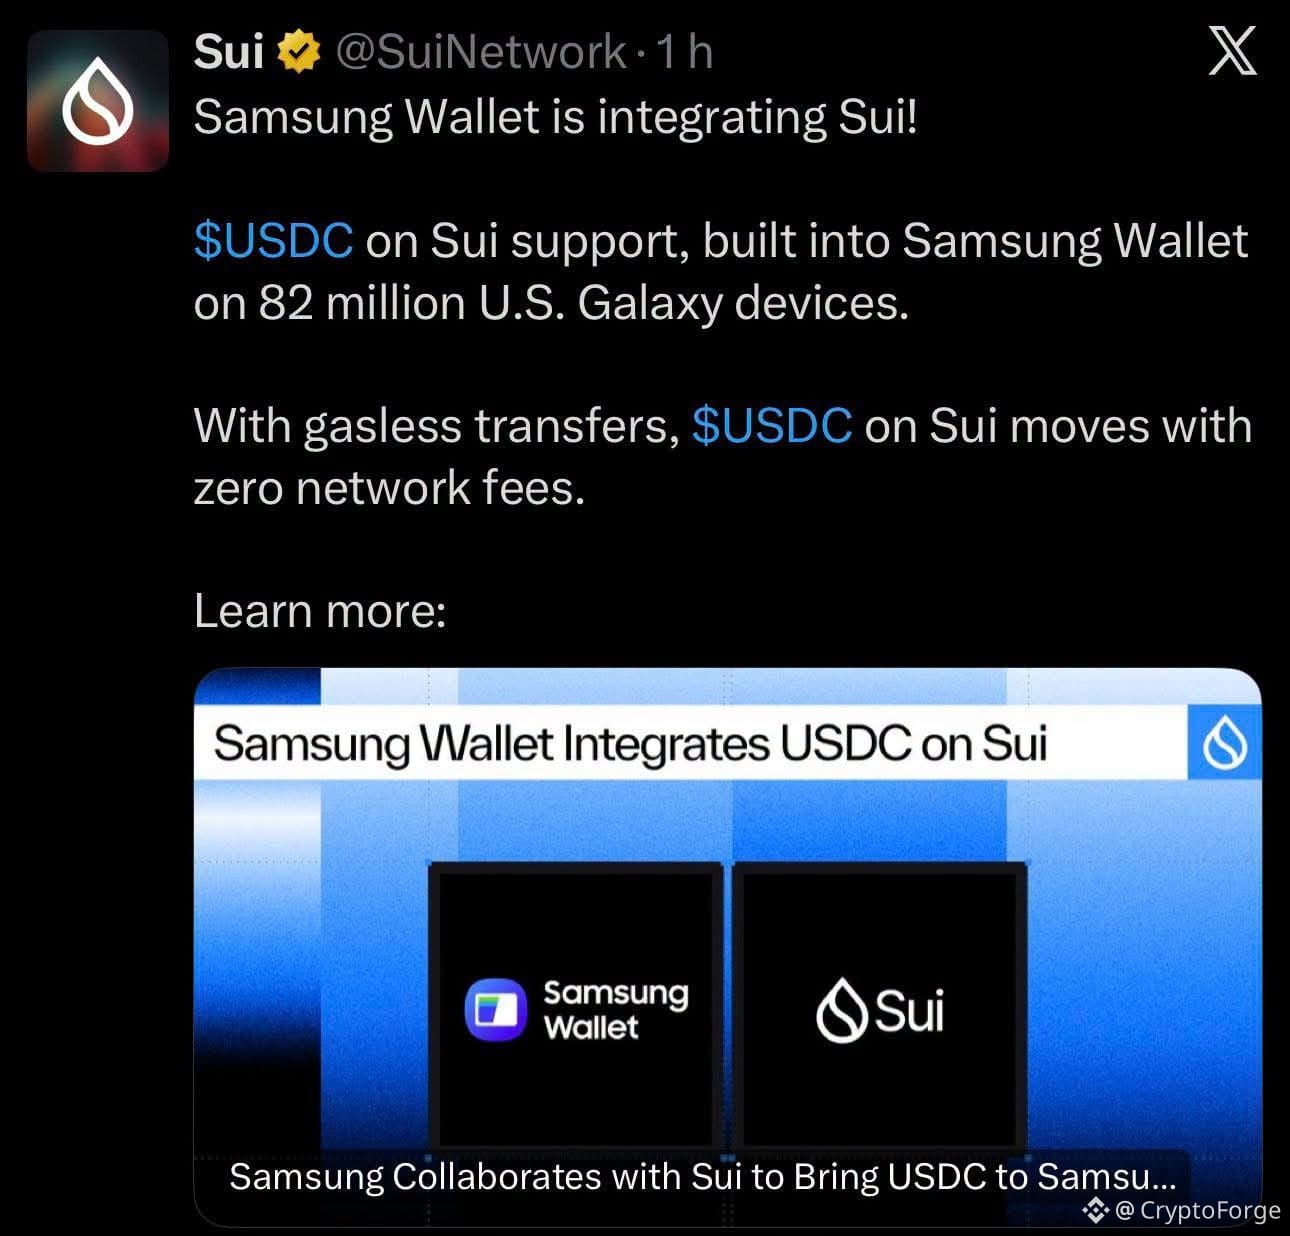
Это не эксклюзивное партнёрство с Solana — это просто маркетинг.
Это не эксклюзивное партнёрство с Solana — это просто маркетинг.
134
·
--
Хак Bitget: что мы на самом деле знаем спустя несколько часов после инцидента
🔹 ≈$351,6M осталось в горячих кошельках Bitget после того, как её система безопасности зафиксировала первую несанкционированную транзакцию в 18:31 UTC 24 сентября. На холодные кошельки это не повлияло.
🔹 Удивительный способ: не были похищены приватные ключи. По словам CEO Грейси Чен, злоумышленник взломал бэкенд-систему и подделал данные транзакций, поэтому собственная инфраструктура Bitget одобрила выводы.
🔹 Основные потери:
· XRP: 102,9M XRP (≈$157,5M)** — крупнейшая единичная потеря
· ETH: **31,890 ETH (≈$85,8M)
· Стейблкоины: ≈$75,5M**
· Большинство средств в EVM уже обменены на **67,982 ETH (≈$183M)**
🔹 Привязка: Чен указывает на IP-адреса, связанные с VPN, которые использовала группа из КНДР. По данным ончейн-исследователей, «хвост» XRP связан с хаком AFX в июле, который приписывают TraderTraitor (связанному с Lazarus). Публикации технических доказательств пока нет.
🔹 Покрытие: фонд User Protection Fund на 5,500 BTC (≈$464M) поглощает ущерб, и ожидается, что его пополнят позже. Депозиты и торговля остаются открытыми, балансы сохранены, а Mandiant и SlowMist проводят расследование.
🔹 Выводы заморожены без даты возобновления. Когда Bybit потерял $1,5B в феврале 2025 года, он ни разу не приостанавливал выводы — отчасти потому, что Bitget одалживал ему 40,000 ETH. На этот раз роли поменялись.
🔹 Контекст: сентябрь уже стал худшим месяцем 2026 года по числу хаков — более $700M** потерь, включая **$320M Liquid** 7 сентября.
Ключевой вывод
Это не значит, что отказало холодное хранение. Это означает, что слабое место сместилось на централизованную систему, которая решает, что горячему кошельку разрешено отправлять.
За чем следить
Чтобы оценить реальный масштаб последствий:
· ⏳ Как быстро возобновятся выводы
· 📄 Действительно ли отчёт об инциденте объясняет взлом бэкенда
153
·
--
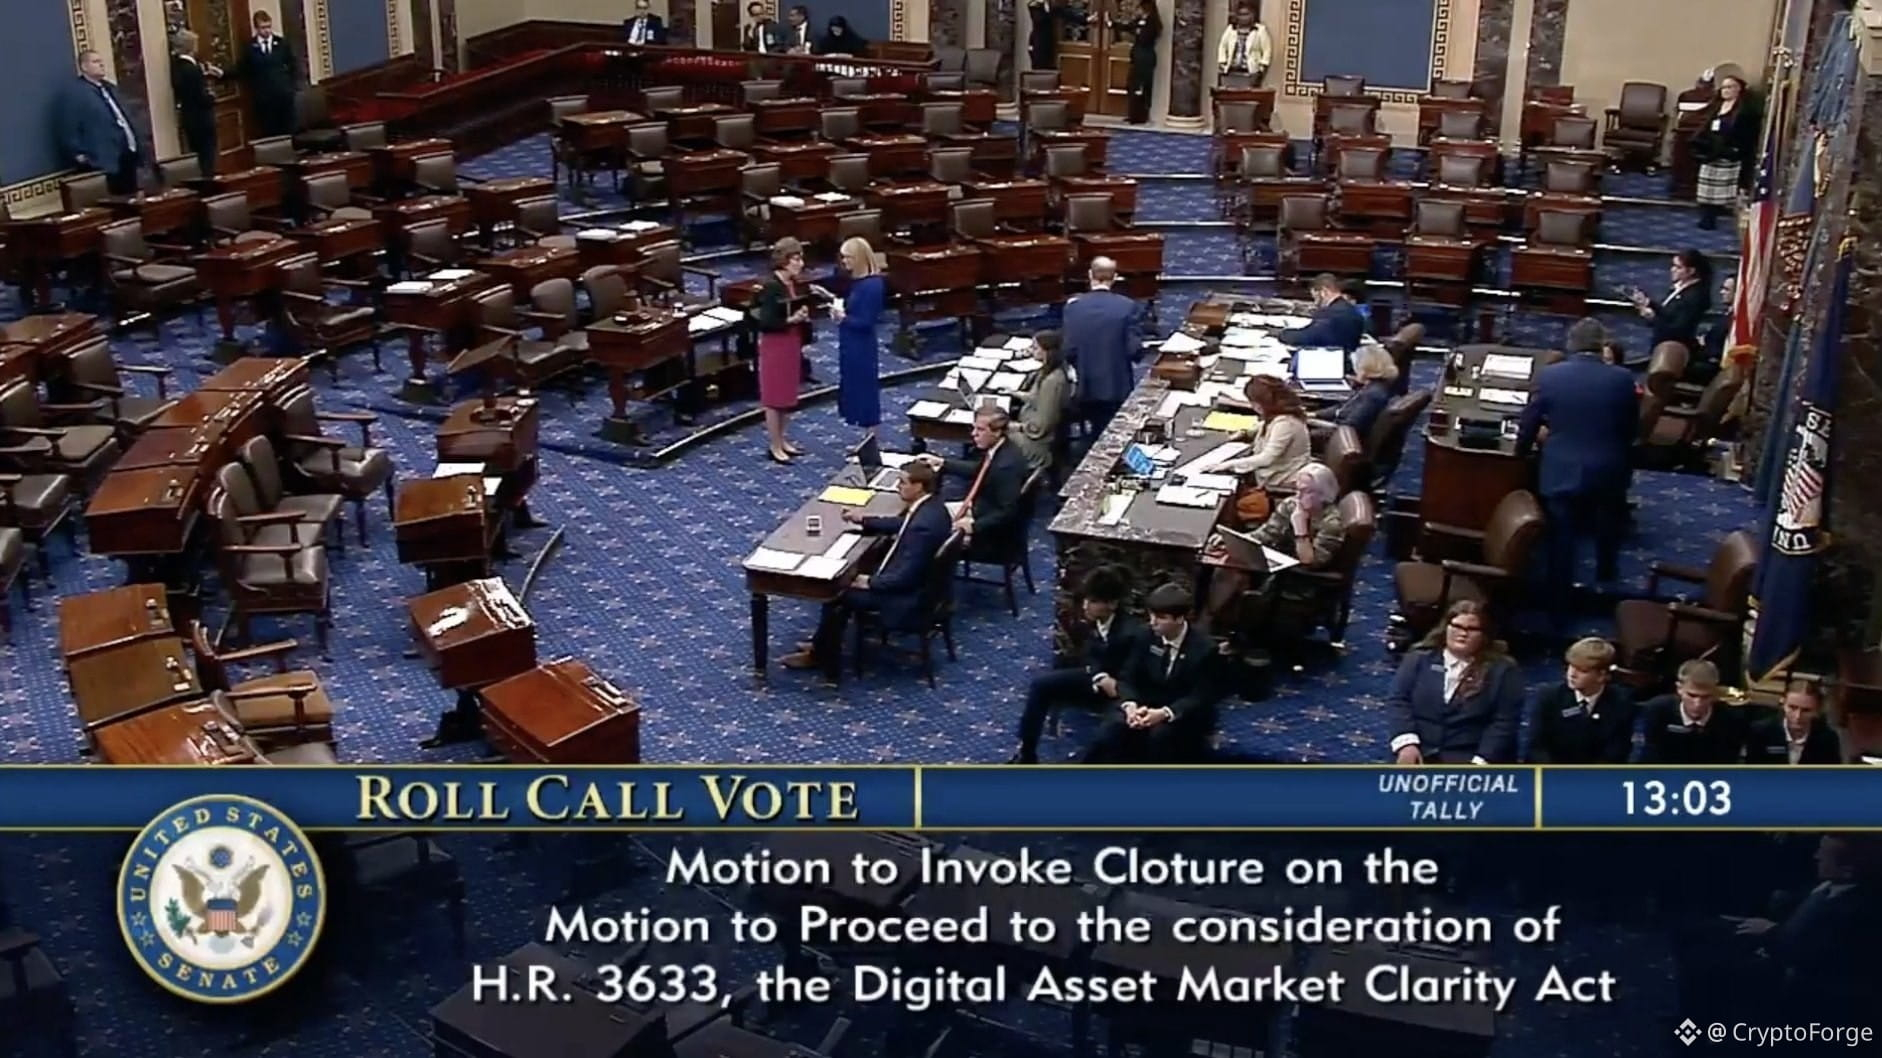
🇺🇸❌ Сенат США отклонил Закон CLARITY.
Самый ожидаемый законопроект о рыночной структуре криптоиндустрии не набрал необходимые 60 голосов, чтобы преодолеть порог для прекращения прений. Голосование закончилось провалом со счетом 50 против 49, вероятно, отложив законодательный процесс до 2027 года.
🗣️ Битва Уоррена.
Элизабет Уоррен назвала этические положения текста «смехотворной ширмой». По ее мнению, текущая версия ослабляет финансовые гарантии и может создать условия для нового кризиса, по образцу 2008 года. Ее главный козырь: конфликты интересов, связанные с криптоактивностями Трампа — по оценкам, более миллиарда долларов для президента и его семьи в прошлом году.
🔄 Что это значит на самом деле.
Это не голосование «за или против криптовалют». Это разногласие о том, кто устанавливает правила — и в чьих интересах. Сторонники текста считают, что ясная федеральная рамка как раз снизит риски. Но пока Комиссия по ценным бумагам и биржам (SEC) и Комиссия по торговле товарными фьючерсами (CFTC) будут продолжать действовать в рамках собственных полномочий — то есть применять обратимые правила, которые меняются при каждом новом составе администрации.
Борьба за устойчивую систему еще не завершена. Просто она перенесена.
70
·
--
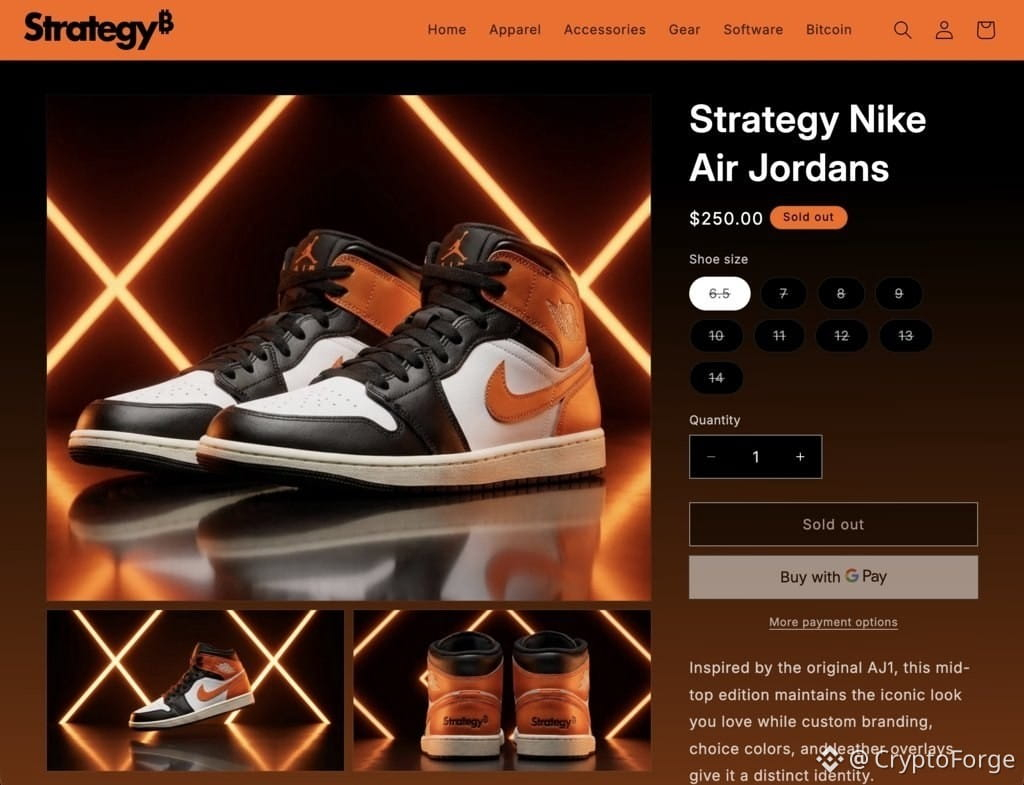
Стратегия заключается в продаже кроссовок Air Jordan в биткоин-цветах (черный/оранжевый) за $250, но за них невозможно заплатить BTC: принимаются только кредитная карта или Google Pay. Это до крайности иронично для компании, которая владеет сотнями тысяч BTC и строит всю свою идентичность на биткоине. Модель уже исчерпана — доказательство успеха маркетинга несмотря на абсурдность способа оплаты.
Стратегия заключается в продаже кроссовок Air Jordan в биткоин-цветах (черный/оранжевый) за $250, но за них невозможно заплатить BTC: принимаются только кредитная карта или Google Pay. Это до крайности иронично для компании, которая владеет сотнями тысяч BTC и строит всю свою идентичность на биткоине. Модель уже исчерпана — доказательство успеха маркетинга несмотря на абсурдность способа оплаты.
125
·
--
Никто не более напряжён, чем парень, который в крипте с 2021 года и до сих пор не стал богатым.
Ему довелось пройти через многое.
Он видел, как его счёт полностью обнуляли.
Он слышал от всех, что всё кончено.
И теперь он наблюдает, как приходят новички, задаваясь вопросом: почему спустя все эти годы у него всё ещё нет ничего.
Самое трудное — не проигрывать.
А выдерживать это годами…
и понимать, что джекпот так и не пришёл.
124
·
--
⚠️ Настоящий ТРОЯН мог прятаться в вашей нелегально скачанной копии фильма «Одиссея»...
По данным Bitdefender, поддельные копии фильма распространяются под видом версий HD/WebRip/Blu-ray. Однако вместо фильма некоторые .exe-файлы устанавливают Lumma Stealer — вредоносную программу, специализирующуюся на краже данных.
После запуска она может получать доступ к вашим криптокошелькам, паролям, сохранённым данным и файлам cookie сессий, потенциально позволяя угонять аккаунты даже те, что защищены двухфакторной аутентификацией. Иногда она маскируется под значки в стиле VLC.
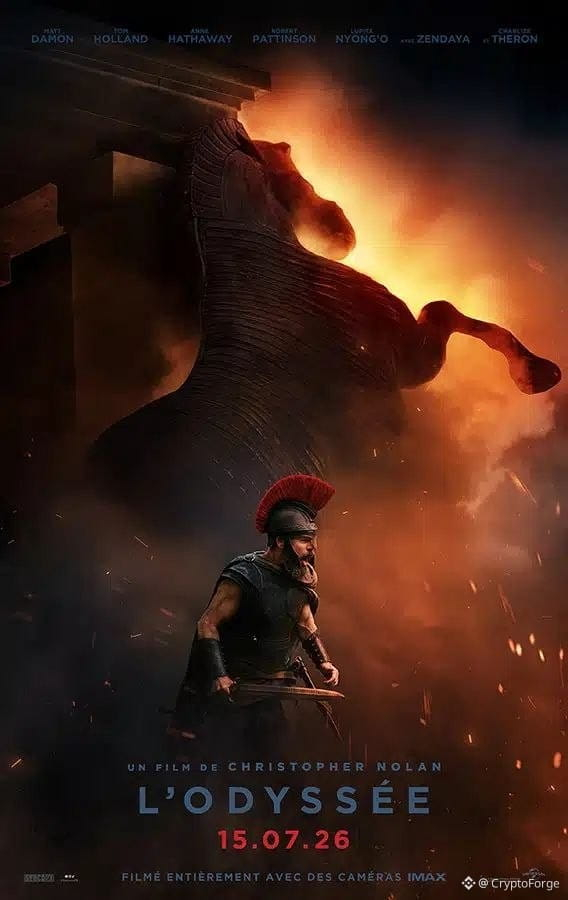
56
·
--
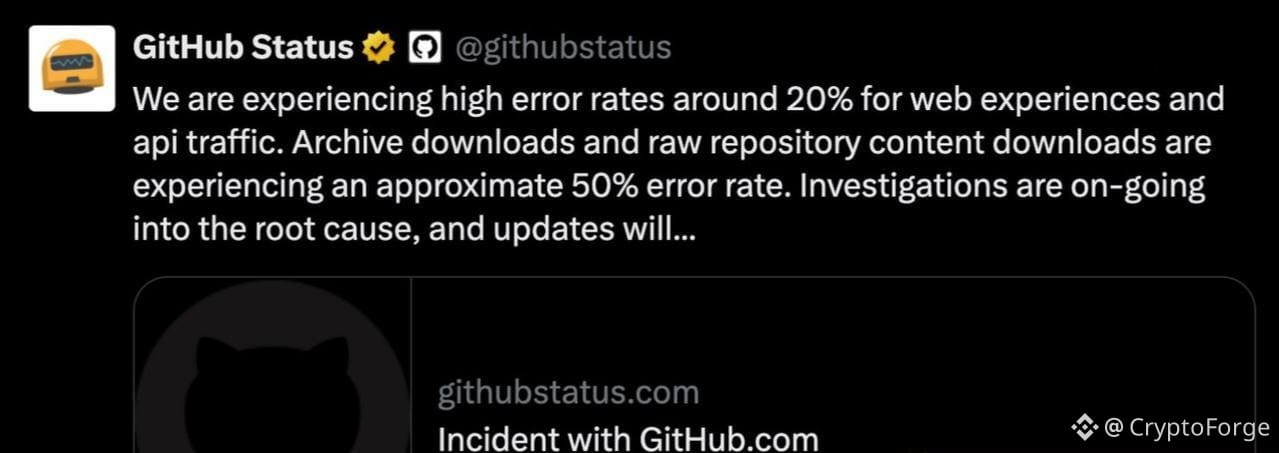
🚨 GitHub не работает по всему миру.
GitHub и Copilot испытывают проблемы: 20% ошибок на веб-сайте и в API, а также 50% ошибок в архивах и исходном контенте. Проблемы затрагивают API, Actions, проблемы, merge requests и webhooks. Команда проводит расследование; время устранения пока неизвестно.
🚨 GitHub не работает по всему миру.
GitHub и Copilot испытывают проблемы: 20% ошибок на веб-сайте и в API, а также 50% ошибок в архивах и исходном контенте. Проблемы затрагивают API, Actions, проблемы, merge requests и webhooks. Команда проводит расследование; время устранения пока неизвестно.
GitHub и Copilot испытывают проблемы: 20% ошибок на веб-сайте и в API, а также 50% ошибок в архивах и исходном контенте. Проблемы затрагивают API, Actions, проблемы, merge requests и webhooks. Команда проводит расследование; время устранения пока неизвестно.
86
·
--
⚠️🔐 Почти 14 000 клиентов @Trezor столкнулись с утечкой личных данных после взлома службы доставки.
Всего 11 742 клиента пострадали от полной утечки данных: были раскрыты их имя, адрес электронной почты, номер телефона и, что особенно важно, адрес доставки. Еще у 1 947 клиентов были раскрыты некоторые сведения.
Инцидент затронул новых клиентов, которые оформили заказ в течение 90 дней до 8 августа 2026 года в Соединенных Штатах, Великобритании, Швеции, Колумбии, Бразилии, Италии и Португалии.
Trezor уточняет, что его системы и аппаратные кошельки не были скомпрометированы.
2
·
--
Проверено
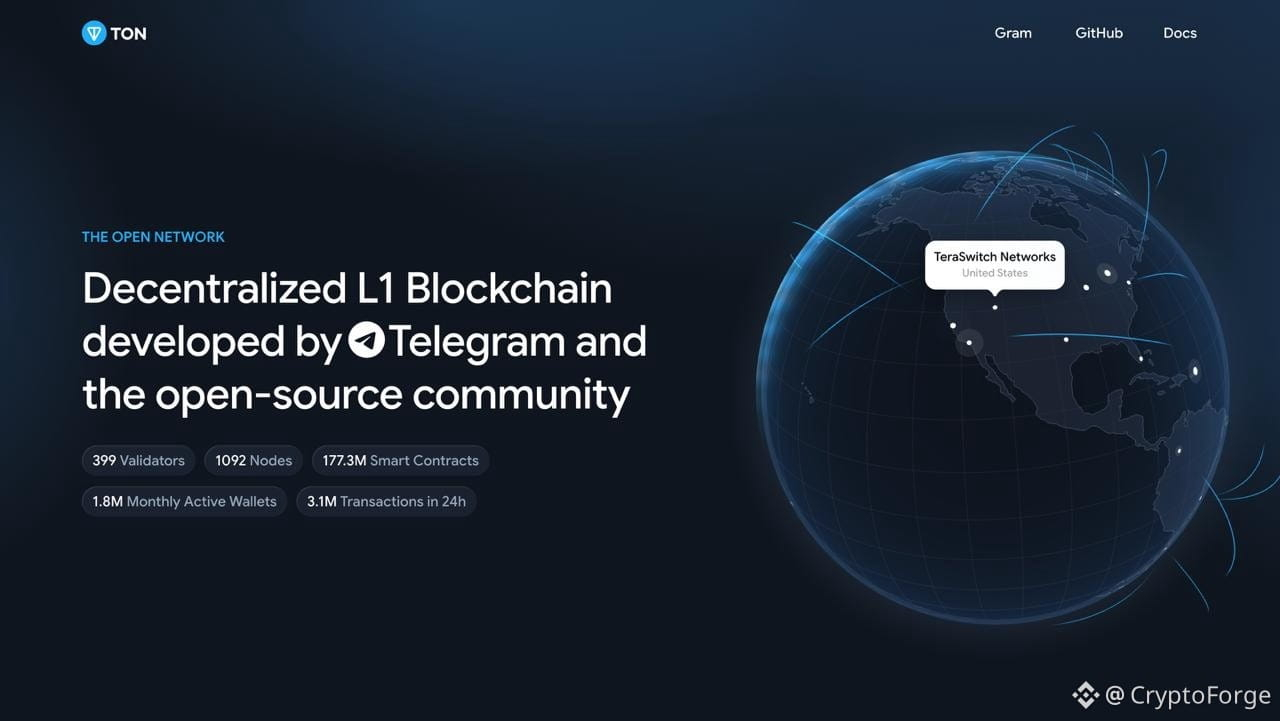
🧵 Telegram $GRAM - ПОЛНЫЙ ОТЧЁТ
Ставка на миллиард пользователей 🌍
⚠️ ПЕРВОЕ — ЛОВУШКА, КОТОРОЙ НУЖНО ИЗБЕЖАТЬ
$GRAM — это НЕ новый токен. Это бывший $TON (Toncoin), переименованный 15 июня 2026 года после голосования сообщества (81,22% — за). Он возвращается к исходному названию из белой книги Telegram 2018 года.
Конверсия 1:1, без миграции, балансы без изменений 👉 Любой сайт, который просит вас «получить GRAM» или «мигрировать» ваш TON, — это МОШЕННИЧЕСТВО. Легитимной миграции не существует.
У цепочки сохраняется название: The Open Network (TON).
Gram = токен. TON = блокчейн.
3
250
·
--
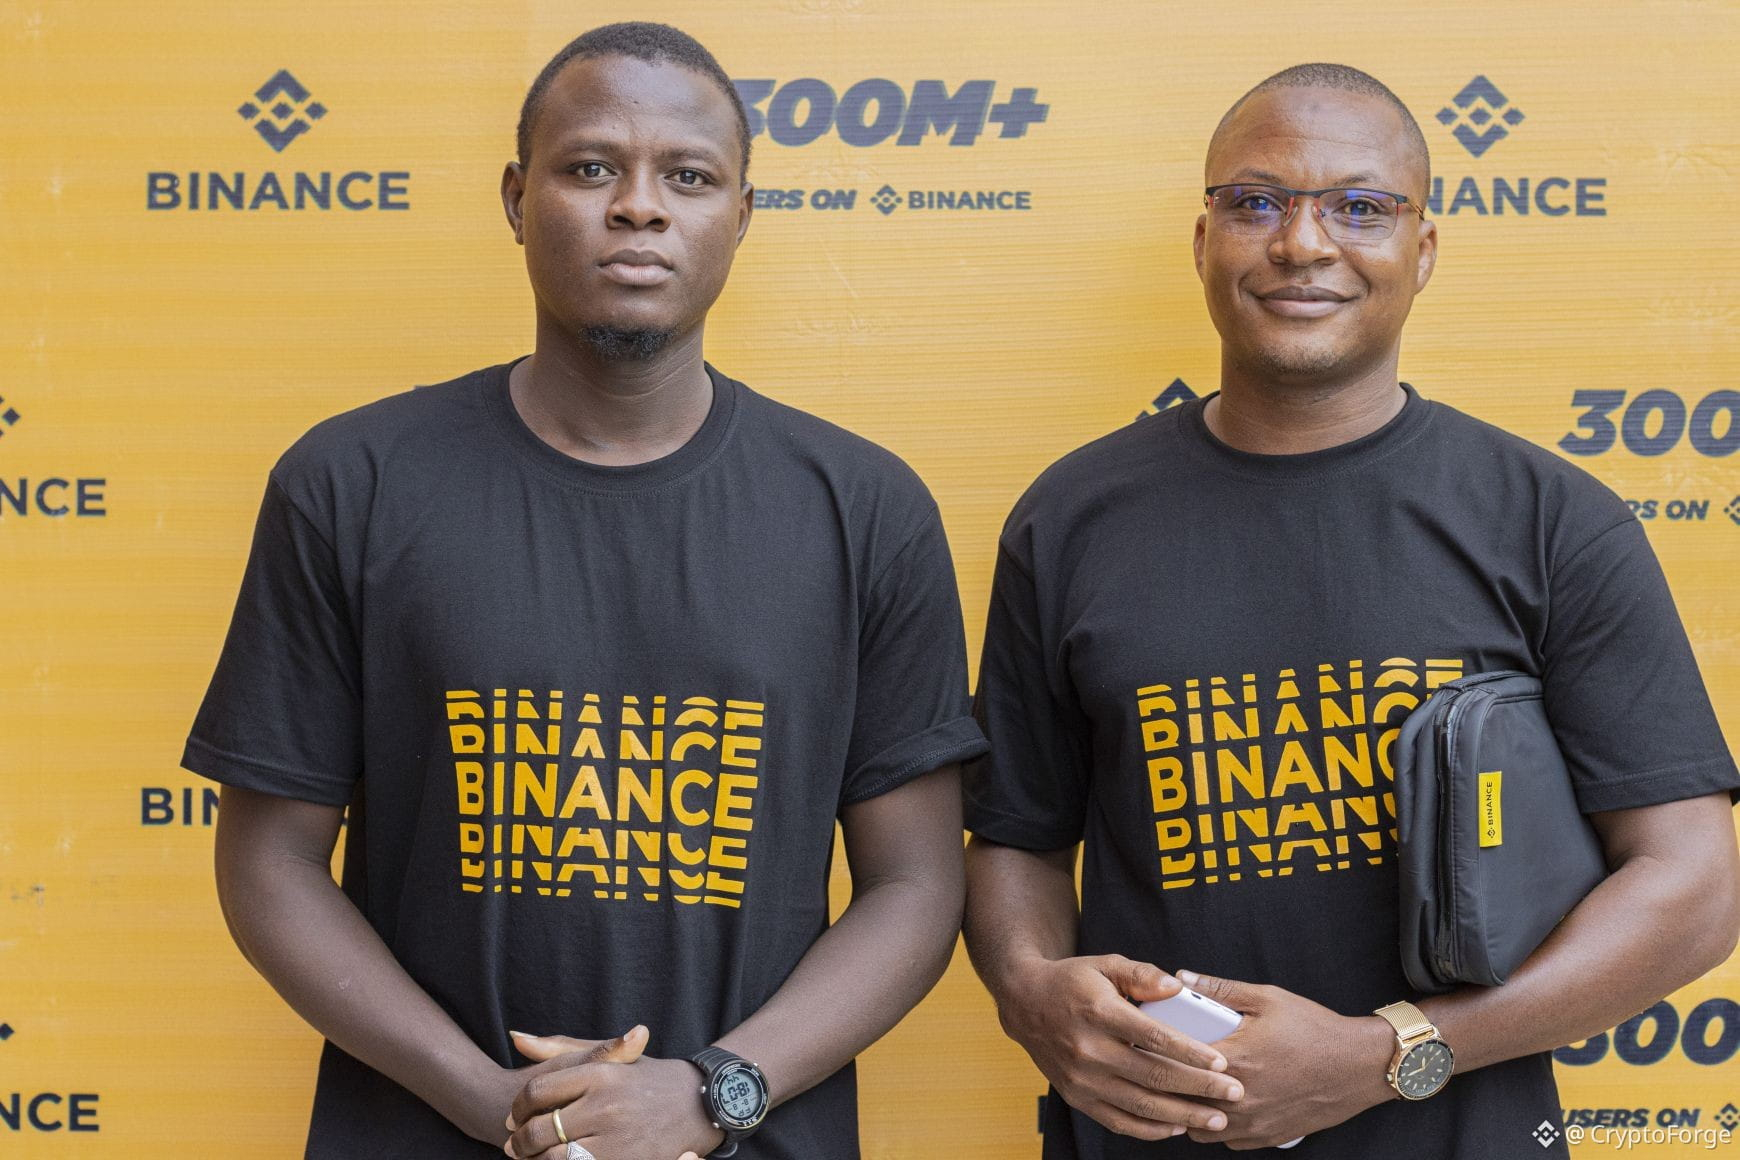
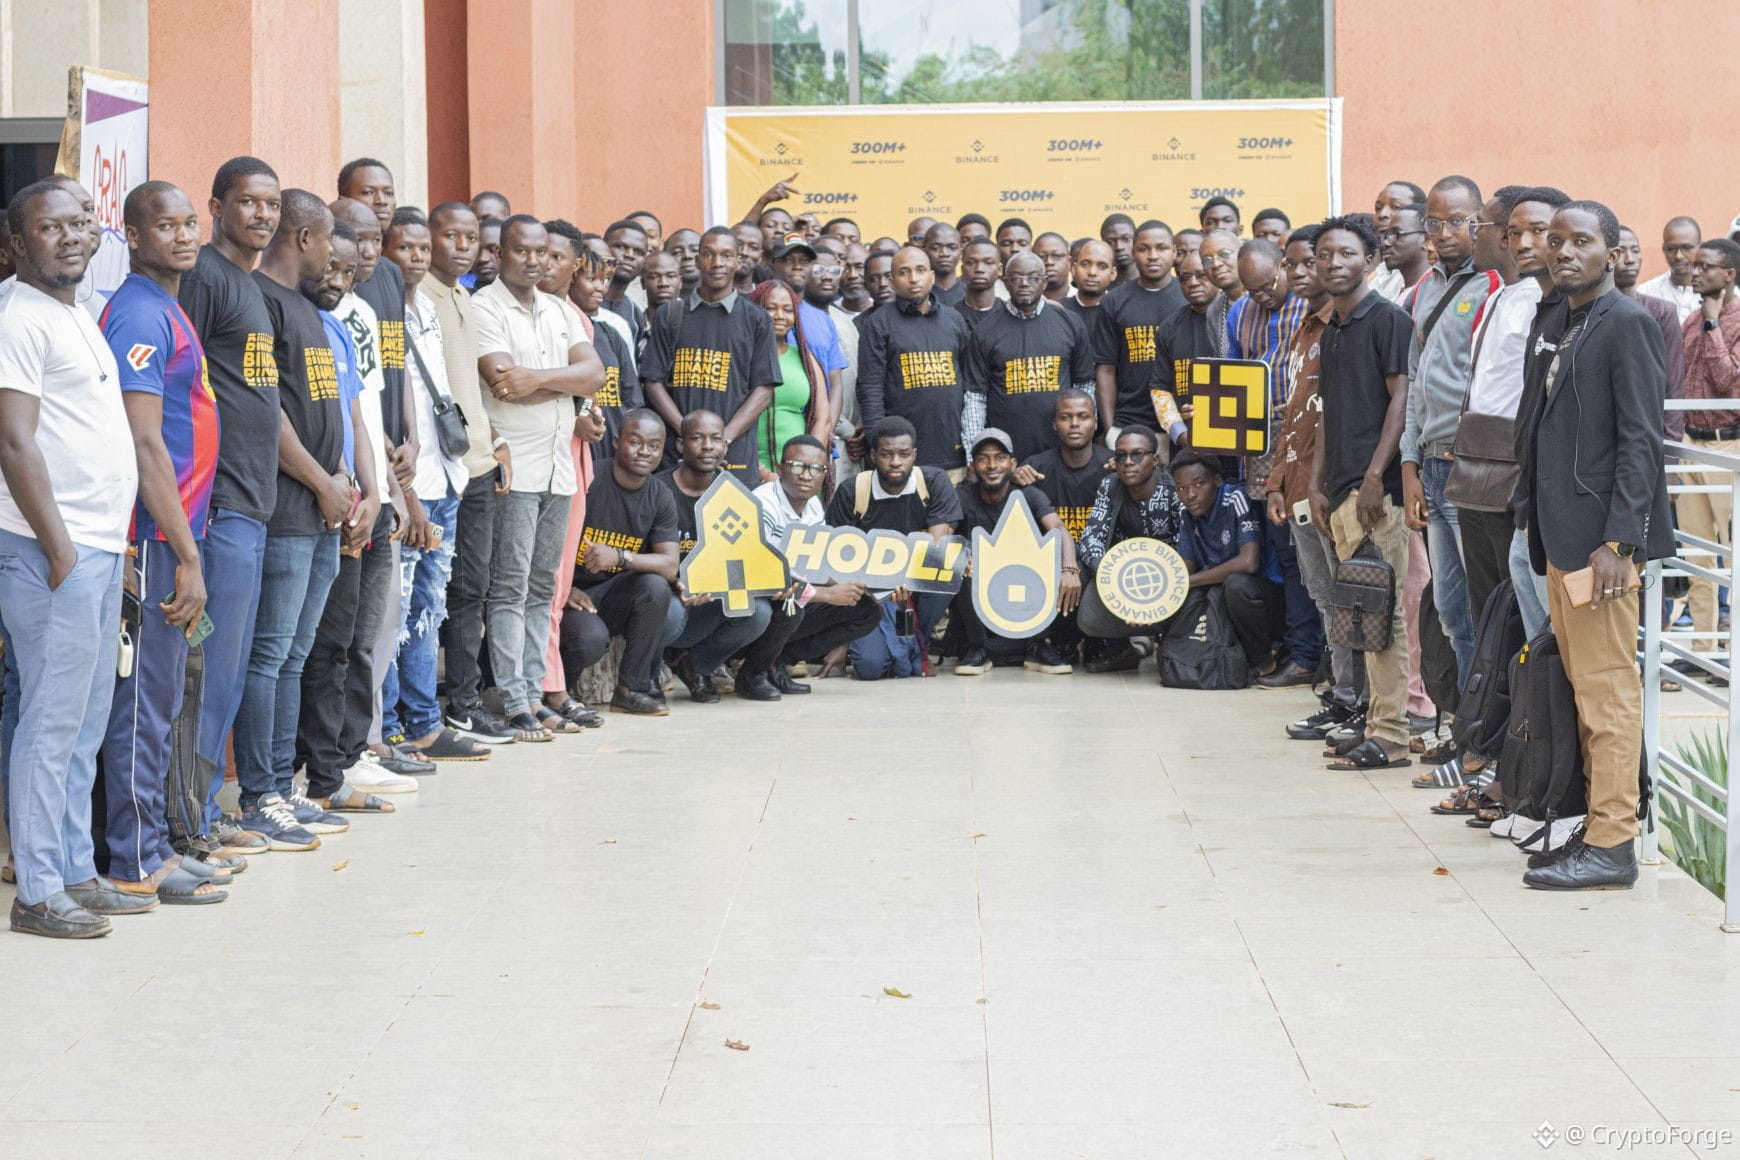
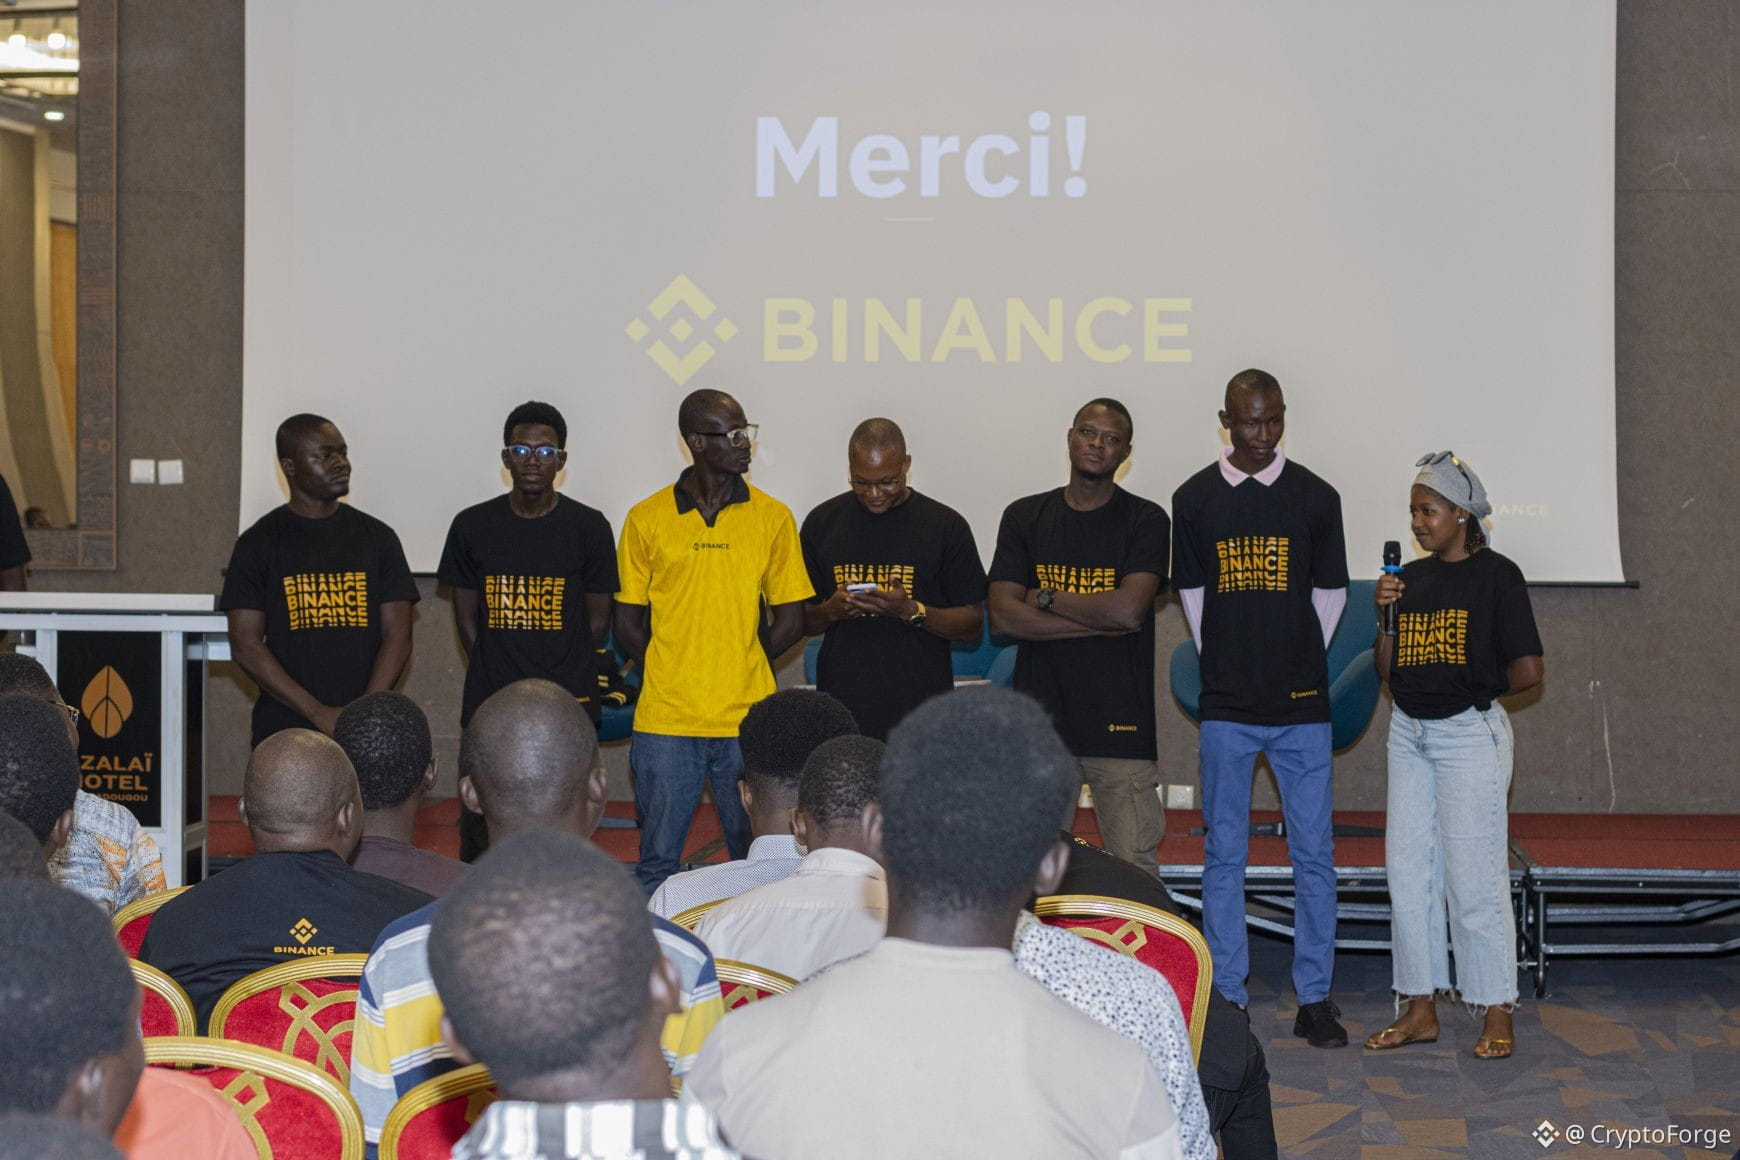
Более 300 человек собрались вокруг Web3 в Буркина-Фасо🇧🇫!
В субботу у меня была возможность стать частью команды организаторов Binance Meetup, организованного @BinanceAfrique que при поддержке Binance Angels прямо здесь, в Буркина-Фасо.
На мероприятие пришло более 300 участников — всех объединяли одинаковые любопытство и убеждение: что Web3 действительно может сыграть роль в нашем регионе.
Для меня подобные встречи выходят далеко за рамки просто meetup. Это настоящее пространство для обмена опытом, взаимного обучения и, прежде всего, конкретный способ показать людям, что в этой сфере реально существуют карьерные возможности.
Наша цель была простой: помочь участникам понять, как найти своё место в экосистеме, которая развивается со скоростью молнии.
Обсуждения были живыми, вопросы — точными, а энергия в зале ощущалась по-настоящему интерактивной.
Большое спасибо @Binance за то, что создаёт такие пространства для общения и обмена знаниями — они необходимы, чтобы поддерживать импульс Web3 по всей Африке.
Африканский Web3 всё ещё создаётся. И именно вместе, на местах, мы сформируем то, что будет дальше.
Более 300 человек собрались вокруг Web3 в Буркина-Фасо🇧🇫!
В субботу у меня была возможность стать частью команды организаторов Binance Meetup, организованного @Binance Afrique que при поддержке Binance Angels прямо здесь, в Буркина-Фасо.
На мероприятие пришло более 300 участников — всех объединяли одинаковые любопытство и убеждение: что Web3 действительно может сыграть роль в нашем регионе.
Для меня подобные встречи выходят далеко за рамки просто meetup. Это настоящее пространство для обмена опытом, взаимного обучения и, прежде всего, конкретный способ показать людям, что в этой сфере реально существуют карьерные возможности.
Наша цель была простой: помочь участникам понять, как найти своё место в экосистеме, которая развивается со скоростью молнии.
Обсуждения были живыми, вопросы — точными, а энергия в зале ощущалась по-настоящему интерактивной.
Большое спасибо @Binance за то, что создаёт такие пространства для общения и обмена знаниями — они необходимы, чтобы поддерживать импульс Web3 по всей Африке.
Африканский Web3 всё ещё создаётся. И именно вместе, на местах, мы сформируем то, что будет дальше.
67
·
--
Медвежий рынок — это невероятная возможность! НЕТ, это совершенно неверно для 99 % инвесторов. ❌
Те, кто здесь с 2021 года и кто усвоил уроки прошлого, знают, что это не совсем возможность для 99 % держателей.
Если мы действительно находимся на медвежьем рынке, я вас уверяю, что к 2027 году 95 % альткоинов, которые вы сейчас накапливаете для получения больших прибылей, будут устаревшими.
Я в этом уверен.
В начале 2023 года несколько криптовалют, которые когда-то доминировали на рынке, были свергнуты, либо новой криптовалютой, либо более старой криптовалютой, которая внедрила инновации. Некоторые тенденции исчезли, уступив место другим.
SAND, MANA, GALA, AXS, MATIC, FANTOM, BAKE, HARMONY ONE, ROSE, ENJ, QNT, ADA, BABYDOGE, CAKE, SUSHI… Список длинный.
Трейдеры на колебаниях, безусловно, могут воспользоваться медвежьим рынком. Но не инвесторы в альткоины на долгосрочную перспективу.
Если вы плохо управляете своим медвежьим рынком, у вас не останется ничего к восстановлению.
Биткойн — лучший во время медвежьего рынка.
Я знаю, что вам нравятся комплименты, даже если именно так вы теряете деньги.
80
·
--
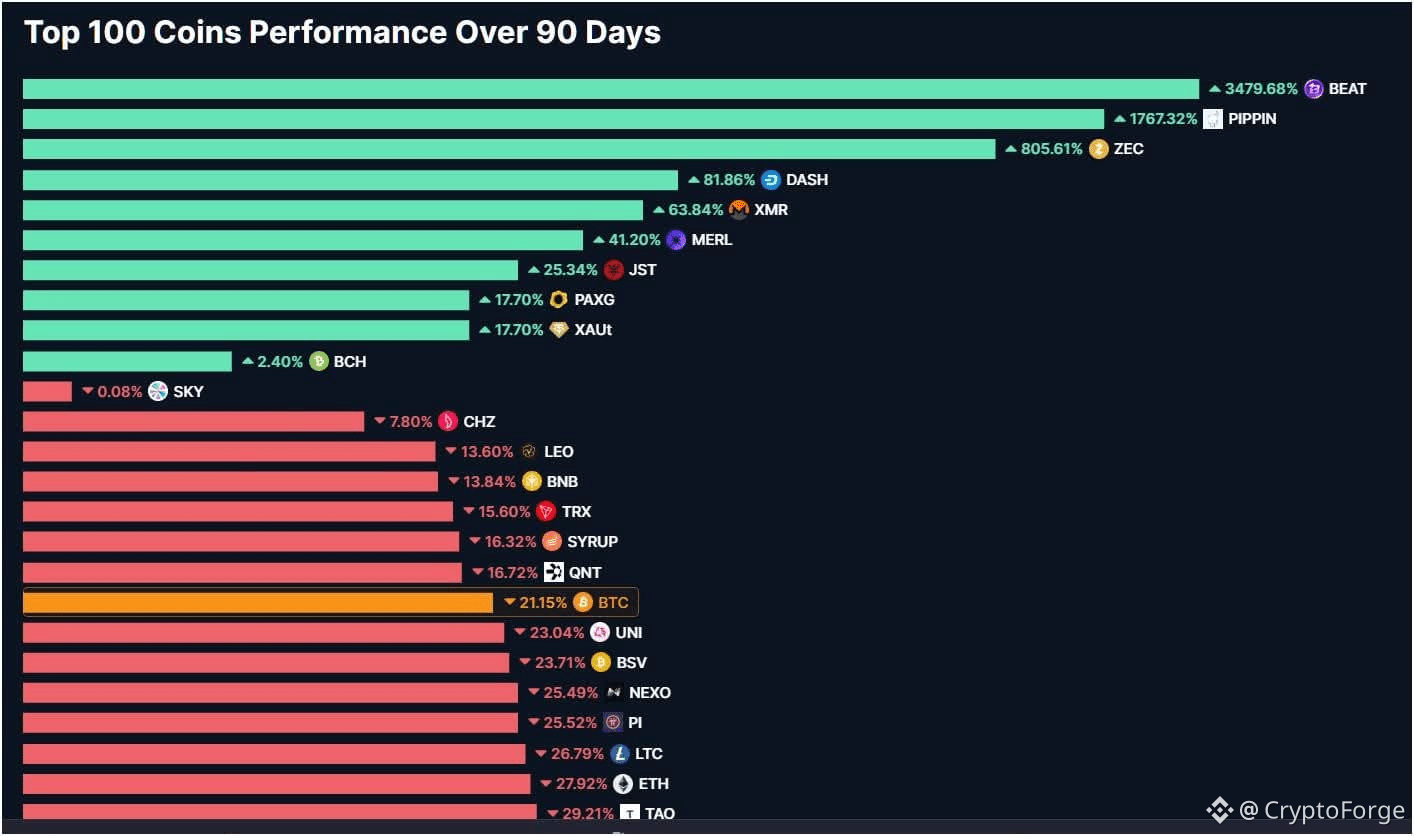
Индекс альтсезона часто неправильно понимается. Многие думают, что он автоматически указывает на бычий рынок альткойнов, тогда как его метод расчета намного более тонкий.
Конкретно, этот индекс измеряет производительность 100 основных альткойнов за период в 90 дней, сравнивая их с производительностью Биткойна за тот же период.
Когда индекс показывает 17, это означает, что 17 альткойнов из топ-100 превзошли Биткойн за последние 90 дней.
Напротив, высокий индекс (например, 92) означает, что 92 альткойна показали лучшие результаты, чем Биткойн, но это не обязательно означает, что рынок бычий.
Основной момент, который необходимо понять:
👉 Превосходить Биткойн не означает быть в росте.
Если Биткойн сильно падает, а некоторые альткойны падают меньше, чем он, они считаются «более производительными» в расчете индекса.
Таким образом:
Вы можете быть в целом в убытке,
И при этом видеть, как индекс альтсезона сильно растет.
В некоторых крайних случаях индекс может даже приблизиться к 90 или более, просто потому, что Биткойн корректируется более резко, чем остальной рынок — без настоящего альтсезона.
Индекс альтсезона является статистическим индикатором, а не достаточным рыночным сигналом сам по себе.
Он может помочь в чтении относительной тенденции, но никогда не должен быть единственной основой для принятия инвестиционного или торгового решения.
3
730
·
--
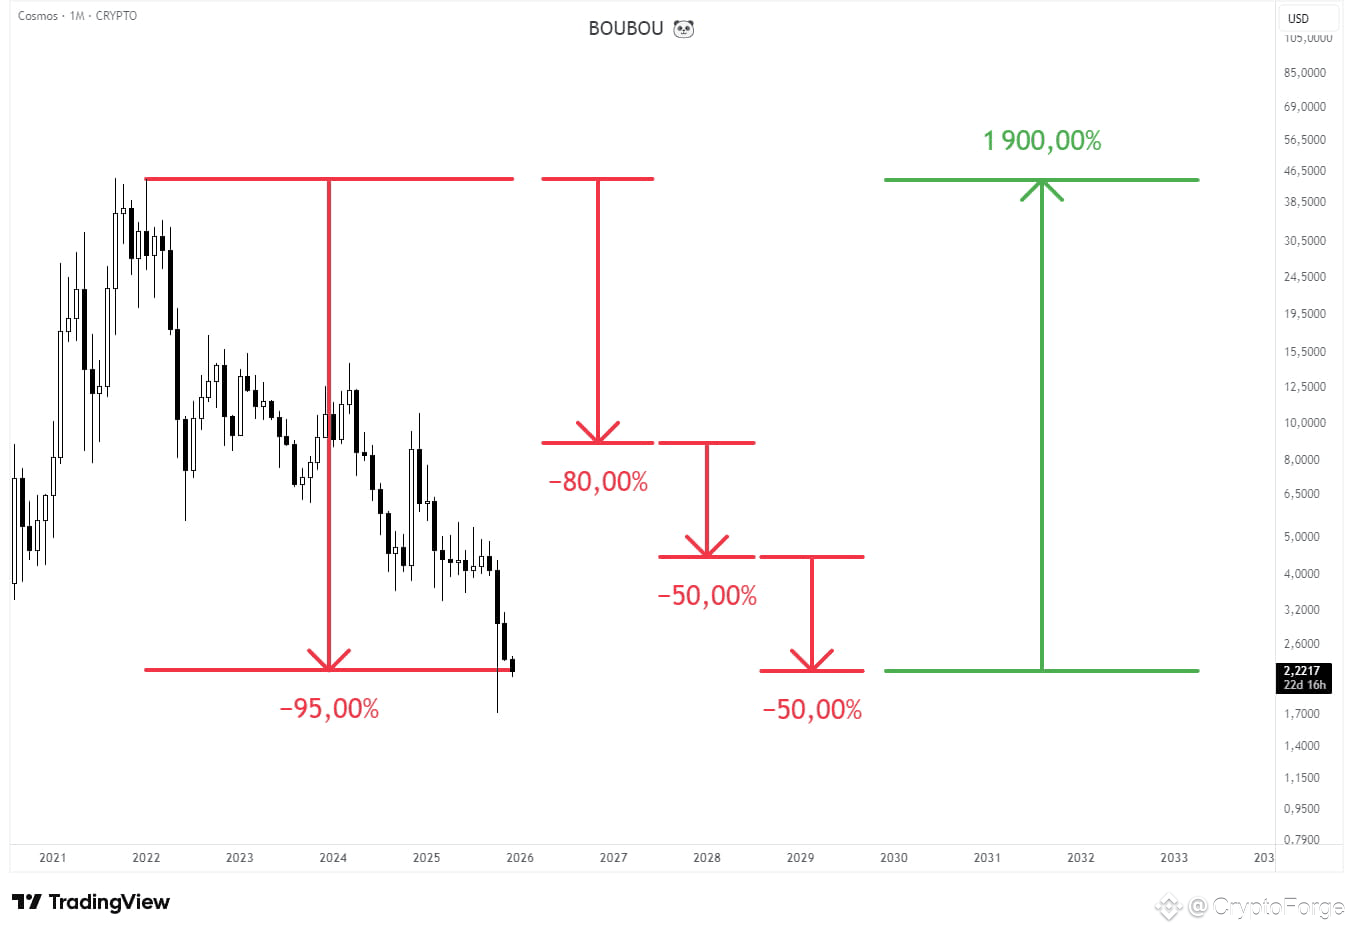
Криптовалюта, которая теряет 90 %, сначала теряет 80 %, затем еще 50 %, затем снова 50 %.
Чтобы просто вернуться к своей первоначальной цене, ей нужно затем подняться на 1 900 %. То, о чем инфлюенсеры никогда не упоминают.
Криптовалюта, которая теряет 90 %, сначала теряет 80 %, затем еще 50 %, затем снова 50 %.
Чтобы просто вернуться к своей первоначальной цене, ей нужно затем подняться на 1 900 %. То, о чем инфлюенсеры никогда не упоминают.
Чтобы просто вернуться к своей первоначальной цене, ей нужно затем подняться на 1 900 %. То, о чем инфлюенсеры никогда не упоминают.
8
3
18
20.6k
·
--
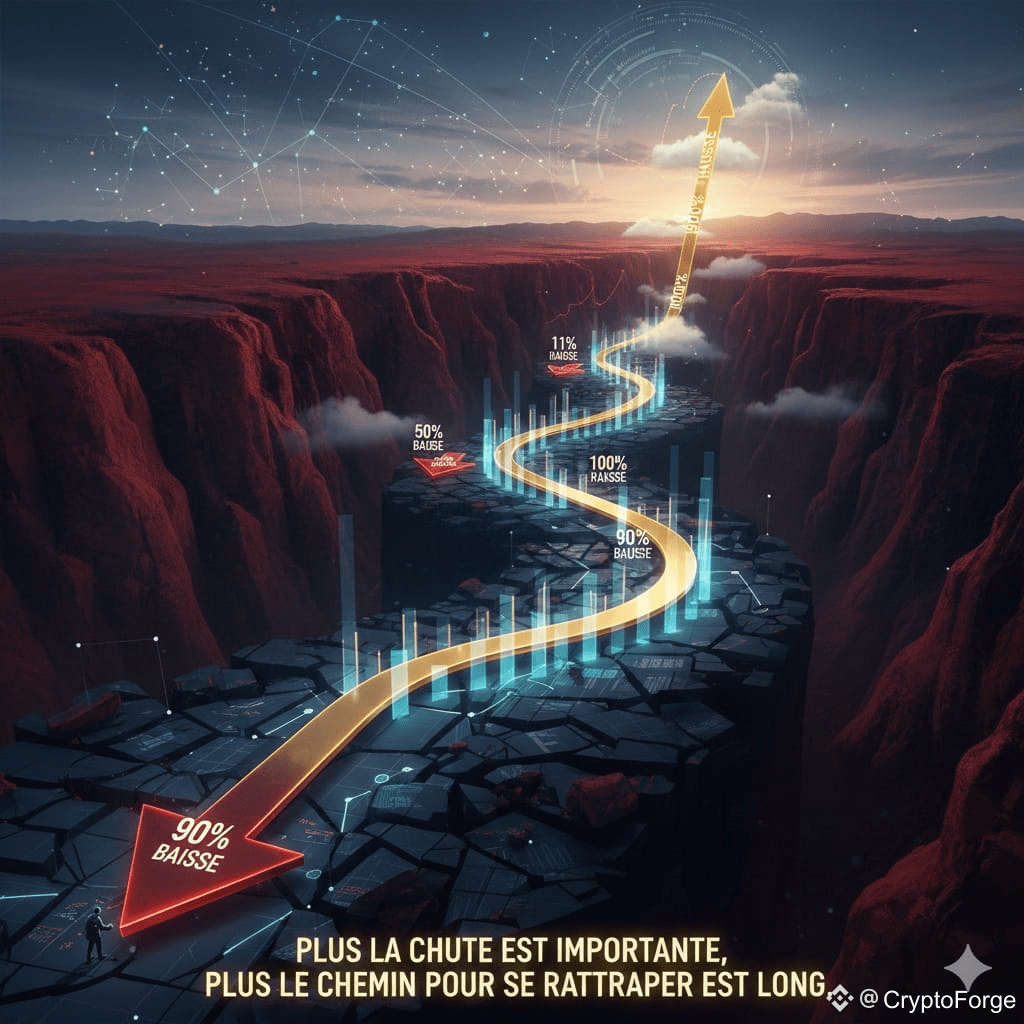
Petit rappel important :
Чтобы вернуть начальную цену после падения, актив должен достичь процента повышения, который превышает процент падения.
Несколько примеров, чтобы проиллюстрировать этот принцип :
· ➡️ После падения на 10 %, необходимо повышение на 11 %, чтобы вернуться к порогу рентабельности.
· ➡️ После падения на 30 %, необходимо повышение на 43 %.
· ➡️ После падения на 50 %, необходимо повышение на 100 % (то есть удвоение).
· ➡️ После падения на 70 %, необходимо повышение на 233 %.
· ➡️ После падения на 90 %, необходимо повышение на 900 %.
В резюме, чем сильнее падение, тем длиннее путь к восстановлению. Всегда легче потерять процент, чем вернуть его.
1
5
2k
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона