
Veridise Re-poster
89 Публикации
Veridise Re-poster
Отправить жалобу
Заблокировать пользователя
Hardening blockchain security with Formal Methods — Industry-leading security audits and tools for smart contracts, blockchain, and zero-knowledge.
0 подписок(и/а)
2 подписчиков(а)
3 понравилось
Посты
Все
Видео
См. перевод
A common issue we encounter is deterministic code that lacks consistency. For instance, when your Circom witness evaluates 1/10^6 to 0, but your constraints require the inverse of 10^6 mod p, the system breaks down. As a result, legitimate provers find it impossible to prove anything, while an adversary can exploit the flaw. If you are developing projects in Circom, feel free to share your circuits with our team, and we will gladly review them.
A common issue we encounter is deterministic code that lacks consistency. For instance, when your Circom witness evaluates 1/10^6 to 0, but your constraints require the inverse of 10^6 mod p, the system breaks down. As a result, legitimate provers find it impossible to prove anything, while an adversary can exploit the flaw. If you are developing projects in Circom, feel free to share your circuits with our team, and we will gladly review them.
74
См. перевод
Historically, carrying out post-quantum migrations has taken approximately 10 years in practice, as every layer of the technology stack must be updated. It is worth noting that if your total migration time alongside your required secrecy duration surpasses the time remaining until Q-Day, you are already too late. How much time will your organization need to complete its transition? Please feel welcome to schedule a Quantum Readiness Review via the link provided below.
Historically, carrying out post-quantum migrations has taken approximately 10 years in practice, as every layer of the technology stack must be updated. It is worth noting that if your total migration time alongside your required secrecy duration surpasses the time remaining until Q-Day, you are already too late. How much time will your organization need to complete its transition? Please feel welcome to schedule a Quantum Readiness Review via the link provided below.
79
См. перевод
Many individuals imagine a quantum attack arriving as a single catastrophic event that brings systems down all at once. However, @ShankaraPailoo2 expects the earliest breaches to be far more discreet, perhaps surfacing only as unexplained fund withdrawals from a handful of dormant wallets. Check out the video to explore the reasons behind this viewpoint.
Many individuals imagine a quantum attack arriving as a single catastrophic event that brings systems down all at once. However, @ShankaraPailoo2 expects the earliest breaches to be far more discreet, perhaps surfacing only as unexplained fund withdrawals from a handful of dormant wallets. Check out the video to explore the reasons behind this viewpoint.
61
У нас есть важное обновление, которым мы хотим поделиться с нашим сообществом.
Хотя точные сроки, когда квантовые компьютеры смогут взломать современную криптографию, остаются неопределёнными, даты вывода из эксплуатации действующих стандартов уже установлены. Чтобы помочь организациям пройти этот переход, сегодня Veridise официально представляет услугу Quantum Readiness Review. Эта комплексная услуга помогает организациям на каждом этапе перехода: от первоначальной инвентаризации криптографических решений до тщательно проверенного постквантового кода.
Полный текст объявления здесь: https://veridise.com/blog/news/post-quantum-migration/
У нас есть важное обновление, которым мы хотим поделиться с нашим сообществом.
Хотя точные сроки, когда квантовые компьютеры смогут взломать современную криптографию, остаются неопределёнными, даты вывода из эксплуатации действующих стандартов уже установлены. Чтобы помочь организациям пройти этот переход, сегодня Veridise официально представляет услугу Quantum Readiness Review. Эта комплексная услуга помогает организациям на каждом этапе перехода: от первоначальной инвентаризации криптографических решений до тщательно проверенного постквантового кода.
Полный текст объявления здесь: https://veridise.com/blog/news/post-quantum-migration/
Хотя точные сроки, когда квантовые компьютеры смогут взломать современную криптографию, остаются неопределёнными, даты вывода из эксплуатации действующих стандартов уже установлены. Чтобы помочь организациям пройти этот переход, сегодня Veridise официально представляет услугу Quantum Readiness Review. Эта комплексная услуга помогает организациям на каждом этапе перехода: от первоначальной инвентаризации криптографических решений до тщательно проверенного постквантового кода.
Полный текст объявления здесь: https://veridise.com/blog/news/post-quantum-migration/
68
См. перевод
A traditional audit report provides a static snapshot of your software, reflecting only the specific day your codebase was frozen. Because your project is always evolving, the @Veridise team built AuditHub to deliver ongoing security. This solution ensures that OrCa, Picus, ZK Vanguard, and Vanguard operate continuously within your CI pipeline to monitor every new update you make.
To see exactly how this platform can streamline your workflow, be sure to connect with our VP of Business Development, @kulm1nski, at Devcon 8. He will be in Mumbai from Nov 3 to 6 and is ready to provide a complete walkthrough of the system.
A traditional audit report provides a static snapshot of your software, reflecting only the specific day your codebase was frozen. Because your project is always evolving, the @Veridise team built AuditHub to deliver ongoing security. This solution ensures that OrCa, Picus, ZK Vanguard, and Vanguard operate continuously within your CI pipeline to monitor every new update you make.
To see exactly how this platform can streamline your workflow, be sure to connect with our VP of Business Development, @kulm1nski, at Devcon 8. He will be in Mumbai from Nov 3 to 6 and is ready to provide a complete walkthrough of the system.
To see exactly how this platform can streamline your workflow, be sure to connect with our VP of Business Development, @kulm1nski, at Devcon 8. He will be in Mumbai from Nov 3 to 6 and is ready to provide a complete walkthrough of the system.
56
См. перевод
Every validator, bridge, wallet, exchange, and custodian is facing an inevitable post-quantum migration. These entities all protect underlying value using public keys that are already established on the blockchain. To discuss the details of quantum readiness, Veridise BD Manager @veridisecarlos is attending Devcon 8. The gathering takes place in Mumbai from Nov 3 to 6.
Every validator, bridge, wallet, exchange, and custodian is facing an inevitable post-quantum migration. These entities all protect underlying value using public keys that are already established on the blockchain. To discuss the details of quantum readiness, Veridise BD Manager @veridisecarlos is attending Devcon 8. The gathering takes place in Mumbai from Nov 3 to 6.
64
См. перевод
To learn about what fails first in the face of emerging quantum threats, be sure to attend the upcoming session featuring @ShankaraPailoo2 and @FormallyJon at Devcon 8. They will be speaking on Thu Nov 5 at 14:00 IST at Lotus Stage 1. Keep in mind that quantum attacks will not announce their arrival. The initial wave of breaches will most likely be silent and highly specific, setting their sights on wallets, bridges, validators, and custodians one target at a time.
To learn about what fails first in the face of emerging quantum threats, be sure to attend the upcoming session featuring @ShankaraPailoo2 and @FormallyJon at Devcon 8. They will be speaking on Thu Nov 5 at 14:00 IST at Lotus Stage 1. Keep in mind that quantum attacks will not announce their arrival. The initial wave of breaches will most likely be silent and highly specific, setting their sights on wallets, bridges, validators, and custodians one target at a time.
58
Создание и проверка ZK-доказательств включают сложные математические компоненты, которые действительно способны понять и реализовать лишь немногие избранные специалисты. Из-за такого высокого технического порога @boundless_xyz вновь обратился к экспертам Veridise. Узнайте, чем поделился @emilianobonassi, рассказывая о причинах заказа второго аудита Marketplace у Veridise. Полный обзор доступен по ссылке ниже.
https://veridise.com/blog/audits-archive/boundless-marketplace-audit-methods-findings-and-security/
Создание и проверка ZK-доказательств включают сложные математические компоненты, которые действительно способны понять и реализовать лишь немногие избранные специалисты. Из-за такого высокого технического порога @boundless_xyz вновь обратился к экспертам Veridise. Узнайте, чем поделился @emilianobonassi, рассказывая о причинах заказа второго аудита Marketplace у Veridise. Полный обзор доступен по ссылке ниже.
https://veridise.com/blog/audits-archive/boundless-marketplace-audit-methods-findings-and-security/
https://veridise.com/blog/audits-archive/boundless-marketplace-audit-methods-findings-and-security/
43
Создание и проверка ZK-доказательств связаны со сложными математическими объектами, которыми умеют управлять лишь немногие специалисты. По словам @emilianobonassi, именно эта особенность и побудила @BoundlessHQ вновь обратиться к Veridise, чтобы провести второй аудит своего маркетплейса. Подробности этого решения и результаты аудита можно узнать из полной статьи по ссылке ниже.
https://veridise.com/blog/audits-archive/boundless-marketplace-audit-methods-findings-and-security/
Создание и проверка ZK-доказательств связаны со сложными математическими объектами, которыми умеют управлять лишь немногие специалисты. По словам @emilianobonassi, именно эта особенность и побудила @BoundlessHQ вновь обратиться к Veridise, чтобы провести второй аудит своего маркетплейса. Подробности этого решения и результаты аудита можно узнать из полной статьи по ссылке ниже.
https://veridise.com/blog/audits-archive/boundless-marketplace-audit-methods-findings-and-security/
https://veridise.com/blog/audits-archive/boundless-marketplace-audit-methods-findings-and-security/
63
Защита ИИ-агентов сталкивается с теми же проблемами, что и традиционный контроль доступа. Поэтому крайне важно всегда проверять, у кого ещё есть ключ.
Наглядный пример — рабочий сценарий из более раннего черновика ERC-8468. В той версии хранитель мог приостановить работу ИИ-агента, но система возобновляла работу уже через один блок. Такая быстрая реактивация происходила потому, что агент указал второй ключ, находившийся под его собственным контролем и дававший право возобновить работу.
https://ethereum-magicians.org/t/erc-8468-agent-safety-framework-asf/30073
Защита ИИ-агентов сталкивается с теми же проблемами, что и традиционный контроль доступа. Поэтому крайне важно всегда проверять, у кого ещё есть ключ.
Наглядный пример — рабочий сценарий из более раннего черновика ERC-8468. В той версии хранитель мог приостановить работу ИИ-агента, но система возобновляла работу уже через один блок. Такая быстрая реактивация происходила потому, что агент указал второй ключ, находившийся под его собственным контролем и дававший право возобновить работу.
https://ethereum-magicians.org/t/erc-8468-agent-safety-framework-asf/30073
Наглядный пример — рабочий сценарий из более раннего черновика ERC-8468. В той версии хранитель мог приостановить работу ИИ-агента, но система возобновляла работу уже через один блок. Такая быстрая реактивация происходила потому, что агент указал второй ключ, находившийся под его собственным контролем и дававший право возобновить работу.
https://ethereum-magicians.org/t/erc-8468-agent-safety-framework-asf/30073
71
В стандартной разработке программного обеспечения вполне нормально встретить выражение вроде x = x + 1, но для прувера оно создаёт ненужные сложности. Когда значения переменных меняются, пруверу приходится постоянно выяснять, на какую именно версию x ссылается код в каждой конкретной точке. Благодаря LLZK этой проблемы удаётся полностью избежать: каждое значение присваивается только один раз. Подробнее о том, как подход с однократным присваиванием упрощает проверку ZK-схем, можно узнать из разбора, подготовленного @RaghavMalik15.
В стандартной разработке программного обеспечения вполне нормально встретить выражение вроде x = x + 1, но для прувера оно создаёт ненужные сложности. Когда значения переменных меняются, пруверу приходится постоянно выяснять, на какую именно версию x ссылается код в каждой конкретной точке. Благодаря LLZK этой проблемы удаётся полностью избежать: каждое значение присваивается только один раз. Подробнее о том, как подход с однократным присваиванием упрощает проверку ZK-схем, можно узнать из разбора, подготовленного @RaghavMalik15.
53
Девять криптовалютных организаций создали новую коалицию под названием Quantum Alliance. В рамках этого сотрудничества сформирована специальная рабочая группа, занимающаяся постквантовыми системами с нулевым разглашением, — именно за этой инициативой мы внимательно следим.
Главная причина нашего интереса — технические сложности, связанные с этой задачей. Схемы, разработанные для одной конкретной системы доказательств, крайне редко удаётся без проблем перенести на другую. Поэтому любые необходимые изменения приводят к созданию совершенно нового кода, который требует полноценного повторного аудита.
Подробнее об этом объявлении можно узнать здесь:
https://decrypt.co/381236/crypto-firms-launch-quantum-alliance-as-6-million-bitcoin-sit-exposed
Девять криптовалютных организаций создали новую коалицию под названием Quantum Alliance. В рамках этого сотрудничества сформирована специальная рабочая группа, занимающаяся постквантовыми системами с нулевым разглашением, — именно за этой инициативой мы внимательно следим.
Главная причина нашего интереса — технические сложности, связанные с этой задачей. Схемы, разработанные для одной конкретной системы доказательств, крайне редко удаётся без проблем перенести на другую. Поэтому любые необходимые изменения приводят к созданию совершенно нового кода, который требует полноценного повторного аудита.
Подробнее об этом объявлении можно узнать здесь:
https://decrypt.co/381236/crypto-firms-launch-quantum-alliance-as-6-million-bitcoin-sit-exposed
Главная причина нашего интереса — технические сложности, связанные с этой задачей. Схемы, разработанные для одной конкретной системы доказательств, крайне редко удаётся без проблем перенести на другую. Поэтому любые необходимые изменения приводят к созданию совершенно нового кода, который требует полноценного повторного аудита.
Подробнее об этом объявлении можно узнать здесь:
https://decrypt.co/381236/crypto-firms-launch-quantum-alliance-as-6-million-bitcoin-sit-exposed
79
Проверить поведение цикла бывает непросто, если вы не знаете, сколько итераций он выполнит. Секрет в том, чтобы задать конкретное условие, которое верно с самого начала и сохраняется на протяжении каждой отдельной итерации. Благодаря принципу индукции можно быть уверенным, что это свойство останется верным и после завершения выполнения. Отличный пример применения этого метода на практике — разбор @RaghavMalik15, который подробно показывает, как LLEQ использует его.
Проверить поведение цикла бывает непросто, если вы не знаете, сколько итераций он выполнит. Секрет в том, чтобы задать конкретное условие, которое верно с самого начала и сохраняется на протяжении каждой отдельной итерации. Благодаря принципу индукции можно быть уверенным, что это свойство останется верным и после завершения выполнения. Отличный пример применения этого метода на практике — разбор @RaghavMalik15, который подробно показывает, как LLEQ использует его.
68
Каждый раз, когда вы оптимизируете ZK-контур, чтобы сократить число ограничений, необходимо убедиться, что новая версия выполняет в точности те же вычисления, что и исходный вариант. Стандартное тестирование проверяет лишь конкретные входные данные, которые вы предусмотрели, тогда как LLEQ использует гораздо более комплексный подход. Проверка поручается SMT-решателю, который логически оценивает все возможные сценарии входных данных. Полное практическое руководство по этому процессу подготовил @RaghavMalik15.
Каждый раз, когда вы оптимизируете ZK-контур, чтобы сократить число ограничений, необходимо убедиться, что новая версия выполняет в точности те же вычисления, что и исходный вариант. Стандартное тестирование проверяет лишь конкретные входные данные, которые вы предусмотрели, тогда как LLEQ использует гораздо более комплексный подход. Проверка поручается SMT-решателю, который логически оценивает все возможные сценарии входных данных. Полное практическое руководство по этому процессу подготовил @RaghavMalik15.
77
Команда @aztecnetwork представила подробную дорожную карту перехода на постквантовую криптографию, который планируется завершить к 2030 году. Особенно интересна последовательность запланированных обновлений. В первую очередь команда намерена устранить угрозу «собрать сейчас — расшифровать позже». Поэтому уже в начале 2027 года появятся усиленные библиотеки для защиты конфиденциальных данных — задолго до замены системы доказательств.
https://thedefiant.io/news/blockchains/aztec-targets-full-post-quantum-migration-by-end-of-2030
Команда @aztecnetwork представила подробную дорожную карту перехода на постквантовую криптографию, который планируется завершить к 2030 году. Особенно интересна последовательность запланированных обновлений. В первую очередь команда намерена устранить угрозу «собрать сейчас — расшифровать позже». Поэтому уже в начале 2027 года появятся усиленные библиотеки для защиты конфиденциальных данных — задолго до замены системы доказательств.
https://thedefiant.io/news/blockchains/aztec-targets-full-post-quantum-migration-by-end-of-2030
https://thedefiant.io/news/blockchains/aztec-targets-full-post-quantum-migration-by-end-of-2030
73
Если говорить о миграции биткоина, выбор постквантовой схемы подписи — на самом деле наименее сложный этап. Недавняя статья о постквантовой криптографии, опубликованная Coinbase, привлекает внимание к гораздо более трудной проблеме. Кошельки, использующие схемы с состоянием, должны тщательно отслеживать, какие одноразовые ключи уже были использованы. Если пользователь восстановит устаревшую резервную копию и затем повторно использует ключ, злоумышленник сможет подделать действительную подпись.
https://www.coindesk.com/tech/2026/10/14/coinbase-which-holds-5-of-all-bitcoin-wants-the-quantum-fix-started-now
Если говорить о миграции биткоина, выбор постквантовой схемы подписи — на самом деле наименее сложный этап. Недавняя статья о постквантовой криптографии, опубликованная Coinbase, привлекает внимание к гораздо более трудной проблеме. Кошельки, использующие схемы с состоянием, должны тщательно отслеживать, какие одноразовые ключи уже были использованы. Если пользователь восстановит устаревшую резервную копию и затем повторно использует ключ, злоумышленник сможет подделать действительную подпись.
https://www.coindesk.com/tech/2026/10/14/coinbase-which-holds-5-of-all-bitcoin-wants-the-quantum-fix-started-now
https://www.coindesk.com/tech/2026/10/14/coinbase-which-holds-5-of-all-bitcoin-wants-the-quantum-fix-started-now
71
Агенты искусственного интеллекта были широко представлены на мероприятии @token2049, где демонстрировали, как справляются со сложными задачами: управляют казначействами, совершают сделки и составляют договоры. Однако на фоне всеобщего энтузиазма во многом остался без внимания важный вопрос. Почти никто не говорил о необходимости проверять реальные результаты работы этих агентов. Именно устранением этого пробела в проверке занимается наша команда. Совсем скоро мы поделимся с вами подробностями.
Агенты искусственного интеллекта были широко представлены на мероприятии @token2049, где демонстрировали, как справляются со сложными задачами: управляют казначействами, совершают сделки и составляют договоры. Однако на фоне всеобщего энтузиазма во многом остался без внимания важный вопрос. Почти никто не говорил о необходимости проверять реальные результаты работы этих агентов. Именно устранением этого пробела в проверке занимается наша команда. Совсем скоро мы поделимся с вами подробностями.
75
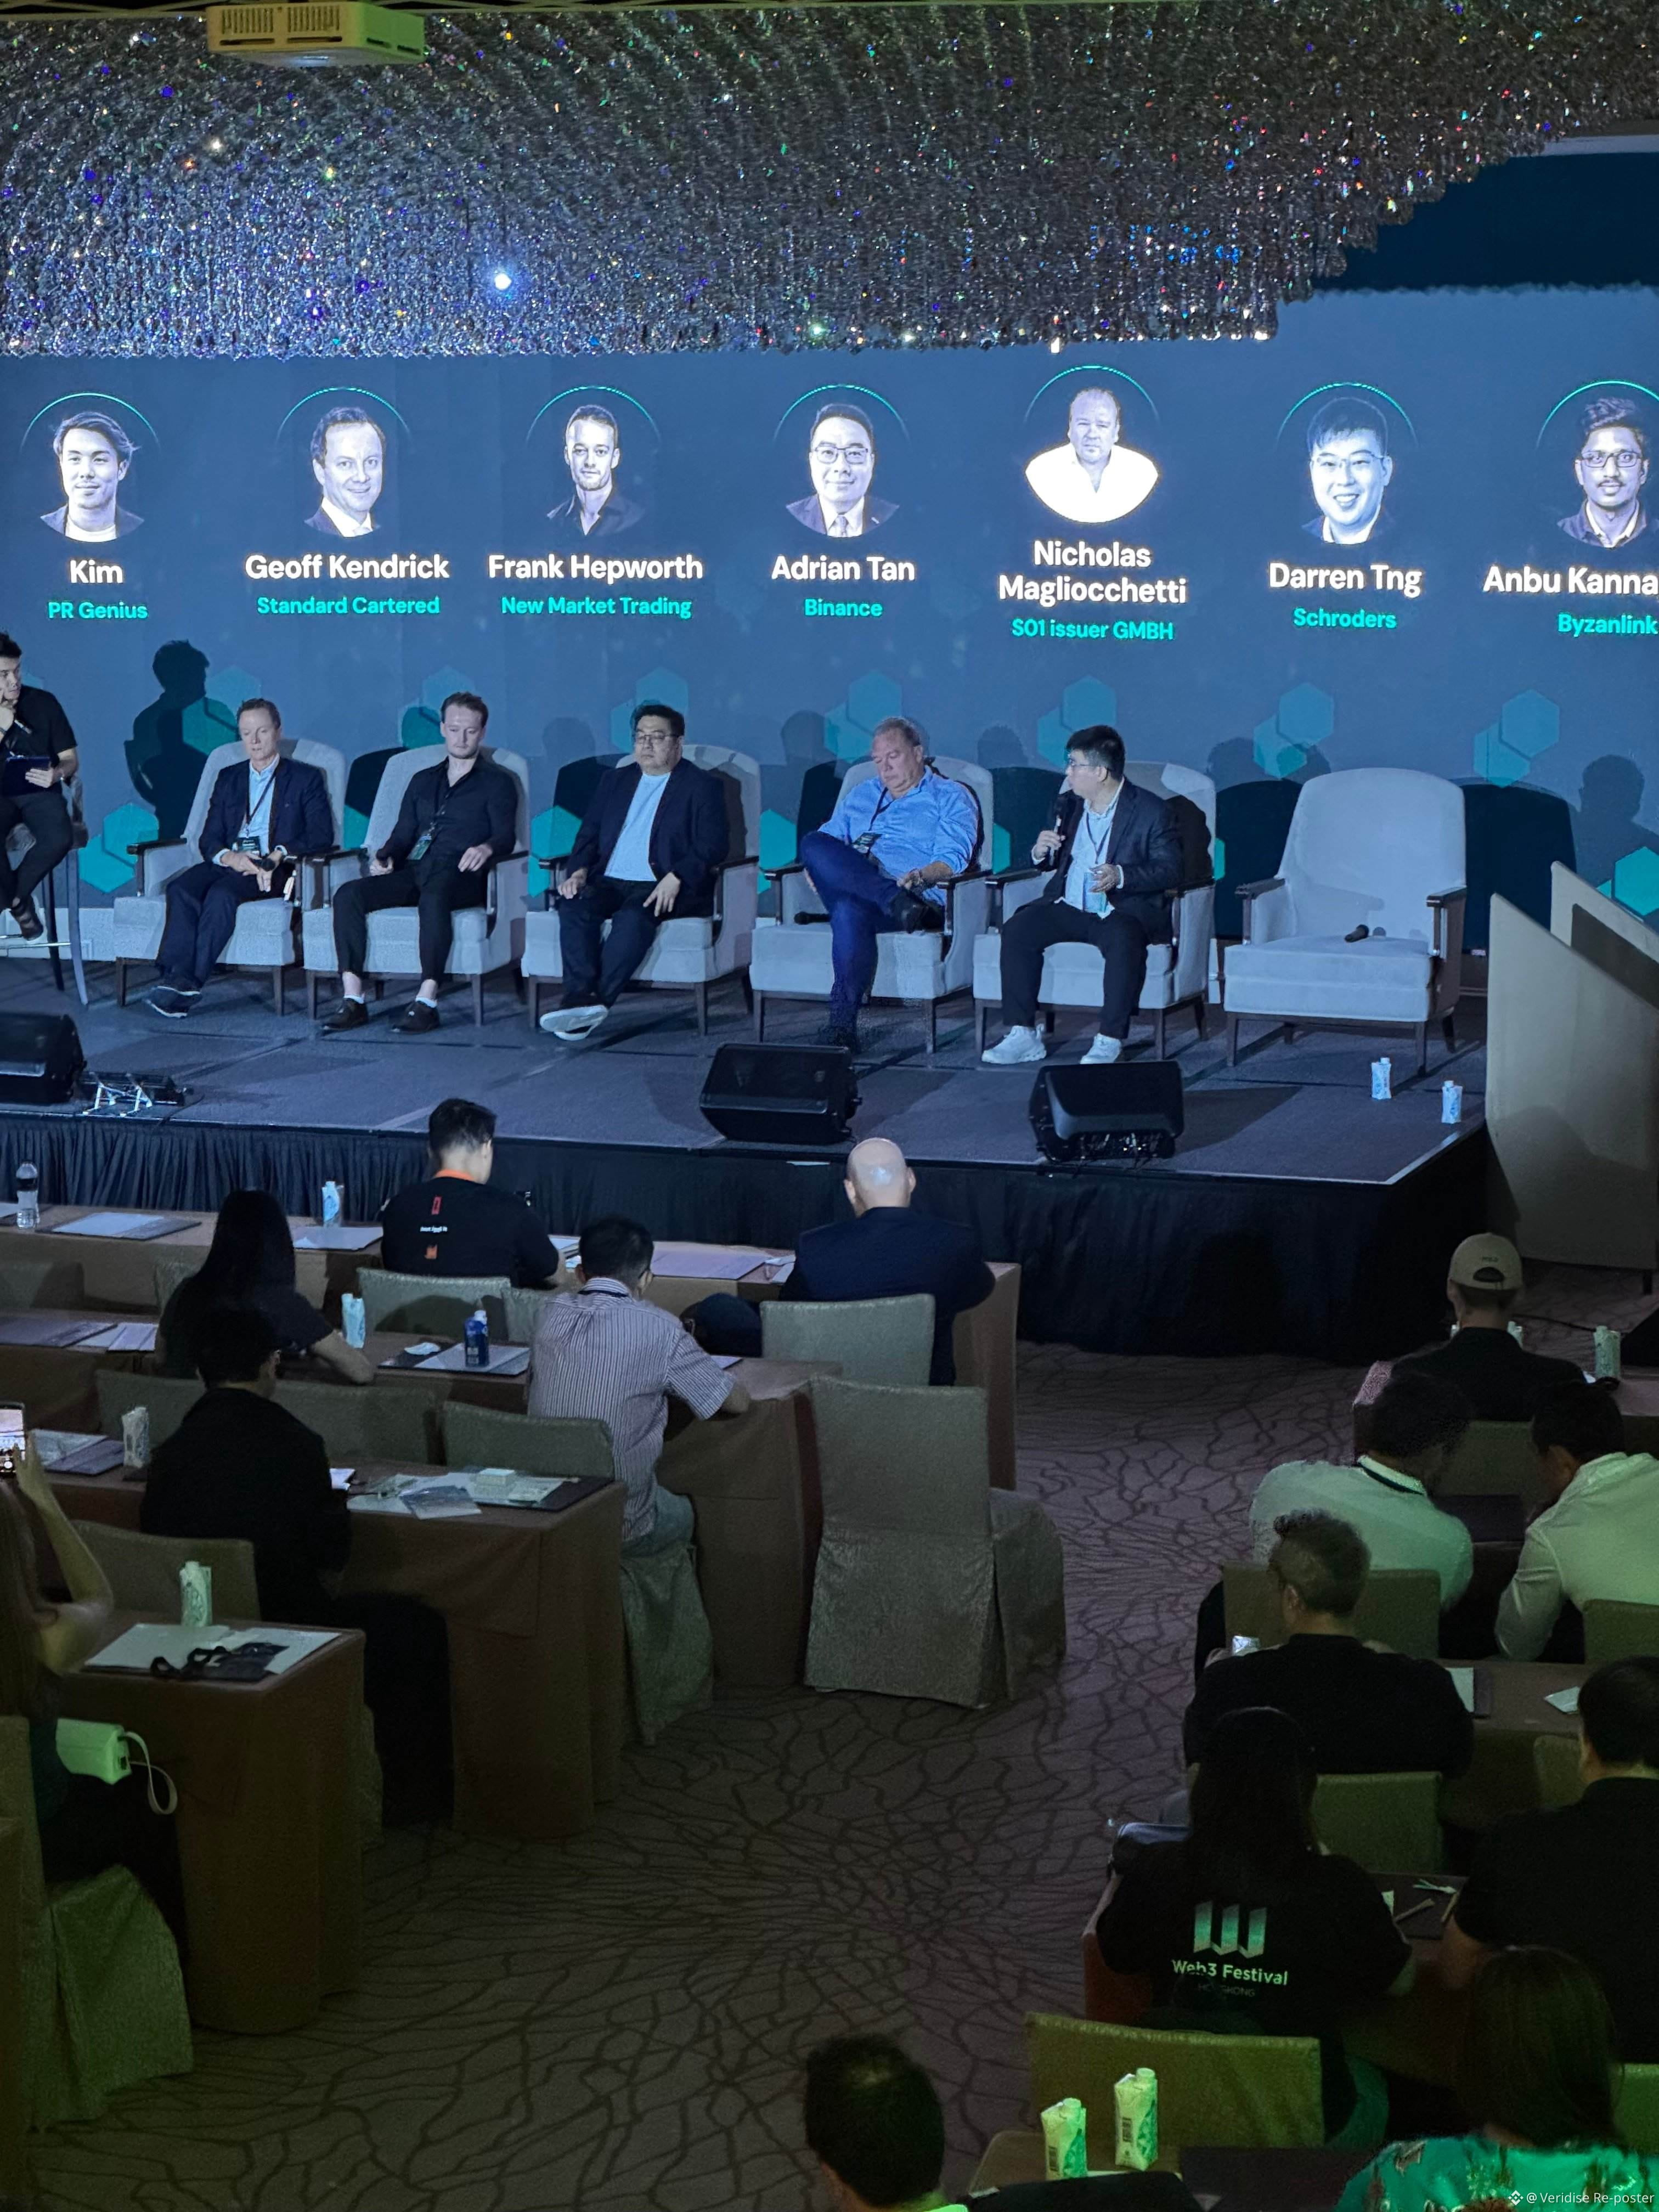
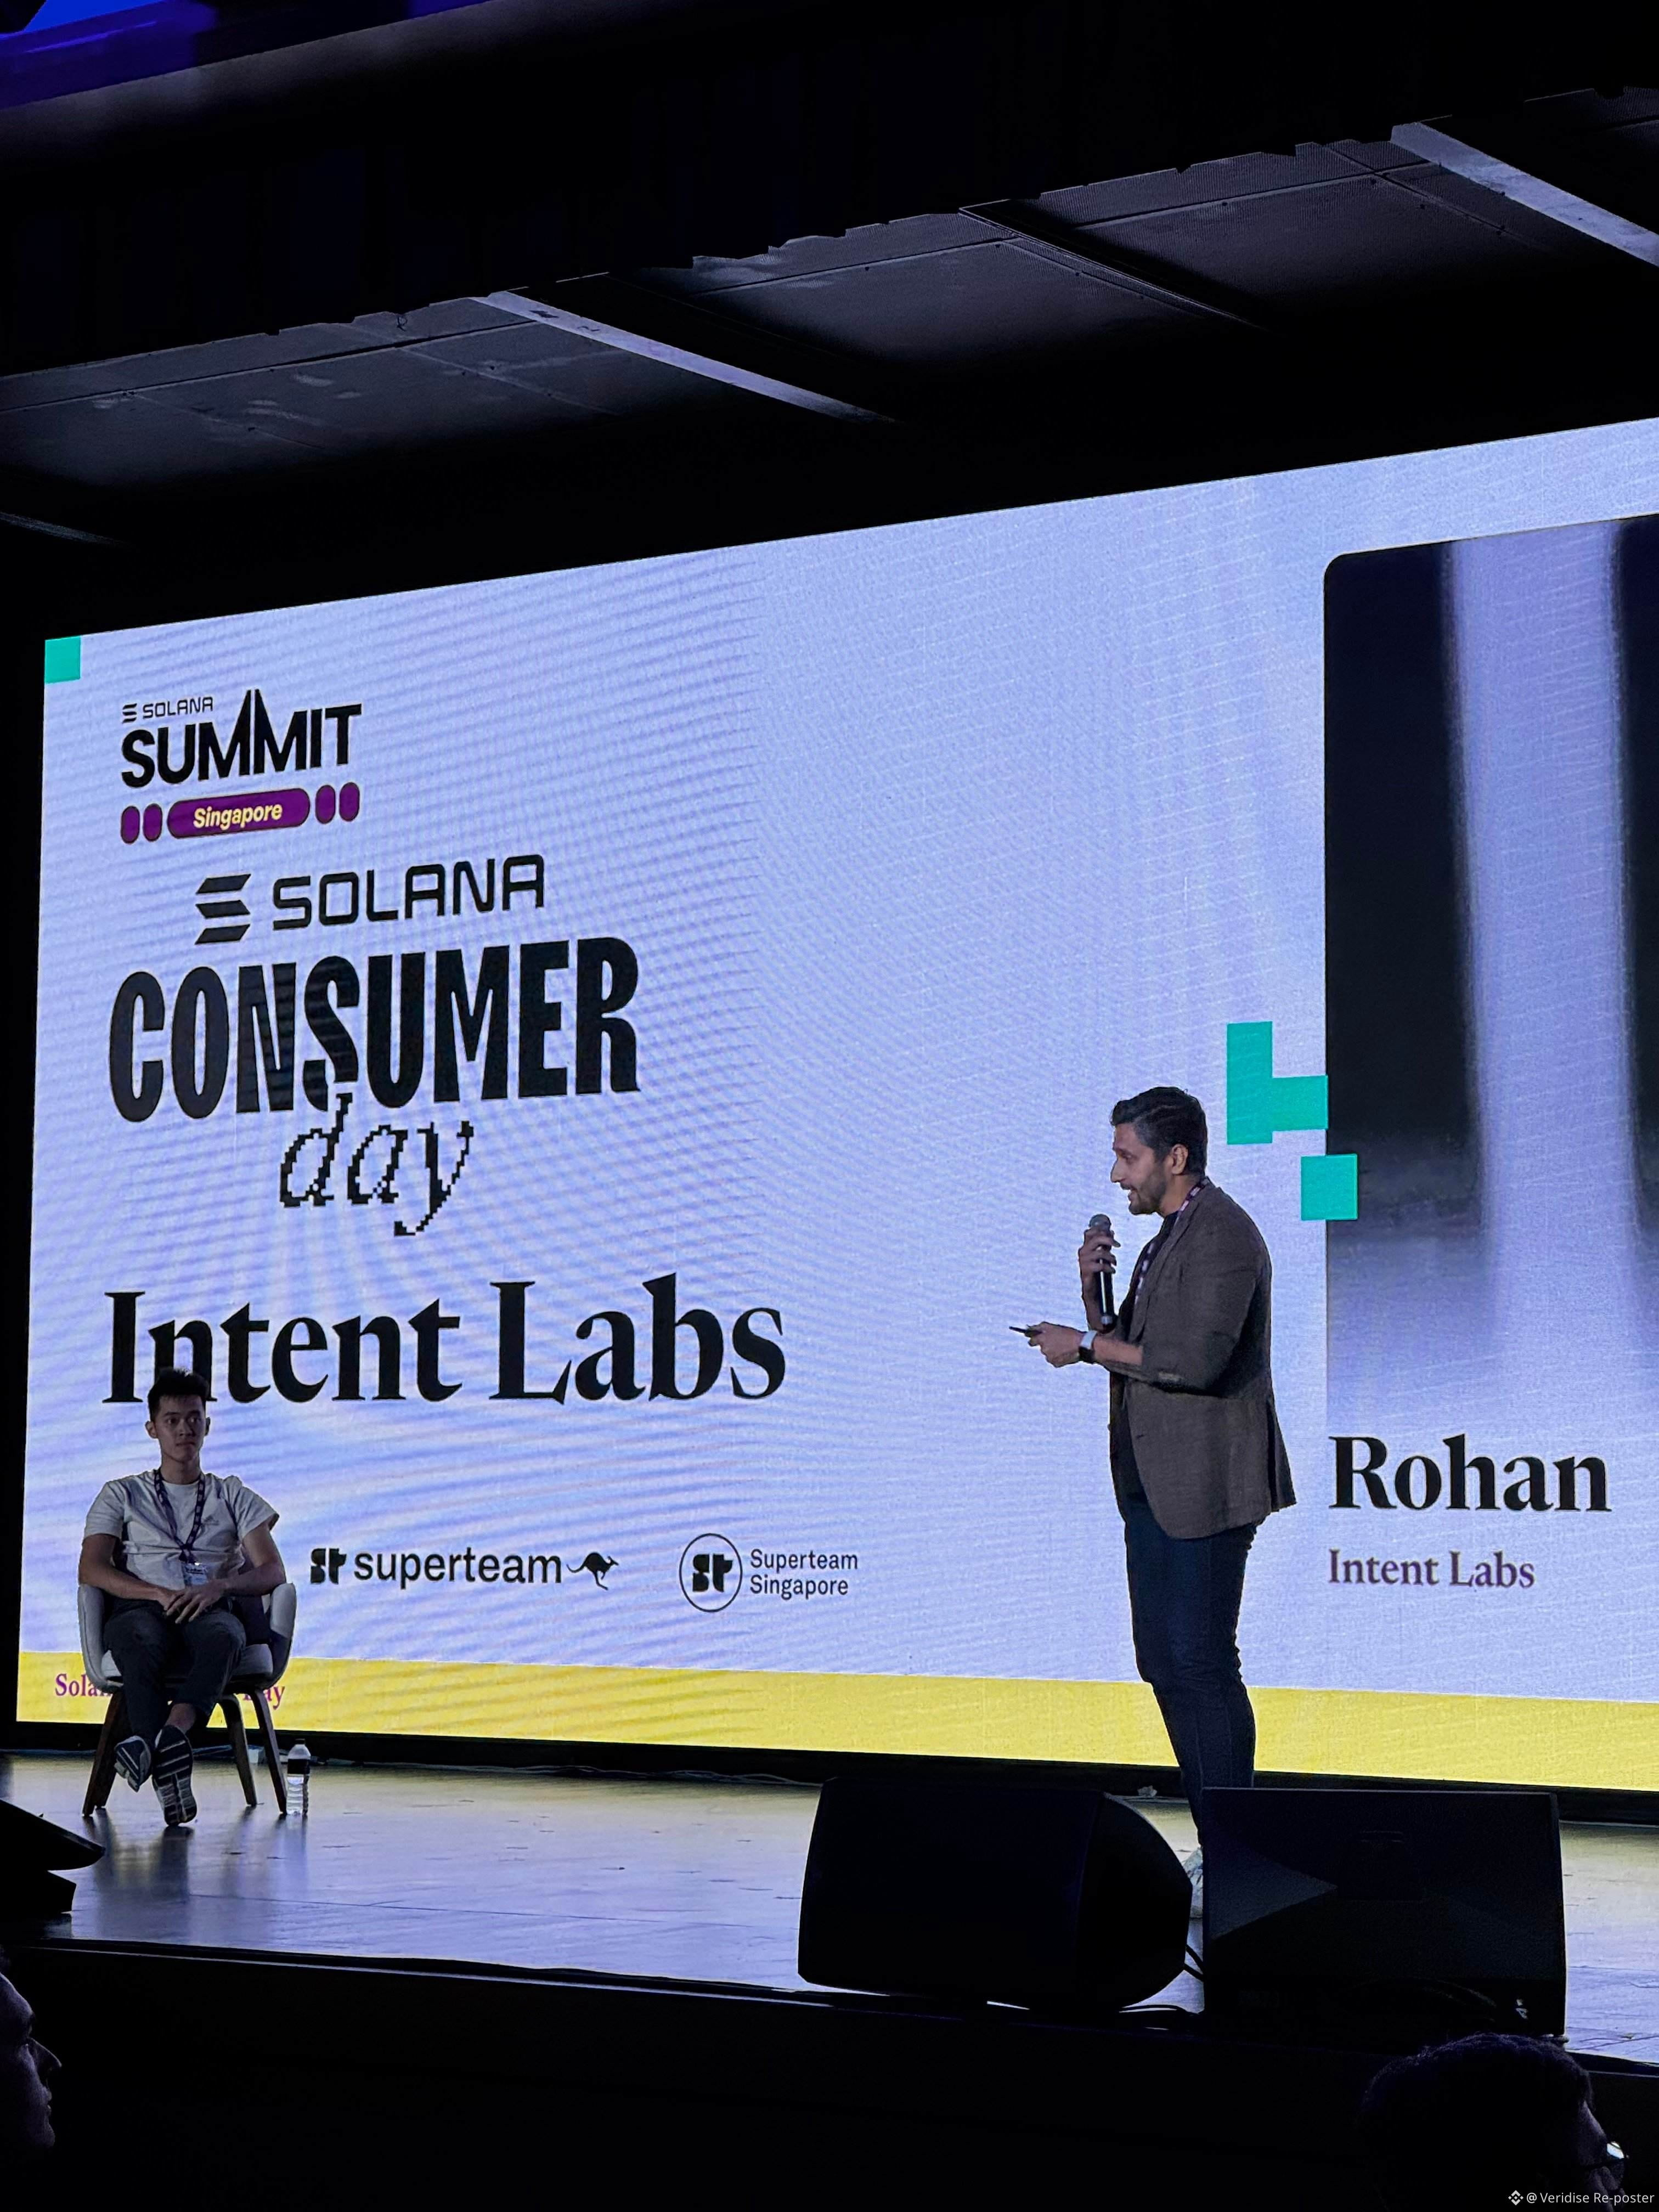
За целый день в Сингапуре команда Veridise успела выступить на трёх разных площадках. На саммите @solana, мероприятии @gammaprime и Multichain Day наши беседы в основном касались ZK, аудитов безопасности и формальной верификации. Несмотря на то что площадки были разными, люди снова и снова поднимали одну и ту же тему. Участники часто спрашивали, как надёжно проверить, что конкретный фрагмент кода действительно работает в точном соответствии со своей спецификацией.
За целый день в Сингапуре команда Veridise успела выступить на трёх разных площадках. На саммите @solana, мероприятии @gammaprime и Multichain Day наши беседы в основном касались ZK, аудитов безопасности и формальной верификации. Несмотря на то что площадки были разными, люди снова и снова поднимали одну и ту же тему. Участники часто спрашивали, как надёжно проверить, что конкретный фрагмент кода действительно работает в точном соответствии со своей спецификацией.
72
Если ваша дорожная карта включает предстоящий аудит в IV квартале или в начале следующего года, @kulm1nski — идеальный человек, к которому стоит обратиться по вопросам объёма работ и планирования проекта. Он будет находиться в Сингапуре, чтобы посетить @token2049 с 5 по 9 октября. Пожалуйста, отправьте ему личное сообщение (DM), чтобы согласовать время встречи.
Если ваша дорожная карта включает предстоящий аудит в IV квартале или в начале следующего года, @kulm1nski — идеальный человек, к которому стоит обратиться по вопросам объёма работ и планирования проекта. Он будет находиться в Сингапуре, чтобы посетить @token2049 с 5 по 9 октября. Пожалуйста, отправьте ему личное сообщение (DM), чтобы согласовать время встречи.
61
Если в вашем ближайшем плане предусмотрены вопросы безопасности и вы ищете прямое обсуждение на эту тему, следующая неделя — отличная возможность для связи. @FormallyJon отправляется в Сингапур, где он будет посещать @token2049 и знакомиться с сопутствующими мероприятиями с 5 по 9 октября. Можете написать ему в DM, чтобы зарезервировать время для встречи.
Если в вашем ближайшем плане предусмотрены вопросы безопасности и вы ищете прямое обсуждение на эту тему, следующая неделя — отличная возможность для связи. @FormallyJon отправляется в Сингапур, где он будет посещать @token2049 и знакомиться с сопутствующими мероприятиями с 5 по 9 октября. Можете написать ему в DM, чтобы зарезервировать время для встречи.
77
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
ПротоколFOMC
Просмотров: 146,233
338 обсуждают
Сейчас всё внимание приковано к решениям ФРС 🇺🇸
Рынок внимательно следит за сигналами от FOMC, ведь даже одно изменение в риторике представителей ФРС может повлиять на настроение инвесторов.
Особенно интересно наблюдать за реакцией BTC и ETH. Иногда рынок начинает двигаться ещё до официальных заявлений, а после публикации протокола волатильность может заметно вырасти.
$BTC
$ETH
Я бы сейчас не торопился с выводами. Лучше следить за новостями, объёмами и реакцией цены, чем пытаться угадать направление заранее.
А вы как думаете, чего сейчас больше ждёт рынок — снижения ставки или сохранения текущей политики?
#fomcотслеживание #ПротоколFOMC
Saymontop20
·Лайков: 0
·Просмотров: 83
fomcотслеживание
Просмотров: 122,005
595 обсуждают
NvidiaBeatsEstimatesWith$130BQ4Outlook
Просмотров: 3
4 обсуждают