

Ammar1112_
6k Публикации
Ammar1112_
 Square Verified
Отправить жалобу
Заблокировать пользователя
Everything in your life is rewards from God. Love to people, what are you praying for. Then rewards of god gonna come to you, Just be pure
1.1K+ подписок(и/а)
30.3K+ подписчиков(а)
39.9K+ понравилось
Посты
Все
Цитирования
Активно
·
--
не торгуй этим уебищем $BREW , потому что это поддержка реальных мошенников деньгами.
вопрос, которого многие заслуживают, чтобы быть внесенным в список на Alpha, так что пусть они не 😉🎀👌👌 УЕБОК..
не торгуй этим уебищем $BREW , потому что это поддержка реальных мошенников деньгами.
вопрос, которого многие заслуживают, чтобы быть внесенным в список на Alpha, так что пусть они не 😉🎀👌👌 УЕБОК..
вопрос, которого многие заслуживают, чтобы быть внесенным в список на Alpha, так что пусть они не 😉🎀👌👌 УЕБОК..
114
·
--
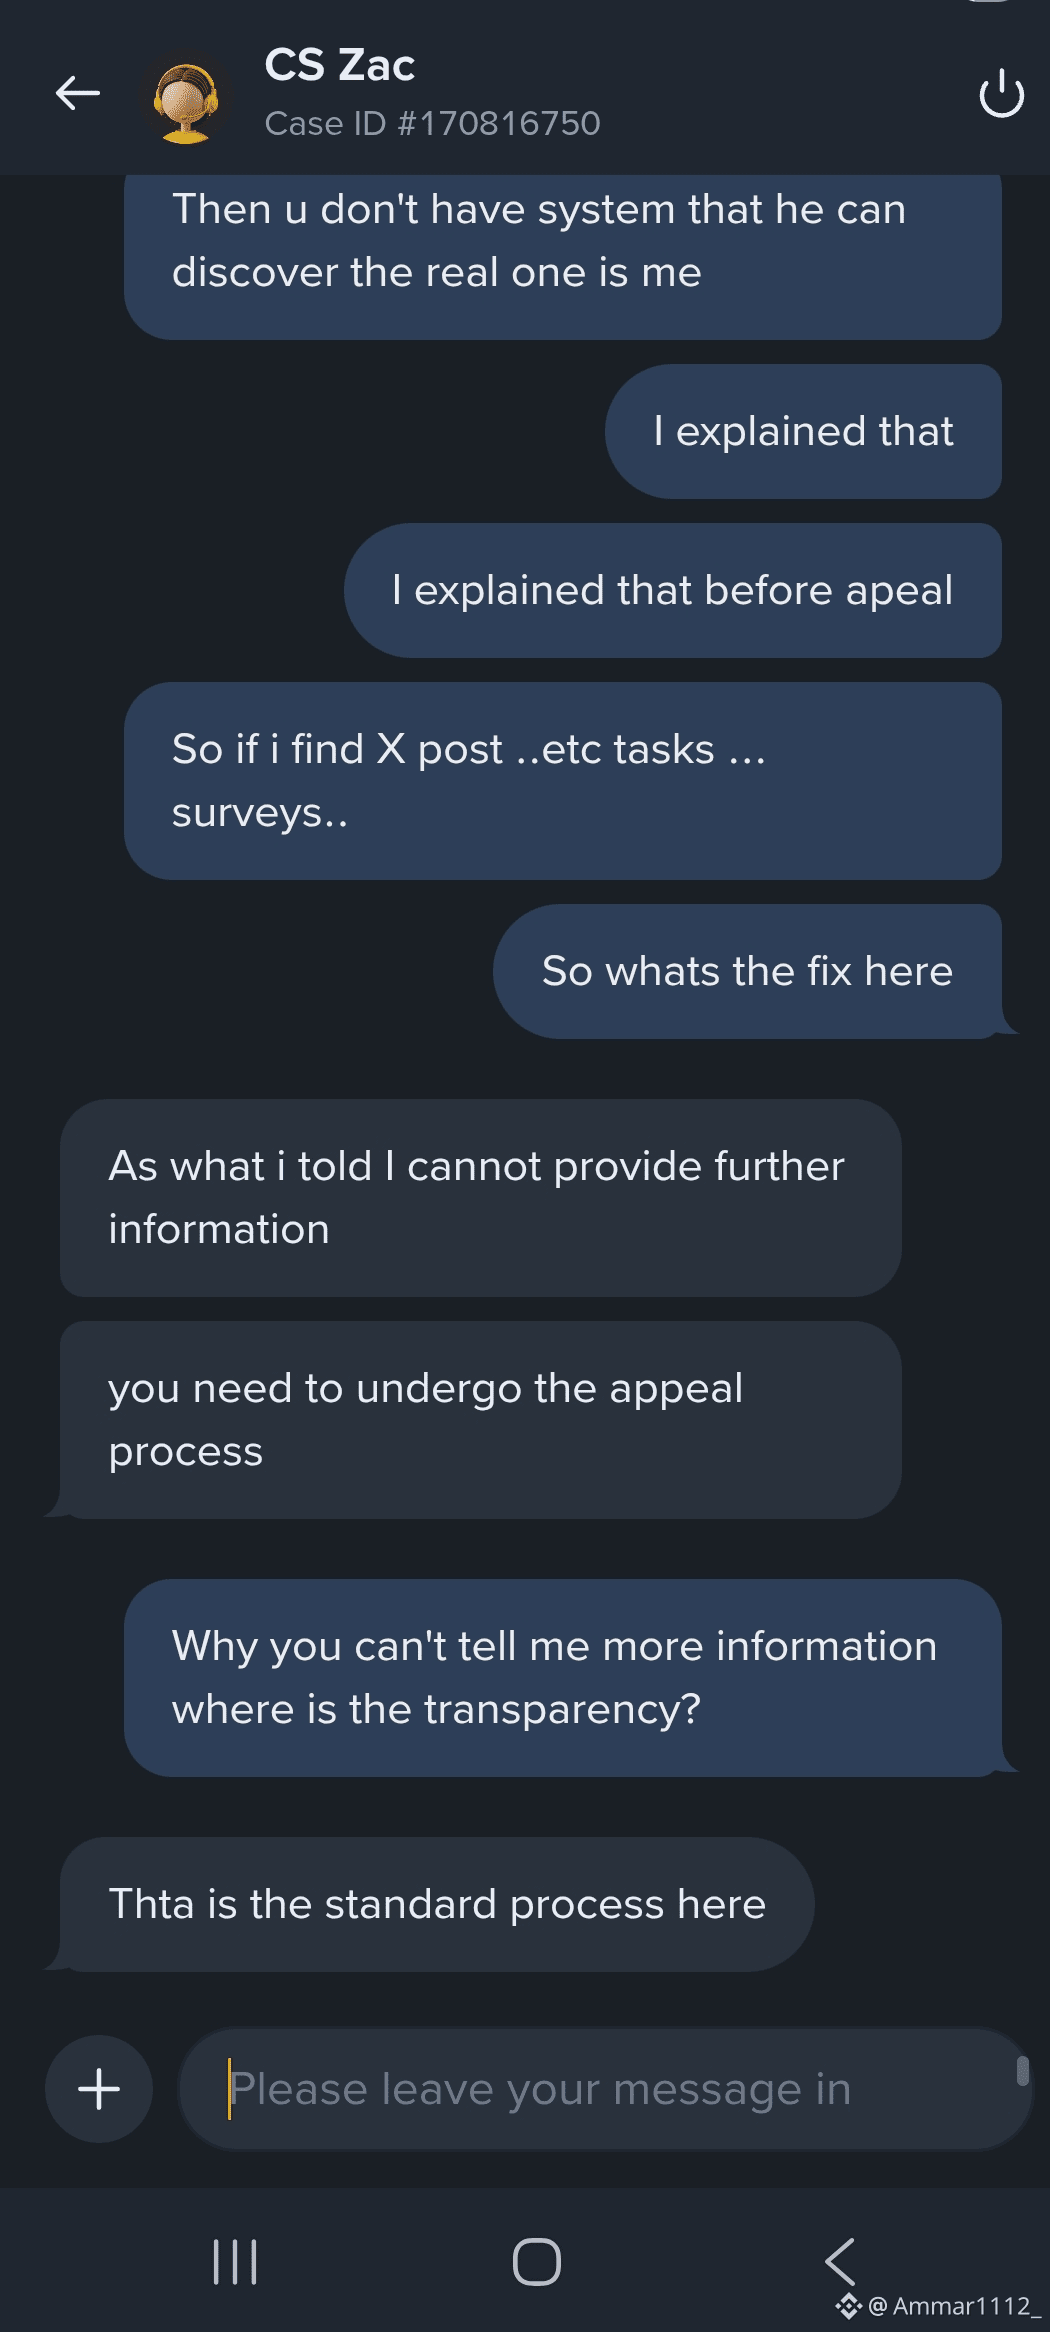
Нет апелляции, потому что вы контролируете СВЯТУЮ ОС так, как хотите, чтобы дисквалифицировать любых пользователей, без каких-либо реальных ДОКАЗАТЕЛЬСТВ! #scam — скрытая информация 😆
Нет апелляции, потому что вы контролируете СВЯТУЮ ОС так, как хотите, чтобы дисквалифицировать любых пользователей, без каких-либо реальных ДОКАЗАТЕЛЬСТВ! #scam — скрытая информация 😆
112
·
--
Беги 🏃♂️ $ARX забери прибыль $0.31, если пройдёт дальше ...🙂 максимум (ATH) 0,7$ колл
{future}(ARXUSDT)
Беги 🏃♂️ $ARX забери прибыль $0.31, если пройдёт дальше ...🙂 максимум (ATH) 0,7$ колл
1
23
·
--
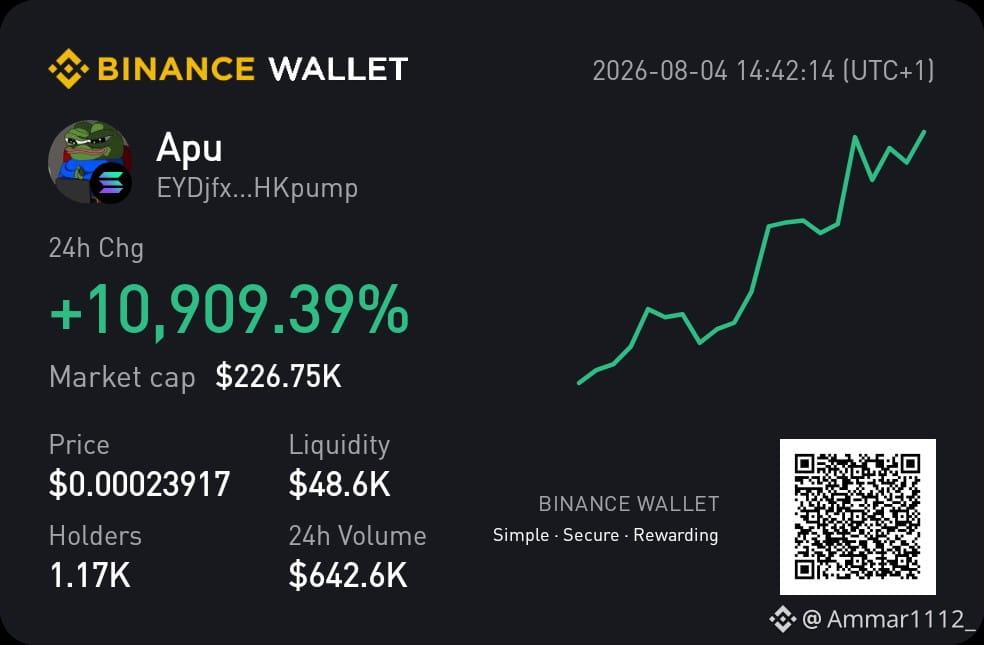
спасибо за эту поездку обучения, которая поможет нам продолжать строительство @Binance_Angels
спасибо за эту поездку обучения, которая поможет нам продолжать строительство @Binance Angels
2
4
112
·
--
Это 1-я платформа, которую тебе следует использовать только как кошелек или для p2p... но на самом деле она разделяет пользователей и регионы, а также мошенников... Береги себя, будь в безопасности!💢
.
.
.@Binance_Angels
@Binance_Italy @BinanceAfrica @Binance_Square_Official
@Binance_Labs
@Binance_French
@BinanceCN @BinanceSquareCN
@binancezh
@Square-Creator-e8d6af9e7ea3c
@CZ
@heyi
@richardteng
..
$BNB
.
Это 1-я платформа, которую тебе следует использовать только как кошелек или для p2p... но на самом деле она разделяет пользователей и регионы, а также мошенников... Береги себя, будь в безопасности!💢
.
.
.@Binance Angels
@Binance Italy @Binance Africa @Binance Square Official
@Binance Labs
@Binance French
@币安中文社区 @币安广场
@币安Binance华语
@幣安Binance繁中
@CZ
@Yi He
@Richard Teng
..
$BNB
.
.
.
.@Binance Angels
@Binance Italy @Binance Africa @Binance Square Official
@Binance Labs
@Binance French
@币安中文社区 @币安广场
@币安Binance华语
@幣安Binance繁中
@CZ
@Yi He
@Richard Teng
..
$BNB
.
3
52
·
--
когда ты просто подписываешься на мусорных юзеров, которые по сути только гэмб/леры, с & ai не могут читать рынок, пока есть явный импульс, понимаешь 😆...
$AKE
{future}(AKEUSDT)
когда ты просто подписываешься на мусорных юзеров, которые по сути только гэмб/леры, с & ai не могут читать рынок, пока есть явный импульс, понимаешь 😆...
$AKE
$AKE
Ammar1112_
·
--
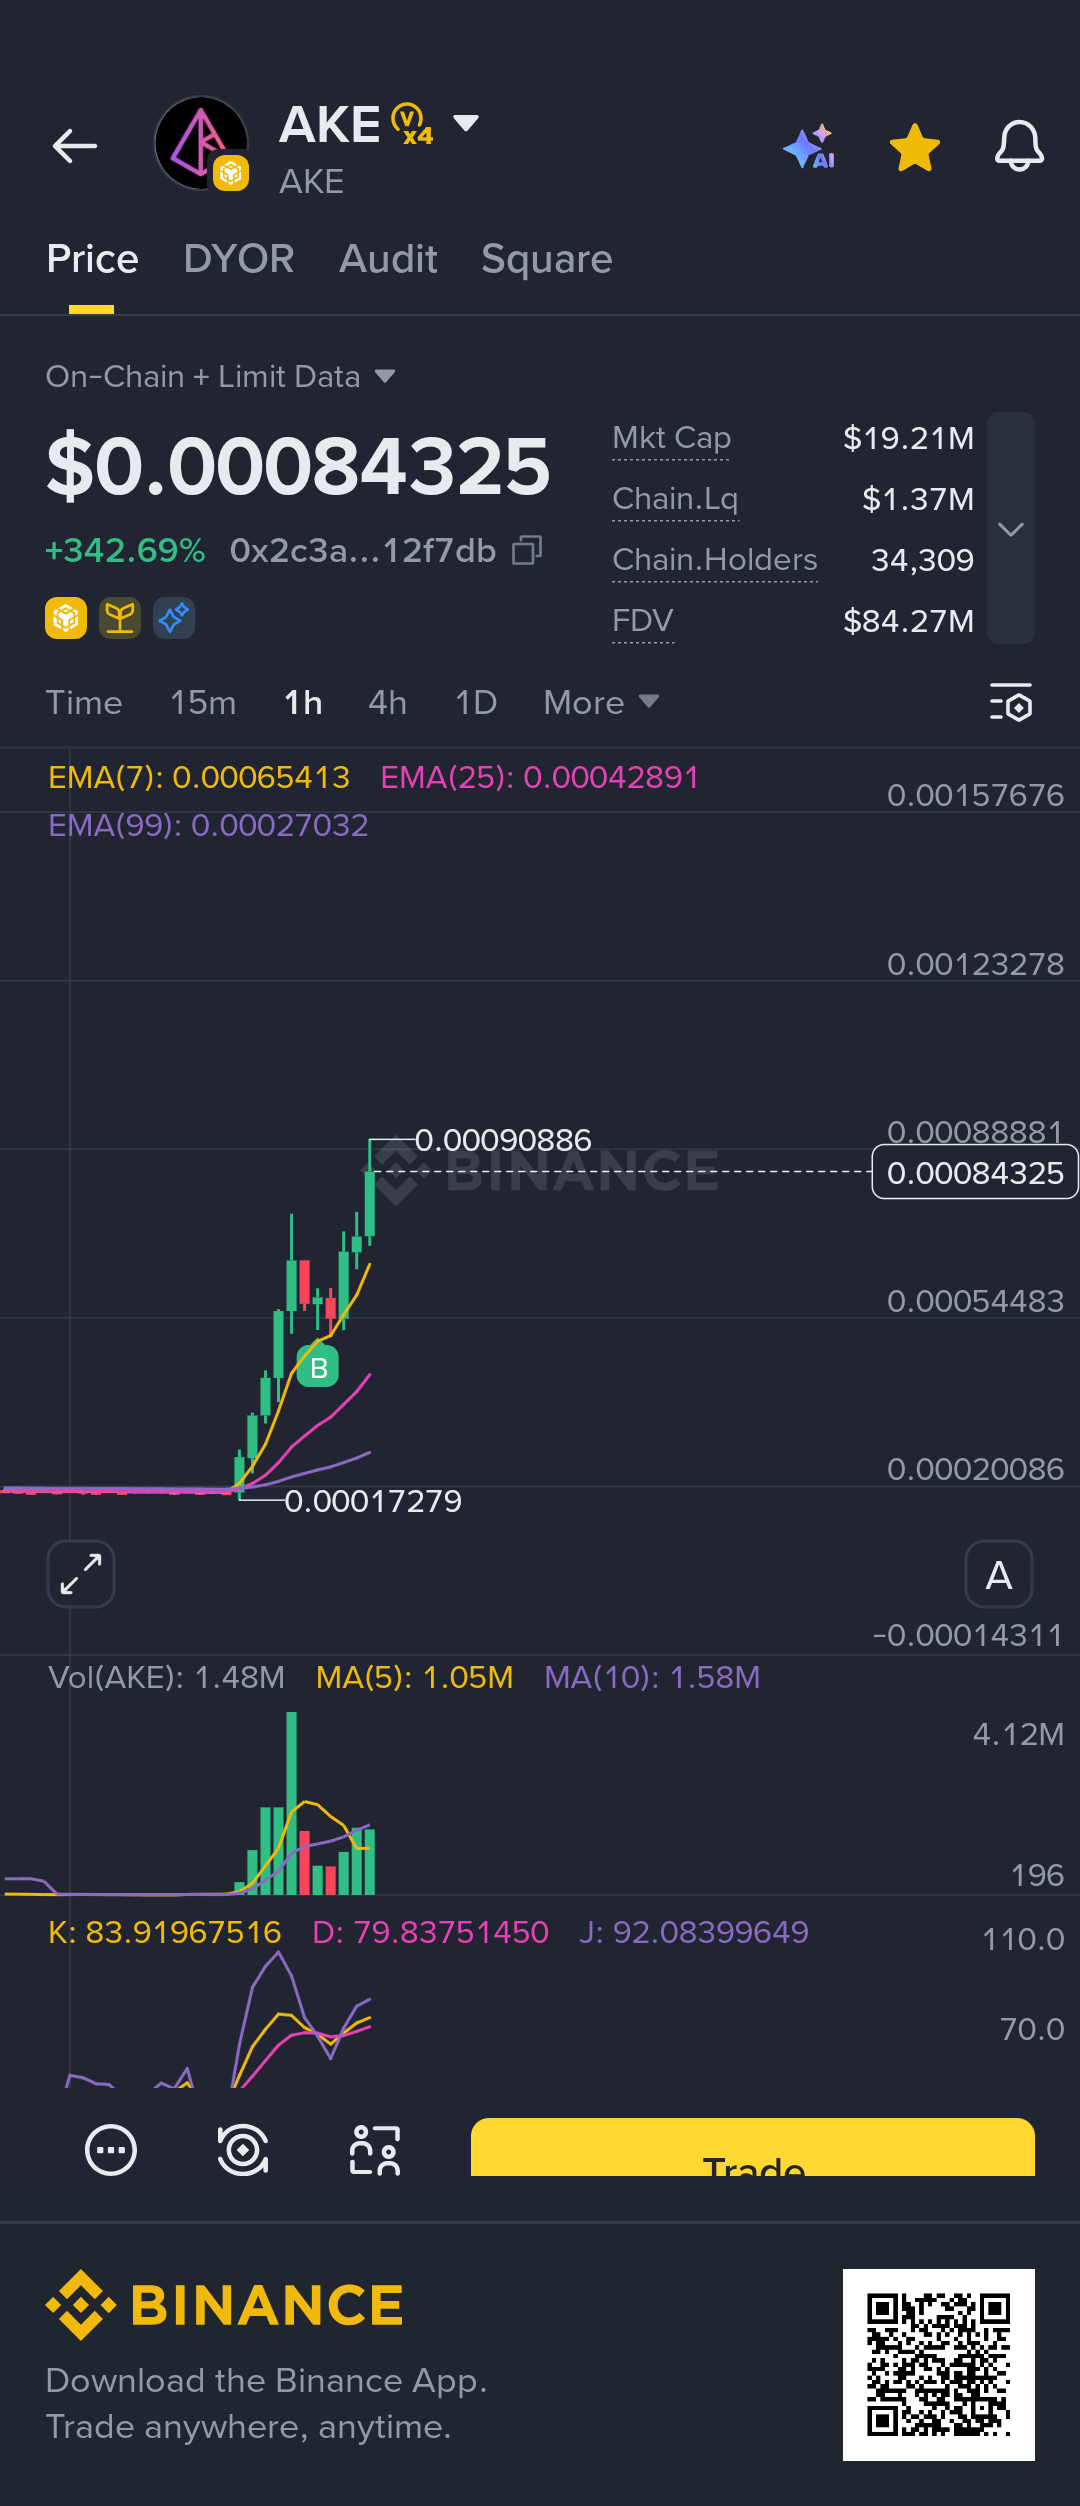
если хочешь надолго, обменивай это на alpha, думаю, время для ATH уже близко — готовься 💥
$AKE
$AKE
2
205
·
--
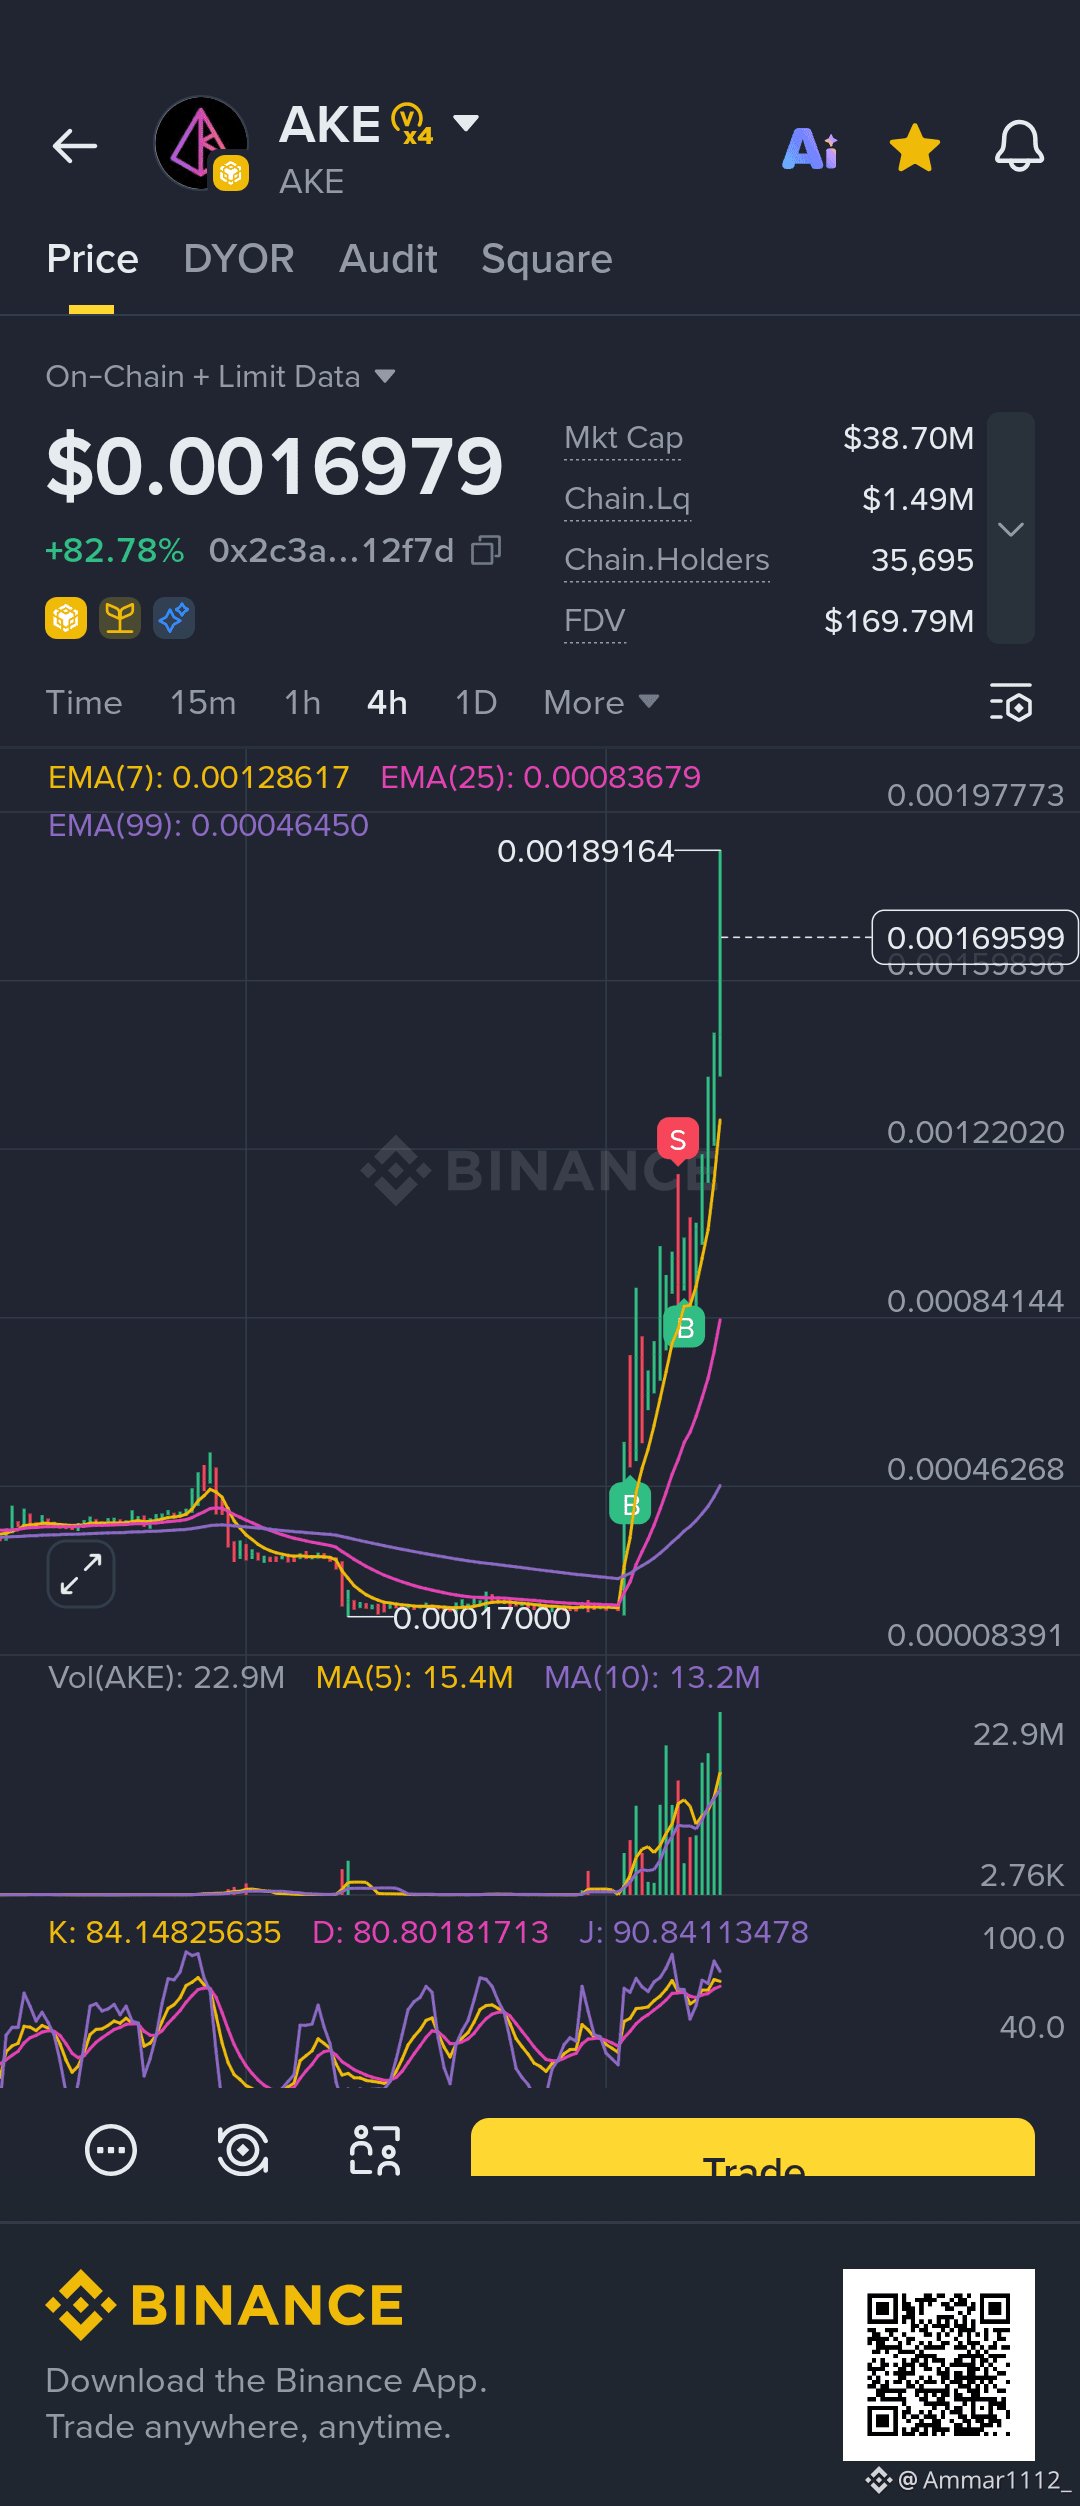
мне сказали тянуть это давно, потому что 0.0005, но кто слушал 😂😂 ты следовал мусорным сигналам на короткие сроки 😂😂 вот что ты получил $AKE
{future}(AKEUSDT)
мне сказали тянуть это давно, потому что 0.0005, но кто слушал 😂😂 ты следовал мусорным сигналам на короткие сроки 😂😂 вот что ты получил $AKE
2
97
·
--
{future}(AKEUSDT)
они показывают только какой-то мусор в виде коротких идей или вообще без реального анализа по токенам, я думаю, что это как раз относится к ним; точно собираются сломать .003 🔥😂 как ты его шортишь
$AKE
они показывают только какой-то мусор в виде коротких идей или вообще без реального анализа по токенам, я думаю, что это как раз относится к ним; точно собираются сломать .003 🔥😂 как ты его шортишь
$AKE
$AKE
Ammar1112_
·
--
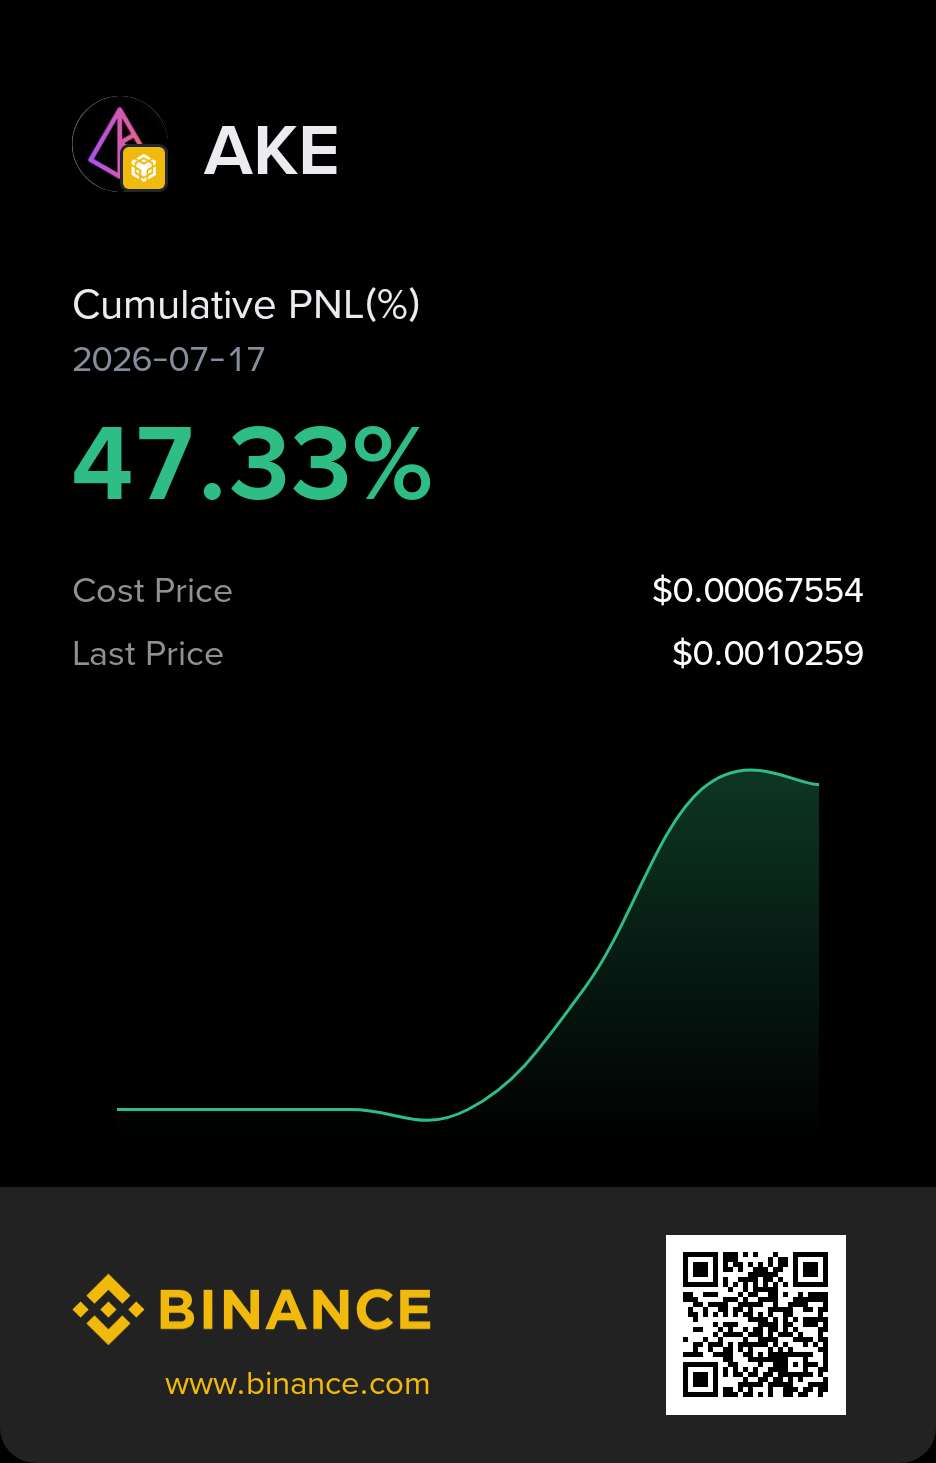
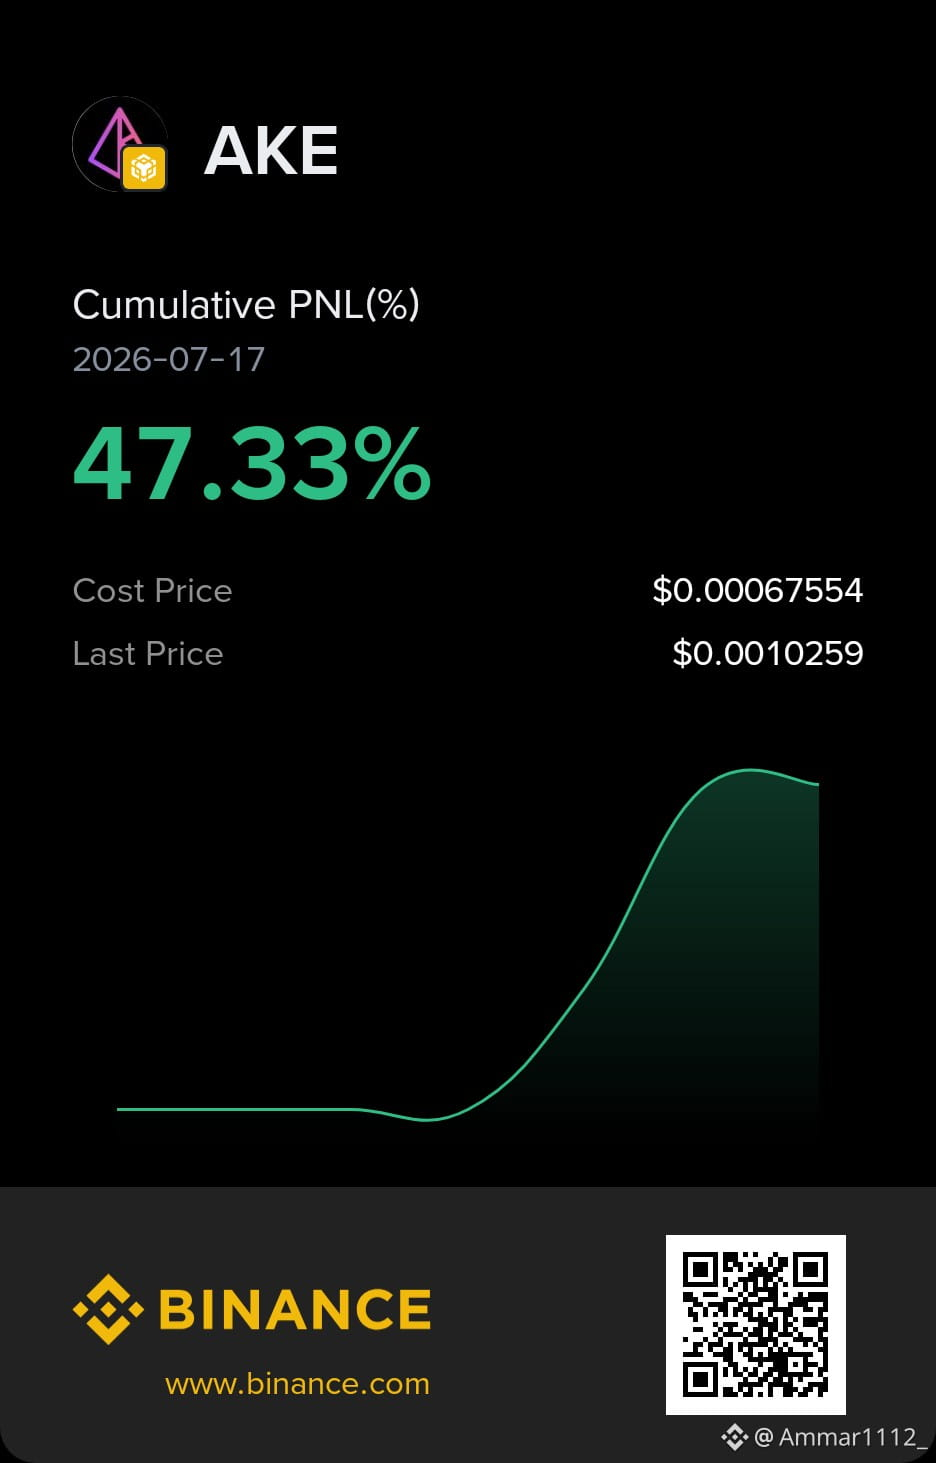
я говорил тебе раньше: слишком долго! или купи и держи его много дней... 👌🔥$AKE до 0,01 или больше?
2
162
·
--
я говорил тебе раньше: слишком долго! или купи и держи его много дней... 👌🔥$AKE до 0,01 или больше?
{future}(AKEUSDT)
я говорил тебе раньше: слишком долго! или купи и держи его много дней... 👌🔥$AKE до 0,01 или больше?
Ammar1112_
·
--
если хочешь надолго, обменивай это на alpha, думаю, время для ATH уже близко — готовься 💥
$AKE
$AKE
1
2
151
·
--
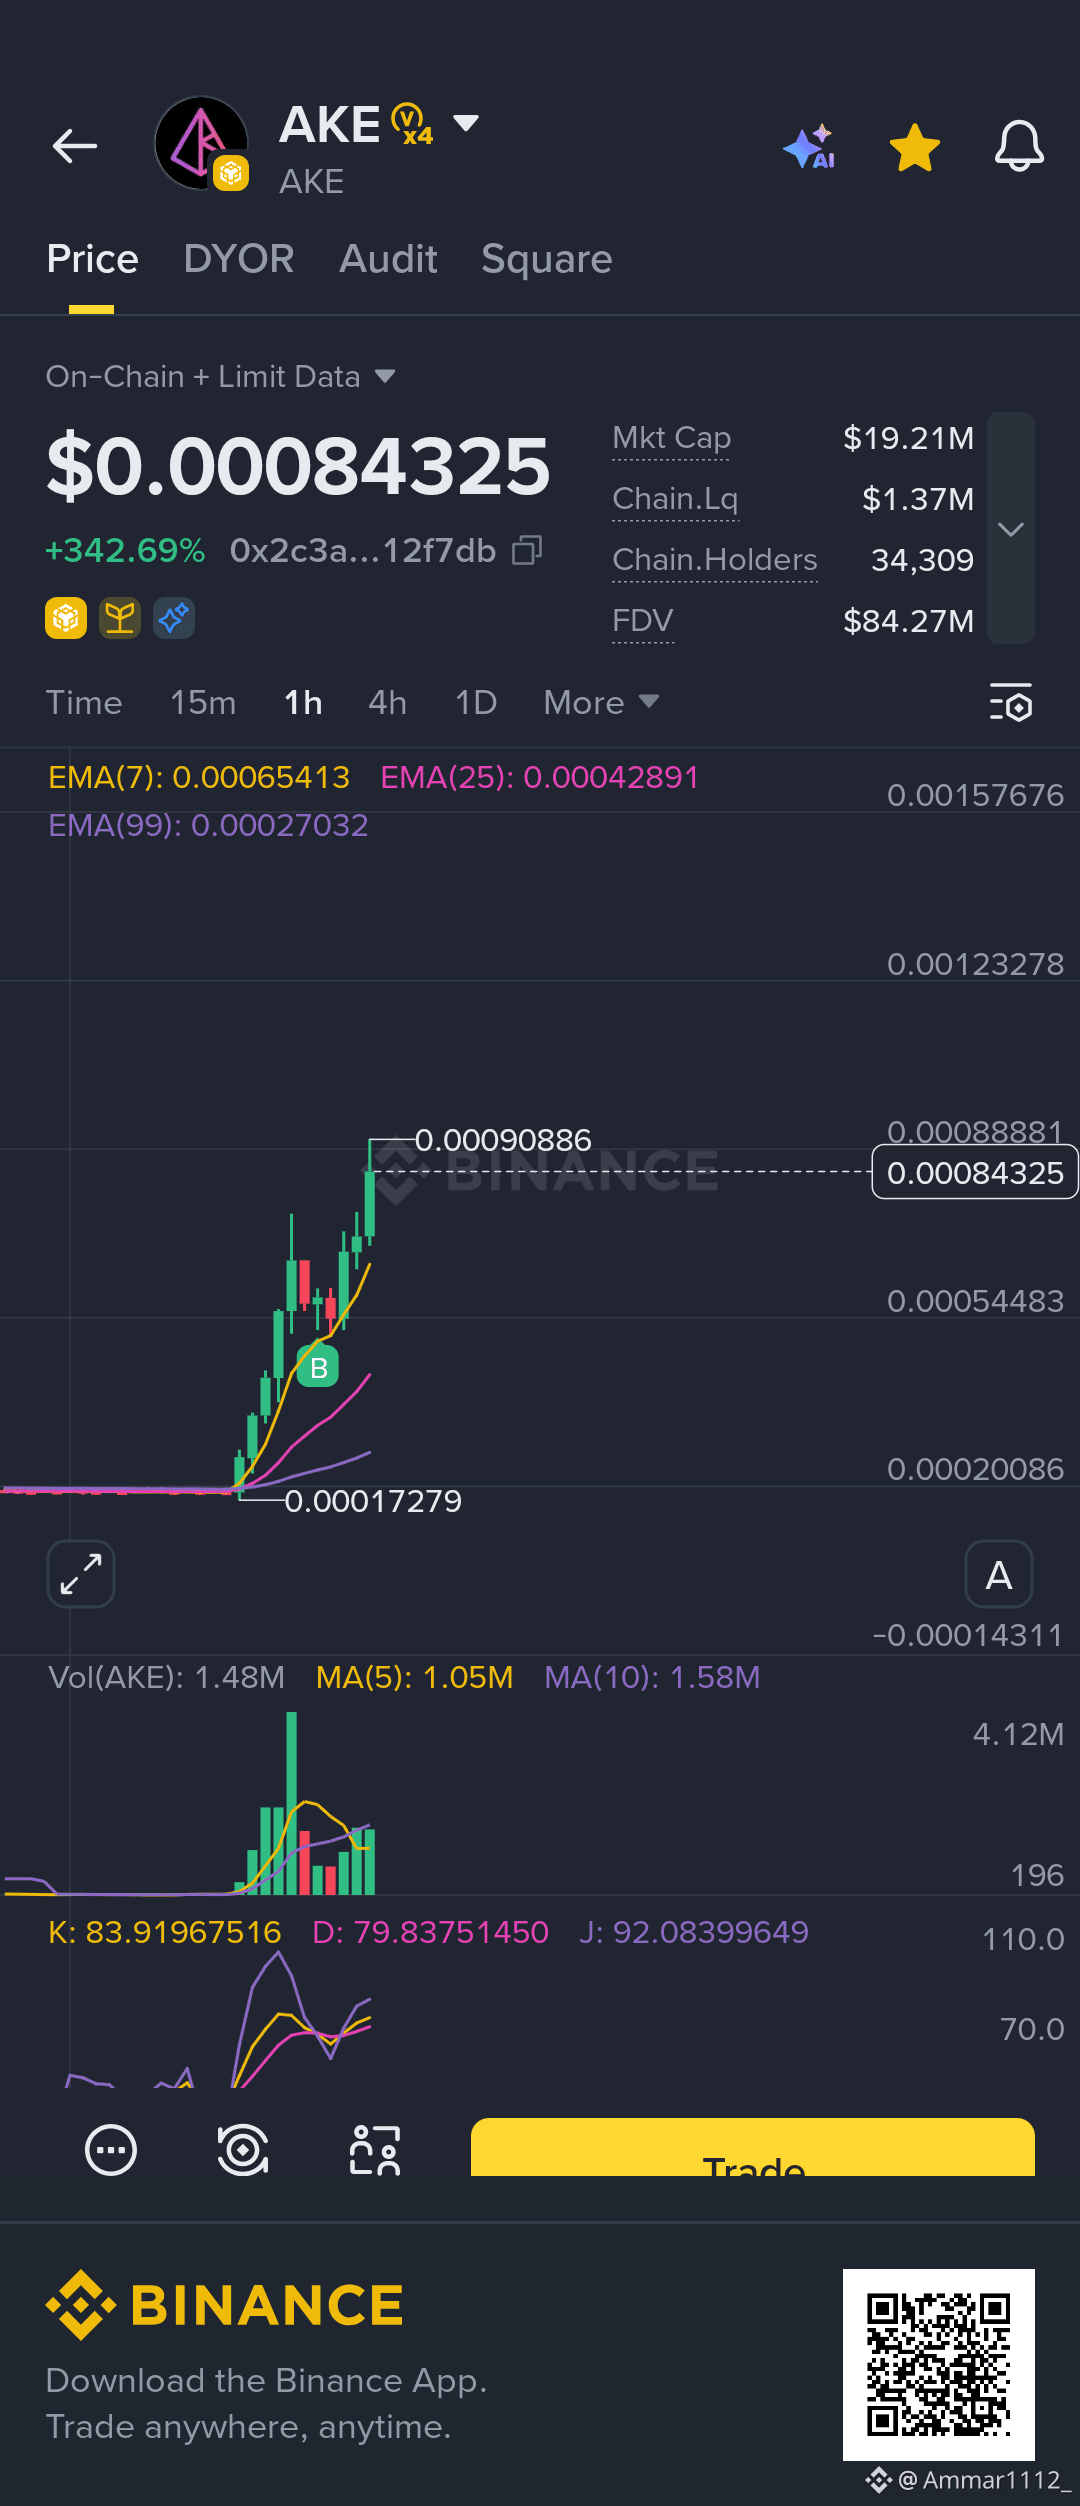
если хочешь надолго, обменивай это на alpha, думаю, время для ATH уже близко — готовься 💥
$AKE
{future}(AKEUSDT)
если хочешь надолго, обменивай это на alpha, думаю, время для ATH уже близко — готовься 💥
$AKE
$AKE
2
2
101
·
--
Частичная правда
Статья
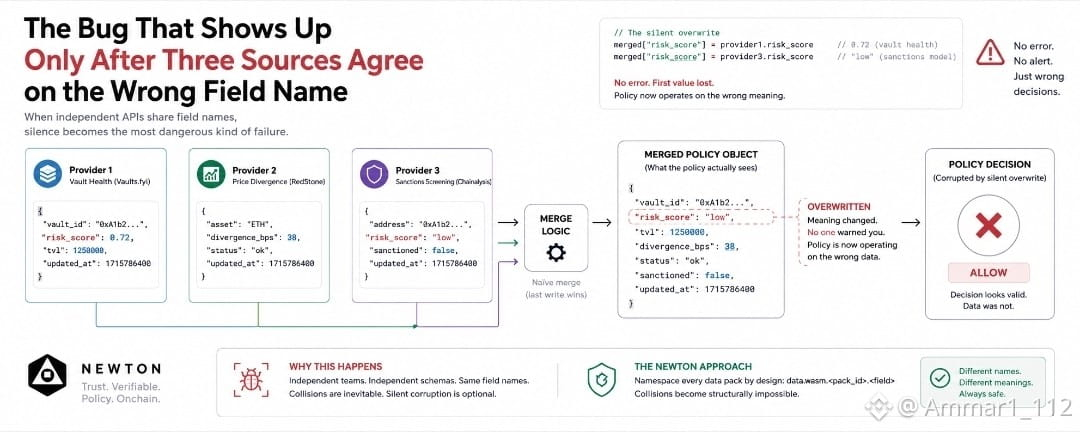
Баг, который проявляется только после того, как три источника данных согласились с неверным именем поляУ меня было открыто три пакета в редакторе политики Newton: vaults.fyi, RedStone и Chainalysis — я проверял, следует ли разрешить выполнение действия с хранилищем.
Vaults.fyi вернула risk_score, равный 0.72. RedStone вернула divergence_bps, равный 38. Chainalysis вернула собственный risk_score: "low", а также санкционированный флаг, установленный в false.
Два из этих трех ответов используют точно такое же имя поля — risk_score — для двух совершенно разных вещей. Одна из них — числовая оценка здоровья vault. Другая — категориальная метка санкций. Ничто в JSON ни одного из провайдеров не предупреждает вас заранее, потому что ни одна команда не строила свою схему, зная о том, что существует другая.
Баг, который проявляется только после того, как три источника данных согласились с неверным именем поля
У меня было открыто три пакета в редакторе политики Newton: vaults.fyi, RedStone и Chainalysis — я проверял, следует ли разрешить выполнение действия с хранилищем.
Vaults.fyi вернула risk_score, равный 0.72. RedStone вернула divergence_bps, равный 38. Chainalysis вернула собственный risk_score: "low", а также санкционированный флаг, установленный в false.
Два из этих трех ответов используют точно такое же имя поля — risk_score — для двух совершенно разных вещей. Одна из них — числовая оценка здоровья vault. Другая — категориальная метка санкций. Ничто в JSON ни одного из провайдеров не предупреждает вас заранее, потому что ни одна команда не строила свою схему, зная о том, что существует другая.
1
2
130
·
--
Статья
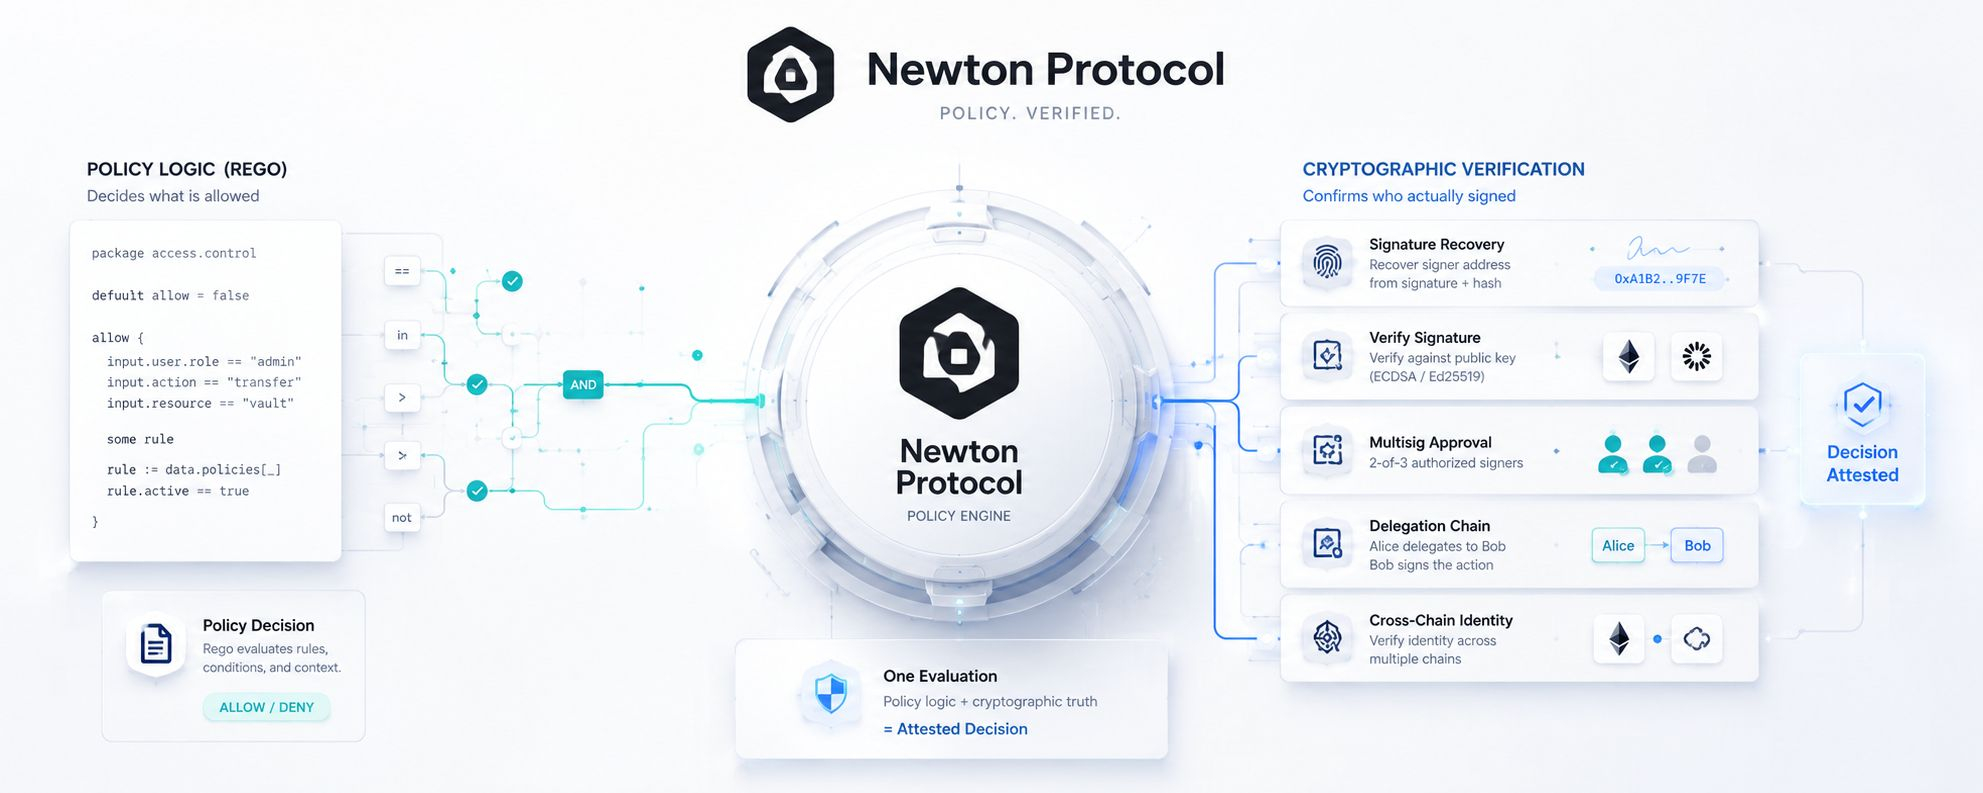
Единственный вопрос, на который Рего не могла ответить самостоятельноС 2016 года Open Policy Agent — это тот язык, на котором корпоративные команды пишут правила доступа. Контроль допусков в Kubernetes, API-шлюзы, CI/CD-конвейеры, облачная инфраструктура повсюду. Десять лет написания правил, которые решают, кто и что может делать.
За всё это время Рего так и не смогла ответить на один конкретный вопрос самостоятельно.
Кто на самом деле это подписал.
Звучит так, будто язык политик должен бы с этим справляться. Но не может — не нативно. Рего сравнивает значения, проверяет наличие в списках, объединяет условия с помощью булевой логики. Восстановление адреса из подписи или подтверждение того, что подпись соответствует конкретному публичному ключу, требует криптографической математики — языка, для этого не предназначенного. Каждой команде, которой нужна была такая проверка, приходилось реализовывать её где-то ещё, вне политики, а затем передавать Рего «да» или «нет», которые она сама никак не могла бы проверить.
Единственный вопрос, на который Рего не могла ответить самостоятельно
С 2016 года Open Policy Agent — это тот язык, на котором корпоративные команды пишут правила доступа. Контроль допусков в Kubernetes, API-шлюзы, CI/CD-конвейеры, облачная инфраструктура повсюду. Десять лет написания правил, которые решают, кто и что может делать.
За всё это время Рего так и не смогла ответить на один конкретный вопрос самостоятельно.
Кто на самом деле это подписал.
Звучит так, будто язык политик должен бы с этим справляться. Но не может — не нативно. Рего сравнивает значения, проверяет наличие в списках, объединяет условия с помощью булевой логики. Восстановление адреса из подписи или подтверждение того, что подпись соответствует конкретному публичному ключу, требует криптографической математики — языка, для этого не предназначенного. Каждой команде, которой нужна была такая проверка, приходилось реализовывать её где-то ещё, вне политики, а затем передавать Рего «да» или «нет», которые она сама никак не могла бы проверить.
4
2
169
·
--
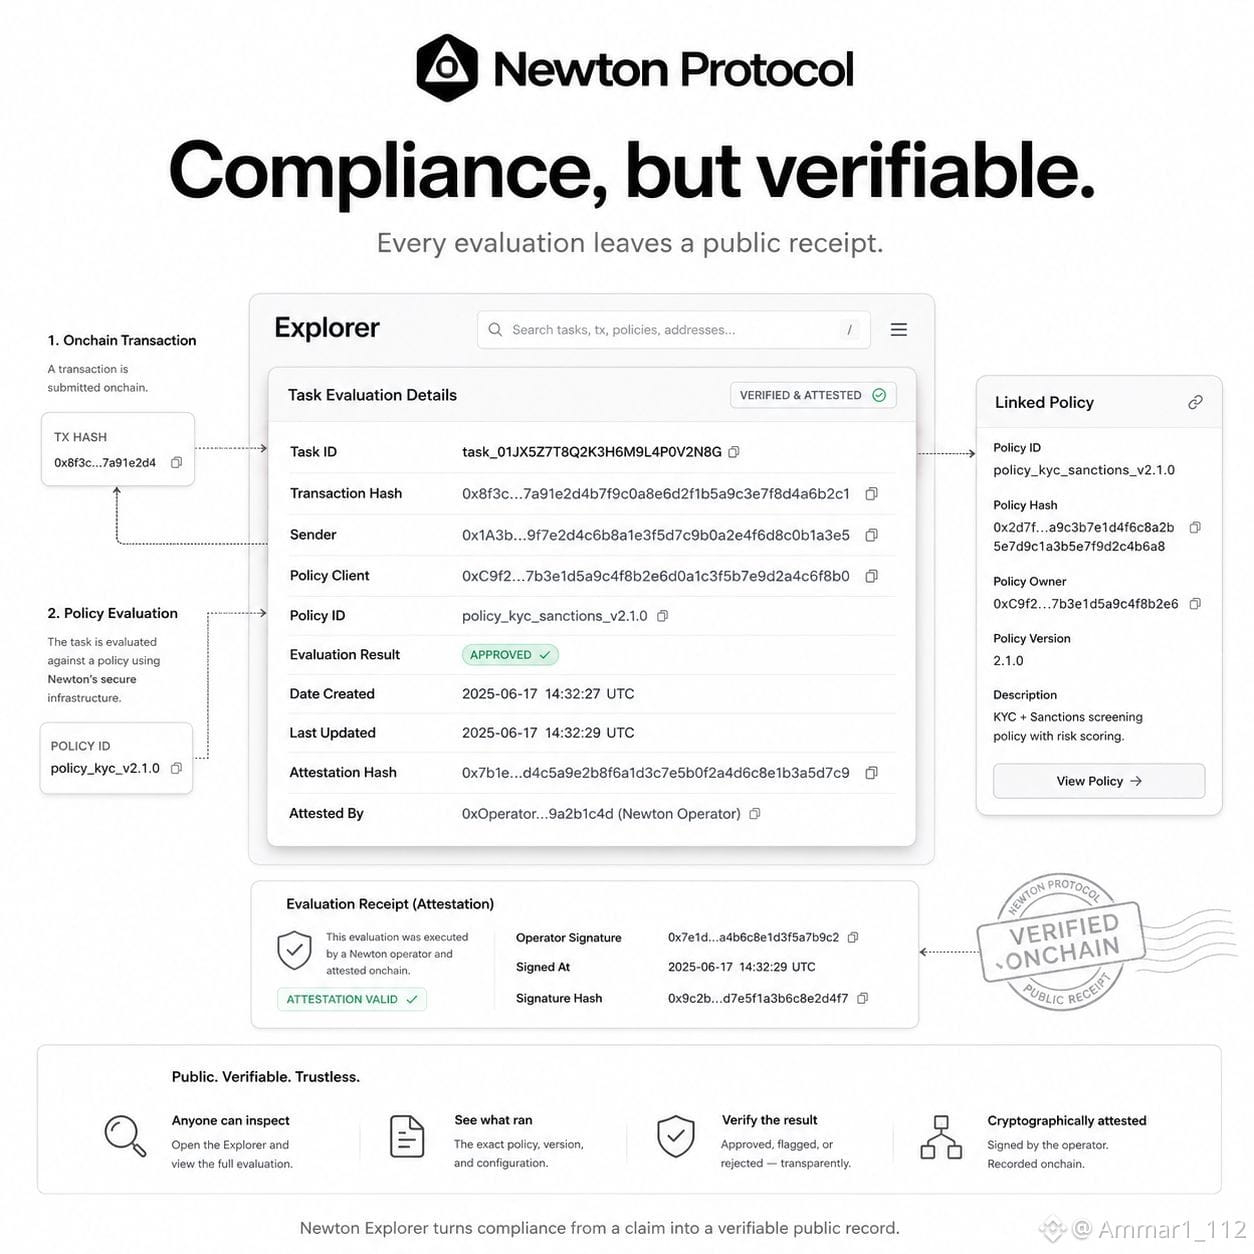
Каждое заявление о соблюдении требований в криптоиндустрии до сих пор просило вас поверить чьим-то словам. Explorer протокола NewtOn полностью убирает слова «поверьте мне» из этой фразы.
Протокол говорит, что он проверяет на санкции. Команда объявляет аудит. В блоге утверждают, что транзакцию проверили. Всё это непроверяемо. Это предложение, которое кто-то опубликовал, а всем последующим приходится решать, верить ли ему.
Я пошёл смотреть, что именно Newton показывает вам, а не на чьи-то заявления.
Newton Explorer — это публичная запись каждого задания, которое обрабатывает сеть. Задание — это транзакция, сопоставленная с точной политикой, по которой её оценивали. Любой прямо сейчас может открыть конкретную оценку и увидеть её напрямую. Не краткое изложение, написанное позже. Не пресс-релиз, который описывает то, что якобы произошло. Именно сама запись.
Это меняет смысл любого заявления о комплаенсе, как только в дело вмешивается Newton.
Протокол, использующий Newton, не говорит: «поверьте, что мы это проверили». Он указывает на страницу, которую любой может открыть и подтвердить, что проверка действительно была выполнена, какая политика применялась, и какой был результат.
Я продолжаю сравнивать это с каждым другим заявлением о комплаенсе, которое мне доводилось читать в крипто. Обычно это всегда твит. Всегда строка из whitepaper. Всегда что-то, что никто за пределами команды фактически подтвердить не может. Newton Explorer заменяет объявление тем, что есть на самом деле.
Разница между «мы сделали это» и «смотрите, вот оно» — это вся разница между маркетингом и доказательством.
Newton выбрал доказательство.
@NewtonProtocol #Newt $NEWT
1
3
183
·
--
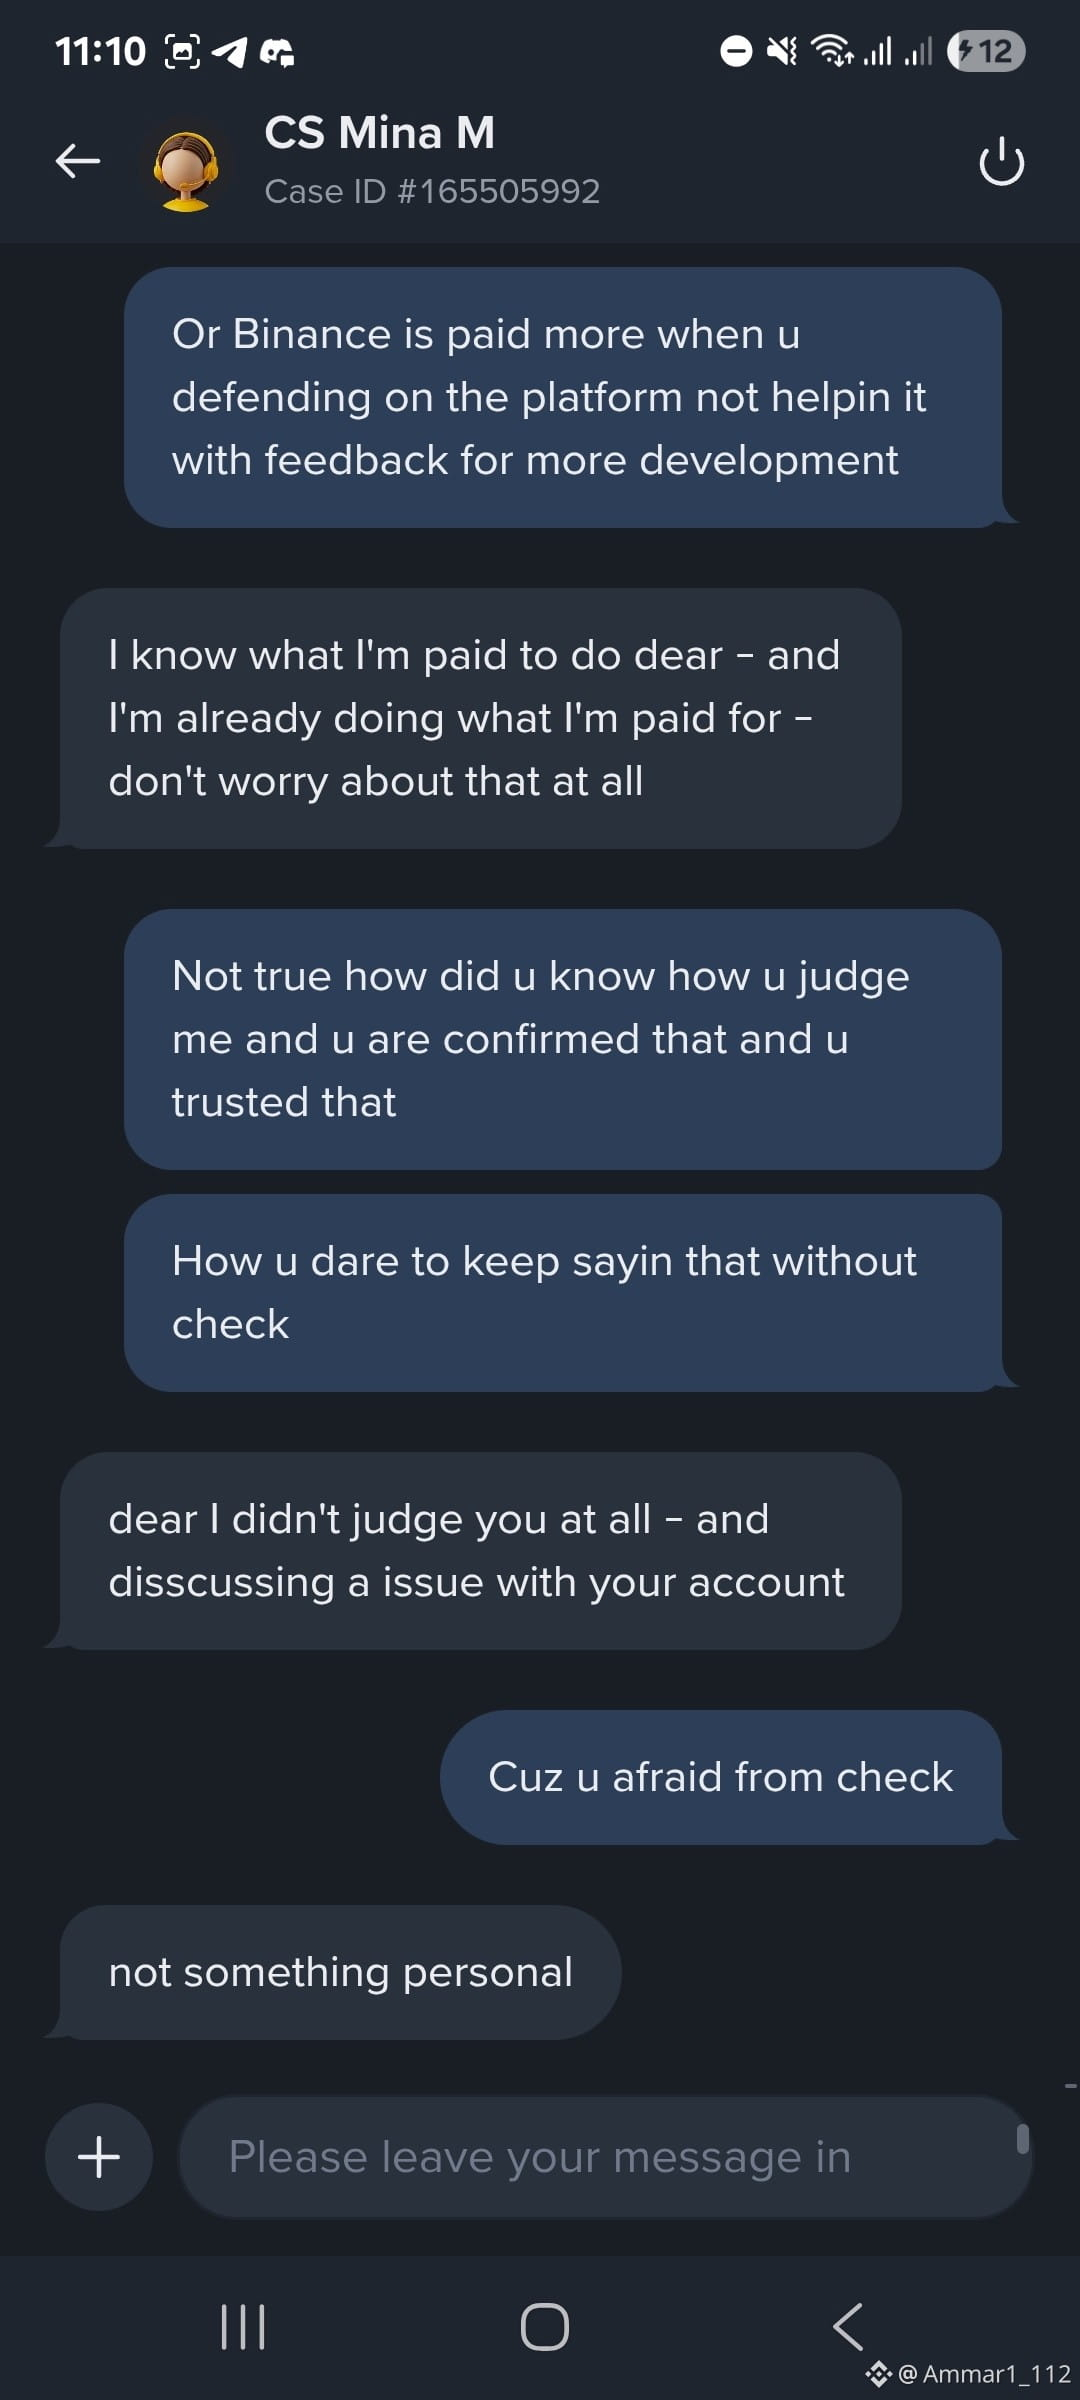
я узнаю, что Binance — это Бог, и он не будет совершать ошибок, платя агентам, чтобы защищать его даже из‑за того, что произошло.
.
.
@binancezh
я узнаю, что Binance — это Бог, и он не будет совершать ошибок, платя агентам, чтобы защищать его даже из‑за того, что произошло.
.
.
@币安Binance华语
.
.
@币安Binance华语
2
54
·
--
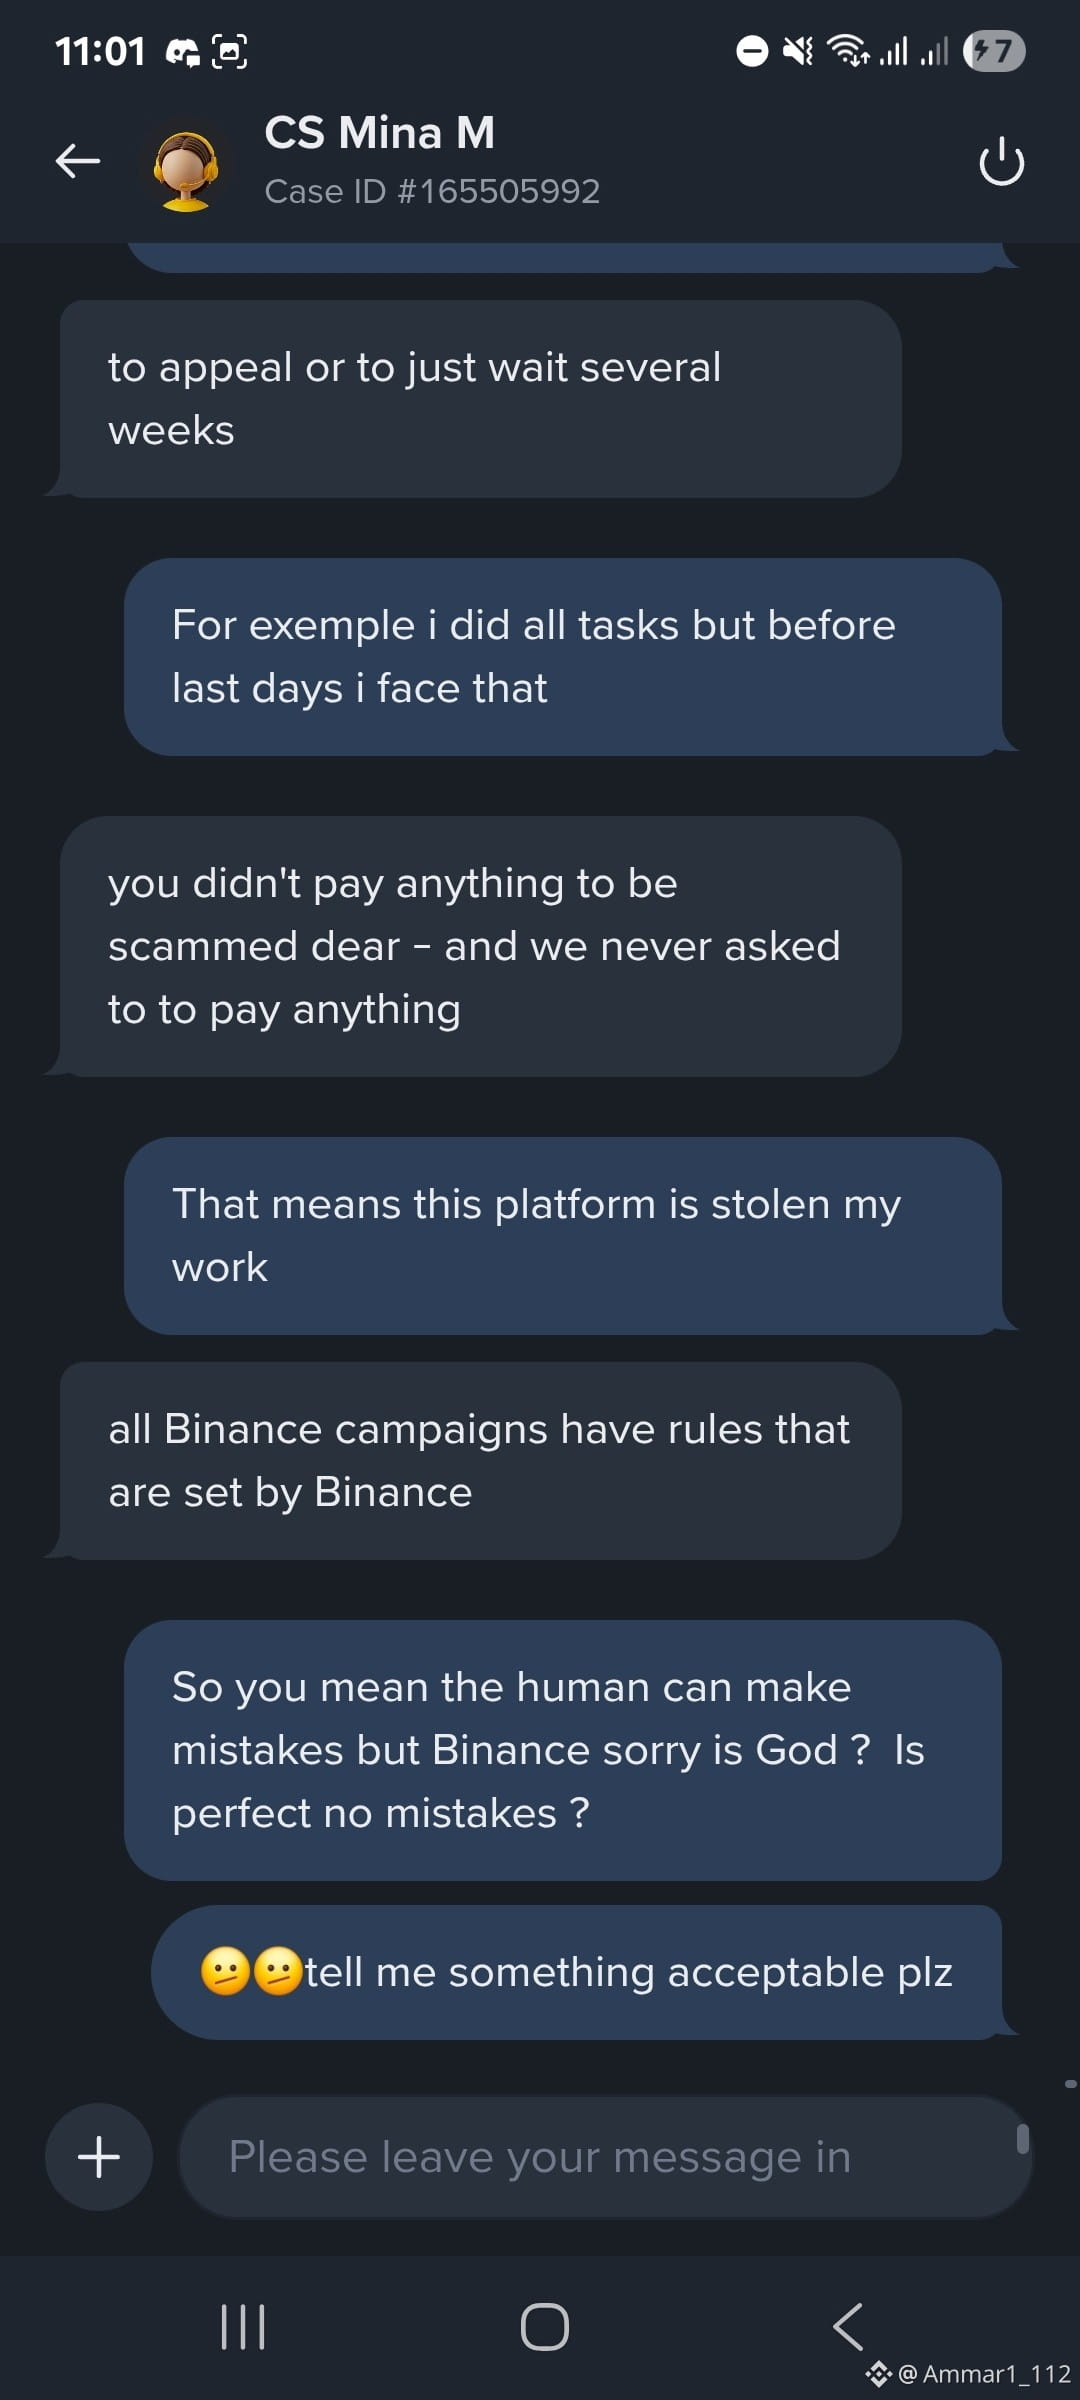
Разве @binancezh — это Бог не совершает ошибок? И платить агентам, чтобы они продолжали защищать только 😂?
Разве @币安Binance华语 — это Бог не совершает ошибок? И платить агентам, чтобы они продолжали защищать только 😂?
1
61
·
--
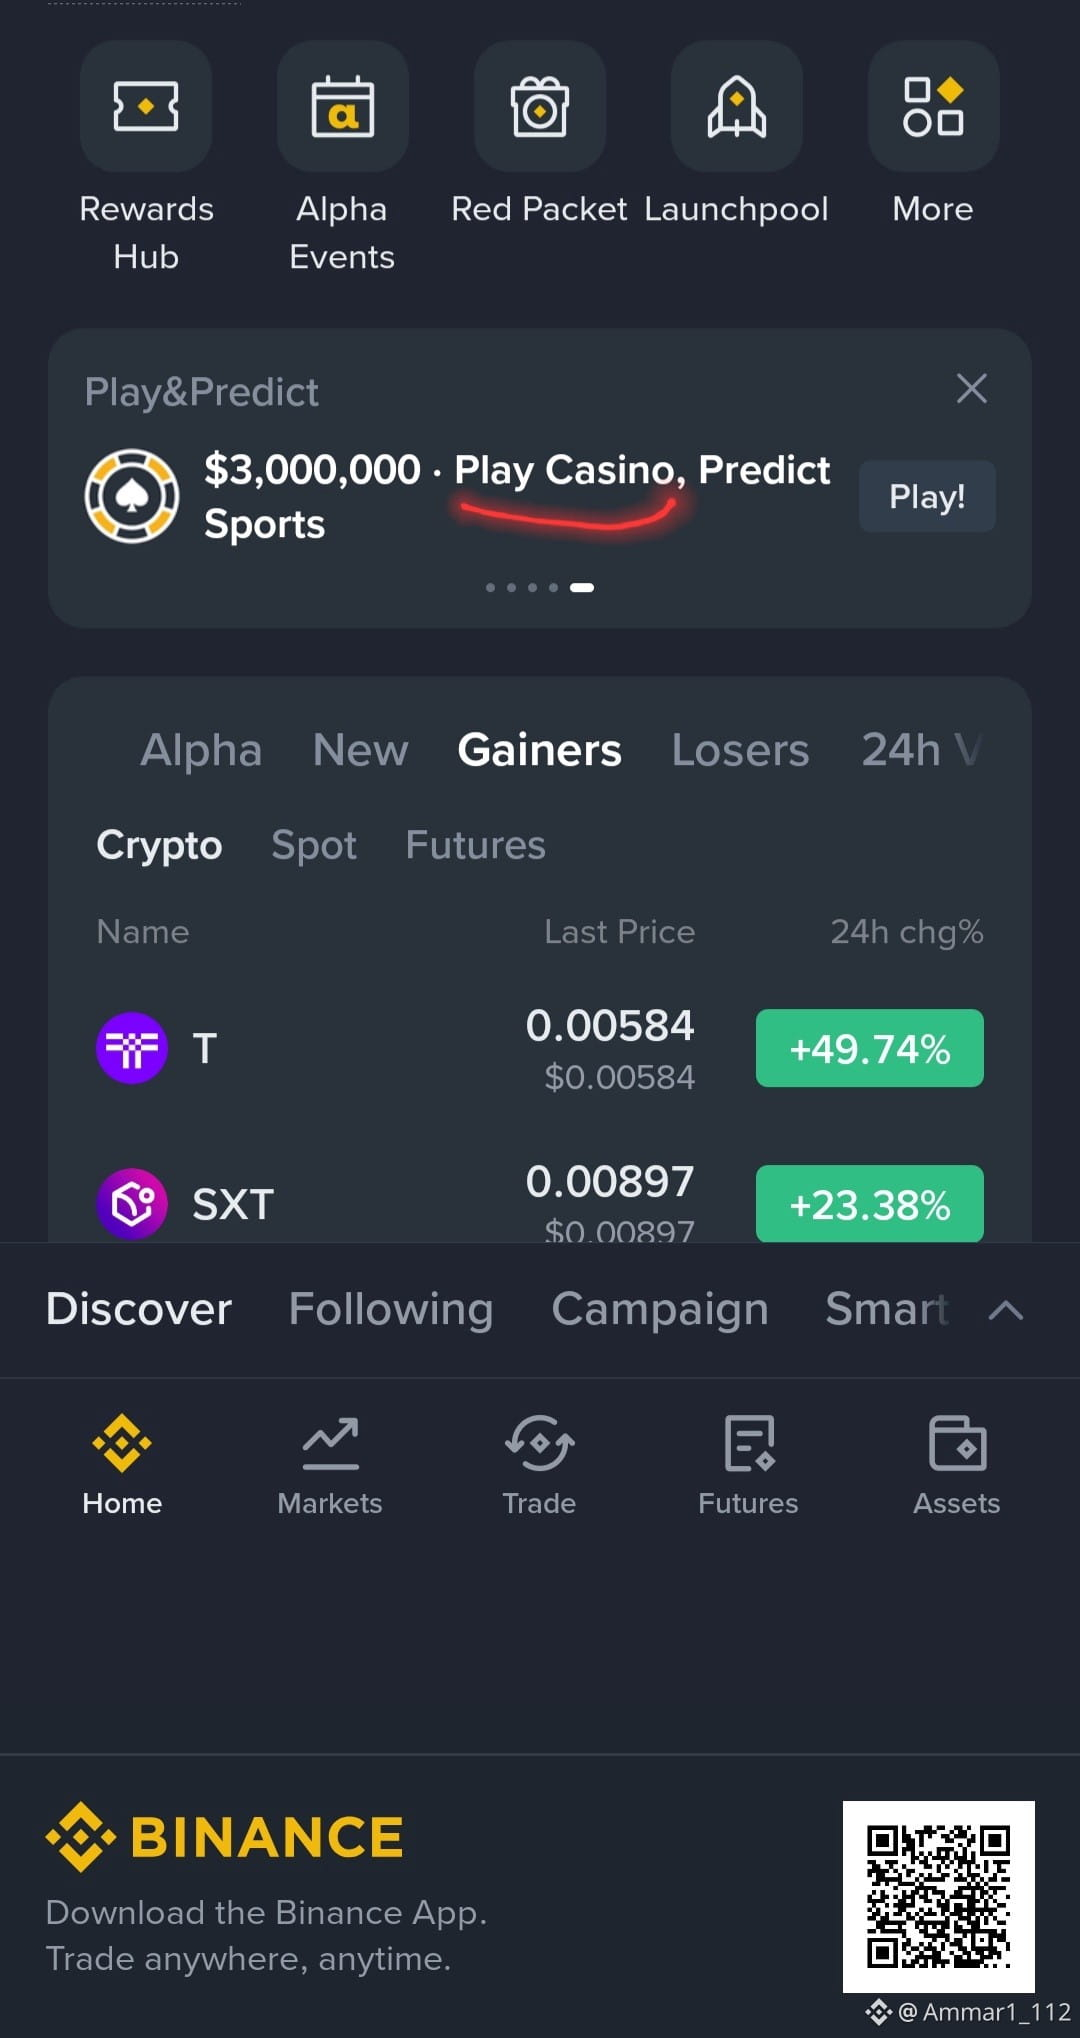
🙂🤏go gamb/lers делают футбол хуже — больше с fifa
🙂🤏go gamb/lers делают футбол хуже — больше с fifa

Binance Wallet
·
--
⚽ Самый большой футбольный момент в мире — уже здесь!
Рынки прогнозов уже запущены.
Изучите команды. Прочитайте игру. Обменивайтесь своими взглядами.
Вас ждут ещё более захватывающие матчи:
📱 Open in App
💻 Open in Web
Рынки прогнозов уже запущены.
Изучите команды. Прочитайте игру. Обменивайтесь своими взглядами.
Вас ждут ещё более захватывающие матчи:
📱 Open in App
💻 Open in Web
1
42
·
--
Частичная правда
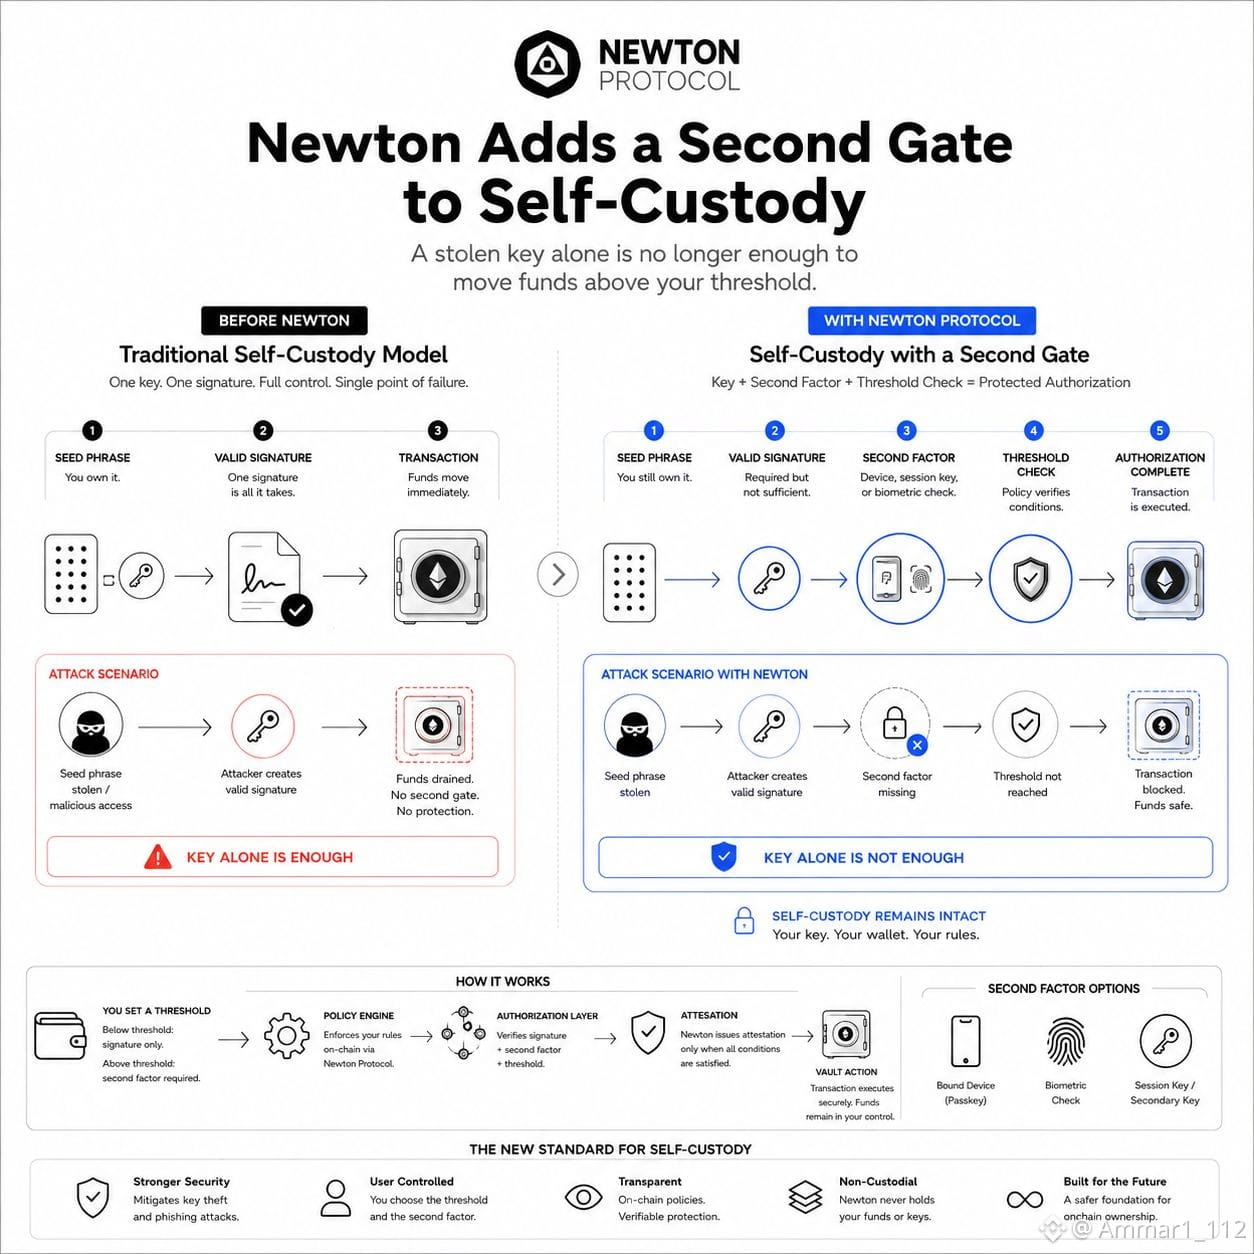
Более пятнадцати лет блокчейн рассматривает действительную подпись как окончательное доказательство намерения. Newton ProtOcol отделяет аутентификацию от авторизации.
Я нашёл точный механизм внутри Newton, который делает украденную seed-фразу недостаточной самой по себе.
Вы задаёте порог. Ниже него одна лишь ваша подпись по-прежнему перемещает средства — так же, как и в любом кошельке сегодня. Выше него политика-движок Newton требует чего-то ещё, прежде чем транзакция сможет выполниться.
Не вместо вашего ключа. А вместе с ним.
Сначала выполняется поток подписи, затем второй фактор: привязанное устройство, passkey, биометрическая проверка или ключ сессии — в зависимости от того, что вы настроили. Затем проверка порога подтверждает, что условия действительно совпадают с тем, что вы задали. И только когда все три совпадают, Newton выдаёт аттестацию. Нет аттестации — нет исполнения. Действие в vault просто не проходит.
Именно этот порядок — то, к чему я снова и снова возвращаюсь.
Даже если у вас фишингом украли seed-фразу, злоумышленник всё равно может получить действительную подпись. Слой авторизации Newton не заботится о том, действительна ли подпись. Он проверяет, что также выполнены второй фактор и условие порога; если какого-то из них не хватает, аттестация так и не будет выдана.
Ключ всегда был целым замком в самокастоди. Один фактор, полный контроль, одна точка отказа.
Newton не забирает у вас этот контроль. Вы по-прежнему держите ключ, кошелёк остаётся вашим, здесь нет кастоди. Меняется только то, что за вашей линией, которую вы провели: одного ключа становится недостаточно.
Украденный ключ без второго фактора теперь попадает на проверку порога, которую он не может пройти.
@NewtonProtocol #Newt $NEWT
3
1
148
·
--
Статья
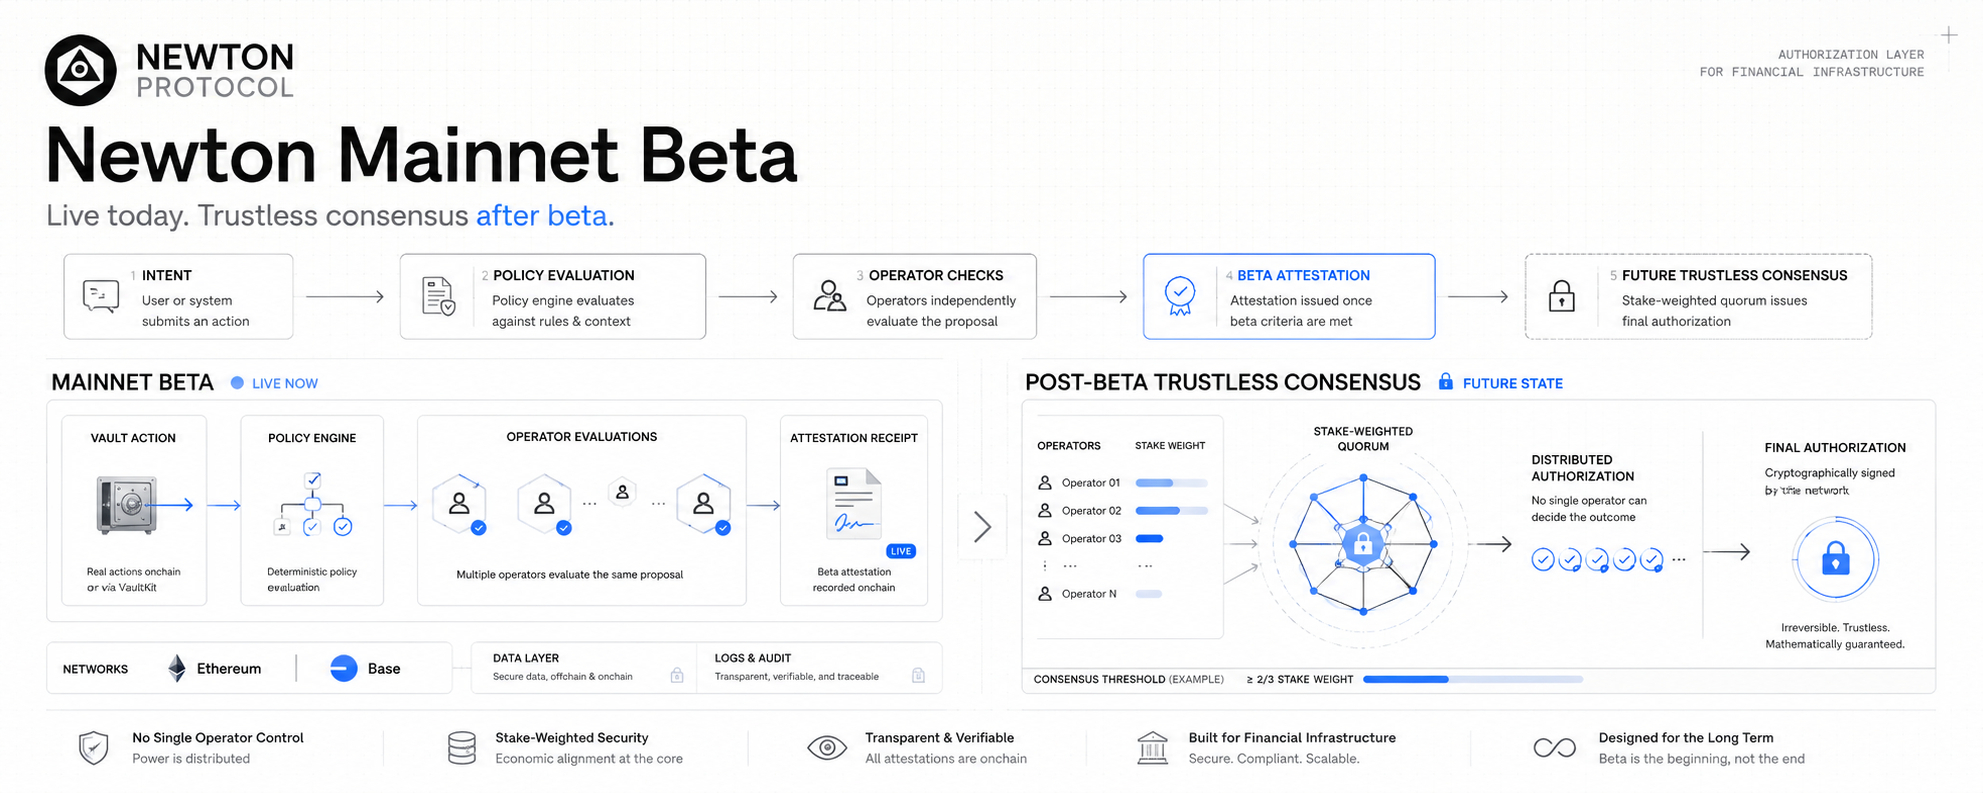
Бета-версия мейннета Newton запущена. Бесдоверительная часть появляется после беты.Я пошёл искать, как бета-версия мейннета Newton на самом деле подтверждает аттестацию. Я ожидал ту же математику кворума из whitepaper. Много операторов, порог с учетом доли (stake weighted threshold), и ни один из них не может принять решение в одиночку.
Таков дизайн. А то, что я нашёл, оказалось более конкретным в том, что именно сейчас реально выполняется.
Собственное объяснение Ньютоном его уровня авторизации говорит об этом прямо. Ни один оператор не принимает окончательного решения — это часть дизайна. Затем он говорит кое-что ещё. Много операторов, которые независимо оценивают одно и то же предложение, и сеть выдаёт авторизацию только один раз, когда достаточно из них соглашаются, так что вам никогда не нужно доверять кому-то одному; конкретная гарантия описана как то, что происходит после того, как Ньютон выйдет из беты.
Бета-версия мейннета Newton запущена. Бесдоверительная часть появляется после беты.
Я пошёл искать, как бета-версия мейннета Newton на самом деле подтверждает аттестацию. Я ожидал ту же математику кворума из whitepaper. Много операторов, порог с учетом доли (stake weighted threshold), и ни один из них не может принять решение в одиночку.
Таков дизайн. А то, что я нашёл, оказалось более конкретным в том, что именно сейчас реально выполняется.
Собственное объяснение Ньютоном его уровня авторизации говорит об этом прямо. Ни один оператор не принимает окончательного решения — это часть дизайна. Затем он говорит кое-что ещё. Много операторов, которые независимо оценивают одно и то же предложение, и сеть выдаёт авторизацию только один раз, когда достаточно из них соглашаются, так что вам никогда не нужно доверять кому-то одному; конкретная гарантия описана как то, что происходит после того, как Ньютон выйдет из беты.
6
3
126
·
--
помню, однажды я использовал это слово в статье в качестве примера, и меня скрыли из‑за нарушения. Я был уже про🚫 то, чтобы забанить, теперь это законное слово… вау 🫢@Binance_Square_Official
помню, однажды я использовал это слово в статье в качестве примера, и меня скрыли из‑за нарушения. Я был уже про🚫 то, чтобы забанить, теперь это законное слово… вау 🫢@Binance Square Official
1
51
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона