Большинство считает, что если DeFi-протокол работает на публичных смарт-контрактах, этого должно быть достаточно для защиты средств. Но недавно выяснилось, что это не так.
На первый взгляд такая логика имеет смысл. Код открыт, каждый может его проверить, никто не контролирует его единолично. Звучит убедительно. Но две платформы, работающие в сети $ETH и в Polygon, подверглись разным атакам, и в обоих случаях результат был одинаковым: средства вывели из протокола без чьего-либо разрешения.
Эксплойт не уничтожает код: он использует его именно так, как тот был написан, но в таком порядке или контексте, которого команда не предусмотрела.
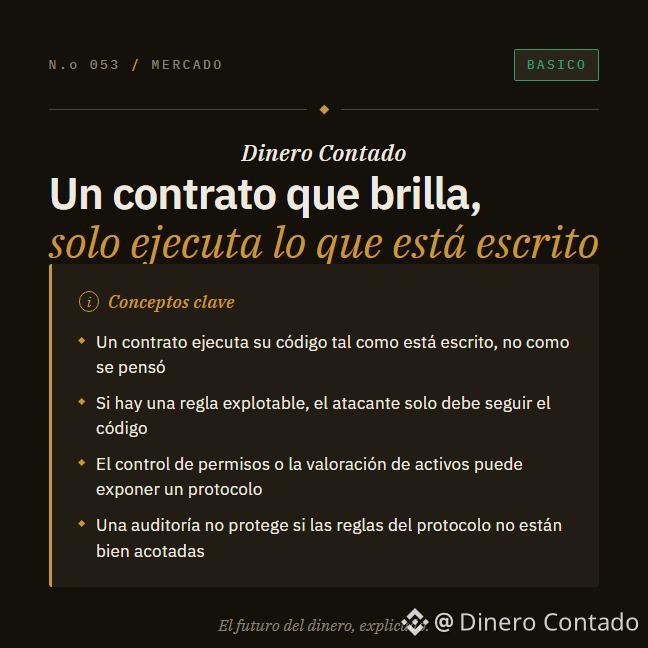
КЛЮЧЕВЫЕ ПОНЯТИЯ
- Смарт-контракты выполняют то, что написано в коде, а не то, что имел в виду программист. Именно в этом расхождении и кроются эксплойты.
- Флэш-кредит берут и возвращают в рамках одной транзакции. Для атакующего он полезен тем, что на короткий миг даёт доступ к очень большому капиталу — этого достаточно, чтобы исказить внутренние цены протокола.
- Прокси-контракт — не мелочь: именно он определяет, какой код будет выполнен. Если атакующий может его изменить, он контролирует весь протокол.
Безопасность DeFi-протокола гарантируется не технологиями, а тем, насколько далеко его разработчики зашли в попытках представить, как он может дать сбой. Две платформы только что показали: эта работа никогда не заканчивается.
Прозрачность: Binance может выплатить нам комиссию, если вы совершите сделку после нажатия на тикер актива или ссылку на цену в этой публикации.
#SeguridadDeFi #ContratosInteligentes #PrestamosRelampago #РискиКриптовалют
На первый взгляд такая логика имеет смысл. Код открыт, каждый может его проверить, никто не контролирует его единолично. Звучит убедительно. Но две платформы, работающие в сети $ETH и в Polygon, подверглись разным атакам, и в обоих случаях результат был одинаковым: средства вывели из протокола без чьего-либо разрешения.
Эксплойт не уничтожает код: он использует его именно так, как тот был написан, но в таком порядке или контексте, которого команда не предусмотрела.
КЛЮЧЕВЫЕ ПОНЯТИЯ
- Смарт-контракты выполняют то, что написано в коде, а не то, что имел в виду программист. Именно в этом расхождении и кроются эксплойты.
- Флэш-кредит берут и возвращают в рамках одной транзакции. Для атакующего он полезен тем, что на короткий миг даёт доступ к очень большому капиталу — этого достаточно, чтобы исказить внутренние цены протокола.
- Прокси-контракт — не мелочь: именно он определяет, какой код будет выполнен. Если атакующий может его изменить, он контролирует весь протокол.
Безопасность DeFi-протокола гарантируется не технологиями, а тем, насколько далеко его разработчики зашли в попытках представить, как он может дать сбой. Две платформы только что показали: эта работа никогда не заканчивается.
Прозрачность: Binance может выплатить нам комиссию, если вы совершите сделку после нажатия на тикер актива или ссылку на цену в этой публикации.
#SeguridadDeFi #ContratosInteligentes #PrestamosRelampago #РискиКриптовалют