
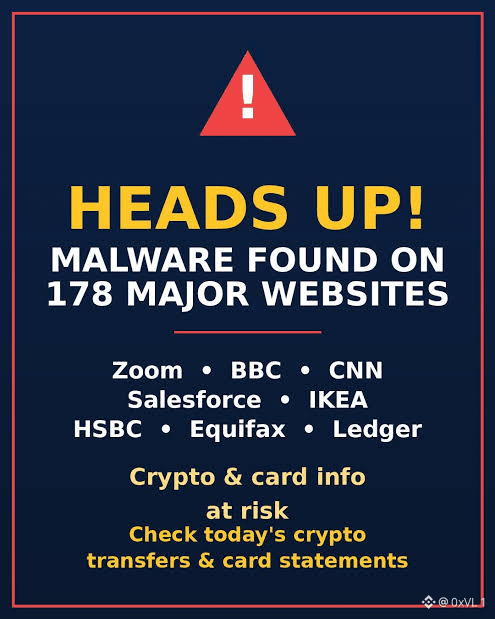
Это действительно очень проницательный вопрос, особенно учитывая, что уязвимости в цепочках поставок и сторонних скриптах — одни из самых часто недооцениваемых векторов атак как в традиционных финансах, так и в Web3. Удивительно, как одна скомпрометированная зависимость от поставщика или непроверенный фрагмент кода могут незаметно распространиться сразу на 178 известных доменов, включая HSBC, BBC и Ledger, доказывая, что даже корпоративная периметровая защита настолько надёжна, насколько надёжна её самая уязвимая внешняя интеграция. В то же время возлагать всю вину на поставщика услуг кажется удобным оправданием для организаций, которые управляют этими интерфейсами. Любая компания, работающая с конфиденциальными пользовательскими сессиями или интерфейсами аппаратных кошельков, должна применять строгие хеши Subresource Integrity, жёсткие политики безопасности контента и тщательно фиксировать версии зависимостей, а не слепо доверять сторонним скриптам в рабочей среде. Когда компании ставят быстрое развёртывание выше элементарной гигиены на стороне клиента, они настежь распахивают дверь для подобных компрометаций из-за единой точки отказа, а расплачиваются за корпоративную халатность конечные пользователи. $BTC $ETH
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона