Официальный сайт Ledger и несколько других сайтов пострадали от кибератаки из-за инцидента безопасности у стороннего поставщика услуг
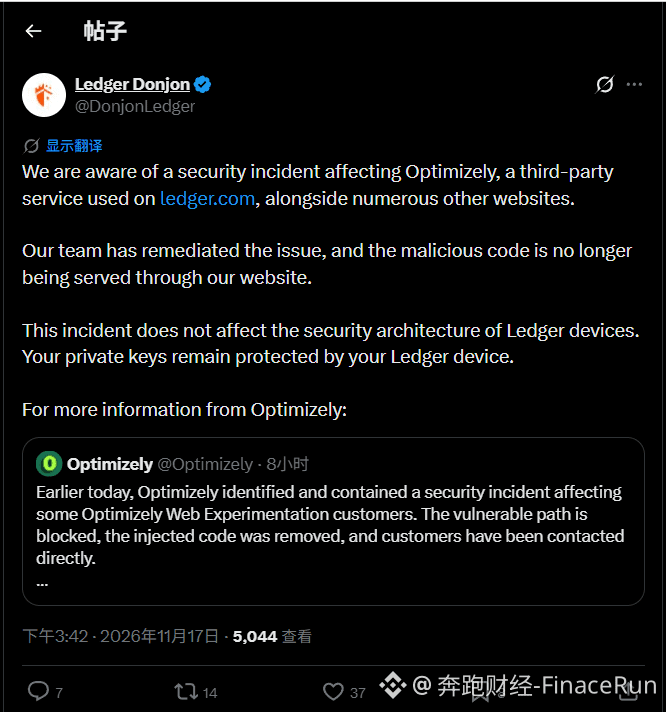
17 ноября команда Ledger по безопасности Ledger Donjon опубликовала заявление на платформе X. В нём говорится, что из-за инцидента безопасности у стороннего поставщика услуг Optimizely пострадали официальный сайт Ledger и несколько других сайтов, использующих этот сервис.
Согласно заявлению, команда Ledger уже устранила уязвимость и удалила вредоносный код с официального сайта. Теперь он не представляет угрозы для посетителей. Инцидент был связан со сторонним сервисом, используемым сайтом, и затронул только веб-версию.
Ledger особо подчеркнула, что этот инцидент не повлиял на архитектуру безопасности аппаратных кошельков. Приватные ключи пользователей по-прежнему защищены самими устройствами, а их активы не пострадали.
На момент публикации Ledger не раскрыла подробности способа атаки, число затронутых пользователей и то, привёл ли инцидент к фактической потере активов.
Итак, новости об инцидентах безопасности, связанных с Ledger, могут вызвать тревогу, однако в этот раз риск исходил от стороннего скрипта на официальном сайте, а приватные ключи в аппаратных кошельках не пострадали.
Что вы думаете? Обращаете ли вы внимание на подобные скрытые риски, связанные с сопутствующими сервисами официальных сайтов, когда пользуетесь аппаратными кошельками? Делитесь мнением в комментариях.
#Ledger安全事件
17 ноября команда Ledger по безопасности Ledger Donjon опубликовала заявление на платформе X. В нём говорится, что из-за инцидента безопасности у стороннего поставщика услуг Optimizely пострадали официальный сайт Ledger и несколько других сайтов, использующих этот сервис.
Согласно заявлению, команда Ledger уже устранила уязвимость и удалила вредоносный код с официального сайта. Теперь он не представляет угрозы для посетителей. Инцидент был связан со сторонним сервисом, используемым сайтом, и затронул только веб-версию.
Ledger особо подчеркнула, что этот инцидент не повлиял на архитектуру безопасности аппаратных кошельков. Приватные ключи пользователей по-прежнему защищены самими устройствами, а их активы не пострадали.
На момент публикации Ledger не раскрыла подробности способа атаки, число затронутых пользователей и то, привёл ли инцидент к фактической потере активов.
Итак, новости об инцидентах безопасности, связанных с Ledger, могут вызвать тревогу, однако в этот раз риск исходил от стороннего скрипта на официальном сайте, а приватные ключи в аппаратных кошельках не пострадали.
Что вы думаете? Обращаете ли вы внимание на подобные скрытые риски, связанные с сопутствующими сервисами официальных сайтов, когда пользуетесь аппаратными кошельками? Делитесь мнением в комментариях.
#Ledger安全事件