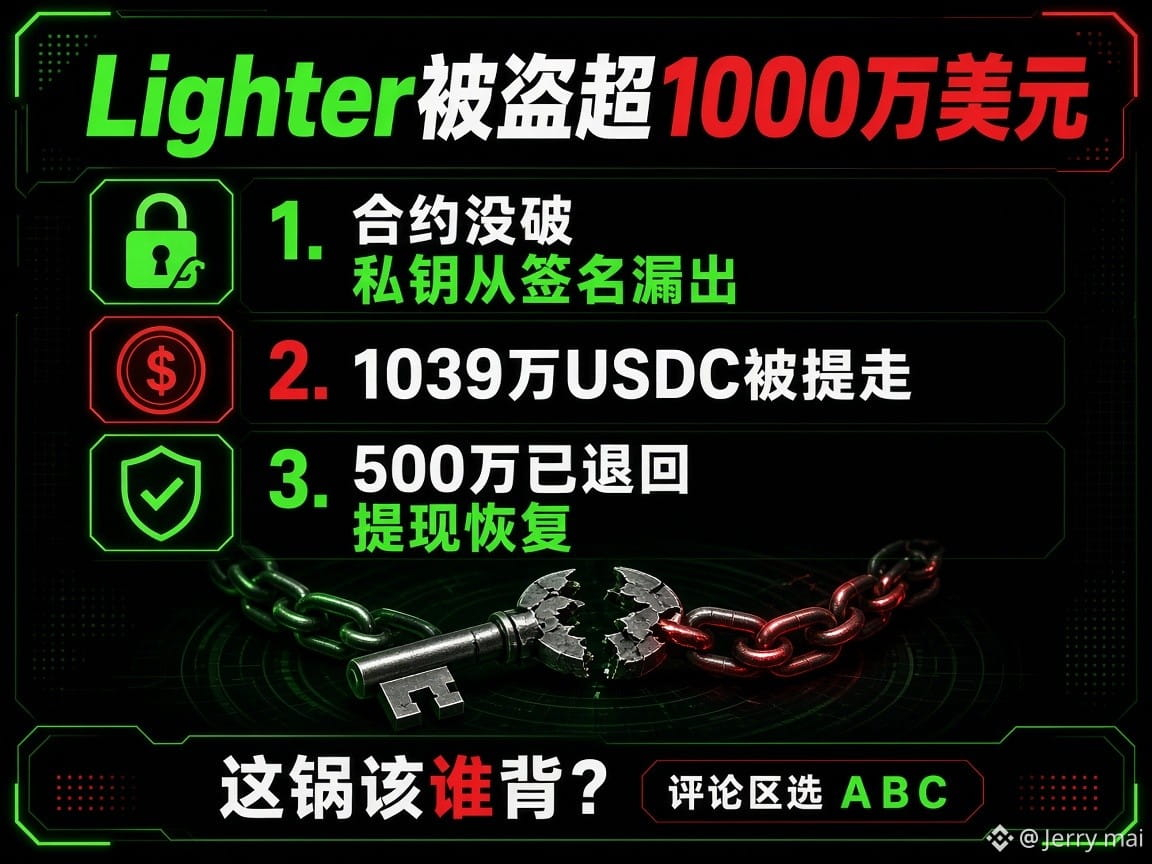
У Lighter украли более 10 млн долларов. Контракт не взломали — приватный ключ утёк через собственные подписи.
Вчера произошёл инцидент на перпетуальной DEX Lighter.
16 ноября Lighter приостановила все выводы средств. Официальное заявление было сдержанным: с протоколом, контрактами и инфраструктурой всё в порядке, утёк API-ключ одного из трейдеров. Также опубликовали адрес кошелька предполагаемого злоумышленника.
Данные сторонних источников рисуют менее безобидную картину.
Bitquery отследила вывод около 10,39 млн USDC из контракта Lighter в сети Ethereum. За несколько минут средства обменяли на $ETH . Затем 1920 ETH распределили по 12 кошелькам и перевели на Hyperliquid, где купили токен под названием XMR1.
Некоторые исследователи подсчитали, что два аккаунта маркетмейкеров в сумме потеряли около 15,48 млн долларов. Lighter до сих пор не подтвердила эту цифру.
В тот день $LIT подешевел максимум на 16%, что вызвало ликвидации примерно на 3,43 млн долларов. Upbit и Bithumb приостановили ввод и вывод LIT.
Позднейший разбор показал, что всё было сложнее, чем просто утечка.
На пострадавших аккаунтах не использовали официальный SDK — вместо него применялся собственный код для подписей, который раз за разом использовал одно и то же случайное число nonce. Подписи были доступны публично, и злоумышленник напрямую вычислил приватный ключ по открытым данным.
Многие увидели слова «с контрактом всё в порядке» и решили, что платформа тут ни при чём.
То, что контракт не взломали, не означает, что платформа не несёт ответственности.
После инцидента Lighter добавила несколько мер. Для переводов в общий пул теперь нужна подпись кошельком, API-подписи больше не публикуются, а также внедряются белый список IP-адресов и мониторинг повторного использования nonce. Сами эти исправления показывают, что в прежнем дизайне была уязвимость.
Подтверждено, что после срабатывания механизма Guardian пострадавшему трейдеру вернули около 5 млн USDC, а вывод средств возобновили.
Пока неясно, каковы общие потери — 10,4 млн или 15,48 млн долларов, удастся ли вернуть оставшиеся средства и кто стоит за атакой. Ответы на эти вопросы появятся позже.
DEX всё больше напоминают CEX: торговля через API, маркетмейкеры и алгоритмические боты перемещаются в блокчейн. Скорость растёт, а границы ответственности за безопасность всё ещё размыты.
Пользователь допустил ошибку в коде, платформа раскрыла подписи — так кто же должен за это отвечать?..
Как, по-вашему, следует распределить ответственность в этом случае?
A Маркетмейкер должен отвечать сам — незачем было отказываться от официального SDK
B Платформа тоже несёт ответственность — подписи нельзя было публиковать
C Ответственность лежит на обеих сторонах, но сначала убытки должна покрыть платформа
#Lighter #DeFi #加密安全
Вчера произошёл инцидент на перпетуальной DEX Lighter.
16 ноября Lighter приостановила все выводы средств. Официальное заявление было сдержанным: с протоколом, контрактами и инфраструктурой всё в порядке, утёк API-ключ одного из трейдеров. Также опубликовали адрес кошелька предполагаемого злоумышленника.
Данные сторонних источников рисуют менее безобидную картину.
Bitquery отследила вывод около 10,39 млн USDC из контракта Lighter в сети Ethereum. За несколько минут средства обменяли на $ETH . Затем 1920 ETH распределили по 12 кошелькам и перевели на Hyperliquid, где купили токен под названием XMR1.
Некоторые исследователи подсчитали, что два аккаунта маркетмейкеров в сумме потеряли около 15,48 млн долларов. Lighter до сих пор не подтвердила эту цифру.
В тот день $LIT подешевел максимум на 16%, что вызвало ликвидации примерно на 3,43 млн долларов. Upbit и Bithumb приостановили ввод и вывод LIT.
Позднейший разбор показал, что всё было сложнее, чем просто утечка.
На пострадавших аккаунтах не использовали официальный SDK — вместо него применялся собственный код для подписей, который раз за разом использовал одно и то же случайное число nonce. Подписи были доступны публично, и злоумышленник напрямую вычислил приватный ключ по открытым данным.
Многие увидели слова «с контрактом всё в порядке» и решили, что платформа тут ни при чём.
То, что контракт не взломали, не означает, что платформа не несёт ответственности.
После инцидента Lighter добавила несколько мер. Для переводов в общий пул теперь нужна подпись кошельком, API-подписи больше не публикуются, а также внедряются белый список IP-адресов и мониторинг повторного использования nonce. Сами эти исправления показывают, что в прежнем дизайне была уязвимость.
Подтверждено, что после срабатывания механизма Guardian пострадавшему трейдеру вернули около 5 млн USDC, а вывод средств возобновили.
Пока неясно, каковы общие потери — 10,4 млн или 15,48 млн долларов, удастся ли вернуть оставшиеся средства и кто стоит за атакой. Ответы на эти вопросы появятся позже.
DEX всё больше напоминают CEX: торговля через API, маркетмейкеры и алгоритмические боты перемещаются в блокчейн. Скорость растёт, а границы ответственности за безопасность всё ещё размыты.
Пользователь допустил ошибку в коде, платформа раскрыла подписи — так кто же должен за это отвечать?..
Как, по-вашему, следует распределить ответственность в этом случае?
A Маркетмейкер должен отвечать сам — незачем было отказываться от официального SDK
B Платформа тоже несёт ответственность — подписи нельзя было публиковать
C Ответственность лежит на обеих сторонах, но сначала убытки должна покрыть платформа
#Lighter #DeFi #加密安全