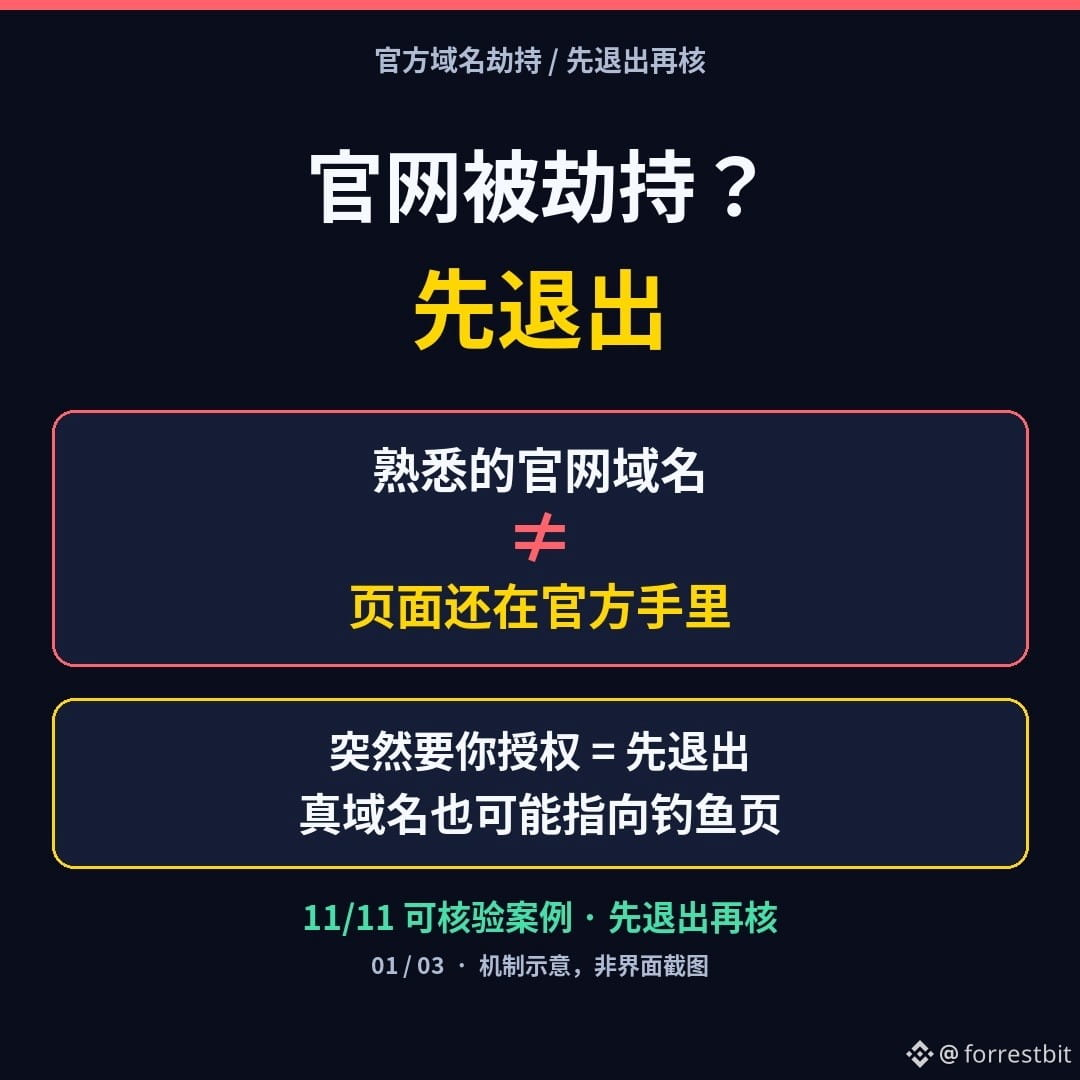
Открываешь привычный «официальный сайт», и вдруг страница просит выдать разрешение — без этого дальше не пройти. Подписывать или лучше сразу выйти?
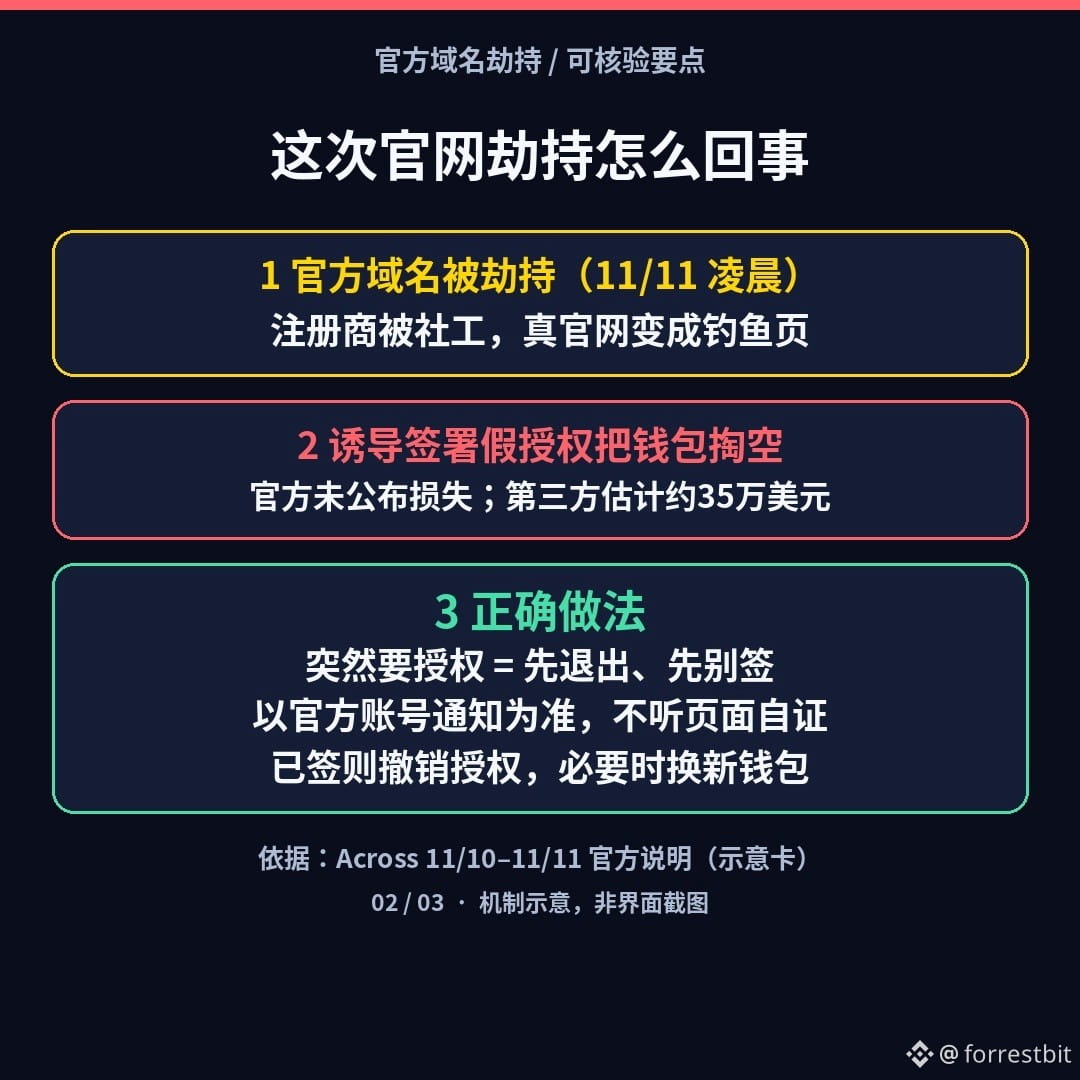
Дело не просто в поддельном адресе. Ранним утром 11 ноября по пекинскому времени злоумышленники захватили официальный домен кроссчейн-протокола Across — across.to. С помощью социальной инженерии против регистратора доменов Namecheap они получили контроль над настоящим доменом, подменили сайт фишинговой страницей и пытались заставить пользователей подписать поддельное разрешение на токены. По словам команды, тревожные сигналы поступили примерно через 15 минут, после чего сайт начали отключать. Организация реагирования на инциденты в сфере безопасности SEAL911 пометила сайт как фишинговый в популярных кошельках, а Cloudflare вскоре удалила DNS-записи. Across не раскрыла общую сумму потерь и число пострадавших; сторонняя платформа безопасности GoPlus оценила потери пользователей примерно в 350 тысяч долларов. Утром 11 ноября по пекинскому времени Across сообщила, что вернула контроль над доменом, системы восстановлены, а пострадавшим пользователям выплатят компенсацию. Подробный разбор обещали опубликовать позже.
Запомни тревожные сигналы: ① привычный «официальный сайт» внезапно просит выдать разрешение или поставить подпись ② кошелёк или браузер предупреждает о фишинге ③ официальные аккаунты призывают пока не заходить на сайт и ничего не подписывать. Коротко о механизме: одинаковый домен не гарантирует, что сайт всё ещё под контролем его владельцев — после атаки социальной инженерии на регистратора даже настоящий официальный домен может вести на фишинговую страницу.
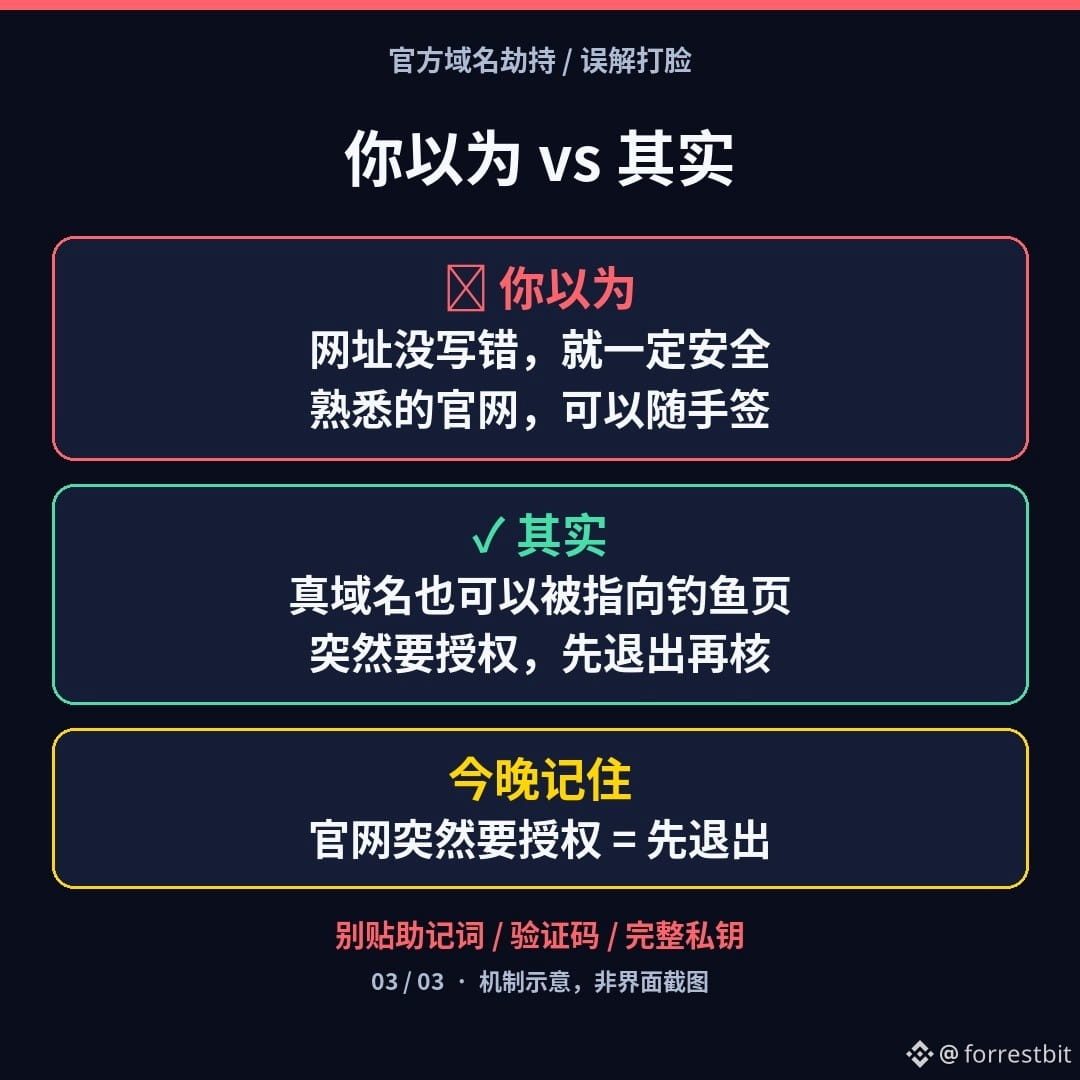
Думаешь, «если адрес введён правильно, значит, всё безопасно»? Но на этот раз подменили именно официальный домен. Три дела на сегодня:
1)Если страница внезапно просит выдать разрешение или поставить подпись — выйди, ничего не подписывай.
2)Доверяй официальным аккаунтам, на которые обычно подписан, и уведомлениям в приложении. Не верь самой странице, когда она говорит: «Это официальный сайт».
3)Если уже подписал: отзови подозрительные разрешения в кошельке. Если что-то не так, создай новый кошелёк на чистом устройстве и переведи туда активы.
Это не очередной взлом Binance и не призыв устанавливать какой-то «официальный пакет для восстановления». Подобный риск может возникнуть у официального сайта любого проекта.
Чего ты боишься больше: A — открыть привычный официальный сайт и получить запрос на разрешение или B — машинально подписать, потому что «домен настоящий»? Выбери вариант в комментариях (не публикуй сид-фразу или код подтверждения).
(Материал носит просветительский характер и не является инвестиционной рекомендацией. Я не торгую и не даю торговых сигналов. Информация пересказана по официальным заявлениям Across от 11/10–11/11, а также открытым публикациям The Block, Cointelegraph и других изданий; оценка потерь примерно в 350 тысяч долларов принадлежит GoPlus, сторонней платформе, окончательные данные будут известны после официального разбора. В создании материала использовался ИИ, текст отредактирован человеком.)
$BNB $BTC
#加密安全 #防诈骗 #ПросвещениеWeb3
Дело не просто в поддельном адресе. Ранним утром 11 ноября по пекинскому времени злоумышленники захватили официальный домен кроссчейн-протокола Across — across.to. С помощью социальной инженерии против регистратора доменов Namecheap они получили контроль над настоящим доменом, подменили сайт фишинговой страницей и пытались заставить пользователей подписать поддельное разрешение на токены. По словам команды, тревожные сигналы поступили примерно через 15 минут, после чего сайт начали отключать. Организация реагирования на инциденты в сфере безопасности SEAL911 пометила сайт как фишинговый в популярных кошельках, а Cloudflare вскоре удалила DNS-записи. Across не раскрыла общую сумму потерь и число пострадавших; сторонняя платформа безопасности GoPlus оценила потери пользователей примерно в 350 тысяч долларов. Утром 11 ноября по пекинскому времени Across сообщила, что вернула контроль над доменом, системы восстановлены, а пострадавшим пользователям выплатят компенсацию. Подробный разбор обещали опубликовать позже.
Запомни тревожные сигналы: ① привычный «официальный сайт» внезапно просит выдать разрешение или поставить подпись ② кошелёк или браузер предупреждает о фишинге ③ официальные аккаунты призывают пока не заходить на сайт и ничего не подписывать. Коротко о механизме: одинаковый домен не гарантирует, что сайт всё ещё под контролем его владельцев — после атаки социальной инженерии на регистратора даже настоящий официальный домен может вести на фишинговую страницу.
Думаешь, «если адрес введён правильно, значит, всё безопасно»? Но на этот раз подменили именно официальный домен. Три дела на сегодня:
1)Если страница внезапно просит выдать разрешение или поставить подпись — выйди, ничего не подписывай.
2)Доверяй официальным аккаунтам, на которые обычно подписан, и уведомлениям в приложении. Не верь самой странице, когда она говорит: «Это официальный сайт».
3)Если уже подписал: отзови подозрительные разрешения в кошельке. Если что-то не так, создай новый кошелёк на чистом устройстве и переведи туда активы.
Это не очередной взлом Binance и не призыв устанавливать какой-то «официальный пакет для восстановления». Подобный риск может возникнуть у официального сайта любого проекта.
Чего ты боишься больше: A — открыть привычный официальный сайт и получить запрос на разрешение или B — машинально подписать, потому что «домен настоящий»? Выбери вариант в комментариях (не публикуй сид-фразу или код подтверждения).
(Материал носит просветительский характер и не является инвестиционной рекомендацией. Я не торгую и не даю торговых сигналов. Информация пересказана по официальным заявлениям Across от 11/10–11/11, а также открытым публикациям The Block, Cointelegraph и других изданий; оценка потерь примерно в 350 тысяч долларов принадлежит GoPlus, сторонней платформе, окончательные данные будут известны после официального разбора. В создании материала использовался ИИ, текст отредактирован человеком.)
$BNB $BTC
#加密安全 #防诈骗 #ПросвещениеWeb3