
#sxt $SXT @SpaceandTime
Одна из интересных особенностей Space and Time, на мой взгляд, заключается в том, что данные необязательно хранить в блокчейне, чтобы можно было проверить их целостность.
Это может показаться незначительной деталью, но, думаю, она играет важную роль в работе всей системы.
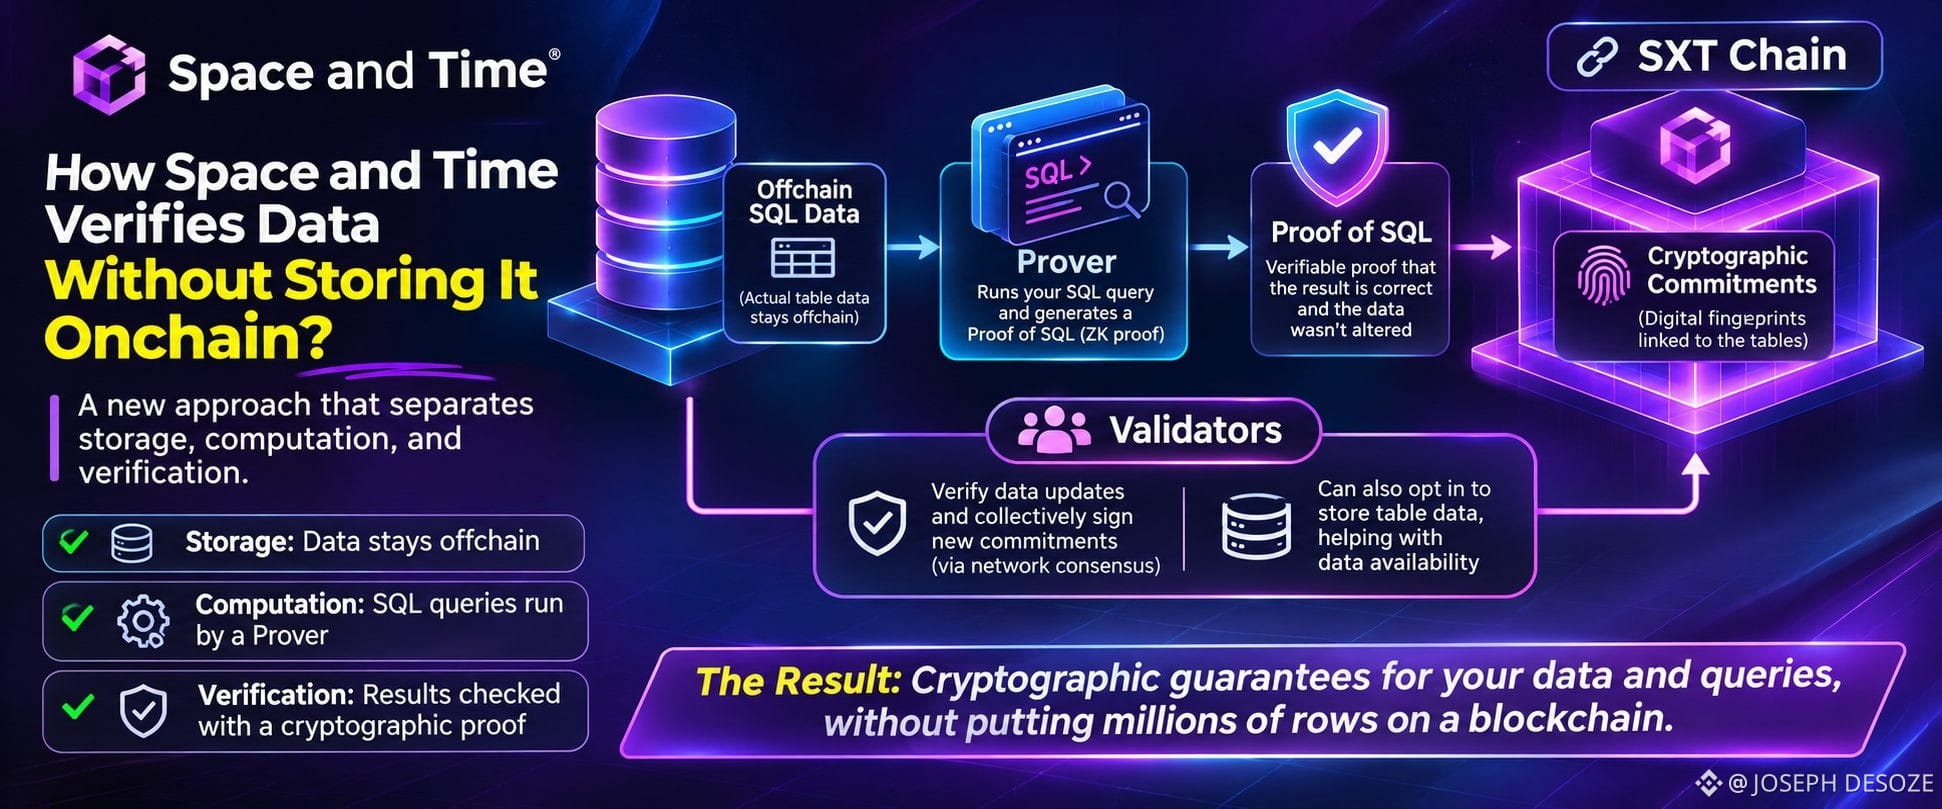
Сами данные SQL-таблиц хранятся вне блокчейна, а SXT Chain хранит криптографические обязательства, связанные с этими таблицами. Обязательство можно представить как цифровой отпечаток. С его помощью сеть может обнаруживать изменения, не размещая весь набор данных в блокчейне.
Здесь интересную роль играют и валидаторы. Они проверяют обновления данных и совместно подписывают новые обязательства посредством сетевого консенсуса. Валидаторы также могут по желанию хранить данные таблиц, помогая обеспечить доступность данных в сети.
Когда кто-то выполняет SQL-запрос, Prover обрабатывает его на основе исходных данных и генерирует Proof of SQL. Это доказательство позволяет сверить результат с данными, на которые ссылается обязательство, и подтвердить, что вычисление было выполнено правильно, а данные не были тайно изменены.
Мне нравится, что в этом подходе хранение, вычисления и проверка разделены.
Блокчейну не нужно содержать миллионы строк данных, а приложения при этом всё равно могут получать криптографические гарантии относительно информации, на основе которой выполняются запросы.
Конечно, криптографическая проверка — лишь одна часть общей картины. Важно также, чтобы данные оставались доступными, когда они действительно нужны приложениям.
Я буду следить за тем, как будет развиваться сеть Space and Time.
Одна из интересных особенностей Space and Time, на мой взгляд, заключается в том, что данные необязательно хранить в блокчейне, чтобы можно было проверить их целостность.
Это может показаться незначительной деталью, но, думаю, она играет важную роль в работе всей системы.
Сами данные SQL-таблиц хранятся вне блокчейна, а SXT Chain хранит криптографические обязательства, связанные с этими таблицами. Обязательство можно представить как цифровой отпечаток. С его помощью сеть может обнаруживать изменения, не размещая весь набор данных в блокчейне.
Здесь интересную роль играют и валидаторы. Они проверяют обновления данных и совместно подписывают новые обязательства посредством сетевого консенсуса. Валидаторы также могут по желанию хранить данные таблиц, помогая обеспечить доступность данных в сети.
Когда кто-то выполняет SQL-запрос, Prover обрабатывает его на основе исходных данных и генерирует Proof of SQL. Это доказательство позволяет сверить результат с данными, на которые ссылается обязательство, и подтвердить, что вычисление было выполнено правильно, а данные не были тайно изменены.
Мне нравится, что в этом подходе хранение, вычисления и проверка разделены.
Блокчейну не нужно содержать миллионы строк данных, а приложения при этом всё равно могут получать криптографические гарантии относительно информации, на основе которой выполняются запросы.
Конечно, криптографическая проверка — лишь одна часть общей картины. Важно также, чтобы данные оставались доступными, когда они действительно нужны приложениям.
Я буду следить за тем, как будет развиваться сеть Space and Time.