Новая функция чатов Telegram может открыть ещё один путь для распространения вредоносного ПО. Будьте осторожны, прежде чем обновлять приложение.
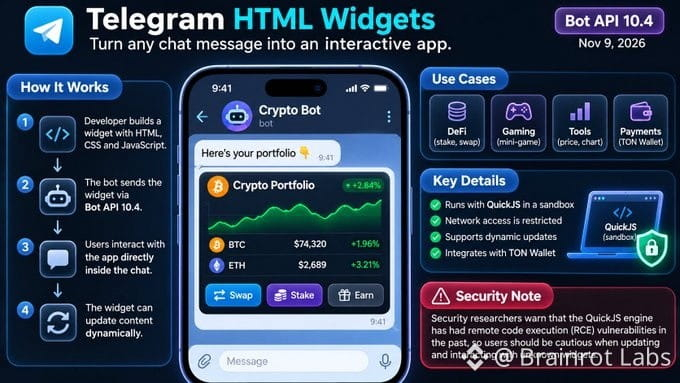
Основатель SlowMist Юй Сян предупредил о новой функции Telegram, которая позволяет встраивать интерактивные приложения прямо в сообщения чата.
Эта функция, представленная в Bot API 10.4 9 ноября, использует QuickJS для выполнения кода JavaScript.
Почему это вызывает беспокойство у исследователей безопасности:
- QuickJS работает в песочнице, предназначенной для изоляции выполнения кода.
- Telegram ограничивает доступ к сети.
- Однако ранее исследователи обнаружили уязвимости, позволяющие удалённо выполнять код, в связанном движке. Они потенциально могут обойти изоляцию песочницы.
Песочница и ограничения сетевого доступа снижают риски, но не гарантируют полной защиты от уязвимостей в базовом движке JavaScript.
Чаты Telegram становятся всё более интерактивными. Просто убедитесь, что вы не взаимодействуете с вредоносным ПО, замаскированным под полезное мини-приложение.
Вы бы доверили каждому интерактивному приложению, встроенному в сообщение Telegram?
Основатель SlowMist Юй Сян предупредил о новой функции Telegram, которая позволяет встраивать интерактивные приложения прямо в сообщения чата.
Эта функция, представленная в Bot API 10.4 9 ноября, использует QuickJS для выполнения кода JavaScript.
Почему это вызывает беспокойство у исследователей безопасности:
- QuickJS работает в песочнице, предназначенной для изоляции выполнения кода.
- Telegram ограничивает доступ к сети.
- Однако ранее исследователи обнаружили уязвимости, позволяющие удалённо выполнять код, в связанном движке. Они потенциально могут обойти изоляцию песочницы.
Песочница и ограничения сетевого доступа снижают риски, но не гарантируют полной защиты от уязвимостей в базовом движке JavaScript.
Чаты Telegram становятся всё более интерактивными. Просто убедитесь, что вы не взаимодействуете с вредоносным ПО, замаскированным под полезное мини-приложение.
Вы бы доверили каждому интерактивному приложению, встроенному в сообщение Telegram?