ВЗЛОМ МОСТА ANKR: 5 ПОДДЕЛЬНЫХ КВИТАНЦИЙ, 5 ДЕЙСТВИТЕЛЬНЫХ ПОДПИСЕЙ.
Очередной кошмар в сфере безопасности DeFi. По сообщениям, кроссчейн-мост Ankr подвергся атаке, в результате которой было похищено $304,500.
Что произошло?
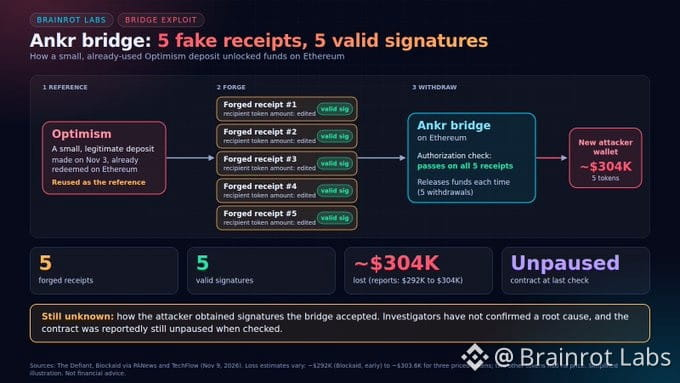
• Злоумышленник сослался на подлинную транзакцию в Optimism.
• Отправил 5 поддельных кроссчейн-квитанций.
• Изменил адрес получателя, токен и сумму вывода.
• Все 5 квитанций содержали действительные подписи доверенных подписантов моста.
Критическая уязвимость: функция вывода переводила активы, не проверяя независимо, действительно ли соответствующее событие произошло в исходном блокчейне.
Источник несанкционированных подписей всё ещё расследуется. Нет подтверждений, что сами подписанты были скомпрометированы.
Именно поэтому действительные подписи не означают автоматически, что транзакции действительны.
У моста могут быть доверенные подписанты, но если он не проверяет, что именно произошло в исходном блокчейне, злоумышленники всё равно могут найти способ обойти защиту.
Пять квитанций прошли проверку. Здравый смысл, похоже, — нет.
Сколько ещё атак на мосты должно произойти, прежде чем безопасность кроссчейн-переводов станет приоритетом, а не вопросом, о котором вспоминают в последнюю очередь?
Очередной кошмар в сфере безопасности DeFi. По сообщениям, кроссчейн-мост Ankr подвергся атаке, в результате которой было похищено $304,500.
Что произошло?
• Злоумышленник сослался на подлинную транзакцию в Optimism.
• Отправил 5 поддельных кроссчейн-квитанций.
• Изменил адрес получателя, токен и сумму вывода.
• Все 5 квитанций содержали действительные подписи доверенных подписантов моста.
Критическая уязвимость: функция вывода переводила активы, не проверяя независимо, действительно ли соответствующее событие произошло в исходном блокчейне.
Источник несанкционированных подписей всё ещё расследуется. Нет подтверждений, что сами подписанты были скомпрометированы.
Именно поэтому действительные подписи не означают автоматически, что транзакции действительны.
У моста могут быть доверенные подписанты, но если он не проверяет, что именно произошло в исходном блокчейне, злоумышленники всё равно могут найти способ обойти защиту.
Пять квитанций прошли проверку. Здравый смысл, похоже, — нет.
Сколько ещё атак на мосты должно произойти, прежде чем безопасность кроссчейн-переводов станет приоритетом, а не вопросом, о котором вспоминают в последнюю очередь?