«Войти через Google» в криптокошельке — это удобно. На этих выходных мы увидели цену этого удобства.
Keplr, очень популярный кошелёк в экосистеме Cosmos, в субботу приостановил вход через Google и Apple. У пользователей пропадали средства, хотя они ничего не подписывали. Уязвимость была не в Keplr, а в Web3Auth — сервисе (принадлежащем Consensys, компании-разработчику MetaMask), который управляет этим «социальным» входом.
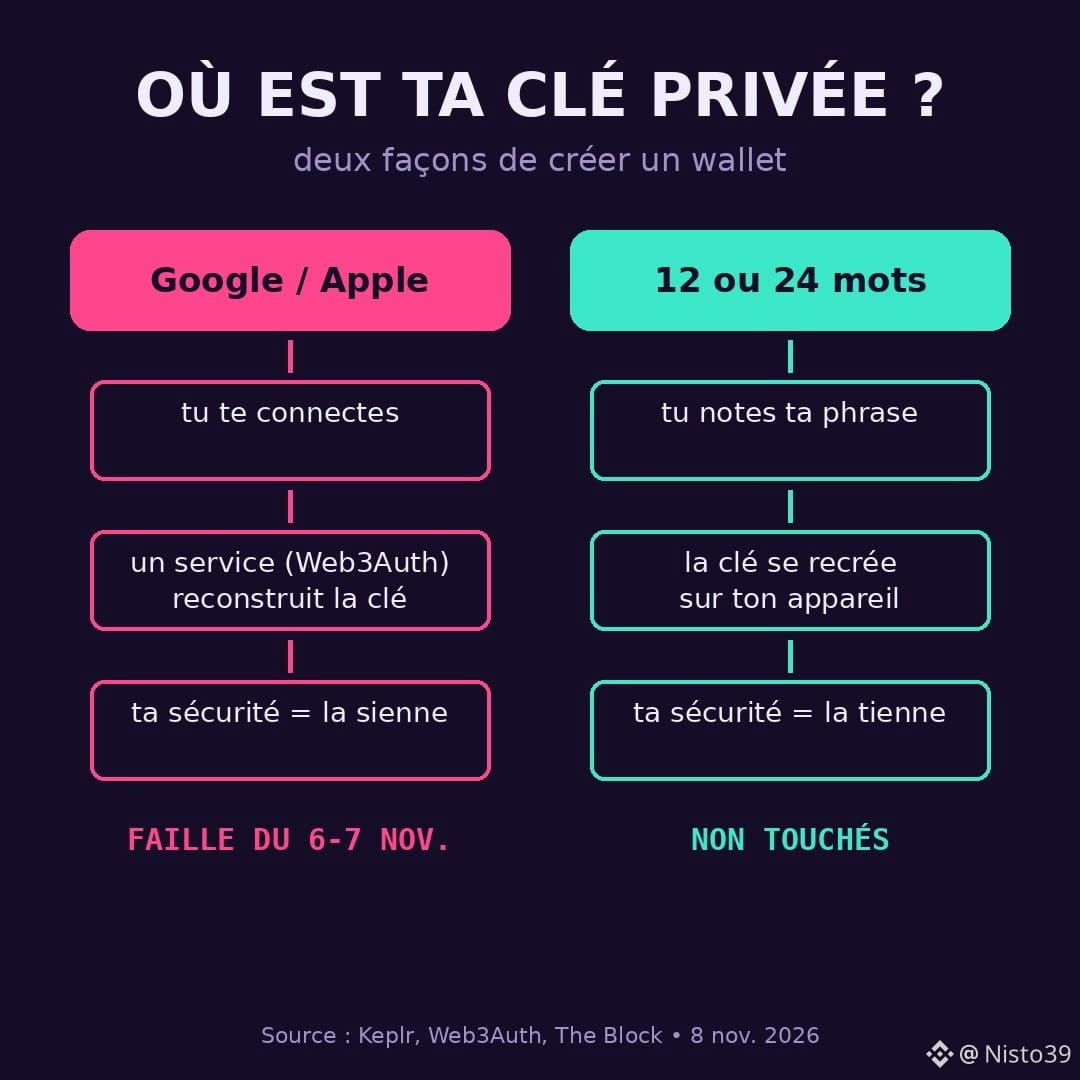
Кошелёк — это закрытый ключ, секрет, которым подписывается каждый платёж. При социальном входе ты никогда не видишь этот секрет. Сервис восстанавливает его для тебя при каждом входе. Если в сервисе есть уязвимость, то и твой ключ под угрозой.
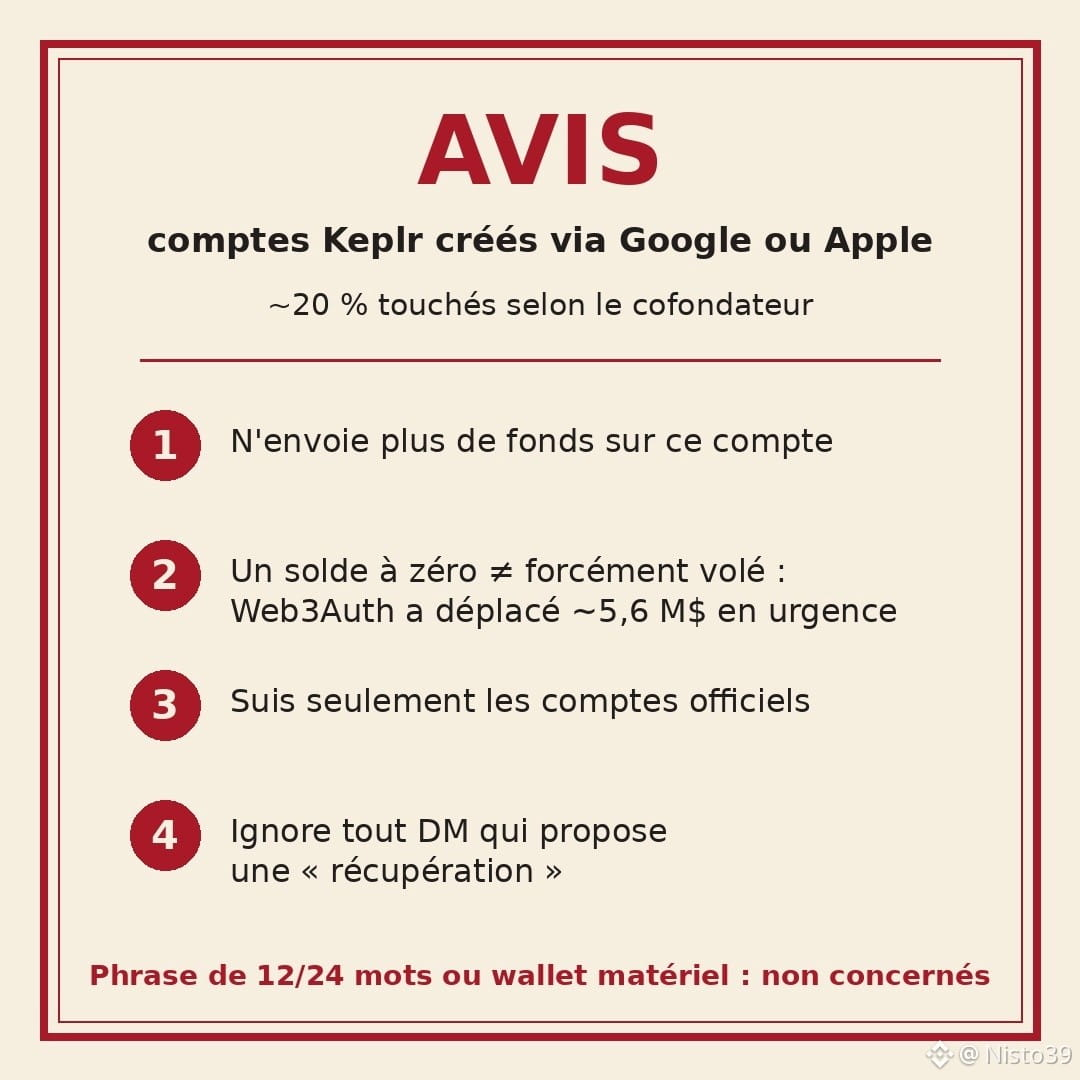
Что известно: по словам сооснователя Josh Lee, пострадали около 20 % аккаунтов Keplr, созданных через Google или Apple. Web3Auth заявляет, что в экстренном порядке вывел средства из уязвимых кошельков, опередив злоумышленника и воспользовавшись тем же способом. В воскресенье на 12 адресах для восстановления находилось около 5,6 миллиона долларов (The Block). Так что нулевой баланс не обязательно означает «украли». Но и не означает «спасли».
Не пострадали: кошельки, созданные с помощью фразы восстановления (из 12 или 24 слов), или аппаратные кошельки.
Мой вывод: социальный вход — это не мошенничество, а компромисс. Ты меняешь страх потерять свои 12 слов на зависимость от компании. Владельцы $ATOM и $INJ только что это поняли.
Если это касается тебя: больше ничего не отправляй на этот счёт, следи только за официальными аккаунтами Keplr и Web3Auth и игнорируй любые личные сообщения с предложениями «восстановить» средства.
Источники: The Block, Keplr, Web3Auth, 7–8 ноября 2026 года. Не является финансовой рекомендацией.
Ты предпочитаешь рисковать тем, что забудешь 12 слов, или зависеть от сервиса, который ты не контролируешь?
#Keplr #Web3Auth #CryptoSecurity #Cosmos #CryptoNews
Keplr, очень популярный кошелёк в экосистеме Cosmos, в субботу приостановил вход через Google и Apple. У пользователей пропадали средства, хотя они ничего не подписывали. Уязвимость была не в Keplr, а в Web3Auth — сервисе (принадлежащем Consensys, компании-разработчику MetaMask), который управляет этим «социальным» входом.
Кошелёк — это закрытый ключ, секрет, которым подписывается каждый платёж. При социальном входе ты никогда не видишь этот секрет. Сервис восстанавливает его для тебя при каждом входе. Если в сервисе есть уязвимость, то и твой ключ под угрозой.
Что известно: по словам сооснователя Josh Lee, пострадали около 20 % аккаунтов Keplr, созданных через Google или Apple. Web3Auth заявляет, что в экстренном порядке вывел средства из уязвимых кошельков, опередив злоумышленника и воспользовавшись тем же способом. В воскресенье на 12 адресах для восстановления находилось около 5,6 миллиона долларов (The Block). Так что нулевой баланс не обязательно означает «украли». Но и не означает «спасли».
Не пострадали: кошельки, созданные с помощью фразы восстановления (из 12 или 24 слов), или аппаратные кошельки.
Мой вывод: социальный вход — это не мошенничество, а компромисс. Ты меняешь страх потерять свои 12 слов на зависимость от компании. Владельцы $ATOM и $INJ только что это поняли.
Если это касается тебя: больше ничего не отправляй на этот счёт, следи только за официальными аккаунтами Keplr и Web3Auth и игнорируй любые личные сообщения с предложениями «восстановить» средства.
Источники: The Block, Keplr, Web3Auth, 7–8 ноября 2026 года. Не является финансовой рекомендацией.
Ты предпочитаешь рисковать тем, что забудешь 12 слов, или зависеть от сервиса, который ты не контролируешь?
#Keplr #Web3Auth #CryptoSecurity #Cosmos #CryptoNews