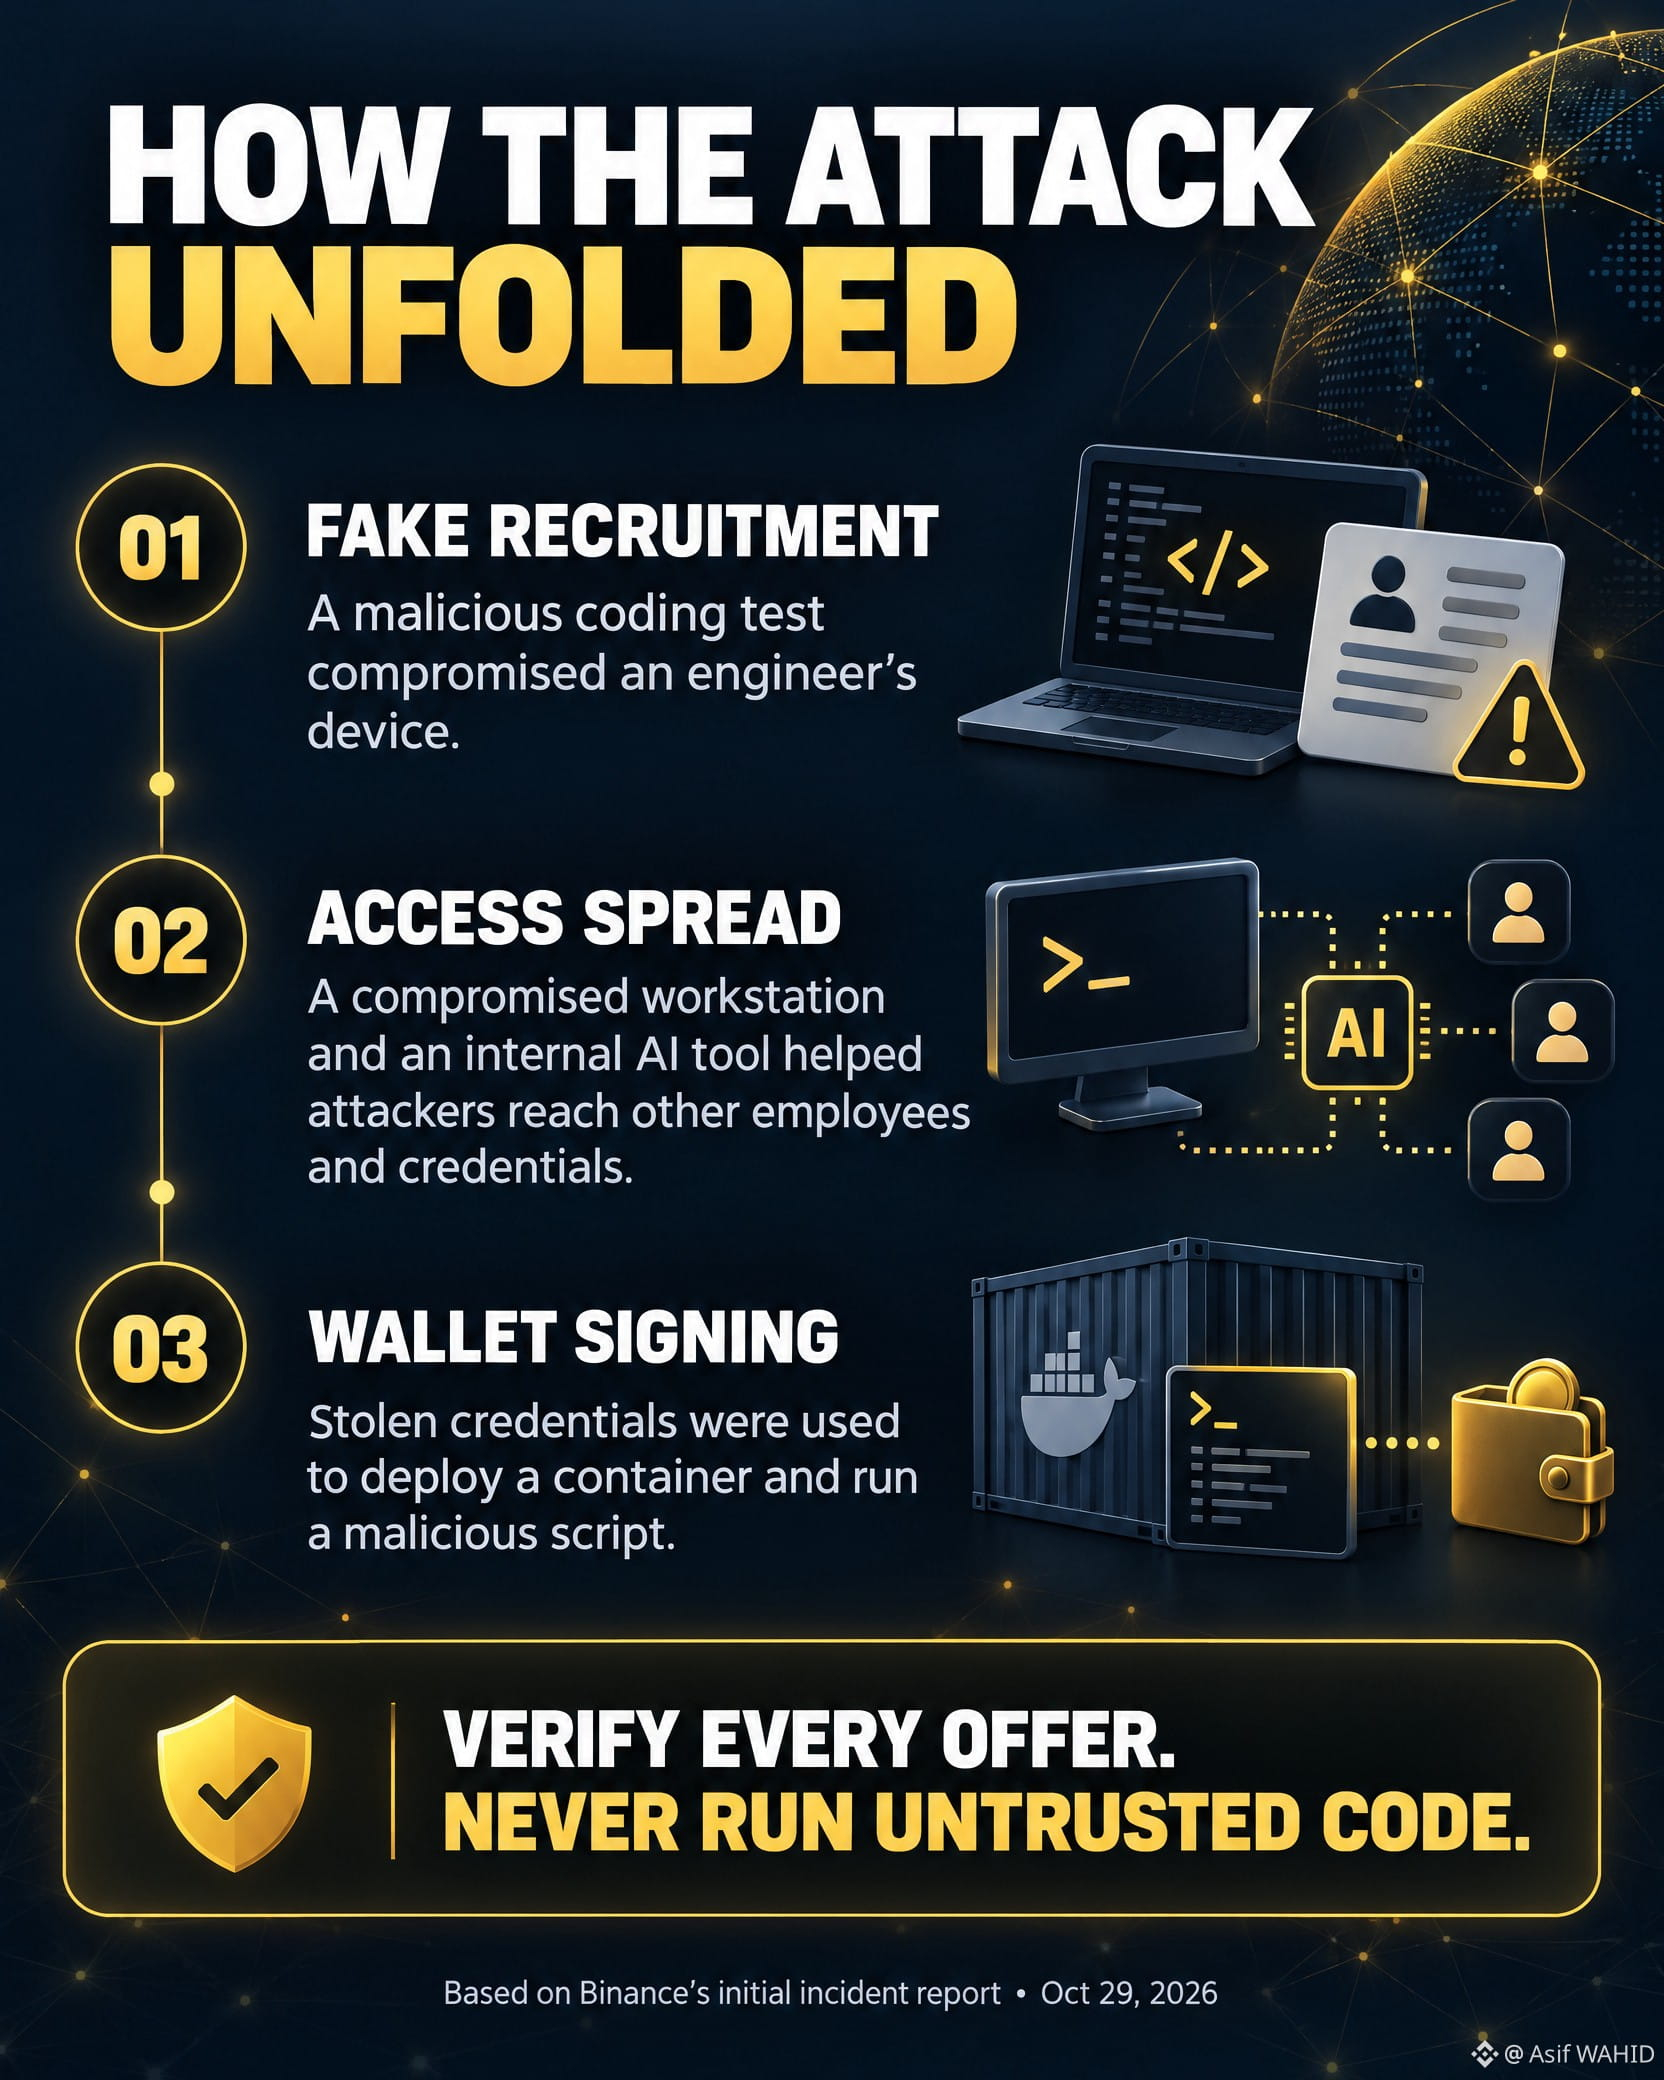
$BTC В первоначальном отчёте Binance говорится, что злоумышленники сначала скомпрометировали инженера, воспользовавшись мошенническим процессом найма. «Тестовое задание» содержало вредоносное ПО, которое обходило средства обнаружения. Затем злоумышленники использовали скомпрометированную рабочую станцию и внутренний инструмент на базе ИИ, чтобы получить доступ к устройствам и учётным данным других сотрудников.
> 29 октября они использовали эти учётные данные, чтобы развернуть контейнер и запустить вредоносный скрипт, нацеленный на операции подписания транзакций кошельком.
> Вывод для каждого специалиста в сфере криптовалют: самостоятельно проверяйте рекрутеров, никогда не запускайте недоверенный код на рабочем устройстве и воспринимайте неожиданные запросы на доступ как угрозу безопасности — даже если речь идёт о знакомых инструментах.
> **В криптовалютной сфере безопасность зависит не только от технологий, но и от людей. Будьте бдительны.**
$AAPLB
#Binance #CryptocurrencyWealth #cyberToken #Web3
#BinanceReopensWithdrawalsForMoreAssets