
🚨 6,34 МИЛЛИАРДА ДОЛЛАРОВ. Пять месяцев. Один фальшивый рекрутер. 🚨
Забудьте про «один клик». В отчёте Binance об инциденте говорится, что это была не единичная изолированная утечка и не обычная фишинговая атака. Это была терпеливая многоэтапная кампания. 🕵️
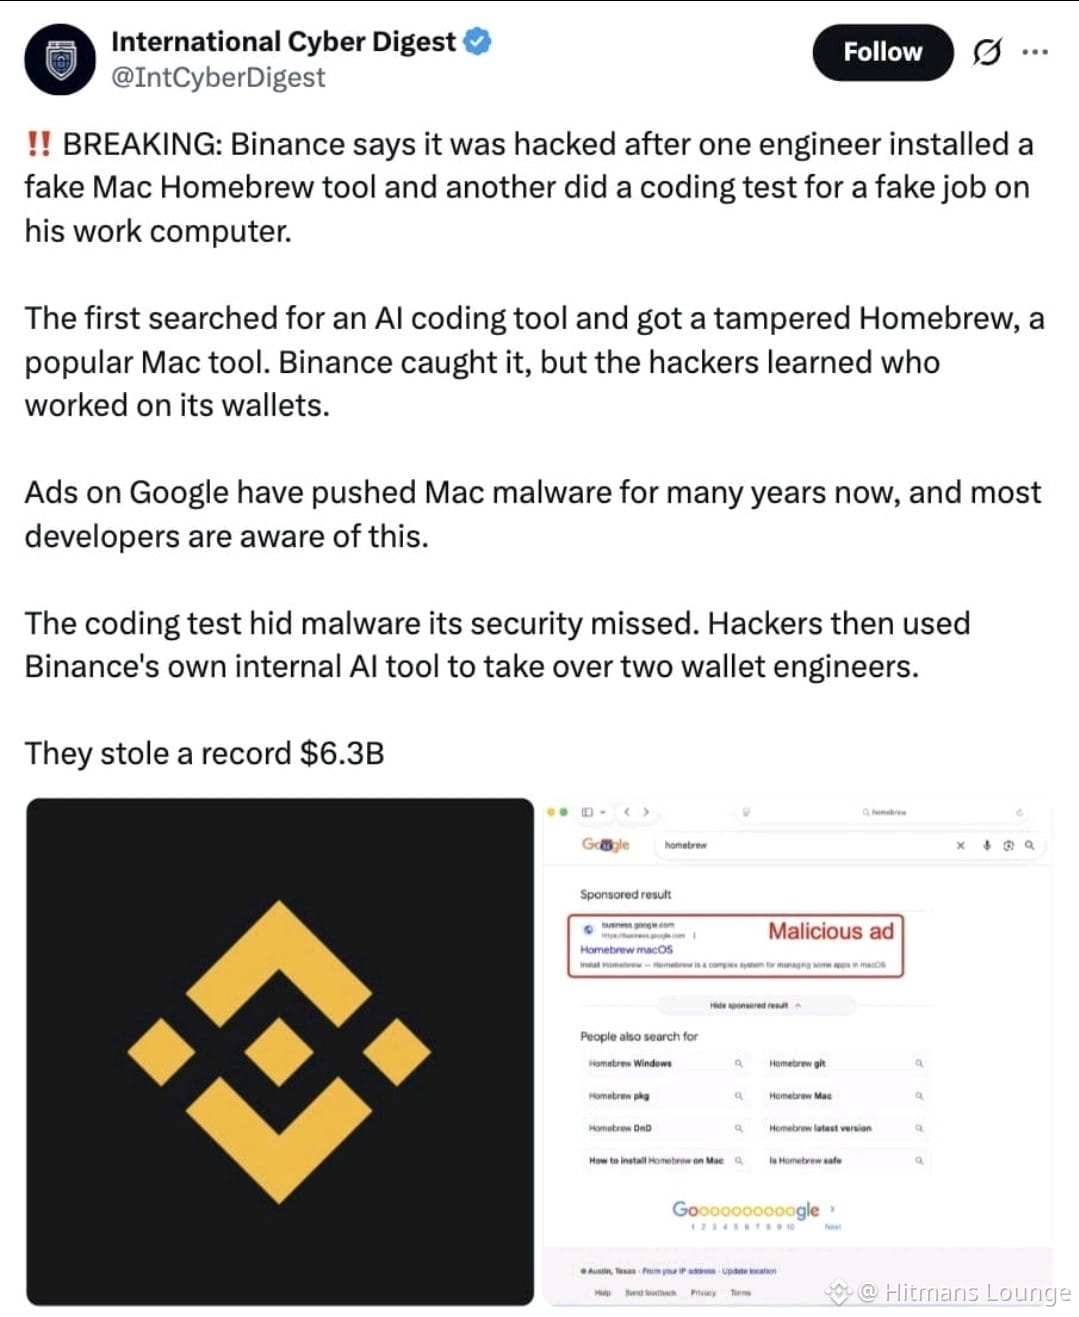
🔹 Июнь: DevOps-инженер команды кошелька искал способ установить инструмент ИИ для написания кода и скачал скомпрометированную версию Homebrew. Служба безопасности обнаружила вредоносное ПО, но должность инженера и должности его коллег из команды кошелька уже оказались под угрозой.
🔹 Сентябрь: С другим инженером связался через легитимную платформу для поиска работы человек, представившийся директором проекта. «Интервьюер» поделился аккаунтом в соцсети с личными фотографиями и видео, чтобы вызвать доверие, а затем попросил скачать тестовое задание по программированию. 🎣
🔹 20 октября: Злоумышленники использовали этот ноутбук и внутренний инструмент ИИ, чтобы скомпрометировать ещё двух инженеров команды кошелька, похитив учётные данные и токен для развёртывания контейнеров.
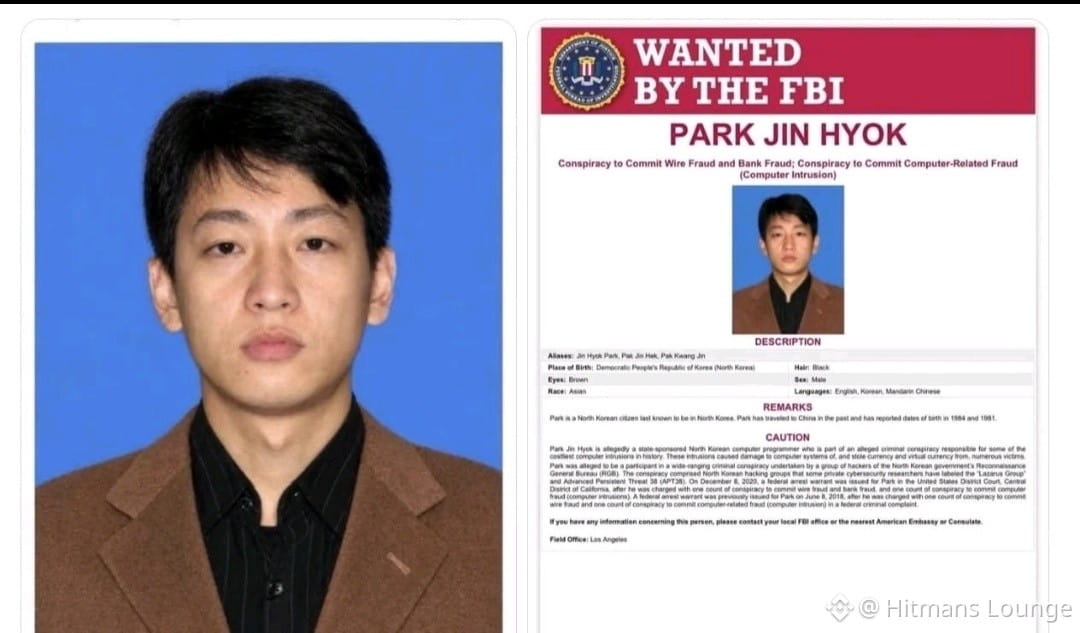
🔹 29 октября: ограбление. ФБР и другие ведомства возложили ответственность за атаку на Северную Корею.
💰 Около 2,85 миллиарда долларов удалось заморозить или перехватить, и Binance заявляет, что клиентам не придётся расплачиваться за кражу.
Самое пугающее? Binance назвала этот подход «более изощрённым и обманчивым», чем любые методы социальной инженерии, с которыми компания сталкивалась прежде. 🤯
Хакеры не взломали код. Они взломали доверие. Предложение работы мечты может оказаться самым опасным файлом, который вы когда-либо откроете. 🚫💼
Никогда не запускайте «тестовые задания» и не устанавливайте инструменты от непроверенных рекрутеров на рабочем устройстве. ✅
#BinanceIncidentReport #Binance #CyberSecurity #SocialEngineering #BinanceReopensWithdrawalsForMoreAssets
$ZEC $TRUMP $CELO
Забудьте про «один клик». В отчёте Binance об инциденте говорится, что это была не единичная изолированная утечка и не обычная фишинговая атака. Это была терпеливая многоэтапная кампания. 🕵️
🔹 Июнь: DevOps-инженер команды кошелька искал способ установить инструмент ИИ для написания кода и скачал скомпрометированную версию Homebrew. Служба безопасности обнаружила вредоносное ПО, но должность инженера и должности его коллег из команды кошелька уже оказались под угрозой.
🔹 Сентябрь: С другим инженером связался через легитимную платформу для поиска работы человек, представившийся директором проекта. «Интервьюер» поделился аккаунтом в соцсети с личными фотографиями и видео, чтобы вызвать доверие, а затем попросил скачать тестовое задание по программированию. 🎣
🔹 20 октября: Злоумышленники использовали этот ноутбук и внутренний инструмент ИИ, чтобы скомпрометировать ещё двух инженеров команды кошелька, похитив учётные данные и токен для развёртывания контейнеров.
🔹 29 октября: ограбление. ФБР и другие ведомства возложили ответственность за атаку на Северную Корею.
💰 Около 2,85 миллиарда долларов удалось заморозить или перехватить, и Binance заявляет, что клиентам не придётся расплачиваться за кражу.
Самое пугающее? Binance назвала этот подход «более изощрённым и обманчивым», чем любые методы социальной инженерии, с которыми компания сталкивалась прежде. 🤯
Хакеры не взломали код. Они взломали доверие. Предложение работы мечты может оказаться самым опасным файлом, который вы когда-либо откроете. 🚫💼
Никогда не запускайте «тестовые задания» и не устанавливайте инструменты от непроверенных рекрутеров на рабочем устройстве. ✅
#BinanceIncidentReport #Binance #CyberSecurity #SocialEngineering #BinanceReopensWithdrawalsForMoreAssets
$ZEC $TRUMP $CELO