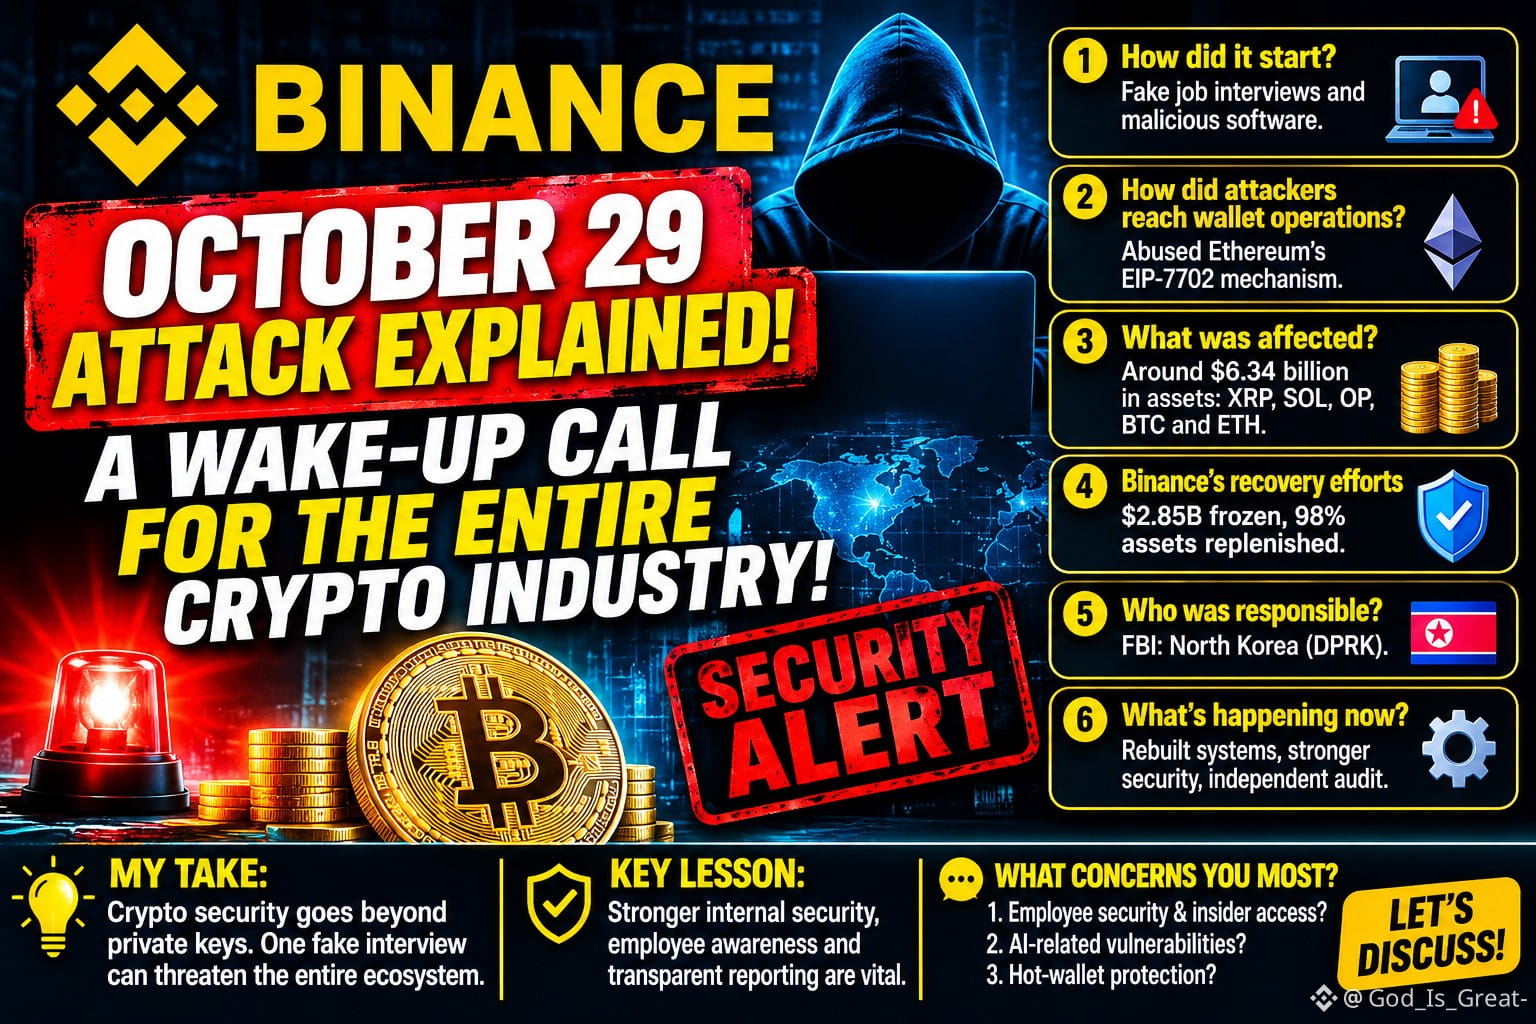
🚨 BINANCE РАСКРЫЛА, КАК ПРОИЗОШЛА АТАКА 29 ОКТЯБРЯ — ТРЕВОЖНЫЙ СИГНАЛ ДЛЯ ВСЕЙ КРИПТОИНДУСТРИИ!
Binance опубликовала новые подробности расследования инцидента безопасности 29 октября, раскрыв, что это была сложная атака, далеко выходящая за рамки традиционного взлома криптовалютных систем.
Согласно обновлению Binance от 3 ноября, злоумышленники, предположительно, использовали поддельные собеседования при приёме на работу, вредоносное ПО и скомпрометированный доступ сотрудников, чтобы проникнуть во внутренние системы.
Вот что нам удалось выяснить:
1. С чего всё началось?
Злоумышленники, предположительно, атаковали сотрудников через поддельные собеседования и вредоносное ПО, взламывая устройства и получая доступ к внутренним учётным данным.
2. Как злоумышленники добрались до операций с кошельками?
Предположительно, они воспользовались скомпрометированным внутренним доступом и злоупотребили механизмом авторизации EIP-7702 в Ethereum, чтобы получить несанкционированные права на выполнение операций с горячим кошельком Binance.
3. Что пострадало?
Binance сообщила, что затронутые цифровые активы оцениваются примерно в $6.34 миллиарда, включая XRP, SOL, OP, BTC и ETH.
4. Меры Binance по возмещению ущерба
По состоянию на 31 октября Binance сообщила, что около $2.85 миллиарда было заморожено или перехвачено, а 98% затронутых токенизированных активов были восполнены
5. Кто был ответственен?
Binance сообщила, что ФБР возложило ответственность за инцидент на Северную Корею (КНДР)
6. Что происходит сейчас?
Binance утверждает, что восстановила затронутые системы кошельков, заменила скомпрометированные устройства, усилила контроль доступа и начала независимую проверку кибербезопасности.
МОЁ МНЕНИЕ:
Главный урок заключается в том, что безопасность криптовалют — это гораздо больше, чем защита приватных ключей.
Поддельное собеседование, одна вредоносная загрузка или скомпрометированные учётные данные сотрудника могут создать серьёзную угрозу для всей финансовой экосистемы.
Биржам необходимо вкладывать больше средств в усиление внутренней безопасности, повышение осведомлённости сотрудников, независимые аудиты и прозрачную отчётность об инцидентах.
Один инцидент безопасности должен сделать всю криптоиндустрию сильнее.
💬 Что беспокоит вас больше всего?
Безопасность сотрудников и внутренний доступ?
Уязвимости кибербезопасности, связанные с ИИ?
Защита горячих кошельков и механизмы авторизации?
Давайте обсудим!
#BinanceIncidentReport
Binance опубликовала новые подробности расследования инцидента безопасности 29 октября, раскрыв, что это была сложная атака, далеко выходящая за рамки традиционного взлома криптовалютных систем.
Согласно обновлению Binance от 3 ноября, злоумышленники, предположительно, использовали поддельные собеседования при приёме на работу, вредоносное ПО и скомпрометированный доступ сотрудников, чтобы проникнуть во внутренние системы.
Вот что нам удалось выяснить:
1. С чего всё началось?
Злоумышленники, предположительно, атаковали сотрудников через поддельные собеседования и вредоносное ПО, взламывая устройства и получая доступ к внутренним учётным данным.
2. Как злоумышленники добрались до операций с кошельками?
Предположительно, они воспользовались скомпрометированным внутренним доступом и злоупотребили механизмом авторизации EIP-7702 в Ethereum, чтобы получить несанкционированные права на выполнение операций с горячим кошельком Binance.
3. Что пострадало?
Binance сообщила, что затронутые цифровые активы оцениваются примерно в $6.34 миллиарда, включая XRP, SOL, OP, BTC и ETH.
4. Меры Binance по возмещению ущерба
По состоянию на 31 октября Binance сообщила, что около $2.85 миллиарда было заморожено или перехвачено, а 98% затронутых токенизированных активов были восполнены
5. Кто был ответственен?
Binance сообщила, что ФБР возложило ответственность за инцидент на Северную Корею (КНДР)
6. Что происходит сейчас?
Binance утверждает, что восстановила затронутые системы кошельков, заменила скомпрометированные устройства, усилила контроль доступа и начала независимую проверку кибербезопасности.
МОЁ МНЕНИЕ:
Главный урок заключается в том, что безопасность криптовалют — это гораздо больше, чем защита приватных ключей.
Поддельное собеседование, одна вредоносная загрузка или скомпрометированные учётные данные сотрудника могут создать серьёзную угрозу для всей финансовой экосистемы.
Биржам необходимо вкладывать больше средств в усиление внутренней безопасности, повышение осведомлённости сотрудников, независимые аудиты и прозрачную отчётность об инцидентах.
Один инцидент безопасности должен сделать всю криптоиндустрию сильнее.
💬 Что беспокоит вас больше всего?
Безопасность сотрудников и внутренний доступ?
Уязвимости кибербезопасности, связанные с ИИ?
Защита горячих кошельков и механизмы авторизации?
Давайте обсудим!
#BinanceIncidentReport