
BINANCE РАСКРЫЛА, КАК ПРОИЗОШЁЛ ВЗЛОМ НА $6.34 МЛРД!
Поддельное собеседование обернулось одним из крупнейших инцидентов в сфере безопасности за всю историю криптовалют. 😳
Binance опубликовала новые подробности сложной кибератаки, нацеленной на её инфраструктуру кошельков 29 октября.
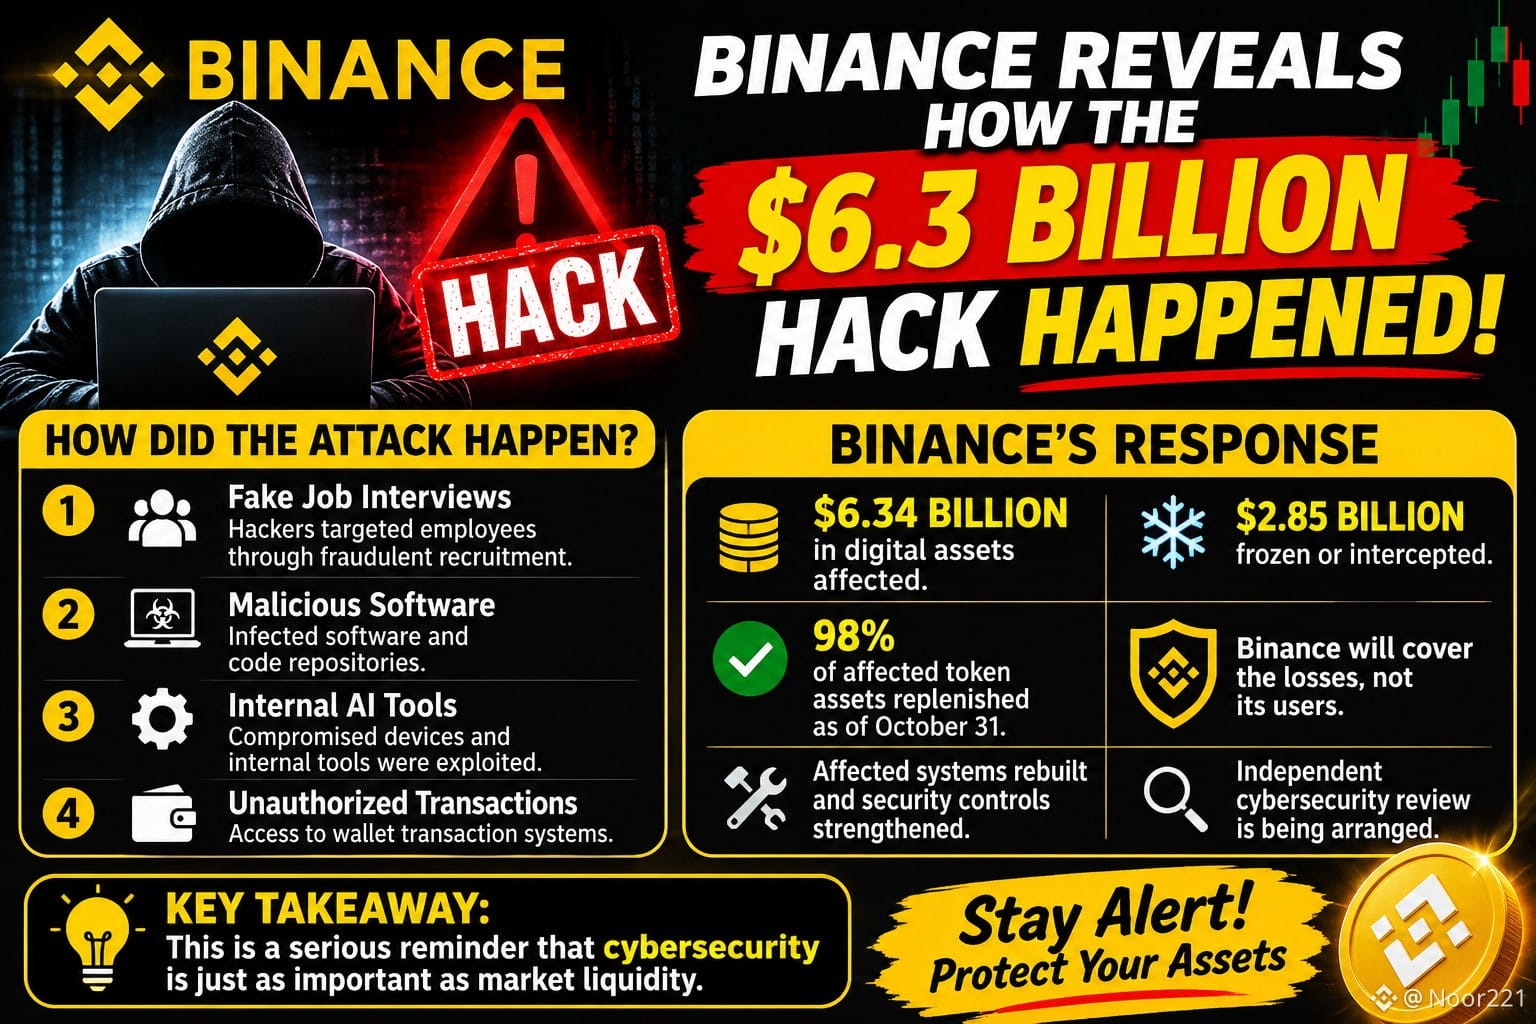
🔍 КАК ПРОИЗОШЛА АТАКА?
1️⃣ Поддельные собеседования: По сообщениям, хакеры атаковали сотрудников с помощью мошеннических кампаний по найму.
2️⃣ Вредоносное ПО: Сотрудников обманом заставили скачать заражённое программное обеспечение и репозитории кода.
3️⃣ Внутренние инструменты ИИ: Злоумышленники воспользовались взломанными устройствами и внутренними инструментами ИИ, чтобы получить более широкий доступ к системам компании.
4️⃣ Несанкционированные транзакции: В итоге злоумышленники получили доступ к системам, участвующим в авторизации транзакций с кошельков.
🛡️ ОТВЕТ BINANCE
- Затронуты цифровые активы на сумму около $6.34 МЛРД.
- Около $2.85 МЛРД заморожены или перехвачены.
- По состоянию на 31 октября восстановлено 98% затронутых токенов.
- Binance заявляет, что покроет убытки за свой счёт, а не за счёт пользователей.
- Затронутые системы перестроены, а меры безопасности усилены.
- Организуется независимая проверка кибербезопасности.
💡 МОЁ МНЕНИЕ:
Этот инцидент — серьёзное напоминание о том, что кибербезопасность так же важна, как ликвидность и рыночная инфраструктура.
Даже крупные криптоплатформы должны постоянно усиливать свою защиту.
Теперь главный вопрос: какие дополнительные меры безопасности примет отрасль, чтобы предотвратить подобные атаки в будущем?
Будьте начеку. Защищайте свои активы. Всегда проверяйте всё, прежде чем нажимать на ссылки или что-либо скачивать.
поло #BinanceHack j #Blockchain #CryptoNews #SAFU #BinanceSquare
Источник: обновление Binance от 3 ноября об инциденте безопасности. DYOR.
Поддельное собеседование обернулось одним из крупнейших инцидентов в сфере безопасности за всю историю криптовалют. 😳
Binance опубликовала новые подробности сложной кибератаки, нацеленной на её инфраструктуру кошельков 29 октября.
🔍 КАК ПРОИЗОШЛА АТАКА?
1️⃣ Поддельные собеседования: По сообщениям, хакеры атаковали сотрудников с помощью мошеннических кампаний по найму.
2️⃣ Вредоносное ПО: Сотрудников обманом заставили скачать заражённое программное обеспечение и репозитории кода.
3️⃣ Внутренние инструменты ИИ: Злоумышленники воспользовались взломанными устройствами и внутренними инструментами ИИ, чтобы получить более широкий доступ к системам компании.
4️⃣ Несанкционированные транзакции: В итоге злоумышленники получили доступ к системам, участвующим в авторизации транзакций с кошельков.
🛡️ ОТВЕТ BINANCE
- Затронуты цифровые активы на сумму около $6.34 МЛРД.
- Около $2.85 МЛРД заморожены или перехвачены.
- По состоянию на 31 октября восстановлено 98% затронутых токенов.
- Binance заявляет, что покроет убытки за свой счёт, а не за счёт пользователей.
- Затронутые системы перестроены, а меры безопасности усилены.
- Организуется независимая проверка кибербезопасности.
💡 МОЁ МНЕНИЕ:
Этот инцидент — серьёзное напоминание о том, что кибербезопасность так же важна, как ликвидность и рыночная инфраструктура.
Даже крупные криптоплатформы должны постоянно усиливать свою защиту.
Теперь главный вопрос: какие дополнительные меры безопасности примет отрасль, чтобы предотвратить подобные атаки в будущем?
Будьте начеку. Защищайте свои активы. Всегда проверяйте всё, прежде чем нажимать на ссылки или что-либо скачивать.
поло #BinanceHack j #Blockchain #CryptoNews #SAFU #BinanceSquare
Источник: обновление Binance от 3 ноября об инциденте безопасности. DYOR.