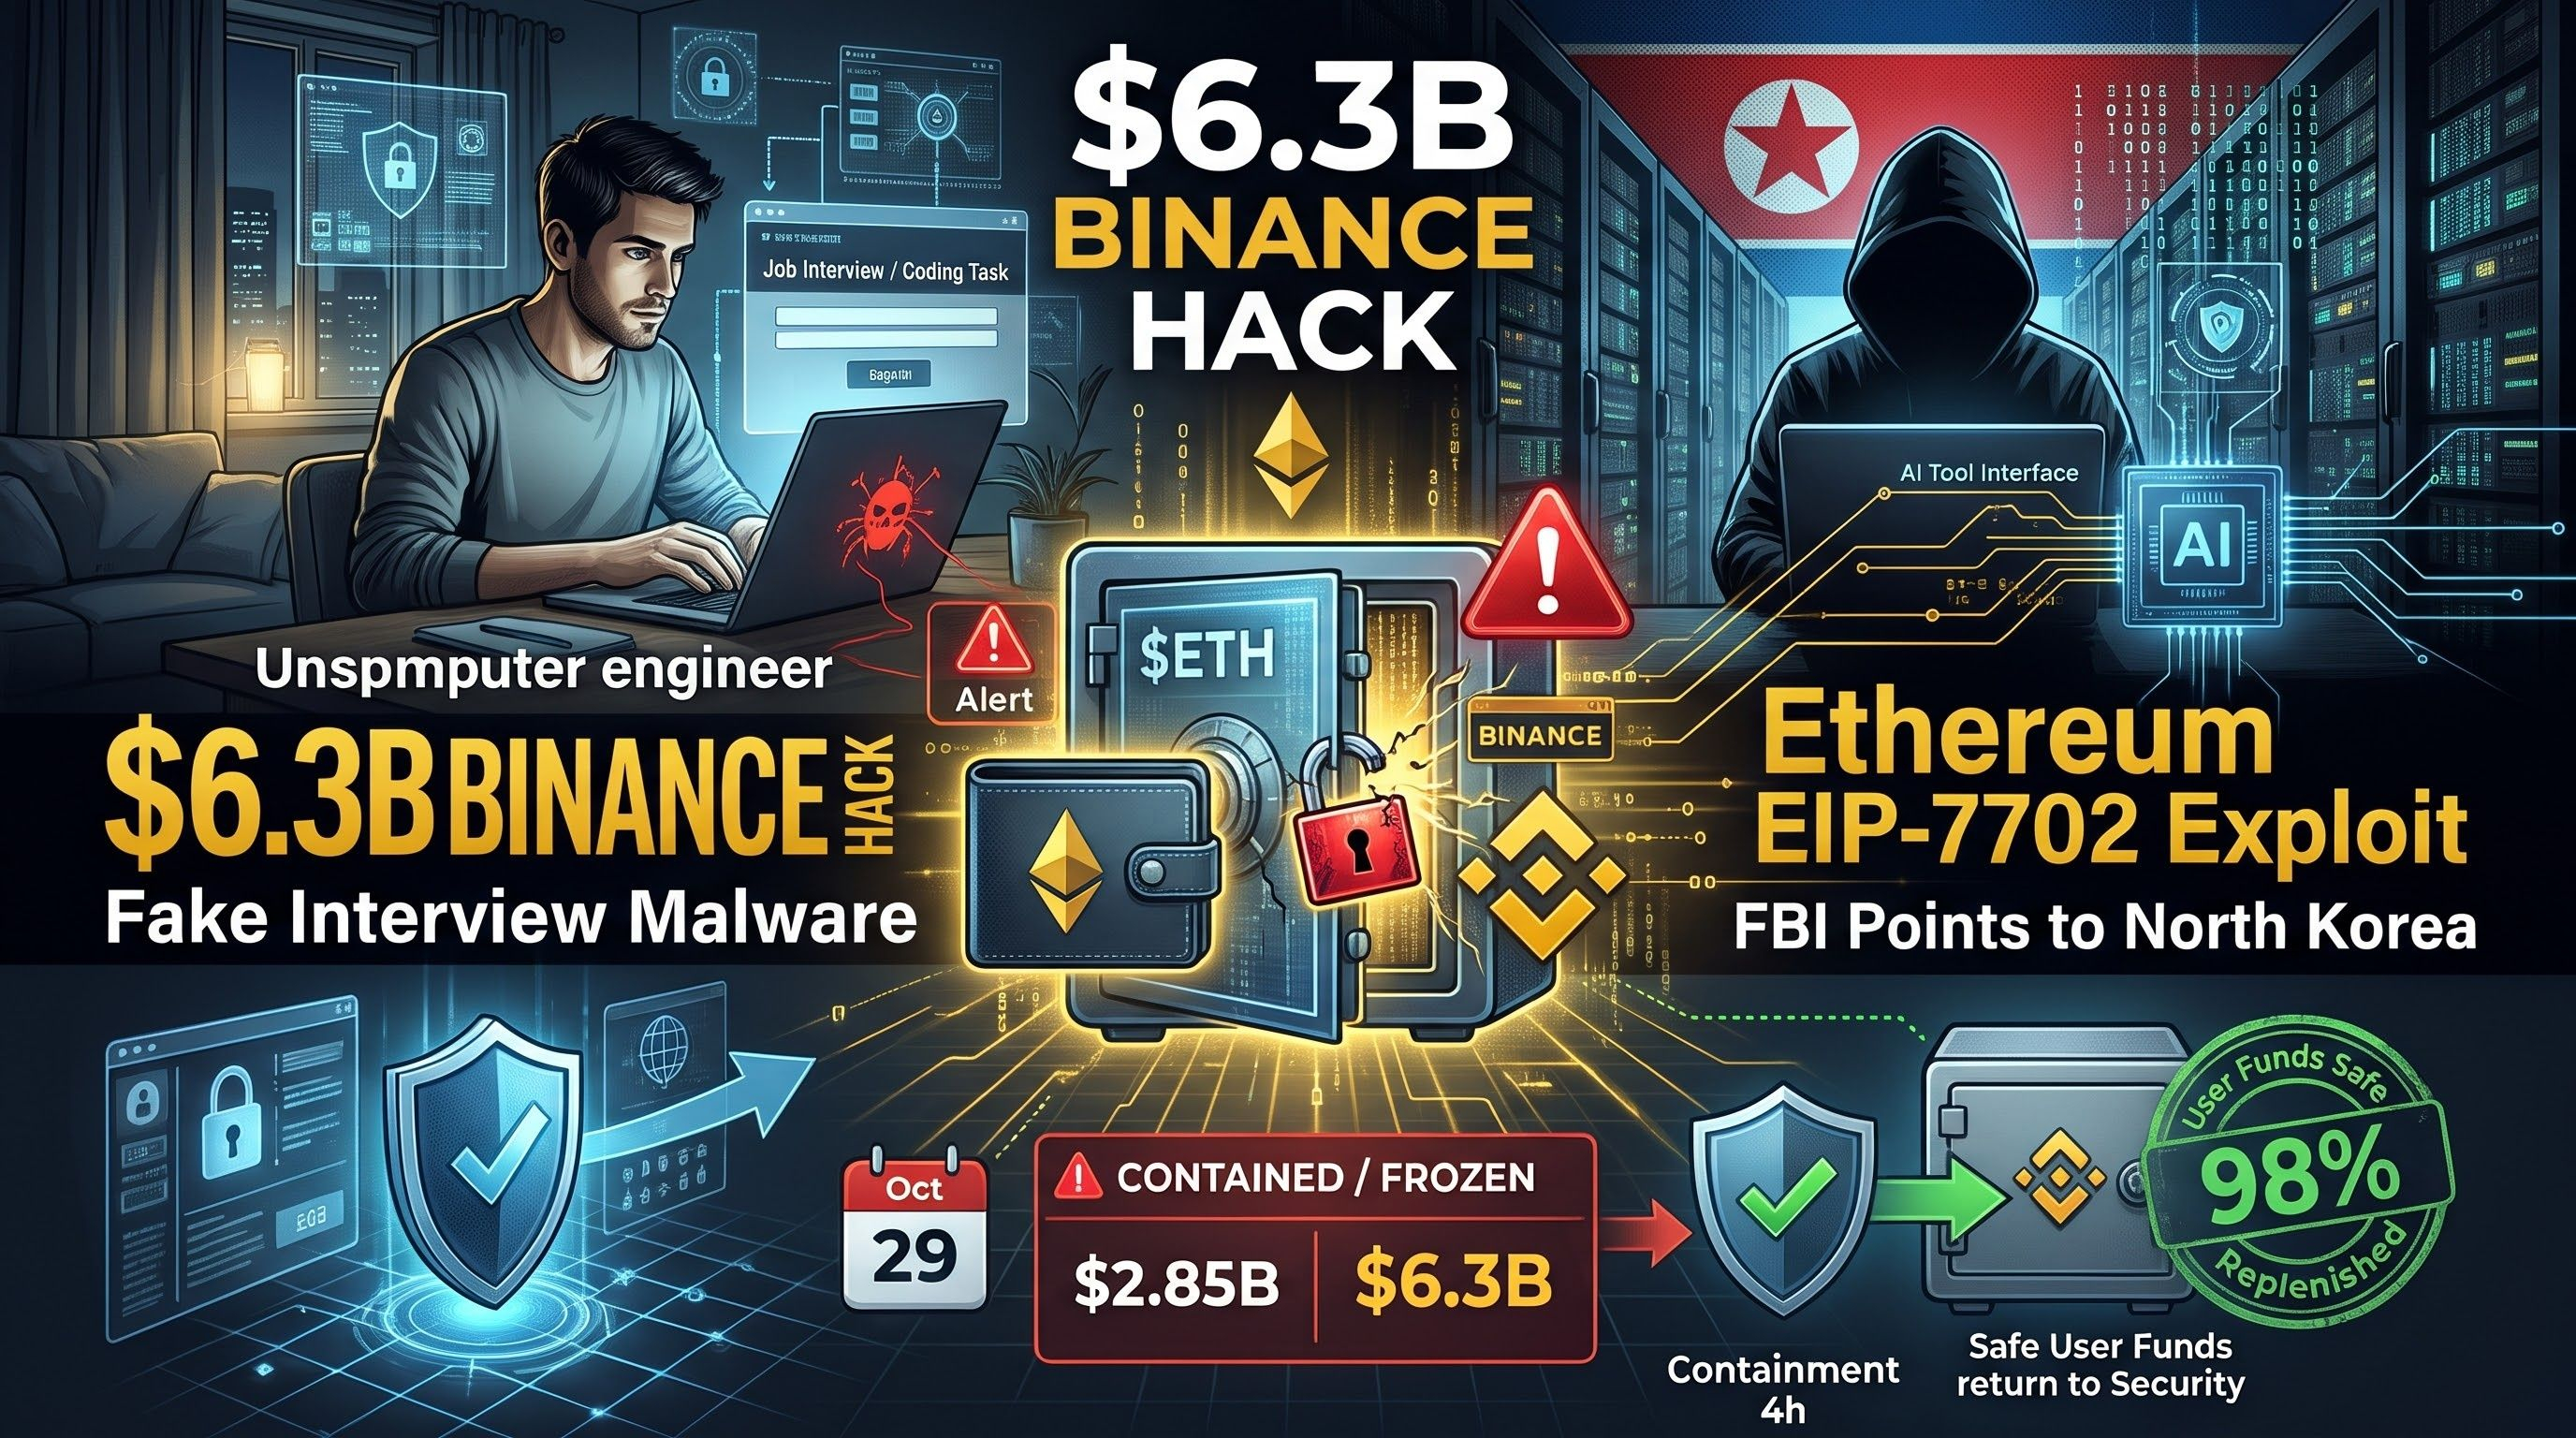
Масштабный взлом Binance на $6,3 млрд начался с фальшивого собеседования: инженер по ошибке скачал вредоносное ПО из поддельного тестового задания по программированию, сообщает CoinDesk. Затем злоумышленники воспользовались внутренним инструментом ИИ и украденными учетными данными, чтобы получить доступ к системам инженеров, работающих с кошельками, и использовать функцию EIP-7702 платформы $ETH для взлома горячего кошелька 29 октября. Угрозу удалось нейтрализовать за четыре часа. Binance уже заморозила $2,85 млрд и заменила 98% затронутых токенов из корпоративных резервов, так что пользователи ничего не потеряют. ФБР считает, что за атакой стоит Северная Корея.
$ETH
#Binance #CryptoNews #Ethereum #CryptoSecurity #Web3
$ETH
#Binance #CryptoNews #Ethereum #CryptoSecurity #Web3